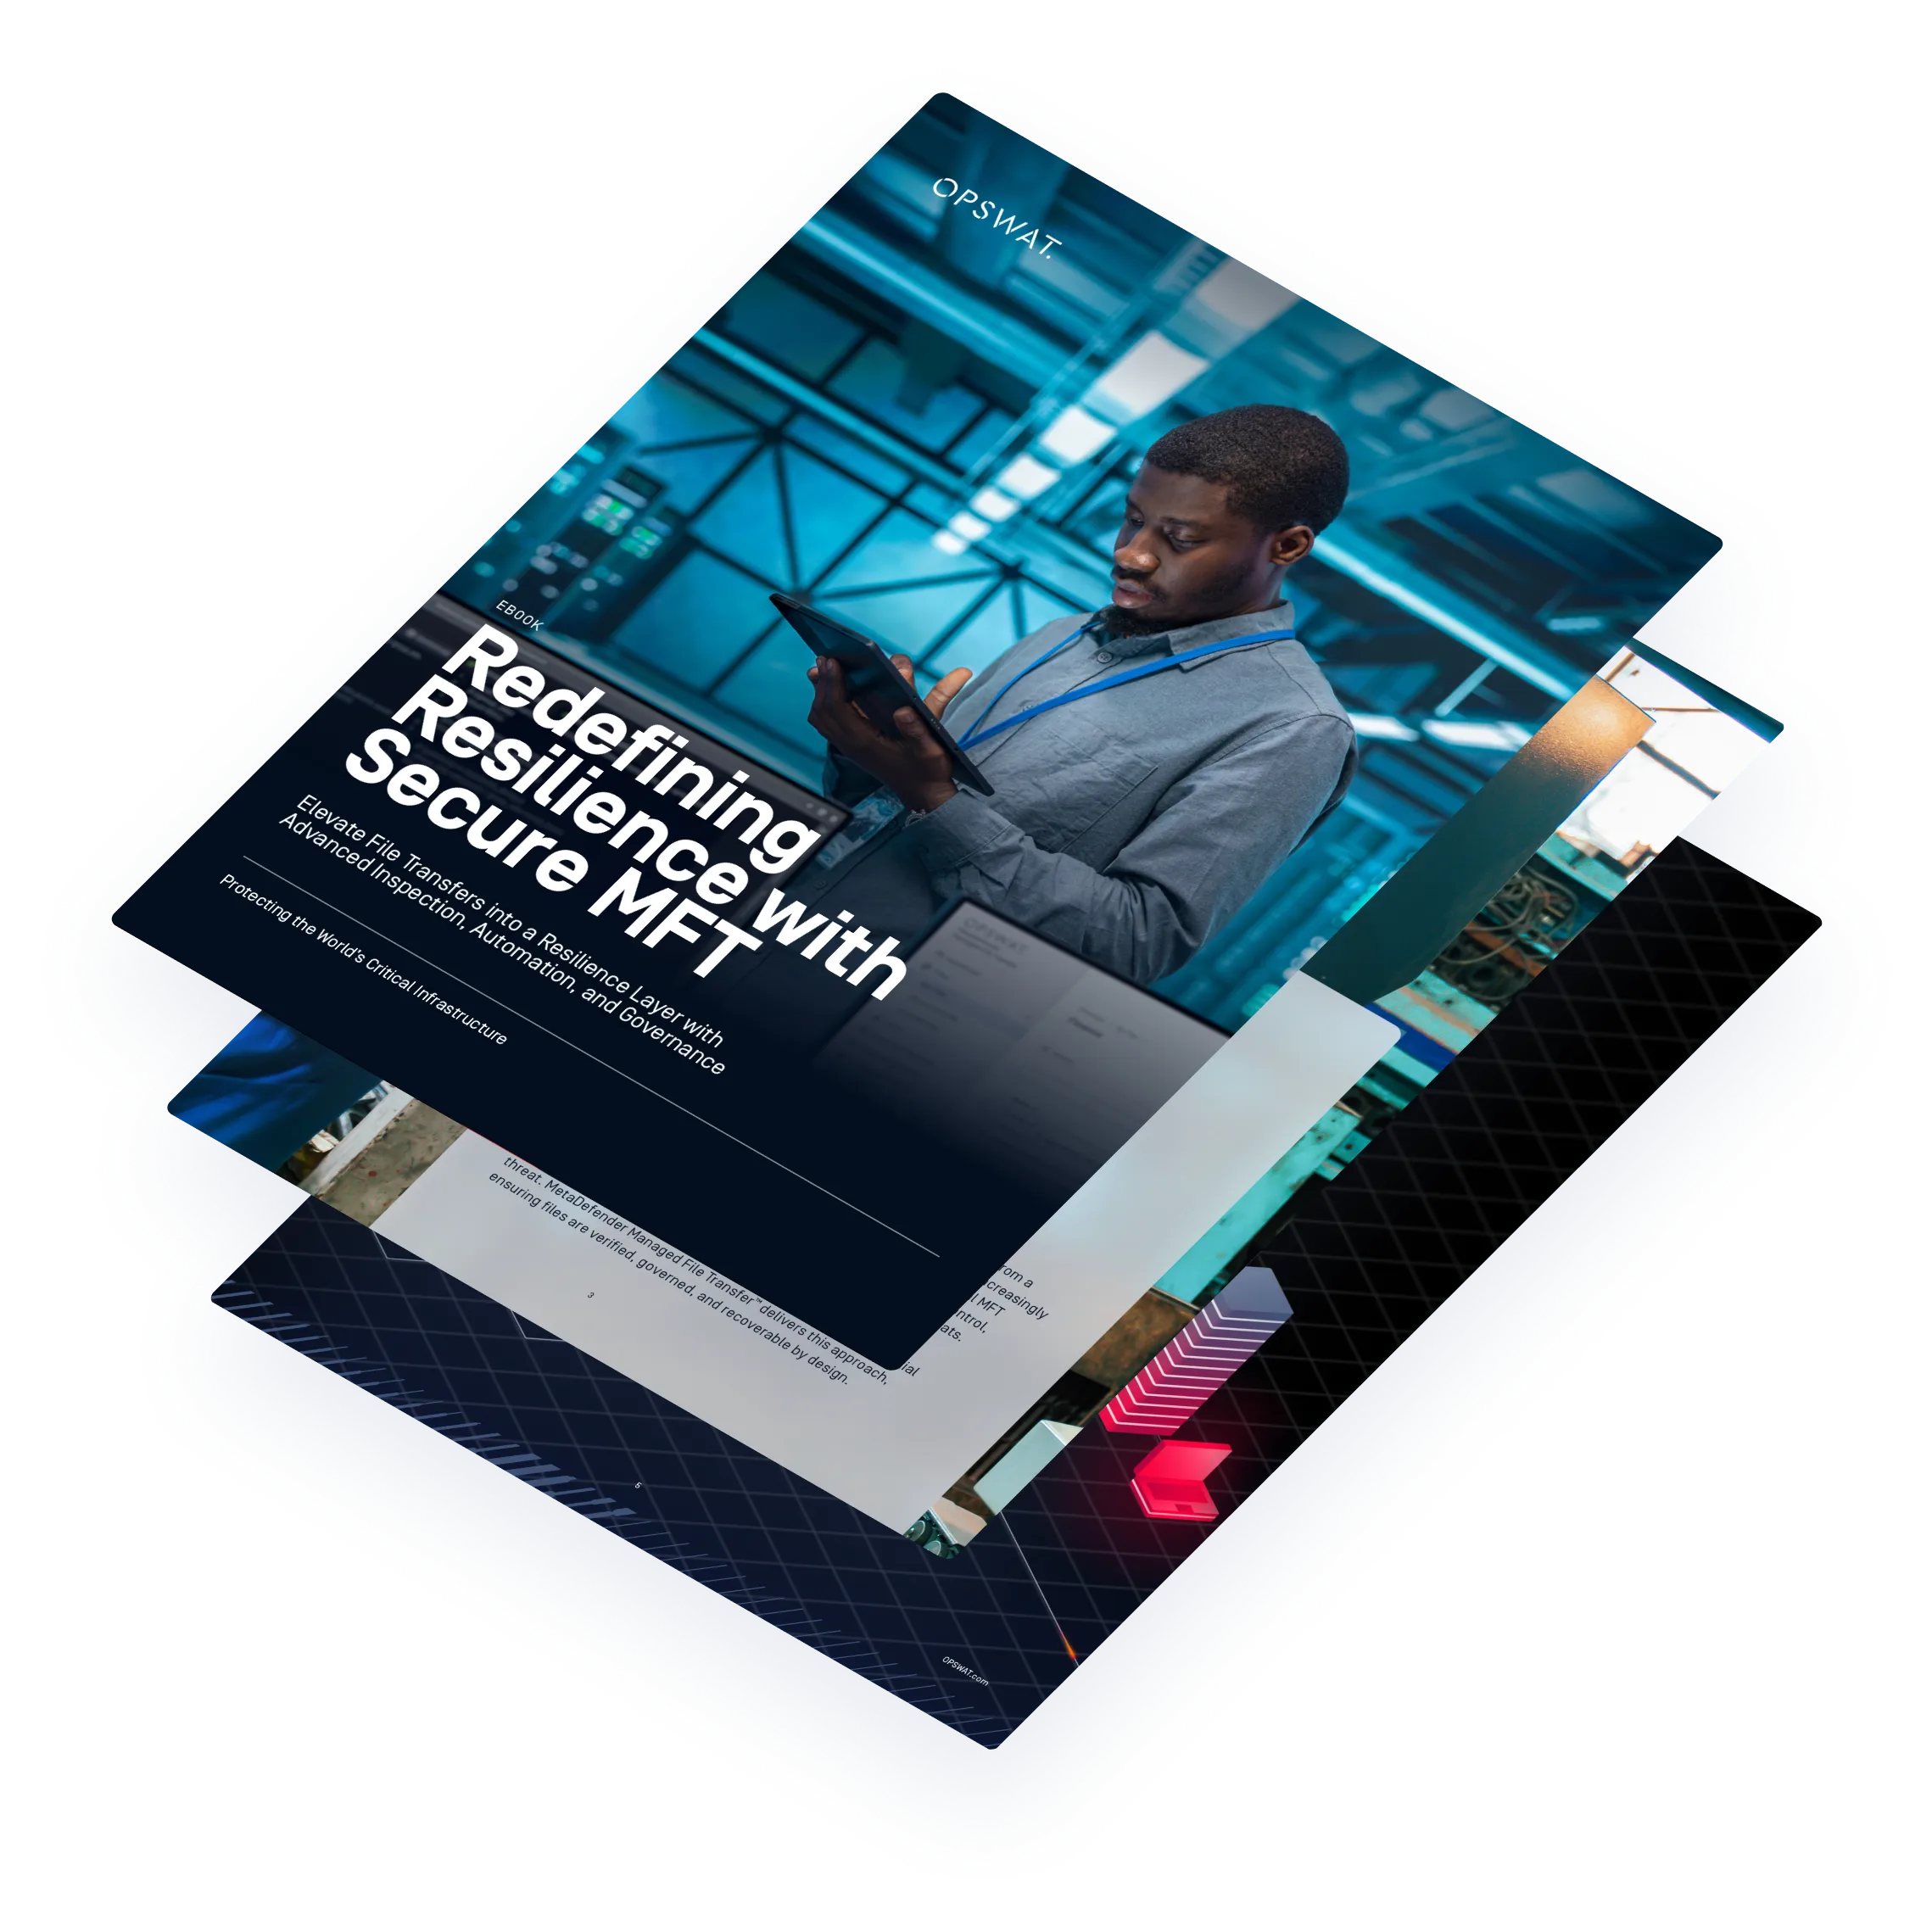
Secure MFT ile Dayanıklılığı Yeniden Tanımlamak
BT ve OT genelinde dosya hareketi artıyor. Eski araçlar ve yönetilmeyen aktarımlar saldırı yolları oluşturuyor ve taranmamış geçici cihazlar kritik operasyonları dosya kaynaklı tehditlere maruz bırakıyor. Bu e-kitap, çok katmanlı savunmalarla operasyonların nasıl güvence altına alınacağını göstermektedir: denetim, otomasyon ve yönetişim.
BT-OT Ortamları Savunmasızdır
Ağlar, uç noktalar ve geçici cihazlar günümüzün kritik saldırı vektörleridir
58%
33%
27%
* Kaynak: SANS Anketi, 2025 ICS/OT Siber Güvenlik Bütçesi: Harcama Eğilimleri, Zorluklar ve Gelecek
Dayanıklılığı Yeniden Tanımlamanın Zamanı Geldi
Çok Katmanlı Güvenlik: Deep CDR™ Teknolojisi, paralel çoklu tarama, uyarlanabilir sanal ortam ve dosya tabanlı güvenlik açığı kontrolleri ile gizli yükleri etkisiz hale getirin.
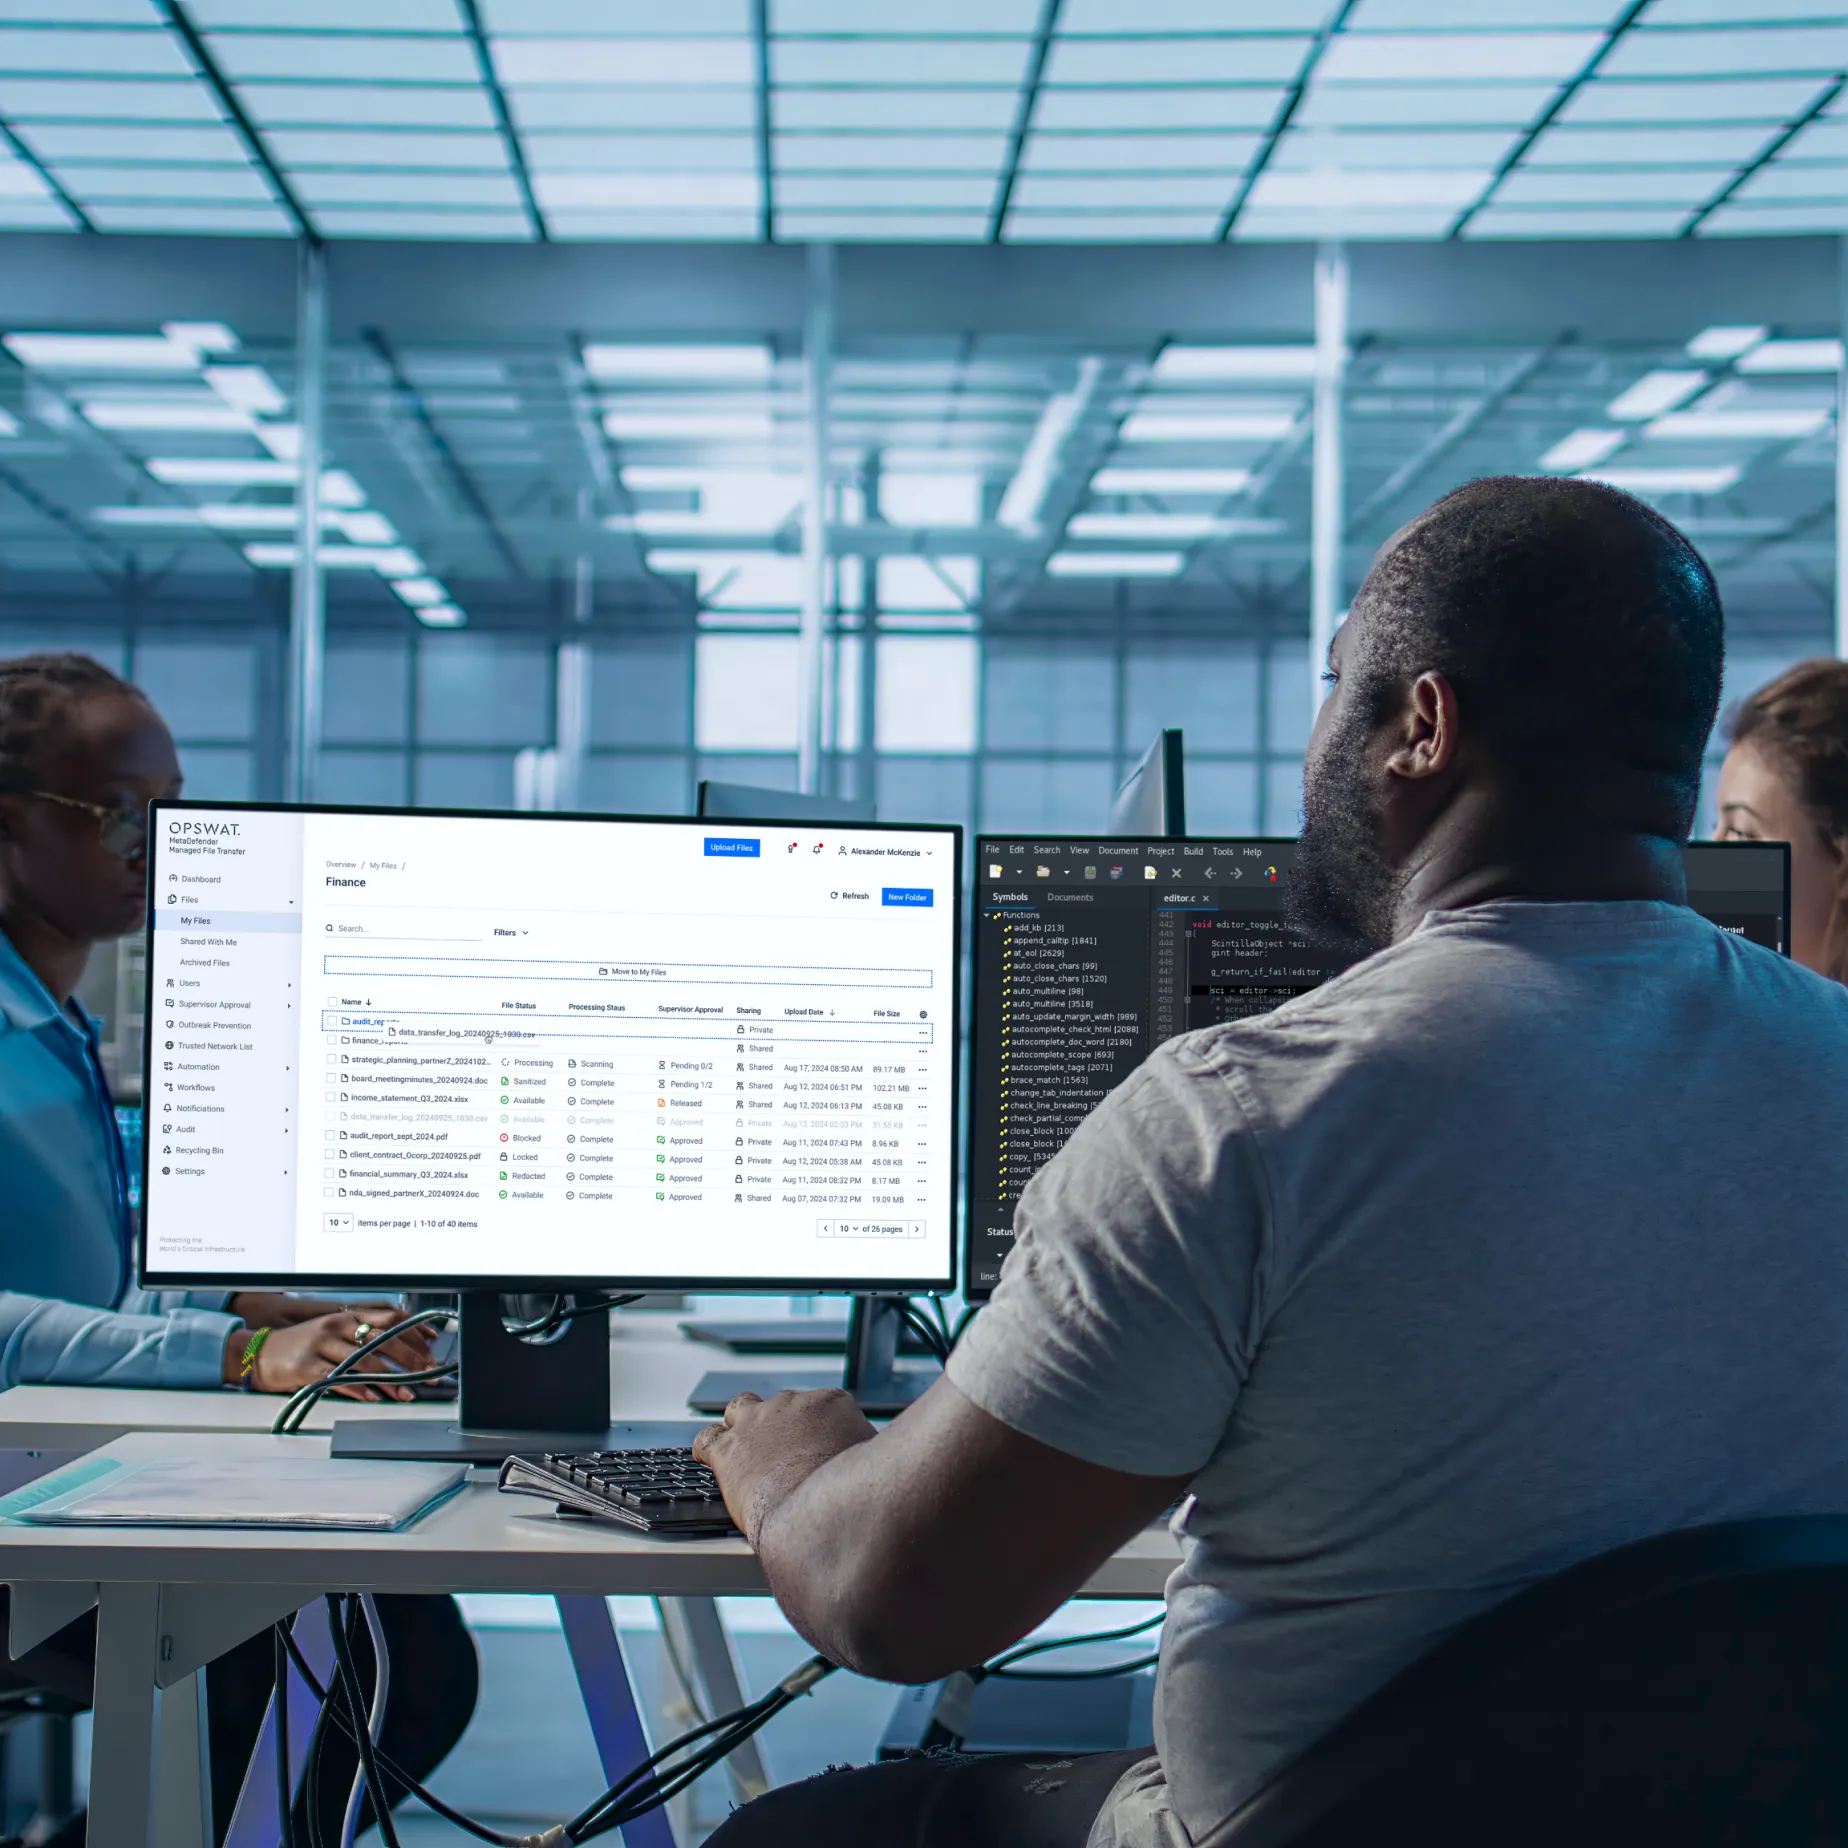
Politika Uygulama ve Yönetişim: Mantık tabanlı yönlendirme, denetleyici onayları, RBAC, MFA ve otomatik iş akışları ile kör noktaları ortadan kaldırın.
Görünürlük, Kontrol ve Uyumluluk: NIST, NIS2, HIPAA ve PCI DSS ile uyum sağlamak için merkezi gösterge tabloları, değişmez denetim günlükleri ve gerçek zamanlı izleme ile her dosya hareketinin birleşik bir görünümünü elde edin.
Esnekliği Yeniden Tanımlayın
Dosya aktarımlarını BT ve OT genelinde güvenli, politika kontrollü iş akışlarına dönüştürmek için gerekli planı edinin.