Secure Kritik ağlara girmeden önce ve girdikten sonra her cihaz
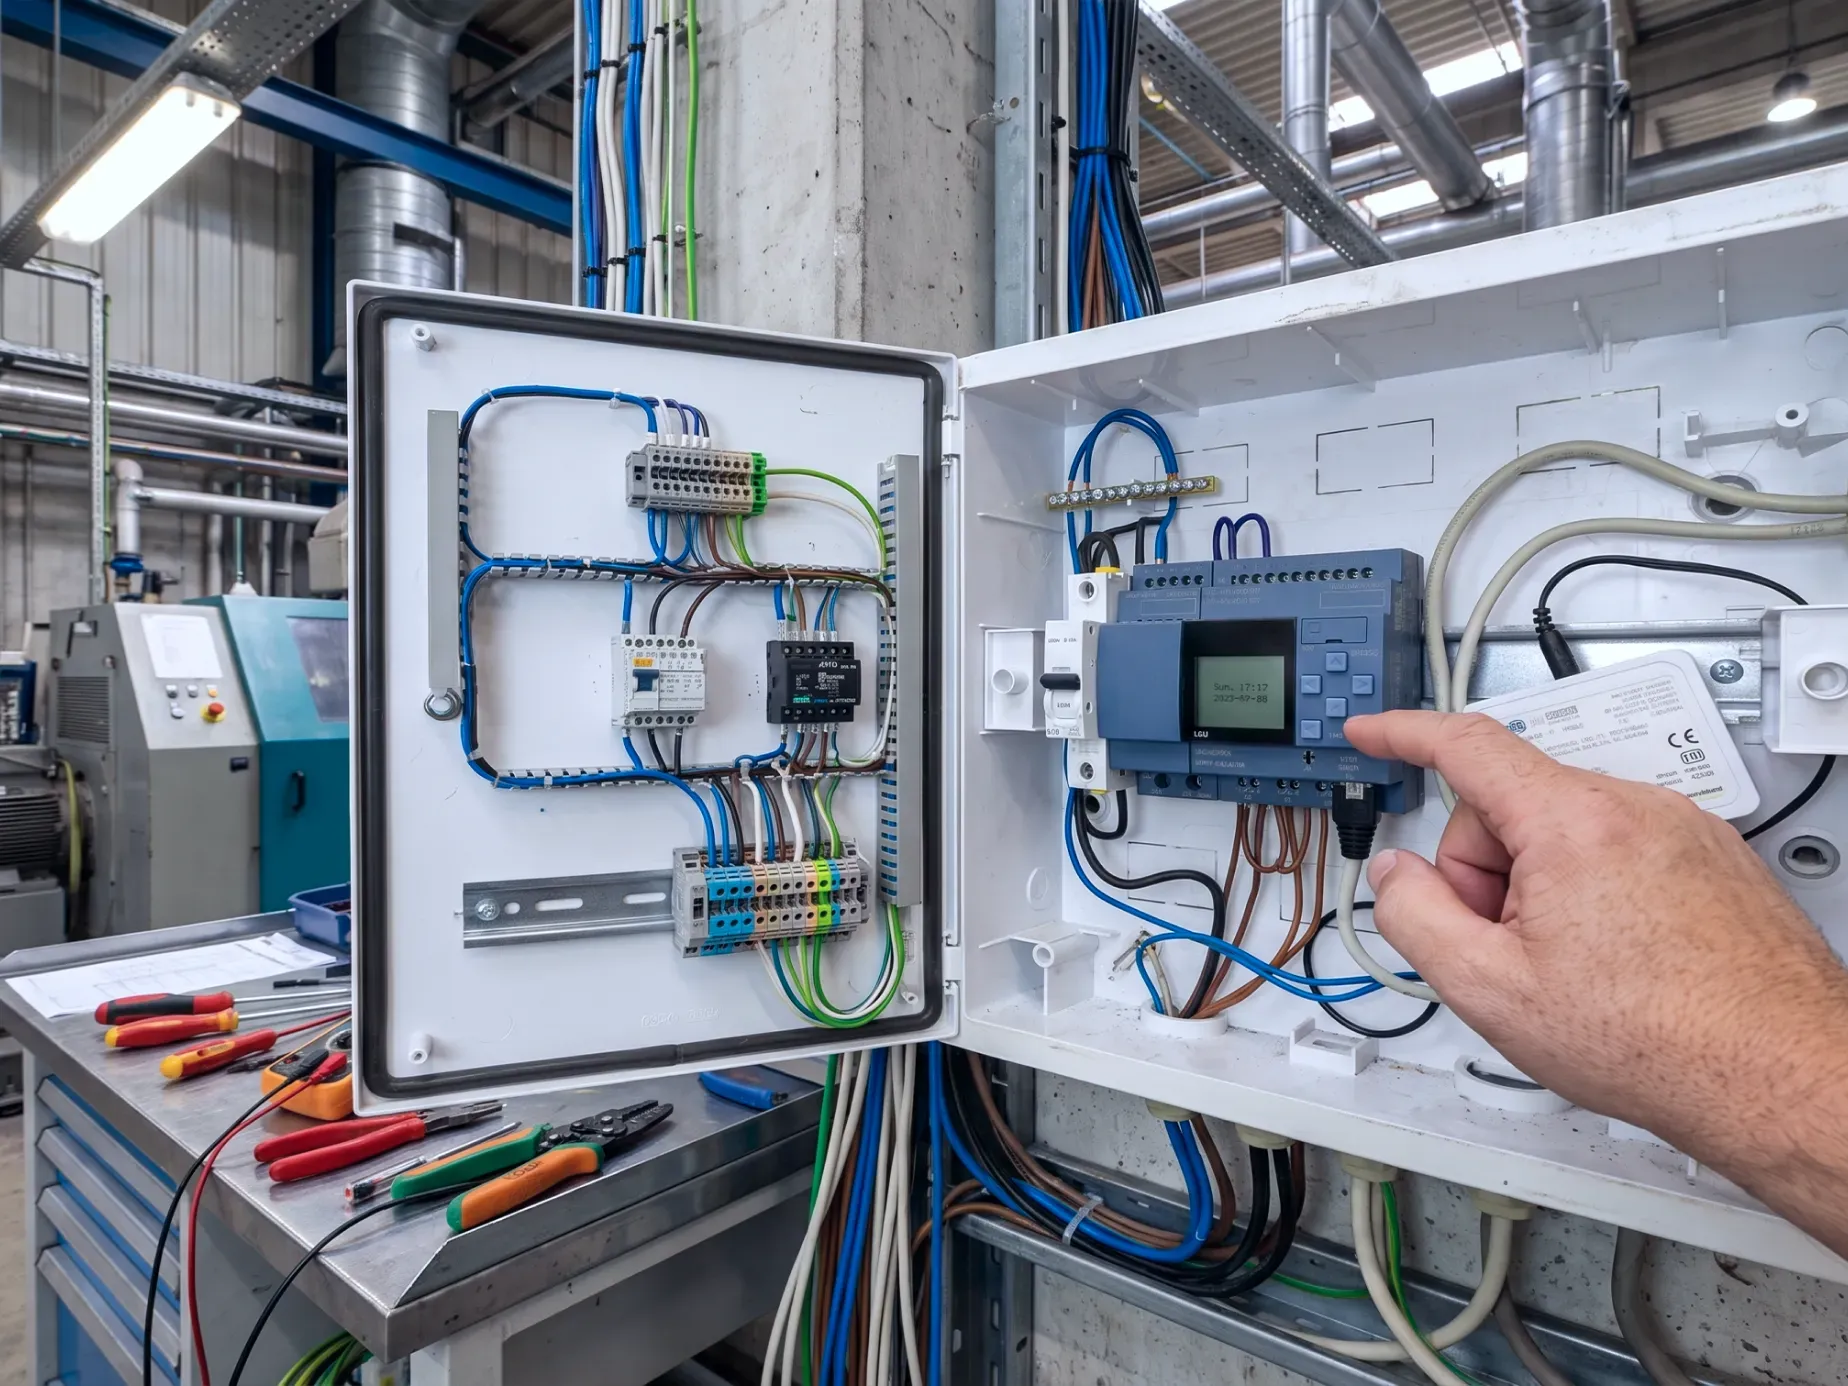
Tedarikçilere ait dizüstü bilgisayarlar ve diğer geçici cihazlar, bakım, destek ve güncelleme amacıyla rutin olarak OT (Operasyonel Teknoloji) sistemlerine bağlanmaktadır. “2026 SANS Anketi: OT ve ICS Güvenliğine Yönelik Yapay Zeka Tehditleri”ne göre, OT/kontrol sistemi olayları yaşayan katılımcıların %31’i, tedarikçilere ait dizüstü bilgisayarlar da dahil olmak üzere geçici siber varlıkları ilk saldırı vektörü olarak belirlemiştir.
Bu kılavuz, güvenlik yöneticileri ve OT operatörlerinin, pratik ve sahada uygulanabilir iş akışları aracılığıyla cihaz taraması, politika uygulaması, canlı sistem taraması, güvenli dosya aktarımı ve ürün yazılımı güncellemeleri alanlarında karşılaşılan yaygın riskleri ele almalarına yardımcı olur.
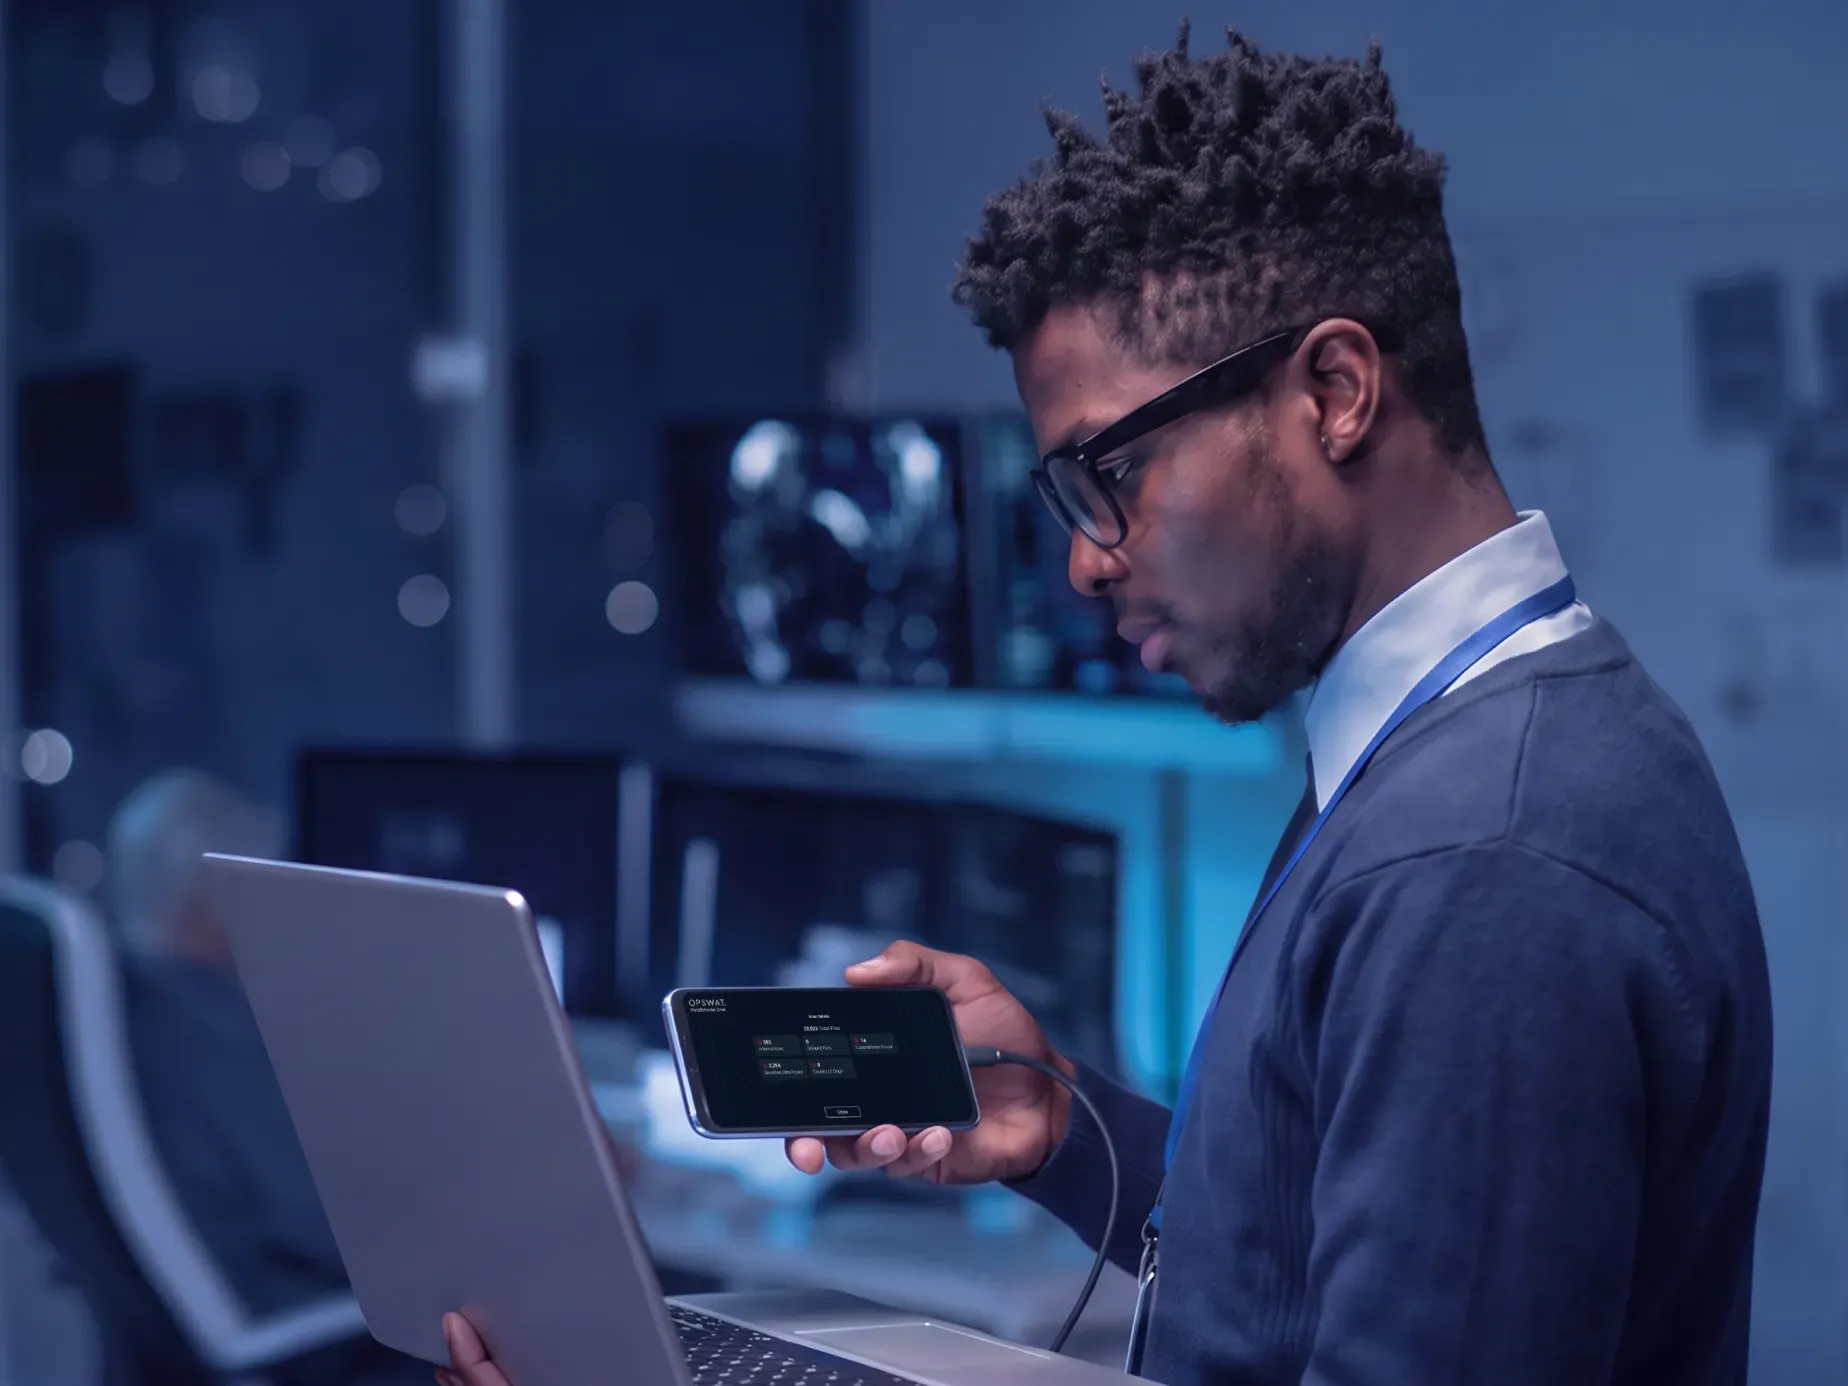
Cihazların Kritik Ortamlara Girmeden Önce Doğrulanması
Gelen tedarikçi ve yüklenici cihazlarını, kritik sistemlere bağlanmadan önce tarayın. Önyükleme öncesi tarama, merkezi raporlama ve SOC ile OT arasında koordineli iş akışlarının, daha bilinçli erişim kararlarının alınmasını nasıl desteklediğini öğrenin.
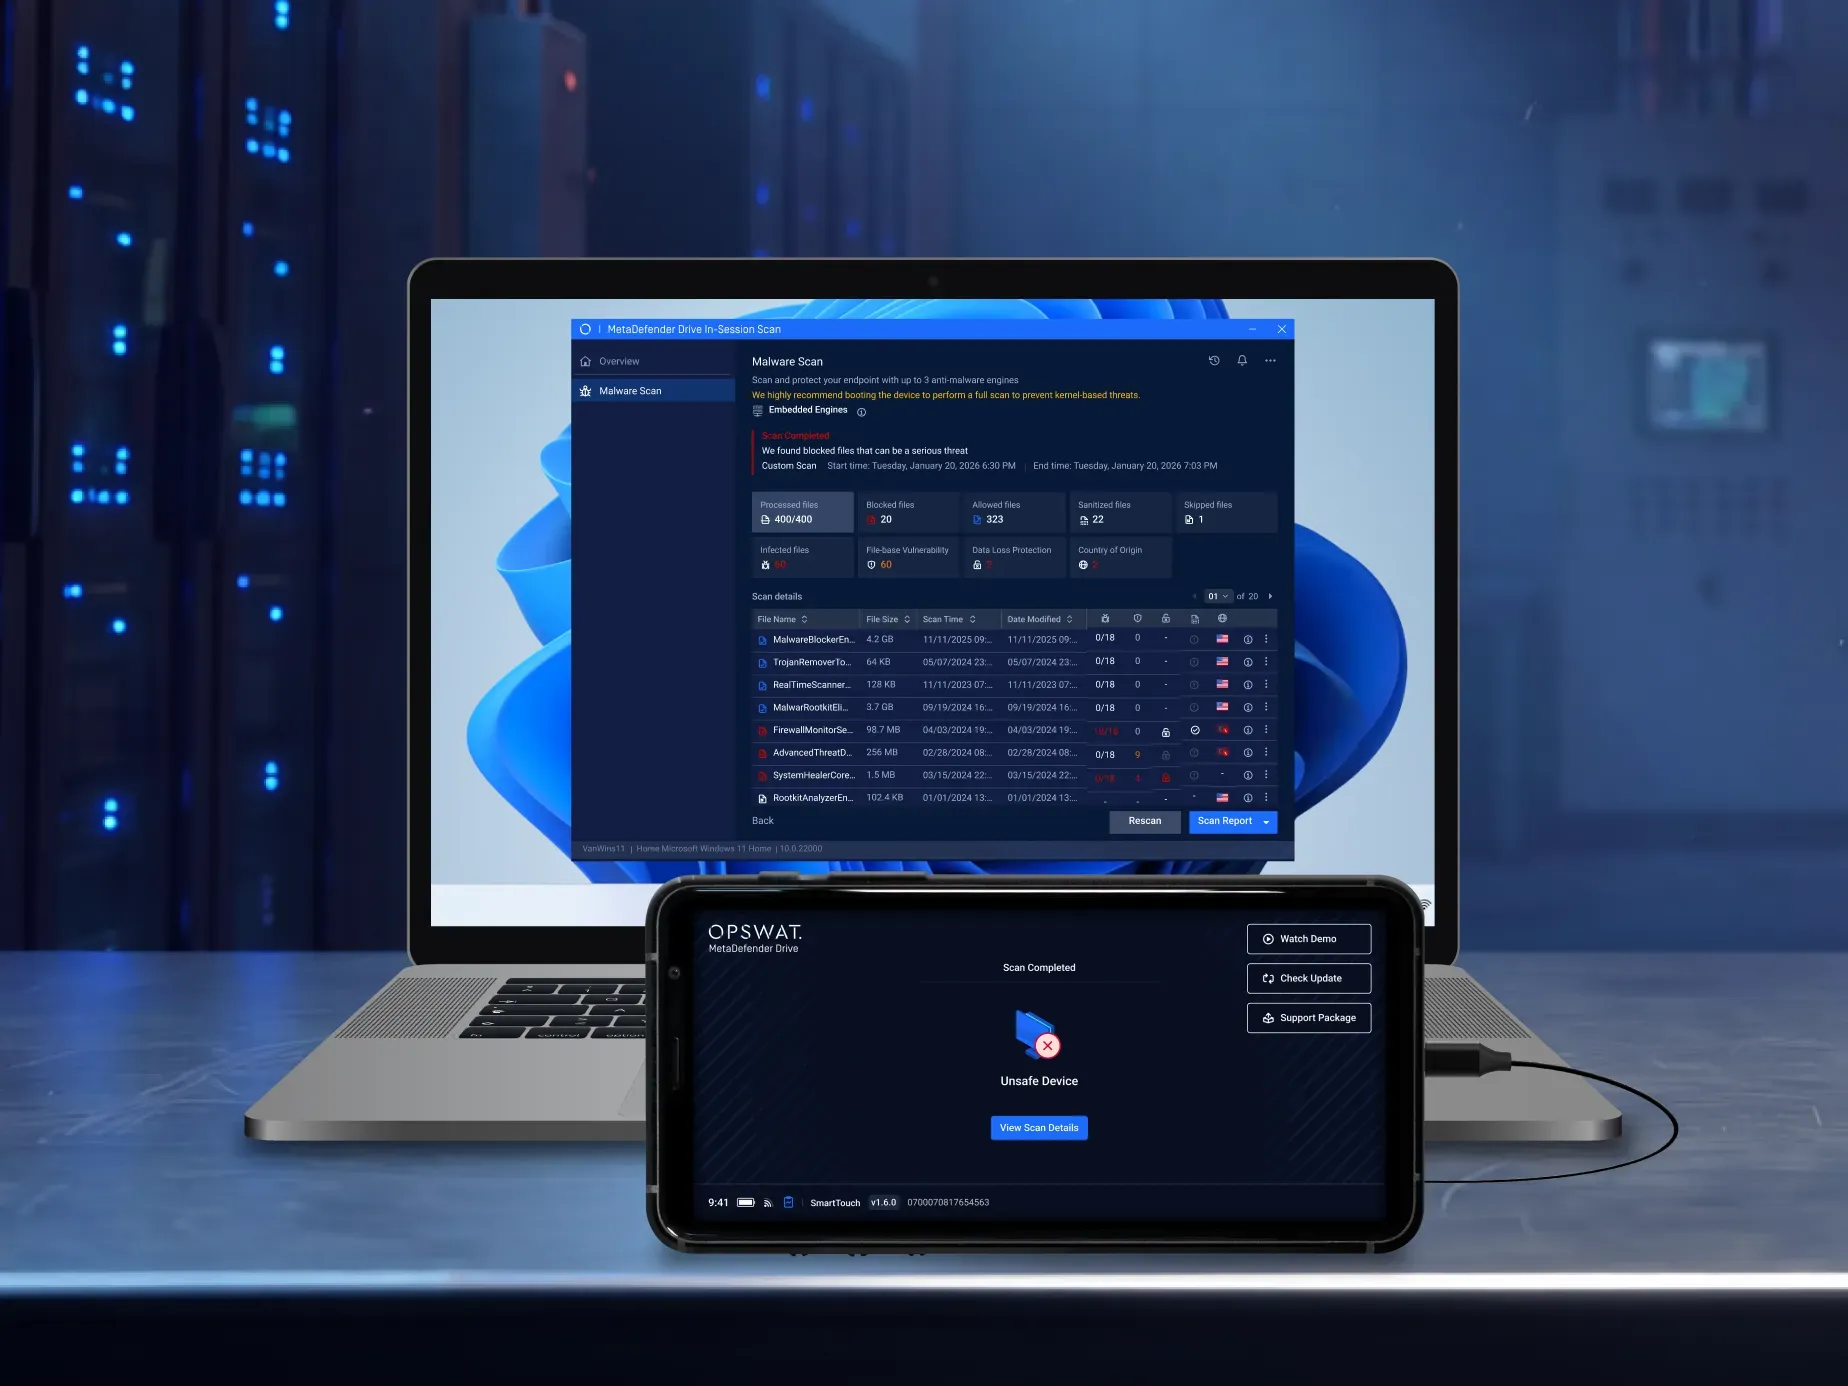
Kritik Sistemleri Kesintiye Neden Olmadan Tarayın
Bazı kritik sistemler, devam eden işlemleri destekledikleri için yeniden başlatılamaz veya çevrimdışı hale getirilemez. Oturum İçi Tarama özelliği, operatörlerin ana bilgisayara yazılım yüklemeden çalışan sistemi taramasına olanak tanır; böylece potansiyel tehditleri tespit ederken sistemin kesintisiz çalışmasını sürdürmeye yardımcı olur.
Tüm Tesislerde Tutarlı Güvenlik İş Akışlarını Uygulamak
Kuruluşların birden fazla tesiste tutarlı tarama politikalarını nasıl uygulayabileceğini, merkezi onay süreciyle istisnaları nasıl kontrol edebileceğini ve dosya aktarımı ile PLC veya HMI donanım yazılımı güncellemeleri için güvenli iş akışlarını nasıl uygulayabileceğini öğrenin.
 "MetaDefender Drive , ortamımıza yeni cihazların eklenmesinde önemli bir rol oynuyor ve bize bu cihazların güvenli bir şekilde kullanılabileceğine dair güvence veriyor."
 Adam WhitmoreSistem Altyapısı Mühendislik Müdürü, Genesis Enerji
 "OPSWAT ve MetaDefender Drive , ortamlarımıza giren her şeyin temiz olduğunu göstererek bu süreci kontrol etmemize yardımcı oluyor. Üçüncü bir tarafa ait bir dizüstü bilgisayar, tesisimize girmeden ve altyapımızın herhangi bir kısmına yaklaşmadan önce tam bir taramadan geçirebiliyoruz."
 Alan TaylorCSIA, Dounreay Nükleer Tesis Yenileme Hizmetleri
Kritik OT ortamınızın genelinde güvenliği artırmaya hazır mısınız?
Güvenlik sorumluları ve OT operatörlerinin, kritik ortamlarda cihazları taraması, tutarlı politikaların uygulanmasını sağlaması, dosya dağıtımının güvenliğini garanti etmesi ve ürün yazılımı güncellemelerini desteklemesi için beş pratik iş akışına erişin.