thehackernews.com tarafından bildirildiği üzere, devlet destekli bir tehdit aktörü, Amerika Birleşik Devletleri'ndeki gazetecileri hedef alan bir spear-phishing kampanyasıyla ilişkilendirildi. APT37 olarak adlandırılan saldırganlar, GOLDBACKDOOR adlı yeni bir kötü amaçlı yazılım türü yüklediler. Tespit edilmekten kaçınmak için çok adımlı bir bulaşma sürecinde bir arka kapı dağıtımı gerçekleştirdi.
Bu bilgili saldırganlar ayrıca AV motorları tarafından tespit edilmekten kaçınmanın en iyi yolunun ilk etapta kötü amaçlı ekler göndermekten kaçınmak olduğunu biliyorlardı. Bunun yerine, Kuzey Kore'ye odaklanan bir haber portalını taklit etmek için tasarlanmış uzak bir sunucudan bir ZIP arşivi indirmek için bir bağlantı içeren bir e-posta mesajı gönderdiler. Dosyaya gömülü olan bir Windows betiği, aynı anda GOLDBACKDOOR arka kapısını yüklerken kötü amaçlı bir belgeyi açan bir PowerShell betiğini çalıştırmak için bir atlama noktası görevi görüyor. Bu sayede saldırganlar uzaktaki bir sunucudan komutlar alabiliyor, dosya yükleyip indirebiliyor, dosyaları kaydedebiliyor ve arka kapıyı ele geçirilen makinelerden uzaktan kaldırabiliyordu.
2021 Verizon Veri İhlali Olay Raporu'na göre, kimlik avı simülasyonlarındaki medyan tıklama oranı %3'tür ve bazı kuruluşlar için bu oran %20-40'a kadar çıkmaktadır! Çoğu kuruluşun son derece yüksek kötü niyetli e-posta hacimleri yaşadığını düşündüğünüzde, bu saldırıların başarılı olması için yalnızca birkaç düzine e-posta yeterlidir. E-posta, saldırganlara çalışanlara doğrudan bir yol sağladığı için ihlallerin %85'inin insan unsuru içermesi şaşırtıcı olmamalıdır. Birçok yaygın güvenlik çerçevesi ve uyumluluk girişimi kullanıcı farkındalığı eğitimi gerektirmektedir, ancak bunun yetersiz olduğu açıktır.
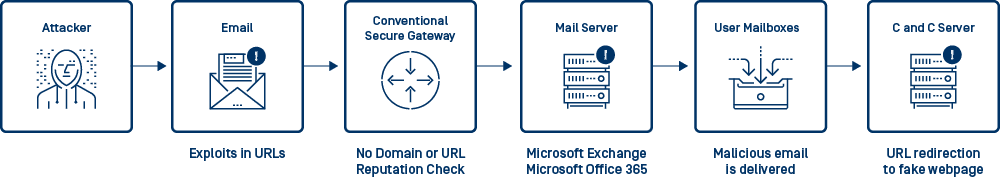
Tipik kötü niyetli e-posta saldırı zinciri
Bu sizin başınıza gelebilir mi?
Kötü niyetli e-posta saldırılarının bu kadar etkili olmasının nedeni sosyal mühendisliktir. Özellikle kimlik avı, sosyal mühendisliğin %81'ini oluşturmaktadır ve bir ihlalle sonuçlanan en önemli eylemlerden biridir (Verizon'a göre). Kimlik avı saldırıları, kötü amaçlı içerik sunmak veya kimlik bilgilerini çalmak için güvenilir bir kişi veya markayı taklit etmeye çalışır, ancak bu içerik bir web sitesinde barındırıldığında e-posta tabanlı AV motorları tarafından algılanamaz.
GOLDBACKDOOR çok aşamalı kötü amaçlı yazılım vakasının gösterdiği gibi, sahte mesajlar eski bir Güney Koreli istihbarat yetkilisinin kişisel e-posta adresinden gönderilebilir ve bir arka kapı yüklemek ve hassas bilgileri çalmak için tasarlanmış benzer haber portalı sayfalarından yararlanabilir.
Bazı gelişmiş saldırganlar, bazı e-posta güvenlik çözümlerinin eklere ek olarak URL'leri de taradığını fark etmiş, bu nedenle URL kısaltıcıları, yönlendirmeler veya benzersiz URL'lerle tespit edilmekten kaçınmak için daha gelişmiş saldırılar geliştirmiştir.
The value of time-of-click URL reputation analysis
The reality is that AV is only the first pillar of email security; organizations also need protection against malicious emails that include no attachments. MetaDefender Email Security repels phishing attacks across multiple dimensions. First, emails with known phishing URLs are blocked before they reach a user’s inbox. Next, emails with suspicious URLs can be neutralized by exposing them into plain text. Finally, the reputation of URLs is checked whenever they are clicked, protecting users even after an email is delivered.
Bu itibar analizi, gönderenin IP adresini, e-posta başlıklarını (yani FROM adresi, FROM etki alanı, REPLY-TO adresi) ve gizli köprüler de dahil olmak üzere e-postanın gövdesini içerir. OPSWAT MetaDefender Cloud , kullanıcılarımıza toplu sonuçlar döndüren bir arama hizmeti sağlamak için IP adresleri, etki alanı ve URL itibarı konusunda uzmanlaşmış birden fazla gerçek zamanlı çevrimiçi kaynaktanveri toplar. Bu işlevsellik, MetaDefender Email Security tarafından kullanılır ve içeriğe erişirken dosya taraması yoluyla bulunamayacak botnet veya kimlik avı siteleri gibi tehditleri tanımlamayı mümkün kılar.
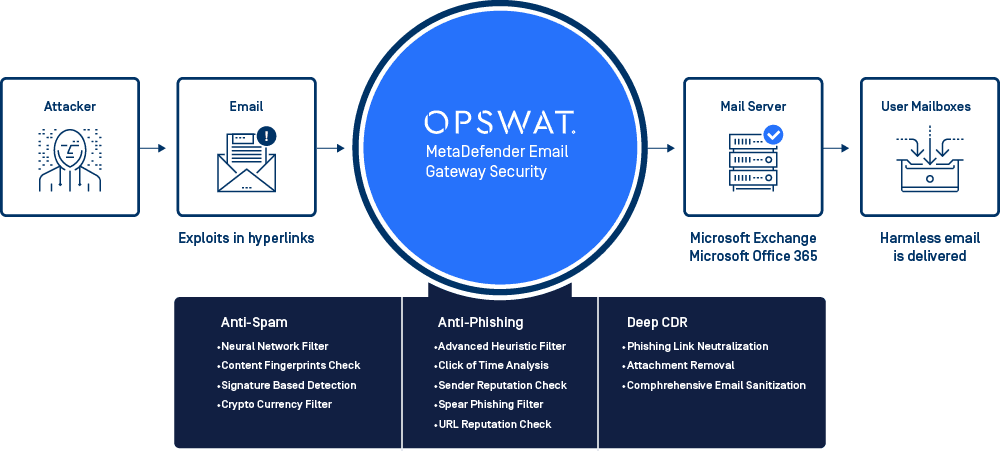
MetaDefender Email Security: Derinlemesine Savunma Çözümü
OPSWAT Email Security Solution reduce human error by uncovering potential phishing attacks on multiple stages and protects users from social engineering attacks, so the IT department can rely less on user awareness.
OPSWAT ile iletişime geçin ve AV ve kimlik avı koruması ile e-posta güvenliğinizi artırmanıza nasıl yardımcı olabileceğimizi sorun. E-posta güvenliğine yönelik en iyi uygulamalar hakkında daha fazla bilgi edinmek için ücretsiz teknik raporumuzu indirin.