Hızlı Sıfır Gün Algılama
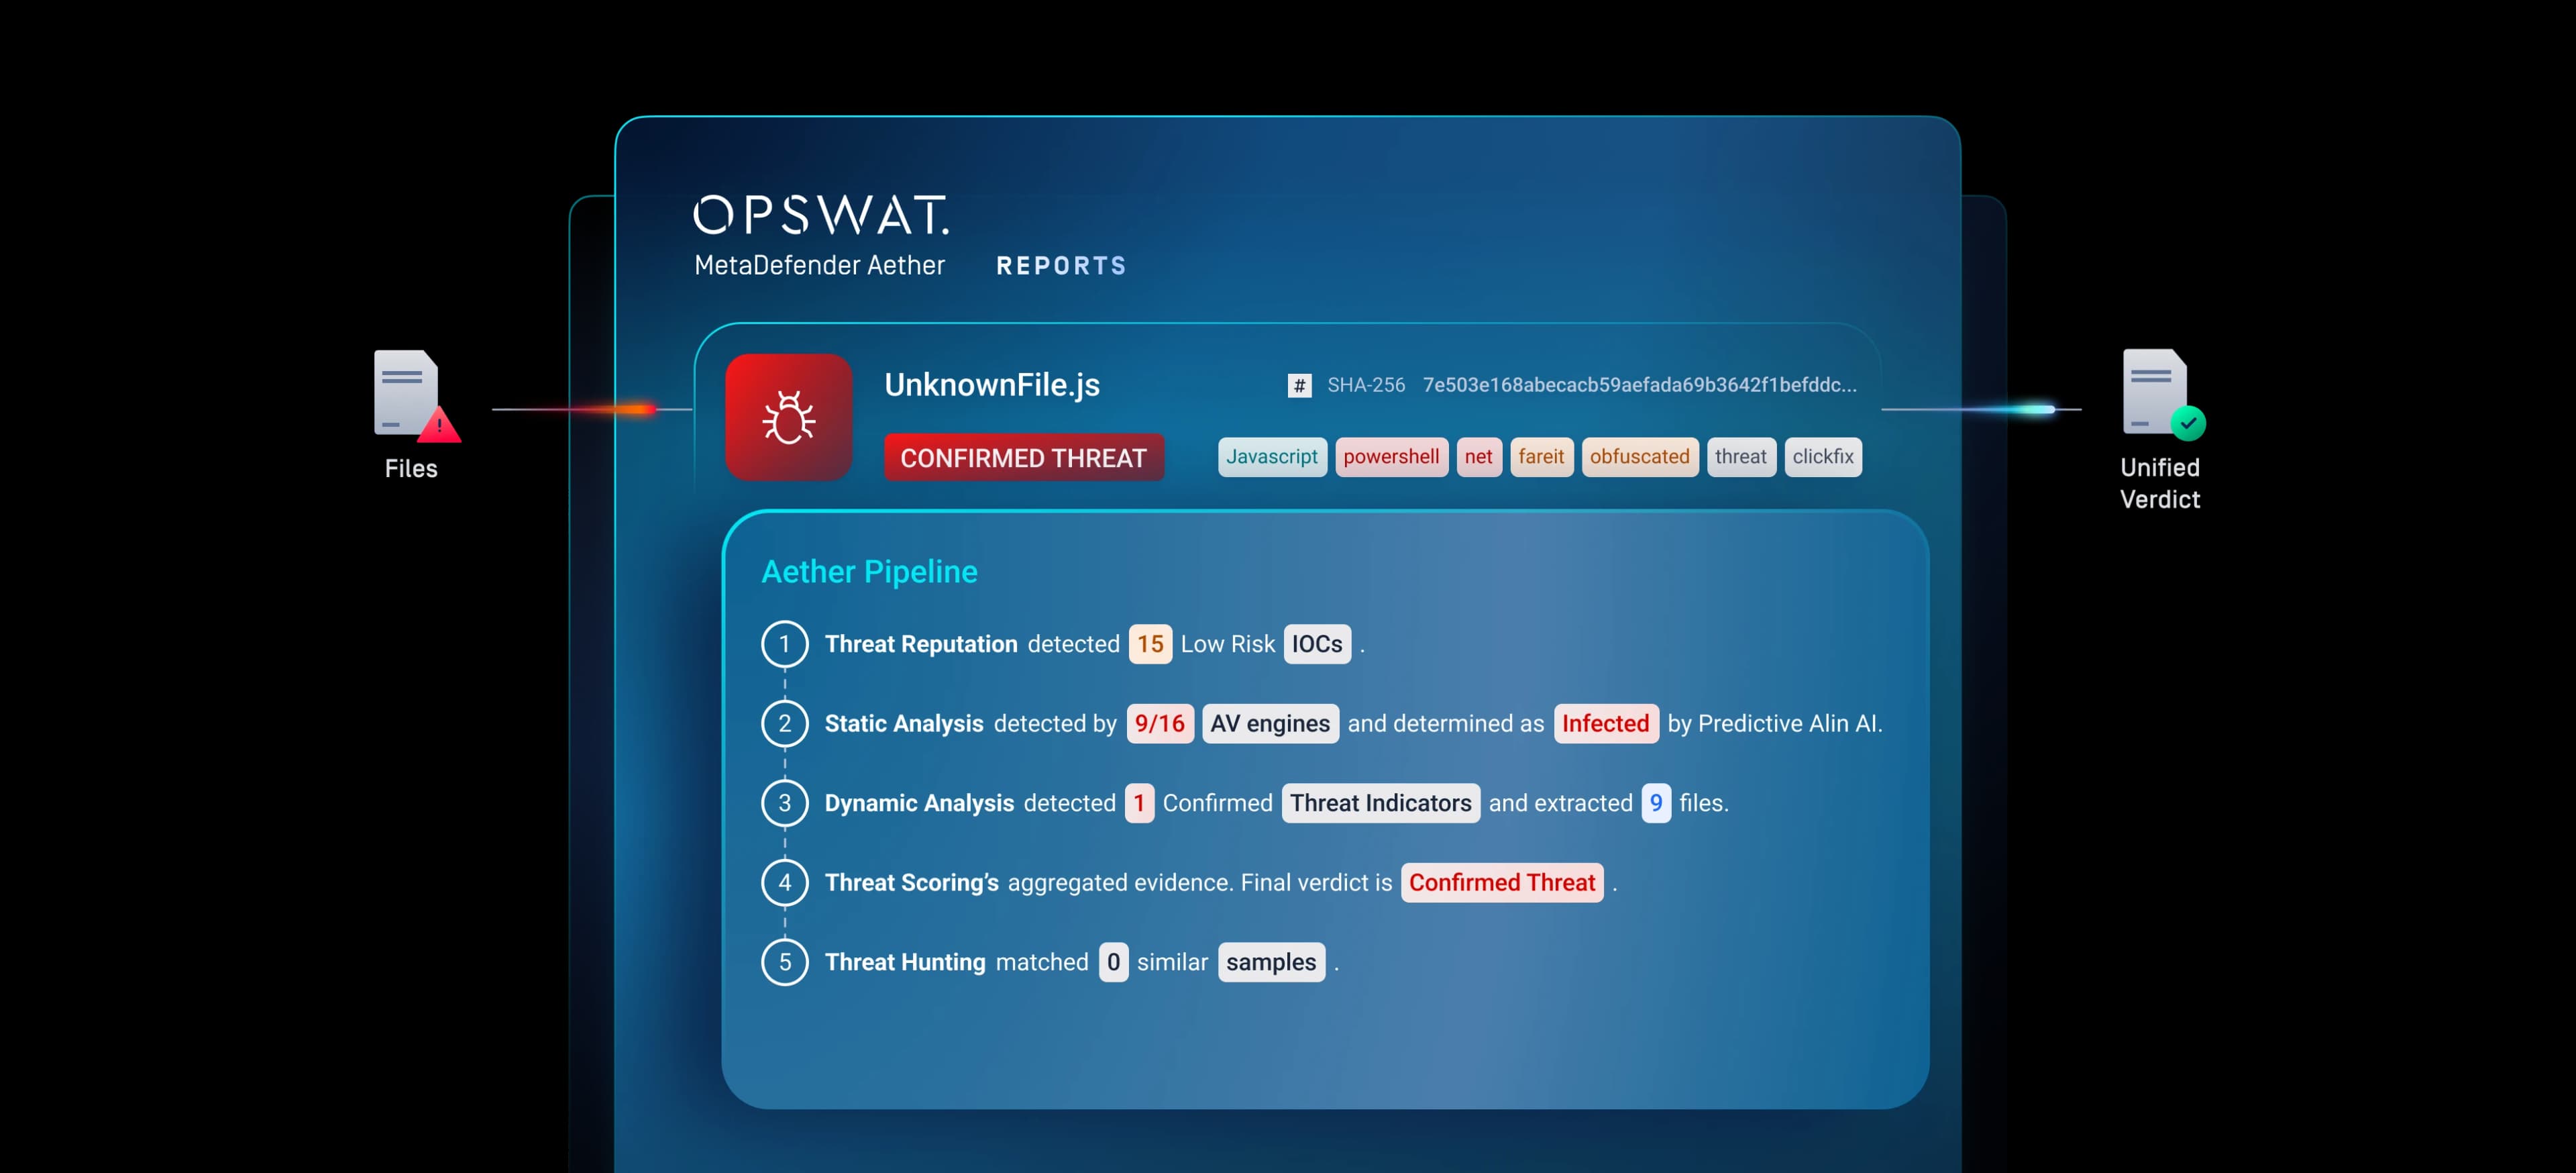
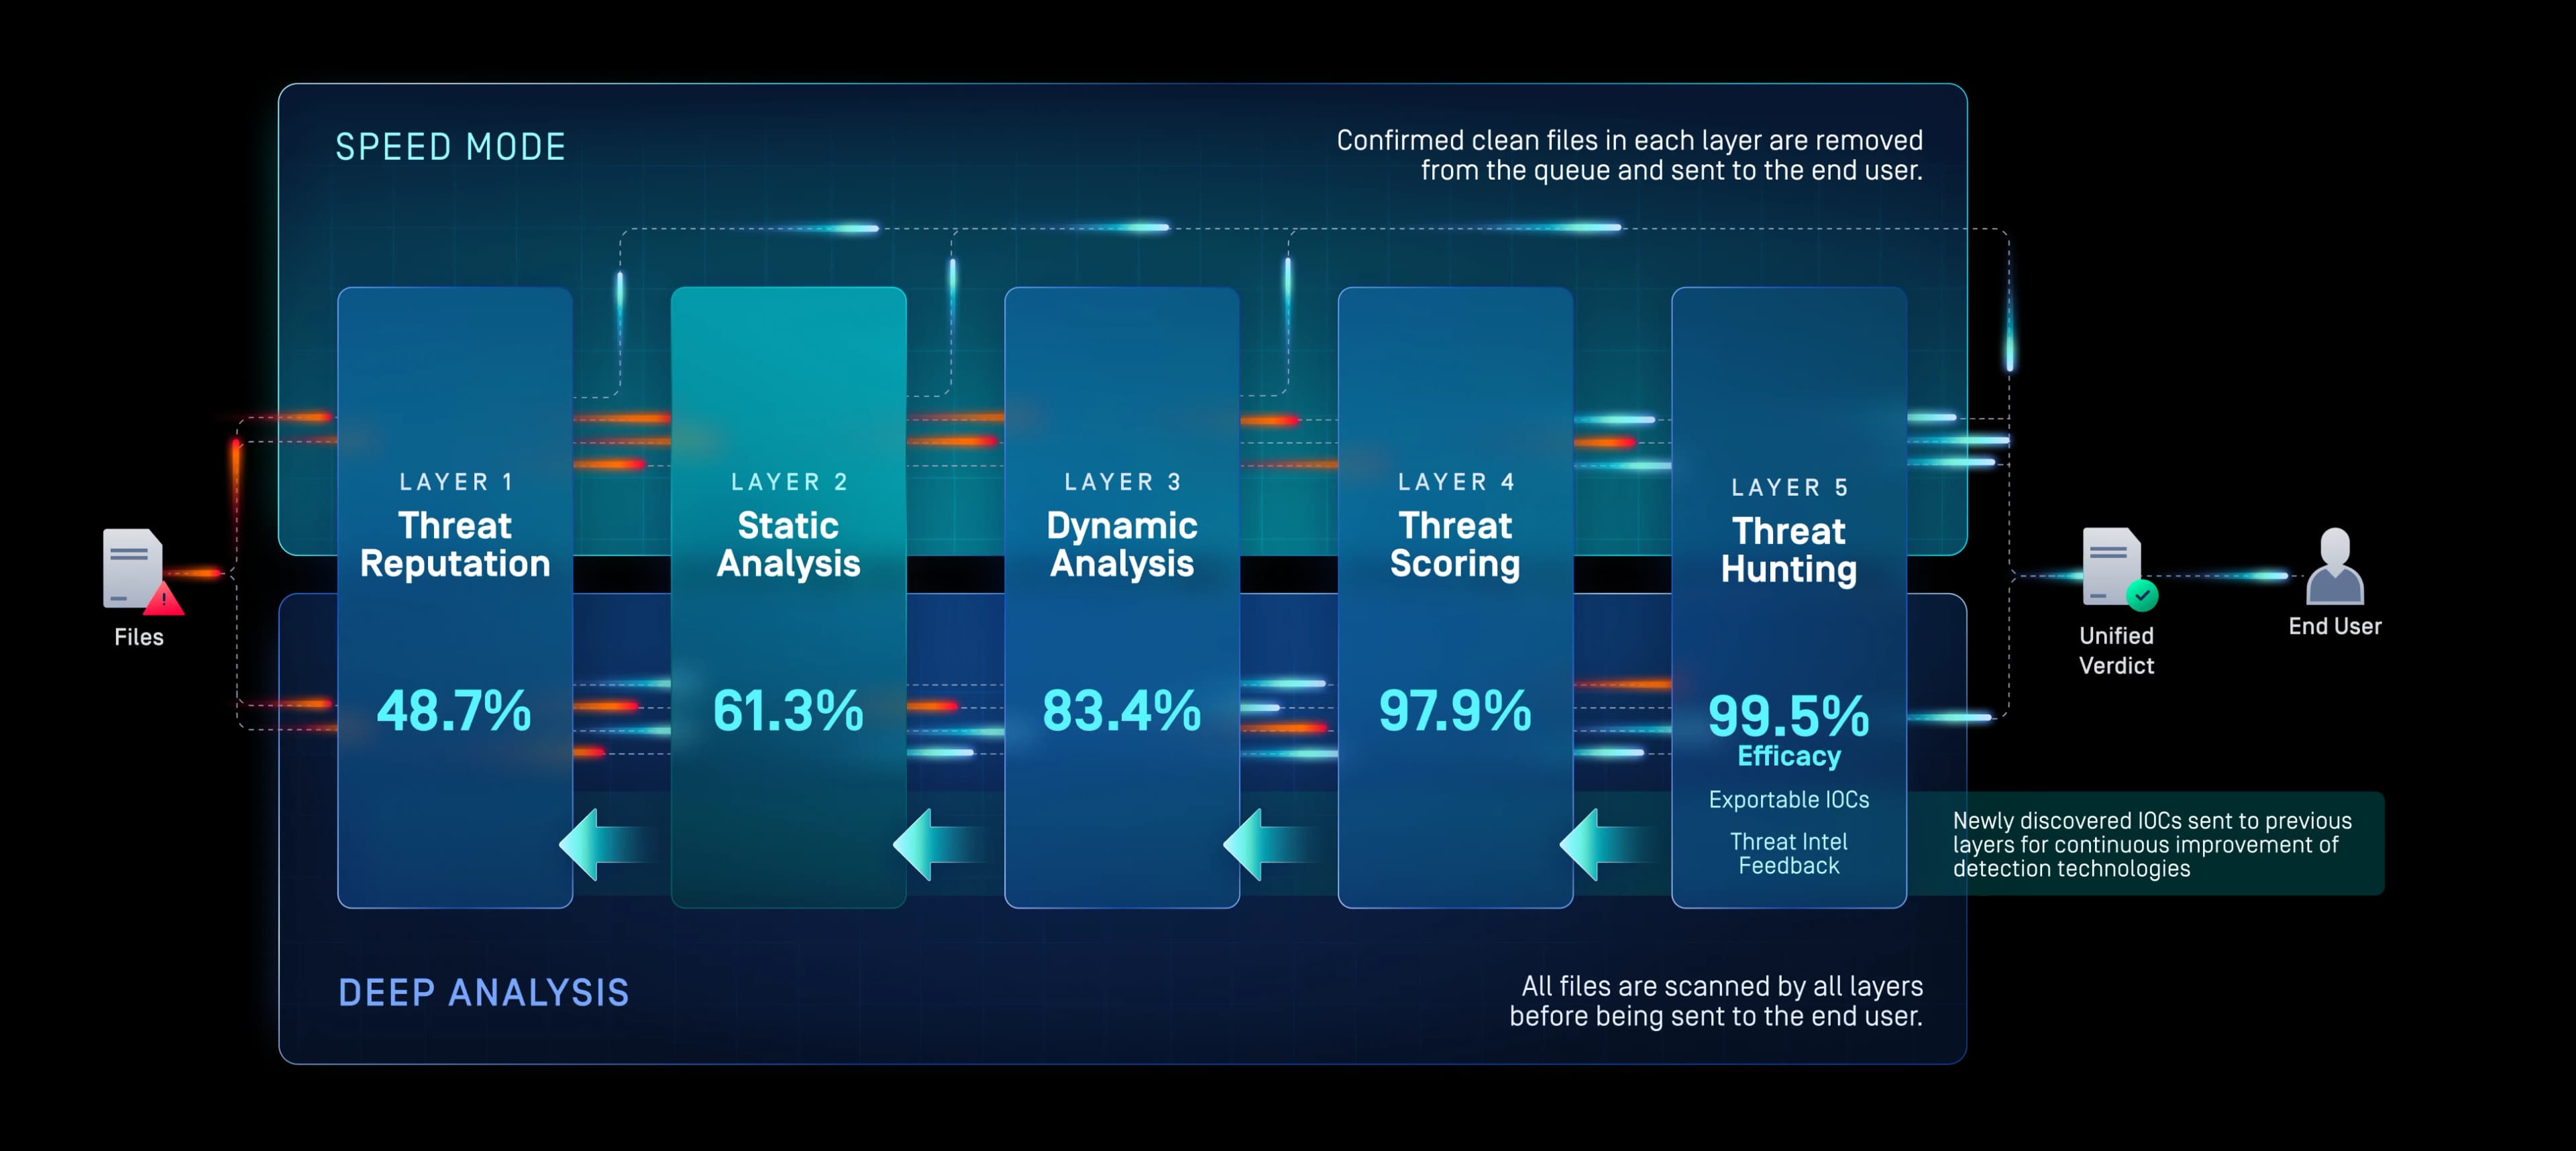
OPSWATyapay zeka destekli, beş katmanlı entegre sıfırıncı gün saldırı tespit çözümü, Tehdit İtibarı, Öngörücü Yapay Zeka, Adaptive Sandbox, Tehdit Puanlaması ve makine öğrenimi destekli Tehdit Avcılığı özelliklerini bir araya getirerek, bilinen, bilinmeyen ve tespit edilmeye karşı dirençli kötü amaçlı yazılımları, kullanıcılara ve sistemlere ulaşmadan önce tespit eder.
Dosya başına tek ve konsolide bir değerlendirme sonucundan yararlanarak, SOC ekiplerinin daha hızlı müdahale etmesine, gereksiz uyarıların azaltılmasına ve bulut, hibrit, şirket içi ve izole ortamlar genelinde SIEM, SOAR ve tehdit avcılığı iş akışlarının güçlendirilmesine katkıda bulunun.
- %99,5 Sıfırıncı Gün Etkinliği
- Geleneksel araçlardan 40 kat daha hızlı
- Günde 50.000'den Fazla Analiz
Birleştirilmiş Sıfırıncı Gün Algılama
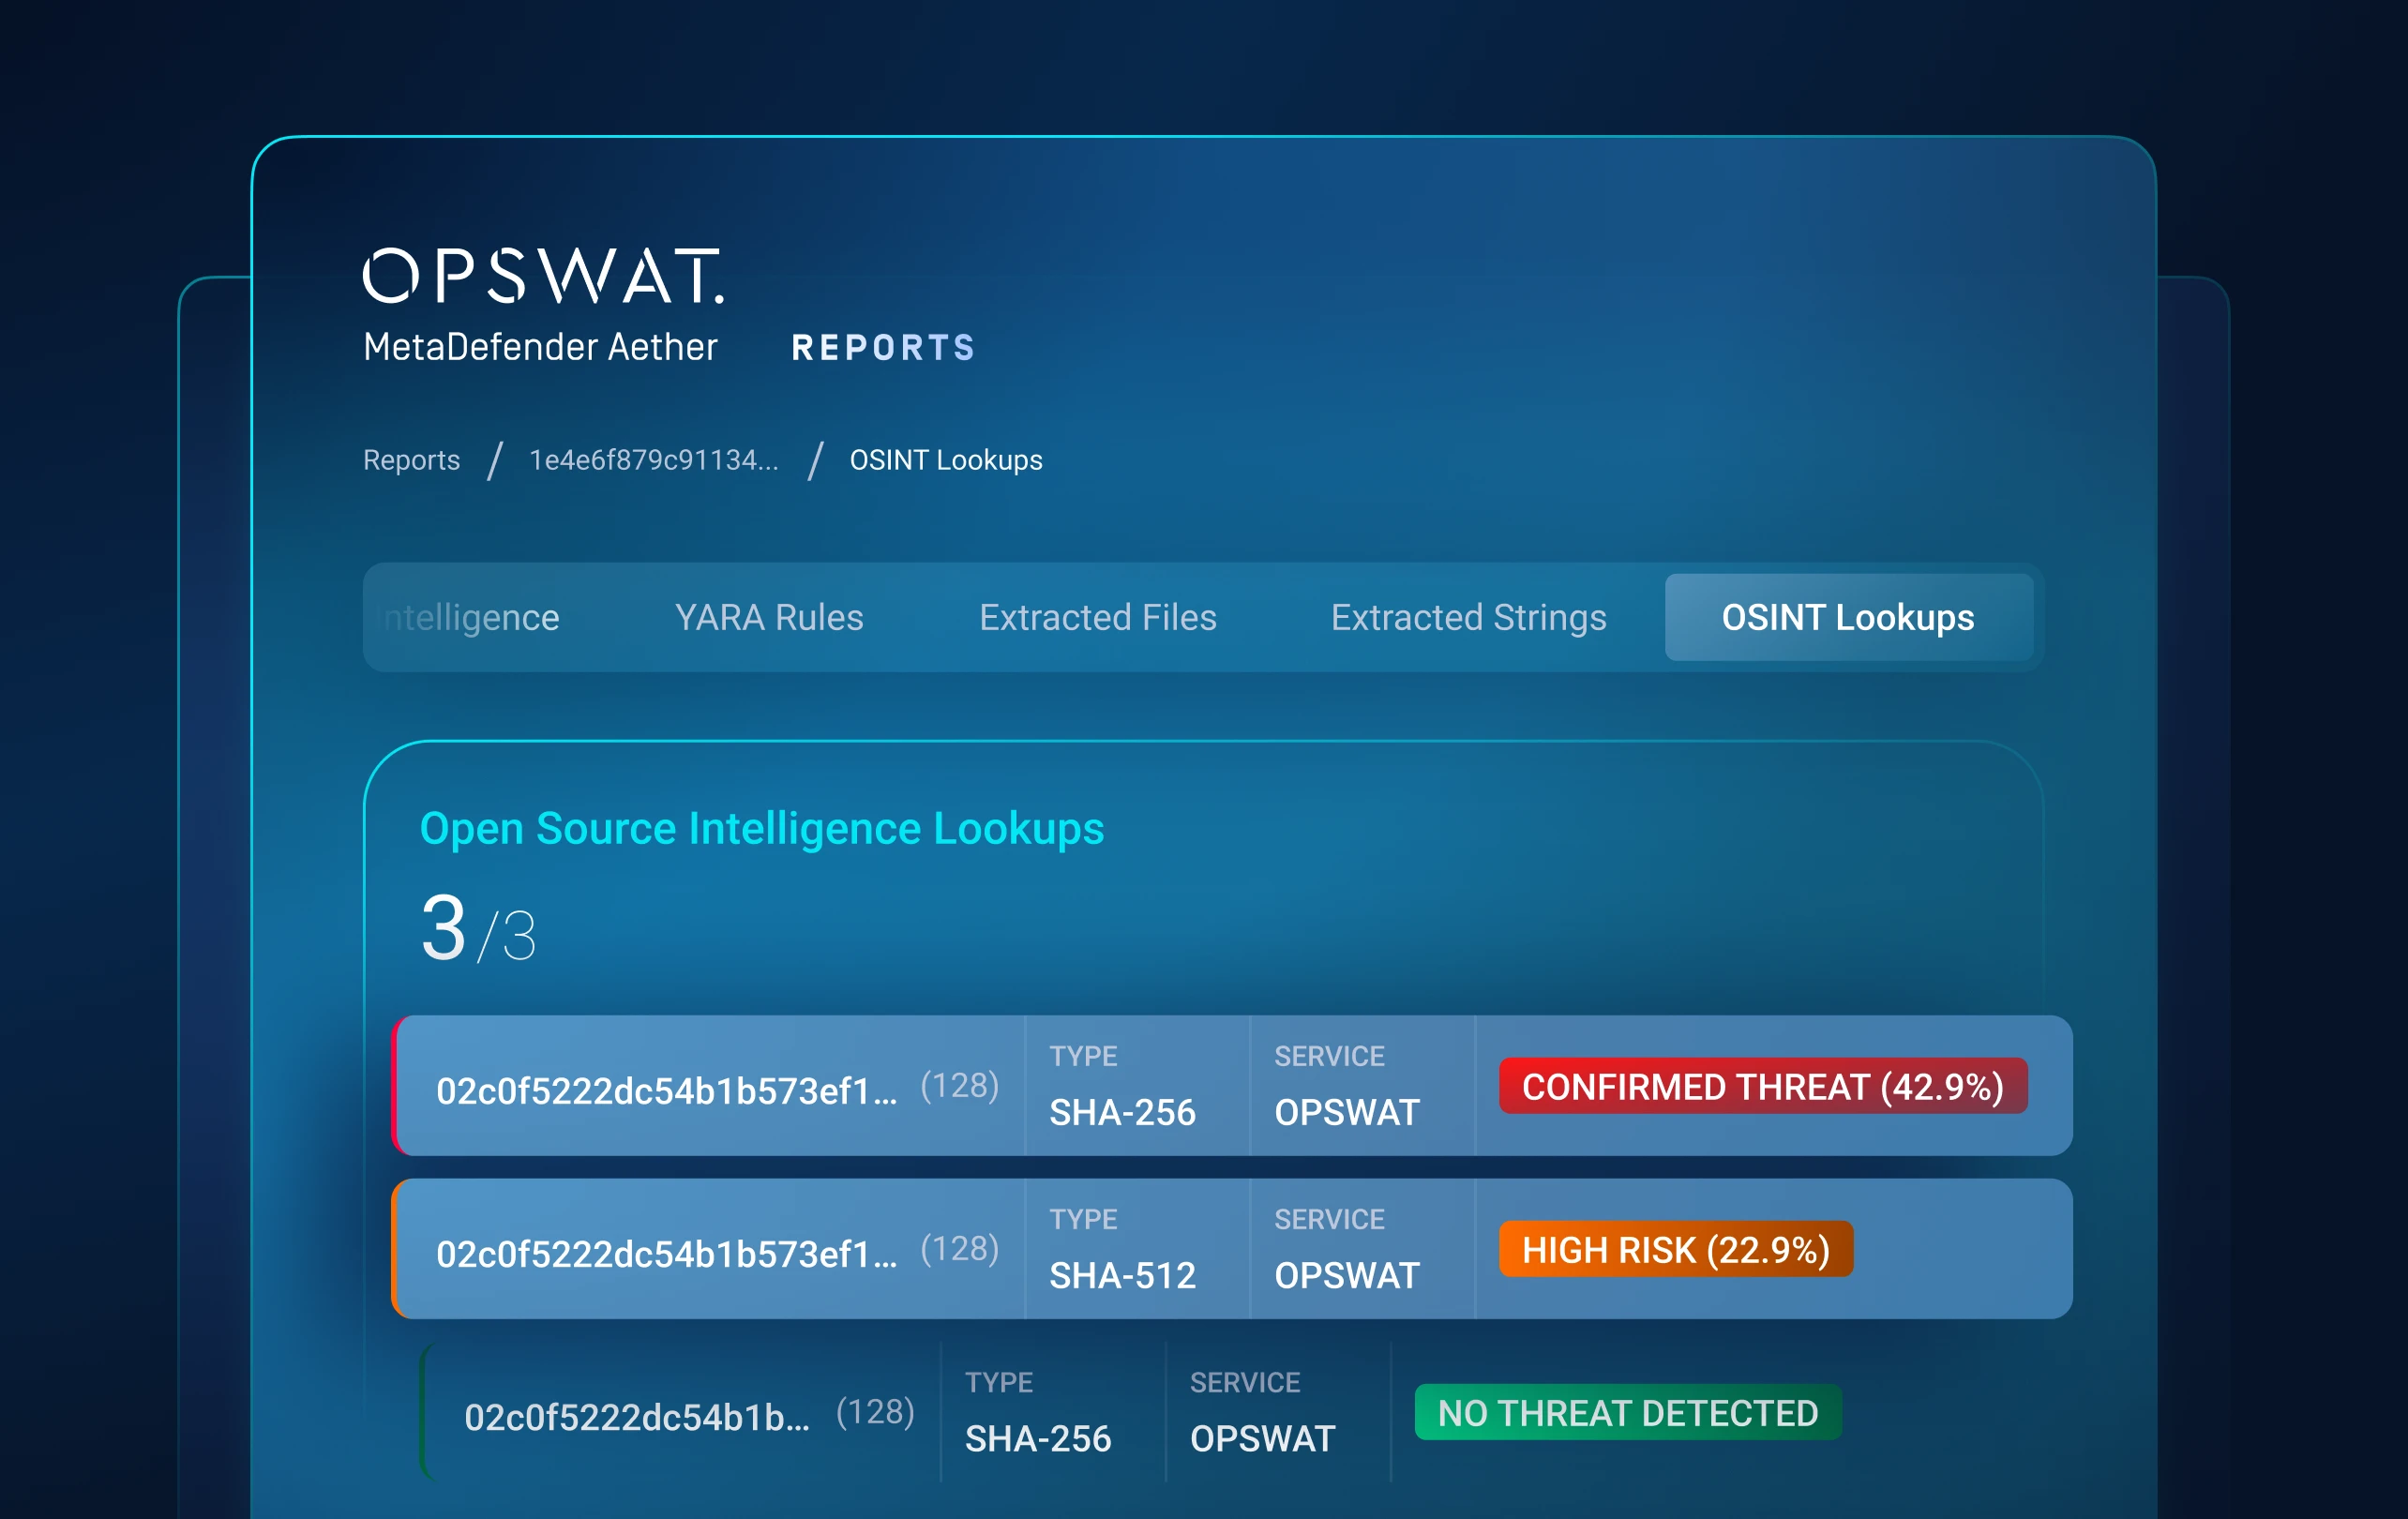
Katman 1: Tehdit İtibarı
'da Bilinen Tehditleri Hızla Ortaya Çıkarın
Daha ayrıntılı bir analiz yapılmadan önce bilinen tehditleri durdurun.
Dosyaları, URL’leri, IP adreslerini ve alan adlarını, çevrimiçi veya çevrimdışı olarak sürekli güncellenen itibar verileriyle karşılaştırır.
Kötü amaçlı yazılımları ve saldırganların altyapısını engelleyerek, saldırganları göstergelerini değiştirmeye ve dağıtım yollarını yeniden oluşturmaya zorlar.
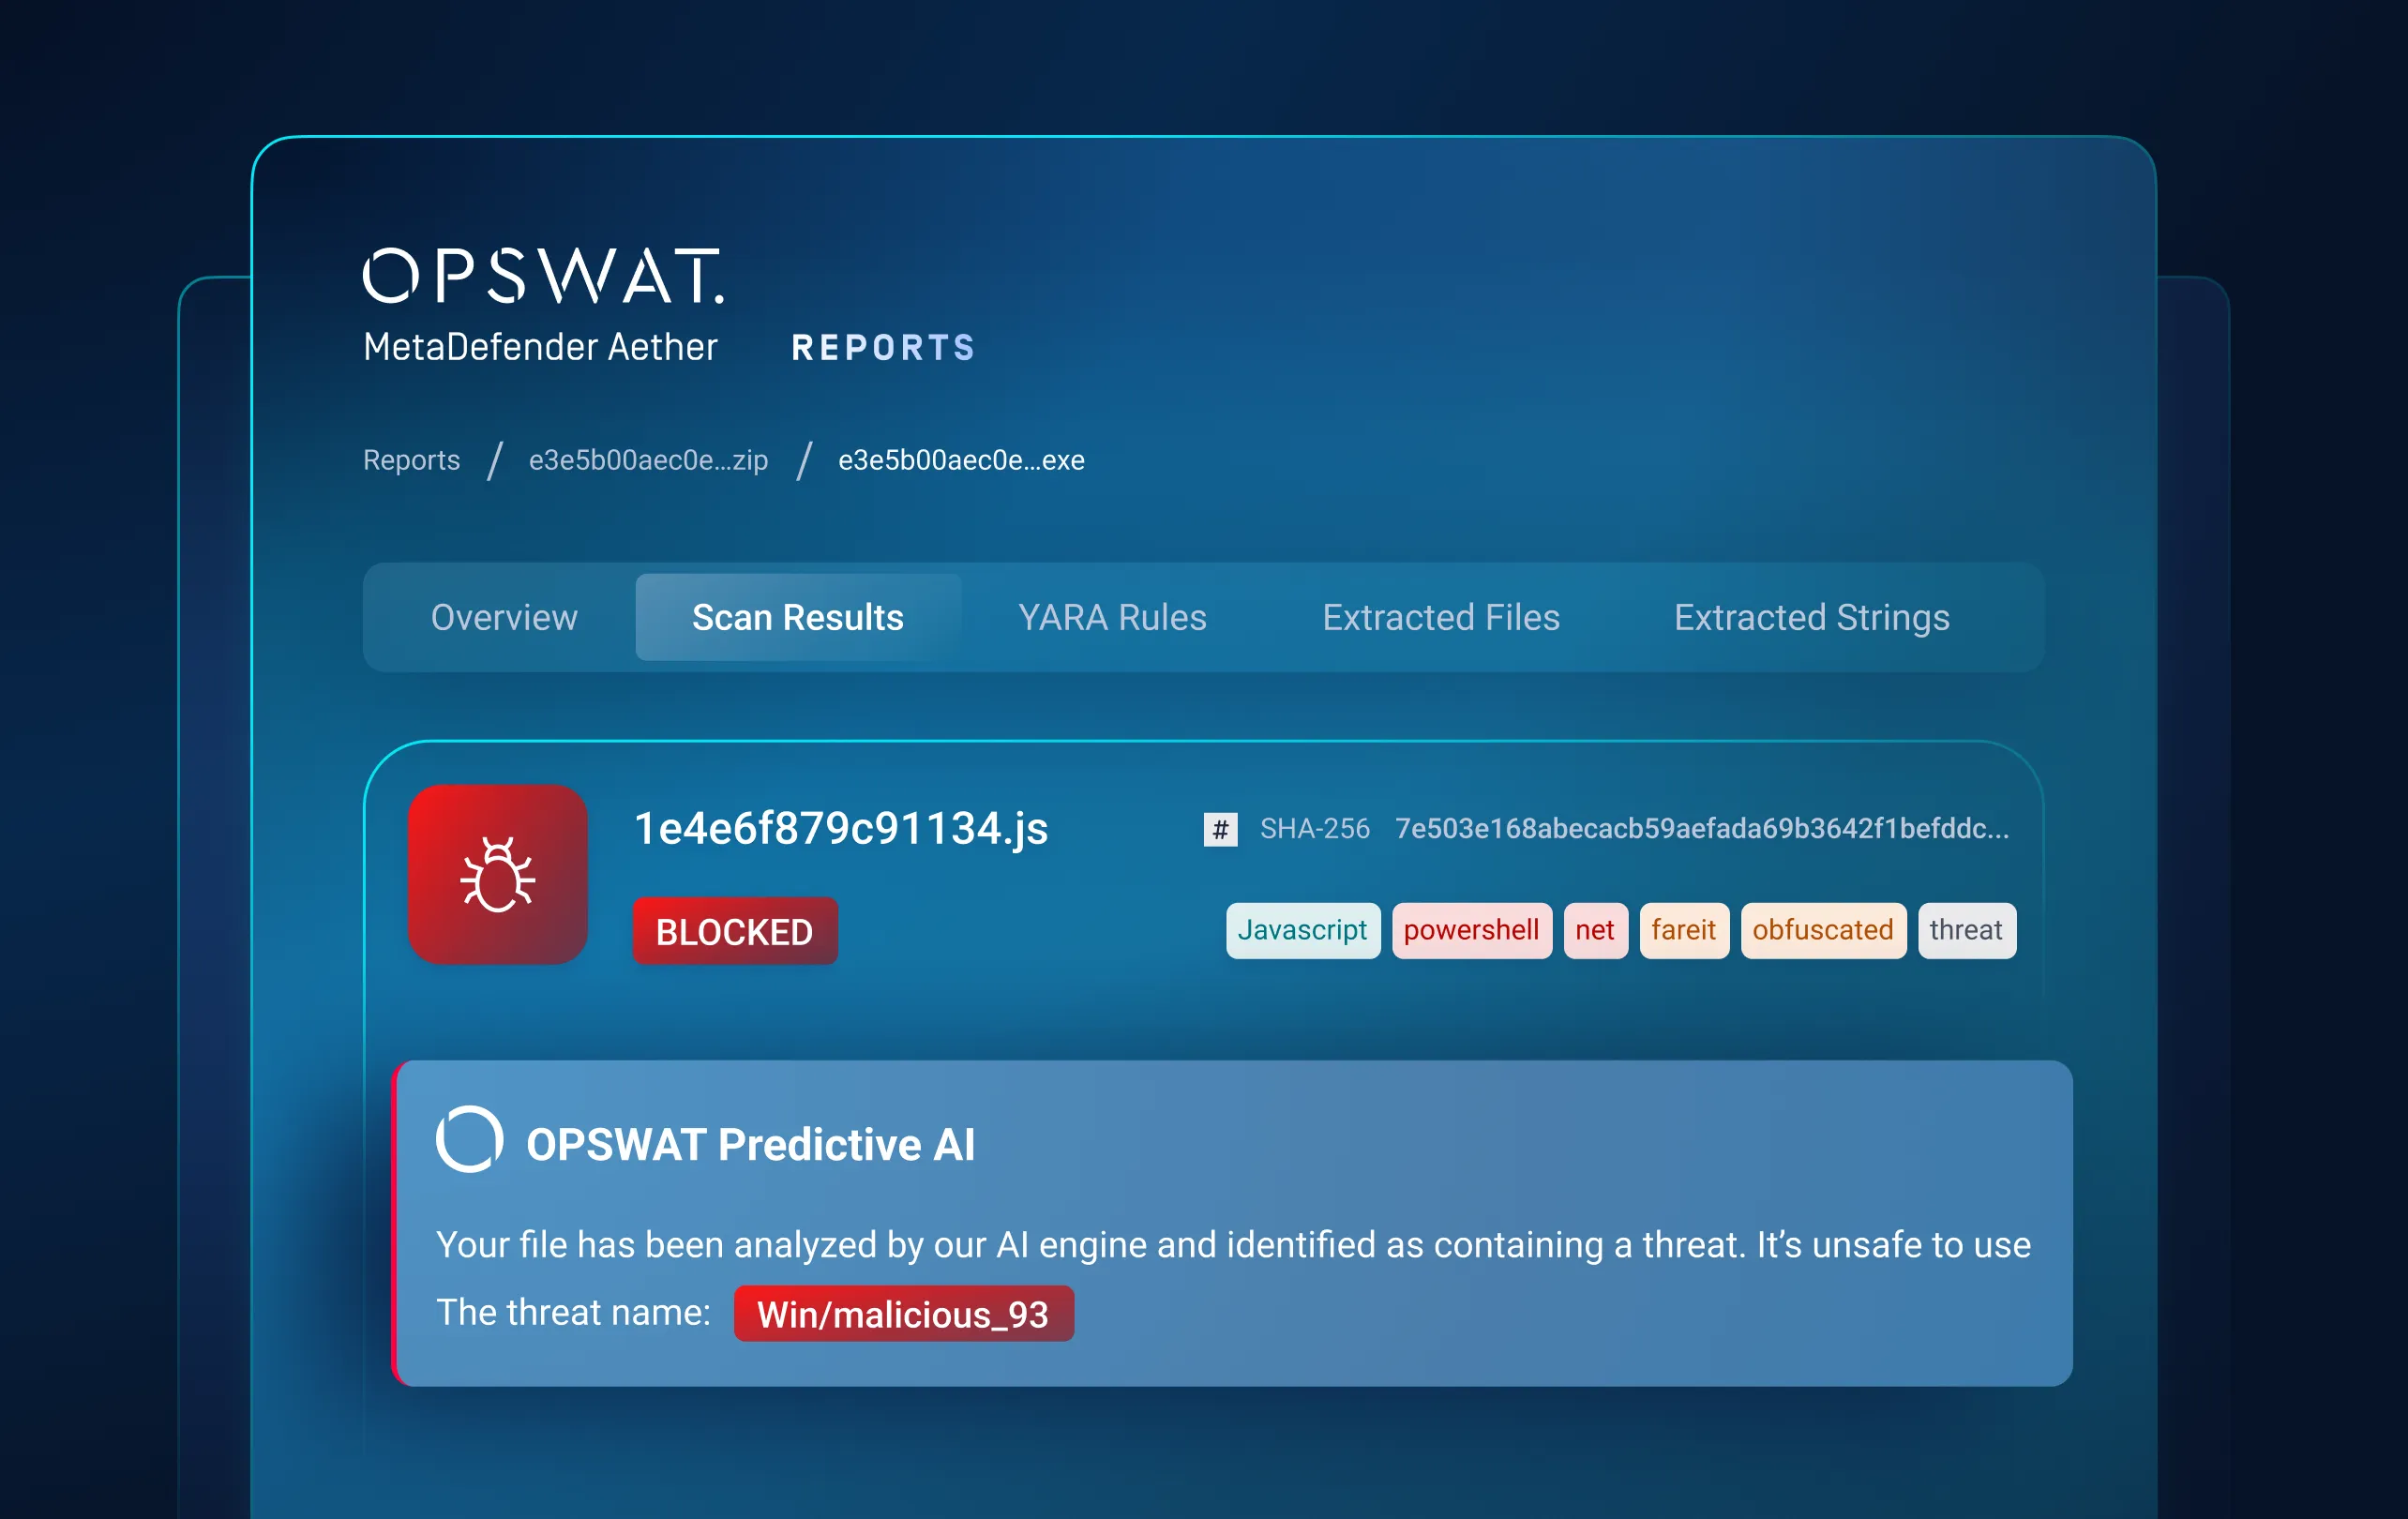
2. Katman: Statik Analiz
Bilinmeyen Tehditleri Uygulanmadan Önce Tahmin Etmek
Yürütme Öncesi algılama açığını kapatın.
Predictive Alin AI, imza veya çalıştırma işlemine gerek kalmadan dosya yapısını ve davranışsal özellikleri analiz ederek kötü niyetli eylemleri milisaniyeler içinde tahmin eder.
Daha önce görülmemiş ve polimorfik kötü amaçlı yazılımları çalıştırılmadan önce tespit ederek, dosya akışını hızlı tutarken sonraki aşamalarda sanal ortam ihtiyacını azaltır.
3. Katman: Dinamik Analiz
Gizli Tehditlerin Ortaya Çıkmasını Sağlayın
Statik ve sanal makine tabanlı araçların gözden kaçırdığı, tespit edilmesi zor kötü amaçlı yazılımları ortaya çıkarın.
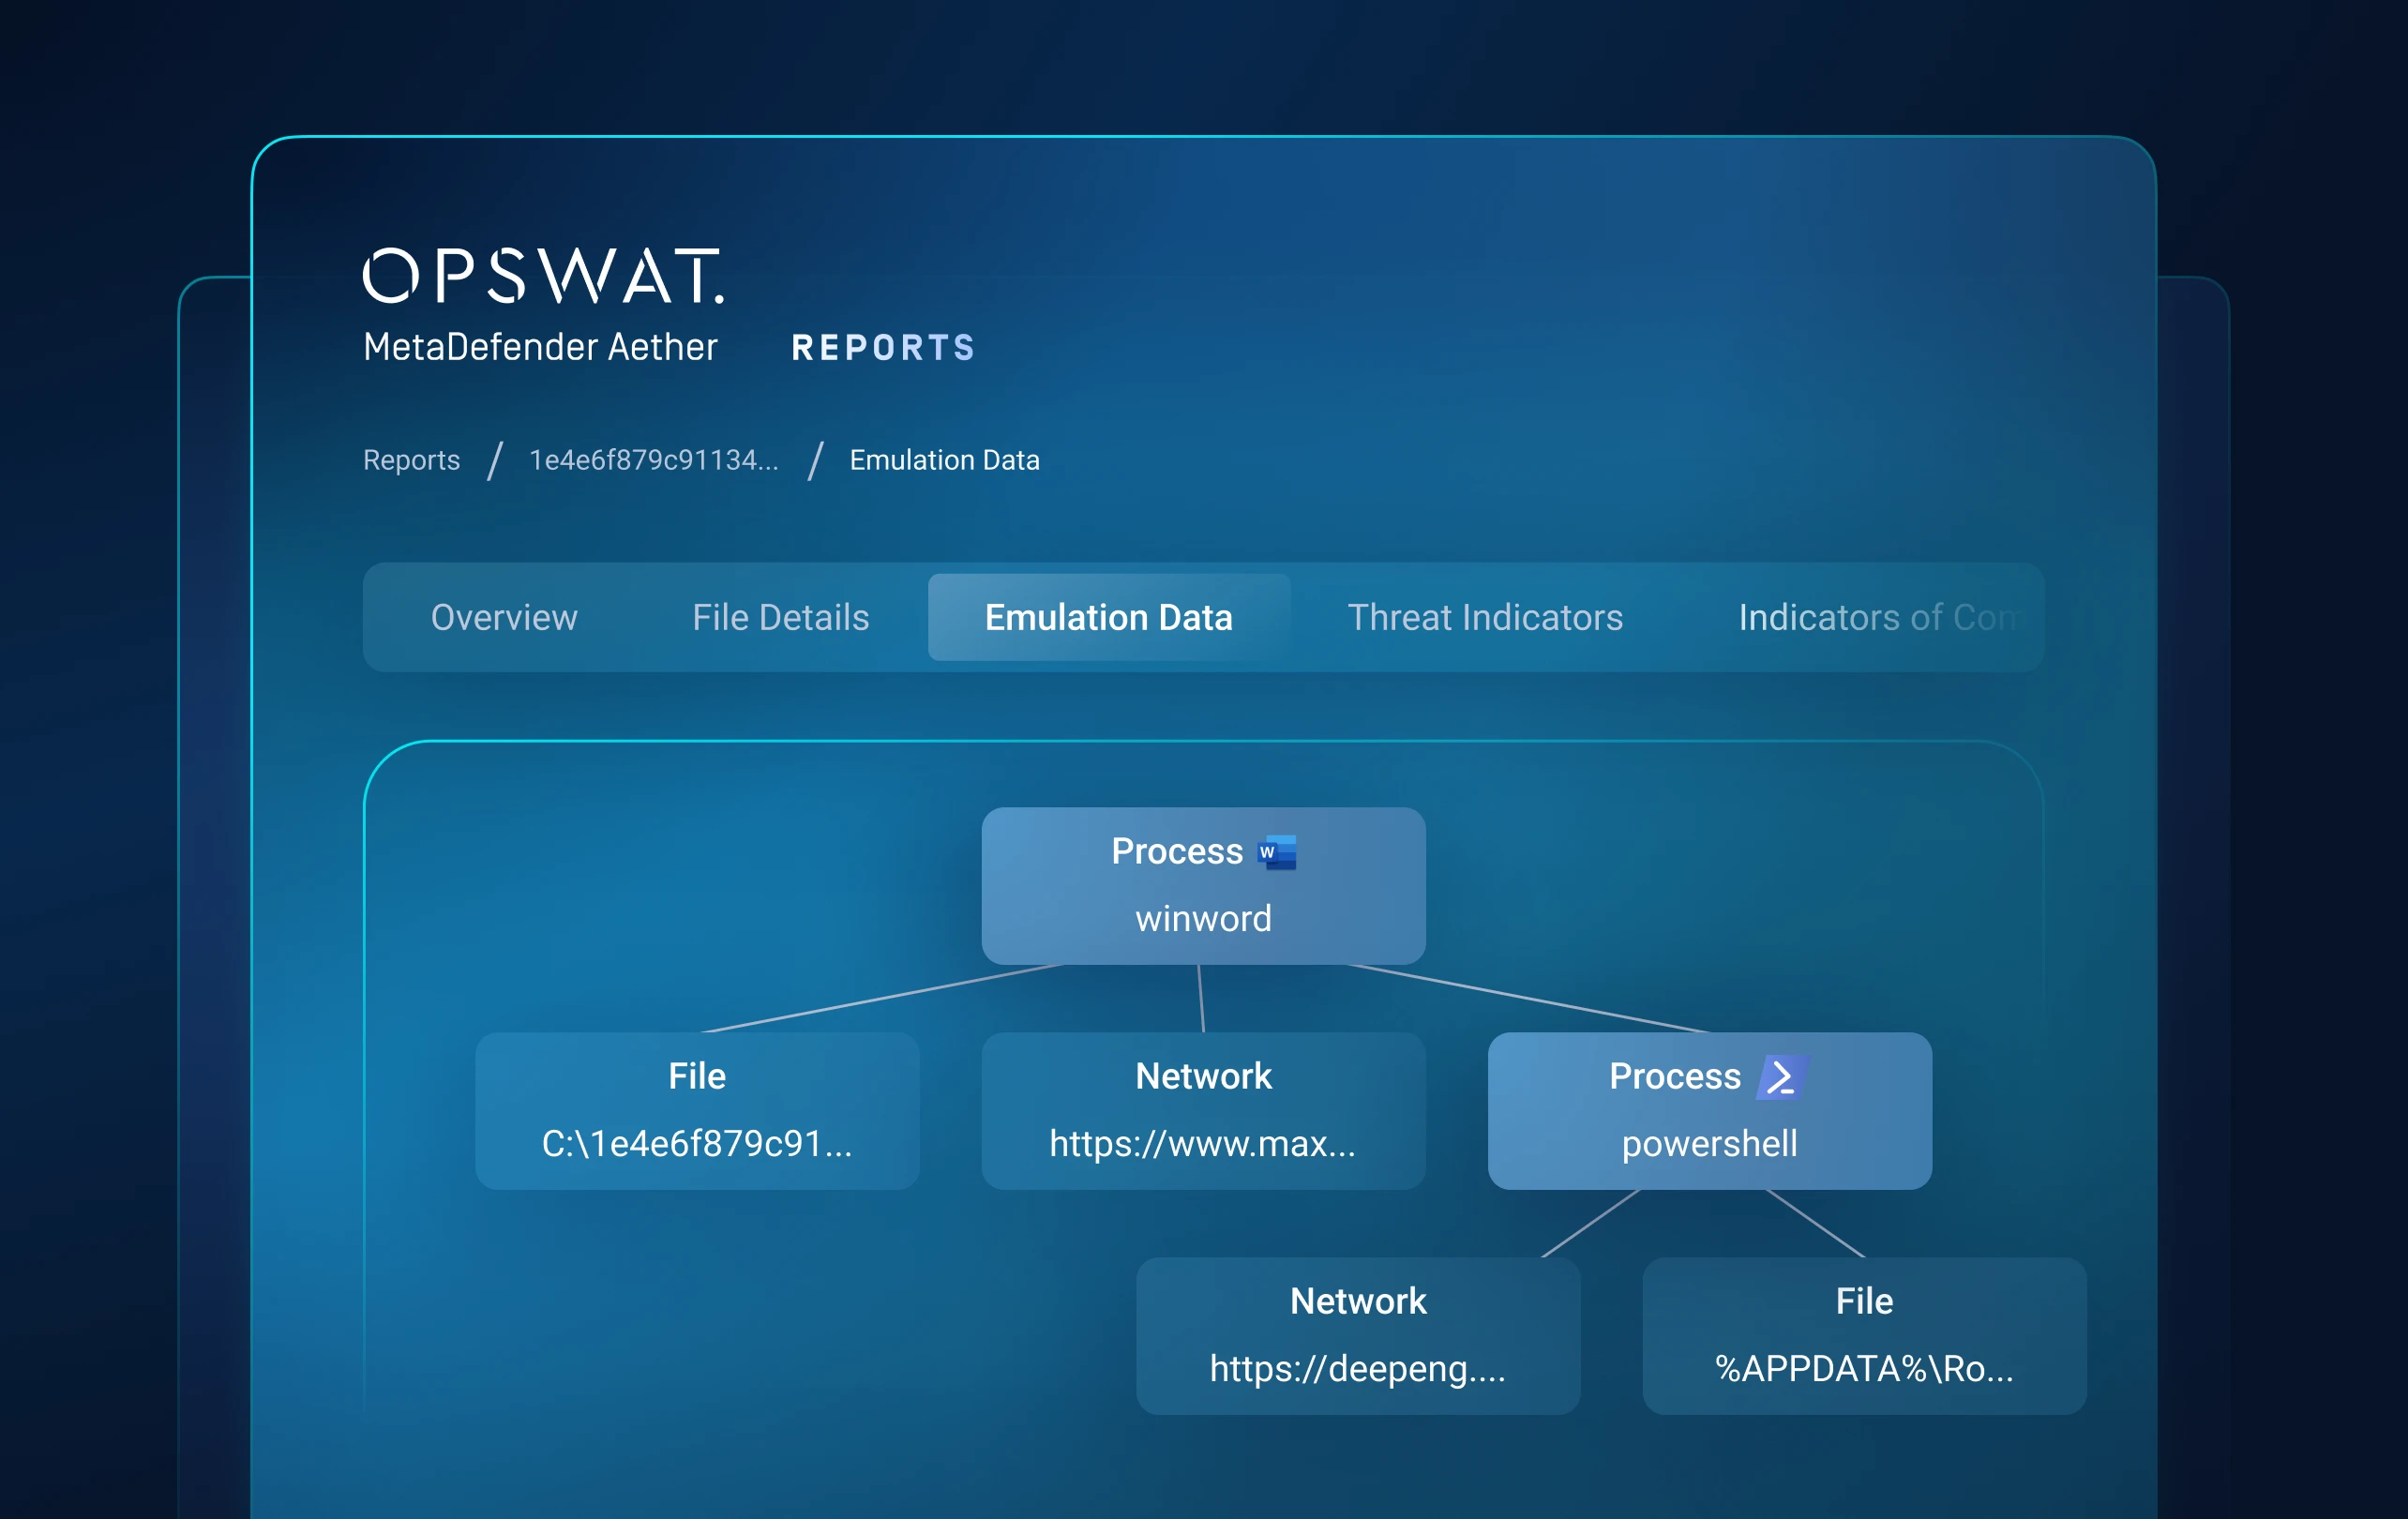
Emülasyona dayalı bir Adaptive Sandbox , tespit edilebilir bir sanal makineye ihtiyaç duymadan kötü niyetli davranışlarıSandbox ve alternatif yürütme yollarını araştırır.
Yükleyici zincirlerini, çalışma zamanı kalıntılarını, gizlenmiş komut dosyalarını, çok aşamalı yükleri ve tespit kaçırma tekniklerini ortaya çıkarır.
4. Katman: Tehdit Puanlaması
En Önemli Şeylere Öncelik Verin
Karmaşık tehdit davranışlarını eyleme geçirilebilir bir sonuca dönüştürün.
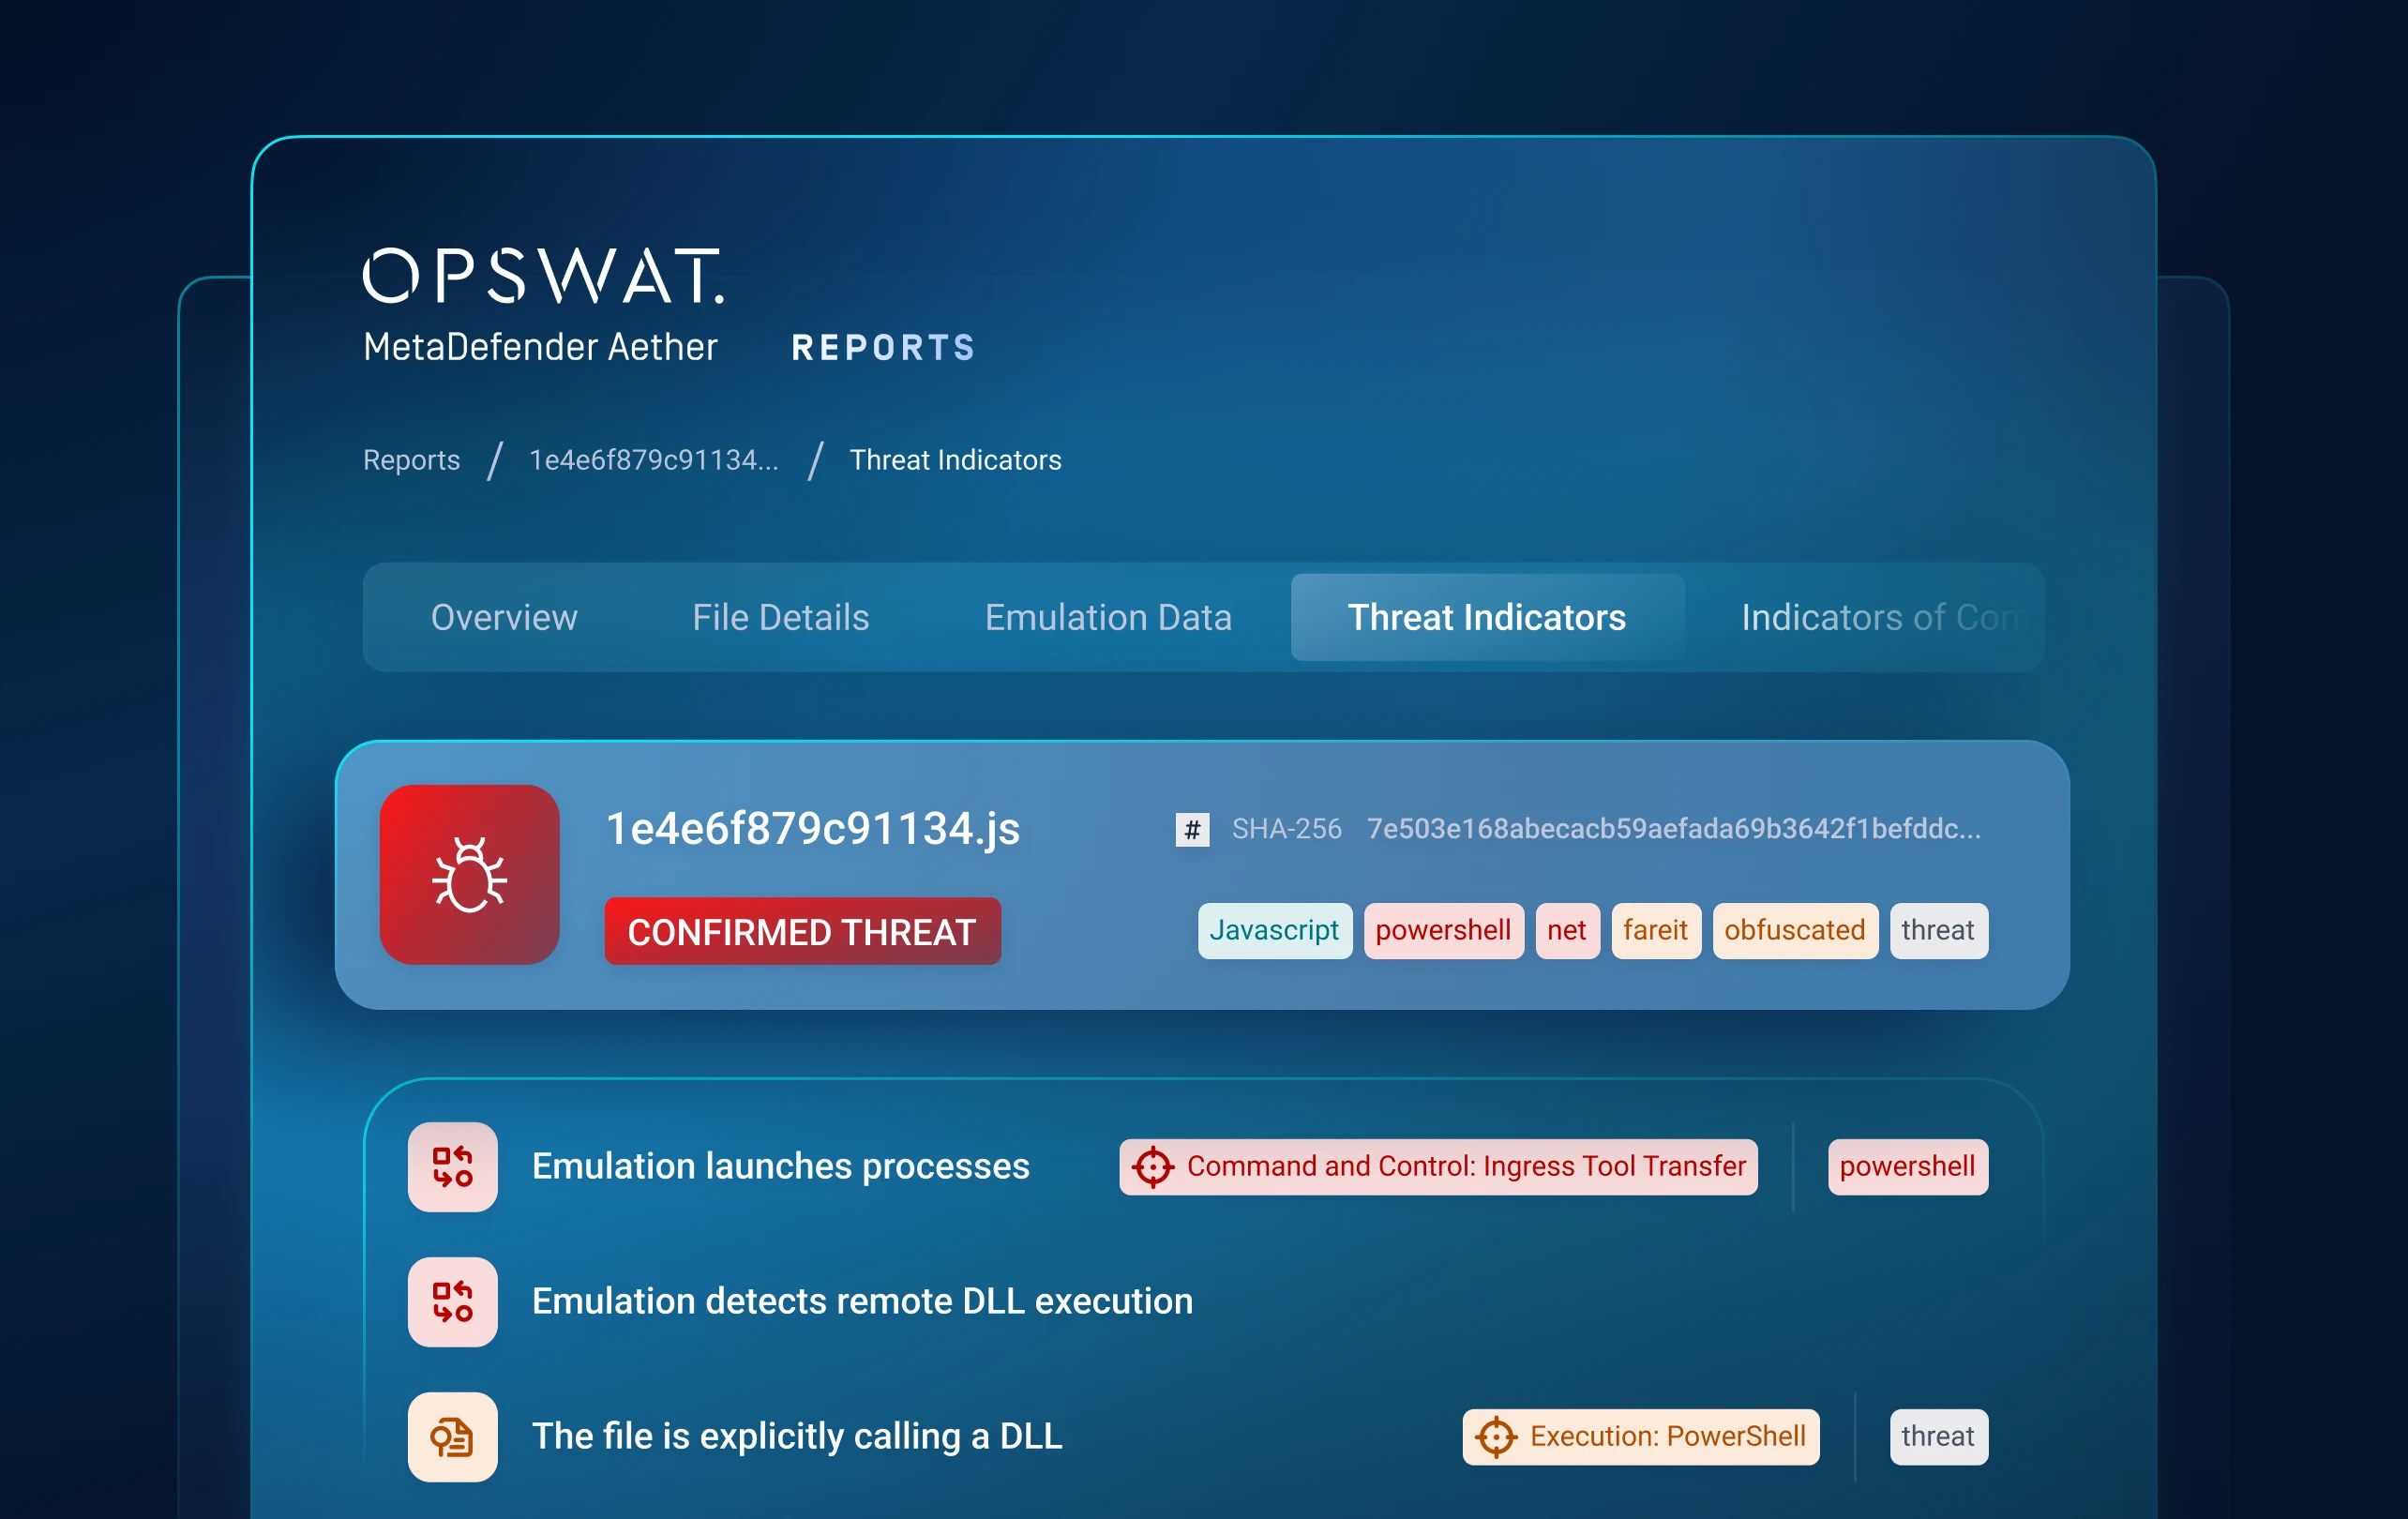
İtibar, statik ve dinamik analiz sinyallerini birbiriyle ilişkilendirerek, güvenilirlik temelli bir risk puanı atar.
En yüksek riskli tehditleri gerçek zamanlı olarak öne çıkararak, yanlış pozitif sonuçları, gereksiz uyarıları ve analistlerin önceliklendirme süresini azaltır.
5. Katman: Tehdit Avcılığı
Tehditleri Kampanyalarla İlişkilendirin
Yalıtılmış dosya tespitinden kampanya düzeyinde istihbarata geçin.
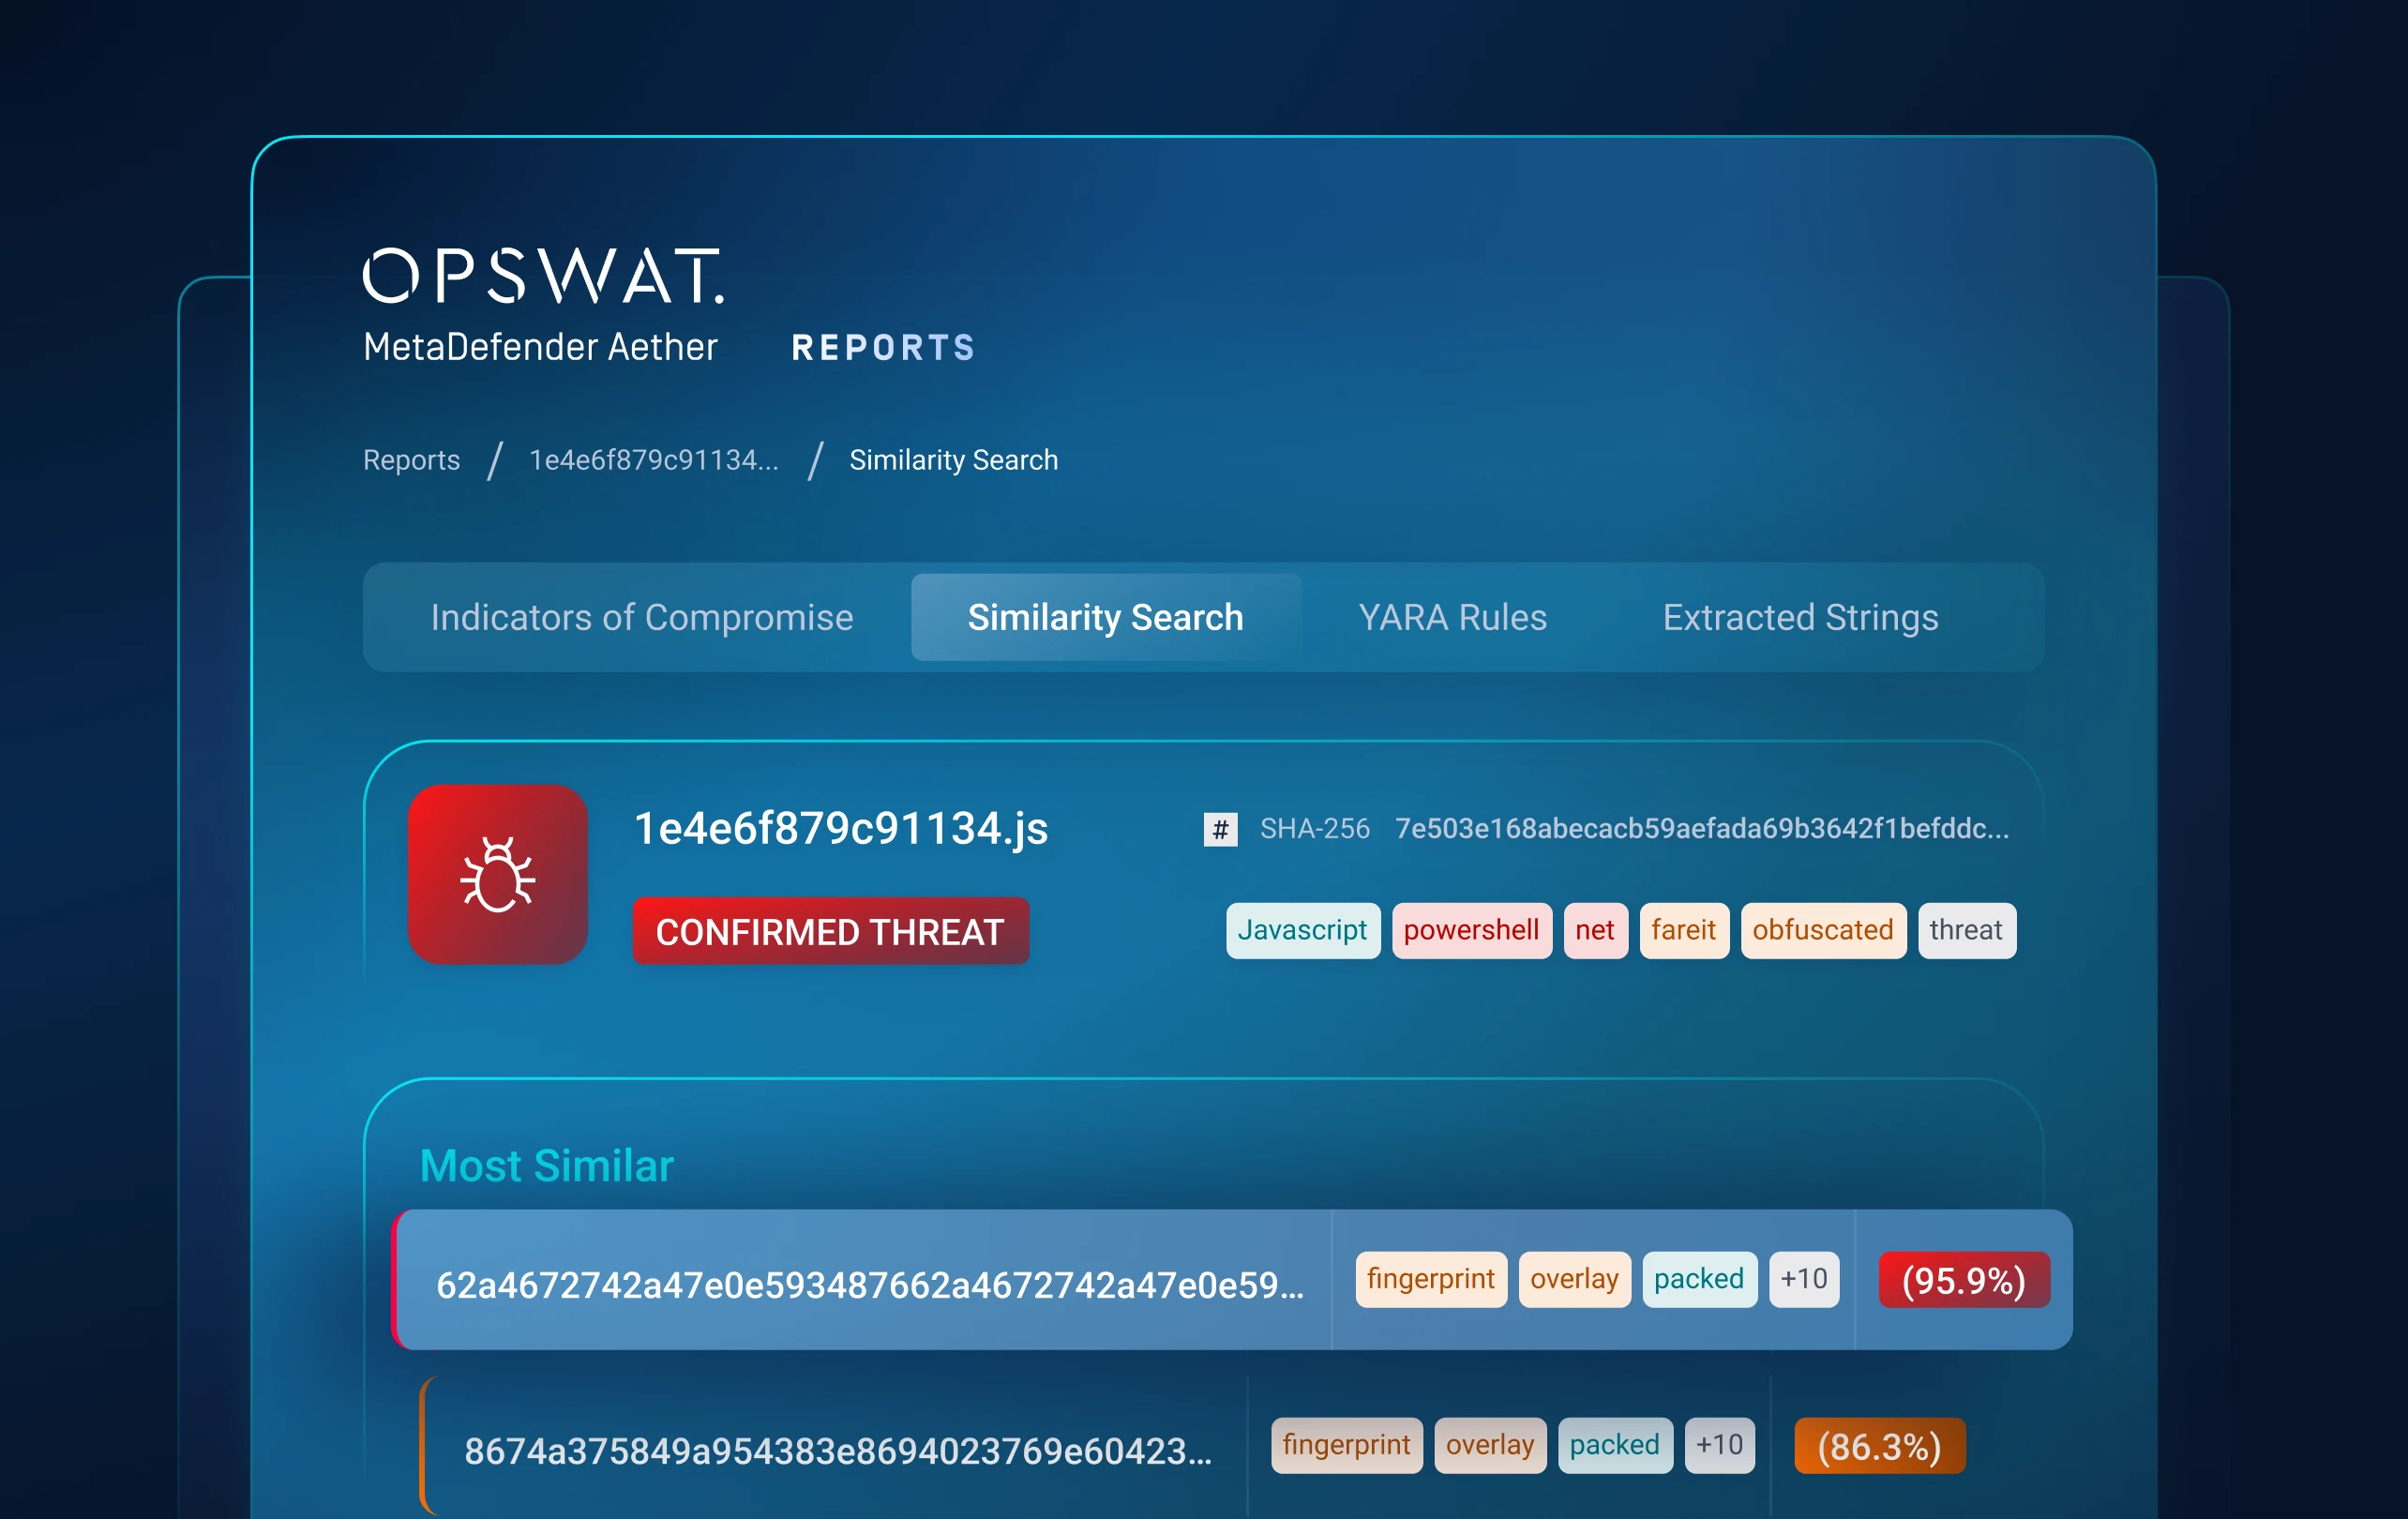
ML destekli benzerlik araması ve Tehdit Modeli Korelasyonu, bilinmeyen örnekleri bilinen kötü amaçlı yazılımlara, altyapılara, taktiklere ve ilgili varyantlara bağlar.
Kötü amaçlı yazılım ailelerini ve saldırgan kampanyalarını ortaya çıkararak, saldırganları araçlarını, altyapılarını ve yöntemlerini baştan aşağı yenilemeye zorlar.
Ürüne Genel Bakış
MetaDefender
MetaDefender geleneksel güvenlik araçlarının gözden kaçırdığı sıfırıncı gün saldırılarını tespit etmek ve durdurmak için yapay zeka destekli uyarlanabilir sanal alan teknolojisini nasıl kullandığını öğrenin.
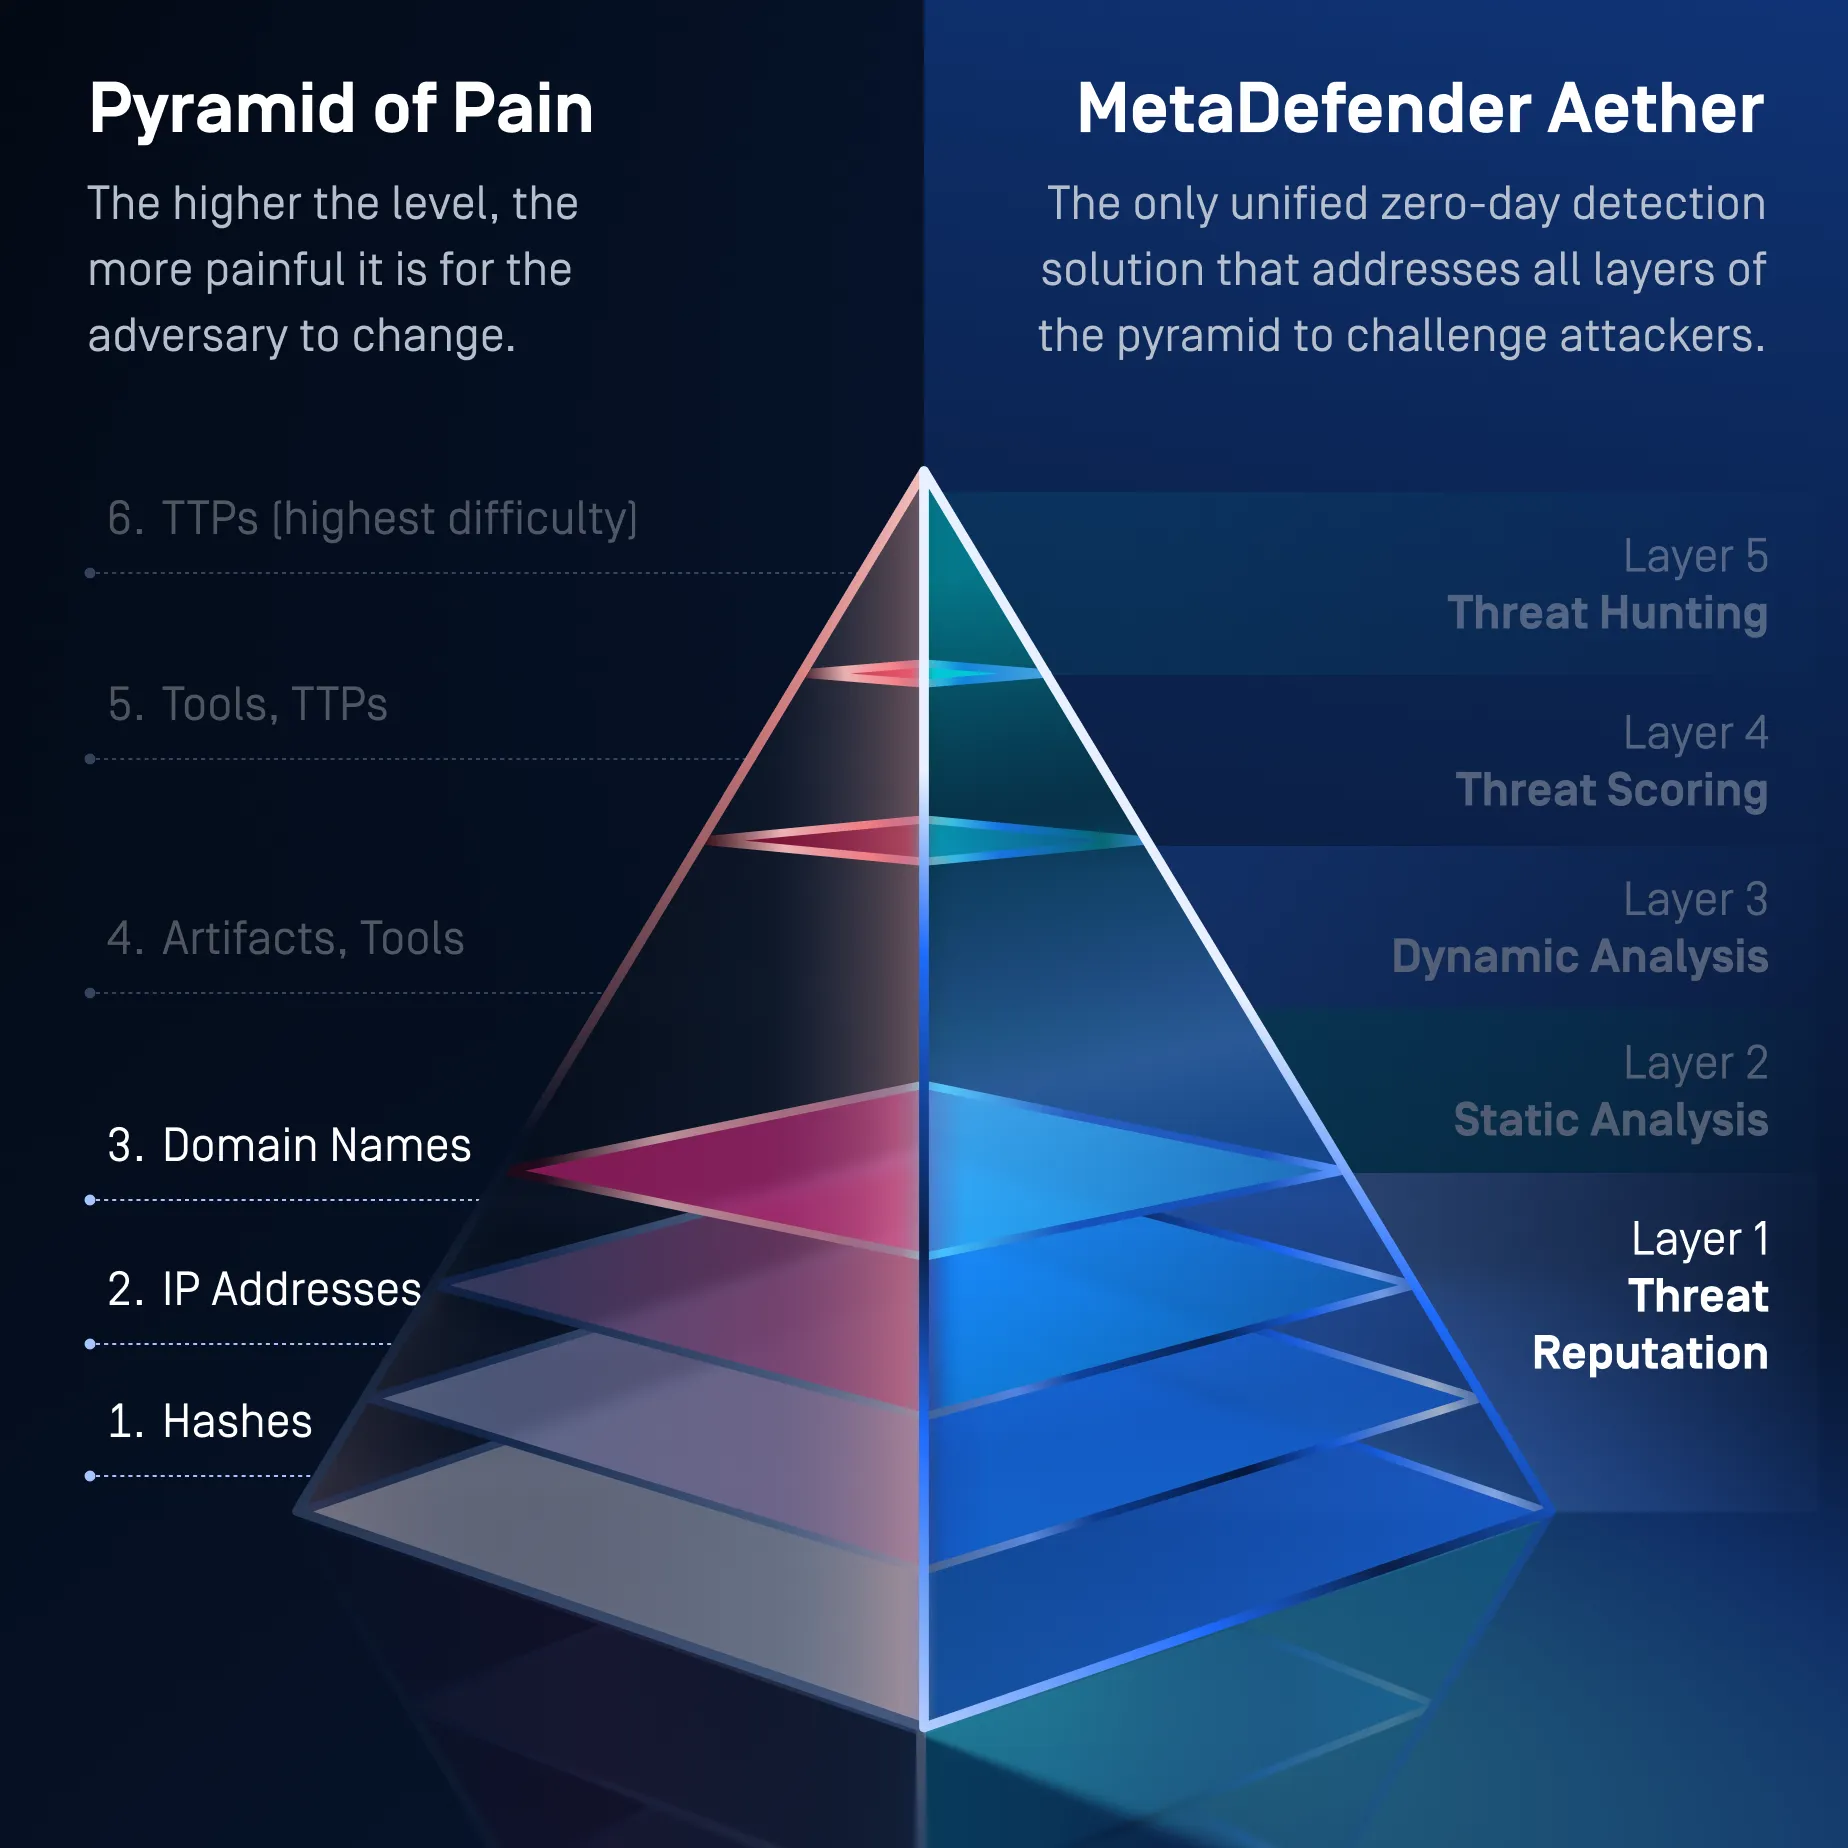
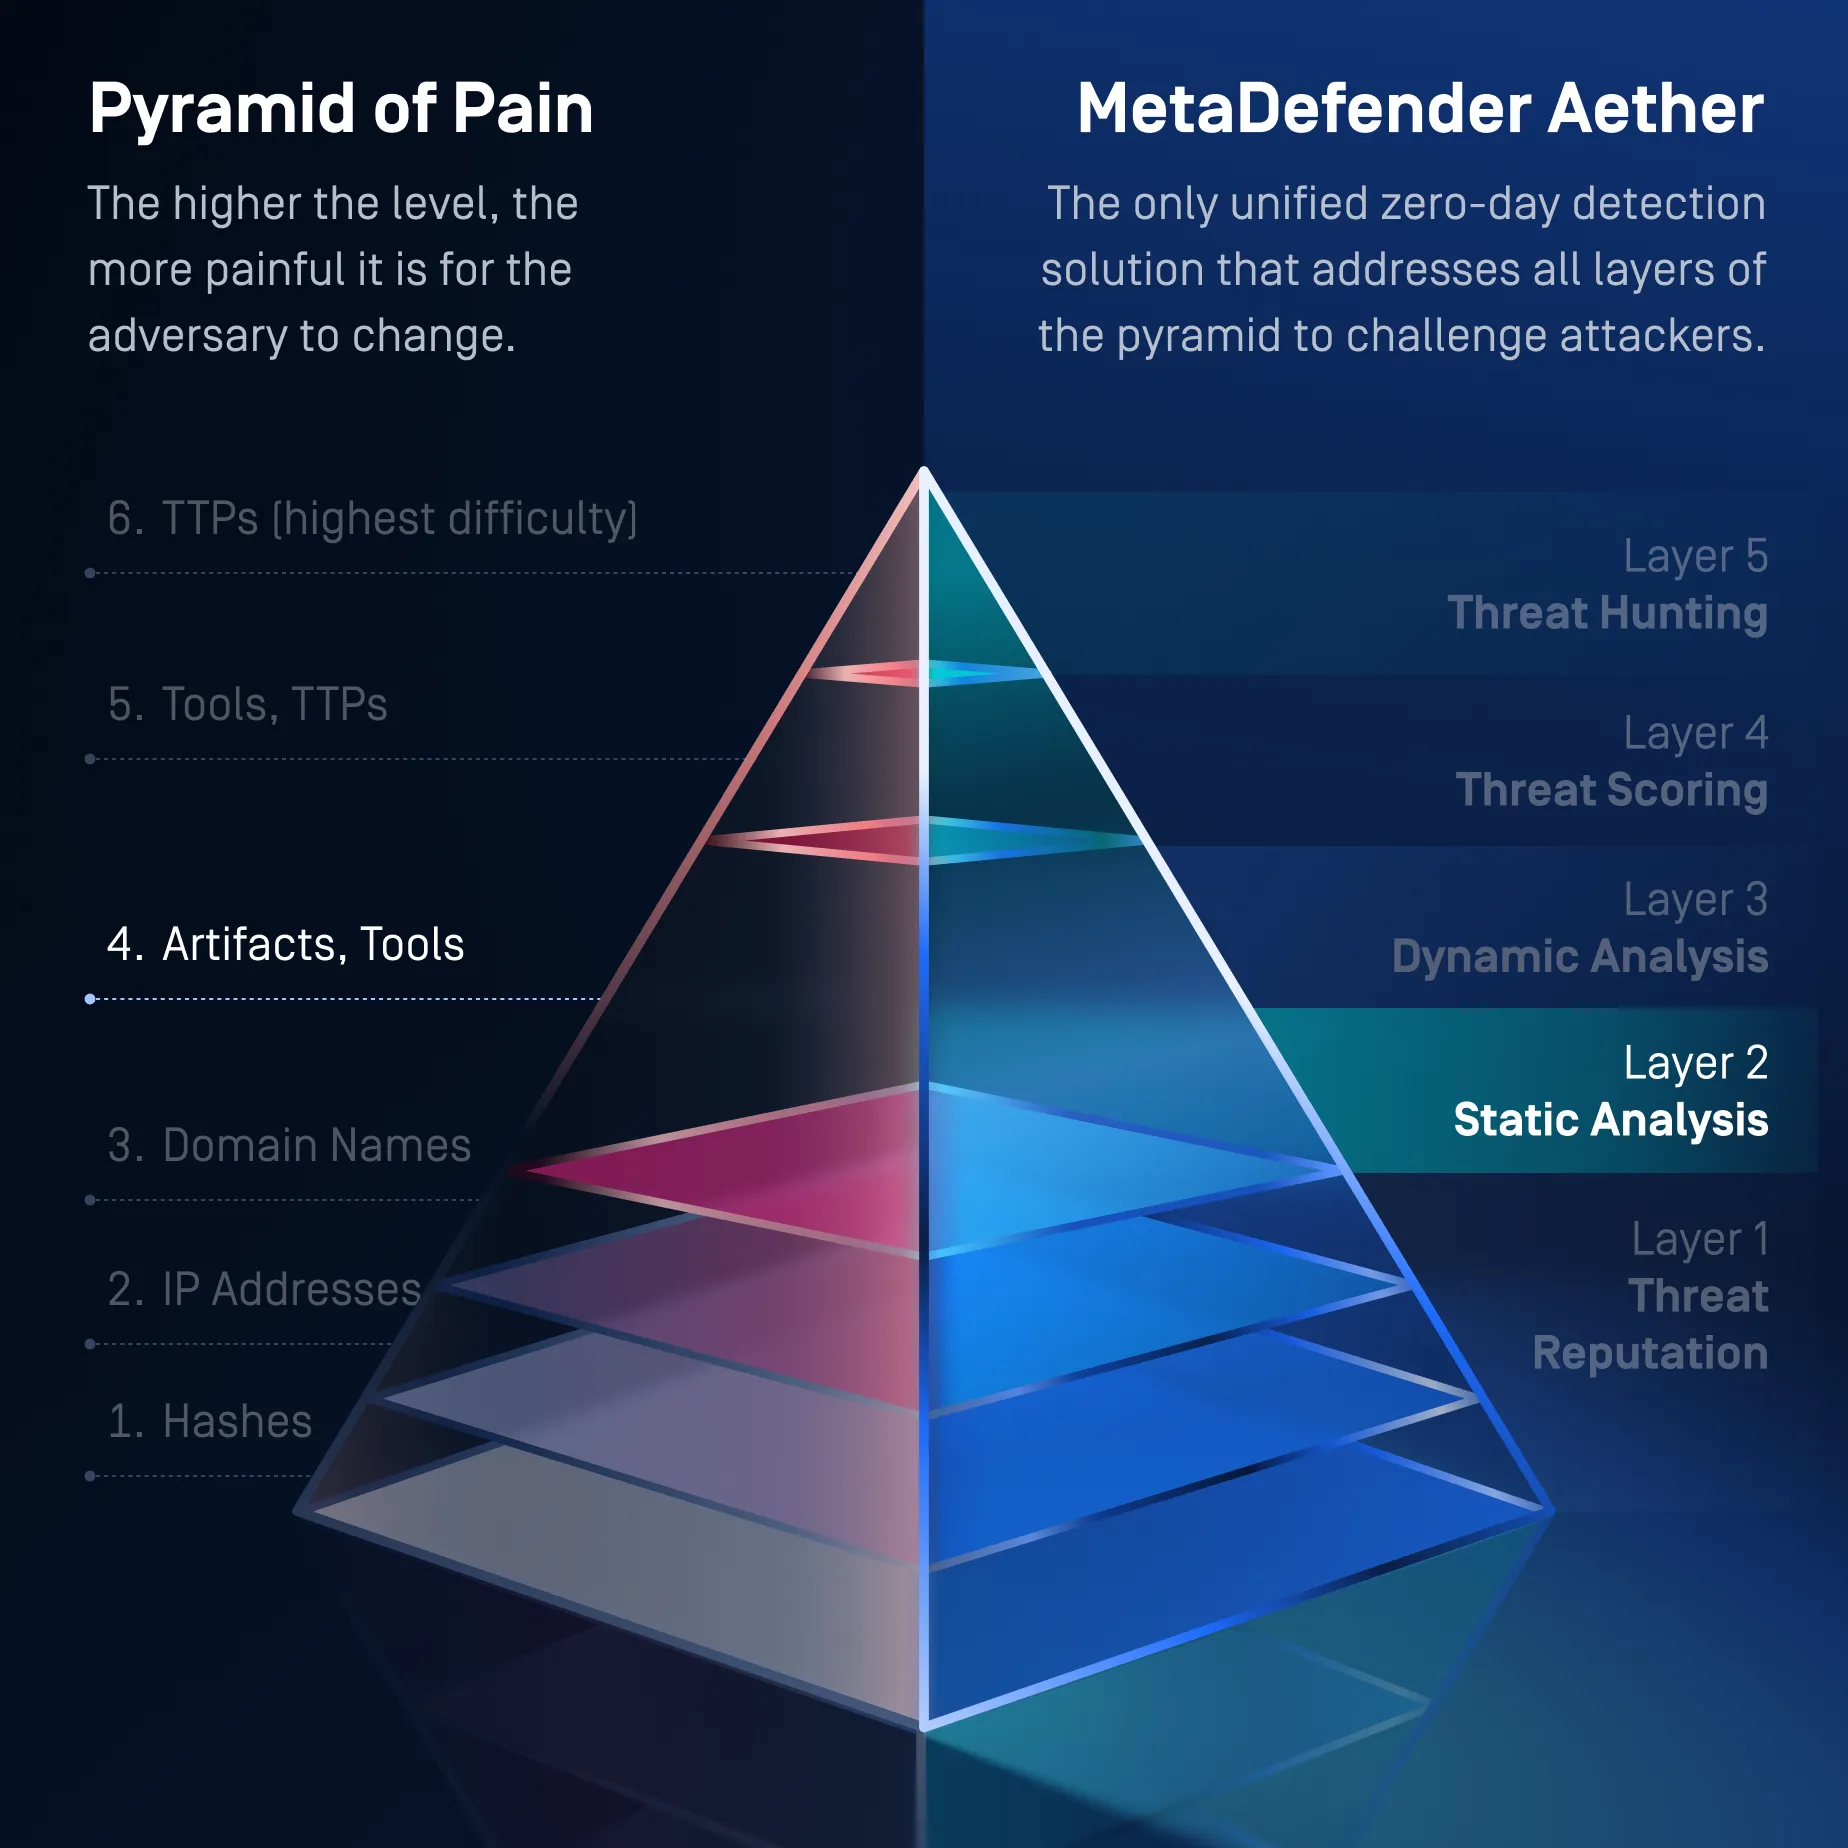
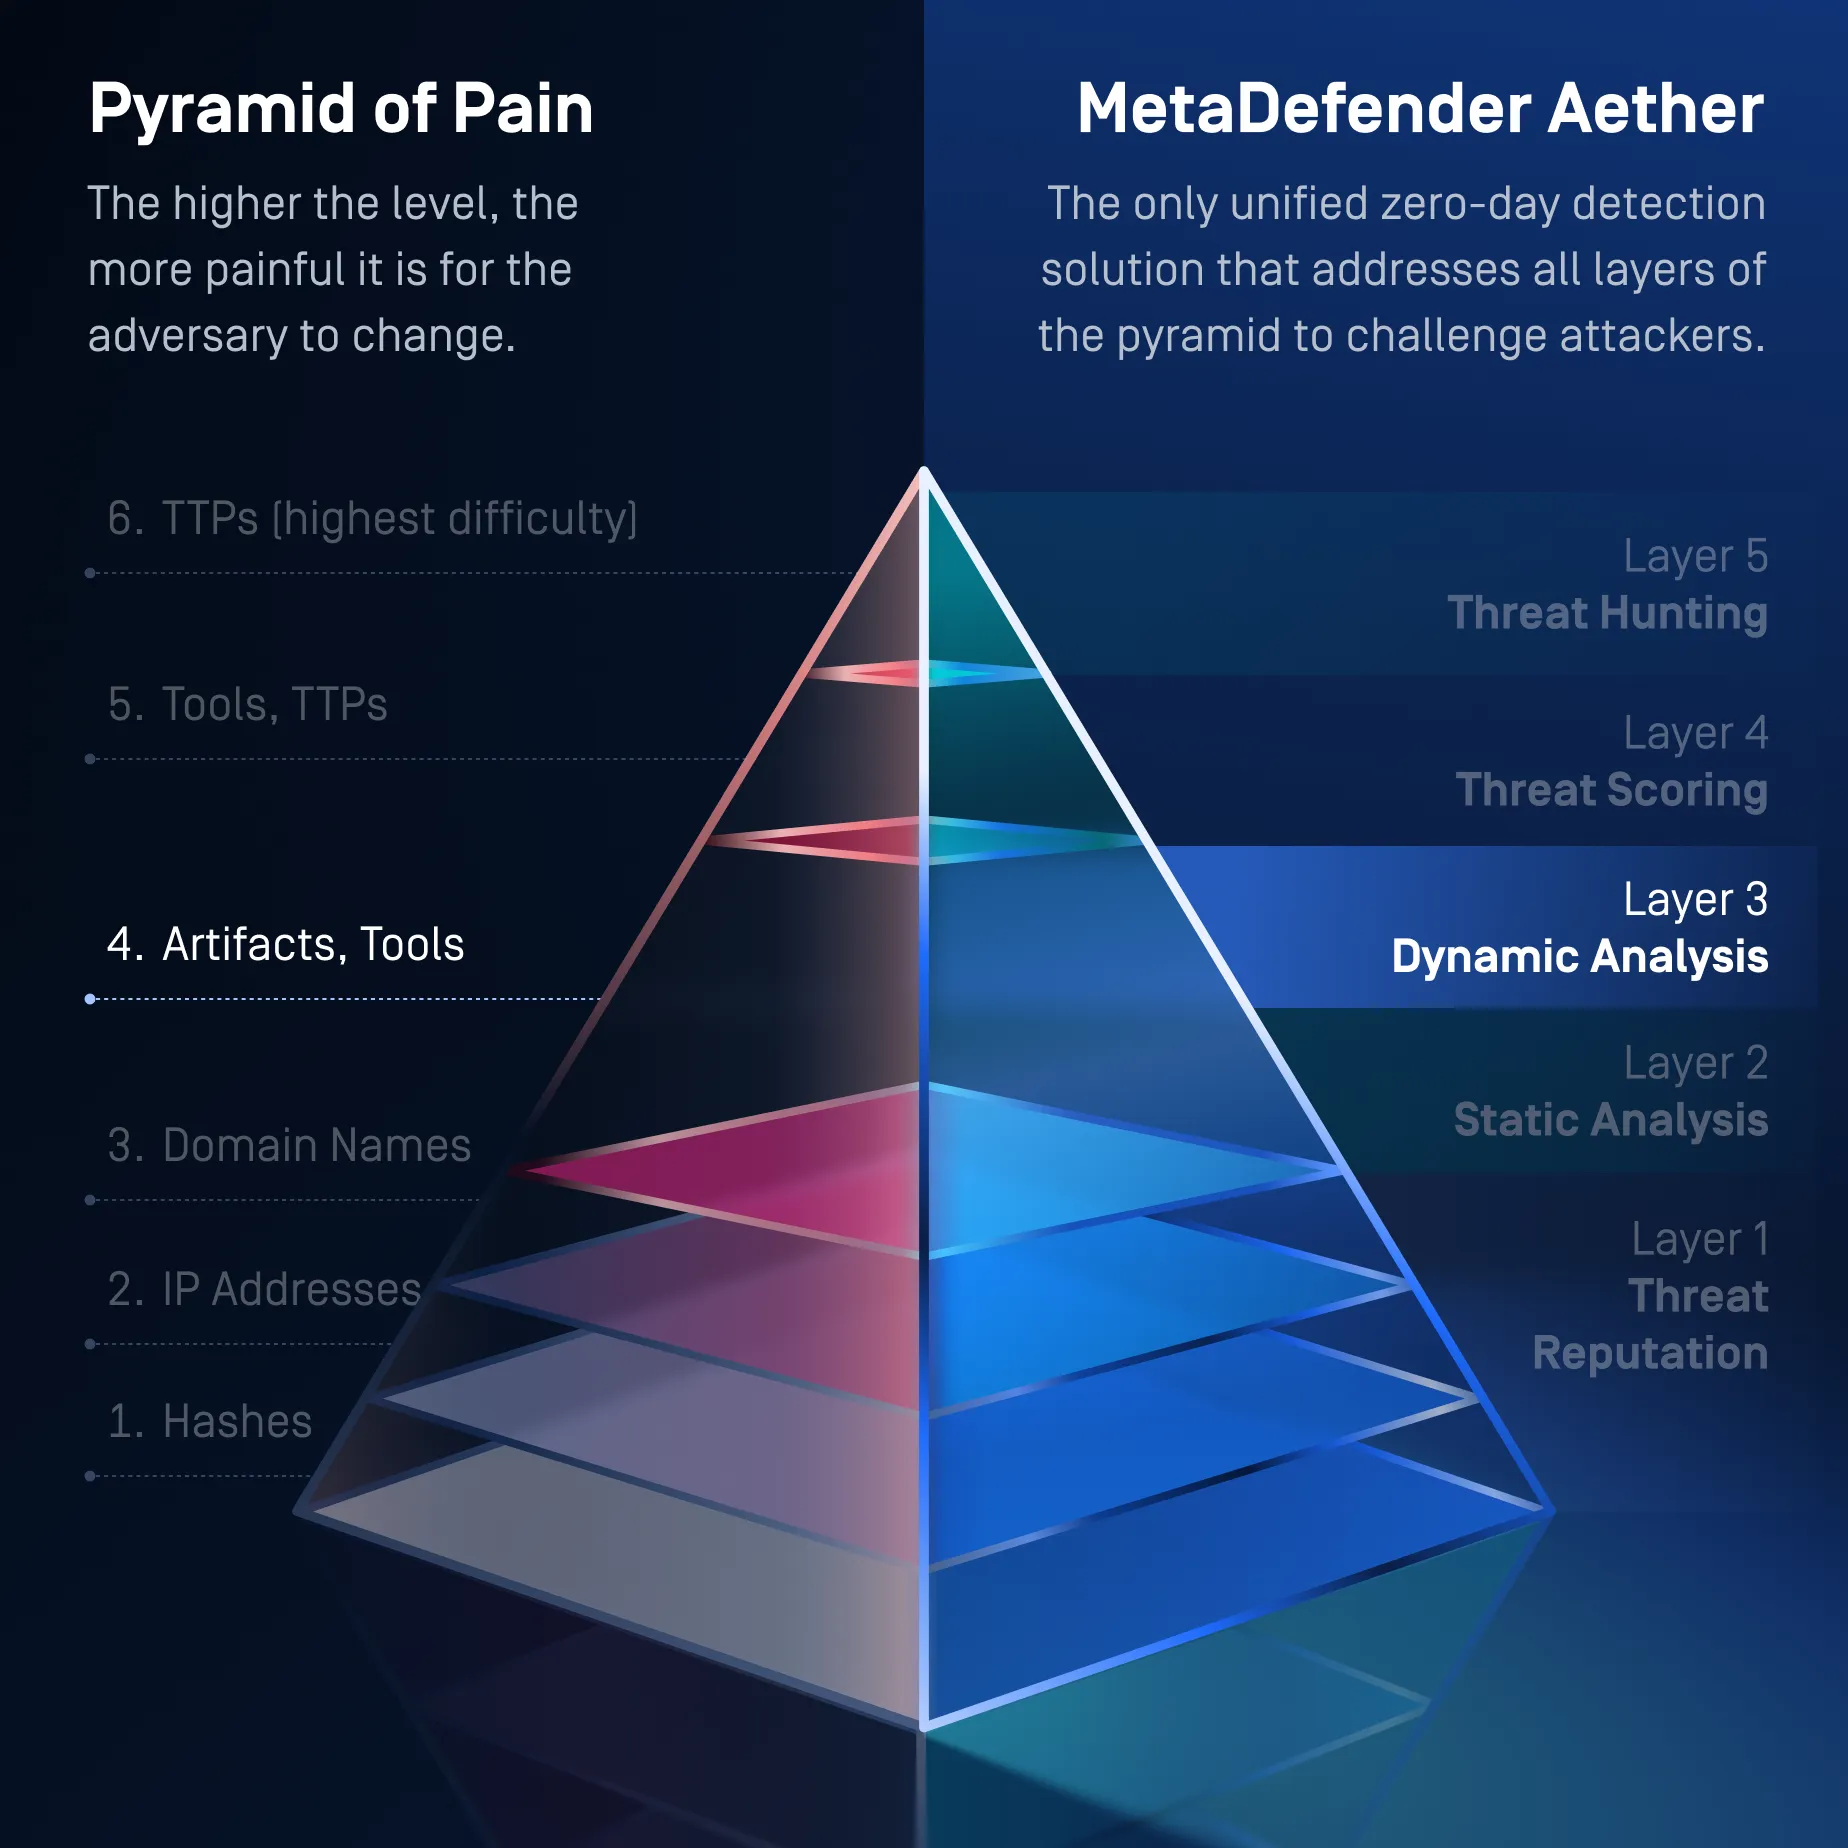
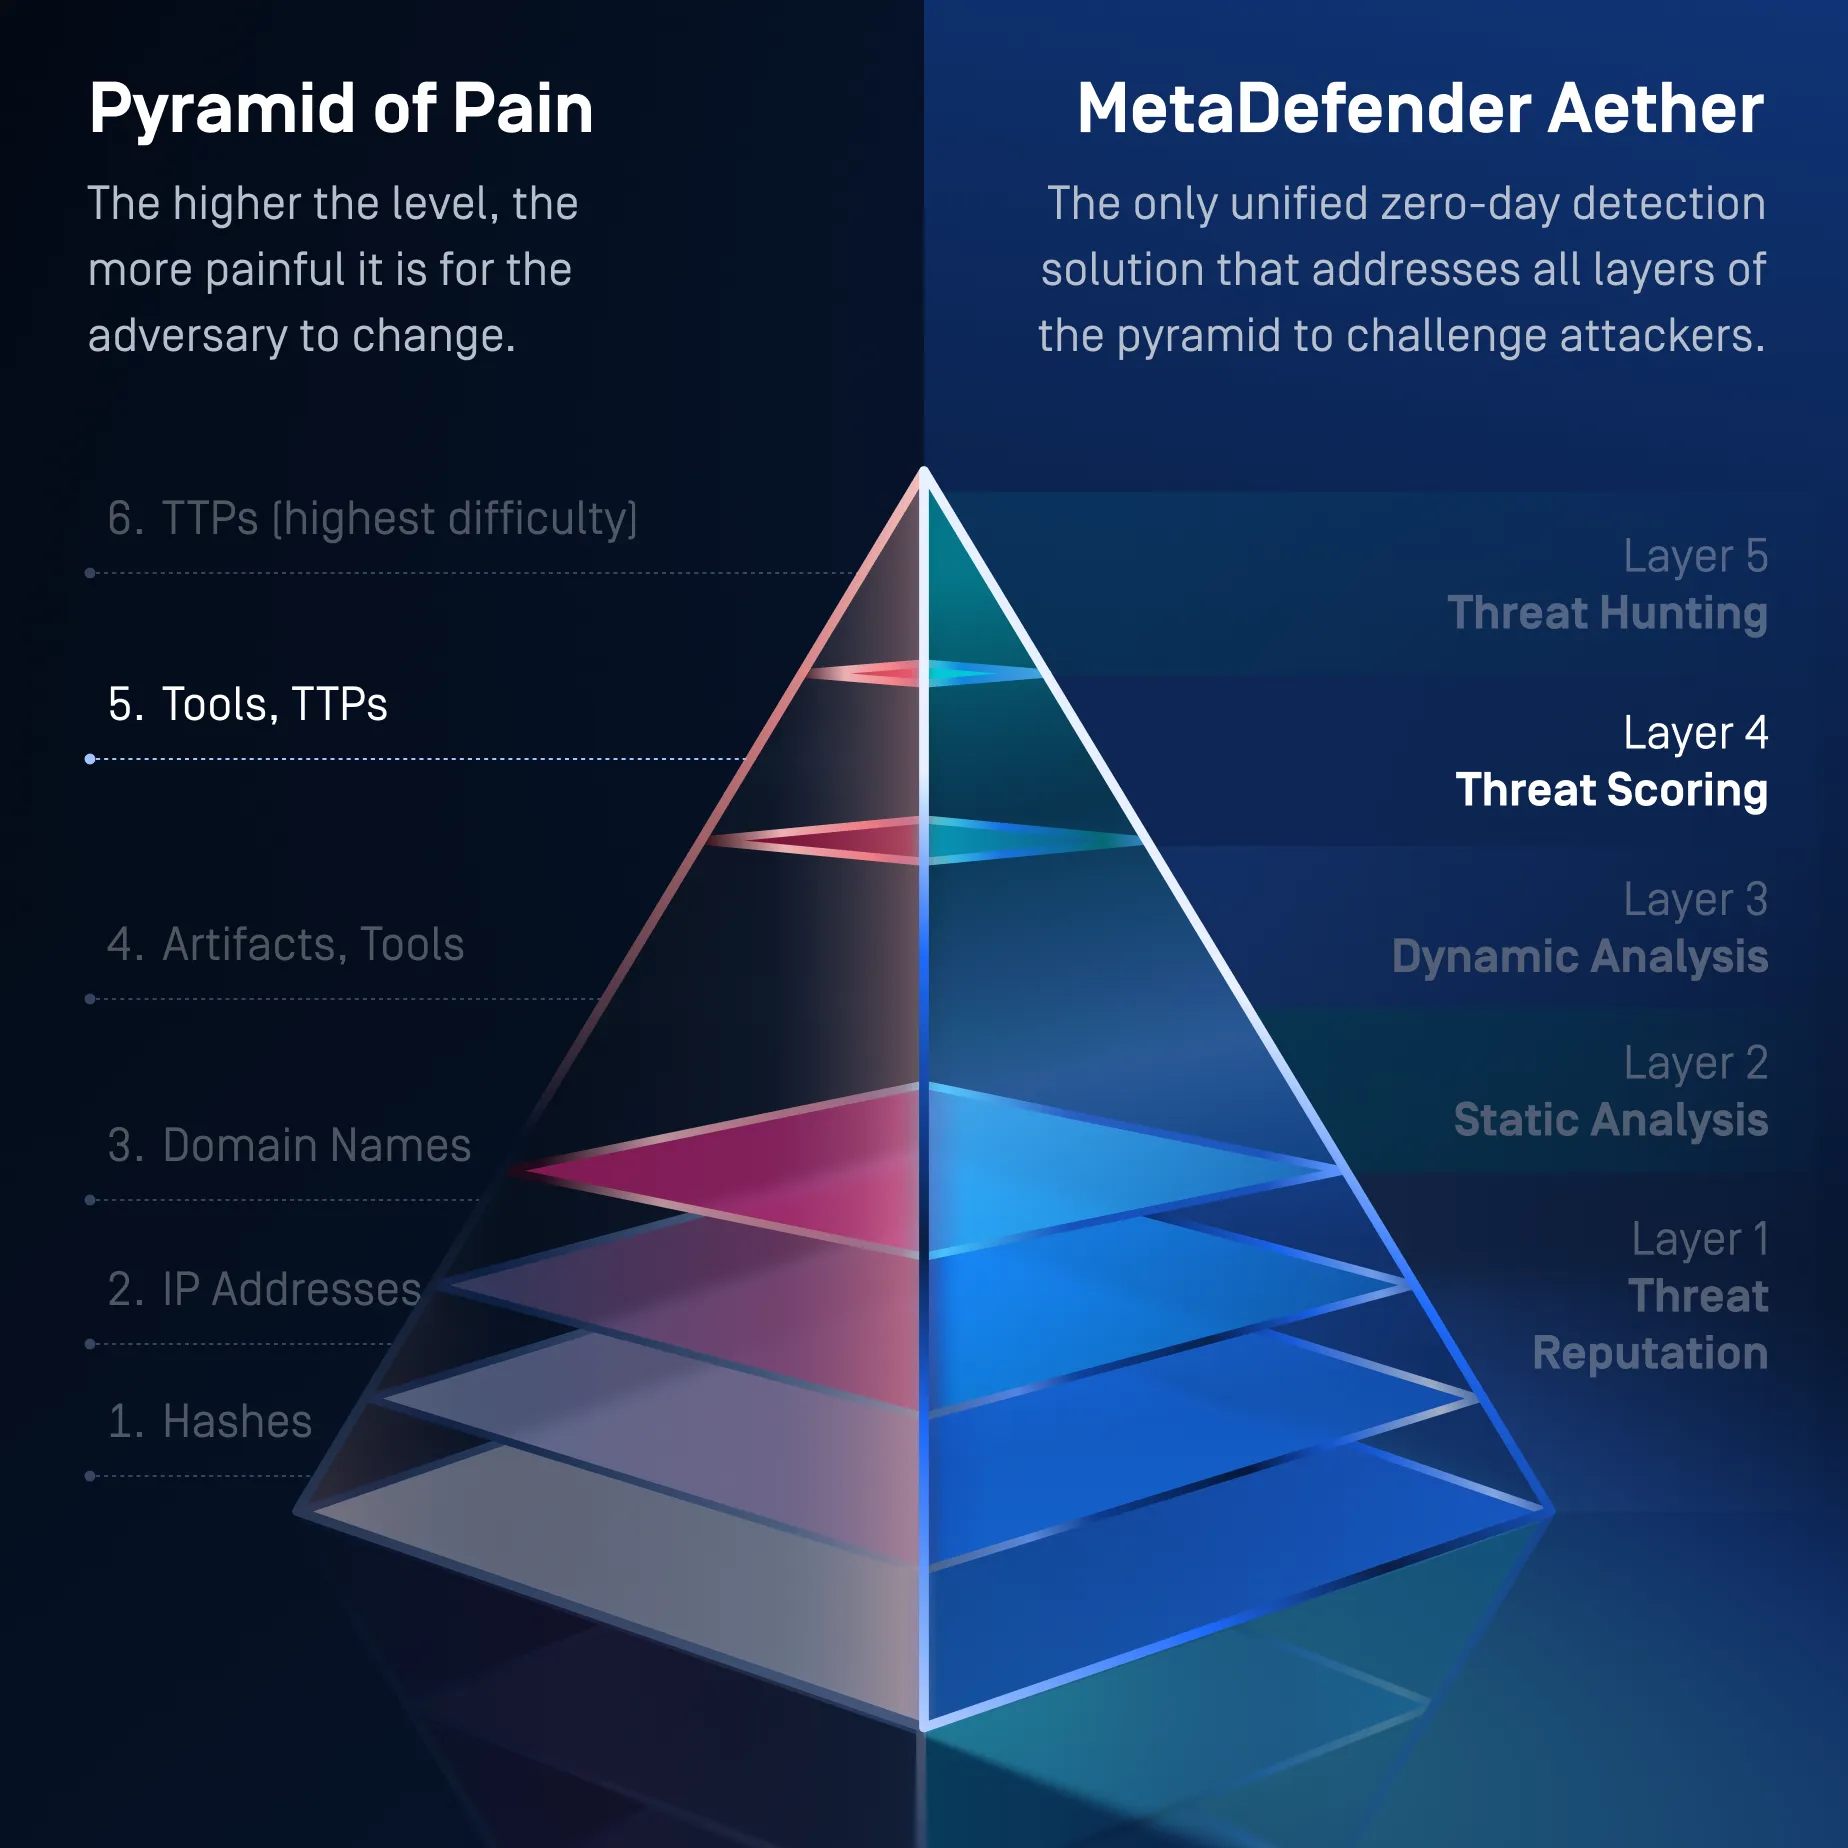
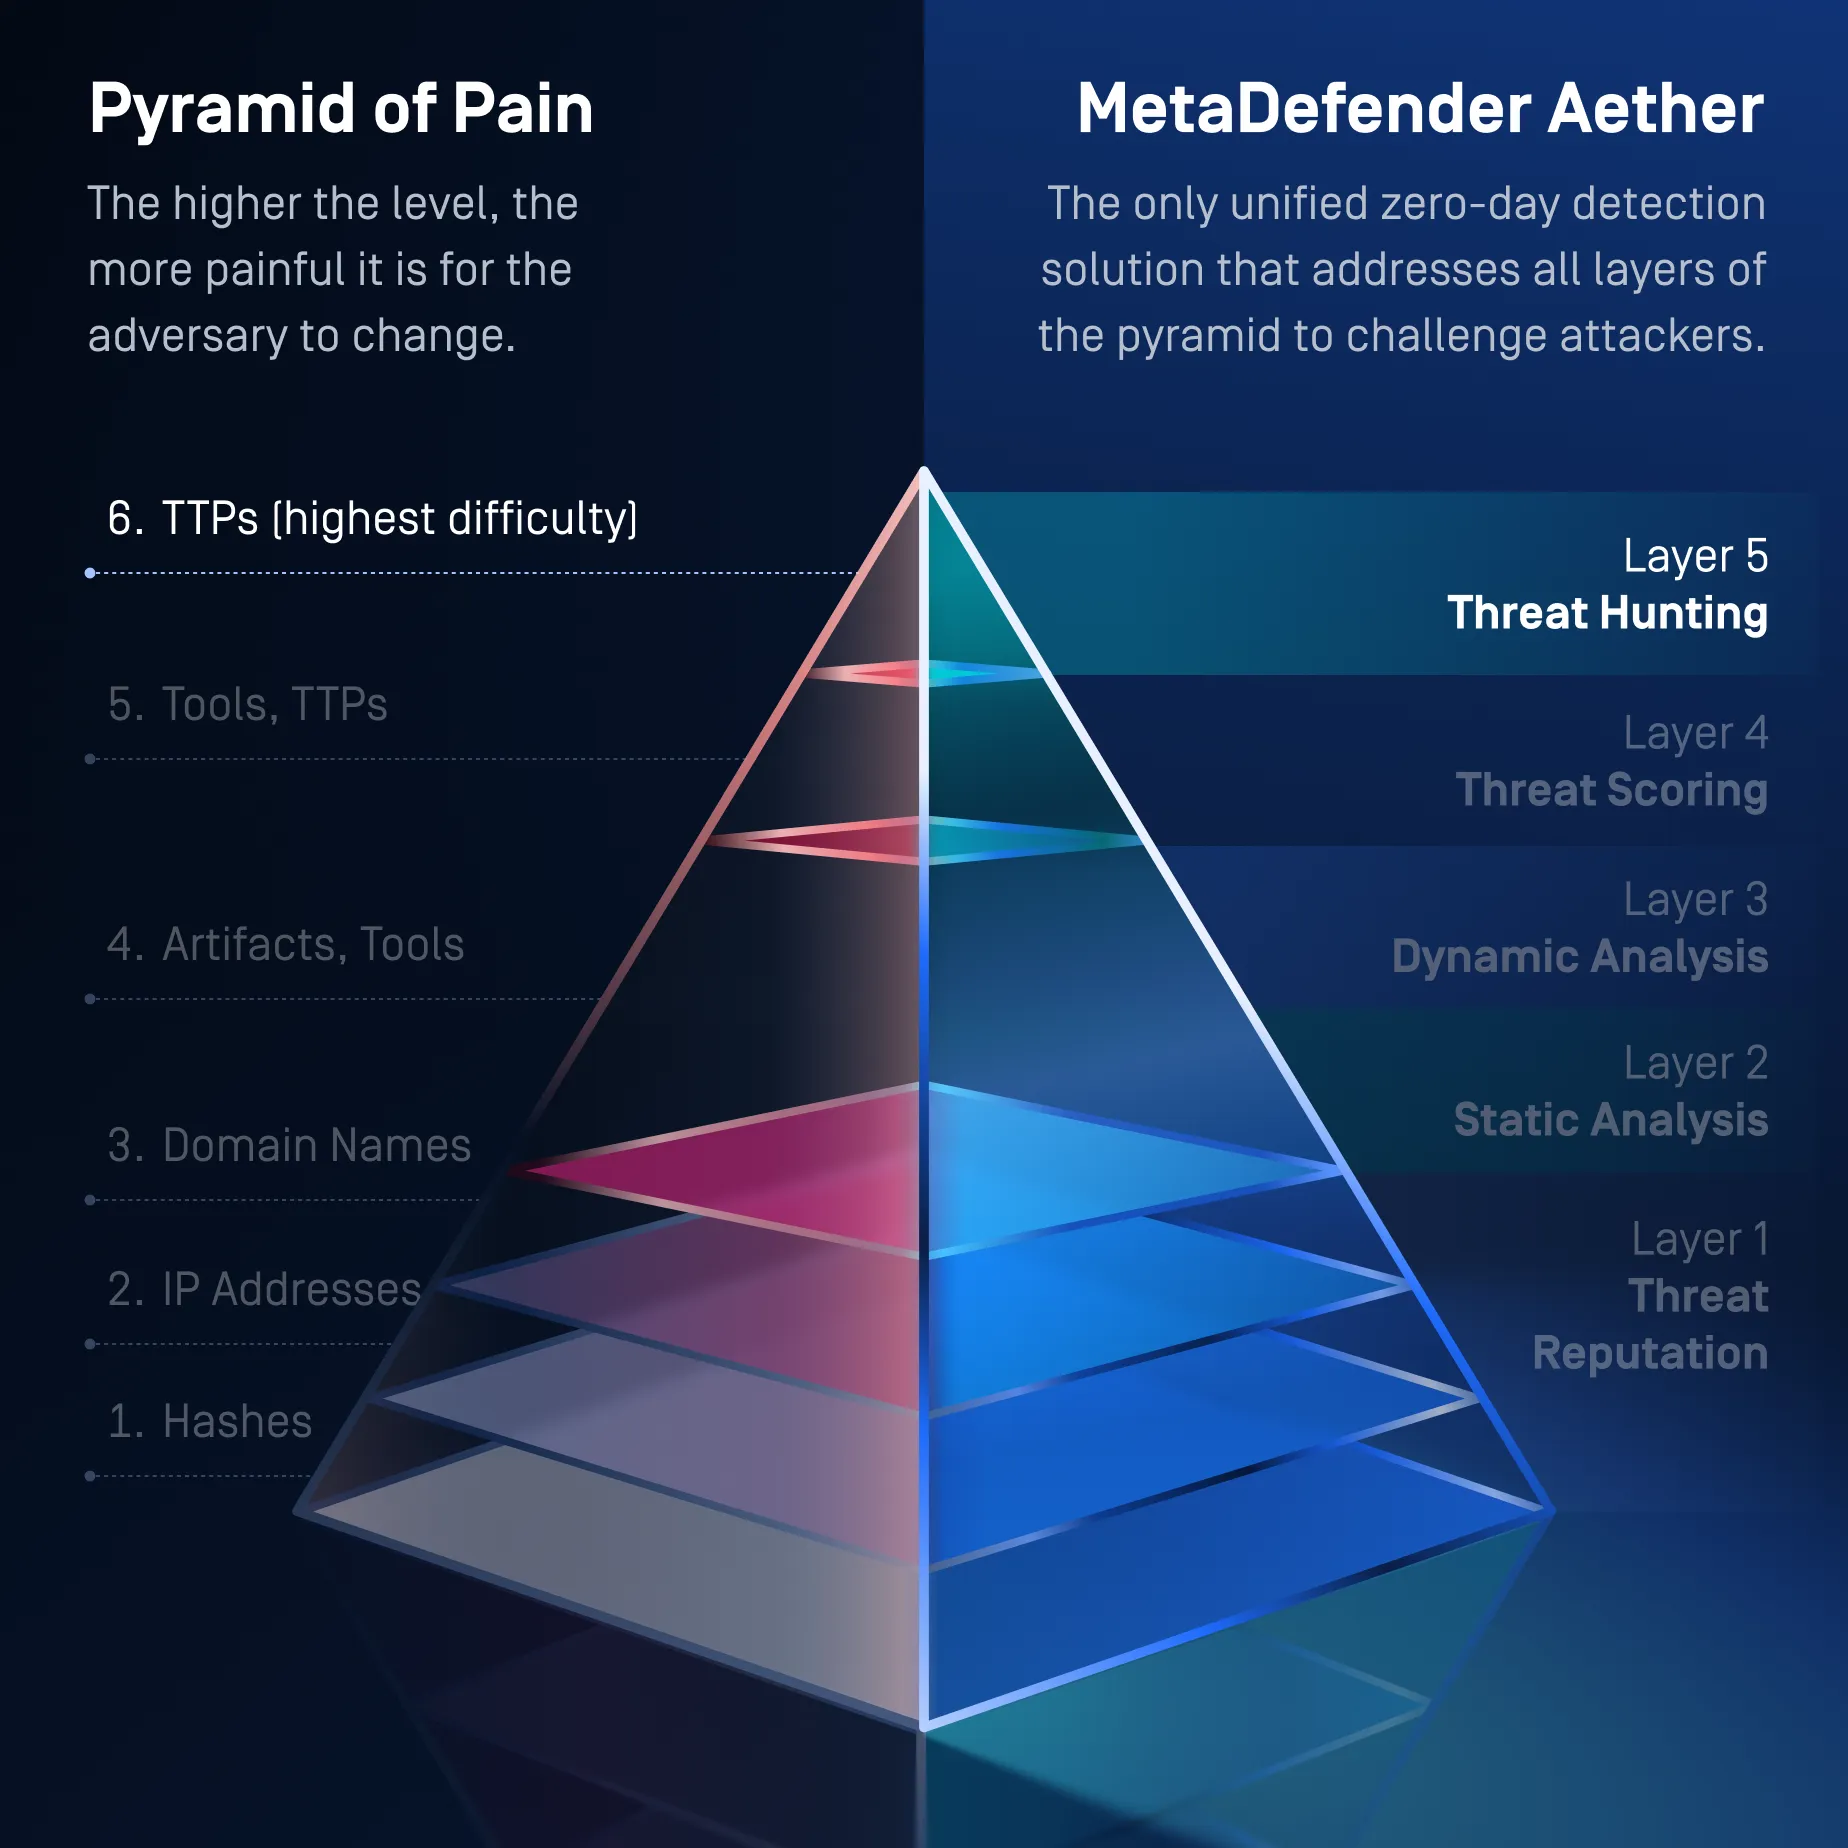
Acı Piramidinin Tamamı İçin Tek Çözüm
MetaDefender , Seviye 1'deki temel göstergelerden Seviye 6'daki gelişmiş TTP engellemeye kadar tüm Pyramid of Pain'i ele alır ve saldırganları, tespit edilmekten kaçınmak için altyapılarını, araçlarını ve davranışlarını sürekli olarak yeniden yazmaya zorlar.
Yeniden kullanılabilir göstergeleri geçersiz kılarak emtia saldırı altyapısını bozar
Piramit Seviyeleri 1, 2 ve 3
Hash değerleri, IP adresleri ve alan adları
- Piramit Seviyeleri 1, 2, 3
Hashler, IP'ler, Etki Alanları (piramidin en alt 3 seviyesi)
- Hash aramaları → yeniden kullanılan kötü amaçlı yazılım ikili dosyalarını algılama
- URL/alan adı/IP itibarı → bilinen altyapıyı engeller
- Markalar, ML URL sınıflandırması → kimlik avı altyapısını engelle
- Çevrimdışı ve çevrimiçi itibar → emtia tehditlerini durdurur
- Katman 1 Saldırıları Nasıl Engeller?
- Hash aramaları, yeniden kullanılan kötü amaçlı yazılım dosyalarını tespit eder.
- URL, etki alanı ve IP itibar sistemi, bilinen zararlı altyapıları engeller.
- Marka algılama ve makine öğrenimi tabanlı URL sınıflandırması, kimlik avı altyapısını tespit eder.
- Çevrimiçi ve çevrimdışı itibar kontrolleri, daha derinlemesine bir analiz yapılmadan önce bilinen tehditleri engeller.
- Daha sonraki Aether katmanları tarafından keşfedilen yeni göstergeler, itibar istihbaratını sürekli olarak güçlendiriyor.
- Saldırganlara Nasıl Baskı Uygular?
- Saldırganları altyapı ve dağıtım alan adlarını değiştirmeye zorlar.
- Yeniden kullanılan kötü amaçlı yazılım hash değerlerini ve göstergelerini etkisiz hale getirir.
- Otomatikleştirilmiş kimlik avı, kötü amaçlı yazılım dağıtımı ve botnet iş akışlarını engeller.
- Tek kullanımlık saldırı altyapısının bakım maliyetini artırır.
Kötü niyetli eylemleri gerçekleştirilmeden önce öngörür ve sorunların ortaya çıkmasını engeller
Piramit Seviye 4
Ağ ve ana bilgisayar öğeleri, araçlar
- Piramit Seviye 4
Eserler + Araçlar
CPU düzeyinde emülasyon, çalışma zamanı artefaktlarını ortaya çıkarır:
- Davranış günlükleri
- Kayıt defteri düzenlemeleri
- Dosya bırakma
- Süreç enjeksiyonları
- C2 geri aramaları
- Yükleyici davranışı
- Yalnızca bellek yükü maruziyeti
- Paketleyicileri, sahnelemeyi, damlalıkları açar
- Katman 2 Saldırıları Nasıl Engeller?
Predictive Alin AI, dosyayı çalıştırmadan yapısal, davranışsal ve nesne düzeyindeki dosya özelliklerini analiz eder.
- Şüpheli kod yapılarını, gömülü nesneleri, komut dosyalarını, içe aktarmaları ve yük özelliklerini tespit eder.
- İmza veya çalıştırma işlemi gerektirmeden, milisaniyeler içinde kötü niyetli eylemleri tespit eder.
- Daha önce görülmemiş ve polimorfik tehditleri, çalışmaya başlamadan önce tespit eder.
- Dosyaların kayıt defterinde değişiklikler yapmasına, dosyalar bırakmasına, işlem enjeksiyonları gerçekleştirmesine veya C2 bağlantıları kurmasına engel olur.
- Belirsiz dosyaları Dinamik Analiz’e yönlendirirken, gereksiz sanal alan talebini azaltır.
- Saldırganlara Nasıl Baskı Uygular?
- Saldırganları, dosya yapılarını ve gömülü saldırı bileşenlerini yeniden tasarlamaya zorlar.
- Yüzeysel kod değişikliklerini ve imza atlatma girişimlerini daha az etkili hale getirir.
- Yeniden derlenen veya değiştirilen kötü amaçlı yazılımlar arasında tutarlılığını koruyan kalıpları tespit eder.
- Saldırganların, kötü niyetli davranışları ortaya çıkarmak için yürütme işlemine güvenmelerini engeller.
- Yapısal olarak zararsız görünen varyantların üretilme maliyetini artırır.
Gizli davranışları görünür hale getirir ve operasyonel araçları ortaya çıkarır
Piramit Seviye 4
Ağ ve ana bilgisayar öğeleri, araçlar
- Piramit Seviye 5
Araçlar + TTP'ler
- Kullanım alanları bağlam + davranış algılamak:
- Kötü amaçlı yürütme akışı
- Yükleyici desenleri
- Komut dosyası gizleme imzaları
- Kötü amaçlı yazılım ailesinin davranışları
- Kalıcılık teknikleri
- 900'den fazla davranış göstergesi
- MITRE ATT&CK taktik uyumu
- Kullanım alanları bağlam + davranış algılamak:
- Katman 3 Saldırıları Nasıl Engeller?
Adaptive Sandbox , şüpheli dosyaları analiz etmek ve kaçak kod yollarının çalıştırılmasını sağlamak için komut düzeyinde emülasyonSandbox .
Şunları ortaya koyuyor:
- Davranış günlükleri
- Kayıt defteri değişiklikleri
- Düşen dosyalar
- Proses enjeksiyonu
- C2 geri aramaları
- Yükleyici ve komut dosyası davranışları
- Yalnızca bellek tabanlı yükler
- Çok aşamalı yürütme zincirleri
- Paketleyiciler, sergileme uzmanları ve teslimatçılar
- Analiz önleme ve sanal ortamdan kaçma teknikleri
- Saldırganlara Nasıl Baskı Uygular?
- Saldırganları, yükleri ve yükleyici zincirlerini yeniden tasarlamaya zorlar.
- İkinci aşamadaki yapaylıklarını ve gizli yürütme yollarını ortaya çıkarır.
- Anti-VM, zamanlama, ortam ve kullanıcı etkileşimi kontrollerini atlatır.
- Saldırganları, analiz önleme mantığını yeniden yazmaya zorlar.
- Yalnızca statik analizle doğrulanamayan kusurları ve davranışları ortaya çıkarır.
Çok katmanlı kanıtları, güvenilirliğe dayalı bir risk değerlendirmesine dönüştürür
Piramit Seviye 5
Araçlar ve TTP’ler
- 4. Katman Saldırıları Nasıl Engeller?
Tehdit Puanlaması, Tehdit İtibarı, Statik Analiz ve Dinamik Analizden elde edilen kanıtları birbiriyle ilişkilendirerek kötü niyeti tespit eder ve risklere öncelik sırası verir.
Aşağıdakileri değerlendirir:
- Kötü niyetli yürütme akışları
- Yükleyici ve enjeksiyon şemaları
- Komut dosyası gizleme
- Kalıcılık teknikleri
- C2 davranışı
- Kötü amaçlı yazılım ailesinin özellikleri
- Davranışsal göstergeler
- MITRE ATT&CK ile Kötü Amaçlı Yazılım Davranış Kataloğu arasındaki eşleştirmeler
- Dosya yapısı ile çalışma zamanı davranışı arasındaki ilişkiler
- Saldırganlara Nasıl Baskı Uygular?
- Saldırganları, yalnızca dosyaların görünümünü değil, araçlarının çalışma şeklini de değiştirmeye zorlar.
- Yeniden kullanılan yürütme kalıplarının tespit edilmesini kolaylaştırır.
- Birden fazla zayıf sinyal üzerinden kötü niyetli amaçları ortaya çıkarır.
- Küçük ölçekli yük değişikliklerinin etkisini azaltır.
- Araç mantığı ve davranışsal tekniklerde daha maliyetli değişikliklere yol açar.
İzole edilmiş tespitleri kötü amaçlı yazılım aileleriyle, kampanyalarla ve saldırganların yöntemleriyle ilişkilendirir
Piramit 6. Seviye
Taktikler, teknikler ve prosedürler
- Layer 5, Saldırıları Nasıl Engelliyor?
ML destekli benzerlik araması ve Tehdit Modeli Korelasyonu, bilinmeyen tehditleri ilgili kötü amaçlı yazılımlar, altyapılar, davranışlar ve kampanyalarla ilişkilendirir.
Aşağıdakiler birbiriyle ilişkilidir:
- Kötü amaçlı yazılım aileleri
- Yeniden derlenmiş varyantlar
- Polimorfik mutasyonlar
- Paylaşılan kod bölümleri
- Davranışsal benzerlikler
- Altyapı kümeleri
- İlgili dosyalar ve yükler
- Yaygın taktikler ve teknikler
- Kampanya düzeyinde faaliyet
- Saldırganlara Nasıl Maksimum Baskı Uygular?
- Hash değerleri, yükler ve altyapı değişse bile ilgili saldırıları tespit eder.
- İzol edilmiş dosyaları, saldırganların daha geniş kapsamlı operasyonlarıyla ilişkilendirir.
- Kötü amaçlı yazılım varyantları ve kampanyaları genelinde tekrarlanan teknikleri ortaya çıkarır.
- Saldırganları araçlarını, altyapılarını, davranışlarını ve çalışma yöntemlerini değiştirmeye zorlar.
- Bu durum, kademeli kaçınma yöntemlerini etkisiz hale getirir ve saldırganın araç seti ile TTP’lerinde daha kapsamlı bir revizyon yapılmasını gerektirir.
- Tehdit İtibarıKatman 1
Yeniden kullanılabilir göstergeleri geçersiz kılarak emtia saldırı altyapısını bozar
Piramit Seviyeleri 1, 2 ve 3
Hash değerleri, IP adresleri ve alan adları
- Piramit Seviyeleri 1, 2, 3
Hashler, IP'ler, Etki Alanları (piramidin en alt 3 seviyesi)
- Hash aramaları → yeniden kullanılan kötü amaçlı yazılım ikili dosyalarını algılama
- URL/alan adı/IP itibarı → bilinen altyapıyı engeller
- Markalar, ML URL sınıflandırması → kimlik avı altyapısını engelle
- Çevrimdışı ve çevrimiçi itibar → emtia tehditlerini durdurur
- Katman 1 Saldırıları Nasıl Engeller?
- Hash aramaları, yeniden kullanılan kötü amaçlı yazılım dosyalarını tespit eder.
- URL, etki alanı ve IP itibar sistemi, bilinen zararlı altyapıları engeller.
- Marka algılama ve makine öğrenimi tabanlı URL sınıflandırması, kimlik avı altyapısını tespit eder.
- Çevrimiçi ve çevrimdışı itibar kontrolleri, daha derinlemesine bir analiz yapılmadan önce bilinen tehditleri engeller.
- Daha sonraki Aether katmanları tarafından keşfedilen yeni göstergeler, itibar istihbaratını sürekli olarak güçlendiriyor.
- Saldırganlara Nasıl Baskı Uygular?
- Saldırganları altyapı ve dağıtım alan adlarını değiştirmeye zorlar.
- Yeniden kullanılan kötü amaçlı yazılım hash değerlerini ve göstergelerini etkisiz hale getirir.
- Otomatikleştirilmiş kimlik avı, kötü amaçlı yazılım dağıtımı ve botnet iş akışlarını engeller.
- Tek kullanımlık saldırı altyapısının bakım maliyetini artırır.
- Statik AnalizKatman 2
Kötü niyetli eylemleri gerçekleştirilmeden önce öngörür ve sorunların ortaya çıkmasını engeller
Piramit Seviye 4
Ağ ve ana bilgisayar öğeleri, araçlar
- Piramit Seviye 4
Eserler + Araçlar
CPU düzeyinde emülasyon, çalışma zamanı artefaktlarını ortaya çıkarır:
- Davranış günlükleri
- Kayıt defteri düzenlemeleri
- Dosya bırakma
- Süreç enjeksiyonları
- C2 geri aramaları
- Yükleyici davranışı
- Yalnızca bellek yükü maruziyeti
- Paketleyicileri, sahnelemeyi, damlalıkları açar
- Katman 2 Saldırıları Nasıl Engeller?
Predictive Alin AI, dosyayı çalıştırmadan yapısal, davranışsal ve nesne düzeyindeki dosya özelliklerini analiz eder.
- Şüpheli kod yapılarını, gömülü nesneleri, komut dosyalarını, içe aktarmaları ve yük özelliklerini tespit eder.
- İmza veya çalıştırma işlemi gerektirmeden, milisaniyeler içinde kötü niyetli eylemleri tespit eder.
- Daha önce görülmemiş ve polimorfik tehditleri, çalışmaya başlamadan önce tespit eder.
- Dosyaların kayıt defterinde değişiklikler yapmasına, dosyalar bırakmasına, işlem enjeksiyonları gerçekleştirmesine veya C2 bağlantıları kurmasına engel olur.
- Belirsiz dosyaları Dinamik Analiz’e yönlendirirken, gereksiz sanal alan talebini azaltır.
- Saldırganlara Nasıl Baskı Uygular?
- Saldırganları, dosya yapılarını ve gömülü saldırı bileşenlerini yeniden tasarlamaya zorlar.
- Yüzeysel kod değişikliklerini ve imza atlatma girişimlerini daha az etkili hale getirir.
- Yeniden derlenen veya değiştirilen kötü amaçlı yazılımlar arasında tutarlılığını koruyan kalıpları tespit eder.
- Saldırganların, kötü niyetli davranışları ortaya çıkarmak için yürütme işlemine güvenmelerini engeller.
- Yapısal olarak zararsız görünen varyantların üretilme maliyetini artırır.
- Dinamik AnalizKatman 3
Gizli davranışları görünür hale getirir ve operasyonel araçları ortaya çıkarır
Piramit Seviye 4
Ağ ve ana bilgisayar öğeleri, araçlar
- Piramit Seviye 5
Araçlar + TTP'ler
- Kullanım alanları bağlam + davranış algılamak:
- Kötü amaçlı yürütme akışı
- Yükleyici desenleri
- Komut dosyası gizleme imzaları
- Kötü amaçlı yazılım ailesinin davranışları
- Kalıcılık teknikleri
- 900'den fazla davranış göstergesi
- MITRE ATT&CK taktik uyumu
- Kullanım alanları bağlam + davranış algılamak:
- Katman 3 Saldırıları Nasıl Engeller?
Adaptive Sandbox , şüpheli dosyaları analiz etmek ve kaçak kod yollarının çalıştırılmasını sağlamak için komut düzeyinde emülasyonSandbox .
Şunları ortaya koyuyor:
- Davranış günlükleri
- Kayıt defteri değişiklikleri
- Düşen dosyalar
- Proses enjeksiyonu
- C2 geri aramaları
- Yükleyici ve komut dosyası davranışları
- Yalnızca bellek tabanlı yükler
- Çok aşamalı yürütme zincirleri
- Paketleyiciler, sergileme uzmanları ve teslimatçılar
- Analiz önleme ve sanal ortamdan kaçma teknikleri
- Saldırganlara Nasıl Baskı Uygular?
- Saldırganları, yükleri ve yükleyici zincirlerini yeniden tasarlamaya zorlar.
- İkinci aşamadaki yapaylıklarını ve gizli yürütme yollarını ortaya çıkarır.
- Anti-VM, zamanlama, ortam ve kullanıcı etkileşimi kontrollerini atlatır.
- Saldırganları, analiz önleme mantığını yeniden yazmaya zorlar.
- Yalnızca statik analizle doğrulanamayan kusurları ve davranışları ortaya çıkarır.
- Tehdit PuanlamasıKatman 4
Çok katmanlı kanıtları, güvenilirliğe dayalı bir risk değerlendirmesine dönüştürür
Piramit Seviye 5
Araçlar ve TTP’ler
- 4. Katman Saldırıları Nasıl Engeller?
Tehdit Puanlaması, Tehdit İtibarı, Statik Analiz ve Dinamik Analizden elde edilen kanıtları birbiriyle ilişkilendirerek kötü niyeti tespit eder ve risklere öncelik sırası verir.
Aşağıdakileri değerlendirir:
- Kötü niyetli yürütme akışları
- Yükleyici ve enjeksiyon şemaları
- Komut dosyası gizleme
- Kalıcılık teknikleri
- C2 davranışı
- Kötü amaçlı yazılım ailesinin özellikleri
- Davranışsal göstergeler
- MITRE ATT&CK ile Kötü Amaçlı Yazılım Davranış Kataloğu arasındaki eşleştirmeler
- Dosya yapısı ile çalışma zamanı davranışı arasındaki ilişkiler
- Saldırganlara Nasıl Baskı Uygular?
- Saldırganları, yalnızca dosyaların görünümünü değil, araçlarının çalışma şeklini de değiştirmeye zorlar.
- Yeniden kullanılan yürütme kalıplarının tespit edilmesini kolaylaştırır.
- Birden fazla zayıf sinyal üzerinden kötü niyetli amaçları ortaya çıkarır.
- Küçük ölçekli yük değişikliklerinin etkisini azaltır.
- Araç mantığı ve davranışsal tekniklerde daha maliyetli değişikliklere yol açar.
- Tehdit Avcılığı5. Katman
İzole edilmiş tespitleri kötü amaçlı yazılım aileleriyle, kampanyalarla ve saldırganların yöntemleriyle ilişkilendirir
Piramit 6. Seviye
Taktikler, teknikler ve prosedürler
- Layer 5, Saldırıları Nasıl Engelliyor?
ML destekli benzerlik araması ve Tehdit Modeli Korelasyonu, bilinmeyen tehditleri ilgili kötü amaçlı yazılımlar, altyapılar, davranışlar ve kampanyalarla ilişkilendirir.
Aşağıdakiler birbiriyle ilişkilidir:
- Kötü amaçlı yazılım aileleri
- Yeniden derlenmiş varyantlar
- Polimorfik mutasyonlar
- Paylaşılan kod bölümleri
- Davranışsal benzerlikler
- Altyapı kümeleri
- İlgili dosyalar ve yükler
- Yaygın taktikler ve teknikler
- Kampanya düzeyinde faaliyet
- Saldırganlara Nasıl Maksimum Baskı Uygular?
- Hash değerleri, yükler ve altyapı değişse bile ilgili saldırıları tespit eder.
- İzol edilmiş dosyaları, saldırganların daha geniş kapsamlı operasyonlarıyla ilişkilendirir.
- Kötü amaçlı yazılım varyantları ve kampanyaları genelinde tekrarlanan teknikleri ortaya çıkarır.
- Saldırganları araçlarını, altyapılarını, davranışlarını ve çalışma yöntemlerini değiştirmeye zorlar.
- Bu durum, kademeli kaçınma yöntemlerini etkisiz hale getirir ve saldırganın araç seti ile TTP’lerinde daha kapsamlı bir revizyon yapılmasını gerektirir.
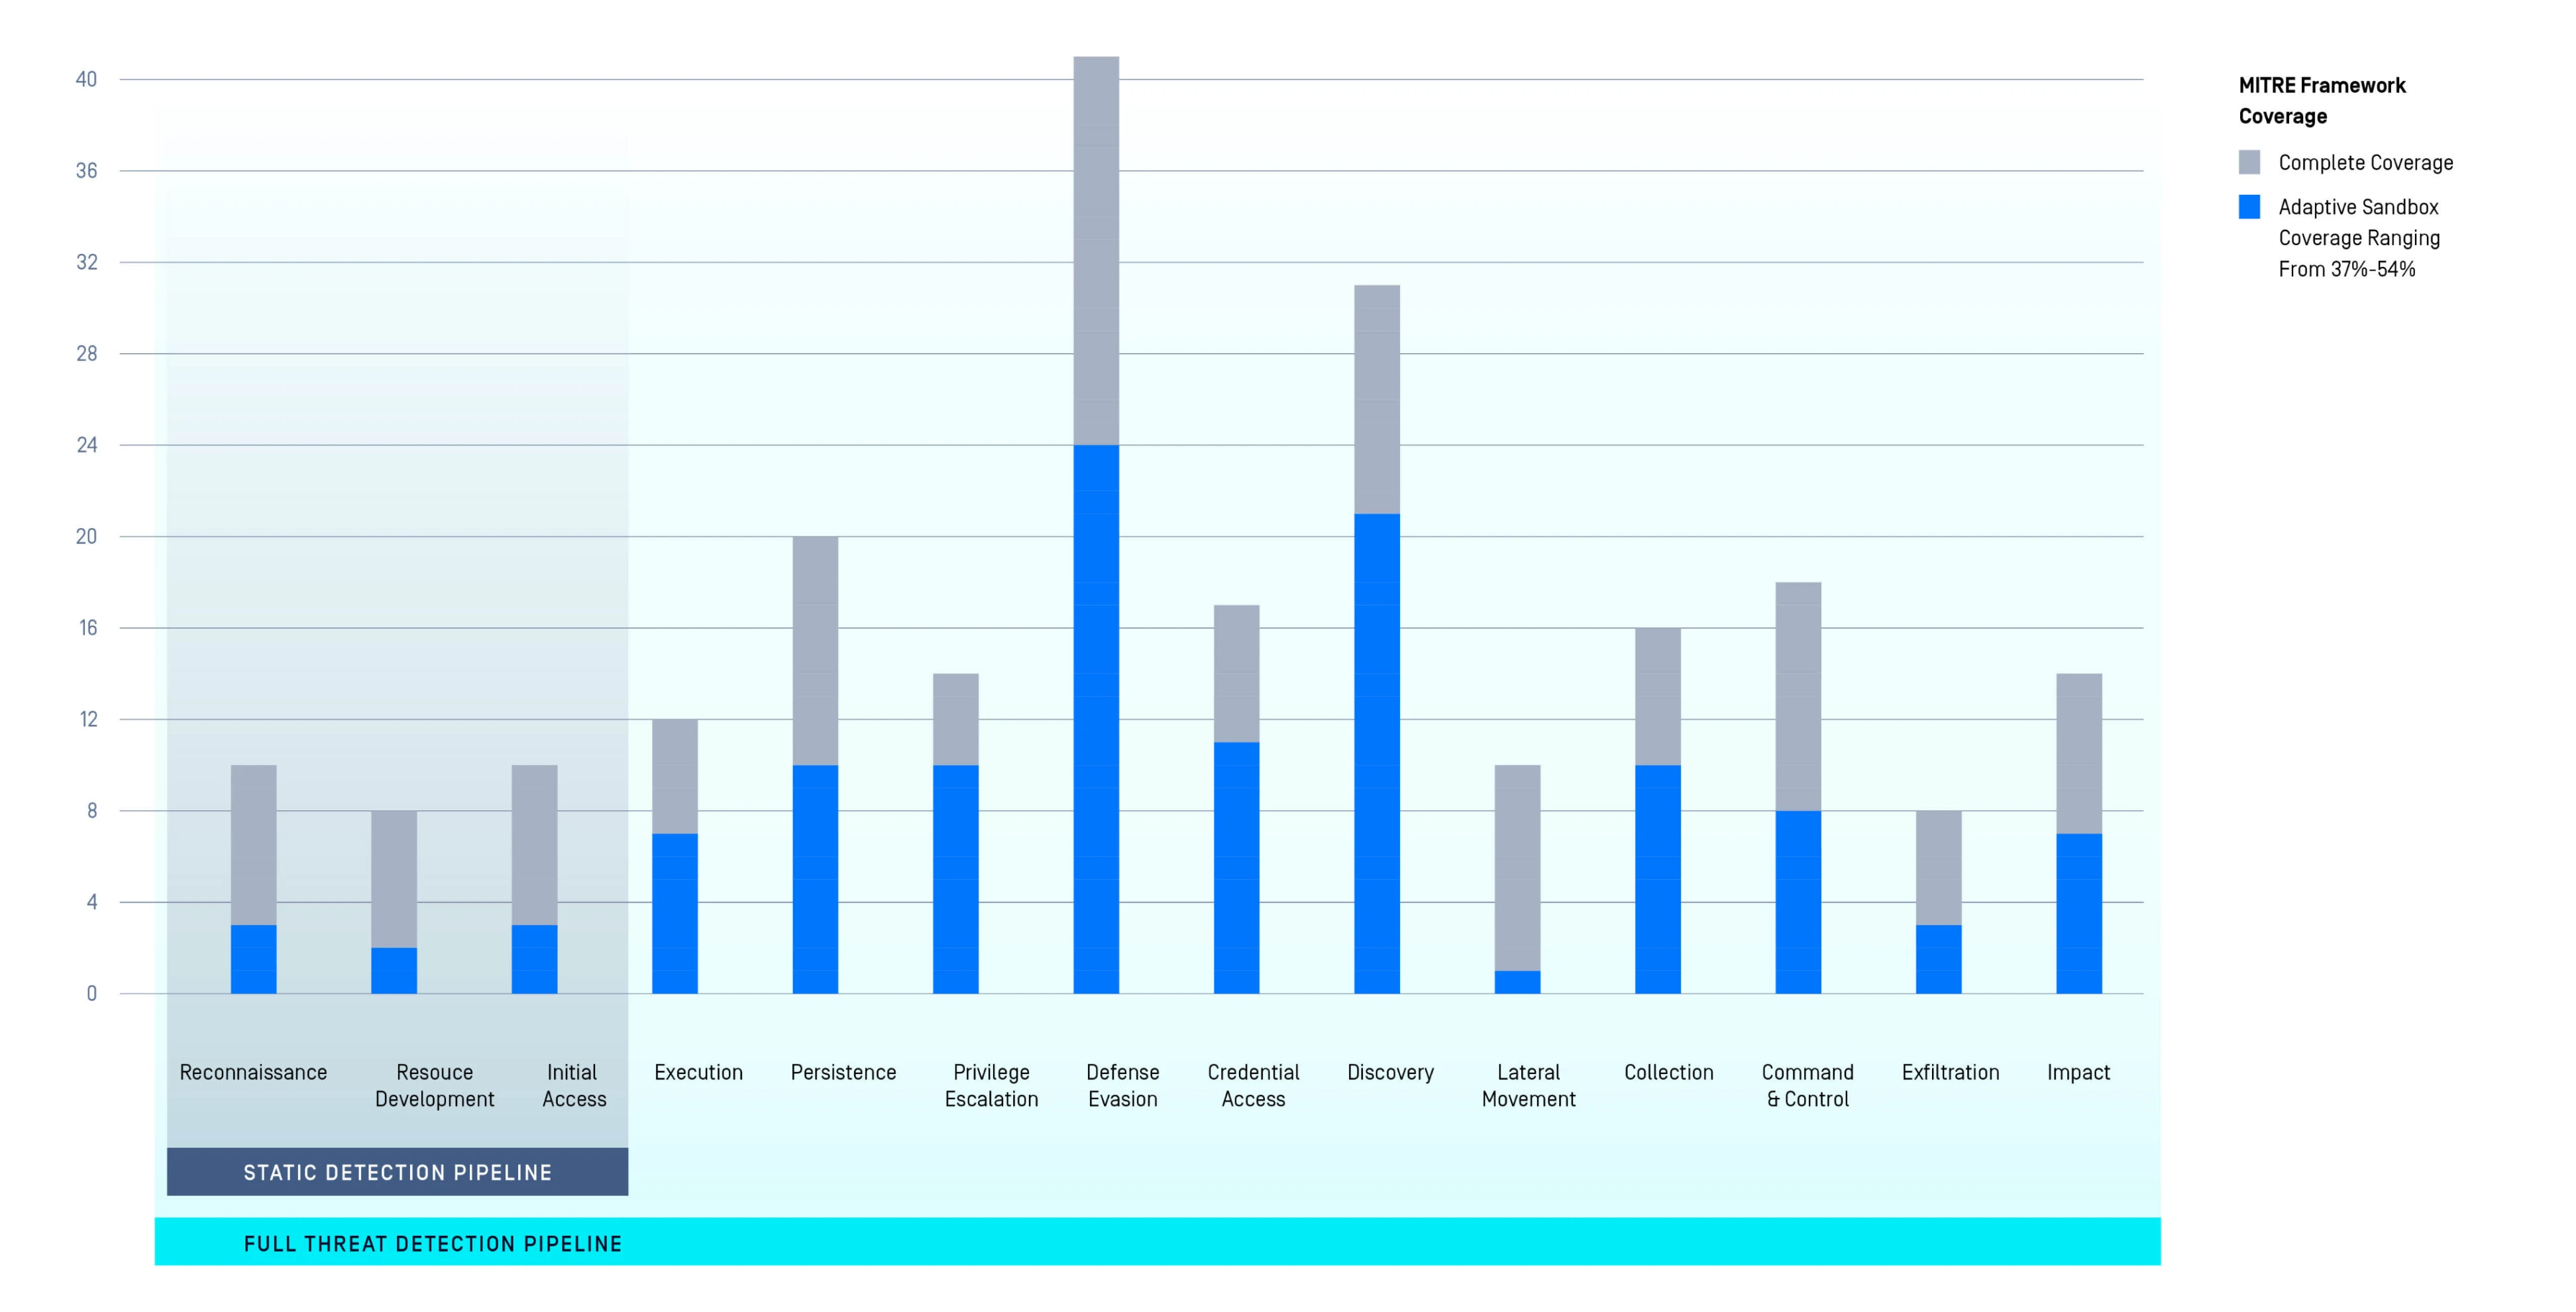
MetaDefender Aether’in MITRE ATT&
er Çerçevesi Üzerindeki Etkisi
- Tüm saldırı zinciri boyunca katmanlı görünürlük.
- MITRE Taktikleri ile eşleştirilmiş yürütme öncesi (statik) ve çalışma zamanı (dinamik analiz) algılama.
- +%60 ek algılama kapsamı.
"
'da şimdiye kadar test ettiğimiz en yüksek hız."
Venak Güvenliği
330+
Algılanabilir Markalar
ML Tabanlı
Kimlik Avı Algılama
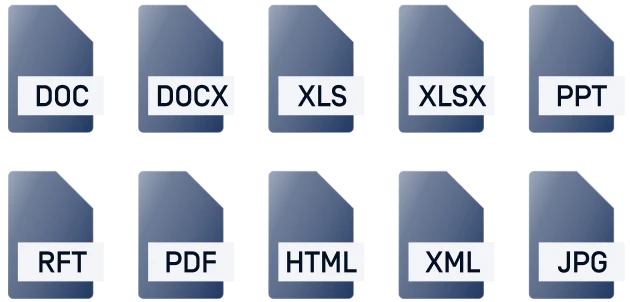
120'den fazla
dosya türü
Artefaktları,
görüntülerini ve daha fazlasını çıkarın
>14
Kötü Amaçlı Yazılım Ailelerinin Otomatik Olarak Ayrıştırılması
Kolayca Entegre Edin
Kimsenin varlığından haberdar olmadığı saldırıları durduruyoruz
40x
Geleneksel Çözümlerden Daha Hızlı
MetaDefender Özellikleri
Aşağıdaki tablo, MetaDefender motorunun temel yeteneklerini göstermektedir.
Bu özelliklerin gerçek dünya uygulamalarında nasıl birlikte çalıştığını keşfetmek için, teknik sunum randevusu almak üzere bizimle iletişime geçin.
Özellikler
13710'dan fazla farklı arşiv türünü açma (örn. 7Z, CAB/MSU, DEB, LZIP, ISO, RAR, VHD, ZIP)
Desteklenen Motor: Gömülü, Uzaktan
Kategori: Algılama Yeteneği
Gömülü alt eserleri ayıklama (örneğin, Word'den OLE2)
Desteklenen Motor: Gömülü, Uzaktan
Kategori: Algılama Yeteneği
Etkin içeriği ayıklama (örneğin, HTML dosyalarındaki Base64 yükleri)
Desteklenen Motor: Gömülü, Uzaktan
Kategori: Algılama Yeteneği
Kaynakları, görüntüleri ve dizeleri (OCR metin tanıma dahil) ayıklayın
Desteklenen Motor: Remote
Kategori: Algılama Yeteneği
VBA makrolarını, VBS/JS, PowerShell komut dosyalarını ayıklayın ve kodlarını çözün
Desteklenen Motor: Remote
Kategori: Algılama Yeteneği
Gömülü PE dosyalarını ayıklayın (yükleyicilerden, satır içi veya kaplama)
Desteklenen Motor: Gömülü, Uzaktan
Kategori: Algılama Yeteneği
Otomatik kod çözme (örn. Base64 dizeleri, XOR kodlu veriler), kod çözme (Java, .NET) ve kabuk kodu emülasyonu (EmbedEquation). Python ve Bash için otomatik kod çözme, komut dosyası analizini geliştirir.
Desteklenen Motor: Gömülü, Uzaktan
Kategori: Analiz Derinliği
Sertifikaları (PE, PDF, imzalı makrolar) ve authentihash'leri ayıklama ve doğrulama
Desteklenen Motor: Gömülü, Uzaktan
Kategori: Algılama Yeteneği
Hash'leri (örn. SSDEEP, Imphash) ve bölümlerin/kaynakların entropisini hesaplayın
Desteklenen Motor: Gömülü, Uzaktan
Kategori: Algılama Yeteneği
.NET GUID'leri (Modül Sürümü/TypeLib Kimliği) gibi UUID'leri hesaplayın.
Desteklenen Motor: Gömülü, Uzaktan
Kategori: Algılama Yeteneği
PE derleyicisinin meta verilerini (RICH başlıkları) ayrıştırma
Desteklenen Motor: Gömülü, Uzaktan
Kategori: Analiz Derinliği
SFX yükleyici meta verilerini ayrıştır
Desteklenen Motor: Gömülü, Uzaktan
Kategori: Analiz Derinliği
MetaDefender Entegrasyonları
| Uygulama | Cihazlar | |
|---|---|---|
| Entegrasyon | API & Web Arayüzü Entegrasyonu |
|
| E-posta Entegrasyonları ve Format Desteği |
| |
| Güvenlik Düzenleme, Otomasyon ve Yanıt (SOAR) Entegrasyonları |
| |
| SIEM Entegrasyonları | Ortak Olay Formatı (CEF) Sistem Kaydı Geri Bildirimi | |
| Dağıtım | OPSWAT Tehdit Tespit ve Önleme Platformu |
|
| Rapor Formatı/ Veri Aktarımı | Rapor Formatları |
|
| Komut Dosyası ve Otomasyon Araçları | Python |
|
MetaDefender Raporları
Siber güvenlik yazılımımızın örnek analizi, kötü amaçlı yazılım ailesi kod çözme, demontaj açma, benzerlik arama ve daha fazlasını içeren yeteneklerine genel bakış.
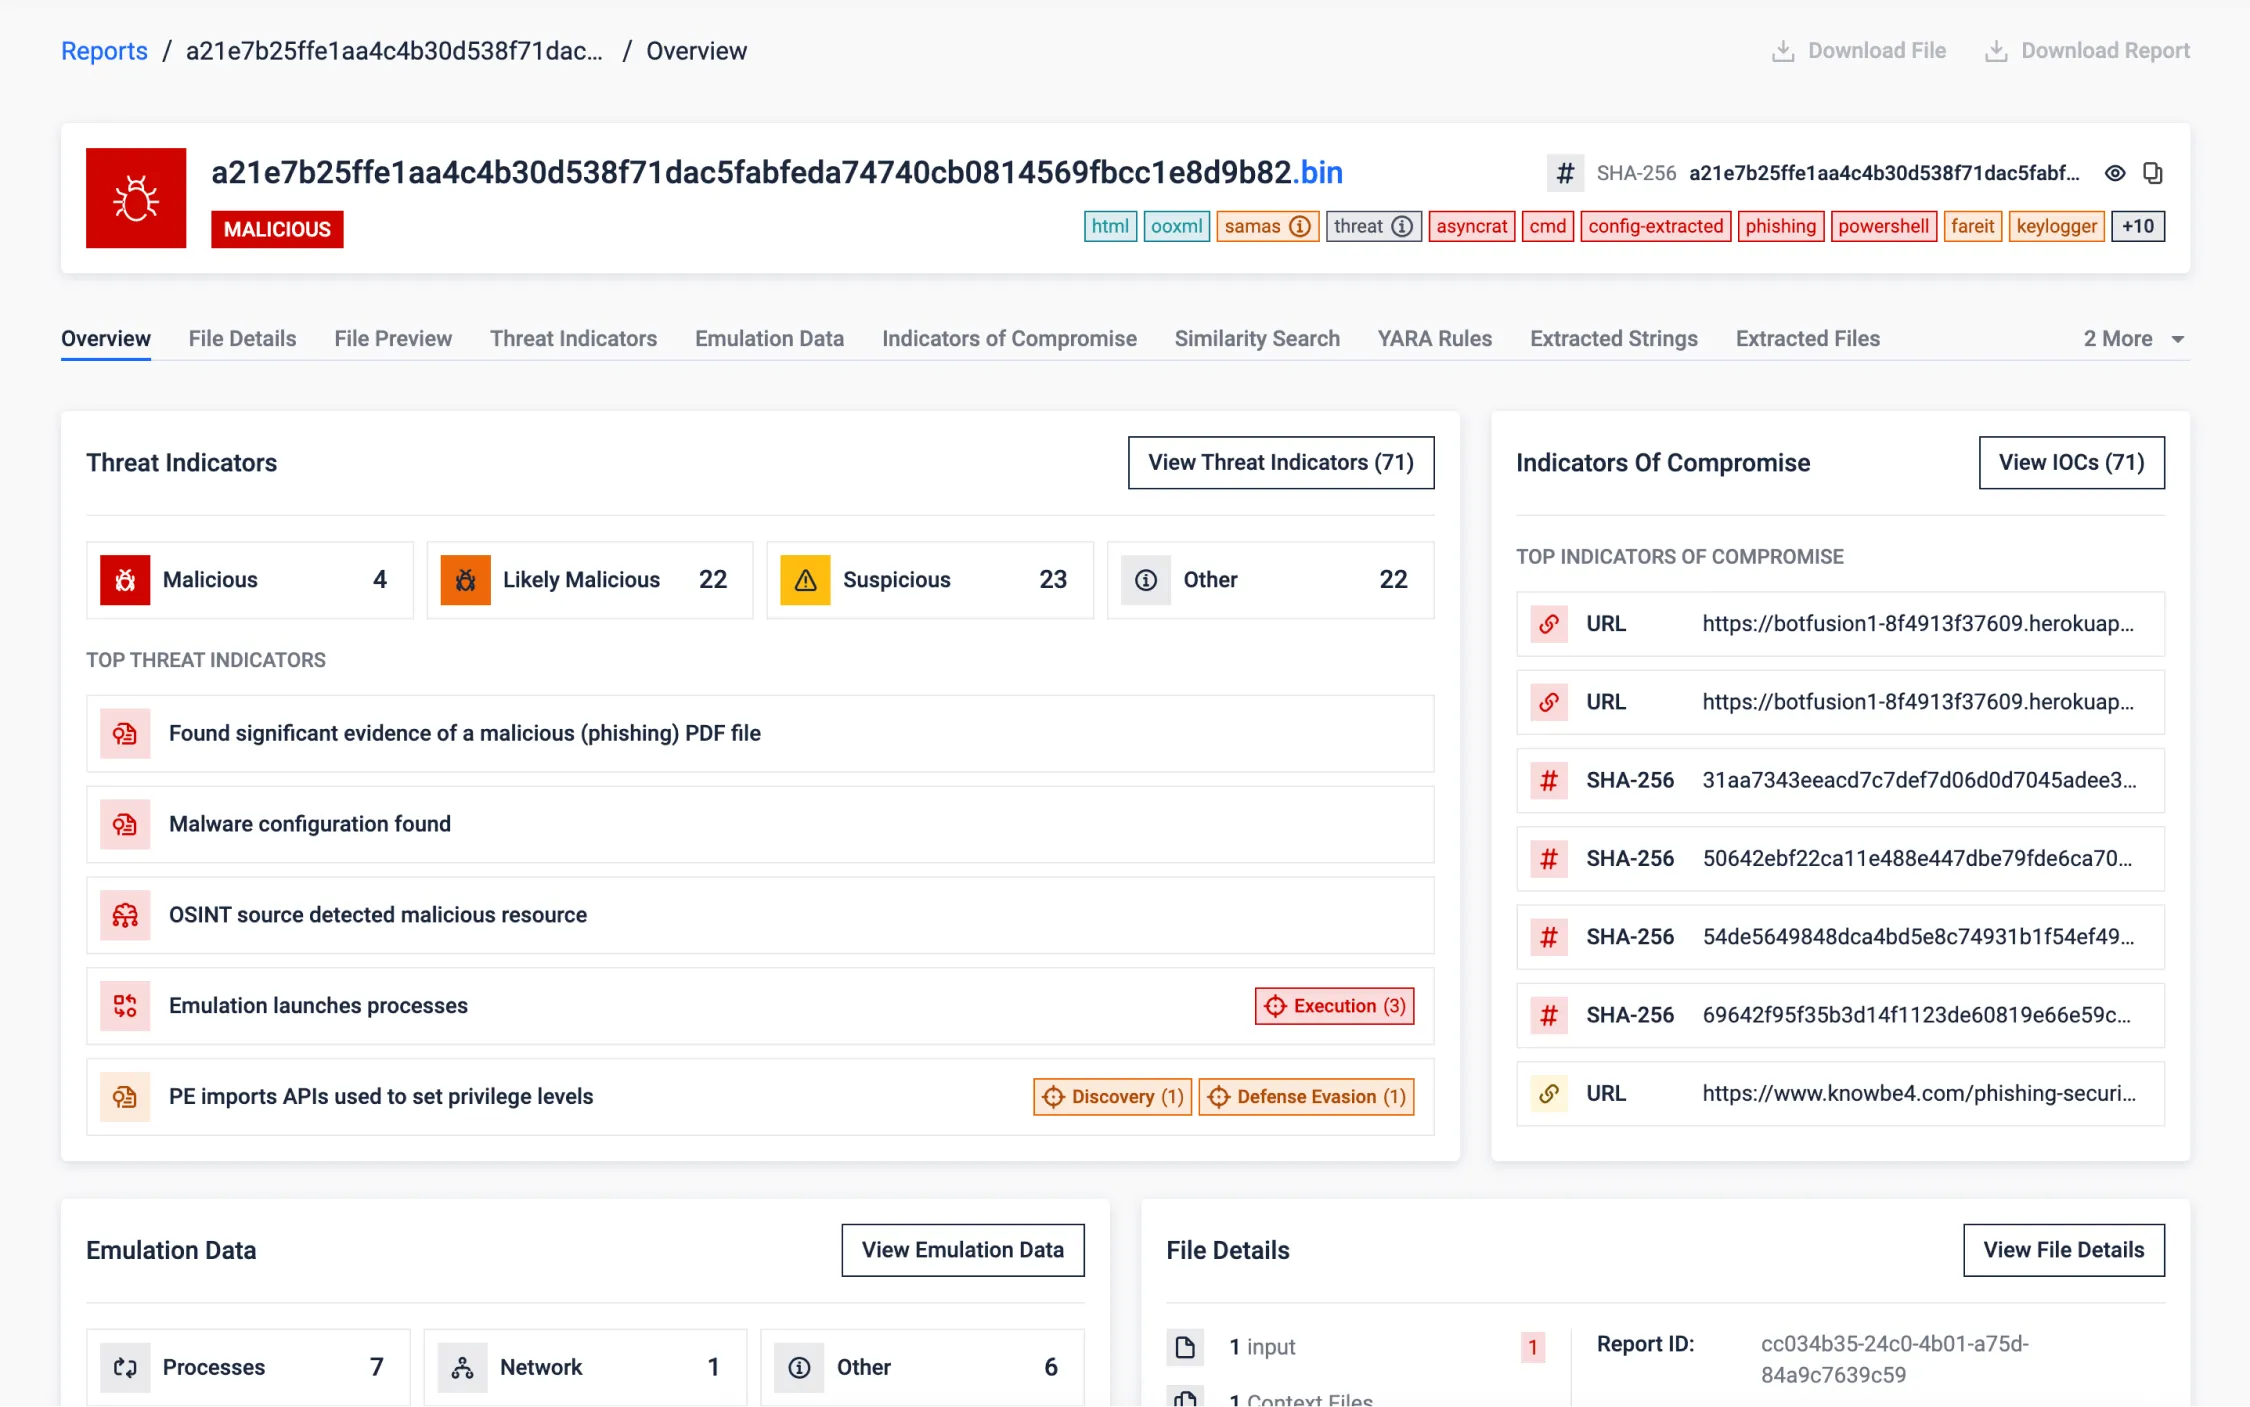
Sentetik (Fabrikasyon) Örnek
Bu örnek,MetaDefender (eski adıyla OPSWAT Filescan Sandbox) çok yönlü yeteneklerini vurgulamak üzere özel olarak hazırlanmış bir örnektir.
Birden fazla dosya ve dosya türünü birbirinin içine yerleştirerek gerçek dünyadaki siber tehditleri göstermek için hazırlanmıştır. Bu, çözümümüzün uyarlanabilir tehdit analizi, davranışsal analiz ve gelişmiş güvenlik önlemlerindeki hünerini etkili bir şekilde göstermektedir.
Coğrafi Sınırlama
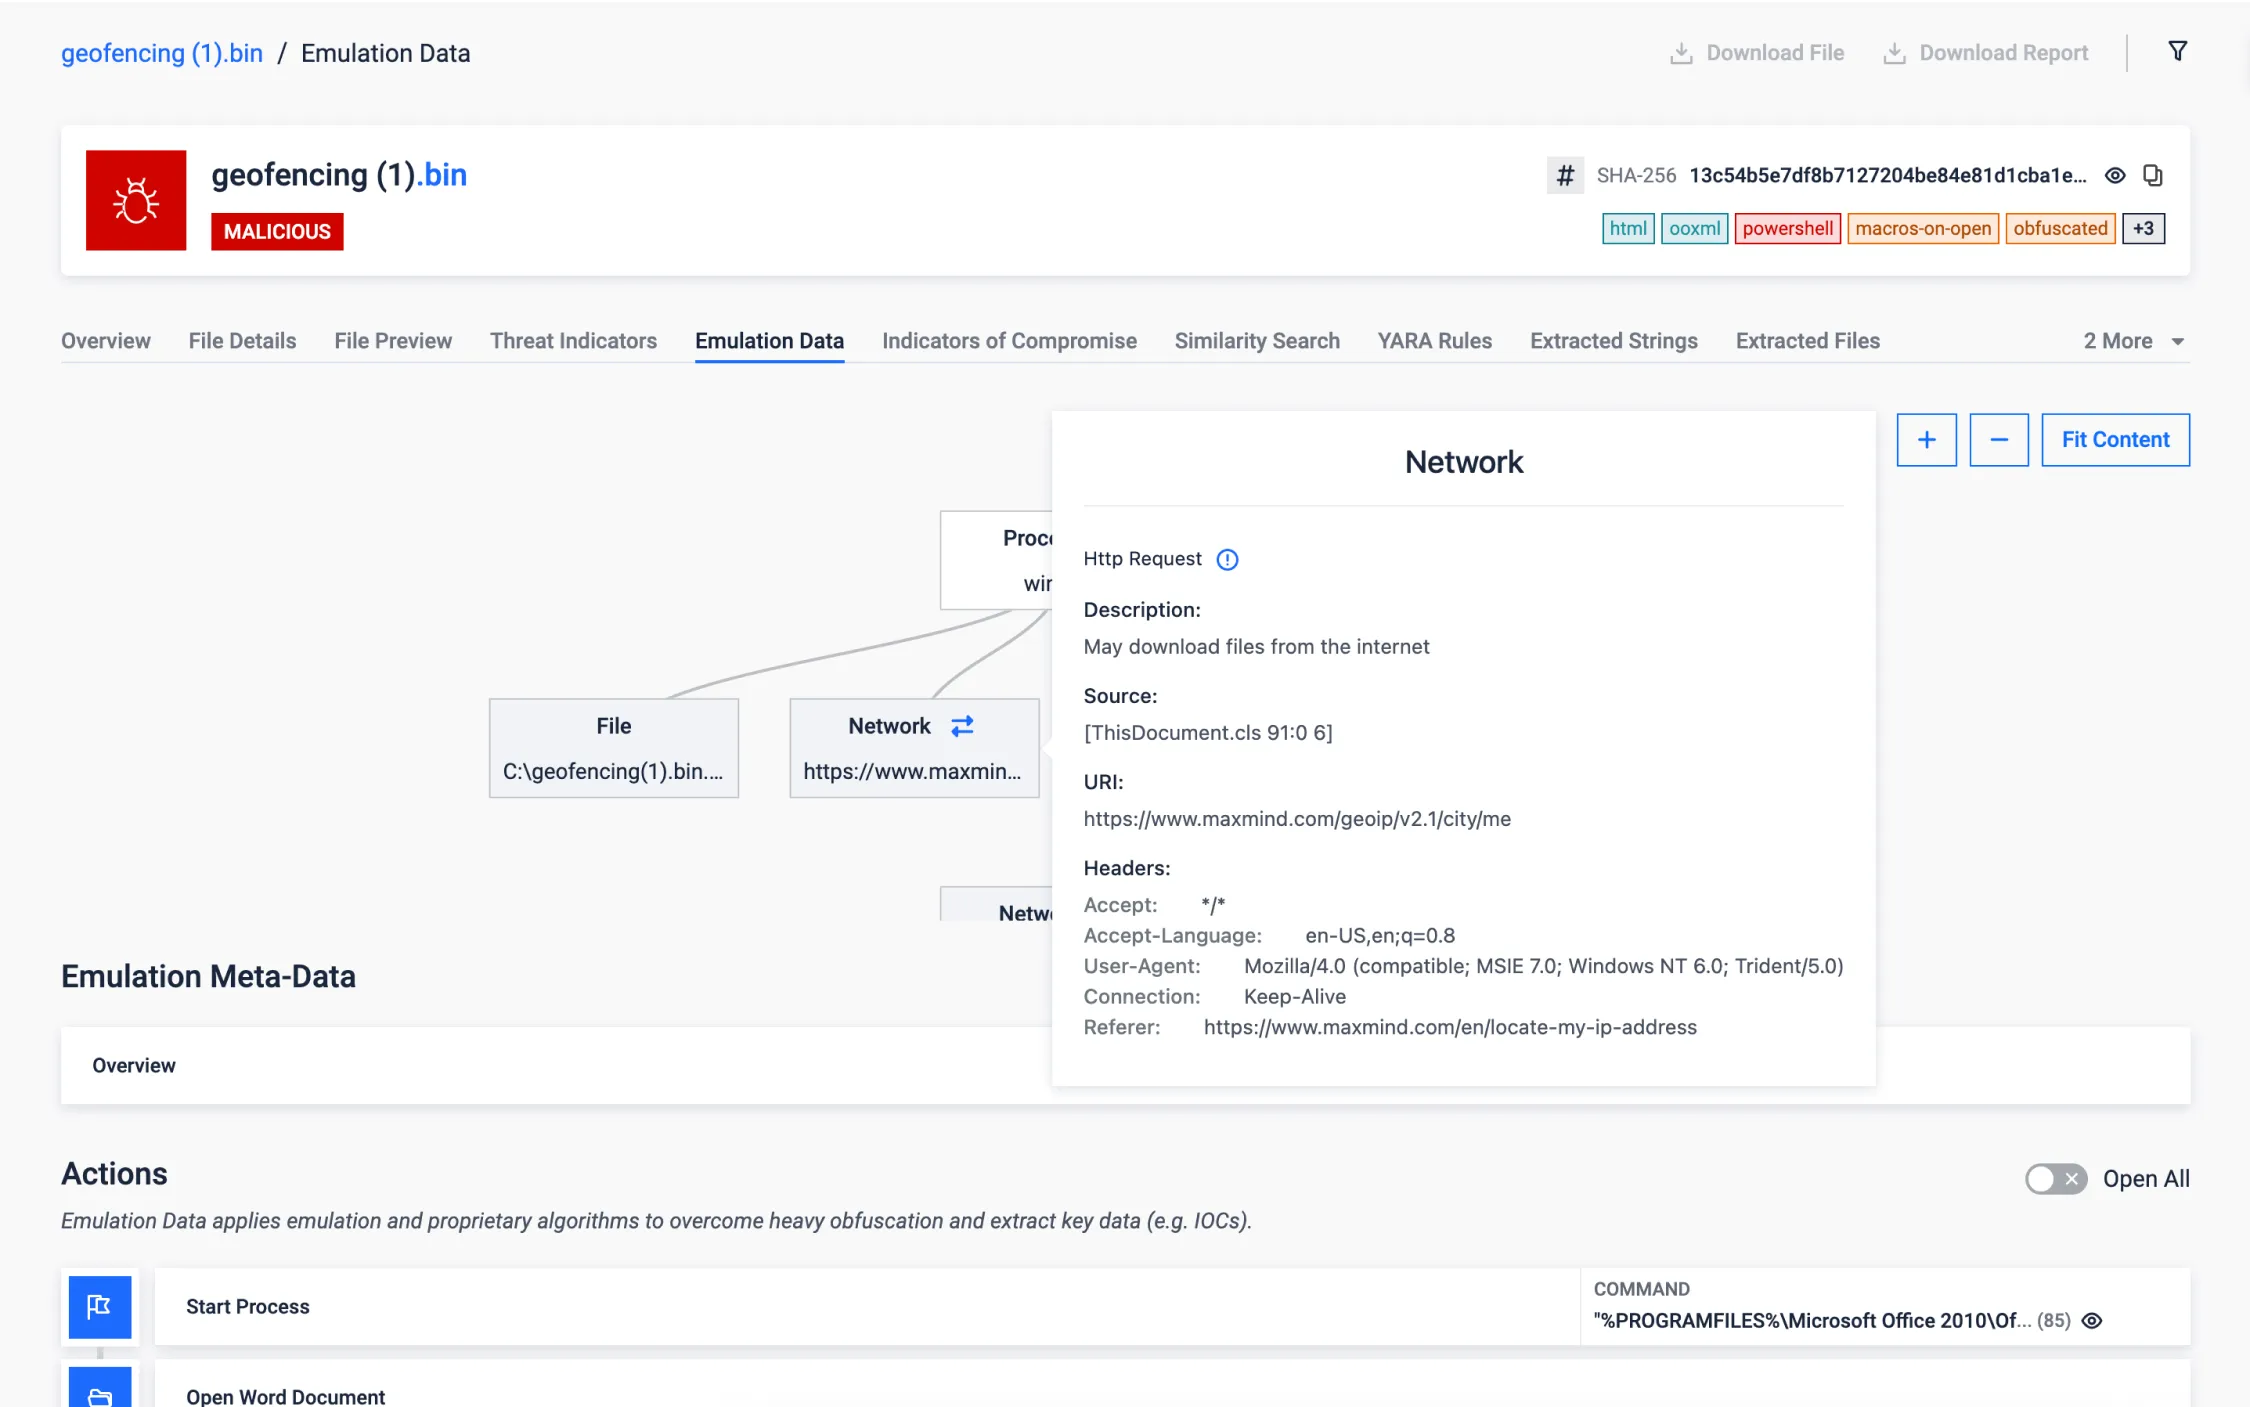
Coğrafi sınırlama kullanan kötü amaçlı yazılım belgeleri siber güvenlik için önemli bir tehdit haline gelmiştir. Bu kötü amaçlı dosyalar genellikle konum tabanlı tetikleyiciler kullanır, bu da tespit ve azaltma işlemlerini zor bir görev haline getirir. Bununla birlikte, Adaptive Tehdit Analizi, beklenen coğrafi konum değerlerini doğru bir şekilde taklit etme ve tahrif etme, kötü amaçlı yazılımlar tarafından kullanılan taktikleri etkili bir şekilde etkisiz hale getirme ve böylece bu tür tehditlere karşı koruma yeteneğimizi artırma yeteneği sunarak geleneksel yaklaşımlardan ayrılır.
Aşağıda verilen örnekte, yalnızca belirli bir ülkede çalıştırılmaya çalışılan bir coğrafi sınırlama kötü amaçlı yazılımını gözlemleyebiliyoruz. Ancak, yenilikçi çözümümüz, daha önce de belirtildiği gibi, istenen coğrafi konum değerlerini taklit ederek bu kısıtlamayı başarıyla atlatmakta ve bu tür coğrafi sınırlama tabanlı tehditlere karşı koyma konusundaki üstün yeteneğimizi göstermektedir.
Kimlik Avı Tespiti
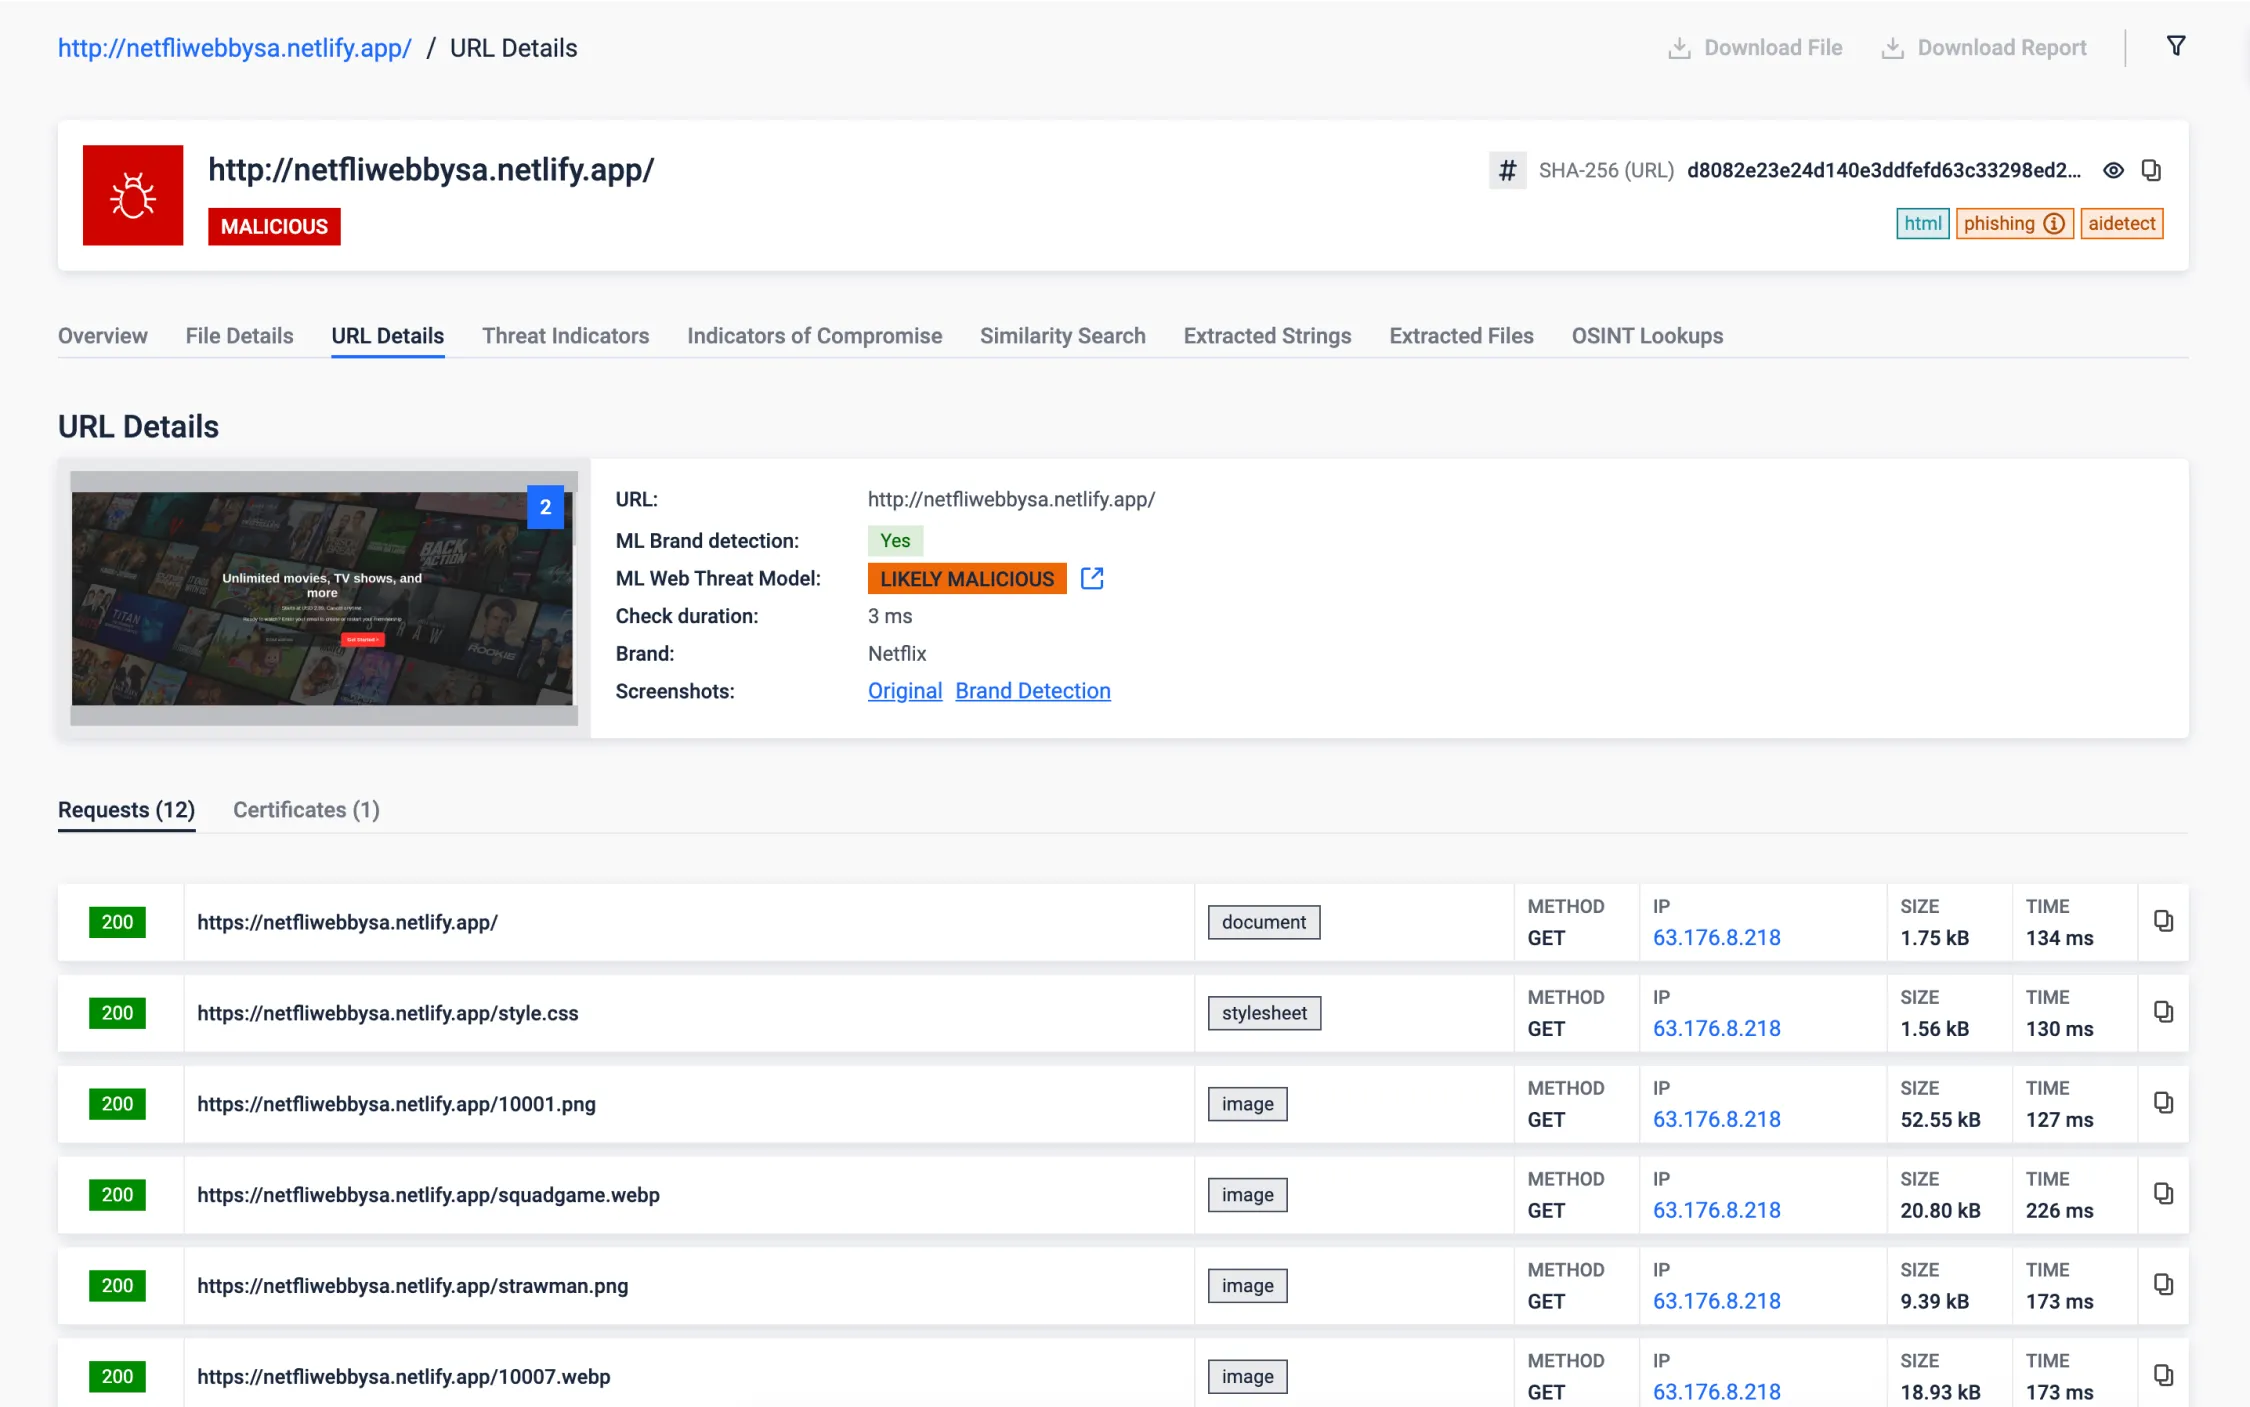
- Marka Tespiti: Şüpheli web sitelerini görüntüleyip bunları gelişmiş makine öğrenimi motorumuzdan geçirerek, yaklaşık 300 markayı tespit edebiliyoruz. Aşağıda verilen örnekte, Netflix adıyla bilinen bir video akışı şirketi kılığına girmiş bir web sitesini görebilirsiniz. Çözümümüz, sitenin içeriğini orijinal URL ile karşılaştırma konusunda üstün bir performans sergiler ve dijital varlıklarınızı ve kişisel bilgilerinizi korumak için bu tür dolandırıcılık girişimlerini hızla tespit eder. Daha fazla bilgi edinin.
- Yapay zeka destekli analiz: Ağ trafiğini, görüntülenen sayfanın yapısal ve metinsel içeriğini analiz eden yapay zeka destekli bir çözümümüz bulunmaktadır. Ortak modelin sonucuna ilişkin değerlendirme, “ML Web Tehdit Modeli” başlığının altında görülebilir.
Çevrimdışı URL İtibarı
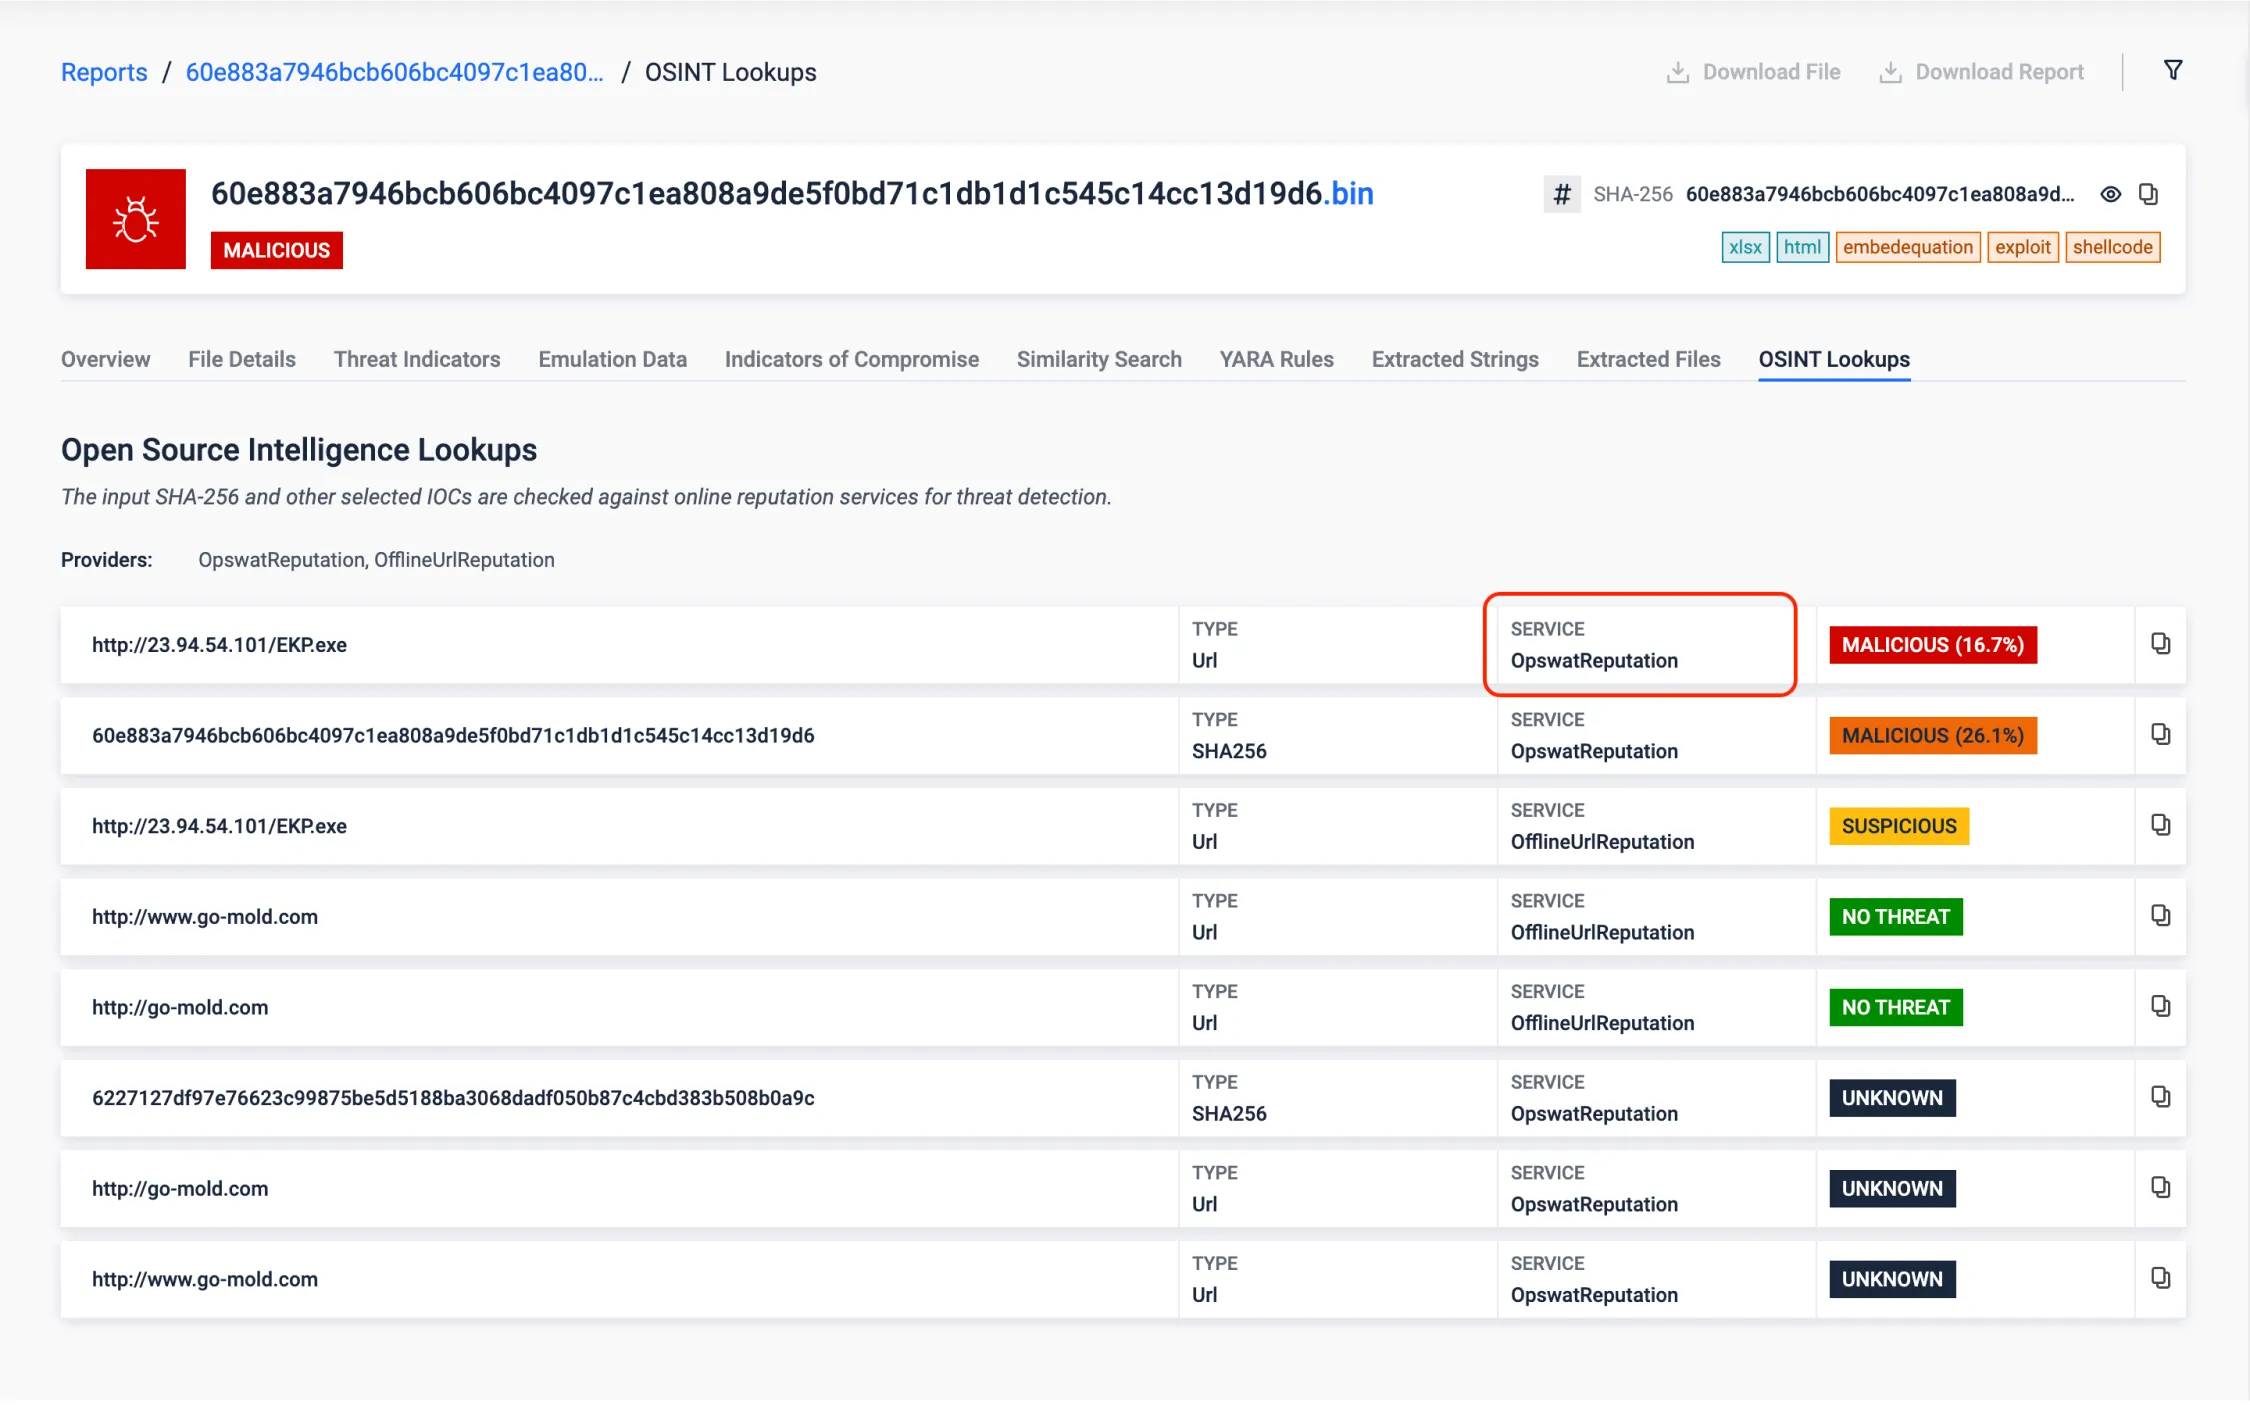
Çevrimdışı URL dedektörü ML modeli, şüpheli URL'leri etkili bir şekilde tespit ederek yeni bir savunma katmanı sağlar ve kötü amaçlı bağlantıların oluşturduğu tehditleri belirlemek ve azaltmak için sağlam bir araç sunar. Makine öğrenimi teknikleri aracılığıyla şüpheli URL'leri doğru bir şekilde tespit etmenin fizibilitesini değerlendirmek için, saygın satıcılar tarafından tehdit içermeyen veya kötü amaçlı olarak titizlikle etiketlenmiş yüz binlerce URL içeren bir veri kümesinden yararlanmaktadır.
Bu özelliğin, çevrimiçi itibar aramalarının mevcut olmadığı hava boşluklu ortamlarda özellikle yararlı olduğunu belirtmek önemlidir.
Paketlenmiş Bir Örnekten Kötü Amaçlı Yazılım Yapılandırması Çıkarma
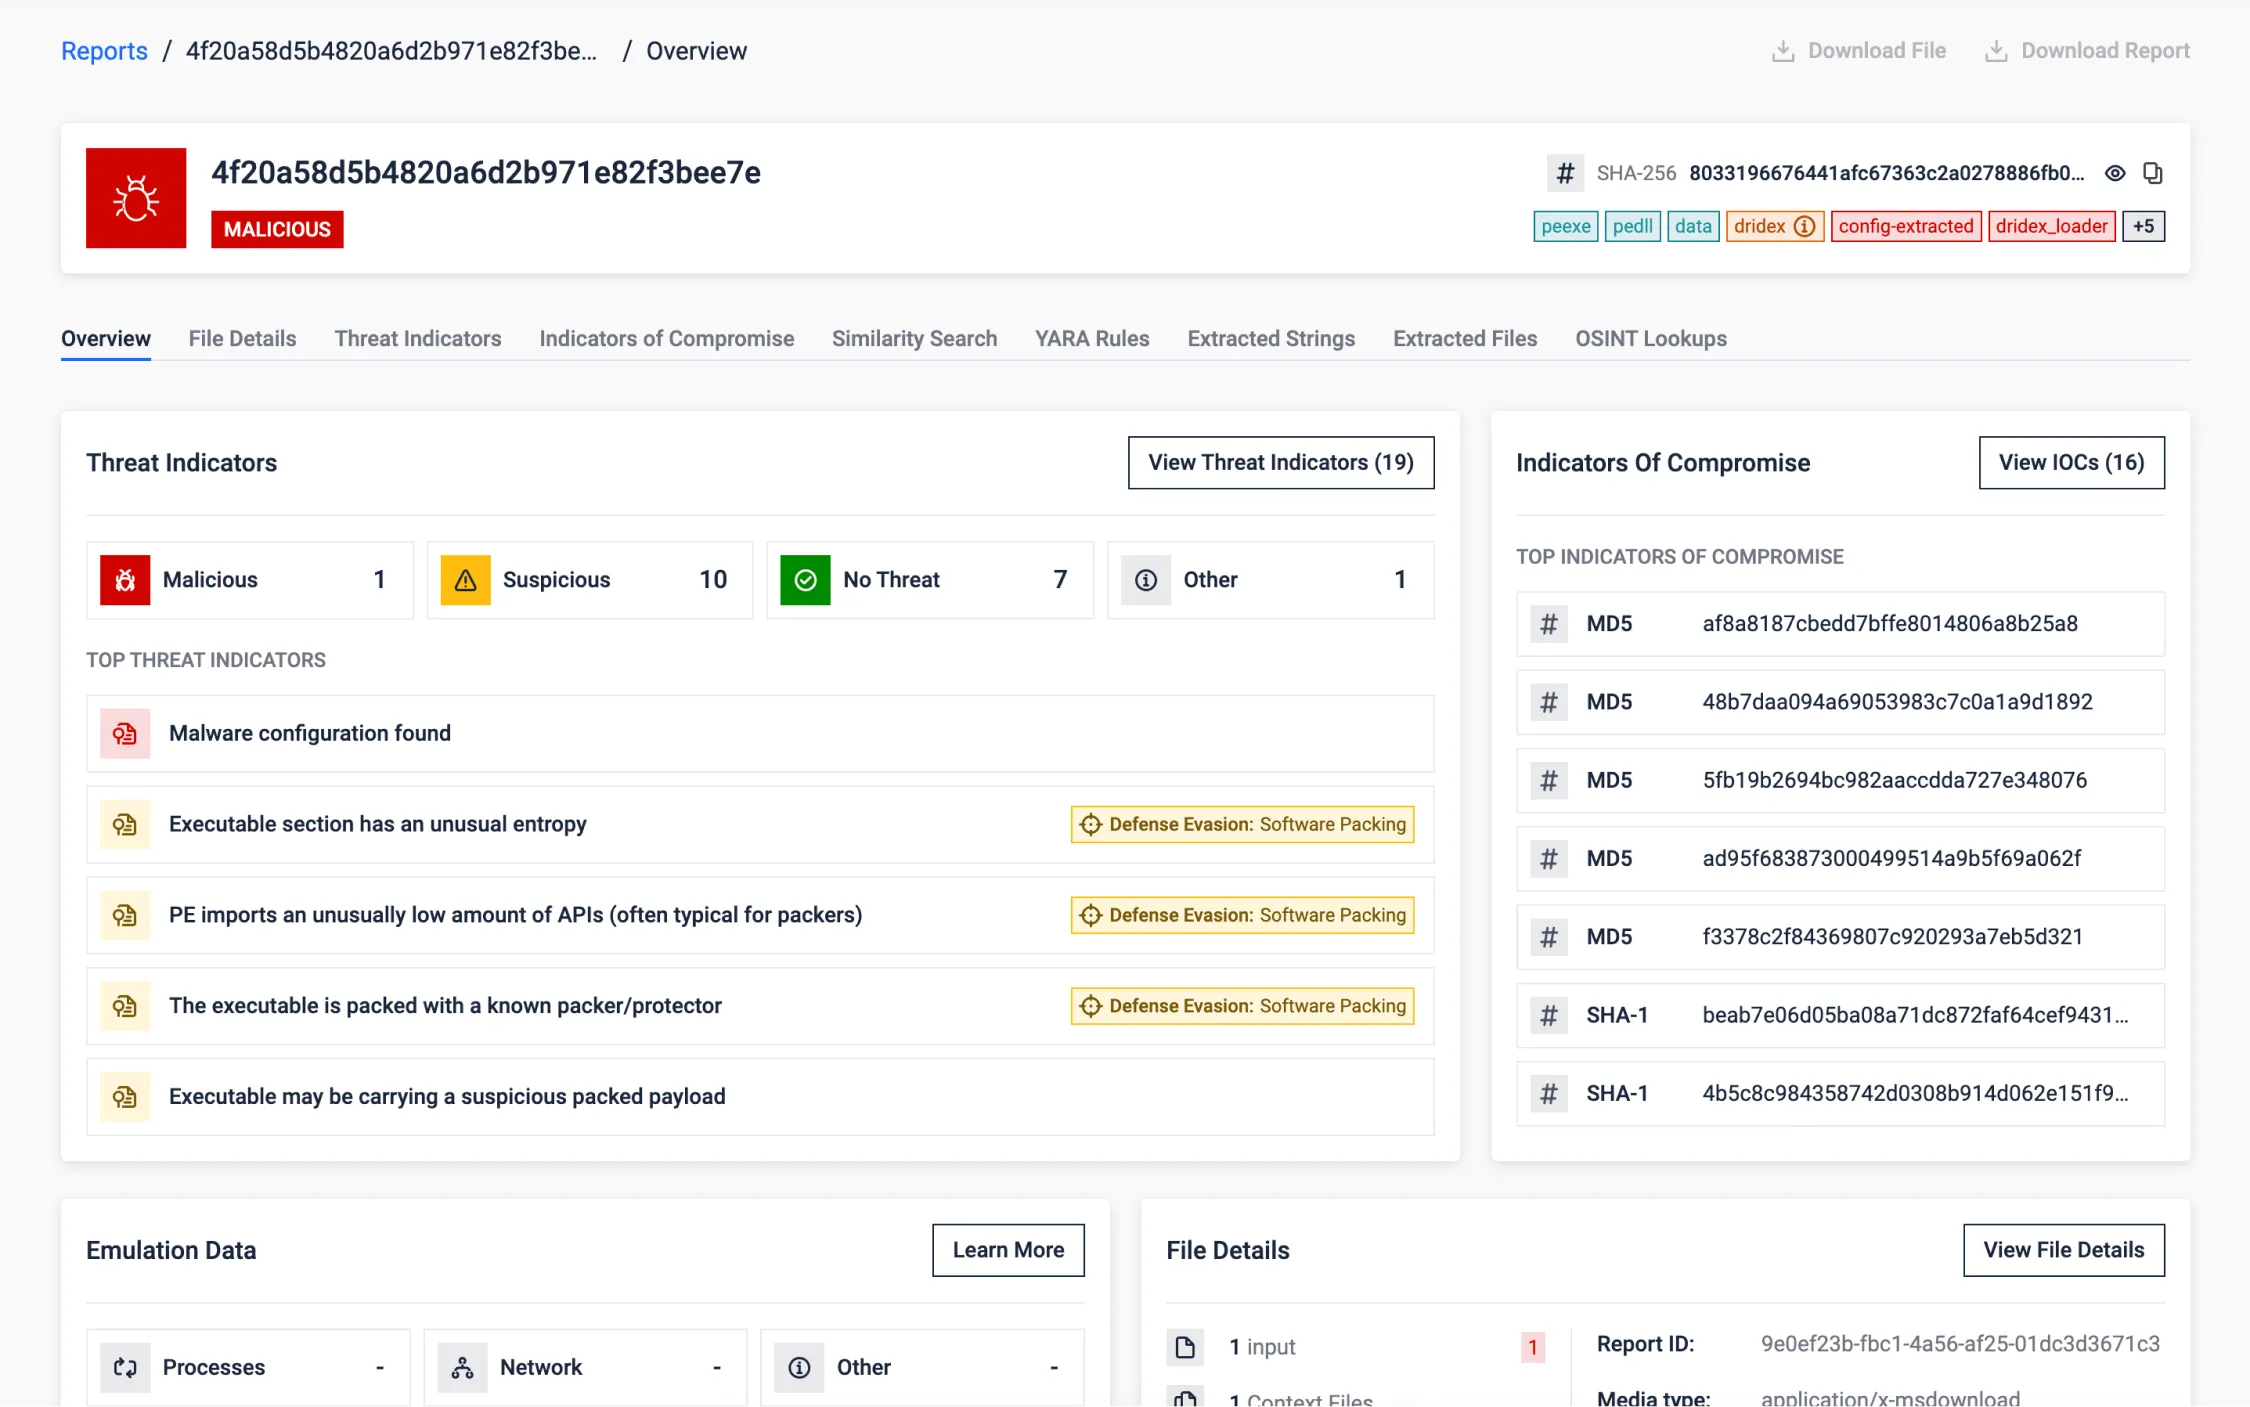
Aşağıdaki örnek, UPX paketleme tekniği kullanılarak paketlenmiş bir kötü amaçlı yazılımı ortaya koymaktadır. Tespit ve savunmadan kaçma girişimine rağmen, analizimiz yükü başarıyla açarak gerçek kimliğini bir Dridex Truva Atı olarak ortaya çıkardı. Kötü amaçlı yazılım yapılandırmasını ortaya çıkarabildik ve bu tehdidin arkasındaki kötü niyete ışık tutarak değerli IOC'leri çıkardık.
Benzerlik Araması
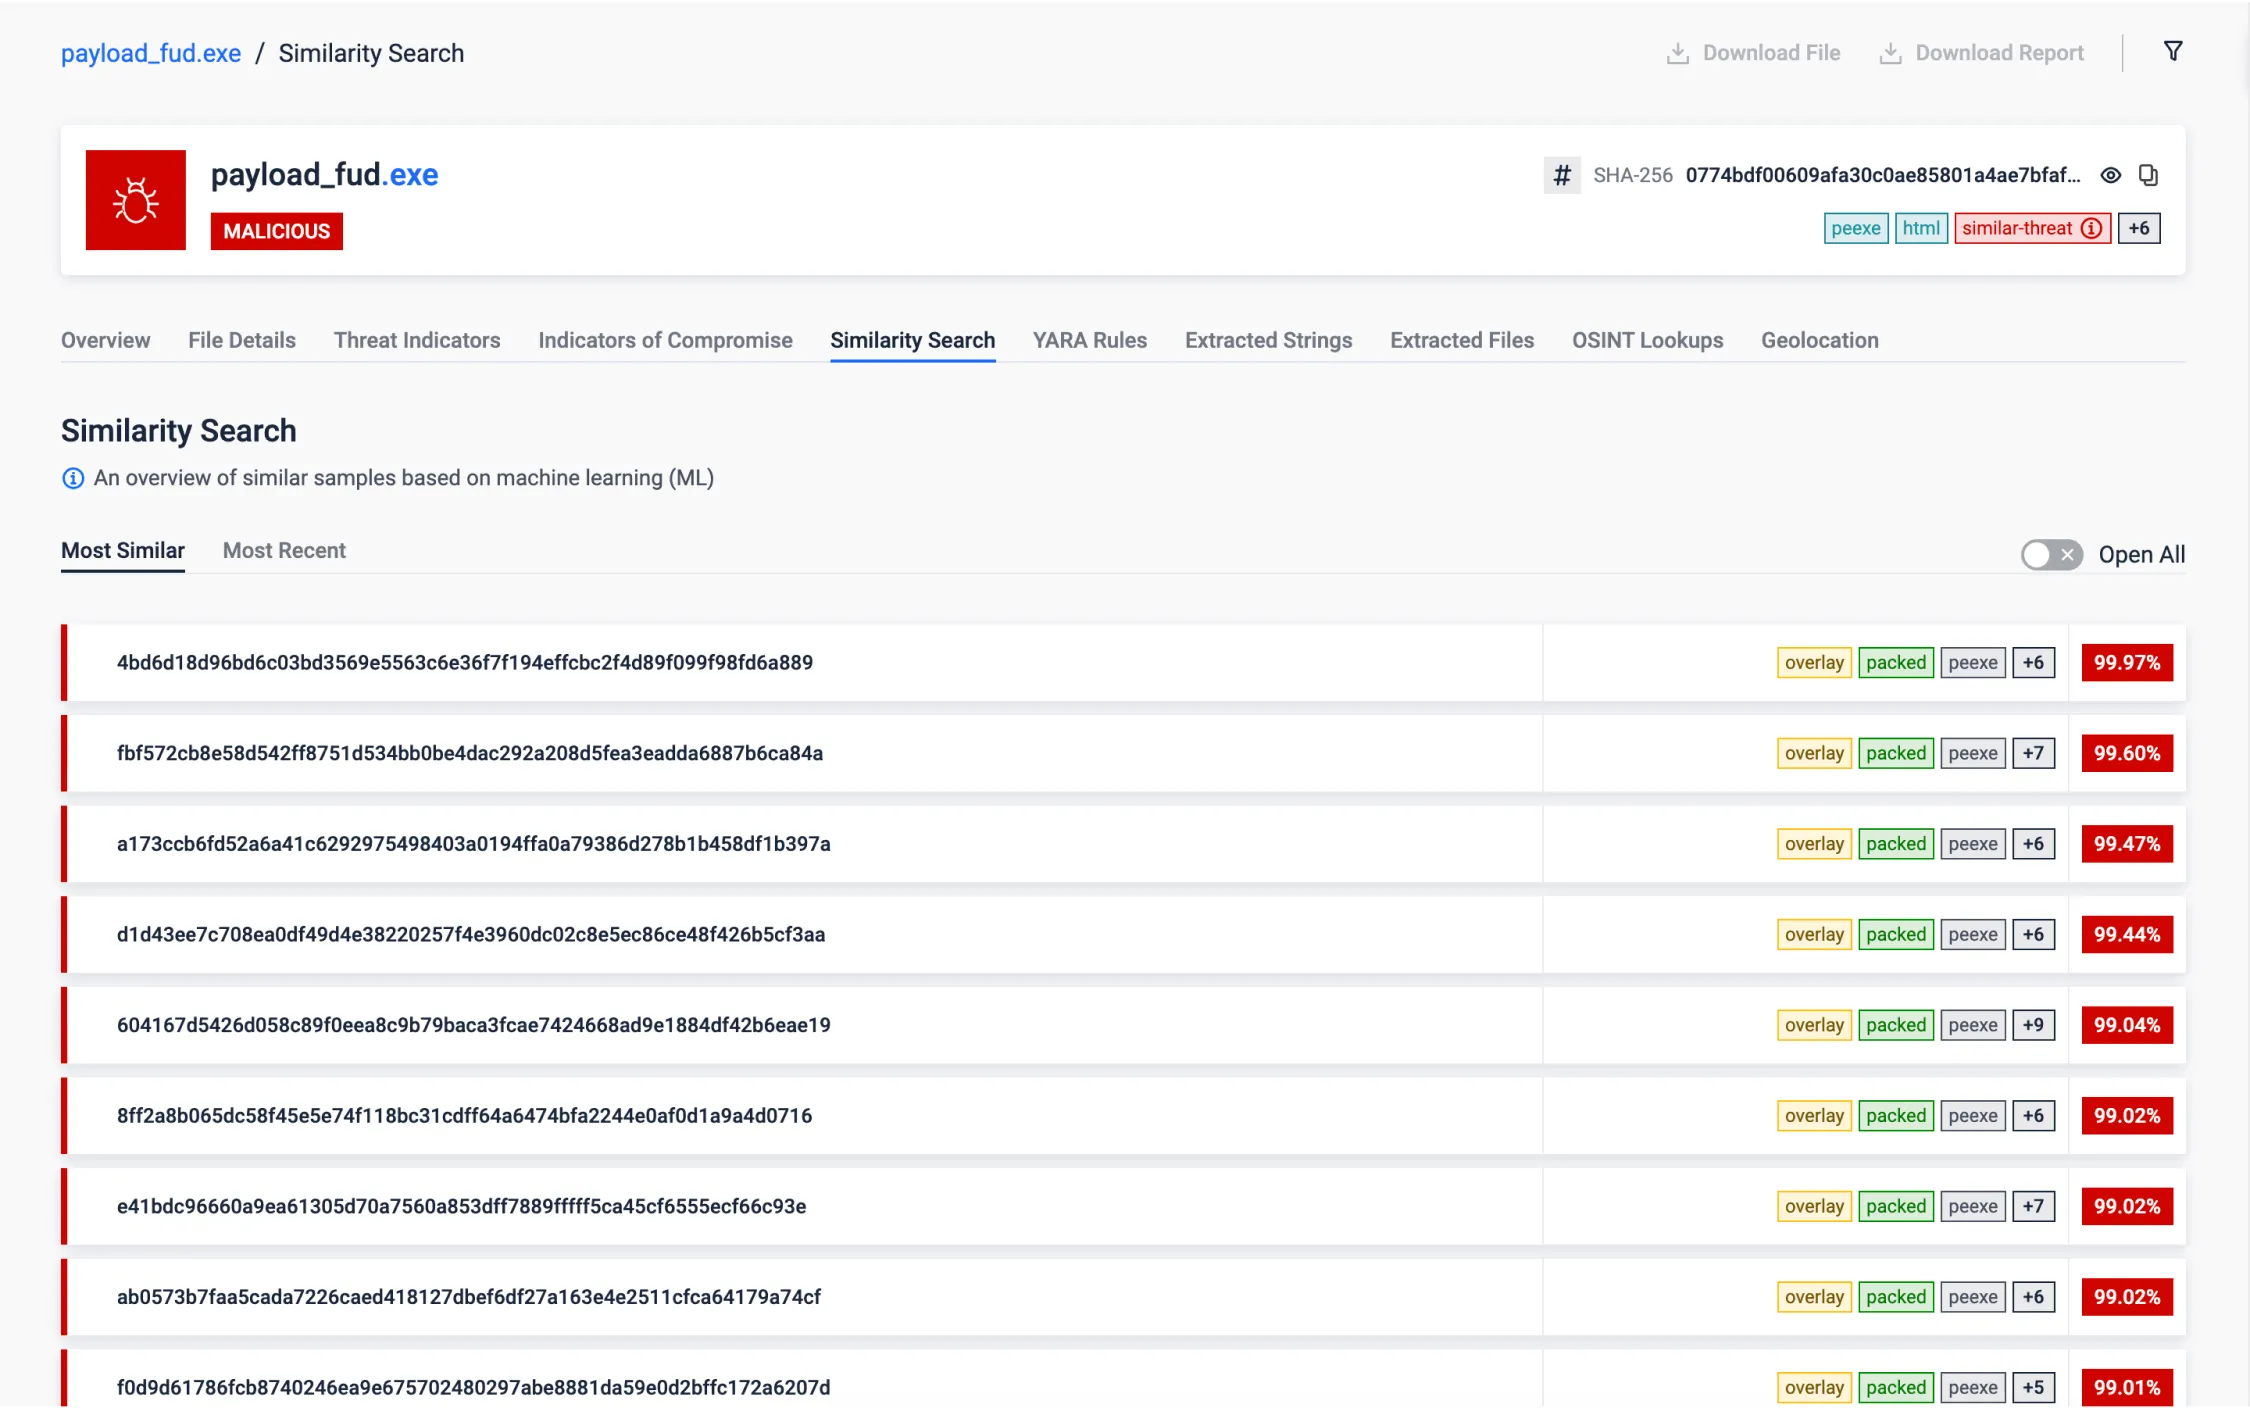
Sandbox, Benzerlik Arama işlevini kullanarak bilinen bir kötü amaçlı yazılıma oldukça benzeyen bir dosya tespit etti. Özellikle, bu dosya daha önce zararlı olmayan olarak işaretlenmişti ve güvenlik değerlendirmelerimizdeki yanlış negatif potansiyelini ortaya çıkardı. Bu keşif, gözden kaçan bu tehditleri özellikle hedeflememizi ve düzeltmemizi sağlıyor.
Benzerlik Aramasının tehdit araştırması ve avcılığı için son derece değerli olduğunu vurgulamak önemlidir, çünkü aynı kötü amaçlı yazılım ailesinden veya kampanyasından örnekleri ortaya çıkarmaya yardımcı olabilir, ek IOC'ler veya belirli tehdit faaliyetleri hakkında ilgili bilgiler sağlayabilir.
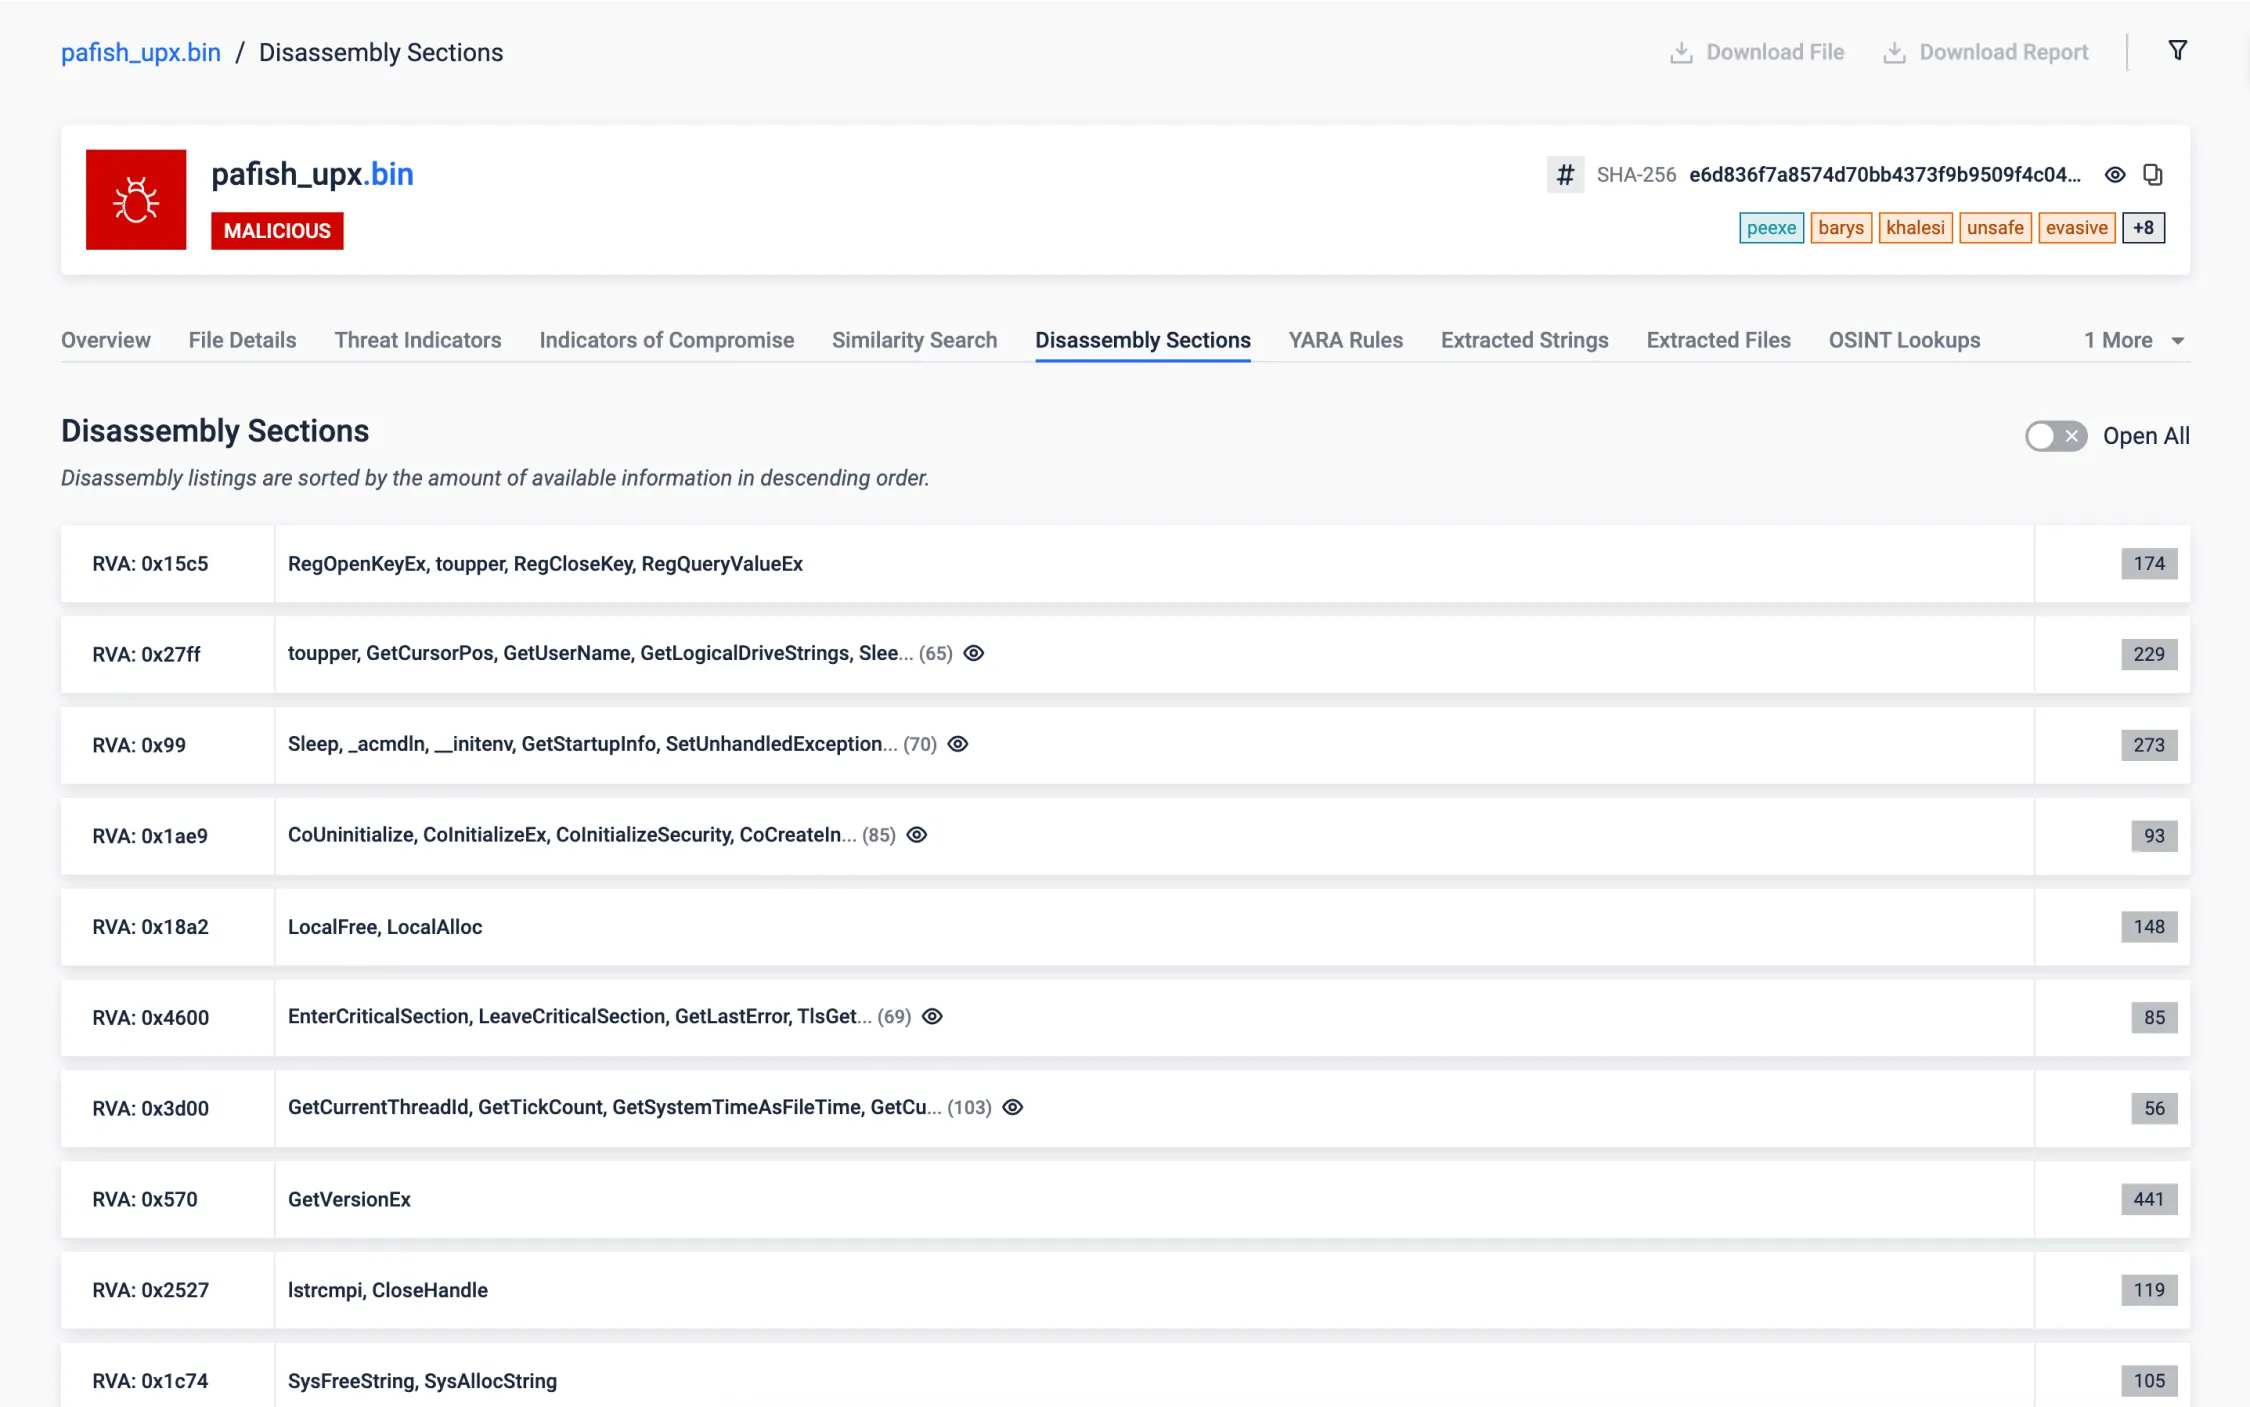
Yerel Yürütülebilir
Our disassembling engine revealed intriguing findings within the target sample. Surprisingly, this sample monitors the system time using the uncommon <rdtsc> instruction and accesses an internal, undocumented structure in Windows, commonly used for different malicious tricks. These unusual actions raise questions about its purpose and underscore the need for further investigation to assess potential risks to the system.
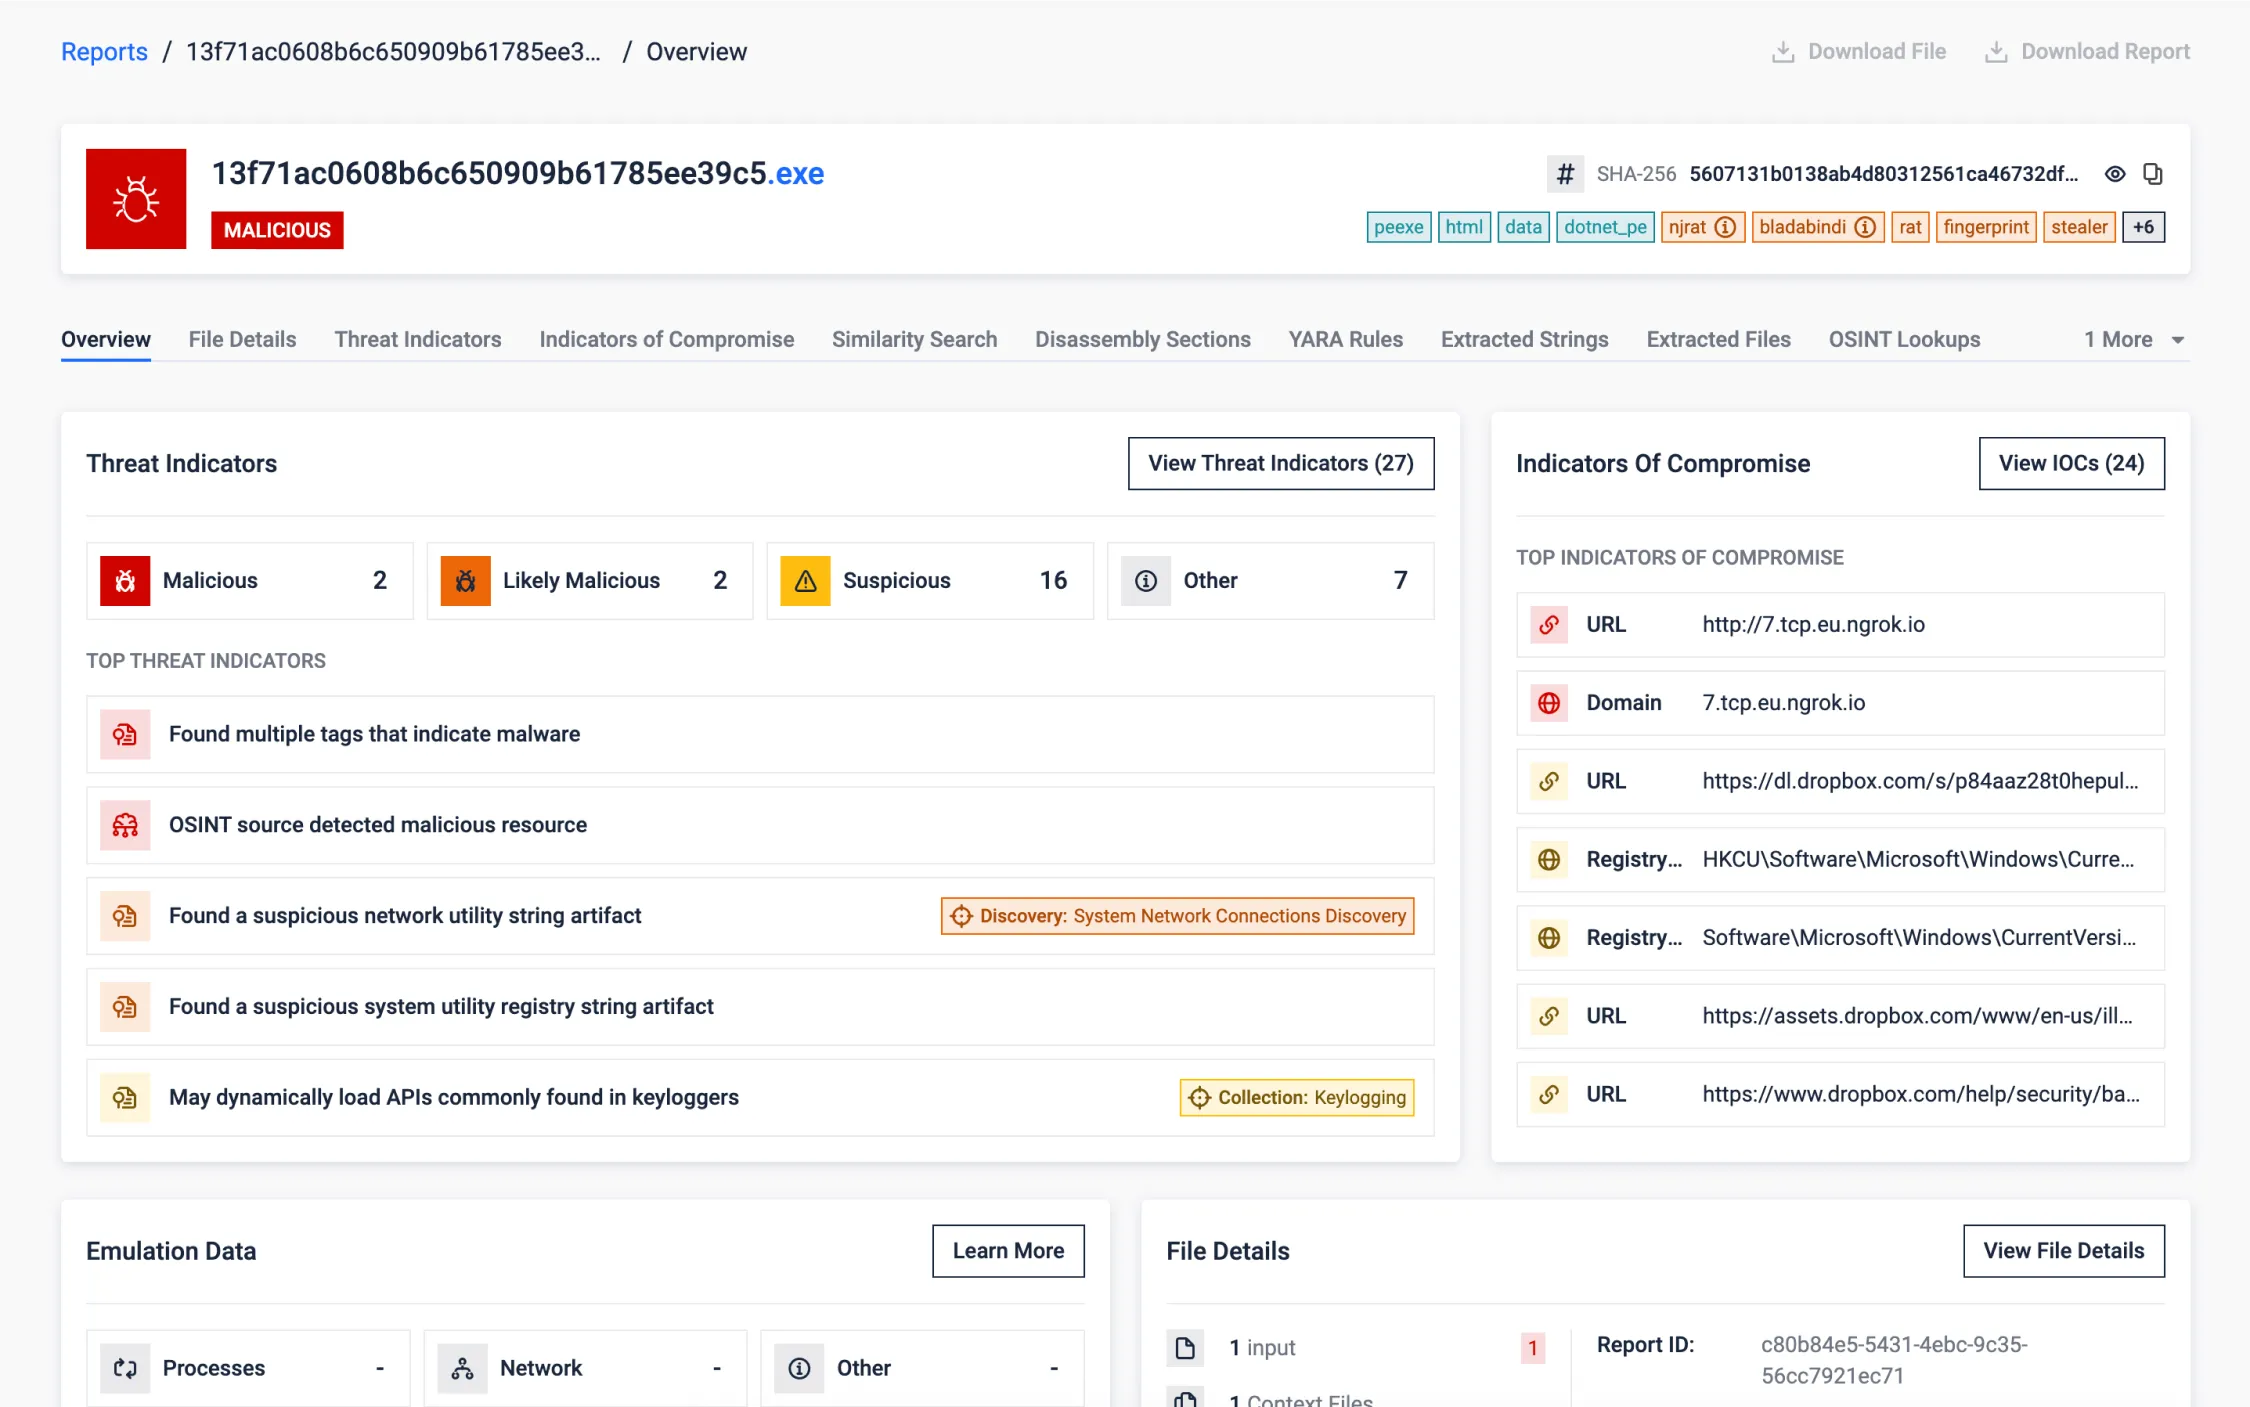
.NET Yürütülebilir
İncelenen örnek .NET çerçevesi kullanılarak oluşturulmuştur. Gerçek CIL'i görüntülemekten kaçınsak da, ayrıştırma işlemimiz dizeler, kayıt defteri yapıları ve API çağrıları dahil olmak üzere kayda değer bilgileri çıkarır ve sunar.
Bunun yanı sıra, .NET'e özgü işlevleri ve kaynakları tanımlamak için .NET meta verilerini ayrıştırıyoruz. Bu işlem, .NET uygulamalarının davranışını ve yapısını analiz etmek için kritik olan yöntemler, sınıflar ve gömülü kaynaklar gibi montaj hakkında ayrıntılı bilgilerin çıkarılmasına olanak tanır.
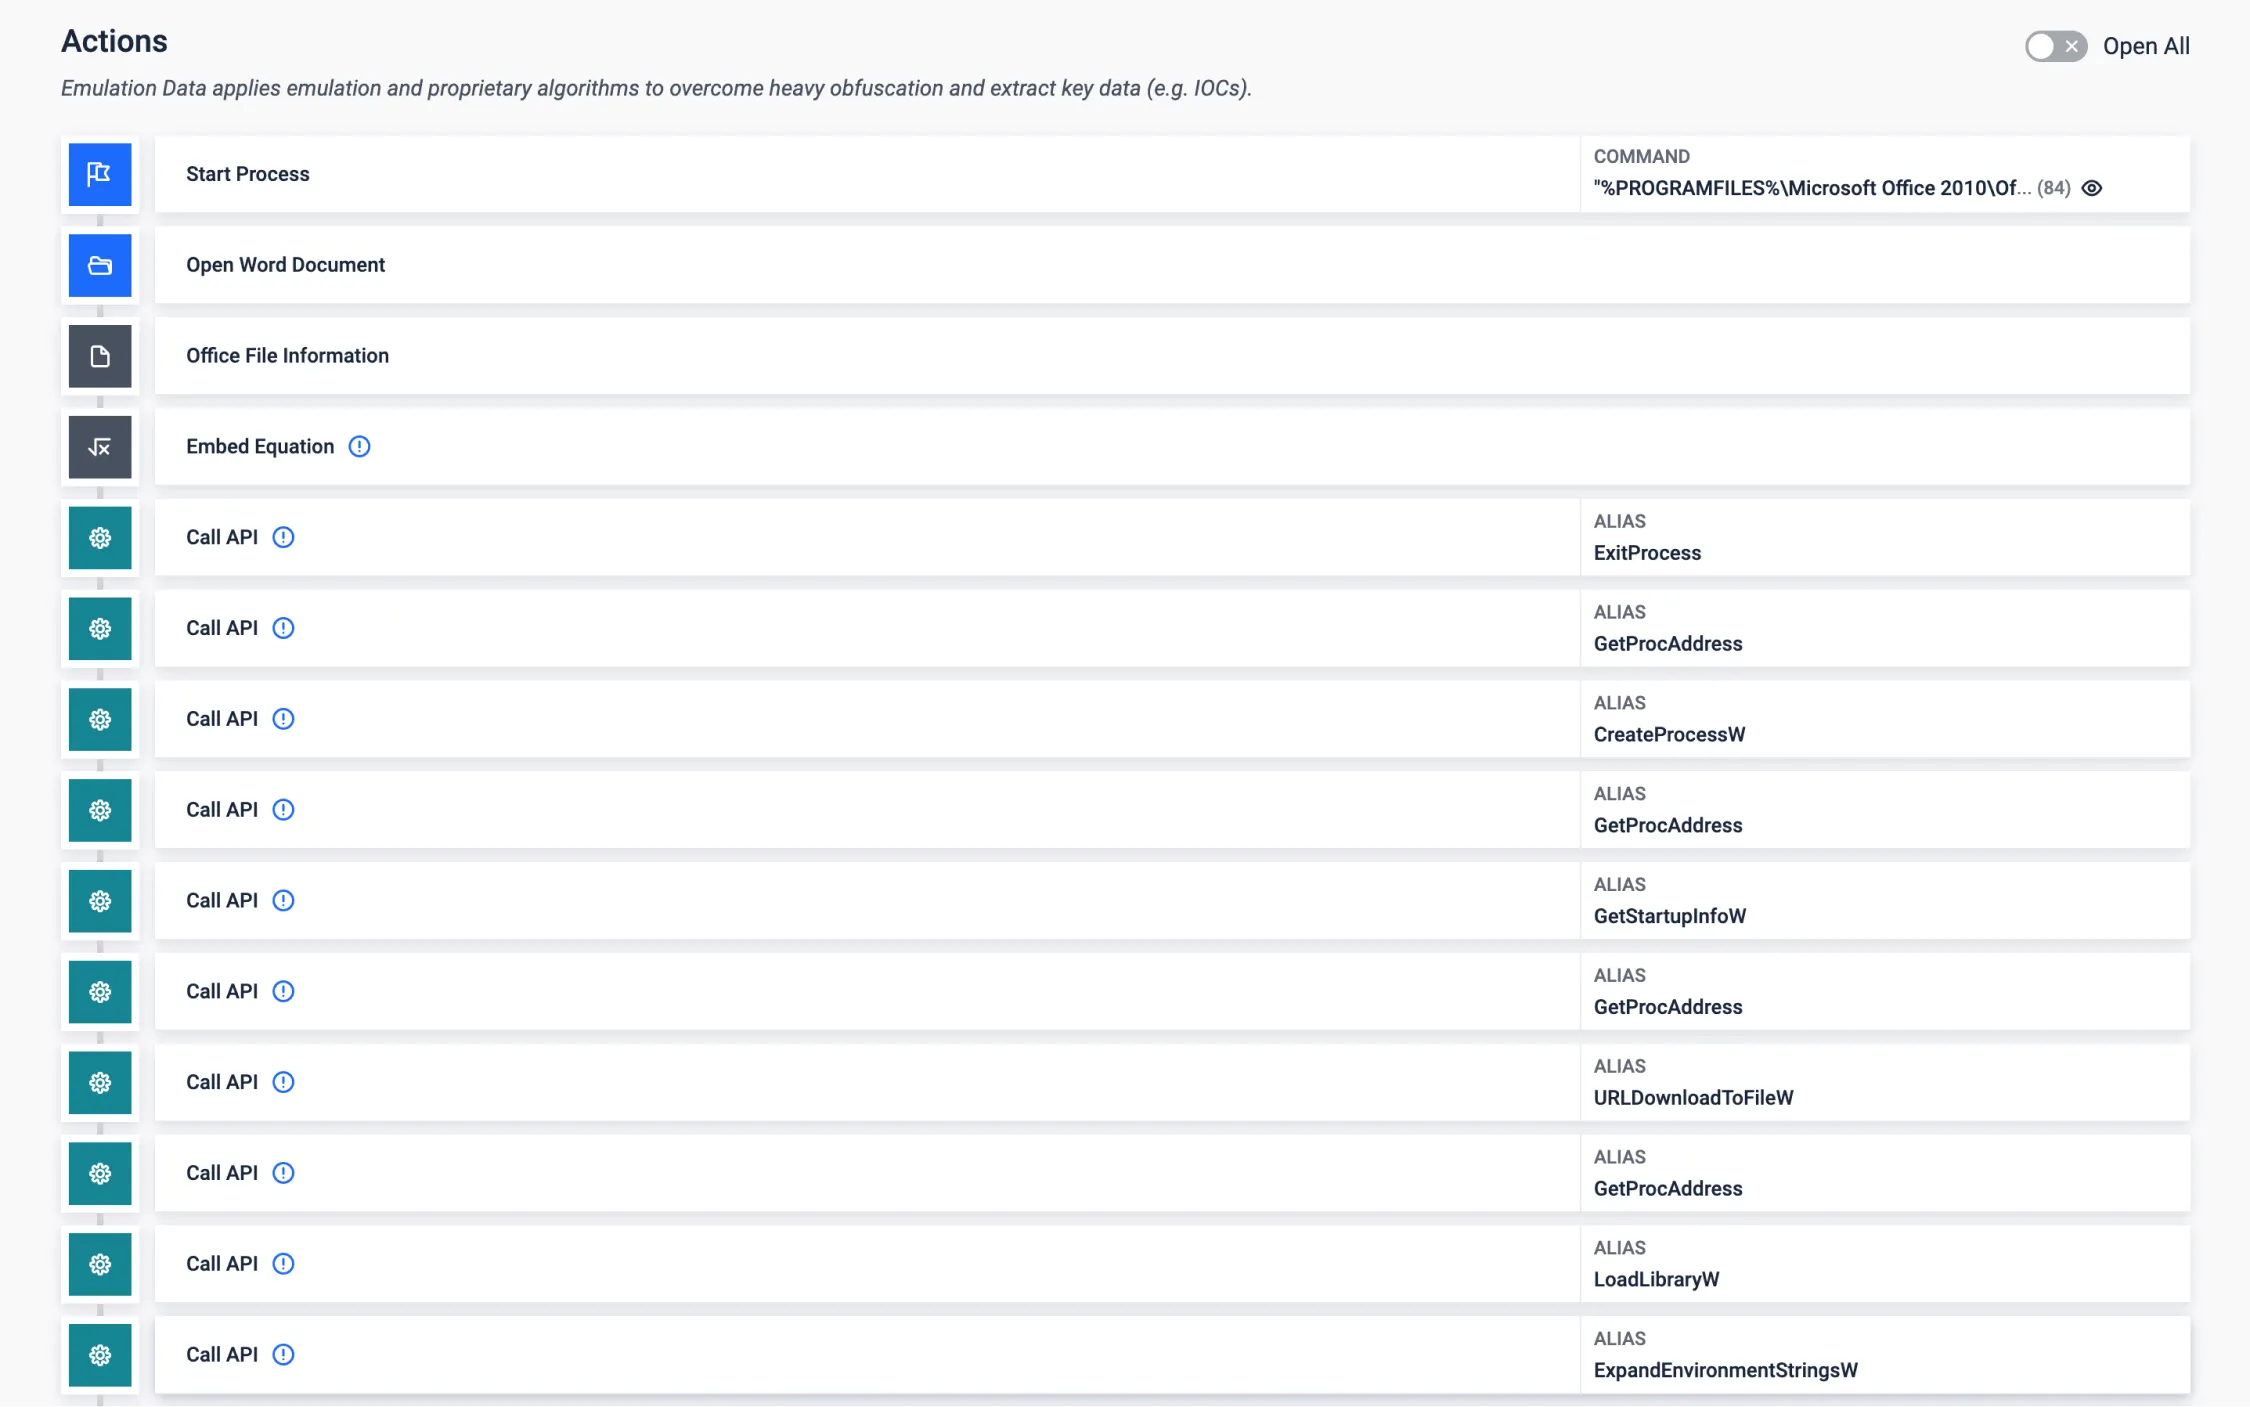
Kabuk Kodu Emülasyonu
Birçok uygulama istismarı nihai yükünü ham ikili formatta (shellcode) getirir, bu da yükü ayrıştırırken bir engel teşkil edebilir. Kabuk kodu emülasyonumuzla, bu örnekte denklem düzenleyicisindeki yaygın olarak kullanılan bir Office güvenlik açığı için nihai yükün davranışını keşfedebilir ve analiz edebiliriz. Böylece ilgili IOC'leri toplamak için kapıyı açıyoruz.
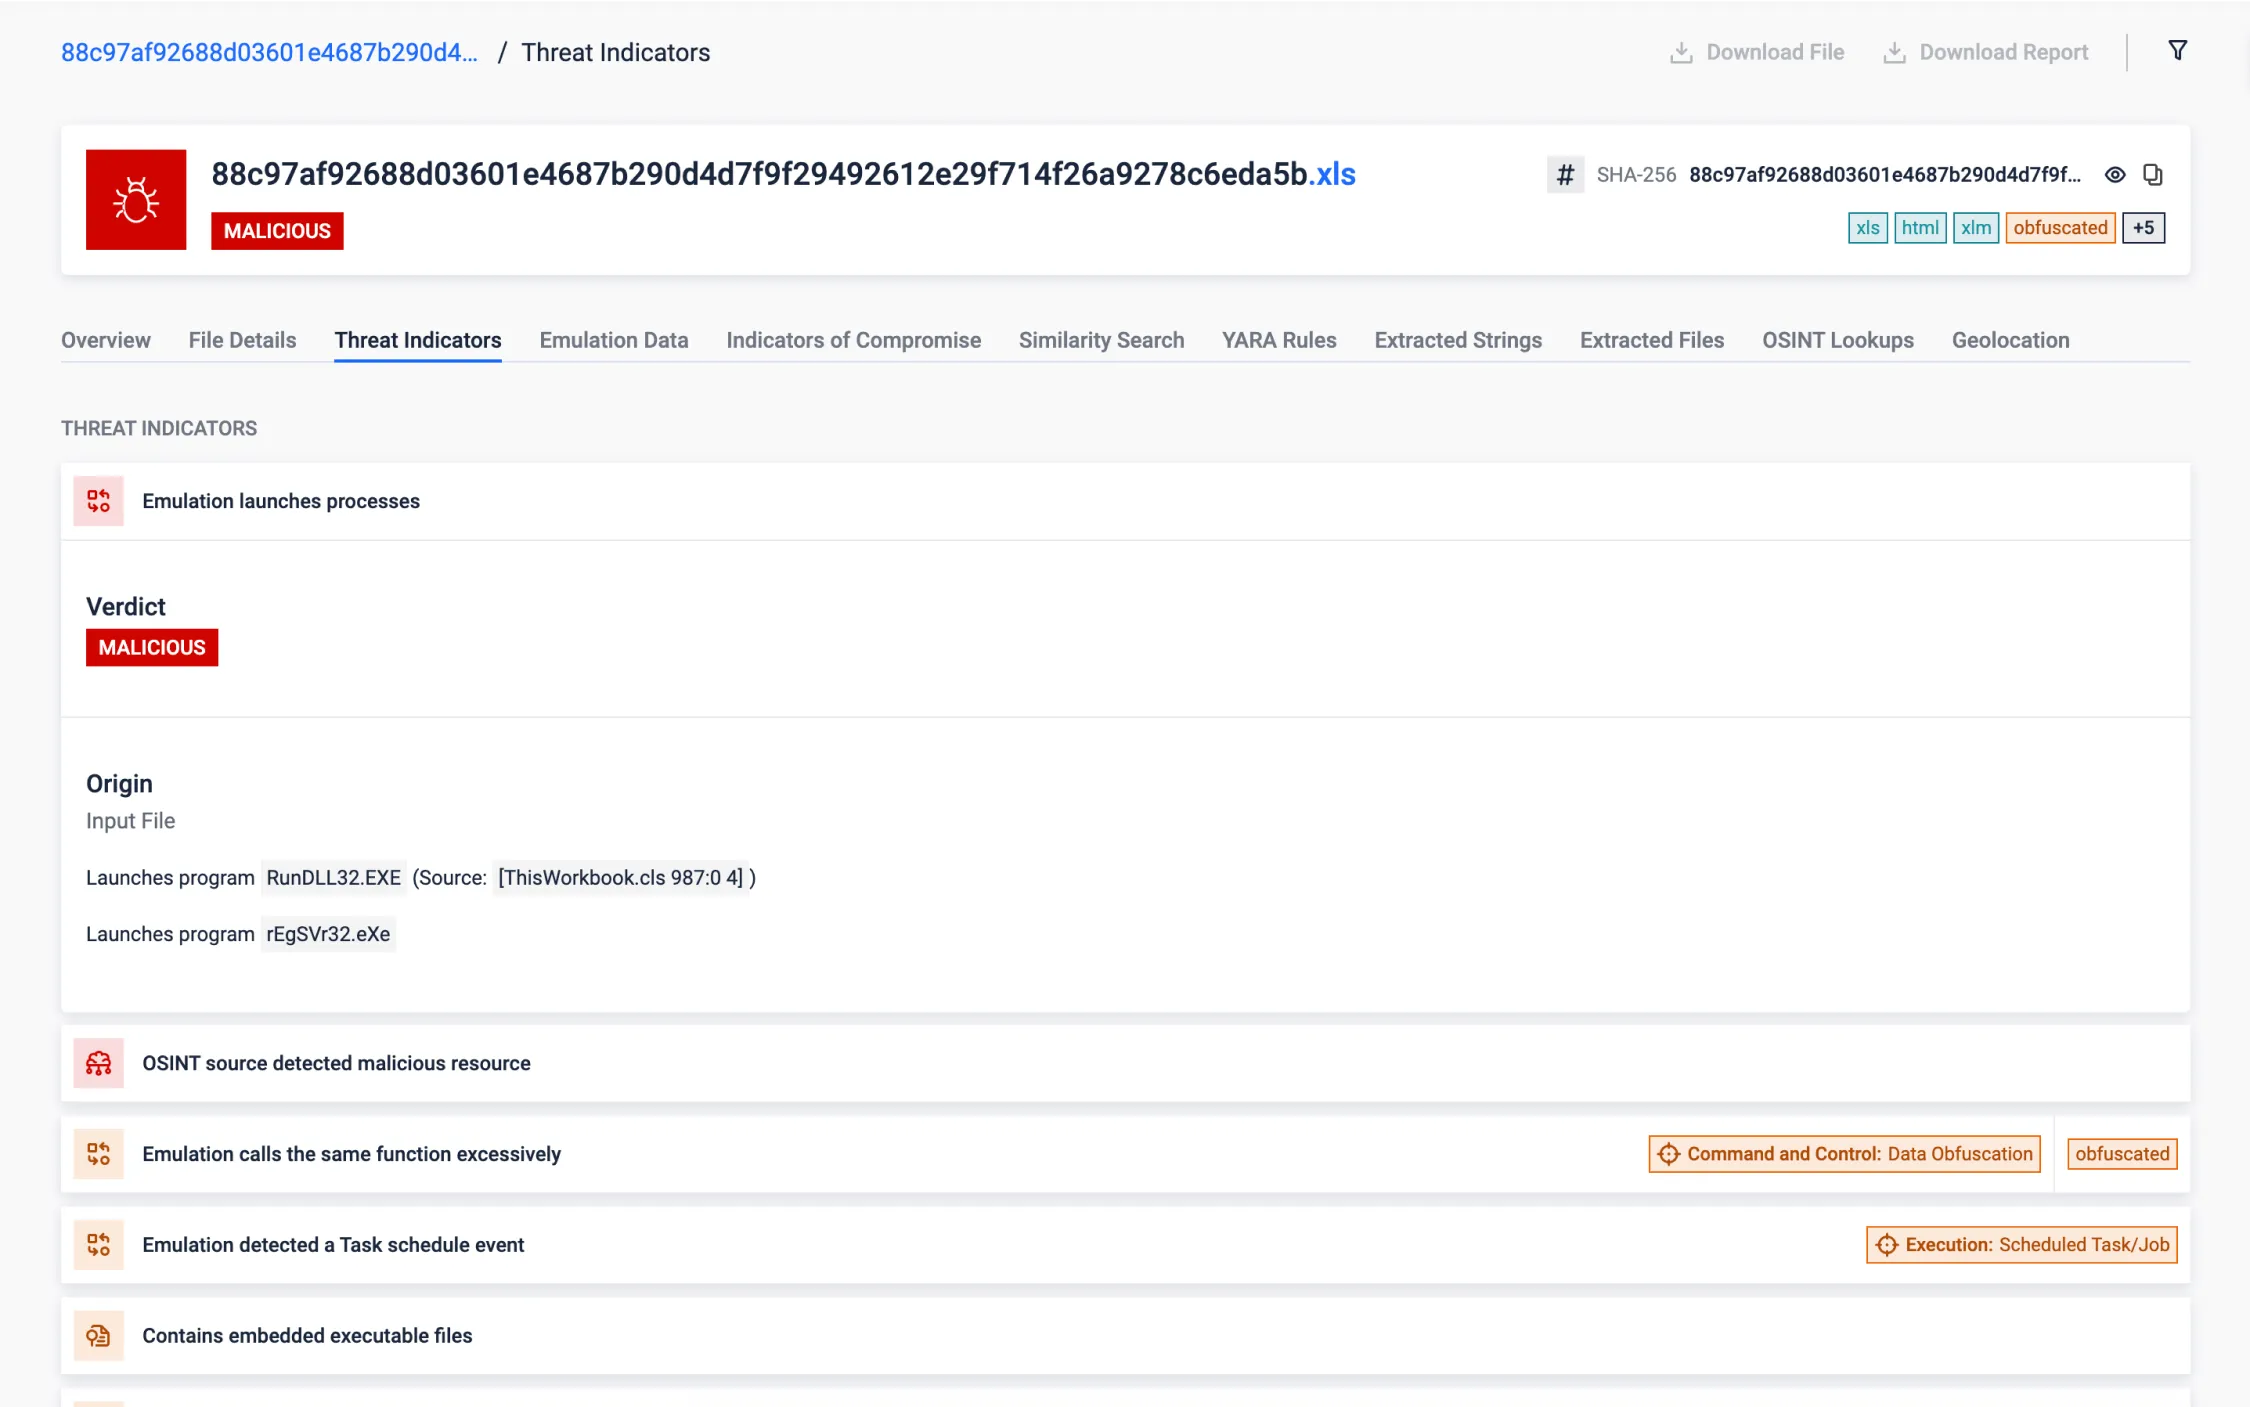
Yüksek Düzeyde Karartılmış VBA Makrosu
Karartılmış VBA makroları, aktif tehditlere makul bir yanıt süresi sunmak için önemli bir zorluk teşkil etmektedir. Bu belirsiz kod, tehditlerin analizini ve anlaşılmasını çok fazla zaman ve çaba gerektiren oldukça karmaşık bir görev haline getirmektedir. Son teknoloji VBA emülasyon teknolojimiz bu zorlukların üstesinden gelebilmekte ve saniyeler içinde işlevselliği hakkında net bilgilerle birlikte gizlenmiş VBA makrosunun kapsamlı bir analizini sağlamaktadır.
İncelenen örnek, kötü amaçlı yazılımın yürütme zincirini sürdürmekle görevli bir LNK dosyasıyla birlikte bir .NET DLL dosyasını sistemde bırakıp çalıştıran, yoğun şekilde gizlenmiş VBA koduna sahip bir Excel belgesidir. VBA emülasyonundan sonra MetaDefender , başlatılan işlemleri ve ana şifre çözme işlevini tanımlar, gizlenmiş dizeleri otomatik olarak çıkarır ve bırakılan dosyaları (önceden VBA kodunda sabit kodlanmış ve şifrelenmiş olan) kaydeder. Bu, kötü amaçlı yazılımın ana amacını hızla ortaya çıkarır ve bize bu tehdidi daha ayrıntılı bir şekilde analiz etme imkanı sunar.
Sandbox Görev Zamanlayıcısı ile Kaçınma
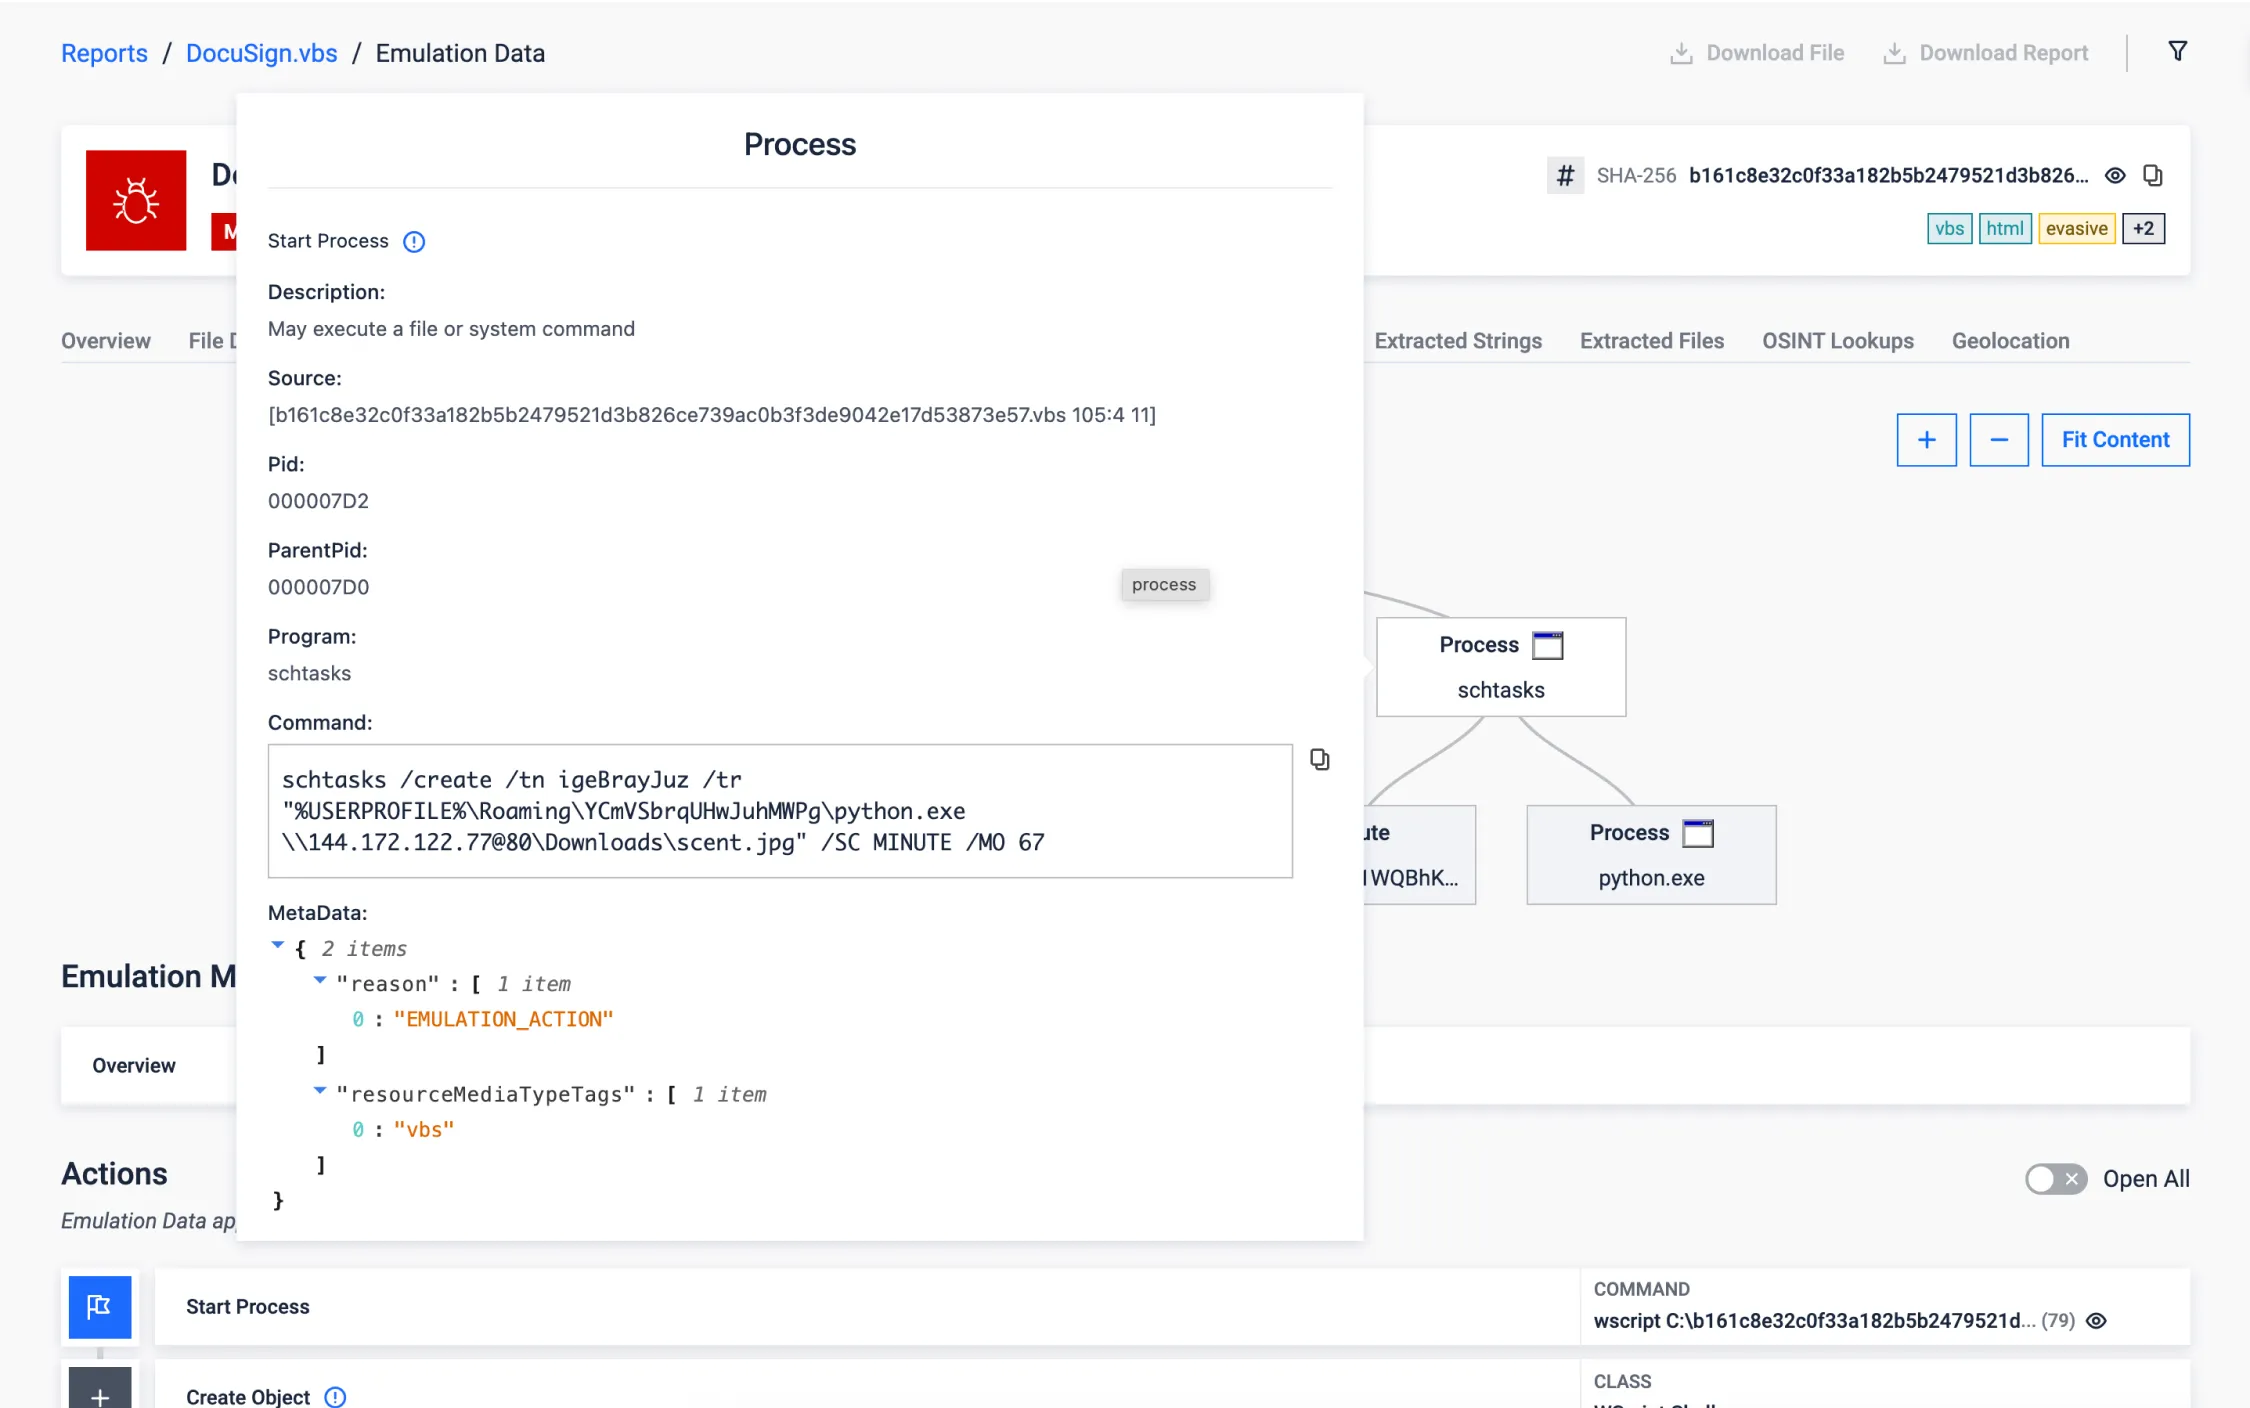
Kötü amaçlı yükleri daha sonra çalıştırmak için Windows Görev Zamanlayıcısı'nı kullanmak, son tehditlerde görülen korumalı alan ortamlarından kaçmak için gizli bir tekniktir. Kum havuzlarının tipik kısa analiz penceresini etkili bir şekilde atlamak için yürütmedeki gecikmeden yararlanır.
Aşağıdaki örnek, kötü amaçlı yükü indiren ve 67 dakika sonra çalıştırmak için zamanlanmış bir görev oluşturan gizlenmiş bir VBScript'tir. Geleneksel kum havuzları yürütmeyi yalnızca birkaç dakika boyunca sürdürür ve kötü niyetli davranış asla açığa çıkmaz. Öte yandan, VBScript emülatörümüz bu kaçınma tekniğini (T1497) tespit edip üstesinden gelebilmekte, yürütme ortamını daha fazla analize devam edecek şekilde uyarlayabilmekte ve 12 saniye içinde tam raporu alabilmektedir.
.NET Yansıma
NET Reflection, .NET çerçevesi tarafından sağlanan ve programların çalışma zamanında bir .NET dosya yapısını ve davranışını incelemesine ve değiştirmesine olanak tanıyan güçlü bir özelliktir. Derlemelerin, modüllerin ve türlerin incelenmesinin yanı sıra türlerin örneklerini dinamik olarak oluşturma, yöntemleri çağırma ve alanlara ve özelliklere erişme olanağı sağlar.
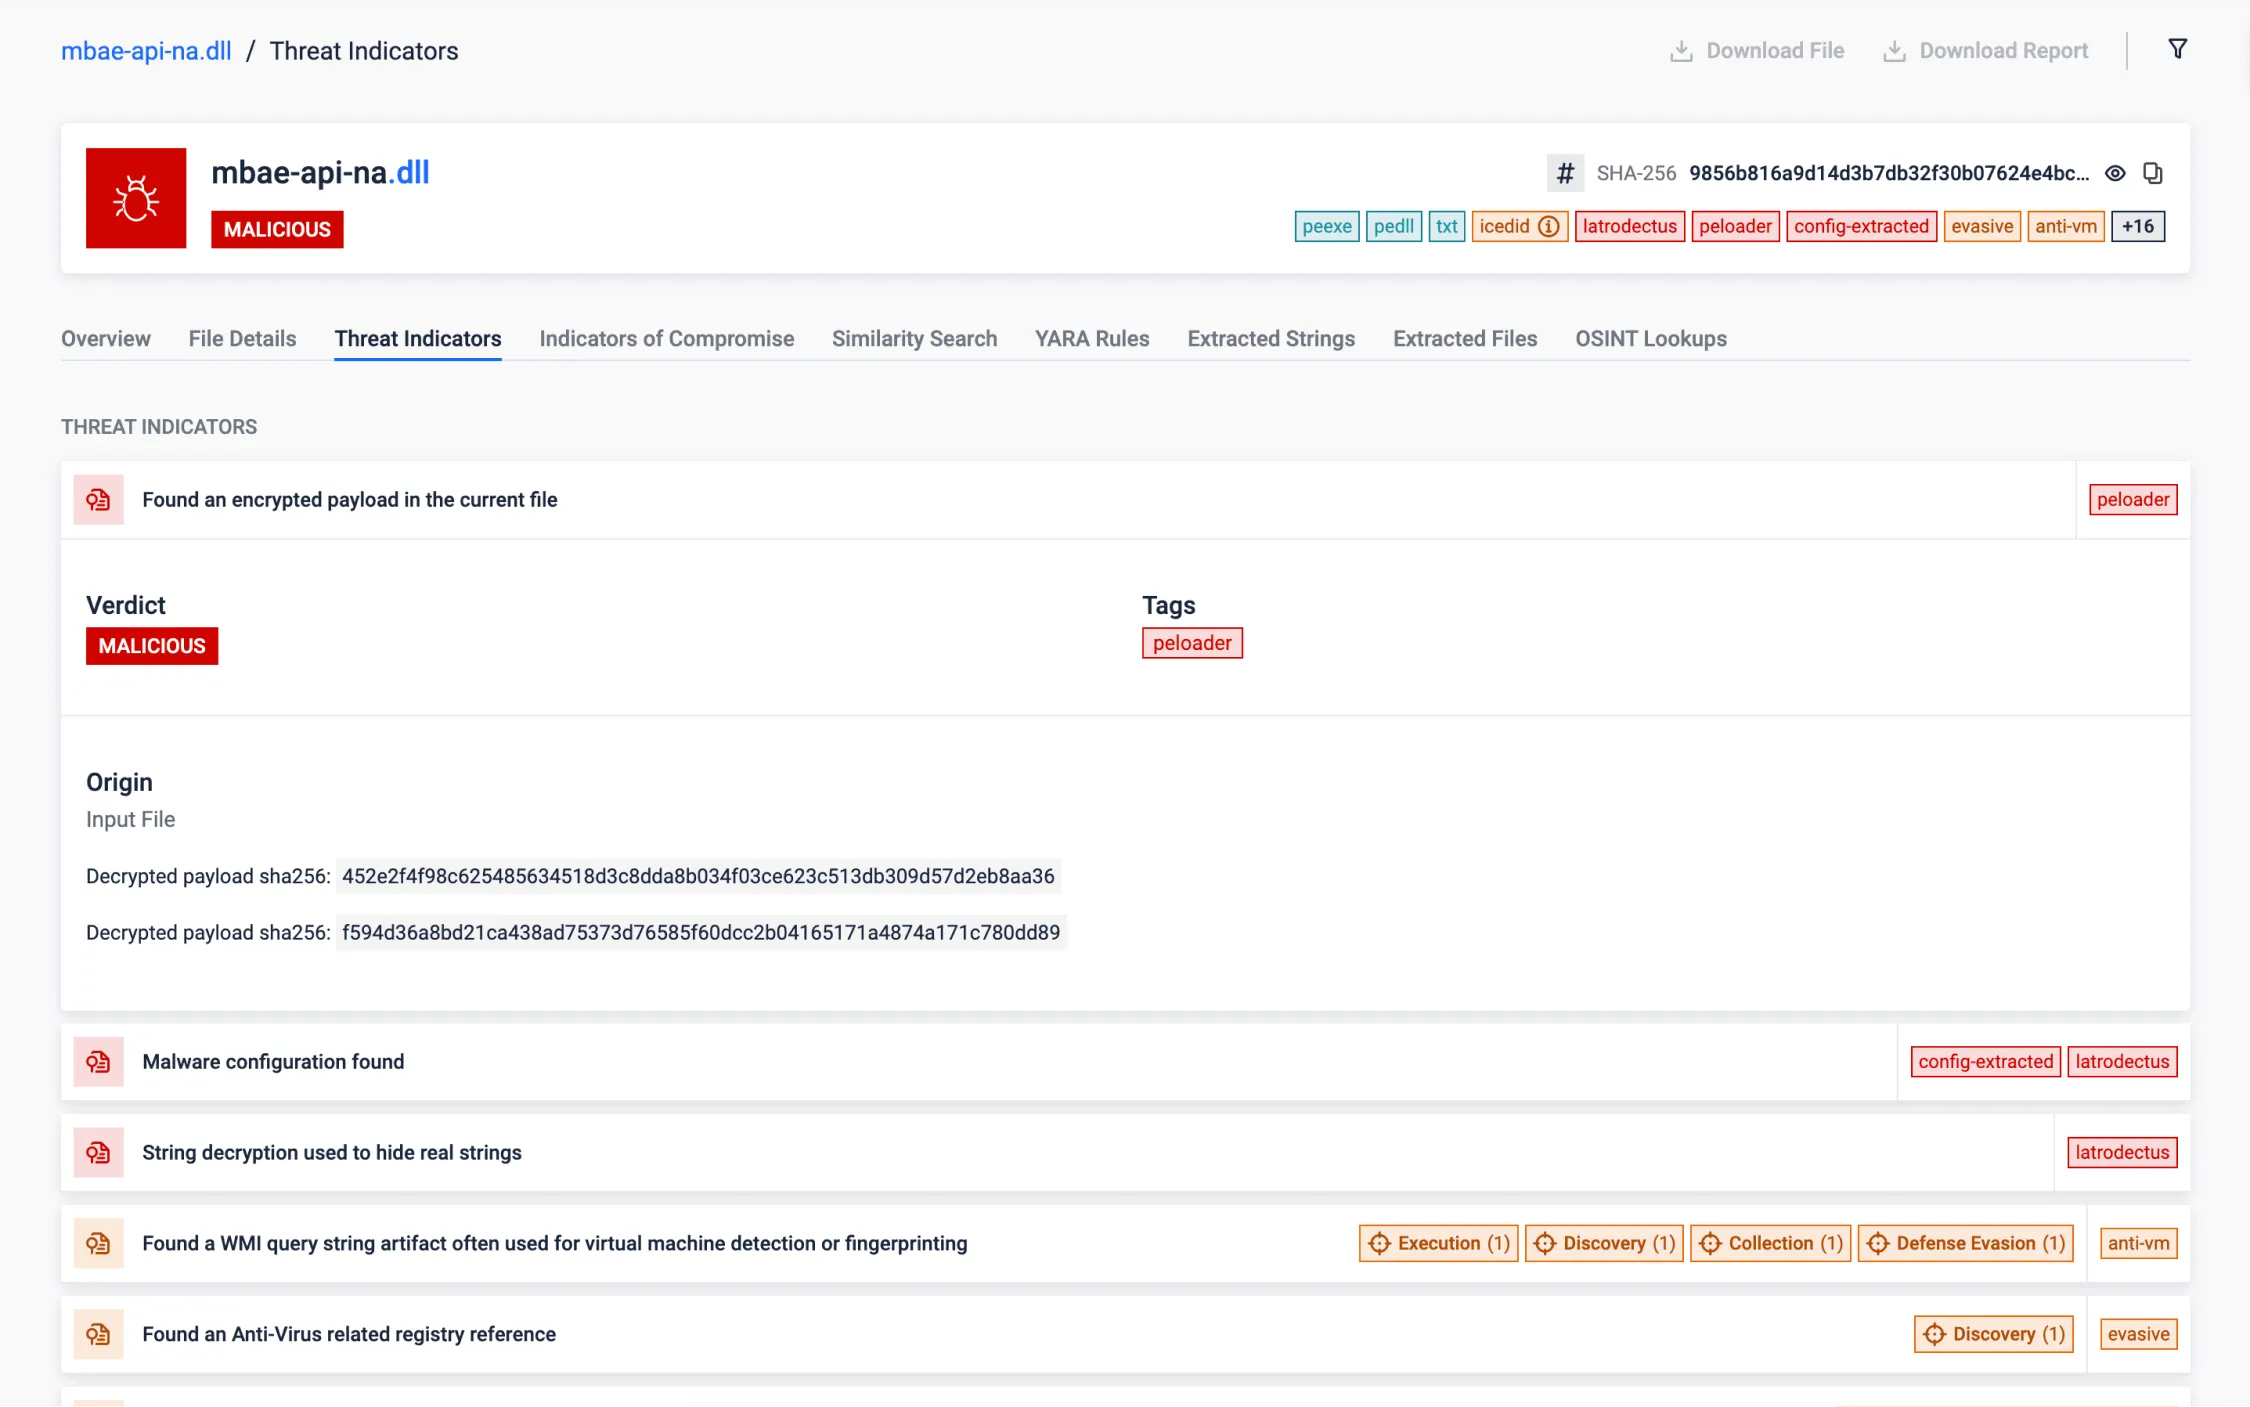
Kötü amaçlı yazılımlar, derleme zamanında referans verilmeyen derlemelerden dinamik olarak kod yüklemek ve çalıştırmak için yansımayı kullanabilir, bu da uzak sunuculardan (veya mevcut dosyada gizlenmiş) ek yükler getirmeye ve bunları diske yazmadan çalıştırmaya olanak tanıyarak tespit riskini azaltır.
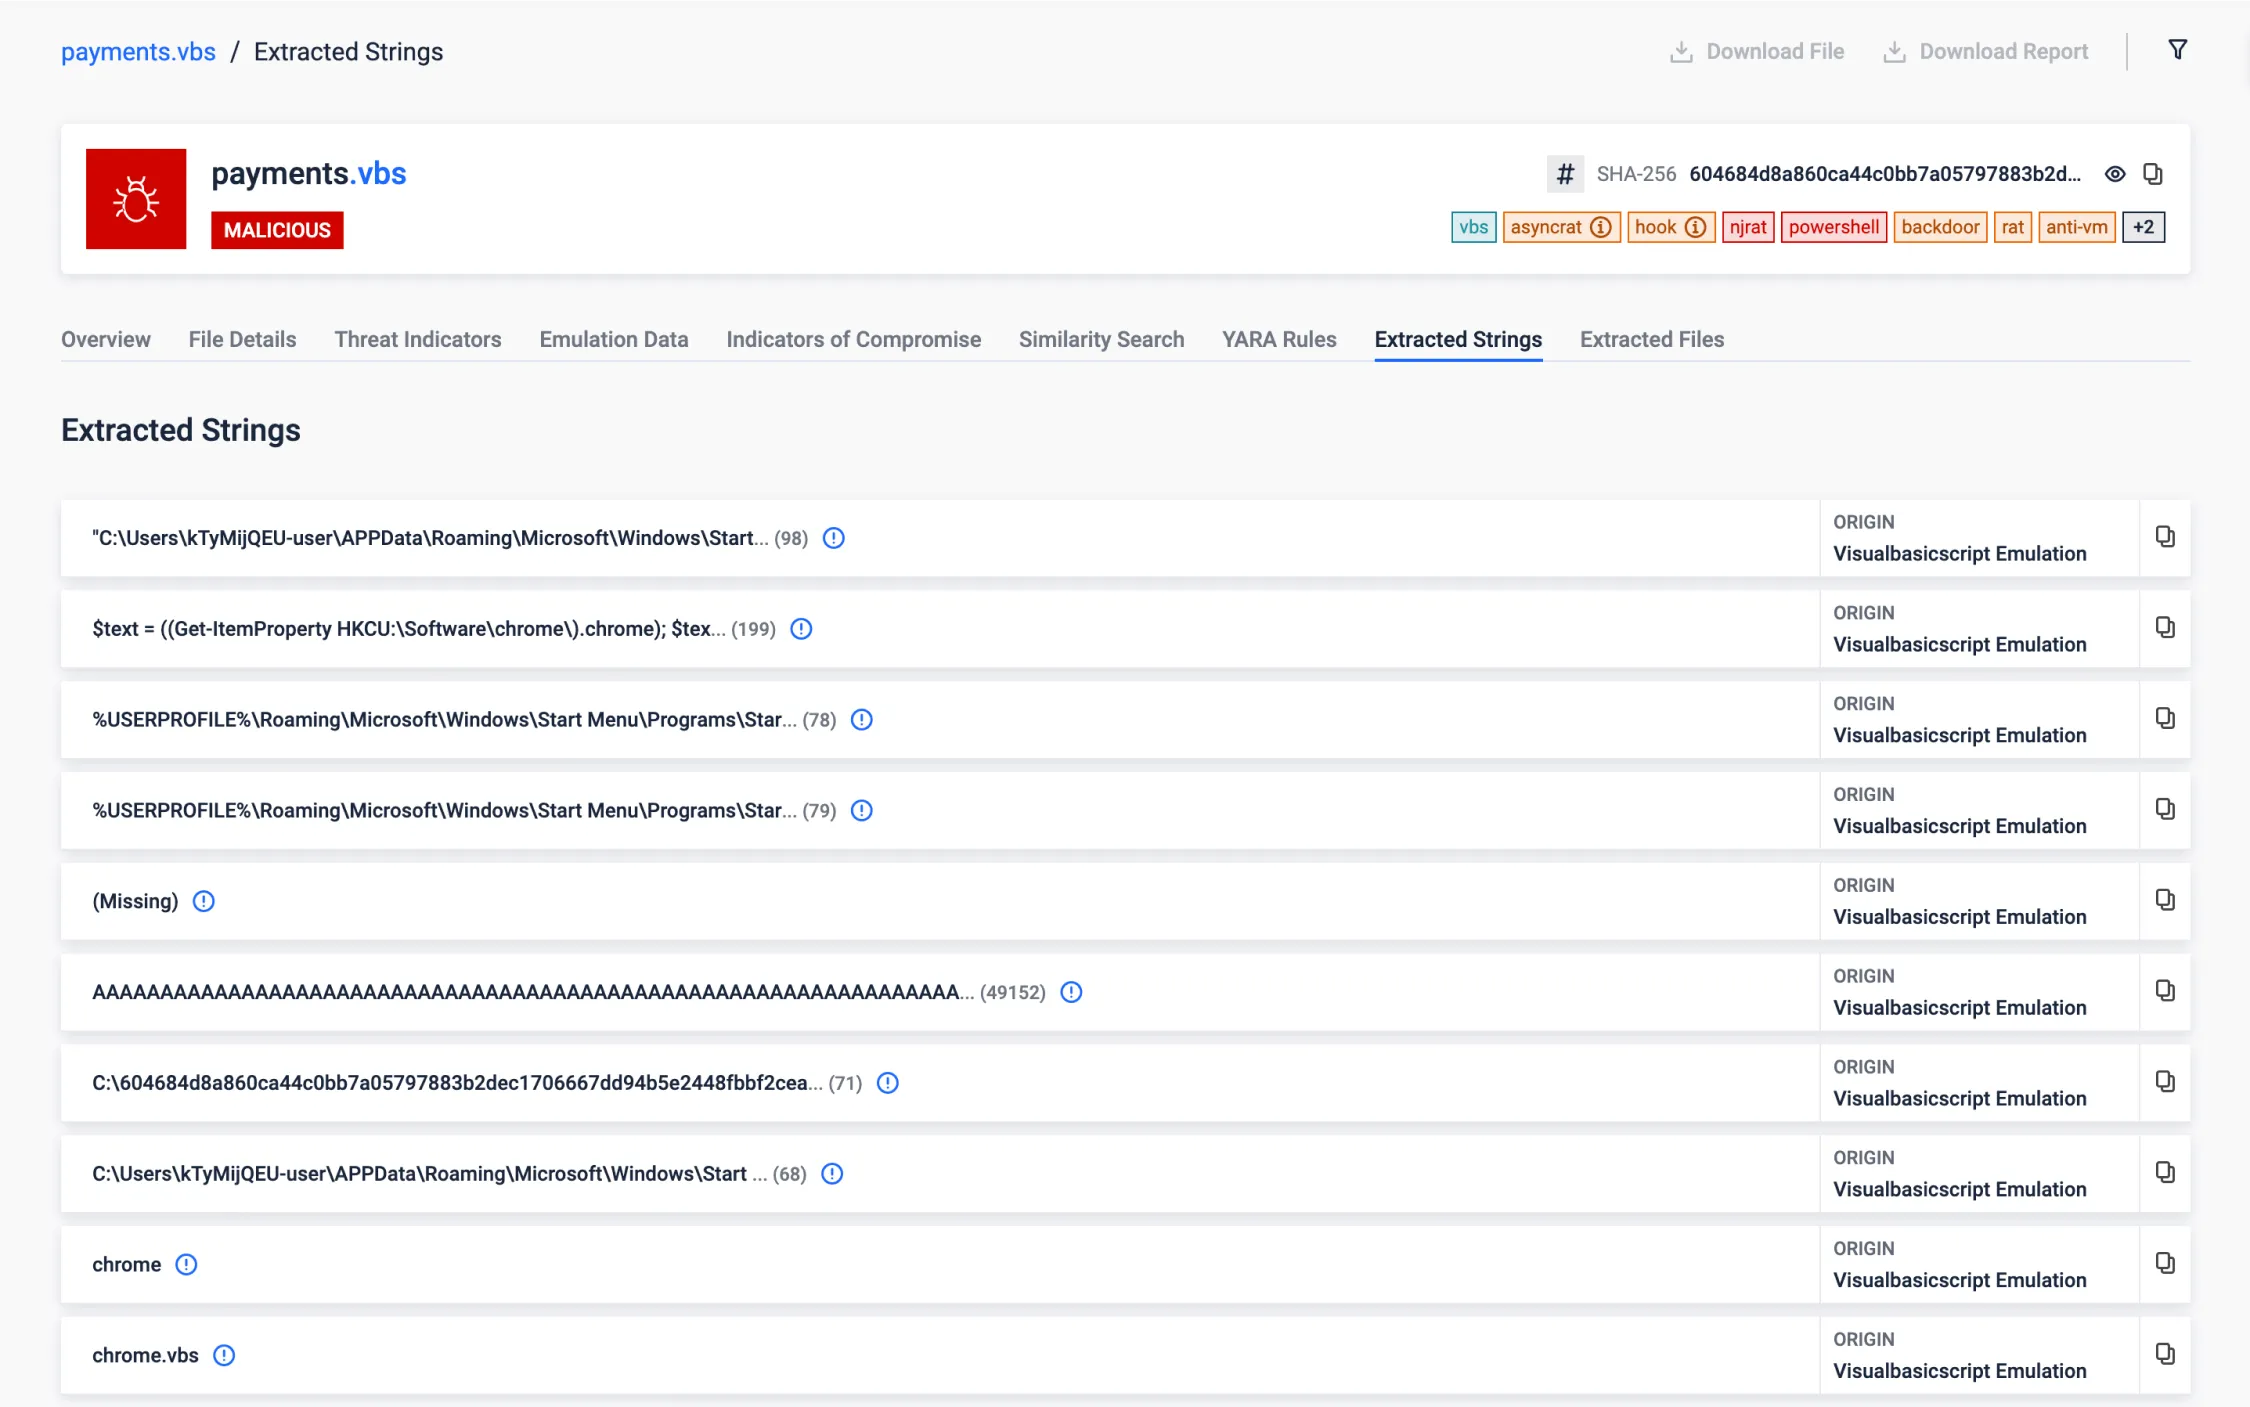
Bu durumda, analiz edilen VBScript'in bir .NET derlemesini doğrudan bir Windows kaydında depolanan baytlardan belleğe nasıl yüklediğini ve çalıştırdığını görebiliriz.
PE Kaynağında Saklanan XOR Şifre Çözme Yükü
Bu özellik PE kaynakları içinde şifrelenmiş gizli eserlerin ortaya çıkarılmasını sağlar. Kötü amaçlı yapılar genellikle tespit edilmekten kaçınmak ve örneğin gerçek amacını gizlemek için şifrelenir. Genellikle kritik veriler (C2 bilgileri gibi) veya yükler içerdiklerinden, bu yapıların ortaya çıkarılması çok önemlidir. Bunları ayıklayarak, sanal alan daha derin bir tarama sağlayabilir ve en değerli IOC'leri belirleme şansı daha yüksektir.
Bu örnek, XOR algoritmasını kullanarak şifrelenmiş eserleri saklar, basit ama tespit edilmekten kaçınmak için etkilidir. Şifrelenmiş verilerdeki kalıpları analiz ederek, şifreleme anahtarı tahmin edilebilir ve gizli olanın şifresinin çözülmesine olanak tanır.
Kaçamak Arşiv Konsantrasyonu
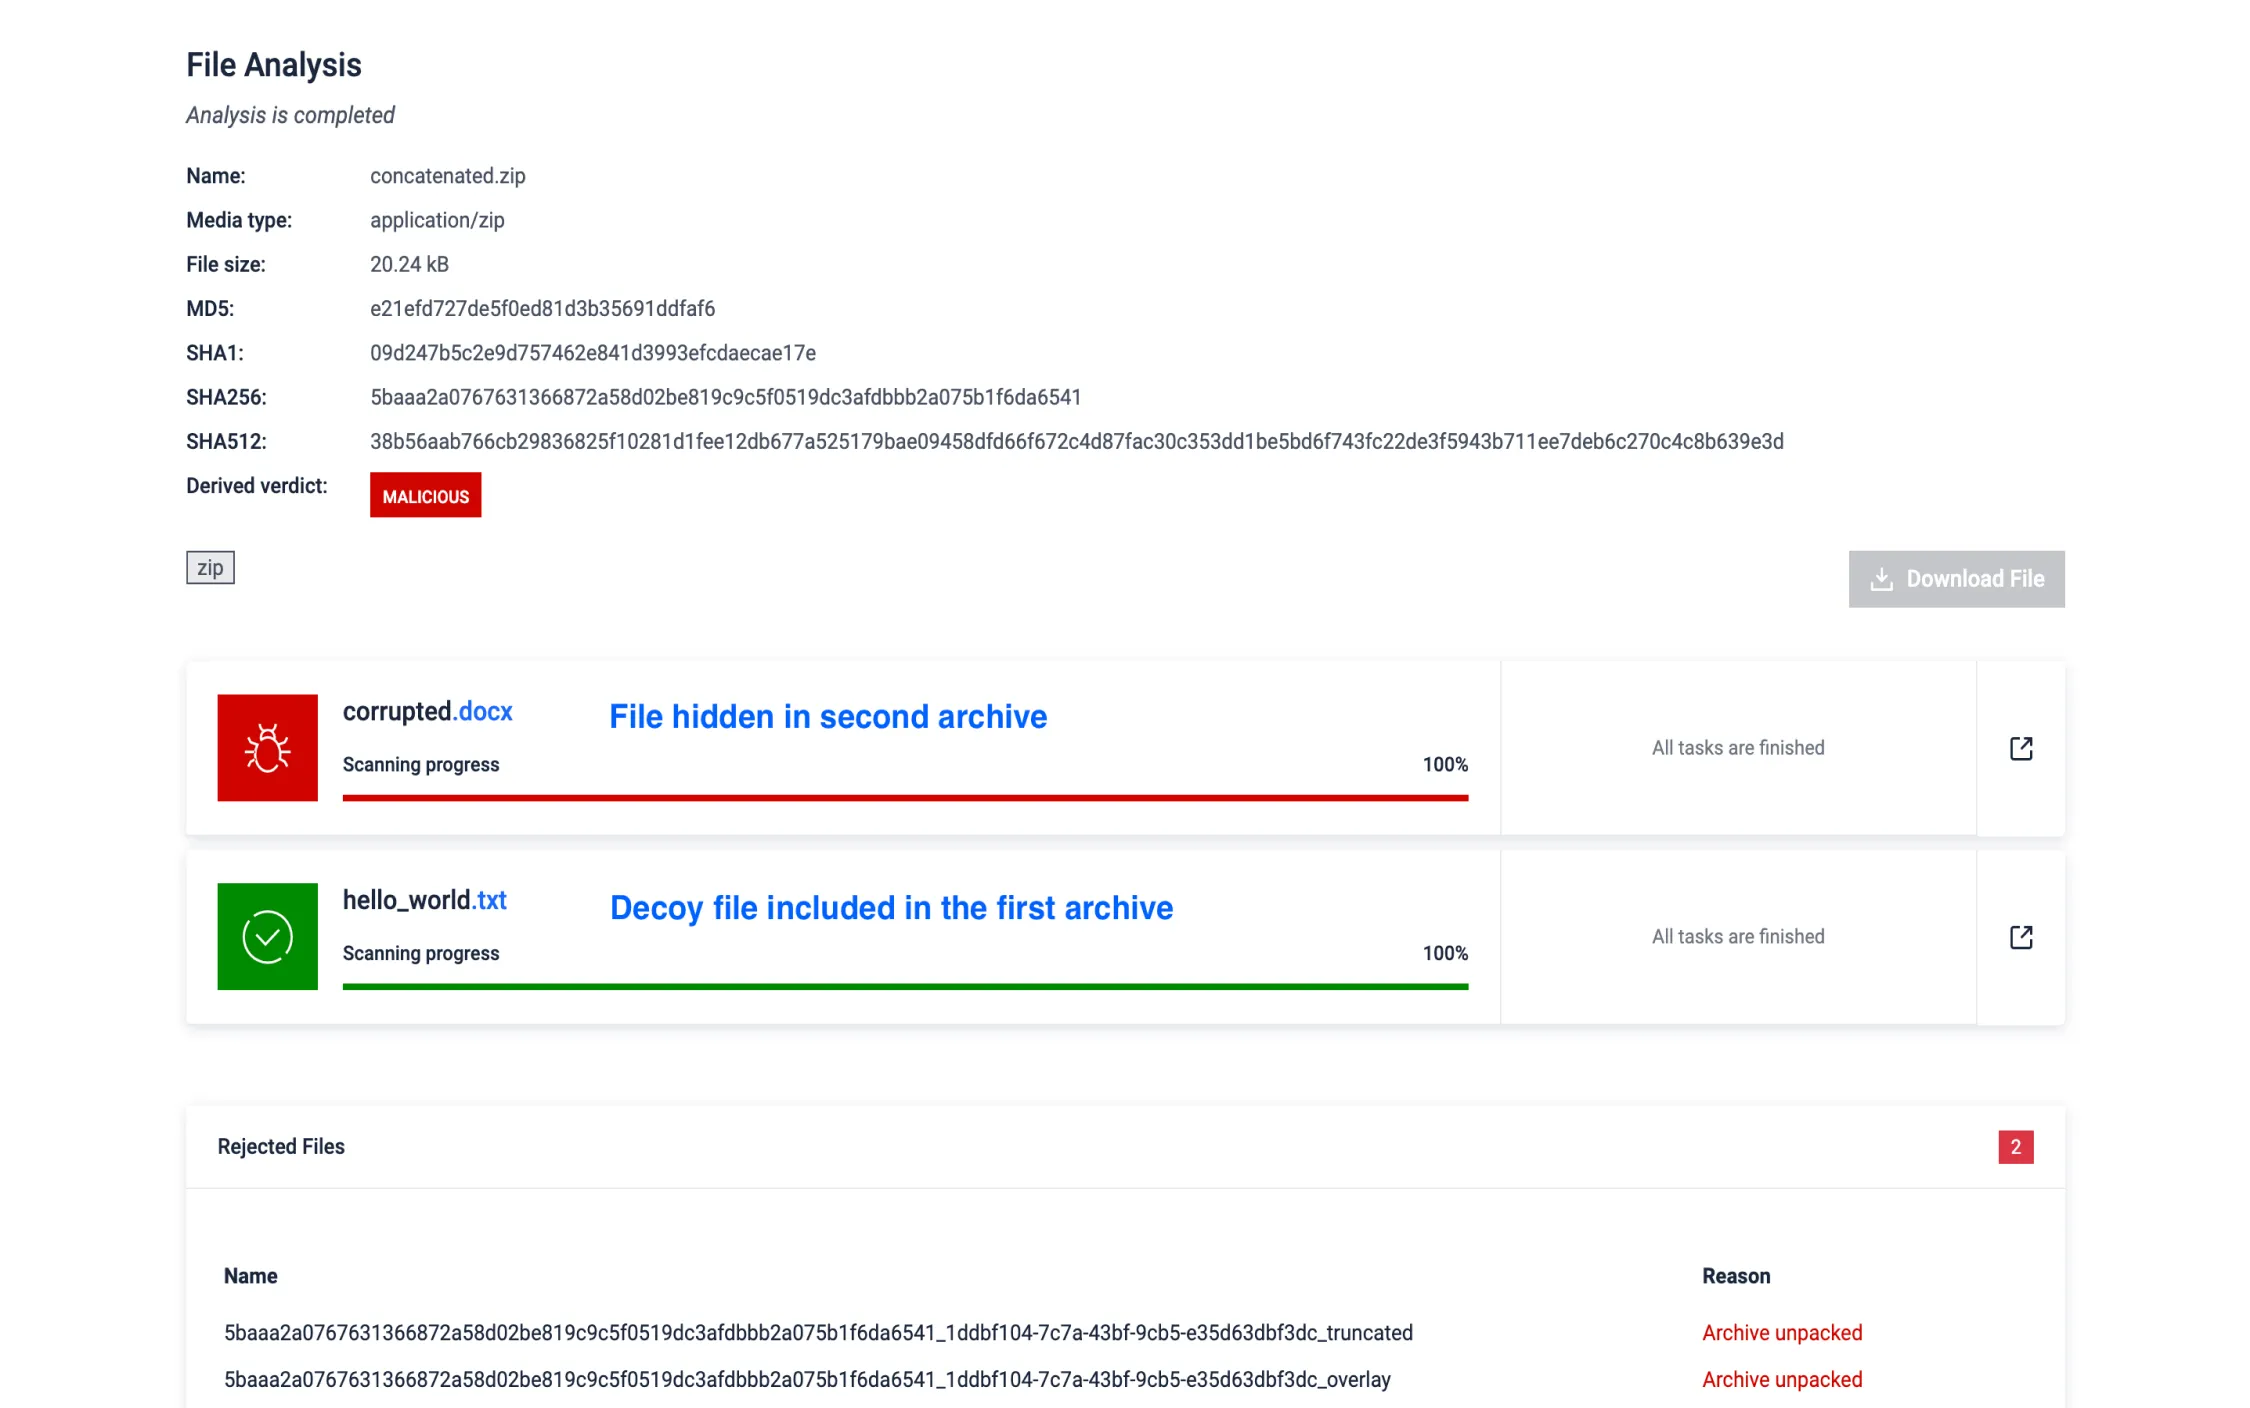
Saldırganlar, birden fazla arşivi tek bir dosyaya ekleyerek kötü amaçlı yazılımları gizlemek için arşiv birleştirmeyi kullanır ve farklı araçların bunları nasıl işlediğinden faydalanır. Bu teknik, arşiv yöneticileri tarafından kullanılan temel yapısal unsurlar olan birden fazla merkezi dizin oluşturarak ayıklama sırasında tutarsızlıklara neden olur ve arşivin gözden kaçan kısımlarında gizlenen kötü amaçlı içeriğin tespitinin atlanmasını sağlar.
MD Sandbox tüm birleştirilmiş arşivlerdeki içeriği tespit edip çıkararak hiçbir dosyanın gözden kaçmamasını sağlar ve bu kaçamak tekniği etkili bir şekilde etkisiz hale getirir.
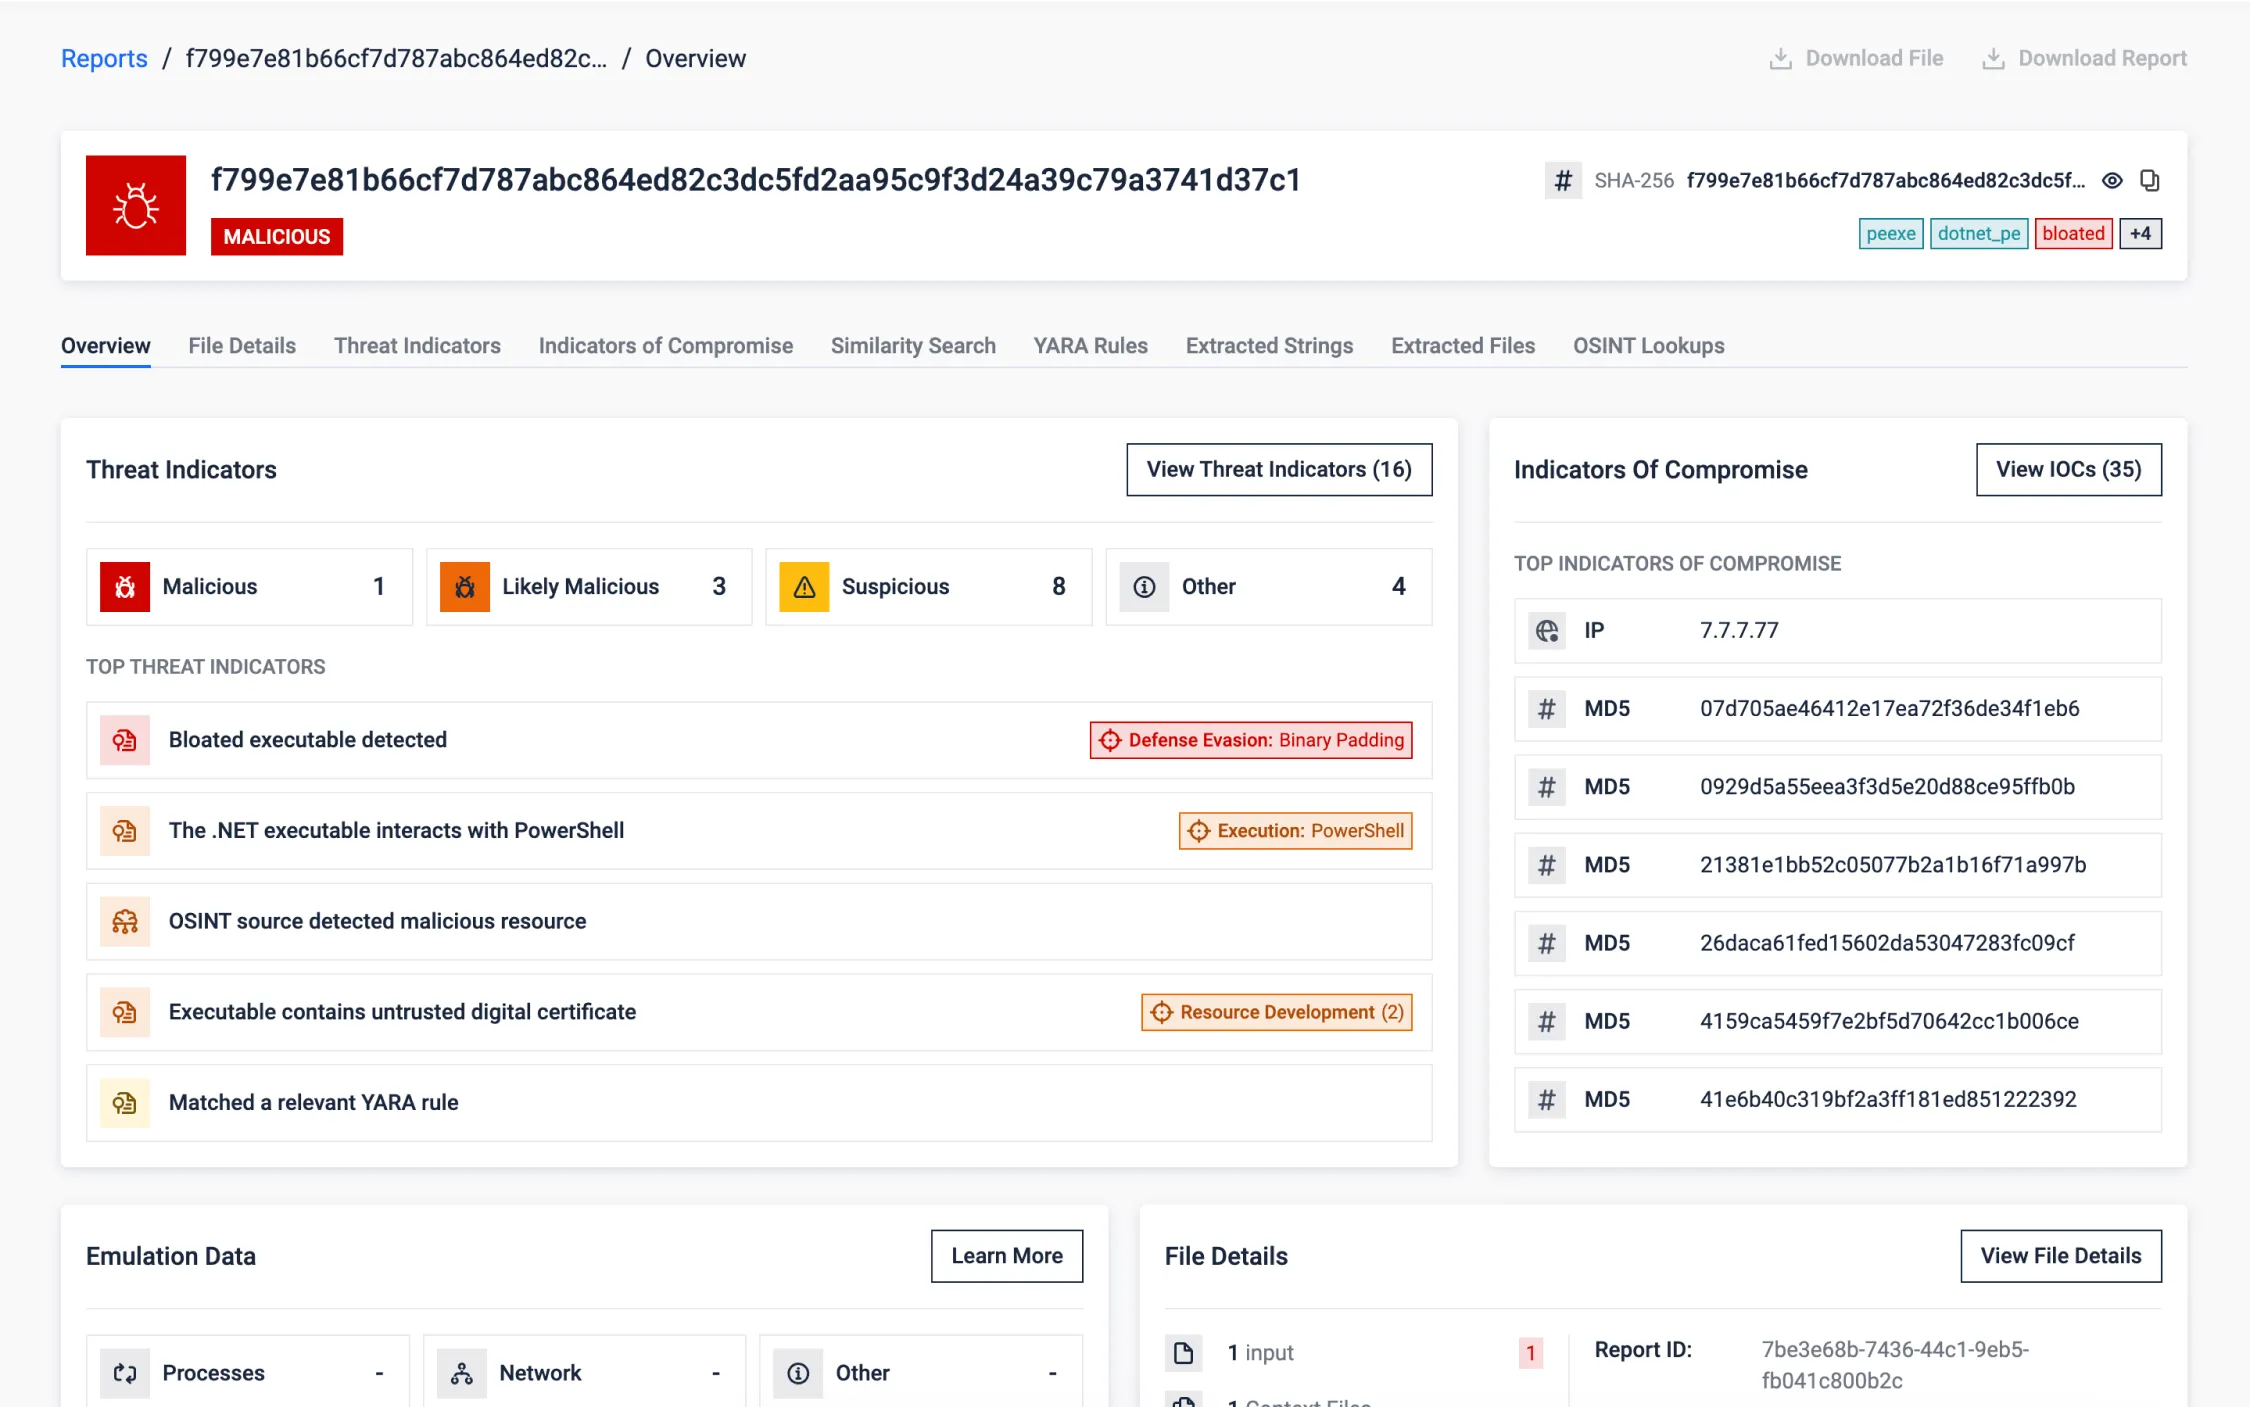
Şişirilmiş Yürütülebilir Dosyaları Azaltma
Tehdit aktörleri, sandbox'lardaki kaynak sınırlamalarından ve analiz süresi kısıtlamalarından yararlanarak tespit edilmekten kaçınmak için kasıtlı olarak yürütülebilir dosyaları gereksiz verilerle şişirir. Bu kaçınma tekniği, zaman sınırlarını aşarak araçları alt etmeye veya taramaları atlatmaya çalışır.
MD sandbox şişirilmiş yürütülebilir dosyaları erken tespit eder, gereksiz verileri kaldırır ve verimli analiz için daha küçük bir dosya işler. Bu debloating işlemi, kaplamalar, PE bölümleri ve sertifikalardaki gereksiz veriler de dahil olmak üzere çeşitli yöntemleri hedef alır ve orijinal kaynakları korurken doğru tespit sağlar.
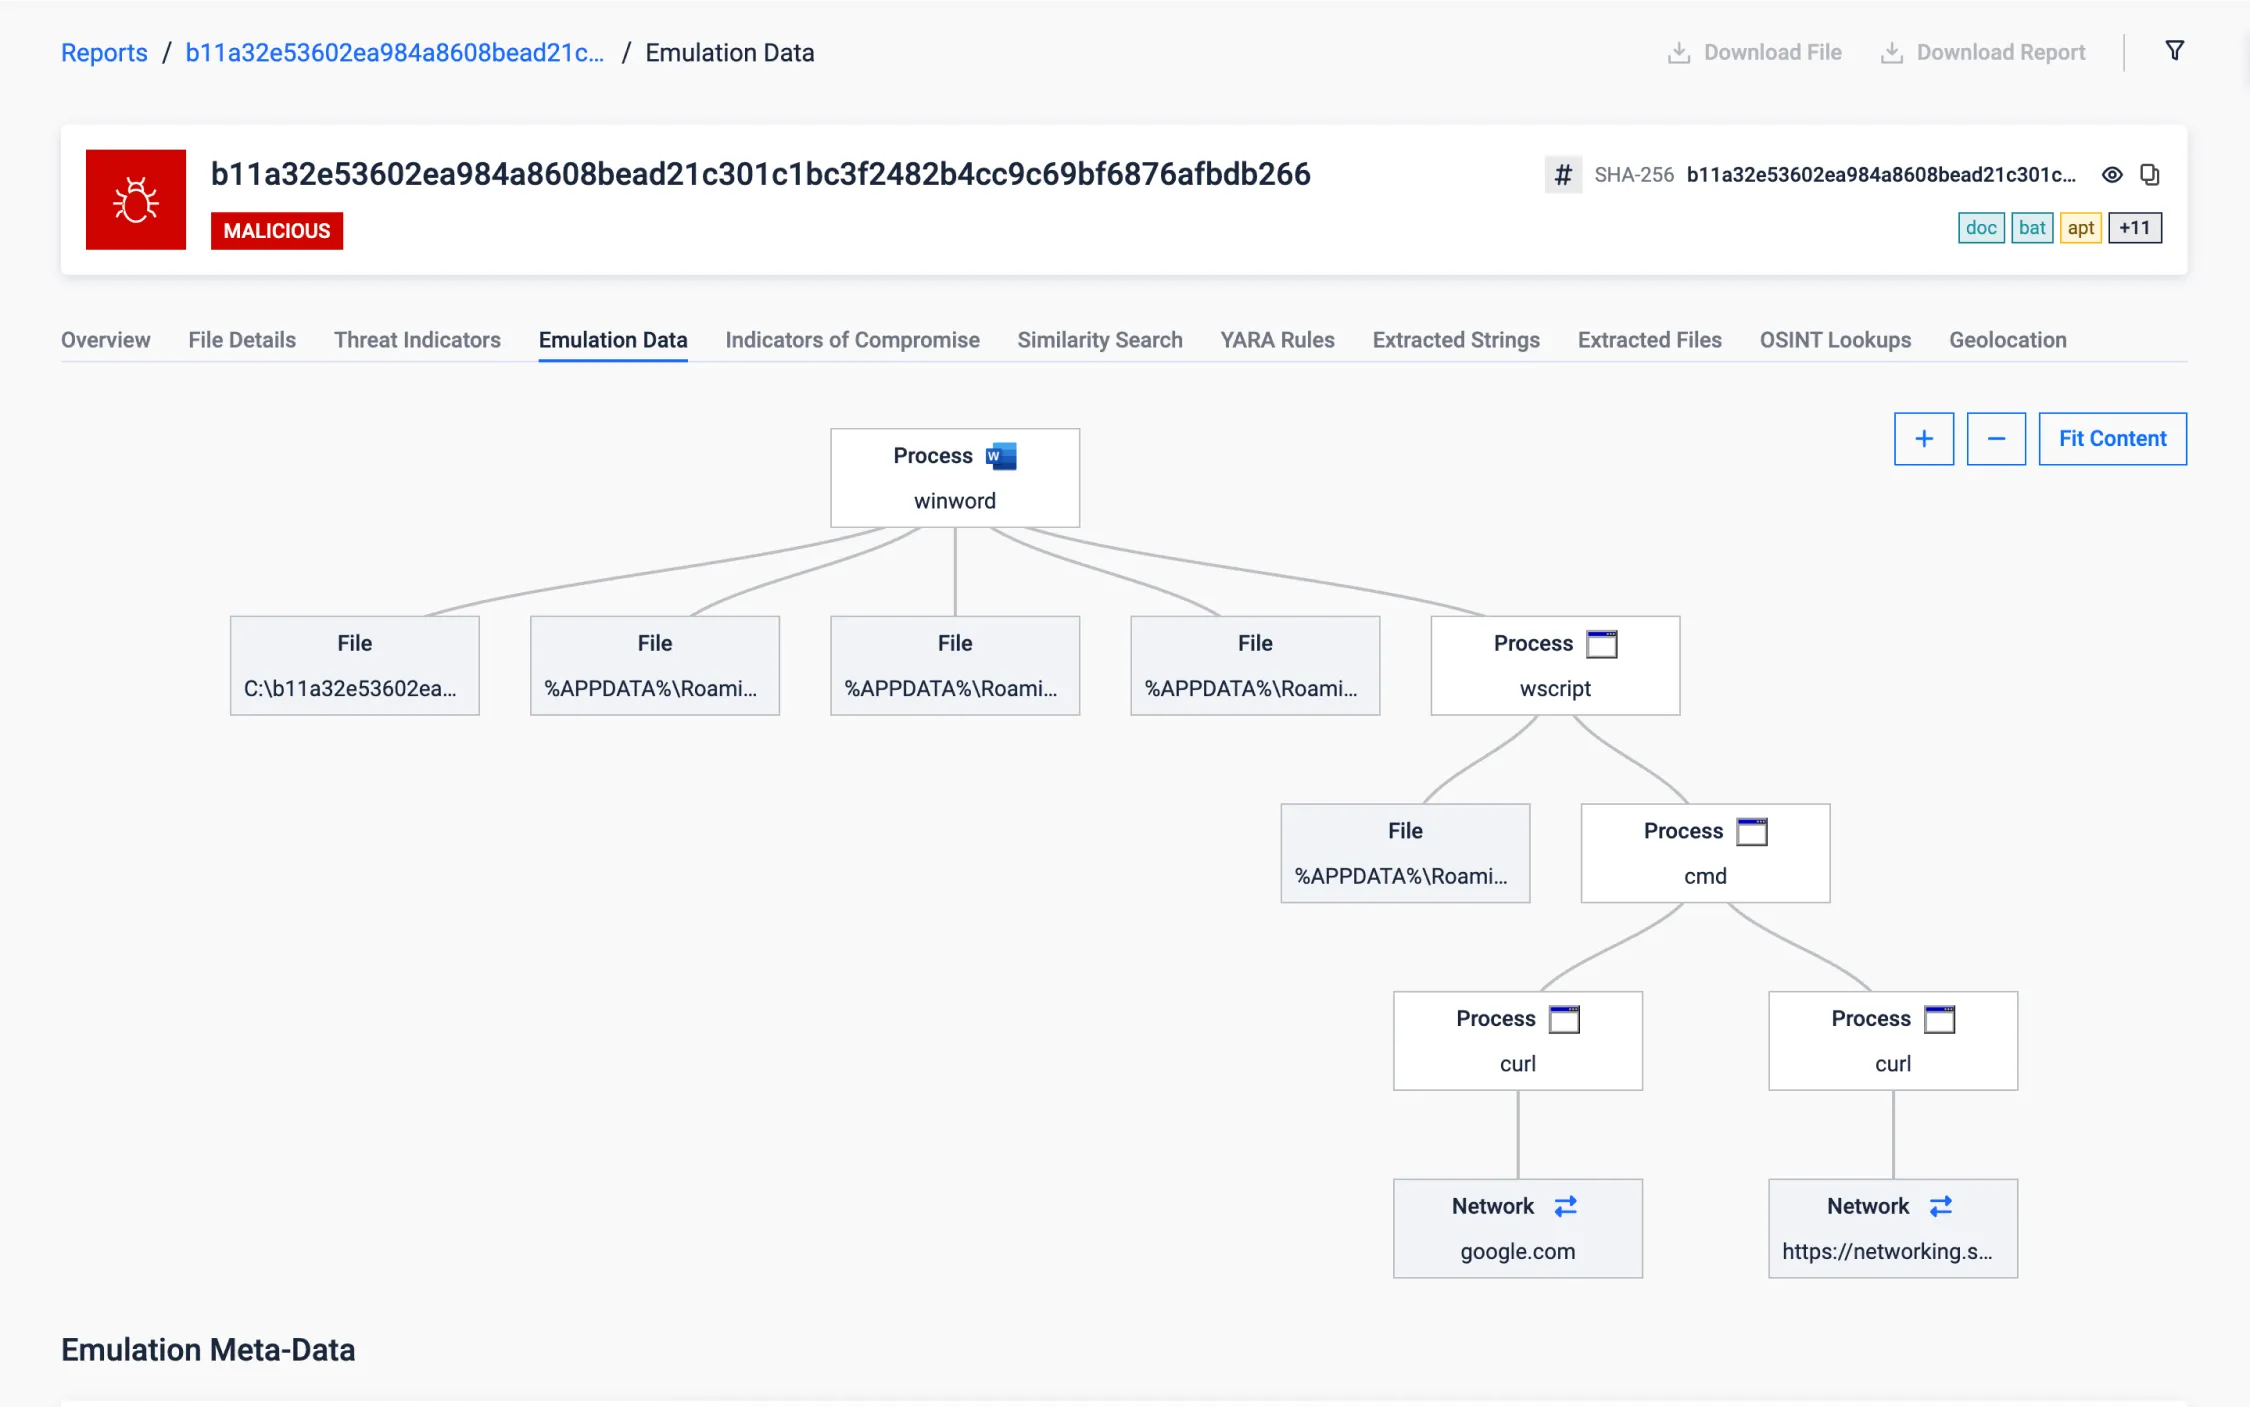
Kritik Altyapıları Hedef Alan Belge
Bu Office belgesi, kimlik bilgileri ve belgeler gibi hassas bilgileri çalmak için İran'daki kritik altyapıyı (Farsça içerikle) hedef alır ve potansiyel olarak casusluk amacıyla periyodik olarak ekran görüntüleri alır.
Kalıcılık sağladıktan sonra, güvenilir bir bağlantı sağlamak için gizli bir ilk internet bağlantısı kontrolü (google.com gibi güvenilir bir etki alanına karşı) gerçekleştirir ve ağ koşulları saldırının devam etmesine izin verene kadar diğer eylemleri erteler. Bu, internet erişiminin kesintili veya kısıtlı olabileceği ortamlarda, kritik altyapıya yönelik saldırılarda yaygın olarak gözlemlenen bir taktiktir.
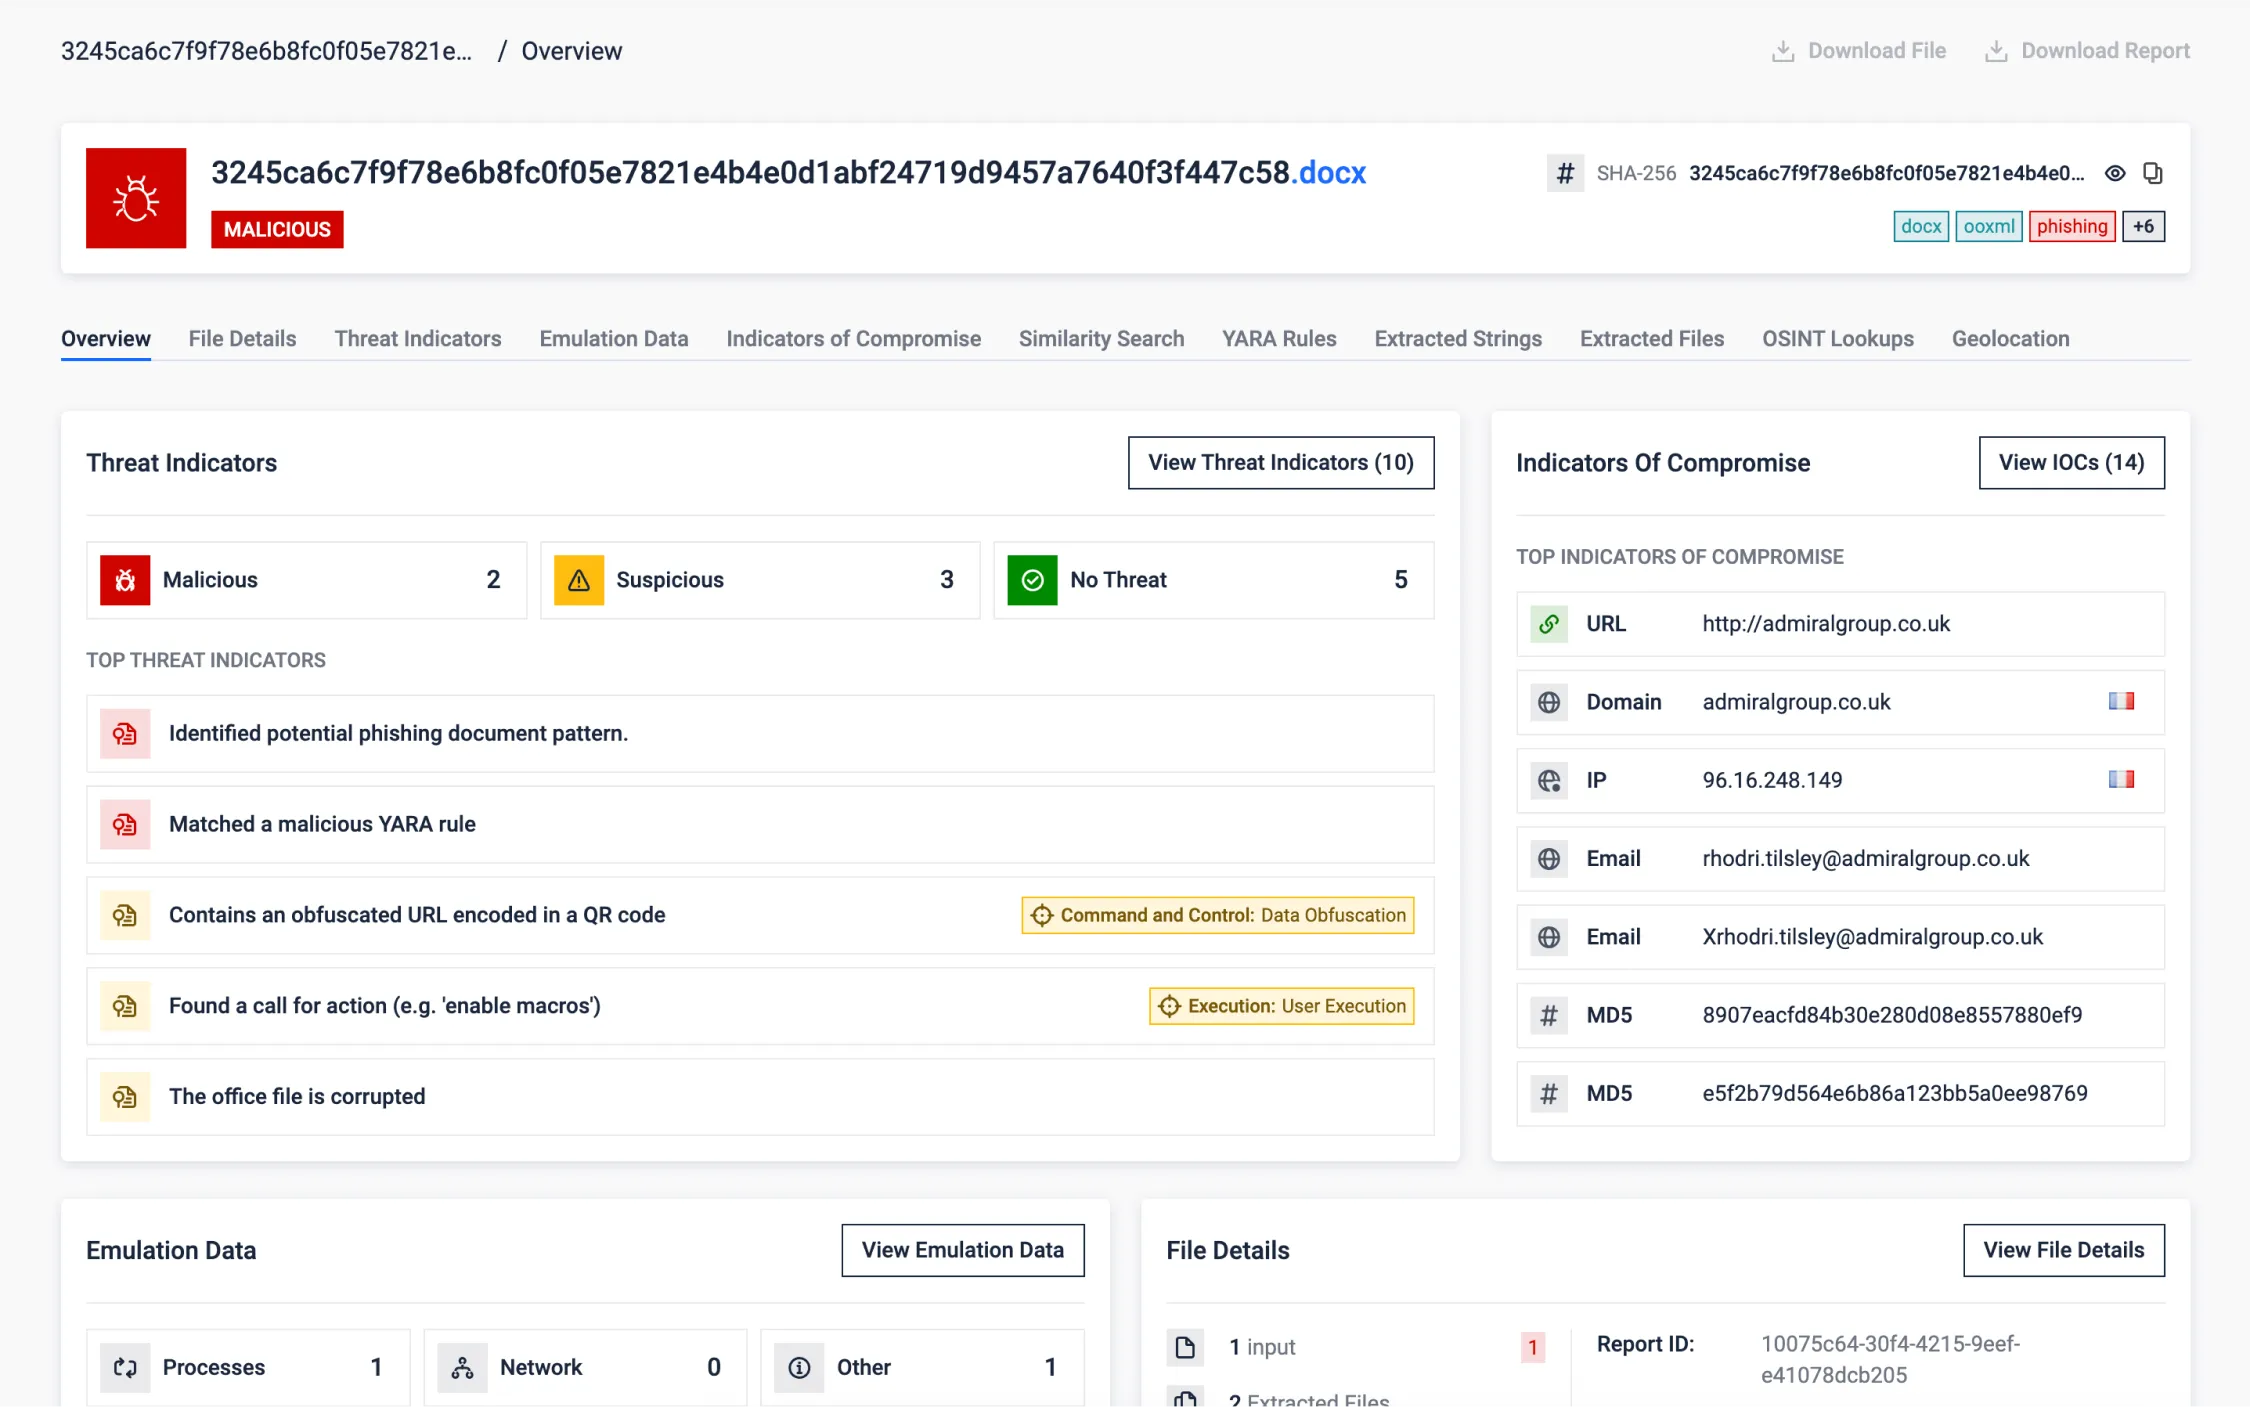
Bozuk OOXML (Office) Belgeleri Aracılığıyla Kaçınma
Araştırmacılar kasıtlı olarak bozulmuş OOXML belgeleri (modern ofis belgeleri) keşfetti. Dahili dosya başlıklarının yakınındaki ikili içeriği değiştirerek, kasıtlı olarak bozulmuş dosyalar, sıkıştırılmış dosyaları çıkarmaya çalışan otomatik taramalar tarafından ZIP dosyaları olarak yanlış algılanabilir.
Belge görüntüleyiciler, açıldıktan sonra belgeyi otomatik olarak onaracaktır. Bu noktada, belge kimlik avı içeriği içermesine rağmen, savunmaları etkili bir şekilde atlatmış olabilir. Otomatik analiz belgenin içeriğini okuyamayacak ve dolayısıyla ilgili göstergeleri gözden kaçıracaktır.
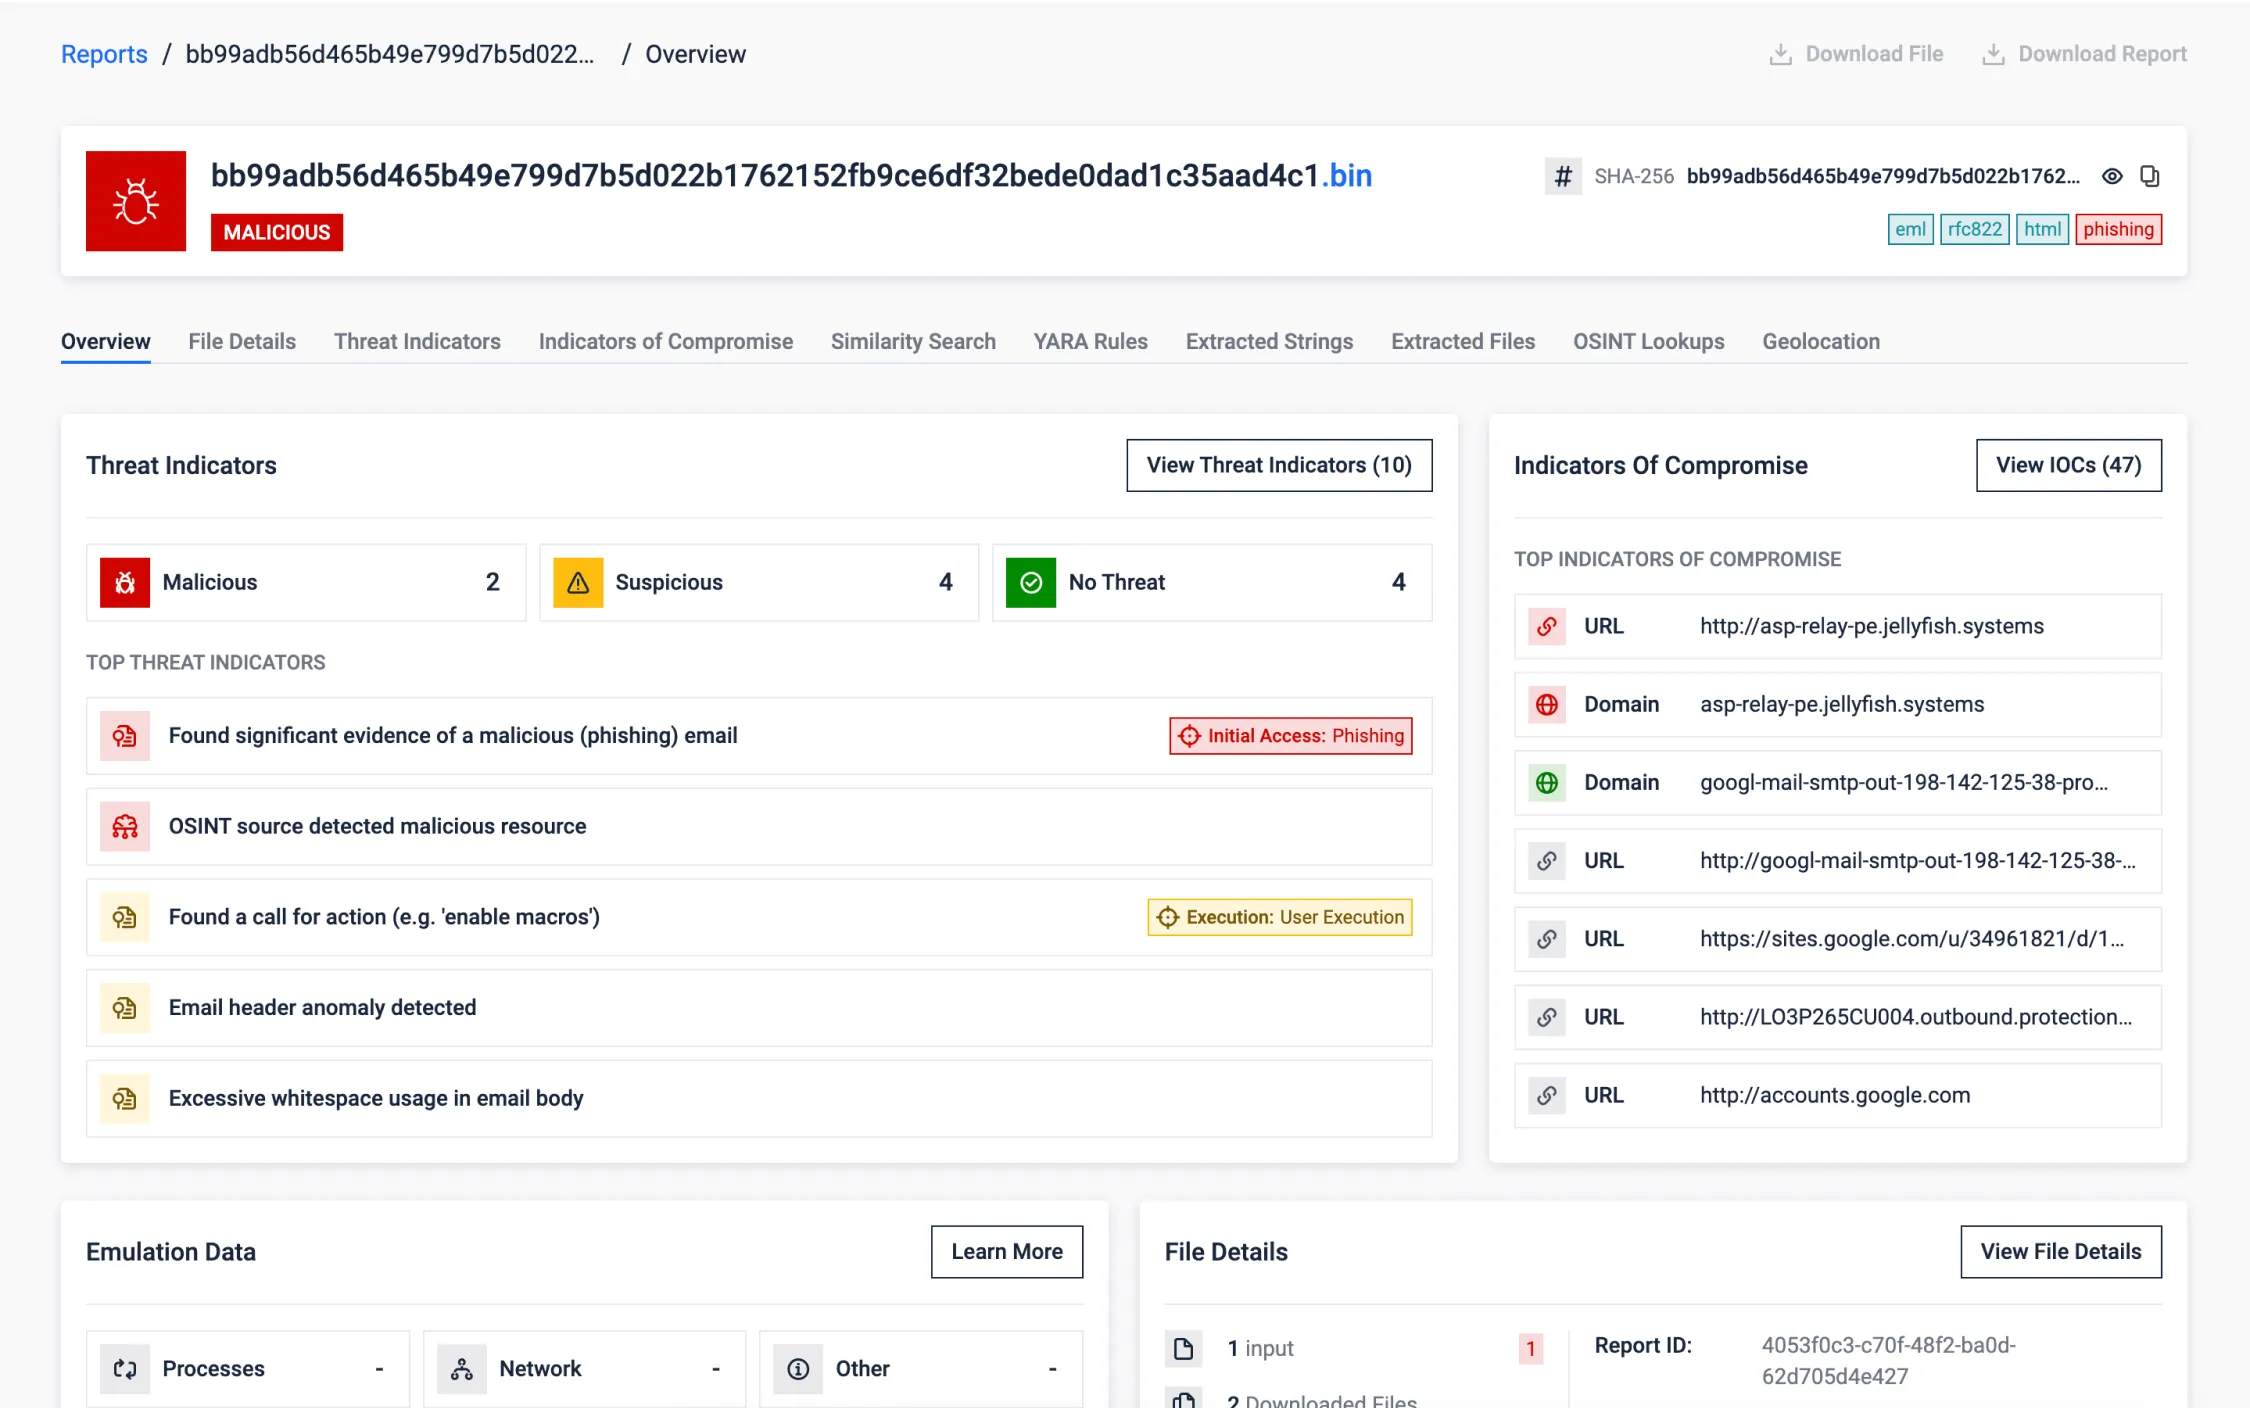
Google DKIM Tekrar Oynatma Saldırısı Tespiti
SPF, DKIM ve DMARC gibi e-posta doğrulama mekanizmaları hayati önem taşır, ancak deneyimli saldırganlar bazen bunları atlatabilir. Bu örnek, Google tarafından geçerli bir şekilde imzalanmış ve standart kontrolleri geçmiş olmasına rağmen, MetaDefender tarafından kötü amaçlı olarak tespit edilen bir e-postayı içeren bir senaryoyu göstermektedir.
MetaDefender , diğer göstergelerin yanı sıra çeşitli anormallikler tespit etti:
- DKIM Sınır İhlali: DKIM imzasının kapsamı dışında eklenen tanımlanmış içerik.
- Karartma Teknikleri: Kötü niyeti gizlemek için kullanılan aşırı boşluk tespit edildi.
- Kimlik Avı Kalıpları: Kimlik avı girişimlerinin karakteristik acil eylem çağrılarını tanıdı.
- Başlık Analizi: OAuth uygulamasının kötüye kullanımıyla ilişkili e-posta üstbilgilerindeki anormallikleri işaretledi.
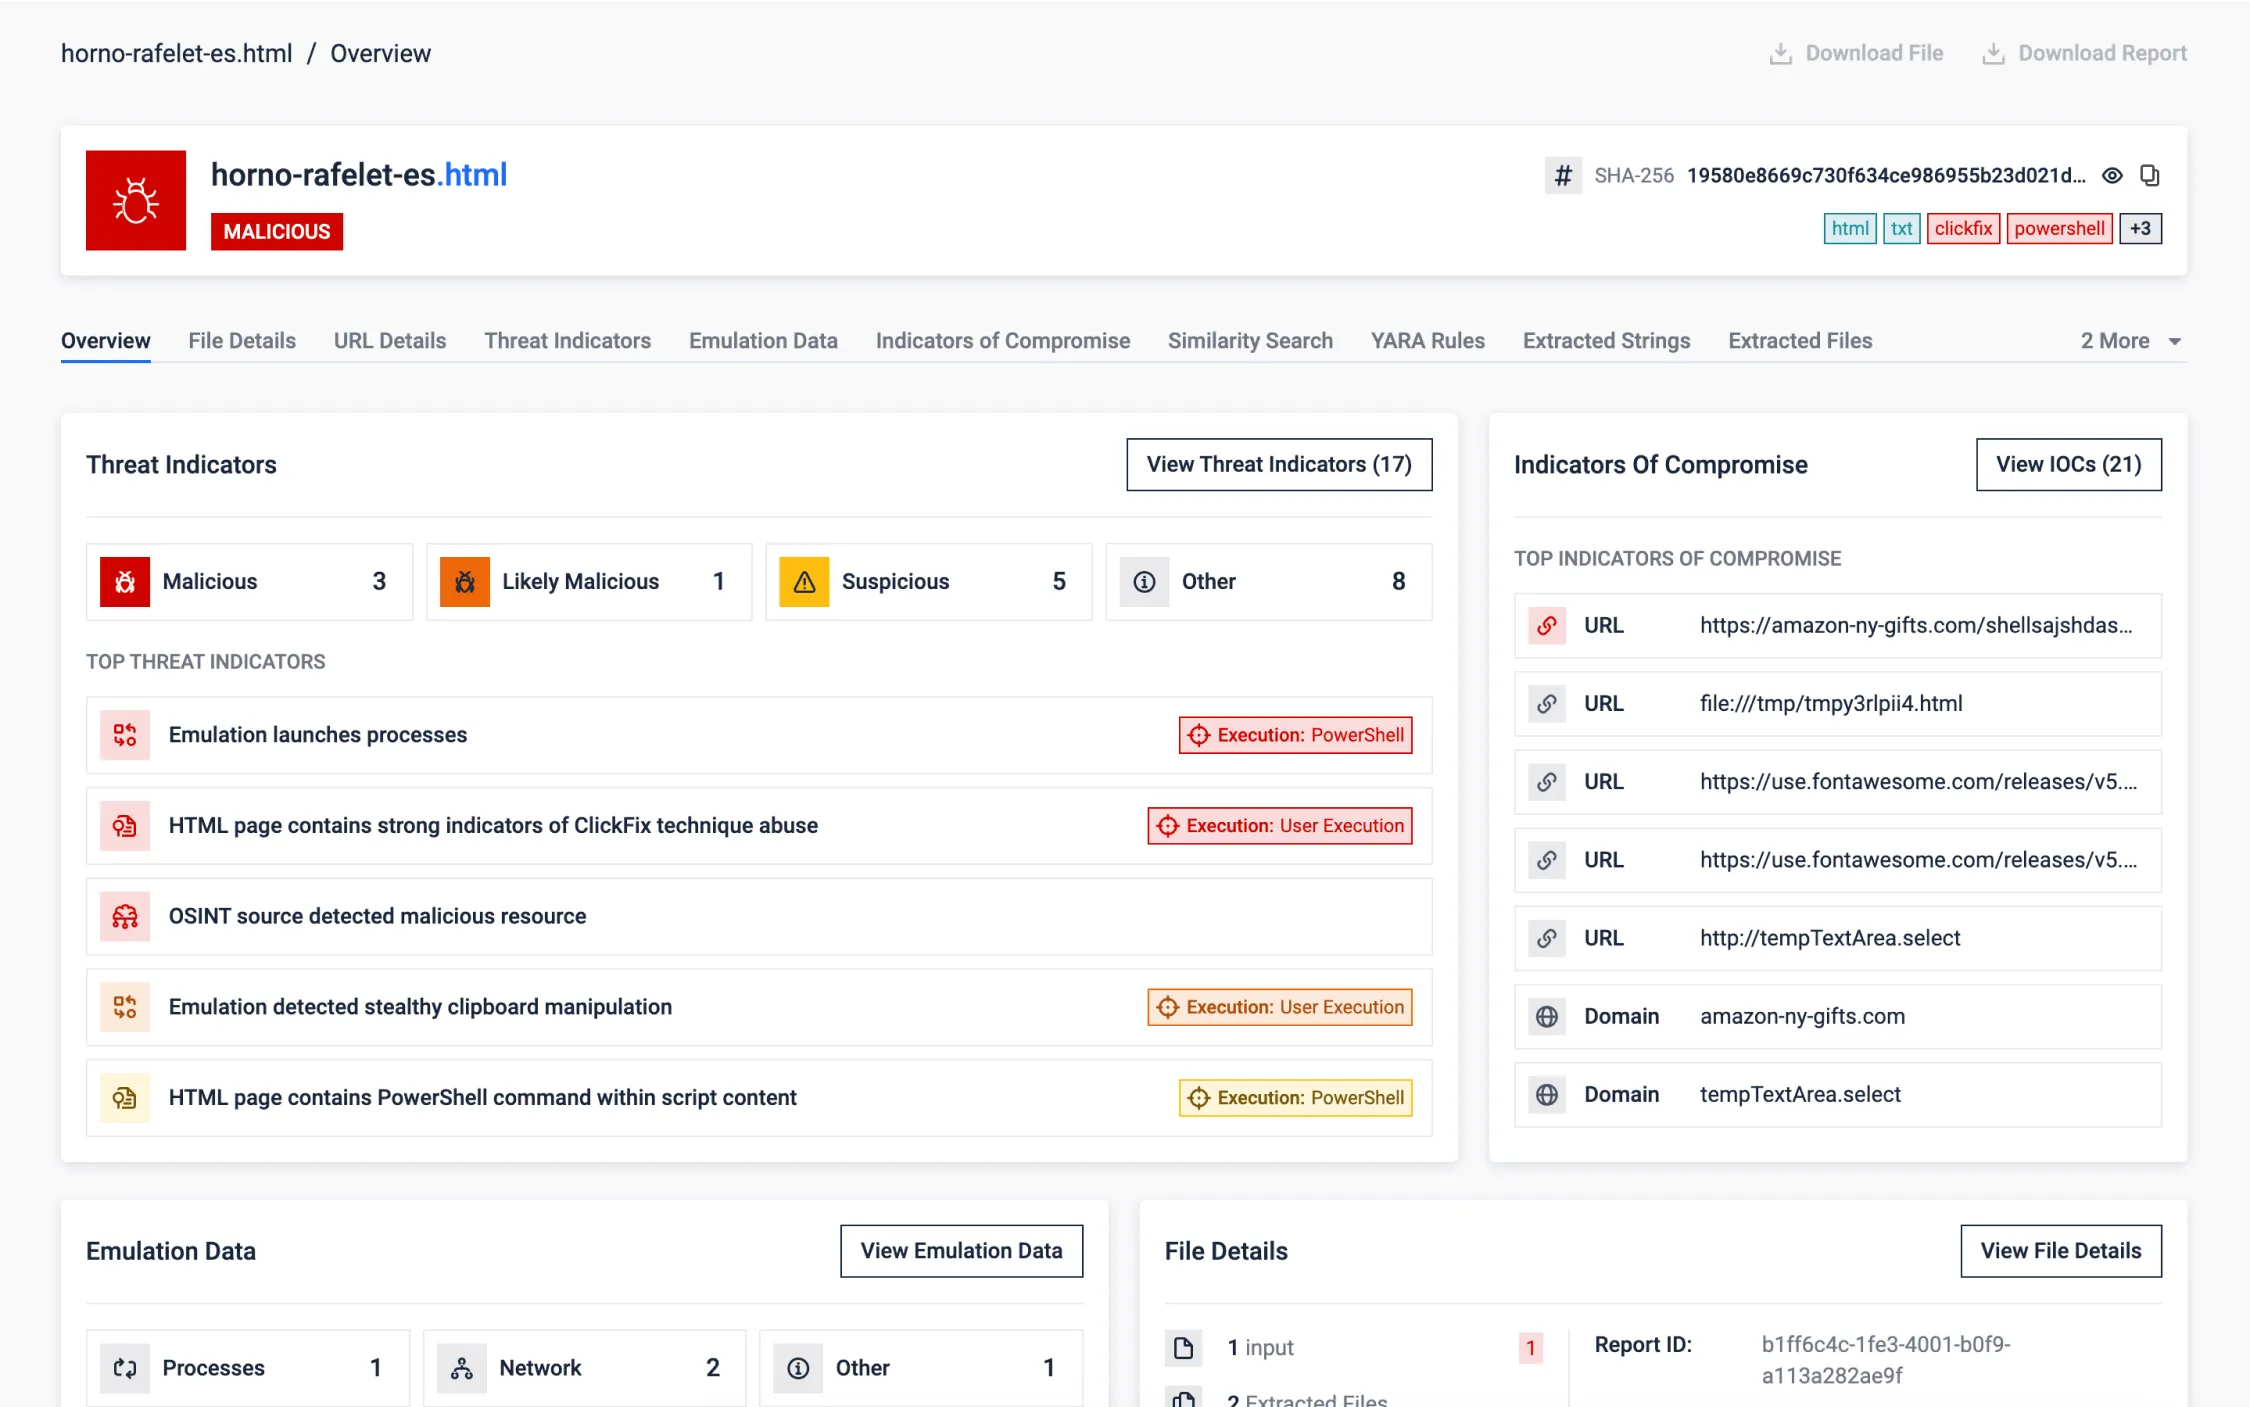
ClickFix, Trend Olan Bir Sosyal Mühendislik Tekniği
ClickFix, kullanıcıları kötü amaçlı komutları çalıştırmaları için sessizce kandırmak amacıyla sosyal mühendislikten yararlanan, yeni ortaya çıkan web tabanlı bir tehdittir. Geleneksel kimlik avının aksine ClickFix, dosya indirme veya kimlik bilgisi hırsızlığı yerine aldatıcı UX öğeleri ve pano manipülasyonu yoluyla çalışır.
ClickFix web sitesi meşru görünmek için sahte bir reCAPTCHA veya "bot koruma" ekranı sunar. Daha sonra kullanıcıdan -genellikle zararsız görünen bir etkileşim yoluyla- kendini doğrulaması istenirken, arka planda gizlenmiş JavaScript kodu sessizce çalışır. Bu komut dosyası kötü niyetli bir komutu dinamik olarak çözer ve doğrudan sistem panosuna kopyalar. Ardından, kullanıcıya yanıltıcı talimatlar sunulur ve tehlikenin farkında olmadan kötü amaçlı yazılımı çalıştırması için yönlendirilir.
ClickFix, basit web tekniklerinin kullanıcı aldatmacasıyla birleştiğinde geleneksel güvenlik katmanlarını nasıl etkili bir şekilde atlatabildiğini vurguluyor; bu da sandbox analizini bunun gibi gizli, düşük ayak izli saldırıları ortaya çıkarmak için kritik hale getiriyor.
MetaDefender bu tehdidi baştan sona analiz eder. Sandbox, önce kötü amaçlı URL'yi işleyerek şüpheli içeriği tespit etmek için kimlik avı algılama modellerini uygular. Ardından JavaScript'i çıkarır ve taklit ederek, panonun değiştirildiği kritik ana ulaşmak için kullanıcı eylemlerini simüle eder. Gizli komut yakalandığında taklit edilir ve bu sayede sandbox, kötü amaçlı yürütme akışını tam olarak izleyebilir. Bu, yalnızca panoya dayalı taktiği ortaya çıkarmakla kalmaz, aynı zamanda yükün davranışını ve bulaşma zincirini de ortaya çıkarır.
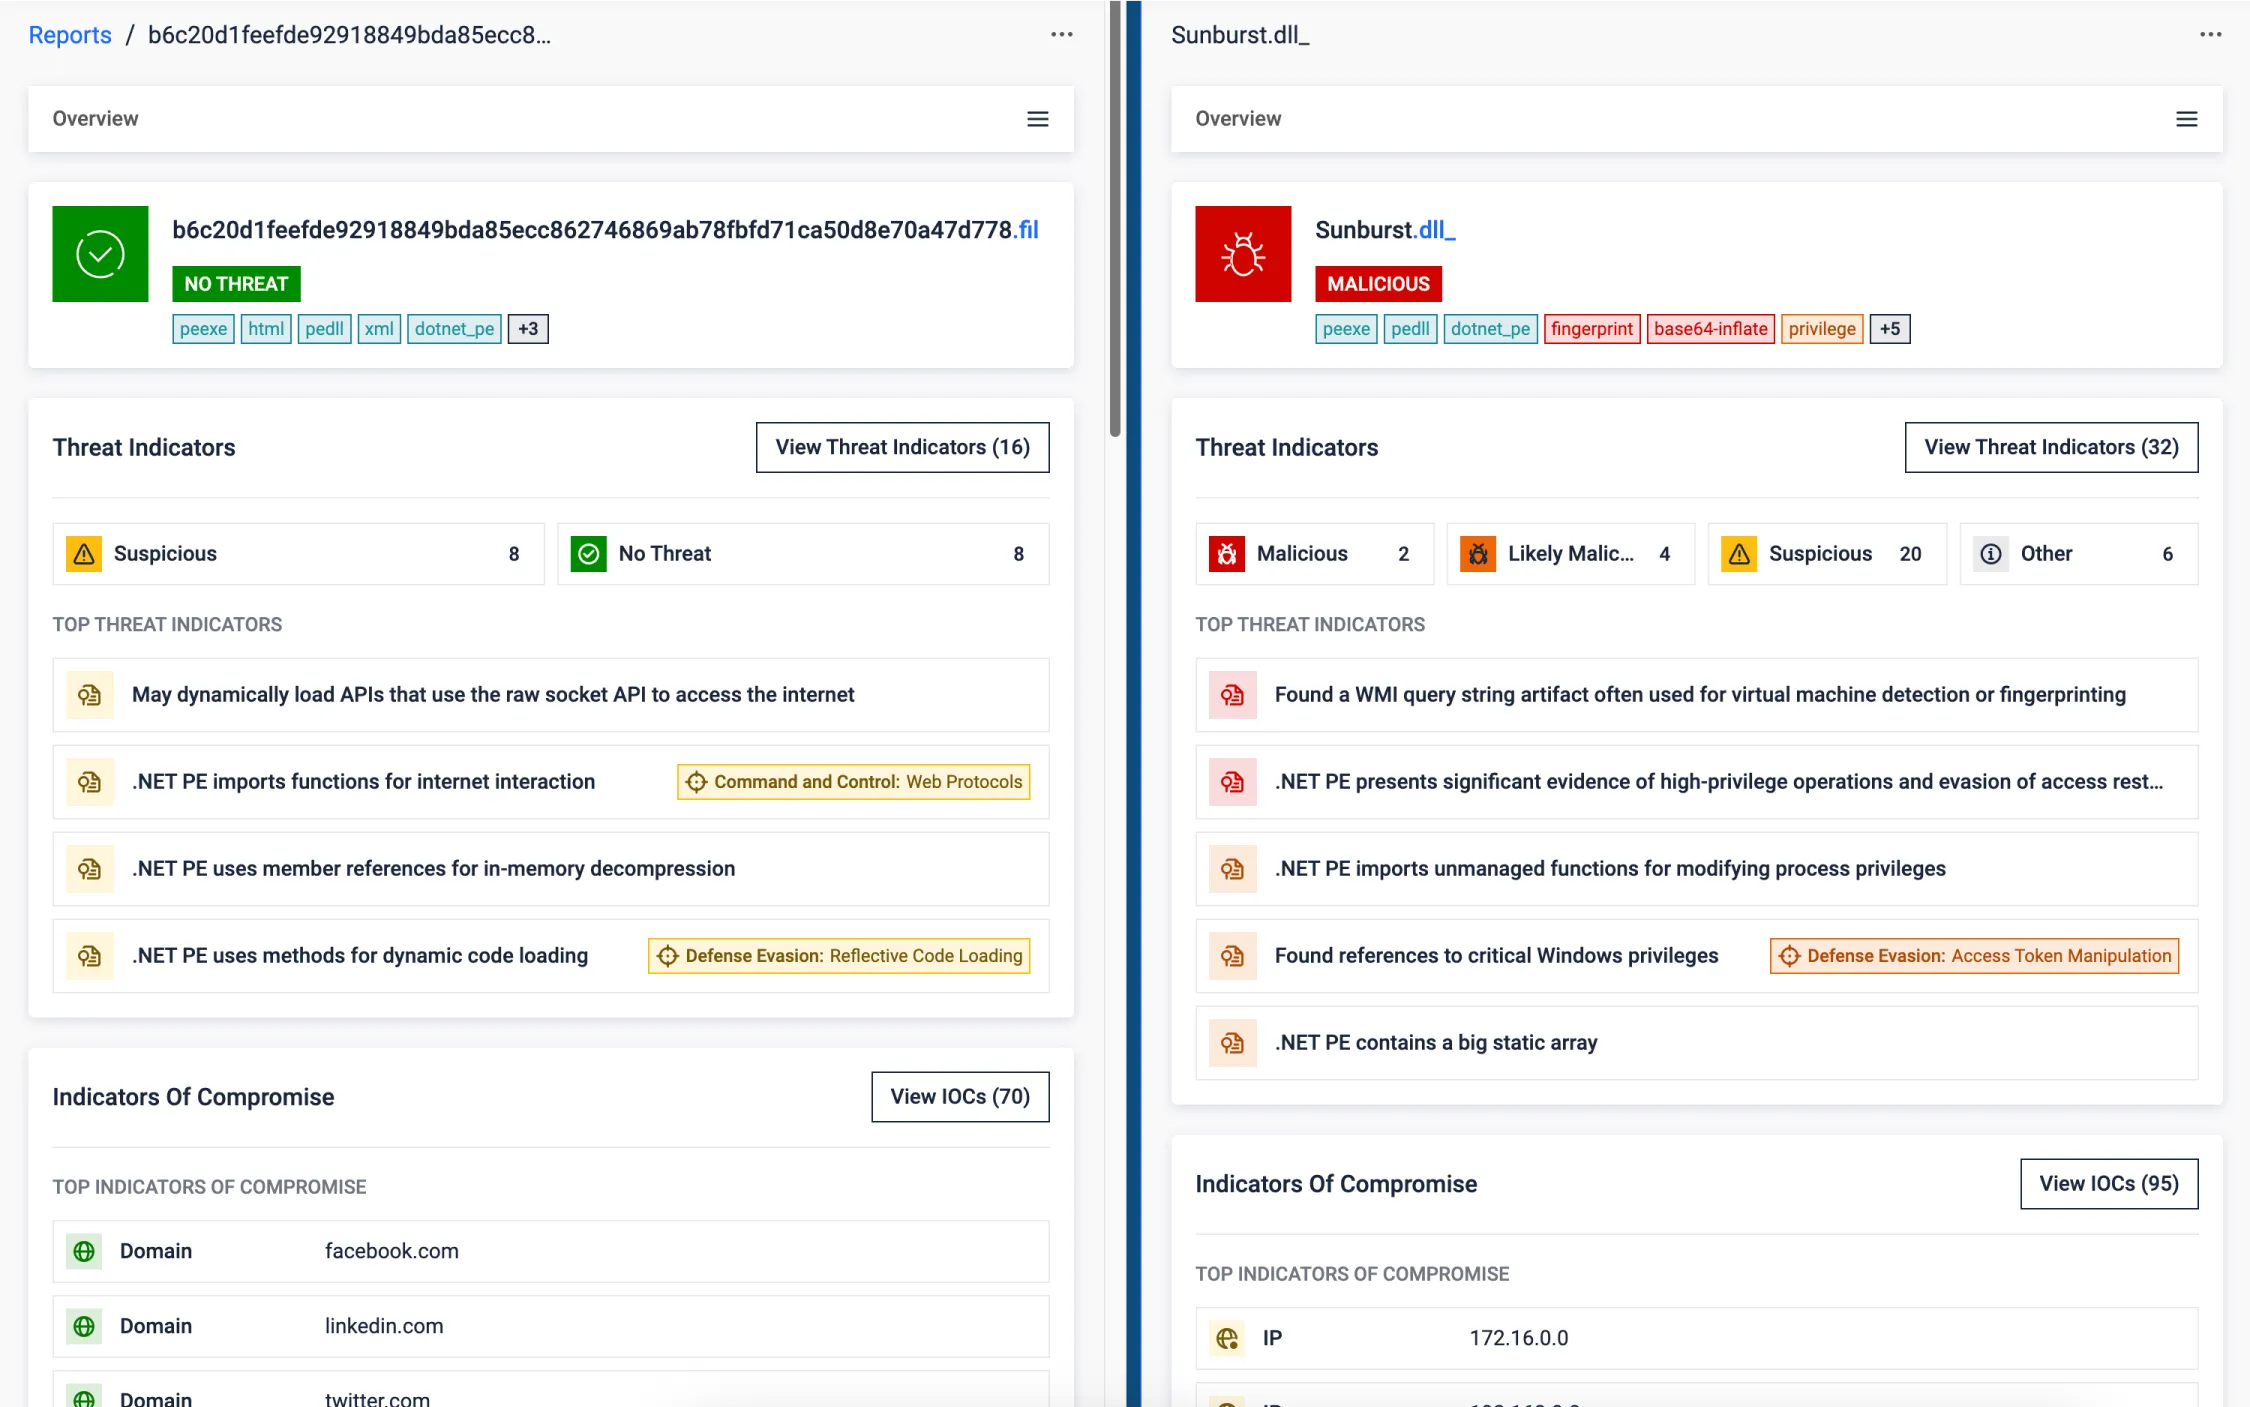
Supply Chain Saldırısı
SolarWinds tedarik zinciri saldırısı, güvenilir yazılımlardaki küçük kod değişikliklerinin geleneksel güvenlik savunmalarını atlatırken nasıl büyük ihlallere olanak sağlayabileceğini örneklemektedir. Tehdit aktörleri, meşru bir DLL'ye gizli bir arka kapı enjekte ederek orijinal işlevselliği korurken kötü niyetli mantığı yerleştirdi. Yük, meşru bileşenleri taklit eden paralel bir iş parçacığında sessizce çalıştı. Geçerli bir dijital imza ve sorunsuz bir davranışla DLL tespit edilmekten kurtuldu ve binlerce yüksek profilli kurbana gizli erişim sağladı. Derleme hattının tehlikeye atılması, güvenilir güncellemeleri küresel izinsiz giriş için bir araca dönüştürdü.
4.000 satırlık bir arka kapı önemli gibi görünebilir, ancak büyük bir kurumsal kaynak kodunun bağlamında kolayca gözden kaçabilir. MetaDefender işte bu noktada öne çıkıyor: sadece kodu incelemekle kalmıyor, yazılımın ne yaptığını da gözlemliyor. Normal davranıştan sapmaları işaretleyerek analistleri asıl önemli olan noktalara yönlendiriyor; gereksiz bilgileri eleyerek geleneksel incelemelerin muhtemelen gözden kaçıracağı tehditleri ortaya çıkarıyor.
Detonator - Sıfırıncı Gün Tespiti için Bitmeyen Arayış
OPSWATSektör Lideri Dinamik Analiz Teknolojisinin Arkasındaki Hikaye
Kritik Olanı Korumak İçin Dünya Çapında Güvenilir
OPSWAT , dünya çapında 1.900'den fazla kuruluş tarafından kritik verilerini, varlıklarını ve ağlarını
cihaz ve dosya kaynaklı tehditlerden korumak için güvenilen OPSWAT .
Clalit Sağlık Hizmetleri

- MetaDefender devreye alarak, kurum kötü amaçlı yazılım analizine yönelik yaklaşımını modernize etti. Komut düzeyinde emülasyon, gizli davranışları ortaya çıkardı. Yerleşik tehdit istihbaratı ve makine öğrenimi destekli benzerlik araması, her analizi zenginleştirdi. Parçalı raporlamanın yerini tek ve güvenilir bir sonuç aldı.
- " OPSWATçoklu tarama yetenekleri ve emülasyon tabanlı sanal ortamı sayesinde hem derinlik hem de hız elde ediyoruz. Dosyalar saatler değil, dakikalar içinde temizleniyor veya işaretleniyor."Bir Hükümetin Siber Güvenlik Uzmanı
- OPSWATMetascan™ Multiscanning OPSWAT Adaptive Sandbox ürünlerini kullanarak, banka kritik iş akışlarını kesintiye uğratmadan siber güvenlik altyapısını güçlendirdi. Bu teknolojilerin sorunsuz entegrasyonu, tehdit algılamayı geliştirdi, davranış analizini kolaylaştırdı ve sıkı finansal güvenlik düzenlemelerine uyumu sağladı.
- " OPSWAT ile müşterilerimizin hassas verilerinin ve bilgilerinin güvende olduğundan OPSWAT ."Zahi Ben-AbuGüvenlik ve Altyapı İletişim Başkanı,
Clalit Sağlık Hizmetleri - "Maliyetleri kontrol altında tutarken, artan taleplerimizi karşılayabilecek ölçeklenebilir bir çözüme ihtiyacımız vardı. Geleneksel sanal alanlar etkiliydi, ancak veri işleme ihtiyaçlarımız arttıkça sürdürülemez hale geldi."Güvenlik Operasyonları Sorumlusu
- Kuruluş, SOC ve risk sorunlarını, sanal makine tabanlı sanal ortamını, komut seviyesi emülasyonu üzerine kurulu birleşik bir sıfırıncı gün tespit çözümü olan OPSWAT MetaDefender yle değiştirerek çözdü. Bu mimari değişiklik, güvenlik ekibinin dinamik analiz işlemlerini SOC’den çıkararak, tehditlerin kullanıcılara veya uç cihazlara ulaşmadan durdurulabileceği güvenlik sınırına taşımasına olanak sağladı.
FileScan.io Topluluğu
OPSWAT MetaDefender
teknolojisi ile desteklenen
'ın kapsamlı kötü amaçlı yazılım analizi ile gizli tehditleri ortaya çıkarın—ücretsiz deneyin.
'ın yasal gerekliliklere uyumunu destekleyin
Siber saldırılar ve bunları gerçekleştiren tehdit aktörleri giderek daha sofistike hale geldikçe, dünya çapındaki yönetim organları
kritik altyapının güvenliğini sağlamak için gerekli önlemleri almasını sağlamak amacıyla düzenlemeler uygulamaya koymaktadır.
3 Basit Adımda Başlayın
Önerilen Kaynaklar
Siber Güvenliğin Değişmezleri
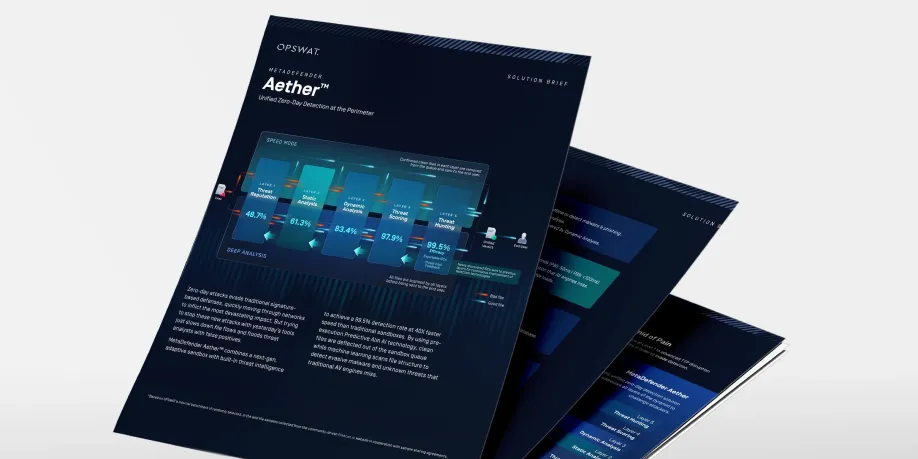
MetaDefender
SANS Algılama ve Müdahale Anketi
2025 OPSWAT Tehdit Ortamı Raporu
Önemli Olanı Tarayın: %99,9 Hassasiyetli AI Motoru, Güvenlik Altyapınızı Güçlendirir
Güvenlik Öncelikli MFT: Dosya Tabanlı Saldırılara Karşı Yapay Zeka Tabanlı ve Emülasyon Odaklı Savunma
Enerji Sağlayıcısı, OPSWAT ile Uyarı Selini Ortadan Kaldırıyor ve Sıfırıncı Gün Saldırılarının Tespitini Geliştiriyor
SSS
MetaDefender , OPSWAT beş katmanlı entegre sıfırıncı gün saldırı tespit çözümüdür. Tehdit İtibarı, Predictive Alin AI statik analizi, Adaptive Sandbox analizi, Tehdit Puanlaması ve makine öğrenimi destekli Tehdit Avcılığı özelliklerini bir araya getirerek her dosya için tek ve konsolide bir değerlendirme sunar.
Geleneksel sanal ortamlar, ancak bir dosyanın çalıştırılmak üzere seçilmesinden sonra devreye girer. Aether ise daha erken başlar ve daha uzun süre devam eder.
Tehdit İtibarı, bilinen tehditleri engeller; Predictive Alin AI, kötü niyetli eylemleri yürütme öncesinde tahmin eder; Adaptive Sandbox , kaçamak çalışma zamanı davranışlarınıSandbox ; Tehdit Puanlaması, risklere öncelik verir; Tehdit Avcılığı ise tek tek tespit edilen olayları ilgili kötü amaçlı yazılım aileleri, altyapı ve kampanyalarla ilişkilendirir.
Komut düzeyinde emülasyon özelliği, geleneksel sanal makine tabanlı sanal ortamlarla ilişkili, tespit edilebilir sanal makine yüzeyini ve önyükleme ile sökme işlemlerinden kaynaklanan ek yükü ortadan kaldırarak, daha hızlı analiz ve daha yüksek ölçeklenebilirlik sağlar.
Adaptive Sandbox Katman 3’te kullanılan emülasyon tabanlı dinamik analizSandbox . Şüpheli dosyaları çalıştırır, gizli kod yollarının çalışmasını sağlar ve çalışma zamanı davranışlarını ile IOC’leri ortaya çıkarır.
Aether, bu motorun temelinde geliştirilmiş, beş katmanlı eksiksiz bir sıfırıncı gün saldırı tespit çözümüdür. Bu çözüm, itibar istihbaratı, Predictive Alin yapay zeka tabanlı yürütme öncesi analizi, güvenilirlik temelli tehdit puanlaması ve makine öğrenimi destekli tehdit avcılığını tek bir entegre iş akışında bir araya getirir.
Adaptive Sandbox dinamik analiz motoru Aether = beş katmanlı eksiksiz sıfırıncı gün saldırı tespit çözümü
Analistler, beş aşamalı süreç boyunca elde edilen kanıtlarla desteklenen, güven düzeyine dayalı risk puanlaması içeren tek bir konsolide değerlendirme sonucu alırlar.
Raporlar şunları içerebilir:
- Statik ve çalışma zamanı göstergeleri
- MITRE ATT&CK ile Kötü Amaçlı Yazılım Davranış Kataloğu arasındaki eşleştirmeler
- Açılmış yükler ve çıkarılmış kötü amaçlı yazılım yapılandırmaları
- Ağ, C2, kayıt defteri, işlem ve bırakılan dosya göstergeleri
- MISP, STIX, SIEM ve SOAR iş akışları için dışa aktarılabilir IOC’ler
- ML destekli benzerlik sonuçları, dosyayı ilgili varyantlara, ailelere ve kampanyalara bağlar
- Bu, analistlere hem anında bir karar hem de araştırma, engelleme ve tehdit avcılığı için gerekli bağlamı sağlar.
Aether, şirket içi, hibrit, bulut ve tamamen izole edilmiş ortamlarda bağımsız, MetaDefender Core ve bulut tabanlı dağıtım modellerini destekler.
Ekipler, bu çözümü REST API’leri, SIEM ve SOAR bağlayıcıları, CEF Syslog, MISP, STIX ve SAML 2.0 gibi desteklenen kimlik hizmetleri aracılığıyla entegre edebilir. Dağıtım ve yönetim, seçilen modele bağlıdır; bu sayede kuruluşlar yerel kontrolü elinde tutabilir veya yönetilen bir bulut hizmeti kullanabilir.
E-posta ekleri, gelen yönetilen dosya aktarımları, yazılım paketleri veya hava boşluklu bir ortama giren dosyalar gibi gerçek bir dosya iş akışında iki ila dört haftalık bir pilot uygulama gerçekleştirin.
Ölçü:
- İtibar sistemi sayesinde engellenen bilinen tehditler
- Yürütme Öncesi Aşamada Tespit Edilen Bilinmeyen Tehditler
- Dinamik analiz yoluyla teyit edilen yeni tespitler
- Karar zamanı
- Gereksiz sandbox gönderimlerinde azalma
- Yanlış pozitif sonuçların ve uyarı sayısının azaltılması
- IOC ve kampanya istihbaratı elde edildi
- Analistlerin araştırma süresinde tasarruf
- Bu, tek bir motorun algılama oranını değil, tam beş katmanlı iş akışının operasyonel değerini göstermektedir.