Koloni Boru Hattı Saldırısı
Kritik altyapıya yönelik fidye yazılımı saldırıları son on yıldır büyük bir endişe kaynağı olmuştur ve son birkaç ay içinde önemli ölçüde artarak, hedefli siber güvenlik saldırılarının hükümetler, ekonomi ve günlük yaşamlarımız üzerinde ne kadar ciddi etkiler yaratabileceğine dair soru işaretleri ve endişeler uyandırmıştır. Çok sayıda kamu ve özel kuruluşu hedef alan SolarWinds saldırısı ile yakın zamanda gerçekleşen Colonial Pipeline saldırısı, hem kuruluşların hem de hükümetlerin gelecekteki saldırıları önlemek için kritik altyapı korumalarını daha da güçlendirmeleri gerektiğini ortaya koymaktadır.
ABD'nin en büyük rafine ürünler boru hattı ve Doğu Yakası'nın önemli bir benzin ve jet yakıtı tedarikçisi olan Colonial Pipeline, 7 Mayıs 2021'de bir fidye yazılımı saldırısının ardından kapandı.
FBI’ye göre, saldırının arkasında DarkSide adlı, Rusya ile bağlantılı bir suç örgütü bulunuyor. Bu siber çete saldırıyı inkar etmese de, kendilerini kurbanlarından para sızdırmak amacıyla faaliyet gösteren, siyasetle ilgisi olmayan bir örgüt olarak tanımlıyor.
İlk saldırı vektörü bilinmemekle birlikte, saldırganların şirketin ağına ilk erişimi sağladıktan sonra Colonial Pipeline’ın BT ağına karşı DarkSide fidye yazılımını kullandıklarını biliyoruz. Siber saldırıya yanıt olarak, şirket, sistemlerin güvenliğini sağlamak amacıyla belirli Operasyonel Teknoloji (OT) sistemlerinin bağlantısını proaktif olarak kestiğini bildirdi.
Dünya Ekonomik Forumu’na (WEF) göre, kritik altyapıya yönelik siber saldırılar 2020 yılında en yüksek beşinci ekonomik riski oluşturdu ve WEF, bu tür saldırıların olasılığını “enerji, sağlık ve ulaşım dahil olmak üzere çeşitli sektörlerde yeni normal” olarak nitelendirdi.
Fidye Yazılımı Saldırıları
Fidye yazılımı saldırıları günümüzde en yaygın siber saldırılardan biridir ve kritik altyapı sektörlerindeki OT ortamları, büyük işletmelerdeki BT altyapılarının aksine, modern kötü amaçlı yazılımların hedef aldığı saldırılara karşı genellikle yeterince korunmamaktadır.
OT ortamları aşağıdakiler nedeniyle "kolay" hedef haline gelebilir:
- Altyapı içinde var olan veya getirilen varlıkların görünürlüğünün olmaması
- Yalıtılmış ağların içinde ve dışında değiş tokuş edilen verilerin yönetilmesi için yetersiz süreçler
- Eski sistemler ve ağlar, sıfırıncı gün istismarları için güvenlik açıklarını ortaya çıkarır
Bir saldırganın bir kuruluş ağında yer edinmesinin en yaygın yolları şunlardır:
- Google Drive bağlantıları ile kimlik avı saldırıları için kötü amaçlı e-postaların kullanılması (örn. DarkSide)
- Korumasız uzaktan erişilebilir hesap ve sistemlerin kullanılması - RDP, VPN, VDI vb.
- Dışarıya dönük uygulamalardaki bilinen güvenlik açıklarından yararlanma - DarkSide, SonicWall SMA saldırısında olduğu gibi CVE-2021-20016'dan yararlanmasıyla bilinir.
- Dosyaları aktarmak için izlenmeyen veya kontrol edilmeyen çıkarılabilir medyanın kullanılması.
FBI tarafından yayınlanan hafifletmeler listesine buradan ulaşabilirsiniz.
OPSWAT Çözümler
OPSWAT kritik altyapıyı fidye yazılımlarına ve diğer gelişmiş siber saldırılara karşı korumak üzere tasarlanmış iki platform sunar; bu platformlar, tehditlerin veri dosyaları veya bilinmeyen cihazlar yoluyla ağlara sızmasını engeller.
MetaDefender Platform
MetaDefender OPSWAT'ın benzersiz (Deep CDR™ Teknolojisi) özelliğini kullanarak dosyaları yeniden yapılandırarak tehditleri ortadan kaldırır ve bu süreçte potansiyel olarak zararlı içerik ve komut dosyalarını ayıklar. ayrıca çoklu tarama, ve proaktif veri kaybı önleme ( ) özellikleri sunar.deep content disarm and reconstruction MetaDefender file-based vulnerability assessment Proactive DLP
MetaDefender Erişim Platformu
MetaDefender Erişim, SaaS uygulamalarını ve bulut verilerini güvenli ve emniyetli tutar. Yöneticilerin riskli cihazların hassas bulut verilerine ve SaaS uygulamalarına bağlanmasını engellemesine yardımcı olmak için cihaz sağlığına ve uyumluluğuna dayalı erişime izin verir.
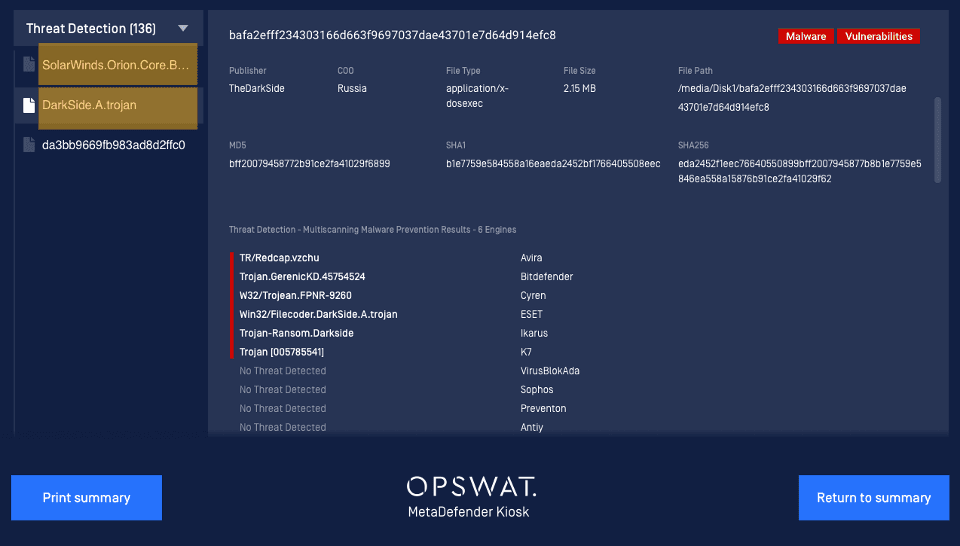
İşte bir ekran görüntüsü OPSWAT MetaDefender Kiosk Colonial Pipeline ve SolarWinds saldırılarında kullanılan kötü amaçlı yazılımları tespit etti.
Saldırı yüzeyini ve siber güvenlik risklerini azaltmaya yardımcı olacak diğer en iyi uygulamalar, “ OPSWAT ” blogunda yer almaktadır.
OPSWAT ’ın OT, ICS ve SCADA varlıkları dahil olmak üzere kritik altyapınızı korumaya nasıl yardımcı olabileceği hakkında daha fazla bilgi almak için, siber güvenlik uzmanlarımızdan biriyle bir görüşme ayarlayın.
Bu gelişmekte olan bir hikaye olmaya devam ediyor ve güncellemeler mevcut oldukça blogu güncelleyeceğiz.
