Saldırıları Durdurun ve Tehditleri Avlayın
MetaDefender Intelligence™, sıfırıncı gün ve tespit edilmeye karşı dirençli tehditleri tespit etmek için OPSWAT, davranış analiziyle zenginleştirilmiş bir tehdit istihbaratı çözümüdür. Bu çözüm, gerçek zamanlı itibar kontrolü, sanal ortamdan elde edilen IOC’ler ve makine öğrenimi tabanlı benzerlik aramasını bir araya getirerek, soruşturmaları destekler, SIEM ve SOAR iş akışlarını zenginleştirir ve bulut, hibrit ve izole ortamlarda tehdit avcılığı doğruluğunu artırır.
- Gerçek Zamanlı Tehdit Kontroller
- Otomatik Tehdit Avcılığı
- Sürekli Güncellenir
Gerçek Zamanlı Tehdit Kontroller ve Otomatik Avcılık
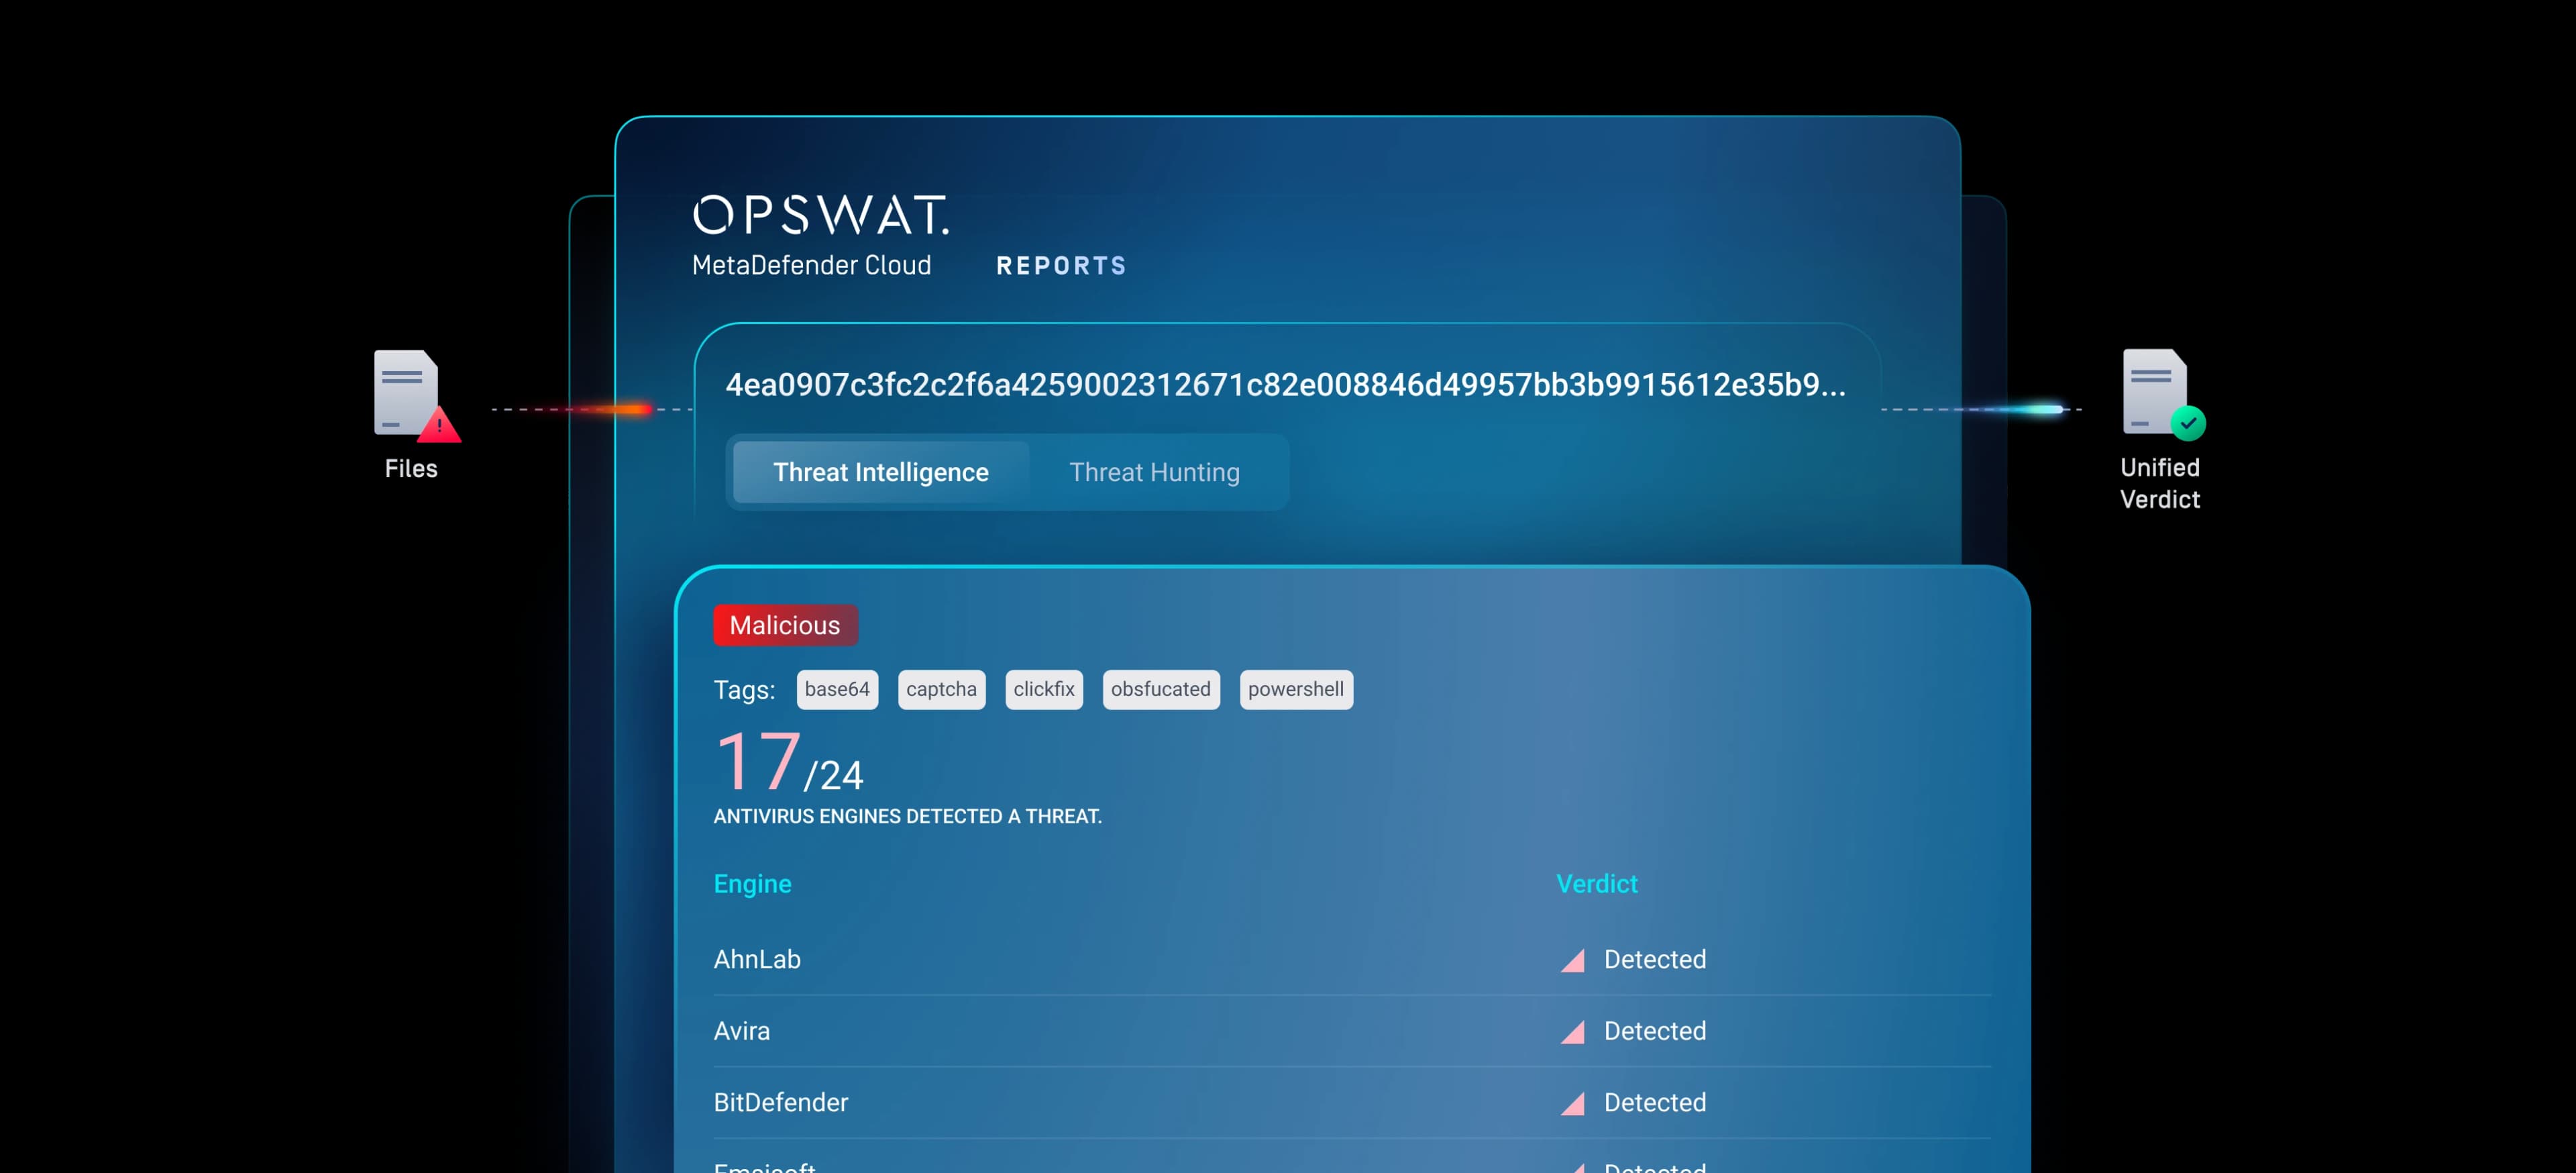
MetaDefender Threat Intelligence , ekiplerin yeni ortaya çıkan tehditleri daha erken tespit edip durdurmalarına yardımcı olmak için gerçek zamanlı tehdit itibarı ve otomatik tehdit avcılığı
Threat Intelligence . Global sandbox telemetri, tehdit gösterge listelerini günceller ve her aramayı
daha derin bağlam, daha hızlı tespit ve daha net tehdit korelasyonları ile zenginleştirir.
Gerçek Zamanlı Tehdit İtibar Kontroller
Hash'ler, IP'ler, URL'ler ve etki alanları için güncel itibar bilgilerini döndürür, böylece bilinen tehditleri hızlı bir şekilde tespit edebilir ve kör noktaları azaltabilirsiniz.
Otomatik Tehdit Avcılığı
İlgili tehdit örneklerini, paylaşılan saldırgan altyapısını ve gelişen saldırıların arkasındaki kalıpları tanımlar.
Tehdit Benzerliği Zenginleştirme
İlgili göstergeleri, davranışsal artefaktları ve benzerlik sinyallerini bulur, bağlam ekleyerek soruşturmaları hızlandırır ve SIEM ve SOAR'ı güçlendirir.

CloudThreat Intelligence
Altyapı bakımı gerektirmeden sürekli güncellenen istihbarat sağlar.
Yüksek hacimli aramalar API aracılığıyla anında ölçeklenir, böylece zenginleştirilmiş
sonuçları her zaman güncel ve otomatikleştirilmiş iş akışları için hazır olur.
Hızlı Müdahale için Derin Tehdit Görünürlüğü
Milyarlarca tehdit göstergesini ve yapay zeka destekli desen eşleştirmeyi kullanarak kaçak kötü amaçlı yazılımları geride bırakın.
Tehdit Reputation Service
- 50+ milyar hash, IP, URL ve alan adına erişim
- REST API aracılığıyla toplu ve bireysel aramaları destekler
- 30'a kadar sağlayıcı kullanarak IP adreslerini, URL'leri ve alan adlarını tarar
- Hash'leri milyonlarca bilinen uygulama ve CVE ile ilişkilendirir
- Yeni IOC'ler ve tehdit istihbaratı ile sürekli güncellenir
Tehdit Avcılığı Desen Korelasyonu
- Proaktif soruşturma için kararları, raporları ve IOC'leri toplar.
- Tehdit avcılığı, yeni ve bilinen kötü amaçlı yazılımlar arasındaki benzerlikleri tanımlar
- Örnekler arasında korelasyon oluşturarak ilgili kampanyaları veya tehdit ailelerini tanımlamayı sağlar.
- SIEM, SOAR ve Central Management ile entegre Central Management birleşik görünürlük ve daha hızlı yanıt Central Management
Tehdit Avcılığını Güçlendirin
Veriye Dayalı
Threat Intelligence
'ın yasal gerekliliklere uyumunu destekleyin
Siber saldırılar ve bunları gerçekleştiren tehdit aktörleri giderek daha sofistike hale geldikçe, dünya çapındaki yönetim organları
kritik altyapının güvenliğini sağlamak için gerekli önlemleri almasını sağlamak amacıyla düzenlemeler uygulamaya koymaktadır.
3 Basit Adımda Başlayın
Önerilen Kaynaklar
Siber Güvenliğin Değişmezleri
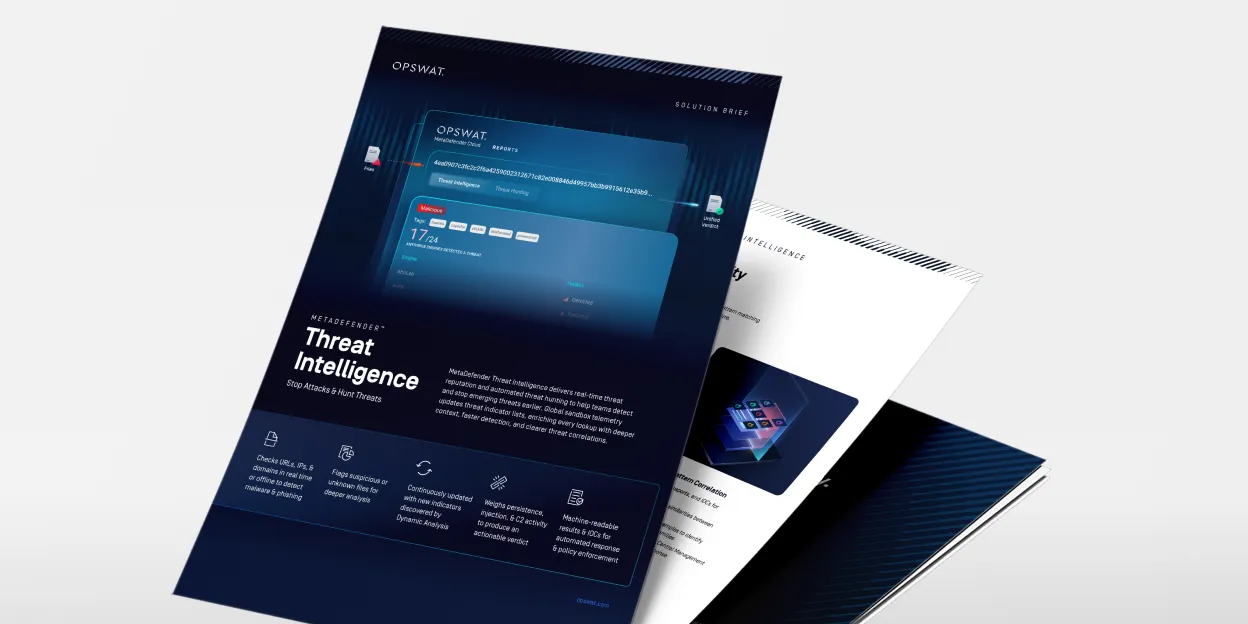
MetaDefender Threat Intelligence
SANS Algılama ve Müdahale Anketi
2025 OPSWAT Tehdit Ortamı Raporu
Önemli Olanı Tarayın: %99,9 Hassasiyetli AI Motoru, Güvenlik Altyapınızı Güçlendirir
Güvenlik Öncelikli MFT: Dosya Tabanlı Saldırılara Karşı Yapay Zeka Tabanlı ve Emülasyon Odaklı Savunma
Enerji Sağlayıcısı, OPSWAT ile Uyarı Selini Ortadan Kaldırıyor ve Sıfırıncı Gün Saldırılarının Tespitini Geliştiriyor
SSS
Büyük itibar veri kümelerini canlı sanal alan telemetri ile birleştiren, davranış açısından zengin bir TI hizmeti sayesinde, engelleme listeleriniz ve tespitleriniz sadece statik göstergelerle değil, kötü amaçlı yazılımların gerçekte yaptıklarıyla da yönlendirilir.
Normalleştirilmiş IOC'ler (hash'ler, IP'ler, etki alanları, URL'ler, sertifikalar, kayıt defteri anahtarları), tehdit puanları, ML benzerliği yoluyla aile/küme bağlantıları ve MITRE ile eşleştirilmiş davranışlar - API dışa aktarım yoluyla sunulur.
OSINT genellikle gecikir ve kaçamak/yeni örnekleri kaçırır. MetaDefender Adaptive Threat Intelligence , bilinmeyen tehditleri ortaya çıkaran OPSWATuyarlanabilir sanal alan teknolojisindenThreat Intelligence veri ekler ve ardından yeni göstergeleri APInize geri gönderir.
Doğrudan REST API, düşük çıkışlı siteler için yerinde önbellek ve anahtar teslimi entegrasyonlar (SIEM/SOAR).
Davranış temelli zeka sayesinde daha temiz uyarılar, daha hızlı avlar (kampanya kümeleme) ve daha az whack-a-mole kuralı.