Enerji ve Kamu Hizmetleri Sektörü için Önlem Odaklı Siber Güvenlik
Nükleer kontrol odalarından açık deniz platformlarına kadar, OPSWAT , dosya ve cihaz kaynaklı tehditleri kritik OT sistemlerine ulaşmadan durdurur.
- Önlem Öncelikli Güvenlik
- Denetime Hazır Uyumluluk
- Kesintisiz Operasyonel Süreklilik
OPSWAT , Aşağıdaki Kuruluşlar Tarafından Tercih OPSWAT
1,500+
1,800+
30+
13,000+
Enerji Altyapısı Güvenliğinin Bozulduğu Noktalar
Media 'ın Çıkarılabilir Kör Noktası
Saha teknisyenleri, SCADA sistemlerinde yama uygulamak için USB sürücülerine güveniyor ve varsayılan olarak bu sürücülerdeki verileri güvenilir kabul ediyor. Kullanım noktasında herhangi bir tarama zorunluluğu bulunmadığından, virüs bulaşmış tek bir sürücü bile kritik varlıkları tehlikeye atabilir ve geride hiçbir iz bırakmayabilir.
BT/OT Sınırını Aşan Kontrol Edilmemiş Dosyalar
Verilerin BT ve OT arasında aktarılması gerekir; ancak sınırda bir denetim yapılmadığında, her aktarım, yama ve tedarikçi yüklemesi, üretim sistemlerine doğru doğrulanmamış bir yol haline gelir.
Modern Tehditler, Eski Sistemleri Geride Bıraktı
On yıllardır kullanılan kontrol sistemleri, modern uç nokta güvenliğini veya yama yönetimini destekleyemese de, kritik OT altyapısının büyük bir kısmını oluşturmaktadır ve bir gecede değiştirilemez.
Uygulama Olmaksızın Uyum
NERC CIP, IEC 62443 ve NRC 10 CFR 73.54, denetime hazır ve kanıtlanabilir denetim önlemleri gerektirmektedir. Birçok kuruluş, politikalarını belgelendirebiliyor ancak bunların tutarlı bir şekilde uygulandığını kanıtlayamıyor; bu eksiklik, milyonlarca dolarlık para cezalarına ve itibar kaybına yol açmaktadır.
Saldırganlar Yapay Zekayı İlk Olarak Kullandılar
Saldırganlar artık, imza tabanlı savunma sistemlerinin güncellenebilmesinden daha hızlı bir şekilde polimorfik kötü amaçlı yazılımlar ve inandırıcı tuzaklar üretiyor; OT ortamları ise güncelleme konusunda en yavaş olanlardır.
- Çıkarılabilir Media
Media 'ın Çıkarılabilir Kör Noktası
Saha teknisyenleri, SCADA sistemlerinde yama uygulamak için USB sürücülerine güveniyor ve varsayılan olarak bu sürücülerdeki verileri güvenilir kabul ediyor. Kullanım noktasında herhangi bir tarama zorunluluğu bulunmadığından, virüs bulaşmış tek bir sürücü bile kritik varlıkları tehlikeye atabilir ve geride hiçbir iz bırakmayabilir.
- IT/OT Aktarımları
BT/OT Sınırını Aşan Kontrol Edilmemiş Dosyalar
Verilerin BT ve OT arasında aktarılması gerekir; ancak sınırda bir denetim yapılmadığında, her aktarım, yama ve tedarikçi yüklemesi, üretim sistemlerine doğru doğrulanmamış bir yol haline gelir.
- Eski Sistemler
Modern Tehditler, Eski Sistemleri Geride Bıraktı
On yıllardır kullanılan kontrol sistemleri, modern uç nokta güvenliğini veya yama yönetimini destekleyemese de, kritik OT altyapısının büyük bir kısmını oluşturmaktadır ve bir gecede değiştirilemez.
- Uyum Konusundaki Karmaşıklıklar
Uygulama Olmaksızın Uyum
NERC CIP, IEC 62443 ve NRC 10 CFR 73.54, denetime hazır ve kanıtlanabilir denetim önlemleri gerektirmektedir. Birçok kuruluş, politikalarını belgelendirebiliyor ancak bunların tutarlı bir şekilde uygulandığını kanıtlayamıyor; bu eksiklik, milyonlarca dolarlık para cezalarına ve itibar kaybına yol açmaktadır.
- Yapay Zeka Kaynaklı Tehditler
Saldırganlar Yapay Zekayı İlk Olarak Kullandılar
Saldırganlar artık, imza tabanlı savunma sistemlerinin güncellenebilmesinden daha hızlı bir şekilde polimorfik kötü amaçlı yazılımlar ve inandırıcı tuzaklar üretiyor; OT ortamları ise güncelleme konusunda en yavaş olanlardır.
Uçtan Uca Önleme Odaklı Koruma
OPSWAT kontrol sistemlerine ulaşmadan tehditleri engeller – fiziksel güvenlik önlemleri, derinlemesine inceleme ve merkezi politika kontrolü sayesinde.
Her Giriş Noktasında Fiziksel Denetim
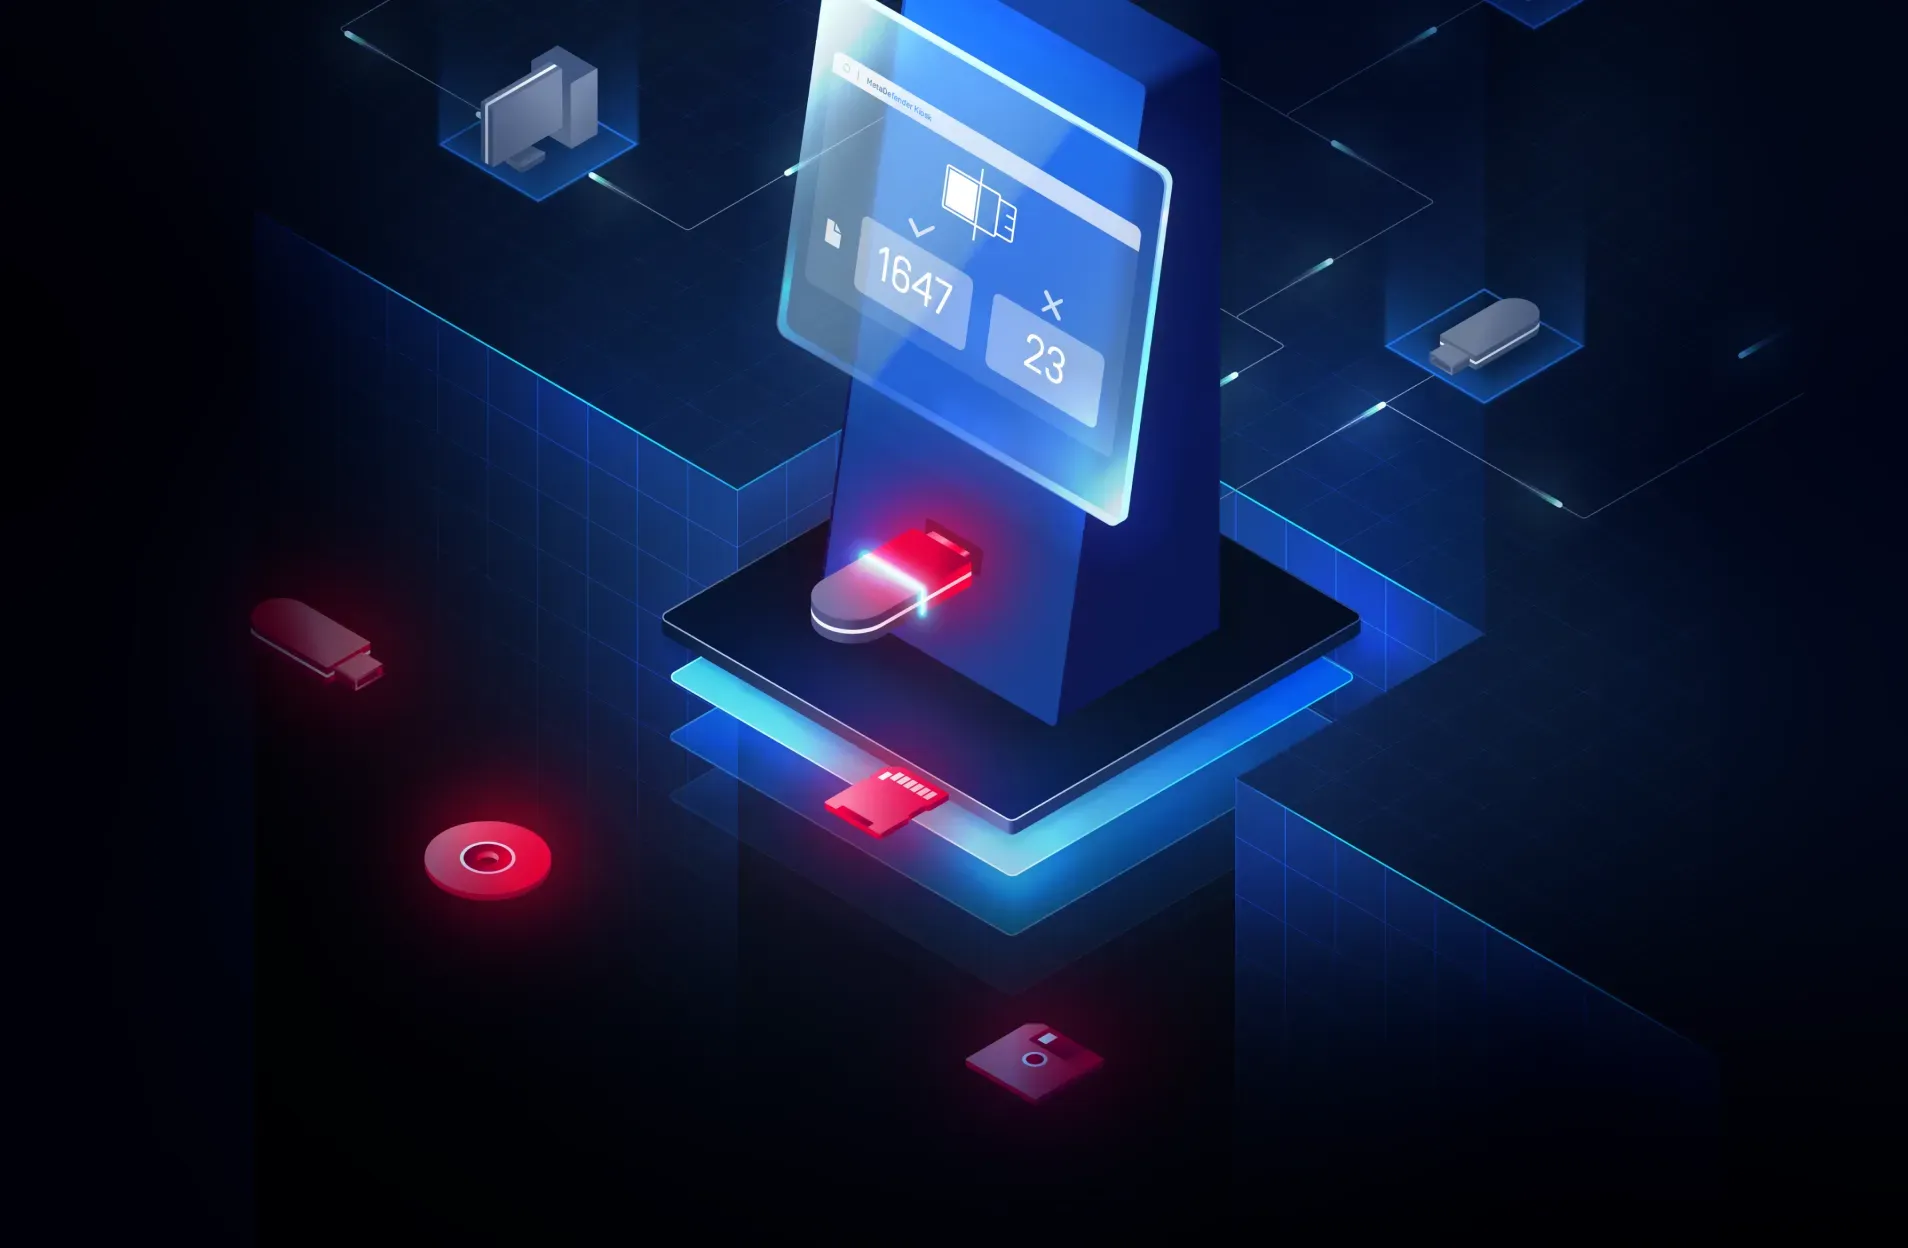
MetaDefender™ Kiosk, Drive, Media Firewall ve Endpoint , çıkarılabilir ortamların ve geçici cihazların kritik OT sistemlerine erişmeden önce taranmasını, doğrulanmasını ve kontrol edilmesini sağlayarak bu cihazların güvenliğini sağlar.
Secure IT/OT Veri Aktarımları
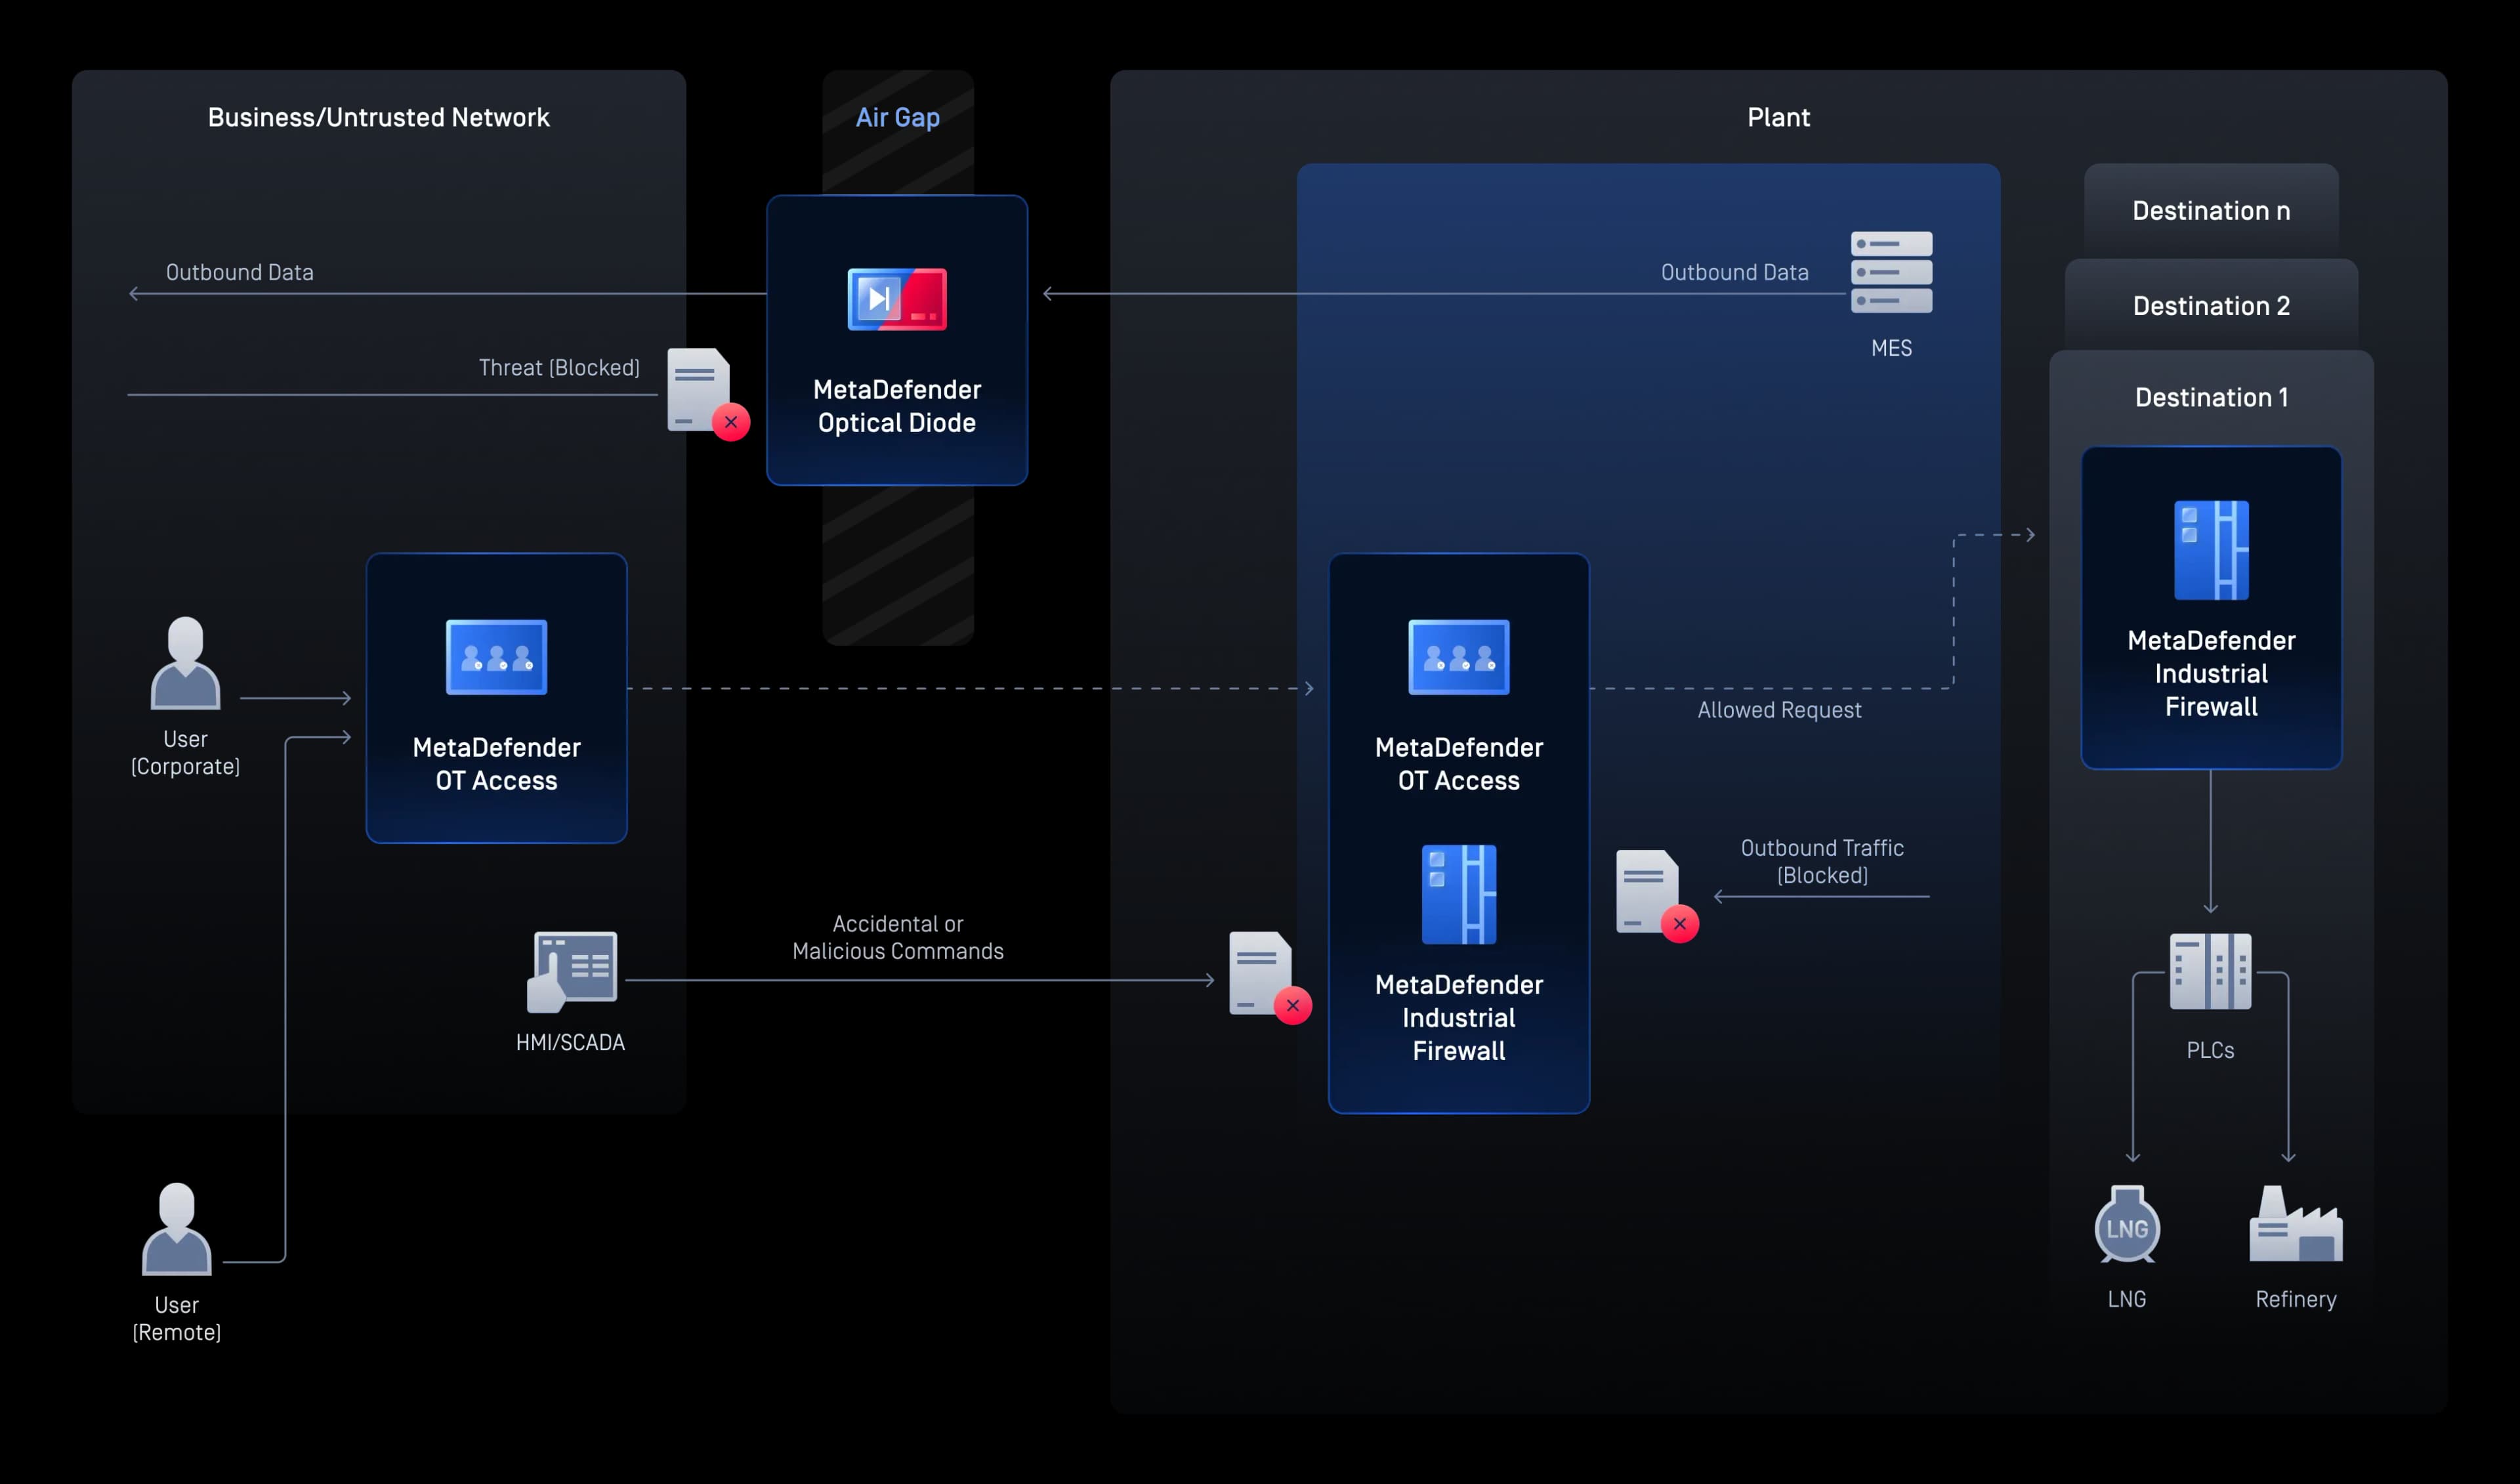
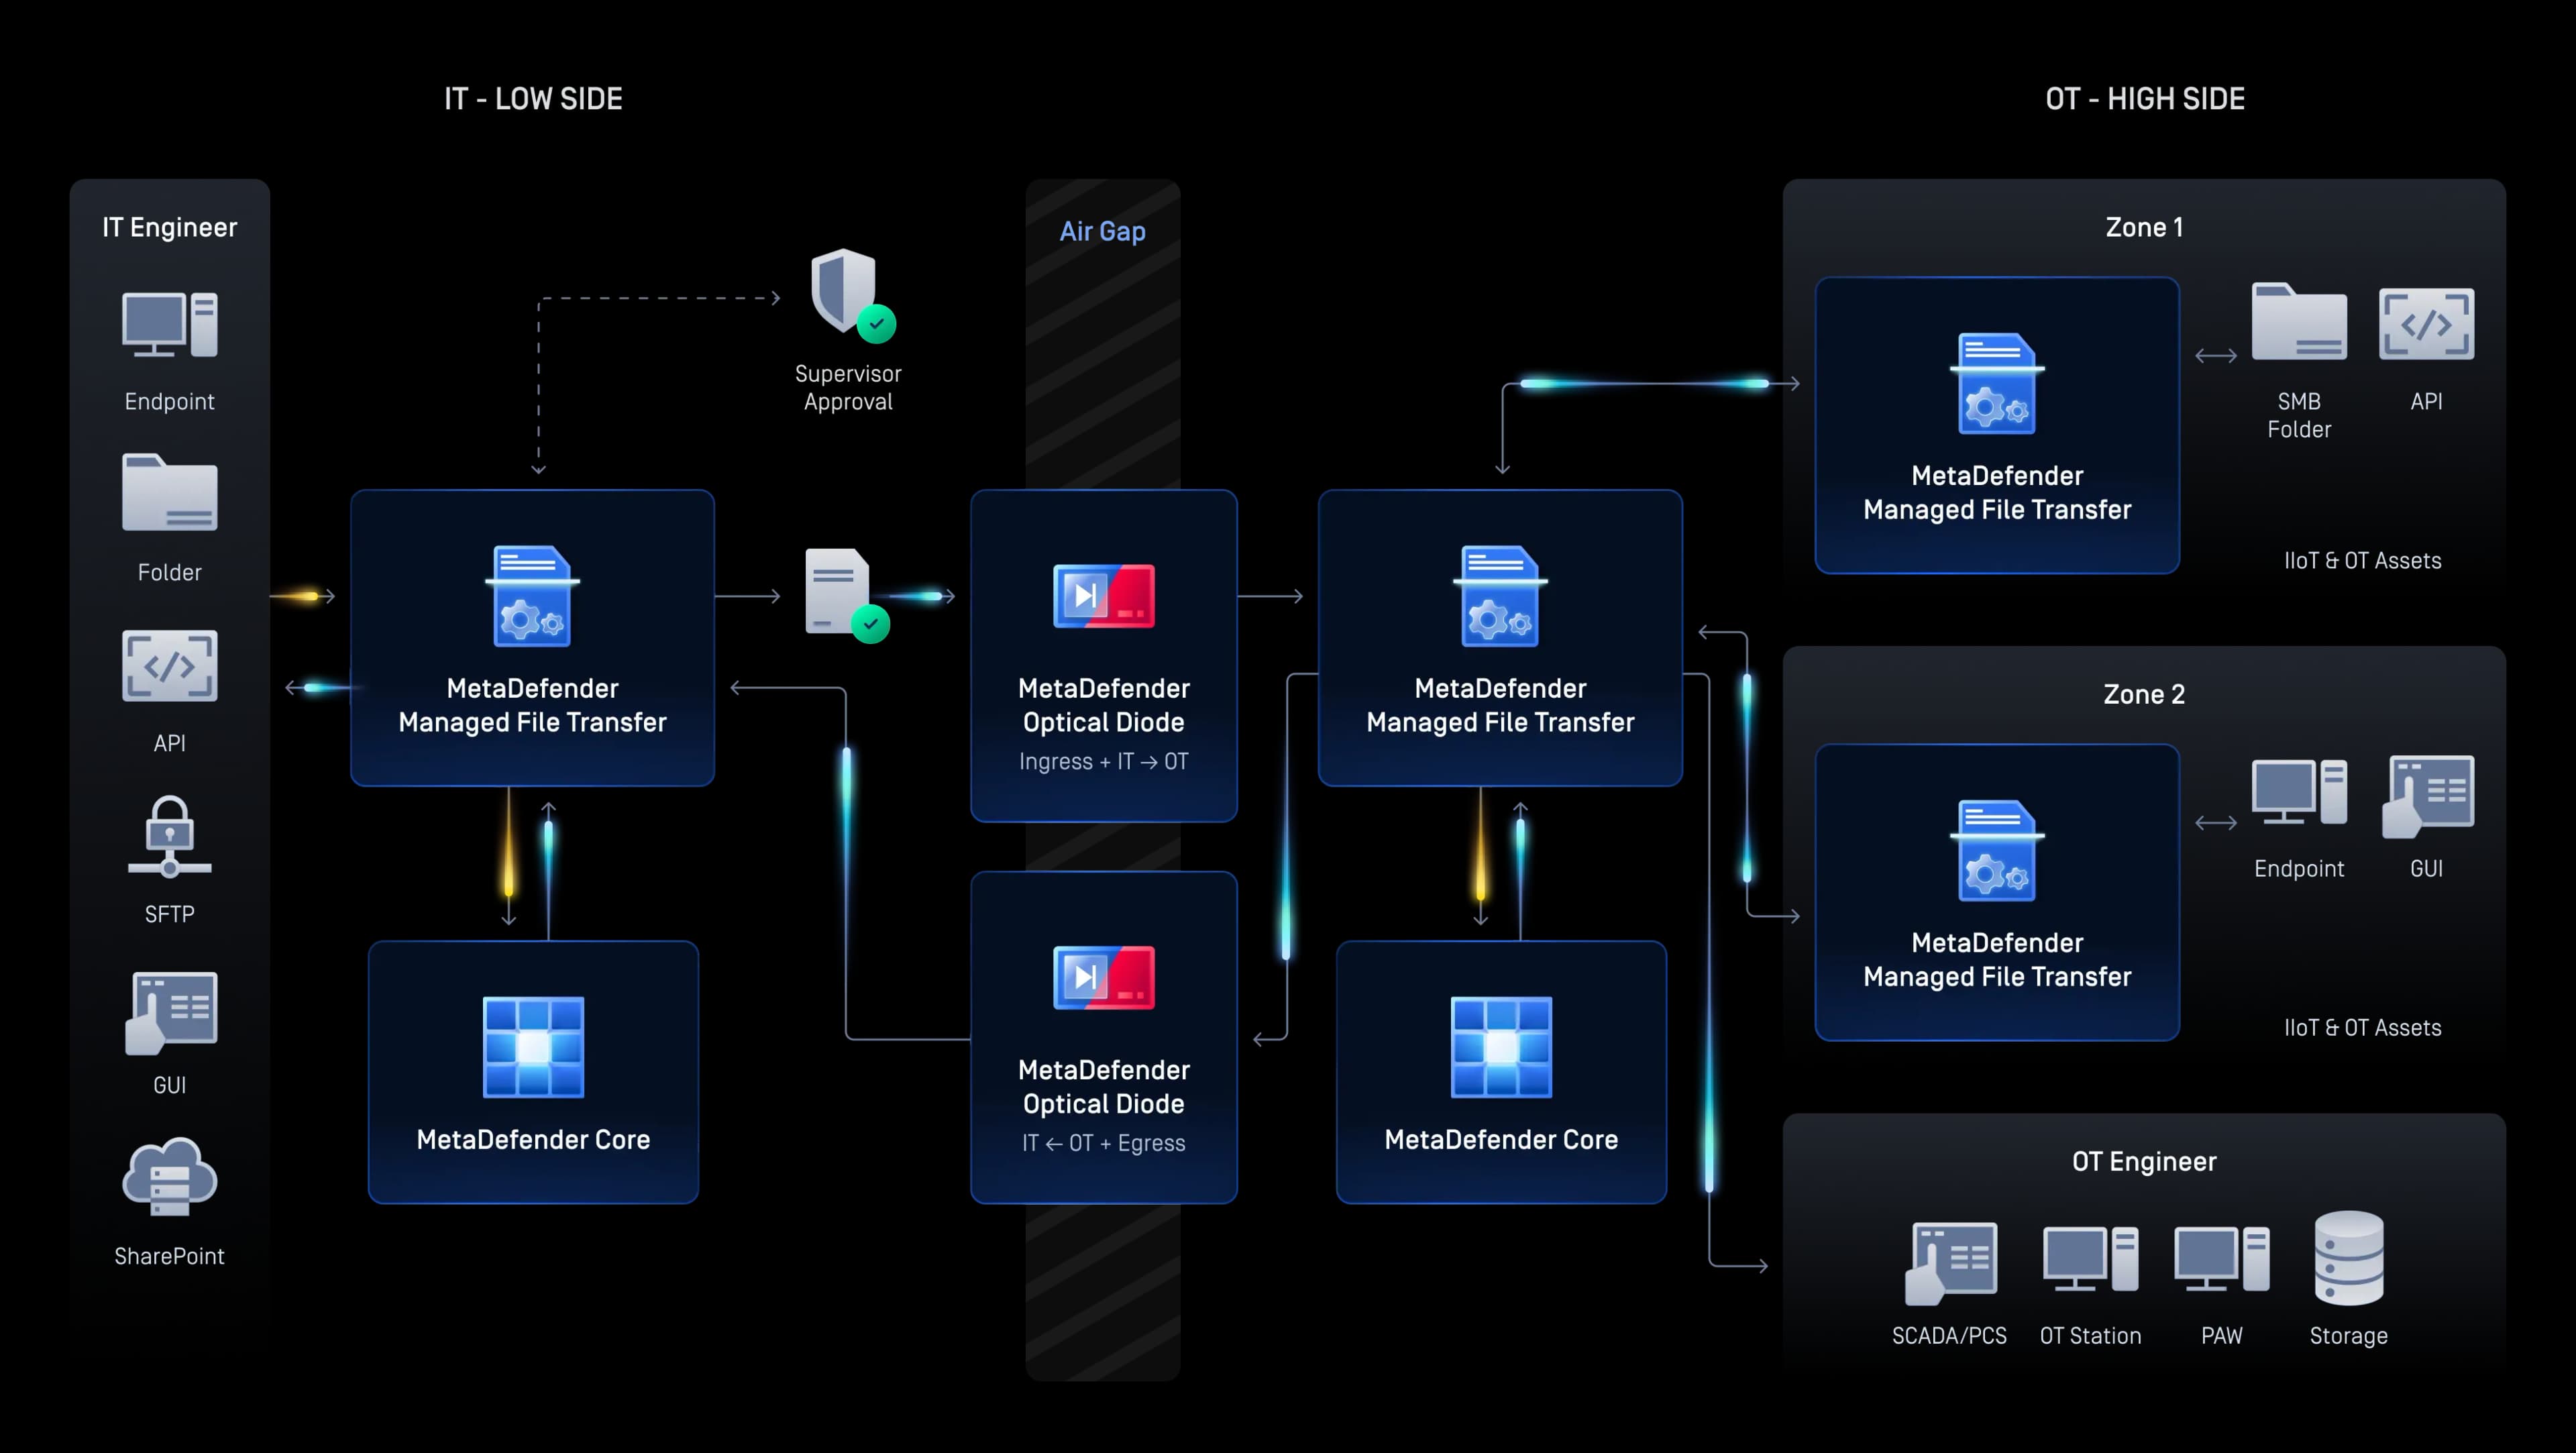
MetaDefender Managed File Transfer, NetWall™ ve Industrial Firewall , BT/OT sınırını geçen her dosyayı inceler ve denetler; böylece hiçbir kör nokta kalmadan tek yönlü veya ilkeye dayalı aktarımın sağlanmasını garanti eder.
Görünürlük, Erişim ve Tehdit Önleme
Industrial Firewall, ve OT Access , siber riskleri azaltmak için OT varlıklarının görünürlüğünü, güvenli uzaktan erişimi ve ağ korumasını bir araya getirir.
Merkezi Görünürlük ve Uyumluluk
My OPSWAT™ Central Management , tasarım gereği denetime hazır olan her site, ürün ve coğrafi bölgede politika uygulamasını, tarama günlüklerini ve uyumluluk raporlamasını tek bir çatı altında birleştirir.

Yapay Zeka Destekli Sıfırıncı Gün Saldırı Tespiti
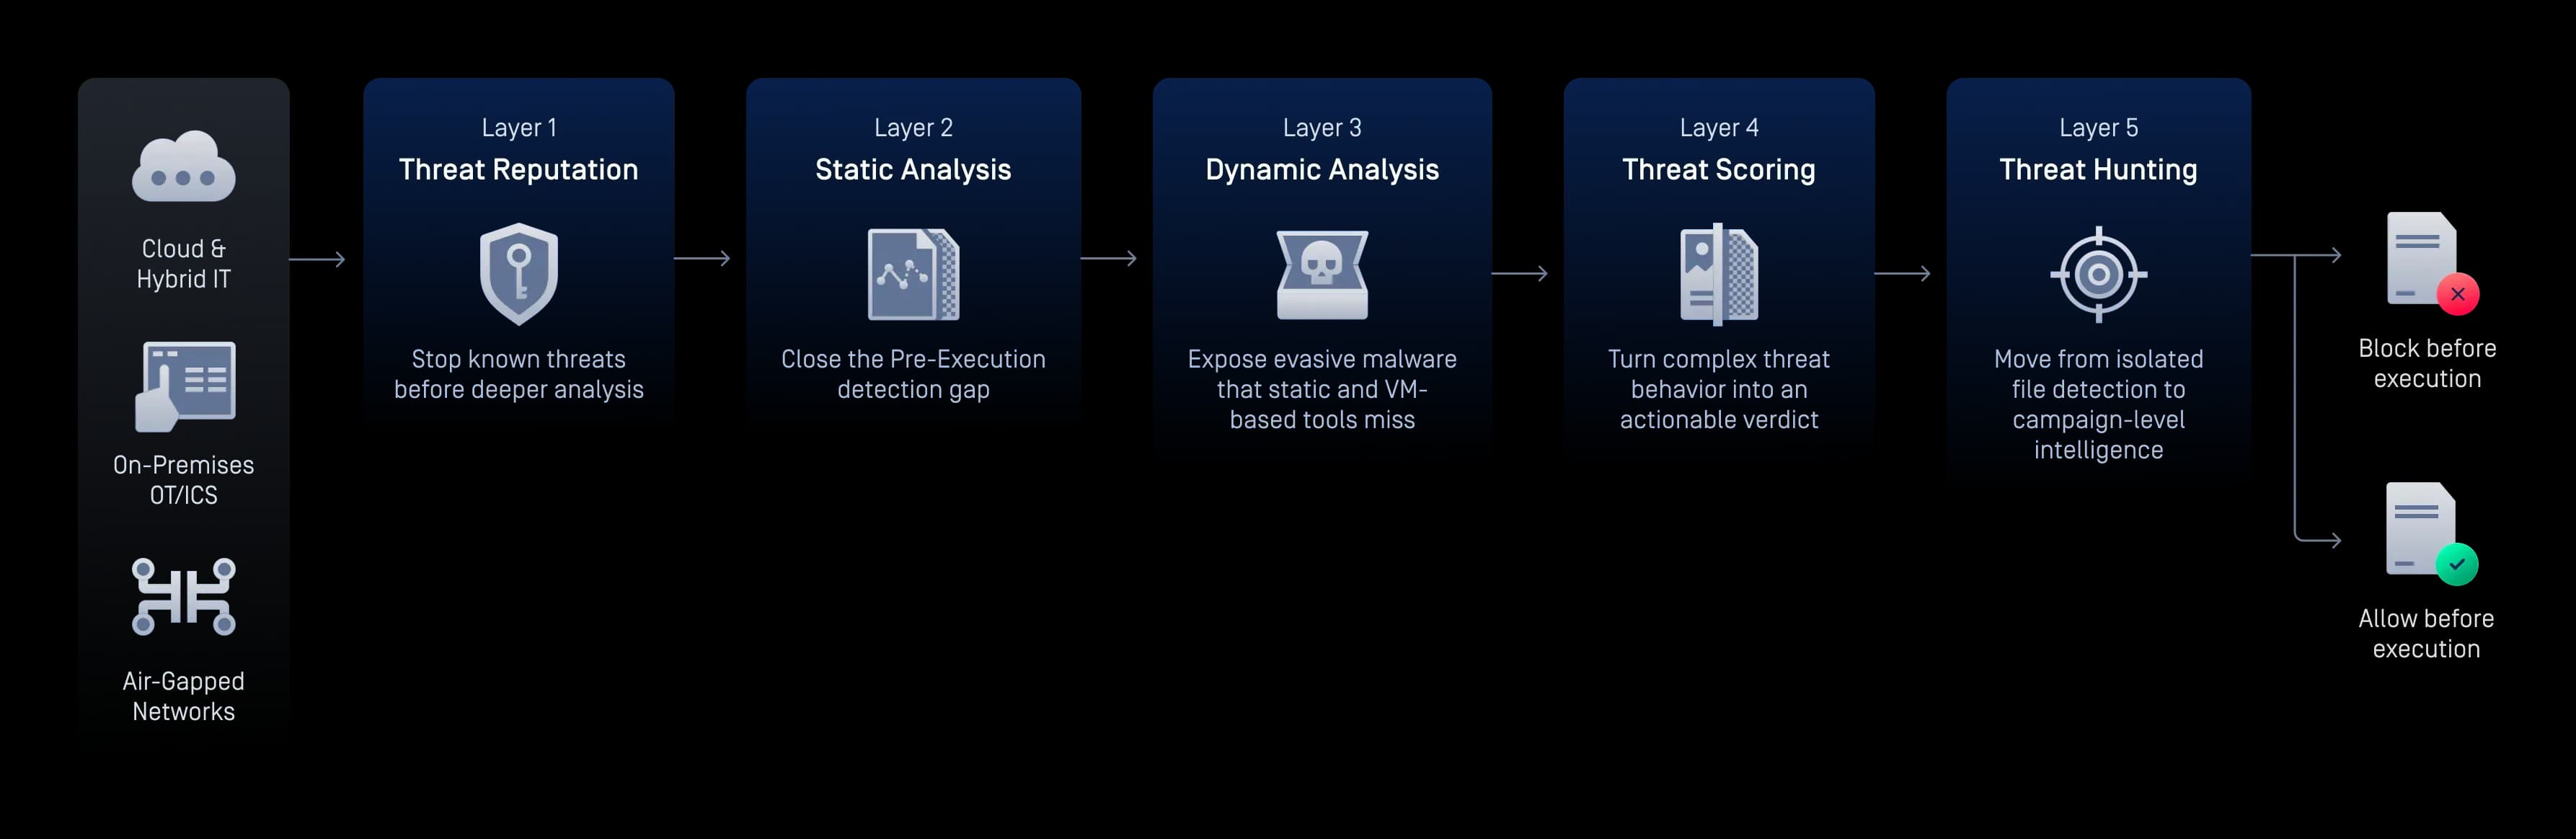
MetaDefender Aether™, tehdit itibar bilgisi, Predictive Alin AI, emülasyon tabanlı sanal ortam, tehdit puanlama ve tehdit avcılığını tek bir beş katmanlı çözümde bir araya getirir. Her dosya için tek bir eyleme geçirilebilir değerlendirme ile sıfırıncı gün ve tespit edilmeye karşı dirençli kötü amaçlı yazılımları, kullanıcılara ve sistemlere ulaşmadan önce tespit edin.
Secure Enerji ve Kamu Hizmetleri İşletmeciliği
Kullanım Durumları
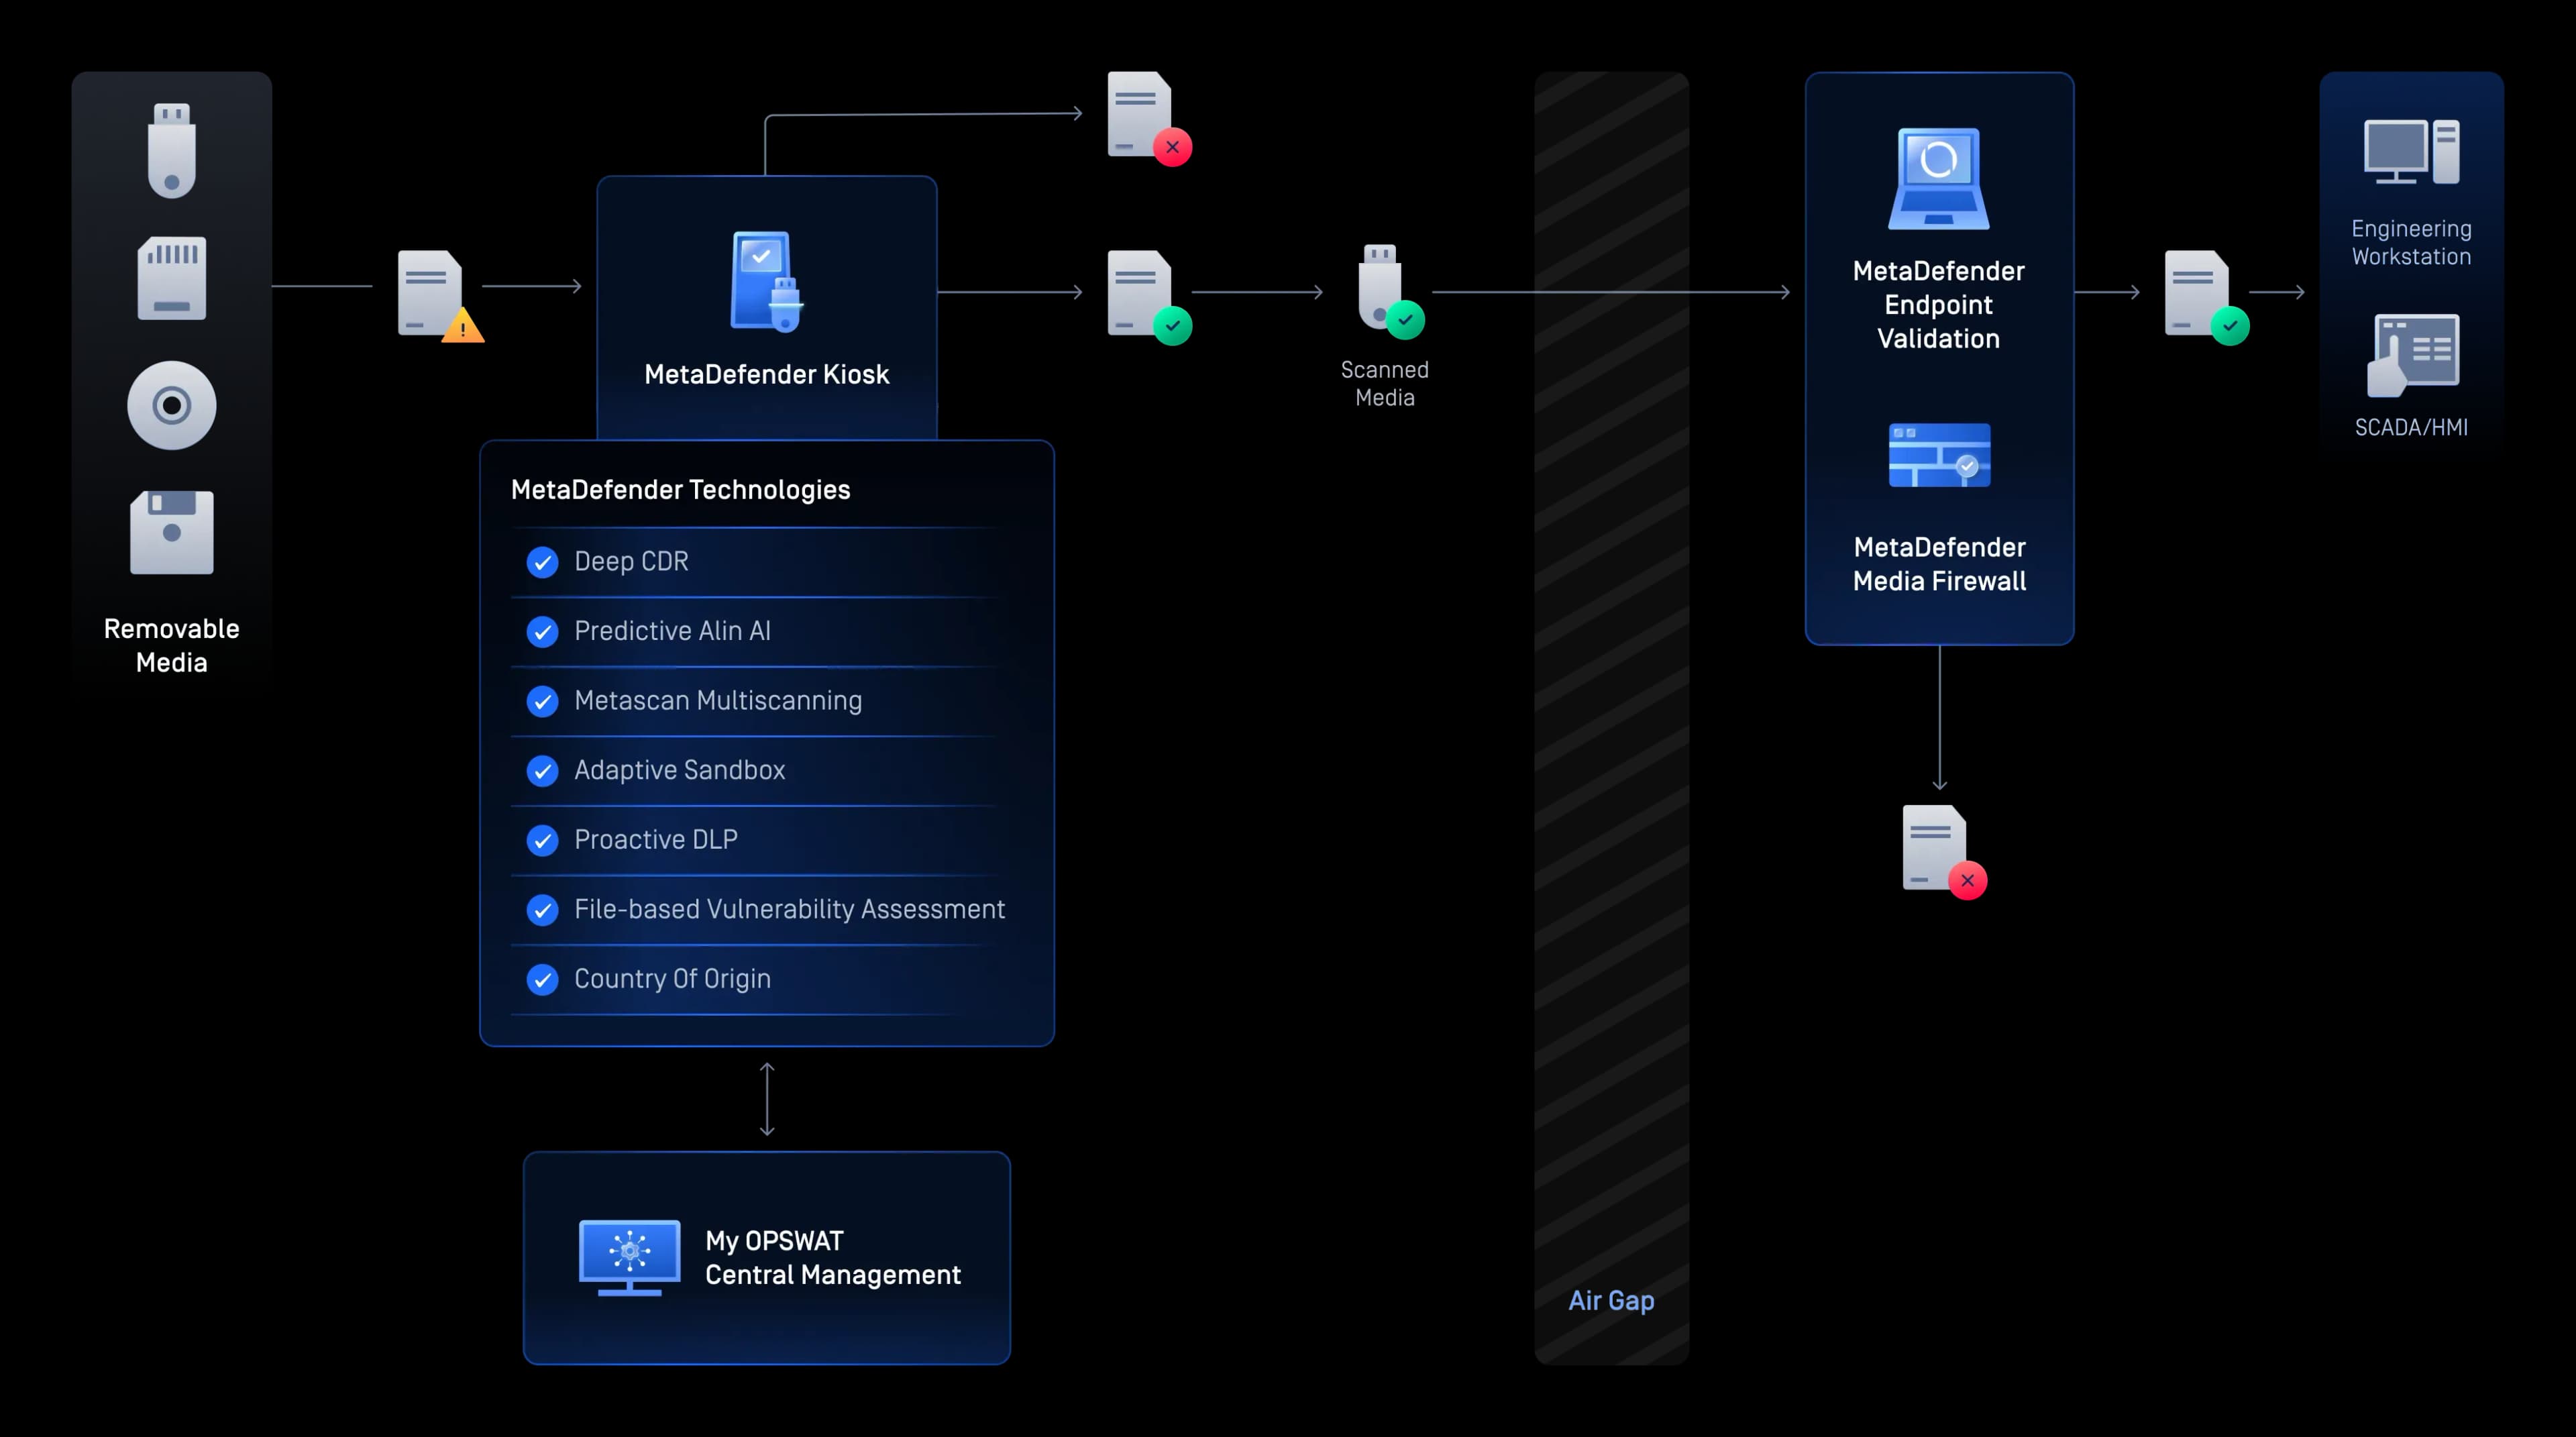
Secure Media 'ın Çıkarılabilir Giriş Noktaları
Çıkarılabilir ortamların operasyonel sistemlere ulaşmadan önce taranması, temizlenmesi ve doğrulanması yoluyla kötü amaçlı yazılımların kritik OT ortamlarına girmesini önleyin.
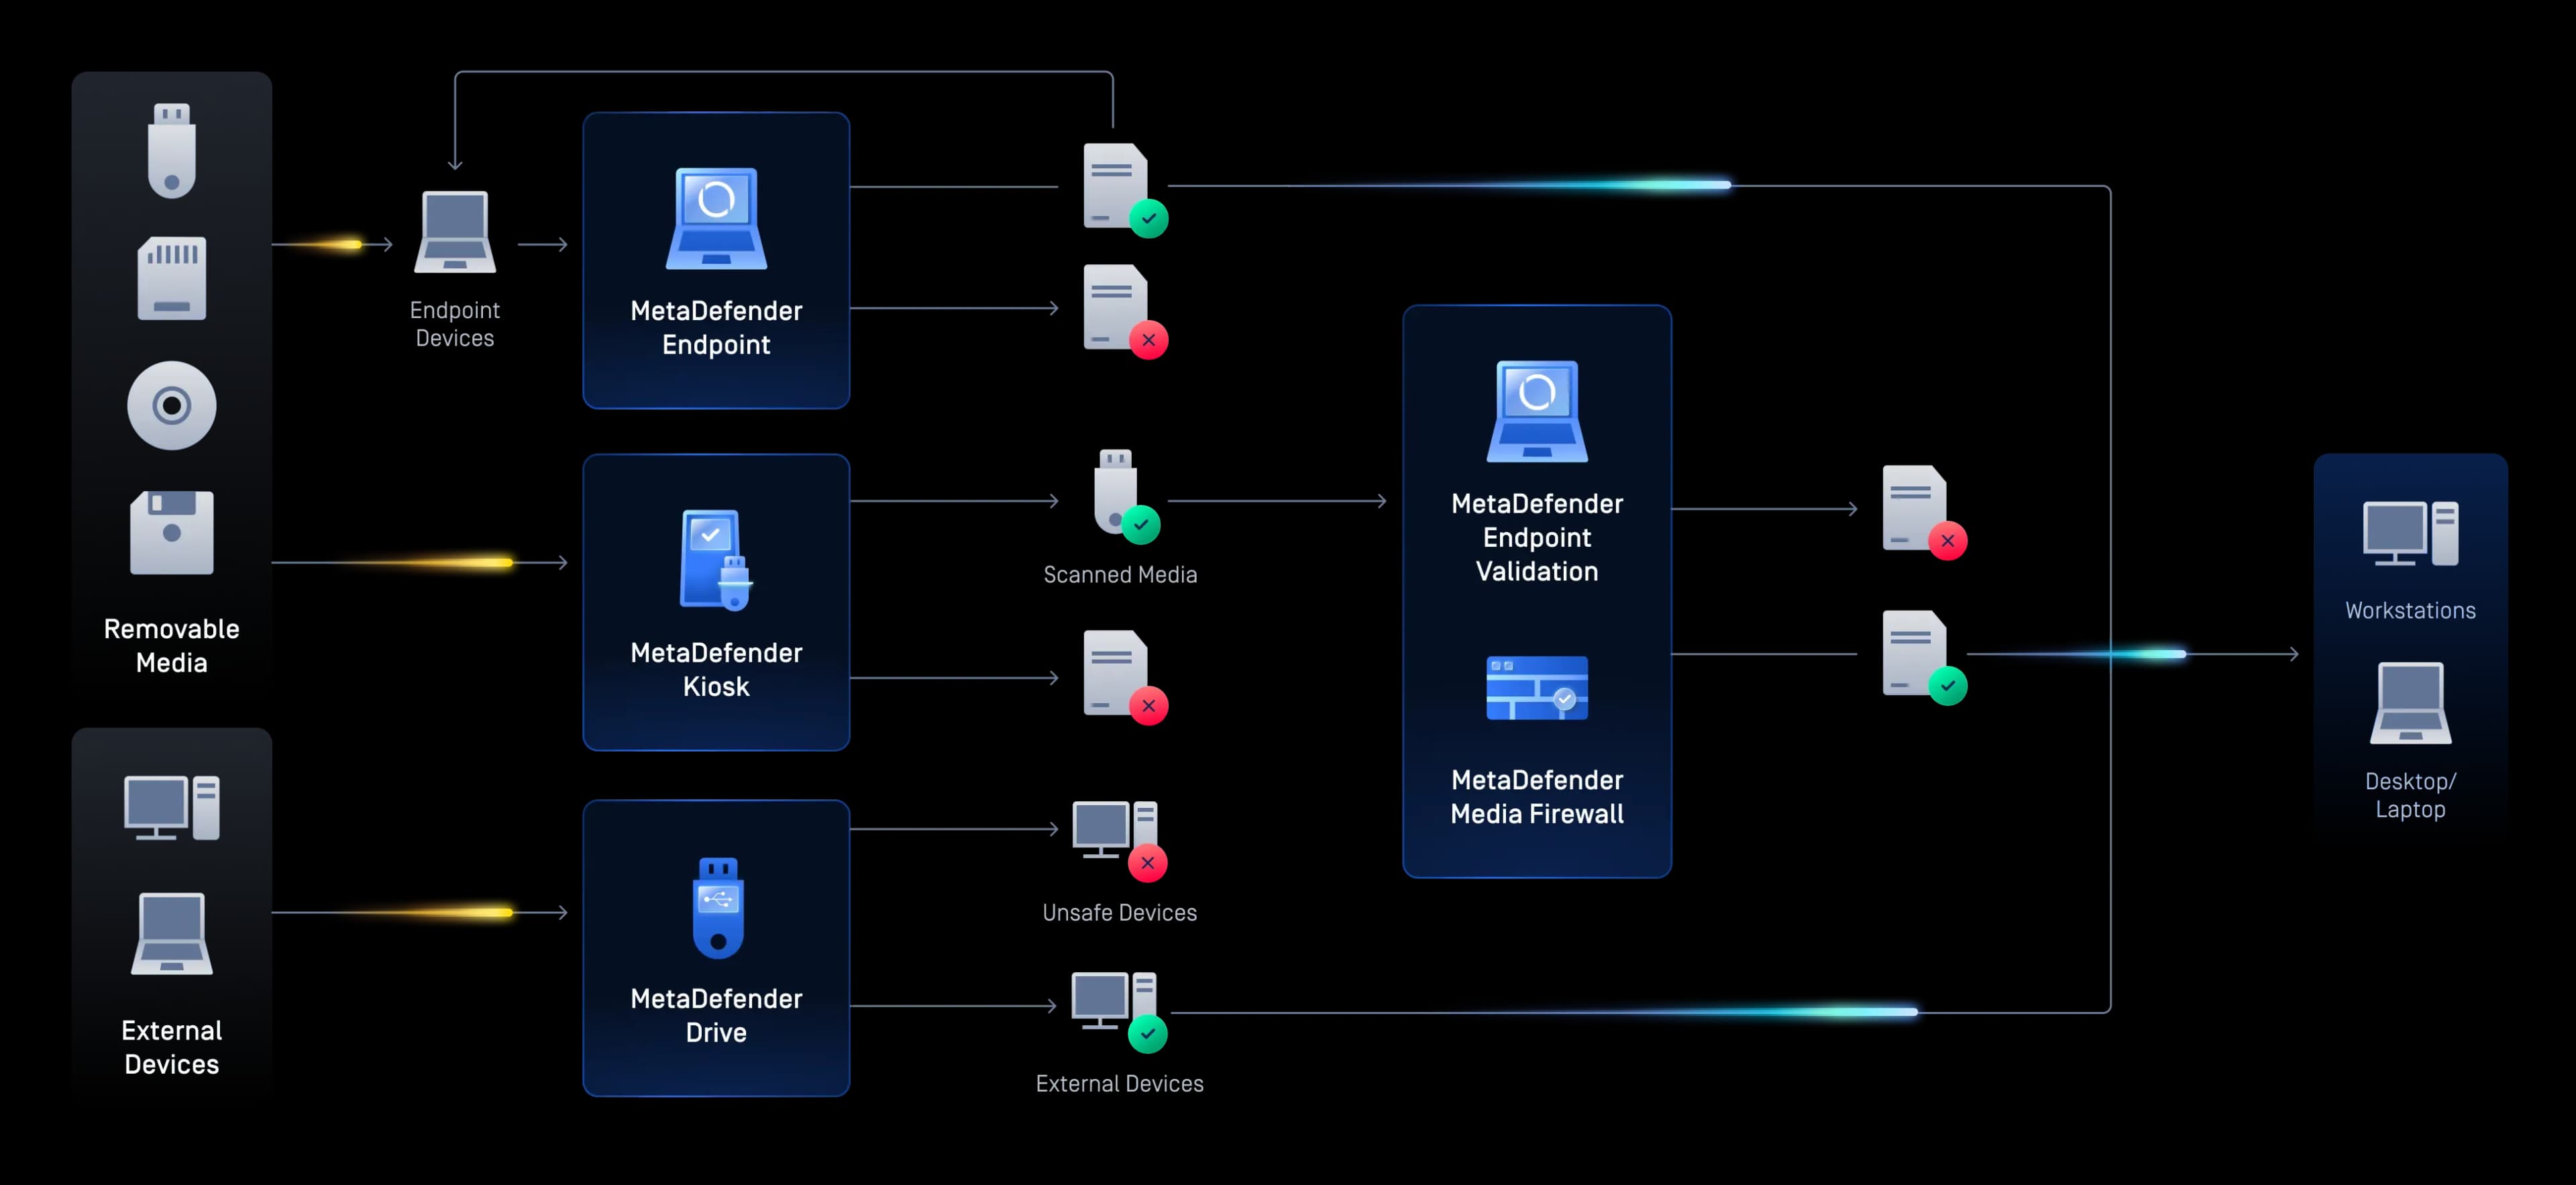
Geçici Cihazları ve Uç Noktaları Koruyun
Secure satıcıya ait dizüstü bilgisayarlar, mühendislik iş istasyonları ve geçici cihazlar için önyükleme öncesi tarama, cihaz kontrolü ve güvenli yama dağıtımı.
Bağlantılı OT İşlemlerini Koruyun
Eski ve modern OT ortamlarında aktif ağ koruması, güvenli uzaktan erişim ve donanımla desteklenen tek yönlü veri aktarımı sayesinde endüstriyel operasyonları koruyun.
Secure Her türlü BT/OT dosya aktarımı
Politika tabanlı denetimleri uygularken, BT ve OT ortamları arasında dosyaları inceleyin, temizleyin ve güvenli bir şekilde aktarın.
Gelişmiş Tehditleri Yürütülmeden Önce Tespit Etme
Bulut, şirket içi ve hava boşluklu ortamlarda makine öğrenimi, uyarlanabilir sanal ortam ve tehdit istihbaratını kullanarak sıfırıncı gün ve yapay zeka destekli tehditleri, yürürlüğe girmeden önce durdurun.
- Taşınabilir Medya KorumasıTaşınabilir Medya Koruması
Secure Media 'ın Çıkarılabilir Giriş Noktaları
Çıkarılabilir ortamların operasyonel sistemlere ulaşmadan önce taranması, temizlenmesi ve doğrulanması yoluyla kötü amaçlı yazılımların kritik OT ortamlarına girmesini önleyin.
- Cihaz GüvenliğiCihaz Güvenliği
Geçici Cihazları ve Uç Noktaları Koruyun
Secure satıcıya ait dizüstü bilgisayarlar, mühendislik iş istasyonları ve geçici cihazlar için önyükleme öncesi tarama, cihaz kontrolü ve güvenli yama dağıtımı.
- OT & CPS KorumasıOT & CPS Koruması
Bağlantılı OT İşlemlerini Koruyun
Eski ve modern OT ortamlarında aktif ağ koruması, güvenli uzaktan erişim ve donanımla desteklenen tek yönlü veri aktarımı sayesinde endüstriyel operasyonları koruyun.
- Secure TransferlerSecure Transferler
Secure Her türlü BT/OT dosya aktarımı
Politika tabanlı denetimleri uygularken, BT ve OT ortamları arasında dosyaları inceleyin, temizleyin ve güvenli bir şekilde aktarın.
- Yapay Zeka TespitiYapay Zeka Tespiti
Gelişmiş Tehditleri Yürütülmeden Önce Tespit Etme
Bulut, şirket içi ve hava boşluklu ortamlarda makine öğrenimi, uyarlanabilir sanal ortam ve tehdit istihbaratını kullanarak sıfırıncı gün ve yapay zeka destekli tehditleri, yürürlüğe girmeden önce durdurun.
Dünyanın En Sıkı Enerji Yönetmeliklerine Uygun Olarak Tasarlanmıştır
OPSWAT Merkezi tarama günlükleri, politika uygulama kayıtları ve uyumluluk gösterge panelleri aracılığıyla NERC CIP, IEC 62443, NRC 10 CFR 73.54, AB NIS2, TSA Boru Hattı Güvenliği Yönergeleri, Avustralya SOCI Yasası ve daha fazlası için belgeleme, uygulama ve denetime hazırlık süreçlerini destekler.
Tehditleri Durdurmak Pazar Lideri Teknoloji ile Başlar
OPSWAT'ın kanıtlanmış, dünya çapında güvenilir, ödüllü ve pazar lideri teknolojisi, dosya kaynaklı kötü amaçlı yazılımların kritik ortamlarınıza girmesini ve yayılmasını önler.
Sınırda Yapay Zeka Destekli Sıfırıncı Gün Tahmini
- Yürütme Öncesi Algılama ve Engelleme
- Kurumsal Dosya İş Akışları Üzerinde Eğitilmiş ML Modeli
Daha Fazla Motor Bir Motordan Daha İyidir
- Kötü amaçlı yazılımların neredeyse %100'ünü tespit eder
- 30'dan fazla lider AV motoru ile aynı anda tarama yapar
Başkalarının Gözden Kaçırdığı Tehditleri Durdurun
- 200'den fazla dosya formatını destekler
- Çok seviyeli iç içe arşivleri özyinelemeli olarak sterilize eder
- Güvenli ve kullanılabilir dosyaları yeniden oluşturma
Yapay Zeka Destekli İçerik Orijinalliği ve Belge Sahteciliği Tespiti
- Görüntü meta verilerini tekilleştirin, doğrulayın ve standartlaştırın
- Görsel adli ipuçlarını, metin stilometrisi özelliklerini ve belge yapısı ipuçlarını değerlendirin
- AI tarafından üretilen metinler, AI tarafından üretilen görseller ve belge sahteciliği sınıflandırıcıları için ayrı sınıflandırıcılar kullanın
Güvenlik Açısından Kritik İş Akışları için Gerçek Dosya Türü Algılama
- Yapay Zeka Geliştirilmiş
- Sahte dosya türlerini milisaniyeler içinde tespit eder
- Performans kaybı olmadan satır içi uygulama
Hassas Veri Kaybını Önleme
- Yapılandırılmamış metinleri önceden tanımlanmış kategorilere yerleştirmek ve sınıflandırmak için yapay zeka destekli modellerden yararlanma
- 125'ten fazla dosya türünde PII, PHI, PCI gibi tespit edilen hassas bilgileri otomatik olarak sansürleyin
- Görüntülerde Optik Karakter Tanıma (OCR) desteği
- AI İçerik Denetleyicisi
Yapay Zeka Destekli İçerik Orijinalliği ve Belge Sahteciliği Tespiti
- Görüntü meta verilerini tekilleştirin, doğrulayın ve standartlaştırın
- Görsel adli ipuçlarını, metin stilometrisi özelliklerini ve belge yapısı ipuçlarını değerlendirin
- AI tarafından üretilen metinler, AI tarafından üretilen görseller ve belge sahteciliği sınıflandırıcıları için ayrı sınıflandırıcılar kullanın
100 milyardan fazla resimGoogle SynthID Algılama'dan%99 DoğrulukBüyük Ölçekli Görüntü Üreticileri için - Dosya Türü Algılama
Güvenlik Açısından Kritik İş Akışları için Gerçek Dosya Türü Algılama
- Yapay Zeka Geliştirilmiş
- Sahte dosya türlerini milisaniyeler içinde tespit eder
- Performans kaybı olmadan satır içi uygulama
99+ DoğrulukGizlenmiş Uzantılar Üzerine
1.500'den fazla enerji kuruluşu tarafından güvenilen
- “Belirli bir dosyayı doğrulamak için tek bir antivirüs motoruna sahip olmak ideal değildir. OPSWAT adresinde şu anda kullandığımız çözüm sayesinde, her dosya 16 farklı antivirüs motoru tarafından taranmaktadır.”Mike RitchieSiber Güvenlik, Dounreay Nükleer Yenileme Hizmetleri
- “ OPSWAT MetaDefender Core gibi bir ürünü kullanarak bu sorunu başarıyla çözdük. Hitachi Energy’nin tüm küresel hizmetlerini tek bir sunucuda merkezileştirebildim.”Jeremy MorganHitachi Energy Küresel Siber Güvenlik Müdürü
- “Hava boşluğumuzun potansiyel olarak savunmasız kalabileceği için hızlı hareket etmemiz gerektiğini biliyorduk, ancak bize uygun olmayan bir alternatif çözüm seçme riskine girmemeliydik.”
- “Tesislerimize giren ve çıkan sürekli veri akışını izlememiz ve yönetmemiz gerekiyordu. MetaDefender [Kiosk] sayesinde, belirli kullanıcılar için ayrıntılı güvenlik politikaları oluşturabildik ve sürekli değişen sektör gerekliliklerine ayak uydurabildik. Bu, bize ek bir koruma katmanı sağlıyor.”Malie CombsOPPD'de Siber Güvenlik Analisti Bilgi Teknolojisi
Önerilen Kaynaklar
Enerji ve Kamu Hizmetlerinde Kanıtlanmış Dağıtımlar
NERC CIP Uyumluluğu
ICS/OT Siber Güvenlik Bütçesi: Harcama Eğilimleri, Zorluklar ve Gelecek
SANSOT Security Durum Raporu
OT Siber Güvenliği İçin Kapsamlı Kılavuz
Esnekliği Yeniden Tanımlamak: BT-OT Arasında Birleşik Güvenlik
Veri Diyotları ile Kritik Ağların Güvenliğini Sağlama: Yüksek Kullanılabilirlik Yapılandırmaları
Veri Diyotları İçin Kapsamlı Kılavuz
SSS
Kendi başlarına değil. USB sürücüler, yüklenicilerin dizüstü bilgisayarları ve tedarikçilerin araçları yoluyla sisteme sızan kötü amaçlı yazılımlar, Stuxnet, Industroyer vb. örneklerinde görüldüğü gibi, hava boşluklarını rutin olarak aşmaktadır.
Her zaman değil. Operatörler, özellikle bakım dönemlerinde ve fiziksel bir denetim mekanizması bulunmadığında, protokol uyumluluğundan ziyade sistemin kesintisiz çalışmasını önceliklendiriyorlar.
İlle de öyle değil. ICS’deki ortalama kalma süresi 200 günü aşıyor — tespit edilen bir olayın olmaması, sistemin güvenliğinin ihlal edilmediği anlamına gelmez.
Hayır. NERC CIP, NRC ve TSA gibi düzenleyici kurumlar, yalnızca yazılı prosedürler değil, kanıtlanabilir ve denetime hazır bir uygulama gerektirmektedir.
Hayır. Tek motorlu antivirüs yazılımları, yeni kötü amaçlı yazılım varyantlarının %30–40’ını ilk piyasaya çıktıklarında tespit edememektedir. Enerji sektöründe çok motorlu tarama ve içerik etkisizleştirme teknolojilerine ihtiyaç vardır.
MetaDefender Kiosk gibi birçok fiziksel denetim noktası, bir tesise kurulduktan sonra birkaç saat içinde faaliyete geçebilir.
Evet. Core için Predictive Alin AI ve MetaDefender Aether, tamamen çevrimdışı olarak çalışır ve hava boşluklu nükleer tesisler, boru hatları ve şebeke ortamlarını destekler.