OPSWAT Malzeme Listesi
Yazılım paketlerini ve bilinen güvenlik açıklarını belirleyin, kriptografik riski değerlendirin ve yapay zeka modellerinin köken bilgilerini ve beyan edilen lisansları inceleyin.
- Software Bileşen Görünürlüğü
- Kuantum Sonrası Geçiş Planlaması
- AI Modeli Kaynağı
OPSWAT 'ın Güvendiği Kişiler
























Otomatik SBOM,
CBOM ve AIBOM
Oluşturma
SBOM için CycloneDX ve SPDX
8,7 milyon+
Üçüncü Taraf Açık Kaynaklı
Software
CI/CD Süreci v
'ın Entegrasyonu
Software & Yapay Zeka Lisans Bilgileri
Bilinen Güvenlik Açıkları ve Kriptografik Risklerin Görünürlüğü
Envanterdeki Kör Noktalar Risk Oluşturur
Eksik envanterler, ekiplerin güvenlik açığı müdahalesi, şifreleme geçişi ve yapay zeka modeli incelemeleri için kanıtları yeniden oluşturmak zorunda kalmasına neden olur.
Dosyalar, bileşen ayrıntıları olmadan geliyor
Tedarikçi yazılımları ve yapay zeka model dosyaları, kullanılabilir envanterler olmadan gelebilir; bu durumda ekipler, inceleme öncesinde paket sürümlerini, kriptografik bağımlılıkları, modelin kaynağını ve beyan edilen lisansları belirlemek zorunda kalır.
Artan Uyum ve Belgeleme Gereklilikleri
Yeni CVE’ler Manuel Bileşen Kontrollerini Tetikliyor
Yeni bir CVE açıklandığında, eksik paket adları ve sürümleri, ilk aşamadaki görevi, yani hangi yazılım bileşenlerinin incelenmesi gerektiğini belirlemeyi geciktirir.
Analiz Et, Envanter Çıkar, Dışa Aktar
 ADIM 1
Desteklenen Dosyaları ve Öğeleri Tarama
Kaynak dosyaları, ikili dosyaları, sertifikaları, konteyner içeriğini ve yapay zeka model dosyalarını tarayın. Analiz kapsamı, dosya türüne ve etkinleştirilmiş BOM modüllerine bağlıdır.
- ADIM 2
Etkinleştirilmiş BOM Modüllerini Çalıştır
Etkinleştirilmiş modüller, gönderilen dosyaya ve desteklenen analize bağlı olarak, tek bir tarama sonucu içinde en fazla üç envanter oluşturur.
- ADIM 3
Tek Tek veya Birleştirilmiş Raporları Dışa Aktar
SPDX veya CycloneDX formatında ayrı SBOM’lar oluşturun ya da bunları JSON veya PDF formatında CBOM ve AIBOM ile birlikte sunarak, AppSec, PQC, AI yönetişimi, Hukuk ve GRC ekiplerine çalışmalarına uygun formatları sağlayın.
Üç envanter. Daha kapsamlı risk görünürlüğü.
Paketleri ve
adresinde belirtilen bilinen güvenlik açıklarını belirleyin
8,7 milyon üçüncü taraf kütüphaneden paket adlarını, sürümlerini, lisans bilgilerini, kritik yazılım güncellemelerini ve bilinen güvenlik açıklarını listeleyin.
Kriptografik Riski Değerlendirme
Algoritmaları, kütüphaneleri, sertifikaları, protokolleri ve ilgili kriptografik materyalleri inceleyin. Geçiş kararlarına yön vermek amacıyla klasik ve kuantum risklerini gözden geçirin ve mümkünse önerilen alternatifleri de değerlendirin.
AI Modellerini
adresinde Yayınlanmış Depolarla Eşleştirin
Model dosyalarını, aynı baytları yayınladığı bilinen depolarla eşleştirin ve mevcut beyan edilmiş lisansları bildirin; böylece gözden geçirenlere menşe ve lisans kontrolleri için somut referanslar sağlayın.
Air-
’da Boşluklu Ortamlardaki Dosyaları Analiz Etme
İzole edilmiş ağlardaki desteklenen dosyaları analiz edin. Gerekli veritabanları yerel olarak yüklendiğinde, ekipler tarama sırasında bulut bağlantısı olmadan BOM incelemeleri gerçekleştirebilir.
Malzeme Listesi Analizini Birleştirme
Tek bir motor aracılığıyla yazılım, kriptografi ve yapay zeka envanterleri oluşturarak, her envanter türü için ayrı tarama iş akışları yapılandırma ihtiyacını azaltın.
Malzeme Listesi (BOM) Tabanlı “
” Engelleme İlkelerini Yapılandırma
Yazılım güvenlik açığı eşiklerini ve paket lisans kısıtlamalarını belirleyin. İş akışı gereksinimlerinize göre, kriptografik riskler ve seçilen yapay zeka modeli lisansları için engelleme özelliğini ayrı ayrı etkinleştirin.
Birleştirilmiş Malzeme Listesi Tarama Sonucunu İnceleyin
Tarama özetini inceleyin, SBOM, CBOM ve AIBOM bulguları arasında geçiş yapın ve ihtiyacınız olan raporu dışa aktarın.
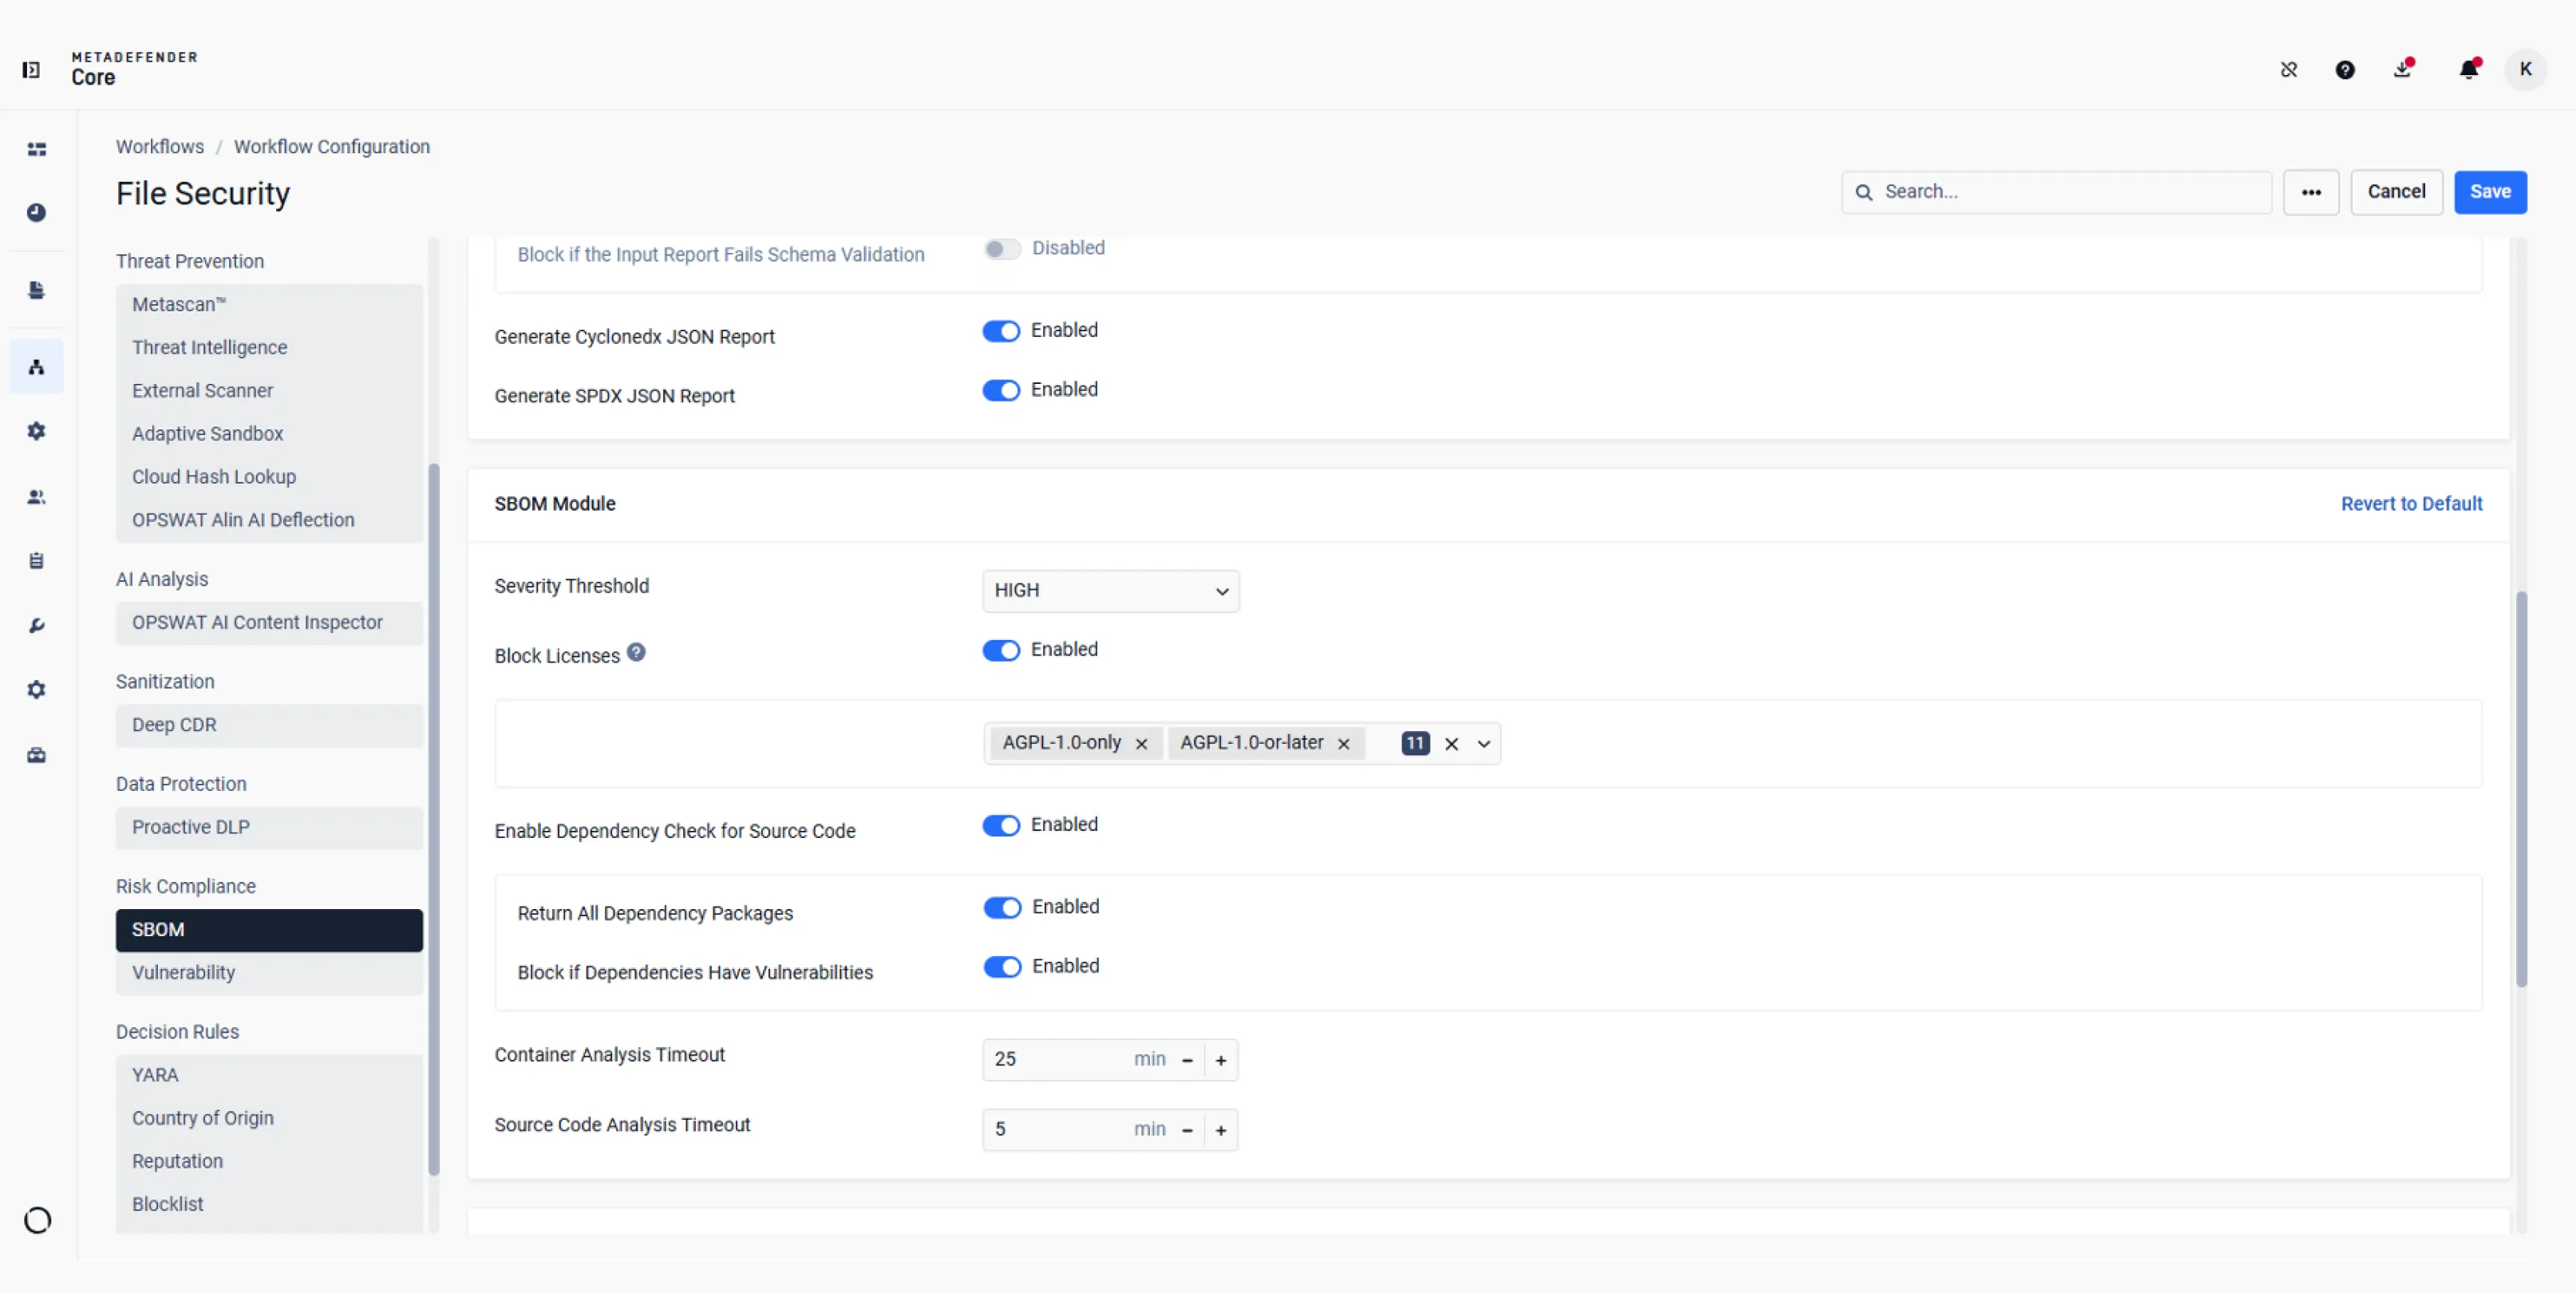
Güvenlik açığı ciddiyet eşiklerini belirleyin, engellenecek paket lisanslarını seçin ve kaynak kodu için bağımlılık denetimlerini etkinleştirin.
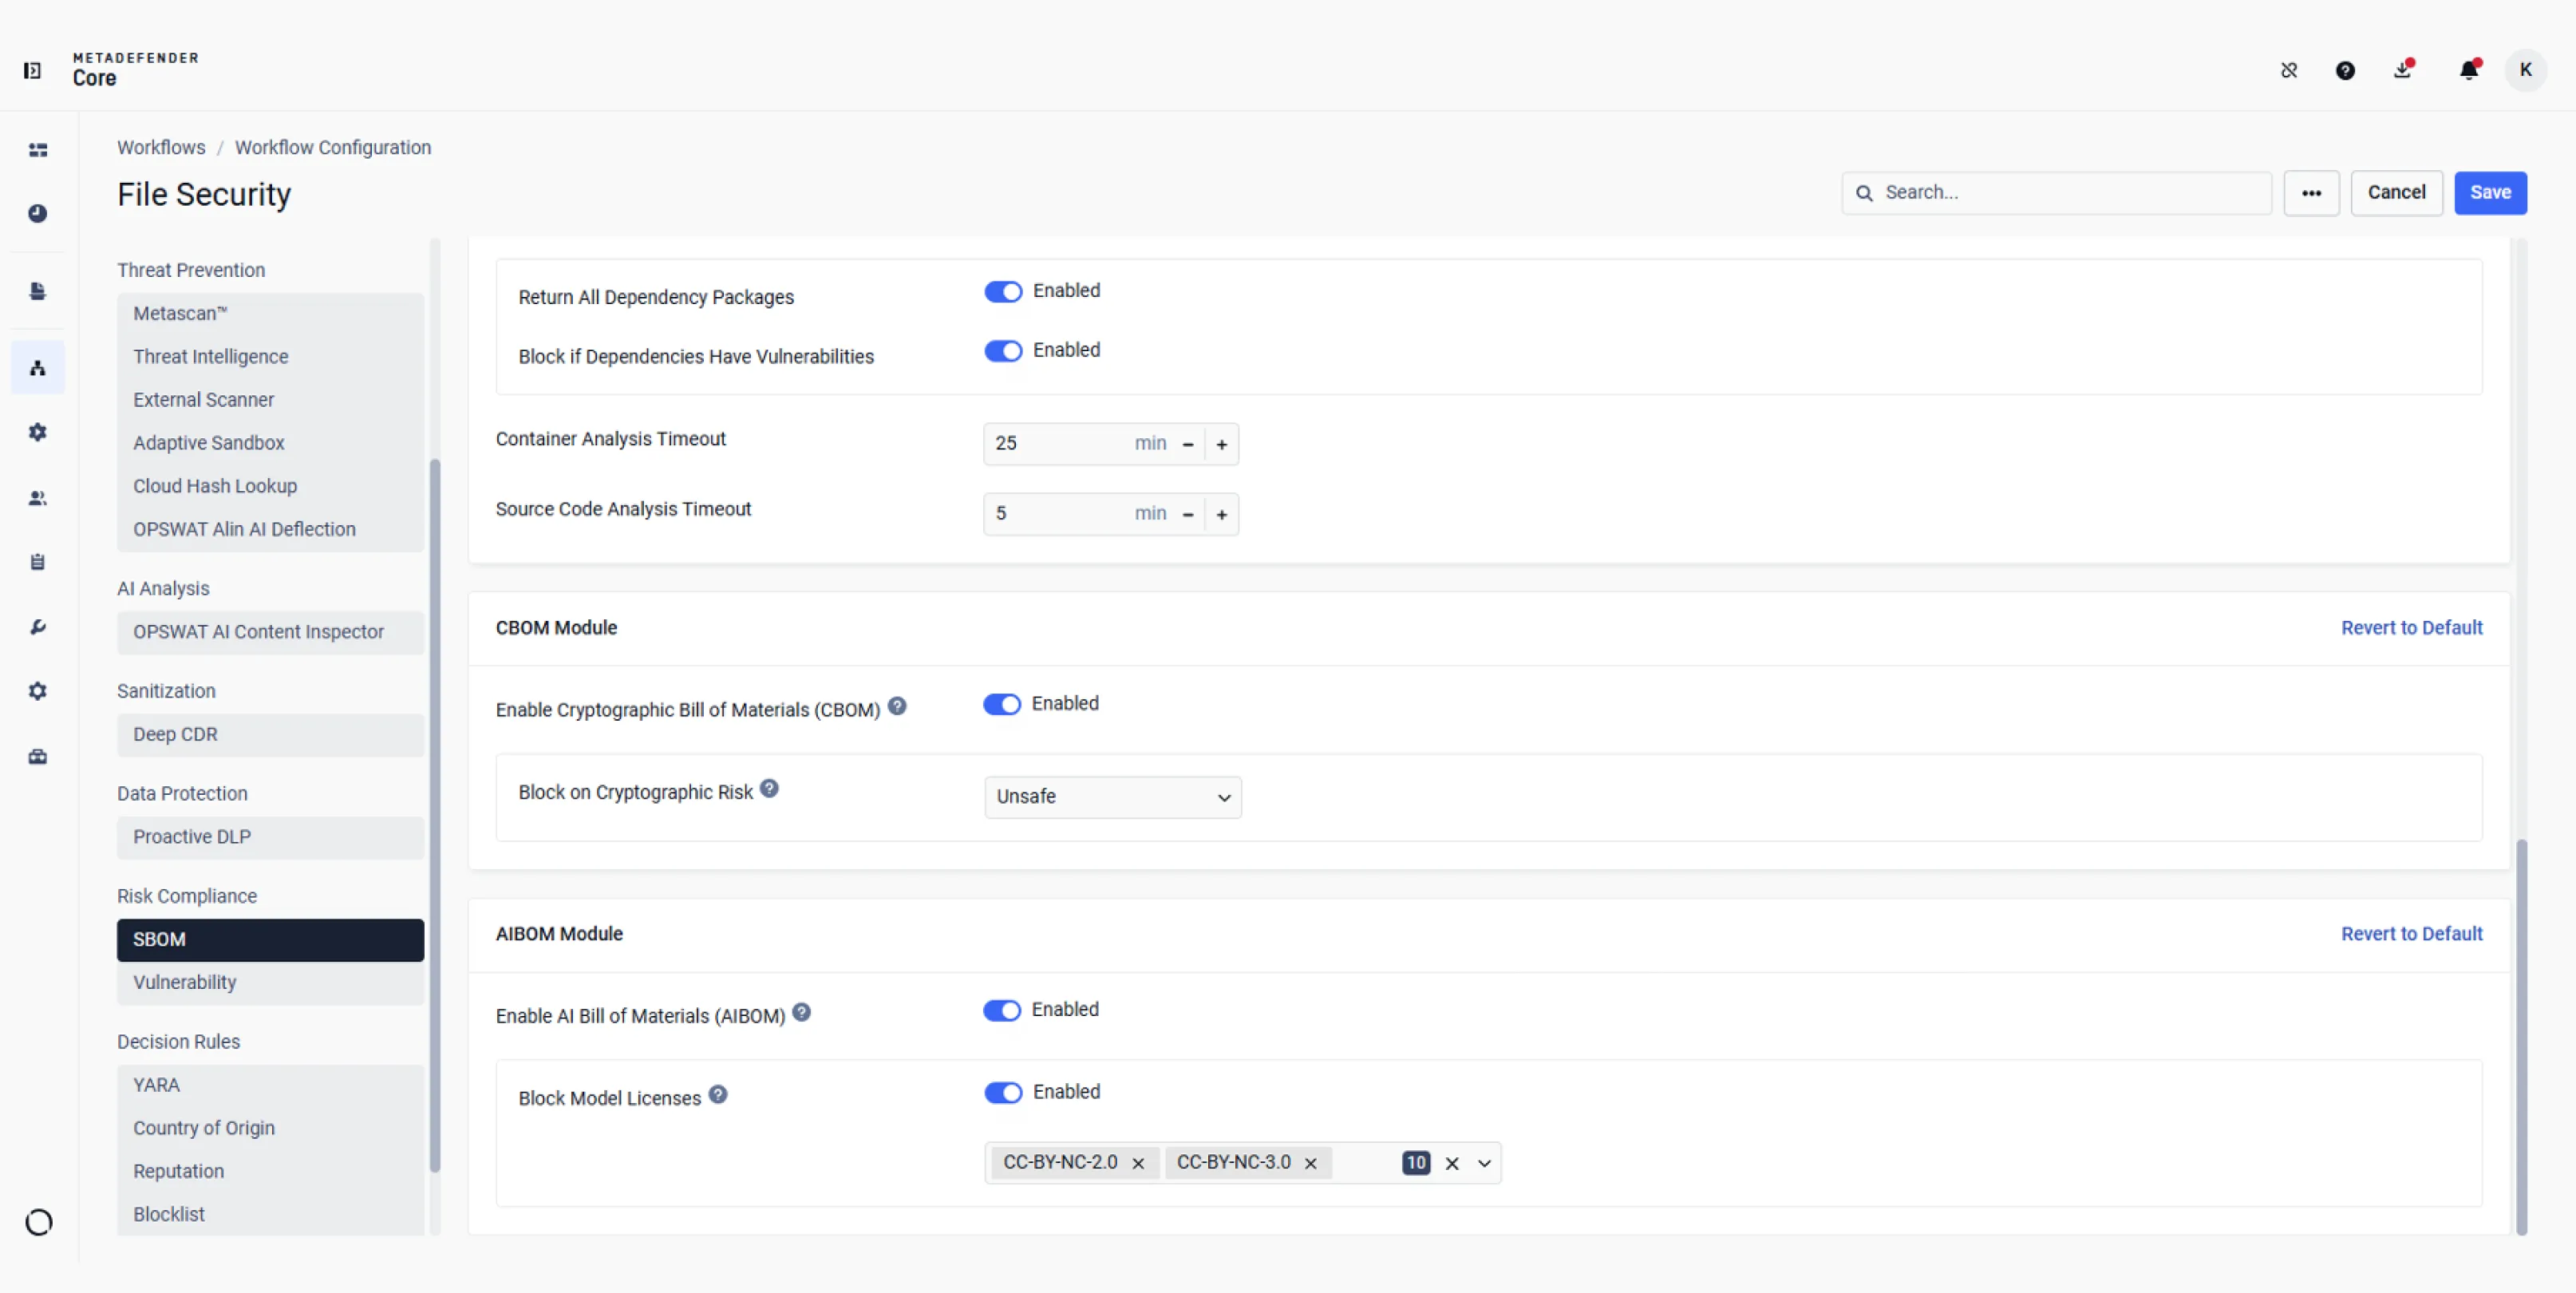
Kriptografik risk nedeniyle engelleme yapıp yapmayacağınızı veya hangi yapay zeka modeli lisanslarını kısıtlayacağınızı seçin.
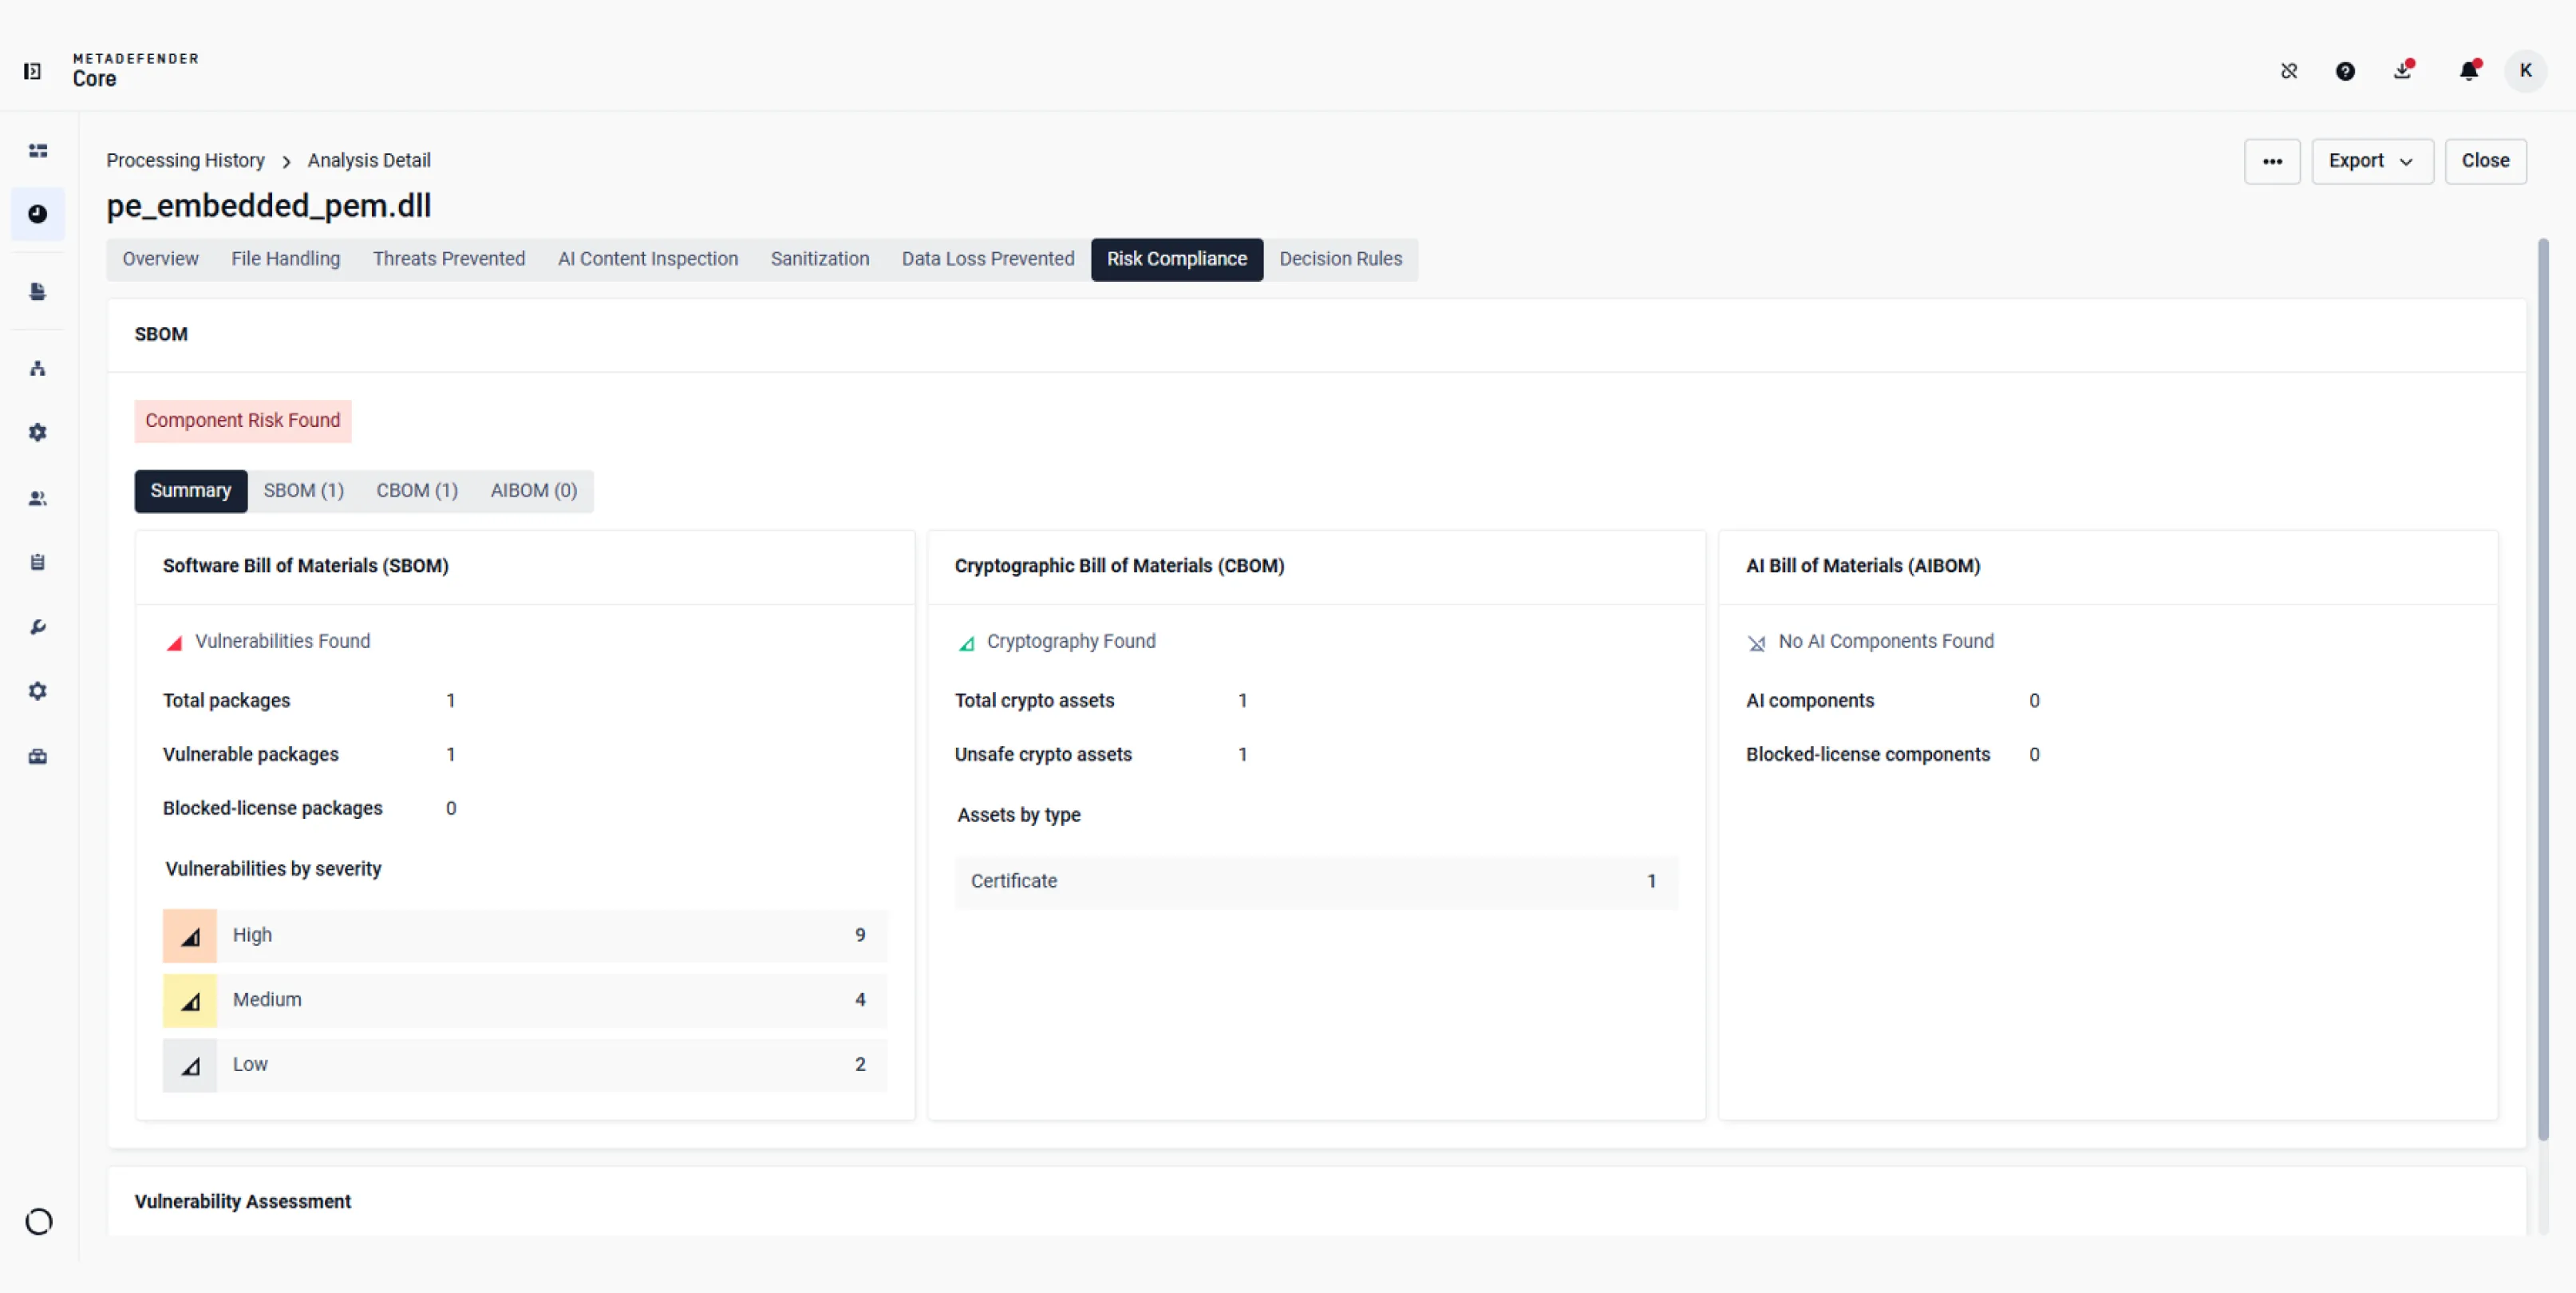
Taranan dosya ile ilgili yazılım, kriptografi veya yapay zeka bulgularını karşılaştırın, ardından ayrıntılar için her bir modülü açın.
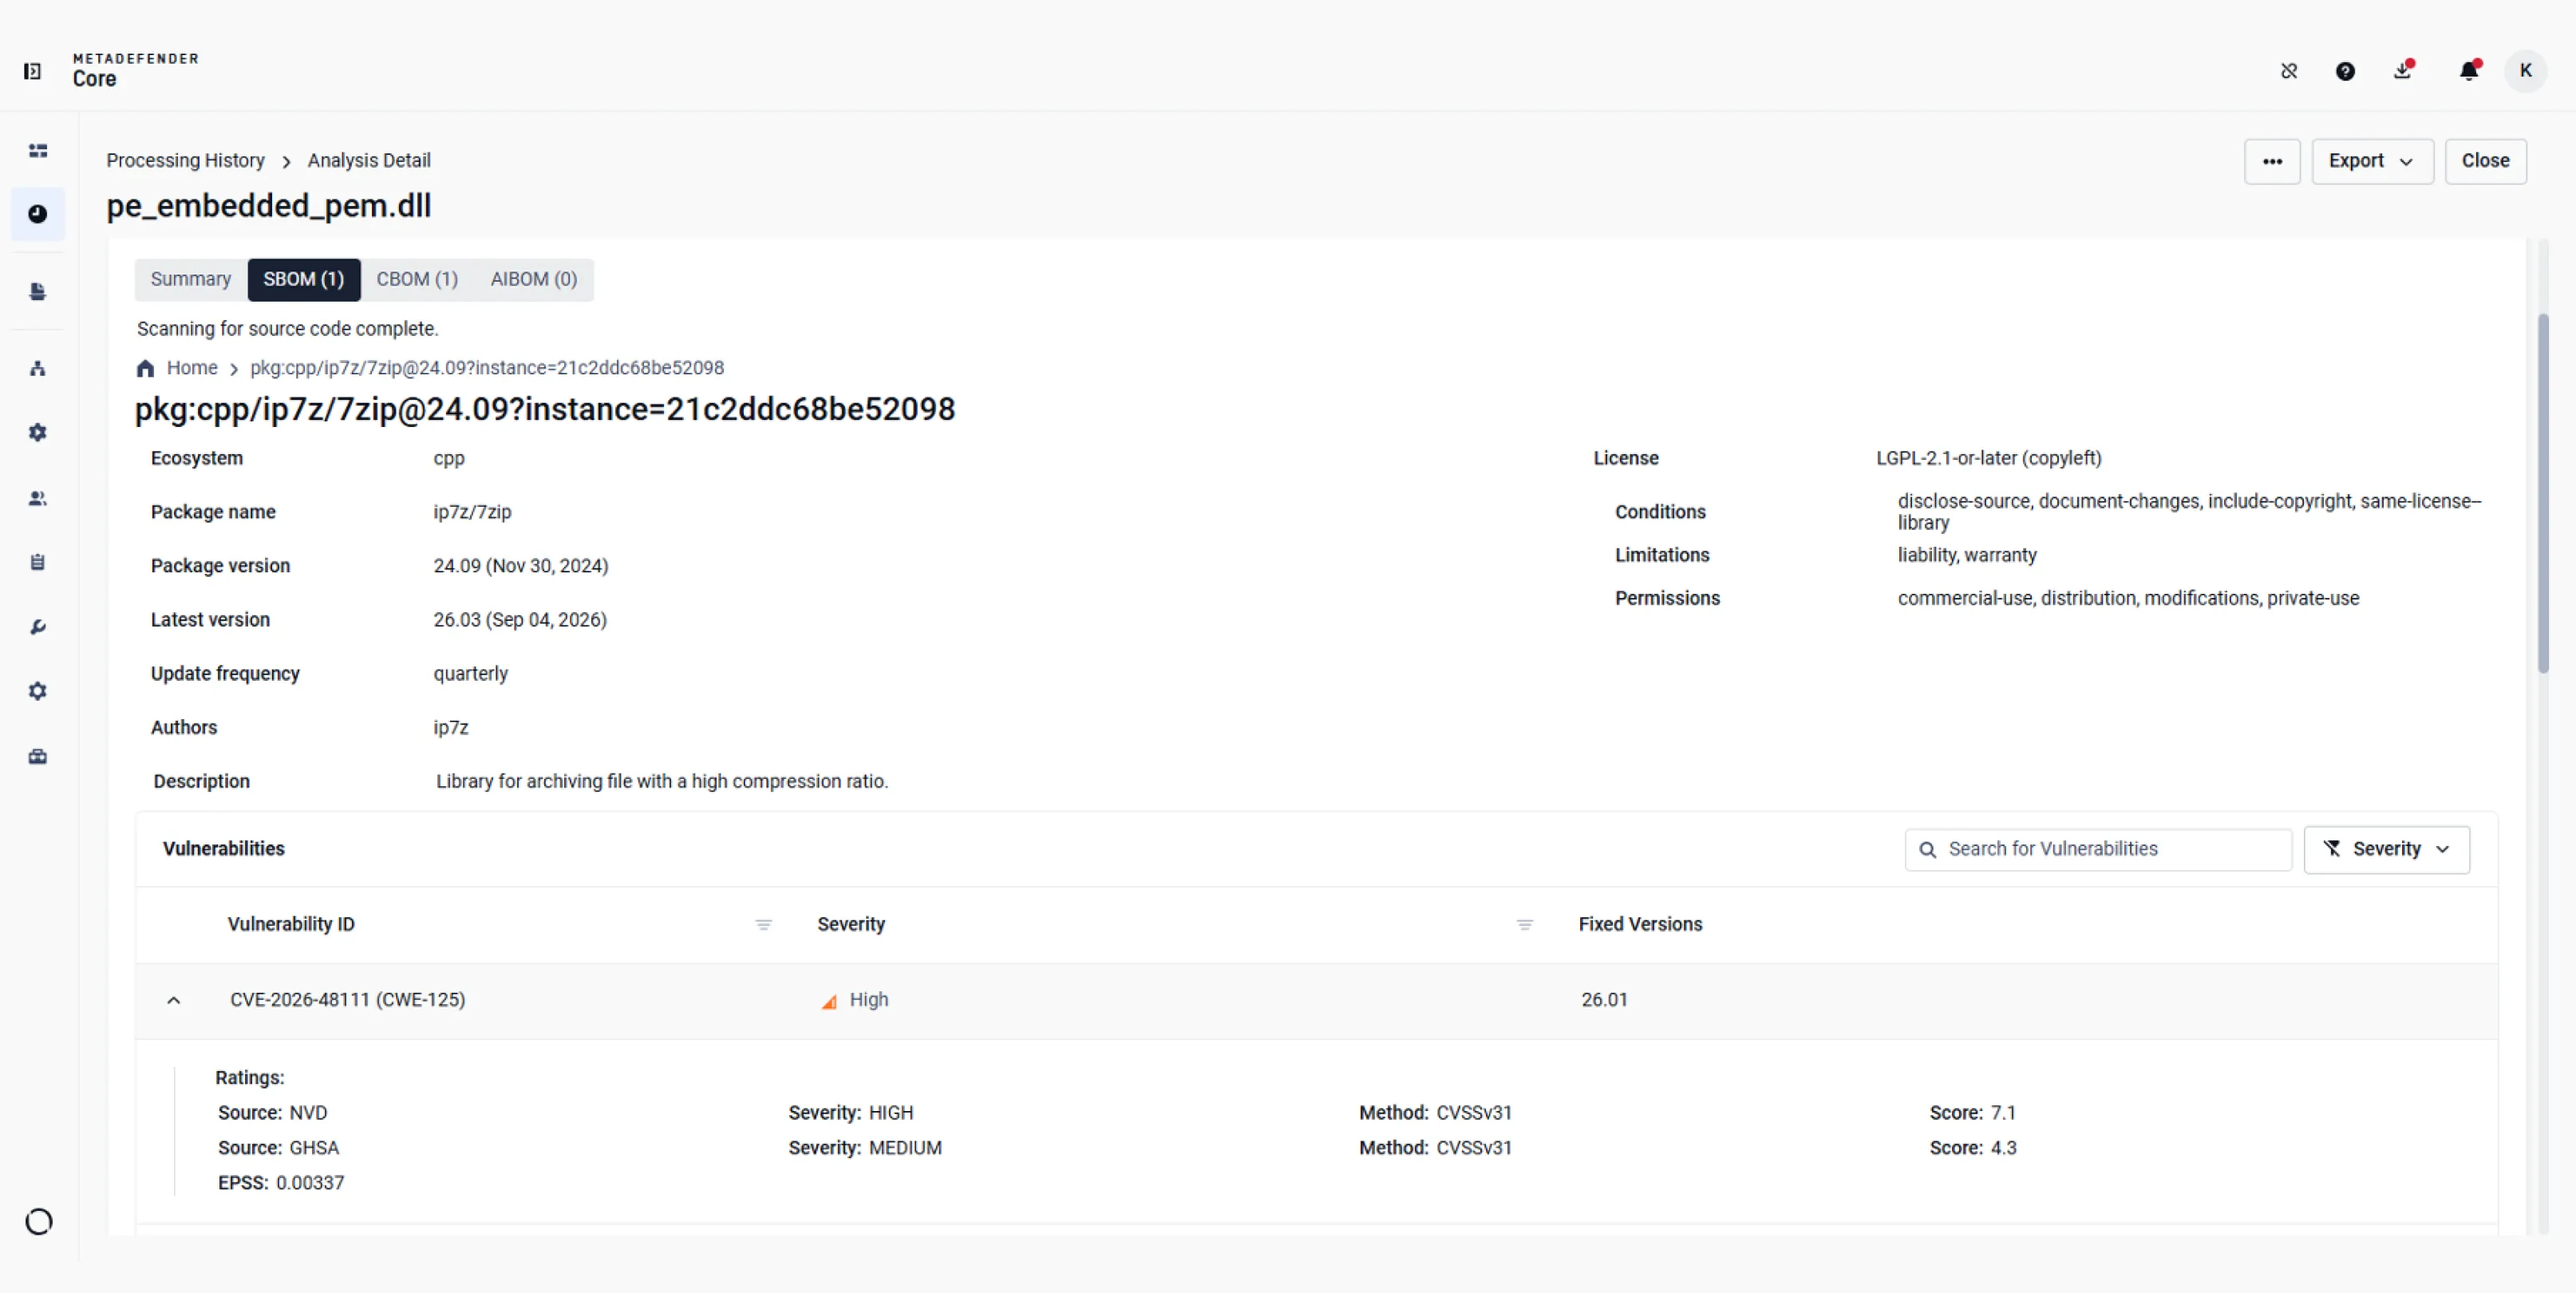
Paket sürümünü, bildirilen lisansı, ilgili CVE’leri ve ciddiyet derecelendirmelerini inceleyin.
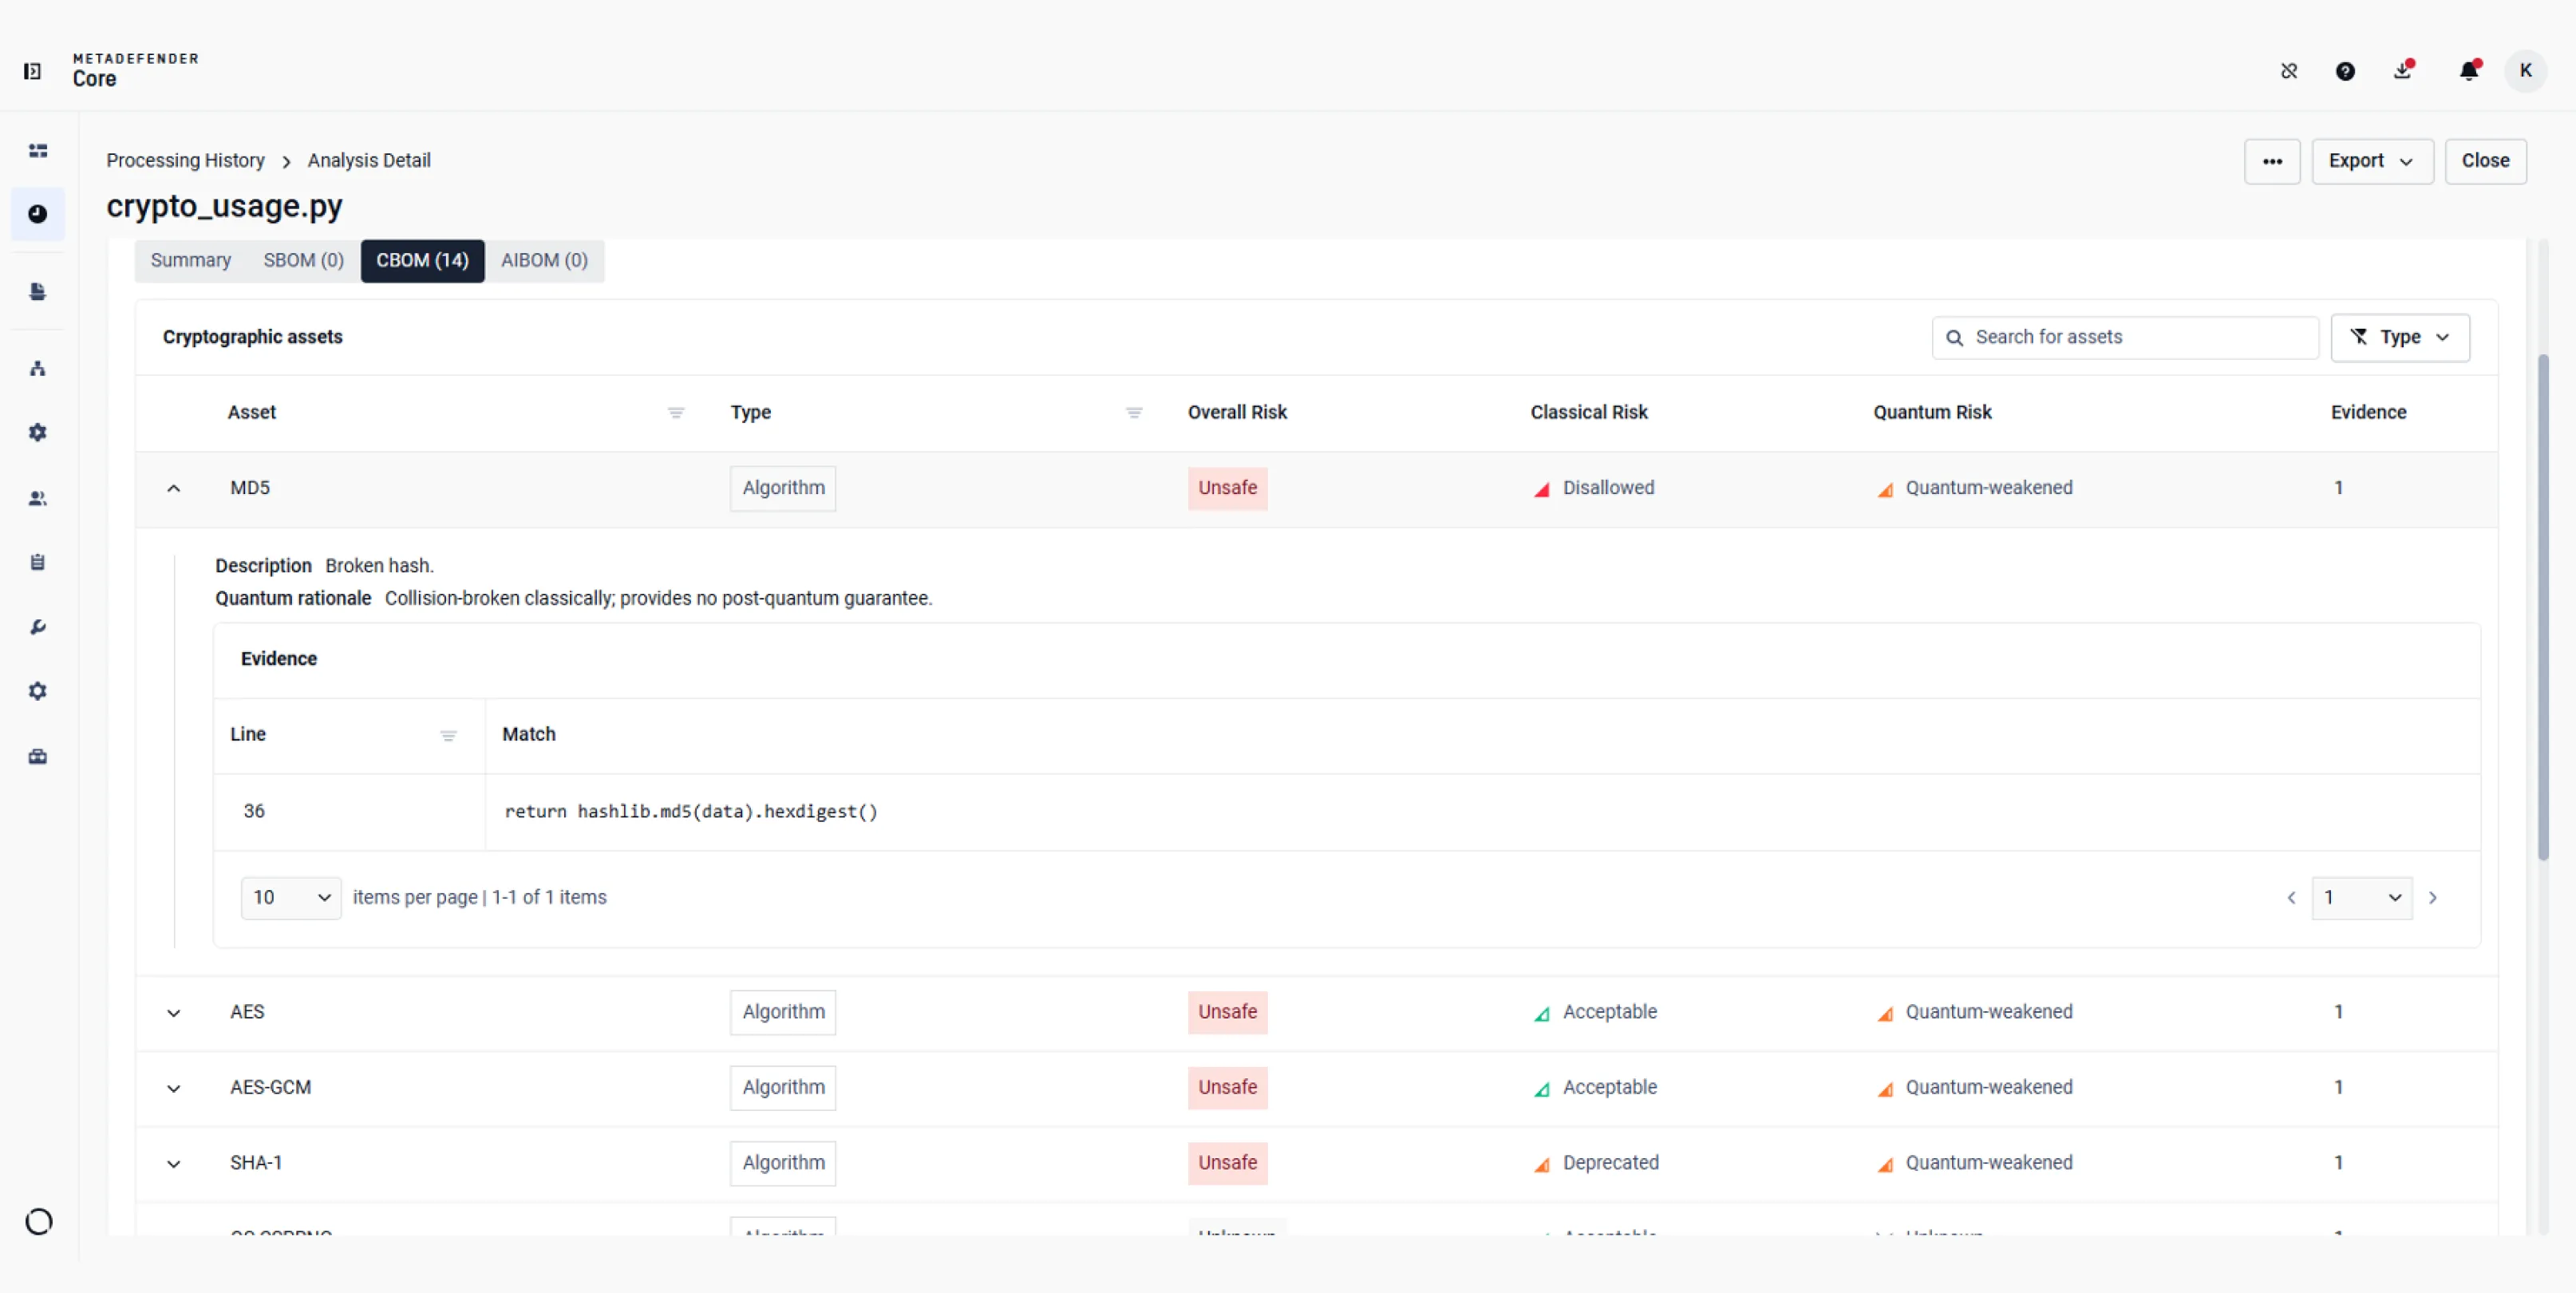
Kriptografik varlıkların nerede tespit edildiğini gösteren kaynak kanıtlarla birlikte klasik ve kuantum risk sınıflandırmalarını gözden geçirin.
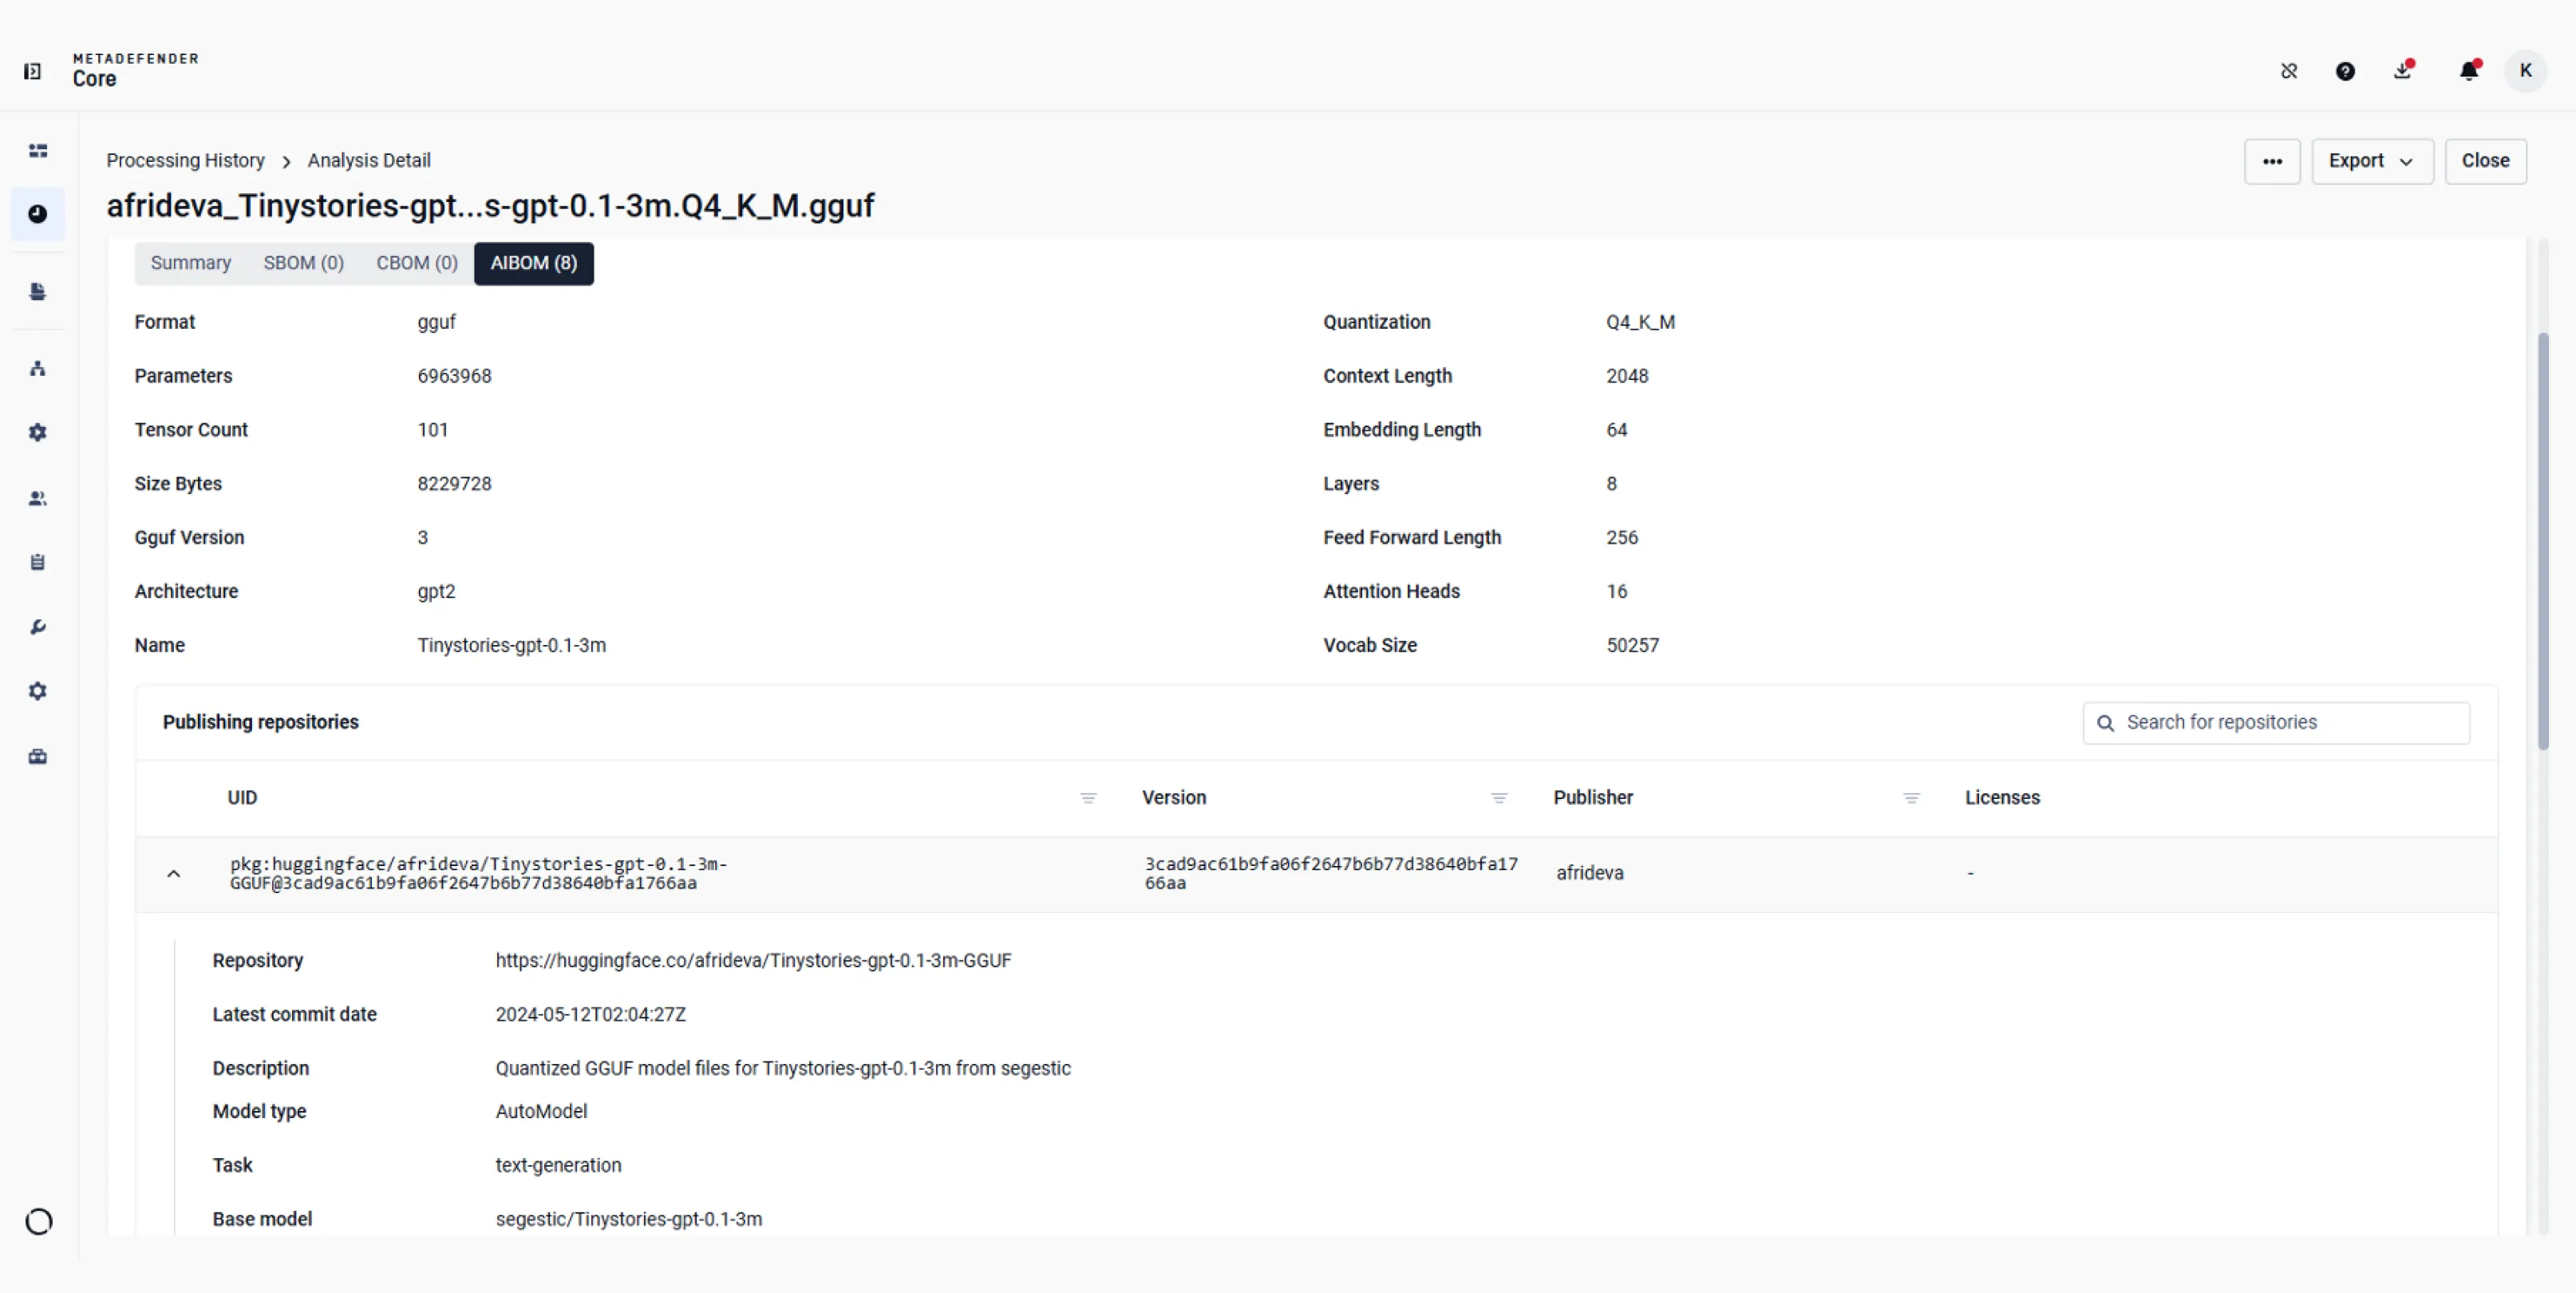
Model formatını ve mimarisini inceleyin, ardından aynı dosyayı yayınladığı bilinen depoları gözden geçirin.
 SBOM İlkelerini Yapılandırma
Güvenlik açığı ciddiyet eşiklerini belirleyin, engellenecek paket lisanslarını seçin ve kaynak kodu için bağımlılık denetimlerini etkinleştirin.
- CBOM ve AIBOM İlkelerini Yapılandırma
Kriptografik risk nedeniyle engelleme yapıp yapmayacağınızı veya hangi yapay zeka modeli lisanslarını kısıtlayacağınızı seçin.
- Birleştirilmiş Malzeme Listesi Özetini İnceleme
Taranan dosya ile ilgili yazılım, kriptografi veya yapay zeka bulgularını karşılaştırın, ardından ayrıntılar için her bir modülü açın.
- Software ’daki Güvenlik Açıklarını İnceleyin
Paket sürümünü, bildirilen lisansı, ilgili CVE’leri ve ciddiyet derecelendirmelerini inceleyin.
- Kriptografik Risk ve Kanıtları İnceleme
Kriptografik varlıkların nerede tespit edildiğini gösteren kaynak kanıtlarla birlikte klasik ve kuantum risk sınıflandırmalarını gözden geçirin.
- AI Modelinin Kaynağını İnceleme
Model formatını ve mimarisini inceleyin, ardından aynı dosyayı yayınladığı bilinen depoları gözden geçirin.
Entegrasyonlar ve Desteklenen Diller
Kullanım Durumları
Yeni Açıklanan Bir CVE’yi İncelemek
Kuantum Sonrası Geçiş Planı
Taşıma planlaması öncesinde uzman incelemesi gerektiren varlıkları belirlemek için kriptografik bulguları ve önerilen alternatifleri kullanın.
Uygulamaya Alınmadan Önce Bir Yapay Zeka Modelini İnceleyin
Bir modeli uygulama kullanımına onaylamadan önce, bilinen yayın depolarını ve mevcut beyan edilmiş lisansları inceleyin.
Kaynaklar
2026 için SBOM Kılavuzu: Uyumluluğu Bir Güvenlik Varlığına Dönüştürün
Dune'dan npm'ye: Shai-Hulud Solucanı Supply Chain Yeniden Tanımlıyor
Shai-Hulud 2.0: Software Supply Chain İkinci DalgayaSupply Chain Nasıl Secure ?
Son ESLint Saldırısı Software Supply Chain Endişelerini Bir Üst Seviyeye Çıkardı
2 Milyar npm İndirmesi Kripto Zararlı Yazılım Riski Altında: Açık Kaynak Supply Chain Güvenliği için Bir Uyandırma Çağrısı
Yazılım Malzeme Listesi (SBOM) Açıklaması
Tedarik Zinciri Güvenliği: Nedir ve Neden Kritiktir
0 sonuç. Lütfen tekrar deneyin.
