MetaDefender Cloud için Sıfır Gün Algılama
OPSWATyapay zeka destekli, bulut tabanlı sıfırıncı gün algılama çözümü, uyarlanabilir bir sanal ortam ile yerleşik tehdit istihbaratını bir araya getirerek şüpheli dosyaları bulut ölçeğinde çalıştırır. Davranışsal IOC’leri ayıklayın ve bulut iş akışlarını, CI/CD boru hatlarını ve SIEM/SOAR sistemlerini eyleme geçirilebilir kötü amaçlı yazılım istihbaratıyla zenginleştirin.
- Eşsiz Sıfır Gün Algılama
- Gerçek Zamanlı Tehdit Analizi
- Anında kurulum
Birleştirilmiş Sıfırıncı Gün Algılama
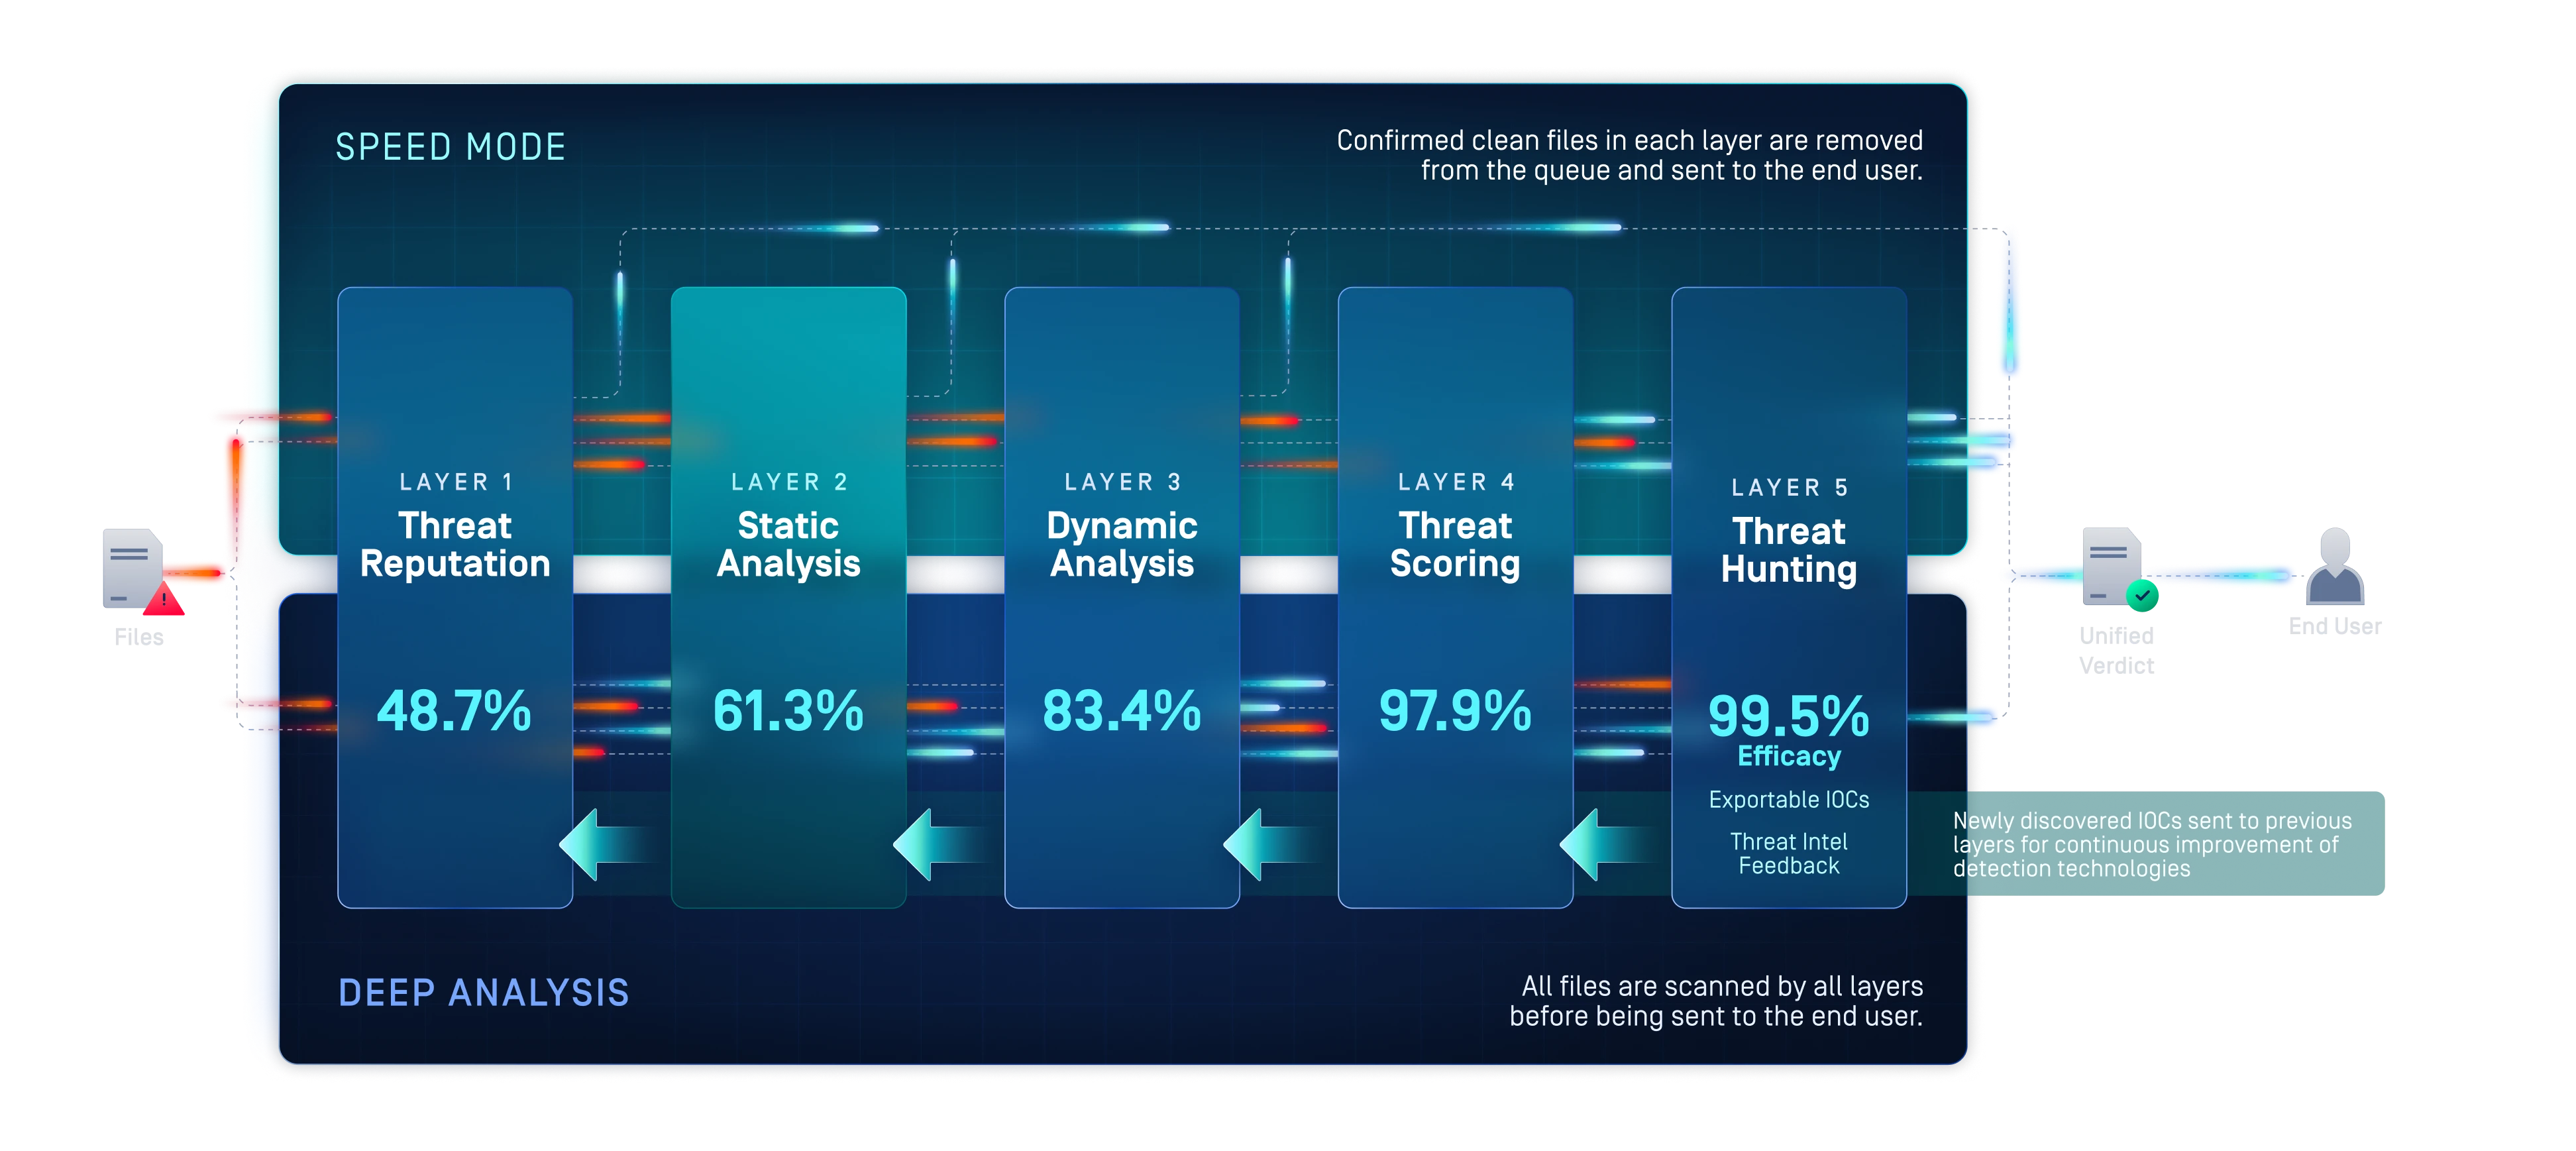
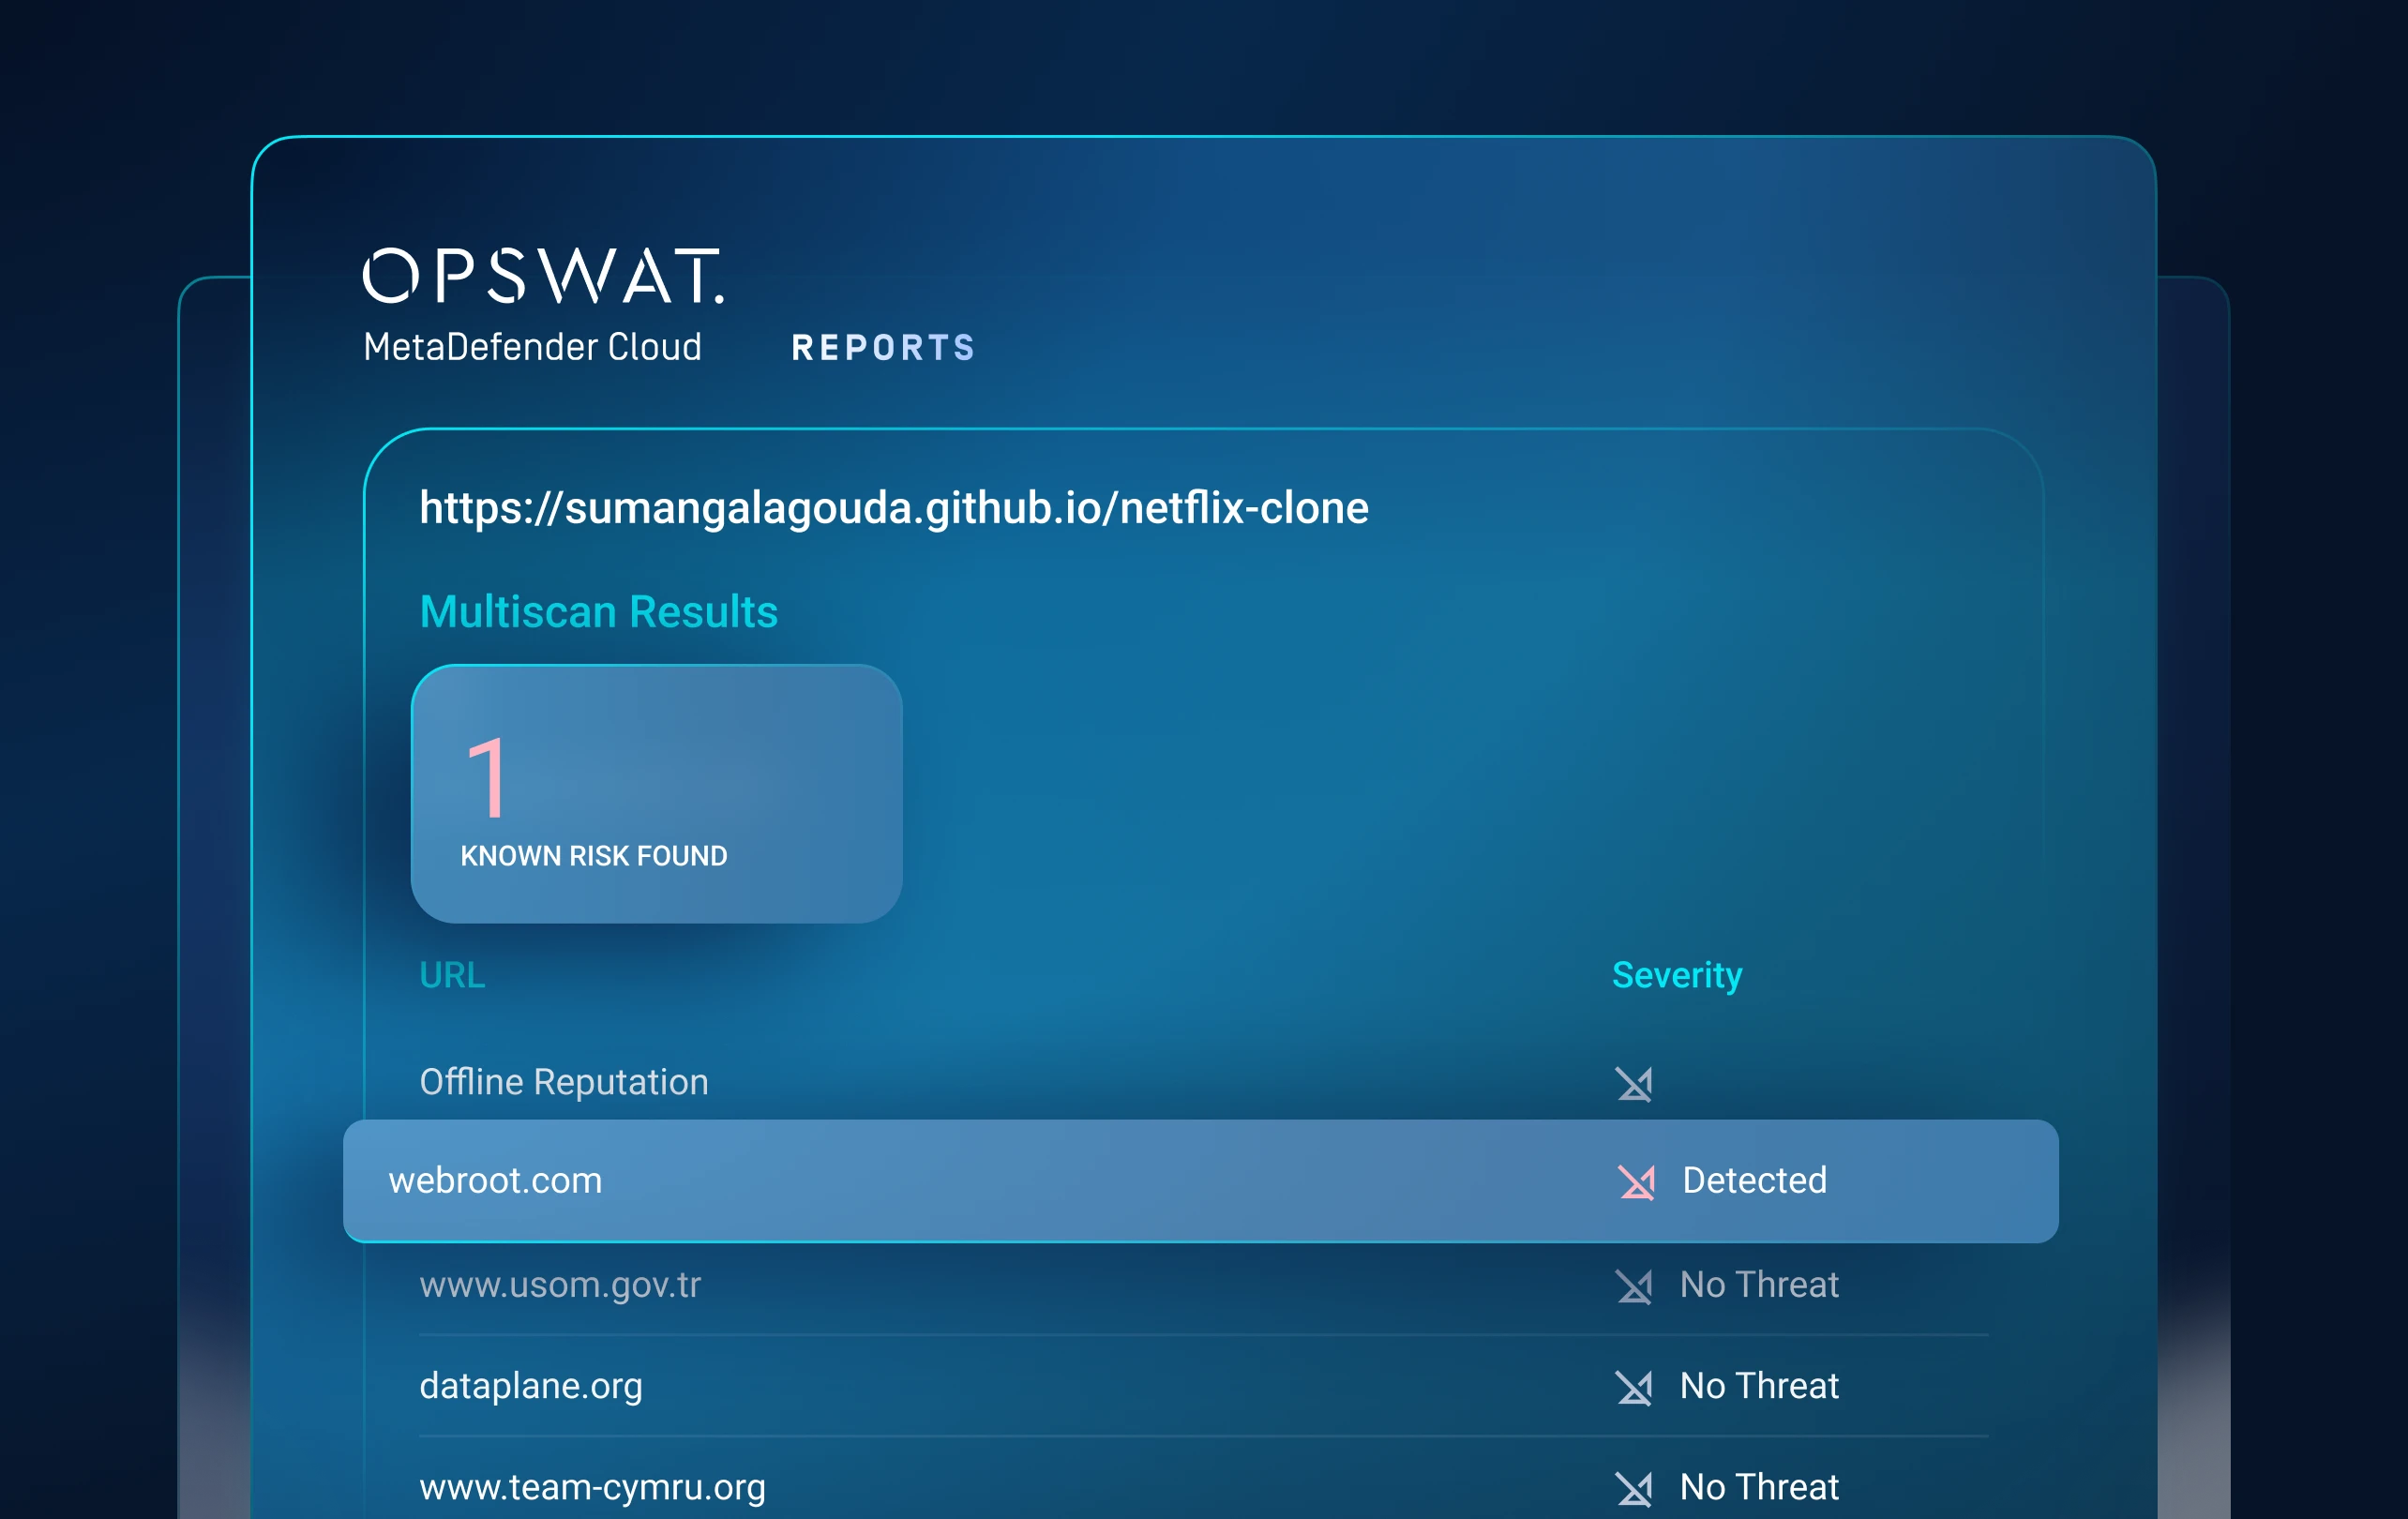
Katman 1: Tehdit İtibarı
'da Bilinen Tehditleri Hızla Ortaya Çıkarın
Daha ayrıntılı bir analiz yapılmadan önce bilinen tehditleri durdurun.
Dosyaları, URL’leri, IP adreslerini ve alan adlarını, çevrimiçi veya çevrimdışı olarak sürekli güncellenen itibar verileriyle karşılaştırır.
Kötü amaçlı yazılımları ve saldırganların altyapısını engelleyerek, saldırganları göstergelerini değiştirmeye ve dağıtım yollarını yeniden oluşturmaya zorlar.
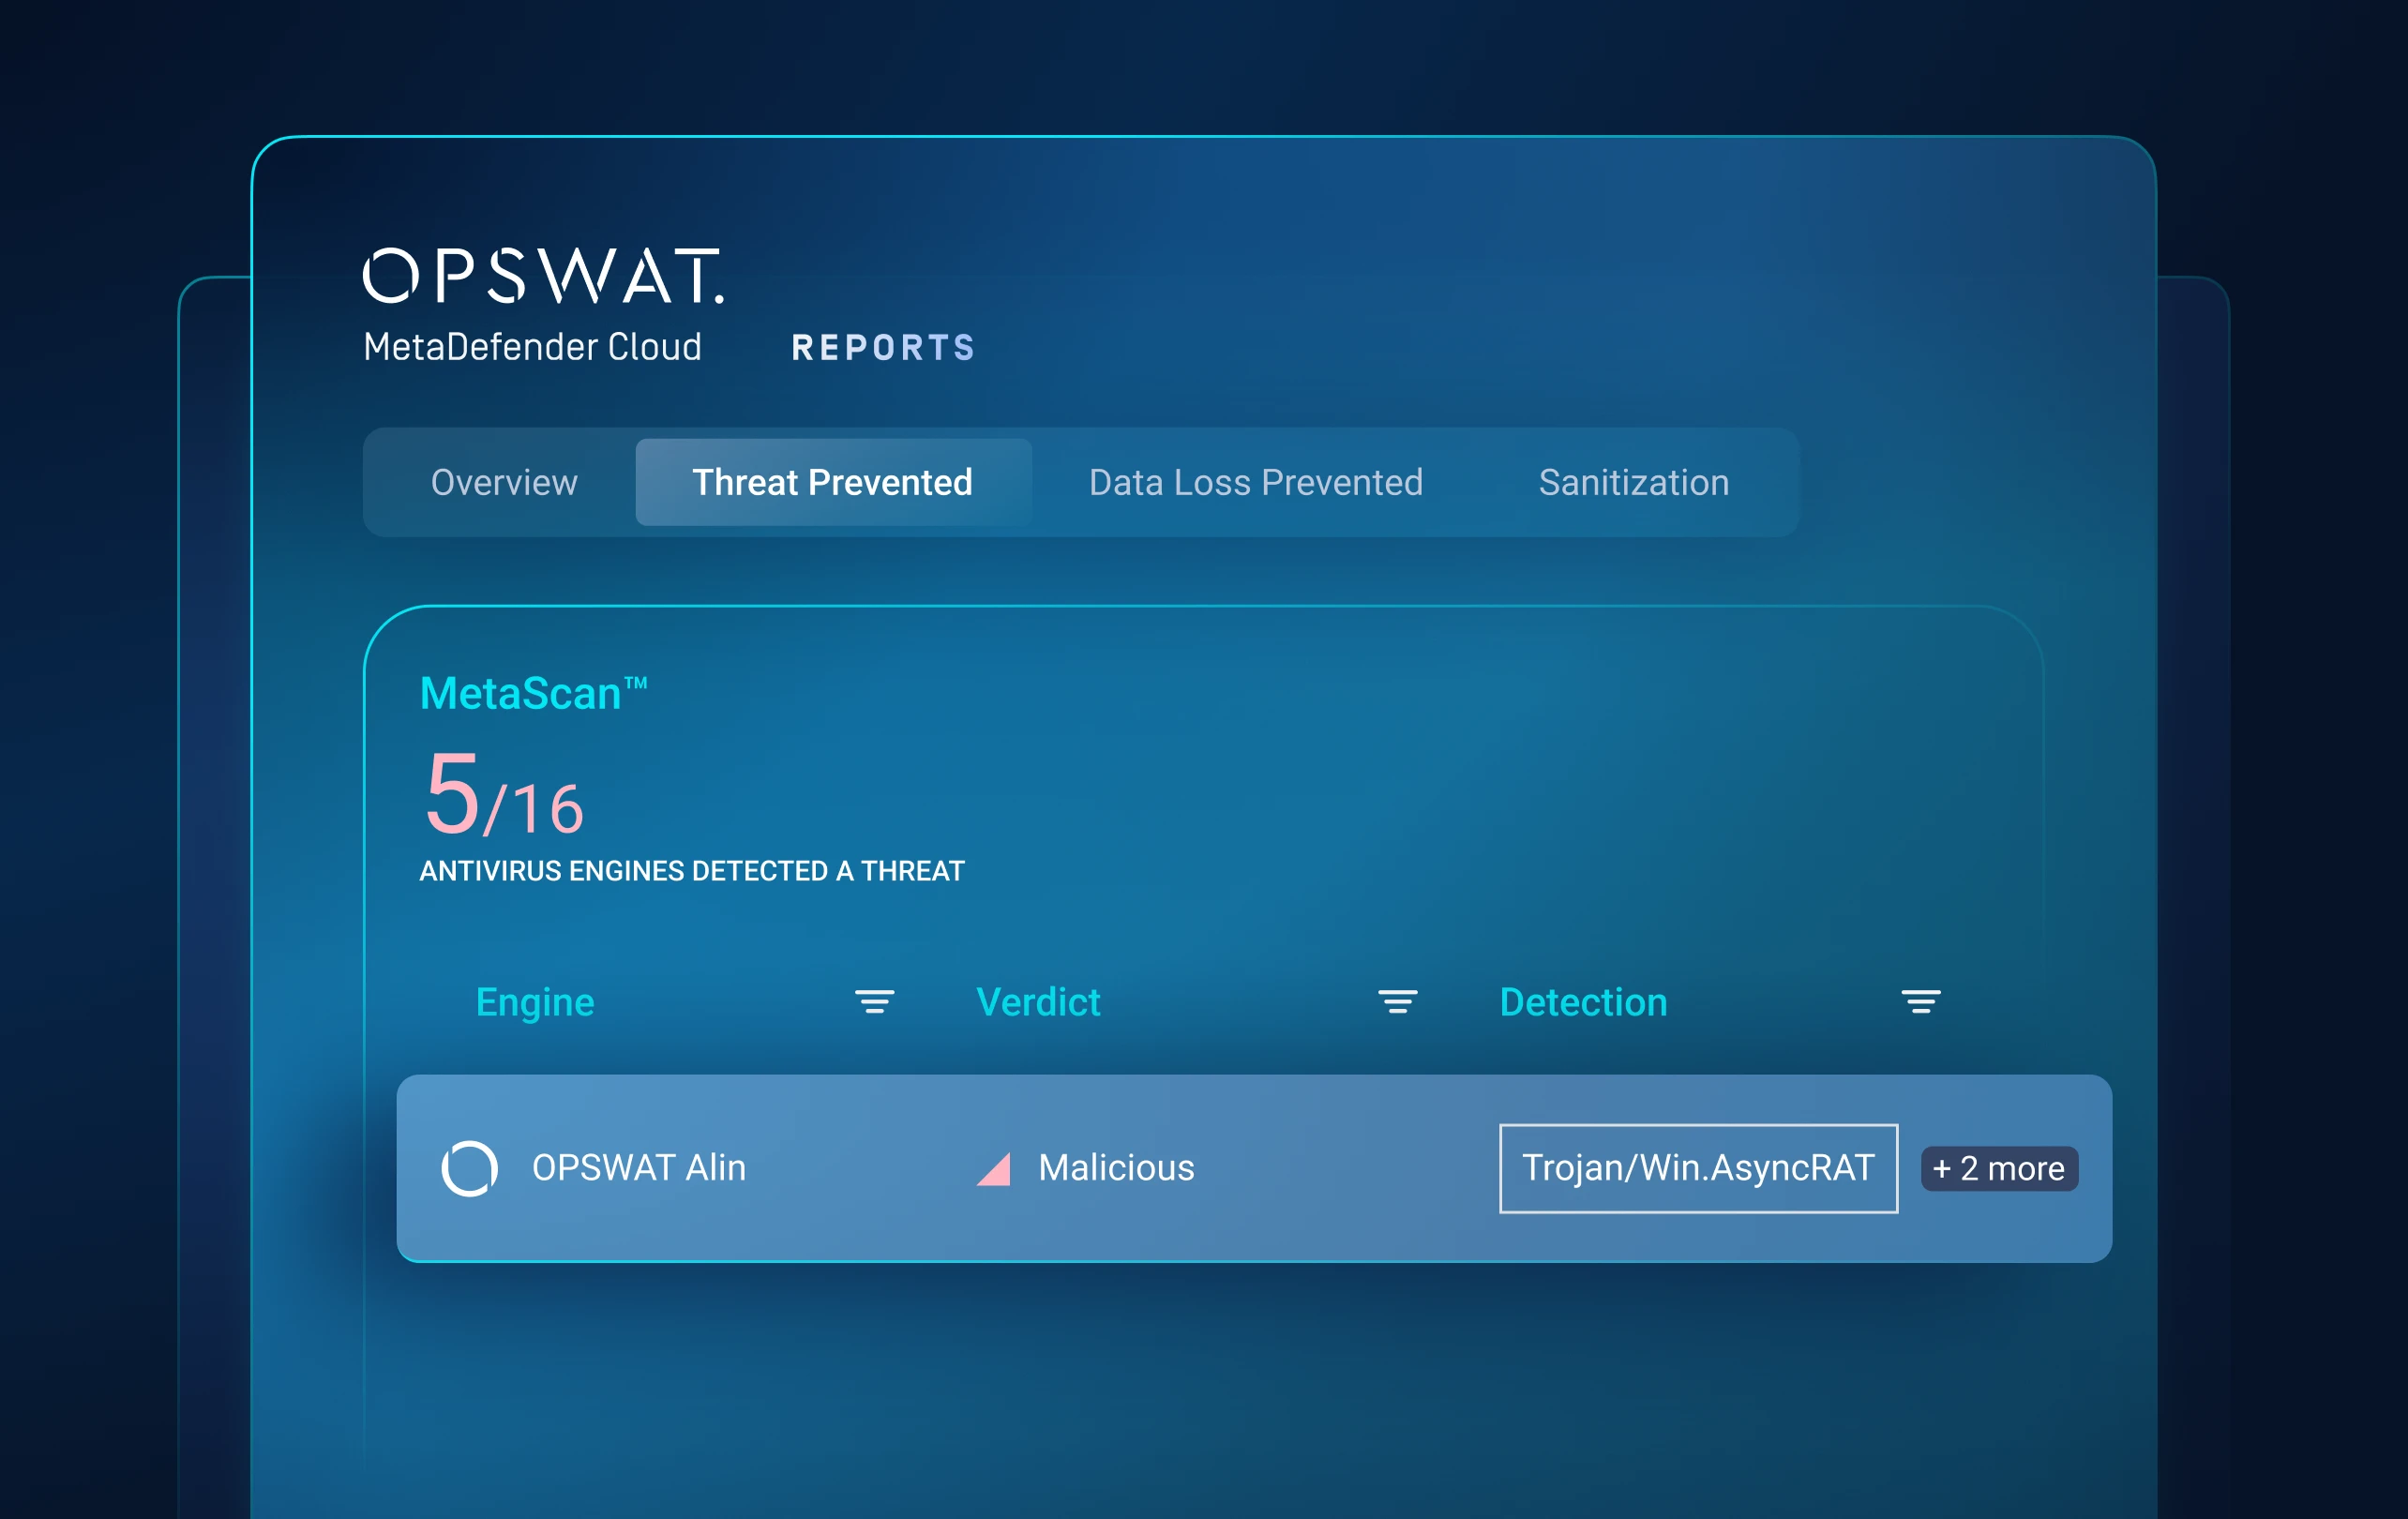
2. Katman: Statik Analiz
Bilinmeyen Tehditleri Uygulanmadan Önce Tahmin Etmek
Yürütme Öncesi algılama açığını kapatın.
Predictive Alin AI, imza veya çalıştırma işlemine gerek kalmadan dosya yapısını ve davranışsal özellikleri analiz ederek kötü niyetli eylemleri milisaniyeler içinde tahmin eder.
Daha önce görülmemiş ve polimorfik kötü amaçlı yazılımları çalıştırılmadan önce tespit ederek, dosya akışını hızlı tutarken sonraki aşamalarda sanal ortam ihtiyacını azaltır.
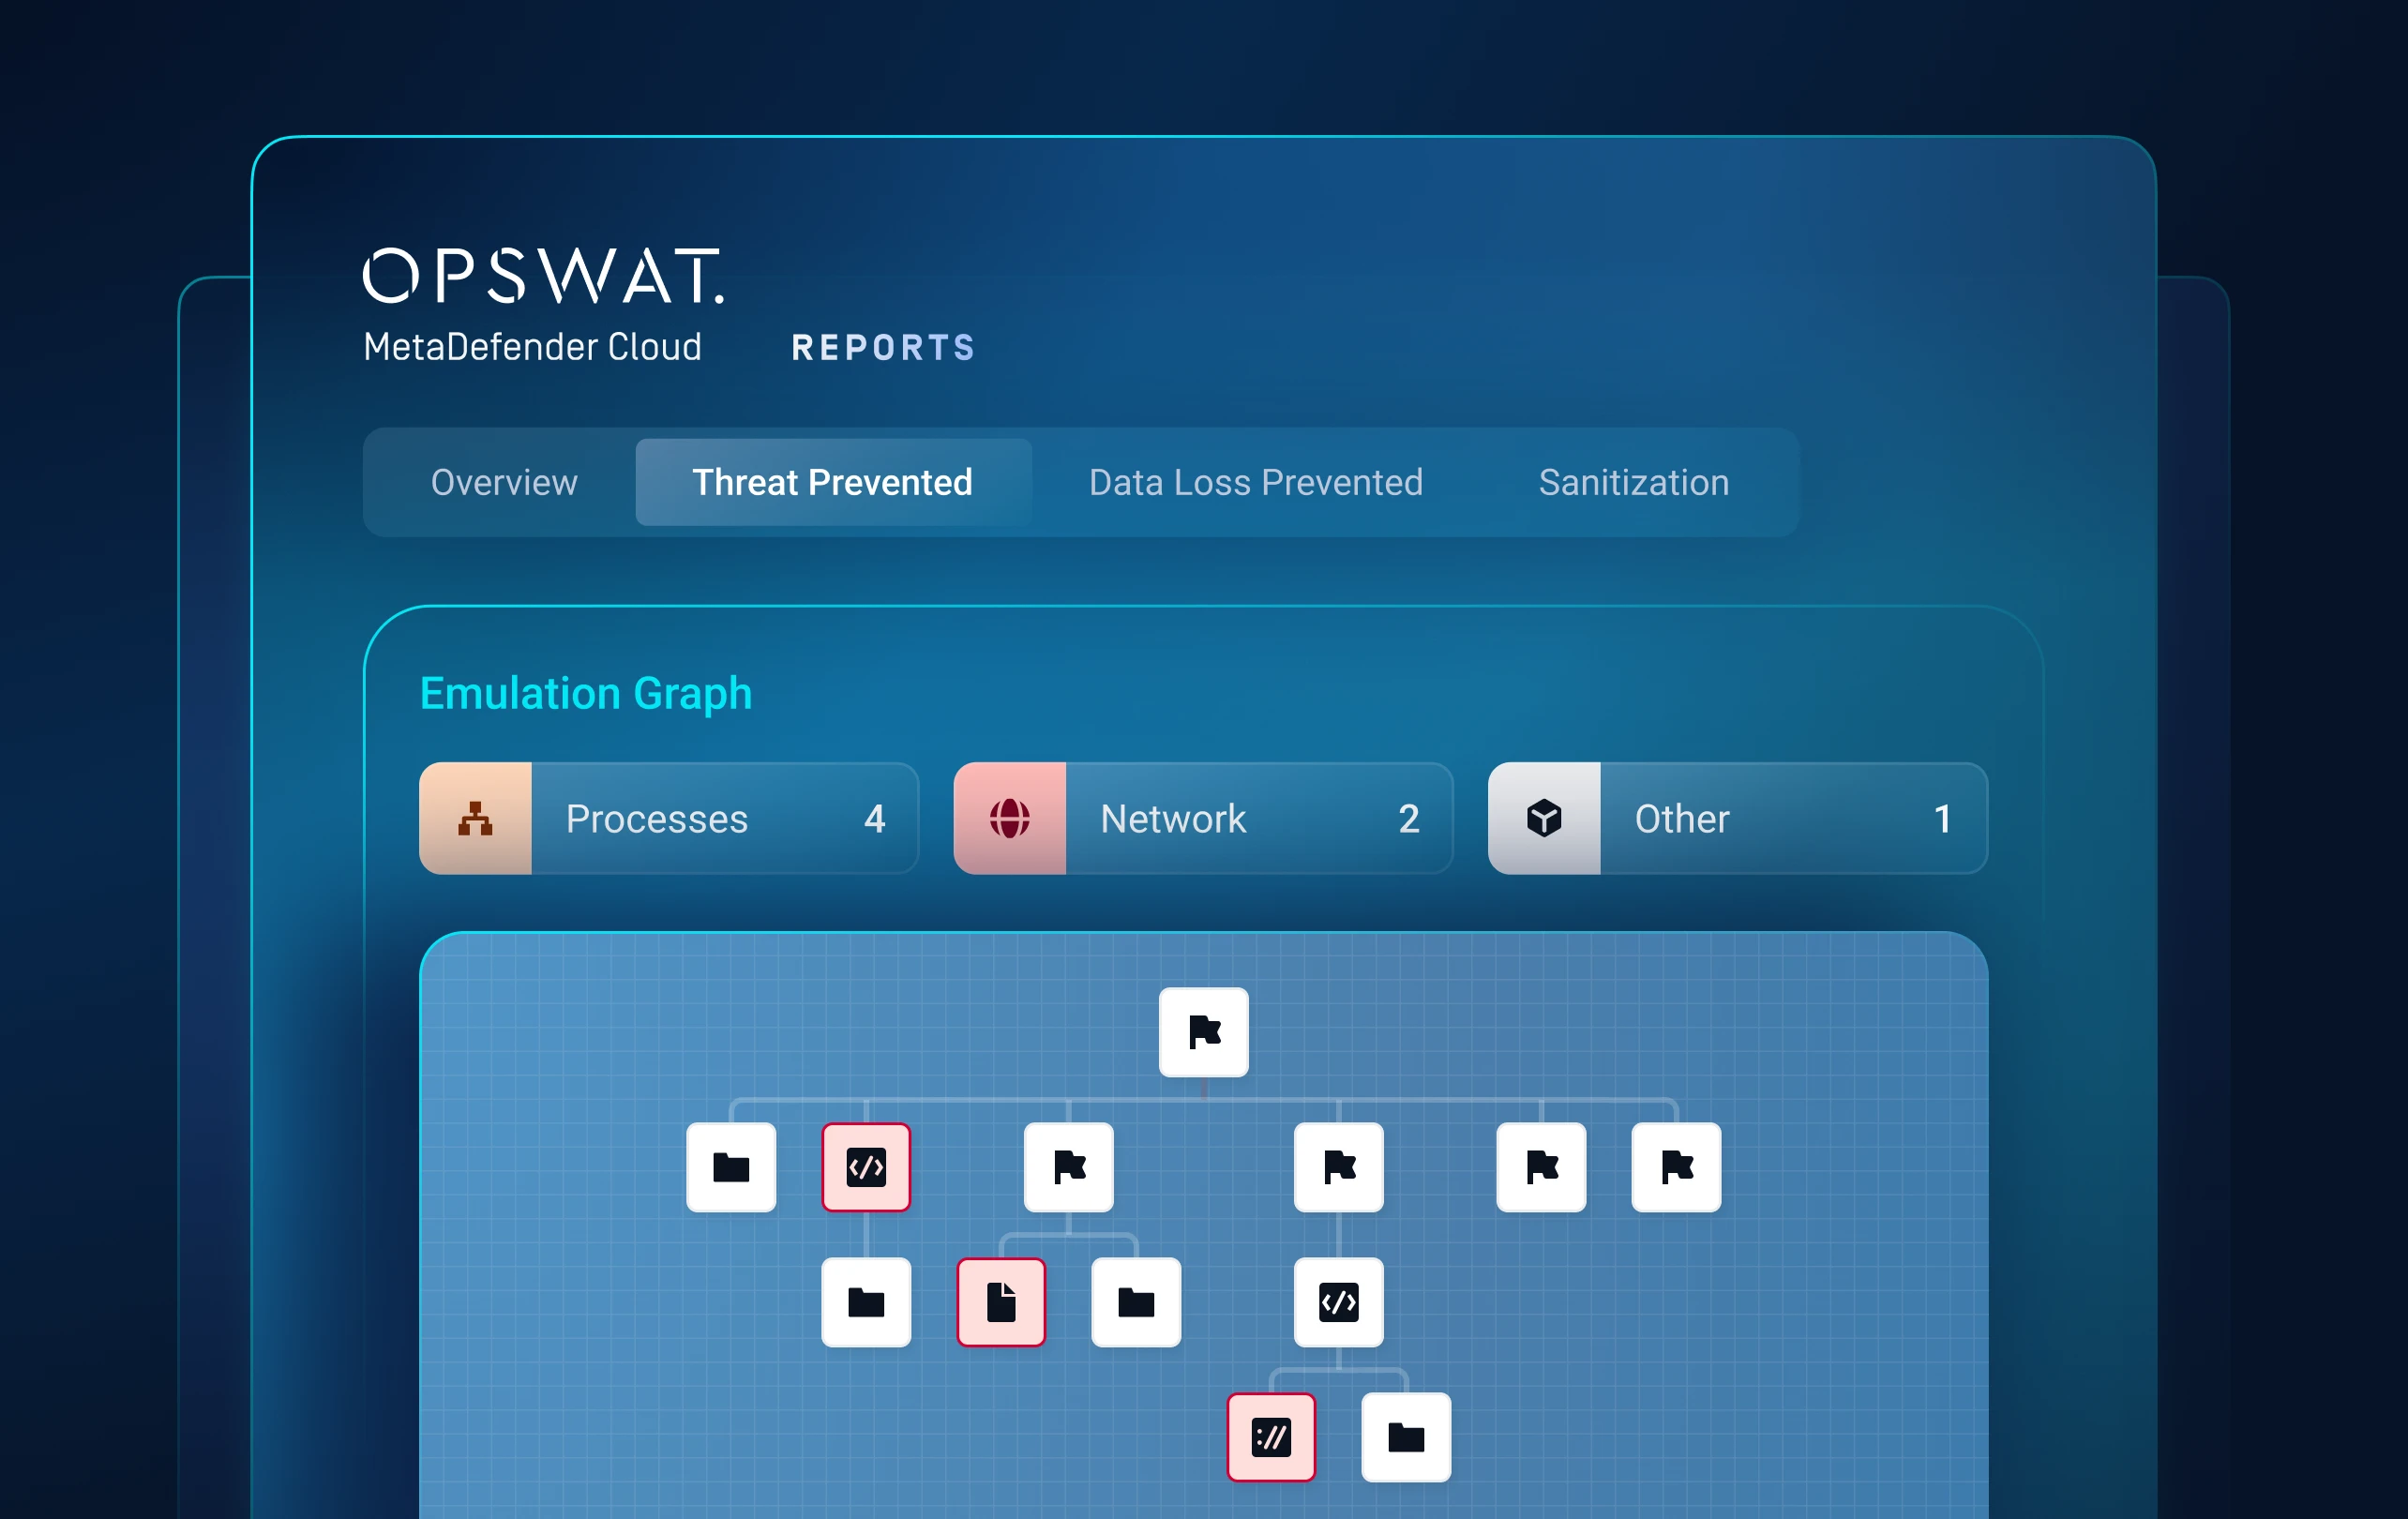
3. Katman: Dinamik Analiz
Gizli Tehditlerin Ortaya Çıkmasını Sağlayın
Statik ve sanal makine tabanlı araçların gözden kaçırdığı, tespit edilmesi zor kötü amaçlı yazılımları ortaya çıkarın.
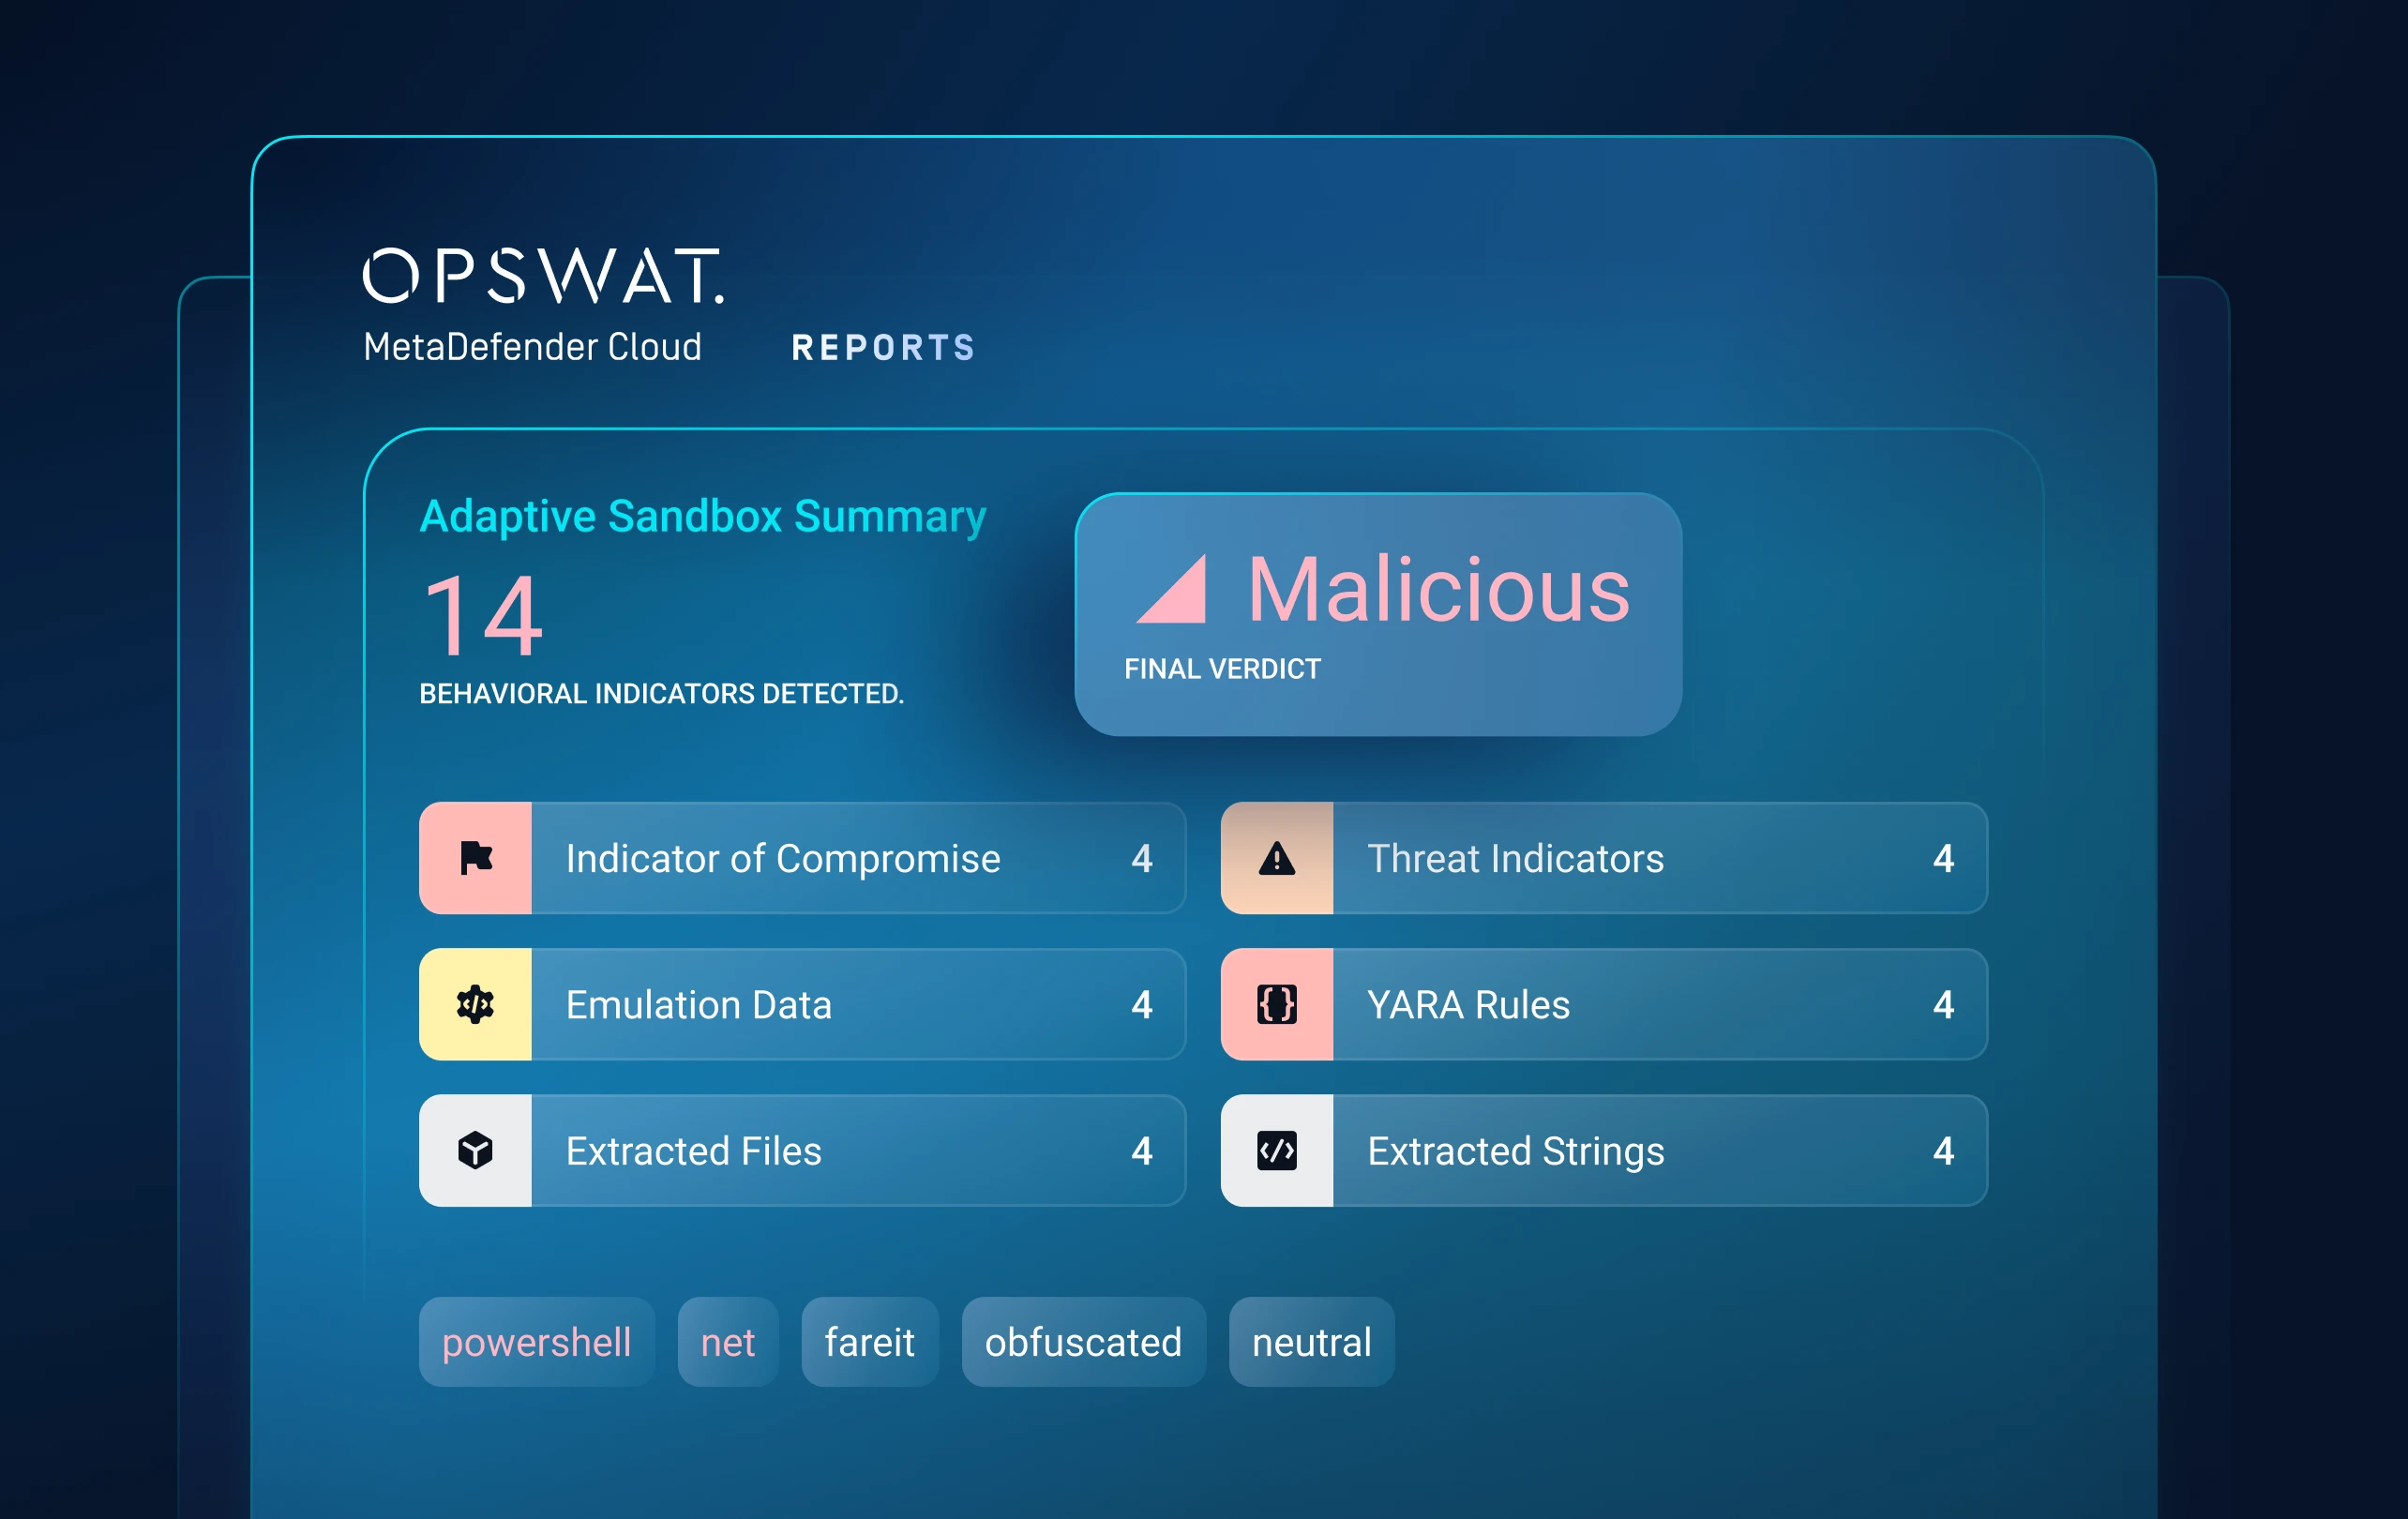
Emülasyona dayalı bir Adaptive Sandbox , tespit edilebilir bir sanal makineye ihtiyaç duymadan kötü niyetli davranışlarıSandbox ve alternatif yürütme yollarını araştırır.
Yükleyici zincirlerini, çalışma zamanı kalıntılarını, gizlenmiş komut dosyalarını, çok aşamalı yükleri ve tespit kaçırma tekniklerini ortaya çıkarır.
4. Katman: Tehdit Puanlaması
En Önemli Şeylere Öncelik Verin
Karmaşık tehdit davranışlarını eyleme geçirilebilir bir sonuca dönüştürün.
İtibar, statik ve dinamik analiz sinyallerini birbiriyle ilişkilendirerek, güvenilirlik temelli bir risk puanı atar.
En yüksek riskli tehditleri gerçek zamanlı olarak öne çıkararak, yanlış pozitif sonuçları, gereksiz uyarıları ve analistlerin önceliklendirme süresini azaltır.
5. Katman: Tehdit Avcılığı
Tehditleri Kampanyalarla İlişkilendirin
Yalıtılmış dosya tespitinden kampanya düzeyinde istihbarata geçin.
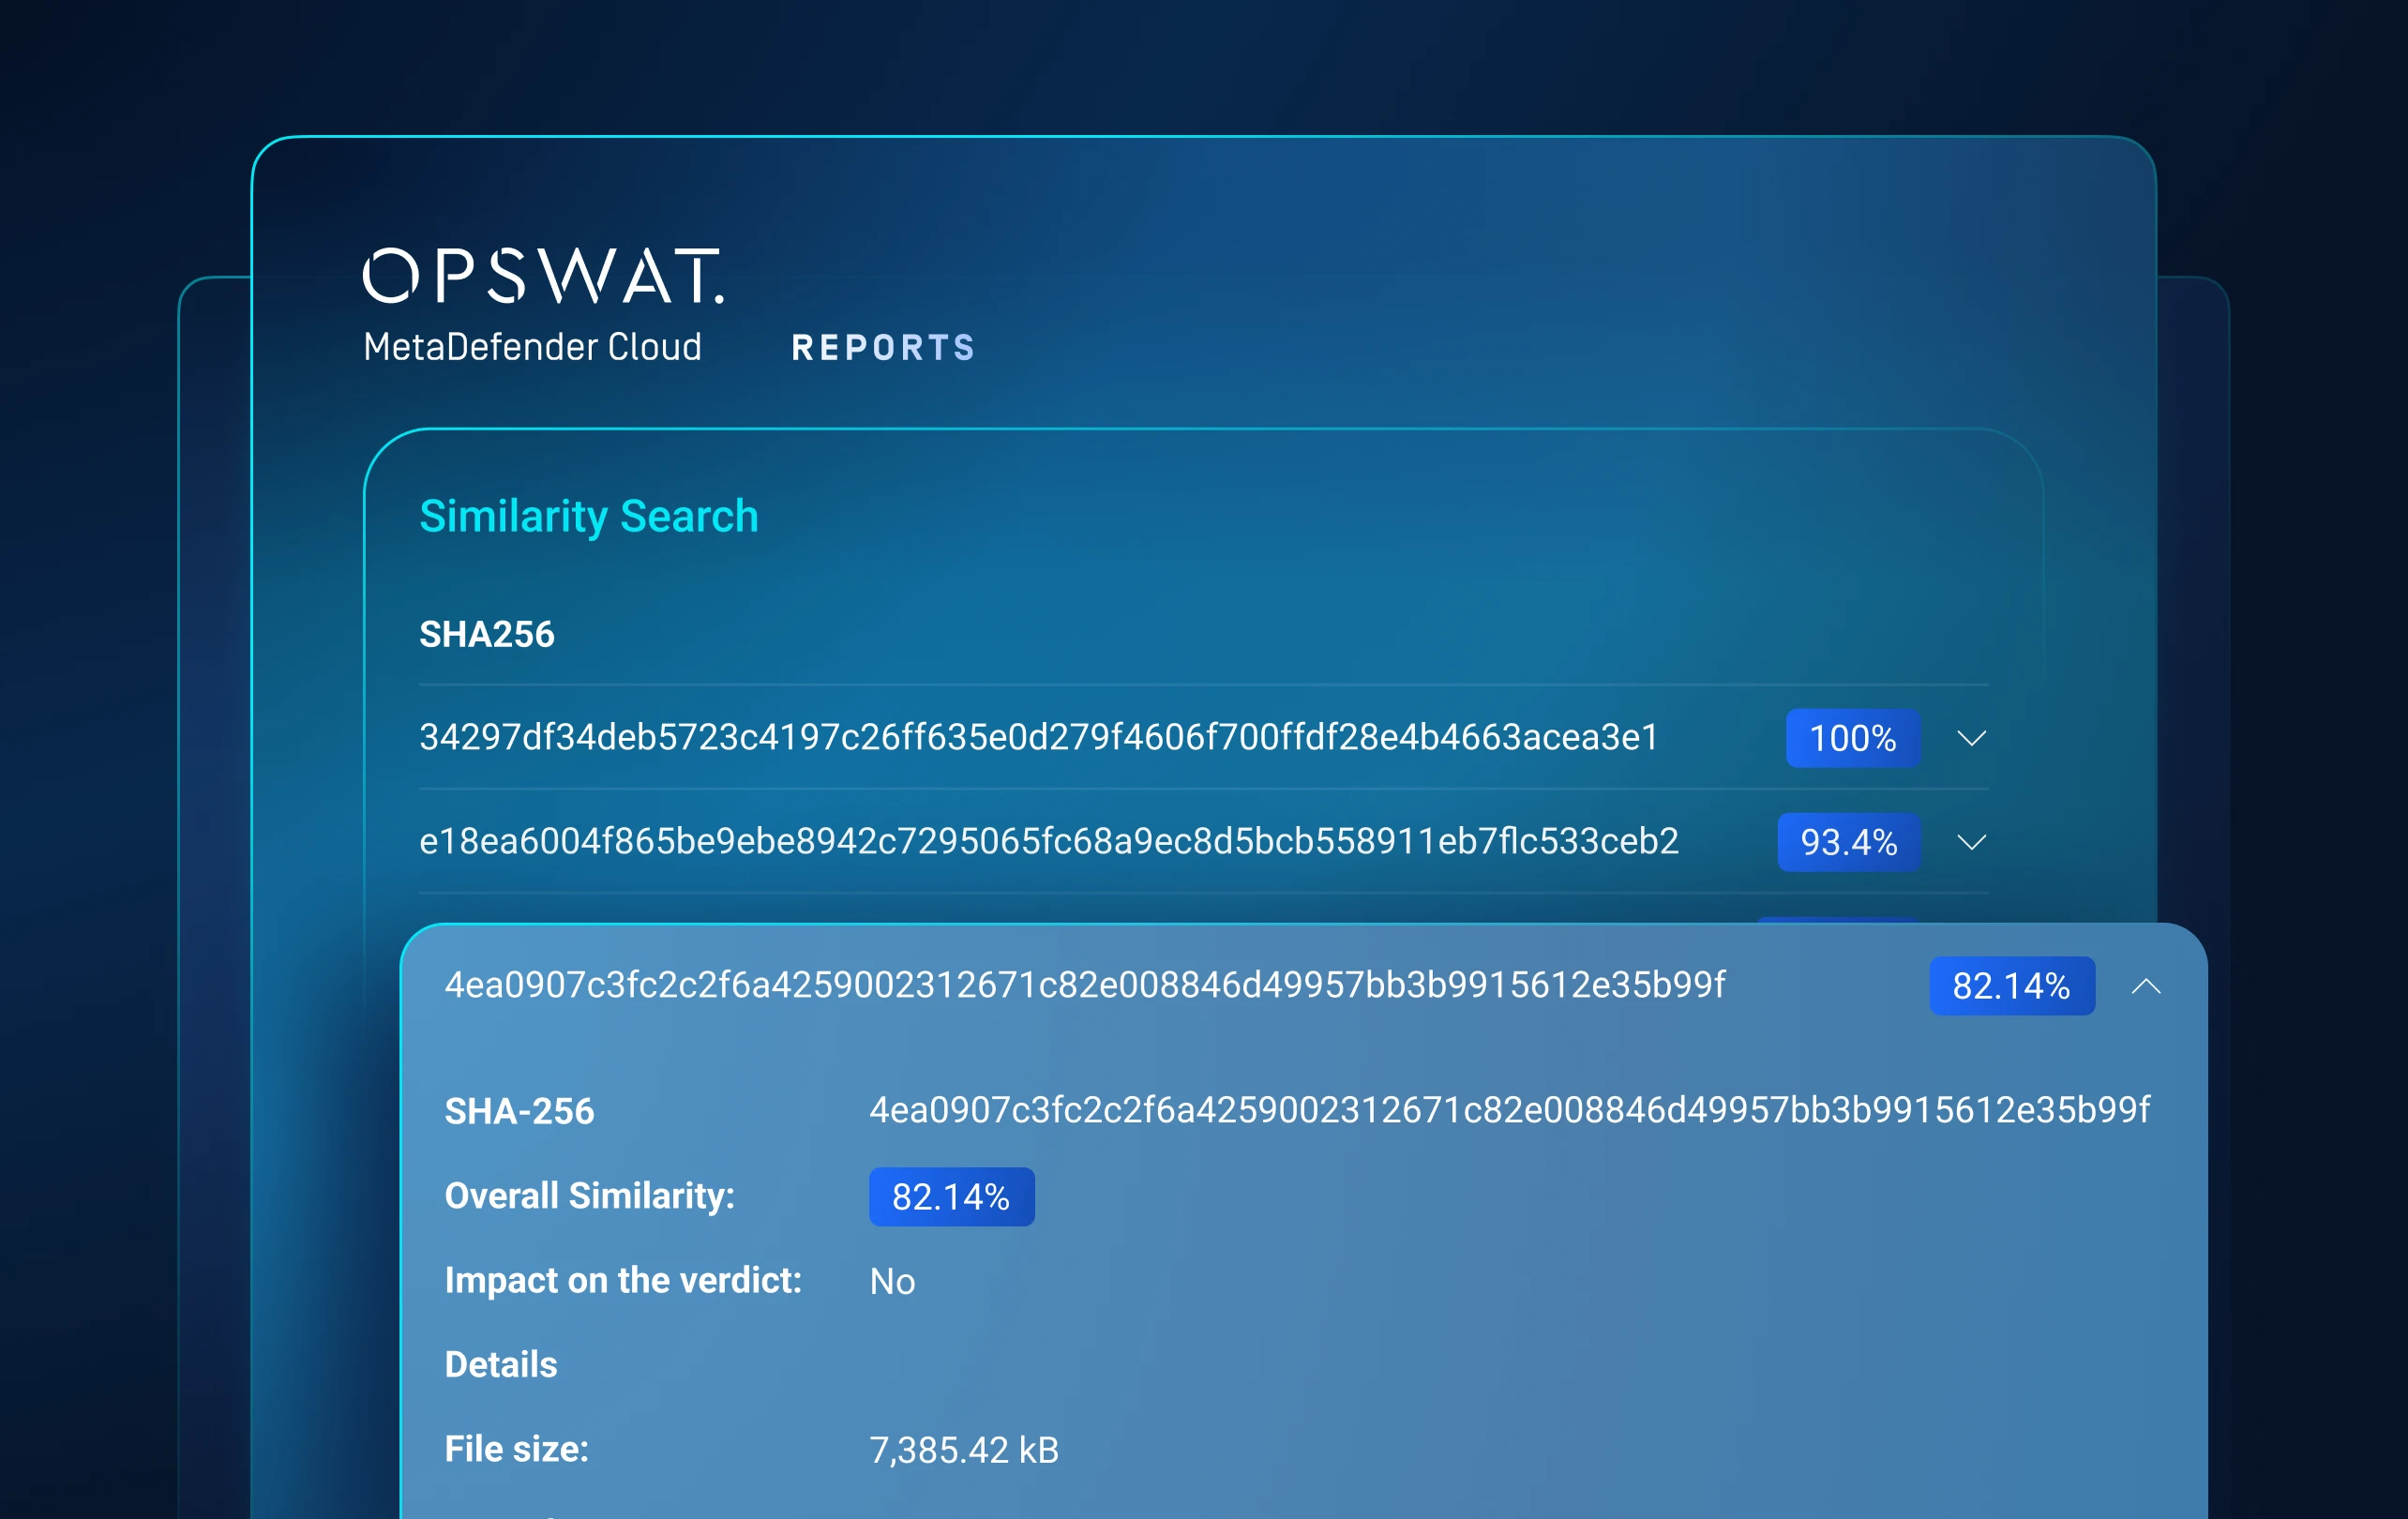
ML destekli benzerlik araması ve Tehdit Modeli Korelasyonu, bilinmeyen örnekleri bilinen kötü amaçlı yazılımlara, altyapılara, taktiklere ve ilgili varyantlara bağlar.
Kötü amaçlı yazılım ailelerini ve saldırgan kampanyalarını ortaya çıkararak, saldırganları araçlarını, altyapılarını ve yöntemlerini baştan aşağı yenilemeye zorlar.
3 Basit Adımda Başlayın
OPSWAT Erişimi OPSWAT
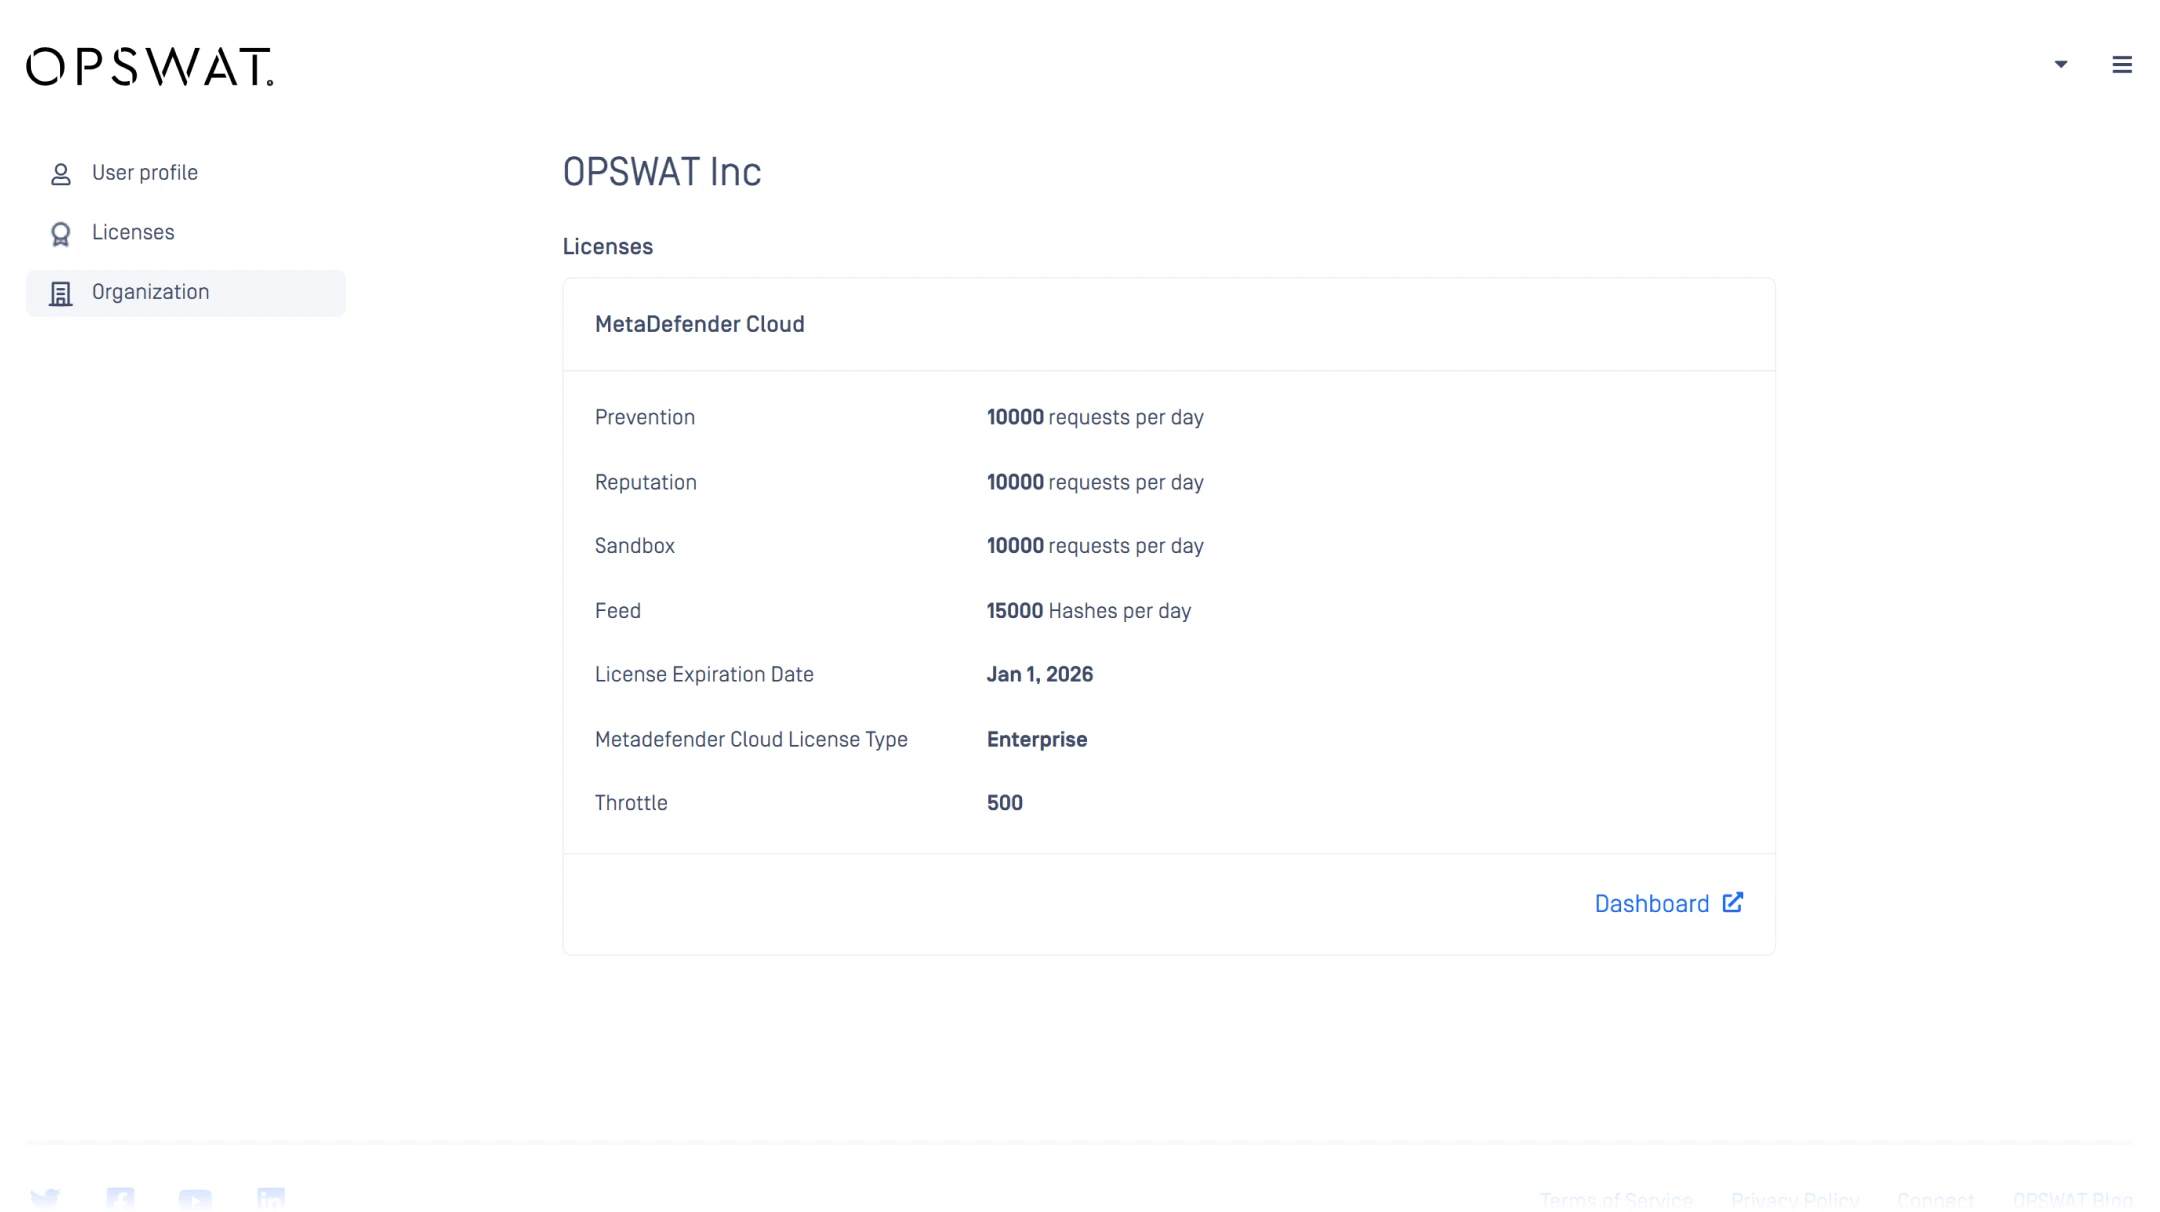
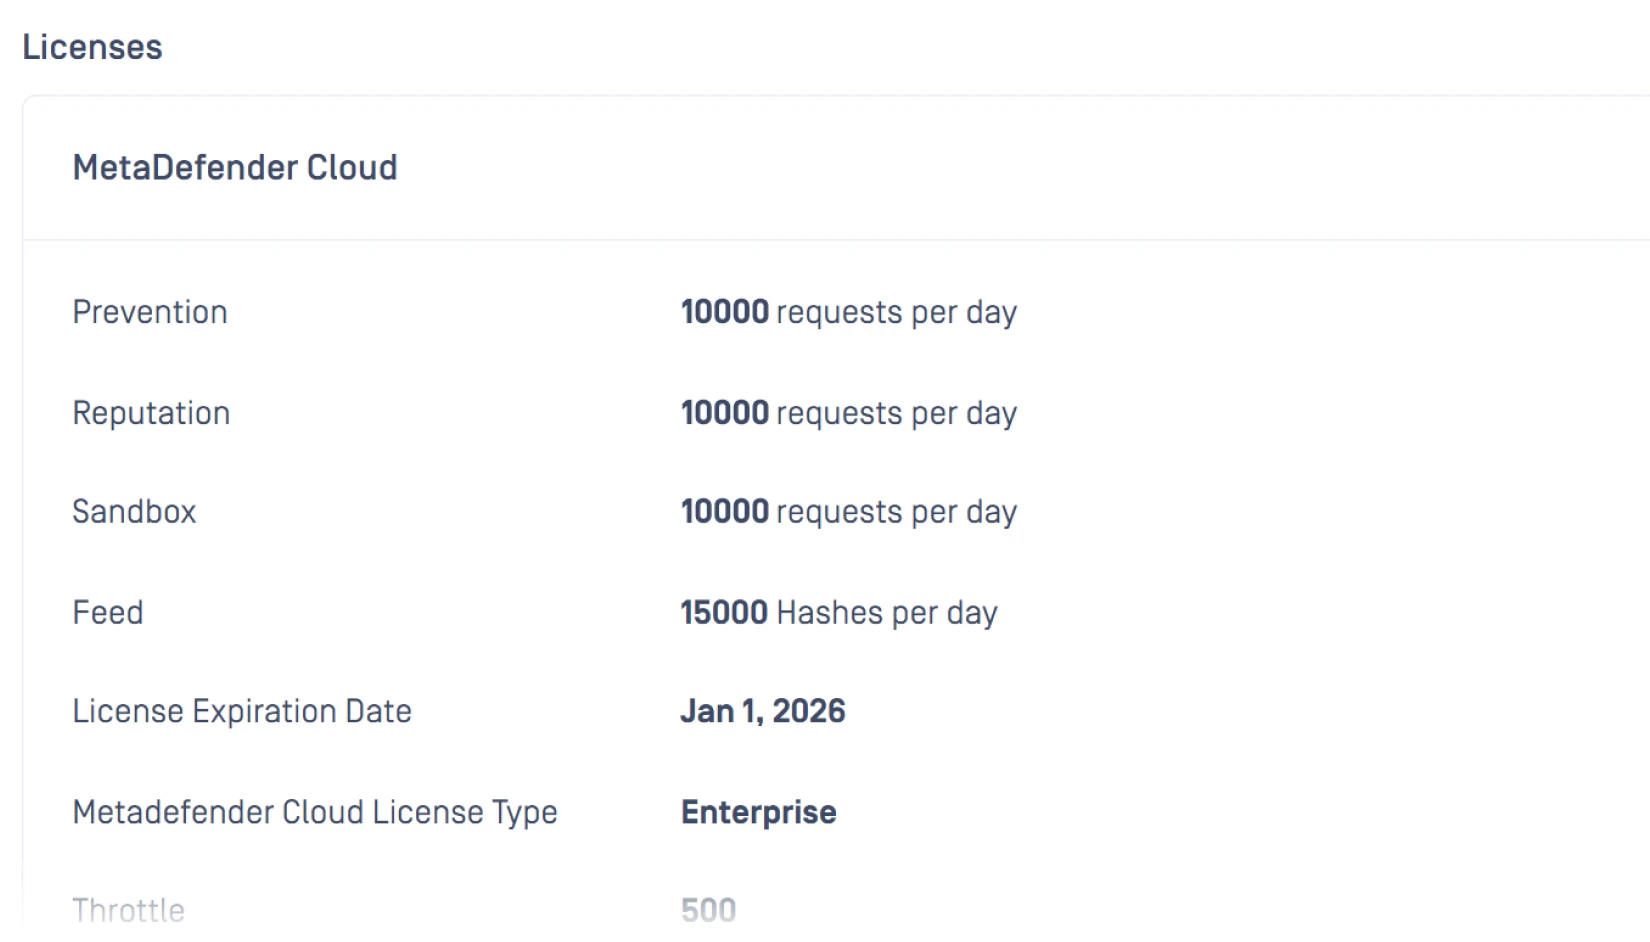
Paketiniz bir OPSWAT tarafından etkinleştirilir.
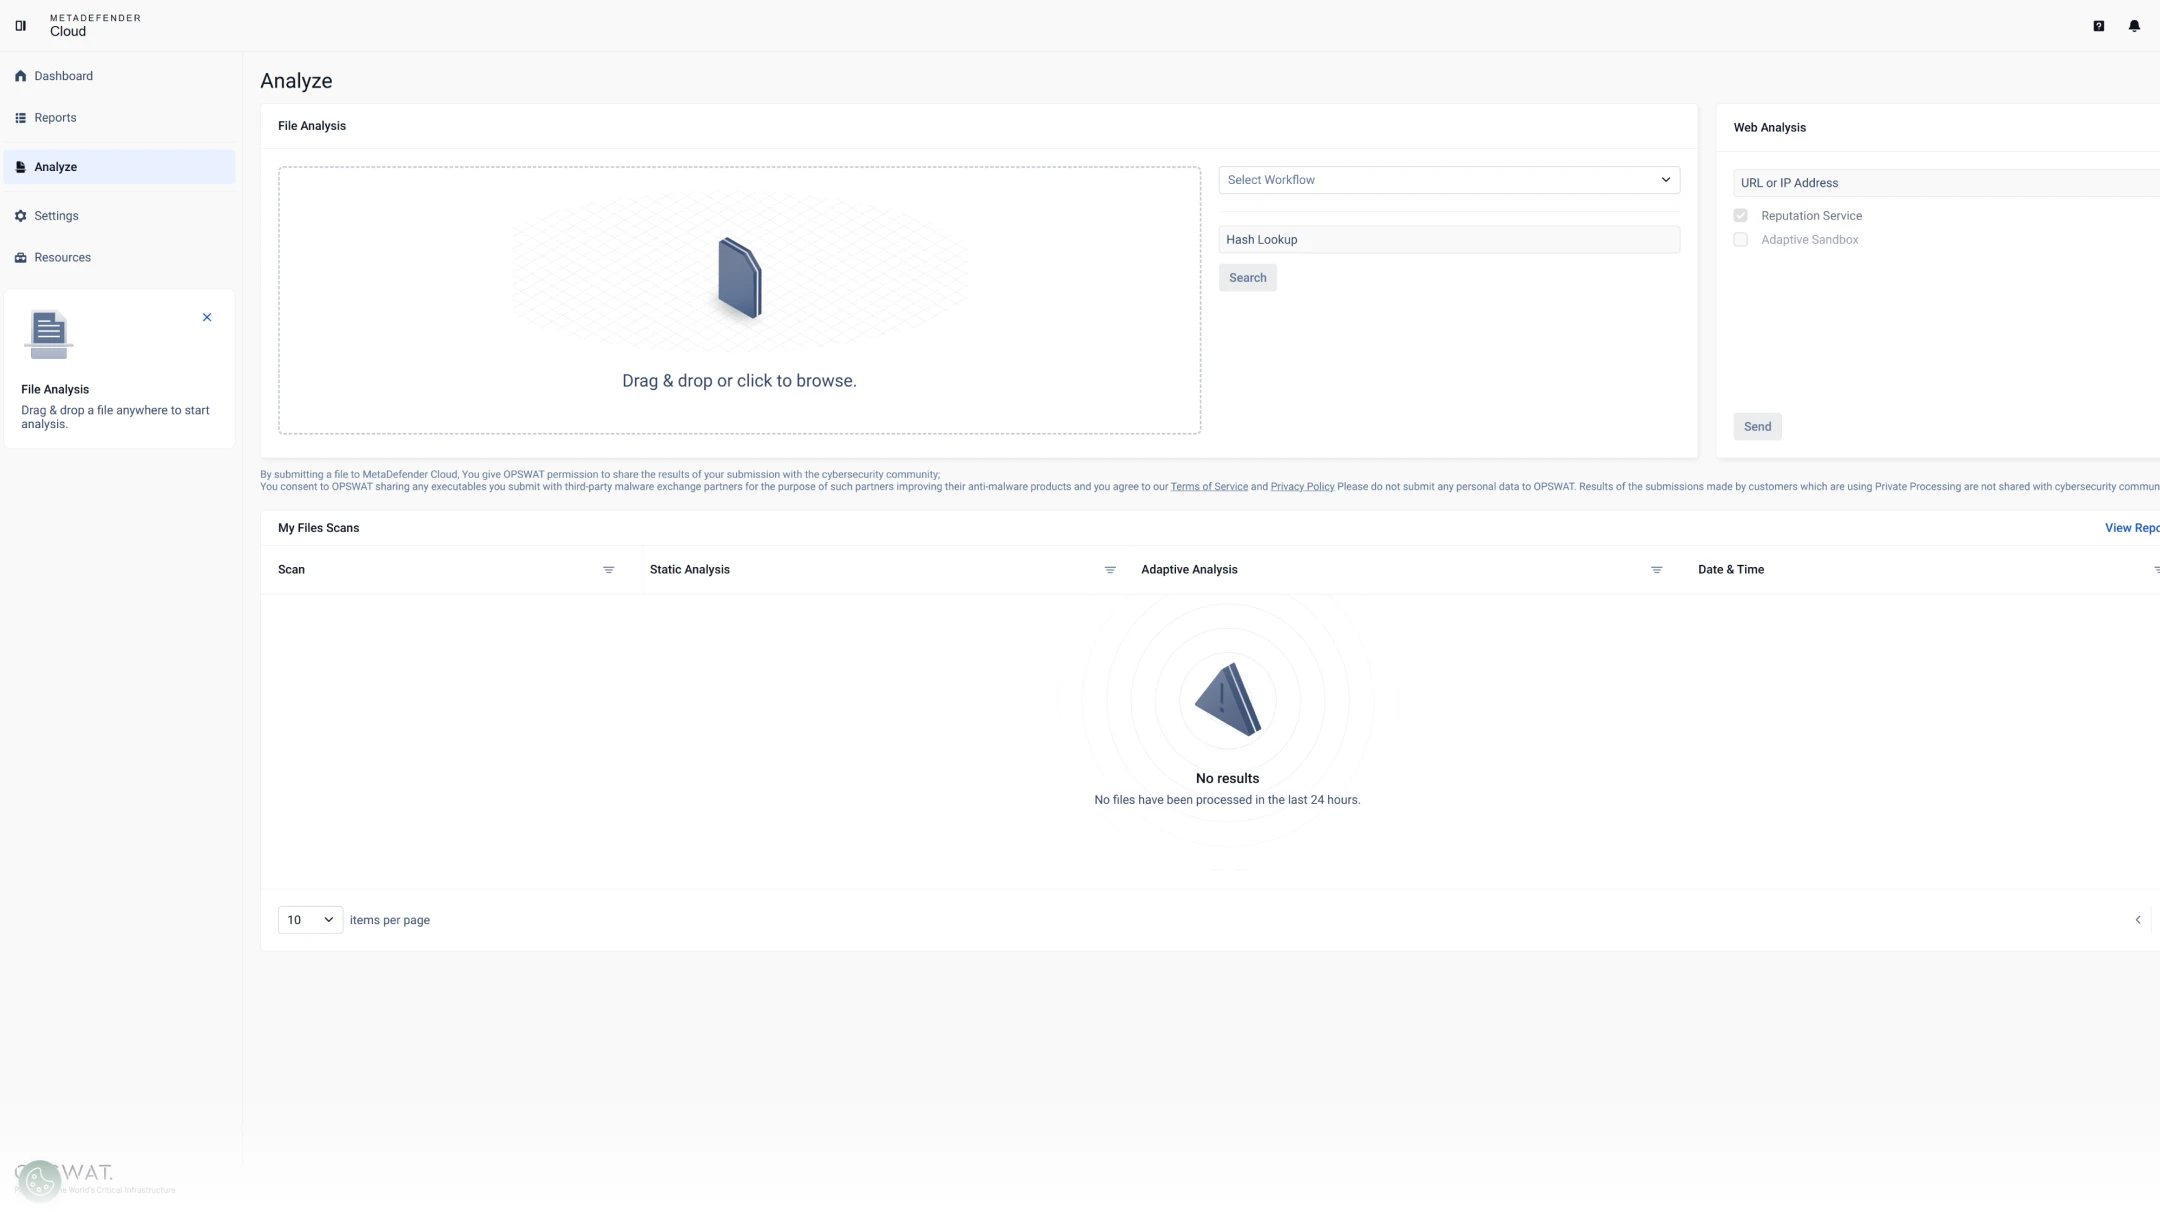
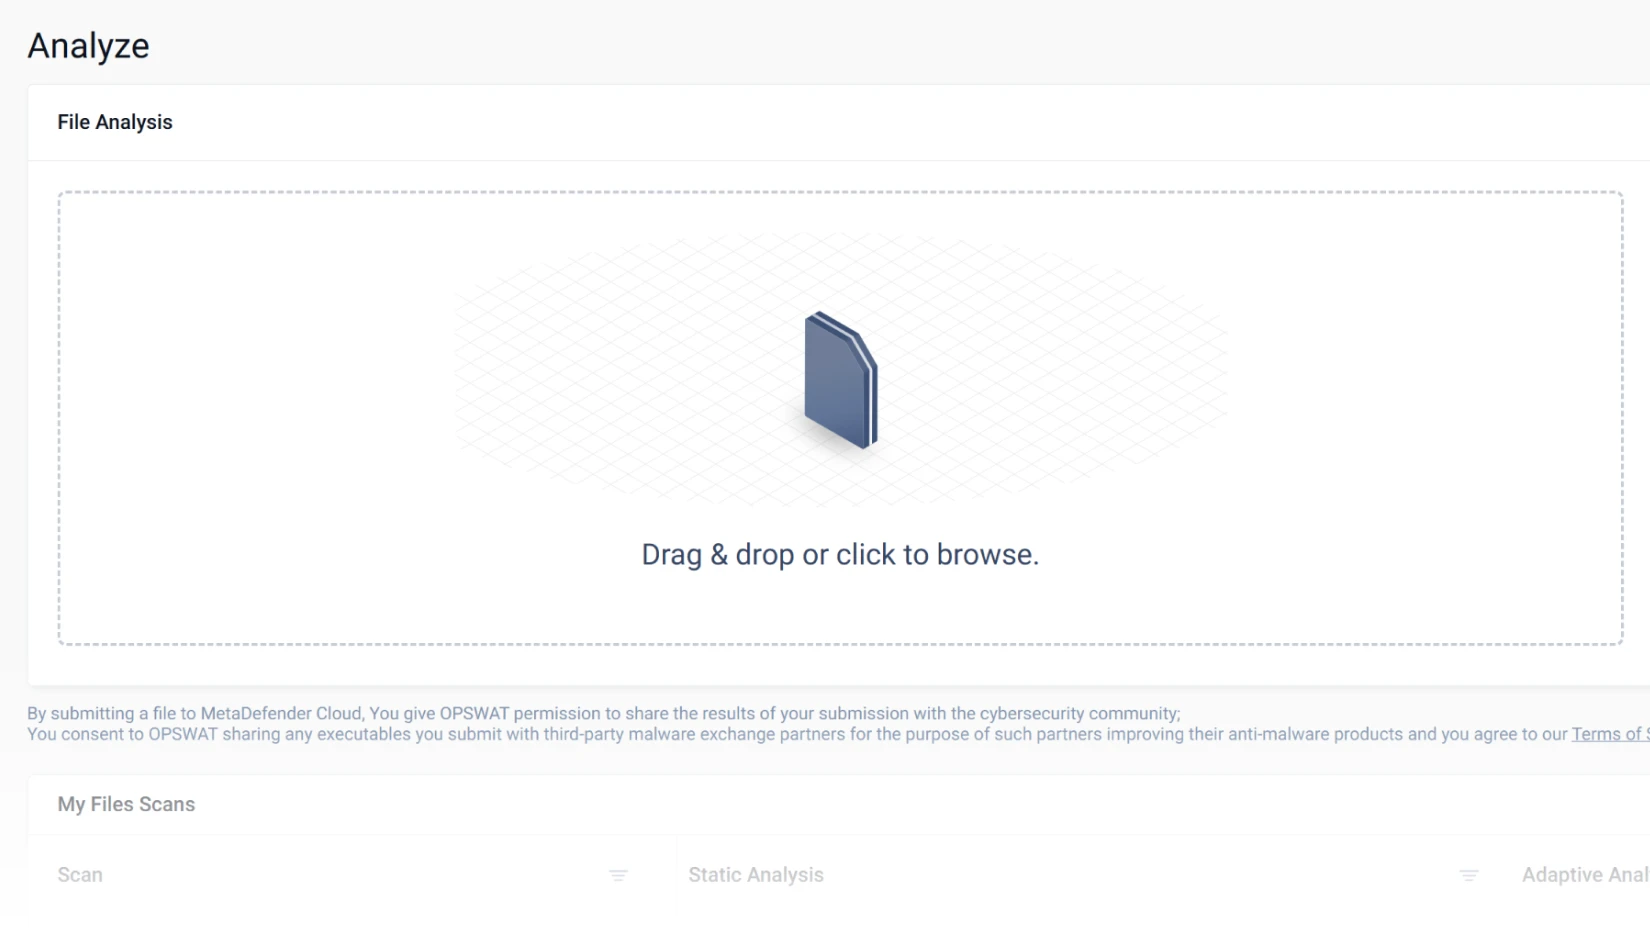
Dosyaları Sürükle ve Bırak
Dinamik analiz için bir dosya seçin.
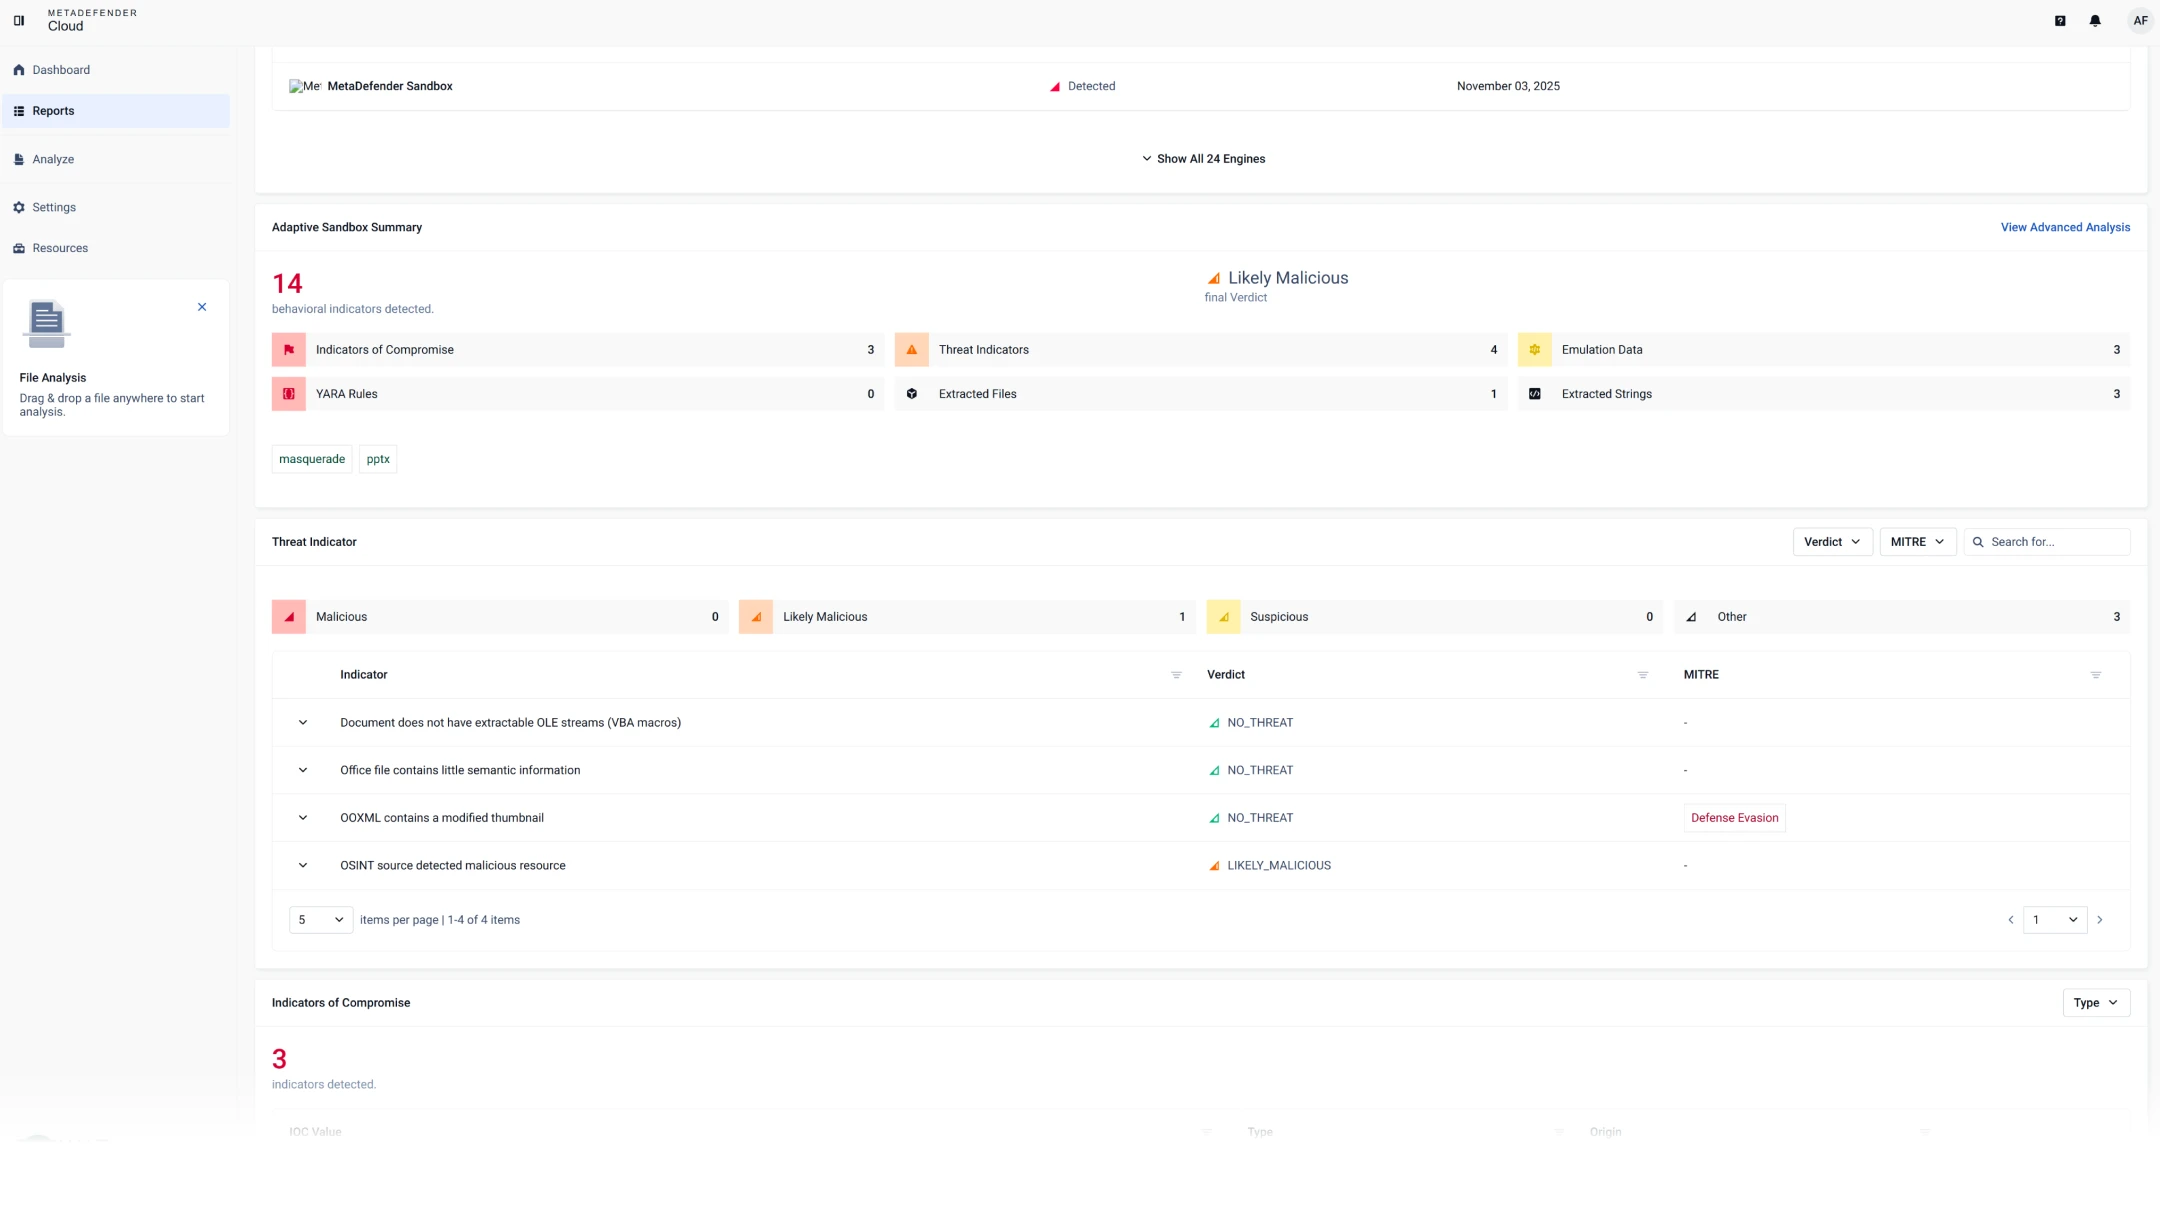
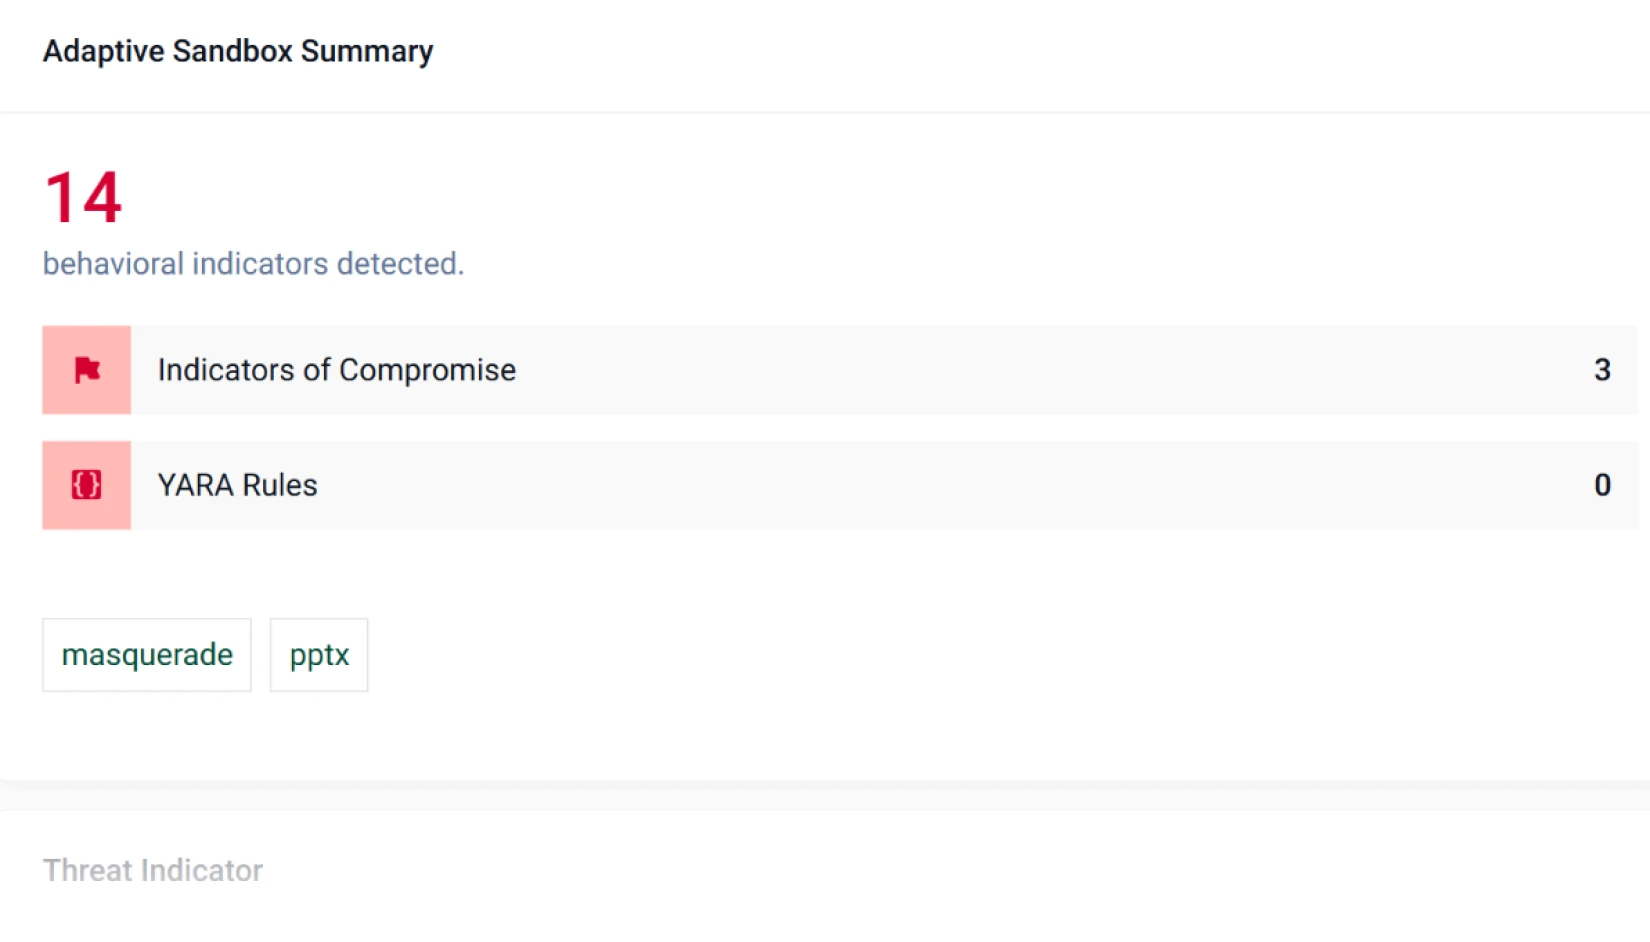
Sonuçları Alın
Cloud panelinizden doğrudan sanal alan kararlarını, tehdit puanlarını ve IOC'leri görüntüleyin.
- MetaDefender Cloud


- MetaDefender Cloud
- MetaDefender Cloud
Ürüne Genel Bakış
MetaDefender , dosyalar kritik ortamlara girmeden önce uyarlanabilir sanal ortam, tehdit istihbaratı, tehdit puanlama ve benzerlik aramasını bir araya getirerek sınırda sıfırıncı gün tehditlerini nasıl tespit ettiğini öğrenin.
MetaDefender Cloud için Adaptive Sandbox Özellikleri
Aşağıdaki tablo, MetaDefender Cloud Sandbox Adaptive Sandbox özellik setini özetlemektedir. API , yapılandırılabilir Erişim Kontrol Listesi (ACL), OAuth entegrasyonu, Ortak Olay Formatı (CEF) syslog geri bildirimi vb. gibi platform özellikleri dahil değildir.
Teknik sunum için randevu almak ve tüm platform özellikleri ve yetenekleri hakkında bilgi almak için lütfen bizimle iletişime geçin.
MetaDefender Cloud için Adaptive Sandbox
OPSWAT SaaS Ekosistemi İçinde
- MetaDefender Cloud API'leri (dosyalar, hash'ler, URL'ler, etki alanları)
- İtibar ve tehdit istihbaratı API'leri (URL, etki alanı, IP, hash aramaları)
- Diğer OPSWAT modülleri ve hizmetleri
Harici / Üçüncü Taraf Entegrasyonları
- Dosya, URL, IP ve etki alanı gönderimleri API sandbox analiz sonuçları içeren REST API
- API olay dışa aktarımı yoluyla SIEM / günlük platformları
- Geliştirici araçları (CI/CD boru hatları, depolar, SDK'lar, eklentiler)
- API yoluyla SOAR / orkestrasyon platformları
Çapraz ortam / Hibrit
- Hassas ortamlar için özel dosya işleme / tarama seçenekleri
- Cloud ve tehdit istihbarat hizmetleriniCore şirket içi MetaDefender Core
- OPSWAT SaaS Ekosistemi İçinde

OPSWAT SaaS Ekosistemi İçinde
- MetaDefender Cloud API'leri (dosyalar, hash'ler, URL'ler, etki alanları)
- İtibar ve tehdit istihbaratı API'leri (URL, etki alanı, IP, hash aramaları)
- Diğer OPSWAT modülleri ve hizmetleri
- Harici / Üçüncü taraf
Harici / Üçüncü Taraf Entegrasyonları
- Dosya, URL, IP ve etki alanı gönderimleri API sandbox analiz sonuçları içeren REST API
- API olay dışa aktarımı yoluyla SIEM / günlük platformları
- Geliştirici araçları (CI/CD boru hatları, depolar, SDK'lar, eklentiler)
- API yoluyla SOAR / orkestrasyon platformları
- Çapraz ortam / Hibrit
Çapraz ortam / Hibrit
- Hassas ortamlar için özel dosya işleme / tarama seçenekleri
- Cloud ve tehdit istihbarat hizmetleriniCore şirket içi MetaDefender Core
'ın yasal gerekliliklere uyumunu destekleyin
Siber saldırılar ve bunları gerçekleştiren tehdit aktörleri giderek daha sofistike hale geldikçe, dünya çapındaki yönetim organları
kritik altyapının güvenliğini sağlamak için gerekli önlemleri almasını sağlamak amacıyla düzenlemeler uygulamaya koymaktadır.

Önerilen Kaynaklar

Siber Güvenliğin Değişmezleri
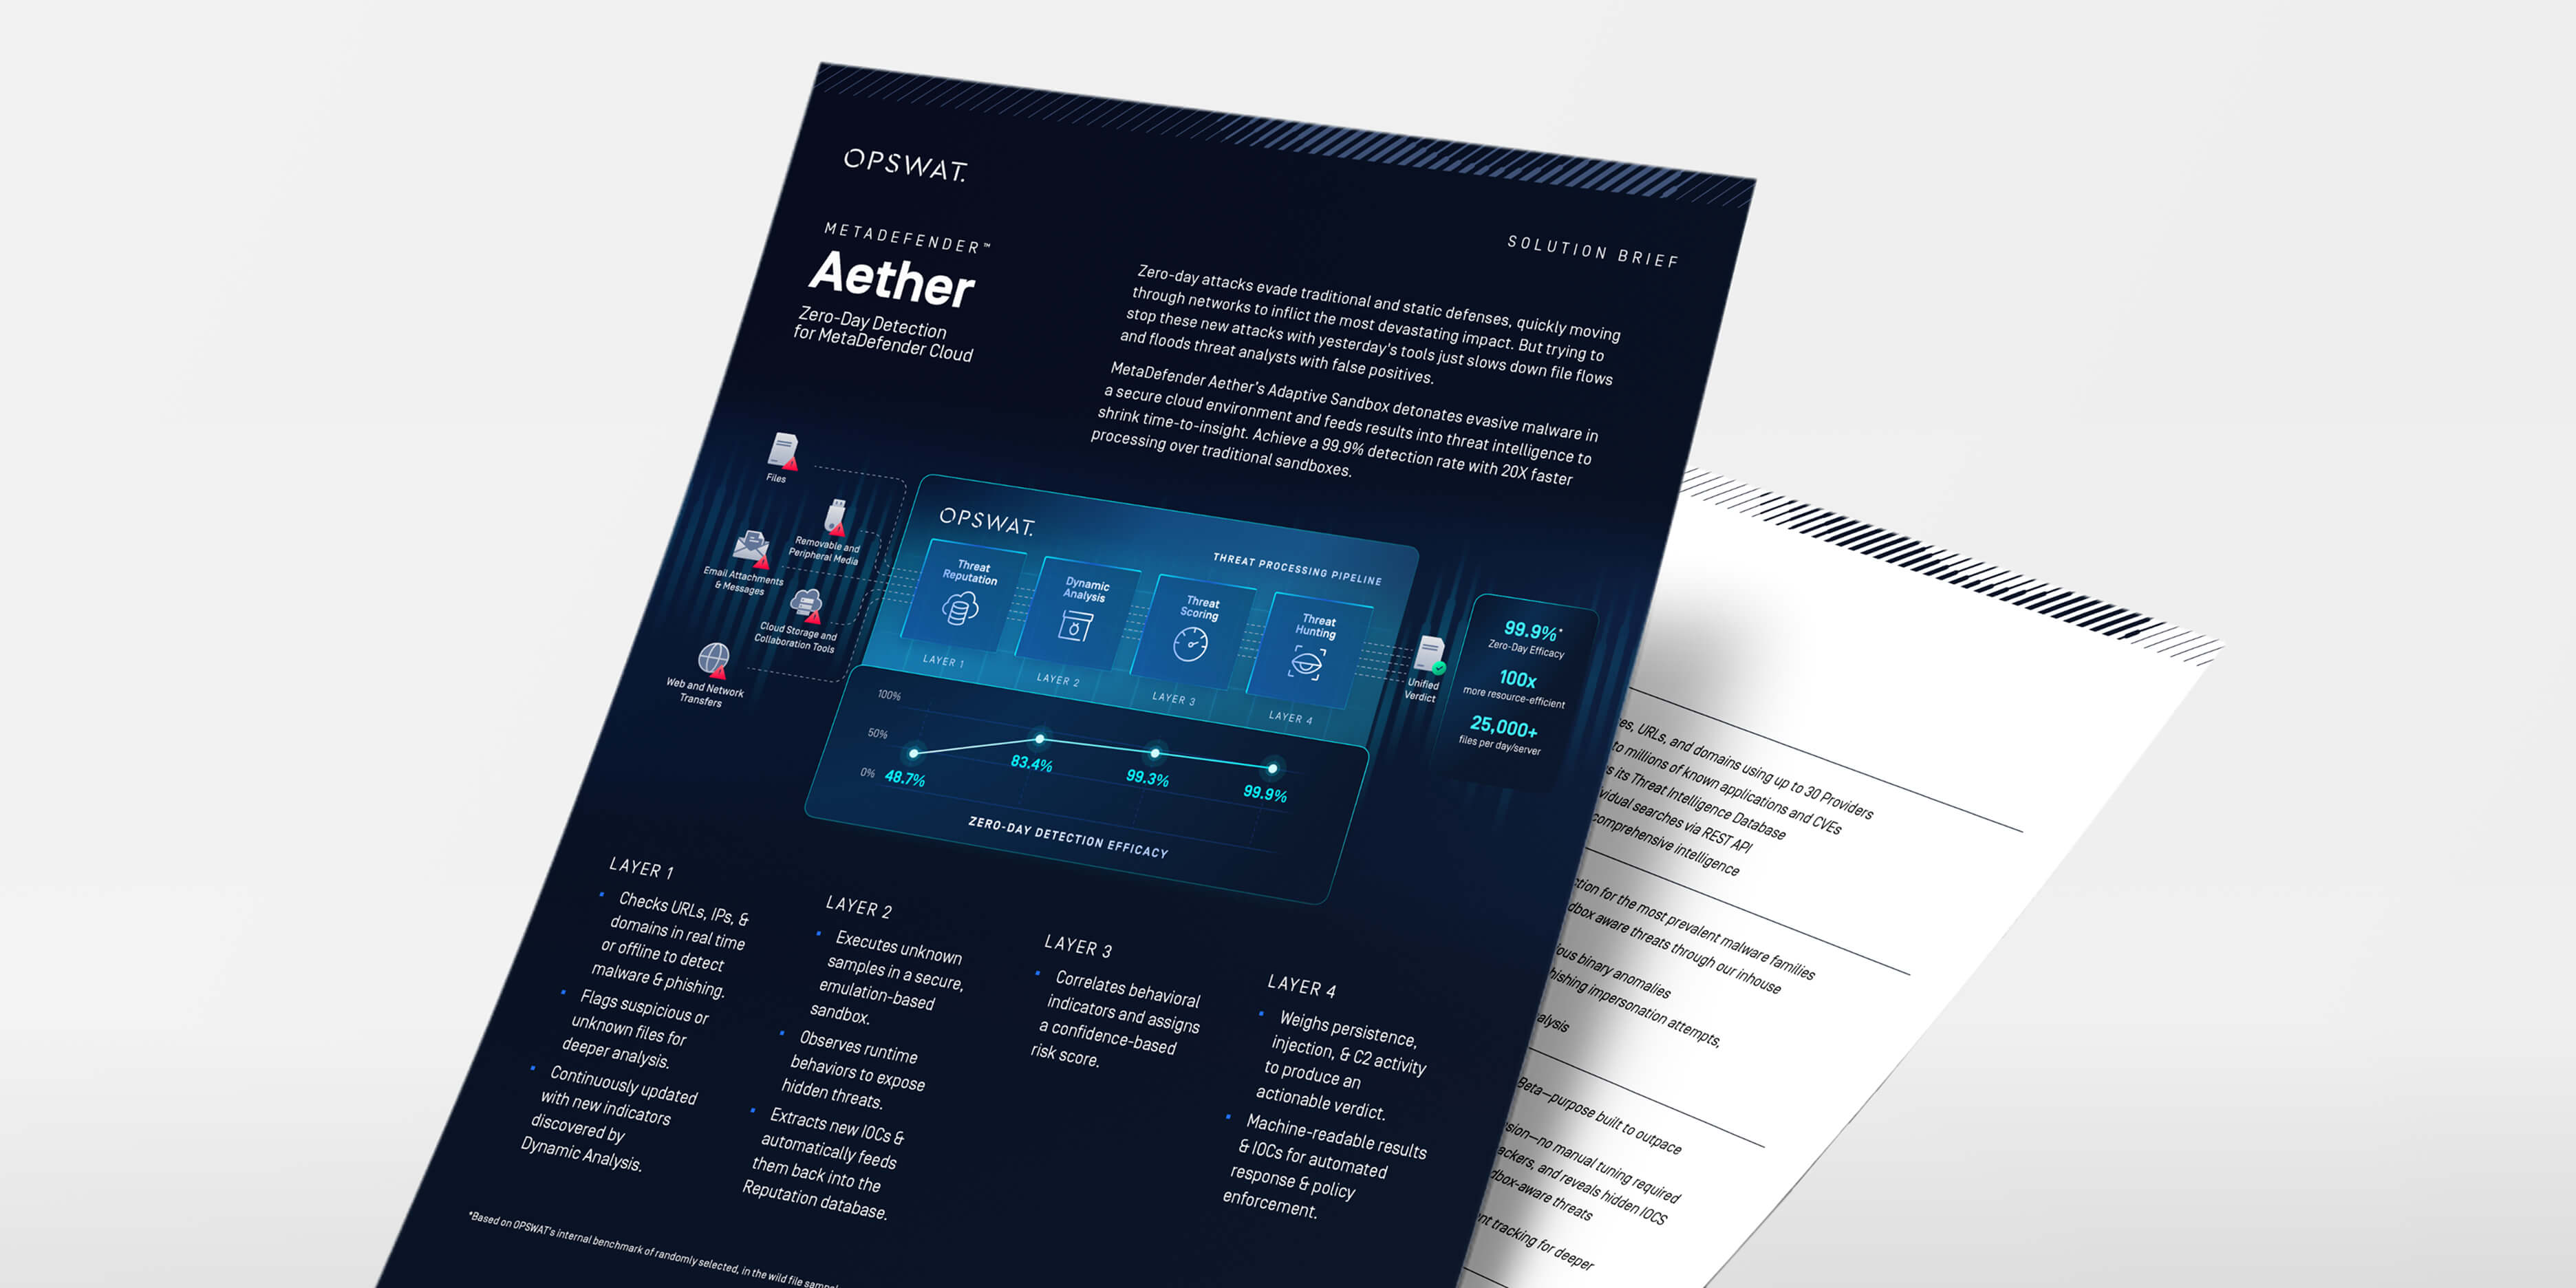
MetaDefender for Cloud
SANS Algılama ve Müdahale Anketi
2025 OPSWAT Tehdit Ortamı Raporu

Önemli Olanı Tarayın: %99,9 Hassasiyetli AI Motoru, Güvenlik Altyapınızı Güçlendirir

Güvenlik Öncelikli MFT: Dosya Tabanlı Saldırılara Karşı Yapay Zeka Tabanlı ve Emülasyon Odaklı Savunma

Enerji Sağlayıcısı, OPSWAT ile Uyarı Selini Ortadan Kaldırıyor ve Sıfırıncı Gün Saldırılarının Tespitini Geliştiriyor
0 sonuç. Lütfen tekrar deneyin.
SSS
Dosyalar ve URL'ler için büyük ölçekli, bulut tabanlı patlatma - kendi sanal ortamlarını çalıştırmadan esnek kapasiteye ihtiyaç duyan e-posta güvenliği/OEM'ler ve ekipler için mükemmeldir.
Gelişmiş ML web tehdit algılama (çoklu etiket sınıflandırma, yapı/stil analizi), PDF kimlik avı sezgisel yöntemleri, marka algılama ve JavaScript/panoya emülasyonu ile "şablon kitleri", QR kaçakçılığı ve düşük karmaşıklıkta kimlik avı saldırılarını büyük ölçekte ortaya çıkarma.
Basit API dosya/URL gönderme, karar/IOC alma), MISP/STIX dışa aktarımları, Splunk SOAR/Cortex XSOAR konektörleri ve takip avı için otomatik olarak oluşturulan YARA.
Hızlı emülasyon ile otomatik ölçeklendirme, VM ek yükünü önlerken gecikmeyi düşük tutar; politika yönlendirmesi, yalnızca gerekli olanı tetiklemenizi sağlar, böylece hacmi ve harcamaları kontrol edebilirsiniz.
Hassas veya egemen veriler için şirket içi sanal ortam ile patlama/URL analizi için Yes-mix bulutu. Politikalar, her bir örneğin nerede çalışacağını belirler.
