


Azure DevOps
Kategori:Kaynak Kodu
Benny Czarny’nin “Cybersecurity Upside Down” adlı kitabı hakkında daha fazla bilgi edinin
Yazılım paketlerini ve bilinen güvenlik açıklarını belirleyin, kriptografik riski değerlendirin ve yapay zeka modellerinin köken bilgilerini ve beyan edilen lisansları inceleyin.
SBOM için CycloneDX ve SPDX
Üçüncü Taraf Açık Kaynaklı
Software
CI/CD Süreci v
'ın Entegrasyonu
Software & Yapay Zeka Lisans Bilgileri
Bilinen Güvenlik Açıkları ve Kriptografik Risklerin Görünürlüğü
Eksik envanterler, ekiplerin güvenlik açığı müdahalesi, şifreleme geçişi ve yapay zeka modeli incelemeleri için kanıtları yeniden oluşturmak zorunda kalmasına neden olur.
Tedarikçi yazılımları ve yapay zeka model dosyaları, kullanılabilir envanterler olmadan gelebilir; bu durumda ekipler, inceleme öncesinde paket sürümlerini, kriptografik bağımlılıkları, modelin kaynağını ve beyan edilen lisansları belirlemek zorunda kalır.
AB CRA, SBOM yükümlülüklerini belirler; 14412 sayılı Başkanlık Kararnamesi, CBOM kılavuzunu düzenler; AB Yapay Zeka Yasası ise kapsam dahilindeki genel amaçlı yapay zeka modelleri için belgeleme zorunluluğu getirir. Ayrı ayrı envanterler, destekleyici kanıtların toplanmasını zorlaştırır.
Yeni bir CVE açıklandığında, eksik paket adları ve sürümleri, ilk aşamadaki görevi, yani hangi yazılım bileşenlerinin incelenmesi gerektiğini belirlemeyi geciktirir.
Tedarikçi yazılımları ve yapay zeka model dosyaları, kullanılabilir envanterler olmadan gelebilir; bu durumda ekipler, inceleme öncesinde paket sürümlerini, kriptografik bağımlılıkları, modelin kaynağını ve beyan edilen lisansları belirlemek zorunda kalır.
AB CRA, SBOM yükümlülüklerini belirler; 14412 sayılı Başkanlık Kararnamesi, CBOM kılavuzunu düzenler; AB Yapay Zeka Yasası ise kapsam dahilindeki genel amaçlı yapay zeka modelleri için belgeleme zorunluluğu getirir. Ayrı ayrı envanterler, destekleyici kanıtların toplanmasını zorlaştırır.
Yeni bir CVE açıklandığında, eksik paket adları ve sürümleri, ilk aşamadaki görevi, yani hangi yazılım bileşenlerinin incelenmesi gerektiğini belirlemeyi geciktirir.
8,7 milyon üçüncü taraf kütüphaneden paket adlarını, sürümlerini, lisans bilgilerini, kritik yazılım güncellemelerini ve bilinen güvenlik açıklarını listeleyin.
Algoritmaları, kütüphaneleri, sertifikaları, protokolleri ve ilgili kriptografik materyalleri inceleyin. Geçiş kararlarına yön vermek amacıyla klasik ve kuantum risklerini gözden geçirin ve mümkünse önerilen alternatifleri de değerlendirin.
Model dosyalarını, aynı baytları yayınladığı bilinen depolarla eşleştirin ve mevcut beyan edilmiş lisansları bildirin; böylece gözden geçirenlere menşe ve lisans kontrolleri için somut referanslar sağlayın.
İzole edilmiş ağlardaki desteklenen dosyaları analiz edin. Gerekli veritabanları yerel olarak yüklendiğinde, ekipler tarama sırasında bulut bağlantısı olmadan BOM incelemeleri gerçekleştirebilir.
Tek bir motor aracılığıyla yazılım, kriptografi ve yapay zeka envanterleri oluşturarak, her envanter türü için ayrı tarama iş akışları yapılandırma ihtiyacını azaltın.
Yazılım güvenlik açığı eşiklerini ve paket lisans kısıtlamalarını belirleyin. İş akışı gereksinimlerinize göre, kriptografik riskler ve seçilen yapay zeka modeli lisansları için engelleme özelliğini ayrı ayrı etkinleştirin.
Tarama özetini inceleyin, SBOM, CBOM ve AIBOM bulguları arasında geçiş yapın ve ihtiyacınız olan raporu dışa aktarın.
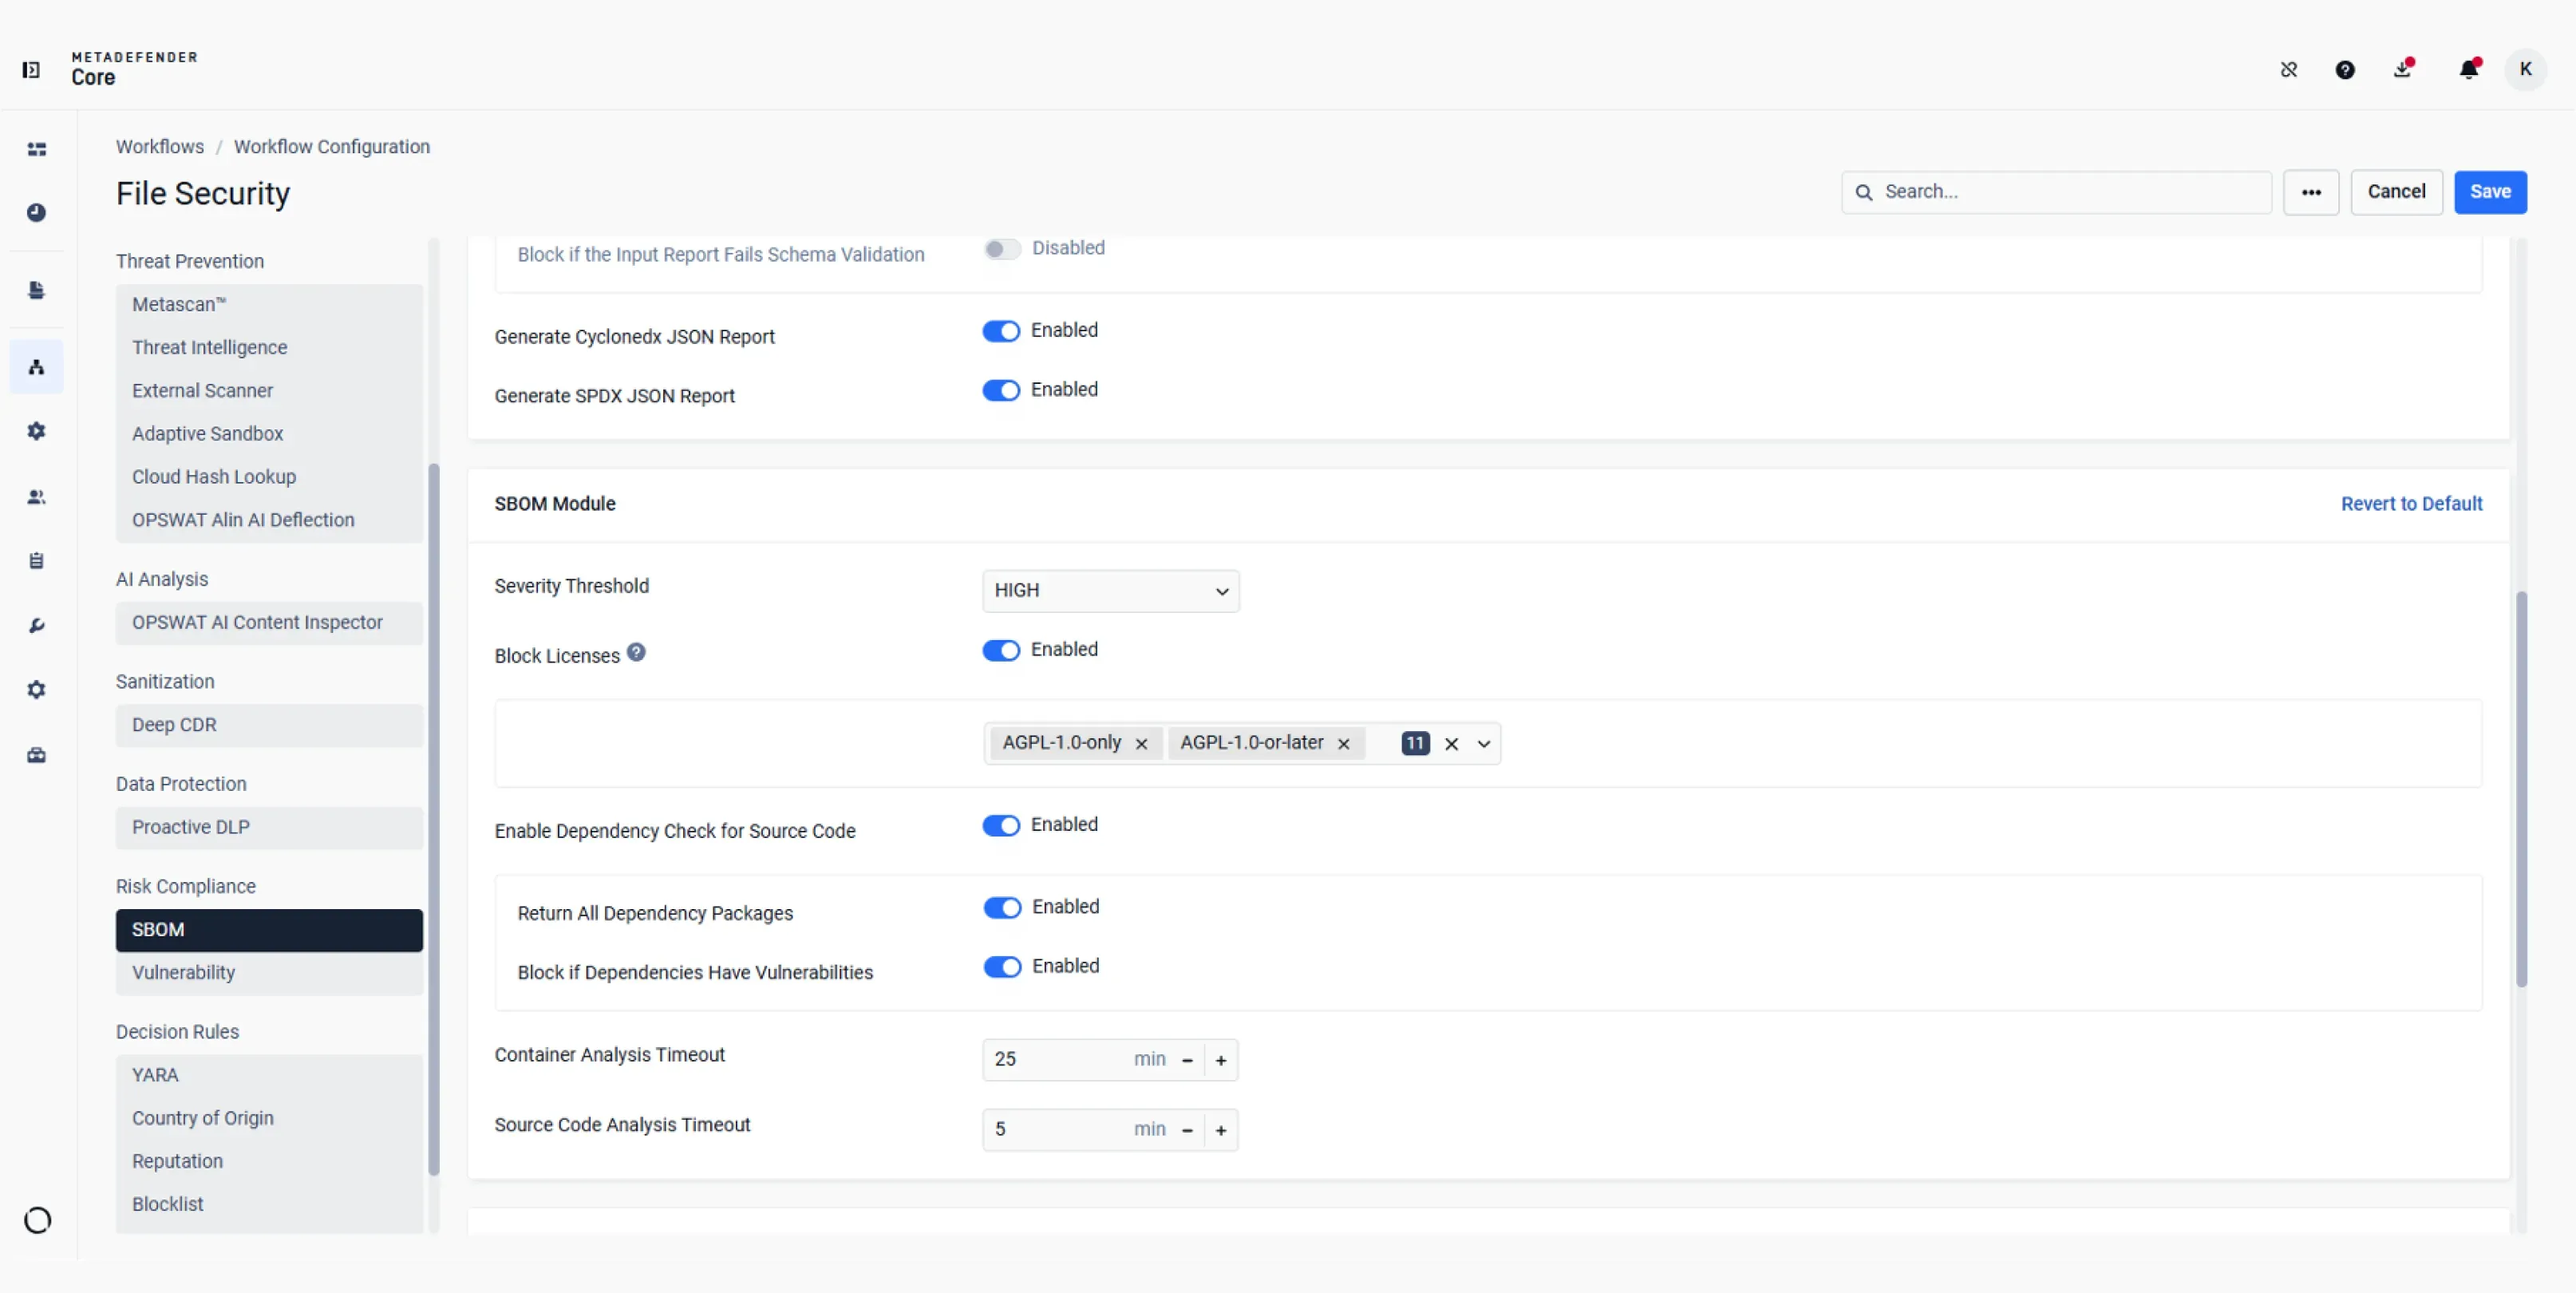
Güvenlik açığı ciddiyet eşiklerini belirleyin, engellenecek paket lisanslarını seçin ve kaynak kodu için bağımlılık denetimlerini etkinleştirin.
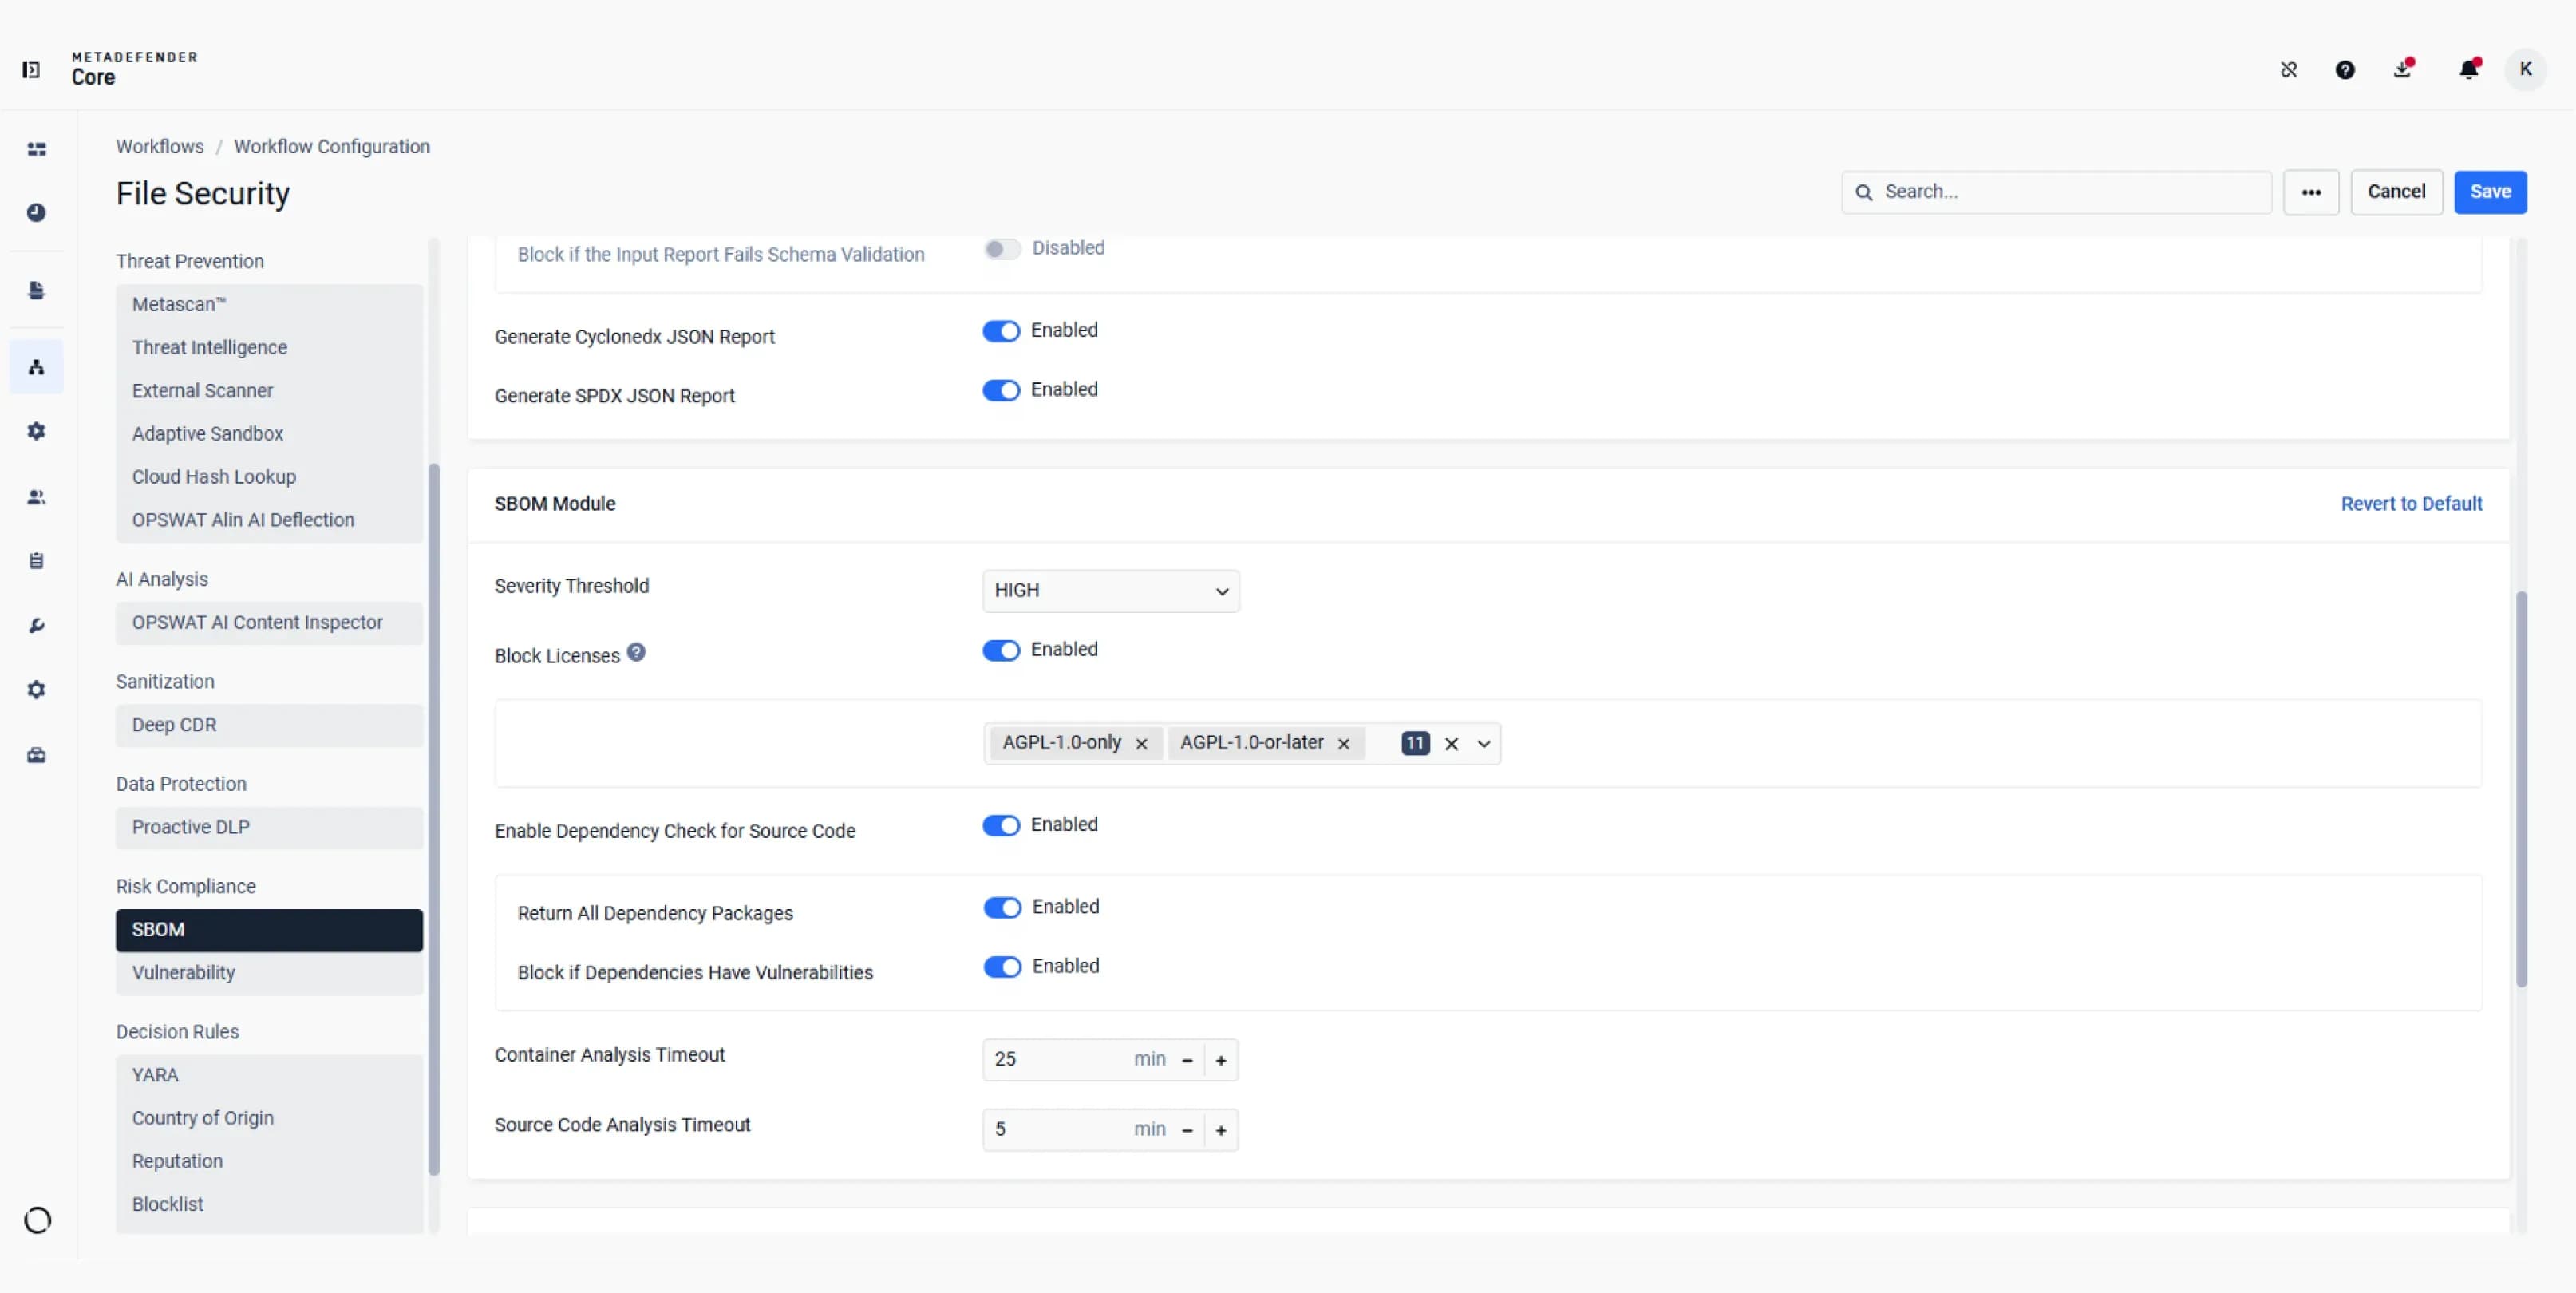
Güvenlik açığı ciddiyet eşiklerini belirleyin, engellenecek paket lisanslarını seçin ve kaynak kodu için bağımlılık denetimlerini etkinleştirin.
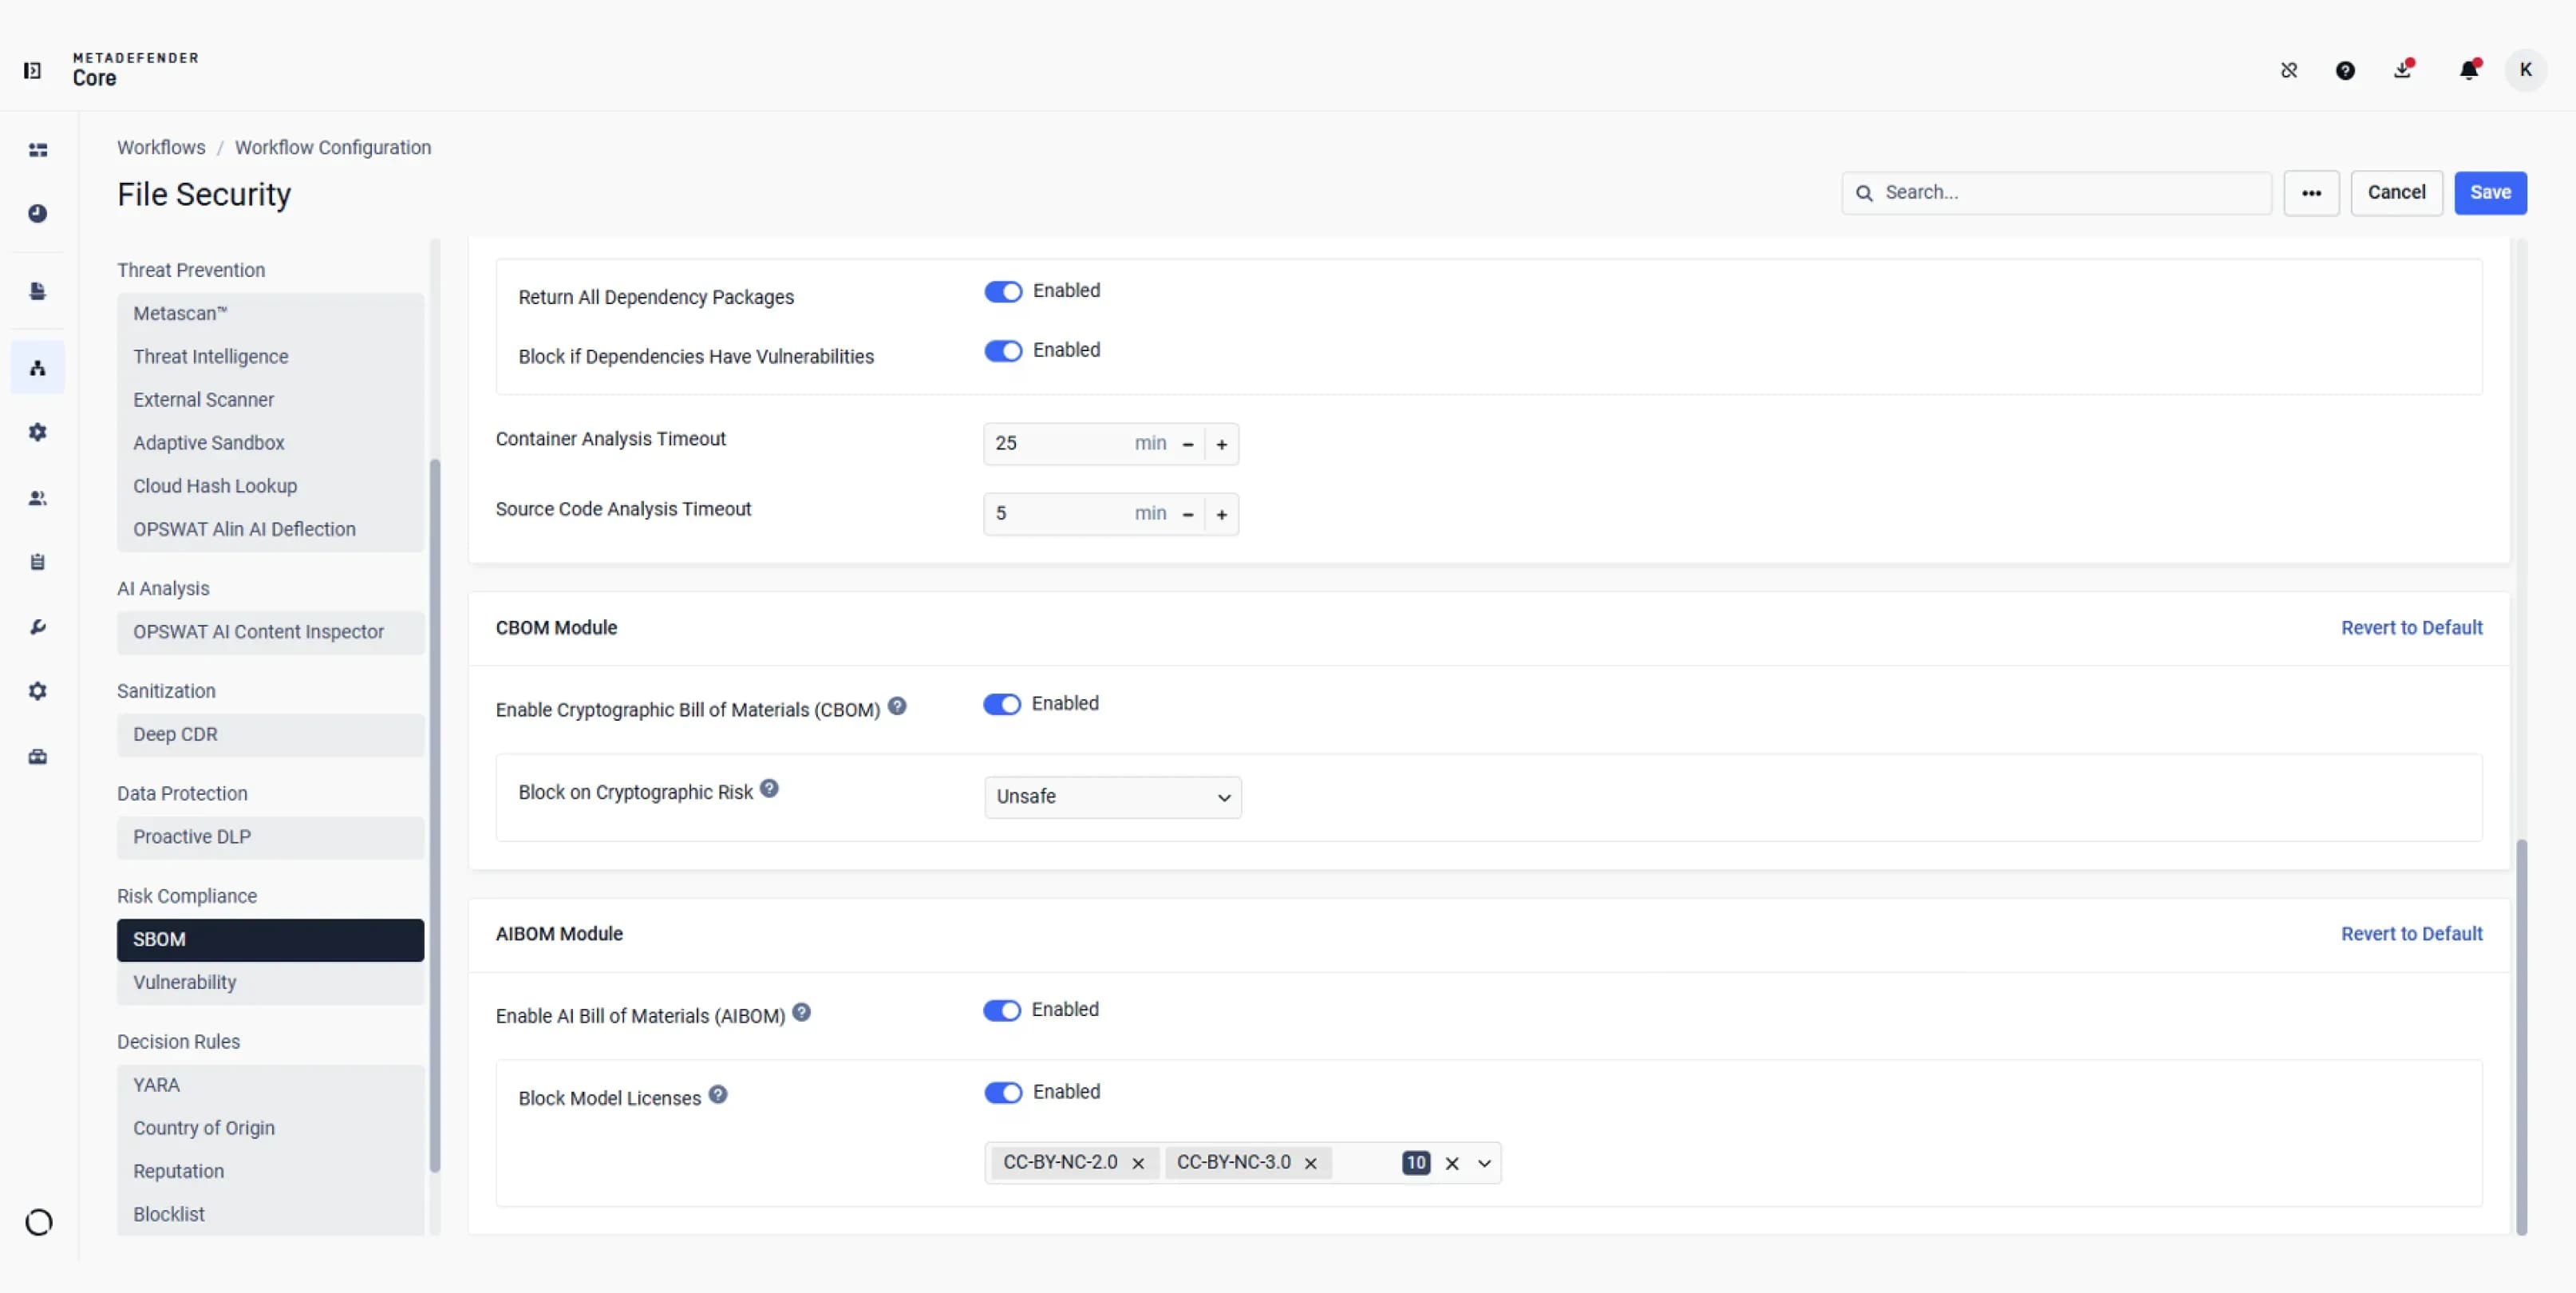
Kriptografik risk nedeniyle engelleme yapıp yapmayacağınızı veya hangi yapay zeka modeli lisanslarını kısıtlayacağınızı seçin.
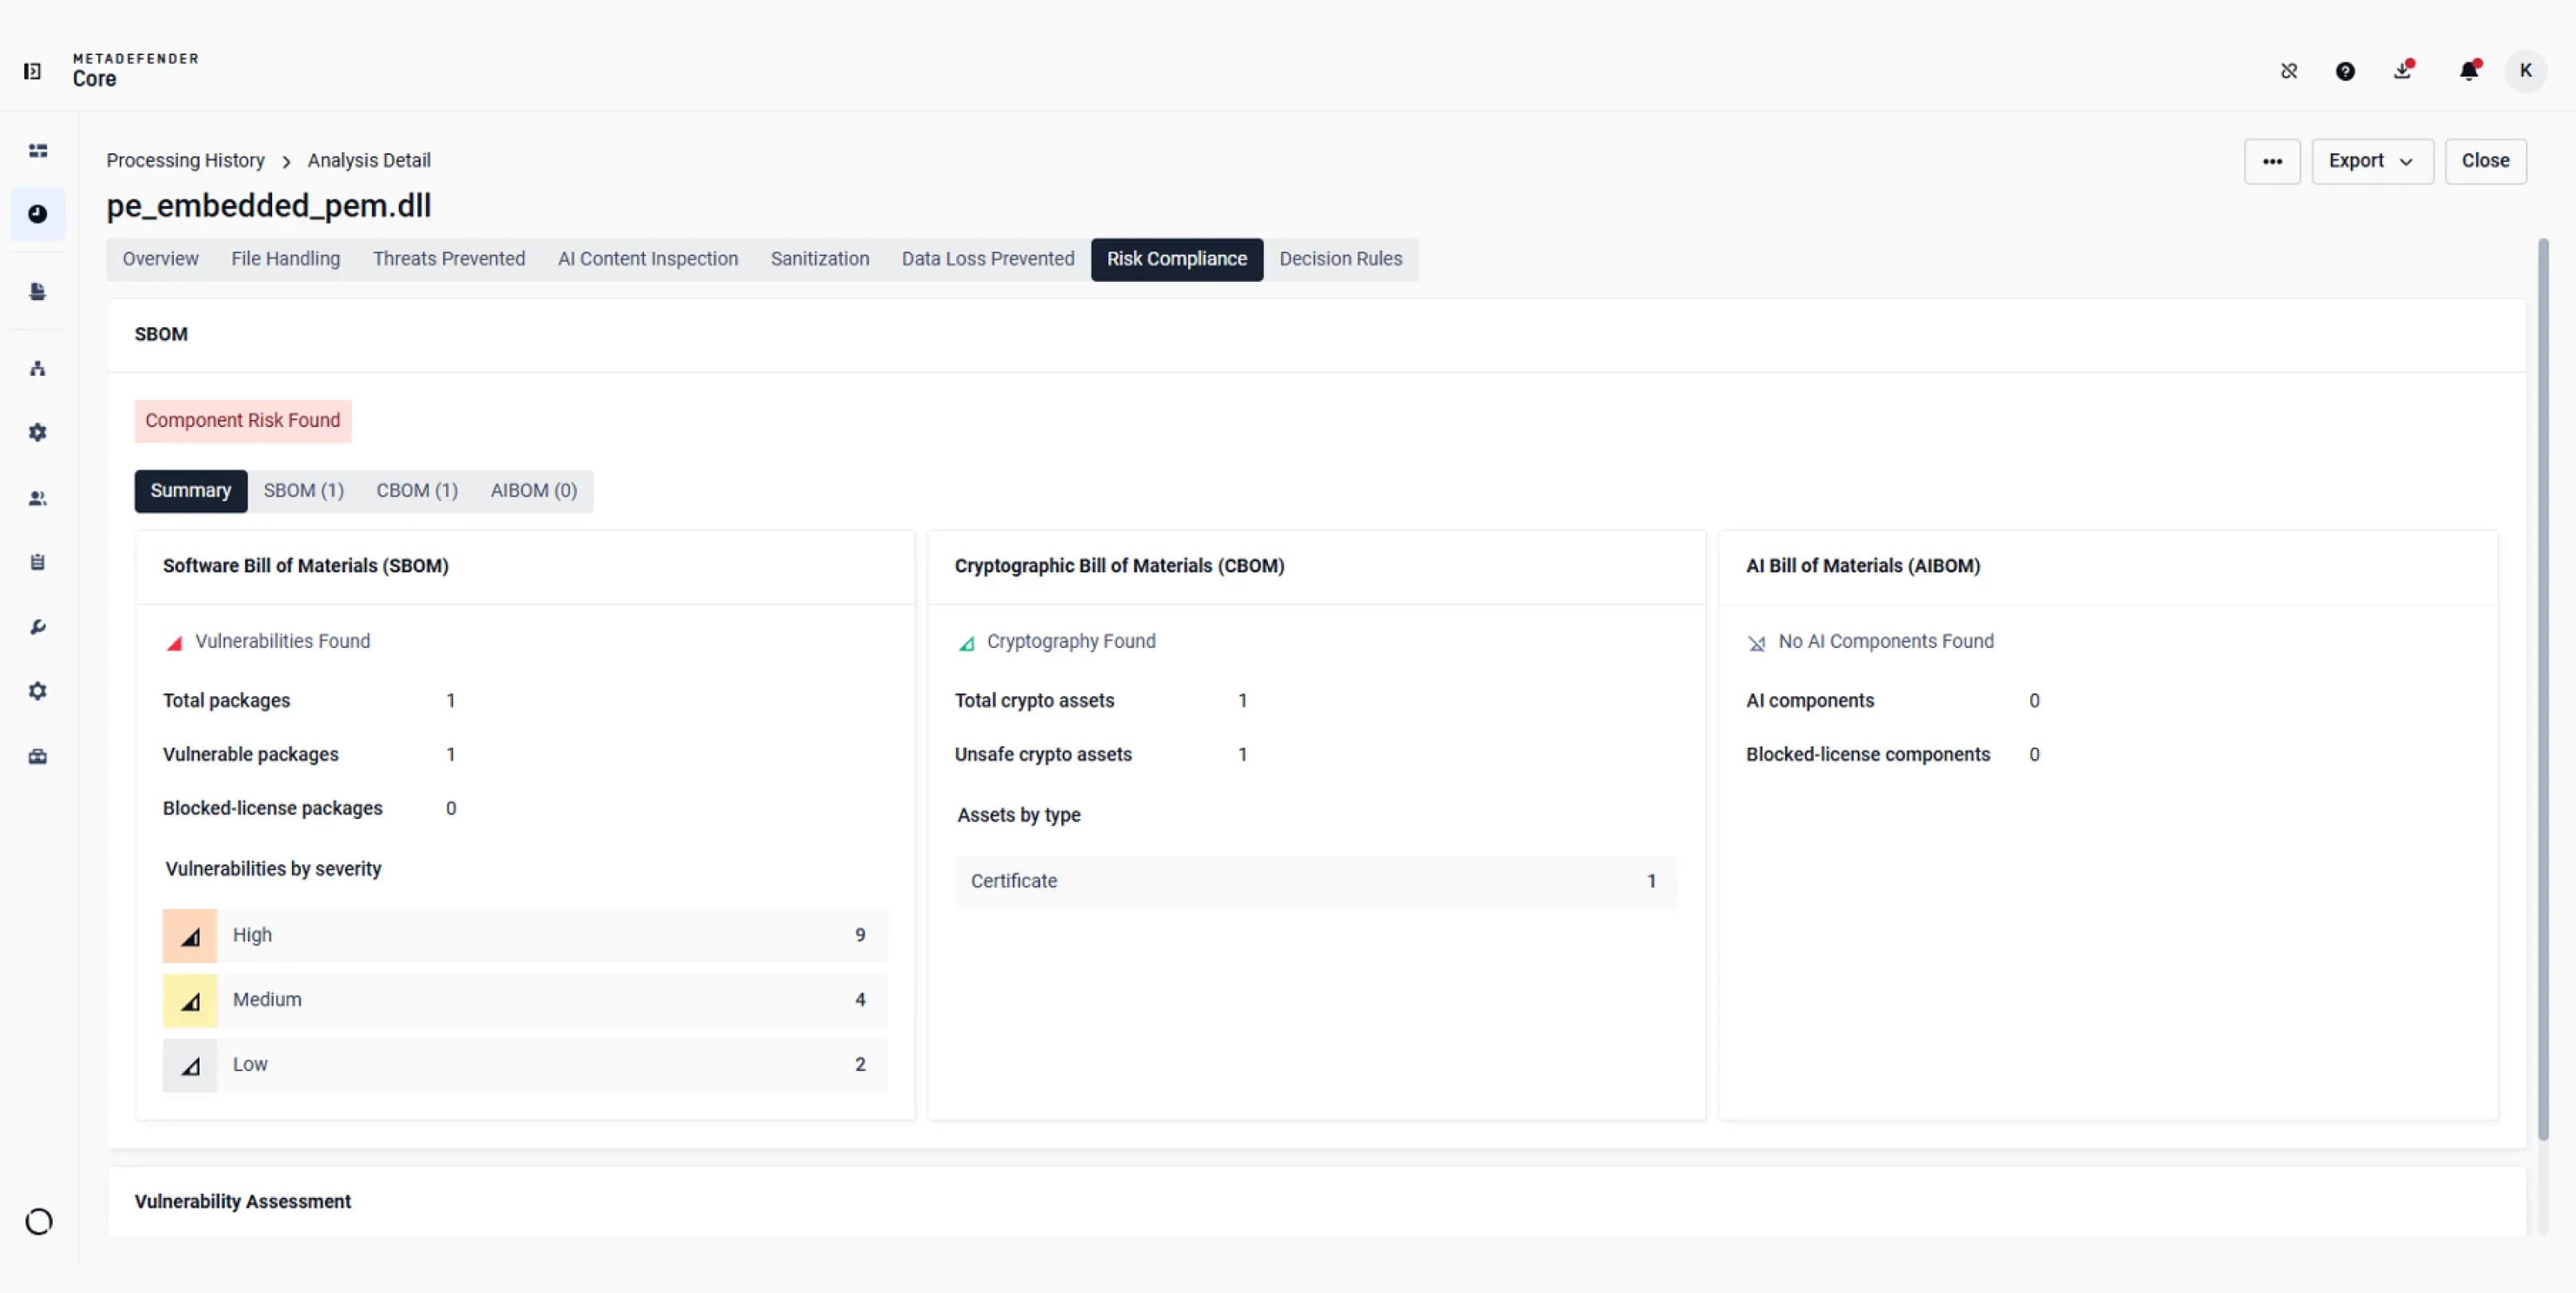
Taranan dosya ile ilgili yazılım, kriptografi veya yapay zeka bulgularını karşılaştırın, ardından ayrıntılar için her bir modülü açın.
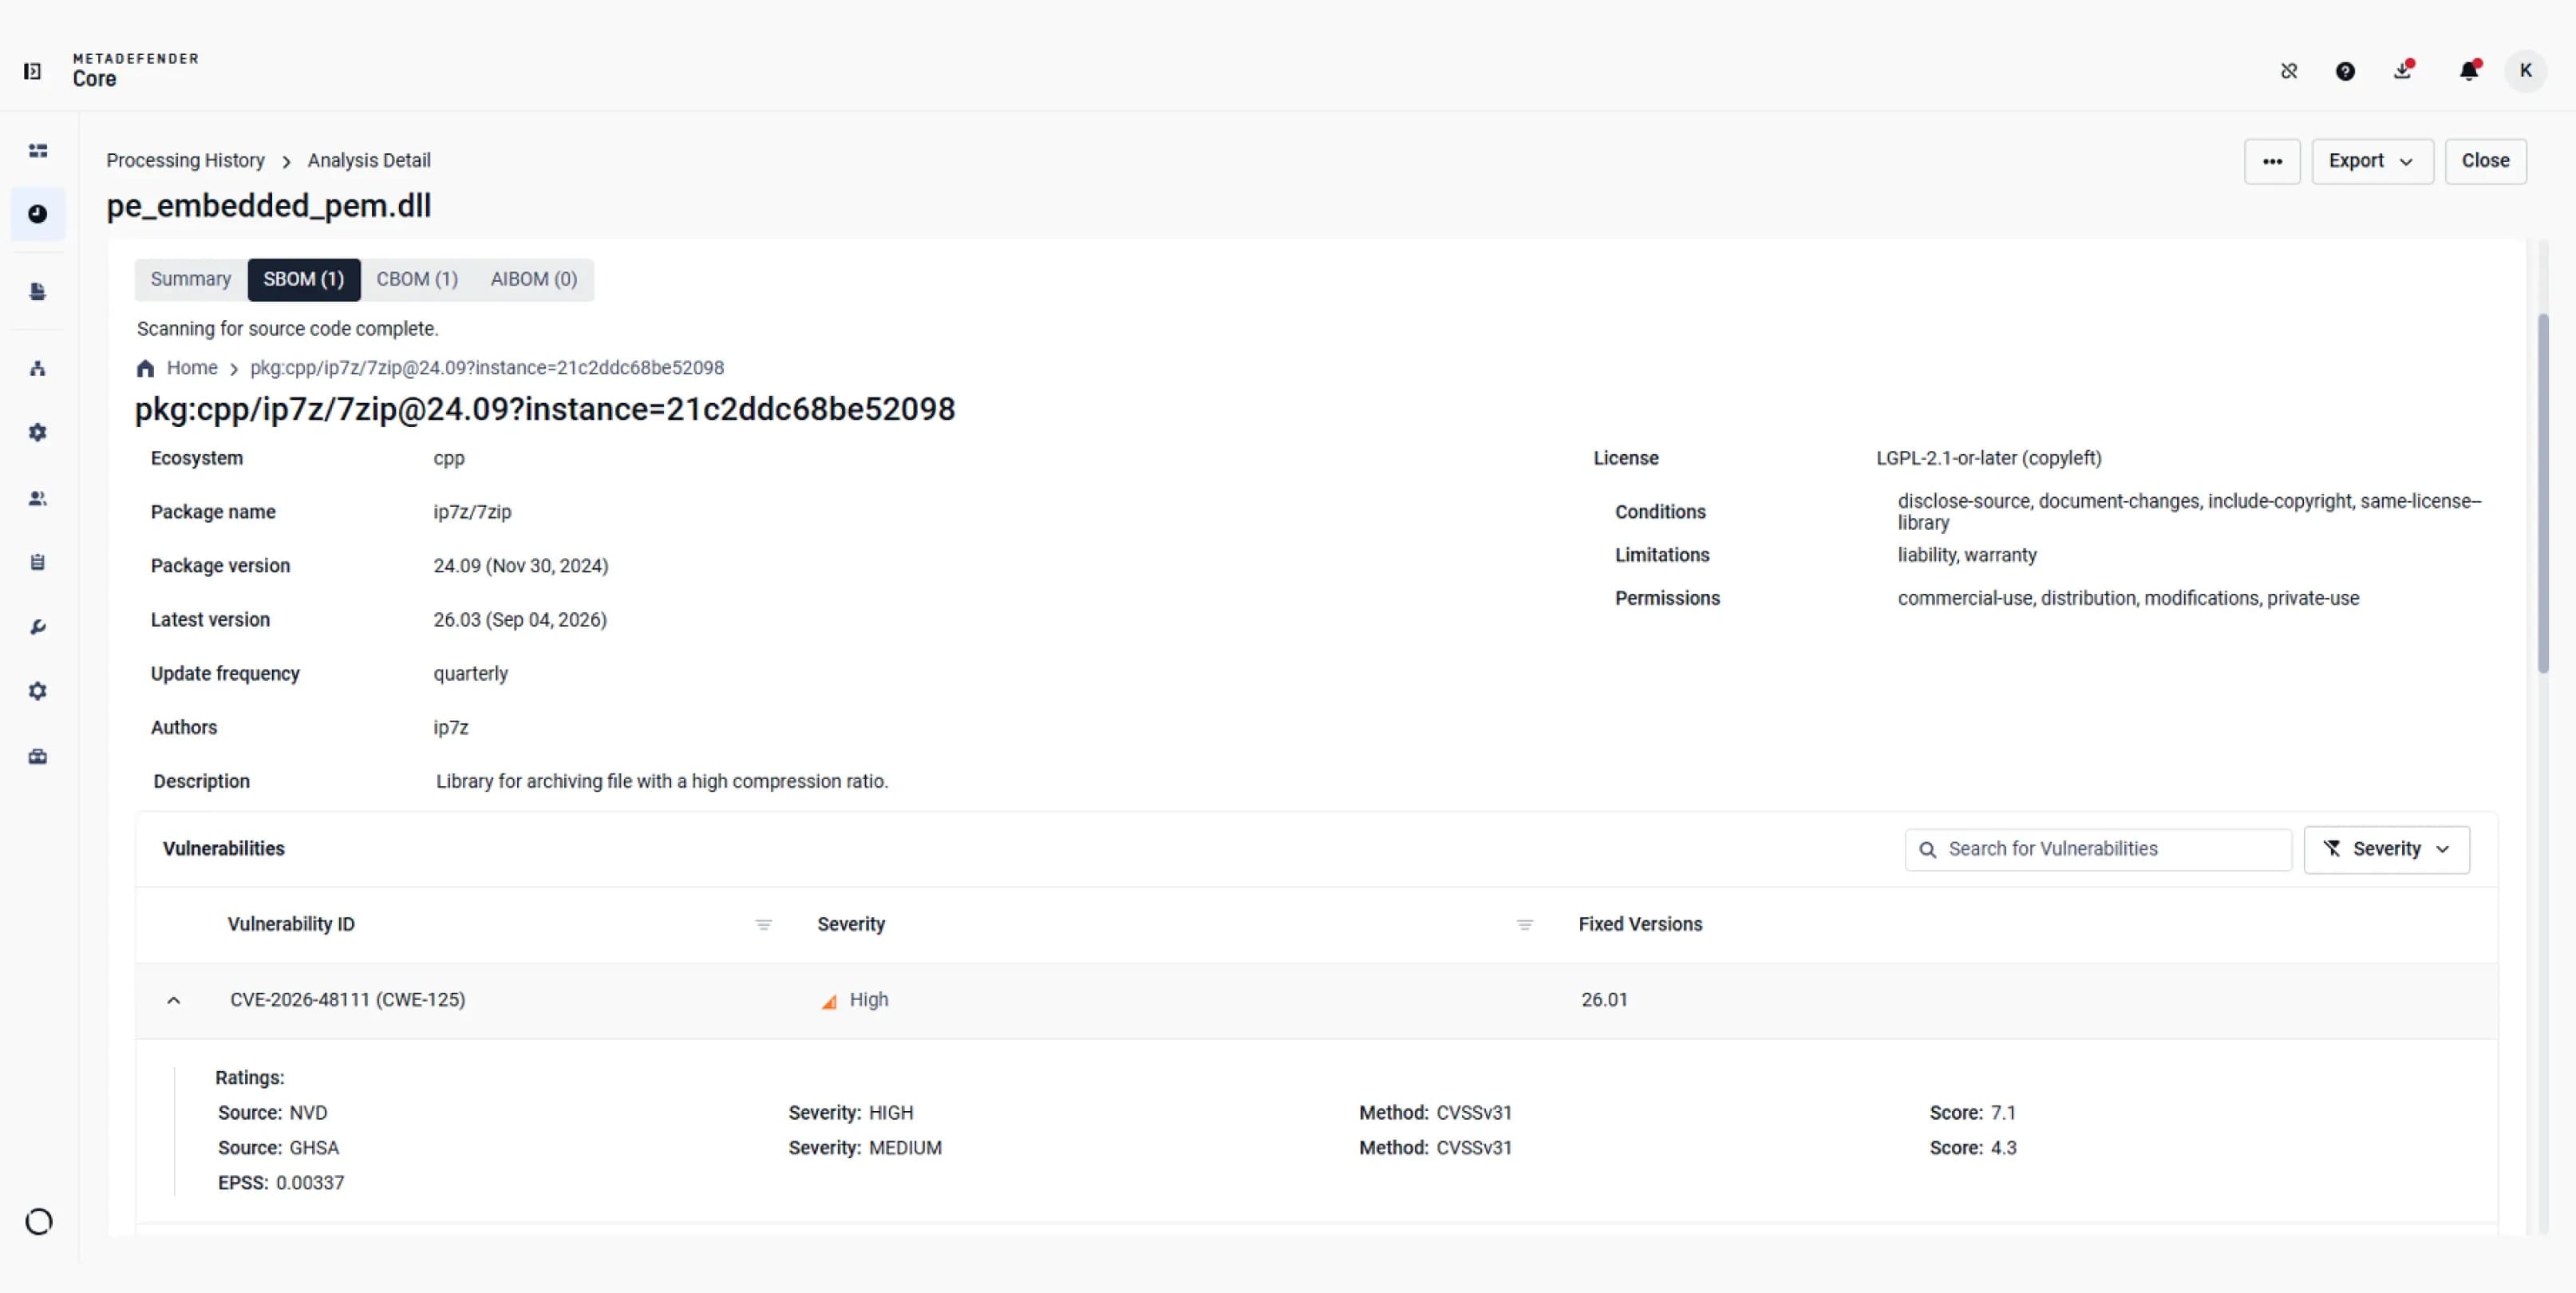
Paket sürümünü, bildirilen lisansı, ilgili CVE’leri ve ciddiyet derecelendirmelerini inceleyin.
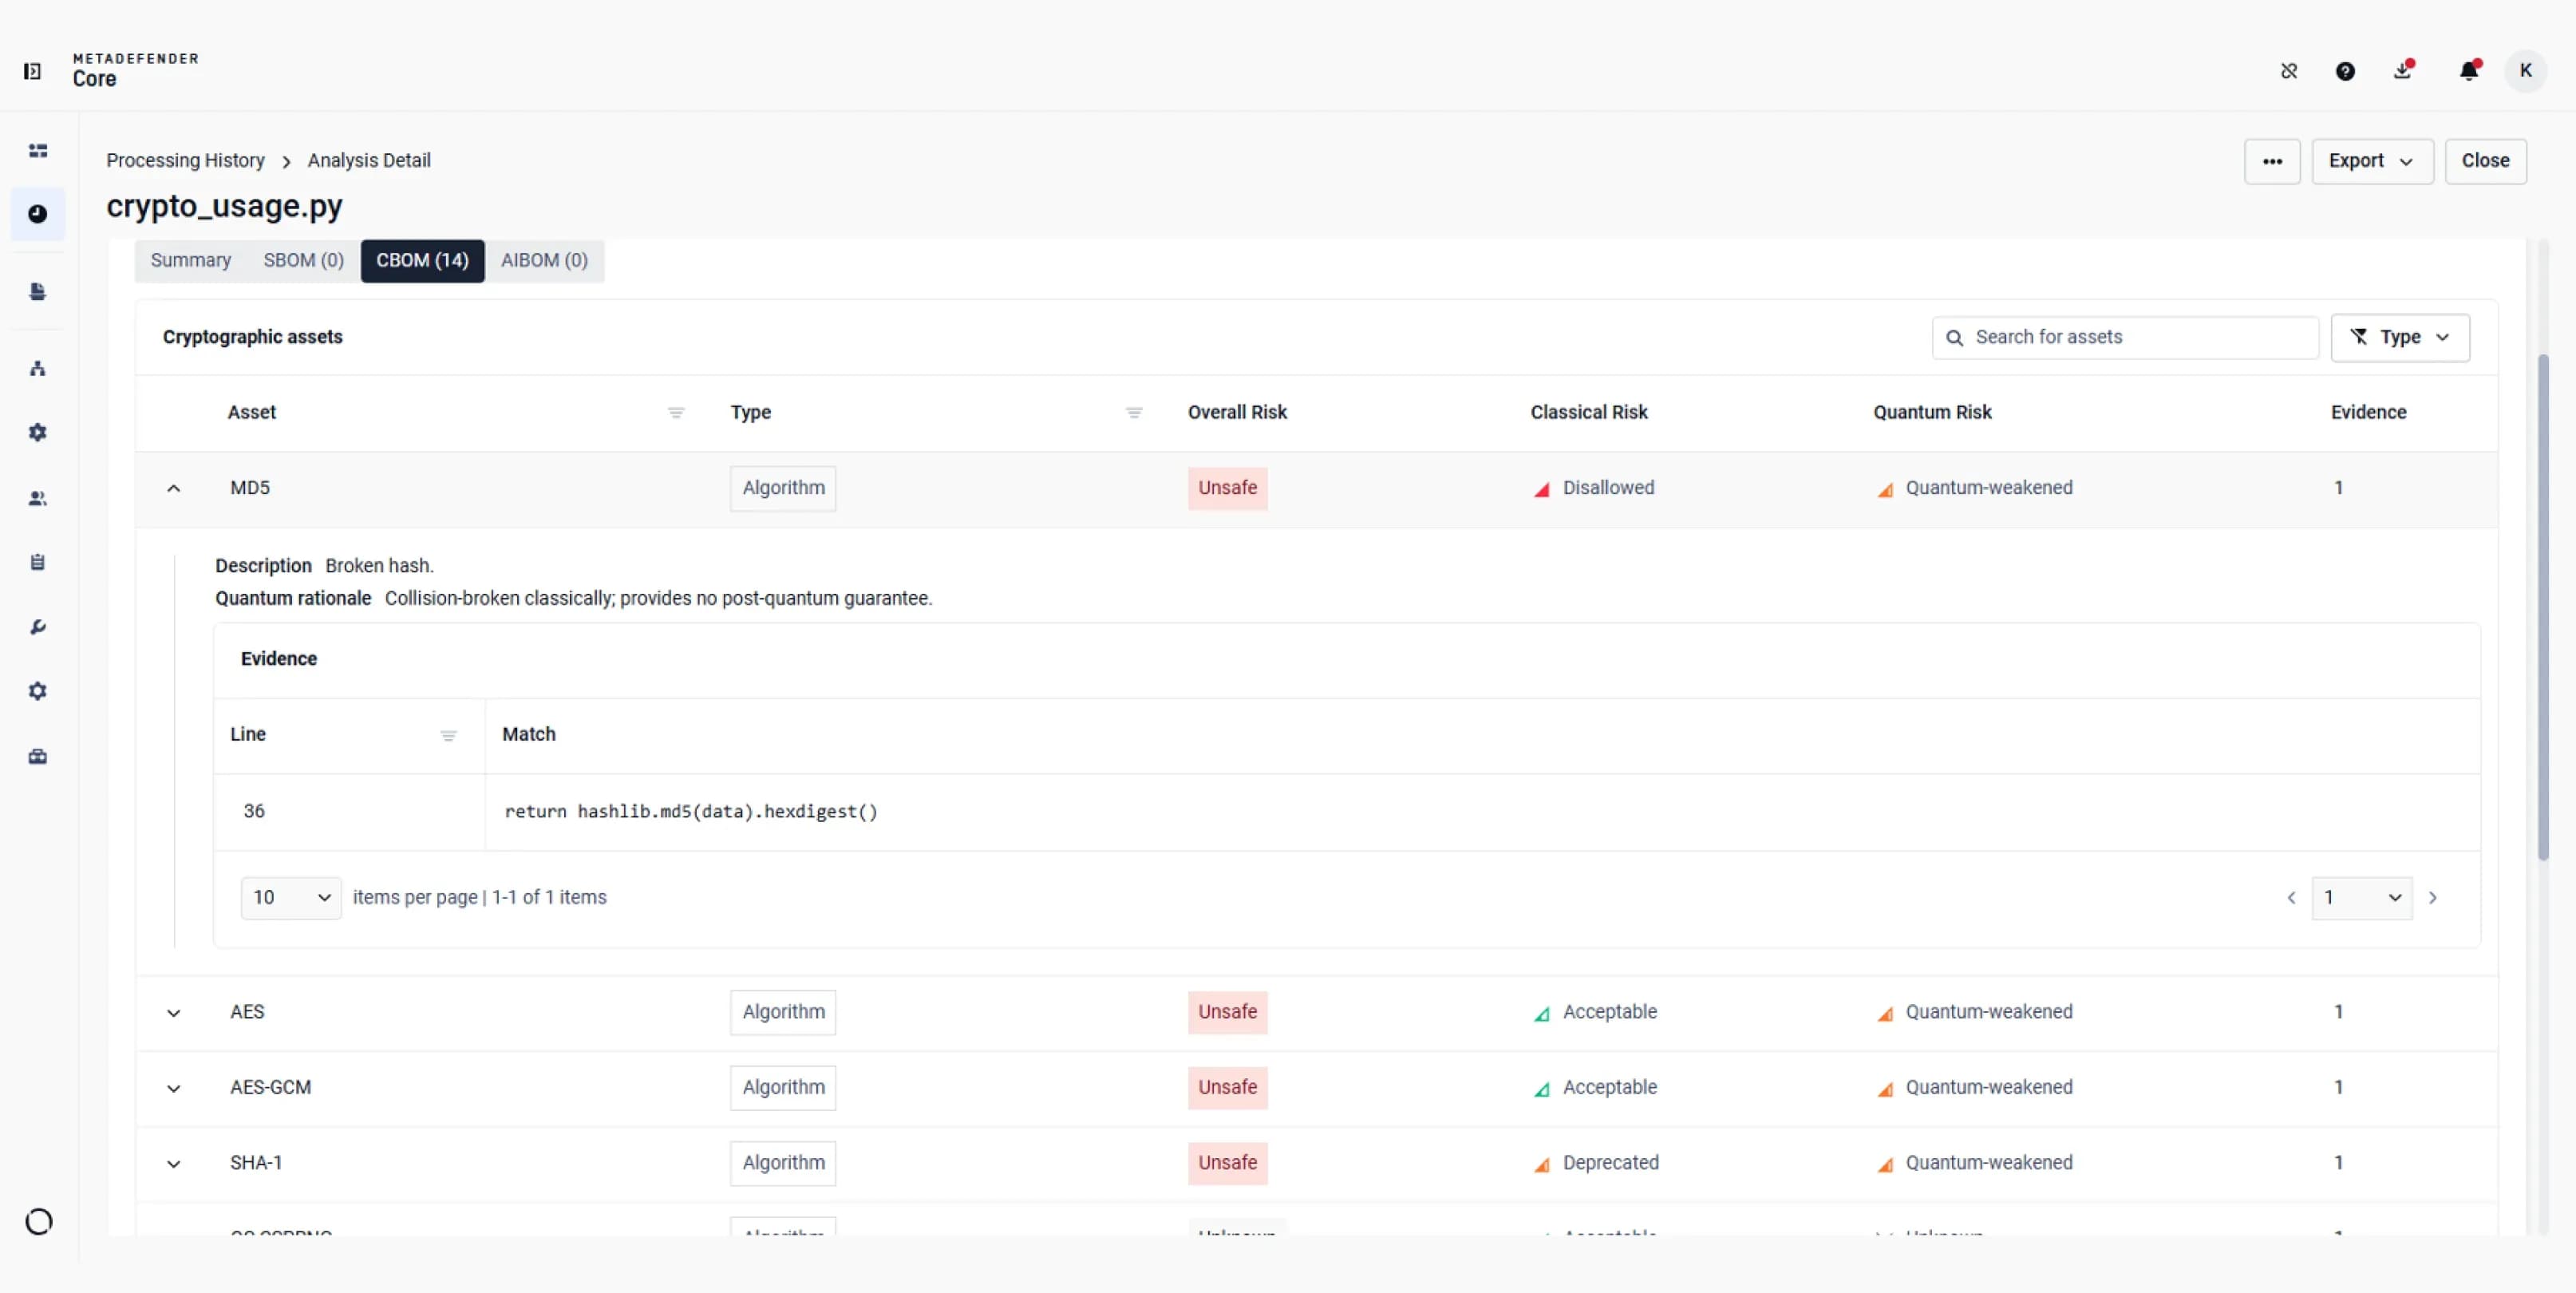
Kriptografik varlıkların nerede tespit edildiğini gösteren kaynak kanıtlarla birlikte klasik ve kuantum risk sınıflandırmalarını gözden geçirin.
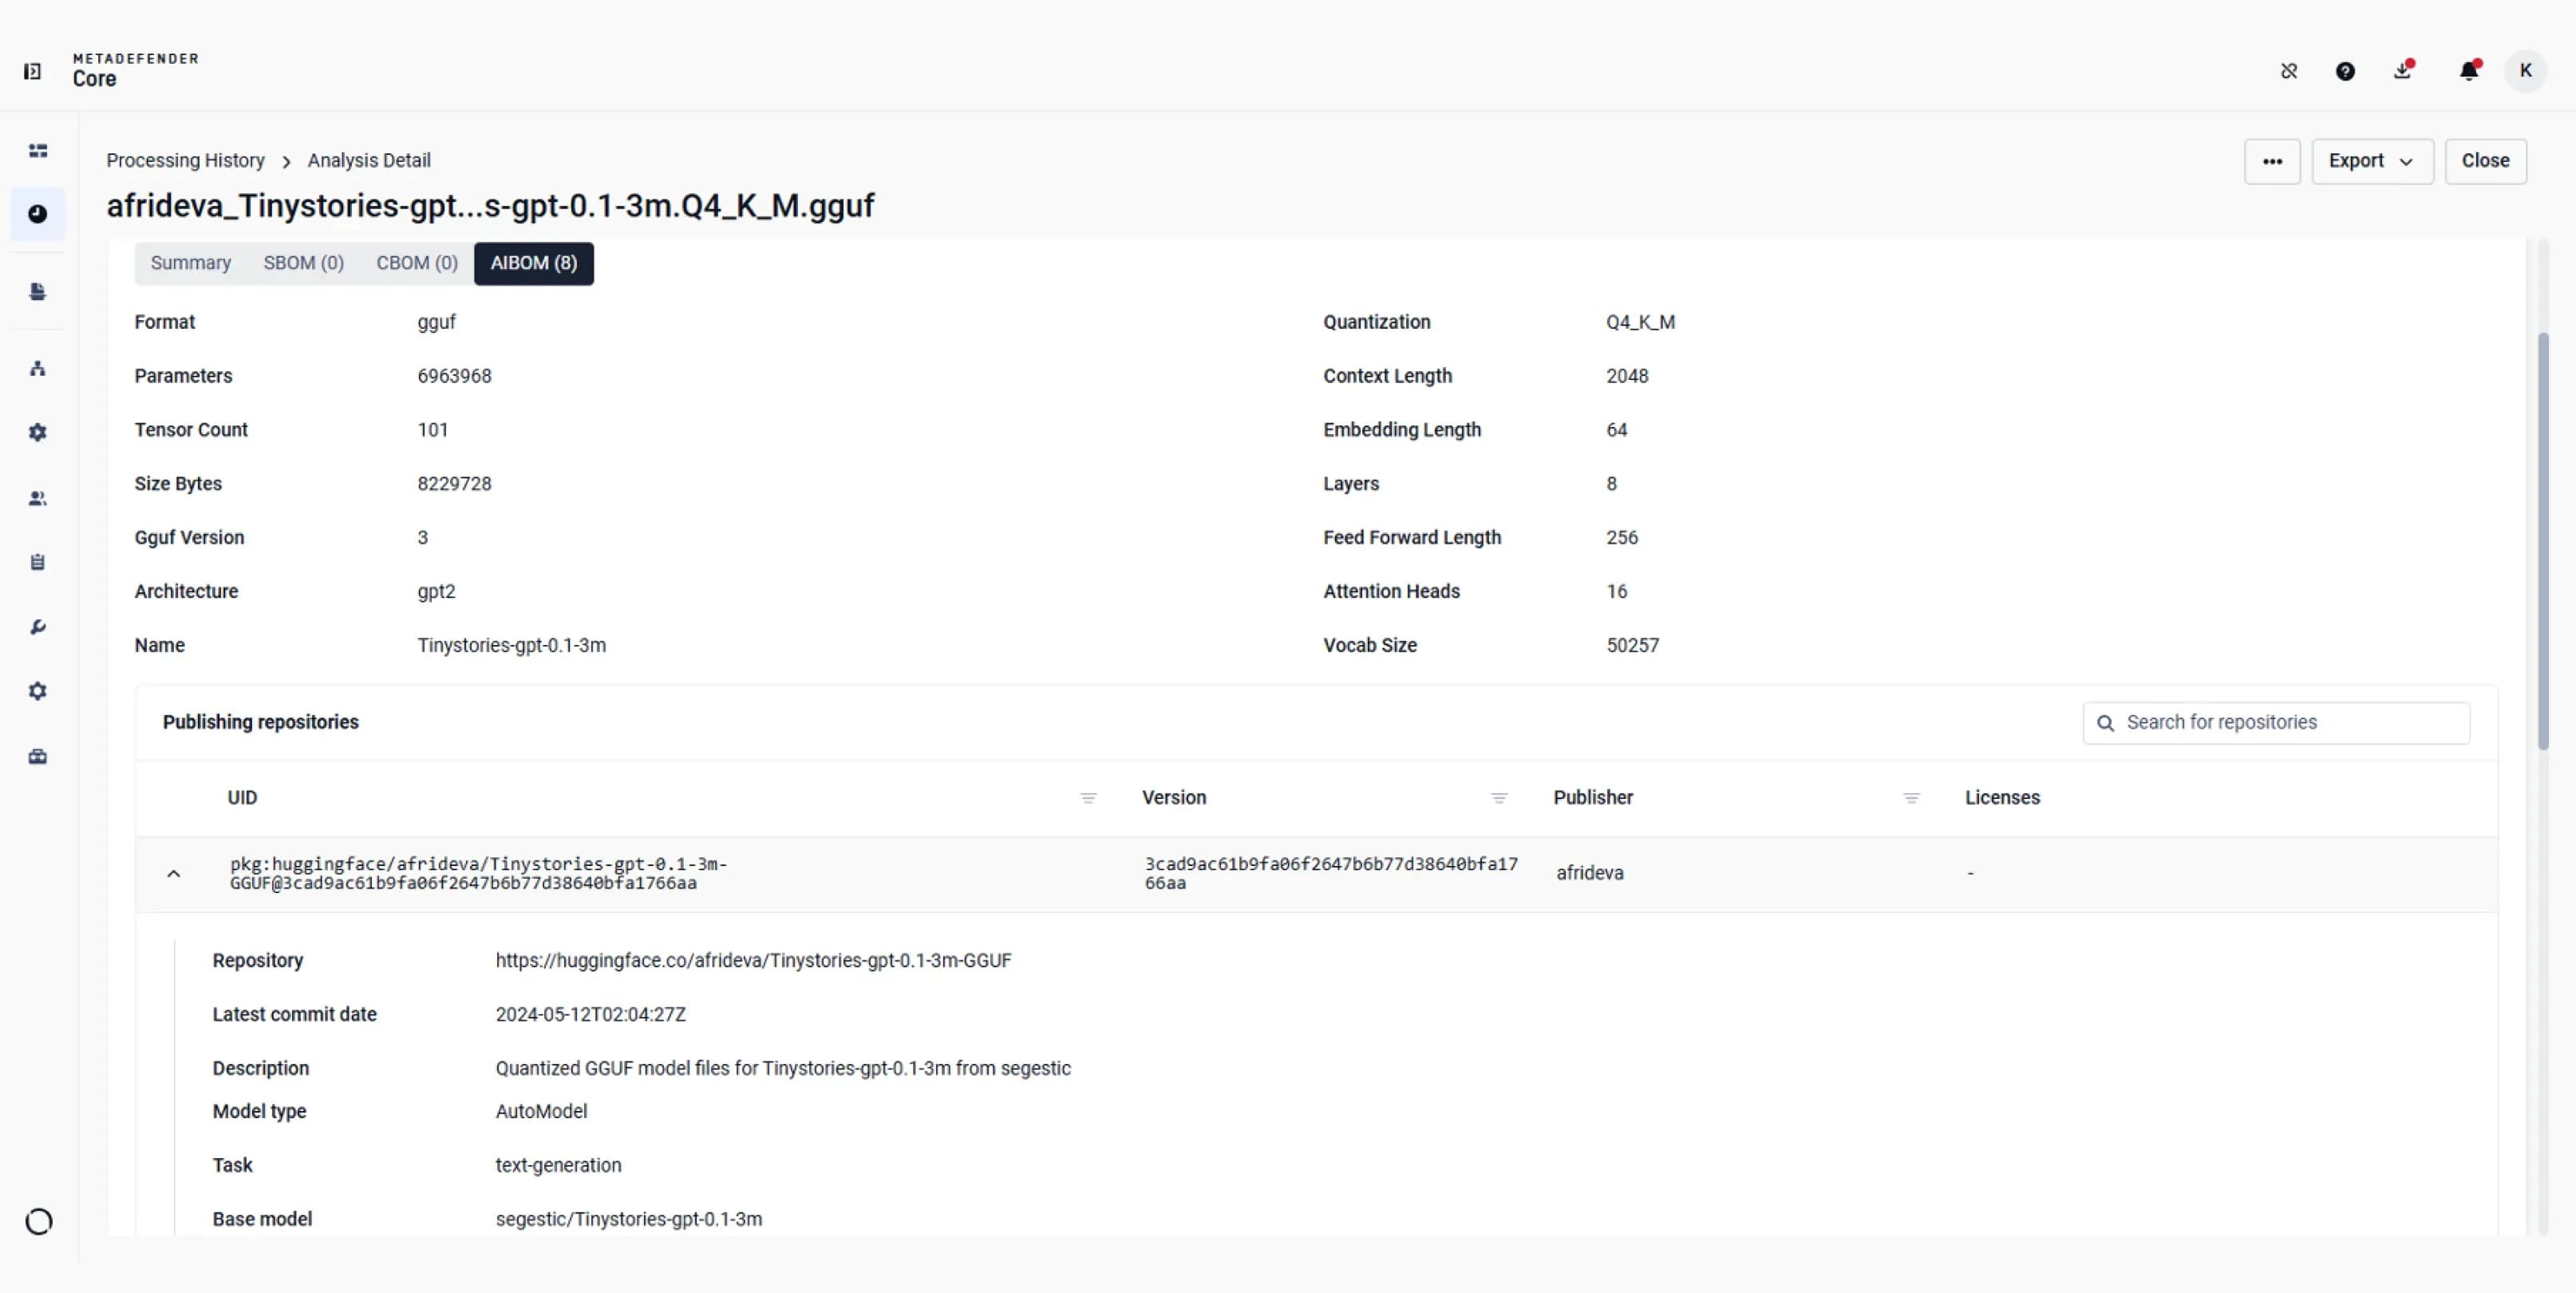
Model formatını ve mimarisini inceleyin, ardından aynı dosyayı yayınladığı bilinen depoları gözden geçirin.
Azure DevOps
Bitbucket
GitHub
GitLab
Amazon ECR
Azure ACR
DockerHub
JFrog Container
Rıhtım
JFrog İkili Dosyası
Ruby
Python
PHP
Node.js
Java
Git
Pas
Dart
.NET
C/C++
Ekibin düzeltme çalışmalarının kapsamını belirlemek için, etkilenen paket ve sürüme ait taranmış öğeleri kontrol edin.
Taşıma planlaması öncesinde uzman incelemesi gerektiren varlıkları belirlemek için kriptografik bulguları ve önerilen alternatifleri kullanın.
Bir modeli uygulama kullanımına onaylamadan önce, bilinen yayın depolarını ve mevcut beyan edilmiş lisansları inceleyin.
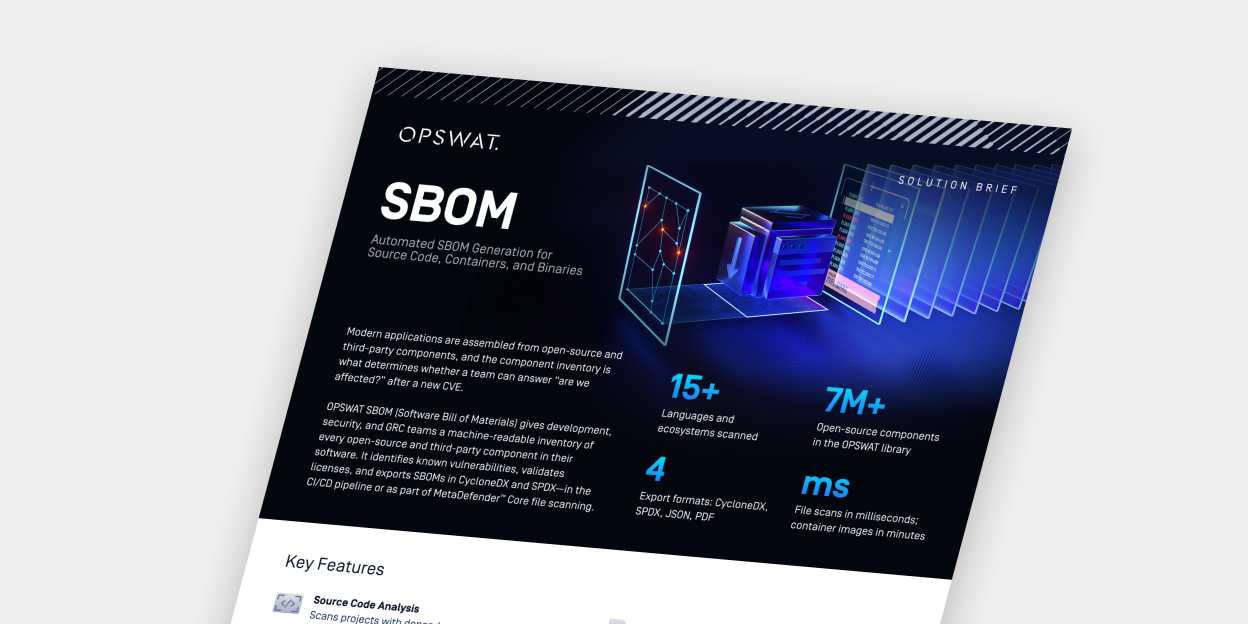
Kaynak dosyaları, ikili dosyaları, sertifikaları, konteyner içeriğini ve yapay zeka model dosyalarını tarayın. Analiz kapsamı, dosya türüne ve etkinleştirilmiş BOM modüllerine bağlıdır.
Etkinleştirilmiş modüller, gönderilen dosyaya ve desteklenen analize bağlı olarak, tek bir tarama sonucu içinde en fazla üç envanter oluşturur.
SPDX veya CycloneDX formatında ayrı SBOM’lar oluşturun ya da bunları JSON veya PDF formatında CBOM ve AIBOM ile birlikte sunarak, AppSec, PQC, AI yönetişimi, Hukuk ve GRC ekiplerine çalışmalarına uygun formatları sağlayın.