Kolluk Kuvvetleri için Secure Deliller
Dijital delilleri, adli tıp laboratuvarlarına, analistlere, savcılara veya ortak kurumlara ulaşmadan önce güvenli bir şekilde toplayın, inceleyin, sterilize edin ve aktarın.
- Kötü Amaçlı Yazılım İçermeyen Kanıtlar
- Temiz, Kullanışlı Dosyalar
- Doğrulanabilir Sorumluluk Zinciri
Her Delil Gizli Bir Risk Barındırabilir
Ekipler hızlı hareket etmek zorundadır; ancak geleneksel aktarım ve depolama araçları kanalı güvence altına alır, içeriği değil; bu nedenle dosyalara ve cihazlara gizlenmiş kötü amaçlı yazılımlar bu güvenlik önlemlerini atlatmaktadır.
Ele geçirilen cihazlar ve dosyalar kötü amaçlı yazılım içerebilir. Virüs bulaşmış tek bir USB, dizüstü bilgisayar, arşiv, video, resim veya belge, adli tıp iş istasyonunu tehlikeye atabilir, analiz ortamlarını bozabilir ve devam eden soruşturmaları aksatabilir.
Dijital deliller, toplama noktaları, adli tıp laboratuvarları, veri depoları ve ortak kurumlar arasında aktarılır. Hash işlemi, denetim izleri ve kontrollü aktarım süreçleri olmadan kuruluşlar, hatalar, delillerin tahrif edilmesi endişeleri ve eksik belgeleme gibi artan risklerle karşı karşıya kalır; bu risklere artık, bir davaya fark edilmeden girebilen yapay zeka tarafından üretilen görüntüler, manipüle edilmiş görsel deliller ve sahte belgeler de eklenmektedir.
Dava dosyaları, el konulan dijital ortamlar ve vatandaşlar tarafından sunulan belgeler, kredi kartı numaraları, ulusal kimlik numaraları, kişisel veriler ve gizli dava bilgilerini içerebilir. Kurumlar, delillerin paylaşılmasından veya depolanmasından önce bu verileri tespit edip kontrol altına almalıdır.
Araştırmacılar genellikle kanıtları doğrulamak, dosyaları taramak, verileri aktarmak ve güvenlik kontrollerini yönetmek için önemli miktarda zaman harcarlar. Manuel süreçler, operasyonel darboğazlara yol açar ve zaten kısıtlı kaynaklara sahip ekiplerin iş yükünü artırır.
İş Akışının Her Aşamasında Secure
MetaDefender® Platformu üzerine kurulu olan OPSWAT , soruşturma iş akışları boyunca hassas verileri korurken dijital delilleri OPSWAT , temizler ve aktarır.
Secure Bir Secure Aracılığıyla Kanıt Toplama
MetaDefender , MetaDefender , MetaDefender ve MetaDefender Managed File Transfer çözümlerini kullanarak fiziksel ortamlar, uç cihazlar, sahada veri toplama cihazları, dizüstü bilgisayarlar ve dosya yüklemeleri için kontrollü bir giriş noktası oluşturun.
Her Dosyayı Tehdit Açısından İnceleme
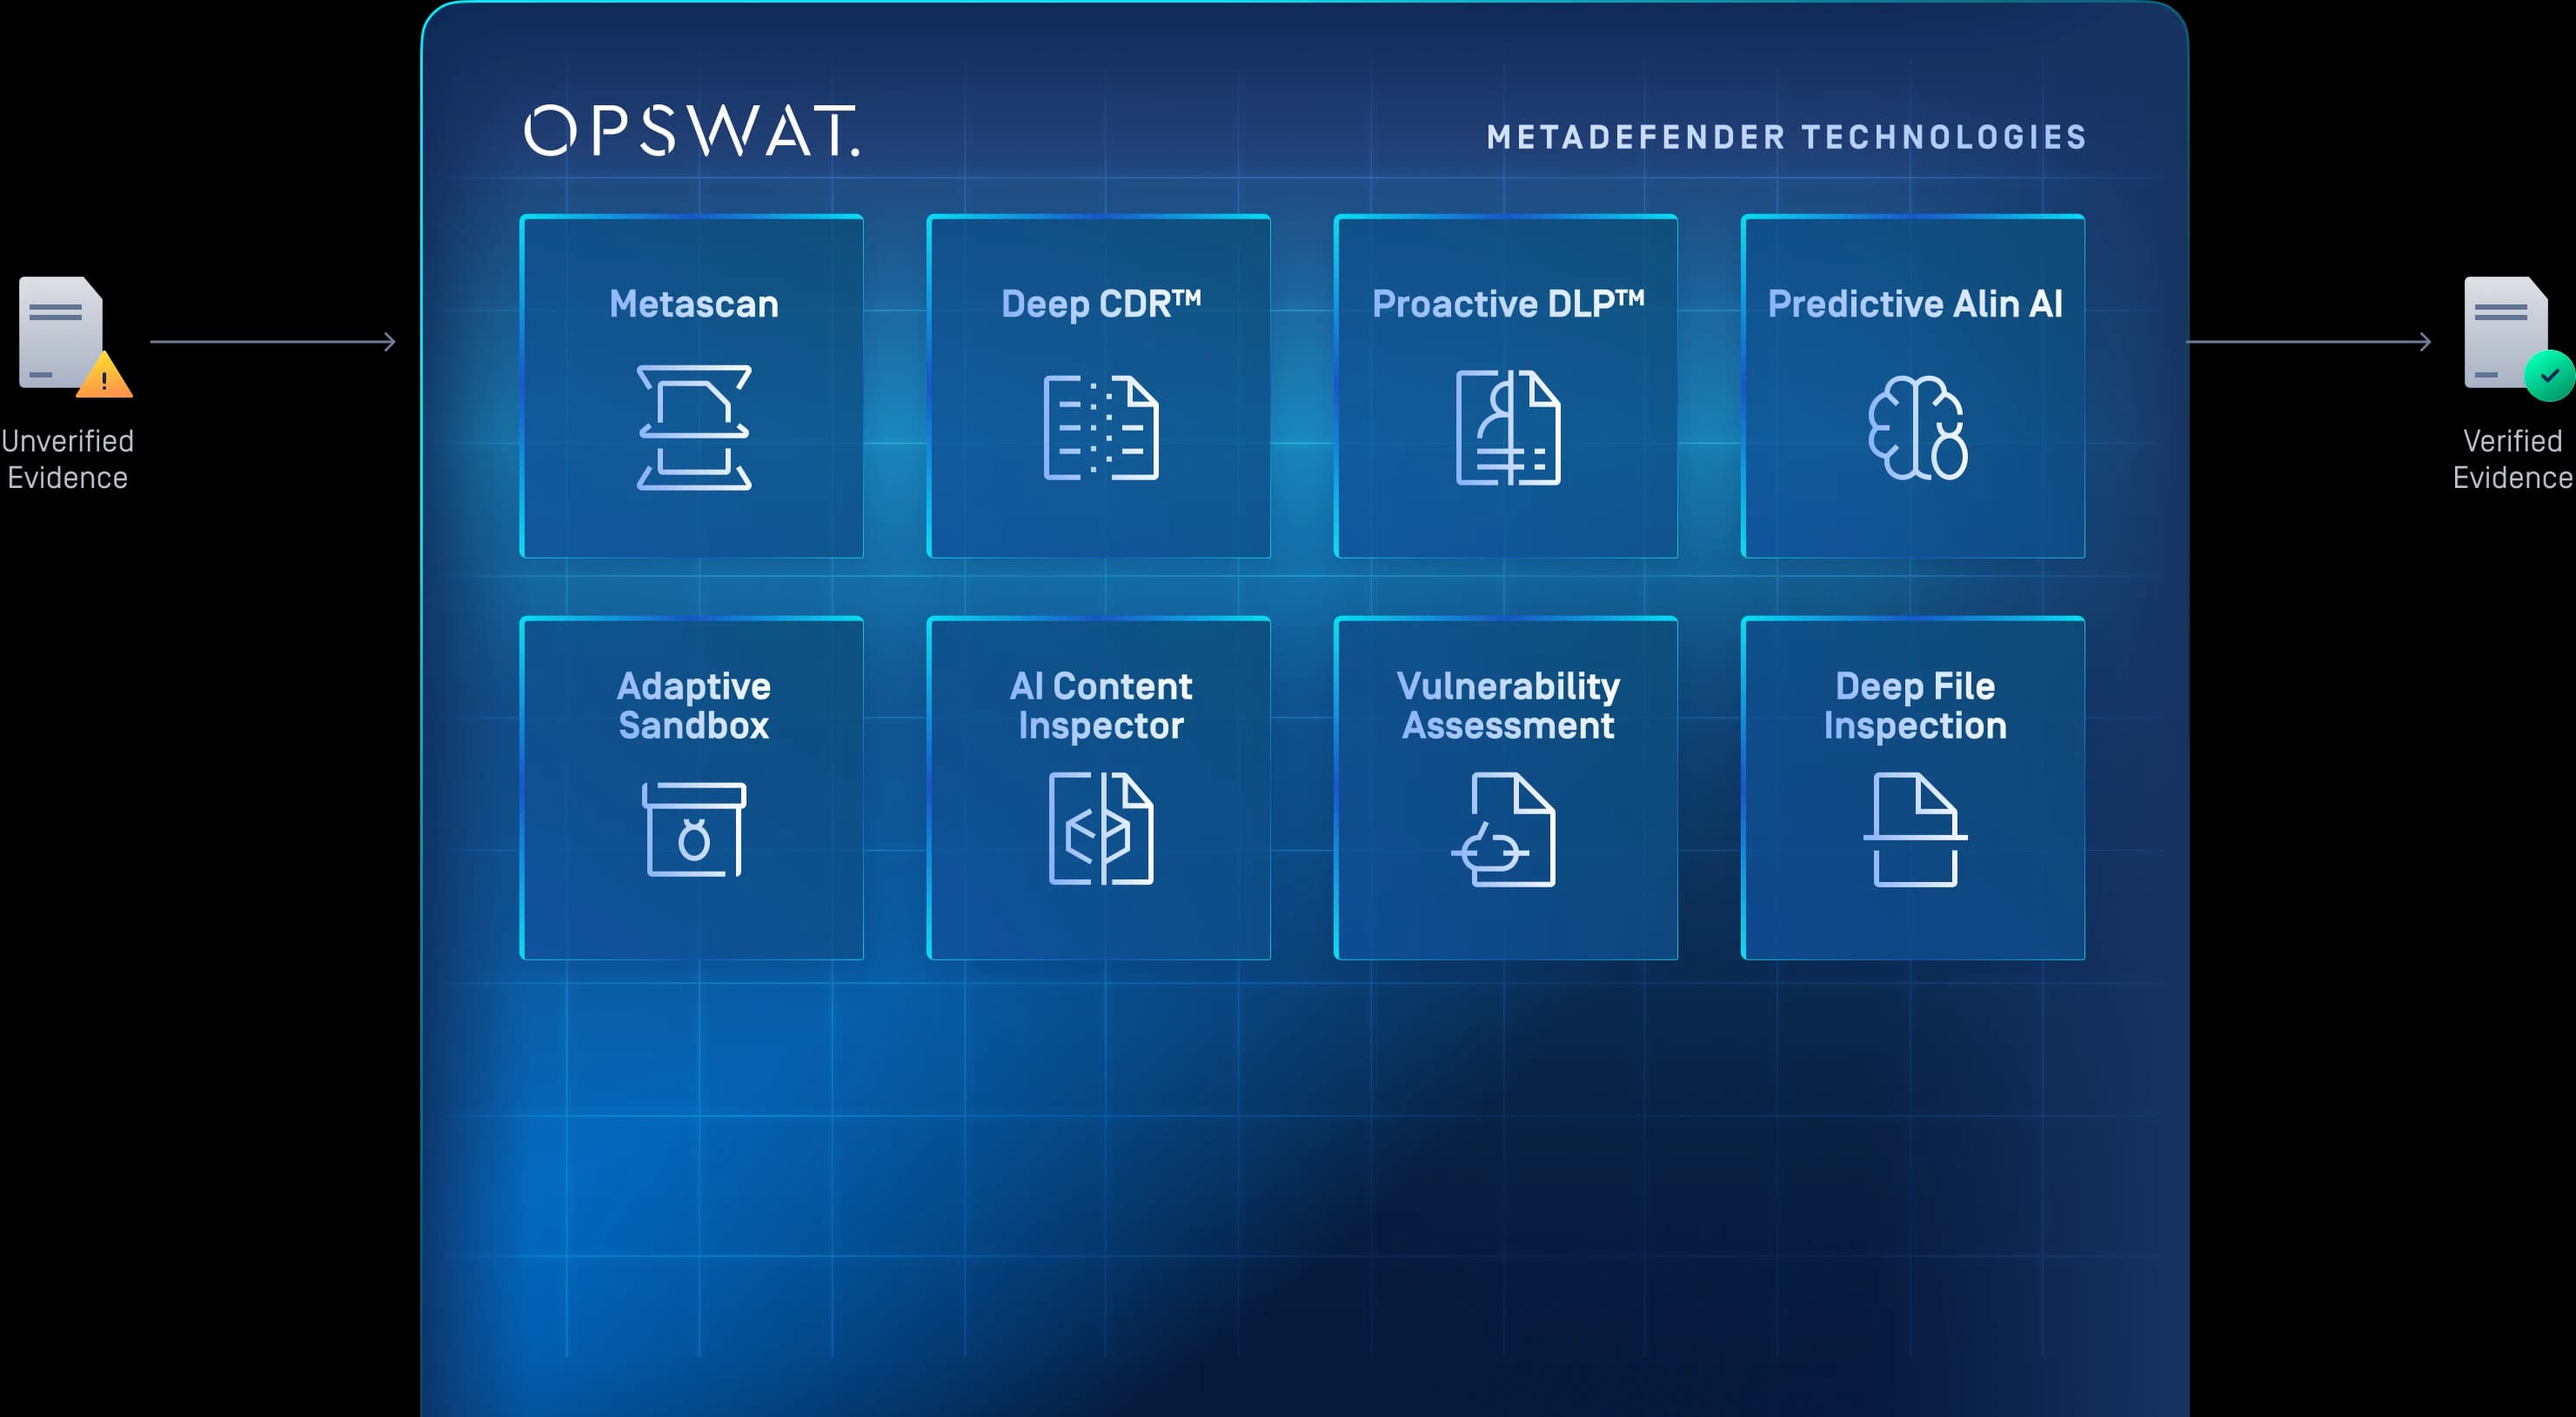
MetaDefender ile çoklu antivirüs taraması, emülasyon tabanlı sanal ortam, davranışsal analiz, yapay zeka destekli algılama, file-based vulnerability assessment, derinlemesine dosya incelemesi ve yapay zeka destekli İçerik Denetleyicisi özelliklerini kullanarak kanıtları analiz edin; böylece yapay zeka tarafından üretilen görseller, manipüle edilmiş görsel kanıtlar ve sahte belgeler, soruşturma ortamlarına ulaşmadan önce tespit edilsin.
Deep CDR™ Teknolojisiyle Dosyaları Temizleyin
Politika izin verdiği durumlarda, Deep CDR™ Teknolojisi ile makrolar, komut dosyaları ve gömülü nesneler gibi riskli öğeleri kaldırın veya yeniden oluşturun; böylece temiz ve kullanılabilir delil dosyaları elde edin.
Hassas Verileri Keşfedin
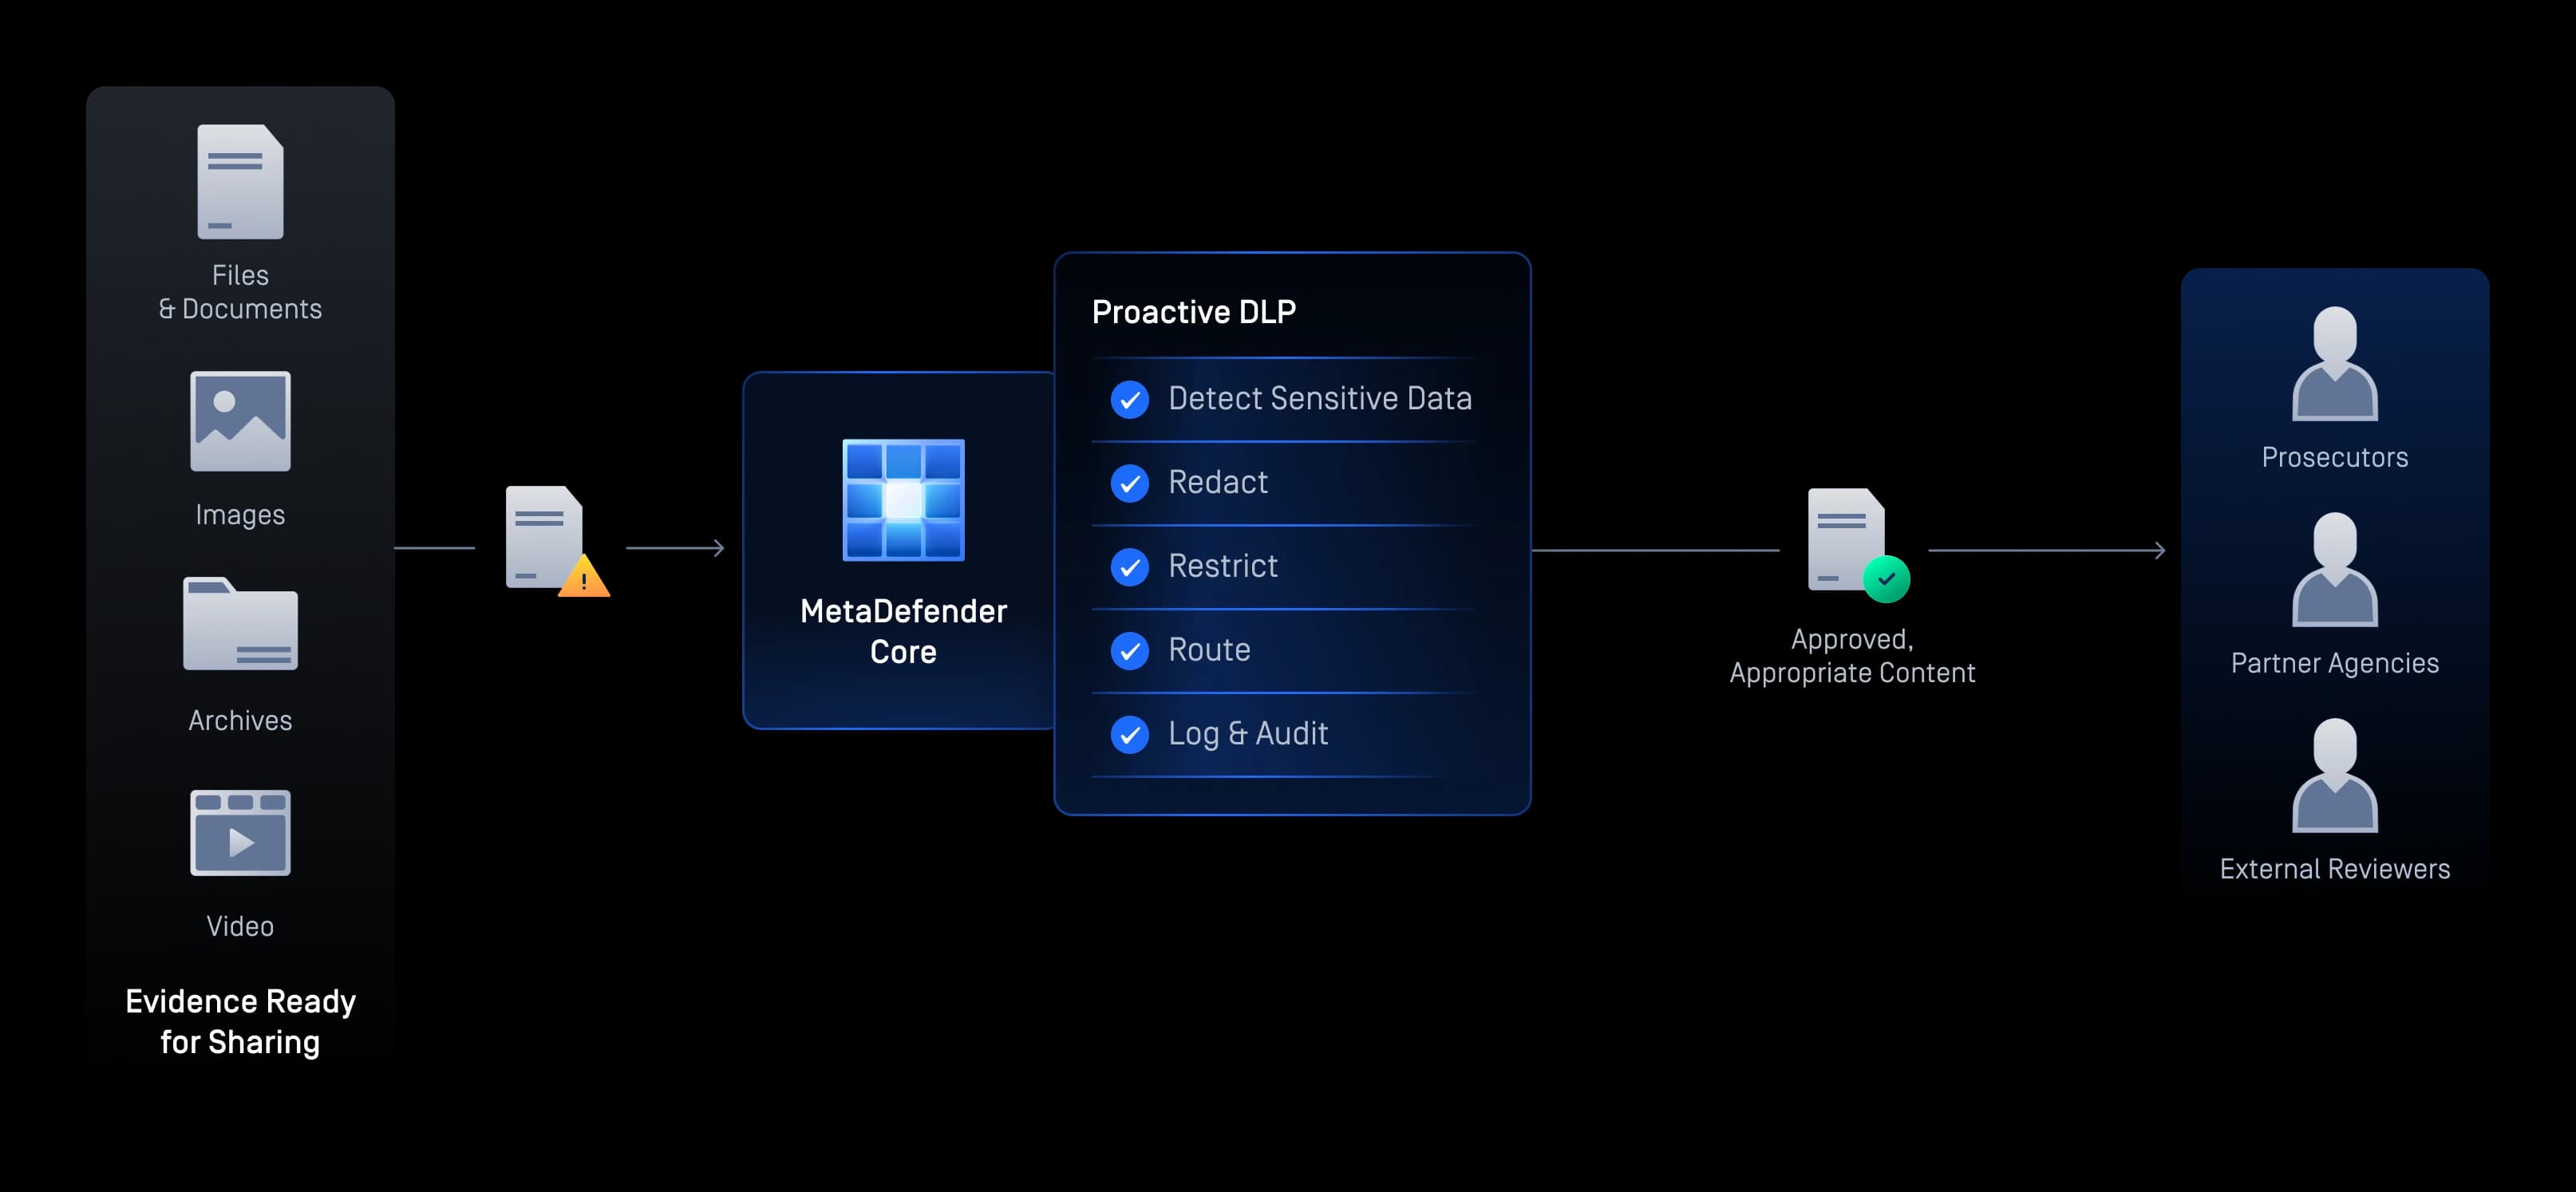
Proactive DLP™'yi kullanarak belgeleri, görselleri, arşivleri ve videoları kredi kartı numaraları, ulusal kimlik numaraları, kişisel veriler ve gizli dava bilgileri açısından inceleyin; böylece kurumlar, politikalar doğrultusunda delilleri sınıflandırabilir, sansürleyebilir, yönlendirebilir veya kısıtlayabilir.
Kanıtları Güvenli Bir Şekilde Aktarın ve Teslim Edin
MetaDefender Managed File Transfer aracılığıyla, şifreleme, onay iş akışları ve denetim günlükleri ile delilleri adli tıp laboratuvarlarına, dava yönetim sistemlerine, savcılara, ortak kurumlara ve hava boşluklu depolama alanlarına aktarın.
’in Kanıt İş Akışının Tamamını Kapsayan Tek Bir Platform
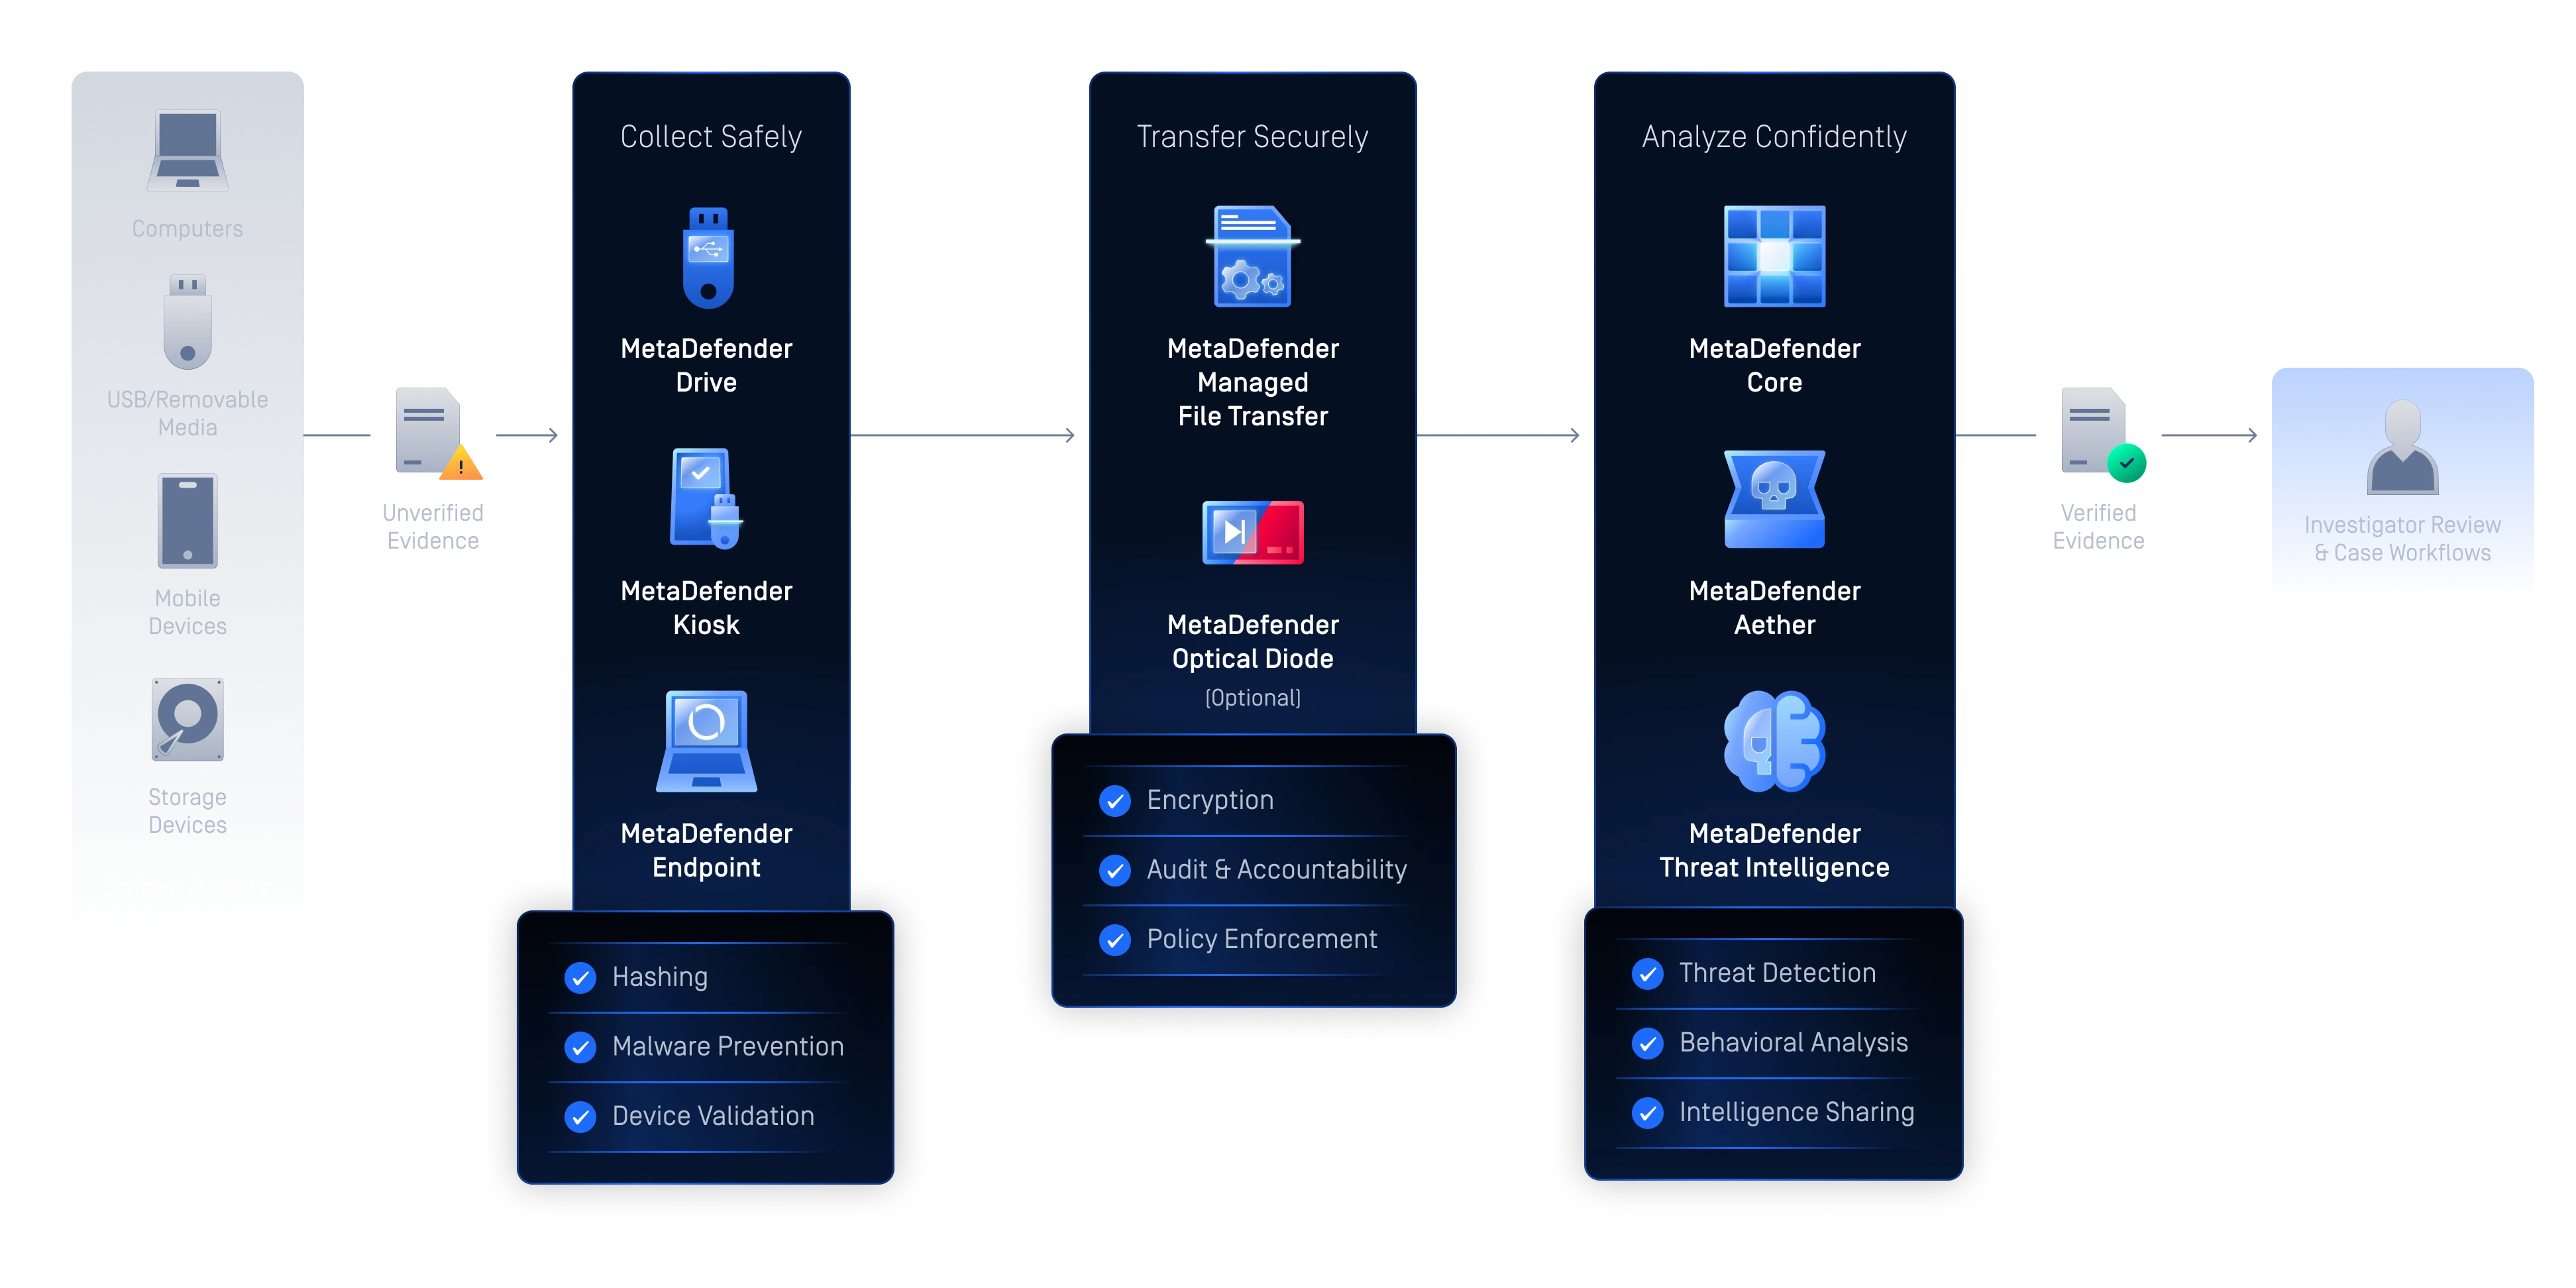
Kanıtların Güvenli Bir Şekilde Taşınması: Adım Adım
Bir kanıt öğesini, kontrollü alım aşamasından başlayarak, bir sonraki aşamaya geçmeden önce teslimatın doğrulanması, denetlenmesi, dezenfekte edilmesi ve onaylanmasına kadar takip edin.
Her Soruşturmayı, Başlangıçtan
teslimata kadar koruyun
Gizli tehditleri ortadan kaldırın, hassas verileri koruyun ve delil iş akışı boyunca güvenliği otomatikleştirin; böylece soruşturmacılar daha hızlı hareket edebilir ve güvende kalabilirler.
Secure Toplanması
Delil toplama ve kayda alma süreçleri sırasında kötü amaçlı yazılımların soruşturma ortamlarına girmesini önleyin.
Temiz ve Kullanılabilir Dosyalar Sunun
Deep CDR™ Teknolojisini kullanarak gizli tehditleri ortadan kaldırın ve soruşturmacılara ve savcılara belgelerin ve veri taşıyıcılarının güvenli ve kullanılabilir sürümlerini sunun.
Hassas İçeriği Algılama
Belgeler, görseller, arşivler ve videolar içinde kredi kartı numaraları, ulusal kimlik numaraları, kişisel veriler ve gizli vaka bilgileri gibi düzenlemeye tabi ve hassas verileri bulun.
Kanıt İşleme Kontrollerini Güçlendirin
AI tarafından üretilen veya manipüle edilmiş içeriği işaretleyen karma fonksiyonları, denetim izleri, güvenli aktarım, politika uygulaması ve özgünlük kontrolleri ile zincirleme sorumluluk süreçlerini destekleyin.
Operasyonel Sürekliliği Sağlamak
Araştırmacıların kanıtlar üzerinde çalışmaya devam etmesini sağlarken kötü amaçlı yazılım riskini azaltın; böylece güvenlik denetimleri, operasyonları yavaşlatmak yerine korumaya yönelik olsun.
Saha ve Laboratuvar İş Akışlarını Destekleme
Saha noktaları ve adli tıp laboratuvarları genelinde kanıt iş akışında kioskları, taşınabilir tarama, uç nokta veri toplama ve güvenli aktarım işlemlerini tek bir çatı altında birleştirin.
Soruşturma İş Akışlarını Kolaylaştırın
Otomatik tarama, aktarım ve analiz iş akışları sayesinde manuel güvenlik görevlerini azaltın.
Sıfır Güven
Kanıt Yönetimi
Sistemlerin hassas delil ortamlarına erişebilmesi için, cihazların uyumluluğunu doğrulayın ve güvenlik ilkelerini uygulayın.
Uçtan Uca
’in Koruma Konusundaki Kanıtlar
Kanıtlanmış olduğu alanlar
Yüksek Güvenlikli
Ortamları
Kullanım Durumları
Olay Yeri Kanıt Toplama
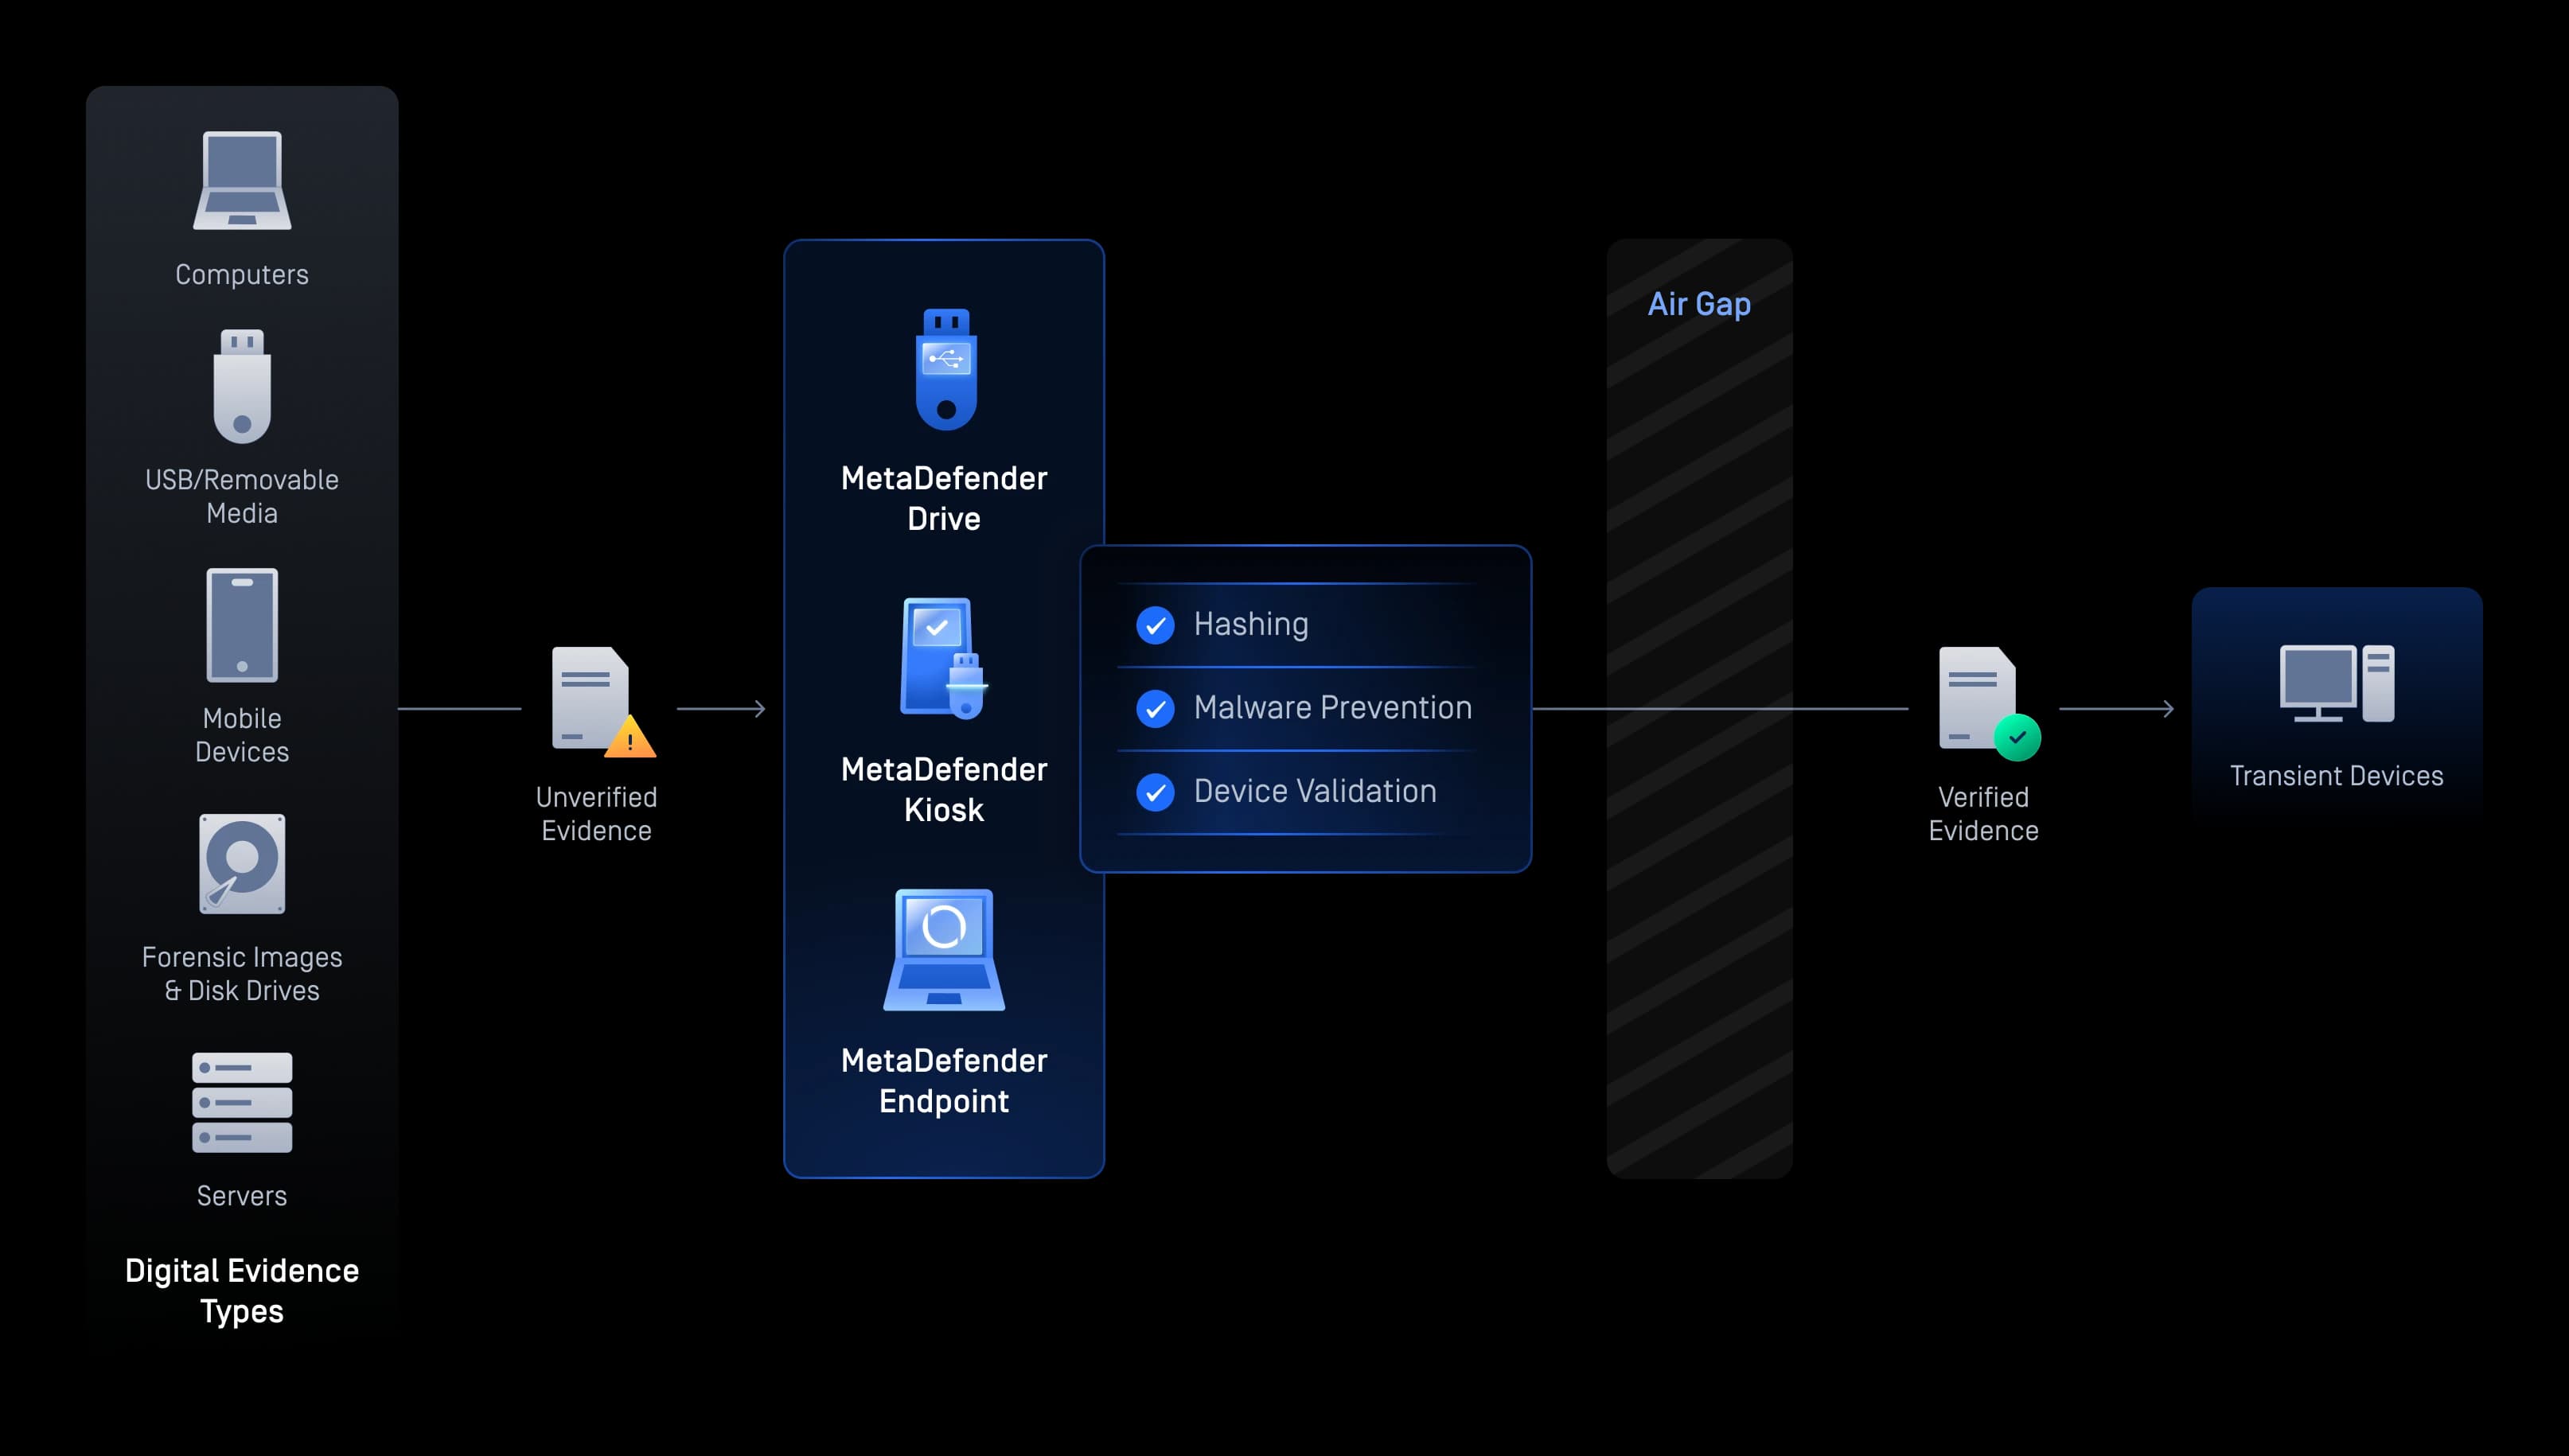
Soruşturmacılar, kötü amaçlı yazılım içerebilecek ele geçirilmiş dizüstü bilgisayarlar, çıkarılabilir depolama ortamları, mobile ve harici depolama aygıtlarıyla sık sık karşılaşmaktadır. OPSWAT , ekiplerin delillere soruşturma ortamlarına girmeden önce güvenli bir şekilde erişmesine, taramasına ve doğrulamasına OPSWAT .
Konumlar Arasında Secure Aktarımı
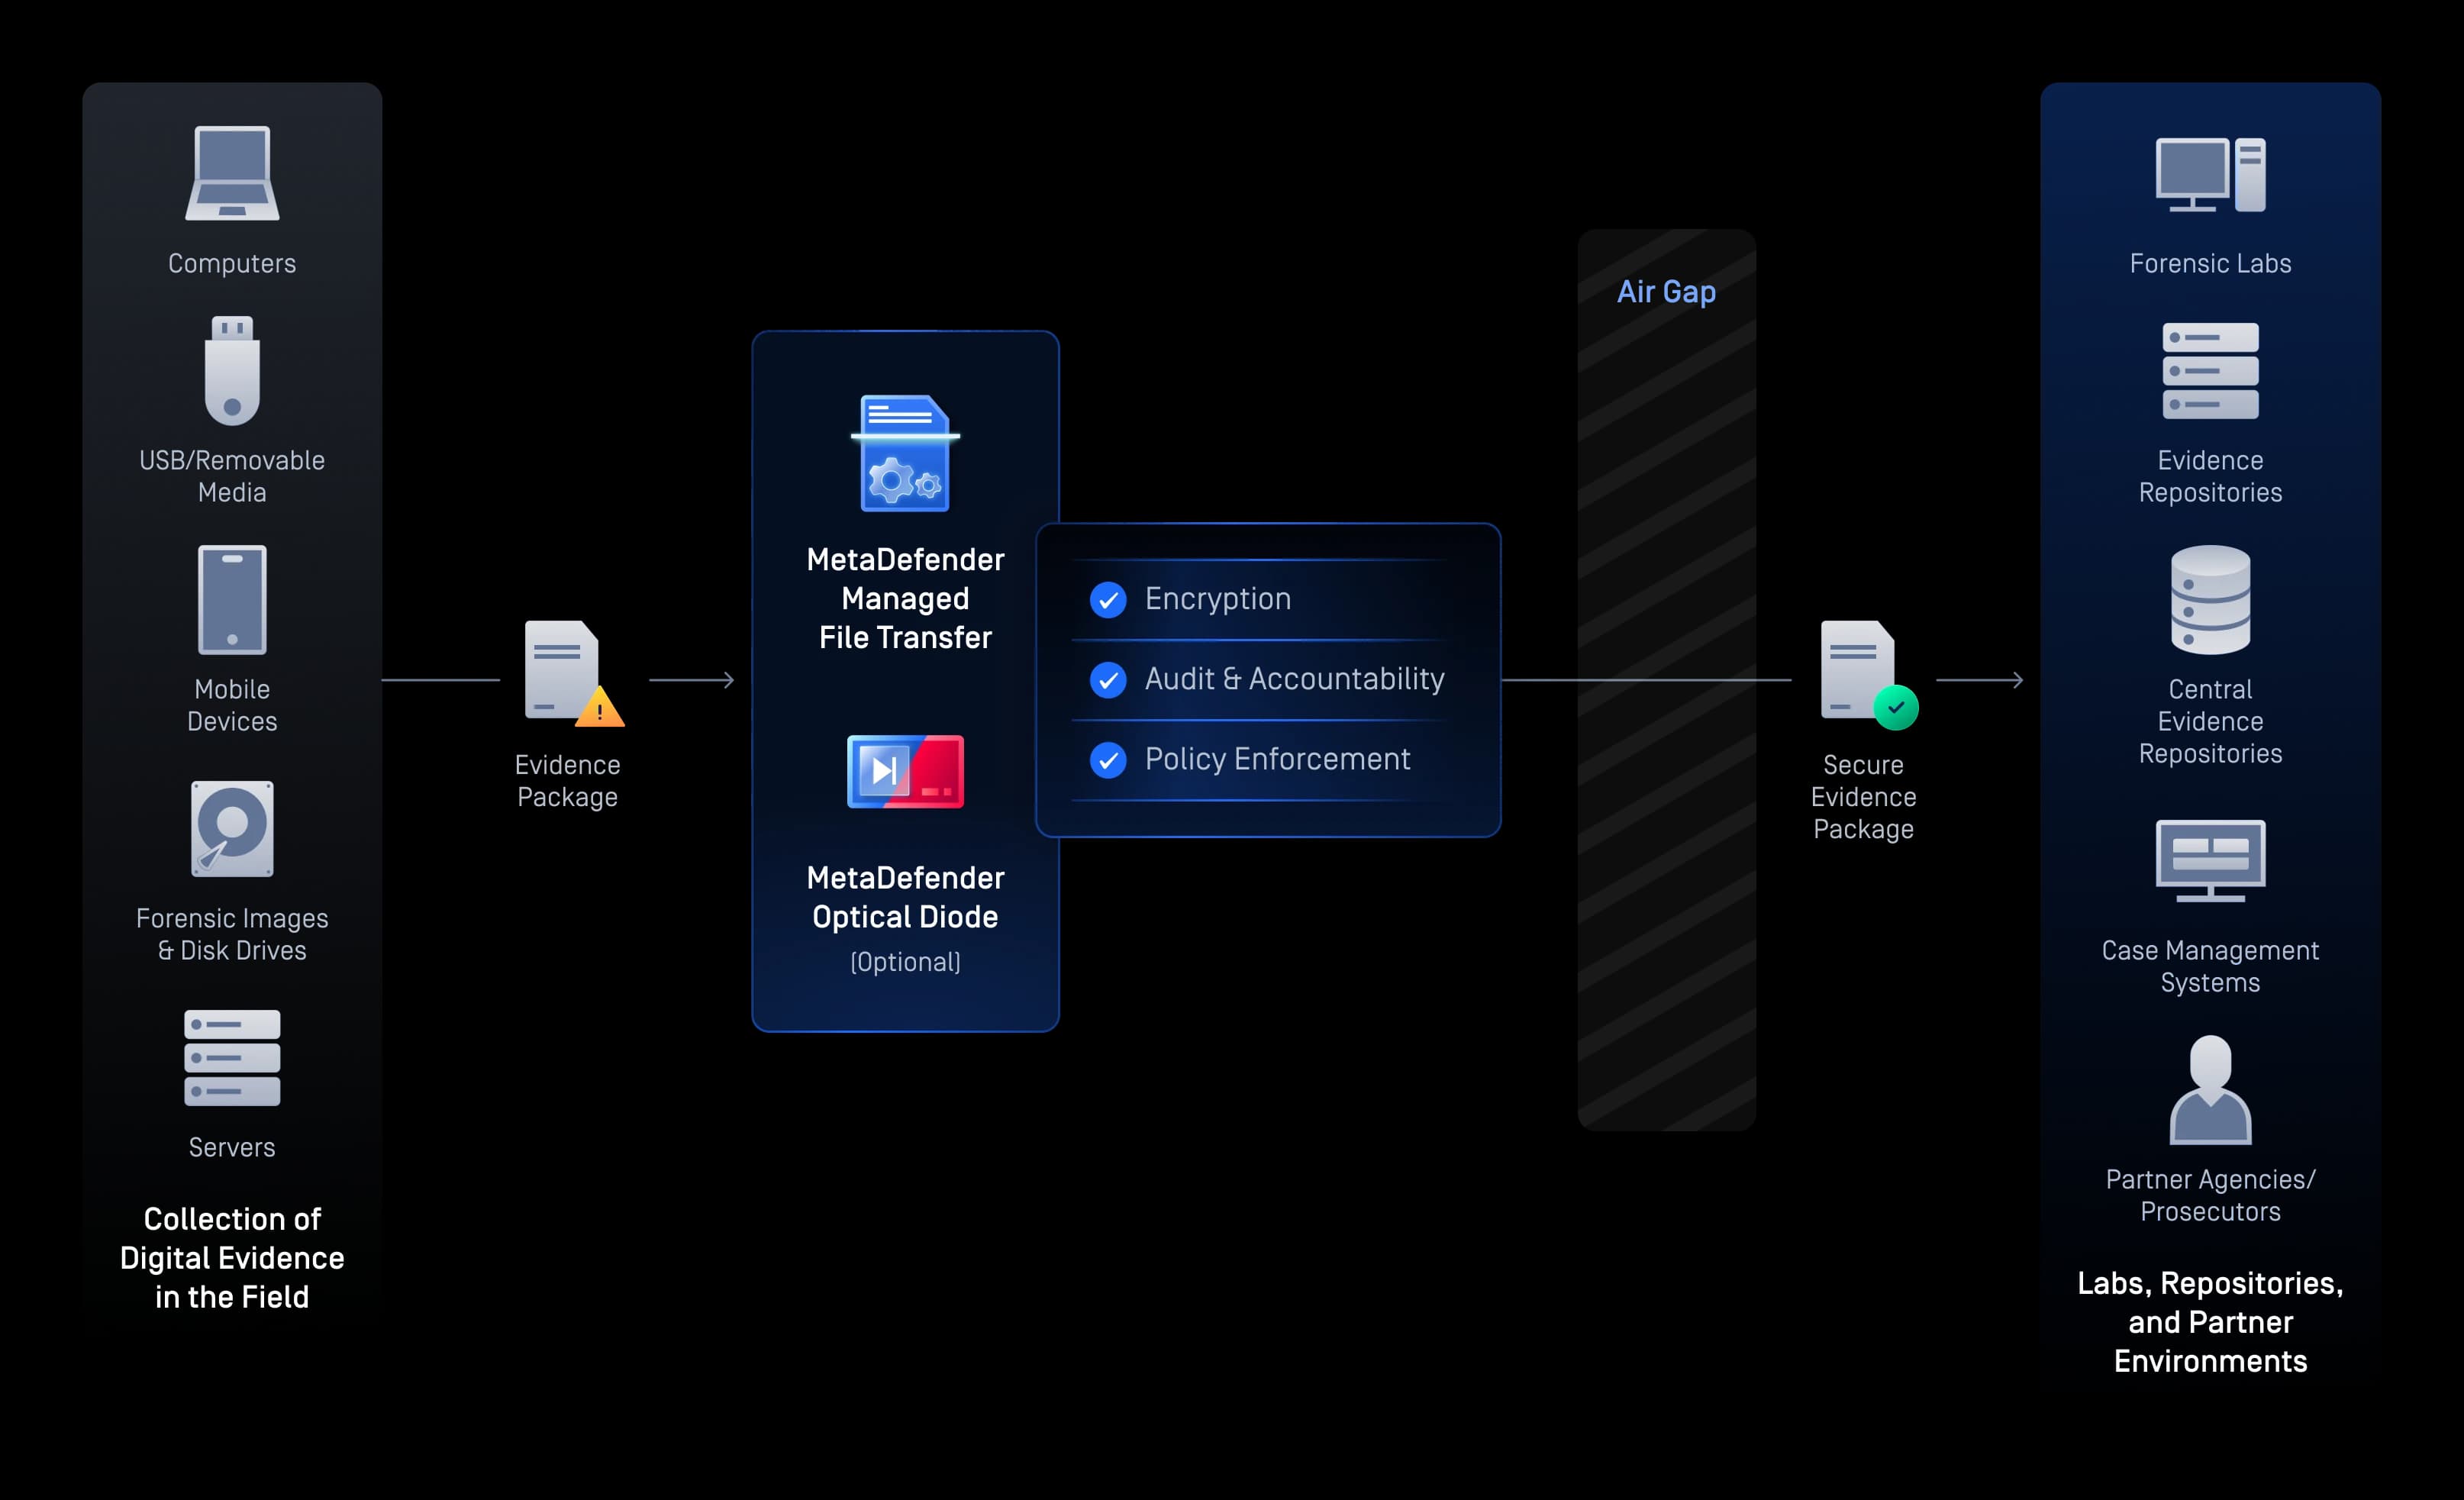
Dijital deliller genellikle saha ofisleri, adli tıp laboratuvarları, delil depoları, savcılıklar ve ortak kurumlar arasında aktarılır. OPSWAT , şifreleme, hassas veri tespiti, politika uygulaması ve tahrifatı tespit eden denetim günlükleri yoluyla kuruluşların bu aktarımların güvenliğini sağlamasına OPSWAT ; buna, NetWall diyotu aracılığıyla hava boşluklu adli tıp ortamlarına tek yönlü aktarım da dahildir.
Adli Tıp Laboratuvarında Korunan Delillerin Analizi
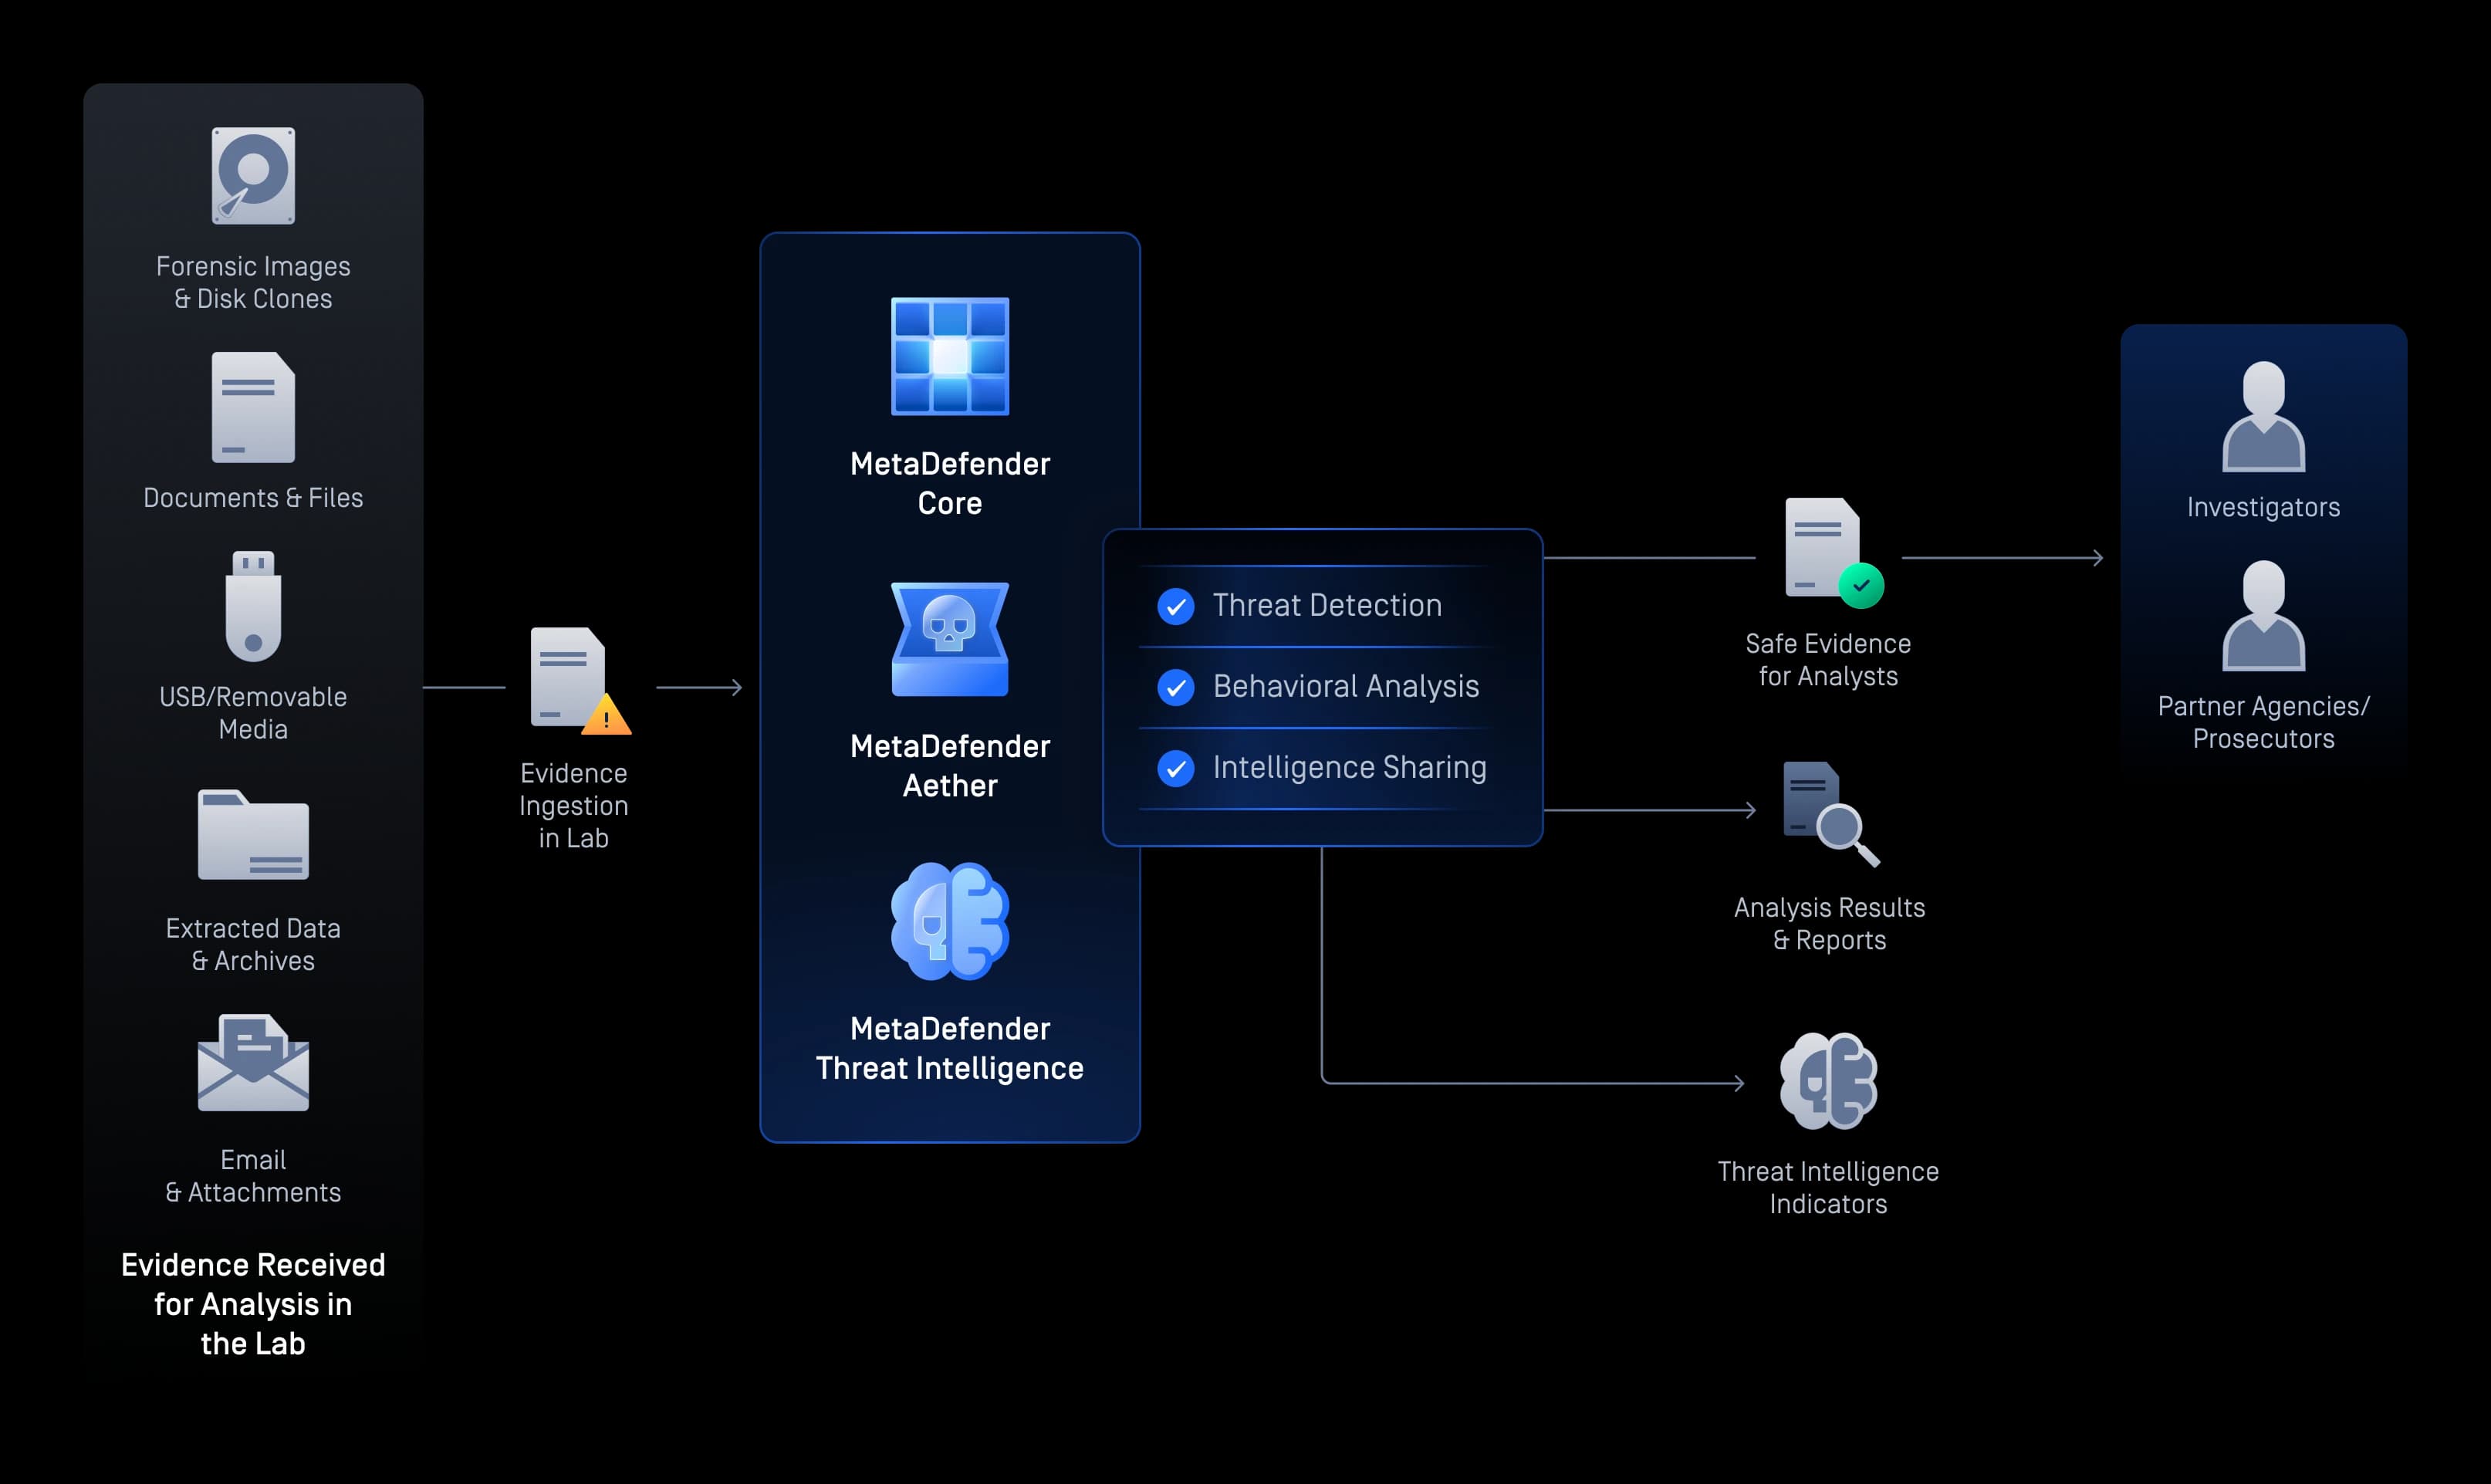
Kötü amaçlı yazılımları ve gizli tehditleri tespit ederek ve Deep CDR™ Teknolojisini kullanarak, soruşturmacılar ve savcılar dosyalara, adli görüntüleme dosyalarına veya çıkarılan delillere erişmeden önce temiz ve kullanılabilir kopyalar oluşturarak dijital delilleri güvenli bir şekilde analiz edin; böylece temiz kopyalar, iç sistemleri riske atmadan paylaşılabilir.
Secure Kanıt Saklama
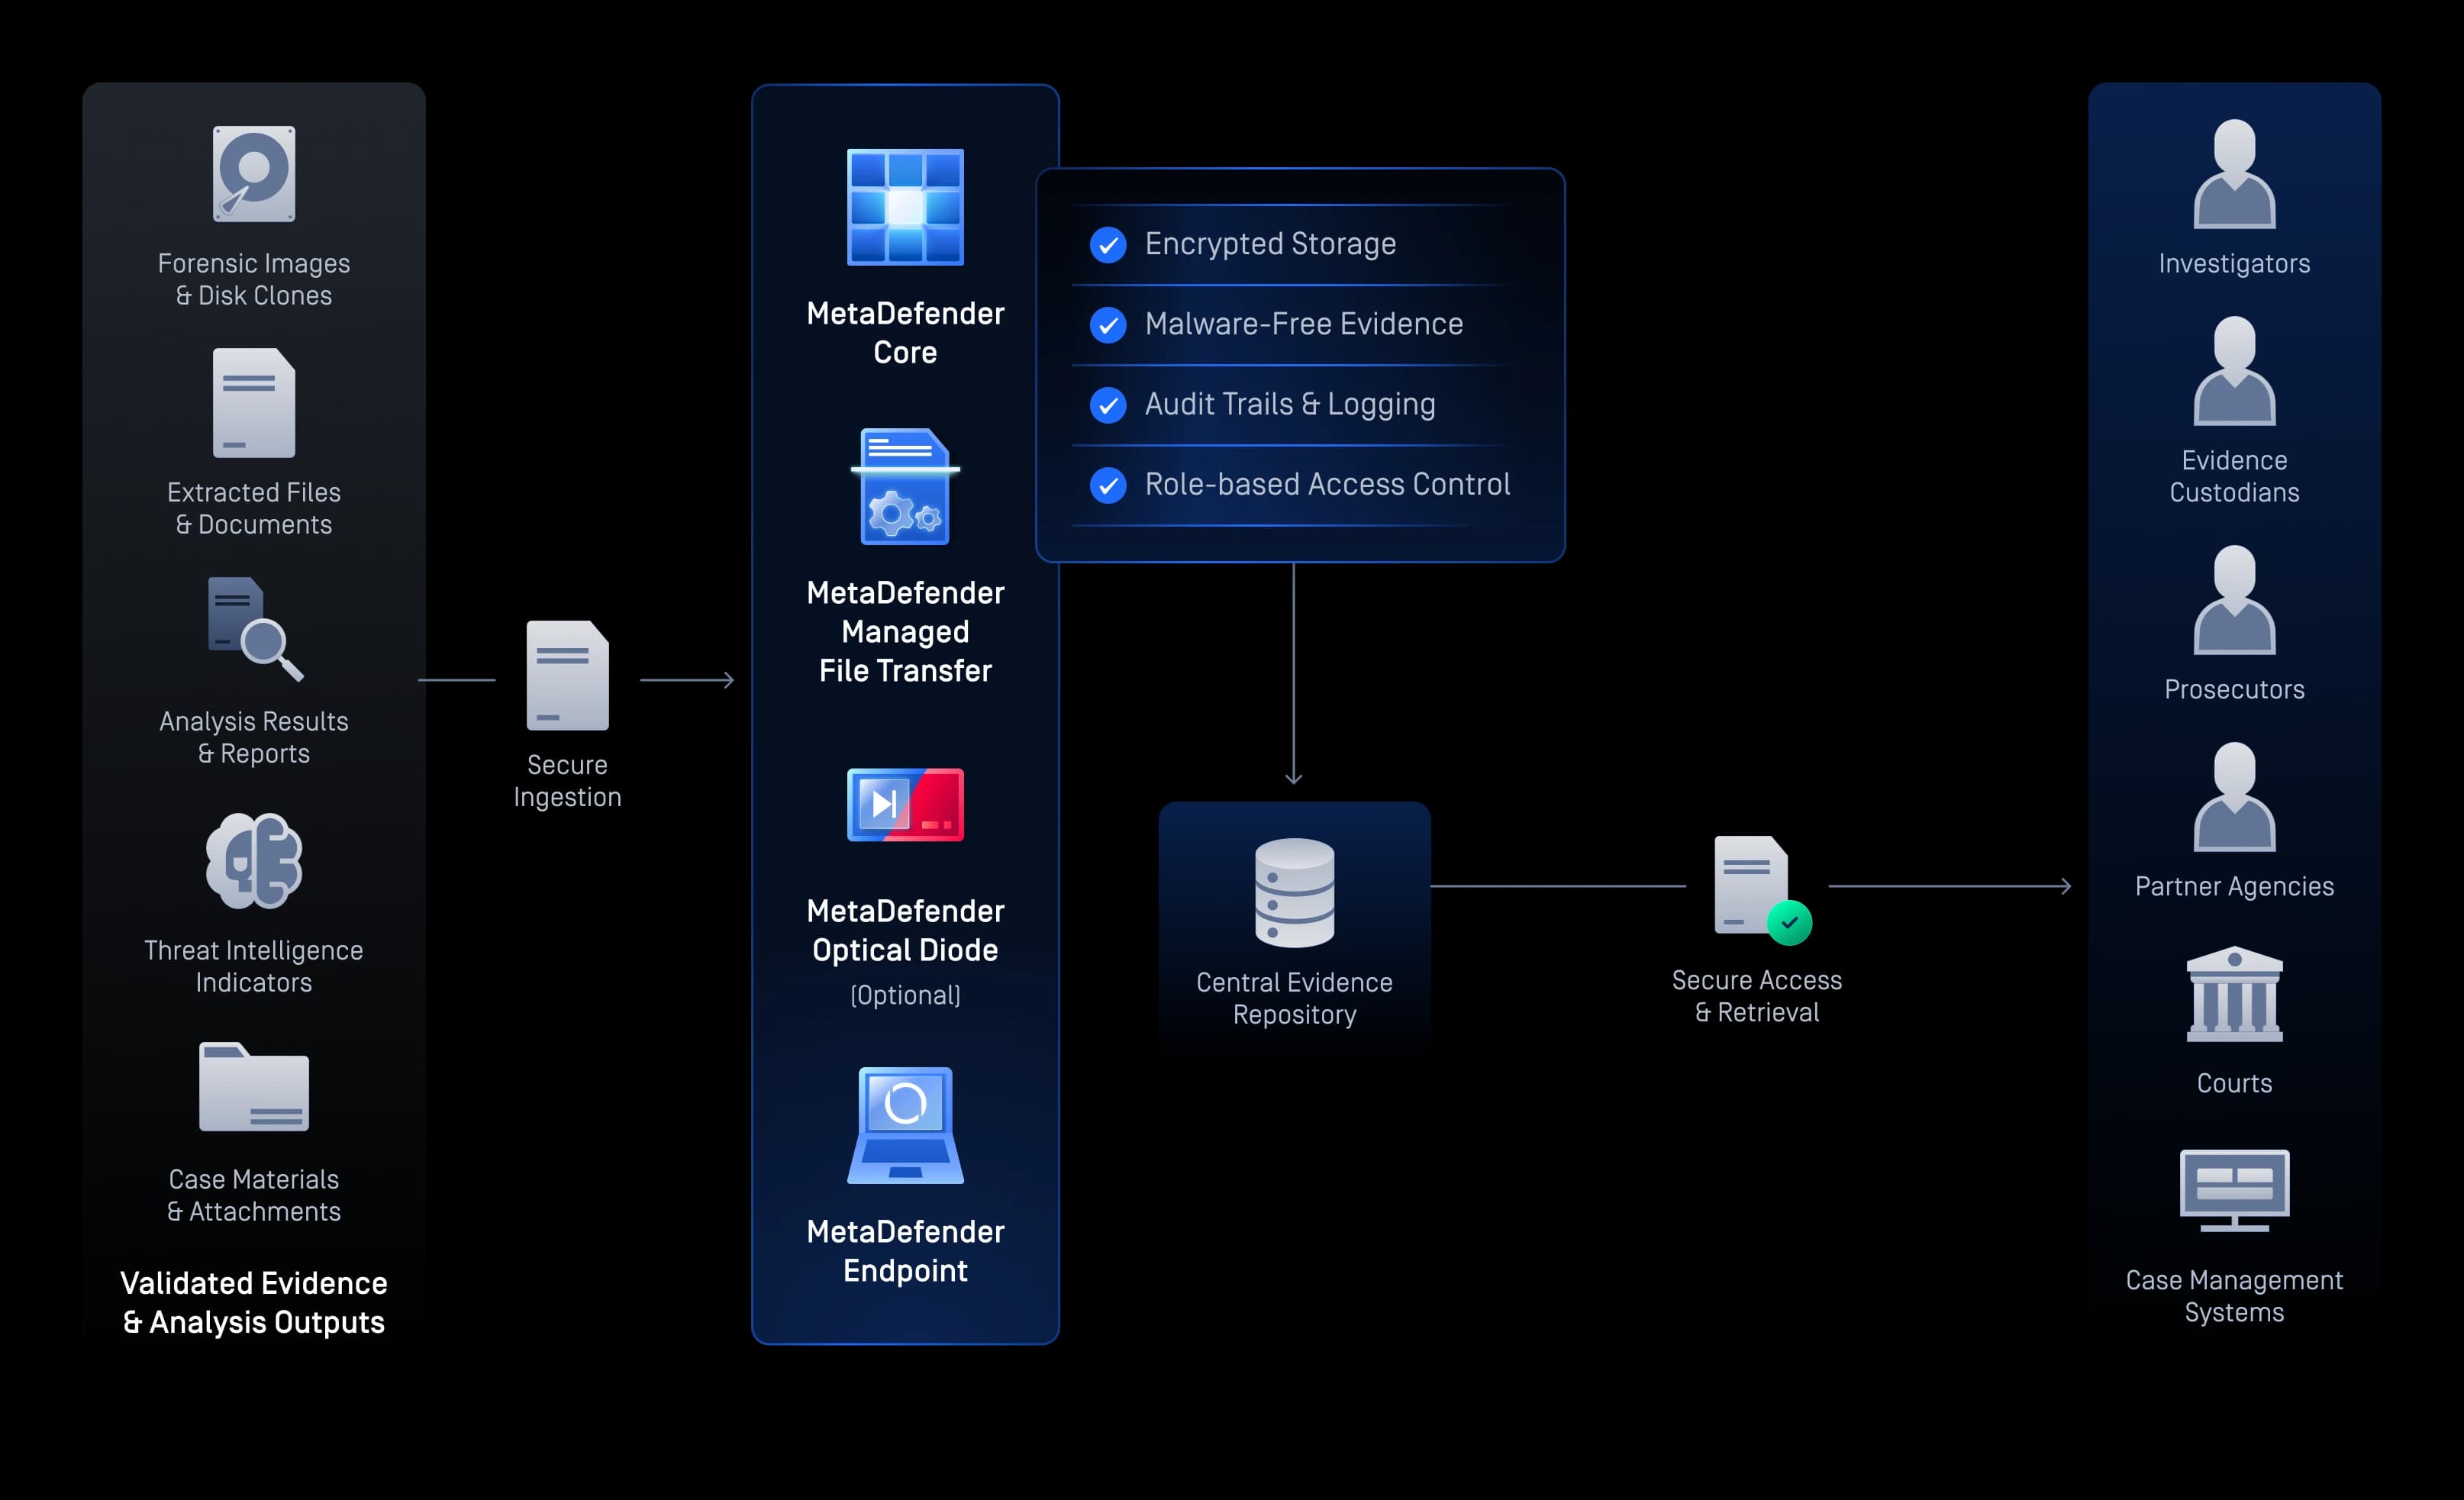
Dijital delil depolarını, kötü amaçlı yazılım taraması, güvenli aktarım kontrolleri, erişim doğrulaması ve sürekli izleme yoluyla koruyarak, güvenli uzun vadeli depolama ve geri çağırma işlemlerini destekleyin.
Paylaşım Öncesi Hassas Verilerin Tespiti
Kanıtlar savcılara, ortak kurumlara veya dış denetçilere paylaşılmadan önce, OPSWAT belgeleri, görselleri, arşivleri ve videoları OPSWAT kredi kartı numaralarını, ulusal kimlik numaralarını, kişisel verileri ve hassas görselleri OPSWAT ; böylece kurumlar, düzenlemelere tabi içeriği önceden sansürleyebilir, erişimini kısıtlayabilir veya uygun birimlere yönlendirebilir.
- Kanıt Toplama
Olay Yeri Kanıt Toplama
Soruşturmacılar, kötü amaçlı yazılım içerebilecek ele geçirilmiş dizüstü bilgisayarlar, çıkarılabilir depolama ortamları, mobile ve harici depolama aygıtlarıyla sık sık karşılaşmaktadır. OPSWAT , ekiplerin delillere soruşturma ortamlarına girmeden önce güvenli bir şekilde erişmesine, taramasına ve doğrulamasına OPSWAT .
- Secure Aktarımı
Konumlar Arasında Secure Aktarımı
Dijital deliller genellikle saha ofisleri, adli tıp laboratuvarları, delil depoları, savcılıklar ve ortak kurumlar arasında aktarılır. OPSWAT , şifreleme, hassas veri tespiti, politika uygulaması ve tahrifatı tespit eden denetim günlükleri yoluyla kuruluşların bu aktarımların güvenliğini sağlamasına OPSWAT ; buna, NetWall diyotu aracılığıyla hava boşluklu adli tıp ortamlarına tek yönlü aktarım da dahildir.
- Korunan Delillerin Analizi
Adli Tıp Laboratuvarında Korunan Delillerin Analizi
Kötü amaçlı yazılımları ve gizli tehditleri tespit ederek ve Deep CDR™ Teknolojisini kullanarak, soruşturmacılar ve savcılar dosyalara, adli görüntüleme dosyalarına veya çıkarılan delillere erişmeden önce temiz ve kullanılabilir kopyalar oluşturarak dijital delilleri güvenli bir şekilde analiz edin; böylece temiz kopyalar, iç sistemleri riske atmadan paylaşılabilir.
- Secure Bir Şekilde Saklanması
Secure Kanıt Saklama
Dijital delil depolarını, kötü amaçlı yazılım taraması, güvenli aktarım kontrolleri, erişim doğrulaması ve sürekli izleme yoluyla koruyarak, güvenli uzun vadeli depolama ve geri çağırma işlemlerini destekleyin.
- Kanıt Paylaşımı
Paylaşım Öncesi Hassas Verilerin Tespiti
Kanıtlar savcılara, ortak kurumlara veya dış denetçilere paylaşılmadan önce, OPSWAT belgeleri, görselleri, arşivleri ve videoları OPSWAT kredi kartı numaralarını, ulusal kimlik numaralarını, kişisel verileri ve hassas görselleri OPSWAT ; böylece kurumlar, düzenlemelere tabi içeriği önceden sansürleyebilir, erişimini kısıtlayabilir veya uygun birimlere yönlendirebilir.
Ekosisteminizin Genelinde Secure İş Akışlarını Birbirine Bağlayın
Adli Tıp ve Vaka İş Akışları
REST API’leri ve ICAP aracılığıyla, güvenli delil tarama ve aktarım iş akışlarını adli tıp araçları, vaka yönetim sistemleri ve delil depolarıyla entegre edin.
Güvenlik Operasyonları
Kötü amaçlı yazılım tespitlerini, tehdit istihbaratını ve analiz sonuçlarını SIEM, SOAR, EDR ve SOC iş akışlarıyla paylaşarak görünürlüğü ve müdahale yeteneğini artırın.
Threat Intelligence
Kurumlar arası işbirliğini desteklemek amacıyla STIX ve MISP gibi standartlaştırılmış formatları kullanarak tehdit göstergelerini ve soruşturmalarla ilgili istihbaratı paylaşın.
Kritik Olanı Korumak İçin Dünya Çapında Güvenilir
OPSWAT dünya çapında 2.100'den fazla kuruluş tarafından, kritik verilerini, varlıklarını ve ağlarını cihaz ve dosya kaynaklı tehditlerden korumak için tercih OPSWAT .
- " OPSWATçoklu tarama yetenekleri ve emülasyon tabanlı sanal ortamı sayesinde hem derinlik hem de hız elde ediyoruz. Dosyalar saatler değil, dakikalar içinde temizleniyor veya işaretleniyor."Siber Güvenlik Uzmanı
- Bu zincirdeki tek bir zayıf halka, anında ve ciddi sonuçlar doğurabilecek siber tehditlere kapı açabilir: kanıtların sızması, soruşturmaların rayından çıkması ve şüphelilerin adaletten kaçma riski. OPSWAT , kesintisiz iş akışlarını ve veri gizliliği düzenlemelerine uyumu garanti ederken veri aktarımlarının güvenliğini sağladı.
- "Dış dosyaların işlenmesi, hukuk firmaları için büyük bir risk teşkil ediyor. İşte bu yüzden OPSWAT Kiosk kullanıyoruz... hassas dava verilerini ilk günden itibaren güvende tutuyoruz."Siber Güvenlik Uzmanı
Güvenlik ve Kanıt İşleme Gerekliliklerini Desteklemek
3 Basit Adımda Başlayın
Önerilen Kaynaklar
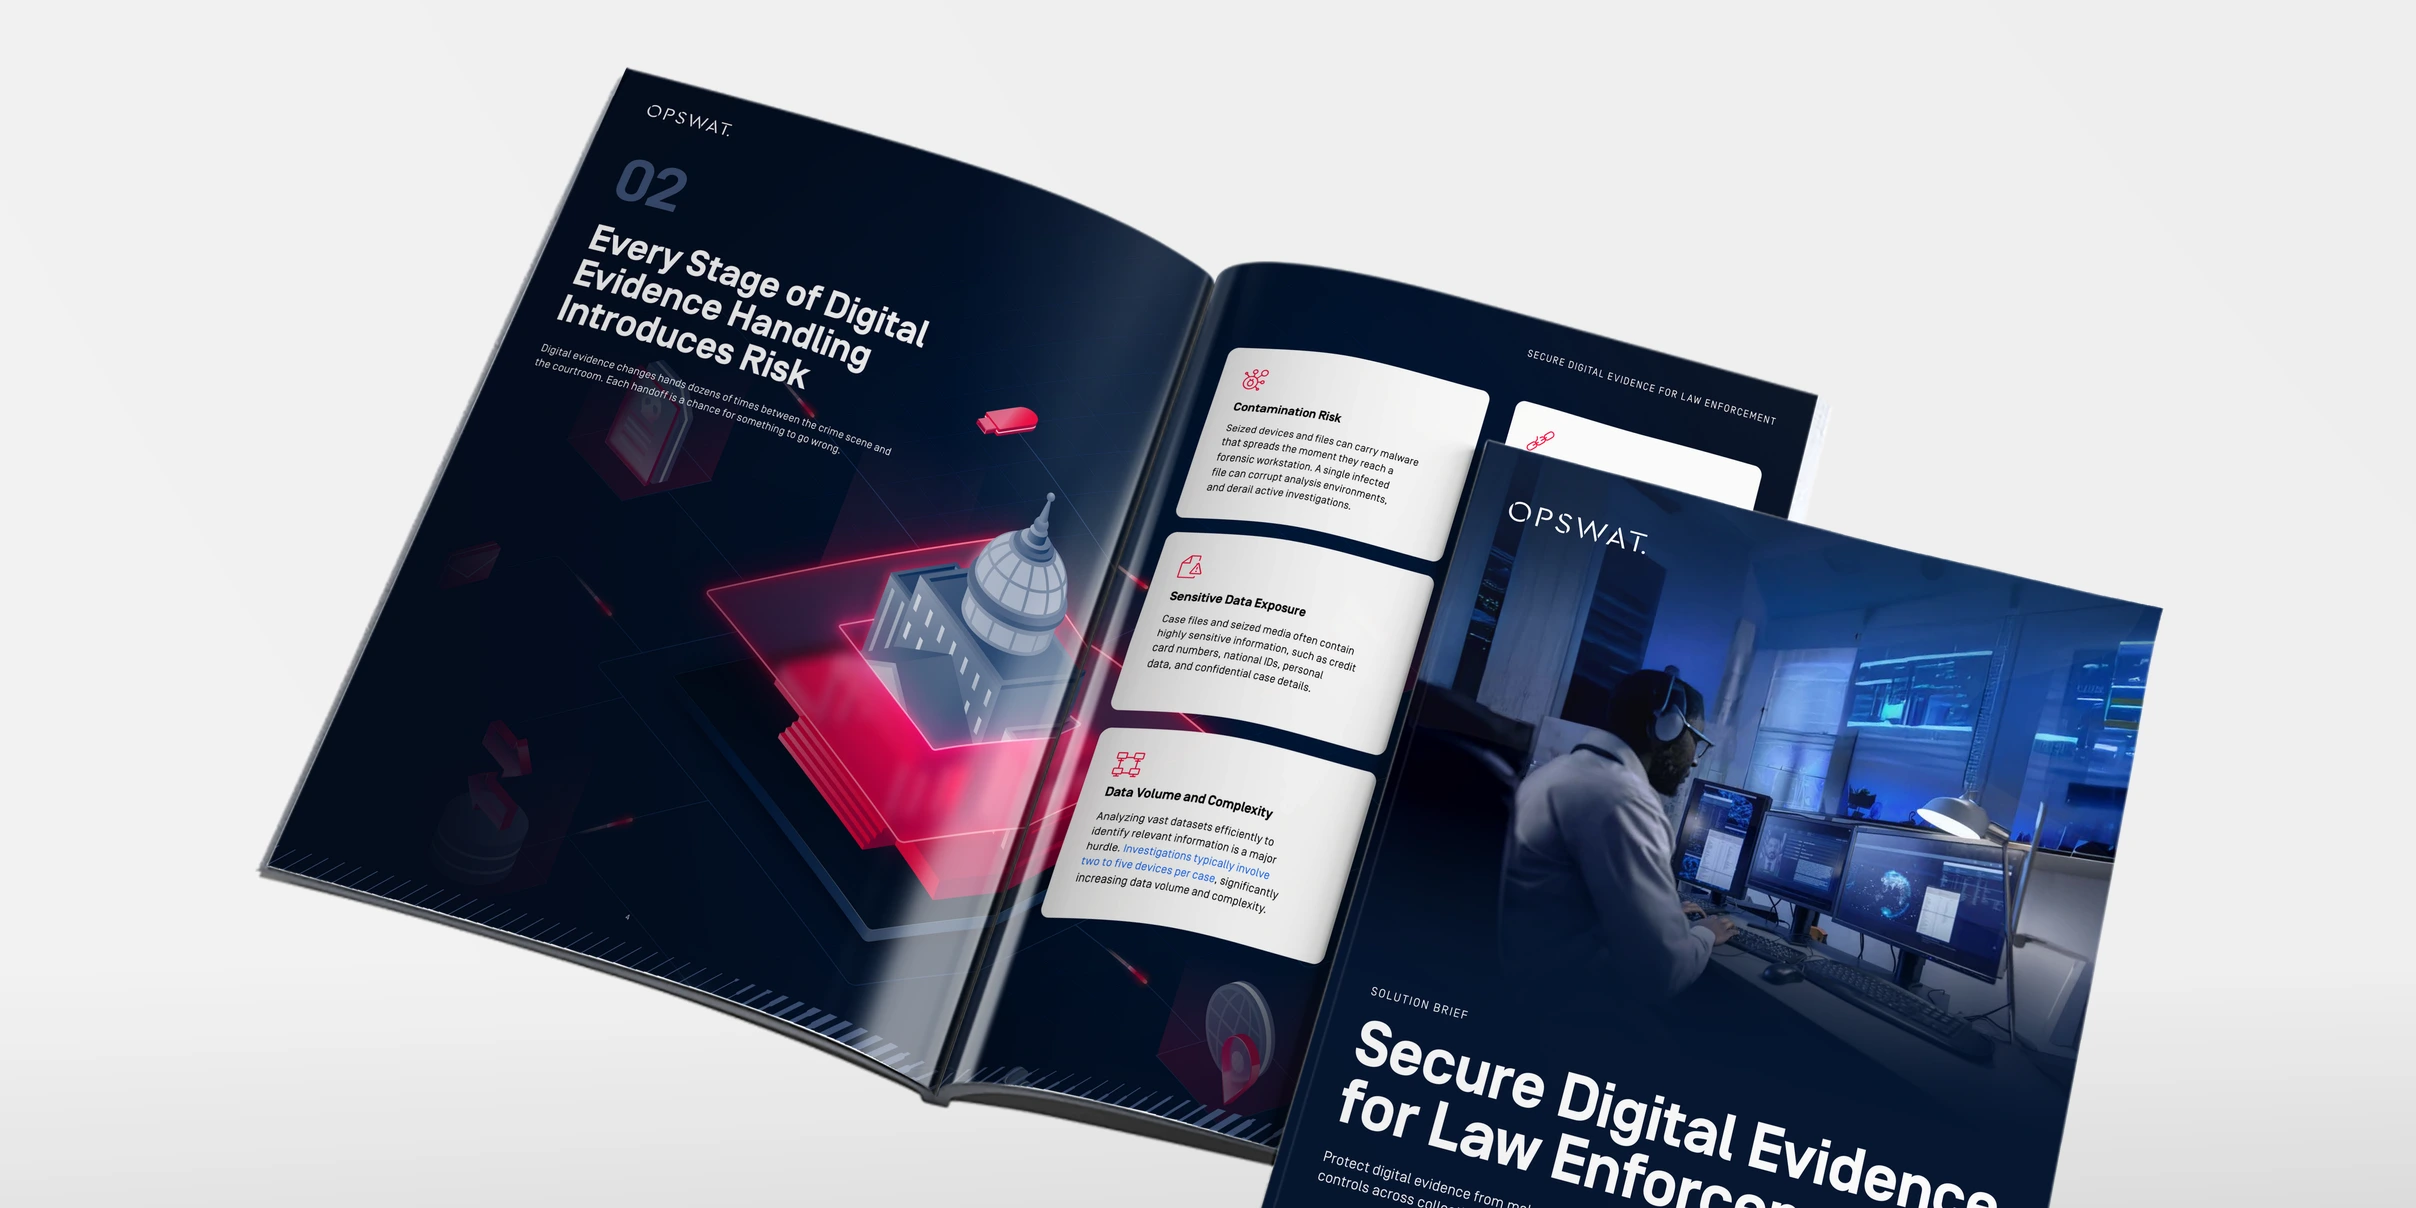
Kolluk Kuvvetleri için Secure Soruşturma
Yapay Zeka Veri Akışlarının ve Büyük Dil Modelleriyle Çalışan Uygulamaların Güvenliği
MetaDefender Core Veri Sayfası
MetaDefender Drive Veri Sayfası
MetaDefender Kiosk Broşür
MetaDefender Endpoint Veri Sayfası
MetaDefender Managed File Transfer MFT) Veri Sayfası
MetaDefender Netwall Serisi
SSS
MetaDefender Drive , ele geçirilen bir bilgisayarı kendi işletim sistemini başlatmadanDrive ve tarar; böylece soruşturmacıların, cihazları soruşturma ortamlarına bağlamadan önce değerlendirmelerine yardımcı olur. MetaDefender Kiosk , çıkarılabilir ortamları bağımsız bir kontrol noktasındaKiosk ve kurumsal politikalara dayalı ek güvenlik denetimleri uygulayabilir. MetaDefender Endpoint , korunan sistemlere ve kaynaklara erişim izni vermeden önce cihazların uyumluluğunuEndpoint ; böylece güvenliği ihlal edilmiş veya uyumlu olmayan cihazların hassas dava verilerine erişmesini önlemeye yardımcı olur.
MetaDefender Core , 30’dan fazla kötü amaçlı yazılım önleme motorunu Multiscanning Metascan™ Multiscanning kullanarak adli görüntüleri, disk kopyalarını ve çıkarılmış delil dosyalarınıCore . Dosya hash değerlerini hesaplar, bilinen ve yeni ortaya çıkan tehditleri tespit eder ve inceleme uzmanları soruşturmaya başlamadan önce hiperlink çıkarma gibi ek dosya analiz yetenekleri sunar. Ayrıca, AI Content Inspector özelliğini kullanarak yapay zeka tarafından üretilmiş görüntüleri, görsel delillerin tahrif edildiği durumları ve sahte belgeleri işaretleyerek, inceleme uzmanlarının delillerin gerçekliğini doğrulamasına yardımcı olur.
Evet. MetaDefender Core , Deep CDR™ TeknolojisiniCore riskli öğeleri (makrolar, komut dosyaları ve gömülü nesneler) kaldırır veya yeniden oluşturur ve politika izin verdiği durumlarda dosyanın temiz, kullanılabilir bir sürümünü oluşturur. Bu sayede, soruşturmacılar ve savcılar, sistemleri dosya kaynaklı tehditlere maruz bırakmadan belgeler ve medya dosyalarıyla çalışabilirler.
Evet. MetaDefender Core , Optik Karakter Tanıma (OCR) ve desen eşleştirme yöntemlerini kullanarak belgeleri, görselleri, arşivleri ve videoları inceleyerek kredi kartı numaraları, ulusal kimlik numaraları ve kişisel veriler gibi hassas bilgileri tespit eder; bu inceleme, görsellerin ve videoların içindeki metinleri de kapsar. Kurumlar, kanıtları paylaşılmadan veya depolanmadan önce ilgili politikalara göre sınıflandırabilir, sansürleyebilir, yönlendirebilir veya erişimini kısıtlayabilir.
MetaDefender , gelişmiş sanal ortam ve tehdit istihbaratı yeteneklerini kullanarak bilinmeyen ve tespit edilmeye karşı dirençli tehditleri güvenli bir şekilde analiz eder. Davranışsal analizi tehdit istihbaratı zenginleştirmeyle birleştirerek, adli sistemleri riske maruz bırakmadan fidye yazılımı davranışları, komuta ve kontrol iletişimleri ve potansiyel veri sızdırma girişimleri dahil olmak üzere gizli kötü niyetli faaliyetlerin ortaya çıkarılmasına yardımcı olur.
MetaDefender Managed File Transfer , rol tabanlı erişim denetimleri, şifreleme ve tahrifatı tespit edilebilir denetim izleriManaged File Transfer . MetaDefender Core , kanıtların toplama noktaları, saha ofisleri, adli tıp laboratuvarları ve depolar arasında aktarılması sırasında dosya bütünlüğünü doğrulamak için kullanılabilecek dosya hash değerleriniCore . Bu özellikler bir araya gelerek kanıt işleme ve doğrulama iş akışlarını destekler.
Evet. MetaDefender , kurumların dijital delillerden elde edilen tehdit istihbaratını araştırmasına, zenginleştirmesine ve paylaşmasına yardımcı olur. STIX ve MISP gibi standartlaştırılmış formatları kullanarak, kuruluşlar göstergeleri, tehdit bağlamını ve soruşturmayla ilgili bulguları ekipler ve ortak kurumlar arasında paylaşabilir. MetaDefender ayrıca SIEM, SOAR ve EDR platformlarıyla entegre olarak işbirliğini ve operasyonel iş akışlarını destekler.
İsteğe bağlı bir NetWall diyotu, kanıtların korumalı veya hava boşluklu bir depoya donanım düzeyinde zorunlu kılınan tek yönlü aktarımını sağlar. Bu, onaylanmış verilerin güvenli ortama aktarılmasını sağlarken, ters yönlü iletişim yollarını engeller.
Hayır. OPSWAT , kuruluşların dijital delilleri güvenli bir şekilde toplamasına, aktarmasına, analiz etmesine ve saklamasına yardımcı olarak mevcut adli bilişim iş akışlarını OPSWAT . Bu çözüm, kötü amaçlı yazılım önleme, güvenli aktarım, tehdit analizi ve delil koruma özellikleri sunarak adli bilişim veri toplama ve inceleme araçlarıyla birlikte çalışır.
Evet. Bu çözüm, tamamen hava boşluklu kurulumları desteklemektedir ve gizli, ağ bağlantısı olmayan ve yüksek güvenlikli soruşturma ortamları için uygundur.
Yüksek Güven Gerektiren Ortamlar İçin Tasarlanmıştır
Kolluk kuvvetlerinin delil iş akışları hız, kontrol ve güven gerektirir. OPSWAT , kurumların delilleri, soruşturmacıları ve görevin arkasındaki altyapıyı koruyan güvenli bir dijital delil toplama sistemi oluşturmasına OPSWAT . Kirlenmiş veriler ağınıza ulaşmadan önce dijital delil iş Secure .