Geleneksel güvenlik duvarları, OT ağ siber güvenlik stratejilerinde en yaygın olarak kullanılan ve güvenilen savunma katmanları arasındadır. Ancak, sadece bir güvenlik duvarına sahip olmanın güvenliği garanti ettiği inancı yanlış bir kanıdır. Güvenlik duvarları, bekçi olarak tasarlanmış olsalar da, güvenlik açıklarına karşı bağışık değildirler. Bu blogda, bir güvenlik duvarının varlığının, bir güvenlik stratejisinin temel taşı olarak algılanmasına rağmen, yanlışlıkla tehdit aktörlerinin bir ağa yetkisiz erişim elde etmeleri için bir yol haline geldiği yedi özel örneği tartışıyoruz.
CVE nedir?
Bir CVE veya Ortak Güvenlik Açığı ve Maruz Kalma, yazılım, donanım veya ürün yazılımındaki bir güvenlik açığı veya zayıflığı için standartlaştırılmış bir tanımlayıcıdır. CVE'ler bu güvenlik açıklarını benzersiz bir şekilde tanımlamak ve izlemek için kullanılır, böylece kuruluşların, güvenlik araştırmacılarının ve satıcıların güvenlik sorunları hakkında bilgi paylaşmalarını ve bunları azaltma çabalarını koordine etmelerini kolaylaştırır.
Güvenlik Duvarlarını Etkileyen 7 Önemli CVE
3580
Açıklama: Cisco Adaptive Güvenlik Cihazı (ASA) Software ve Cisco Firepower Tehdit Savunması (FTD) Software web hizmetleri arayüzünde tespit edilen bir güvenlik açığı.
Olası Zarar: Bu güvenlik açığı, kimlik doğrulaması yapılmamış bir uzaktaki saldırganın dizin geçiş saldırıları gerçekleştirmesine ve böylece hedef sistemdeki hassas dosyaları okumasına olanak tanıyabilir.
Bağlantı: CVE-2020-3580
1579
Açıklama: Palo Alto Networks PAN-OS sürüm 8.1.10 ve 9.0.0'dan önceki sürümlerde bir güvenlik açığı tespit edildi.
Olası Zarar: Uzaktaki saldırganlar bu güvenlik açığını kullanarak istenen işletim sistemi komutlarını çalıştırabilir ve etkilenen sistemin tam kontrolünü ele geçirebilir.
Bağlantı: CVE-2019-1579
6721
Açıklama: SonicWall’un SonicOS sisteminde bir güvenlik açığı tespit edildi.
Olası Zarar: Uzaktaki saldırganlar, bu güvenlik açığını istismar ederek özel olarak hazırlanmış parçalanmış paketler yoluyla hizmet reddi (DoS) saldırısı gerçekleştirebilir ve bu da sistemin kullanılabilirliğini etkileyebilir.
Bağlantı: CVE-2018-6721
5638
Açıklama: Apache Struts 2'nin 2.3.32'den önceki sürümlerinde ve 2.5.x serisinin 2.5.10.1'den önceki sürümlerinde bulunan bir güvenlik açığı.
Olası Zarar: Bu güvenlik açığı, saldırganların özel olarak hazırlanmış bir Content-Type değeri aracılığıyla Uzaktan Komut Yürütme saldırıları gerçekleştirmesine olanak tanıyarak, veri sızıntılarına veya ağda daha fazla istismara yol açabilirdi.
Bağlantı: CVE-2017-5638
0801
Açıklama: Bazı Cisco ASA ürünlerinde çalışan Cisco ASA Software 'da tespit edilen bir güvenlik açığı.
Olası Zarar: Uzaktaki saldırganlar bu güvenlik açığını istismar ederek rastgele kod çalıştırabilir veya sistemin yeniden yüklenmesine neden olabilir; bu da sistemin ele geçirilmesine veya hizmet kesintisine yol açabilir.
Bağlantı: CVE-2016-0801
CVE-2014-0160 (Heartbleed)
Açıklama: OpenSSL TLS Heartbeat Uzantısı’nda ciddi bir güvenlik açığı.
Olası Zarar: Heartbleed hatası, saldırganların OpenSSL’in güvenlik açığı bulunan sürümleriyle korunan sistemlerin belleğini okumasına olanak tanıyarak, şifreler, özel anahtarlar ve benzeri hassas bilgilerin sızmasına yol açabilirdi.
Bağlantı: CVE-2014-0160
4681
Açıklama: Oracle Java 7’nin Update 7 sürümünden önceki sürümlerini etkileyen bir güvenlik açığı.
Olası Zarar: Saldırganların, Reflection ile ilgili vektörler aracılığıyla uzaktan rastgele kod çalıştırmasına olanak tanıyarak API, sistemin ele geçirilmesine yol açabilirdi.
Bağlantı: CVE-2012-4681
Ödün Vermeyen OT Ağ Güvenliği
Geleneksel güvenlik duvarları, kuruluşların OT güvenlik çerçevesini şekillendirmede etkili olmaya devam ediyor ve bunların doğasında bulunan güvenlik açıklarını anlamak ve ele almak çok önemli olmaya devam ediyor. Ancak, güvenlik duvarlarının hiçbir şekilde modası geçmemiş olsa da, tek başına korumalarına güvenmenin ortaya çıkan tehditlere karşı yeterli koruma sağlamadığı açıktır. DMZ'nizde Unidirectional Security Gateway veya Veri Diyotu etrafında odaklanan gerçek bir derinlemesine savunma stratejisi oluşturmak, verilerin kesinlikle tek bir yönde geçebilmesini sağlar. Bu fiziksel zorlama, verilerin herhangi bir kötü niyetli veri veya komut girme tehdidi olmadan gönderilebileceği anlamına gelir. Bu durumda, bir yazılım açığı mevcut olsa bile, bu güvenlik ağ geçitlerinin fiziksel yapısı tehdide karşı bir savunma çemberi oluşturarak ağınızı maruziyetten izole eder.
Daha Derinlemesine İnceleme: Veri Diyotları ve Güvenlik Duvarları: Ağ Güvenliği, Veri Akışı ve Uyumluluğun Karşılaştırılması
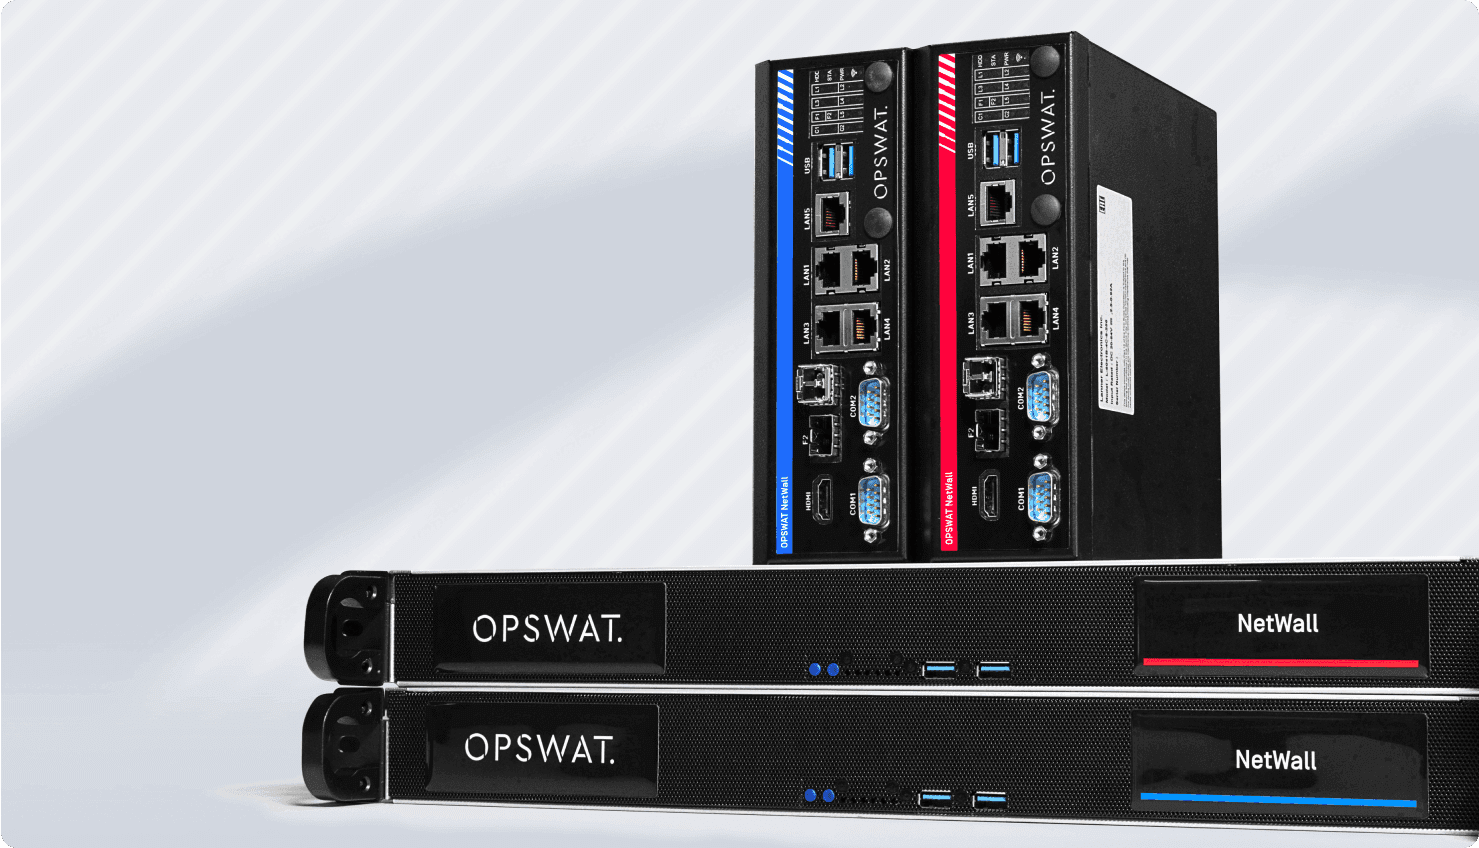
MetaDefender NetWall: Sonraki Seviye Güvenlik Ağ Geçidi ve Optical Diode
Bu tür güvenlik açıklarını göz önünde bulundurarak OPSWAT şunları geliştirmiştir NetWallNetWall, kritik OT ortamlarını gelişen tehdit ortamından korumak için gelişmiş güvenlik ağ geçitleri ve optik diyot serimizdir. Çeşitli konfigürasyonlarda ve form faktörlerinde mevcut olan NetWall , kullanımı kolay, ölçeklenebilir ve güvenli bir çözüm olarak ağ güvenliğinin karmaşıklığını basitleştirmek için tasarlanmıştır.
Dünyanın en kritik ortamlarından bazılarını savunmak için NetWall 'a neden küresel olarak güvenildiğini keşfedin