Arka plan
Kasım ayında VMware, VMware WorkSpace ONE Access (eski adıyla VMware Identity Manager) ürününde bir güvenlik açığı olduğunu açıkladı. Bu güvenlik açığı, CVE-2020-4006 numarasıyla takip edilmektedir. NSA, Rus devlet destekli siber suçluların bu güvenlik açığını aktif olarak istismar ettikleri konusunda uyarıda bulunmuş ve bu danışma belgesini yayınlamıştır. Bu güvenlik açığı, sistemin web tabanlı yönetim arayüzüne kötü niyetli bir şekilde erişmek ve işletim sistemi düzeyinde yükseltilmiş ayrıcalıklarla rastgele komutlar yürütmek için kullanılabilir. Sonuç olarak, bu istismar saldırganın federatif kimlik doğrulama mekanizmalarını kötüye kullanmasına olanak tanıyarak, korunan verilere erişmek için kimlik bilgilerini taklit etmesine imkan verir.
Nasıl tespit edilir?
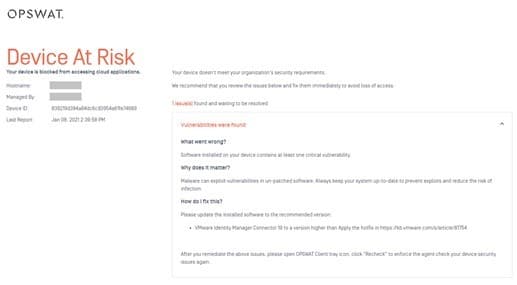
VMware'in danışmanlıklarında sağladığı bilgilere dayanarak OPSWAT , bir cihazdaki CVE'yi tespit etme ve MetaDefender Access'te raporlama yeteneği ekledi. Tespit edildiğinde, hem MetaDefender Access yönetim portalında hem de bu cihazı çalıştıran MetaDefender Endpoint virüslü bilgisayarın kullanıcısına bildirilir.
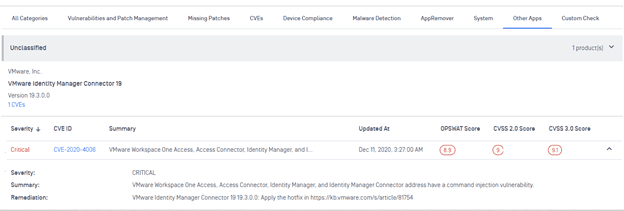
CVE'nin bir cihaz kullanıcısına bildirilmesine bir örnek:
Nasıl düzeltilir ve önlenir?
MetaDefender Access'i kullanarak güvenlik açığı bulunan bilgisayarları tespit ettikten sonra, yama uygulanabilir ve ardından cihazlar yeniden taranabilir. Ayrıca, bu güvenlik açığına yönelik otomatik ve sürekli tarama, istismar kodunu içeren eski bir yapılandırmaya sahip bir bilgisayar çevrimiçi hale geldiğinde sizi uyaracaktır.
Benzer saldırılar nasıl önlenir?
Bu tür yaygın olarak kullanılan kimlik sağlayıcılara yönelik saldırılar ciddi ve büyük etki yarattığından, NSA, bu belirli güvenlik açığından ve muhtemelen henüz tespit edilmeden gizlenmiş olan diğer benzer istismarlardan kaynaklanan saldırıları önlemek amacıyla sistemlerin nasıl tespit edileceği, etkilerinin nasıl azaltılacağı ve sistemlerin nasıl güçlendirileceği konusunda bir tavsiye bildirisiyayınladı.
İyi bilindiği ve NSA belgesinin de altını çizdiği gibi, bu ve diğer birçok saldırı, güncel olmayan yazılımları çalıştıran yamalanmamış uç noktalardan yararlanarak başlar. MetaDefender Access, Gelişmiş Endpoint Koruması özellikleriyle uç noktaları yamalı ve güncel tutmanın çok ötesine geçebilir. Uzun bir sağlık ve güvenlik kontrolleri listesiyle uyumlu değillerse bağlanmalarını engelleyebilir.
Bir güvenlik altyapısının yönetim arayüzüne yönelik saldırıların önlenmesi açısından, bu arayüzleri segmentlere ayırmak uzun zamandır uygulanan bir yöntemdir ve Software Tanımlı ÇevreSDP) gibi özelliklerle bu segmentasyon çok daha güvenli ve yönetimi kolay hale gelebilir. MetaDefender Access, SDP 'nin ağ düzeyinde segmentasyon korumasını Gelişmiş Endpoint Koruması ile birleştirerek, bağlanmaya çalışan cihazın güvenilirliği kanıtlanana kadar yönetim arayüzü ağ uç noktasına erişilememesini sağlar.
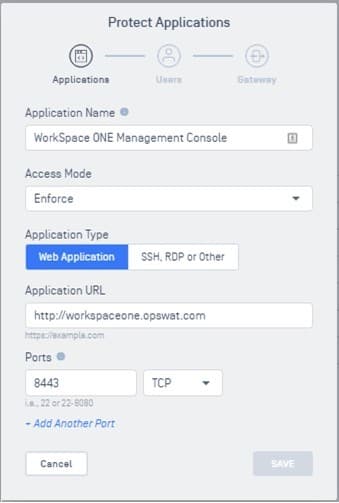
MetaDefender Access, bu tür yönetim arayüzlerini korumayı kolaylaştırır. Ağ Geçidi yerleştirildikten sonra, korunacak uygulamayı (bu durumda WorkSpace ONE Access yönetim konsolu) tanımlamak basit bir meseledir:
Nasıl daha fazla bilgi alabilirsiniz?
OPSWAT MetaDefender Access'in kritik altyapınızı korumaya nasıl yardımcı olabileceği hakkında daha fazla bilgi için bugün bizimle iletişime geçin.
Referanslar
CVE-2020-4006 VMware Advisory VMSA-2020-0027.2 (vmware.com)
NSA Siber Güvenlik Danışmanlığı: Kötü Niyetli Aktörler Cloud Kaynaklarına Erişim İçin Kimlik Doğrulama Mekanizmalarını Kötüye Kullanıyor > On Altıncı Hava Kuvvetleri (Hava Kuvvetleri Siber) > Haberler (af.mil)
