6 Mayıs 2025'te CISA (Siber Güvenlik ve Altyapı Güvenliği Ajansı) sert bir uyarı yayınladı: OT sistemlerini hedef alan siber tehditler artıyor. Bu saldırganlar her zaman en gelişmiş taktikleri kullanmasalar da, özellikle enerji, su ve ulaşım gibi kritik altyapı sektörlerini kesintiye uğrattıklarında etkileri yıkıcı olabilir. Sadece geçen yıl, saldırıların %70'i kritik altyapıyı içeriyordu. Vakaların %40'ında kötü amaçlı yazılımlar kullanıldı ve kötü amaçlı yazılım dağıtımlarının %30'unda fidye yazılımları tercih edildi.*
Kamu hizmetlerinin güvenilirliğinin, birbirine bağlı sistemlerin dayanıklılığına bağlı olduğu bir çağda, OT tehditlerine karşı savunma isteğe bağlı bir konu değil; hayati önem taşıyor.
OT Neden Savunmasızdır?
OT sistemleri, temel hizmetlerin çalışmasını sağlayan makineleri ve fiziksel süreçleri işletir. Geleneksel BT sistemlerinin aksine, OT tarihsel olarak güvenlik ve çalışma süresi için tasarlanmıştır, siber güvenlik için değil. Dijital dönüşüm ve BT/OT yakınsaması hızlandıkça, bir zamanlar izole edilmiş olan bu ortamlar artık kurumsal BT ağlarıyla aynı tehdit ortamına maruz kalmaktadır.
Yaygın tehdit açıkları şunları içerir:
- Güncelliğini yitirmiş ve yamalanmamış sistemler
- Güvensiz uzaktan erişim
- Kötü yapılandırılmış cihazlar
- İnsan hatası ve siber hijyen eksikliği
OT Siber Saldırılarının Maliyeti
Bir OT ihlalinin sonuçları veri kaybının çok ötesine uzanır. Temel riskler şunları içerir:
- Operasyonel Aksaklıklar: Sofistike olmayan saldırılar bile üretim hatlarını durdurabilir, enerji şebekelerini devre dışı bırakabilir veya su arıtma sistemlerini kesintiye uğratabilir.
- Güvenlik Tehlikeleri: Sağlık hizmetleri ve kamu hizmetleri gibi sektörlerde siber olaylar insan güvenliğini doğrudan etkileyebilir.
- Finansal Kayıplar: Bir OT olayının telafisi, düzenleyici cezalar ve temizlik maliyetlerinden kalıcı itibar hasarına kadar değişen maliyetli olabilir.
Eski altyapı ve artan bağlanabilirliğin bu birleşimi, saldırganlar için yüksek riskli bir hedef oluşturuyor.
Secure Ortamlarını Secure Getirmenin 5 Yolu
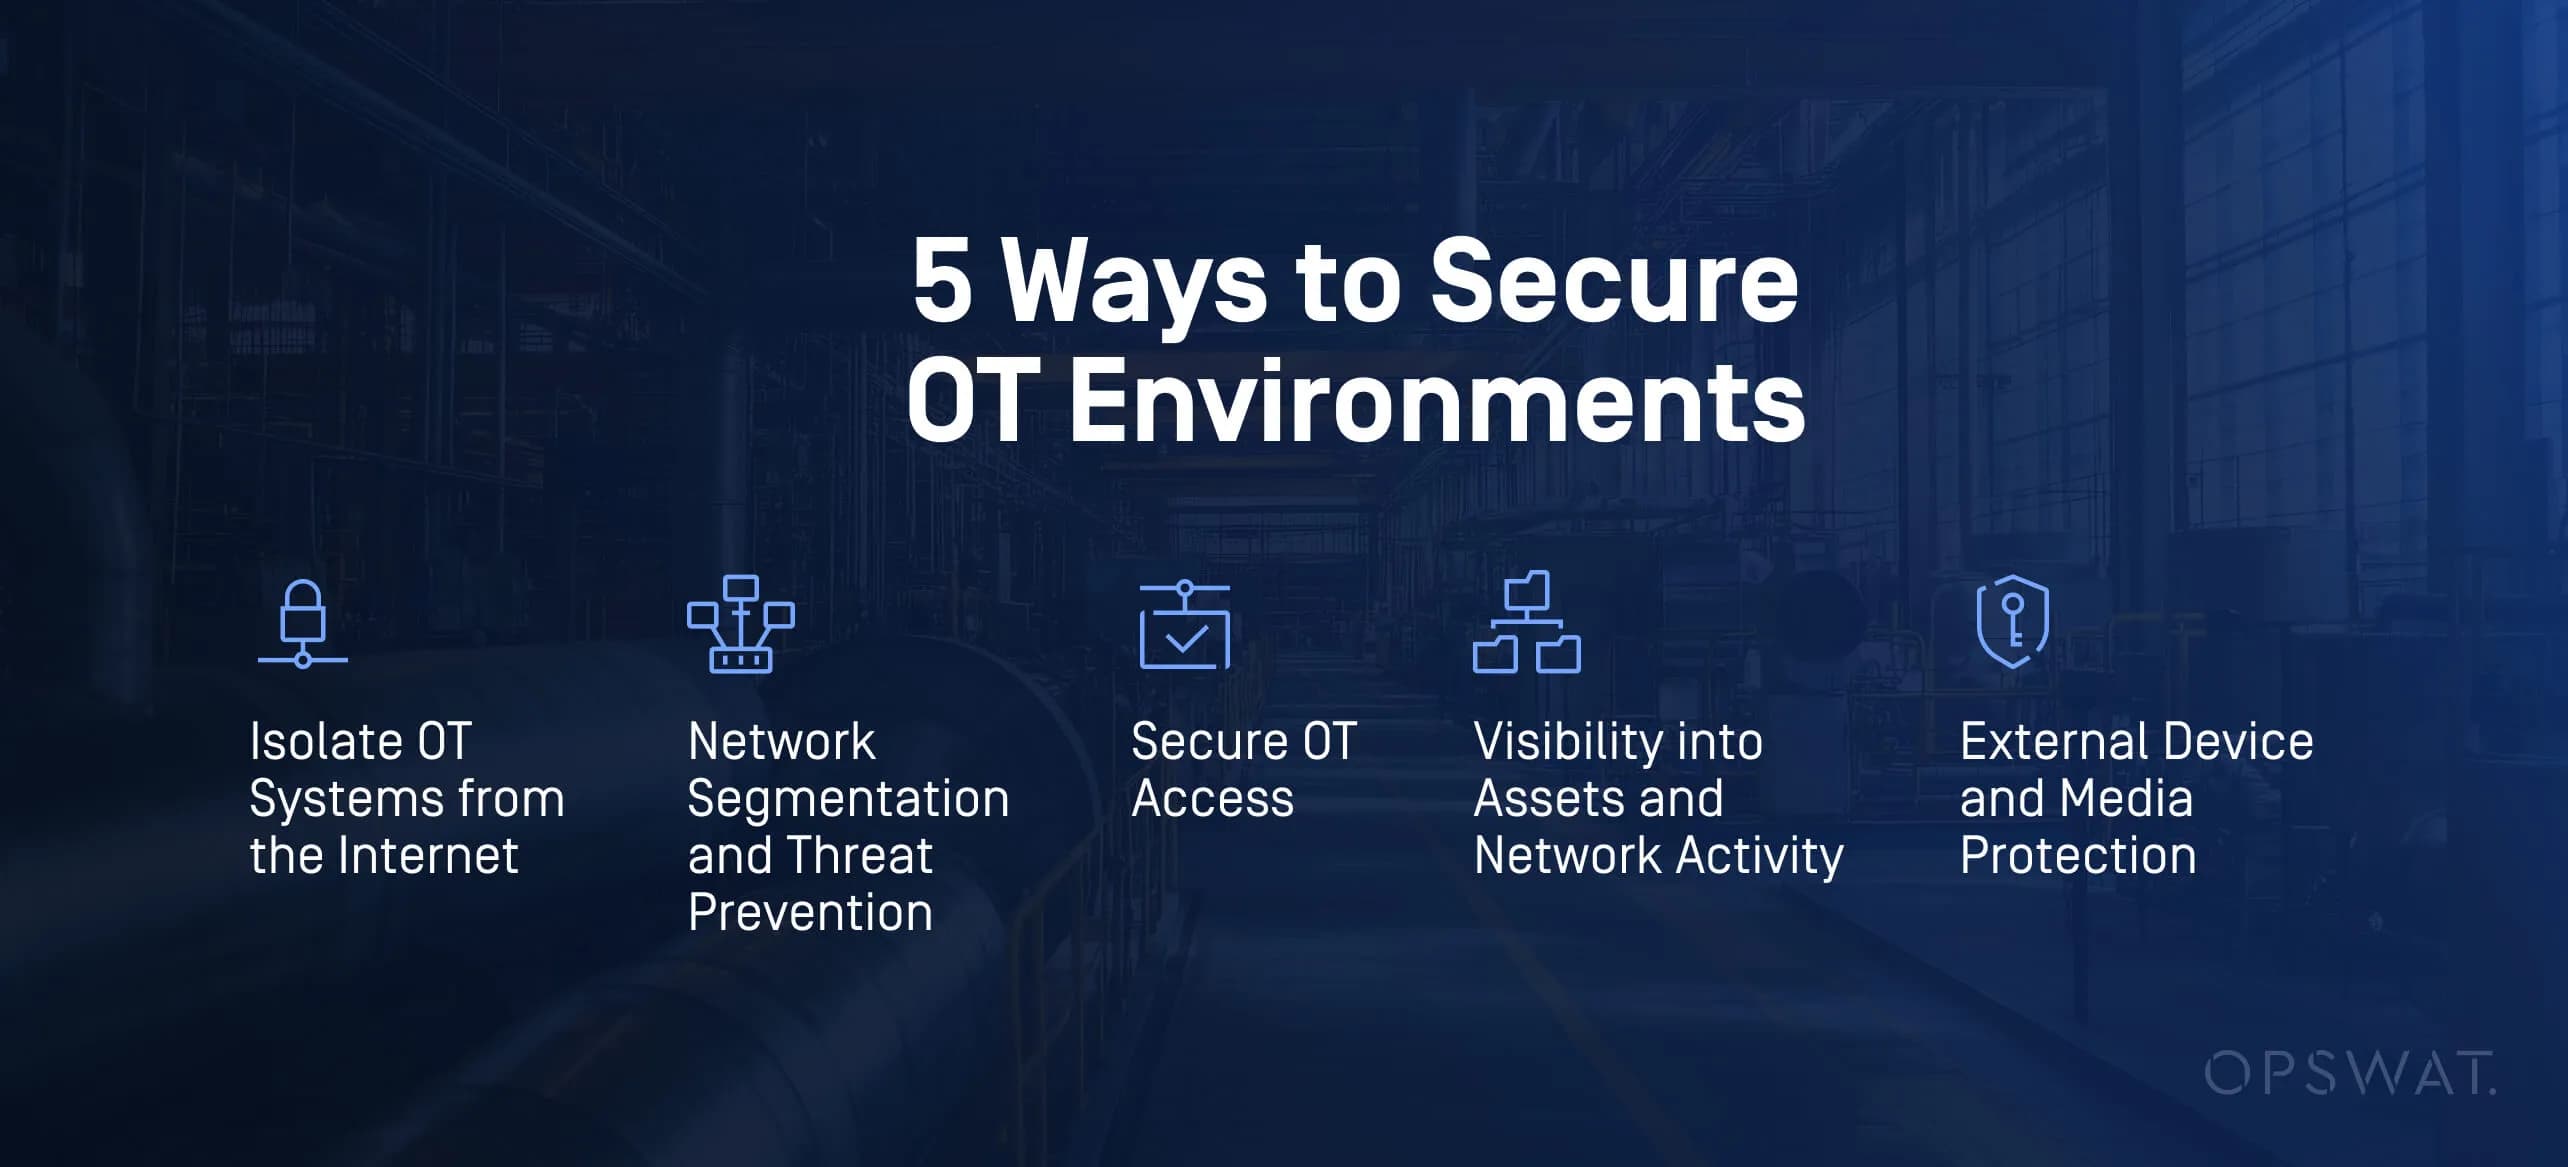
Gelişmiş OT tehditlerinden korunmak için, hava boşluklu endüstriyel kontrol sistemlerinden hibrit BT/OT ağlarına kadar OT ortamlarının benzersiz zorluklarını karşılayan çok katmanlı bir savunma stratejisine ihtiyaç vardır. Bu karmaşık sistemleri korumak göz korkutucu olabilir, ancak işte siber güvenlik duruşunuzu olgunlaştırabileceğimiz beş uygulanabilir yol:
1. OT Sistemlerini İnternetten İzole Edin
OT cihazları genellikle uzun yıllardır kullanımda olup temel güvenlik özelliklerinden yoksundur. SANS 2025 ICS/OT Siber Güvenlik Bütçe Raporu’nda, ICS/OT saldırılarının %33’ünün internete erişimi olan cihazlardan kaynaklandığını tespit ettik**. Varlıkları dış tehditlerden korumak için OT cihazlarını internetten izole etmek hayati önem taşımaktadır. OT ve kurumsal etki alanları arasında bir hava boşluğu oluşturmak, OT varlıklarını güvence altına alır ancak operasyonel açıdan verimsizdir. OPSWATadresindeki NetWall veri diyotu ve tek yönlü güvenlik ağ geçidi, kritik OT varlıklarının etrafında etkili bir hava boşluğu güvenliği oluşturur; dış tehditleri engellerken OT verilerini gerçek zamanlı olarak çoğaltarak iş sürekliliğini sağlar.
2. Ağ Segmentasyonu ve Tehdit Önleme
Saldırıların %58’i, BT sistemlerindeki güvenlik ihlallerinin ICS/OT ağlarına yayılması sonucu ortaya çıkmaktadır. Bu durum, BT ve OT ortamlarının birbiriyle bağlantılı doğasını ve riskli BT ortamlarından ICS/OT ortamlarını korumak için entegre güvenlik önlemlerine duyulan ihtiyacı ortaya koymaktadır. OPSWAT's MetaDefender NetWall Optical Diode ve MetaDefender Industrial Firewall IEC 62443 standardına uygun olarak OT ağını ayrı çalışma bölgelerine bölümlere ayırır. IEC 62443, bir kontrol sistemindeki çeşitli alt sistemleri bölümlere ayırmak ve izole etmek için “bölgeler” ve “kanallar” kavramlarını ortaya koyar. Bir bölge, kritiklik ve sonuç gibi faktörlere dayalı olarak ortak güvenlik gereksinimlerini paylaşan mantıksal veya fiziksel varlıkların bir grubu olarak tanımlanır. OPSWAT’in NetWall Optik Diyotları ile uygulanan kanallar, bölgeler arasındaki veri akışını kısıtlayacaktır. OPSWAT’in güvenlik çözümleriyle uygulanan ağ segmentasyonu, OT varlıklarını ağın diğer bölümlerinden izole ederek ve belirli bir bölgede ortaya çıkan tehditlerin yayılmasını engelleyerek potansiyel tehditleri sınırlamaya yardımcı olur.
3. Secure OT Access
OT ortamına güvenli erişim sağlamanın bir yolu, kritik sistemlerin desteklenmesi ve bakımı için önemlidir. Bununla birlikte, gerçek zamanlı kimlik doğrulama, cihaz uyumluluk kontrolleri ve oturum izleme gibi özelliklerle güvenliğin sağlanması önemlidir - yalnızca güvenilir kullanıcıların ve uç noktaların kritik sistemlere bağlanmasını sağlar. Geçtiğimiz 12 ay içinde kritik altyapı kuruluşlarının %27 'si kontrol sistemleriyle ilgili olarak yetkisiz erişim, güvenlik ihlalleri, veri kaybı, operasyonel kesinti ve hatta ürünlere, süreçlere veya mallara zarar verme gibi bir veya daha fazla güvenlik olayı yaşadıklarını bildirmiştir**. ile MetaDefender OT Access kuruluşlar üçüncü taraflar, yükleniciler ve uzak personel için erişimi yönetebilir.
4. Varlıklara ve Ağ Faaliyetlerine Görünürlük
Tehdit aktörleri endüstriyel sistemleri giderek daha fazla hedef aldıkça, kuruluşların yalnızca yönergelere uyum sağlamakla kalmayıp bunları operasyonel hale getiren çözümlere ihtiyacı vardır. CISA'nın hafifletme planı varlık görünürlüğü, kontrollü erişim ve güvenli güncellemeleri vurguluyor. MetaDefender OT Security bölümlere ayrılmış ağlarda merkezi görünürlük sağlar, sıkı erişim kontrolü uygular.
5. Harici Cihaz ve Media Koruması
Çevresel ve çıkarılabilir medya, OT ortamlarında en çok istismar edilen saldırı vektörlerinden biri olmaya devam etmektedir -ICS/OT güvenlik olaylarının%27'si geçici cihazlar tarafından başlatılmaktadır**. Bu, OT ortamlarında potansiyel bir saldırı vektörü olabilir. MetaDefender Kiosk ve MetaDefender Drive, USB sürücüleri ve diğer harici cihazları ağa girmelerine izin verilmeden önce tarar ve sterilize eder, kötü amaçlı yazılımları kaldırır ve operasyonel çalışma süresinden ödün vermeden dosya bütünlüğünü doğrular.
Daha Secure Bir Secure Sağlayın
Günümüzün saldırıları, OT siber güvenliğine yönelik proaktif, derinlemesine savunma yaklaşımı gerektirmektedir. OPSWAT'ın amaca yönelik çözümlerini entegre ederek kuruluşlar risk profillerini önemli ölçüde azaltabilir, güvenliği artırabilir ve operasyonel sürekliliği sağlayabilir.
Kritik olanı savunmak için OPSWAT çözümlerine neden dünya çapında güvenildiğini keşfedin. Ücretsiz demo için bugün bir uzmanla konuşun.
Kaynaklar:
*2025 IBM X-Force Raporu https://www.ibm.com/reports/threat-intelligence
**SANS 2025 ICS/OT Siber Güvenlik Bütçeleri: Harcama Eğilimleri, Zorluklar ve Gelecek ICS/OT Siber Güvenlik Bütçesi: Harcama Eğilimleri, Zorluklar ve Gelecek - OPSWAT
