Emotet nedir? Neden tehlikelidir?
Emotet, tespit edilmekten kaçma, kurbanların bilgisayarına kötü amaçlı yazılım bırakma ve diğer bağlı cihazlara yayılma yeteneğine sahip olağanüstü gelişmiş ve yıkıcı bir kötü amaçlı yazılım ailesidir.
Emotet, 2014 yılında güvenlik araştırmacıları tarafından hassas ve özel verileri çalmak amacıyla oluşturulmuş, kendi kendine yayılan bir bankacılık truva atı olarak ilk kez tespit edildi. Daha sonraki sürümleri, siber suçlular tarafından kötü amaçlı yazılım dağıtım hizmeti olarak kullanılan en güçlü kötü amaçlı yazılım türlerinden biri haline geldi.(1) Emotet, bankacılık, e-ticaret, sağlık, akademi, kamu ve teknoloji dahil olmak üzere dünya çapında kritik sektörleri hedef almaktadır.
İç Güvenlik Bakanlığı, Emotet’i, her bir olayın giderilmesi için 1 milyon doların üzerinde maliyet gerektiren en pahalı ve zararlı kötü amaçlı yazılımlarından biri olarak değerlendiriyor.(2) Emotet, dünya çapında 1,6 milyondan fazla bilgisayara bulaşmış ve yüz milyonlarca dolarlık zarara yol açmıştır.(3) Aralık 2020 itibarıyla, dünya genelindeki kuruluşların %7'sini etkileyen, dünyanın en yaygın kötü amaçlı yazılımıydı.(4) Emotet ve son dönemdeki faaliyetleri hakkında daha fazla bilgiye önceki blog yazımızda ulaşabilirsiniz.
Emotet nasıl yayılır?
Emotet’in başlıca yayılma yöntemi, zararlı ekler veya hiperlinkler içeren spam e-postalardır. Kurbanları, virüs bulaşmış ekleri açmaya veya zararlı bağlantılara tıklamaya ikna etmek için çeşitli tuzaklar kullanılır. Bu e-postalar, meşru bir kaynaktan veya kurbanın kişi listesindeki birinden geliyormuş gibi tasarlanabilir; fatura olarak sunulabilir ya da teslimat bildirimleri ve koronavirüs pandemisiyle ilgili belgeler gibi kılık değiştirebilir. Örneğin, geçtiğimiz Şubat ayında, COVID-19 enfeksiyon önleme tedbirleriyle ilgiliymiş gibi görünen, virüs bulaşmış bir Word eki içeren aldatıcı bir e-posta kampanyası Japonya’da yaygın bir şekilde yayıldı.(5)
Microsoft’taki güvenlik analistleri, e-posta güvenlik ağ geçitlerinden kaçmak amacıyla e-posta saldırılarında Zip dosyaları gibi şifrelenmiş arşiv dosyalarının eklenmesini içeren olağan Emotet kampanyasından farklı bir taktik değişikliği tespit etti. (6) Bu e-postalar, kurbanları bu ekleri/hiperbağlantıları açmaya ve belgeyi görüntülemek veya düzenlemek için makroları etkinleştirmeye yönlendiriyor.
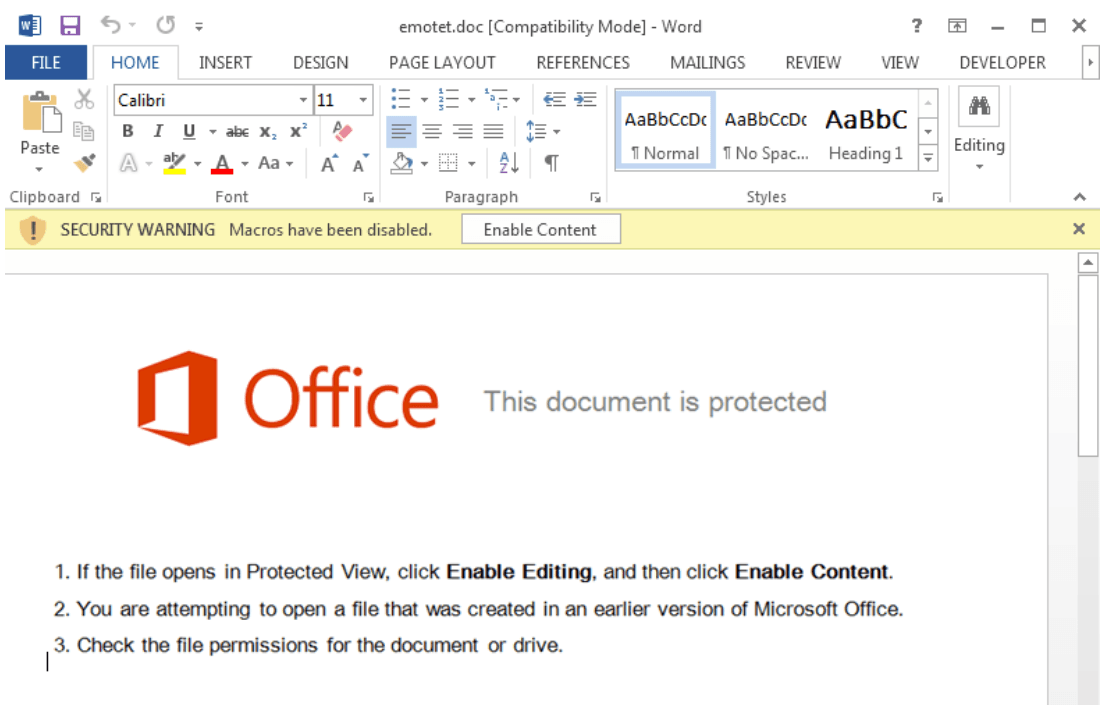
Kurbanlar gömülü makroları etkinleştirdiğinde, Emotet bilgisayarlarına ek kötü amaçlı yazılımlar indirir ve tehdidi tüm ağa yaymaya çalışır. Enfekte olan ağ daha sonra Emotet’in botnet’ine eklenir; böylece siber suçlu, uzaktan ağ üzerinde tam kontrol sağlar.(7)
MetaDefender Emotet'i nasıl önleyebilir ve ağınızı nasıl koruyabilir?
Emotet'i özellikle tehlikeli kılan bir özellik, bazı kötü amaçlı yazılımdan koruma ürünleri tarafından tespit edilmekten kaçabilmesidir. OPSWAT tarafından sunulan gelişmiş bir tehdit önleme çözümü olan MetaDefender ile Emotet'in cihazlarınıza ve ağınıza bulaşmasının hiçbir yolu yoktur.
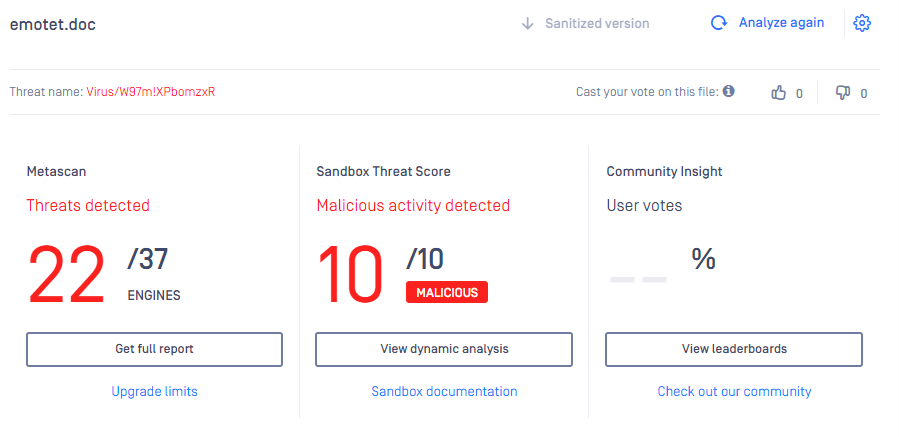
1. OPSWAT Metascan kuruluşunuza gönderilen dosyaları ve e-postaları, bilinen kötü amaçlı yazılımların %99’undan fazlasını tespit eden 30’dan fazla kötü amaçlı yazılım önleme motoruyla hızla tarar. Buradan çoklu tarama teknolojimizle Emotet'in tespit edildiğini gösteren tarama sonuçlarını inceleyebilirsiniz. 37 kötü amaçlı yazılım önleme motorundan 22'si bu kötü amaçlı yazılımı başarıyla tespit etti. Tek bir kötü amaçlı yazılım önleme motoru kullanıyorsanız ve bu motor kötü amaçlı yazılımı tespit edemiyorsa, bilgisayarınız virüs bulaşmış olacaktır. Araştırmalar, kötü amaçlı yazılım önleme motorlarının sayısı arttıkça kötü amaçlı yazılım tespit oranlarının da arttığını göstermektedir.
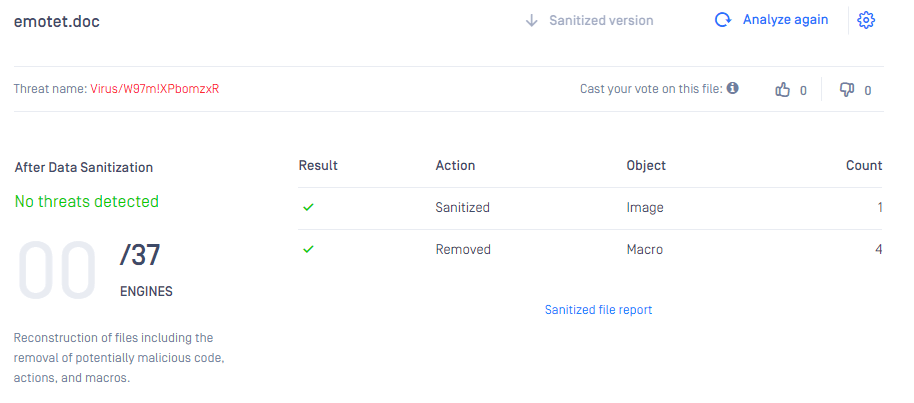
2. Gelişmiş kaçak kötü amaçlı yazılımlar, kötü amaçlı yazılım önleme motorlarını atlatabilse bile, OPSWAT Deep Content Disarm and Reconstruction (Deep CDR™ Teknolojisi) tarafından tamamen etkisiz hale getirilir. Şifre korumalı arşivler dahil olmak üzere tüm dosyalar, e-postalar ve ekler, son kullanıcılara sunulmadan önce özyinelemeli olarak temizlenir. İşleme sonuçlarında da görüldüğü gibi, 1 resim ve 4 makro dahil olmak üzere tüm zararlı gömülü aktif içerikler kaldırılır ve temizlenir. Temizleme işleminden sonra hiçbir tehdit tespit edilmez. Kullanıcılar tüm tehditlere karşı korunur.
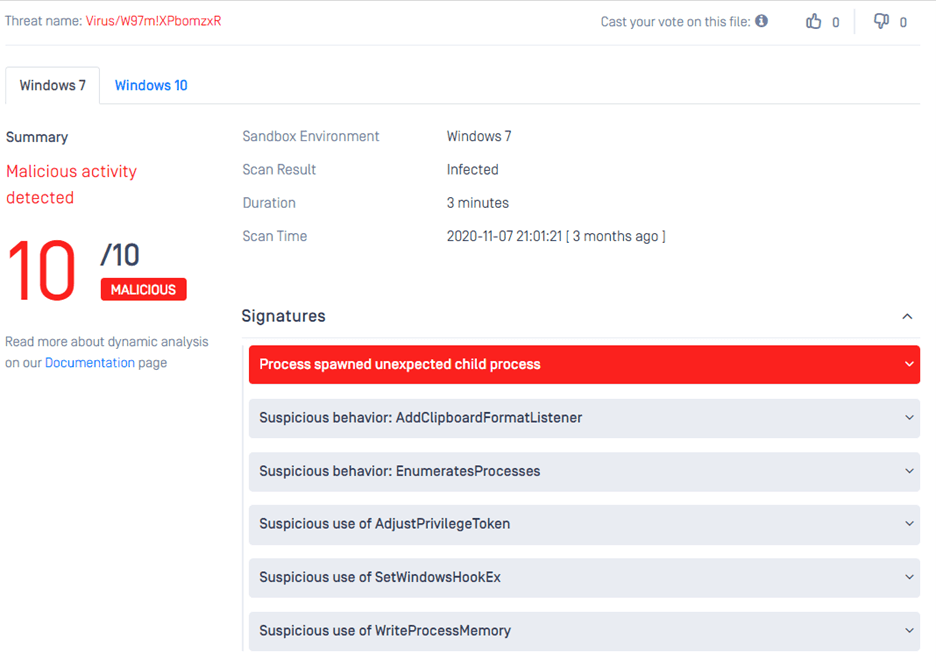
3. Emotet kötü amaçlı yazılımını MetaDefender ile analiz ederken, 3 dakika içinde kötü niyetli bir faaliyet tespit edildi. Sandbox , kötü amaçlı yazılımı kontrollü bir ortamda çalıştırarak dosya davranışlarını kaydedip sınıflandırır ve böylece kötü niyetli davranışları ortaya çıkarır. Daha ayrıntılı bir analiz için kapsamlı bir rapor sunulur.
Siber suçların ticarileşmesiyle birlikte, bilgisayar korsanları teknolojik olarak sofistike saldırılar geliştirmeye devam ediyor. Emotet gibi kaçınma yeteneklerine sahip karmaşık kötü amaçlı yazılımlar, geleneksel güvenlik savunmalarını atlatmak için yetenekli tehdit aktörleri tarafından oluşturulmaktadır. Her kuruluş, özellikle de kritik altyapılar, sürekli gelişen tehditlere karşı savunmak için gelişmiş bir tehdit önleme çözümüne ihtiyaç duyar.
OPSWAT'un gelişmiş teknolojileri ve OPSWAT MedaDefender 'ın kuruluşunuzu giderek karmaşıklaşan siber suçlardan korumaya nasıl yardımcı olabileceği hakkında daha fazla bilgi edinmek için hemen bizimle iletişime geçin.
Referanslar
(1) Palmer, Danny. 2021. "Kötü Amaçlı Yazılımlar ve Botnetler: Emotet Neden 2019'da Kötü Amaçlı Tehdit Ortamına Hakim Oluyor | Zdnet". Zdnet. https://www.zdnet.com/article/....
(2) "Emotet Kötü Amaçlı Yazılım | CISA". 2021. Us-Cert.Cisa.Gov. https://us-cert.cisa.gov/ncas/....
(3) "Emotet Botnet Uluslararası Siber Operasyonda Etkisiz Hale Getirildi". 2021. Justice.Gov. https://www.justice.gov/opa/pr....
(4) "Aralık 2020'nin En Çok Aranan Kötü Amaçlı Yazılımları: Emotet En İyi Kötü Amaçlı Yazılım Tehdidi Olarak Geri Dönüyor | Check Point Software". 2021. Check Point Software https://www.checkpoint.com/pre....
(5) Cluley, Graham. 2021. "Koronavirüs - Hackerlar Kötü Amaçlı Yazılımları Yaymak İçin Enfeksiyon Korkusunu İstismar Ediyor". Graham Cluley. https://grahamcluley.com/coron....
(6) "Emotet Kötü Amaçlı Yazılım | CISA". 2021. Us-Cert.Cisa.Gov. https://us-cert.cisa.gov/ncas/....
(7) Cluley, Graham. 2021. "Emotet Botnet Takedown - Bilmeniz Gerekenler". The State Of Security. https://www.tripwire.com/state....
