2025'te siber suçlular sadece geleneksel savunmaları atlatmakla kalmıyor, onları birer silaha dönüştürüyorlar.
Yeni bir kimlik avı saldırısı dalgası, Google gibi güvenilir hizmetleri kötüye kullanarak güvenlik konusunda en bilinçli gelen kutularını bile atlatıyor. Bu mesajlar genellikle SPF, DKIM ve DMARC kontrollerini geçer. Meşru alan adlarından geliyorlar. Google Workspace'te güven verici yeşil onay işaretini taşırlar. Ama yine de kötü niyetlidirler.
Sorun nedir? E-posta kimlik doğrulaması davranışları denetlemez.
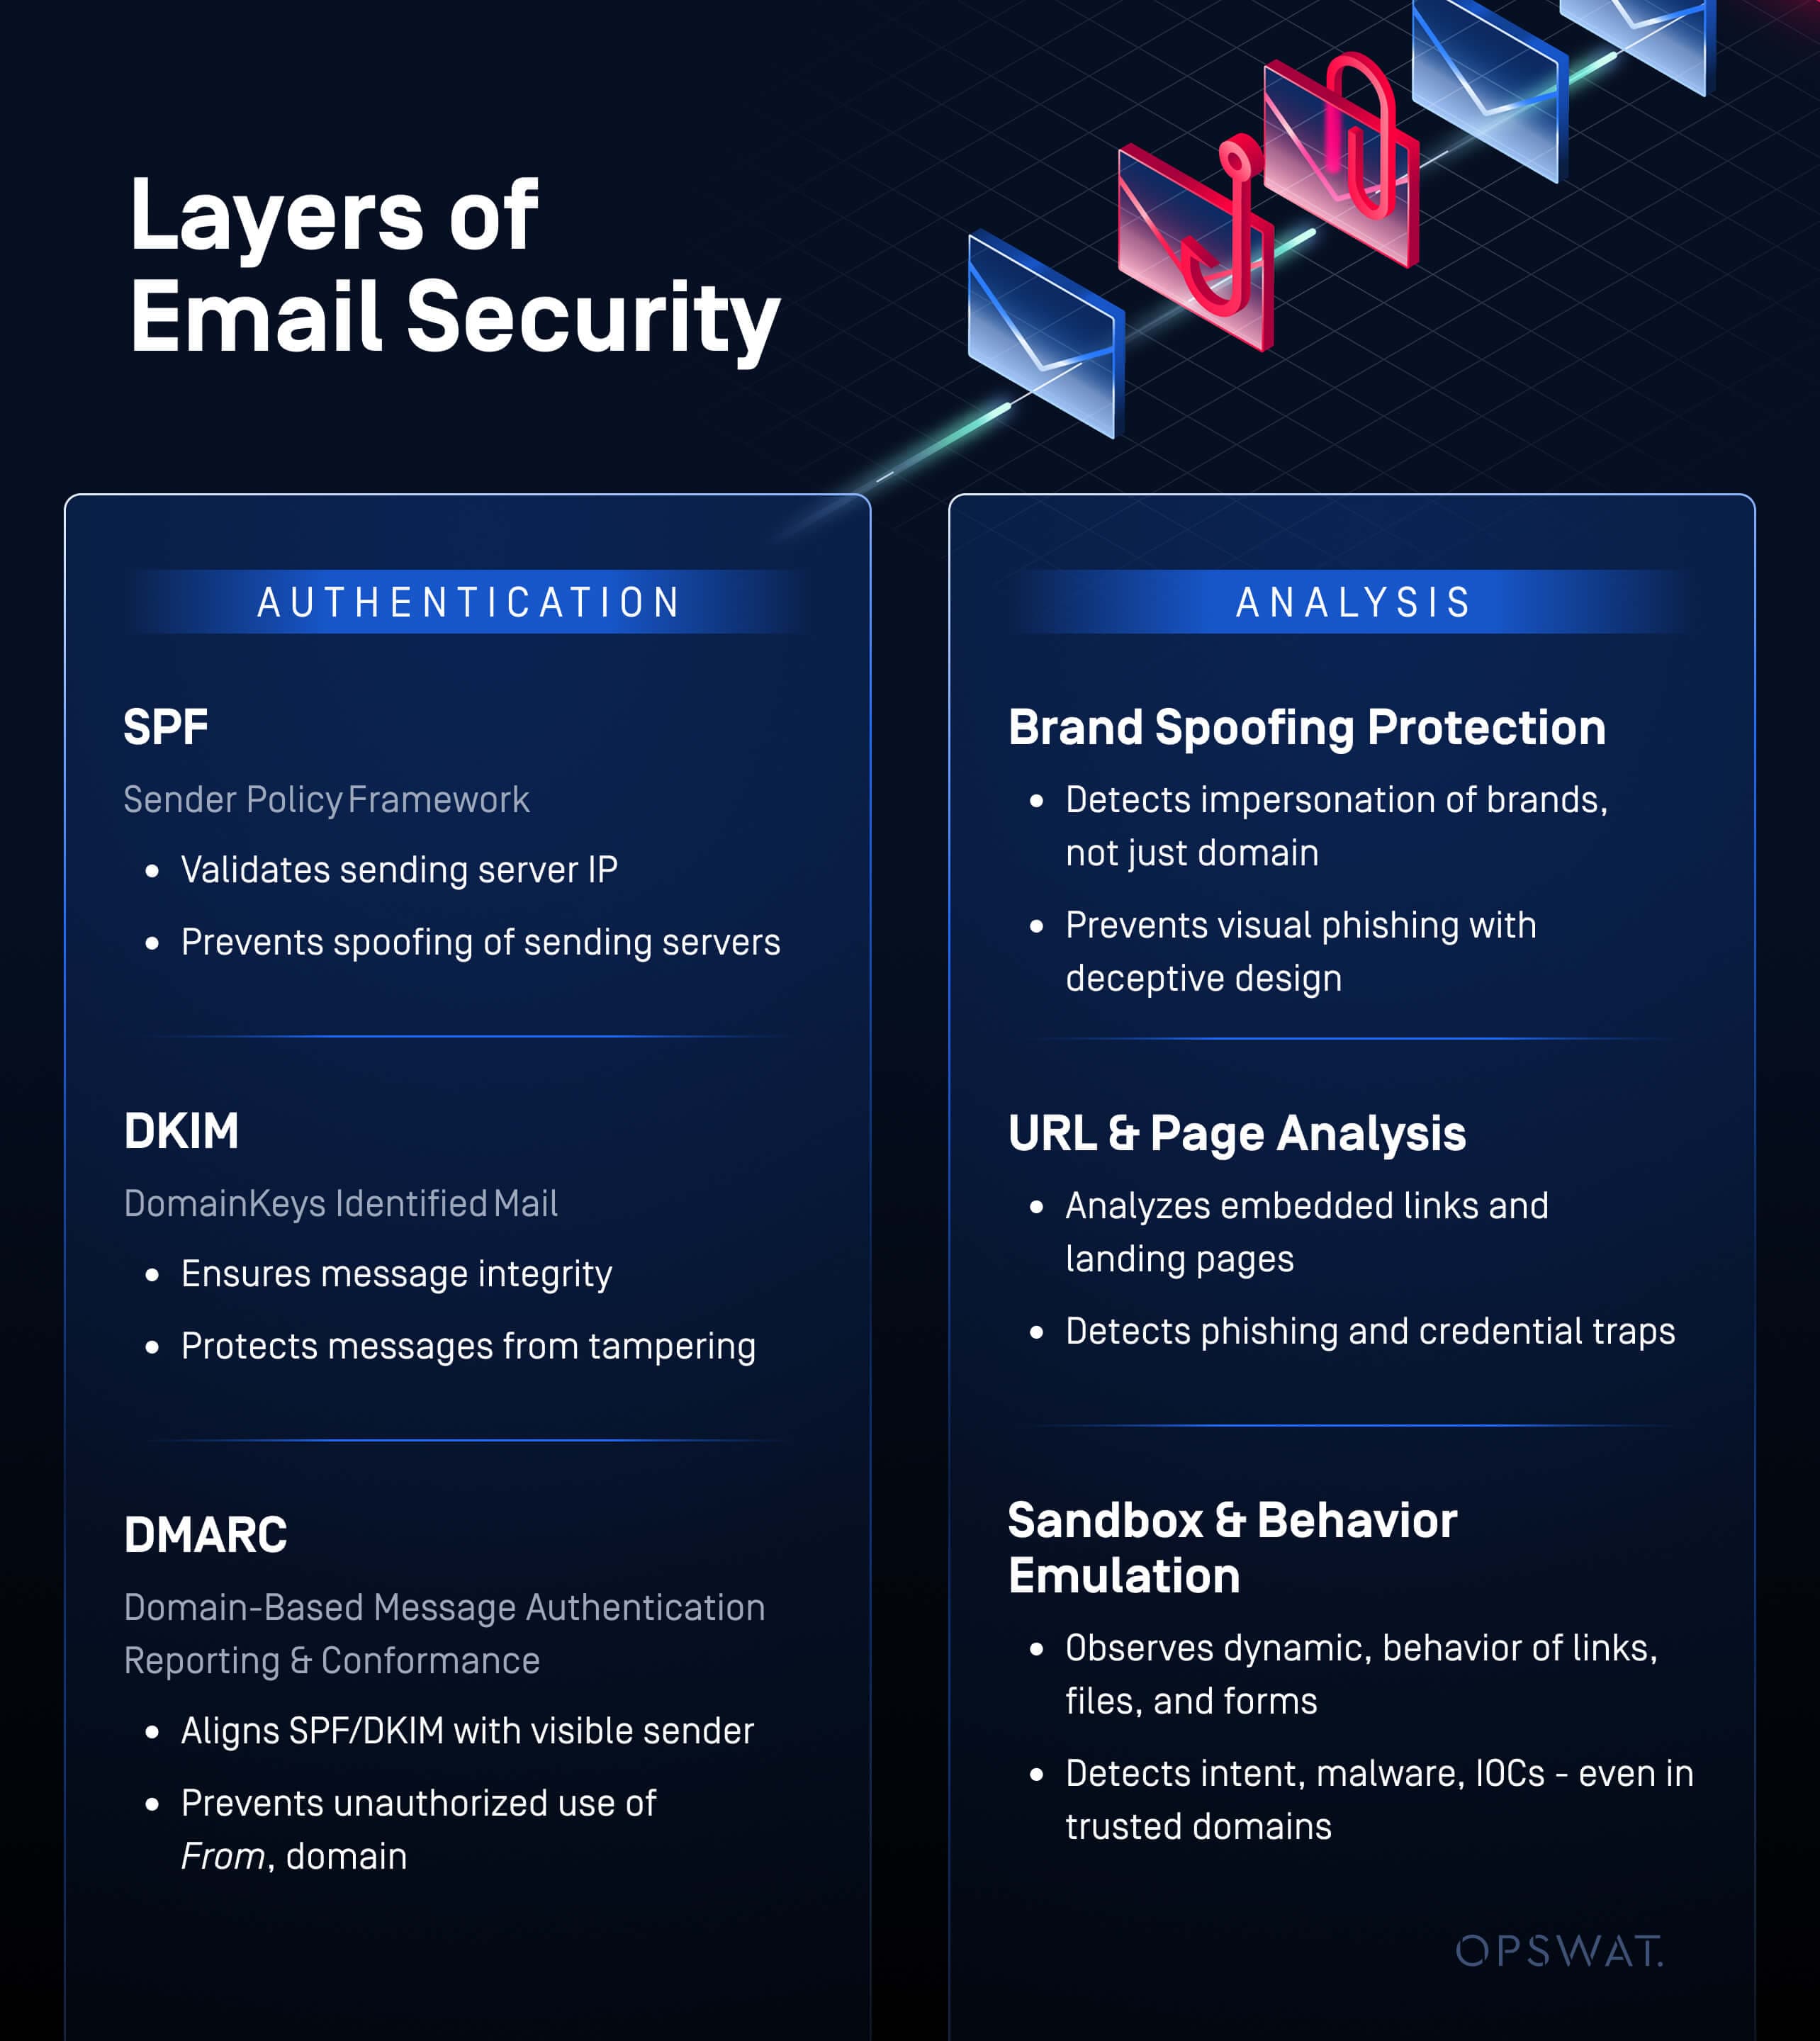
Güvenlik Katmanı | Kategori | Amaç | Neyi Korur |
|---|---|---|---|
SPF (Gönderen Politikası Çerçevesi) | Kimlik Doğrulama | Gönderen sunucu IP'sini doğrular | Gönderen sunucuların sahteciliğini önler |
DKIM (DomainKeys Identified Mail) | Kimlik Doğrulama | Mesaj bütünlüğünü sağlar | Mesajı kurcalanmaya karşı korur |
DMARC (Politika Uygulama) | Kimlik Doğrulama | SPF/DKIM'i görünür gönderici ile hizalar | Kimden: alan adının yetkisiz kullanımını önler |
Marka Sahteciliğine Karşı Koruma | Sıfır Güven/İçerik Güveni | Sadece alan adının değil, markaların da taklit edildiğini tespit eder | Aldatıcı tasarım ile görsel kimlik avını önler |
URL ve Sayfa Analizi | Sıfır Güven/Davranışsal | Gömülü bağlantıları ve açılış sayfalarını analiz eder | Kimlik avı ve kimlik bilgisi tuzaklarını tespit eder |
Sandbox Davranış Emülasyonu (MetaDefender ) | Sıfır Güven/Davranışsal | Bağlantıların, dosyaların ve formların dinamik davranışlarını gözlemler | Niyet, kötü amaçlı yazılım, IOC'leri tespit eder - güvenilir etki alanlarında bile |
Buna ayak uydurmak için, kurumsal güvenlik ekipleri güvene dayalı sinyallerden daha fazlasına ihtiyaç duyar. Davranışa dayalı algılama sistemlerine ihtiyaçları vardır. İşte burada OPSWAT MetaDefender devreye girer.
İmzalandı, Mühürlendi ve Ele Geçirildi: DKIM Tekrar Oynatma Boşluğu
Ortaya çıkan taktiklerden biri, saldırganın yasal olarak imzalanmış bir e-posta başlığını yeniden kullandığı ancak imzalı kısmın ötesine kötü niyetli içerik eklediği DKIM tekrar saldırısıdır.
Şöyle çalışıyor:
- DKIM, mesajın bir bölümünün değiştirilmediğini doğrulamak için bir imza kullanır.
- Ancak l= etiketi (uzunluk) kullanılırsa, mesajın yalnızca bir kısmı imzalanır.
- Bir saldırgan, DKIM kontrolünü tamamen sağlam bırakarak imzalı kısımdan sonra kötü amaçlı içerik ekleyebilir.
- DMARC geçer, çünkü kaynağı doğrulamak için SPF veya DKIM'e bağlıdır.
Sonuç mu? Kimlik avı içeriği sunan, mükemmel şekilde doğrulanmış bir mesaj.
OAuth Kimlik Avı Suistimali: Google Alerts'in İçinden Güveni Ele Geçirmek
Bir diğer rahatsız edici eğilim ise Google'ın OAuth altyapısının kötüye kullanılmasıdır.
Saldırganlar:
- "Google Güvenlik Güncellemesi" veya "Hesap İncelemesi Gerekli" gibi adlar taşıyan sahte OAuth uygulamaları oluşturma
- Kullanıcıları bu uygulamalar hakkında bilgilendiren Google imzalı güvenlik uyarıları göndermek
- Google'ın yasal yanıt vermeyen alan adları tarafından desteklenen bu uyarılara kimlik avı bağlantıları yerleştirme
Kimlik avı tuzağının tamamı Google markalı bir formatta görünür ve kullanıcıları etkisiz hale getirmek için iş parçacıklı uyarıları ve alan adı itibarını kullanır. Sahte değil, Google tarafından barındırılıyor.
Yeşil Onay İşareti Yeterli Değil
Bu yanlış bir güvenlik hissidir. SPF, DKIM ve DMARC'ı geçen bir mesaj yine de
- Kimlik bilgisi toplama sayfaları içerir
- Oturum açma alanlarını gizlemek için kullanıcı arayüzü hilelerini kullanın
- Kötü amaçlı yükleri geciktirmek için boşluklardan yararlanma
- Meşru altyapı üzerinde sahte Microsoft veya Google oturum açma sayfaları barındırmak (örn. sites.google.com)
E-posta kimlik doğrulaması yalnızca bir mesajın nereden geldiğini doğrular, ne yaptığını değil.
MetaDefender : E-posta Davranışları için Kritik Bir Savunma Katmanı
OPSWAT MetaDefender ürünü, kritik öneme sahip görünürlük sağlar. İmza veya gönderen doğrulamasına güvenmek yerine, sanal alan e-posta davranışını taklit eder:
- Dinamik Bağlantı Denetimi - Sayfa davranışını gerçek zamanlı olarak değerlendirmek için gömülü bağlantıları güvenli bir ortamda izler
- Kullanıcı Arayüzü ve Düzen Analizi - Sahte giriş ekranlarını, gizli alanları ve kimlik bilgisi tuzaklarını belirler
- Kimlik Avı Akış Tespiti - Yönlendirmeleri, form gönderimlerini ve saldırgan kontrolündeki uç noktaları tespit eder
MetaDefender , varsayılan olarak e-postalara güvenmediğinden, kimlik doğrulama tabanlı çözümlerin gözden kaçırdığı unsurları tespit eder. İmzalanmış, kimliği doğrulanmış ve "yeşil onaylı" e-postalar bile silah olarak kullanılabilir. MetaDefender , gerçek niyeti MetaDefender .
Şirketler Şimdi Ne Yapmalı?
Kimlik avı gelişiyor. Sizin savunmanız da gelişmeli. İşte nasıl öne geçeceğiniz:
- Adopt Zero Trust Email Security – Don’t rely solely on headers and metadata. Inspect email content and behavior.
- Davranış Tabanlı Korumalı Alan Ekleme - Bağlantılar, formlar ve yükler için dinamik analiz ile algılama yığınınızı geliştirin.
- Secure ve Sistem E-postaları – OAuth ve etki alanı kötüye kullanımı, uyarı e-postalarını bile potansiyel bir tehdit vektörü haline getirir.
Kimlik Doğrulamanın Tek Başına Göremediklerini Denetleyin
OPSWAT MetaDefender , Google uyarıları gibi "güvenilir" kaynaklardan gelen gelişmiş kimlik avı saldırılarını nasıl tespit ettiğini keşfedin. Bugün bir uzmanla görüşün ve gelişmiş sanal alanımızı e-posta güvenlik stratejinizin ön saflarına nasıl yerleştirebileceğinizi öğrenin.
