Microsoft Office belgeleri, siber saldırılar için en etkili araçlardan biri olmaya devam ediyor. Güvenilir, yaygın olarak kullanılan ve günlük işlemlerin ayrılmaz bir parçası olan bu belgeler, Rus siber suçlularla bağlantılı son faaliyetler ve CVE-2026-21509 gibi güvenlik açıkları, Office'in özellikle yüksek değerli ve hassas ortamlar için neden güvenilir bir giriş noktası olmaya devam ettiğini gösteriyor.
Güvenlik Açığı: Tasarımla Güveni Suistimal Etmek
CVE-2026-21509 allowed attackers to weaponize a legitimate Office document so exploitation occurred during normal file processing. No macros. No warnings. No obvious red flags. The document looked ordinary because, structurally, it was.
That's the problem. Office files are complex containers. They support embedded objects, references, and dynamic content designed for productivity. That same complexity gives attackers room to hide execution paths inside normal document handling.
Sömürü Nasıl Çalışır?
Microsoft Office includes a Security Manager that functions as a gatekeeper for embedded objects. When Office encounters an OLEObject, it checks a blocklist (Kill Bits) to determine if that object is dangerous.
CVE-2026-21509 exploits this trust mechanism directly. Attackers embed specific properties and flags within the document's XML structure. These flags essentially present credentials to the Security Manager, signaling "this object is trusted, don't check it." The Security Manager complies, and the malicious OLEObject executes without scrutiny.
The exploit happens early, during parsing and rendering. The document doesn't need to look malicious. It only needs to be opened.
Bir Örüntü, Bir İstisna Değil
CVE-2026-21509, tanıdık bir modeli takip ediyor.
In CVE-2024-30103, attackers abused how Office handled remote templates, enabling execution without macros and with minimal user interaction. Earlier, CVE-2023-36884 was actively exploited by state linked groups through crafted Office documents that triggered during normal rendering.
Each case reinforces the same point: the exploit happens early, during parsing and rendering. The document doesn't need to look malicious. It only needs to be opened.
This approach fits well with how Russian threat groups operate. They favor techniques that blend into normal workflows, avoid noisy indicators, and exploit trust rather than forcing access.
Ofis Sıfır Günlerinden Alınacak Gerçek Ders
The lesson isn't about one vulnerability or one campaign. It's about the attack surface itself.
Office documents are usually treated as data, not executable content. Modern exploits take advantage of that assumption. Security teams cannot rely on knowing which vulnerability is active or which exploit is circulating at any given time. Zero days work precisely because they are unknown when they are used.
For organizations running critical systems, this changes the security equation. The focus can't be on identifying the exploit after a document is opened. The focus has to be on removing the ability for documents to execute hidden logic at all.
OPSWAT Bu Tehdidi Nasıl Ele Alıyor?
OPSWAT , Office sıfırıncı gün sorununu iki tamamlayıcı teknolojiyle OPSWAT : Deep CDR™ Teknolojisi, yürütme yeteneğini ortadan kaldırarak istismarı önlerken, Adaptive Sandbox davranış analizi yoluyla kötü amaçlı belgelerin gerçek niyetiniSandbox .
Deep CDR™ Teknolojisi: Yapısal Temizleme Yoluyla Saldırıları Etkisiz Hale Getirme
Deep CDR™ Technology addresses the problem at the source by taking a zero-trust approach to file structure.
Deep CDR™ Teknolojisi, bir belgenin kötü amaçlı olup olmadığına karar vermek yerine, karmaşık dosyaları varsayılan olarak potansiyel olarak güvenli olmayan dosyalar olarak değerlendirir. Belgeyi parçalara ayırır, tüm aktif ve istismar edilebilir öğeleri (komut dosyaları, gömülü nesneler, hatalı biçimlendirilmiş yapılar) kaldırır ve iş içeriğini koruyan temiz bir sürüm oluşturur.
Deep CDR™ Teknolojisi CVE-2026-21509'u Nasıl Durdurur?
Deep CDR™ Technology operates on a fundamentally different principle than the Office Security Manager. It doesn't evaluate trust. It doesn't check blacklists or analyze flags. It simply removes all out-of-policy content, including OLEObjects.
By deconstructing the document and eliminating every active and exploitable element before reconstruction, Deep CDR™ Technology renders the exploit mechanism inert. There are no OLEObjects left to execute, trusted or otherwise. The document that emerges preserves business content but cannot carry execution capability.
This approach doesn't require knowledge of CVE-2026-21509 or any future variant. If the exploit depends on embedded objects surviving into the user environment, it fails by design.
CISO'lar için bu, risk tartışmasını yeniden şekillendirir. Office sıfır günleri artık bir istihbarat sorunu olmaktan çıkıp bir tasarım tercihi haline gelir. Belge gelebilir, ancak gizli mantığı yürütme yeteneği olmadan gelir.
Adaptive Sandbox: Davranış Analizi Yoluyla Kötü Niyetli Amaçları Ortaya Çıkarma
Deep CDR™ Teknolojisi yapısal temizleme yoluyla istismarı önlerken, Adaptive Sandbox farklı bir yaklaşım sergiler: belgeyi kontrollü bir ortamda çalıştırır ve gerçekte ne yaptığını gözlemler.
Davranış Analizinin Önemi
CVE-2026-21509 demonstrates why static analysis has limits. The malicious documents associated with APT28's Ukraine campaign appear structurally normal. The flags embedded in the XML don't register as obvious malware signatures. Traditional detection methods struggle because there's nothing obviously "wrong" to find.
Adaptive Sandbox operates differently. Rather than trying to identify malicious patterns in static code, it executes the document in a controlled environment and observes its actual behavior.
Adaptive Sandbox , APT28 Kampanyasını NasılSandbox ?
When Adaptive Sandbox analyzed the malicious documents exploiting CVE-2026-21509, it didn't look for known exploit signatures. It ran the document and watched what happened.
CVE-2026-21509'u istismar eden gerçek kötü amaçlı belgeler
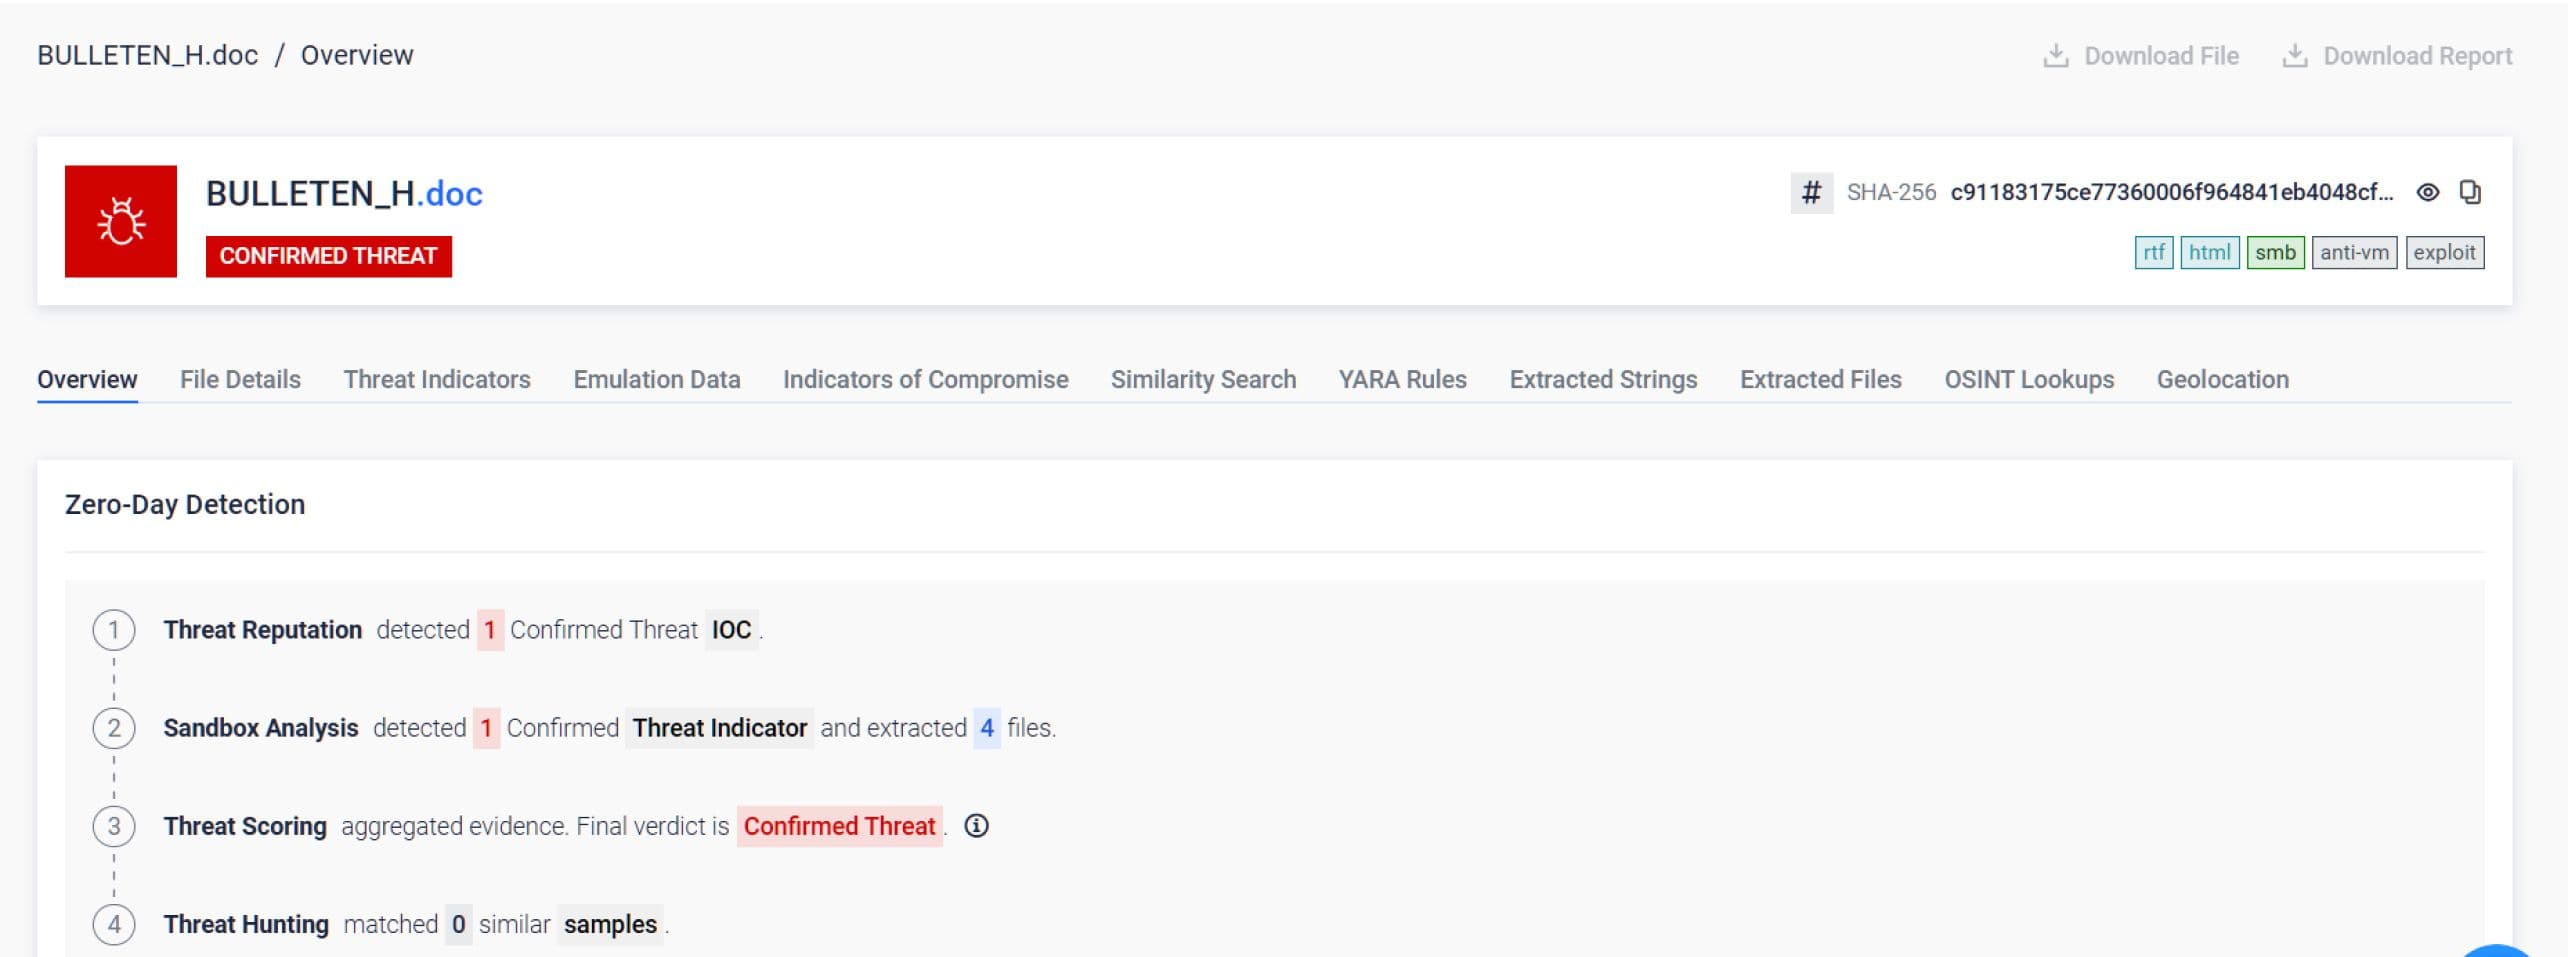
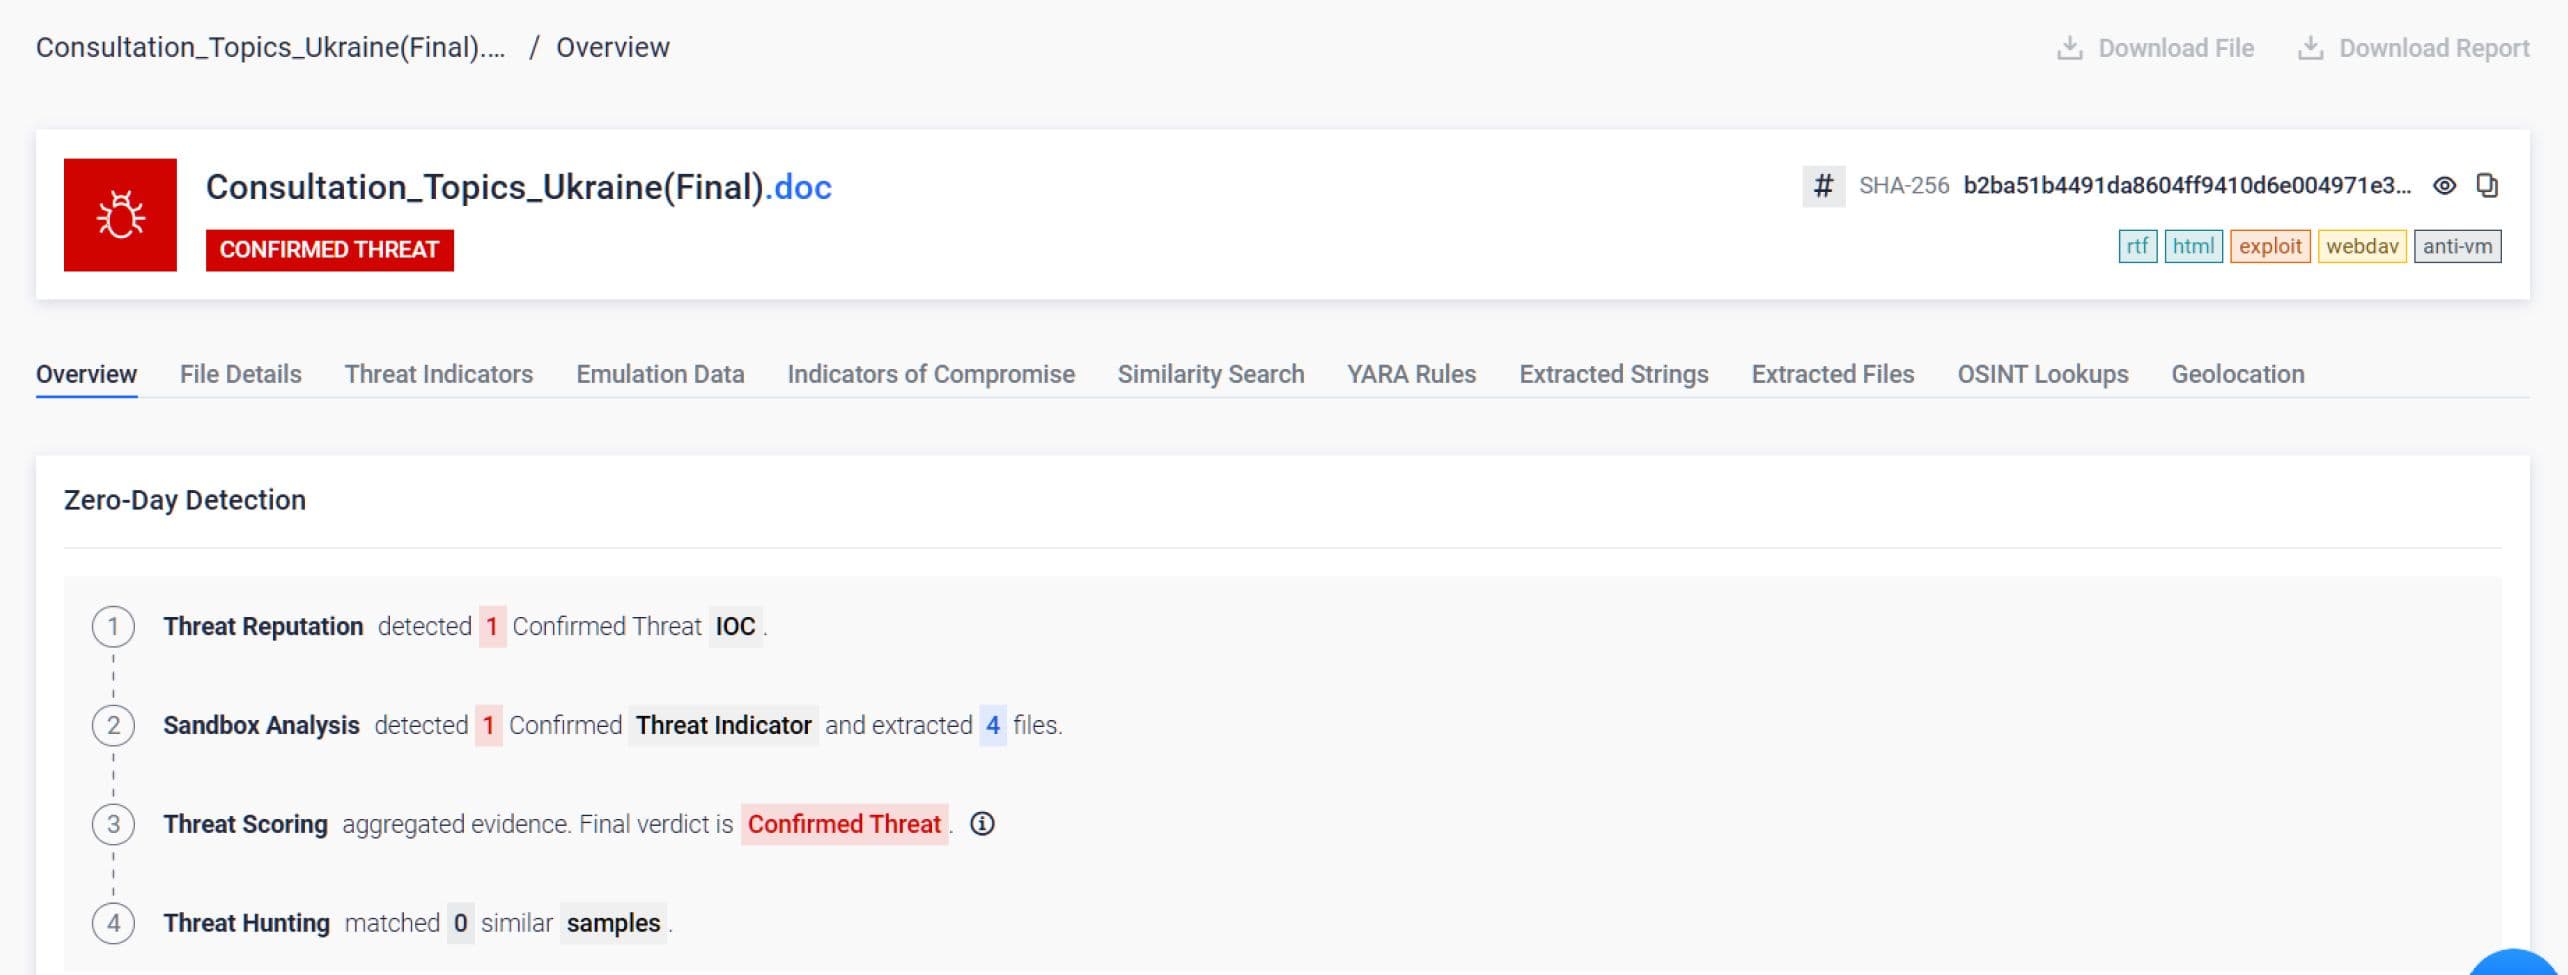
Dosya açıldığı anda, saldırganın amaçladığı gibi gömülü OLEObject tetiklendi. Ancak kurbanın ağına ulaşmak yerine, gerçek amacını ortaya çıkardı: bir sonraki aşamadaki yükü almak için harici tehdit aktörünün altyapısına WebDAV bağlantısı başlatmak.
Önemli olan bu ağ davranışıdır. XML yapısı değil. Belirli bayrakların varlığı değil. Belgeye yürütme fırsatı verildiğinde gerçekleştirdiği fiili eylemdir.
Adaptive Sandbox , tüm aktif ve istismar edilebilir öğeleriSandbox ve taklit ederek eksiksiz bir davranış profili oluşturur. Bir istismar bilinmiyor olsa bile, bir belge harici sunuculara ulaşmaya, ek yükleri indirmeye, gizli komutları yürütmeye veya komut ve kontrol bağlantıları kurmaya çalışırsa, Adaptive Sandbox belge kullanıcılara ulaşmadan önce bu davranışıSandbox .
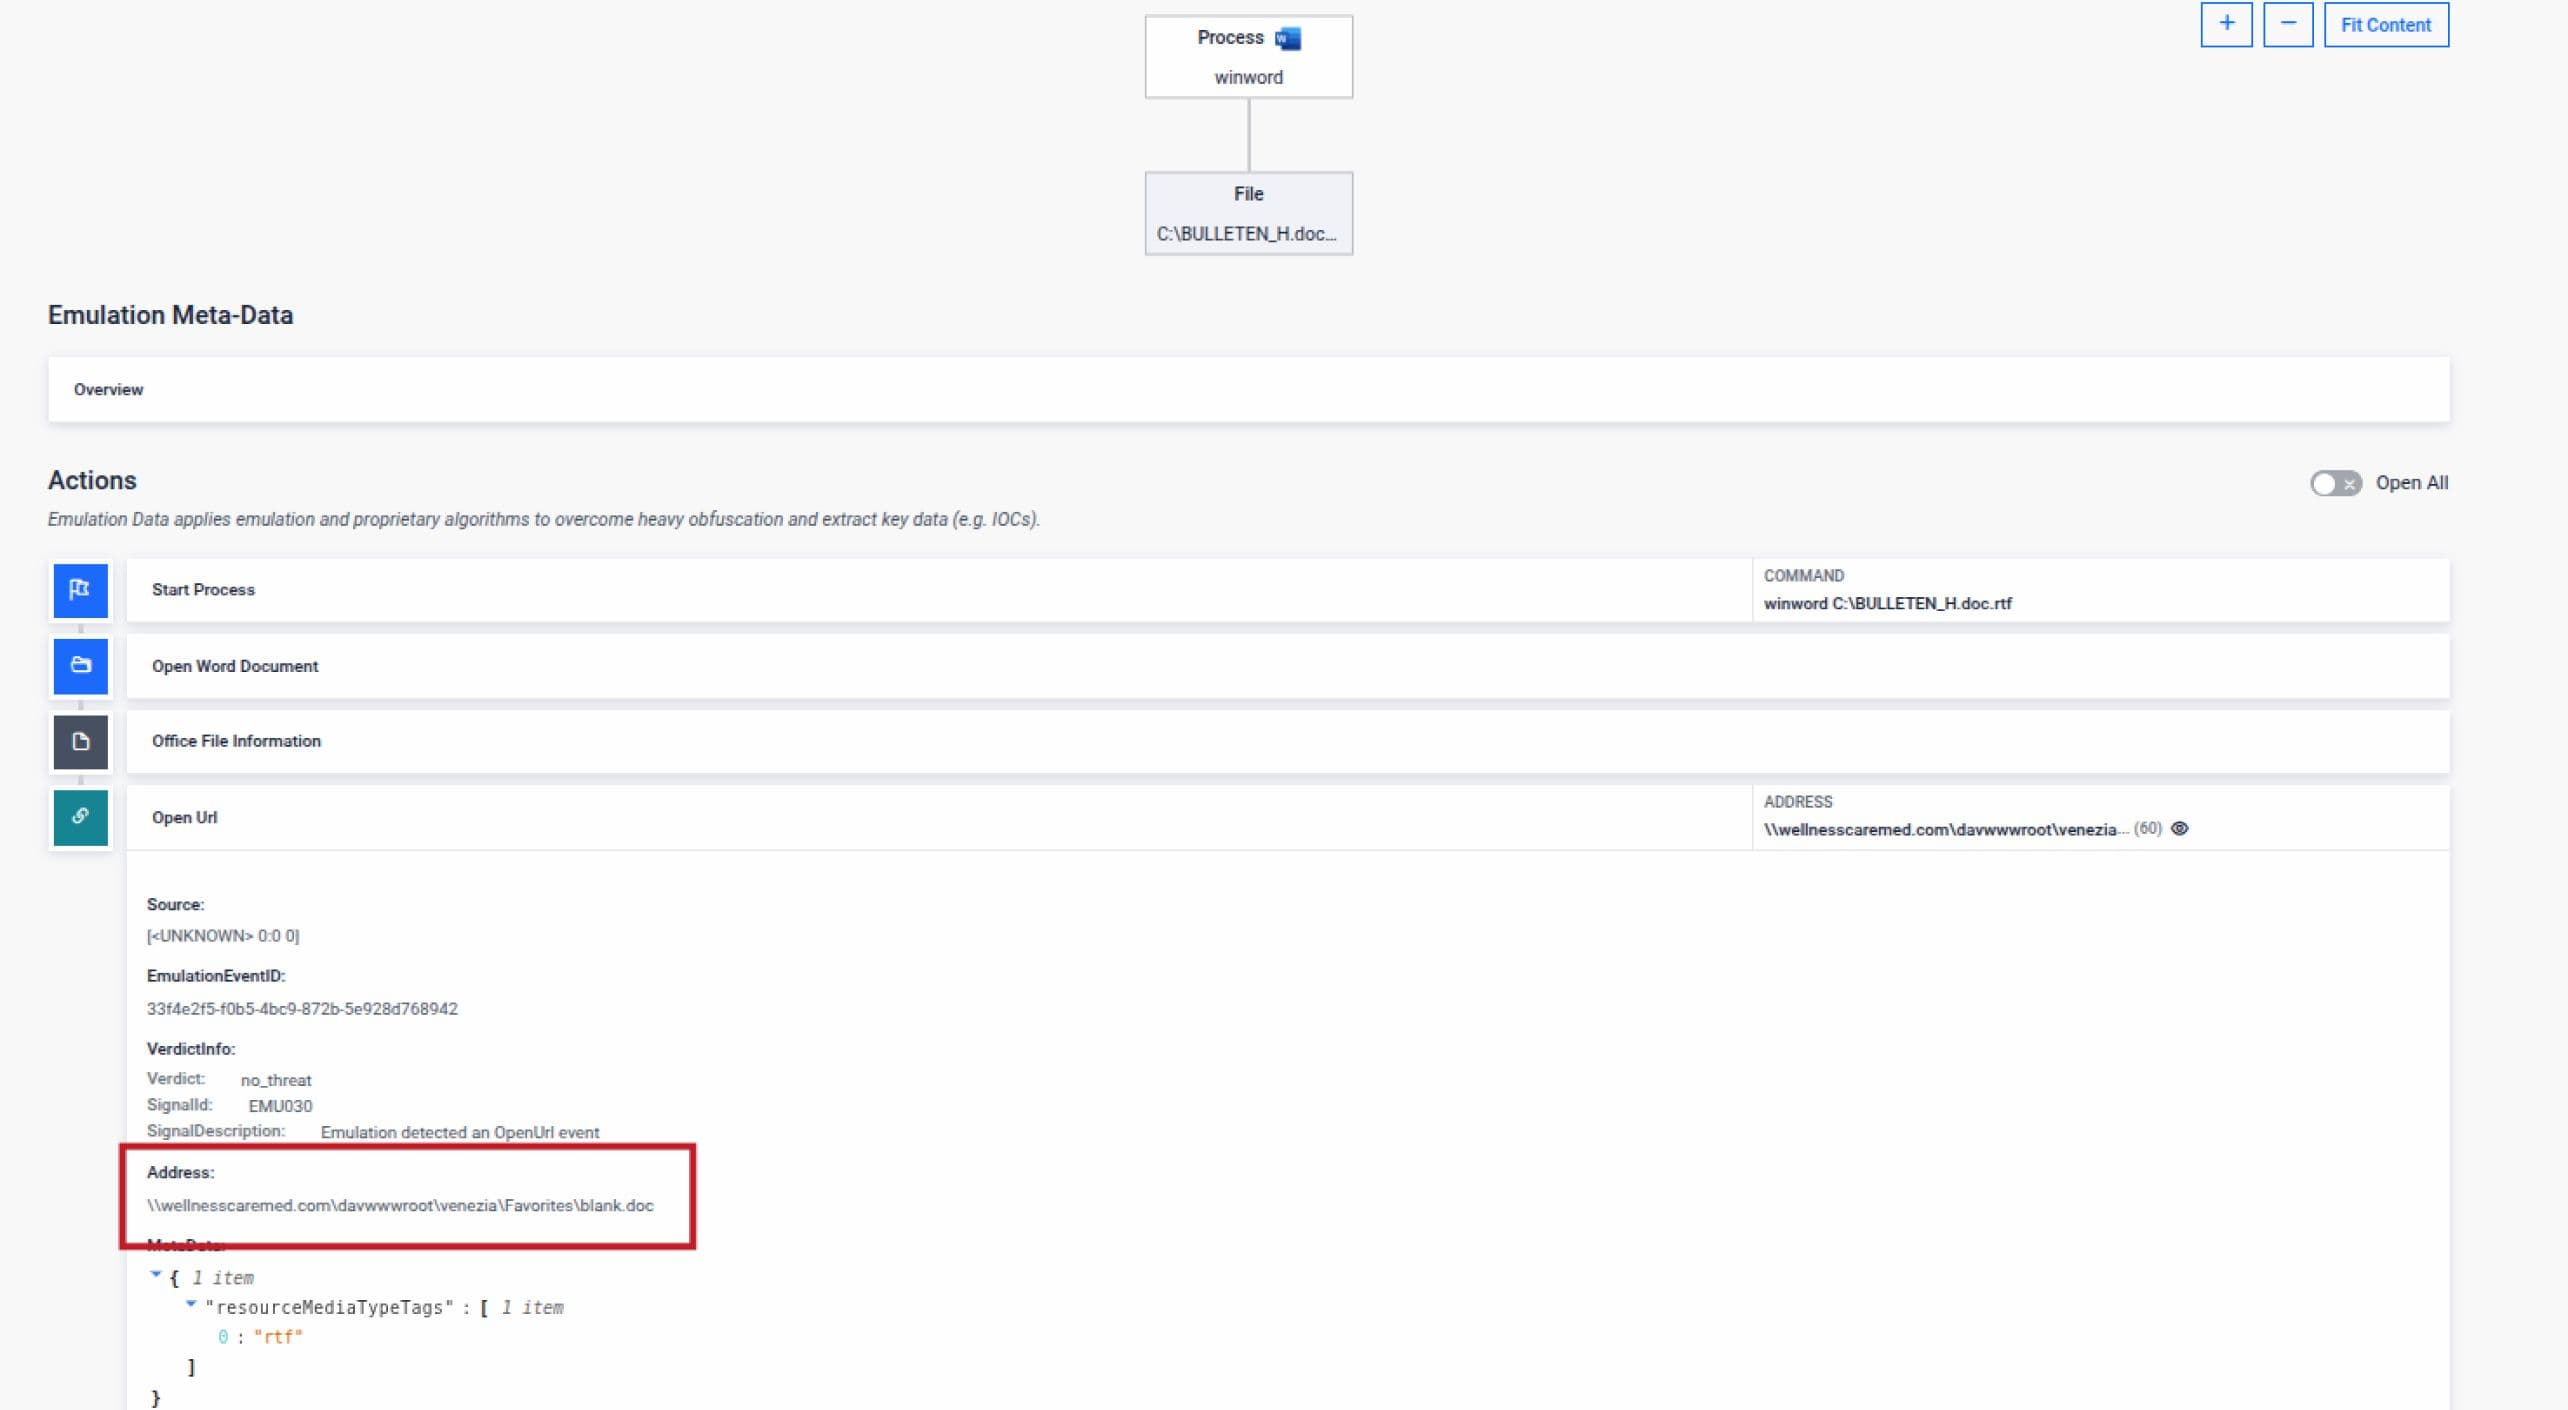
OLEObject kötü amaçlı kod içeriyorsa, Adaptive Sandbox bunu imza eşleştirme yoluyla değil, davranışsal yürütme yoluylaSandbox .
Birlikte Çalışan İki Teknoloji
Yüksek riskli ortamlarda faaliyet gösteren kuruluşlar için Deep CDR™ Teknolojisi ve Adaptive Sandbox , farklı ancak birbirini tamamlayan rollerSandbox :
- Önleme için Deep CDR™ Teknolojisi: Ortama giren belgelerin kötü amaçlı komutları çalıştırmasını engeller. Dosya kullanıcılara ulaşmadan önce istismar yeteneği kaldırılır. Belgelerin son kullanıcılara güvenli bir şekilde teslim edilmesi için temizlenmesi gerektiğinde bunu kullanın.
- AlgılamaSandbox Adaptive Sandbox : Kontrollü yürütme yoluyla şüpheli belgelerin davranışsal niyetini ortaya çıkarır , tehdit istihbaratı, olay müdahalesi ve adli analizi destekler. Bir belgenin tam olarak ne için tasarlandığını anlamanız gerektiğinde bunu kullanın.
CVE-2026-21509, dosya yapısına olan güveni kötüye kullanır. Deep CDR™ Teknolojisi, kötüye kullanılabilir yapıyı ortadan kaldırır. Adaptive Sandbox , kötüye kullanımın ne amaçla tasarlandığınıSandbox .
Her iki yaklaşım da güvenlik açığını önceden bilmek gerektirmez. Her ikisi de, bir sonraki Office sıfır günü ortaya çıktığında, kuruluşunuzun bunun ne yaptığını öğrenmek için beklemeyeceğini garanti eder.
Sonuç: Algılama Değil, Tasarımla Güvenlik
Office exploits will continue to emerge. Threat actors will keep abusing file complexity because it works. The practical takeaway is simple: in high-risk environments, Office documents should arrive safe by construction. Not monitored. Not "probably clean." Safe to open.
CVE-2026-21509 won't be the last Office exploit used by Russian hackers. The next one may already exist. The only meaningful question is whether documents get the chance to execute hidden logic in your environment.
Deep CDR™ Teknolojisi ve Adaptive Sandbox mevcut güvenlik altyapınızaSandbox nasıl entegre edebileceğiniz hakkında daha fazla bilgi edinin.
