- Gelişmiş Dosya Aktarımı Nedir ve Kurumsal Güvenlik Açısından Neden Önemlidir?
- Sıfır Güven, Managed File Transfer Nasıl Dönüştürür?
- Sıfır Güven Managed File Transfer İş ve Güvenlik Avantajları Nelerdir?
- CISO'lar, sıfır güvenli Managed File Transfer değerlendirirken nelere dikkat etmelidir?
- İşletmeler Sıfır Güven Managed File Transfer Nasıl Başarıyla Uygulayabilir?
- SSS
- Kuruluşunuz gelişmiş dosya aktarım güvenliği ile donatılmış mı?
Gelişmiş Dosya Aktarımı Nedir ve Kurumsal Güvenlik Açısından Neden Önemlidir?
Gelişmiş dosya aktarımı, geleneksel yönetilen dosya aktarım sistemlerinin, modern siber tehditler, hibrit mimariler ve giderek karmaşıklaşan uyumluluk kuralları karşısında hassas verileri koruyan, güvenliği ön planda tutan ve ilkelere dayalı platformlara dönüşümünü ifade eder. Güvenliği ön planda tutan CISO’lar için gelişmiş dosya aktarımı, hassas dosyaların ve kurumsal verilerin güvenli, doğrulanabilir ve Sıfır Güven (Zero-Trust) ilkeleriyle uygulanarak aktarılması anlamına gelir.
Modern işletmeler, bulut hizmetleri, uzaktan çalışan ekipler, küresel iştirakler ve tedarik zinciri ortakları arasında aylık ortalama 2,5 petabayt veri alışverişi gerçekleştirmektedir. Bu aktarımların her biri potansiyel bir saldırı vektörü oluşturmaktadır.
Fidye yazılımı grupları ve ulus devlet aktörleri dosyaları silah olarak kullanırken, son tehdit istihbaratına göre dosya tabanlı saldırılar bir önceki yıla göre %47 artış göstermiştir. Saldırganlar geleneksel protokolleri ve güvene dayalı modelleri istismar etmektedir.
Gelişmiş dosya aktarımı, kurumsal güvenlikte tehlikeli bir boşluğu doldurduğu için önemlidir: güvenilir iç ağlar, kritik altyapı sistemleri ve yüksek değerli veri akışları arasındaki kesişim noktası. Sıfır Güven kontrolleri olmadan, bu aktarımlar düşmanların yararlanabileceği kör noktalar haline gelir.
Güvenlik ve uyumluluk gereksinimleri, kurumsal dosya aktarım ihtiyaçlarını nasıl şekillendirir?
Güvenlik ve uyumluluk gereklilikleri, dosya aktarımı konusundaki beklentileri kökten yeniden tanımlamıştır. GDPR, HIPAA, PCI DSS, SOX gibi düzenlemeler ve sektöre özgü çerçeveler, hassas verilerin nasıl aktarılması, doğrulanması, kaydedilmesi, saklanması ve izlenmesi gerektiği konusunda katı kurallar getirmektedir. Her biri şunları zorunlu kılmaktadır:
- Aktarım sırasında ve depolandığında şifreleme
- RBAC (rol tabanlı erişim kontrolü)
- Doğrulanabilir denetim izleri
- Olay raporlama ve müdahale
- Verilerin değiştirilmediğine veya uygunsuz bir şekilde erişilmediğine dair güvence
Uygunsuzluk, ciddi finansal ve itibar kaybına yol açabilir. Örneğin, GDPR ihlalleri, yıllık küresel ciroların %4'üne veya 20 milyon avroya kadar (hangisi daha yüksekse) para cezasına neden olabilir. Korunmayan dosya aktarımlarını içeren ihlaller, sağlık ve finans hizmetleri sektörlerinde 50 milyon doları aşan cezalarla, davalarla ve düzenleyici soruşturmalarla sonuçlanmıştır.
Düzenlemeye tabi verilerin korunmasından sorumlu CISO'lar için, öncelikle dosya değil aktarımın güvenliğini sağlamak üzere tasarlanmış geleneksel MFT , modern standartları karşılamak için çok fazla boşluk bırakmaktadır. Güvenli dosya aktarımı konusunda NIST kılavuzuna göre, içerik düzeyinde doğrulama ve sürekli kontrol olmadan yalnızca aktarım katmanı güvenliği yeterli değildir.
Geleneksel Dosya Aktarım Protokolleriyle İlişkili En Yaygın Riskler Nelerdir?
FTP, SFTP ve FTPS gibi eski dosya aktarım mekanizmaları, CISO'ların bugün karşı karşıya olduğu dinamik, dağıtılmış ve tehditlerle dolu ortamlar için tasarlanmamıştır. Bu mekanizmaların güvenlik açıkları şunlardır:
- Göndericiler, sunucular ve alıcılar arasında örtük güven; sürekli doğrulama yapılmaz
- Statik kimlik bilgileri, oltalama veya kimlik bilgisi doldurma yöntemleriyle kolayca çalınabilir
- Yetersiz kimlik doğrulama ve sınırlı çok faktörlü kimlik doğrulama desteği
- Zayıf bütünlük ve doğrulama kontrolleri, tahrif edilmiş veya silah haline getirilmiş dosyaların fark edilmeden geçmesine izin verir.
- Sınırlı günlük kaydı, adli soruşturmaları ve denetim hazırlığını engelliyor
- Yerleşik kötü amaçlı yazılım veya tehdit denetimi yoktur
- Çevre tabanlı koruma, çoklu bulut ve uzaktan çalışma ortamlarında, güvenilir bölgeleri tanımlamak için ağ sınırları artık mevcut olmadığından etkisiz hale gelir.
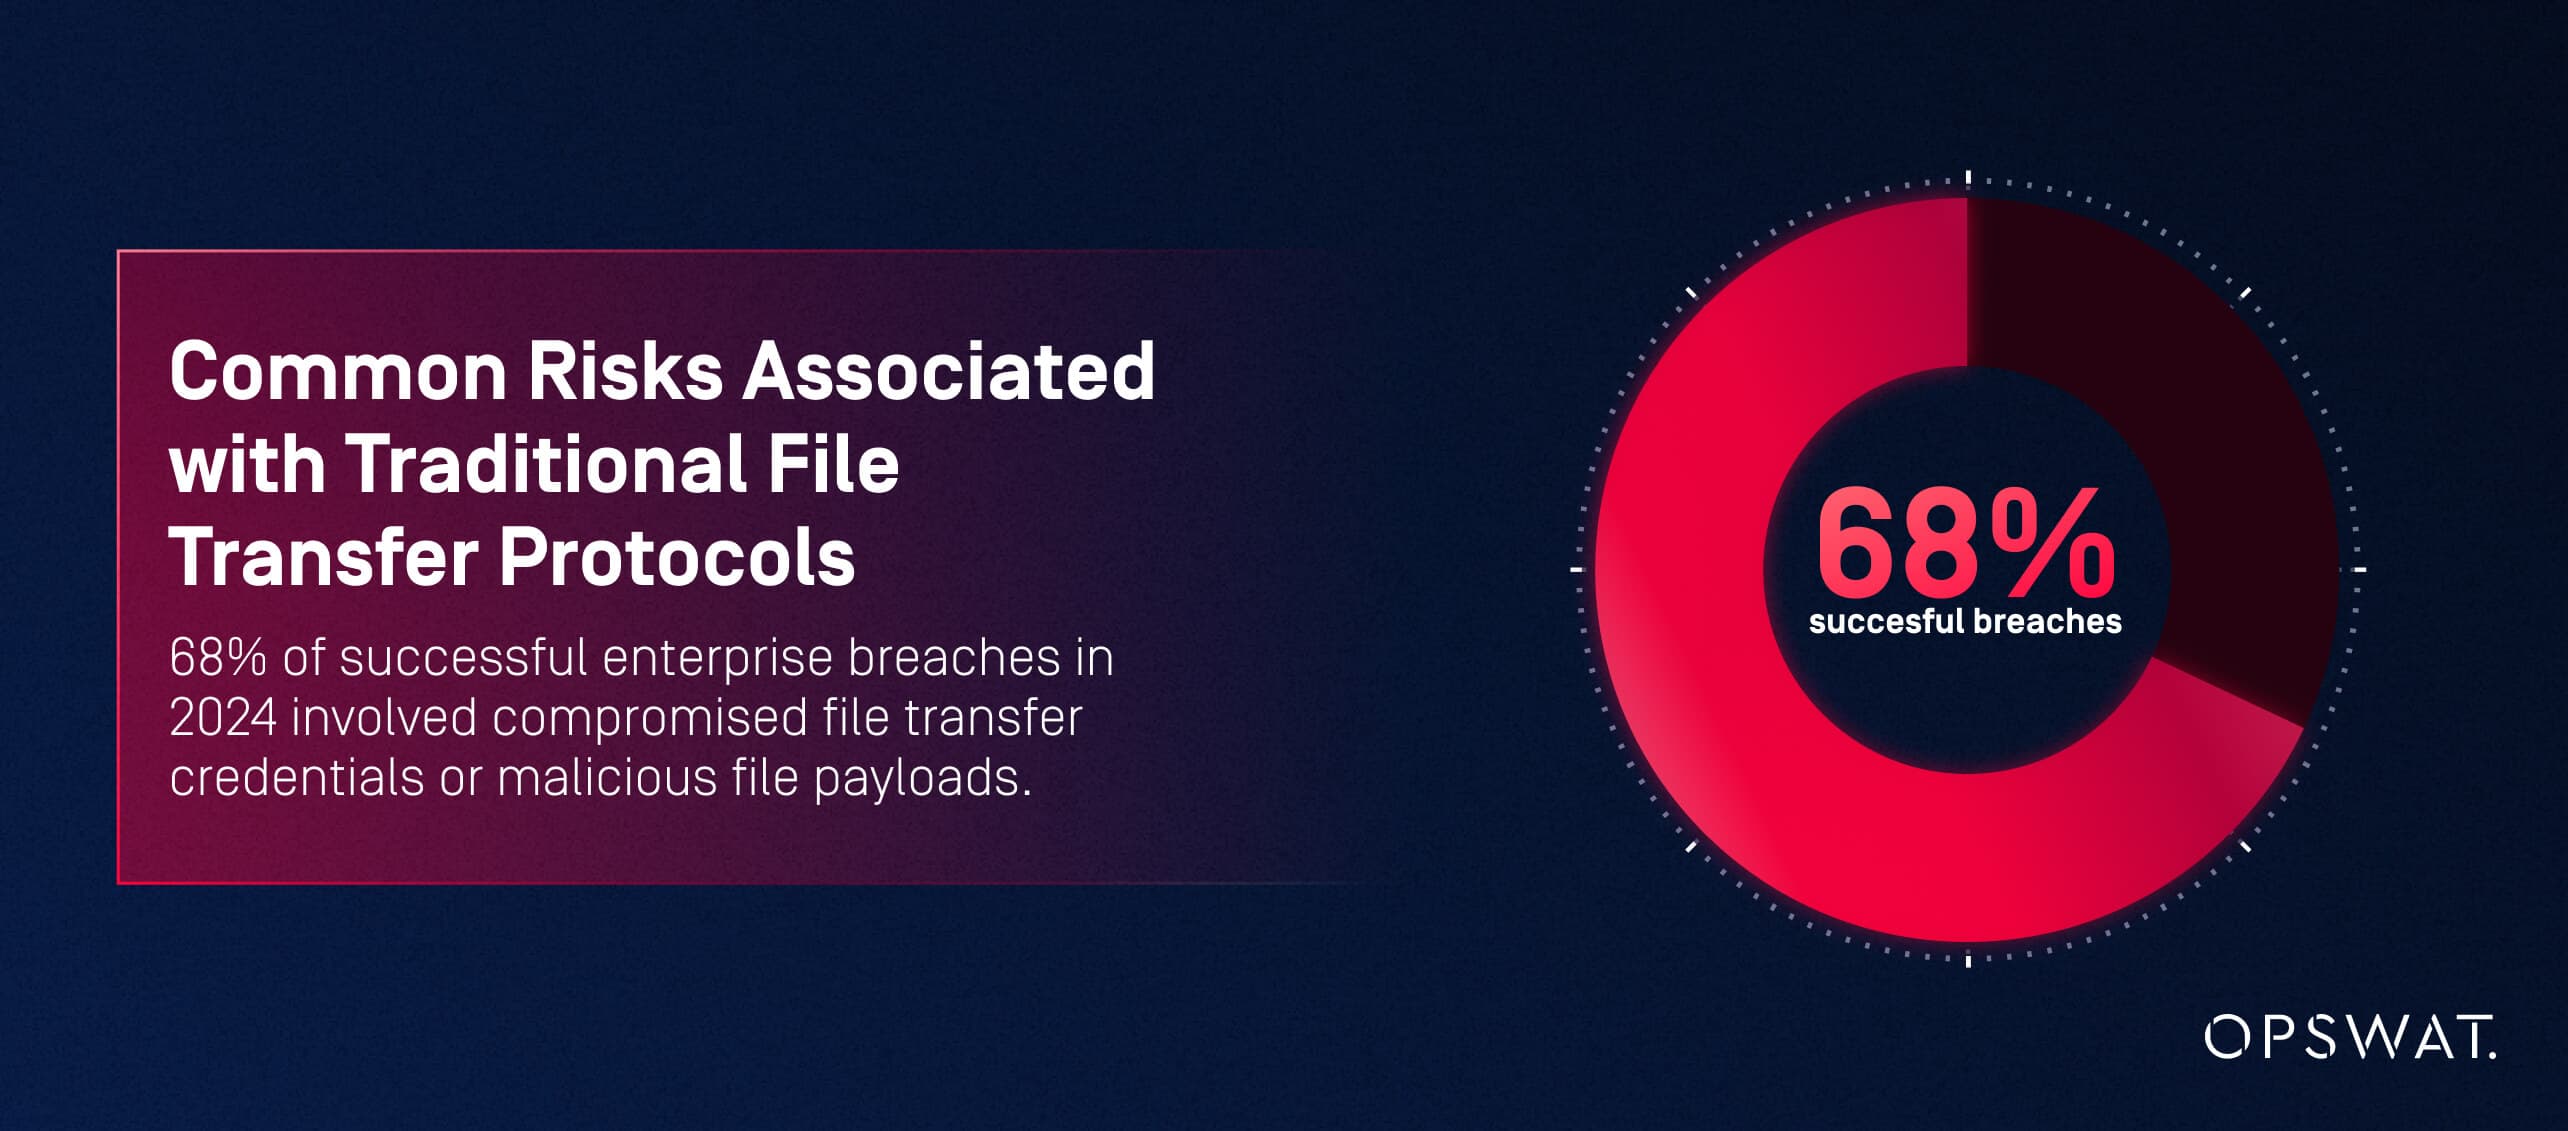
Bu zayıflıklar, saldırganların kurumsal sistemlere erişmek için dosya tabanlı yükler, kimlik bilgilerinin ele geçirilmesi ve tedarik zincirine sızma gibi yöntemlere başvurduğu yüksek riskli bir ortam yaratmaktadır. Son tehdit istihbaratına göre, 2024 yılında başarılı kurumsal ihlallerin %68'inde dosya aktarım kimlik bilgilerinin ele geçirilmesi veya kötü amaçlı dosya yükleri söz konusuydu.
Kritik altyapıda gelişmiş dosya aktarımına olan Drive hangi kullanım senaryoları Drive ?
Kritik altyapı operatörleri, benzersiz operasyonel ve düzenleyici taleplerle karşı karşıyadır. Dosya aktarımları genellikle bölünmüş ağlar, OT/ICS ortamları, sınır ötesi düzenleyici bölgeler, yükleniciler ve bulut kaynaklarını kapsar. Yaygın etkenler şunlardır:
- Hassas verilerin departmanlar arası paylaşımı, sıkı erişim kontrolleri ve denetlenebilirlik gerektirir.
- Veri yerleşim yasaları hareketlere katı kısıtlamalar getiren sınır ötesi aktarımlar
- Geleneksel ağ sınırlarını ortadan kaldıran Cloud ve modernizasyon
- IT–OT arası dosya alışverişi; bu süreçte güvenliği ihlal edilmiş dosyalar fiziksel ekipmanı doğrudan etkileyebilir
- Son güvenlik araştırmalarına göre, 2024 yılında tedarik zinciri ihlallerinin %62’sini oluşturan üçüncü taraf ve tedarikçi entegrasyonu; buna SolarWinds saldırısı gibi büyük yankı uyandıran olaylar da dahildir
- İnsan hatasının büyük riskler yaratabileceği yüksek hacimli otomatikleştirilmiş iş akışları
Bu senaryolar, sürekli doğrulama, ilke tabanlı otomasyon ve dosya düzeyinde tehdit önleme gibi Zero-Trust ilkelerine dayanan gelişmiş bir dosya aktarım stratejisi gerektirmektedir.
Sıfır Güven, Managed File Transfer Nasıl Dönüştürür?
Geleneksel “ MFT ” modelleri, erişim izni verildikten sonra çevre tabanlı denetimlere ve örtük güvene dayanırken, “Zero-Trust” yaklaşımı güven kavramını tamamen ortadan kaldırır. Her kullanıcı, cihaz, sistem, iş akışı adımı ve dosya olayı sürekli olarak doğrulanmalıdır.
Gelişmiş dosya aktarımı bağlamında, Sıfır Güven (Zero-Trust) sadece ek bir güvenlik özelliği değil; mimari bir dönüşümdür. Bu yaklaşım, dosya aktarımını, doğrulama, en az ayrıcalık ilkesi, sürekli izleme ve dosyanın sadece aktarım meta verileri değil, dosyanın kendisinin de derinlemesine anlaşılmasını gerektiren yüksek riskli bir işlem olarak yeniden tanımlamaktadır.
Dosya Aktarımıyla İlgili Temel Sıfır Güven İlkeleri Nelerdir?
NIST Özel Yayın 800-207'ye göre, Sıfır Güven mimarisi, güvenli dosya aktarımına doğrudan uygulanan aşağıdaki temel ilkeleri içerir:
- En Düşük Ayrıcalık – Erişim sıkı bir şekilde kısıtlanmıştır; kullanıcılar ve sistemler yalnızca belirli dosya işlemleri için gerekli izinlere sahip olurlar.
- Sürekli Doğrulama – Kimlik doğrulama ve yetkilendirme, oturum açma aşamasında sona ermez; her aktarım adımı yeniden doğrulanır.
- Mikro-Segmentasyon – İş yüklerini, sunucuları ve ağ bölgelerini birbirinden izole eder; böylece dosya aktarımları, yanal hareket yolları olarak kullanılamaz.
- İhlal Varsayımı – Her dosya potansiyel olarak zararlı kabul edilir ve içerik düzeyinde inceleme ve doğrulama işlemlerinden geçmelidir.
- Bağlamsal Erişim Kararları – İlkeler, kullanıcı davranışına, cihaz kimliğine, dosya risk puanlarına ve ortam sinyallerine göre uyarlanır.
MFT ’a uygulandığında, bu ilkeler silah olarak kullanılan belgelerden, ele geçirilmiş kullanıcı kimlik bilgilerine ve içeriden gelen kötüye kullanımlara kadar modern tehdit vektörlerine doğrudan karşı koyar.
Sıfır Güven, Geleneksel Dosya Aktarım Güvenlik Modelleriyle Karşılaştırıldığında Nasıldır?
Geleneksel “ MFT ” modelleri, büyük ölçüde ağ sınırlarına, kimlik doğrulama kontrol noktalarına ve sistemler arasındaki güvene dayalı iletişime dayanır. Sınırın içine girildikten veya oturum başarıyla açıldıktan sonra, dosya aktarımları genellikle daha derinlemesine bir inceleme yapılmaksızın devam eder. Bu model, sınırların artık mevcut olmadığı bulut, çoklu ağ ve uzak ortamlarda başarısız olur.
Geleneksel Model | Sıfır Güven MFT |
|---|---|
Giriş yapıldığında güven verilir | Güven asla verilir, sürekli olarak doğrulanır. |
Kimlik bilgileri = erişim | Kimlik bilgileri + cihaz + bağlam + dosya doğrulama |
Çevre savunması | Mikro segmentasyon ve iç doğrulama |
Dahili kullanıcıların güvenli olduğunu varsayar | Tüm kullanıcıların ve sistemlerin tehlikeye maruz kalabileceğini varsayar. |
Sınırlı görünürlük | Tam denetlenebilirlik ve gerçek zamanlı izleme |
Zero-Trust, geleneksel MFT açık MFT güvenlik açıklarını kapatır.
Sıfır Güven, MFT Mimari Olarak Nasıl Entegre Edilebilir?
Gerçek bir Sıfır Güven (Zero-Trust) MFT mimarisi, sonradan eklenmiş bir unsur değil, temel bir bileşen olmalıdır. Aşağıdakileri içermelidir:
- Çok katmanlı kimlik doğrulama (IAM, MFA, davranış analizi)
- Sadece çevre veya aktarım güvenliği değil, dosya düzeyinde tehdit denetimi
- CDR (İçerik Temizleme ve Yeniden Oluşturma), çok motorlu kötü amaçlı yazılım taraması ve dosya türü doğrulama
- Erişim, yönlendirme ve dönüştürme kurallarını uygulayan politika odaklı iş akışları
- Dosya sunucuları, uç noktalar ve uygulamalar arasında ağ mikro segmentasyonu
- Tüm transfer olaylarında merkezi denetlenebilirlik
- Gerçek zamanlı izleme ve anomali tespiti
Sıfır Güven Managed File Transfer İş ve Güvenlik Avantajları Nelerdir?
CISO'lar için Zero-Trust MFT , güvenlik duruşu, uyumluluk uyumu ve operasyonel verimlilik üzerinde ölçülebilir bir etki MFT .
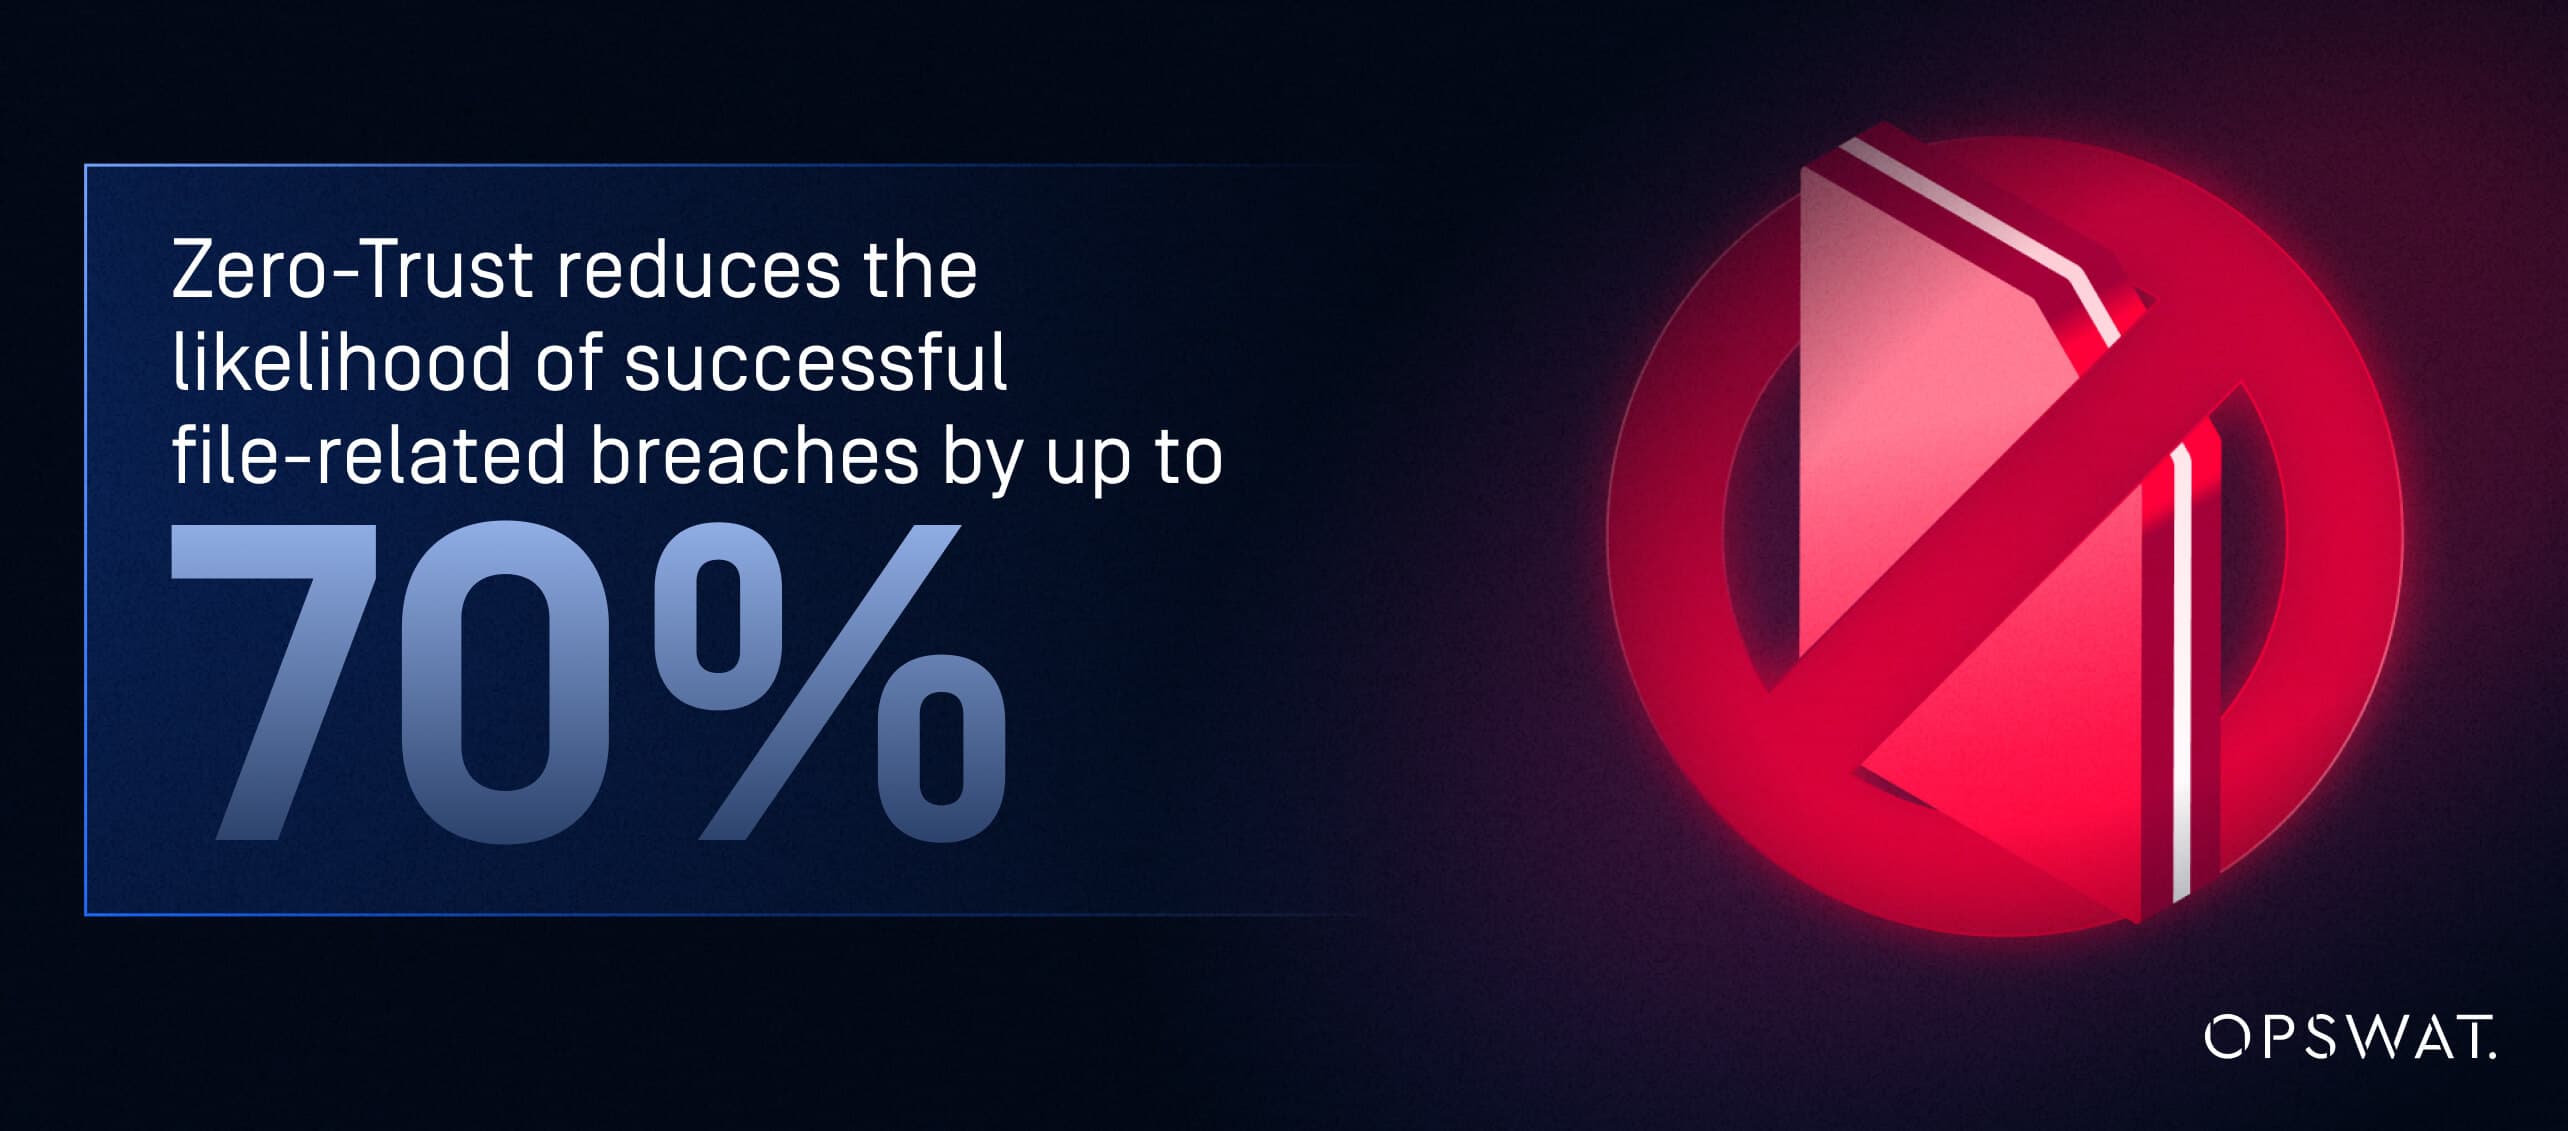
Kapsamlı Sıfır Güven (Zero-Trust) MFT mimarilerini hayata geçirmiş kuruluşlara göre, Sıfır Güven yaklaşımı, örtük güveni ortadan kaldırarak ve dosya düzeyinde doğrulamayı zorunlu kılarak, dosyalarla ilgili güvenlik ihlallerinin başarı olasılığını %70’e varan oranda azaltırken, aynı zamanda veri sızıntısı olaylarını ve uyumluluk ihlallerini de azaltmaktadır.
Kuruluşlar kazanır:
- Fidye yazılımlarına ve tedarik zinciri saldırılarına karşı daha güçlü koruma
- Yasal çerçevelere kanıtlanabilir uyum
- Otomasyon ve sürekli doğrulama sayesinde daha fazla operasyonel dayanıklılık
- İçeriden gelen risklerin ve ele geçirilmiş hesapların riskinin azaltılması
- Daha düşük olay müdahale ve adli soruşturma yükü
Sonuç olarak, Sıfır Güven MFT , CISO’ların yönetim kurullarına, denetçilere ve düzenleyici kurumlara sunabilecekleri sağlam bir strateji sunar; zira bu strateji NIST SP 800-207 ile uyumludur, GDPR’nin 32. maddesinde belirtilen belirli teknik gereklilikleri karşılar ve sektörde kabul görmüş güvenlik standartlarına uygunluğu belgeleriyle kanıtlar.
Sıfır Güven MFT , Veri İhlalleri ve İçeriden Gelen Tehditlerin Riskini Nasıl MFT ?
Zero-Trust, dosya aktarım iş akışlarında en yaygın iki güvenlik ihlali vektörüne doğrudan karşı koyar: yetkisiz erişim ve kötü amaçlı dosyalar. Sürekli doğrulama gerektiren ve mikro segmentasyonu uygulayan bu sistem sayesinde, saldırganlar ele geçirilmiş kimlik bilgilerini veya iç sistemleri kullanarak ortamları geçemezler. Bilinen kullanıcıların erişim talepleri de dahil olmak üzere her erişim talebi bağlam içinde değerlendirilir.
Ayrıca, entegre tehdit önleme özellikleri (çoklu tarama, sanal ortam veya CDR gibi) içeren Sıfır Güven MFT çözümleri, zararlı dosyaları alt sistemlere ulaşmadan engeller. Bu özellik, özellikle oltalama yükleri, zararlı amaçlarla kullanılan belgeler ve sıfır gün istismarlarına karşı büyük önem taşır.
İster kasıtlı ister kazara olsun, içeriden gelen tehditler bile, izinler, dosya işlemleri ve olağandışı durumların sıkı bir şekilde izlenmesi ve günlüğe kaydedilmesi sayesinde sınırlandırılmaktadır.
Sıfır Güven, Düzenlemeye Tabi İşletmelere Uyumluluk ve Denetim Açısından Ne Gibi Avantajlar Sağlar?
Uyum çerçeveleri, artık sadece aktarım sırasında şifrelemeden daha fazlasını gerektirmektedir. Bu çerçeveler, kontrollü erişimin kanıtlanmasını, dosya hareketlerinin izlenebilirliğini, paylaşılan verilerin doğrulanmış bütünlüğünü ve yetkisiz erişime karşı sistematik korumaları zorunlu kılmaktadır.
Sıfır Güven MFT , aşağıdakileri sağlayarak uyumluluğu MFT :
- Doğrulanabilir denetim izleri
- Merkezi politika uygulaması
- Belgelenmiş erişim kısıtlamaları
- Dosya olaylarının otomatik olarak doğrulanması ve günlüğe kaydedilmesi
- Düzenlenmiş soruşturmalar için değiştirilemez günlükler
GDPR, HIPAA, PCI DSS, SOX ve NIST gibi çerçeveler tam olarak bu gereklilikleri vurgulamaktadır. Zero-Trust, CISO'ların denetçileri ve düzenleyicileri güvenle tatmin etmek için ihtiyaç duydukları mimari titizliği sağlar.
Sıfır Güven Yaklaşımı, Dosya Aktarımlarında Secure ve Ölçeklenebilirliği Nasıl Sağlar?
Otomasyon, insan hatalarını azaltmak, manuel iş akışlarını ortadan kaldırmak ve yüksek hacimli kurumsal veri alışverişini desteklemek açısından hayati önem taşır. Ancak Sıfır Güven (Zero-Trust) yaklaşımı olmadan gerçekleştirilen otomasyon, riski artırabilir. Güvenliği ihlal edilmiş bir hesap veya yanlış yapılandırılmış bir komut dosyası, terabaytlarca hassas verinin açığa çıkmasına neden olabilir.
Sıfır Güven MFT bunu şu şekilde MFT :
- Otomatik adımlar boyunca politikaların programlı olarak uygulanması
- Her iş akışı aşamasında dosya ve kullanıcıları doğrulama
- Otomatik transfer modellerindeki anormallikleri tespit etme
- Güven sınırlarını genişletmeden hibrit/bulut mimarileri arasında yatay olarak ölçeklendirme
İşletmeler, esnek, ölçeklenebilir ve ilke tabanlı otomasyona olanak tanıyarak hem hız hem de güvenlik kazanır.
CISO'lar, sıfır güvenli Managed File Transfer değerlendirirken nelere dikkat etmelidir?
Sıfır Güven MFT değerlendirmek için mimari, kontroller, entegrasyonlar ve doğrulanabilirlik dikkatli bir şekilde analiz edilmelidir. Birçok çözüm Sıfır Güven uyumluluğunu iddia etse de, yalnızca yüzeysel iyileştirmeler sunmaktadır. CISO'lar gerçek Sıfır Güven tasarımı ile pazarlama iddialarını birbirinden ayırt etmelidir.
Sıfır Güven MFT Hangi Güvenlik Özellikleri Önemlidir?
Olgun bir Sıfır Güven MFT şunları içermelidir:
- Ayrıntılı, bağlam farkında politika kontrolleri
- Sürekli kimlik doğrulama ve yetkilendirme
- Entegre tehdit algılama (kötü amaçlı yazılım taraması, sanal alan, CDR)
- Dosya türü doğrulama ve içerik bütünlüğü kontrolleri
- Mikro segmentasyon ve izole transfer bölgeleri
- Şifreli depolama ve taşıma
- NIST Özel Yayını 800-207’deki Sıfır Güven mimarisi ilkeleriyle uyumluluk
Bu özellikler birbiriyle uyumlu bir şekilde çalışarak örtük güveni ortadan kaldırır ve her dosya aktarımının doğrulanmış, güvenli ve mevzuata uygun olmasını sağlar.
CISO'lar denetlenebilirlik, izleme ve raporlama yeteneklerini nasıl değerlendirebilir?
Görünürlük, Sıfır Güven'in belirleyici özelliklerinden biridir. CISO'lar, bir MFT aşağıdakileri sağlayıp sağlamadığını değerlendirmelidir:
- Dosya akışlarının gerçek zamanlı izlenmesi
- Detaylı inceleme özelliklerine sahip merkezi gösterge panelleri
- Değiştirilemez, zaman damgalı günlükler
- SIEM araçlarıyla olay korelasyonu
- Otomatik uyum raporlaması
- Kullanıcı etkinliği, dosya bütünlüğü ve aktarım başarısı/başarısızlığı hakkında adli düzeyde ayrıntılar
Sınıfının en iyisi platformlar, CISO’ların şu sorulara anında ve kesin bir şekilde yanıt vermesini sağlar: Kim, neye, ne zaman, nereden ve hangi risk bağlamında erişim sağladı?
Hibrit ve Cloud sorunsuz bir geçişi destekleyen entegrasyon yetenekleri nelerdir?
Sıfır Güven MFT , aşağıdakilerle sorunsuz bir şekilde entegre MFT :
- IAM platformları (Azure AD, Okta, Ping)
- SIEM ve günlük yönetimi araçları (Splunk, Sentinel)
- DLP ve veri yönetişim sistemleri
- Cloud (AWS, Azure, GCP)
- ERP, CRM ve özel uygulamalar gibi eski şirket içi sistemler
API’ler, olay kancaları, iş akışı düzenleme özellikleri ve bağlayıcı kütüphaneleri, MFT ’ın mevcut güvenlik ekosistemlerine ne kadar etkili bir şekilde entegre olabileceğini belirler.
Gerçek Sıfır Güven Mimarisi ile Pazarlama Hype'ını Nasıl Ayırt Edebilirsiniz?
CISOs, kırmızı bayraklara dikkat etmelidir:
- Sıfır Güven, MFA veya şifreleme ile sınırlıdır
- Dosya düzeyinde inceleme veya tehdit önleme yok
- Temel güvenlik konusunda üçüncü taraf araç ve teknolojilere bağımlılık
- Sınırlı günlük kaydı veya opak denetim izleri
- Mikro segmentasyon içermeyen statik güven bölgeleri
Basit bir kontrol listesi, orijinalliği doğrulamaya yardımcı olur:
Gerçek Sıfır Güven MFT :
- Sürekli doğrulama
- En az ayrıcalık uygulaması
- Mikro segmentasyon
- Dosya düzeyinde tehdit doğrulama
- Bağlamsal politika kararları
- Kapsamlı görünürlük
Bu mimari unsurlar olmadan, Sıfır Güven sadece bir etikettir.
İşletmeler Sıfır Güven Managed File Transfer Nasıl Başarıyla Uygulayabilir?
Başarılı MFT Zero-Trust MFT , güvenlik, operasyon, uyumluluk ve altyapı ekiplerini tanımlanmış kilometre taşları ve ölçülebilir sonuçlar aracılığıyla uyumlu hale getiren, 6-12 ay süren yapılandırılmış, aşamalı bir uygulama stratejisi gerektirir.
Mevcut güvenlik altyapısına Sıfır Güven (Zero-Trust) tabanlı MFT 'ı entegre etmenin temel adımları nelerdir?
Yapılandırılmış bir yaklaşım şunları içerir:
- Değerlendirme – Mevcut dosya akışlarını, güven sınırlarını, kimlik bilgilerinin kullanımını ve risk maruziyet noktalarını haritalandırın. Bu, push/pull iş akışları genelinde paylaşılan kimlik bilgilerinin, statik anahtarların veya örtük güvenin nerede mevcut olabileceğinin tespit edilmesini içerir.
- Paydaşlar Arasında Uyum Sağlama – BT, güvenlik, uyumluluk ve operasyon ekiplerini bir araya getirerek Sıfır Güven ilkeleri, kimlik doğrulama gereklilikleri ile kimlik bilgileri ve erişim politikalarının sorumluluğu konusunda uyum sağlamalarını sağlayın.
- Mimari Tasarım – Sıfır Güven ilkelerini, segmentasyonu, IAM entegrasyonunu ve iş akışı yönlendirmesini tanımlayın. Bu aşamada, yalnızca her kullanıcı için değil, her işlemde kimliğin doğrulanmasını sağlamak amacıyla dosya aktarımlarına güçlü kimlik doğrulama mekanizmaları (sertifika tabanlı kimlik doğrulama, SSH anahtar yönetimi ve API anahtar kontrolleri dahil) entegre etmek hayati önem taşır.
- Kimlik Bilgileri ve Kimlik Doğrulama Güvenliği – Yerleşik veya paylaşılan kimlik bilgilerini, merkezi olarak yönetilen ve kullanıcı kapsamına dayalı kimlik doğrulama yöntemleriyle değiştirin. Sıfır Güven MFT platformları, SSH anahtarlarının, sertifikaların (ör. SharePoint Online™ için) ve MFT API anahtarlarının güvenli bir şekilde depolanmasını ve kullanılmasını destekler. MyKeys ( MetaDefender MFT içinde kimlik bilgilerini güvenli bir şekilde depolayan ve yöneten bir kimlik bilgisi yönetimi özelliği) gibi özellikler, API tabanlı Push/Pull işlerinin çok faktörlü kimlik doğrulama (MFA) gereksinimlerini yine de karşılayabilmesini sağlar.
- Pilot Uygulama – Ayrıcalıklı erişim gerektiren harici veri alışverişleri veya otomatik iş akışları gibi yüksek değerli ve yüksek riskli bir kullanım senaryosuyla başlayın. Kimlik bilgilerinin yönetimi, çok faktörlü kimlik doğrulamanın (MFA) uygulanması ve politika denetimlerinin gerçek koşullar altında beklendiği gibi çalıştığını doğrulayın.
- Aşamalı Uygulama – Kimlik bilgilerinin kullanımını standartlaştırırken ve eski kimlik doğrulama yöntemlerini ortadan kaldırırken, diğer iş akışlarına, departmanlara ve ortamlara genişletin.
- SIEM, IAM ve DLP Entegrasyonu – Kimlik doğrulama olaylarını, kimlik bilgilerinin kullanımını ve dosya aktarım faaliyetlerini mevcut izleme ve erişim yönetimi sistemlerine entegre ederek tutarlı bir görünürlük ve yönetişim sağlayın.
- Sürekli Optimizasyon – Kullanıcı davranışları, entegrasyonlar ve tehdit ortamları değiştikçe, politikaları, kimlik bilgilerinin yaşam döngülerini ve kimlik doğrulama yöntemlerini sürekli olarak gözden geçirin.
Secure Aktarımlarını Büyük Ölçekte Nasıl Otomatikleştirip Koordinasyonunu Sağlayabiliriz?
Politika odaklı otomasyon, veri hacimleri arttıkça bile dosya aktarımlarının tutarlı, mevzuata uygun ve güvenli kalmasını sağlar. Temel bileşenler şunlardır:
- Yaygın aktarım modelleri için iş akışı şablonları
- Yönlendirme ve dönüştürme için koşullu mantık
- Otomatik tehdit taraması ve dosya bütünlüğü kontrolleri
- İstisna işleme ve yeniden deneme mekanizmaları
- Olay odaklı tetikleyiciler ve API düzenleme
Otomasyon, insan hatalarını azaltır, güvenli veri alışverişini hızlandırır ve dağıtılmış ortamlarda tekrarlanabilirliği sağlar.
Sıfır Güven MFT Uygulamada En Yaygın Zorluklar Nelerdir MFT Bunlar Nasıl Aşılabilir?
CISOs genellikle karşılaştıkları sorunlar:
- Yeni denetim ve kısıtlamalara karşı kültürel direnç
- Modern entegrasyon noktalarından yoksun eski bağımlılıklar
- Yanlış yapılandırılmış IAM veya aşırı ayrıcalıklı hesaplar
- Belirsiz veri sahipliği veya iş akışı sahipliği
- Merkezileştirmeyi zorlaştıran parçalı araç setleri
Etki azaltma stratejileri şunları içerir:
- Yönetici destekli değişim yönetimi
- Güçlü yönetişim ve işlevler arası sahiplenme
- Ölçülebilir iyileştirmelerle aşamalı olarak uygulamaya geçme
- Satıcı desteği ve rehberli onboarding
- Sürekli eğitim ve politika iyileştirme
Zero-Trust, bütünsel ve kuruluş genelinde bir strateji olarak benimsendiğinde başarılı olur.
SSS
Gelişmiş dosya aktarım çözümlerinde aranması gereken temel güvenlik özellikleri nelerdir?
Sürekli doğrulama, en az ayrıcalık uygulaması, entegre tehdit denetimi, mikro segmentasyon ve doğrulanabilir denetim izleri arayın.
MFT , uyumluluk ve denetim açısından FTP, SFTP veya FTPS gibi geleneksel protokollerden nasıl MFT ?
MFT , merkezi yönetişim, denetlenebilirlik, ayrıntılı kontroller ve politika odaklı uygulama gibi eski protokollerde bulunmayan özellikler MFT .
Hangi gelişmiş dosya aktarım platformları en iyi entegrasyon özelliklerini sunar?
Zengin API , SIEM/IAM entegrasyonları, bulut tabanlı konektörler ve iş akışı otomasyonuna sahip platformlar en yüksek esnekliği sağlar.
Güvenli dosya aktarımlarını otomatikleştirmek için en iyi uygulamalar nelerdir?
Manuel riski en aza indirmek için politika odaklı iş akışları, sürekli dosya doğrulama, koşullu yönlendirme ve olay odaklı düzenleme kullanın.
Gelişmiş dosya aktarım çözümleri uyumluluğu nasıl destekler?
Şifrelemeyi uygular, değiştirilemez denetim günlüklerini tutar, erişimi kısıtlar, dosya bütünlüğünü doğrular ve yasal raporlamayı destekler.
Gelişmiş dosya aktarımını ölçeklendirmek için dikkate alınması gereken temel hususlar nelerdir?
Yatay ölçeklenebilirlik, mikro segmentli mimariler, otomatik yük yönetimi ve bulut tabanlı dağıtım seçeneklerini arayın.
Kuruluşlar dosya aktarımlarını nasıl izleyebilir ve denetleyebilir?
Gerçek zamanlı gösterge panelleri, değiştirilemez günlükler, SIEM entegrasyonları, kullanıcı etkinliği izleme ve risk puanlama özellikleri sunan platformları kullanın.
Gelişmiş dosya aktarım sistemlerinin devreye alınmasında en sık karşılaşılan zorluklar nelerdir?
Entegrasyon karmaşıklığı, yetersiz değişiklik yönetimi, eski sistem kısıtlamaları ve yüzeysel Sıfır Güven uygulamaları.
Kuruluşunuz gelişmiş dosya aktarım güvenliği ile donatılmış mı?
Modern işletmeler artan siber tehditler, daha sıkı düzenleyici denetimler ve giderek karmaşıklaşan dijital ekosistemlerle karşı karşıya kaldıkça, gelişmiş dosya aktarımlarının güvenliğini sağlamak için Zero-Trust artık isteğe bağlı değil, zorunlu hale gelmiştir. Geleneksel MFT günümüzün tehditlerine ayak uyduramamaktadır. Yalnızca Zero-Trust MFT , hareket halindeki hassas verileri korumak için gereken sürekli doğrulama, mikro segmentasyon ve dosya düzeyinde tehdit önleme özelliklerini MFT .
MetaDefender Managed File Transfer™, her dosya, iş akışı ve aktarımda Sıfır Güven ilkelerini hayata geçiren OPSWAT’ın yönetilen dosya aktarımı (MFT) çözümüdür .
Secure Her adımda verileriniz. Hemen MetaDefender Managed File Transfer adresinden bir demo talep edin.
