Hareket Halindeki Veriler ve Duran Veriler için Veri Güvenliği
Dijital bilgilerin güvenliğini sağlamak, verilerin iki temel durumda nasıl var olduğunu anlamayı gerektirir: depolanmış veriler ve aktarım halindeki veriler. “Depolanmış veriler”, sabit disklerde, veritabanlarında veya bulut sunucularında depolanan bilgileri ifade eder. “Aktarım halindeki veriler” ise ağlar üzerinden veya cihazlar arasında aktif olarak aktarılan verileri ifade eder.
Her durum farklı güvenlik zorlukları ortaya çıkarır. Depolanan veriler yetkisiz erişim ve içeriden gelen tehditler gibi risklerle karşı karşıyayken, hareket halindeki veriler ele geçirilmeye karşı savunmasızdır. Veri şifreleme, bu risklerin azaltılmasında kritik bir rol oynar ve hassas bilgilerin ister sabit ister hareket halinde olsun korunmasını sağlar.
Bu makalede, her iki veri durumunun özellikleri, güvenlik açıkları ve veri güvenliği stratejileri incelenmekte olup, özellikle şifreleme ve veri koruması için en iyi uygulamalara odaklanılmaktadır.
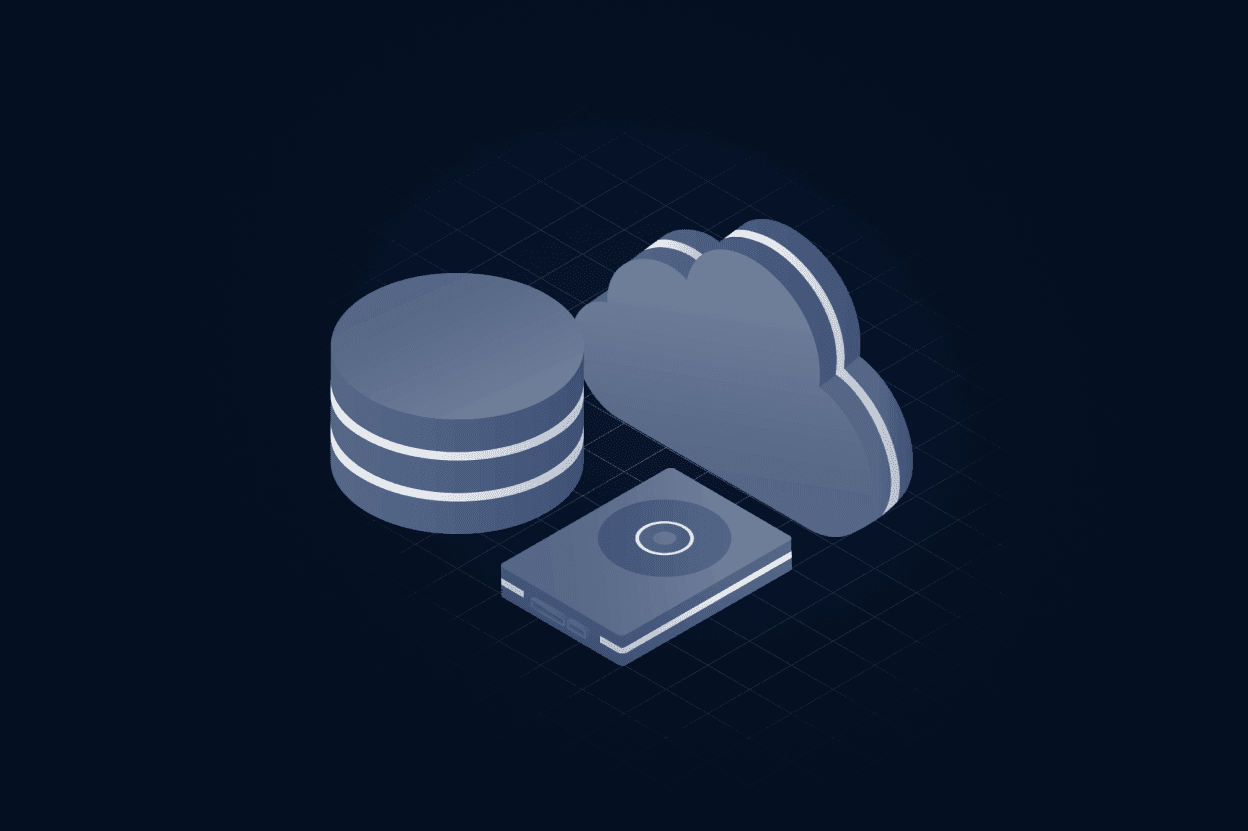
- Sabit sürücüler
- Veritabanları
- Cloud depolama
Riskler:
- Yetkisiz erişim
- Veri ihlalleri
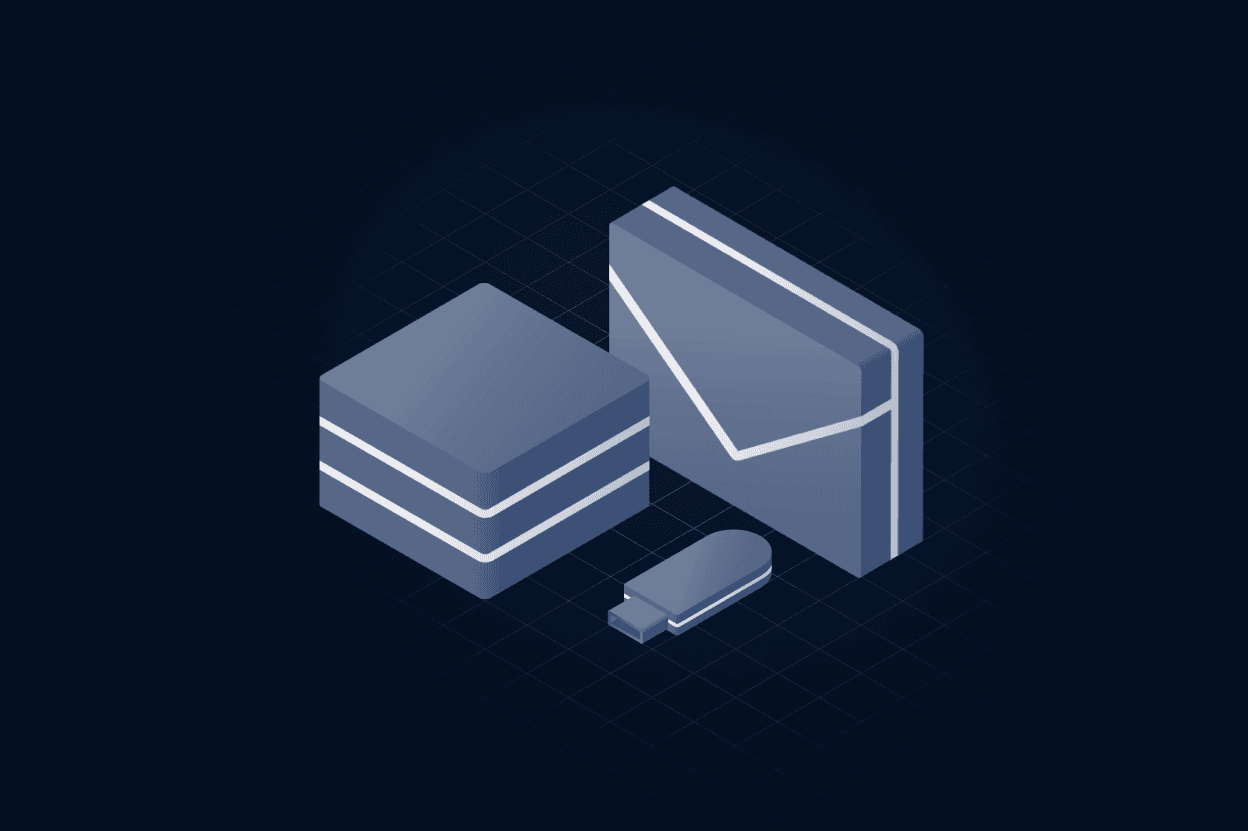
- E-postalar
- Dosya transferleri
- API iletişimleri
Riskler:
- Durdurma
- MITM saldırıları
Beklemedeki Veriler ve Aktarımdaki Veriler
Aktif olarak aktarılan veriler —e-postalar, dosya aktarımları veya API iletişimleri gibi— ağlar üzerinden hareket halinde olduğundan, ele geçirilmeye karşı savunmasızdır. Buna karşılık,depolanan veriler cihazlarda, veritabanlarında veya bulut ortamlarında saklanır ve bu ortamlarda yetkisiz erişim en büyük endişe kaynağıdır.
Aktarım Halinde Veri Güvenliği
- Şifreleme protokolleri (TLS, SSL, IPsec): Yetkisiz erişimi önlemek için ağ trafiğini şifreleyerek veri iletimini güvence altına alan kriptografik protokoller
- Secure protokolleri (TLS ile HTTPS): Aktarım sırasında verileri şifreleyerek, verilerin ele geçirilmesini önler
- Kimlik doğrulama mekanizmaları (MFA, dijital sertifikalar): Kullanıcı kimliklerini doğrulayın ve yalnızca yetkili tarafların iletilen verilere erişebilmesini sağlayın
Bekleyen Veri Güvenliği
- Depolanan dosyaların ve veritabanlarının şifrelenmesi: Depolanan verilerin şifrelenmesi, yetkisiz erişim gerçekleşse bile, adresinde belirtilen doğru şifre çözme anahtarı olmadan verilerin okunamaz kalmasını sağlar
- Erişim kontrol politikaları (en az ayrıcalık, rol tabanlı izinler): Sıkı erişim kontrolleri uygulamak, yalnızca yetkili kullanıcıların hassas bilgilere erişebilmesini sağlayarak veri maruziyetini sınırlar
- Fiziksel güvenlik önlemleri (sınırlı sunucu erişimi, donanım şifreleme): Fiziksel veri depolama alanlarının güvenliğini sağlamak ve donanım tabanlı şifreleme kullanmak, verileri donanıma yönelik yetkisiz erişimden korur
Her veri durumu benzersiz riskler sunarken, kapsamlı bir güvenlik stratejisi şifreleme, erişim kontrolleri ve sürekli izleme kombinasyonu yoluyla her ikisini de ele almalıdır.
Modern yönetilen dosya aktar ım çözümleri, güvenli, ilke zorlamalı dosya aktarımları sağlayarak, bekleyen ve aktarım halindeki veriler için şifrelemeyi otomatikleştirerek ve yetkisiz erişimi ve veri sızıntılarını önlemek için mevcut güvenlik çerçeveleriyle entegre olarak önemli bir rol oynar.
Veri Durumlarının Özellikleri ve Zafiyetleri
Her veri durumu özel koruma stratejileri gerektirir. Aktarım halindeki veriler, aktarım sırasında açığa çıkmaları nedeniyle özellikle savunmasızdır; bekleme halindeki veriler ise depolanan bilgileri arayan saldırganlar için yüksek değerli bir hedeftir.
Taşınan Veri Riskleri
- Dinleme saldırıları: Bilgisayar korsanları, ağlar arasında hareket eden şifrelenmemiş verileri gizlice dinleyebilir
- Ortadaki adam saldırıları: Saldırganlar verileri değiştirmek veya çalmak için kendilerini gönderici ve alıcı arasına sokarlar
- Oturum kaçırma: Aktif iletişim oturumlarına yetkisiz erişim veri hırsızlığına olanak sağlar
Beklemedeki Veri Riskleri
- Yetkisiz erişim: Zayıf erişim kontrolleri, içerideki kötü niyetli kişilerin veya saldırganların hassas verilere ulaşmasını sağlar
- Veri ihlalleri: Kötü korunan veri depolama sistemleri tehlikeye girerek büyük ölçekli bilgi sızıntılarına yol açabilir
- Fiziksel güvenlik tehditleri: Şifrelenmemiş veri içeren cihazların çalınması veya kaybolması maruz kalma risklerini artırır
Bu güvenlik açıkları göz önüne alındığında, kuruluşlar riskleri en aza indirmek ve hassas verileri yaşam döngüsü boyunca korumak için katmanlı güvenlik önlemleri uygulamalıdır. Bu, bekleyen ve aktarılan verilerin şifrelenmesini, sıkı erişim kontrollerinin uygulanmasını, ağ altyapısının güvenliğinin sağlanmasını ve gelişmiş tehdit algılama sistemlerinin kullanılmasını içerir.
Gelişmiş yönetilen dosya aktarımı çözümleri, güvenli dosya aktarımlarını otomatikleştirerek, ilke tabanlı şifreleme uygulayarak ve hassas bilgileri yetkisiz maruziyetten korumak için veri kaybı önlemeyi entegre ederek bu yaklaşımı geliştirir.
Veri Korumada Şifrelemenin Rolü
Şifreleme, hem aktarım sırasında hem de hareketsiz durumdaki verilerin güvenliğini sağlamak için temel bir korumadır. Şifreleme, okunabilir verileri kodlanmış bir biçime dönüştürerek, yetkisiz kişilerin doğru şifre çözme anahtarı olmadan bilgilere erişememesini veya bunları değiştirememesini sağlar.
Transit Veri Şifreleme
Şifreleme, iletişim kanallarını güvence altına alarak dinlemeyi ve yetkisiz değişiklikleri önler. Yaygın yöntemler şunları içerir:
- TLS (Transport Layer Security) ve SSL (Secure Layer): Web trafiğini ve e-posta iletişimini şifreler
- E2EE (Uçtan uca şifreleme): Yalnızca gönderici ve alıcının mesaj içeriğine erişebilmesini sağlar
- VPN'ler (Sanal Özel Ağlar): Verilerin açığa çıkmasını önlemek için ağ bağlantılarını şifreler
Dinlenme Sırasında Veri Şifreleme
Şifreleme, bir cihaz veya sistem tehlikeye girse bile depolanan bilgileri yetkisiz erişime karşı korur. Anahtar teknikler şunları içerir:
- Tam disk şifreleme: Veri depolama cihazlarının tamamını şifreleyerek çalınan verileri okunamaz hale getirir
- Veritabanı şifreleme: Yapılandırılmış veri depolama ortamlarındaki hassas kayıtları güvence altına alır
- Dosya düzeyinde şifreleme: Ayrıntılı erişim kontrolü için dosyaları tek tek şifreler
Etkili şifreleme, yalnızca güçlü algoritmalar değil, yetkisiz şifre çözmeyi önlemek için uygun anahtar yönetimi de gerektirir. Bu nedenle OPSWAT MetaDefender Managed File Transfer MFT)™ ürünü, PKCS7 dolgulu CBC modunda AES-256 şifreleme kullanır. Bu sağlam şifreleme yaklaşımı, her bloğun bir öncekine bağlı olmasını sağlayarak desen analizini etkili bir şekilde önler.
En İyi Uygulama | Dinlenme Durumundaki Veriler | Aktarım Halindeki Veriler |
Şifreleme | AES-256 | TLS, SSL, E2EE |
Erişim Kontrolü | Rol tabanlı erişim, en az ayrıcalık | MFA, dijital sertifikalar |
Düzenli Denetimler | Veri sınıflandırması | Trafik izleme |
Veri Koruma için En İyi Uygulamalar
Hassas bilgileri korumak için kuruluşlar, hem aktarılan hem de bekleyen verilere göre uyarlanmış en iyi güvenlik uygulamalarını hayata geçirmelidir. Riskleri en aza indirmek için şifreleme, erişim kontrolleri ve ağ güvenliğini birleştiren proaktif bir yaklaşım şarttır.
Depolama (AES-256) ve iletim (TLS) sırasında verileri korumak için güçlü veri şifreleme protokolleri kullanın
Yetkisiz maruziyeti sınırlandırmak için rol tabanlı erişim ve en az ayrıcalık ilkesini uygulayın
Uygun veri güvenliği önlemlerini uygulamak için hassas bilgileri belirleme ve kategorize etme
Bu uygulamaları içeren katmanlı bir güvenlik stratejisi, hem statik hem de hareketli verilerin yetkisiz erişime ve siber tehditlere karşı korunmasını sağlar. MetaDefender Managed File Transfer MFT) gibi yönetilen dosya aktarım çözümleri, şifreleme politikalarını uygulayarak, güvenli iş akışlarını otomatikleştirerek ve yasal gerekliliklere uyumu sağlayarak güvenliği daha da artırır.
Uçtan Uca Veri Güvenliğinin Sağlanması
Siber güvenlik risklerini en aza indirmek ve veri koruma yönetmeliklerine uyumu sürdürmek için verilerin hem aktarılırken hem de beklerken korunması şarttır. Uygun önlemler alınmadığı takdirde kuruluşlar dinleme, yetkisiz erişim ve veri ihlalleri gibi tehditlerle karşı karşıya kalır.
Şifreleme, erişim kontrolleri ve ağ güvenliği önlemleri güçlü bir veri koruma stratejisinin temelini oluşturur. Kuruluşlar bu en iyi uygulamaları uygulayarak hassas bilgileri tüm eyaletlerde güvence altına alabilir, maruz kalma riskini azaltabilir ve veri bütünlüğünü sağlayabilir. Proaktif, katmanlı bir güvenlik yaklaşımı, gelişen tehdit ortamında dirençli bir siber güvenlik duruşu sağlamanın anahtarıdır.
MetaDefender Managed File Transfer MFT) ile Secure
Veri güvenliğini sağlamak için şifrelemenin ötesinde, kontrollü ve uyumlu bir aktarım süreci gereklidir. MetaDefender Managed File Transfer MFT), hassas verilerin sistemler arasında aktarılması için güvenli, politika tabanlı bir çözüm sunarak hem aktarım halindeki verileri hem de depolanan verileri korur.
Gelişmiş tehdit önleme, otomatik politika uygulama ve mevcut BT ortamlarıyla sorunsuz entegrasyon özellikleriyle MetaDefender Managed File Transfer MFT), işletmeler ve kritik sektörler için güvenli, verimli ve uyumlu dosya aktarımları sağlar.
MetaDefender Managed File Transfer MFT) ile veri güvenliği stratejinizi nasıl geliştirebileceğinizi keşfedin.
Sıkça Sorulan Sorular
Aktarım halindeki veriler ile durağan veriler arasındaki fark nedir?
Aktarım halindeki veriler, e-postalar, dosya aktarımları veya web iletişimleri gibi ağlar arasında aktif olarak hareket eder ve bu da onları müdahaleye karşı savunmasız hale getirir. Beklemedeki veriler ise sabit disklerde, veritabanlarında veya bulut depolama alanında saklanır ve yetkisiz erişim birincil risktir. Her iki durum da veri ihlallerini önlemek için şifreleme ve güvenlik kontrolleri gerektirir.
Aktarım sırasında ele geçirilen veriler nasıl korunabilir?
TLS ve SSL gibi iletişim şifreleme protokollerinin, E2EE'nin ve güvenli ağ kanallarının kullanılması, ele geçirilen verilerin yetkisiz taraflarca okunamamasını sağlar.
Dinlenmekte olan verilerle ilişkili riskler nelerdir?
Bekleyen veriler şu yollarla tehlikeye atılabilir:
-
Zayıf izinler nedeniyle yetkisiz erişim
-
Yanlış yapılandırılmış depolamadan kaynaklanan veri ihlalleri
-
Şifrelenmemiş veri içeren cihazların çalınması veya kaybolması gibi fiziksel tehditler
Bu riskler, şifreleme ve güçlü erişim kontrol mekanizmalarına duyulan ihtiyacı vurgulamaktadır.
Şifreleme, aktarım halindeki verileri nasıl koruyabilir?
Şifreleme, iletişim kanallarının güvenliğini sağlayarak verileri aktarım sırasında korur:
-
TLS/SSL: Web ve e-posta trafiğini şifreler
-
E2EE (Uçtan uca şifreleme): Sadece gönderici ve alıcının mesajları okuyabilmesini sağlar
-
VPN'ler: Verileri herkese açık veya güvenilmeyen ağlarda açığa çıkmaktan korumak için bağlantıları şifreleyin
Bekleyen veriler için hangi şifreleme yöntemleri kullanılıyor?
Bekleyen veriler kullanılarak güvence altına alınır:
-
Tam disk şifreleme (FDE): Depolama aygıtlarının tamamını şifreler
-
Veritabanı şifreleme: Veritabanlarındaki yapılandırılmış kayıtları güvence altına alır
-
Dosya düzeyinde şifreleme: Ayrıntılı kontrol için dosya düzeyinde şifreleme uygular
AES-256 şifreleme, depolanan verilerin korunması için yaygın olarak önerilen bir standarttır.
Erişim kontrolü veri güvenliğini nasıl artırır?
Rol tabanlı erişim kontrolü (RBAC) ve en az ayrıcalık ilkesi gibi erişim kontrolleri, yalnızca yetkili kullanıcıların hassas verilere erişebilmesini sağlar. Bu, kurum içi kötüye kullanım veya kurum dışı güvenlik ihlalleri riskini en aza indirir
Veri koruma için veri sınıflandırması neden önemlidir?
Veri sınıflandırma, kuruluşların hassas bilgileri tanımlamasına ve kategorize etmesine yardımcı olur. Bu, uygun güvenlik kontrollerinin uygulanmasını ve kritik verilerin en yüksek düzeyde koruma almasını sağlar.
Transit halindeki verileri korumak için temel güvenlik önlemleri nelerdir?
Aktarım halindeki verilerin güvenliğini sağlamak için kuruluşlar şunları uygulamalıdır:
-
TLS/SSL: Şifrelenmiş web trafiği için
-
VPN'ler: Uzak bağlantıları güvence altına almak için
-
Çok faktörlü kimlik doğrulama (MFA): Yetkisiz erişimi önlemek için
Bekleyen veriler neden saldırganlar için yüksek değerli bir hedef olarak görülüyor?
Depolanan veriler genellikle müşteri kayıtları, finansal veriler veya fikri mülkiyet gibi hassas ve değerli bilgiler içerir. Uygun şifreleme ve erişim kısıtlamaları olmadan, saldırganlar erişim sağladıkları takdirde bu bilgileri çalabilir veya manipüle edebilirler.
Veri güvenliğinde yönetilen dosya aktarımının rolü nedir?
Yönetilen dosya aktarımıMFT) çözümleri güvenli dosya paylaşımını otomatikleştirir, şifreleme politikalarını uygular ve mevcut güvenlik sistemleriyle entegre olur. Yetkisiz erişimi önleyerek ve veri koruma gereklilikleriyle uyumluluğu sağlayarak hem bekleyen hem de aktarım halindeki verilerin korunmasına yardımcı olurlar.
Önerilen Kaynaklar
Veri koruma ve şifreleme teknolojileri konusundaki anlayışınızı derinleştirmek için OPSWAT'ın aşağıdaki kaynaklarını değerlendirin:
Güvenli dosya aktarım teknolojilerinin verileri aktarım sırasında ve beklemede nasıl koruyabileceğini öğrenin.
Depolanan ve iletilen verileri koruyan gelişmiş tehdit önleme çözümlerini keşfedin.
Şifreleme yöntemleri, güvenli iletişim ve veri güvenliği stratejileri hakkında uzman görüşlerine erişin
Sağlam şifreleme ve güvenlik önlemlerinin uygulanması, siber tehditlerin azaltılması için kritik öneme sahiptir. Daha derinlemesine rehberlik için OPSWAT'ın sektör lideri çözümlerini ve araştırmalarını keşfedin.