- Sağlık Hizmetleri ve HIPAA Uyumluluğuna Özgü Dosya Aktarım Risklerini Anlamak
- HIPAA Uyumluluğu için Her Managed File Transfer İhtiyaç Duyduğu Temel Özellikler
- Managed File Transfer , HIPAA Denetimlerini ve Uyumluluk Raporlamasını Nasıl Verimli Hale Getirir?
- Sağlık Kuruluşlarında Secure Aktarımı için En İyi Uygulamalar
- Managed File Transfer Karşılaştırma: Sağlık Sektörüne Özel Platformlar ile Genel Platformlar
- Sağlık Managed File Transfer HIPAA Uyumlu Managed File Transfer Uygulama Adımları
- Sağlık Hizmetleri Uyumluluğu ve Hasta Verilerinin Korunması Managed File Transfer Değerini Ölçmek
- SSS
Sağlık Hizmetleri ve HIPAA Uyumluluğuna Özgü Dosya Aktarım Risklerini Anlamak
Sağlık hizmetleri dosya aktarımları, dosyalar departmanlar, klinisyenler, ortaklar ve sistemler arasında sürekli olarak taşındığı için PHI'yi (korunan sağlık bilgileri) veri ihlallerine, yasal cezalara ve operasyonel aksaklıklara maruz bırakır.
HIPAA (Sağlık Sigortası Taşınabilirliği ve Sorumluluk Yasası), her dosya aktarımı için tutarlı koruma, denetlenebilirlik ve kontrol gerektirerek standartları yükseltmektedir. Genel amaçlı dosya paylaşım araçları, PHI’nın işlenmesinde gerekli olan yönetişim (zorunlu şifreleme politikaları), doğrulama (otomatik erişim denetimi) ve görünürlük (kapsamlı denetim izleri) unsurlarından yoksun oldukları için bu beklentileri nadiren karşılayabilmektedir.
HIPAA, PHI içeren her dosya aktarımı için belgelenmiş denetim izleri (denetlenebilirlik), şifreleme standartları (koruma) ve erişim kısıtlamaları (kontrol) dahil olmak üzere belirli gereklilikler getirir.
Sağlık hizmetleri dosya aktarımlarında en yaygın güvenlik tehditleri nelerdir?
Sağlık sektöründeki dosya aktarımları (sistemler, departmanlar ve harici ortaklar arasında PHI’nin elektronik olarak aktarılması), fidye yazılımı, veri hırsızlığı ve hesap ele geçirme saldırılarının en sık hedefi olmaktadır; bu saldırılarda saldırganlar, aktarım halindeki PHI’yi ele geçirir veya zayıf erişim kontrollerinden yararlanır.Healthcare IT News’e göre, 2024 yılında Change Healthcare’e yönelik fidye yazılımı saldırısı, yaklaşık 192,7 milyon kişinin verilerinin sızdırıldığını doğruladı; bu olay, tek bir güvenlik ihlali yaşayan veri paylaşım merkezinin nasıl ABD tarihinin en büyük sağlık verisi ihlali haline gelebileceğini ortaya koydu.
Sağlık sektöründe dosya aktarımlarında sık karşılaşılan güvenlik tehditleri şunlardır:
Veri ele geçirme: E-posta veya eski protokoller aracılığıyla gerçekleştirilen şifrelenmemiş ya da zayıf bir şekilde korunan dosya aktarımları, hâlâ başlıca hedefler arasında yer almaktadır.
Yetkisiz erişim: Ortak hesaplar, geniş kapsamlı izinler veya güvenli olmayan iş ortağı bağlantıları, PHI’yi hem kurum içinde hem de kurum dışında riske atar.
İçeriden gelen kötüye kullanım: Yanlışlıkla yapılan yanlış gönderimler, kişisel cihazların kullanımı veya kasıtlı veri sızdırma, sıklıkla raporlanması gereken veri ihlallerine yol açmaktadır.
Üçüncü tarafların güvenlik ihlali: Kişisel Sağlık Bilgileri (PHI), genellikle yeterli güvenlik önlemlerini uygulamayan laboratuvarlara, fatura hizmet şirketlerine ve uzman sağlık hizmet sağlayıcılarına aktarılır.
Operasyonel aksaklıklar: Geçici aktarım iş akışlarındaki aksaklıklar, dosya kayıplarına, gecikmelere veya eksik belgelere yol açar.
HIPAA Kuralları Elektronik Dosya Aktarım Gerekliliklerini Nasıl Şekillendirir?
HIPAA’nın Gizlilik Kuralı, kurum içinde veya dışında paylaşılan tüm PHI’nin yalnızca meşru bir amacı olan yetkili taraflara açıklanmasını şart koşarken, Güvenlik Kuralı ise aktarım sırasında elektronik PHI’yi koruyan idari, fiziksel ve teknik güvenlik önlemlerinin alınmasını zorunlu kılar.
Toplamda, bu düzenlemeler, kapsam dahilindeki kuruluşların ve iş ortaklarının, her dosya aktarımında gizliliğin korunmasını (şifreleme yoluyla), kullanıcı yetkisinin doğrulanmasını (çok faktörlü kimlik doğrulama yoluyla) ve aktarım süresince bütünlüğün sağlanmasını (kontrol toplamları veya dijital imzalar kullanılarak) garanti etmelerini şart koşmaktadır.
HIPAA, kapsam dahilindeki kuruluşların aktarım halindeki PHI verilerini aşağıdaki önlemler aracılığıyla korumalarını şart koşmaktadır:
- Verilerin ele geçirilmesini önleyen gizlilik kontrolleri
- Yalnızca yetkili kullanıcıların ve sistemlerin PHI’yi paylaşmasını sağlayan erişim doğrulaması
- Dosyaların aktarım sırasında değiştirilmediğini doğrulayan bütünlük koruma önlemleri
- Kimin neyi, ne zaman ve kime gönderdiğini belgeleyen tam denetlenebilirlik
- Tüm dosya aktarım iş akışlarını düzenleyen tutarlı politikalar ve risk yönetimi
Geleneksel dosya paylaşım yöntemleri HIPAA uyumluluğu için neden yetersizdir?
Eski nesil veya tüketici düzeyindeki araçlar, uygulanabilir denetimler, izleme ve denetim izlerinden yoksun oldukları için yetersiz kalmaktadır. Bu yöntemler, zorunlu güvenlik önlemlerinden ziyade kullanıcı davranışına dayanmaktadır; bu da öngörülebilir uyum sorunlarına yol açmakta ve veri ihlali riskini artırmaktadır.
Eski Dosya Paylaşım Yöntemleri ve Uyumluluk Gereklilikleri
Yöntem | Core | HIPAA Boşluğu |
|---|---|---|
E-posta | Yanlış gönderme, tutarsız şifreleme | Güvenilir erişim kontrolü veya uçtan uca koruma yok |
FTP/SFTP | Statik kimlik bilgileri, sınırlı görünürlük | Yetersiz denetim ve rol tabanlı kontrol |
Tüketici bulut araçları | Genel bağlantılar, kullanıcı tarafından yönetilen izinler | PHI için kurumsal yönetişim yok |
Manuel/ad hoc yöntemler | USB , onaylanmamış uygulamalar | Görünürlük veya politika uygulaması yok |
HIPAA Güvenlik Kuralı § 164.312(e) İletim Güvenliği gereklilikleri ve elektronik PHI korumasına ilişkin HHS kılavuzuna dayanmaktadır.
HIPAA Uyumluluğu için Her Managed File Transfer İhtiyaç Duyduğu Temel Özellikler
HIPAA uyumlu MFT (yönetilen dosya aktarımı) platformu, her PHI aktarımında tutarlı koruma (şifreleme), doğrulama (erişim kimlik doğrulaması) ve görünürlük (denetim günlüğü) sağlamalıdır. Temel özellikler, gerekli güvenlik önlemleriyle doğrudan örtüşmektedir: şifreleme, erişim kontrolü, bütünlük doğrulaması, denetim günlüğü, politika uygulaması ve üçüncü taraf yönetimi.
Sağlık hizmetlerine özel MFT , genel sistemlerin güvenilir bir şekilde sunabileceğinin ötesinde, yüksek hacimli PHI alışverişi, klinik iş akışları ve karmaşık tedarikçi ekosistemlerine uyarlanmış özelliklerle bu kontrolleri güçlendirir.
HIPAA uyumlu dosya aktarımları için hangi şifreleme standartları gereklidir?
HIPAA, aktarım halindeki PHI’nin güçlü, sektör standardına uygun şifreleme ile korunmasını öngörmektedir. Uygulamada bu şu anlama gelir:
- Dosya düzeyinde ve depolama sırasında şifreleme için AES-256
- Aktarım halindeki verilerin korunması için TLS 1.2 veya üstü
- NIST (Ulusal Standartlar ve Teknoloji Enstitüsü) tarafından önerilen algoritmalara uygun kriptografik modüller
- Tüm iç, dış, otomatik ve geçici transferlerde tutarlı uygulama
HHS HIPAA Güvenlik Kuralı’nın aktarım güvenliği ile ilgili kılavuzuna (§ 164.312(e)) göre, şifreleme, aktarım sırasında yetkisiz erişimi önlemek için birincil güvenlik önlemi olarak kabul edilmektedir. Bir MFT çözümü, şifreleme gerekliliklerinin politika denetimlerine ve rol tabanlı yapılandırmalara entegre edilmesini garanti etmeli ve kullanıcıların PHI’yi korumasız kanallar üzerinden göndermesini engellemelidir.
Erişim Kontrolleri ve Kullanıcı Kimlik Doğrulaması, Yetkisiz PHI Erişimi Nasıl Önler?
Kişisel Sağlık Bilgilerine (PHI) erişim, belgelenmiş ve görevle ilgili bir ihtiyacı olan kişiler ve sistemlerle sınırlandırılmalıdır (HIPAA Gizlilik Kuralı § 164.502(b) uyarınca “gerekli asgari” ilkesi). Bir MFT platformu bunu aşağıdaki yollarla sağlamalıdır:
- Görünürlük ve aktarım haklarını sınırlayan ayrıntılı RBAC (rol tabanlı erişim kontrolü)
- Hem iç kullanıcılar hem de dış ortaklar için MFA (çok faktörlü kimlik doğrulama)
- Güçlü sistemden sisteme kimlik doğrulama, statik kimlik bilgilerini sertifikalar veya jetonlarla değiştirme
- Kimin PHI içeren dosyaları gönderebileceğini, alabileceğini, onaylayabileceğini veya geri alabileceğini belirleyen politika temelli kısıtlamalar
Bu önlemler, HIPAA'nın temel Güvenlik Kuralı beklentilerini yansıtmaktadır: kimliği doğrulamak, uygun şekilde yetkilendirmek ve yetkisiz ifşayı önlemek.
HIPAA denetimleri için hangi denetim izleri ve raporlama yetenekleri gereklidir?
Denetçiler, her bir PHI aktarımında tam bir izlenebilirlik beklemektedir. Bu şeffaflık olmadan, kuruluşlar denetimler sırasında HIPAA uyumluluğunu kanıtlayamazlar ve ihlal başına 100 ila 50.000 dolar arasında değişen hukuki para cezaları da dahil olmak üzere yaptırımlarla karşı karşıya kalabilirler.
Bir MFT şunları içermelidir:
- PHI'ye kimler erişmiş veya aktarmıştır?
- Hangi dosya, kime ve hangi iş akışı aracılığıyla taşındı?
- Gönderme, alma, hata ve silme işlemlerini gösteren zaman damgalı olaylar
- Dosyaların aktarım sırasında değiştirilmediğini doğrulayan bütünlük kontrolleri
- Ayarlar, ilkeler ve izinlerdeki değişikliklere ilişkin idari etkinlik günlükleri
Buna ek olarak, sağlık hizmetleri programları şu avantajlardan yararlanmaktadır:
- Anormal transferler veya politika ihlalleri için gerçek zamanlı izleme ve uyarılar
- Günlüklerin soruşturma veya denetim amacıyla erişilebilir kalmasını sağlayan saklama politikaları
- HIPAA taleplerine göre uyarlanmış, dışa aktarılabilir ve denetime hazır raporlar
MFT , Üçüncü Taraf Tedarikçilerle Secure Nasıl Destekler?
MFT , kontrollü entegrasyon, izole transfer kanalları ve her tedarikçi bağlantısı için politika odaklı yönetişim uygulayarak güvenli üçüncü taraf işbirliğini destekler. Sağlık sektörü, laboratuvarlar, faturalama şirketleri, görüntüleme merkezleri ve uzman hizmet sağlayıcılarından oluşan geniş bir ağa dayanır. Uyumlu bir MFT , harici veri alışverişini hem güvenli hem de yönetilebilir hale getirmelidir.
Temel yetenekleri MFT
- Önceden tanımlanmış roller, onaylar ve geçerlilik süreleri ile kontrollü harici kullanıcı kaydı
- Her bir iş ortağı için ayrı ve politika ile zorunlu kılınan aktarım kanalları
- Secure e-posta eklerini ve yönetilmeyen bağlantıları ortadan kaldıran portallar
- İş ortağı teknolojisinden bağımsız olarak şifreleme ve erişim denetimlerinin otomatik olarak uygulanması
- Başarısızlıklar veya onaylanmamış iş akışları da dahil olmak üzere tüm üçüncü taraf aktarımlarına ilişkin merkezi bir genel bakış
HIPAA ayrıca, PHI’yi işleyen tüm tedarikçilerin bir BAA (İş Ortağı Anlaşması) kapsamında faaliyet göstermesini şart koşmaktadır. Bir MFT çözümü, sözleşmesel yükümlülüklerin teknik güvenlik önlemleriyle uyumlu olmasını sağlamak amacıyla, BAA ile uyum ve belgeleme süreçlerini içeren iş ortağı kabul sürecini kolaylaştırmalıdır.
Managed File Transfer , HIPAA Denetimlerini ve Uyumluluk Raporlamasını Nasıl Verimli Hale Getirir?
İyi tasarlanmış bir MFT platformu, kanıtları tek bir yerde toplar, politikaları uygular ve PHI hareketlerine ilişkin sürekli görünürlük sağlar. Bu özellikler, HIPAA denetimlerini önemli ölçüde basitleştirebilir. Farklı sistemlerden günlükleri, ekran görüntülerini veya erişim kayıtlarını manuel olarak toplamak yerine, bir MFT çözümü tüm dosya aktarım faaliyetlerini tek bir, aranabilir ve güvenilir kaynakta birleştirir. Bu, denetim hazırlık süresini kısaltır, belgelemenin doğruluğunu artırır ve denetimlerde daha yüksek başarı oranlarına katkıda bulunur.
Sağlık sektörüne odaklanan MFT ürünleri, HIPAA Güvenlik Kuralı’nda belirtildiği üzere, veri aktarımı güvenliği, erişim kontrolü ve denetlenebilirlik konularında HIPAA beklentileriyle de uyumludur. Bu ürünlerin yerleşik denetim mekanizmaları, denetçilerin aradığı unsurlarla örtüşmektedir: tutarlı güvenlik önlemleri, eksiksiz kayıtlar ve PHI aktarımlarının kurallara uygun şekilde yönetildiğine dair kanıt.
Denetçiler MFT Hangi Belgeleri ve Kanıtları İsterler?
HIPAA denetçileri genellikle aşağıdakileri gösteren kanıtlar talep ederler:
- PHI'ye kimler erişmiş veya aktarmıştır?
- Hangi dosyalar, kime ve hangi politika kapsamında taşındı?
- Her transfer gerçekleştiğinde, başarılı, başarısız ve yeniden denemeler dahil
- Bütünlük ve şifreleme nasıl uygulandı?
- İzin güncellemeleri veya iş akışı değişiklikleri gibi idari değişiklikler
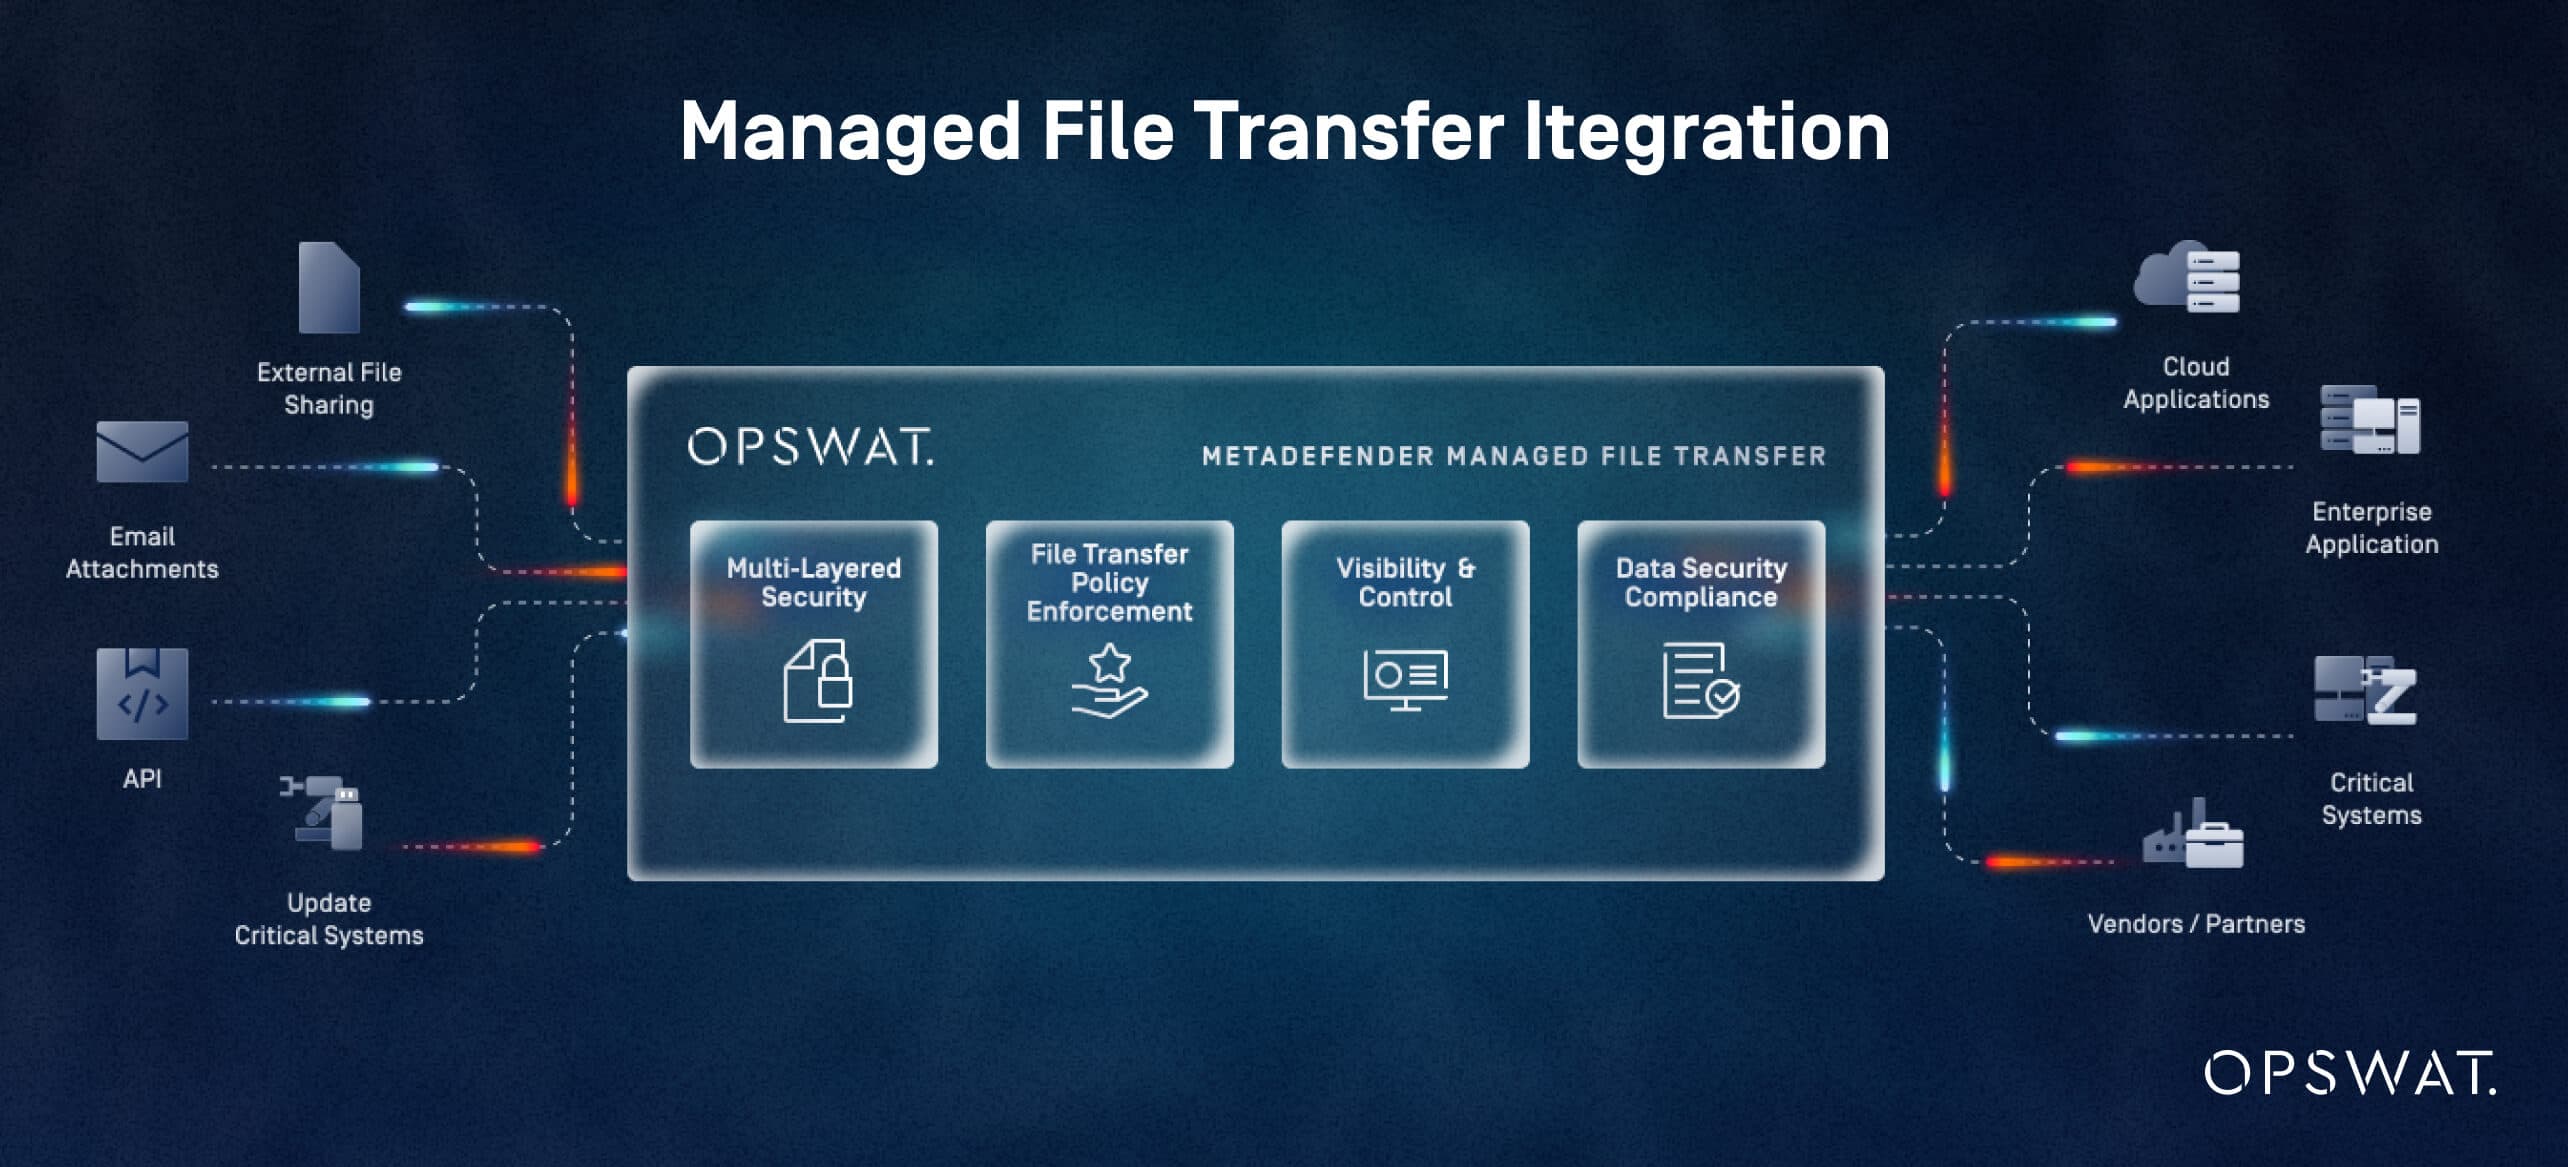
MFT Bu platformlar, söz konusu bilgilerin toplanmasını ve saklanmasını otomatikleştirir. Örneğin, OPSWATadresindeki MetaDefender Managed File Transfer™ ürününün ayrıntılı denetim günlükleri ve raporlama özellikleri, kullanıcı faaliyetlerini, dosya yaşam döngülerini, sistem olaylarını ve iş yürütme süreçlerini merkezi bir görünümden kayda alır. Bu durum, HIPAA’nın kapsama dahil kuruluşların tüm PHI içeren sistemler için eksiksiz denetim izleri tutması yönündeki beklentisiyle doğrudan uyumludur.
MFT HIPAA Denetim Hazırlığının Süresini ve Maliyetini Nasıl Azaltabilir?
MFT Bu platformlar, kanıtları tek bir yerde toplayarak, uyumluluk iş akışlarını otomatikleştirerek ve hazır raporlar sunarak denetim hazırlık süresini ve maliyetini azaltır. Manuel denetim hazırlığı, genellikle transfer geçmişlerini yeniden oluşturmak, şifreleme ayarlarını doğrulamak ve birbirinden kopuk sistemler arasında eksik kanıtları bulmak için günler ya da haftalar sürer.
MFT , aşağıdakiler yoluyla bu ek yükü azaltır:
- Erişim, aktarımlar, hatalar ve politika uygulamasını özetleyen hazır uyumluluk raporları
- PHI aktarım faaliyetlerini tek bir ekranda gösteren merkezi kontrol panelleri
- Gerekli güvenlik önlemlerinin (şifreleme, kimlik doğrulama, onaylar) tutarlı bir şekilde uygulanmasını ve belgelenmesini sağlayan iş akışı otomasyonu
- Birden fazla araçta manuel veri alımını ortadan kaldıran, arama yapılabilen günlükler
MetaDefender Managed File Transfer politika tabanlı otomasyonu, denetim onay süreçlerini ve görsel koordinasyonu destekleyerek, ekiplerin PHI’nın aktarım sürecini ve uyumluluk kayıtlarının tutulma şeklini standartlaştırmasına olanak tanır. Bu verimlilik artışları, denetim hazırlık süresinde ölçülebilir bir azalmaya ve düzeltme adımlarının sayısında azalmaya yol açar.
Sürekli Uyumluluk İzleme ve Risk Azaltmayı Destekleyen Özellikler Nelerdir?
MFT Bu çözümler, dosya hareketlerini sürekli olarak izleyerek, anormallikleri tespit ederek ve tüm aktarımlarda politika denetimlerini uygulayarak HIPAA uyumluluğunun sürdürülmesini destekler. HIPAA uyumluluğu yalnızca denetimler sırasında değerlendirilmez; aksine, sürekli olarak sağlanması gerekir.
MFT , aşağıdakilerle sürekli uyumluluğu güçlendirir:
Gerçek zamanlı uyarılar: Olağandışı para transferlerini, yetkisiz erişim girişimlerini veya onaylanmış iş akışlarından sapmaları işaretleyin.
Anormallik tespiti ve bütünlük kontrolleri: Kötüye kullanım veya güvenlik ihlaline işaret edebilecek şüpheli dosya davranışlarını veya beklenmedik değişiklikleri tespit edin.
Her aktarımda politika uygulamasının sağlanması: Şifreleme, kimlik doğrulama ve onay gerekliliklerinin tutarlı bir şekilde uygulanmasını sağlayarak manuel hataları ve geçici çözümleri ortadan kaldırın.
Merkezi görünürlük: Dahili sistemler ve harici iş ortakları arasında gerçekleşen dosya hareketlerini izleyin. MetaDefender Managed File Transfer , aktarımlar, erişim ve sistem olayları hakkında tam görünürlük sağlar.
Gelişmiş tehdit önleme: Sağlık sektörü denetçileri, PHI’nin kötü amaçlı yazılımlara veya tahrifata karşı korunup korunmadığını giderek daha sık inceliyor. OPSWATadresindeki çoklu tarama, içerik etkisizleştirme ve yeniden yapılandırma ile güvenlik açığı değerlendirmesi gibi MFT teknolojileri, dosya kaynaklı tehdit riskini önemli ölçüde azaltır.
Bu özellikler bir araya gelerek proaktif uyumluluğu destekler: sorunları raporlanabilir olaylar haline gelmeden önce tespit eder, PHI'nın ifşa olma olasılığını azaltır ve denetçilere sürekli izleme konusunda güvenilir kanıtlar sunar.
Sağlık Kuruluşlarında Secure Aktarımı için En İyi Uygulamalar
Uyum ve Risk Görevlileri için, PHI aktarımlarının güvenliğini sağlamak, güçlü MFT daha fazlasını gerektirir. Disiplinli süreçler, net politikalar ve tutarlı kullanıcı davranışları gerekir. HIPAA'nın güvenlik önlemleri, teknik kontroller kadar idari kontrolleri de vurgular; bu da kuruluşların teknolojiyi yönetişim, eğitim ve izleme ile birleştirmeleri gerektiği anlamına gelir. Amaç, her PHI aktarımının öngörülebilir, uygulanabilir ve denetlenebilir bir yol izlemesini sağlamaktır.
HIPAA uyumlu bir dosya aktarım politikası geliştirmek için atılması gereken adımlar nelerdir?
Bir dosya aktarım politikası, PHI’nin nasıl aktarılacağını, bunu aktarmaya yetkili kişilerin kimler olduğunu ve her aşamada hangi kontrol önlemlerinin uygulanması gerektiğini tanımlamalıdır. Açık ve uygulanabilir bir politika, PHI’nin ifşa edilme riskini azaltır ve personelin davranışlarını HIPAA’nın idari koruma beklentileriyle uyumlu hale getirir.
Etkili bir politika şunları sağlamalıdır:
- Kabul Edilebilir Kullanım Tanımı: PHI’nin ne zaman aktarılabileceğini, hangi yöntemlerin onaylandığını ve hangi sistemlerin ( MFT dahil) kullanılması gerektiğini belirtin .
- Kullanıcı ve Sistem Yetki Kuralları Belirleme: Dosya aktarımları için rol tabanlı erişim, gerekli kimlik doğrulama mekanizmaları ve onay iş akışlarını ayrıntılı olarak belirleyin .
- Şifreleme ve Bütünlük Korumalarının Zorunlu Kılınması: HIPAA aktarım güvenlik önlemleriyle uyumlu, onaylanmış şifreleme standartlarının ve doğrulama adımlarının kullanılmasını zorunlu kılın .
- Belge Saklama ve İmha Gereklilikleri: Kayıtlar, kanıtlar ve aktarılan dosyalar için, kurumun ve HIPAA’nın beklentileriyle uyumlu saklama süreleri belirleyin .
- Escalation ve Olay Prosedürlerinin Ana Hatları: Başarısız aktarımlar, olası güvenlik ihlalleri, politika ihlalleri ve iş ortağı sorunları için bildirim adımlarını belirleyin .
- Üçüncü Taraf Yönetişimini Entegre Etme: İş Ortağı Anlaşmaları yapılmasını zorunlu kılın ve harici ortaklar için işe başlama/işten ayrılma adımlarını belirleyin.
- Düzenli Olarak Gözden Geçirin ve Güncelleyin: İş akışları, sistemler veya düzenlemelerde değişiklik olması durumunda, politikalar en az yılda bir kez, hatta daha sık olarak gözden geçirilmelidir.
Sağlık Personeli, Secure Aktarım Protokolleri Konusunda Nasıl Eğitilmelidir?
Eğitim, teknik güvenlik önlemlerinin doğru ve tutarlı bir şekilde kullanılmasını sağlar.
Etkili programlar şunları kapsar:
- Onaylanmış dosya aktarım araçları ve iş akışları
- Alıcının kimliğini ve yetkilendirmesini doğrulama
- Onaylanmamış yöntemlerden kaçınmak (e-posta ekleri, kişisel bulut araçları, USB )
- Başarısız veya şüpheli transferleri tanıma ve bildirme
- PHI ve asgari gerekli ilkeleri anlamak
- İlk işe alım
- Yıllık yenileme kursları
- Sistemler, iş akışları veya politikalar değiştiğinde tam zamanında eğitim
- Kısa testler veya senaryo tabanlı alıştırmalar
- Beklentileri güçlendirmek için simüle edilmiş hatalar (örneğin, yanlış adrese gönderilen transferler)
- Tekrarlanan hatalar yapan kullanıcılar için hedefli takip
- Yanlış alıcıya gönderme
- Şifrelenmemiş veya onaylanmamış kanalların kullanılması
- Yanlış dosya yükleniyor
- Kişisel veya paylaşılan cihazlarda dosyaları yanlış kullanma
Eğitim, doğruluk, doğrulama ve MFT tutarlı kullanımına vurgu yapmalıdır, böylece personel gerekli kontrolleri atlatacak uygulamalardan kaçınabilir.
Sürekli Dosya Aktarımı Güvenliği için İzlenmesi Gereken Temel Metrikler Nelerdir?
Sağlık kuruluşları, güvenli dosya aktarımı performansını izlemek için belirli göstergeleri takip etmelidir. Sürekli izleme, proaktif HIPAA uyumluluğunu ve operasyonel istikrarı destekler. Temel KPI’lar şunlardır:
Başarısız veya eksik aktarım oranları: Yüksek başarısızlık hacimleri, sistem sorunlarına, süreç eksikliklerine veya iş ortağı sorunlarına işaret edebilir
Erişim anormallikleri: Beklenmedik kullanıcılar, çalışma saatleri dışındaki etkinlikler veya tekrarlanan başarısız kimlik doğrulama girişimleri, yetkisiz erişim girişimlerine işaret edebilir
Politika ihlalleri: Gerekli şifreleme, onaylar veya iş akışlarını atlayan aktarımlar izlenmeli ve soruşturulmalıdır
Üçüncü tarafların performansı: Sözleşme ve HIPAA yükümlülüklerinin yerine getirildiğinden emin olmak için iş ortaklarının başarı oranlarını, gecikmeleri ve güvenlik istisnalarını izleyin
Denetim bulguları ve düzeltme süreci süresi: Uyumluluk hazırlığını sürdürmek için tekrarlayan sorunları ve bunların ne kadar hızlı çözüldüğünü takip edin
Tehdit algılama olayları: Gelişmiş tehdit önleme teknolojileri (örn. kötü amaçlı yazılım taraması, CDR, güvenlik açığı değerlendirmesi) bir sorun tespit ederse, tekrarlanan kalıplar altta yatan bir riske işaret edebilir
Bu göstergeler, sürekli iyileştirmeyi destekler: süreçlerdeki zayıflıkların tespit edilmesi, politikaların etkinliğinin doğrulanması, eğitim ihtiyaçlarının önceliklendirilmesi ve HIPAA’nın izleme ve risk yönetimi konusundaki beklentileriyle tutarlı bir uyumun sağlanması.
Managed File Transfer Karşılaştırma: Sağlık Sektörüne Özel Platformlar ile Genel Platformlar
MFT ’i değerlendiren Uyum ve Risk Sorumluları, yalnızca “HIPAA uyumlu” olan platformlarla, yüksek hacimli PHI iş akışları için tasarlanmış platformlar arasında ayrım yapmalıdır. HIPAA, PHI’yi işleyen tüm sistemlerde dosya aktarımı güvenliği, erişim kontrolü ve denetim konularında tutarlı güvenlik önlemleri alınmasını beklemektedir.
Ölçeklenebilir, güvenilir ve sektörde güvenilen çözümler arayan sağlık kuruluşları, PHI iş akışları için özel olarak tasarlanmış platformlardan yararlanır. Sağlık sektörüne özel MFT çözümleri, bu gereksinimleri, gelişmiş tehdit önleme özellikleri ve klinik entegrasyonlarla birlikte varsayılan olarak ürüne entegre eder.
HIPAA uyumlu önde gelen MFT , güvenlik ve uyumluluk özellikleri açısından nasıl karşılaştırılır?
HIPAA ile uyumlu önde gelen “ MFT ” platformları, uygulama gücü, denetim derinliği, otomasyon ve tehdit önleme yetenekleri açısından farklılık gösterir. Aşağıda, genel “HIPAA uyumlu” MFT platformları ile MetaDefender Managed File Transfer gibi sağlık sektörüne özel MFT çözümleri arasında basitleştirilmiş bir karşılaştırma yer almaktadır; bu çözümler, MetaDefender Core™’un gelişmiş tehdit önleme teknolojilerinden yararlanmaktadır.
Yalnızca dosya aktarım kanalını güvence altına alan geleneksel MFT çözümlerinin aksine, MetaDefender Managed File Transfer , çok katmanlı tehdit önleme, CDR, güvenlik açığı değerlendirmesi ve sanal ortam analizi ile dosyanın kendisini güvence altına alır.
HIPAA uyumlu ve sağlık hizmetlerine özel MFT
Yetenek | Genel MFT "HIPAA uyumlu") | Sağlık Hizmetlerine Özel MFT |
|---|---|---|
Aktarım sırasında ve depolama sırasında şifreleme | Standartlara dayalı şifreleme, genellikle yapılandırılabilir | Tüm iş akışlarında, kullanıcıların seçim imkânını en aza indiren güçlü ve zorunlu şifreleme politikaları |
Erişim kontrolü ve onaylar | Temel RBAC, isteğe bağlı onaylar | Granüler RBAC, denetimsel onay akışları ve PHI için politika tabanlı yönlendirme |
Denetim günlüğü ve raporlama | Standart etkinlik günlükleri | Kullanıcılar, dosyalar, işler ve sistem olayları için ayrıntılı denetim izleri ve uyumluluk için dışa aktarılabilir raporlar |
Tehdit önleme | Antivirüs veya yok | Çok katmanlı dosya güvenliği: çoklu tarama, içerik temizleme ve güvenlik açığı değerlendirmesi |
Entegrasyon ve otomasyon | Yaygın IT araçları için konektörler | Politika odaklı iş akışları, görsel düzenleme ve entegrasyonlar |
Dağıtım seçenekleri | Genellikle bulut öncelikli | Düzenlemelere tabi ve çevrimdışı ortamlar için esnek şirket içi ve hibrit dağıtımlar |
Sağlık hizmetleri için SFTP, MFT ve Cloud dosya paylaşımının avantajları ve dezavantajları nelerdir?
SFTP, bulut dosya paylaşım araçları ve MFT , HIPAA uyumluluğu bağlamında her biri farklı avantajlar ve sınırlamalar sunar. Çoğu hastane ve sağlık sistemi için, güvenlik öncelikli bir MFT , PHI içeren aktarımlar için standart olmalıdır; SFTP ve bulut araçları ise dar kapsamlı, düşük riskli kullanım durumlarıyla sınırlıdır.
SFTP, bulut araçları ve MFT platformlarının artıları ve eksileri
Yaklaşım | Artıları | Sağlık Hizmetlerinde Dezavantajlar / HIPAA Bağlamında | En Uygun |
|---|---|---|---|
SFTP | Geniş destek; FTP'den daha iyi; aktarım sırasında verileri şifreleyebilir | Sınırlı görünürlük ve raporlama; statik kimlik bilgileri; manuel iş akışları; PHI için zayıf yönetişim | Hacmin düşük olduğu ve yönetişimin başka bir yerde gerçekleştirildiği noktadan noktaya sistem entegrasyonları |
Genel bulut dosya paylaşımı | Kullanımı kolay; hızlı işbirliği; mobile | Kullanıcı tarafından yönetilen izinler, genel bağlantılar, belirsiz veri yerleşimi, sınırlı PHI yönetişimi | PHI dışı işbirliği; birincil PHI aktarım mekanizması olarak önerilmez |
MFT yönetilen dosya aktarımı] | Merkezi kontrol, politika tabanlı otomasyon, entegre şifreleme, denetim ve erişim kontrolü | Uygulama çabası ve süreç uyumu gerektirir | PHI aktarımları için birincil araç, özellikle HIPAA denetim hazırlığı ve çok taraflı iş akışlarının öncelikli olduğu durumlarda |
Hangi Managed File Transfer Sağlık Hizmetleri Uyumluluk Denetimleri için En İyi Desteği Sunuyor?
Sağlık hizmetlerini iyi bir şekilde sunan satıcılar genellikle şunları sağlar:
- Sağlık hizmetleri odaklı destek modelleri: 7/24 destek, klinik operasyonlara uygun SLA'lar ve HIPAA beklentilerine aşina personel
- BAA'ya uygun sözleşme yapımı: Standart BAA'lar, sorumlulukların net bir şekilde tanımlanması ve ürün kontrollerini HIPAA koruma önlemleriyle eşleştiren belgeler
- Denetime hazırlık hizmetleri: Hazır uyumluluk raporu şablonları, ilkelerin yapılandırılmasına ilişkin rehberlik ve denetimler sırasında kanıt sunma konusunda destek
- Güvenlik öncelikli yol haritası: Gelişmiş tehdit önleme, vulnerability detection ve SIEM ve SOC iş akışlarıyla entegrasyon alanlarında devam eden yatırımlar
OPSWAT , aşağıdakileri bir araya getiren, güvenliği ön planda tutan bir MFT fark OPSWAT :
- Çoklu tarama, içerik temizleme, güvenlik açığı değerlendirmesi ve sanal ortam gibi gelişmiş tehdit önleme teknolojileri aracılığıyla sağlanan çok katmanlı güvenlik
- Düzenlemelere tabi ortamlara özel olarak tasarlanmış, politikaya dayalı dosya aktarımı otomasyonu, denetim onayları ve merkezi görünürlük ve kontrol
- Dosya hareketleri ve erişimlere ilişkin uçtan uca izlenebilirlik sağlayarak HIPAA denetimlerini kolaylaştıran, uyumluluk odaklı günlük kaydı ve raporlama
Uyum ve Risk Sorumluları için, bu güvenlik derinliği, denetime hazır kanıtlar ve sağlık hizmetleri konusunda bilinçli destek kombinasyonuna sahip tedarikçiler, denetim sürtüşmelerini azaltmak ve uzun vadede HIPAA uyumluluğunu güçlendirmek için en uygun konumdadır.
Sağlık Managed File Transfer HIPAA Uyumlu Managed File Transfer Uygulama Adımları
Sağlık hizmetleri ortamında güvenlik öncelikli bir MFT uygulamak, yapılandırılmış planlama, HIPAA güvenlik önlemleriyle uyum ve klinik, BT, uyumluluk ve tedarikçi ekipleri arasında koordinasyon gerektirir. Amaç, tutarsız ve yüksek riskli dosya aktarım uygulamalarını, mevcut sistemlerle sıkı bir şekilde entegre olan ve operasyonel kesintileri en aza indiren standartlaştırılmış, denetlenebilir iş akışlarıyla değiştirmektir.
Hastane Ortamında Managed File Transfer Uygulamak İçin Temel Adımlar Nelerdir?
Erken planlamanın bir parçası olarak, ekipler mevcut güvenlik açıklarını belirlemek ve MFT HIPAA'nın idari ve teknik güvenlik beklentileriyle uyumlu olmasını sağlamak için resmi bir risk değerlendirmesi yapmalıdır.
Pratik, tekrarlanabilir bir uygulama sırası şunları içerir:
- Gereksinimleri ve riskleri değerlendirin: PHI iş akışlarını, yasal gereklilikleri, entegrasyon noktalarını ve başarı ölçütlerini belirleyin
- Çözüm mimarisini tasarlayın ve paydaşları uyumlu hale getirin: Dağıtım modelini seçin, yönetişim rollerini tanımlayın ve uyumluluk, BT, güvenlik ve klinik ekiplerini koordine edin
- Güvenlik ilkelerini ve entegrasyonları yapılandırın: Yönlendirme, onaylar, erişim denetimleri ve saklama kurallarını ayarlayın; Metascan™ Multiscanning ve Deep CDR™ Teknolojisi gibi MFT teknolojilerini entegre edin
- İş akışlarını test edin ve kullanıcıları eğitin: Aktarımları, günlükleri, uyarıları ve denetim hazırlığını doğrulayın; yöneticilere ve son kullanıcılara onaylanmış iş akışları konusunda eğitim verin
- Başlatma, izleme ve iyileştirme: Aşamalı olarak devreye alın, temel performans göstergelerini takip edin ve uygulama sonrası değerlendirmeler yapın
Sağlık kuruluşları MFT mevcut EHR ve tedarikçi MFT nasıl entegre edebilir?
Sağlık kuruluşları, güvenli bağlantı yöntemlerini seçerek, PHI akışlarını haritalandırarak ve dosya aktarım politikalarını otomatikleştirerek MFT adresini EHR ve tedarikçi sistemleriyle entegre ederler. EHR’ler ve bunlarla bağlantılı tedarikçi sistemleri, büyük miktarda PHI alışverişinde bulunur; bu da entegrasyonu kritik bir başarı faktörü haline getirir.
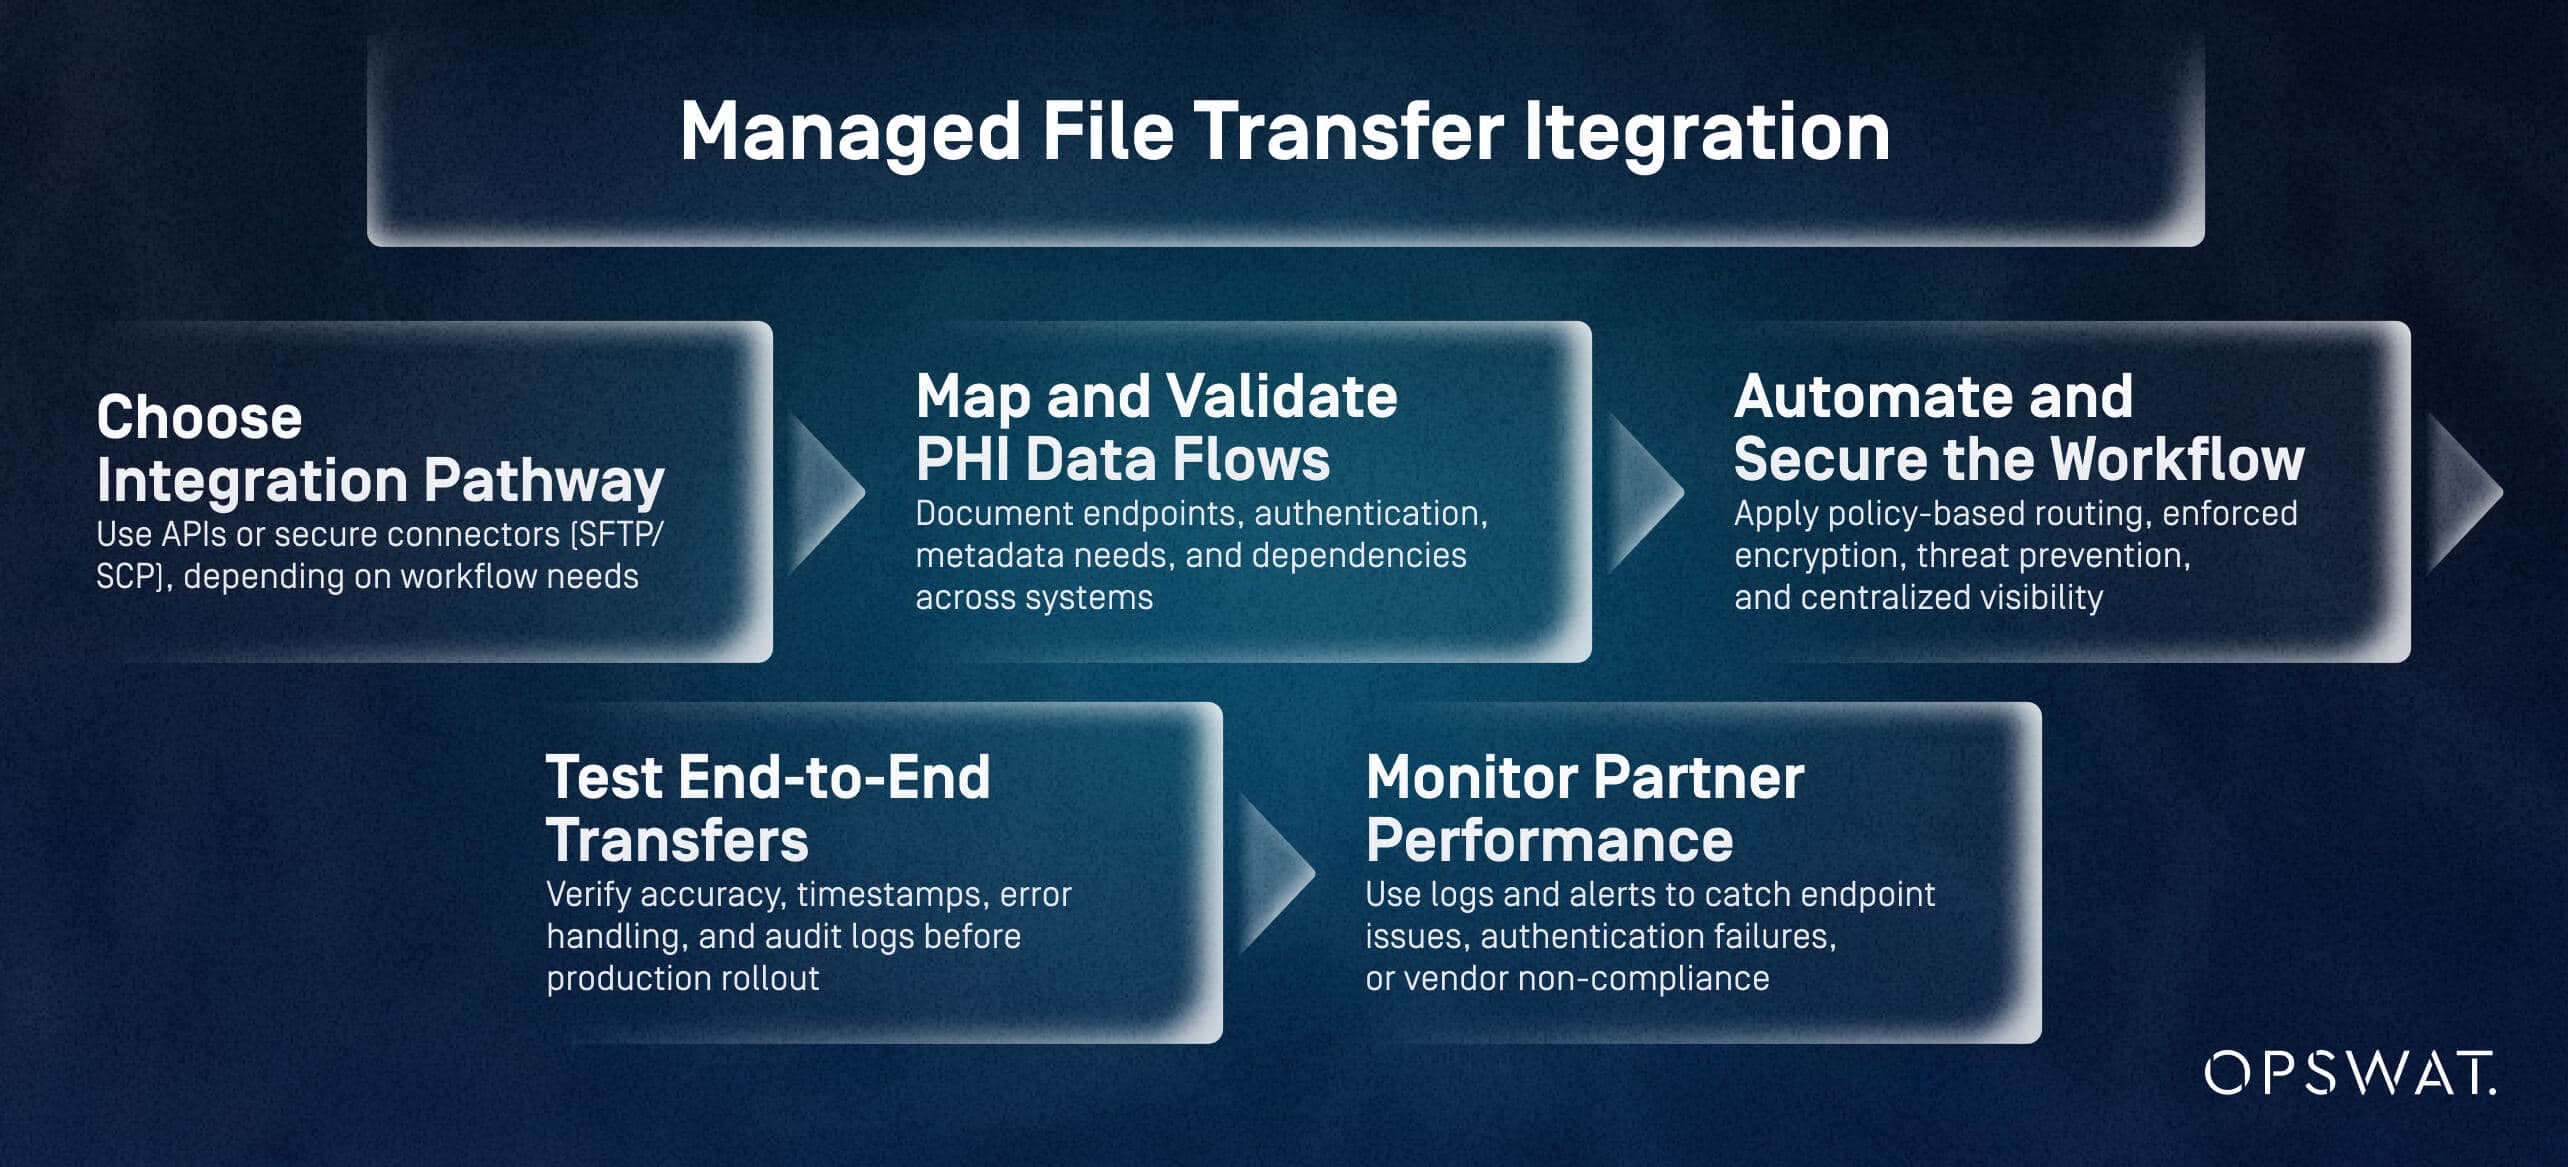
MFT ’ın 5 adımda etkili entegrasyonu:
- Entegrasyon yolunu seçin: İş akışı gereksinimlerine bağlı olarak API'leri veya güvenli bağlayıcıları (SFTP/SCP) kullanın.
- PHI veri akışlarını haritalandırın ve doğrulayın: Sistemler arasında uç noktaları, kimlik doğrulamayı, meta veri ihtiyaçlarını ve bağımlılıkları belgelendirin.
- İş akışını otomatikleştirin ve güvenli hale getirin: İlke tabanlı yönlendirme, zorunlu şifreleme, tehdit önleme ve merkezi görünürlük uygulayın.
- Uçtan uca aktarımları test edin: Üretim aşamasına geçmeden önce doğruluğu, zaman damgalarını, hata işlemeyi ve denetim günlüklerini doğrulayın.
- İş ortağı performansını izleyin: Günlükleri ve uyarıları kullanarak uç nokta sorunlarını, kimlik doğrulama hatalarını veya tedarikçilerin uyumsuzluklarını tespit edin.
Eski dosya aktarım yöntemlerinden MFTye geçiş için en iyi uygulamalar nelerdir?
MFT geçiş için en iyi uygulamalar MFT aktarım risklerinin değerlendirilmesi, iş akışlarının haritalandırılması, paralel çalıştırmaların doğrulanması ve süreçlerin geçişi sırasında yönetişimin iyileştirilmesi MFT . Çoğu sağlık kuruluşu, e-posta, SFTP, manuel yüklemeler ve paylaşılan klasörlerin bir karışımından geçiş yapmaktadır.
Yapılandırılmış Bir Göç
- Riskleri analiz edin ve iş akışlarını öncelik sırasına koyun: Kişisel Sağlık Bilgileri (PHI) içeren veya yüksek riskli aktarım yollarını (e-posta, manuel yüklemeler, paylaşılan klasörler) belirleyin ve bunları öncelikle taşıyın
- Harita verilerini hazırlayın ve yeni iş akışlarını oluşturun: Rota belirleme, adlandırma kuralları, saklama kuralları ve sistem bağımlılıklarını tanımlayın
- Paralel doğrulama ile aşamalı geçiş: Eski ve MFT iş akışlarını eşzamanlı olarak çalıştırarak bütünlüğü, yönlendirmeyi ve denetim günlüklerini doğrulayın
- Yönetişimi optimize edin ve güncelleyin: Tehdit önleme tedbirlerini uygulayın, iş akışlarını iyileştirin, politikaları güncelleyin ve edinilen deneyimlere dayanarak kullanıcıları eğitin
Sağlık Hizmetleri Uyumluluğu ve Hasta Verilerinin Korunması Managed File Transfer Değerini Ölçmek
Sağlık hizmetlerine uygun bir MFT , HIPAA uyumluluğunu artırır, ihlal riskini azaltır ve PHI iş akışlarını kolaylaştırır. Şifreleme, erişim kontrolü, tehdit önleme ve eksiksiz denetim izleri uygulayarak, kuruluşlar hem yasal hem de operasyonel ROI elde ederler.
MFT , veri ihlalleri ve uyumsuzluk cezaları riskini nasıl MFT ?
MFT , PHI'nın açığa çıkmasının başlıca nedenlerini MFT azaltır: şifrelenmemiş aktarımlar, yetkisiz erişim, kullanıcı hataları ve yetersiz günlük kaydı. Sağlık hizmetlerine özel platformlar, gelişmiş tehdit önleme teknolojilerini kullanarak riski daha da azaltır.
Risk azaltmaya yönelik başlıca sonuçlar:
- Zorunlu şifreleme ve erişim kontrolü
- Kötü amaçlı yazılımlara ve sıfırıncı gün tehditlerine karşı koruma
- HIPAA soruşturmalarını destekleyen eksiksiz denetim izleri
- Düzenleyici cezalar ve iyileştirme maliyetleri olasılığının daha düşük olması
Optimize edilmiş dosya aktarım süreçlerinin ölçülebilir sonuçları nelerdir?
E-posta, SFTP ve manuel iş akışlarından MFT geçiş yapan kuruluşlar MFT şu alanlarda kazançlar elde eder:
Uyum hazırlığı
- Daha hızlı kanıt elde etme
- Kapsamlı, dışa aktarılabilir günlükler
Operasyonel verimlilik
- Azalan başarısız transferler
- Politika tabanlı otomasyon sayesinde daha az manuel müdahale
Hata ve olayların azaltılması
- Daha az yanlış gönderilen dosya
- Gerçek zamanlı uyarılar aracılığıyla anormal faaliyetlerin erken tespiti
Tehdit önleme
- Klinik sistemlere ulaşan zararlı dosyaların önemli ölçüde azalması
Uyum Görevlileri, MFT Değerini Paydaşlara Nasıl Gösterir?
Paydaşlar risk, maliyet ve operasyonel etkiye yanıt verir. Uyum liderleri aşağıdakiler yoluyla değeri ifade edebilir:
Önemli mesajlar
- Uygulanan koruma önlemleri sayesinde düzenleyici risklerin azaltılması
- Daha düşük ihlal olasılığı ve müdahale maliyetleri
- Daha az denetim bulgusu ve daha hızlı denetim döngüleri
- Geliştirilmiş operasyonel güvenilirlik ve tedarikçi işbirliği
Organizasyonel önceliklere bağlantı
- Hasta güvenliği: Güvenilir PHI aktarımı, bakımdaki gecikmeleri azaltır
- Finansal istikrar: Cezalardan ve kesintilerden kaçınarak marjları koruyun
- Kurumsal güven: Güçlendirilmiş PHI koruması, itibarı ve iş ortaklarının güvenini destekler.
- Dijital dönüşüm: MFT , modernizasyon için güvenli bir temel MFT
MetaDefender Managed File Transfer™ OPSWAT’ın şifreleme, erişim kontrolü ve ayrıntılı denetim kayıtları yoluyla mevzuata uygunluğu destekleyen yönetilen dosya aktarımı (MFT) çözümüdür.
Bu çözümün ve gelişmiş tehdit önleme teknolojilerinin HIPAA uyumluluğunu nasıl güçlendirebileceğini, PHI’nın ifşa edilme riskini nasıl azaltabileceğini ve sağlık hizmetleri ekosisteminiz genelinde güvenli işbirliğini nasıl kolaylaştırabileceğini öğrenmek için, bir OPSWAT uzmanıyla görüşün veya bugün bir demo talebinde bulunun.
SSS
Sağlık kuruluşları için HIPAA ile tam uyumlu en iyi yönetilen dosya aktarım çözümleri hangileridir?
Şifreleme, erişim kontrolleri, politika otomasyonu ve tam denetim izlerini uygulayan çözümler HIPAA beklentilerini karşılar. MetaDefender Managed File Transfer gibi sağlık hizmetlerine odaklanan platformlar, genel araçların genellikle eksik olduğu ek tehdit önleme ve uyumluluk raporlama özellikleri sunar.
Sağlık hizmetlerinde HIPAA uyumluluğunu sağlamak için bir MFT hangi özelliklere dikkat etmeliyim?
Zorunlu şifreleme, ayrıntılı RBAC, MFA, ayrıntılı denetim günlüğü, ilke tabanlı otomasyon, güvenli üçüncü taraf işbirliği ve gelişmiş tehdit önleme (ör. çoklu tarama, CDR, güvenlik açığı değerlendirmesi).
Farklı yönetilen dosya aktarım sağlayıcıları, HIPAA uyumluluğu ve güvenlik özellikleri açısından nasıl karşılaştırılır?
Birçok sağlayıcı şifreleme ve temel günlük kaydı hizmetlerini sunarken, sağlık hizmetlerine odaklanan platformlar, PHI yoğun ortamlar için gerekli olan denetim onayları, gelişmiş tehdit algılama, ayrıntılı raporlama ve esnek dağıtım modelleri gibi ek özellikler de sunmaktadır.
MFT , denetim sırasında HIPAA uyumluluğunu göstermek için hangi belgeleri veya denetim izlerini sağlar?
Kullanıcı etkinliği, dosya hareketi, sistem olayları, onaylar, şifreleme durumu ve aktarım sonuçlarını gösteren denetim günlükleri. MetaDefender Managed File Transfer , uyumluluk incelemeleri için merkezi, dışa aktarılabilir raporlarManaged File Transfer .
HIPAA uyumluluğu için yönetilen dosya aktarım sisteminde rol tabanlı erişim denetimlerini ve şifrelemeyi nasıl uygulayabilirim?
RBAC'yi, PHI erişimini role göre sınırlamak, MFA gerektirmek ve tüm iş akışlarında zorunlu şifreleme (ör. AES-256, TLS 1.2+) uygulamak için yapılandırın. HIPAA iletim güvenlik önlemleri, varsayılan olarak bu korumaları bekler.
Yönetilen dosya aktarımı sağlayıcıları İş Ortağı Anlaşmaları (BAA) sunuyor mu ve bu anlaşmalarda neler yer almalıdır?
Evet. BAA'lar, PHI koruma sorumluluklarını, ihlal bildirim gerekliliklerini, izin verilen kullanımları ve HIPAA'nın iletim ve erişim kontrolü için belirlediği güvenlik beklentilerini tanımlamalıdır.
Sağlık sektöründe HIPAA uyumlu MFT için tipik maliyetler ve lisanslama modelleri nelerdir?
Fiyatlandırma, dağıtım (bulut, şirket içi, hibrit), hacim ve ek teknolojilere göre değişir. Çoğu satıcı abonelik veya kalıcı lisanslama sunar; toplam maliyet, uyumluluk raporlaması, iş akışı otomasyonu ve entegre tehdit önlemeyi yansıtır.
Eski dosya aktarım yöntemlerinden HIPAA gerekliliklerini karşılayan bir MFT geçiş için en iyi uygulamalar nelerdir?
Mevcut riskleri değerlendirin, PHI iş akışlarını haritalandırın, aşamalı olarak geçiş yapın, paralel doğrulama gerçekleştirin ve ilk günden itibaren gelişmiş tehdit önleme özelliklerini entegre edin. İş akışları değiştikçe politikaları ve eğitimleri güncelleyin.
HIPAA uyumlu dosya aktarımı nedir?
HIPAA uyumlu dosya aktarımı, HIPAA Güvenlik Kuralı’nın gerektirdiği şekilde, her aktarımda şifreleme, erişim kontrolü ve eksiksiz denetim günlüğü tutma özelliklerini uygulayan bir platform aracılığıyla korunan sağlık bilgilerinin (PHI) aktarılmasıdır. Bu işlem, söz konusu güvenlik önlemlerini güvenilir bir şekilde garanti edemeyen e-posta, FTP veya tüketiciye yönelik dosya paylaşım araçları yerine, çoğunlukla yönetilen dosya aktarımı (MFT) platformu aracılığıyla gerçekleştirilir.
