Sabah saat 06:58’de bir hasta, hastanenizin portalına bir sevk formu yükler. Binlerce dosya arasında sıradan, zararsız bir PDF gibi görünür. Saat 07:15’e gelindiğinde, bu dosya çoktan üç yedekleme katmanına kopyalanmıştır. Kimsenin fark etmediği şey ise, dosyanın hiçbir uç nokta antivirüs ürününün daha önce karşılaştığı bir sıfırıncı gün güvenlik açığı içermesidir. Öğle saatlerinde fidye yazılımı görüntüleme sistemlerinizi şifrelemiş, radyoloji birimi devre dışı kalmış ve bakım ekipleri telaş içinde kalmıştır.
Bu, abartılı bir varsayım değildir. Modern sağlık sektöründe siber güvenliğin güncel gerçekliğidir. Ve acı bir gerçeği ortaya koymaktadır: Artık hasta verilerini veya hastane operasyonlarını güvende tutmak için yalnızca uç nokta koruması yeterli değildir.
Sağlık sektörü, günümüzde tüm sektörler arasında en yüksek veri ihlali maliyetleriyle karşı karşıya; olay başına ortalama maliyet 7,42 milyon dolar olup, bu olayların neredeyse üçte biri fidye yazılımıyla ilgilidir. Dosyalar çok hızlı, çok geniş bir alana ve çok sayıda sistem üzerinden yayıldığından, uç noktalar tek savunma hattı olamaz.
Endpoint , Sağlık Sektöründe Dosya Aracılığıyla Yayılan Tehditleri Neden Durduramıyor?
Geleneksel uç nokta araçları, masaüstü ortamları için geliştirilmiştir; dosyaların, korunan bir uç noktaya hiç dokunmadan görüntüleme sistemleri, bulut depolama, tedarikçi ağları ve yapay zeka iş akışlarından geçtiği geniş kapsamlı hastane ekosistemleri için değil. Bu durum, saldırganların istismar ettiği devasa kör noktalar yaratmaktadır.
Dosya Taşıyan Kötü Amaçlı Yazılımlar Endpoint Nasıl Atlatır?
Modern kötü amaçlı yazılımlar, imza tabanlı ve hatta davranışsal uç nokta araçlarını atlatmak üzere tasarlanmıştır. Sıfır gün istismarları PDF ve DICOM dosyalarının içinde gizlenir. Polimorfik kötü amaçlı yazılımlar sürekli olarak mutasyona uğrar. Yedeklemeler ve bulut depoları, uç nokta aracıları müdahale etmeden önce kötü amaçlı dosyaları çoğaltır.
Birçok hastanede, enfeksiyonun ilk belirtisi, tıkanmış bir dosya değil, kilitlenmiş bir radyoloji iş istasyonu ya da bozulmuş bir görüntüleme arşivi olabilir.
Hastaneleri Açığa Çıkaran Mitler
Buna rağmen, sektör genelinde birçok tehlikeli yanılgı devam etmektedir. Hastaneler genellikle şunlara inanmaktadır:
- "Endpoint yeterlidir."
- "Cloud güvenlikten sorumludur."
- "Sakla ve sonra tara, her şeyi yakalar."
- "Şifreleme sorunu çözer."
Ancak tehditler, uç cihazları tamamen atlayarak genellikle depolama veya görüntüleme ağları üzerinden sızmaktadır ve bulut hizmet sağlayıcıları yalnızca altyapıyı güvence altına almakta, hastanelerin yüklediği içeriği ise güvence altına almamaktadır.
“Önce kaydet, sonra tarama” yaklaşımı özellikle zararlıdır. Kötü amaçlı yazılım, bir dosya yedeklere veya alt sistemlere kopyalandıktan sonra tespit edilirse, yayılmanın önlenmesi katlanarak zorlaşır. Kurtarma çalışmaları saatler değil, günler veya haftalar sürer.
Fidye Yazılımları ve Dosya Aracılığıyla Yayılan Tehditler Hastane Sistemlerinde Nasıl Yayılır?
Hastane operasyonları, sürekli dosya aktarımına dayanır: hasta kayıtları, sevk belgeleri, tarama sonuçları, laboratuvar sonuçları, sigorta talepleri, tedarikçi dosyaları ve artık yapay zeka eğitim verileri. Her bir aktarım, potansiyel bir saldırı yolu oluşturur.
Tipik bir saldırı zaman çizelgesi
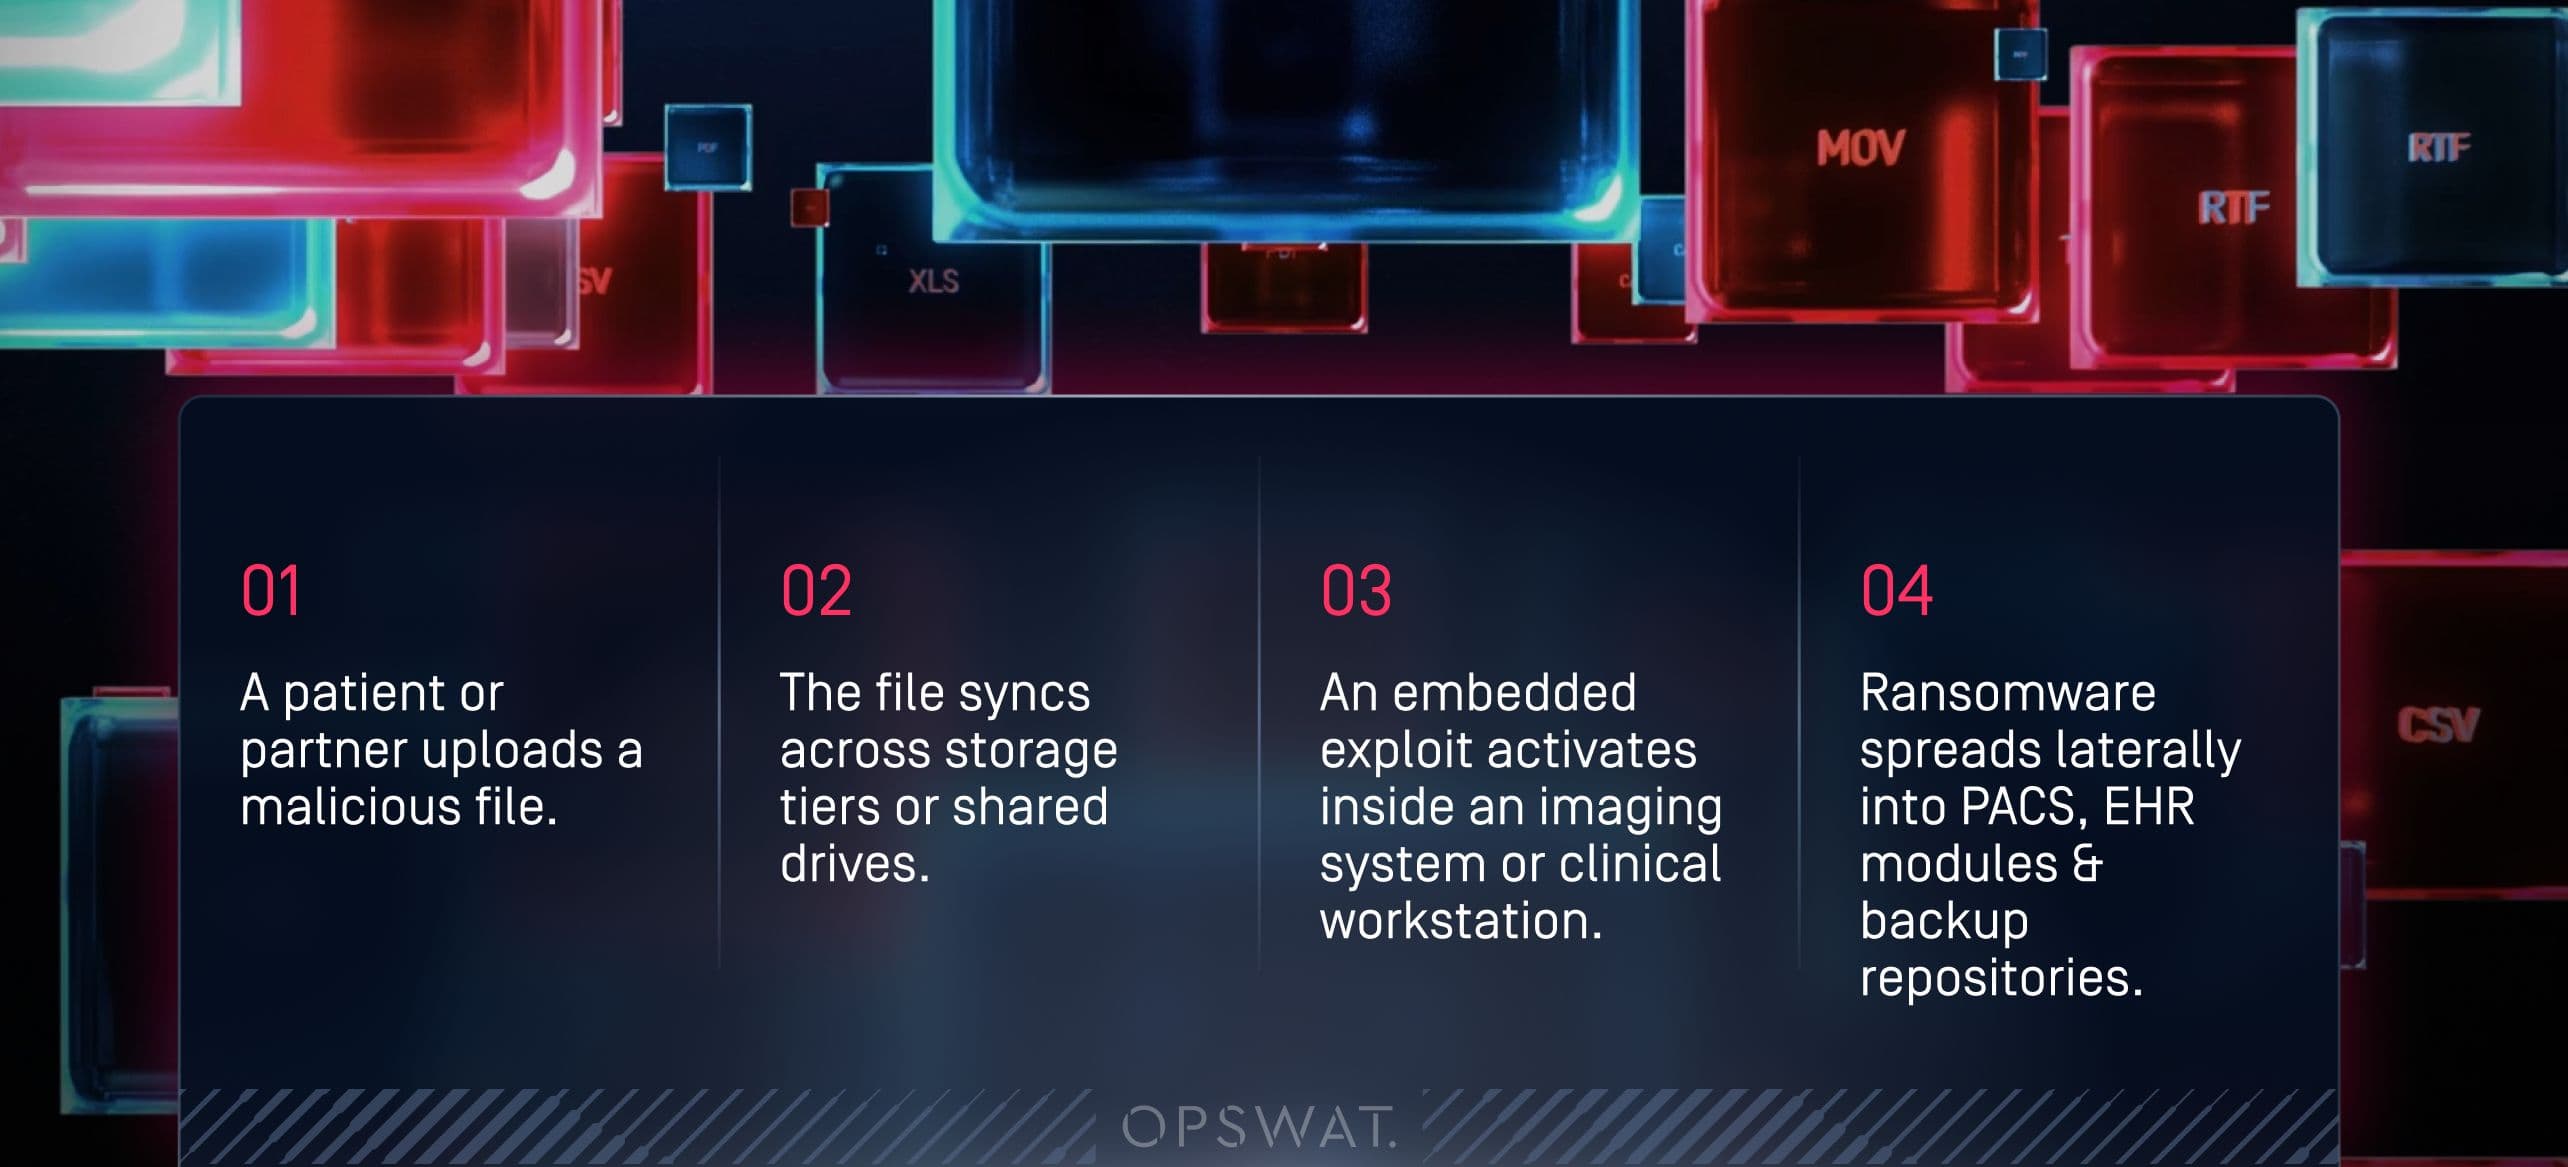
Tek bir kötü amaçlı dosya, harici bir giriş noktasından kritik sistemlere dakikalar içinde ulaşabilir. Bu süreç genellikle şu şekilde gerçekleşir:
- Bir hasta veya partner kötü amaçlı bir dosya yükler.
- Dosya, depolama katmanları veya paylaşılan sürücüler arasında senkronize edilir.
- Bir görüntüleme sistemi veya klinik iş istasyonu içinde gömülü bir istismar kodu etkinleşir.
- Fidye yazılımı, PACS, EHR modülleri ve yedekleme depolarına yatay olarak yayılır.
Yedeklemeler virüs bulaştığında, olay kurtarma zamanla yarış haline gelir.
Görüntüleme, PACS ve Bağlı Cihazlar: Yüksek Değerli Hedefler
Tıbbi görüntüleme sistemleri, en benzersiz ve tehlikeli güvenlik açıklarından bazılarını barındırmaktadır. DICOM dosyaları gizli komut dosyaları veya kötü amaçlı yazılımlar içerebilir. Eski cihazlar ve güncelliğini yitirmiş işletim sistemleri, güvenlik açıklarına yol açan zayıf noktalar oluşturur. Birbirine bağlı görüntüleme iş akışları, yatay hareket için elverişli bir zemin sağlar.
Bir saldırgan tek bir görüntü dosyasını ele geçirirse, bunun dalga etkisi radyolojiyi günlerce durdurabilir.
AI Pipelines: Dosya Aracılığıyla Yapılan Saldırıların Yeni Cephesi
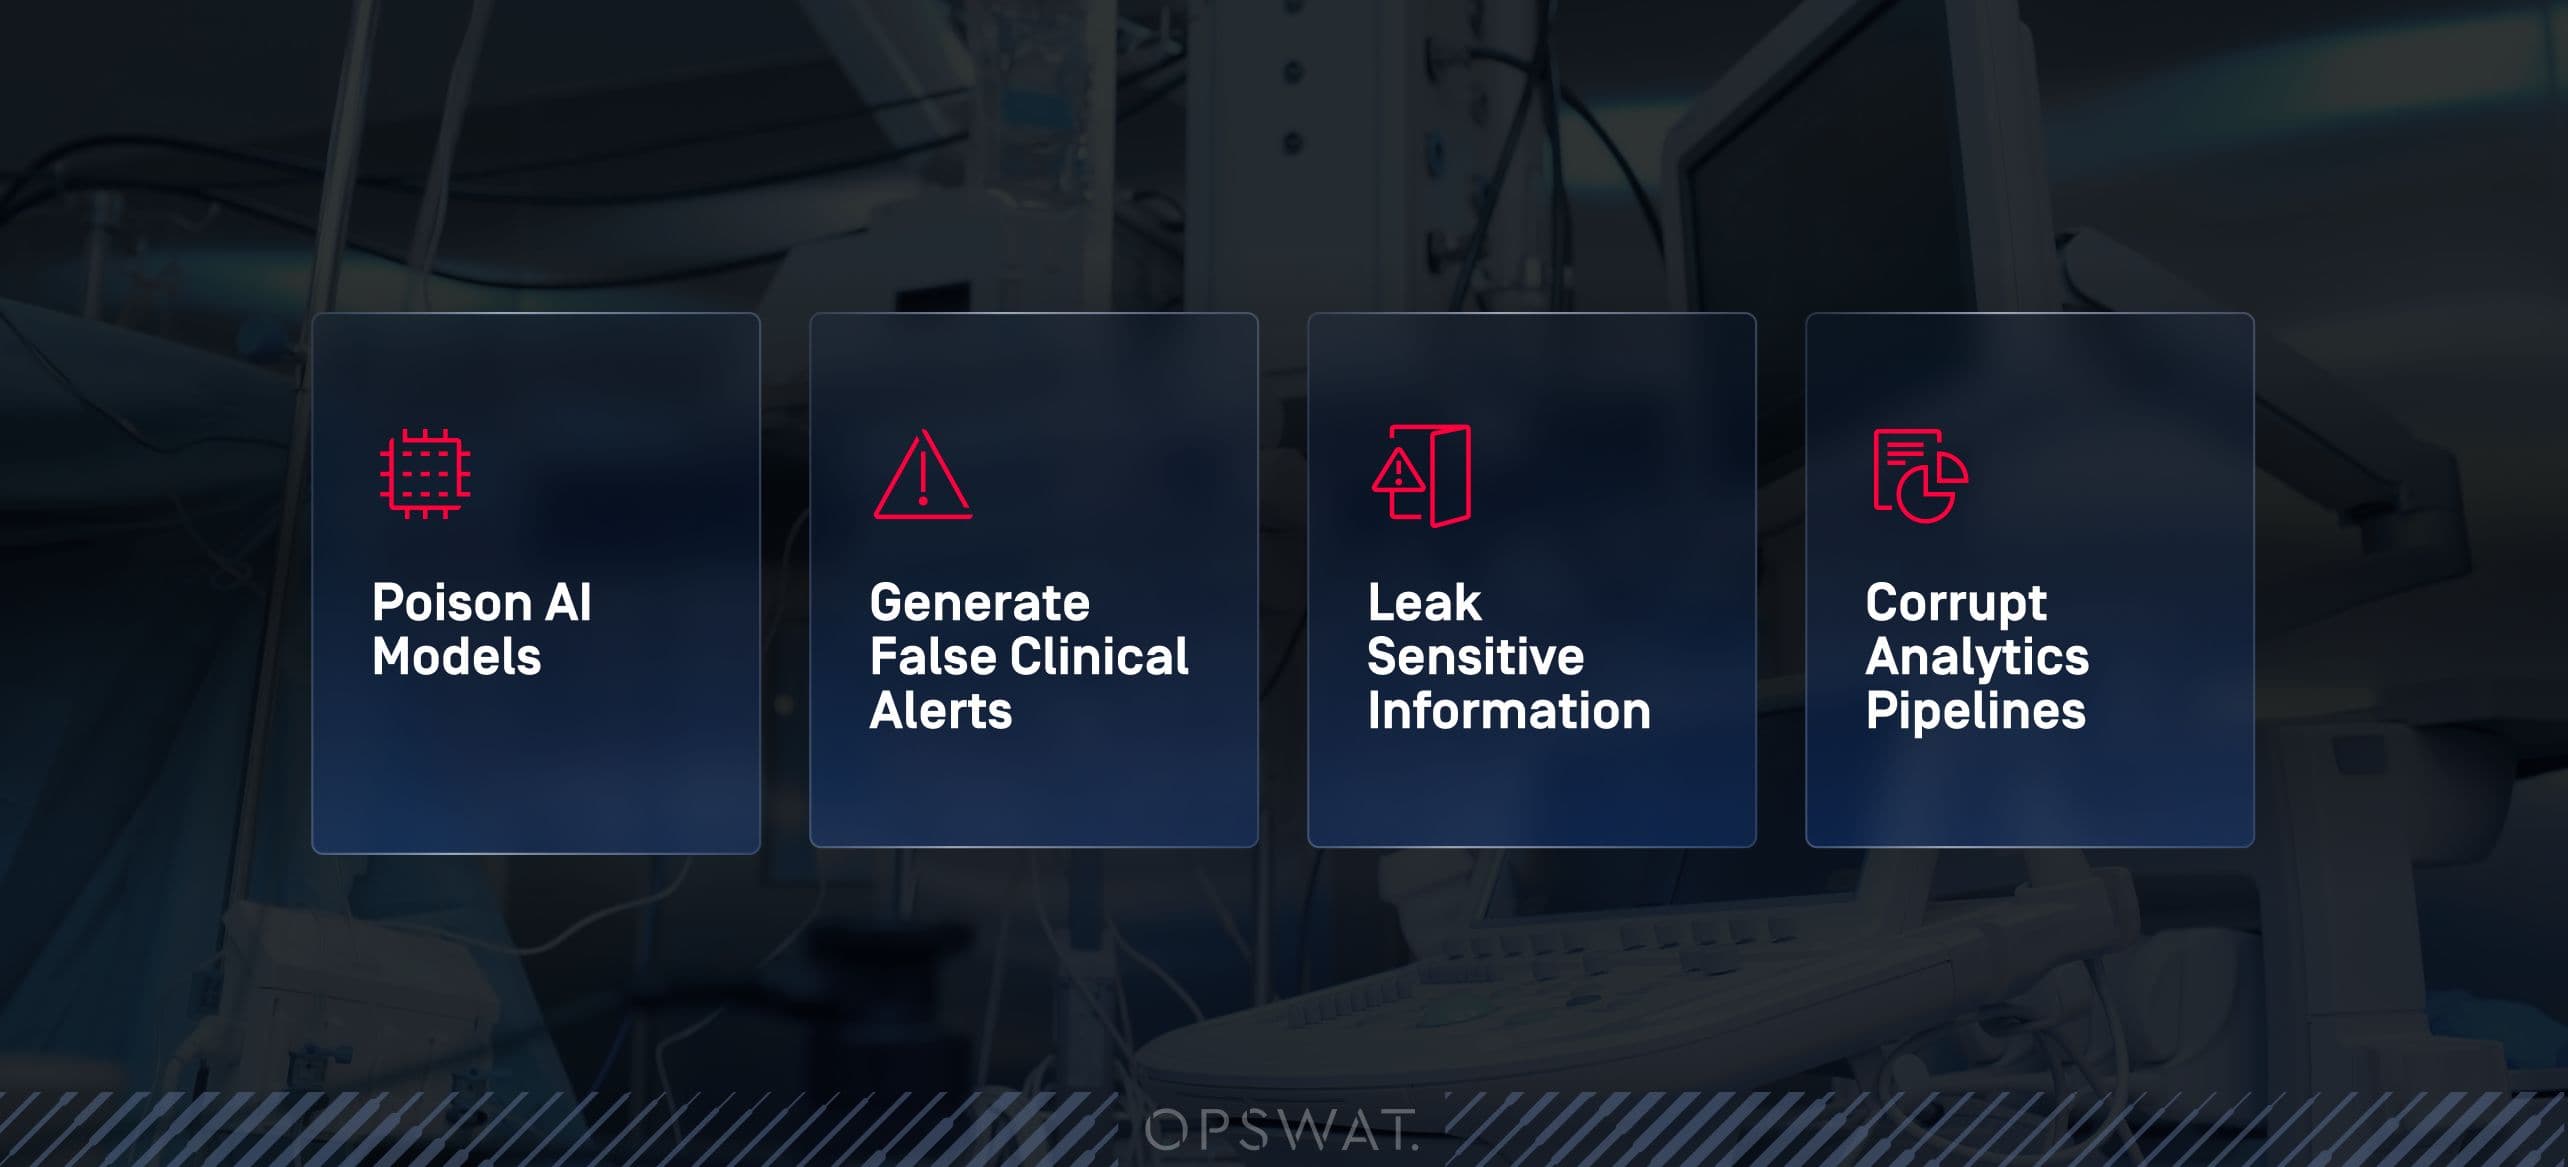
Yapay zeka ve makine öğrenimi modelleri, muazzam hacimde belge, form ve görüntüyü işler. Bu iş akışları oldukça etkilidir, ancak aynı zamanda saldırı yüzeyini de önemli ölçüde genişletir. Kötü niyetli veya tahrif edilmiş dosyalar şunları yapabilir:
- Zehirli AI modelleri
- Yanlış klinik uyarıları oluşturma
- Gizli bilgileri sızdırmak
- Yozlaşmış analiz boru hatları
OPSWAT ’ın çözümlerini kullanan hastaneler, artık her dosyayı yapay zeka iş akışına girmeden önce sterilize edip denetliyor; böylece klinik yapay zekanın bir yük değil, bir değer olarak kalmasını sağlıyor.
Dosya Güvenliği: Bir Uyum Zorunluluğu, Sadece Bir İşaretleme Kutusu Değil
Sağlık sektöründeki dosya güvenliği, genellikle sadece şifreleme veya erişim kontrolü olarak yanlış anlaşılır. Ancak HIPAA, GDPR ve NIS2 gibi düzenlemeler, kuruluşların çok daha öteye gitmelerini ve hasta verilerinin sadece gizliliğini değil, bütünlüğünü de sağlamalarını gerektirir.
Dosya Güvenliği Bağlamında ePHI'yi Anlamak
Elektronik olarak korunan sağlık bilgileri her yerde bulunur: görüntüleme dosyalarında, sevk belgelerinde, görev listelerinde, yapay zeka veri kümelerinde, laboratuvar raporlarında ve hatta meta verilerde. Tanımlayıcılar veya klinik bağlam içeren her dosya korunmalı, izlenmeli ve denetlenebilir olmalıdır.
Uyum Gereklilikleri Sıkılaştırılıyor
Düzenleyici kurumlar artık hastanelerin aşağıdakileri kanıtlamasını beklemektedir:
- Dosya hareketlerinin uçtan uca görünürlüğü
- Hızlı olay tespiti ve raporlama
- Veri tahrifatını önleyen bütünlük kontrolleri
- Tarama ve temizleme olaylarının denetlenebilir günlükleri
Parçalı veya reaktif dosya güvenliği, bu gereksinimlerin karşılanmasını neredeyse imkânsız hale getirir.
Dosya Güvenliği ve Hasta Güvenliği: Doğrudan Bağlantılı
Dosya kaynaklı tehditler görüntüleme, laboratuvar sistemleri veya ilaç iş akışlarını aksattığında, hasta güvenliği anında olumsuz etkilenir. Fidye yazılımı, sadece bir BT sorunundan öte, tüm sağlık kuruluşunun operasyonel bütünlüğünü tehlikeye atar.
Sağlık Sektöründe Çok Katmanlı Dosya Güvenliği için İleri Düzey Stratejiler
İleri görüşlü sağlık kuruluşları, uç noktalardan öteye geçerek çok katmanlı, proaktif bir dosya güvenlik mimarisine doğru ilerlemektedir.
Multiscanning: Sayıların gücü
OPSWAT’ın Metascan™ Multiscanning özelliği, tek bir antivirüs motoruna güvenmek yerine 30’dan fazla motoru aynı anda kullanarak, bilinen ve bilinmeyen tehditlerin %99’undan fazlasını tespit eder.
Bu, maruz kalma sürelerini önemli ölçüde azaltır ve diğer araçların gözden kaçırdığı tehditleri tespit eder.
İçerik Temizleme ve Yeniden Yapılandırma: Dosyalardaki Gömülü Tehditlerin Giderilmesi
Deep CDR™ Teknolojisi , aktif içeriği, istismar kodlarını ve gömülü tehditleri ortadan kaldırır , ardından dosyanın güvenli ve işlevsel bir sürümünü yeniden oluşturur. Bu teknoloji özellikle şu alanlarda son derece etkilidir:
- PDF'ler ve Office belgeleri
- DICOM görüntüleme
- Hastalar veya ortaklar tarafından yüklenen formlar
- İç içe geçmiş arşivlere sahip dosya biçimleri
SE Labs’tan %100 Koruma ve Doğruluk Puanı alan Deep CDR™ Teknolojisi, bilinen ve bilinmeyen tehditleri önlerken, dosyaların tüm işlevselliğini milisaniyeler içinde korur.
Adaptive ve AI Destekli DLP
Dosyaların daha ayrıntılı bir inceleme gerektirdiği durumlarda, OPSWAT’un emülasyon tabanlı Adaptive Sandbox bu dosyaların davranışlarını gerçek zamanlı olarak analiz eder. Yapay zeka destekli Proactive DLP™, ePHI ve diğer hassas içerikleri tespit edip engeller veya sansürler; böylece HIPAA ve GDPR yükümlülüklerinin yerine getirilmesine yardımcı olur.
Satır içi Dosya Temizleme: Her Giriş Noktasını Koruma
Anlık denetim, dosyaların ortamınıza girmeden önce taranıp temizlenmesi anlamına gelir; saatler sonra değil. Bu, aşağıdakileri sağlar:
- Acil tehdit giderme
- Tam gözetim zinciri kaydı
- Hızlı olay müdahalesi
- Portallar, e-posta, MFT, görüntüleme ve AI iş akışlarında tutarlı koruma
Gerçek Hayattan Örnekler: Çok Katmanlı Dosya Güvenliğinin Etkili Olduğunun Kanıtı
Dünya çapında sağlık kuruluşları bu yaklaşımı benimsiyor ve somut sonuçlar elde ediyor.
Clalit Sağlık Hizmetleri: Günde Milyonlarca Dosyayı Yönetmek
Dünyanın en büyük sağlık kuruluşlarından biri olan Clalit, her gün milyonlarca dosyayı incelemek üzere Metascan Multiscanning ’ı ve Deep CDR™ Teknolojisini hayata geçirdi. Sonuç: engellenen sıfırıncı gün tehditleri, daha sağlam bir uyumluluk yapısı ve geniş ölçekte dosya güvenliği için yeni bir referans noktası.
Kapatmadan Fidye Yazılımından Kurtarma
Önemli bir sağlık hizmeti sağlayıcısı, fidye yazılımı saldırısından sonra kurtarılan dosyaları temizlemek amacıyla, OPSWAT’un dosya güvenlik teknolojileriyle sorunsuz bir şekilde entegre olan güvenli bir MFT çözümü olan MetaDefender Managed File Transfer™’i (MFT) kullandı. Bu sayede iş sürekliliğini sağladılar, mevzuata uygunluklarını kanıtladılar ve ciddi yasal cezaları önlediler.
Luzerner Psychiatrie AG: E-posta Yoluyla Yayılan Kötü Amaçlı Yazılımları Engelleme
Sık sık yaşanan kimlik avı saldırılarıyla karşı karşıya kalan Luzerner Psychiatrie AG, kötü amaçlı yazılım içeren eklerin klinik personeline ulaşmasını önlemek iç Adaptive ,Sandbox ve MetaDefender Email Security™ çözümlerini devreye aldı. Hasta verileri korunmaya devam etti ve veri ihlalleri sıfıra indi.
Endpoint Ötesine Geçmek İçin Uygulanabilir Adımlar
Dosya güvenliğini güçlendirmek isteyen sağlık güvenliği liderleri, yapılandırılmış bir yol haritası ile başlamalıdır.
Tüm dosya iş akışlarını (hasta portalları, PACS, bulut depolama, yapay zeka iş akışları) haritalandırın ve dosyaların tarama veya veri temizleme işleminden geçmeden sisteme nereden girdiğini belirleyin.
DICOM dosyaları için tarama ve CDR'yi uygulayın, tedarikçilerle güvenli bilgi alışverişi yapın ve her dosya temas noktasının denetlenebilirliğini sağlayın.
Kirlenmeyi ve veri sızıntısını önlemek için tüm verileri sisteme aktarılmadan önce temizleyin ve doğrulayın.
Kapsamlı ve mevzuata uygun koruma sağlamak için çoklu tarama, CDR, sanal ortam, yapay zeka destekli DLP ve sıralı temizleme özelliklerini bir araya getirin.
Bir Sonraki Adımı Atmaya Hazır mısınız?
Önde gelen hastanelerin, tehditleri bir iş istasyonuna veya hastaya ulaşmadan önce etkisiz hale getirmek için çok katmanlı dosya güvenliğini nasıl kullandıklarını öğrenmek için teknik raporun tamamını inceleyin.
