Proactive DLP™, OPSWAT MetaDefender Platformunu destekleyen birkaç temel teknolojiden biridir ( Deep CDR™ Teknolojisi ve Metascan™ Çoklu Tarama dahil). Bu platform, dosyaların aktarılmadan önce içeriğinin kontrol edilmesini sağlayarak, dosyalardaki hassas ve gizli bilgilerin kuruluşların sistemlerinden dışarı çıkmasını veya bu sistemlere girmesini önler. Bu, HIPAA, PCI-DSS ve GDPR gibi yasal gerekliliklere uyumu destekler. Proactive DLP ayrıca, görüntülerdeki yetişkin içeriğini ve metinlerdeki saldırgan dili tespit etmek için yapay zeka ve makine öğreniminden yararlanır.
Geliştirilmiş Yapay Zeka ile Daha İyi Belge Tanımlama
Halihazırda güçlü olan Proactive DLP , Yapay Zeka Destekli Belge Tanımlama özelliğini daha da geliştirerek daha da doğru ve verimli belge sınıflandırması sunuyor. Bu geliştirmeler, kuruluşların daha geniş bir belge türü yelpazesinde hassas bilgileri daha iyi tanımasını ve korumasını sağlar.
Yapay Zeka Destekli Belge Tanımlama için yapılan en son geliştirmeler şunlardır:
Geliştirilmiş Makine Öğrenimi Modelleri
Gelişmiş makine öğrenimi algoritmaları algılama doğruluğunu artırarak hassas belgelerin daha kesin bir şekilde tanımlanmasını ve yanlış pozitiflerin azaltılmasını sağlar.
Genişletilmiş Belge Türü Desteği
Proactive DLP artık daha da geniş bir belge türü yelpazesini destekliyor:
- Finansal belgeler
- OCR ile işlenmiş belgeler
- Özel dosya formatları
Bu özellik MetaDefender Core adresinden etkinleştirilebilir:

Kötü Niyetli İçeriden Veri Sızıntılarını Önleyin
Güvenlik tehditleri ve dolandırıcılık riskleri söz konusu olduğunda, genellikle bilgi ve verileri çalmak için şirketlerin ağlarını ihlal etmeye çalışan bilgisayar korsanlarına ve dış saldırılara odaklanırız. Ancak, içeriden gelen tehditler de veri sızıntılarının bir diğer yaygın kaynağıdır.
Çalışanlardan ve içerideki diğer güvenilir kişilerden gelen tehditler artıyor. 2023 yılında, içeriden güvenlik ihlallerinin yıllık ortalama maliyeti kuruluş başına 16,2 milyon dolara yükselirken, bu tür olayların kontrol altına alınması için geçen ortalama süre 86 güne uzadı. İşletmelerin hassas bilgi ve verileri korumak için sağlam güvenlik protokolleri benimsemeleri her zamankinden daha önemli.
İçeriden Gelen Tehditler ve Dış Saldırılar
Son beş yılda, dış siber tehditlerin aksine içeriden saldırıların tespit edilmesi ve önlenmesindeki zorluklara ilişkin algı önemli bir değişim geçirmiştir. İçerideki kötü niyetli kişilerle ilgili endişe önemli ölçüde artarak 2019'da %60 iken 2024'te %74'e yükselmiştir. Bu artış, kasıtlı içeriden saldırılar konusunda daha fazla farkındalık veya deneyim olduğunu göstermektedir.
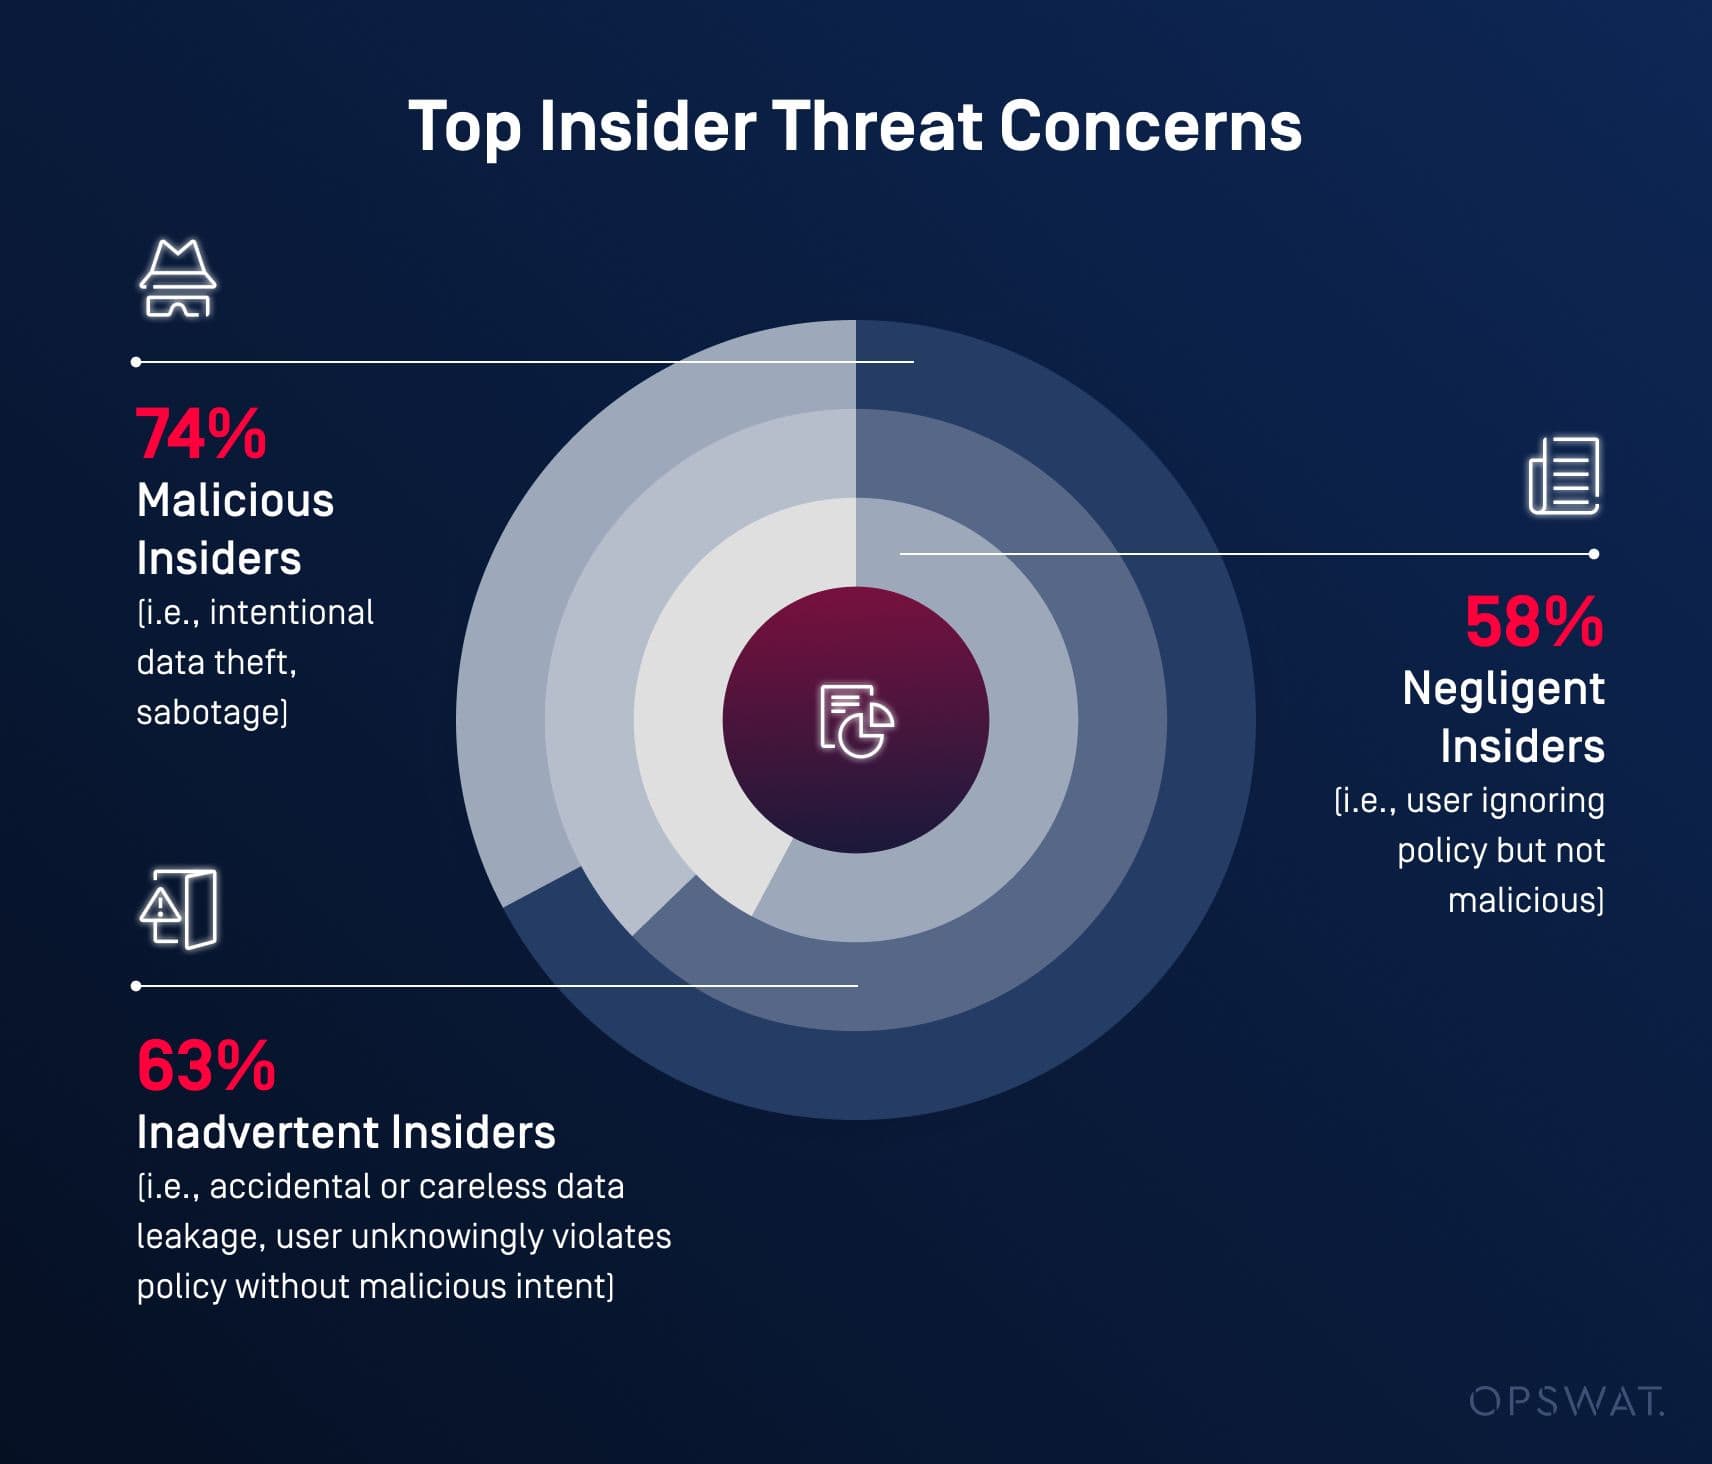
İçeriden gelen tehditler, bir kurum içindeki yetkili çalışanlar tarafından gerçekleştirilen kötü niyetli eylemlerdir. Bu tehditler hem özel hem de kamu kuruluşları için büyük bir siber güvenlik sorununu temsil eder, çünkü içeriden saldırılar kurumsal varlıklara genellikle dış saldırılardan daha fazla zarar verebilir. İçeriden tehdit tespiti alanındaki mevcut yaklaşımların çoğu genel saldırı senaryolarına odaklanmaktadır. Bununla birlikte, içeriden saldırılar çeşitli şekillerde gerçekleştirilebilir ve en tehlikelisi, kötü niyetli bir içeriden kişi tarafından kurumdan ayrılmadan önce gerçekleştirilebilen veri sızıntısı saldırılarıdır. Bu durum, ortaya çıkan bu riskleri tespit etmek için gelişmiş, incelikli yöntemlere duyulan ihtiyacı vurgulamaktadır.
Risk Altındaki Veri Türleri
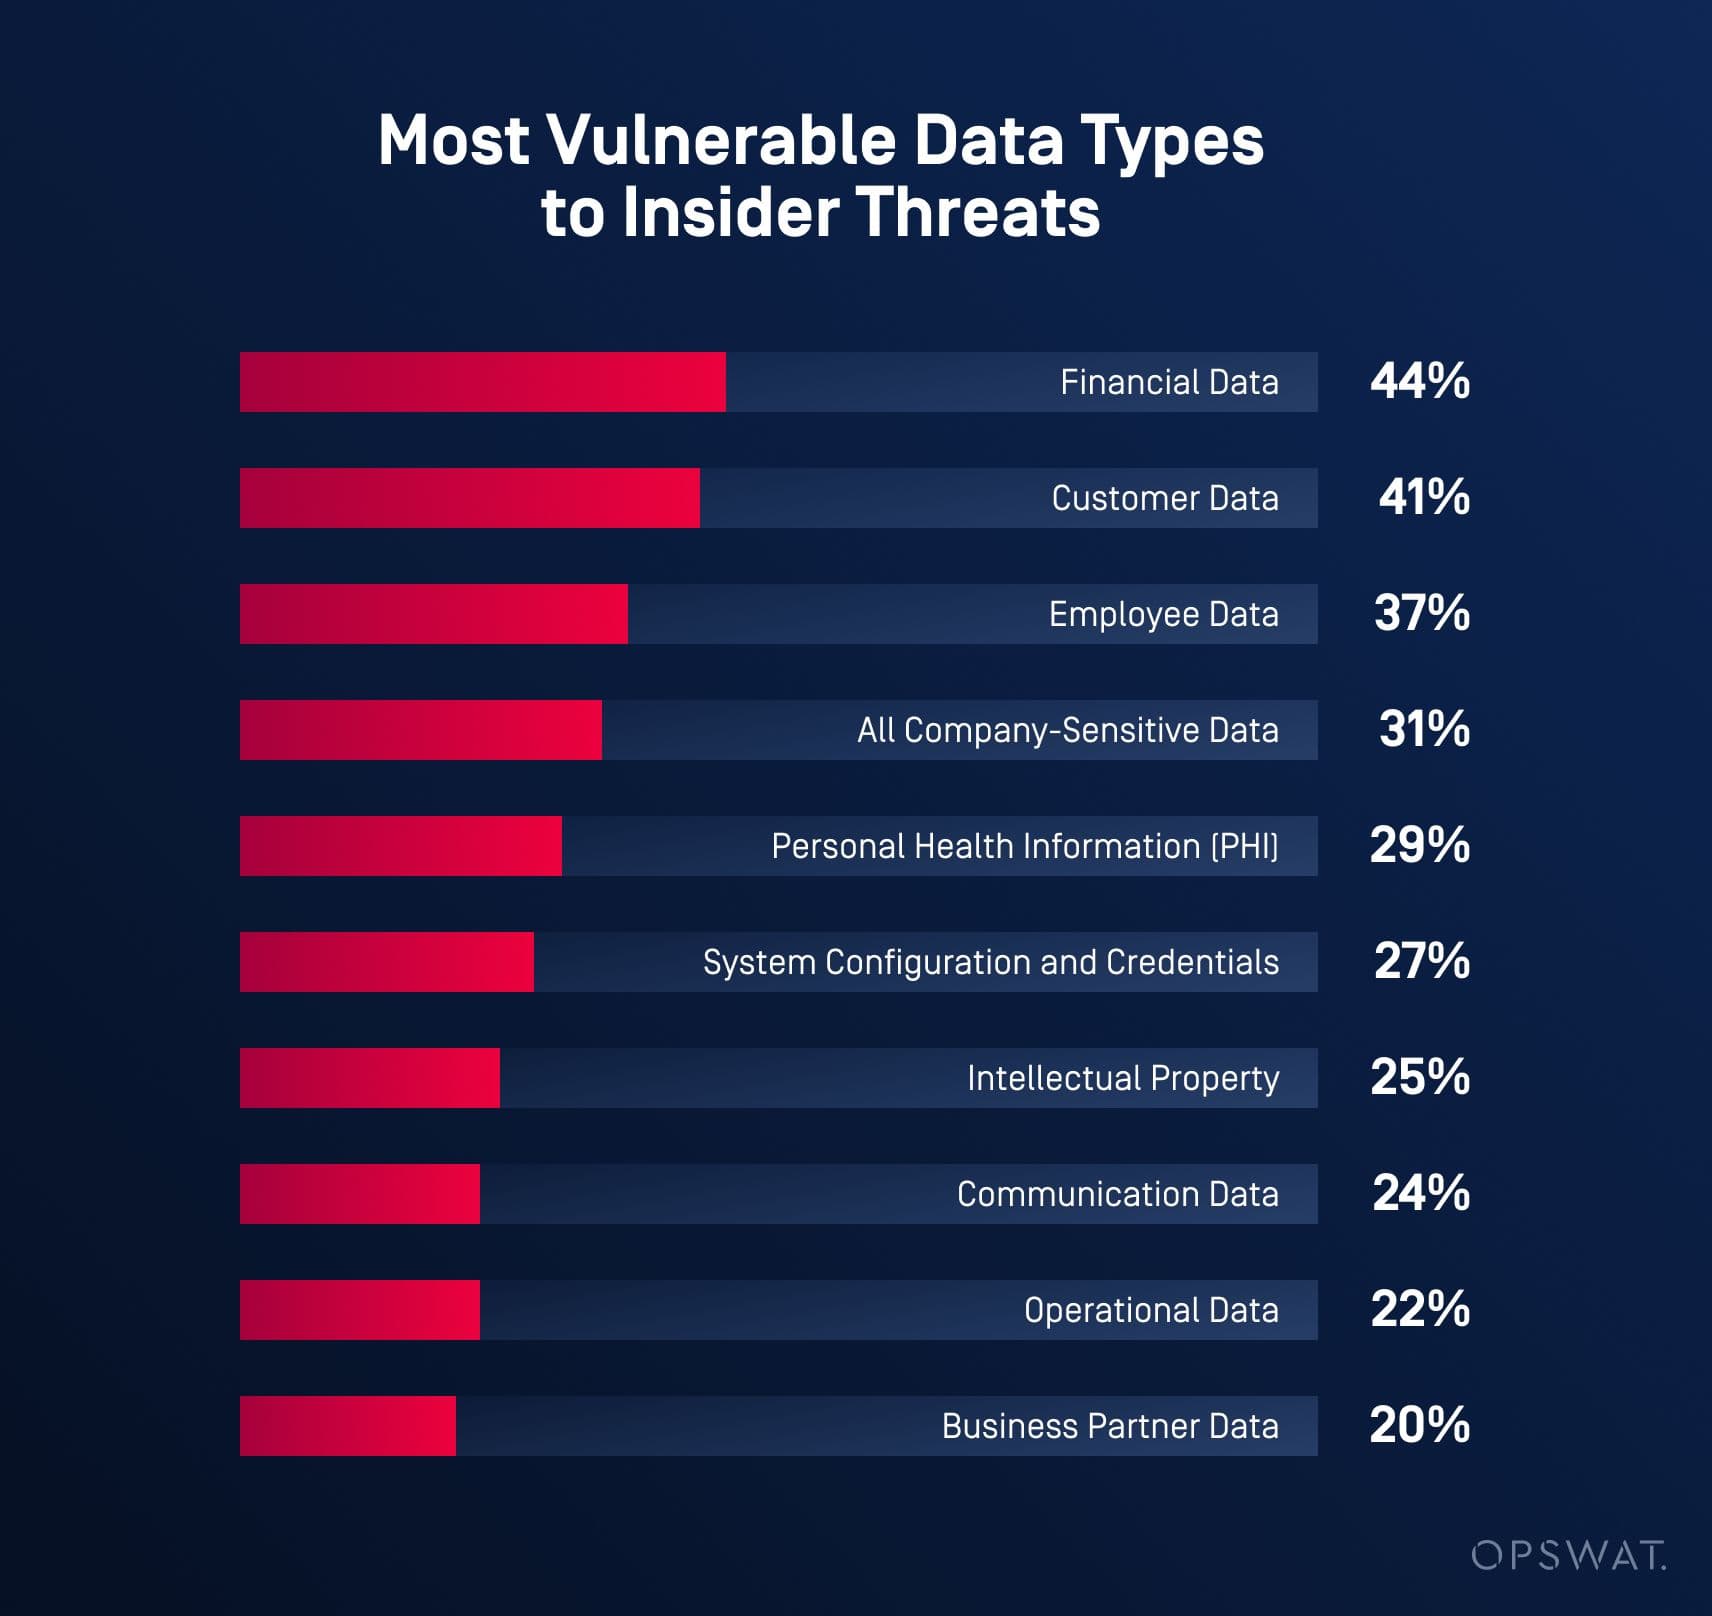
2024 Insider Threat Report'a göre, finansal veriler, müşteri verileri ve çalışan verileri kötü niyetli içeriden öğrenenlere karşı oldukça savunmasızdır. Finansal veriler, doğrudan para kazanma potansiyeli nedeniyle özellikle risk altındadır. Müşteri verileri, PII (kişisel olarak tanımlanabilir bilgiler) kaybına ilişkin endişeleri artırarak yakından takip etmektedir. Çalışan verileri de önemli bir endişe kaynağıdır ve hassas personel bilgilerinin yanlış kullanımından kaynaklanan riskleri vurgulamaktadır. Rapor, şirkete ait tüm hassas verilerin hassas olduğunu vurgulayarak kapsamlı veri güvenliği önlemlerine duyulan ihtiyacı ortaya koyuyor.
Kötü Amaçlı İçeriden Tehdit Saldırı Tekniklerini Tespit Etme
İçerideki kötü niyetli kişiler genellikle güvenlik önlemlerini atlatmak için akıllı teknikler kullanır.
İnsan gözünü kandırmak için son derece küçük yazı tipi boyutları kullanılabilir.

Görünmez metin arka plan taktikleri hassas bilgileri gizleyebilir.
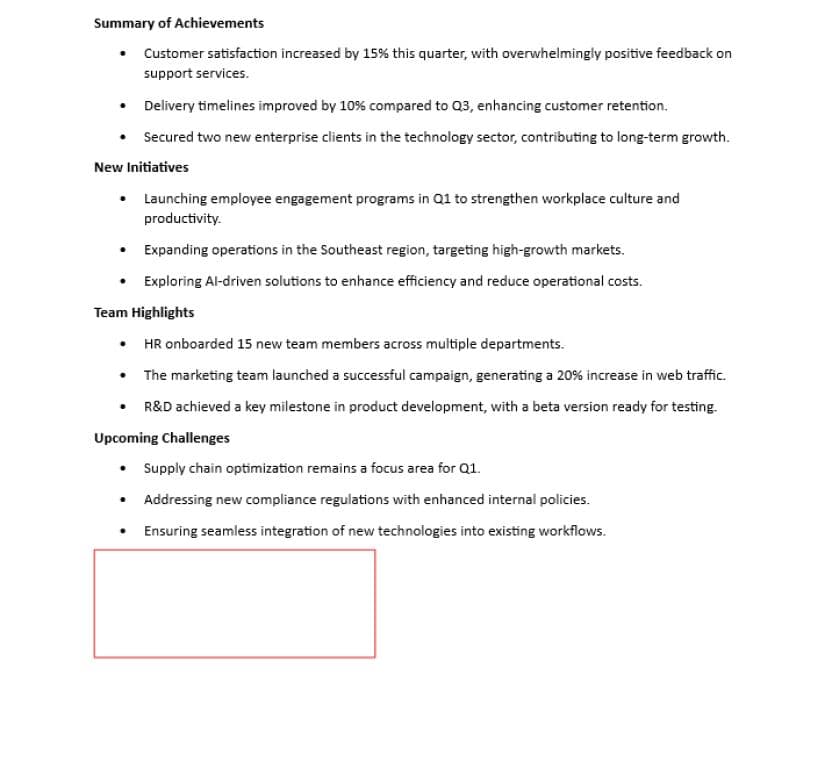
Hassas bir belge içindeki görünmez metinlere örnek
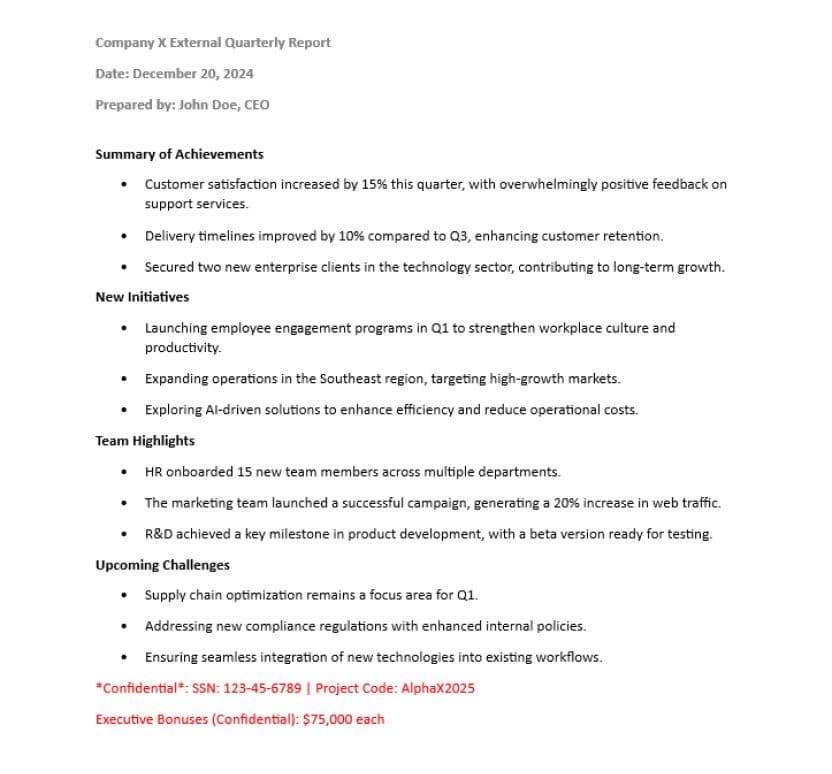
Görünmez metin olarak gizlenmiş gerçek metin örneği
Proactive DLP ile kuruluşlar bu teknikleri proaktif olarak tespit edebilir ve önleyebilir.
Bu özelliği MetaDefender Core adresinde etkinleştirin:

Proactive DLP hassas bilgileri algılar.

Yöneticiler tespit edilen hassas bilgilerin ayrıntılarını görüntüleyebilir.
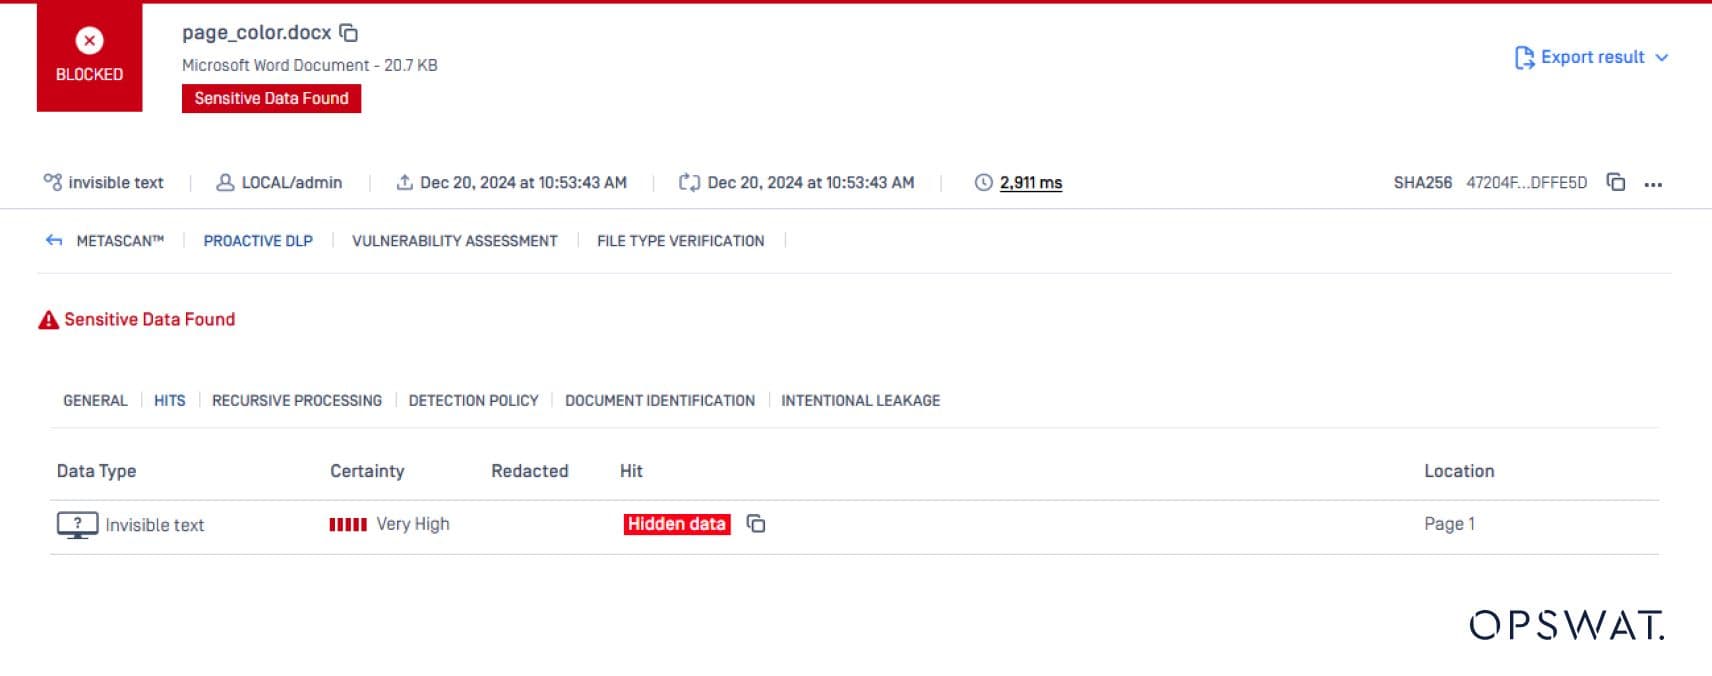
Bu yeni özellik, hiçbir kötü niyetli içeriden tekniklerin incelemeden kaçmamasını sağlayarak kurumların hassas veriler üzerinde daha sıkı kontrol sağlamasına ve mevzuat ihlallerini önlemesine yardımcı olur.
Hassas Verileri Şunlarla Koruyun Proactive DLP
İçerideki kötü niyetli kişilerin tehdidi hiçbir kuruluşun görmezden gelemeyeceği bir gerçektir. Şirketler, Proactive DLP gibi gelişmiş teknolojilerden yararlanarak hassas bilgileri koruma ve mevzuat ihlallerini önleme konusunda rekabet avantajı elde edebilirler. Yapay zeka destekli belge sınıflandırma ve kötü niyetli içeriden tehdit tespiti kullanımı gelişmeye devam ettikçe, kuruluşların bilgi sahibi olmaları ve güvenlik stratejilerini buna göre uyarlamaları çok önemlidir.
Ek Kaynaklar
Proactive DLP v2.22.0 ile çalışmaya başlamaya hazır mısınız? Bu yararlı kaynaklara göz atın:
- opswat.com/technologies/proactive-data-loss-prevention adresini ziyaret edin
- Proactive DLP™ v2.22.0 sürümüne yükseltme
- Diğer gelişmiş Proactive DLP özellikleri hakkında daha fazla bilgi edinin:
- DICOM anonimleştirme
- İş İçin Güvenli Değil (NSFW) içerik algılama
- OCR ve gelişmiş yapay zeka ile PI/PII'yi sınıflandırın
Başka sorularınız mı var? Bize support@opswat.com adresinden ulaşın.
