MetaDefender ICAP Server v5.16.0 sürümü artık kullanıma sunuldu; bu sürüm, hangi dosyaların taranacağı konusunda daha fazla kontrol, her bir isteğin işlenme sürecine ilişkin görünürlük ve Web kullanıcı arayüzünden ICAP entegrasyonlarındaki sorunları giderme olanağı sunuyor.
5.16.0 sürümündeki yenilikler
- Dosya Türüne Göre Tarama Kapsamı: Tüm dosya türlerini, seçilen türler hariç tüm dosya türlerini veya yalnızca seçilen türleri tarayın.
- İşleme Geçmişi aşamaları: Her istek geldiğinde kayda alınır ve sonuç bildirilene kadar mevcut aşaması gösterilir.
- Yerleşik trafik yakalama: Web kullanıcı arayüzünden gelen ICAP ve HTTP trafiğini kaydedin ve okunabilir işlemler veya .pcap dosyaları olarak indirin.
- Dosya Güvenliği kontrol paneli: İstek sonuçları, izin verme ve engelleme nedenleri ile sistem performansı tek bir ekranda.
- Uzaktan güncellemeler ve örnek özel Server Profilleri: My OPSWAT Central Management adreslerinden güncelleme yapın ve bir grup ilkesi uygulandığında her bir örneğin Server Profillerini koruyun.
- FIPS 140-3 modu: Eski TLS sürümleri için bir hazırlık kontrolüyle birlikte, web kullanıcı arayüzünden bu modu zorunlu kılın.
Kullanım Durumları
Aşağıdaki özelliklere sahip kuruluşlar:
- Web proxy'lerinden, yönetilen dosya aktarımı (MFT) sunucularından ve diğer ICAP özellikli cihazlardan gelen dosyaları denetleyin.
- Bazı iş akışlarında yalnızca birkaç yüksek riskli dosya türünü taramak yeterlidir.
- My ,OPSWAT ,Central Management adresleri üzerinden birkaç MetaDefender ,ICAP ,Server örneğini yönetin.
- FIPS 140-3 standardının gerektirdiği ortamlarda çalışın.
Dosya Türüne Göre Tarama Kapsamı: Yalnızca Taranması Gereken Dosyaları Gönderin
Dosya türü denetimi eskiden yalnızca izin listesi olarak çalışıyordu. Seçilen türler taramadan geçiyordu ve geri kalan her şey taranıyordu; bu nedenle, sadece birkaç türü taramak, neredeyse diğer tüm türleri seçmek anlamına geliyordu.
5.16.0 sürümü, izin listesinin yerini “Dosya Türüne Göre Tarama Kapsamı” özelliğiyle almıştır; bu özelliğin üç tarama modu bulunmaktadır:
- Tüm dosya türlerini tara (varsayılan).
- Seçilen dosya türleri hariç tüm dosyaları tarayın.
- Yalnızca seçilen dosya türlerini tarayın.
Dosya Tarama > Dosya Türüne Göre Tarama Kapsamı altında , her iş akışı için bir tarama modu seçin .
Avantajlar: Yalnızca birkaç yüksek riskli dosya türünü denetlemesi gereken iş akışları, diğer tüm türleri hariç tutmak yerine sadece bu türleri seçebilir ve yalnızca bunları MetaDefender Core™’a gönderebilir.
İşleme Geçmişi Aşamaları: Her Bir Talebin Hangi Aşamada Olduğunu Görün
Daha önce, bir istek ancak taraması tamamlandıktan sonra İşleme Geçmişi’nde görünürdü. Hâlâ analiz ediliyor olan bir dosya, hiç gelmemiş bir dosya ile aynı görünüyordu ve bunu doğrulamak için MetaDefender Core konsolunu açmak gerekiyordu.
Artık “ ICAP ” isteği alındığı anda bir kayıt oluşturulmaktadır. Bu kayıt beş aşamadan geçer:
- Alım: Dosya, ICAP istemcisinden geliyor.
- Gönderiliyor: Dosya şu adrese gönderiliyor: MetaDefender Core .
- Taramada: MetaDefender Core dosyayı analiz ediyor.
- Alınma: Sonuç, Deep CDR™ Teknolojisi veya Proactive DLP™ tarafından oluşturulmuşsa, temizlenmiş veya sansürlenmiş dosya ile birlikte toplanmaktadır.
- Yanıt: Son dosya, ICAP adresindeki müşteriye geri gönderiliyor.
Her istek, sonuç açıklanana kadar mevcut aşamasını gösterir.
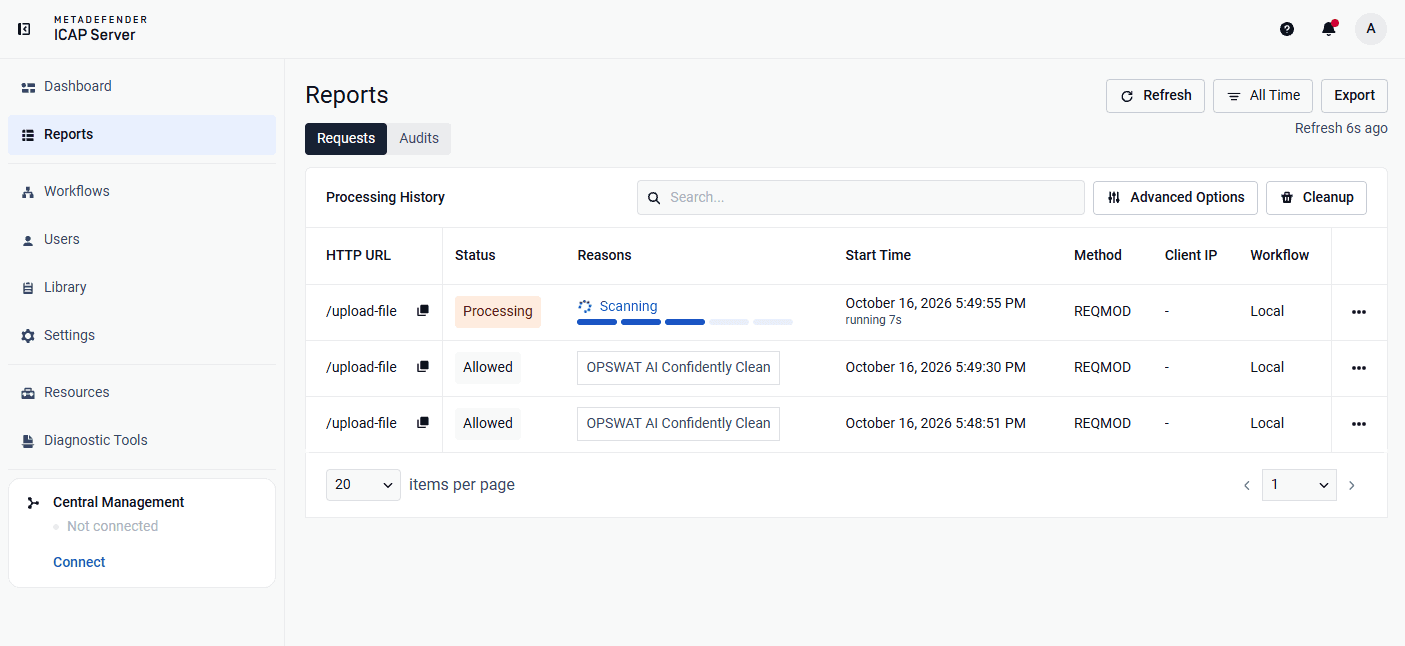
Avantajlar: Yöneticiler, MetaDefender Core konsolunu açmadan, yavaş bir taramayı hiç ulaşmamış bir istekten ayırt edebilirler. “Yanıtlanıyor” durumunda kalan büyük dosyalar, kayıp olarak değil, işlemde olarak gösterilir.
Yerleşik Trafik Yakalama: Web Kullanıcı Arayüzünden " ICAP " Entegrasyonlarındaki Sorunları Giderme
Proxy veya MFT sunucusu ya da ICAP istemcisi gibi bir ICAP istemcisi bağlanamadığında, beklenmedik yanıtlar aldığında veya zaman aşımına uğradığında, yöneticiler artık Web kullanıcı arayüzünden trafiği yakalayabilir.
Nasıl Çalışır: Bir yakalama işlemi başlatın, sorunu yeniden oluşturun ve sonucu indirin. Her yakalama işlemi, aynı trafiği iki farklı şekilde kaydeder:
- İşlemler: Her ICAP ve HTTP isteği ile yanıtı, ICAPS trafiğinin okunabilir olması için TLS sonlandırmasından sonra kaydedilir. Bunlar, neyin gönderildiğini ve neden reddedildiğini gösterir.
- Paketler: Bağlantı kurulumu, sıfırlamalar, yeniden iletimler ve zamanlamaları gösteren, standart .pcap dosyaları olarak kaydedilmiş ham trafik. MetaDefender ICAP Server , Linux’ta bir yakalama aracı içerir ve Windows’ta yerleşik Paket İzleyici’yi (pktmon) kullanır.
Yakalamalar, trafik kaynağı, ağ arabirimi ve istemci IP'sine göre filtrelenebilir ve daha sonra indirilen dosyaların kolayca bulunabilmesi için adlandırılabilir. Bu yakalamalar dosya içerikleri ve diğer hassas veriler içerebileceğinden, bu özellik varsayılan olarak devre dışıdır. Bu özelliği etkinleştirmek için yapılandırma dosyasında tek seferlik bir değişiklik yapılması ve ardından sistemin yeniden başlatılması gerekir.
“Teşhis > Trafik Yakalama” altından yakalamaları başlatın, filtreleyin ve indirin.
Avantajlar: Her bir kayıt, sunucuda ayrı bir kayıt aracına gerek kalmaksızın hem neyin alışverişe konu olduğunu hem de bağlantının nasıl işlediğini kaydeder.
Yeni Dosya Güvenliği Kontrol Paneli: Tek Ekrandan Görünürlük
Yeniden tasarlanan Kontrol Paneli, ne kadar trafiğin işlendiğini, bu trafiğe ne olduğunu ve bunun nedenlerini gösterir.
"Güvenlik" sekmesi, "İstek Özeti" ile açılır. Bu özet, isteklerin neden izin verildiğini (tarama sonucuna göre, tarama yapılmadan yapılandırmaya göre veya geçersiz kılma ayarlarına göre) ve neden engellendiğini ayrıntılı olarak gösterir. İstemci tarafından tamamlanmadan kapatılan istekler, "İstemci tarafından iptal edildi" olarak ayrı bir şekilde gösterilir; bu nedenle toplam rakamlar birbirini tamamlar. Trend grafikleri ve özet kartları, zaman içinde ve dosya türüne göre sonuçları gösterir.
" Sistem " sekmesi, güvenlik etkinliklerinin yanı sıra sistem performansını da gösterir.
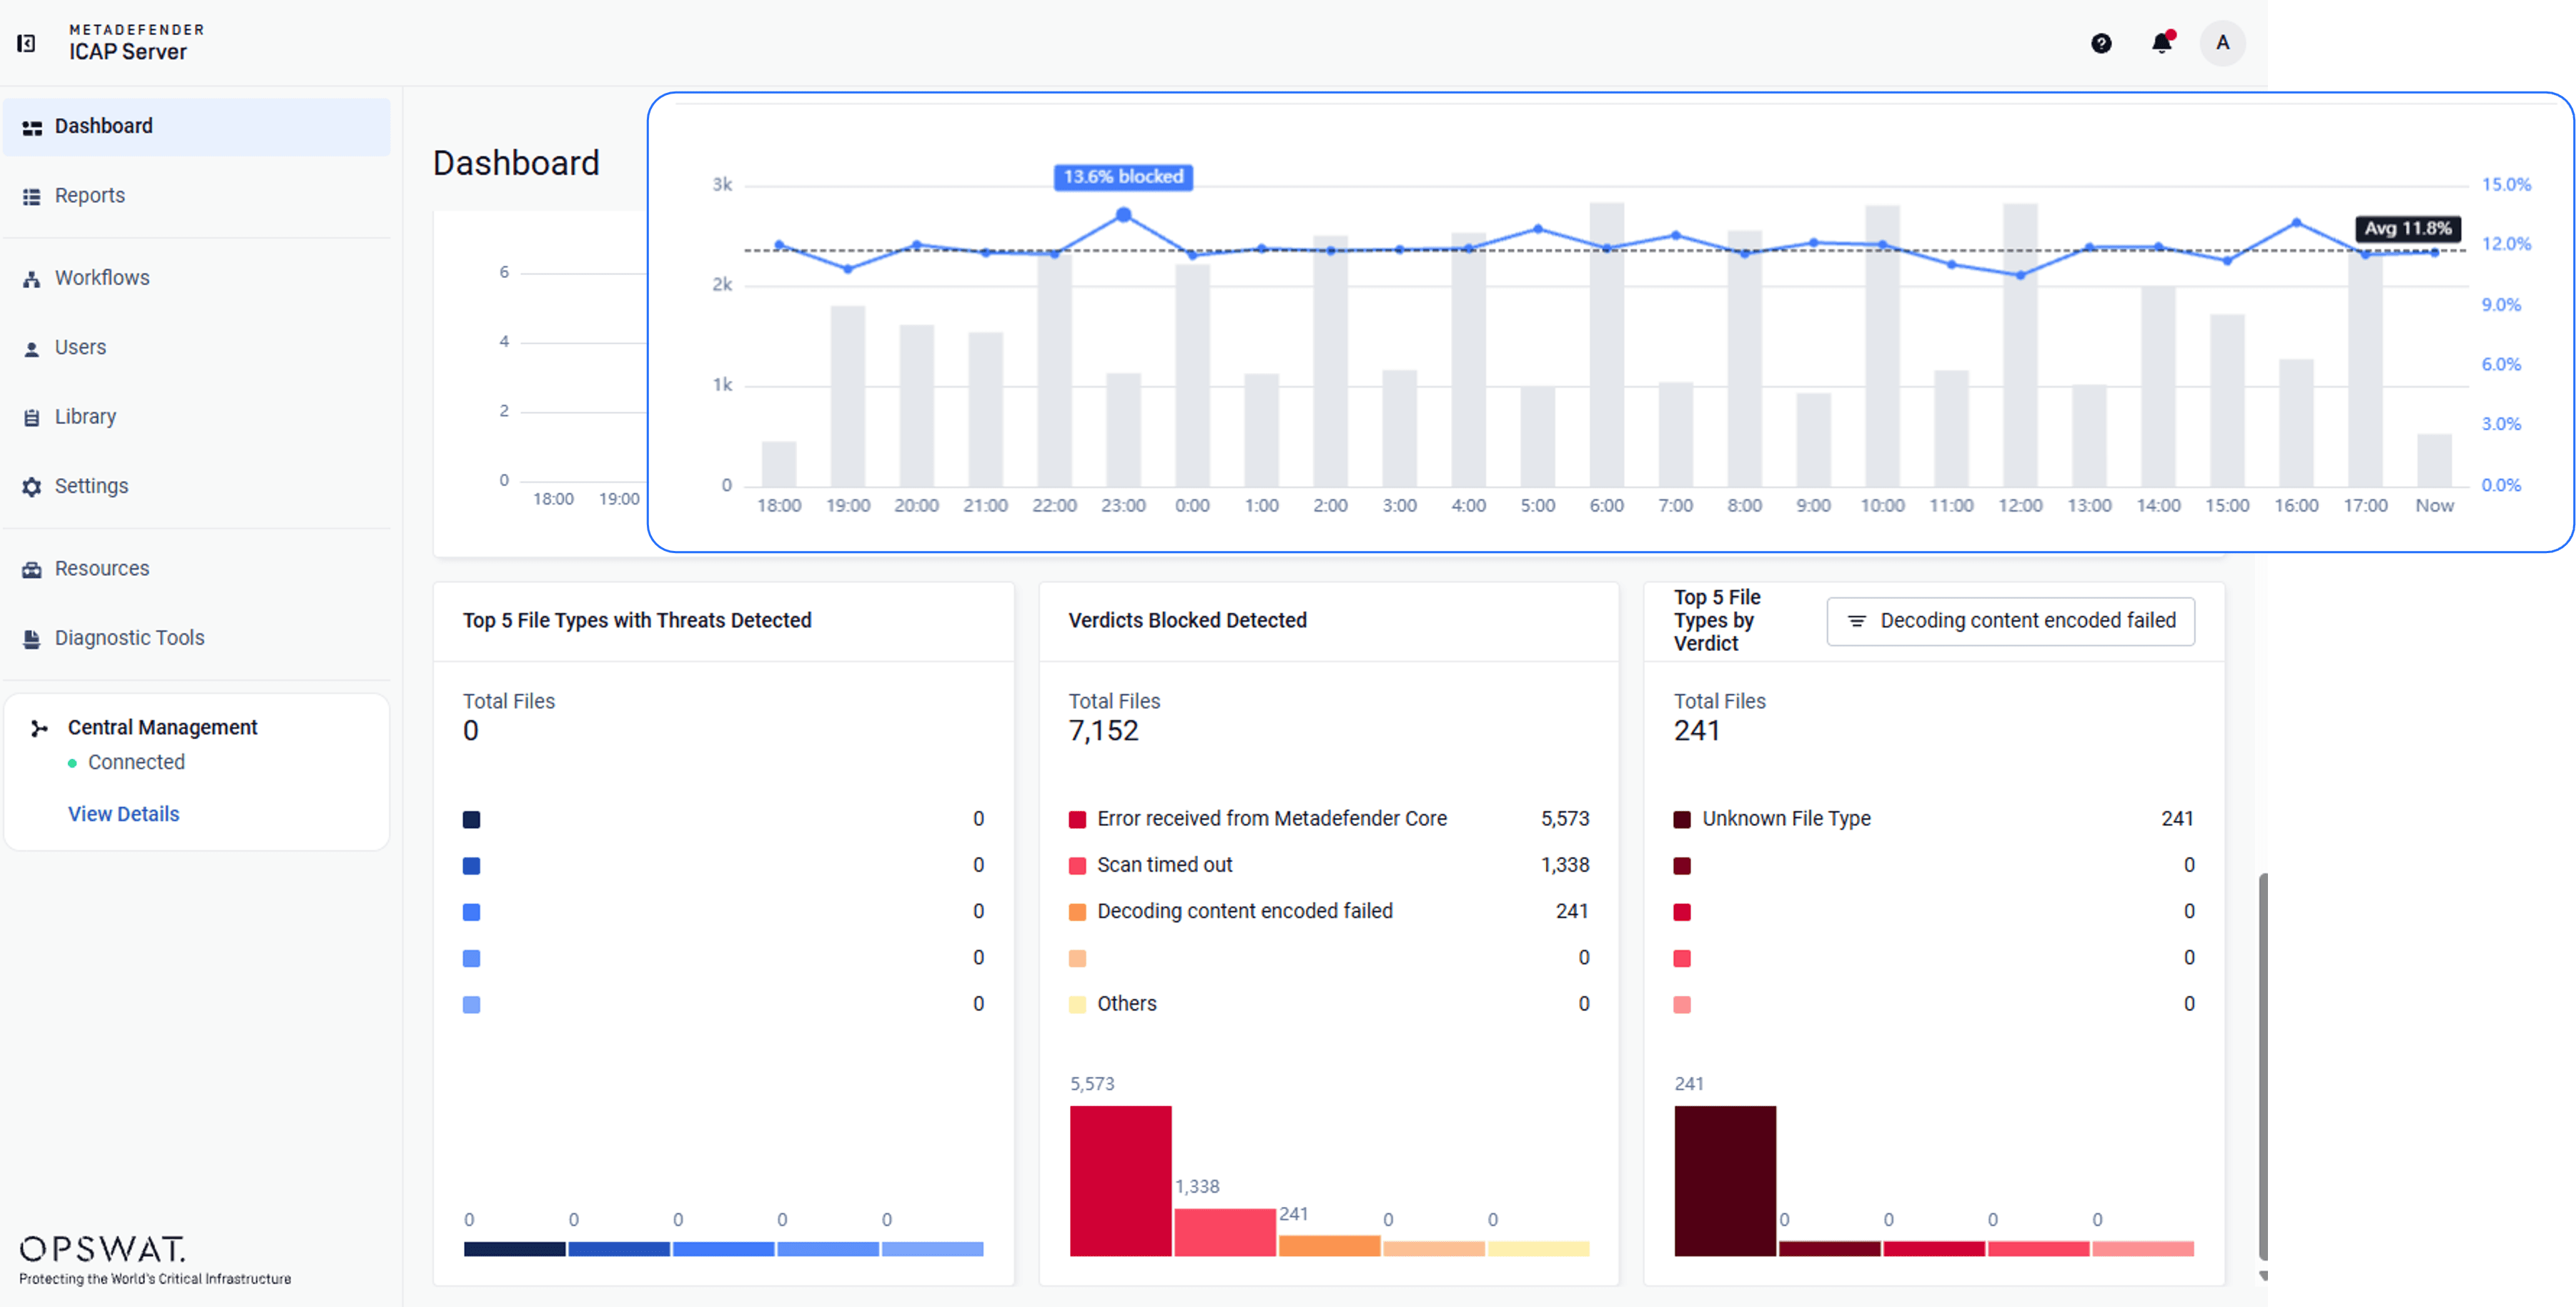
Avantajlar: Ekipler, tarama yapılmaksızın yapılandırma yoluyla izin verilen dosyalar da dahil olmak üzere, izin verme ve engelleme nedenlerini tek bir yerden görebilir. Tarama Kapsamı özelliği sayesinde iş akışlarında belirli dosya türlerinin kasıtlı olarak atlanabilmesi nedeniyle, bu ayrıntılı bilgi artık daha da önem kazanmıştır.
My OPSWAT Central Management: Uzaktan Güncellemeler ve Örnek Özel Server Profilleri
Uzaktan güncellemeler. Kaydedilmiş örnekler, Windows ve Linux üzerinde Central Management konsolundan güncellenebilir. Yükleyicinin sağlama toplamı, hazırlık aşamasından önce doğrulanır ve örnek, bu aşamadan sonra durum ve lisans kontrolünden geçmelidir.
v5.15.0 veya daha eski sürümdeki örneklerin önce v5.16.0 sürümüne manuel olarak bir kez yükseltilmesi gerekir.
Ayrıntılı grup ilkeleri: Paylaşılan ayarlar grup ilkesine uyar ve her bir örnek kendi Server Profillerini korur.
Avantajlar: Birden fazla örnek çalıştıran yöneticiler, her bir sunucuya ayrı ayrı oturum açmaya veya MetaDefender Core bağlantılarını yeniden kurmaya gerek kalmadan birden fazla örneği yükseltebilir ve ortak bir ilkeyi uygulayabilir.
FIPS 140-3 Modu: Hazırlık Kontrolü ile Web Kullanıcı Arayüzünden Zorunlu Hale Getirme
- Tek anahtarla uygulama: FIPS modunu etkinleştirmek için tek bir anahtar kullanılır ve web sunucusu bunu uygulamak üzere yeniden başlatılır.
- Hazırlık kontrolü: Hâlâ TLS 1.1, TLS 1.0 veya SSL 3.0’a izin veren bağlantılar engellenir ve her birinin düzeltilmesi için bir bağlantı ile birlikte listelenir.
- Korumalı yapılandırma: FIPS modu etkinken eski protokoller seçilemez.
Ayarlar > Güvenlik > FIPS 140-3 Modu altından FIPS 140-3'ü etkinleştirin.
Avantajlar: Yöneticiler, hangi TLS bağlantılarının FIPS uygulamasını engellediğini görebilir ve bu özelliği etkinleştirmeden önce bu sorunları giderebilir.
Bu Sürümde Ayrıca
- Central Management 'daki senkronizasyon mesajlarının daha net hale getirilmesi: Kaydetme işlemi sırasında örnek, Central Management adresine erişemediğinde, değişiklik kaydedilmiş olarak bildirilir ve henüz senkronize edilmediğine dair ayrı bir uyarı gösterilir.
- Linux'ta günlük dosyalarının yenilenmesi: Central Management aktarıcısının günlük dosyaları artık Windows'taki gibi günlük olarak yenileniyor, sıkıştırılıyor ve en fazla 30 dosya ile sınırlandırılıyor.
- Kütüphane güncellemeleri: Bilinen güvenlik açıklarını gidermek amacıyla OpenSSL, NGINX, curl, PostgreSQL, libxml2 ve c-ares güncellendi.
MetaDefender ICAP Server: Ağ Ortamınıza Girenleri Korumak İçin Tasarlandı
MetaDefender ICAP Server dosyaları, kuruluşunuza girip kullanıcılara, uygulamalara veya depolama alanlarına ulaşmadan önce ağ sınırında güvence altına alır. Tehditlerin en etkili şekilde engellendiği yer burasıdır ve güvenilirlik ya da uyumluluk konusundaki eksikliklerin en büyük etkiyi yarattığı yer de burasıdır.
ICAP (İnternet İçerik Uyarlama Protokolü) güvenlik hizmetlerinin özel sunuculara aktarılmasını sağlayan ve derin inceleme yeteneklerini korurken ağ verimini artıran açık bir standarttır.
Ağ trafiğiniz üzerinden geçen tüm şüpheli dosyalar, son kullanıcılar tarafından erişilebilir hale gelmeden önce engellenir veya temizlenir. Hassas veriler, kuruluşların güvenlik uyumluluk standartlarını karşılamasına yardımcı olmak amacıyla sansürlenir, kaldırılır veya engellenir. Temel koruma özellikleri: Birden fazla kötü amaçlı yazılım önleme motoru ve yapay zeka ile desteklenen Metascan™ Multiscanning , Deep CDR™ Teknolojisi, Proactive DLP™, Adaptive Sandbox , File-Based Vulnerability Assessment ve diğer teknolojiler — bu sürümde değişmeden kalmaktadır.
Sonraki Adımlar
MetaDefender ICAP Server 5.16.0 sürümü artık kullanıma sunulmuştur. Mevcut müşterilerimiz en son sürümü My OPSWAT™ Portalı'ndanadresinden indirebilirler. Sürüm notlarının tamamı ve yükseltme talimatları için OPSWAT Belgelersayfasını ziyaret edin.
ICAP-uyumlu çözümlerle ağ trafiğinin güvenliğini sağlamakla ilgileniyor musunuz? Ekibimizle iletişime geçinMetaDefender 'ınICAP Server ağ sınırında dosya trafiğinizi nasıl koruduğunu öğrenmek için.
