Kaynak kodu, herhangi bir uygulamanın veya yazılım ürününün temel yapı taşlarını oluşturur. Herhangi bir teknoloji merkezli kuruluşun bel kemiğidir. Kaynak kodu, şirketinizin fikri mülkiyetine ilişkin özel bilgileri barındırır ve şirketinizin çalışmasını sağlayan verileri korur.
Üçüncü taraf açık kaynak bileşenlerini entegre etmek, yazılım ekiplerinin sıfırdan geliştirme yapmak zorunda kalmadan halihazırda mevcut olan kodu kullanmasını kolaylaştırır. Ne yazık ki, bu kolaylığın dezavantajı, üçüncü taraf satıcıları hedef alan ve tedarik zinciri saldırılarına neden olan riskleri içerir. Bir tedarik zinciri saldırısı sırasında, siber suçlular üçüncü taraf koduna kötü amaçlı yazılım ekleyebilir veya sistemler oluşturabilir, böylece kuruluşa ve ilgili müşterilerine kötü amaçlı yazılım gönderebilir.
Bu blogda, MetaDefender Jenkins eklentisini kullanarak kaynak koddaki kötü amaçlı yazılımların nasıl önleneceğini göstereceğim.
Jenkins için MetaDefender Secure
Jenkins içinMetaDefender eklentisi, Jenkins derlemelerini kötü amaçlı yazılımlara karşı tarar ve kaynak kodunuzu ile derleme çıktılarını tehditlere karşı kontrol eder. Gelişmiş kötü amaçlı yazılımlar, tek bir antivirüs (AV) motorunu kolayca atlatarak kaynak kodunu riske atabilir. Kötü amaçlı yazılım tespitinde yanlış pozitif sonuçlar da çoğu AV çözümünde sık görülen bir yan etkidir ve bu durum, gereksiz düzeltme çabalarına, zaman kaybına ve kaynak israfına yol açar. Jenkins için MetaDefender , Metascanadlı çoklu tarama teknolojisini kullanarak yazılım derlemelerinizde tespit oranlarını artırır ve salgın tespit sürelerini kısaltır.
İşte kötü amaçlı yazılımların nasıl sızabileceğini gösteren iki senaryo: kaynak kodda ve derleme işlemi sırasında.
Senaryo 1: Kaynak Kodunda Kötü Amaçlı Yazılım
Bu durumda kaynak kodu kendi kaynak kodunuz (bir geliştiricinin ele geçirilmiş makinesinden) veya üçüncü taraf bir kütüphaneden olabilir. İlk senaryoda, GitHub'daki üçüncü taraf bir kütüphane deposunu kontrol etmek istedim. Deponun tehdit içermediğinden emin olmak için, Jenkins için MetaDefender eklentisi ile tarama yapmak üzere bir derleme adımı ekledim.
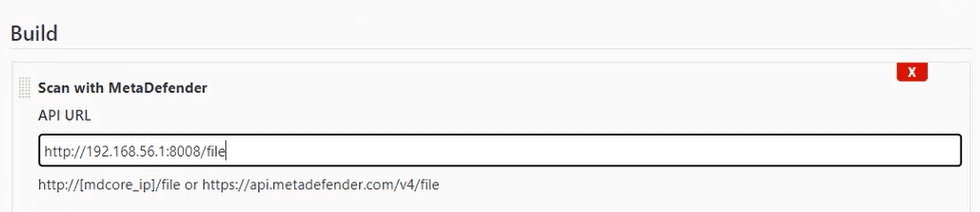
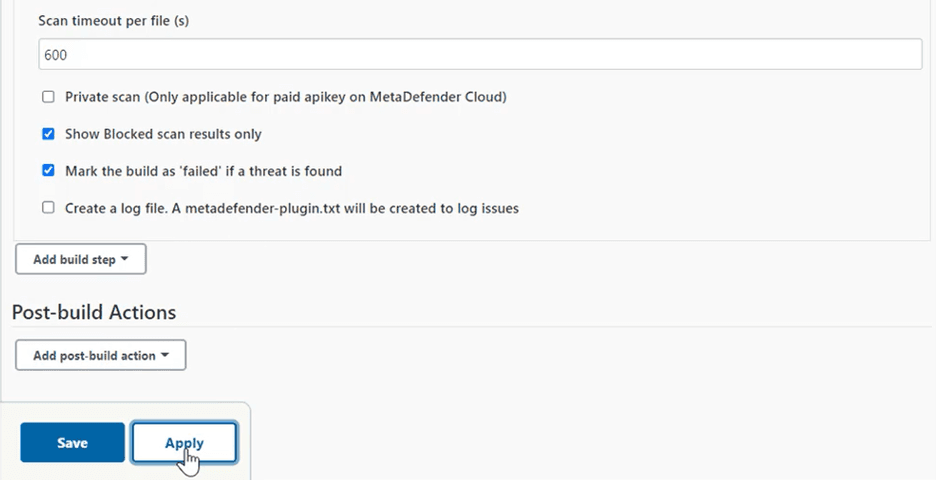
Ayrıca kaynak kodunda herhangi bir tehdit varsa derlemenin "başarısız" olarak dönmesini istedim.
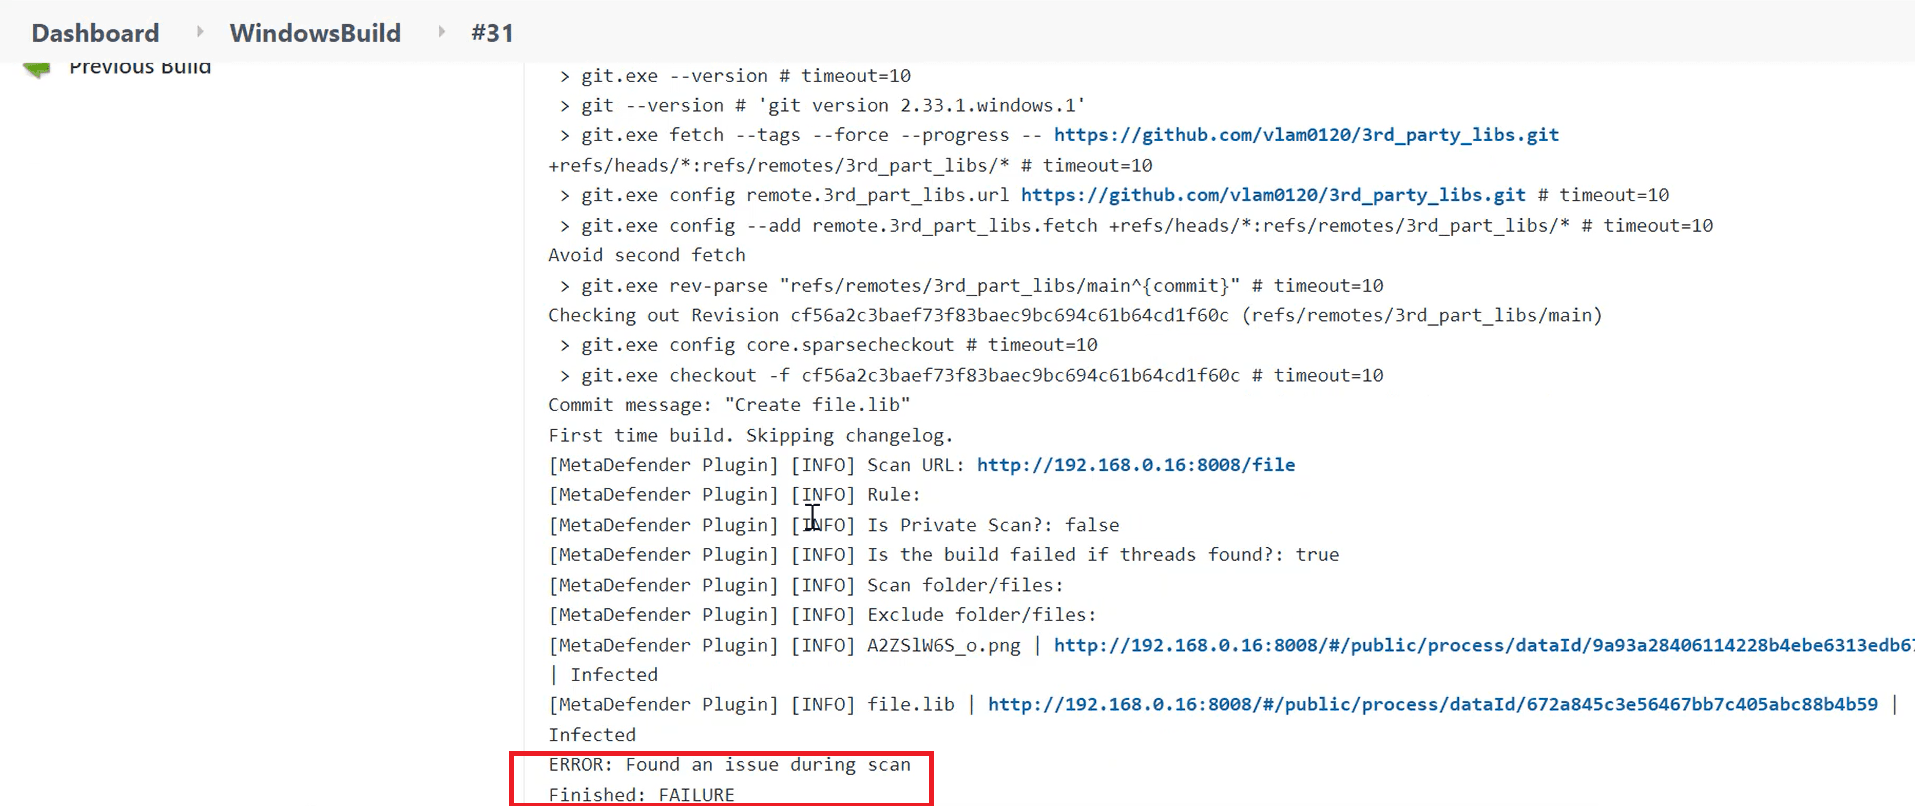
Derlemeyi çalıştırmayı denedikten sonra, MetaDefender Jenkins eklentisi tarafından yakalanan virüslü dosyalar nedeniyle sonuç "başarısız" olarak işaretlendi.
Senaryo 2: Derleme Sürecinde Ortaya Çıkan Kötü Amaçlı Yazılım
Deponuzu taramanın kaynak kodunuzu korumak için yeterli olduğunu düşünüyorsanız, bu her zaman doğru olmayabilir. Bazı kötü amaçlı yazılımlar orijinal kaynak kodu deposunda bulunmaz, ancak bağımlılıklar veya kütüphaneler gibi bileşenleri indirdiğinizde ortaya çıkabilir. Bu ikinci videoda, ikinci senaryonun bir örneğini ve MetaDefender Jenkins eklentisini kullanarak bunun nasıl önlenebileceğini gösterdim.
Gördüğünüz gibi, ilk çalıştırmada kaynak kodu taradıktan sonra herhangi bir sorun bulunamadı.
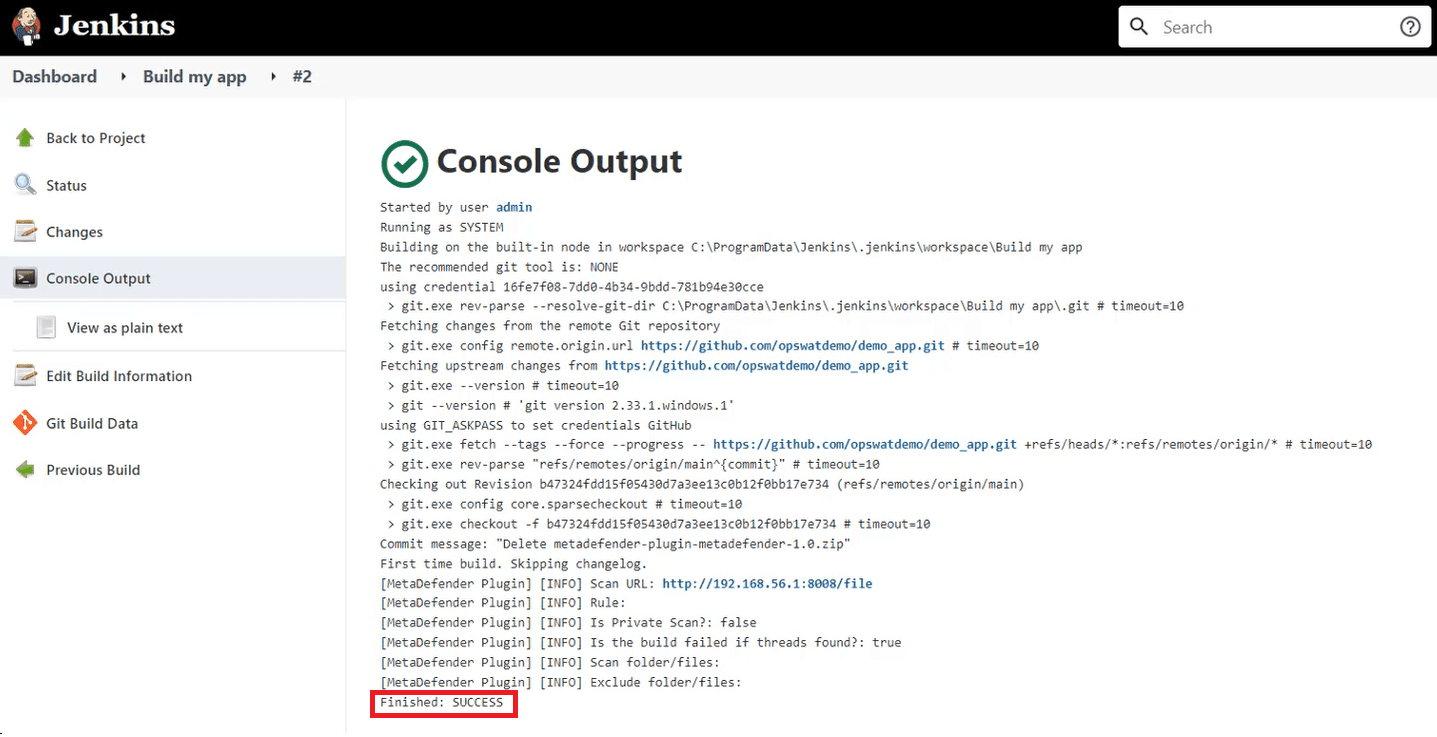
Bundan sonra, bir build.bat dosyası kullanarak sürece yeni bir derleme adımı ekledim ve derlemeyi yeniden başlattım.
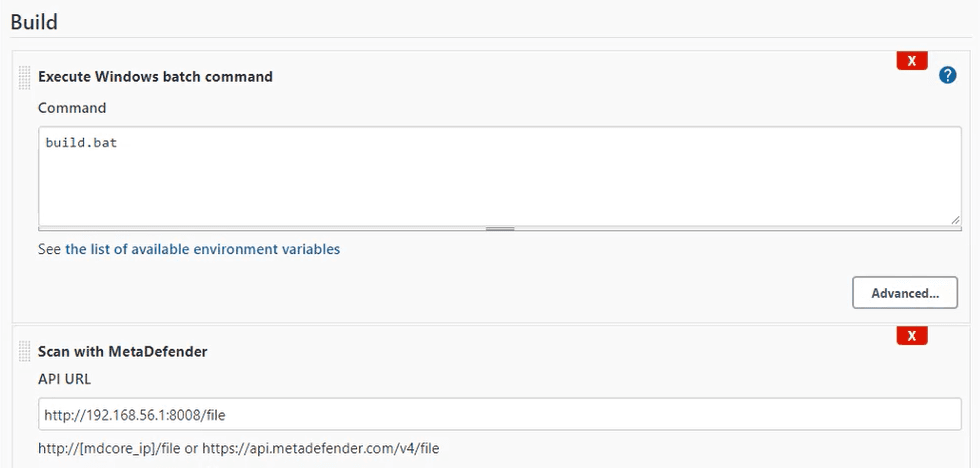
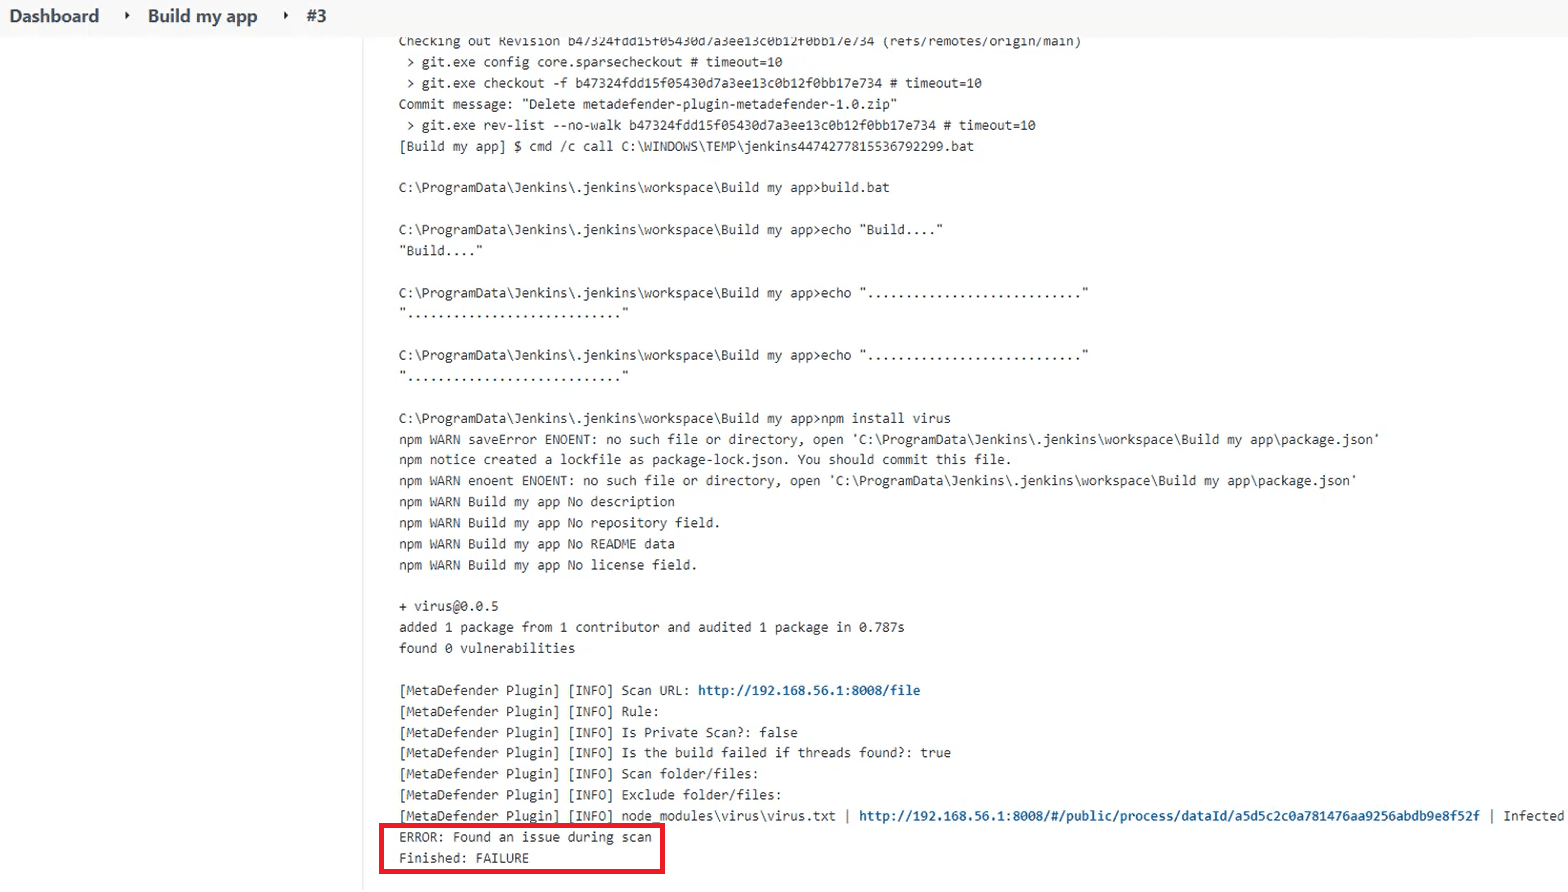
Gösteri amacıyla, gerçek hayat senaryosunda kötü amaçlı yazılım yükleme eylemini simüle etmek için bir EICAR test paketi indirmek üzere npm kullandım. Bu durumda, orijinal kaynak kodunda herhangi bir tehdit olmamasına rağmen, kötü amaçlı npm paketi derleme sırasında komut dosyasında meydana geldi. MetaDefender Jenkins eklentisi tehdidi tespit ederek derlemeyi başarısız olarak işaretledi.
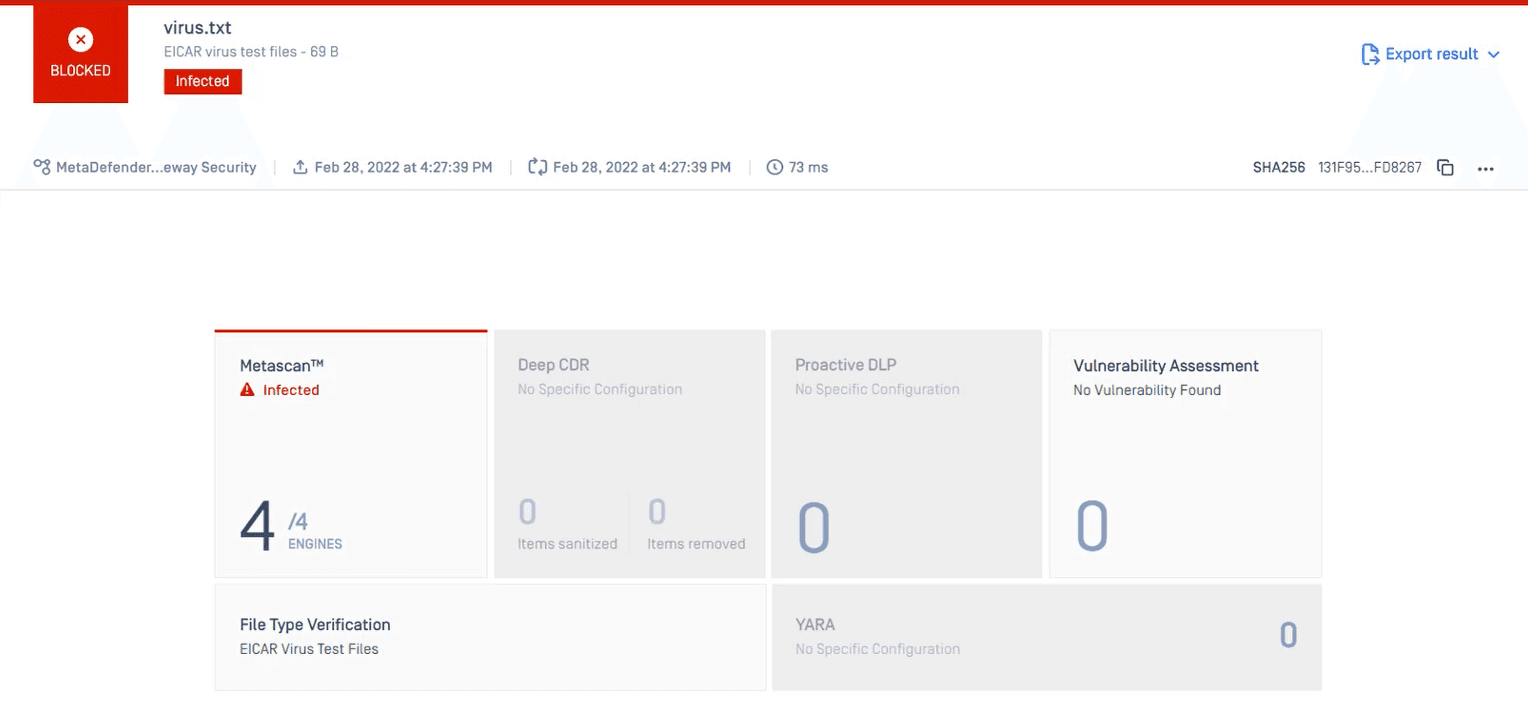
Ayrıntılı tarama sonuçları MetaDefender Core adresinde gösterilmektedir.
Jenkins için OPSWAT MetaDefender hakkında
OPSWAT MetaDefender Jenkins, uygulamanızı kamuya sunmadan önce derlemelerinizi kötü amaçlı yazılımlara ve gizli bilgilere karşı kontrol eder. MetaDefender platformunun tüm özelliklerinden yararlanır — 30’dan fazla önde gelen antivirüs motoru, Deep CDR™ Teknolojisi ve Proactive DLP— MetaDefender 'ın Jenkins eklentisi, kaynak kodunuzu ve yapı öğelerinizi her türlü tehdit açısından kapsamlı bir şekilde tarar. Kötü amaçlı yazılım salgınlarını ve hassas veri sızıntılarını önlemeye yardımcı olan yerleşik güvenlik önlemleri sayesinde, olası sorunlar hakkında bilgilendirilirsiniz. Jenkins içinMetaDefender ve diğer OPSWAT ücretsiz araçları hakkında daha fazla bilgi edinin.
Daha fazla bilgi için lütfen siber güvenlik uzmanlarımızla iletişime geçin.
