Finansal Hizmetler için Siber Güvenlik
Secure müşteri verileri ve işlem sistemleri; aynı zamanda çok katmanlı dosya ve veri tehdit önleme yoluyla yasal düzenlemelere uyumu destekler.
- Dosya Tehdit Algılama
- Düzenleyici Güven
- Operasyonel Dayanıklılık
OPSWAT , Aşağıdaki Kuruluşlar Tarafından Tercih OPSWAT
10 üzerinden 7
2,100+
100+
Finansal Hizmetler için Siber Güvenlik Nedir?
Finansal hizmetler için siber güvenlik, bankaların, sigorta şirketlerinin ve sermaye piyasası kuruluşlarının dayandığı verileri, dosyaları ve işlem sistemlerini koruma uygulamasıdır; bu süreçte DORA, PCI DSS, GLBA, SOX ve NYDFS Bölüm 500 kapsamındaki düzenlemeler de dahil olmak üzere ilgili uyum gereklilikleri yerine getirilir.
Finansal kurumlar müşteriler, tedarikçiler ve düzenleyici kurumlarla sürekli olarak belge alışverişinde bulundukları için, yüklenen her dosya kötü amaçlı yazılımlar için potansiyel bir giriş noktasıdır.
OPSWAT kritik altyapılar için yapay zeka destekli siber güvenlik çözümleri sunar. MetaDefender™ platformumuz, finansal sistem yığınının dosya ve veri katmanını güvence altına alır; finansal kurumların ortamına giren her dosyayı, halihazırda uygulanmakta olan uç nokta, ağ ve kimlik kontrolleriyle birlikte inceleyip temizler.
Dosya Riski Neden Finansal Risktir?
KYC başvuruları, işlem dosyaları ve ödeme belgeleri, kötü amaçlı yazılım içerebilir veya tahrif edilmiş bilgiler barındırabilir. Kötü amaçlı dosyalar finansal sistemleri tehlikeye atabilirken, sahte kimlik belgeleri sentetik kimlik dolandırıcılığını kolaylaştırabilir ve müşteri doğrulama sürecini zayıflatabilir.
DORA, PCI DSS, GLBA, GDPR ve NYDFS Bölüm 500, her bir çerçeveye göre farklılık gösteren belgeleme ve kanıt gereklilikleriyle birlikte güvenlik ve veri koruma yükümlülüklerini belirler. Kötü amaçlı yazılım önleme, kuruluşların bu yükümlülükleri yerine getirmelerine yardımcı olur.
Yükleme, aktarım ve depolama işlemleri için ayrı güvenlik araçlarının kullanılması, tutarsız politikalar ve parçalı bir görünürlük ortamı yaratabilir. Finans kurumları, verilerinin bulunduğu her yerde koordineli bir dosya korumasına ihtiyaç duyar.
Finansal Dosya Yaşam Döngüsü Boyunca Hiçbir Dosyaya Güvenmeyin
OPSWAT Her dosyayı, finansal iş akışlarından geçmeden önce, bu süreç sırasında ve sonrasında inceler, temizler ve kaydeder.
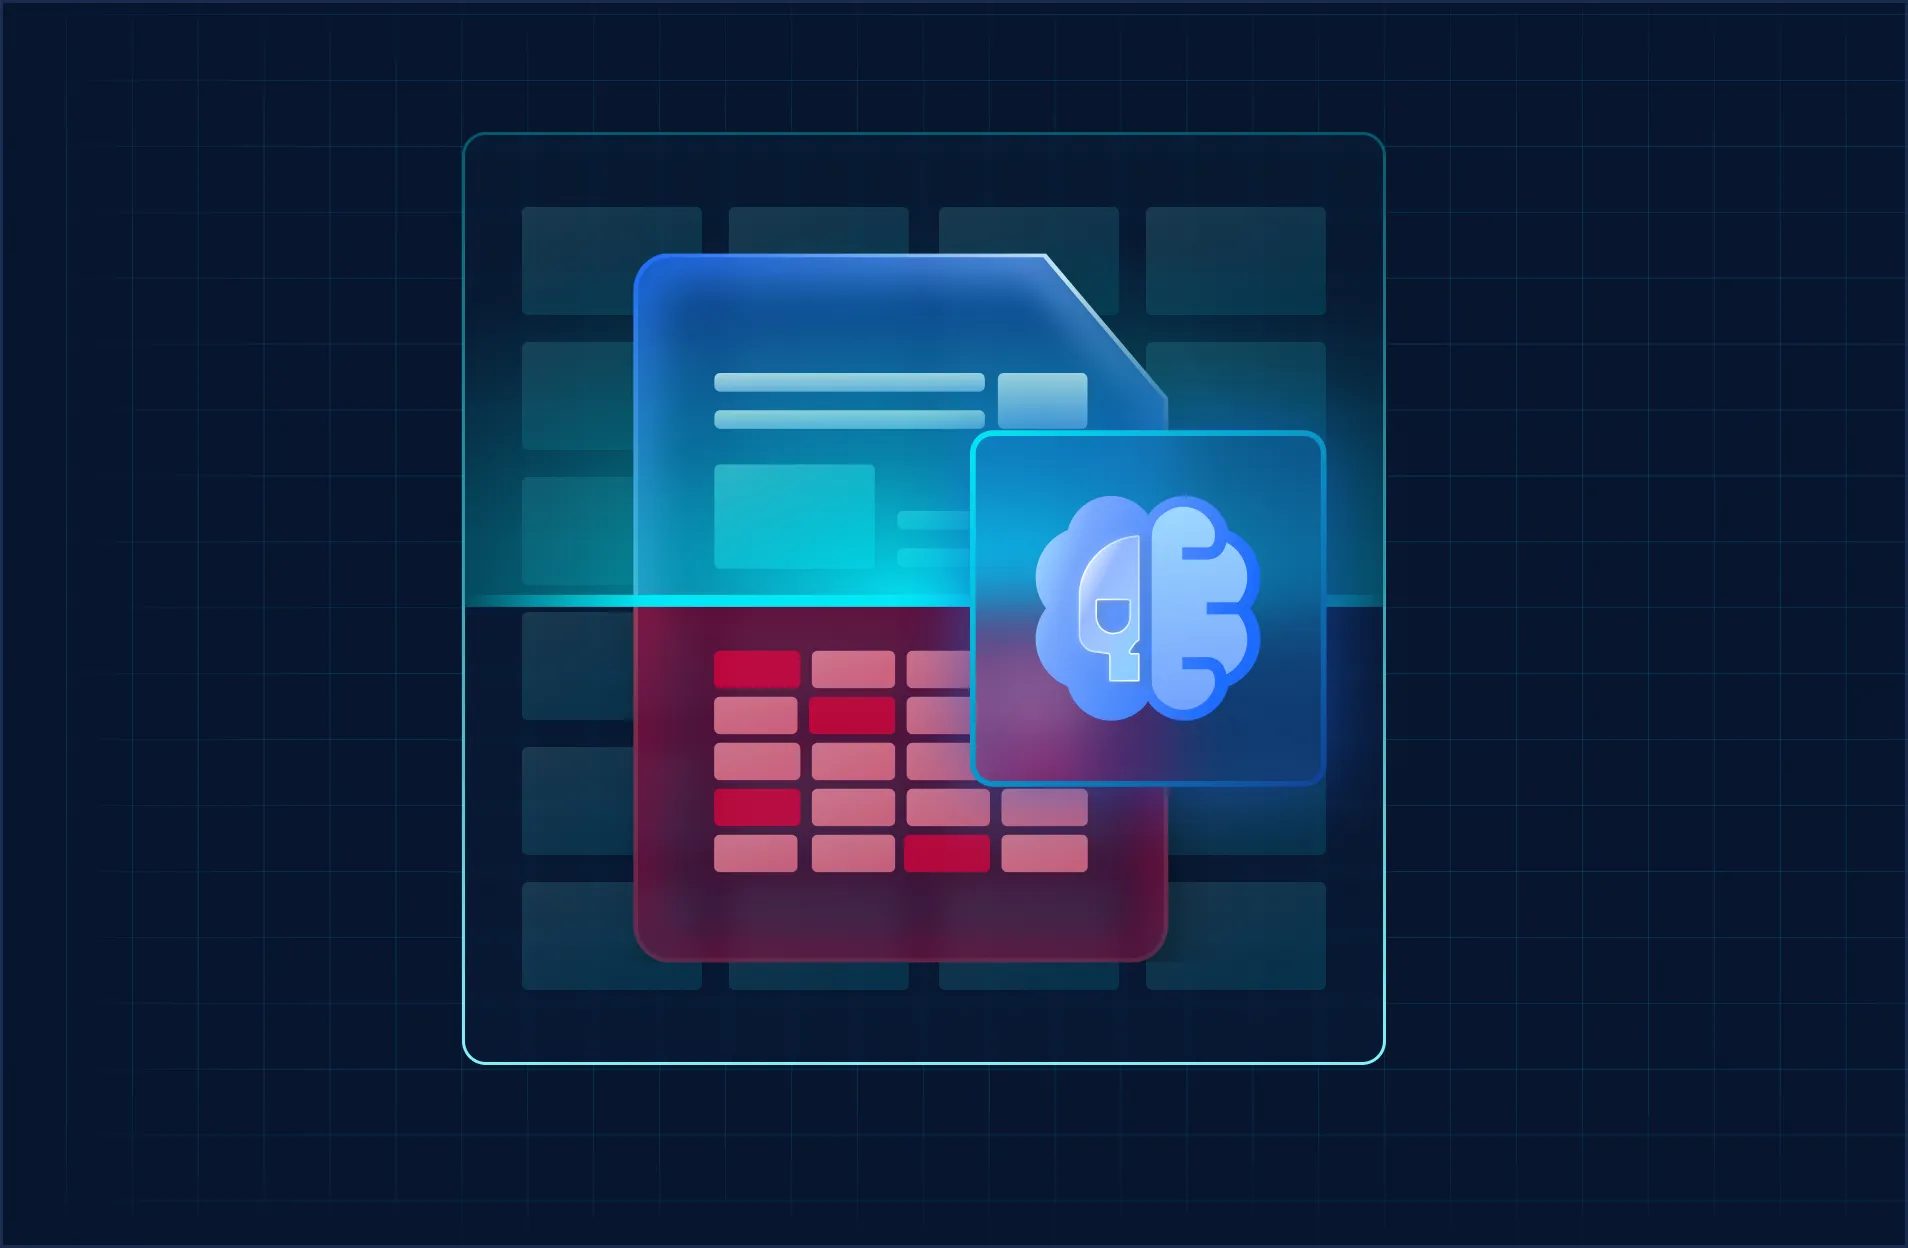
Derin İçerik Denetimi
Çok motorlu kötü amaçlı yazılım algılama, yapay zeka destekli öngörüsel analiz ve tehdit istihbaratı, bilinen ve bilinmeyen dosya tabanlı tehditleri çalıştırılmadan önce tespit eder ve engeller.
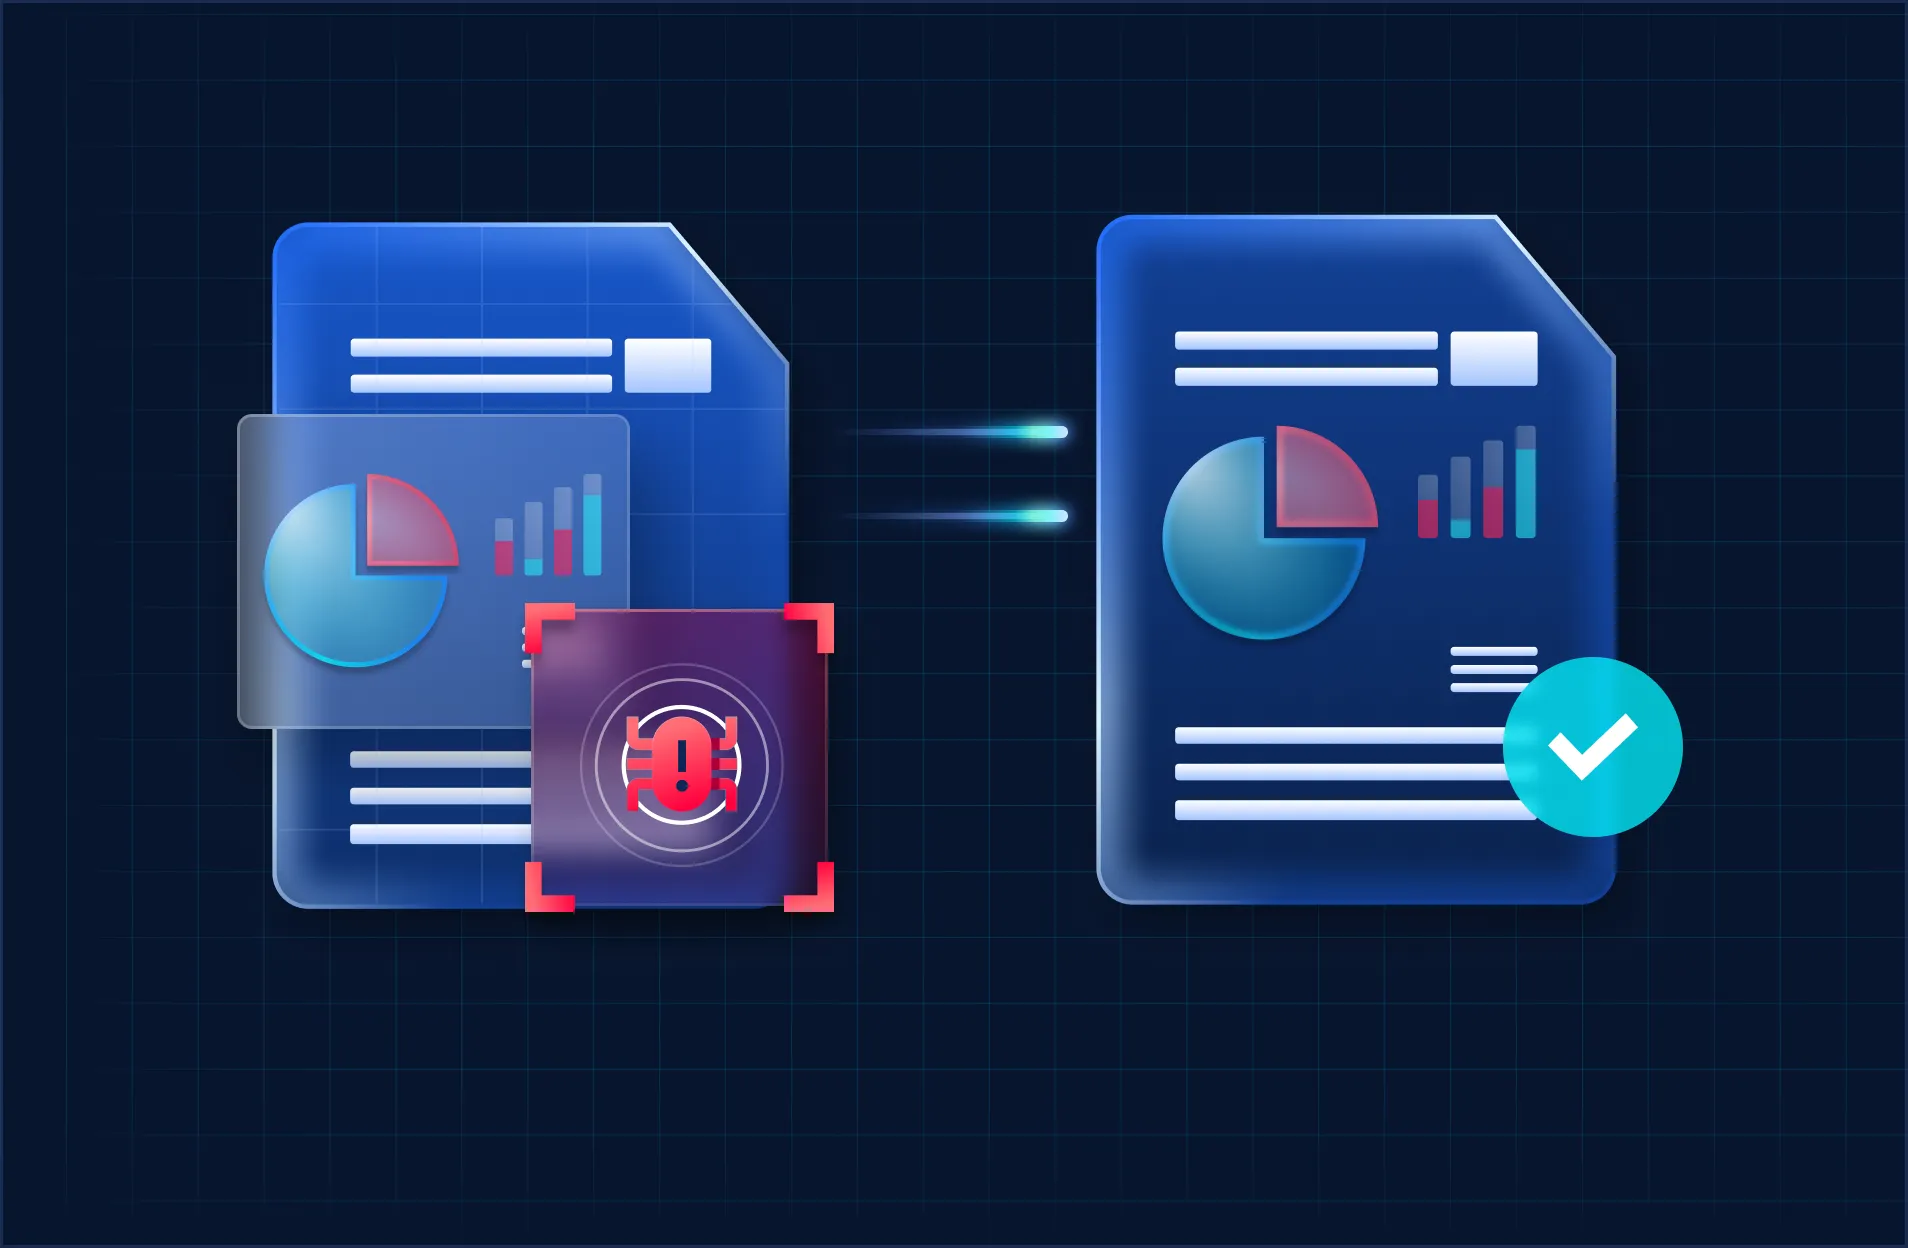
İşletme Öncelikli Koruma
Deep CDR™ Teknolojisi, dosyaların kullanılabilirliğini koruyarak tehditleri ortadan kaldırır; böylece işlemler kesintiye uğramadan güvenli bir şekilde devam eder. Proaktif DLP™, hassas müşteri verilerinin kurum dışına çıkmasını engeller.

Üreticiden bağımsız entegrasyon
ICAP ’ı ve API’leri kullanarak, mevcut finansal sistemlerin mimarisini yeniden tasarlamaya gerek kalmadan şirket içi, hibrit ve bulut ortamlarında dağıtım yapın.
OPSWAT 'ın Finansal Güvenlik Yapınızda İşe Yaradığı Yer
OPSWAT Dosya ve veri katmanının güvenliğini sağlar; halihazırda sistem yapınızda bulunan uç nokta, ağ ve kimlik araçlarıyla birlikte çalışır.
Finans kurumları genellikle uç nokta algılama ve müdahale, ağ güvenliği ile kimlik ve erişim yönetimi sistemlerini kullanır. Bu denetimler, cihazları, veri trafiğini ve kullanıcıları korur.
OPSWAT bunlara özel dosya denetimi ve içerik temizleme özellikleriyle destek sağlar. MetaDefender , bir finans kurumuna giren dosyaları, ister müşteri yüklemeleri, ister e-posta ekleri, ister yönetilen dosya aktarımları, ister bulut depolama ister çıkarılabilir ortamlar yoluyla gelsin, denetler.
Dosya, temel bir sisteme ulaşmadan önce içerdiği tehditler ortadan kaldırılır ve MetaDefender™ Platformu, mevcut EDR, güvenlik duvarı ve kimlik yönetimi çözümleriyle birlikte çalışarak müşterilerin verilerini nerede bulunursa bulunsun korumalarına yardımcı olur.
| Endpoint (EDR) | Cihazlarda çalışmakta olan tehditleri tespit eder ve bunlara müdahale eder |
|---|---|
| Ağ | Trafiği yönetir ve ortamları bölümlere ayırır |
| Kimlik (IAM) | Hangi sistemlere kimlerin erişebileceğini belirler |
| Dosya ve Veri (OPSWAT) | Finansal iş akışlarındaki içeriği inceler, temizler ve kaydeder |
Kullanım Durumları
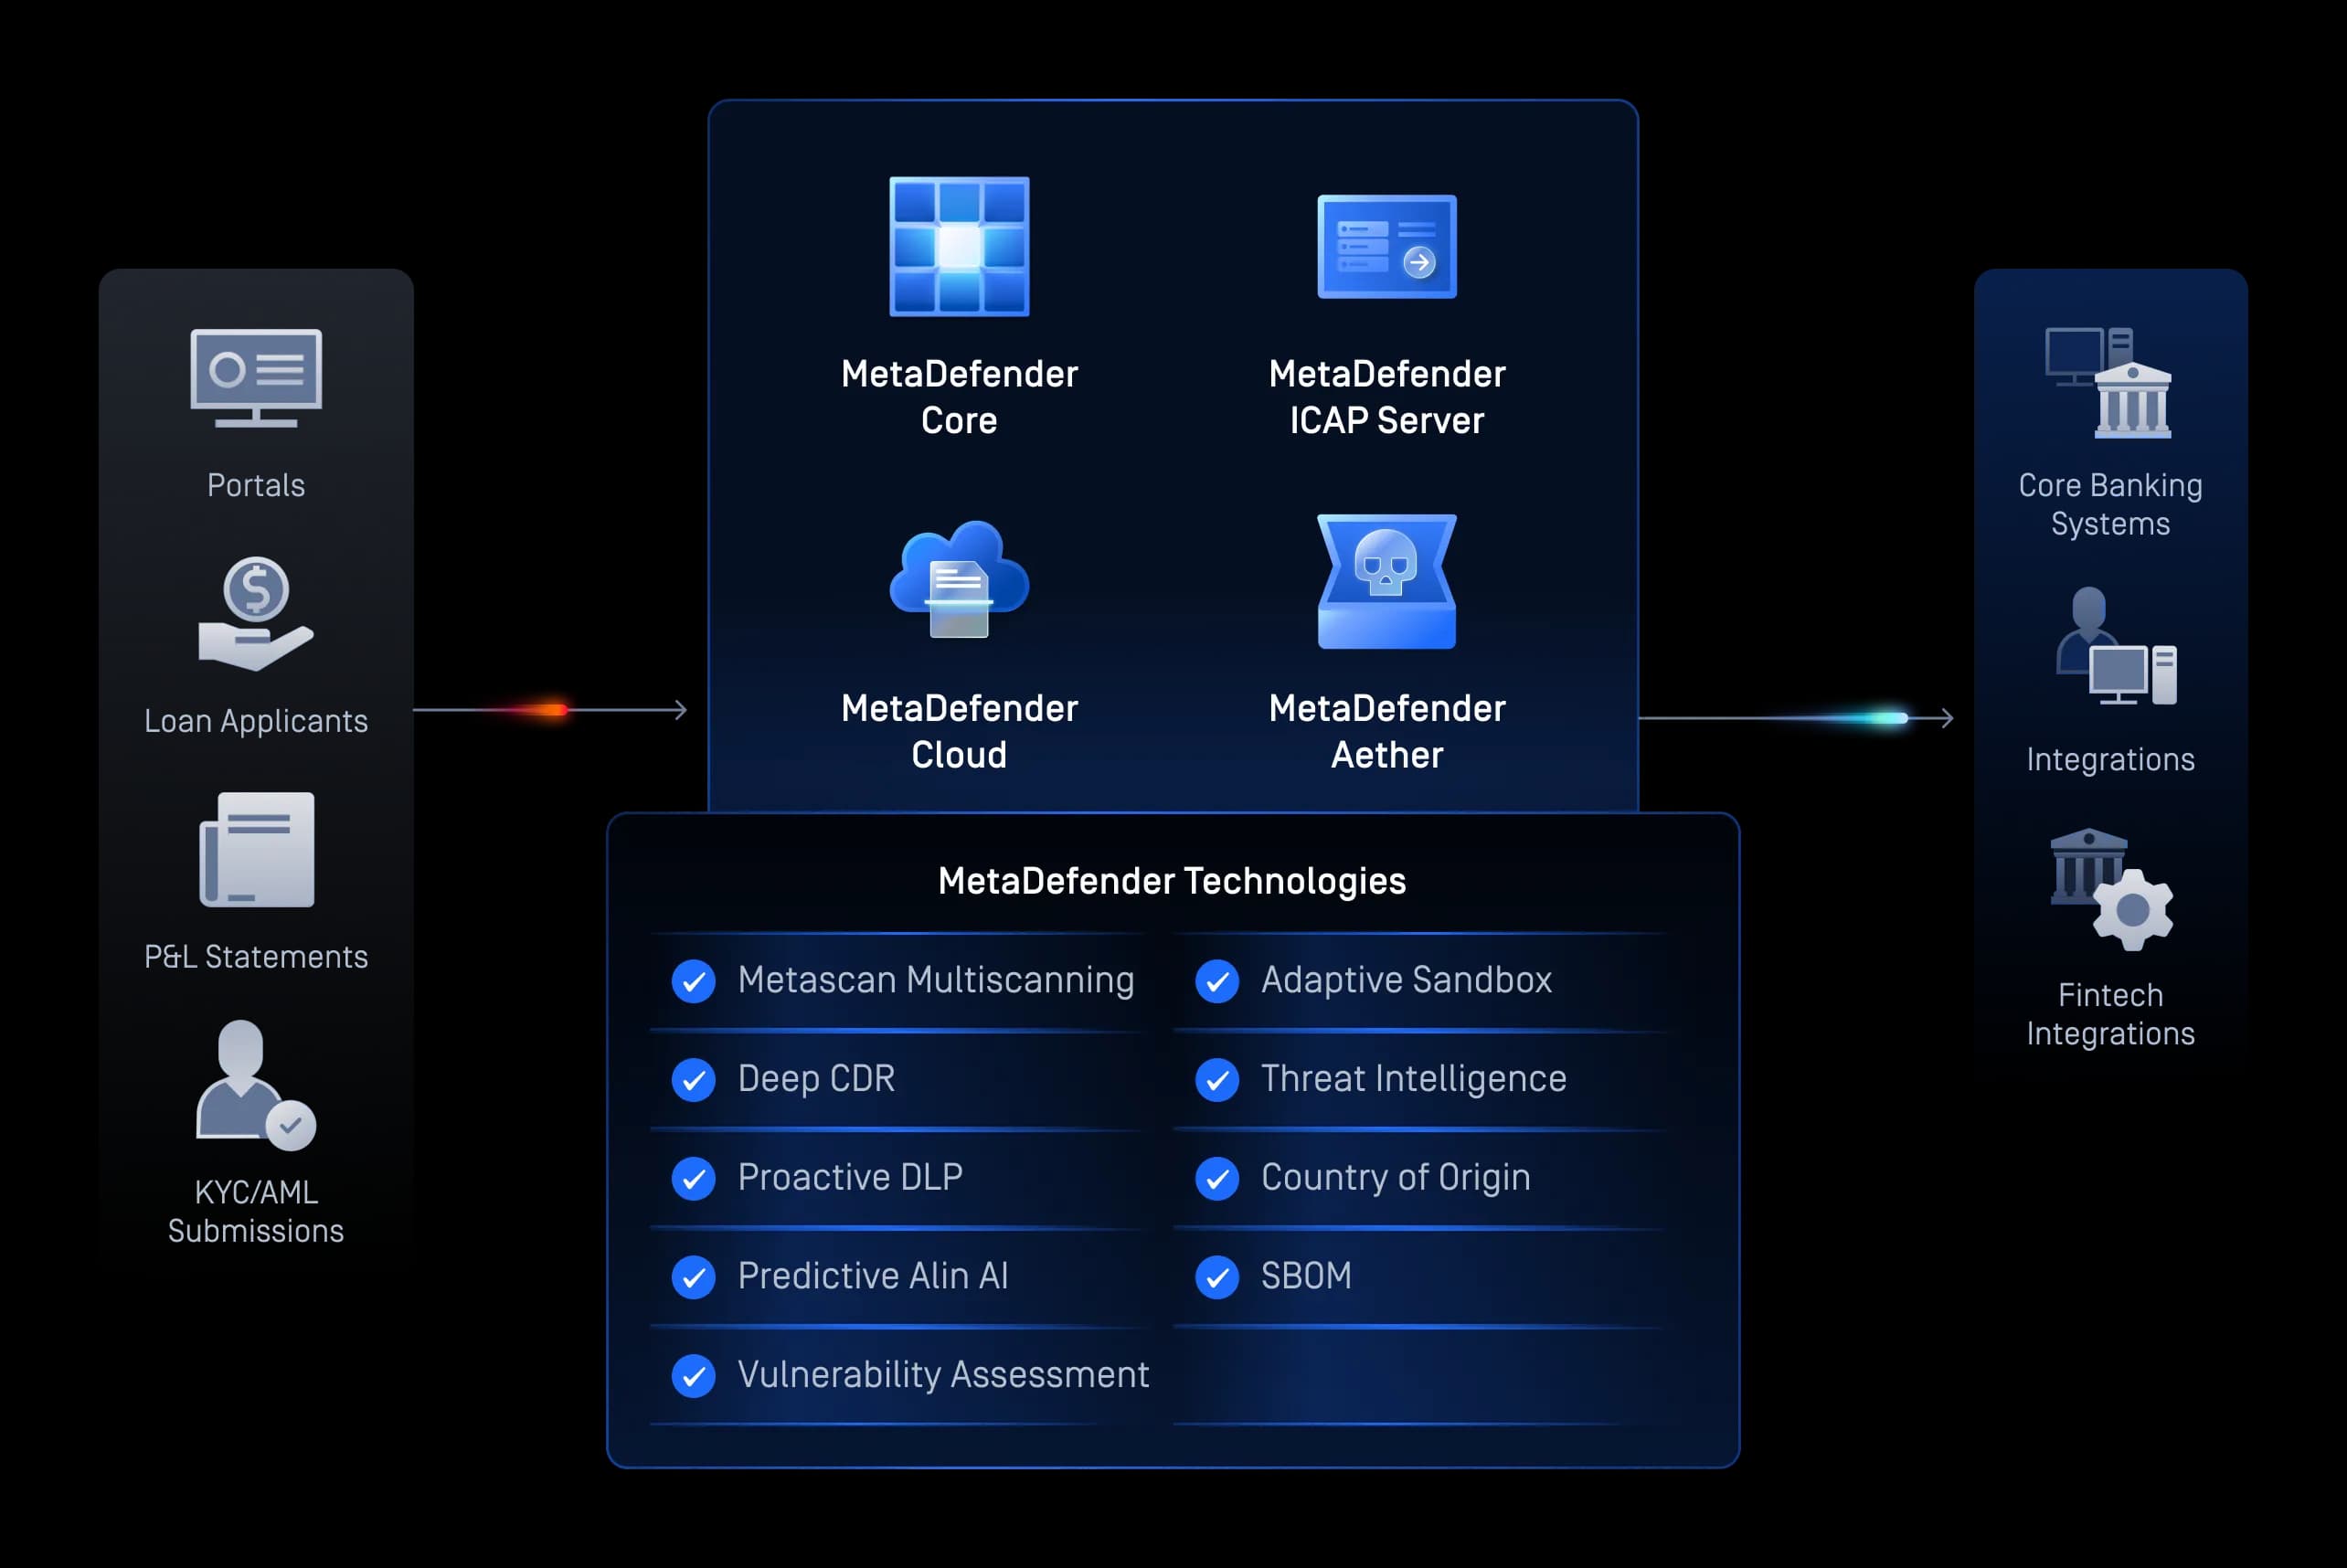
Dosya Yüklemeleri
Secure ve Kamu Dosyalarının Secure Yüklenmesi
Müşteriler tarafından gönderilen belgeleri (KYC dosyaları, kredi başvuruları, vergi formları ve sözleşmeler dahil) inceleyin ve dezenfekte edin; böylece, kayıt sürecini kesintiye uğratmadan, yükleme sırasında kötü amaçlı yazılımları, sıfırıncı gün güvenlik açıklarını ve açığa çıkmış hassas verileri ortadan kaldırın.
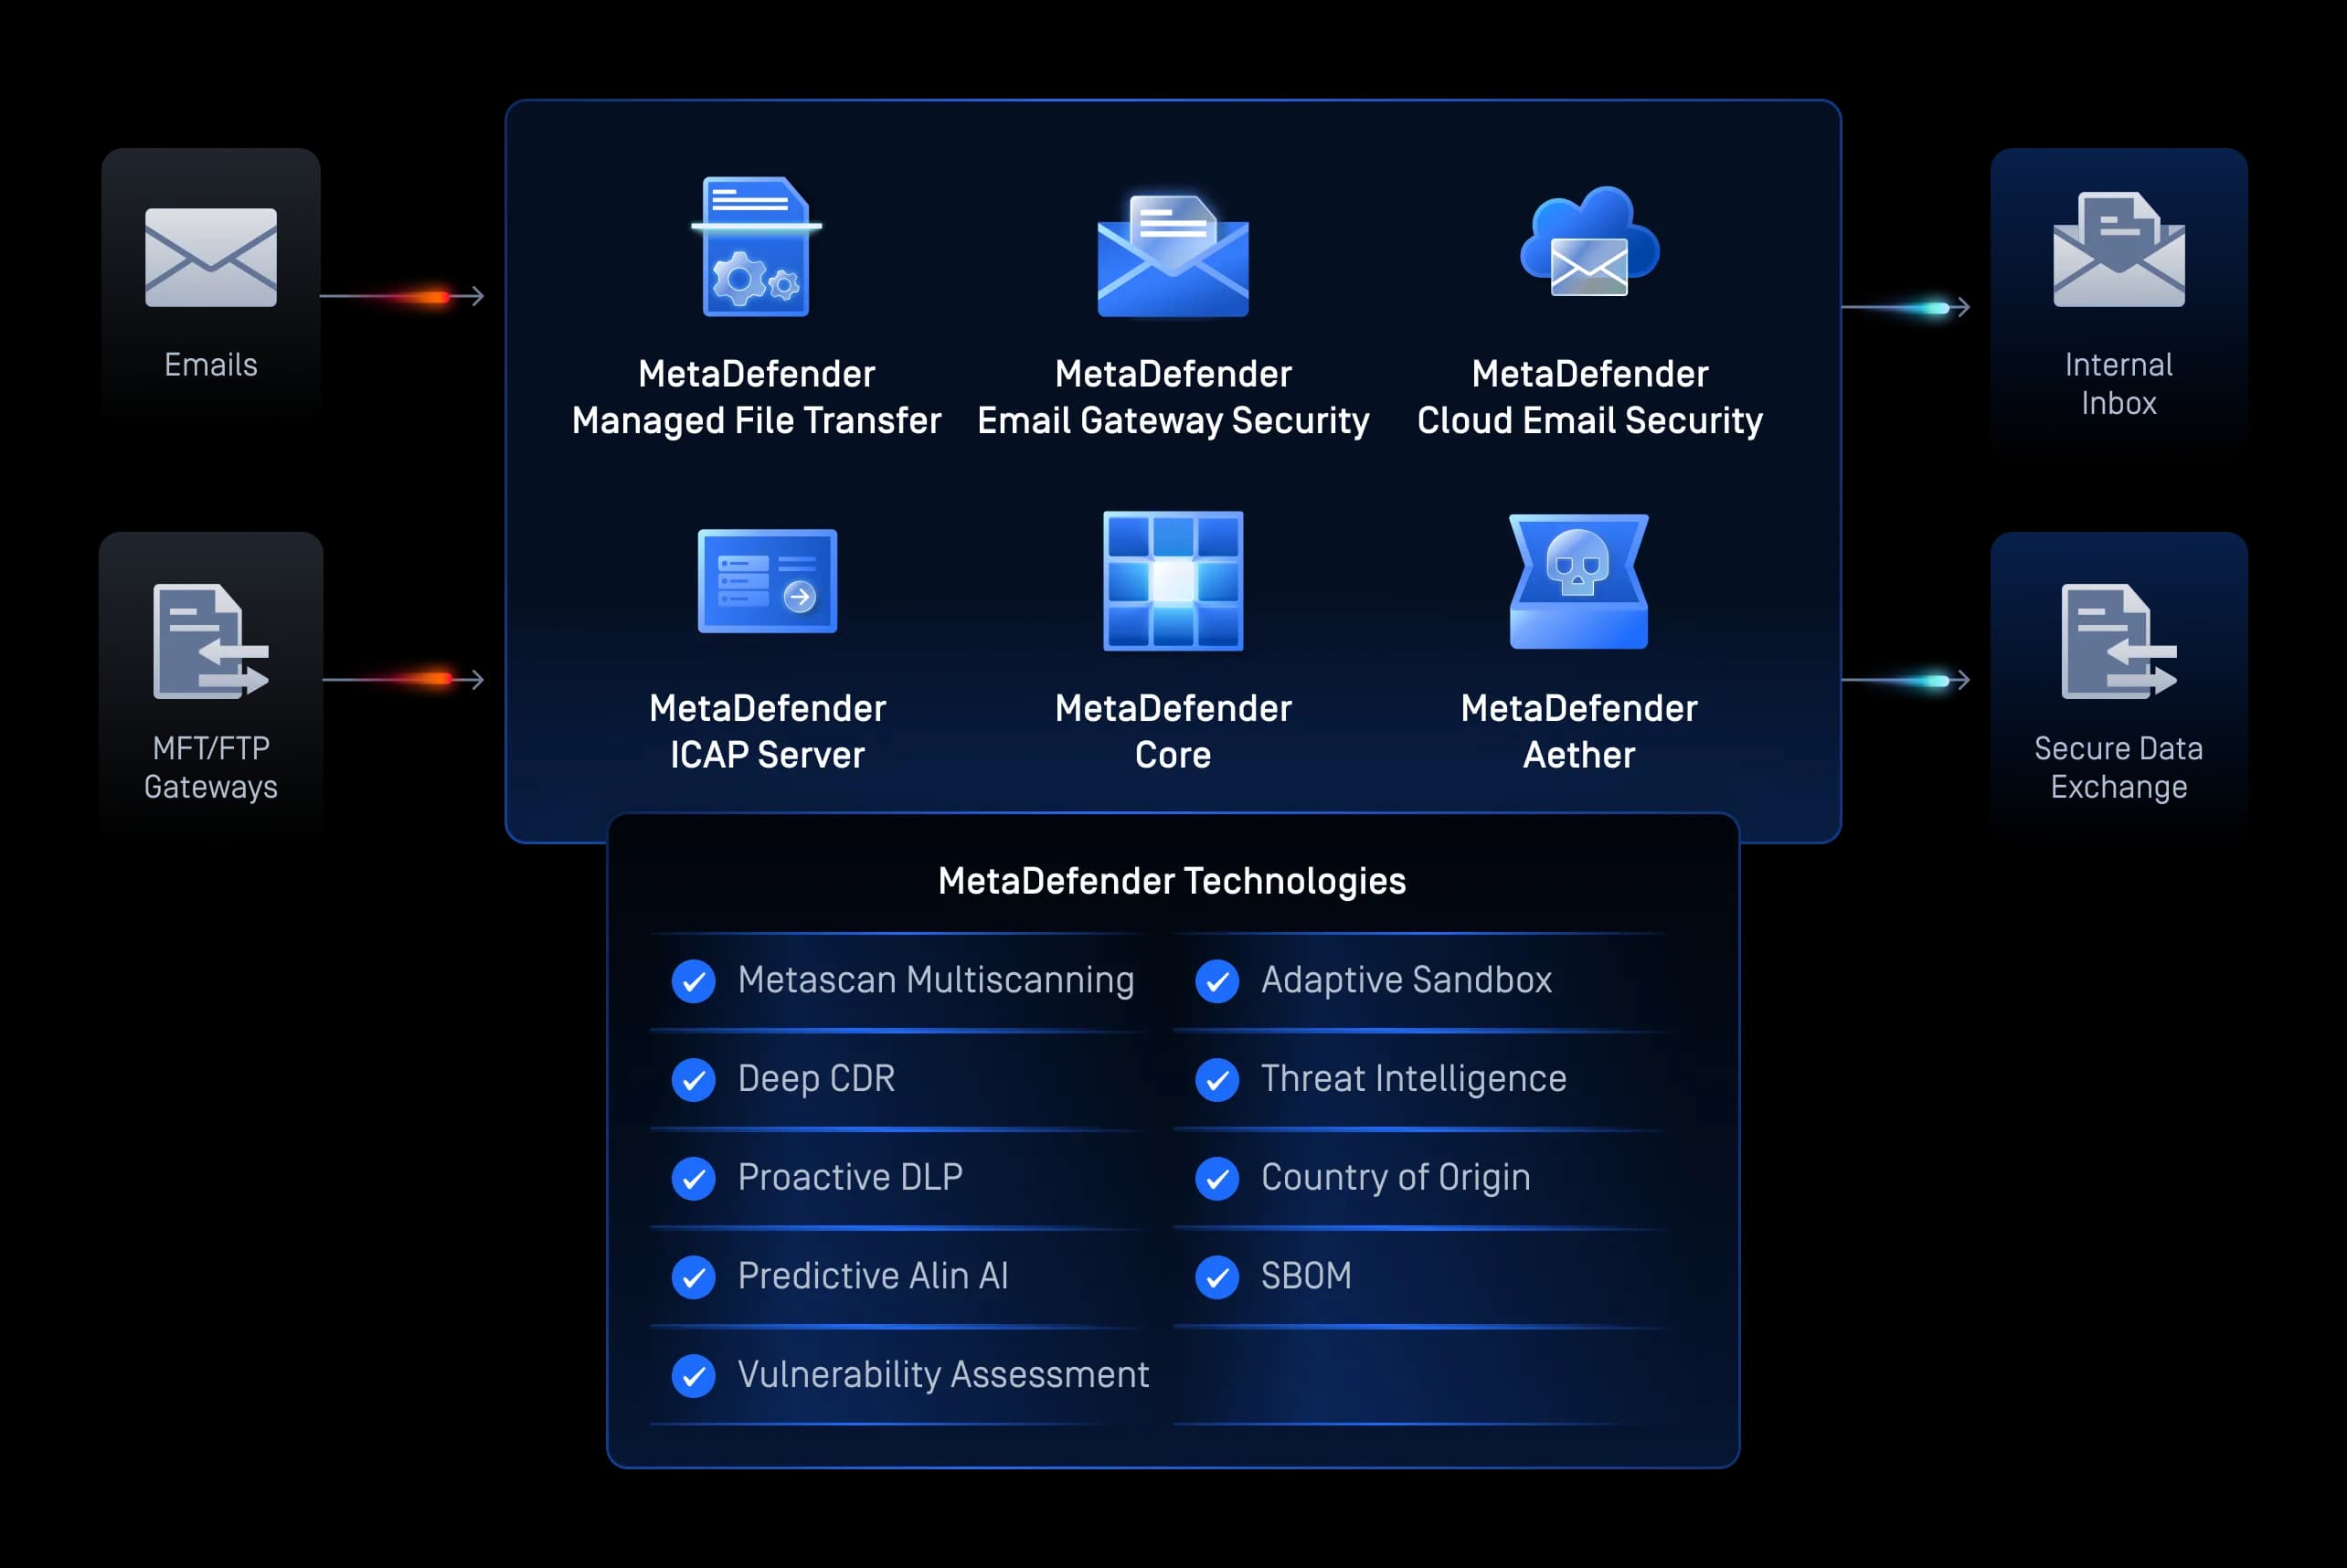
Dosya Transferleri
Secure Aktarımı ve E-posta Üzerinden İşbirliği
Finansal veri alışverişi iş akışları boyunca aktarımları ve e-posta eklerini kötü amaçlı yazılımlara, kimlik avı saldırılarına ve veri sızıntılarına karşı koruyun.
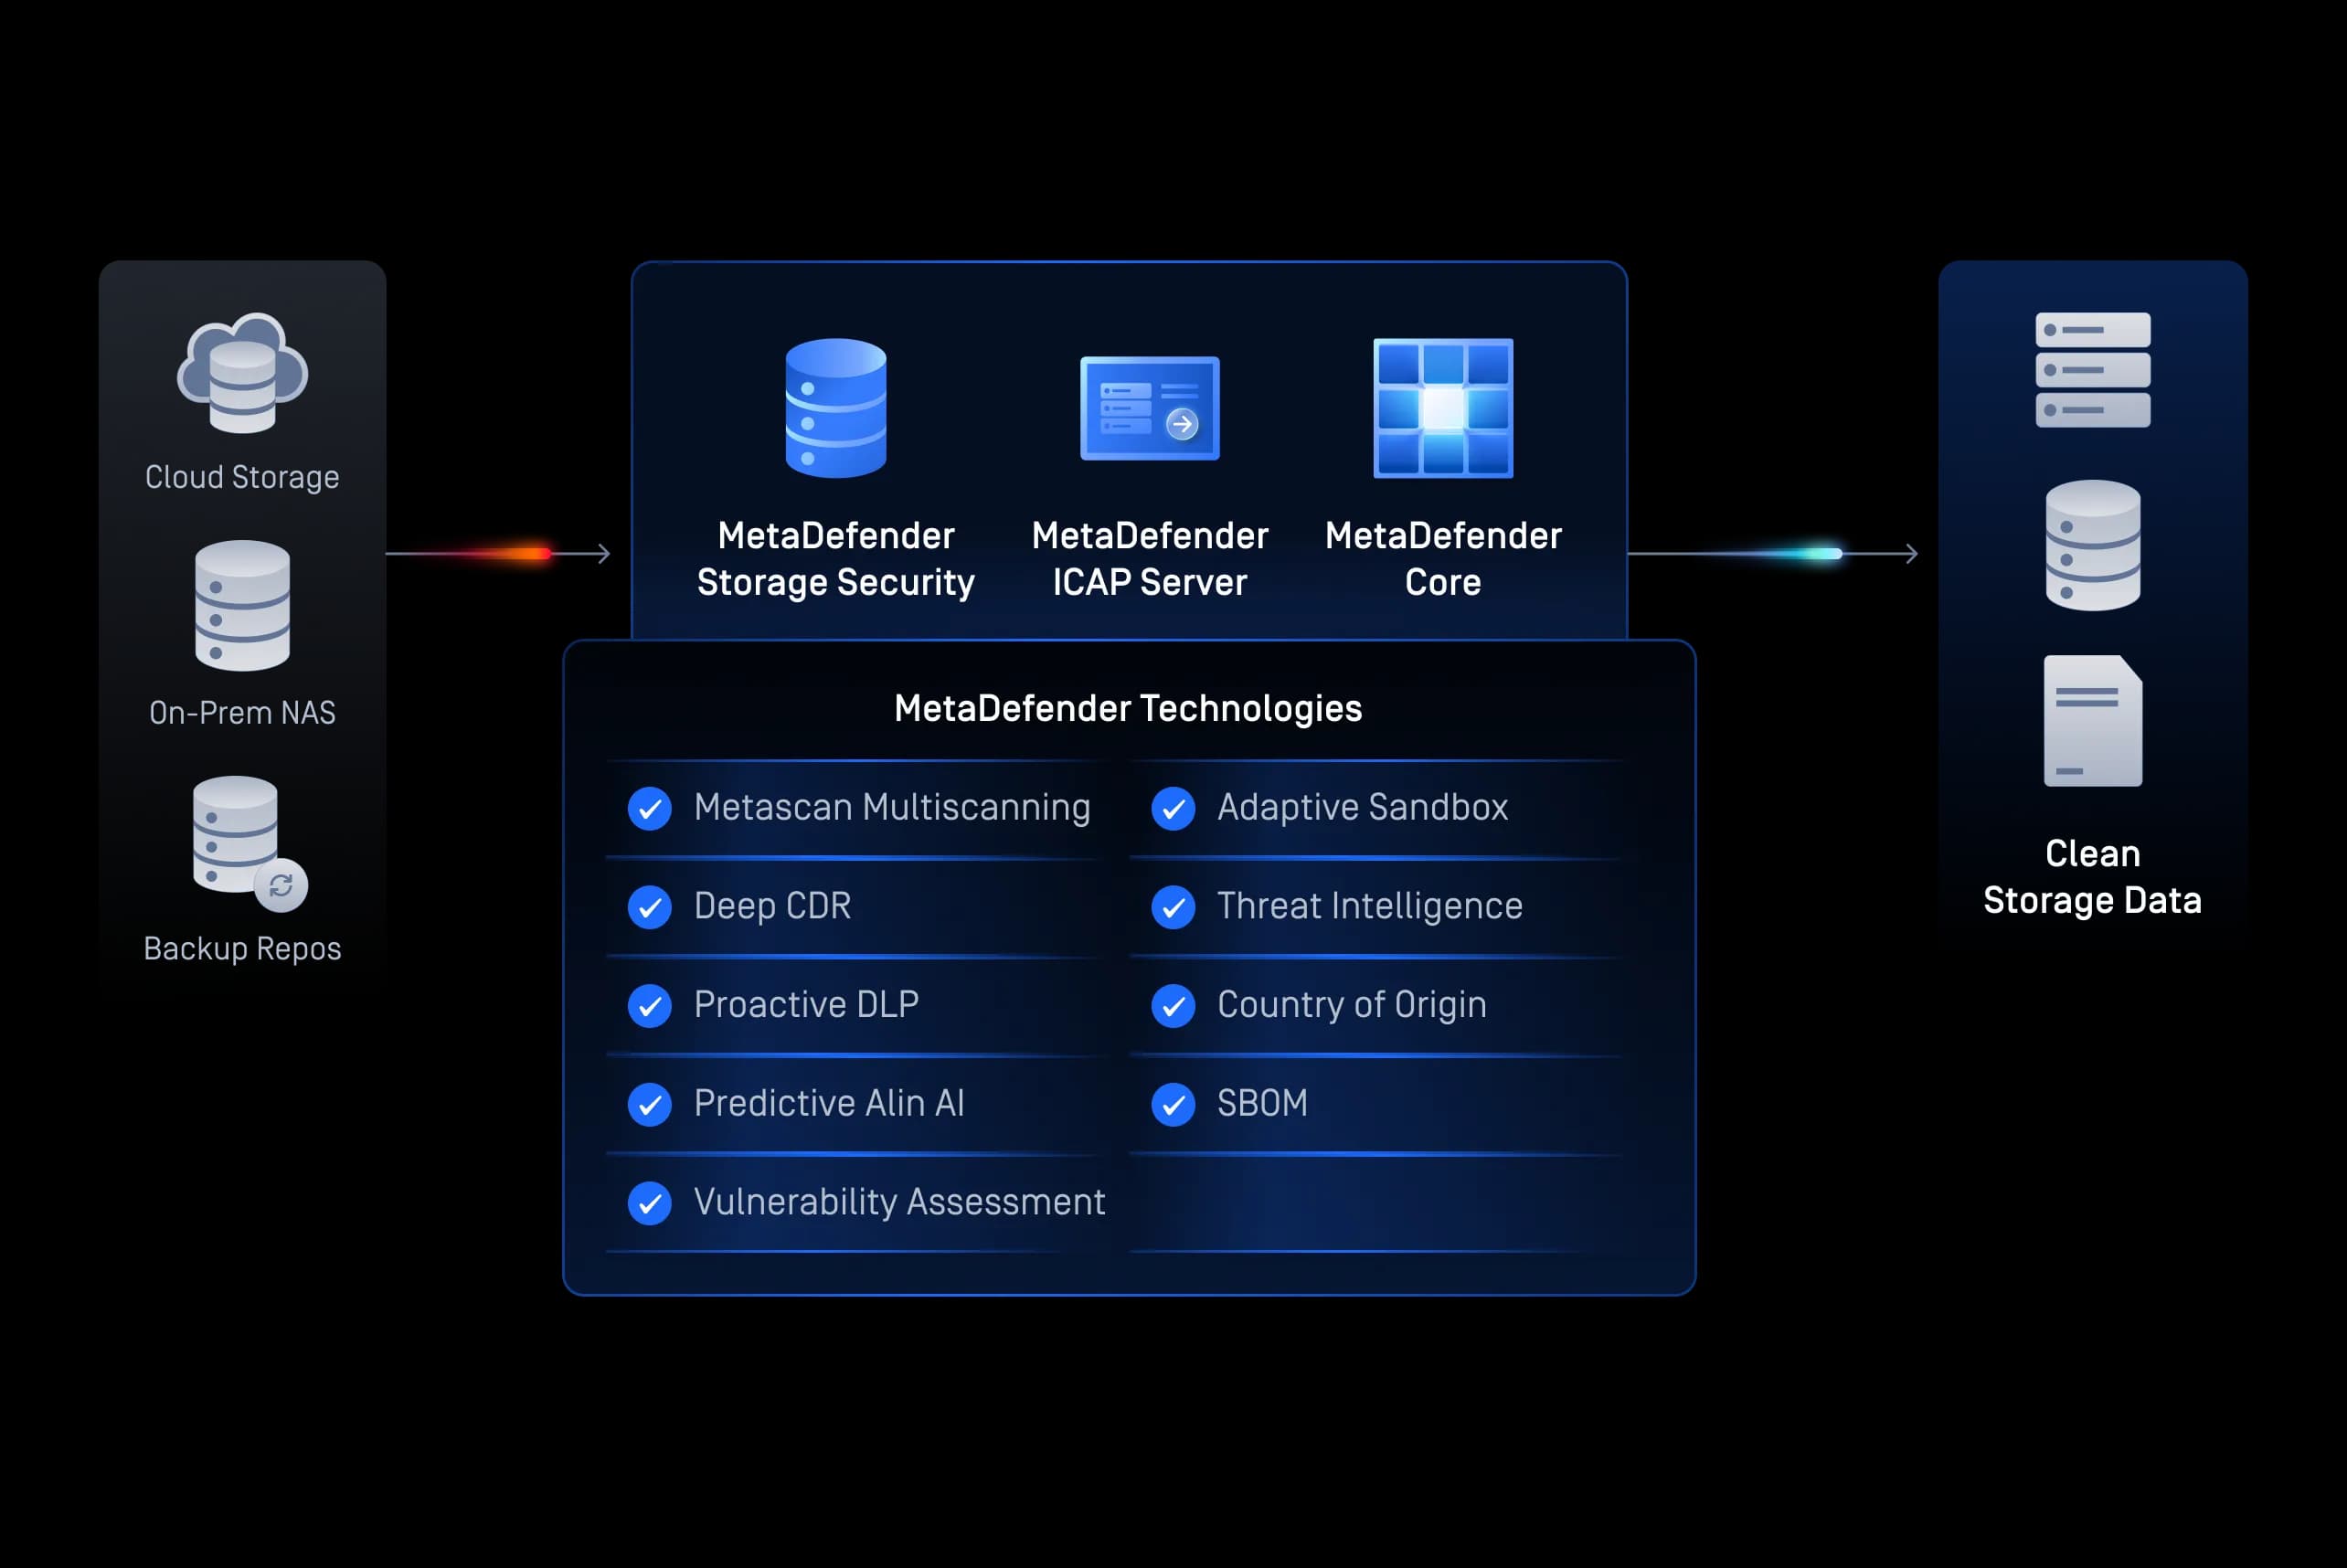
Dosya Depolama
Secure Depolama ve Yedekleme
Hareketsiz tehditleri önlemek ve uzun vadeli denetim ve saklama gerekliliklerini karşılamak için depolanan mali belgeleri, bulut depolama alanlarını ve yedekleme dosyalarını sürekli olarak kontrol edin.
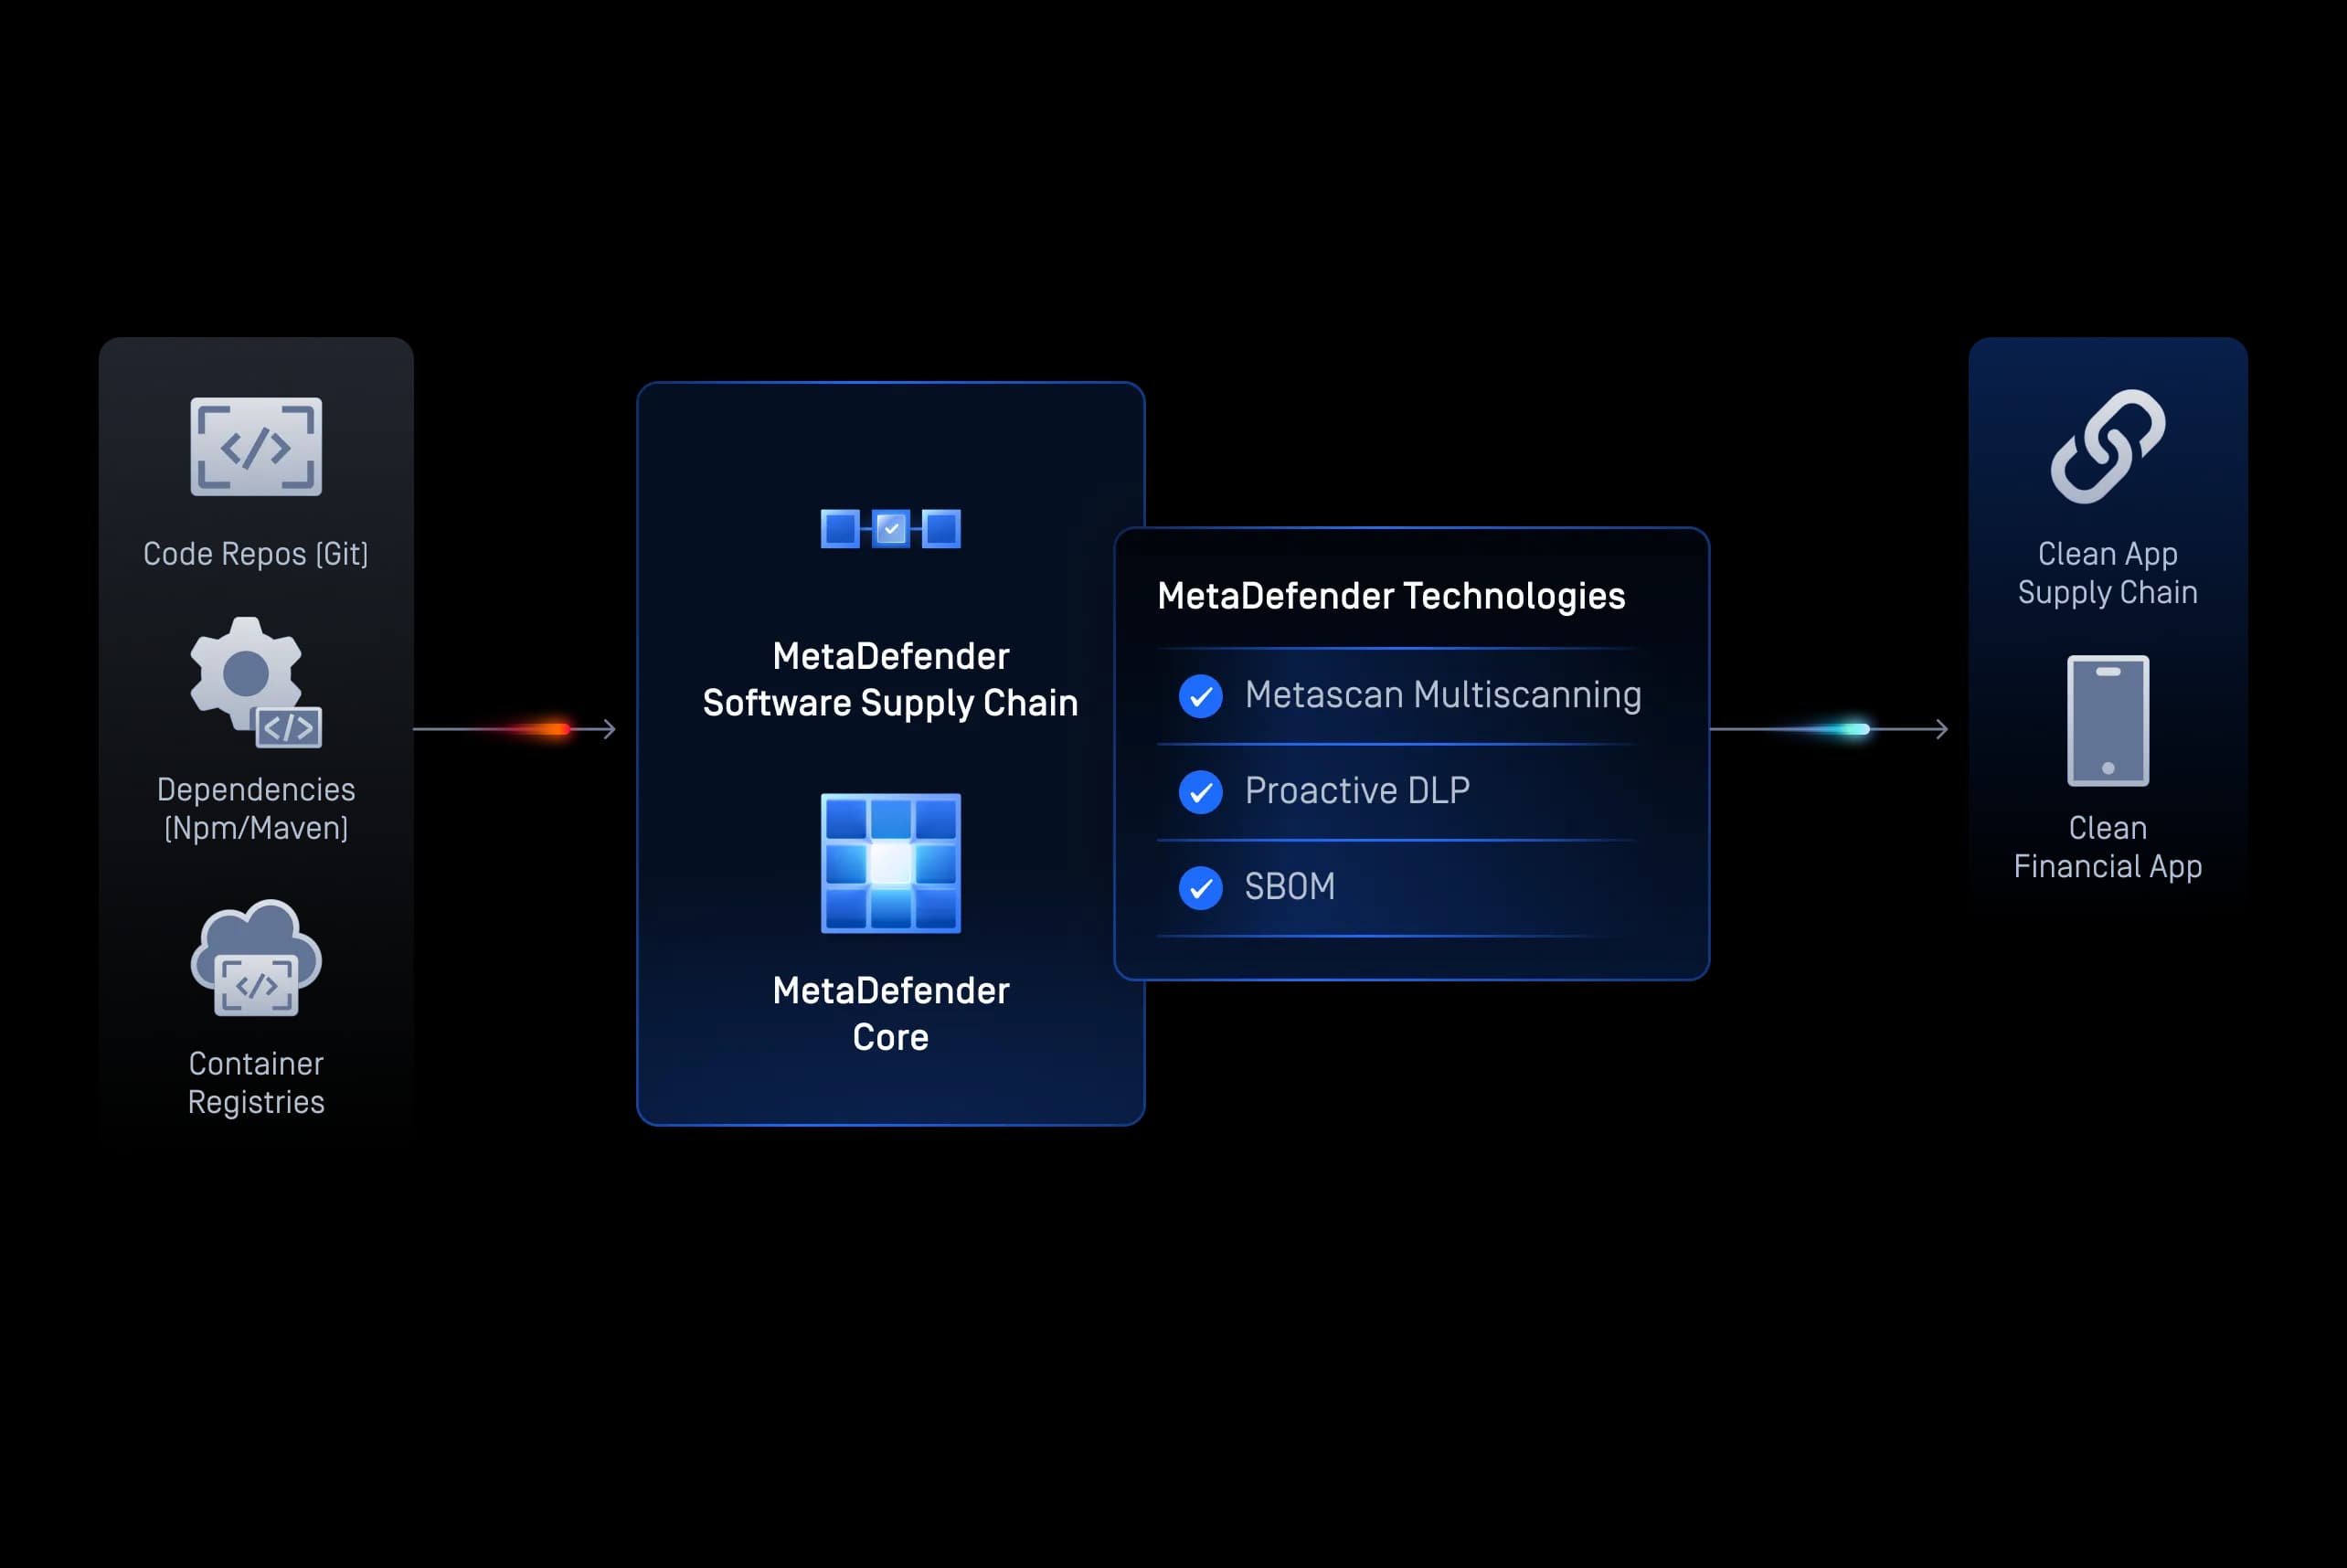
DevSecOps
Secure Uygulamalar
Bulut tabanlı bankacılık uygulamalarına tehditlerin sızmasını önlemek için derleme çıktılarını, açık kaynak bağımlılıklarını, kapsayıcıları ve CI/CD boru hattı çıktılarını inceleyin.
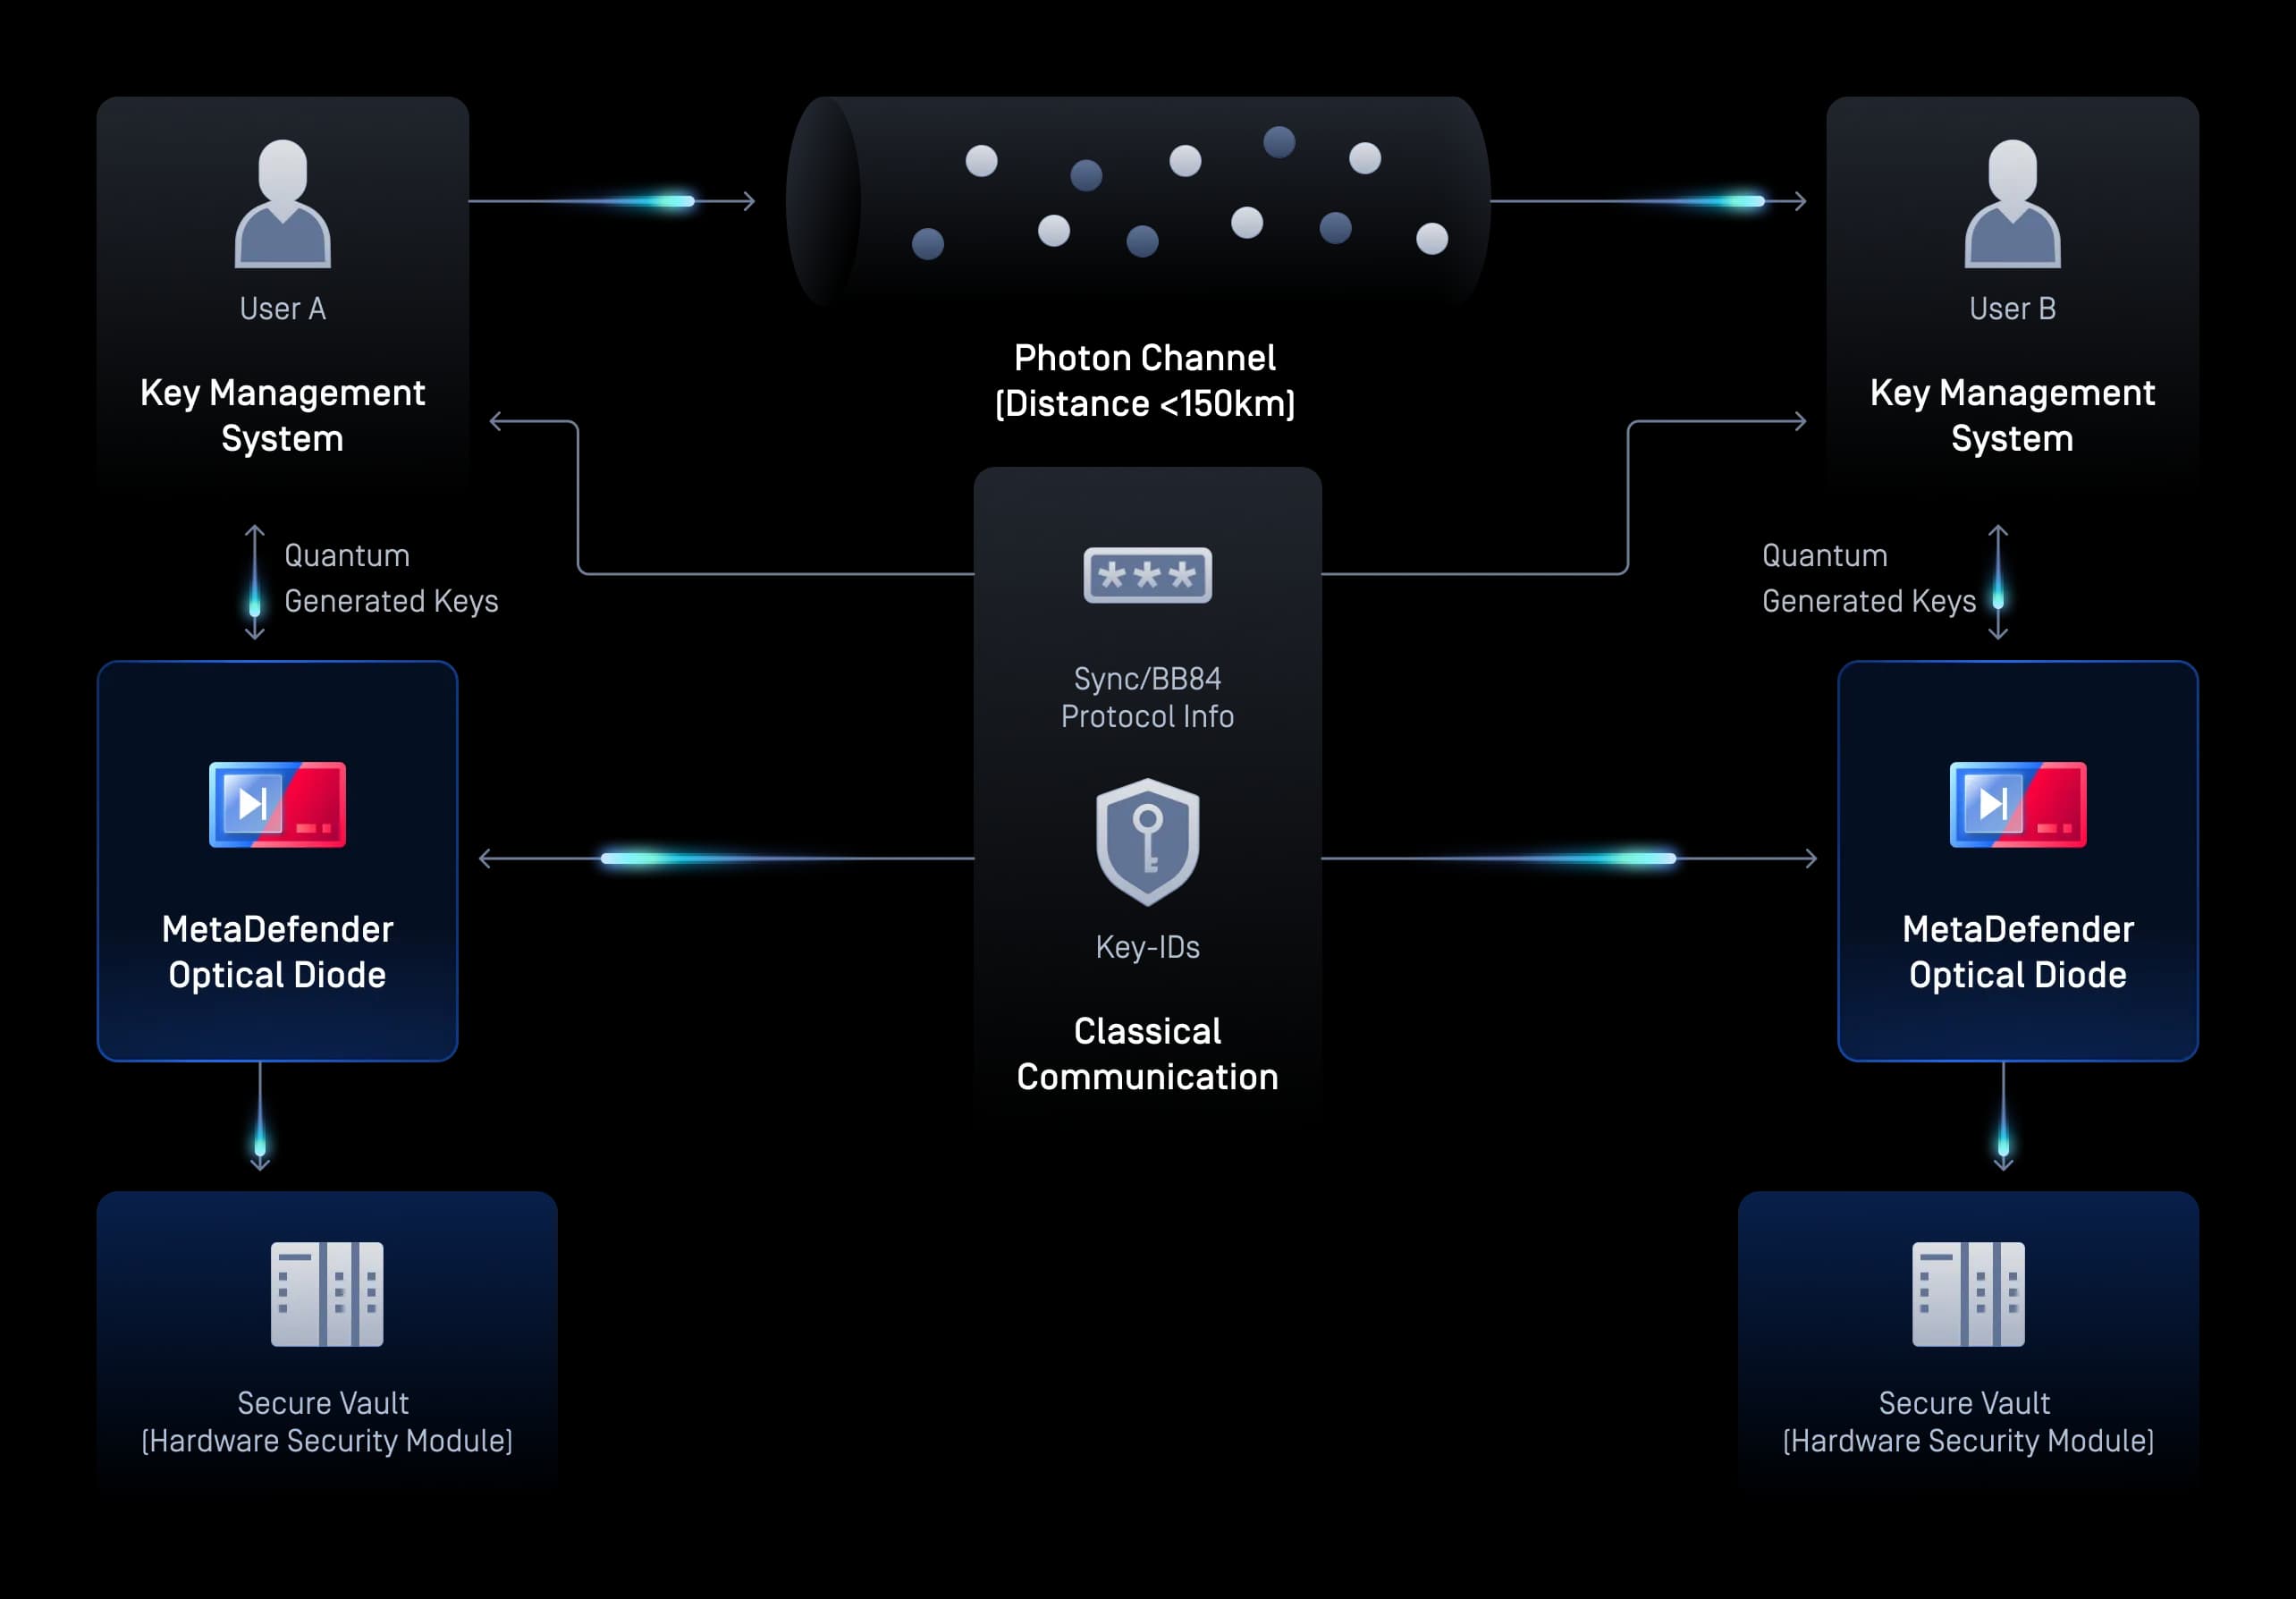
Kuantum Sonrası
Kuantum Sonrası Kriptografiye Geçişi Secure
Donanımla desteklenen tek yönlü bir ağ geçidi aracılığıyla, kuantum saldırılarına dayanıklı anahtarlar, entropi ve ürün yazılımı güncellemelerini güvenilir ortamınıza aktarın. Fiziksel güvenlik önlemi sayesinde dışarıya yönelik herhangi bir bilgi sızıntısı veya arka kanal iletişimi engellenirken, “Şimdi Topla, Sonra Şifreyi Çöz” saldırılarına karşı koruma sağlayın.
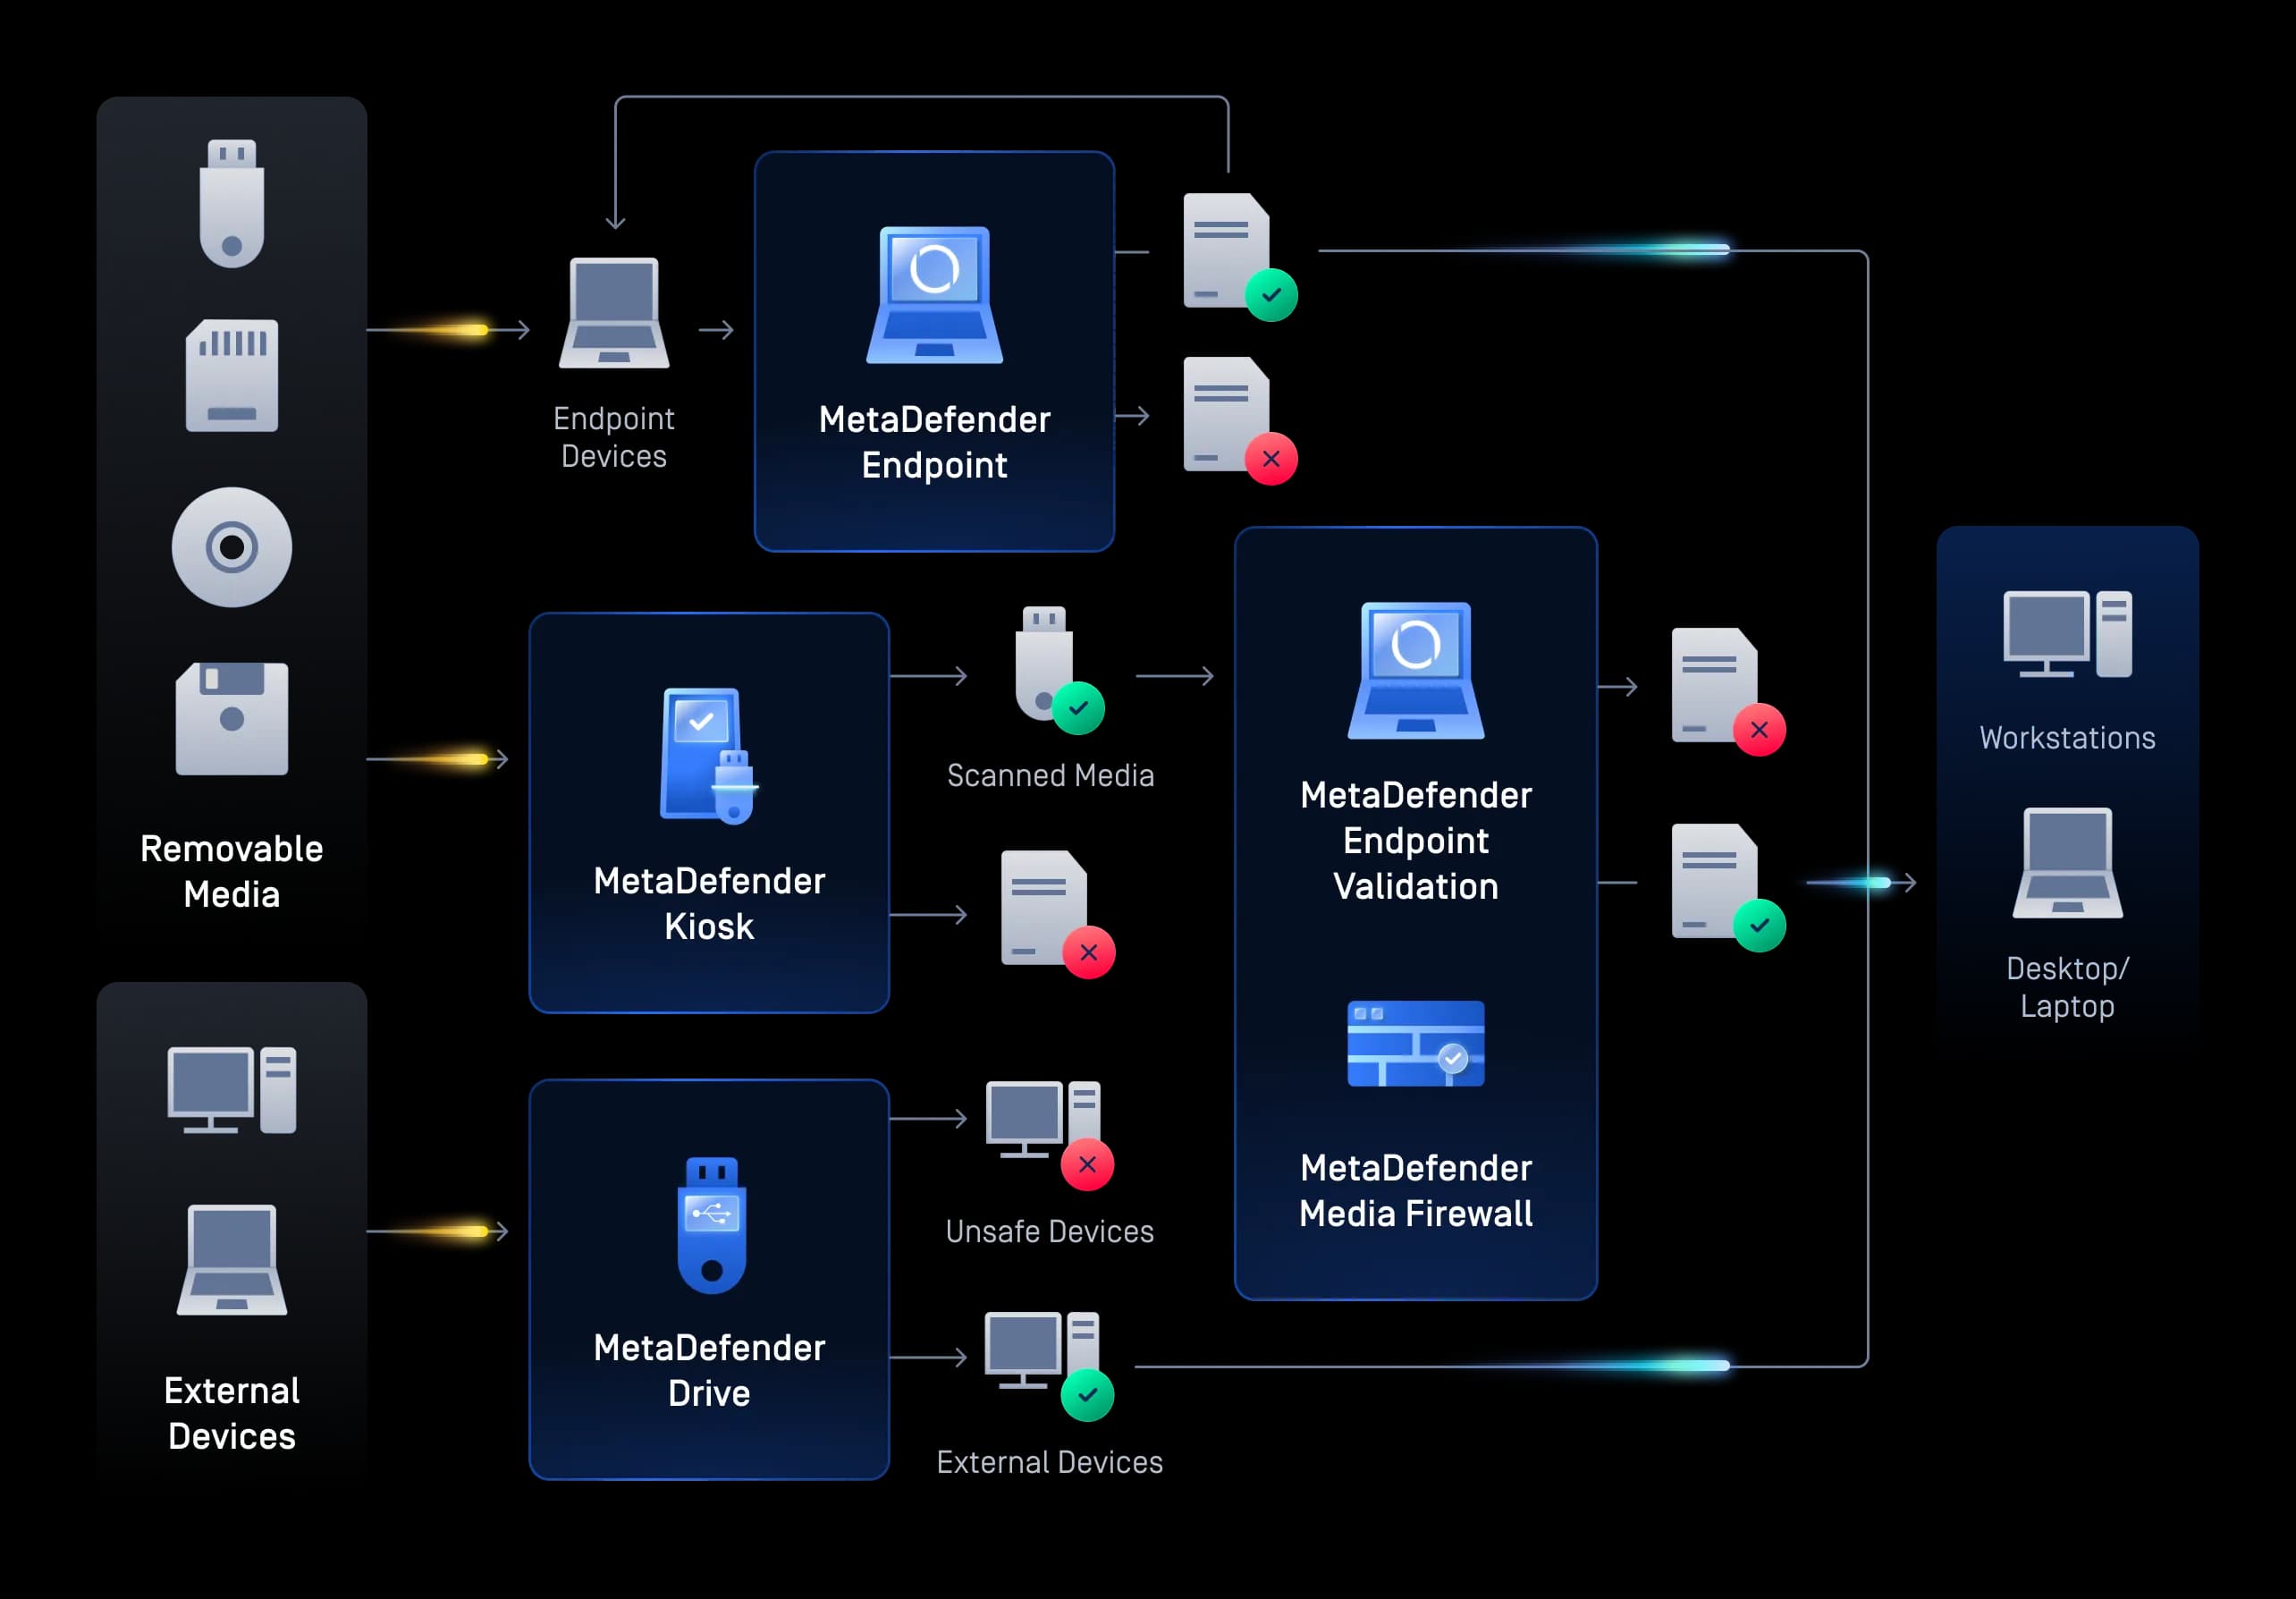
Çevresel Medya Koruma
Çıkarılabilir Media leri ve Harici Aygıtlar
Şubeler ve veri merkezleri genelinde USB sürücüler ve harici aygıtlar aracılığıyla aktarılan dosyaları denetleyin ve kontrol edin; kötü amaçlı yazılımları ve sıfırıncı gün saldırılarını, iç finansal sistemlere ulaşmadan önce engelleyin.
- Dosya Yüklemeleri
Dosya Yüklemeleri
Secure ve Kamu Dosyalarının Secure Yüklenmesi
Müşteriler tarafından gönderilen belgeleri (KYC dosyaları, kredi başvuruları, vergi formları ve sözleşmeler dahil) inceleyin ve dezenfekte edin; böylece, kayıt sürecini kesintiye uğratmadan, yükleme sırasında kötü amaçlı yazılımları, sıfırıncı gün güvenlik açıklarını ve açığa çıkmış hassas verileri ortadan kaldırın.
- Dosya Transferleri
Dosya Transferleri
Secure Aktarımı ve E-posta Üzerinden İşbirliği
Finansal veri alışverişi iş akışları boyunca aktarımları ve e-posta eklerini kötü amaçlı yazılımlara, kimlik avı saldırılarına ve veri sızıntılarına karşı koruyun.
- Dosya Depolama
Dosya Depolama
Secure Depolama ve Yedekleme
Hareketsiz tehditleri önlemek ve uzun vadeli denetim ve saklama gerekliliklerini karşılamak için depolanan mali belgeleri, bulut depolama alanlarını ve yedekleme dosyalarını sürekli olarak kontrol edin.
- DevSecOps
DevSecOps
Secure Uygulamalar
Bulut tabanlı bankacılık uygulamalarına tehditlerin sızmasını önlemek için derleme çıktılarını, açık kaynak bağımlılıklarını, kapsayıcıları ve CI/CD boru hattı çıktılarını inceleyin.
- Kuantum Sonrası
Kuantum Sonrası
Kuantum Sonrası Kriptografiye Geçişi Secure
Donanımla desteklenen tek yönlü bir ağ geçidi aracılığıyla, kuantum saldırılarına dayanıklı anahtarlar, entropi ve ürün yazılımı güncellemelerini güvenilir ortamınıza aktarın. Fiziksel güvenlik önlemi sayesinde dışarıya yönelik herhangi bir bilgi sızıntısı veya arka kanal iletişimi engellenirken, “Şimdi Topla, Sonra Şifreyi Çöz” saldırılarına karşı koruma sağlayın.
- Çevresel Medya Koruma
Çevresel Medya Koruma
Çıkarılabilir Media leri ve Harici Aygıtlar
Şubeler ve veri merkezleri genelinde USB sürücüler ve harici aygıtlar aracılığıyla aktarılan dosyaları denetleyin ve kontrol edin; kötü amaçlı yazılımları ve sıfırıncı gün saldırılarını, iç finansal sistemlere ulaşmadan önce engelleyin.
PCI DSS Uyumluluk Kılavuzu ve Kontrol Listesi
Gereksinimleri anlayın. Eksiklikleri giderin. Bir uyum stratejisi oluşturun.
Finansal Düzenleme Gerçeklerine Uygun Olarak Tasarlanmıştır
OPSWAT Finans kurumlarının, dosya ve veri katmanında kötü amaçlı yazılım önleme, veri koruma ve güvenlik günlüğü tutma yoluyla ilgili uyumluluk gerekliliklerini yerine getirmelerine yardımcı olur. Bu özellikler, kurumun daha geniş kapsamlı güvenlik ve uyumluluk programını destekler.
DORA (AB Dijital Operasyonel Dayanıklılık Yasası)
DORA, finansal kuruluşlar ve bunların kritik üçüncü taraf ICT sağlayıcıları için bağlayıcı, kapsamlı bir ICT risk yönetimi ve dijital operasyonel dayanıklılık çerçevesi oluşturan bir AB düzenlemesidir. OPSWAT , veri akışlarını güvence altına alarak, dosyalar ve cihazlar için Sıfır Güven kontrolleri uygulayarak ve dayanıklılık değerlendirmeleri için raporlamayı destekleyerek, finansal kurumların ICT güvenliği, dayanıklılık testi, olay raporlama ve üçüncü taraf riski ile ilgili DORA gerekliliklerini karşılamasına yardımcı olur.
PCI-DSS
PCI DSS (Ödeme Kartı Endüstrisi Veri Güvenliği Standardı), kredi kartı bilgilerini kabul eden, işleyen, saklayan veya ileten tüm şirketlerin güvenli bir ortam sağlamasını temin etmek üzere tasarlanmış bir dizi güvenlik standardıdır. PCI DSS, kart sahibi verilerini hırsızlık ve dolandırıcılıktan korumayı amaçlamaktadır. OPSWAT çözümleri, kredi kartı numaralarının, güvenlik kodlarının ve diğer kart sahibi verilerinin güvenliğini sağlamada önemli bir rol oynar ve her ikisi de PCI-DSS uyumluluğunu sürdürmek için kritik öneme sahip olan veri ihlalleri ve yetkisiz erişim riskini en aza indirir.
GLBA
GLBA, finans kurumlarının yazılı bilgi güvenliği programları ve önlemleri aracılığıyla müşterilerin kamuya açık olmayan kişisel bilgilerinin gizliliğini ve güvenliğini korumalarını gerektiren bir ABD yasasıdır. OPSWAT , kapsama dahil kuruluşların hareket halindeki ve depolanan veriler için teknik önlemler uygulamasına, dosya ve cihaz etkinliklerini izlemesine ve GLBA Önlemler Kuralı uyumluluğunun bir parçası olarak sürekli izlemeyi desteklemesine yardımcı olur.
SOX
SOX, halka açık şirketler için sağlam iç kontroller, doğru finansal raporlama ve bağımsız denetim gerektirerek kurumsal yönetişimi güçlendiren bir ABD yasasıdır. OPSWAT , güvenli veri aktarımı, kötü amaçlı yazılım önleme, dosya bütünlüğü kontrolleri ve denetim günlüğü yoluyla kuruluşların finansal sistemlerin ve kayıtların bütünlüğünü ve gizliliğini artırmasına yardımcı olarak SOX ITGC ve uygulama kontrol hedeflerini destekler.
NYDFS Bölüm 500
New York’un finansal hizmet şirketlerine yönelik siber güvenlik yönetmeliği, kamuya açık olmayan bilgilere yetkisiz erişime karşı belgelenmiş denetimler ve savunma önlemleri alınmasını şart koşmaktadır. Dosya düzeyinde denetim ve veri kaybını önleme, ilgili koruma önlemlerini desteklerken, güvenlik günlükleri ise uygulanan denetimlerin belgelenmesine yardımcı olur.
GDPR
GDPR (Genel Veri Koruma Yönetmeliği), AB ve Avrupa Ekonomik Alanı içindeki bireylerin kişisel verilerinin ve gizlilik haklarının korunmasını düzenleyen ve bu bölgelerde kişisel verileri hedefleyen veya toplayan tüm kuruluşlar için geçerli olan bir Avrupa Birliği yönetmeliğidir. OPSWAT , kişisel verilerin gizliliğini, bütünlüğünü ve kullanılabilirliğini sağlayarak, veri ihlalleri ve uyumsuzluk cezaları riskini azaltarak kuruluşların GDPR uyumluluğuna ulaşmalarına yardımcı olur.
NIST CSF 2.0
NIST CSF 2.0, siber güvenlik risklerinin yönetimi için bağlayıcı olmayan sonuçlar sunar. Dosya denetimi, veri koruma ve güvenlik günlüğü, kurumun uygulama şekline ve belirlediği önceliklere dayalı eşleştirmelerle ilgili sonuçlara katkıda bulunabilir.
Tehditleri önlemek, Market-
'ın öncü teknolojisiyle başlar
OPSWAT'ın kanıtlanmış, dünya çapında güvenilir, ödüllü ve pazar lideri teknolojisi, dosya kaynaklı kötü amaçlı yazılımların kritik ortamlarınıza girmesini ve yayılmasını önler.
Sınırda Yapay Zeka Destekli Sıfırıncı Gün Tahmini
- Yürütme Öncesi Algılama ve Engelleme
- Kurumsal Dosya İş Akışları Üzerinde Eğitilmiş ML Modeli
Daha Fazla Motor Bir Motordan Daha İyidir
- Kötü amaçlı yazılımların neredeyse %100'ünü tespit eder
- 30'dan fazla lider AV motoru ile aynı anda tarama yapar
Başkalarının Gözden Kaçırdığı Tehditleri Durdurun
- 200'den fazla dosya formatını destekler
- Çok seviyeli iç içe arşivleri özyinelemeli olarak sterilize eder
- Güvenli ve kullanılabilir dosyaları yeniden oluşturma
Güvenlik Açısından Kritik İş Akışları için Gerçek Dosya Türü Algılama
- Yapay Zeka Geliştirilmiş
- Sahte dosya türlerini milisaniyeler içinde tespit eder
- Performans kaybı olmadan satır içi uygulama
Hassas Veri Kaybını Önleme
- Yapılandırılmamış metinleri önceden tanımlanmış kategorilere yerleştirmek ve sınıflandırmak için yapay zeka destekli modellerden yararlanma
- 125'ten fazla dosya türünde PII, PHI, PCI gibi tespit edilen hassas bilgileri otomatik olarak sansürleyin
- Görüntülerde Optik Karakter Tanıma (OCR) desteği
Gelişmiş Emülasyon Tabanlı Sandboxing ile Kaçamak Kötü Amaçlı Yazılımları Tespit Edin
- Dosyaları yüksek hızda analiz edin
- Kaçınma önleyici sandbox motoru IOC'leri ayıklar
- Sıfırıncı gün tehditlerini belirleme
- API veya yerel entegrasyon yoluyla derin kötü amaçlı yazılım sınıflandırmasını etkinleştirin
- Dosya Türü Algılama
Güvenlik Açısından Kritik İş Akışları için Gerçek Dosya Türü Algılama
- Yapay Zeka Geliştirilmiş
- Sahte dosya türlerini milisaniyeler içinde tespit eder
- Performans kaybı olmadan satır içi uygulama
99+ DoğrulukGizlenmiş Uzantılar Üzerine
Ekosistemlerinizle Sorunsuz Entegrasyon
OPSWAT Mevcut finansal ekosistemlerle entegre olur: yönetilen dosya aktarım platformları, e-posta ağ geçitleri, dosya sunucuları, bulut depolama ve özel uygulamalar. AWS, Azure, GCP ve eski şirket içi ortamları destekler.
Finans Liderleri OPSWAT ile
'da Güvenliği Nasıl Güçlendiriyor?
- "Değerlendirmemizin bir parçası olarak hem REST arayüzünü hem de ICAP adresini destekleyen bir sağlayıcı arıyorduk. Daha sonra bir POC gerçekleştirdik ve OPSWAT 'ın doğru seçim olduğunu ve bunu destekleyen tek sağlayıcı olduğunu gördük."Cihan BalYazılım Mühendisi, LLB
- "MetaDefender Platformu, Swiss Re'ye mevzuata uygunluk gereksinimlerini karşılayan ve kötü amaçlı yazılımların kuruma girme riskini ortadan kaldıran kapsamlı, kurulumu ve bakımı kolay bir çözüm sunuyor."Raymond BucherYönetici/Bulut Mimarı, Swiss Re
- OPSWAT , bulut güvenlik mimarimizin temel taşlarından biriOPSWAT . Bize bugün ihtiyaç duyduğumuz kontrolü ve yarın ihtiyaç duyacağımız esnekliği sağlıyor.”Kıdemli Cloud Mimarı
- MetaDefender Managed File Transfer MFT) ve MetaDefender Endpoint ile desteklenenKiosk, çalışanlarımızın USB güvenli bir şekilde aktarmasını kolaylaştırdı. Korunan ortamlarımıza dosya yoluyla bulaşan kötü amaçlı yazılımların bu giriş noktasını başarıyla ortadan kaldırdık.”IT Operasyon Direktörü
3 Basit Adımda Başlayın
SSS
AB’nin Dijital Operasyonel Dayanıklılık Yasası, kapsam dahilindeki finansal kuruluşların, üçüncü taraflarca ve sistemlerine giren veriler tarafından ortaya çıkan riskler de dahil olmak üzere, tüm operasyonları genelinde BİT risklerini yönetmelerini zorunlu kılmaktadır. Yasanın destekleyici teknik standartları, kötü amaçlı kodlara ve bilgi sızıntılarına karşı korumayı ele almaktadır. Dosya ve veri iş akışları açısından bu, gelen içeriğin taranması, kötü amaçlı dosyaların kritik sistemlere ulaşmasının engellenmesi ve bu kontrollerin uygulandığına dair kanıtların saklanması anlamına gelir. OPSWAT , finansal sistemlere giren her dosyayı tarayarak, temizleyerek ve günlüğe kaydederek bu yükümlülükleri desteklemektedir.
PCI DSS, ödeme hesabı verileri ve ilgili sistemler için güvenlik gerekliliklerini belirler; buna kötü amaçlı yazılımlara karşı koruma ve depolanan hesap verileri için güvenlik önlemleri de dahildir. Kart sahibi verilerini içeren dosyalar, nasıl ve nerede depolandıklarına, işlendiklerine veya aktarıldıklarına bağlı olarak bu kapsamda yer alabilir. Çok motorlu kötü amaçlı yazılım algılama ve içerik temizleme özellikleri, kötü amaçlı yazılımlara karşı koruma gerekliliklerini destekler; veri kaybını önleme özelliği ise kart sahibi verilerinin dosya kanalları yoluyla dışarı sızmasını önlemeye yardımcı olur.
Gramm-Leach-Bliley Yasası’nın Koruma Önlemleri Kuralı, ABD’deki finans kurumlarının müşteri bilgilerini korumalarını şart koşar; bu kapsamdaki spesifik yükümlülükler ise ilgili düzenleyici kurum tarafından belirlenir. Müşteri verileri çoğunlukla hesap özetleri, başvuru formları ve vergi belgeleri gibi dosyalar halinde aktarıldığından, bu dosyaların incelenmesi ve temizlenmesi ile her bir sonucun kaydedilmesi, kuralın öngördüğü koruma önlemlerini ve erişim kontrolü unsurlarını destekler.
Bankalar, yürütme sonrası algılamaya güvenmek yerine, yapılandırılmış giriş noktalarında her dosyayı inceleyerek dosya tabanlı kötü amaçlı yazılımları azaltabilir. Katmanlı denetimler, algılama oranlarını artırır. Etkili denetimler, bilinen ve bilinmeyen kötü amaçlı yazılımları yakalamak için çoklu motorlu tarama ve makine öğrenimini; belgelerden kaynaklanan sıfırıncı gün saldırılarını yinelemeli olarak etkisiz hale getirmek için içerik etkisizleştirme ve yeniden yapılandırmayı; sahte uzantıları yakalamak için dosya türü doğrulamasını bir araya getirir. OPSWAT , bu denetimleri müşteri yüklemeleri, e-posta ekleri, dosya aktarımları, bulut depolama ve çıkarılabilir ortamlarda uygular.
OPSWAT Uç nokta algılama ve müdahale sistemlerinden farklı bir katmanda çalışır. EDR platformları, cihazlarda çalıştırılan tehditleri algılar ve bunlara müdahale ederken, OPSWAT , dosya içeriğini bir cihaza veya temel bankacılık sistemine ulaşmadan önce inceler ve temizler. Bir finans kurumu genellikle her ikisini de kullanır: uç nokta davranışları için EDR ve iş akışları üzerinden geçen dosya ve veriler için OPSWAT .
Evet. OPSWAT , AWS, Azure ve GCP desteği ile şirket içi ortamlarda, hibrit ortamlarda ve bulutta kurulabilir. Finans kurumları, ICAP adresi, API’ler ve mevcut yönetilen dosya aktarım platformlarına, e-posta ağ geçitlerine, dosya sunucularına ve bulut depolama alanlarına yönelik yerel bağlayıcılar aracılığıyla bu çözümü entegre eder. Buna, birden fazla hesap ve bölgede bulunan bulut nesne depolama alanlarındaki dosyaların taranması da dahildir.
OPSWAT’nin dosya güvenliği özellikleri, finans kurumlarının DORA, PCI DSS, GLBA, GDPR ve NYDFS Bölüm 500 kapsamındaki geçerli gerekliliklerin yanı sıra ilgili NIST çerçeve çıktılarını destekleyen kötü amaçlı yazılım önleme, veri koruma ve güvenlik günlüğü kontrollerini uygulamalarına yardımcı olur. Uyumluluk her zaman tek bir ürünle değil, kurumun kontrol ortamının bütünlüğüyle belirlenir. OPSWAT ’ın kuruluşunuzun uyumluluk çabalarını nasıl destekleyebileceğini öğrenmek için ekibimizle iletişime geçerek gereksinimlerinizi görüşün.
Performans üzerindeki etki, altyapı, dosya özellikleri ve etkinleştirilmiş güvenlik denetimlerine bağlı olarak kuruluşdan kuruluşa değişiklik gösterir. OPSWAT , ekibinizle işbirliği yaparak ortamınızı anlamaya çalışır ve iş akışlarınıza, güvenlik ihtiyaçlarınıza ve performans gereksinimlerinize en uygun dağıtım seçeneklerini ve tarama ilkelerini önerir.
Önerilen Kaynaklar
Bankacılık ve Finansal Hizmetlerde Kanıtlanmış Dağıtımlar
PCI DSS Uyumluluk Kılavuzu ve Kontrol Listesi

Finans Hizmetleri OPSWAT : Finans Sektörü için Secure Yenilikleri
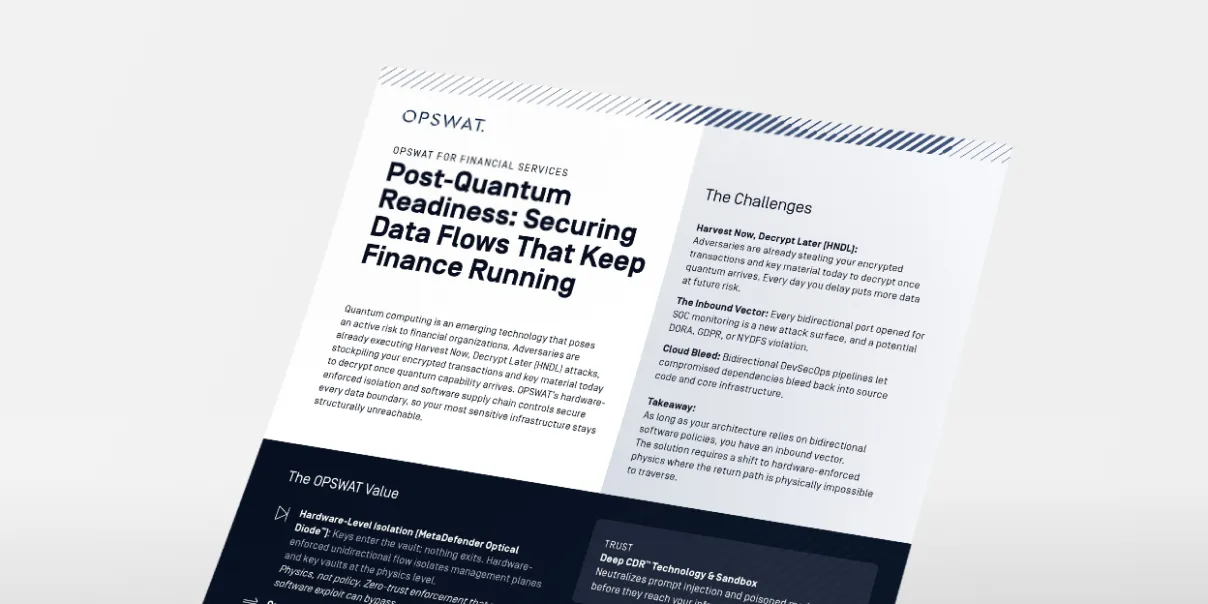
Finans Hizmetleri OPSWAT : Kuantum Sonrası Hazırlık
Bankacılık ve Finansal Hizmetlerde Dosya Güvenliği Kanıtlanmış Dağıtımlar
Uyumdan Güvena: Avrupa’daki Finansal Hizmet Sağlayıcıları Secure Nasıl Secure ?
Dosya Tabanlı Kötü Amaçlı Yazılım: Finans Kuruluşları için Gizli Bir Uyum Riski