Secure Tüm Uygulamalara ve Ağlara Erişim
My OPSWAT™ Central Management , kurumsal uygulamalar ve ağlar genelinde uyumluluk kurallarına uygun ve kesintisiz erişim sağlamak amacıyla kullanıcı kimliğini ve cihazın güvenlik durumunu sürekli olarak doğrular.
- Sıfır Güven Erişimi
- Sürekli Duruş Kontroller
- Merkezi Görünürlük
OPSWAT 'ın Güvendiği Kişiler
Güvenlik Durumunuzu Zayıflatan Erişim Açıkları
VPN’ler Artık Bir Güvenlik Katmanı Değil, Bir Güvenlik Açığı Kaynağıdır
Eski nesil VPN’ler, farklı bir tehdit modeli için tasarlanmıştı. Bağlantı kurulduktan sonra, kullanıcılar sürekli uyumluluk denetimleri olmaksızın geniş bir ağ erişimine sahip olurlar; bu da bu sistemleri, yatay hareket, kimlik bilgisi hırsızlığı ve fidye yazılımı saldırıları için en çok istismar edilen kurumsal saldırı vektörlerinden biri haline getirir.
Kimliği Doğrulanmış Kullanıcılar, Doğrulanmamış Cihazlar
Kimlik sağlayıcılar, oturum açan kişinin kimliğini doğrular ancak uç nokta hakkında hiçbir bilgi vermez. Güncellemesi yapılmamış, standartlara uymayan veya güvenliği ihlal edilmiş cihazlar, kimlik kontrollerini tamamen atlatarak güvenilir kullanıcıları istemeden birer tehdit haline getirir.
Erişim Kontrollerinizde Tek Bir Görünürlük Yok
Cloud uygulamalar, şirket içi ağlar, VDI, BYOD, sözleşmeli çalışanlar; bunların her biri, kendine özgü politikaları olan farklı bir araçla korunmaktadır. Merkezi bir kontrol olmadan, eklediğiniz her yeni ortamla birlikte güvenlik açıkları artar.
Eksiksiz Sıfır Güven Erişim Koordinasyonu için Tek Bir Platform
My OPSWAT Central Management kullanıcı kimlik doğrulaması ile cihazların gerçek zamanlı durum bilgisi arasındaki boşluğu doldurarak, tek bir konsoldan sürekli ve en az ayrıcalıklı erişimi sağlar.
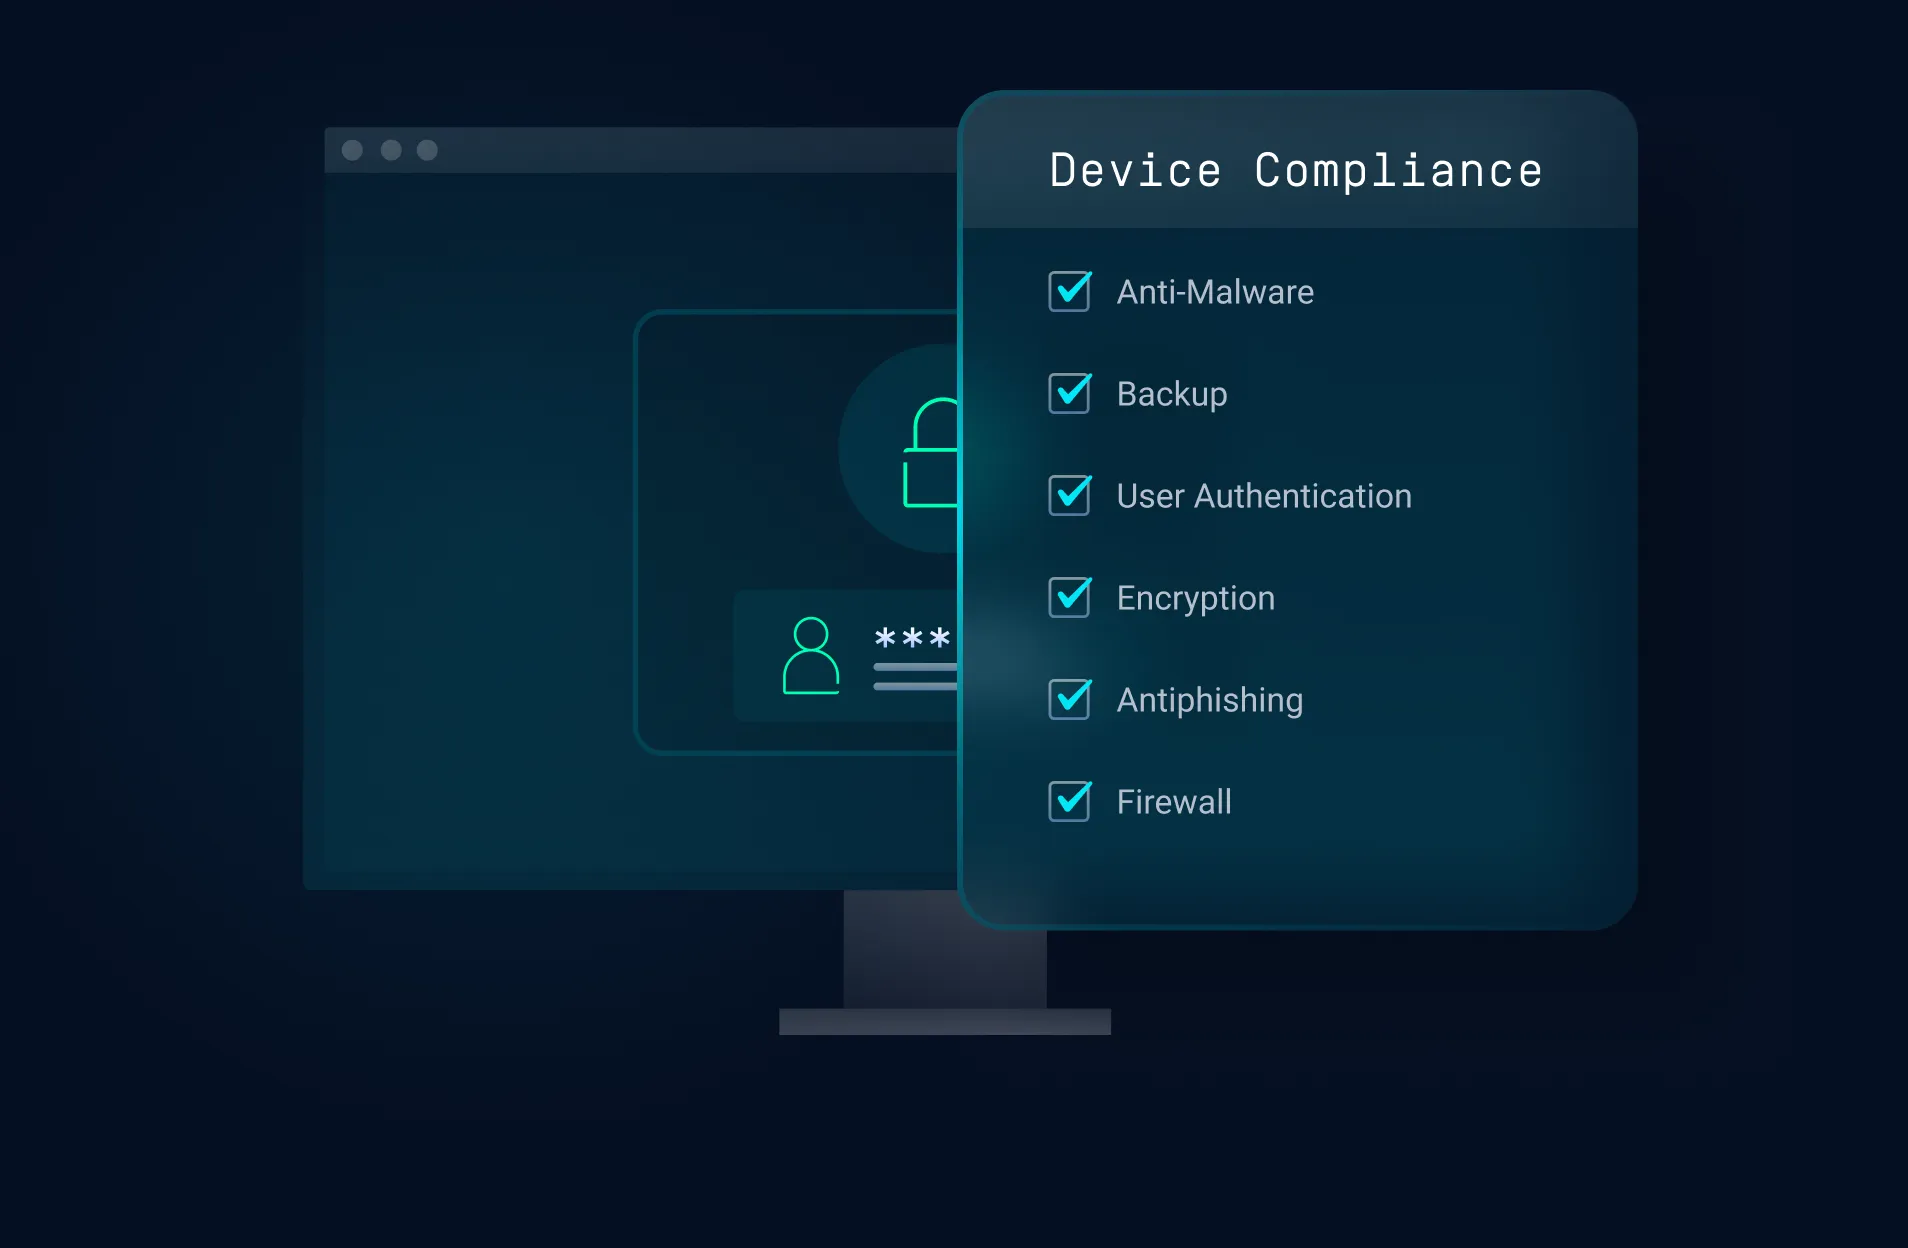
VPN’leri Sıfır Güven Yaklaşımı ve Uygulama Düzeyinde Erişime Değiştirin
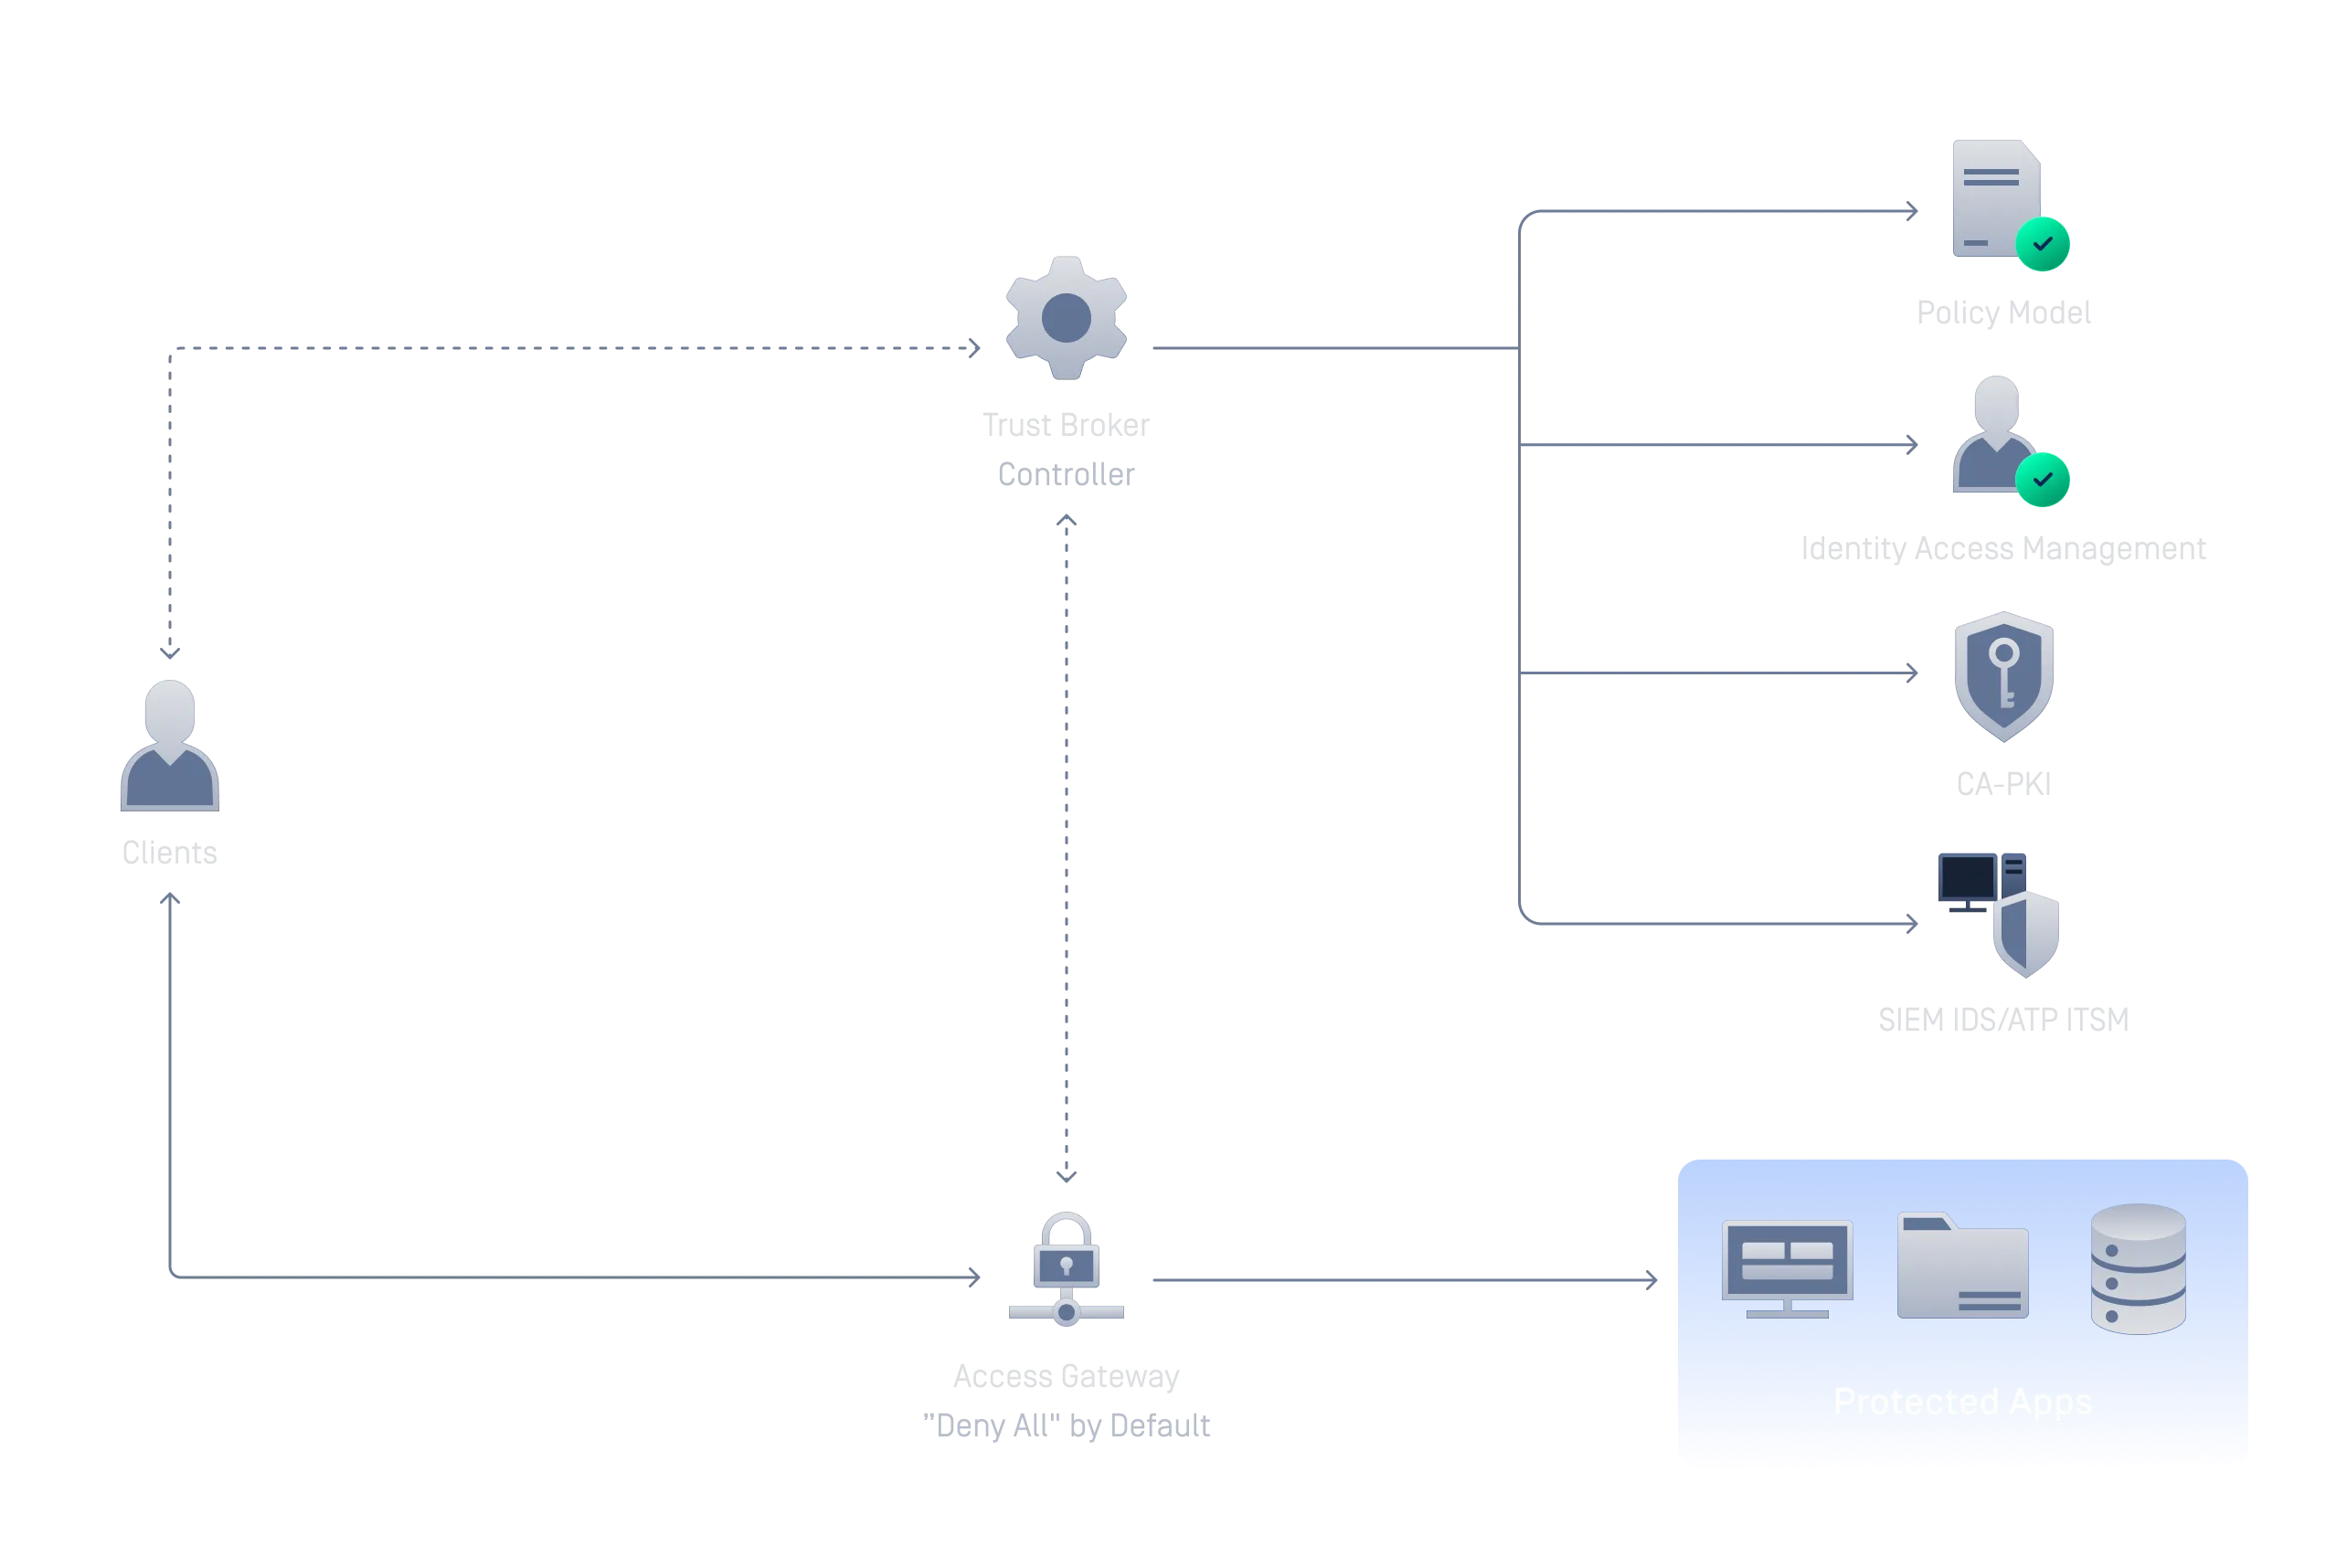
Uygulama bazında en düşük ayrıcalık ilkesine uygun erişim izni vermeden önce, kimliği ve cihaz uyumluluğunu sürekli olarak doğrulayan erişim yöntemleriyle geniş kapsamlı ağ maruziyetini ortadan kaldırın.
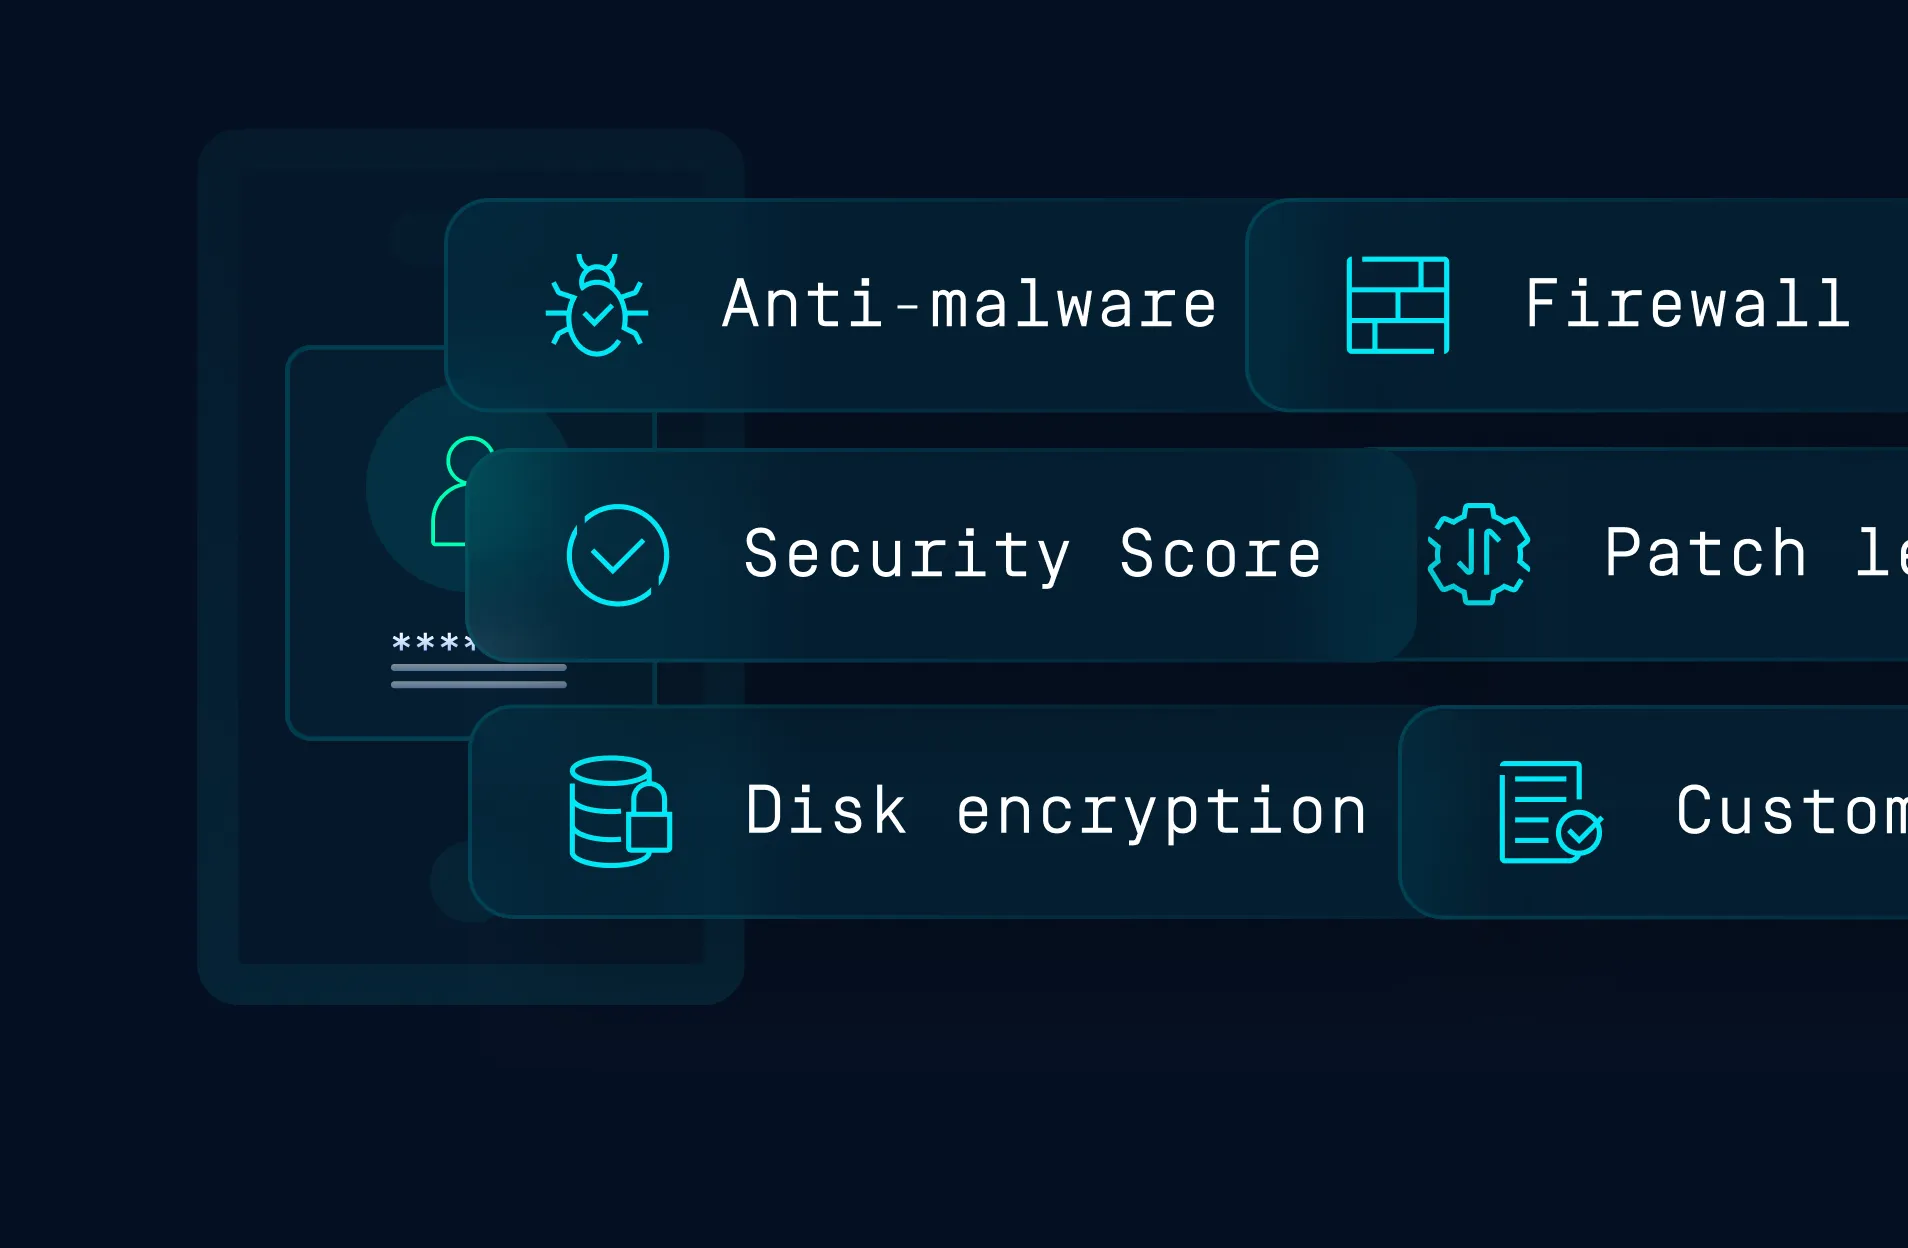
Her Erişim Kararına Cihaz Doğrulaması Ekleyin
Mevcut kimlik sağlayıcınız (IdP) ve çok faktörlü kimlik doğrulama (MFA) sisteminizin üzerine gerçek zamanlı cihaz uyumluluğu katmanı ekleyin. Erişim, hem kullanıcının kim olduğuna hem de cihazının o anda sağlam ve uyumlu olup olmadığına bağlıdır.
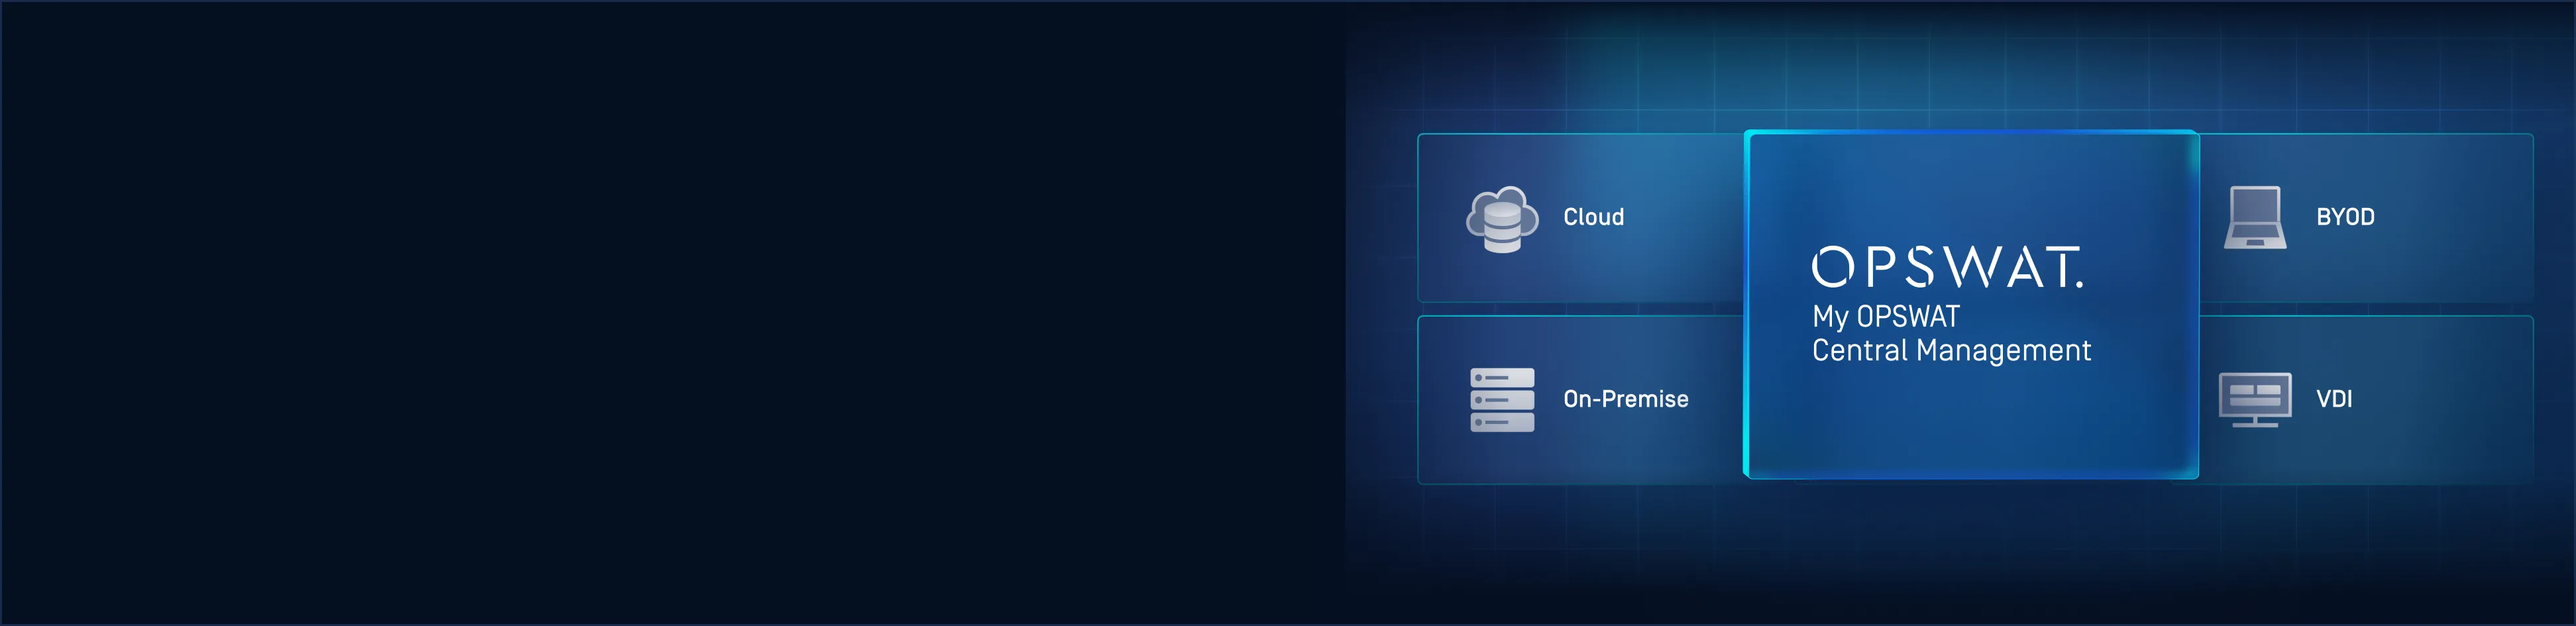
Her Erişim Yöntemi ve Ortam için Tek Bir Konsol
My ,OPSWAT veCentral Management adreslerinden küresel çapta güvenli erişim kurallarını tanımlayın, uygulayın ve izleyin. Bulut, şirket içi ortamlar, VDI ve BYOD genelinde tek bir politika motoru, tek bir kontrol paneli ve tek bir denetim izi.
Her Ortamda Sıfır Güven Erişim Uygulaması
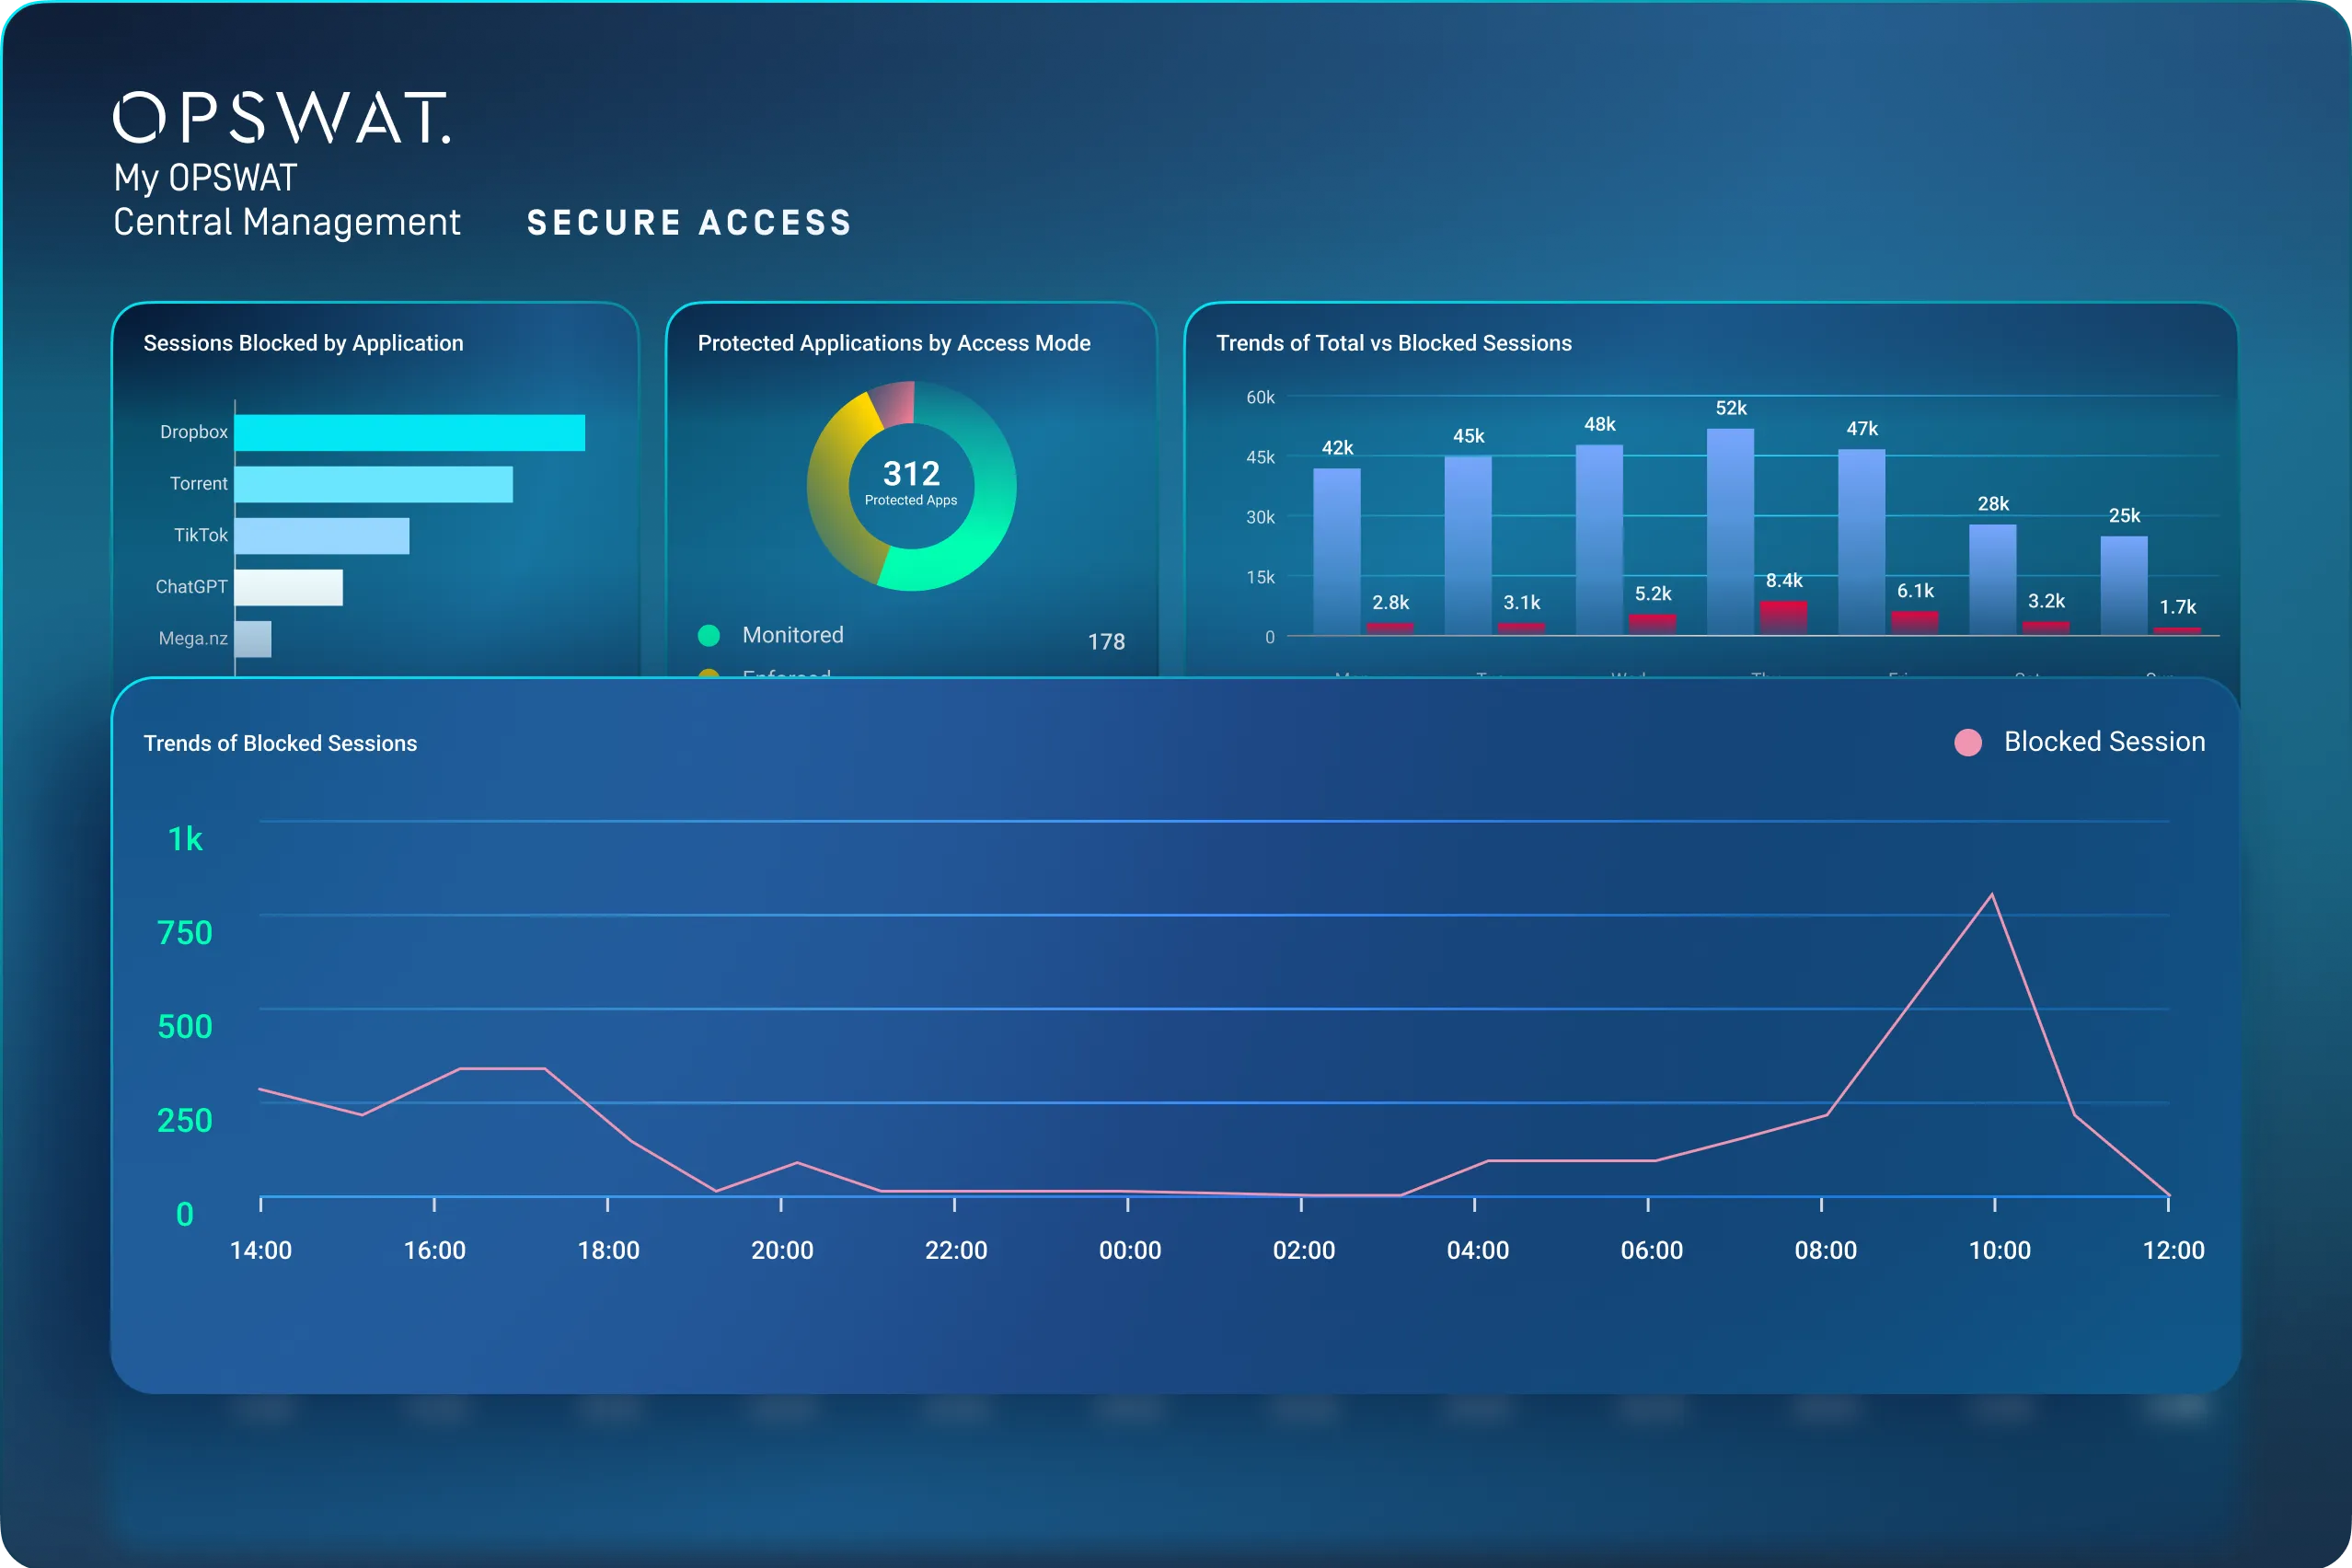
My OPSWAT Central Management Güvenlik ekiplerine, erişim izni verilmeden önce ve sonra cihazları denetlemek, uyumluluğu sağlamak ve risklere karşı önlem almak için tek bir konsol sunar.
Merkezi Görünürlük ve Politika Kontrolü
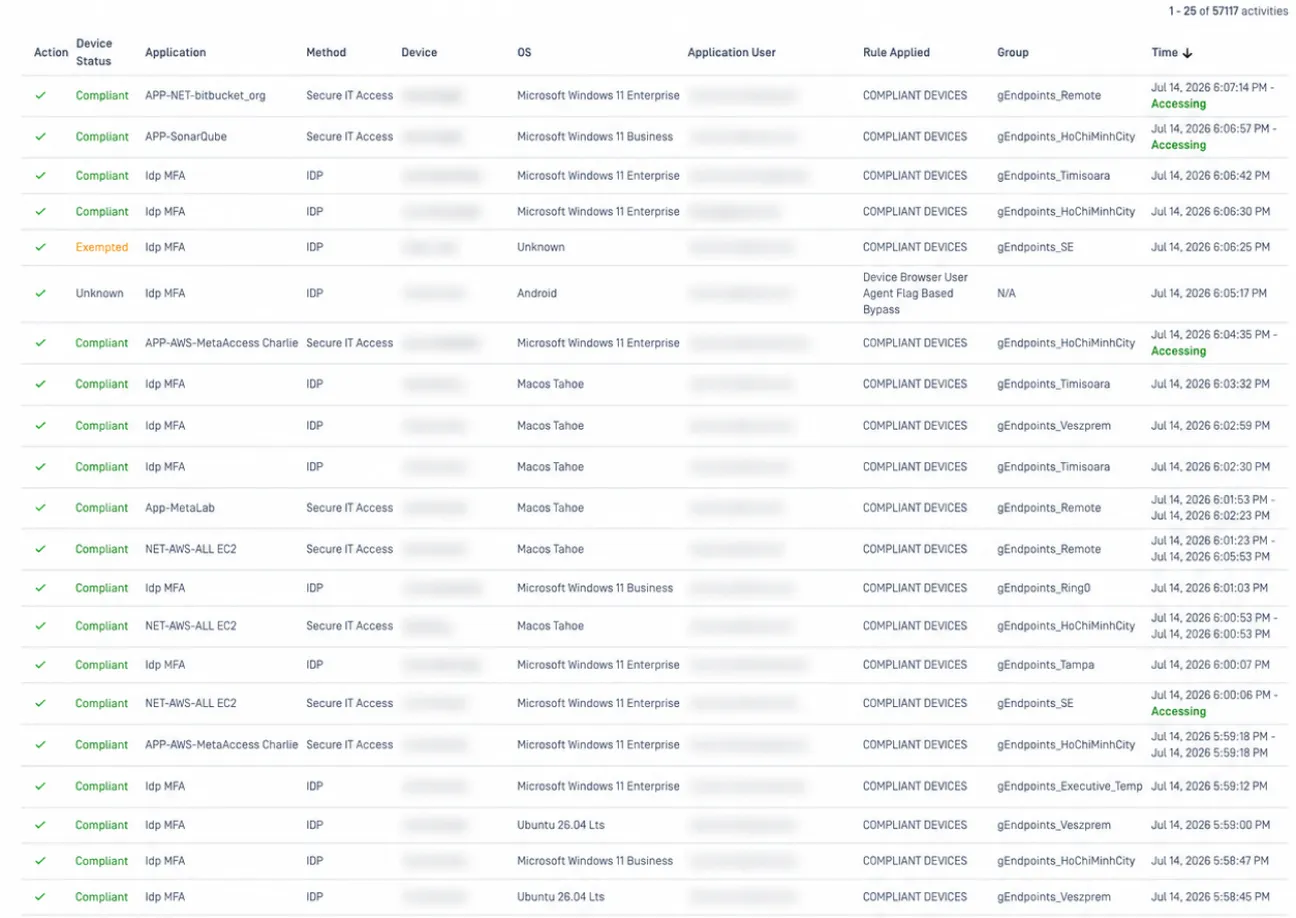
Tüm cihazlara ve bunların erişim yöntemlerine ilişkin tek bir görünüm, işgücü büyüdükçe BT ekiplerini bilgilendirir. Herhangi bir cihazı tek bir konsoldan kolayca izin verebilir veya engelleyebilir ve kuralları uygulayabilirsiniz.
Gerçek Zamanlı Cihaz Durum Kontroller
Tüm ortamdaki uç noktaların durumuna ilişkin eksiksiz ve gerçek zamanlı bir genel bakış elde edin. Herhangi bir cihazın ayrıntılı güvenlik verilerini inceleyin, hangi cihazların hangi uygulamalara eriştiğini izleyin ve tek bir arayüzden risk eğilimlerini takip edin.
Derinlemesine Uyumluluk ve Kontrol
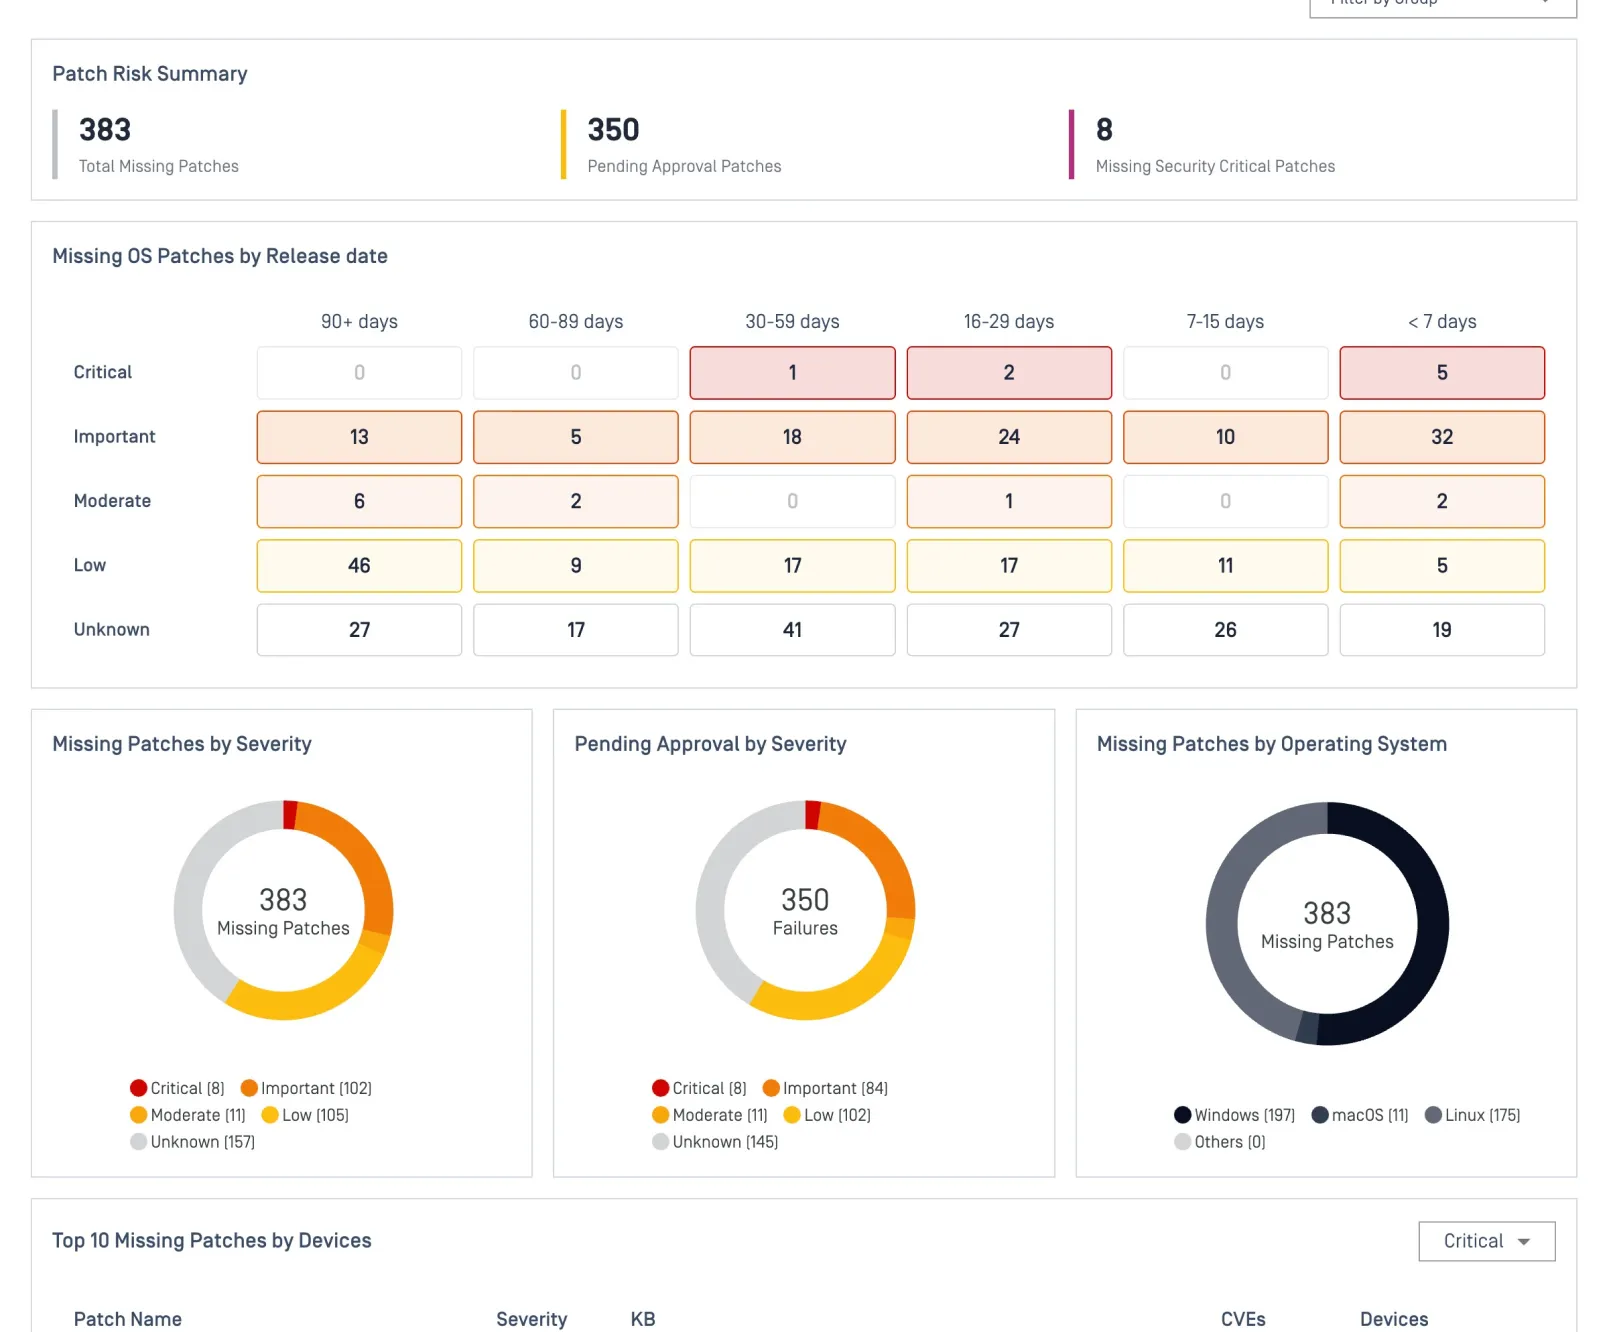
Standart işletim sistemi ve antivirüs kontrollerinin çok ötesine geçerek, disk şifreleme, kötü amaçlı yazılımdan koruma, yedekleme, güvenlik duvarı durumu ve güvenlik açığı taraması gibi denetimleri kapsayan 5.000'den fazla üçüncü taraf uygulamada kapsamlı cihaz denetimleri gerçekleştirin.
- My OPSWAT Central Management


- My OPSWAT Central Management
- My OPSWAT Central Management
 MetaDefender Endpoint

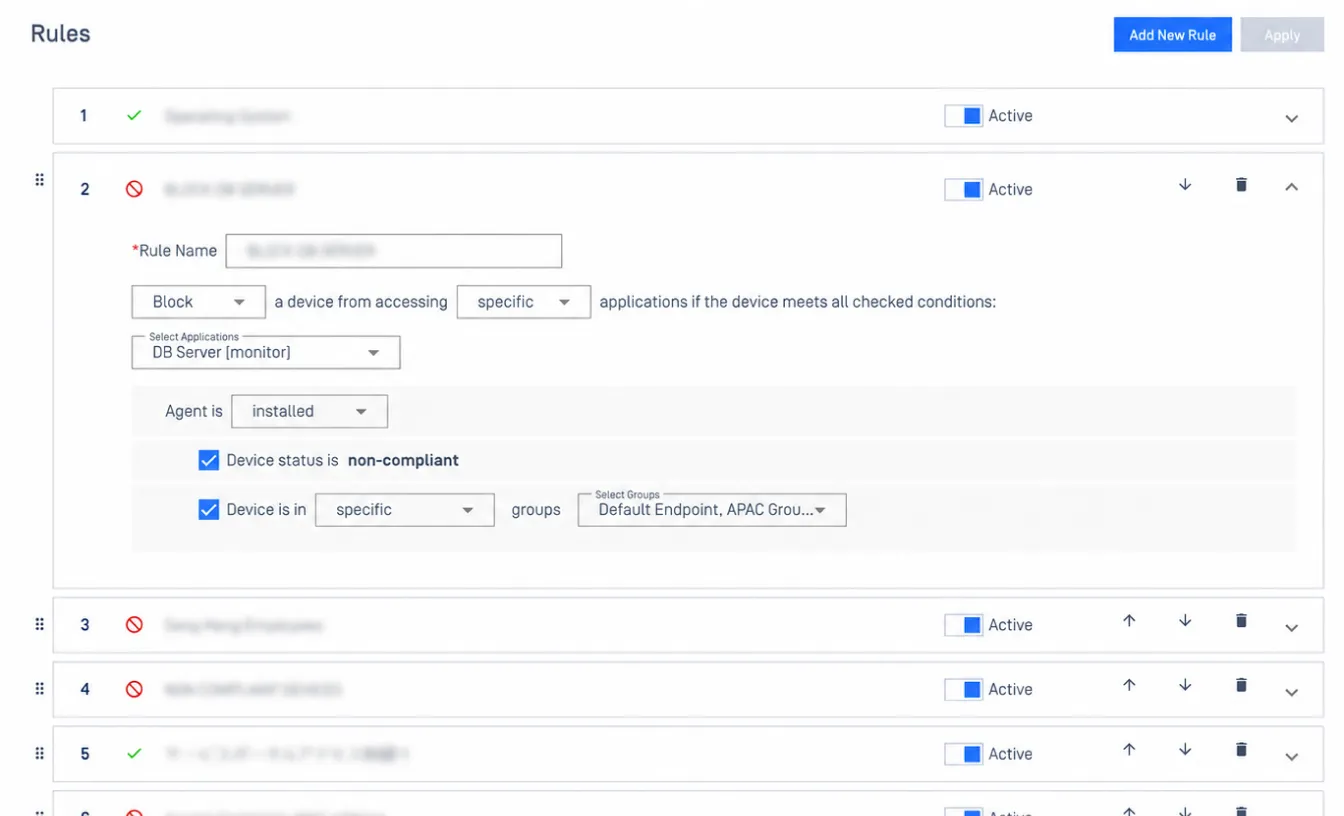
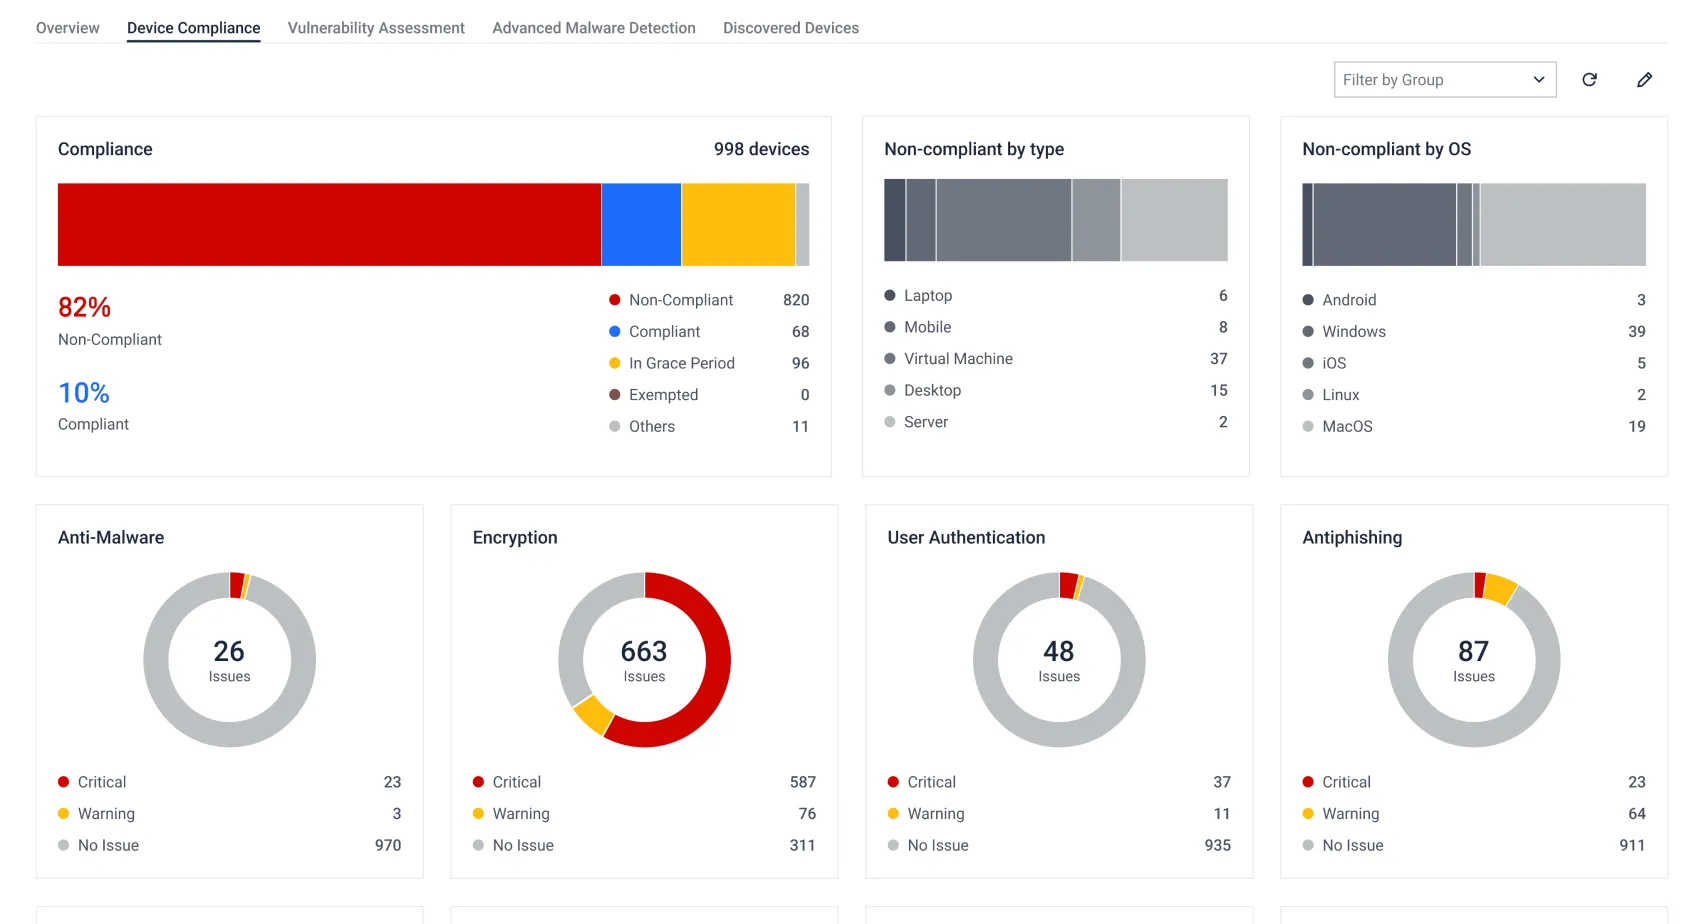
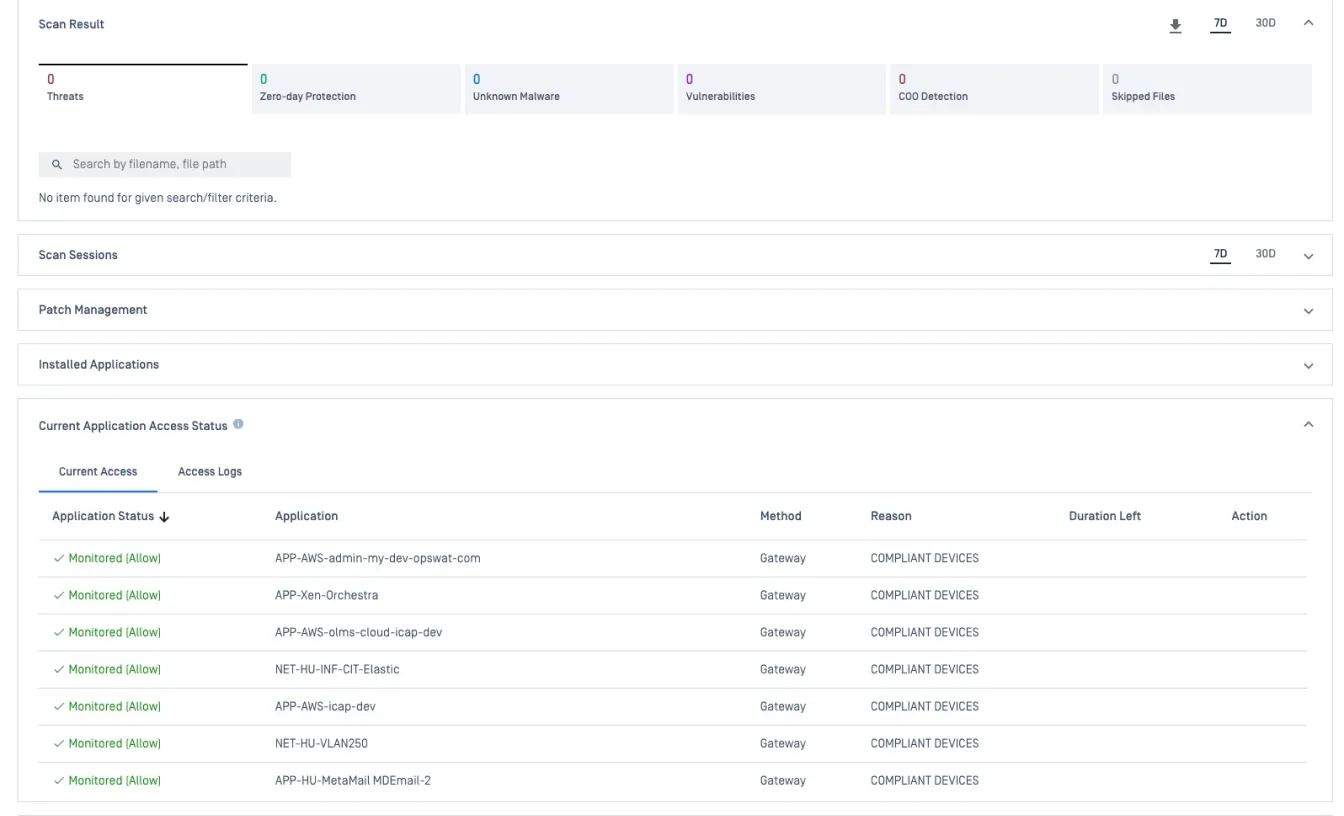
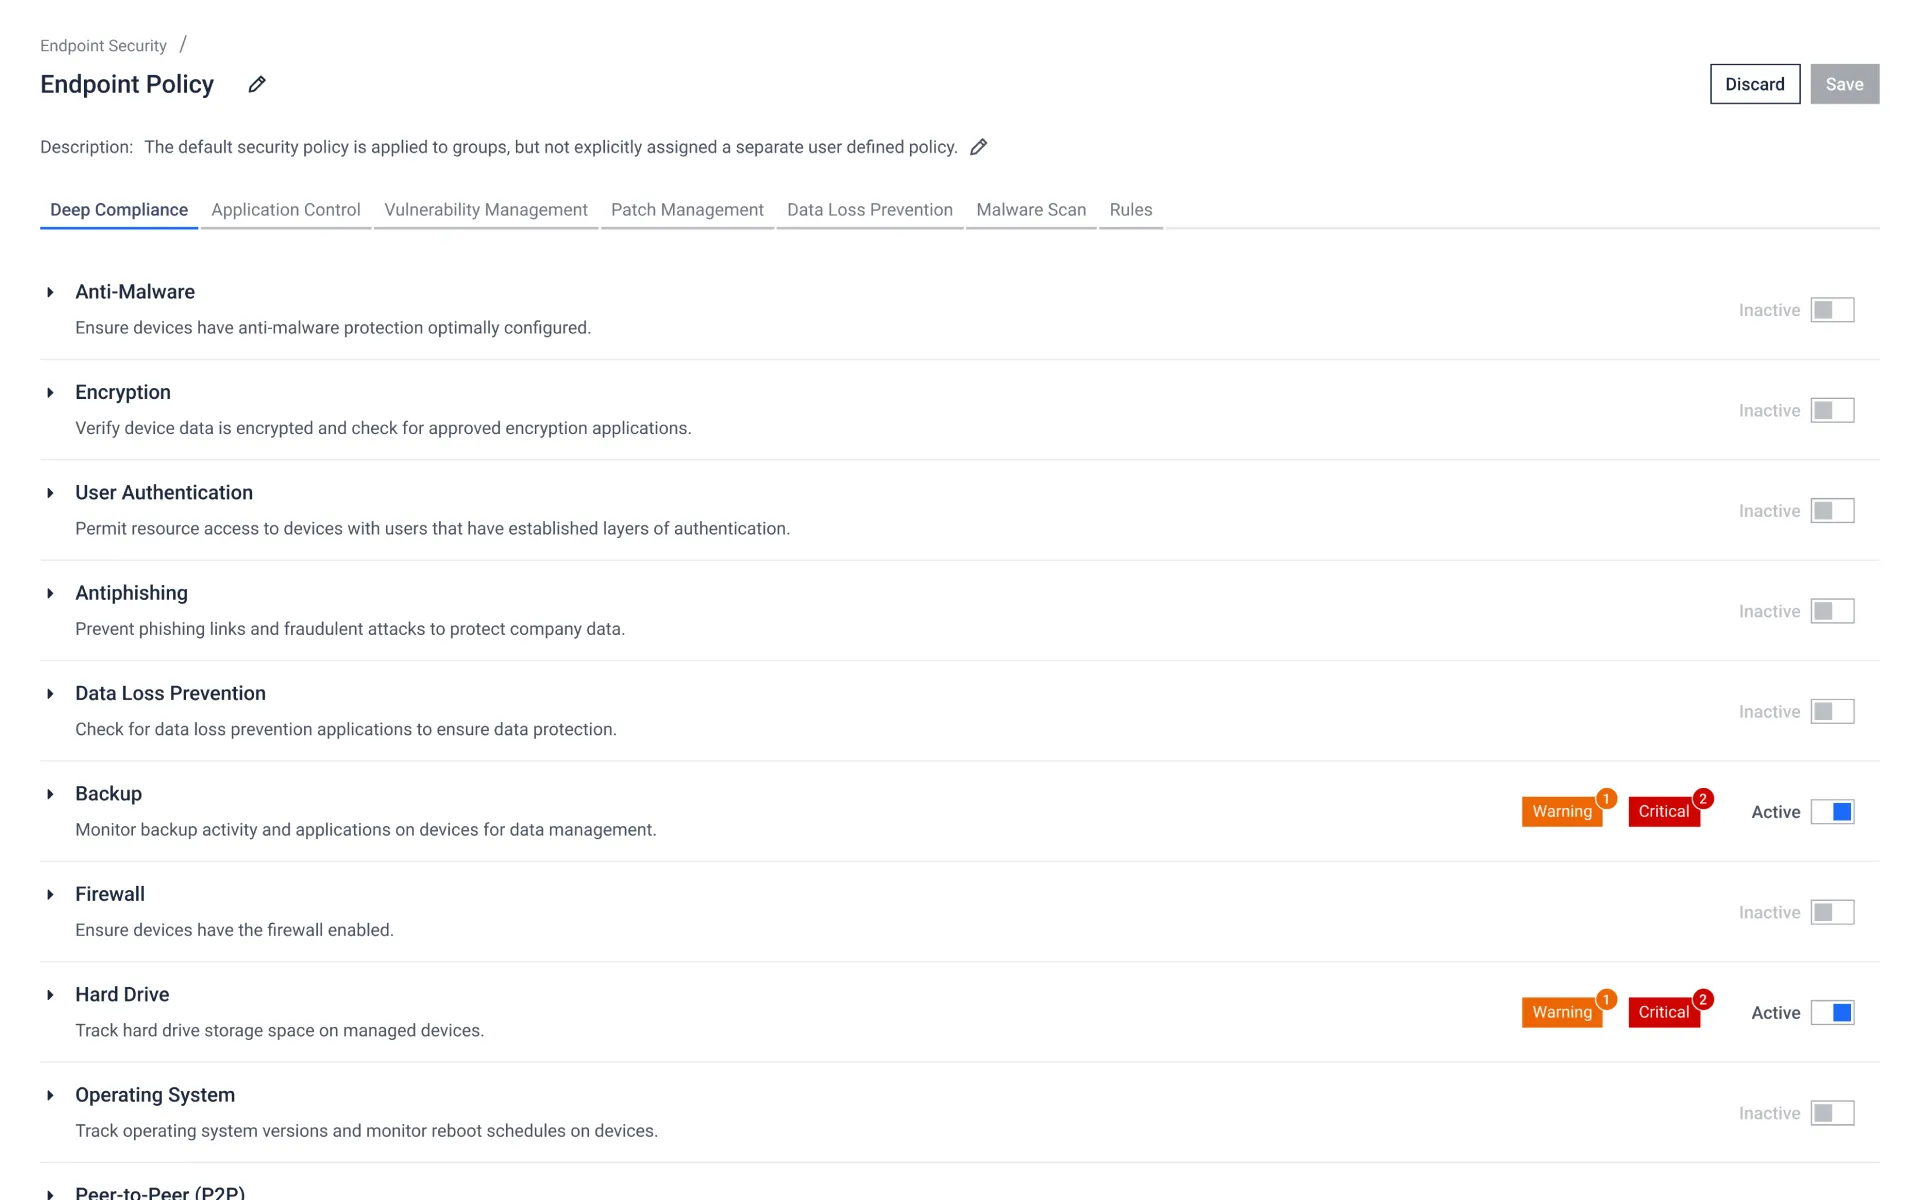
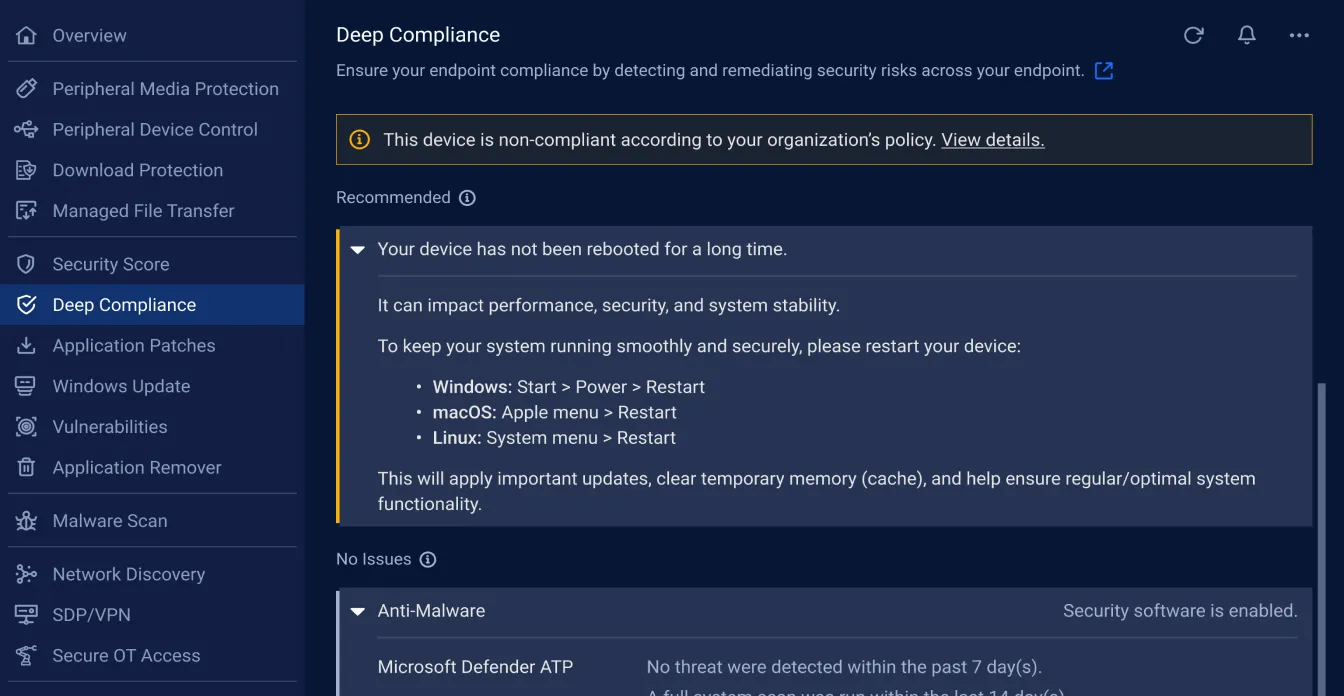
Güncel Güvenlik Açıkları ve Patch Management
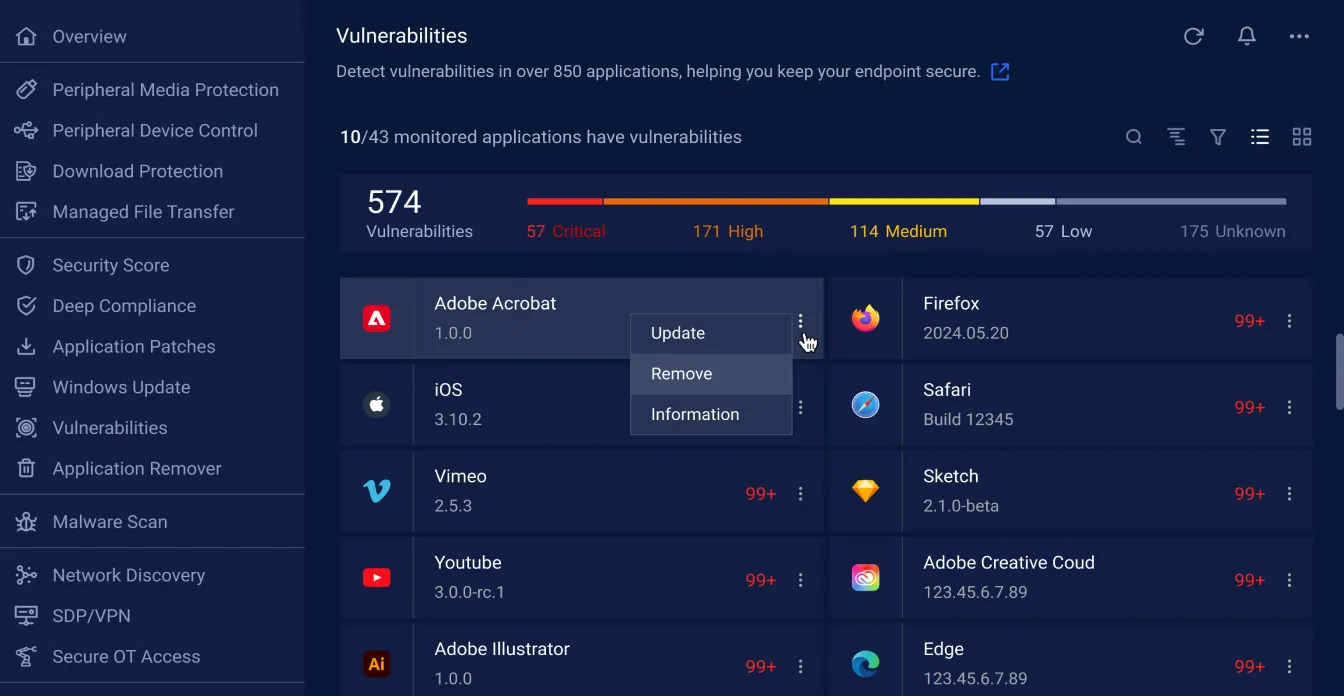
CVE veritabanındaki bilinen güvenlik açıklarını tespit edin ve 100 milyondan fazla uç noktanın korunmasından elde edilen deneyimle geliştirilen OPSWAT ’un özel puanlama sistemini kullanarak düzeltme işlemlerine öncelik verin. Güvenlik açıkları istismara dönüşmeden önce yama yönetimini optimize edin.
Otomatik ve Kendi Kendine Çözüm
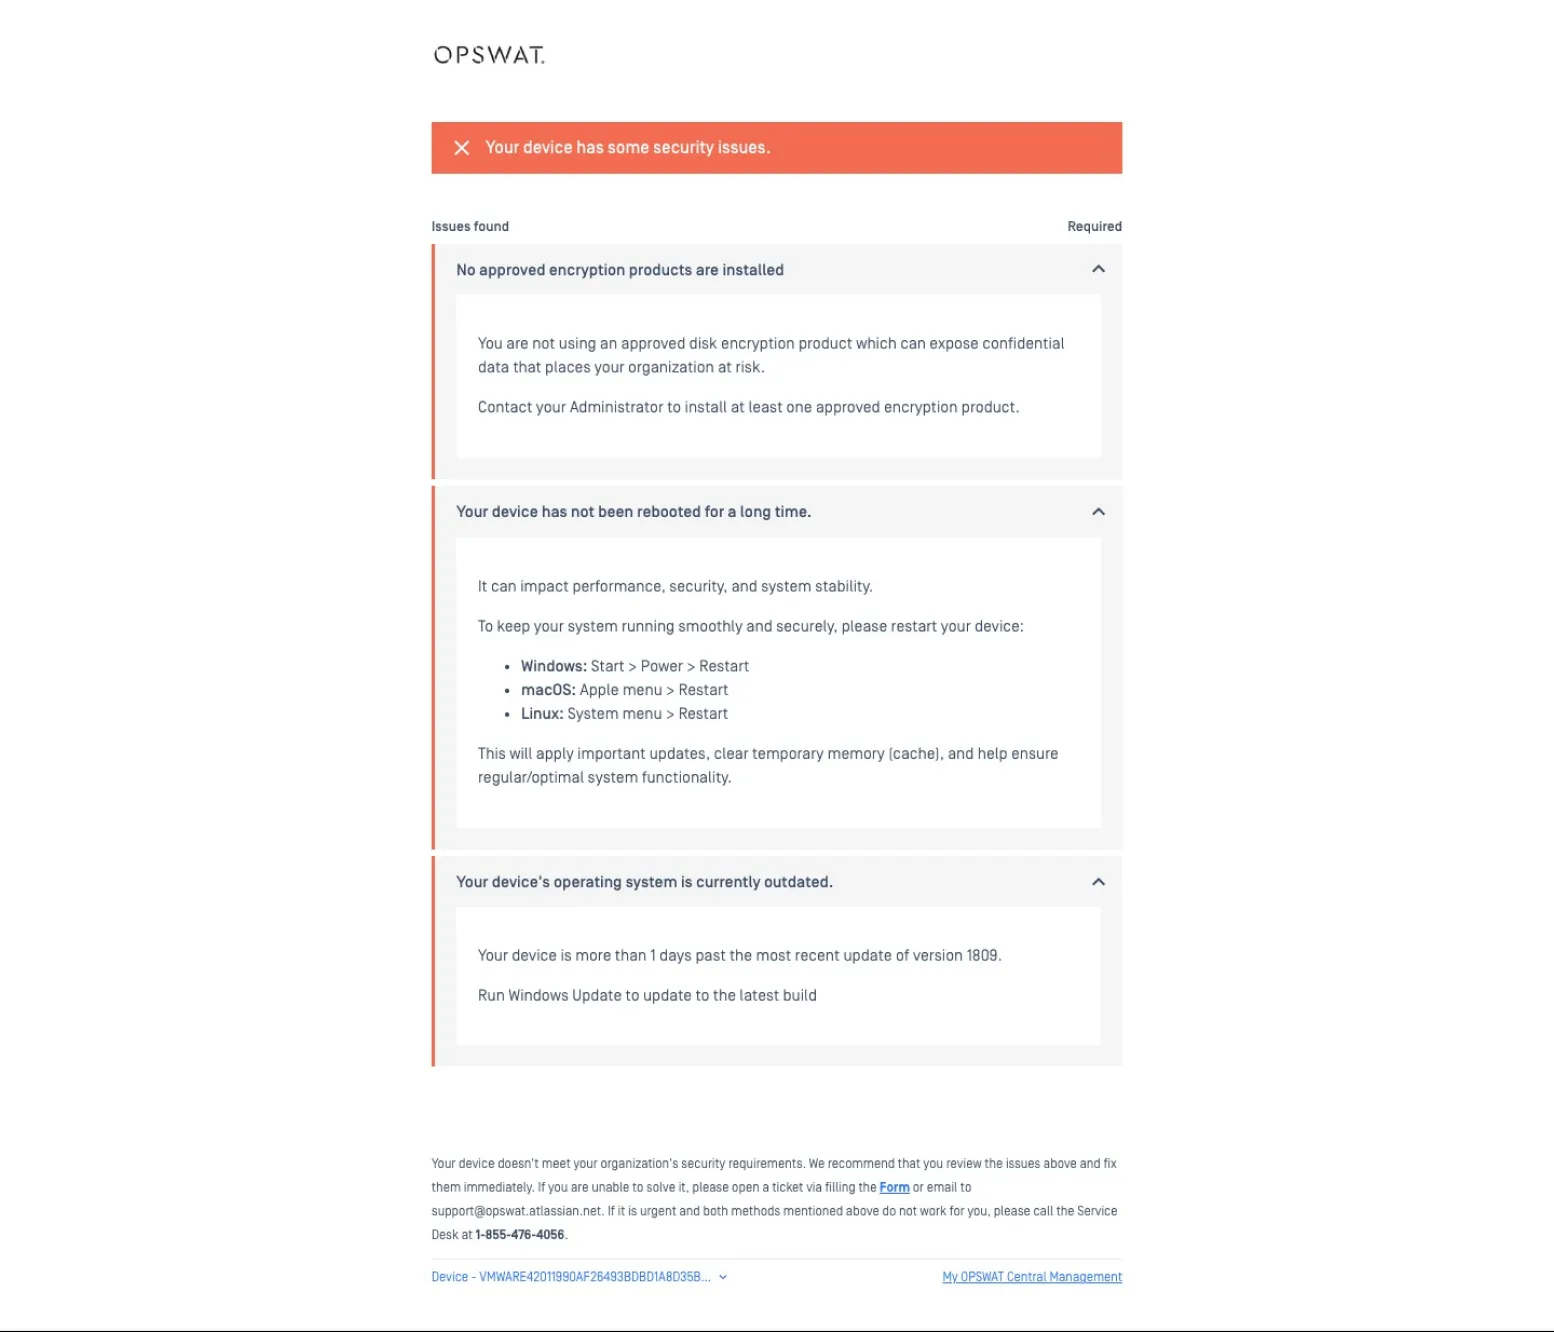
Uygun olmayan cihazları kullanan kullanıcılar, tam olarak nelerin düzeltilmesi gerektiğine dair ayrıntılı talimatların yer aldığı bir self-servis sayfasına yönlendirilir. Antivirüs tanımlarının güncellenmesi, güvenlik duvarlarının etkinleştirilmesi ve istenmeyen uygulamaların kaldırılması gibi yaygın düzeltme işlemleri tamamen otomatikleştirilebilir.
Cihaz Duyarlı Network Access Control
Ağınız genelinde cihazları kesin olarak tanımlayın ve uyumluluk kurallarını gerçek zamanlı olarak uygulayın. Yetkisiz bağlantı girişimlerini engelleyin ve IoT cihazlarını uygun gruplara yerleştirmek için segmentasyonu uygulayın.
- My OPSWAT Central Management
 MetaDefender Endpoint
- My OPSWAT Central Management


- My OPSWAT Central Management


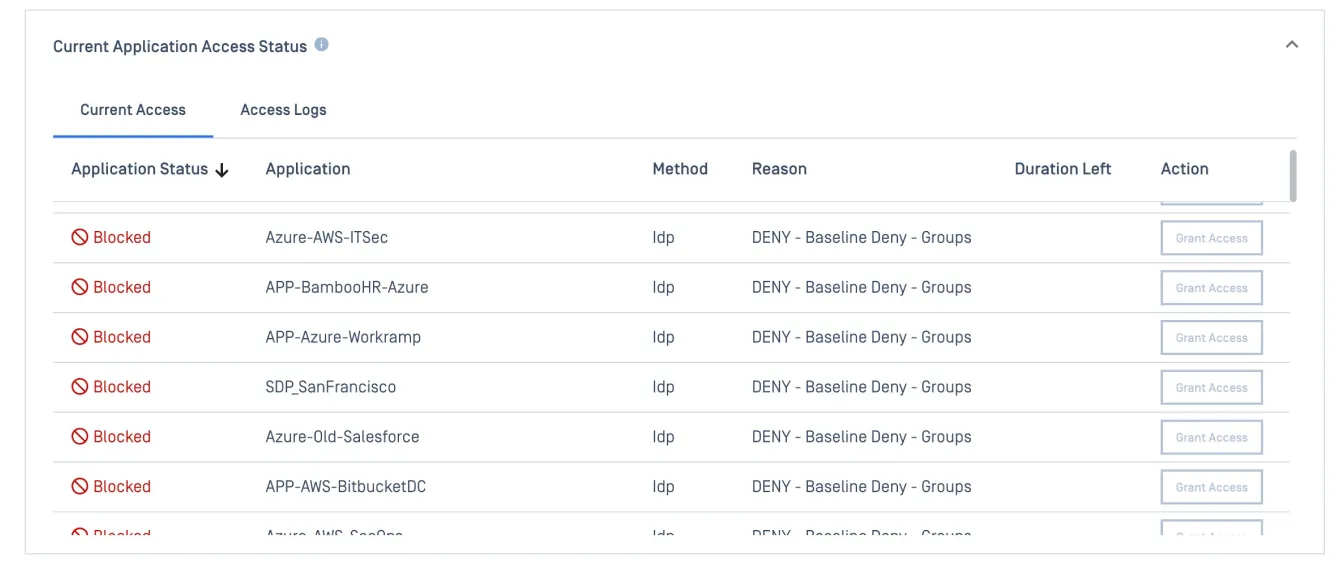
'a Uygun Erişim Yöntemini Seçin Mimarinize Uygun
My OPSWAT Central Management Ortamdan veya erişim yönteminden bağımsız olarak, yalnızca yetkili ve kurallara uygun cihazların uygulamalarınıza ve ağlarınıza erişebilmesini sağlar.
Uygulama Düzeyinde Sıfır Güven Erişimi
Kimlik ve cihaz uyumluluk kontrolleri başarıyla tamamlanana kadar korunan kaynaklar gizli kalır
Geniş kapsamlı, eski tip VPN erişimini uygulama düzeyinde sıfır güven yaklaşımıyla değiştirin. Korunan uygulamalar, yetkisiz cihazlar tarafından algılanmaz; erişim, ancak kimlik ve uyumluluk doğrulandıktan sonra verilir.
Doğrulanmış Cihaz Erişimi ile Tek Oturum Açma
Mevcut Kimlik Sağlayıcınızı bağlayarak, kurumsal uygulamalar genelinde Tek Oturum Açma (SSO) özelliğini devreye alın; böylece her oturum açılışında yalnızca kimlik bilgileri değil, cihaz uyumluluğu da kontrol edilsin.
Sadece Kullanıcıyı Değil, Cihazı da Kontrol Eden MFA
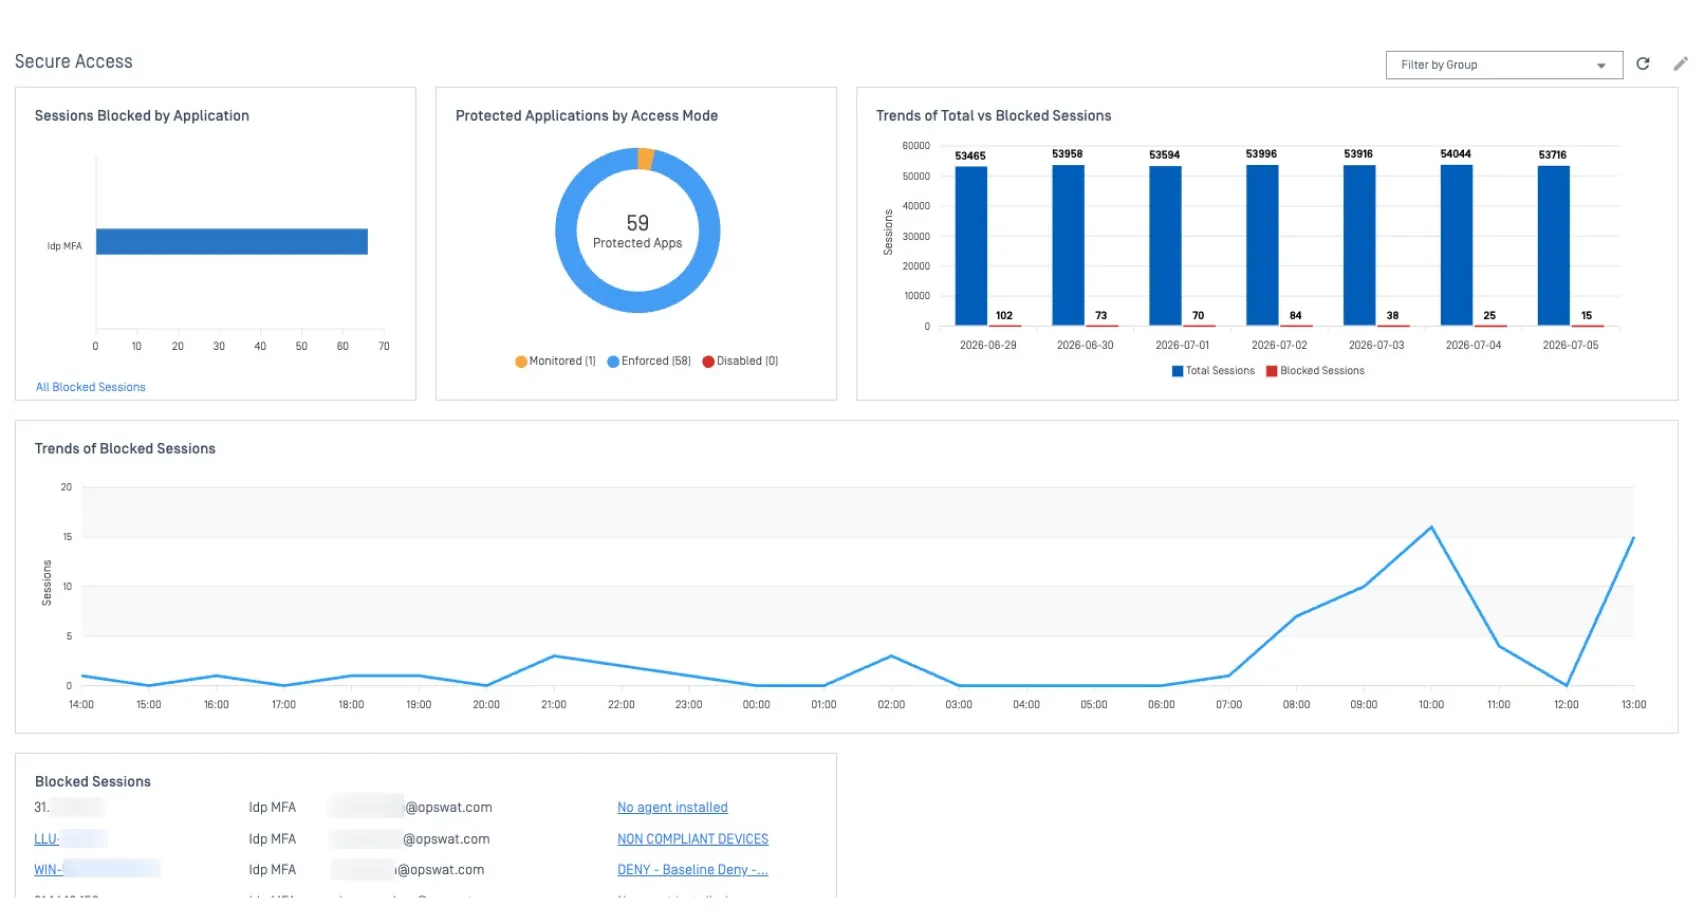
Standart MFA, iki katmanı doğrular: kimlik bilgilerinizi ve ikinci bir faktörü. OPSWAT adresindeki IdP MFA, cihazın durumunu ve uyumluluğunu doğrulayarak üçüncü bir katman ekler. Uyumluluk şartlarını karşılamayan cihazlar, geçerli kimlik bilgileri olsa bile engellenir ve kullanıcılar, sorunları kendileri gidermeleri için yönlendirilir.
Secure Sanal Masaüstlerine Erişim
Omnissa Horizon Ortamlarında Cihaz Uyumluluğunun Sağlanması
Sanal masaüstü ve yayınlanmış uygulama oturumları başlatılmadan önce cihaz uyumluluğunu zorunlu kılın. Yalnızca durum denetimlerini geçen uç cihazlar Omnissa Horizon ortamınıza erişebilir.
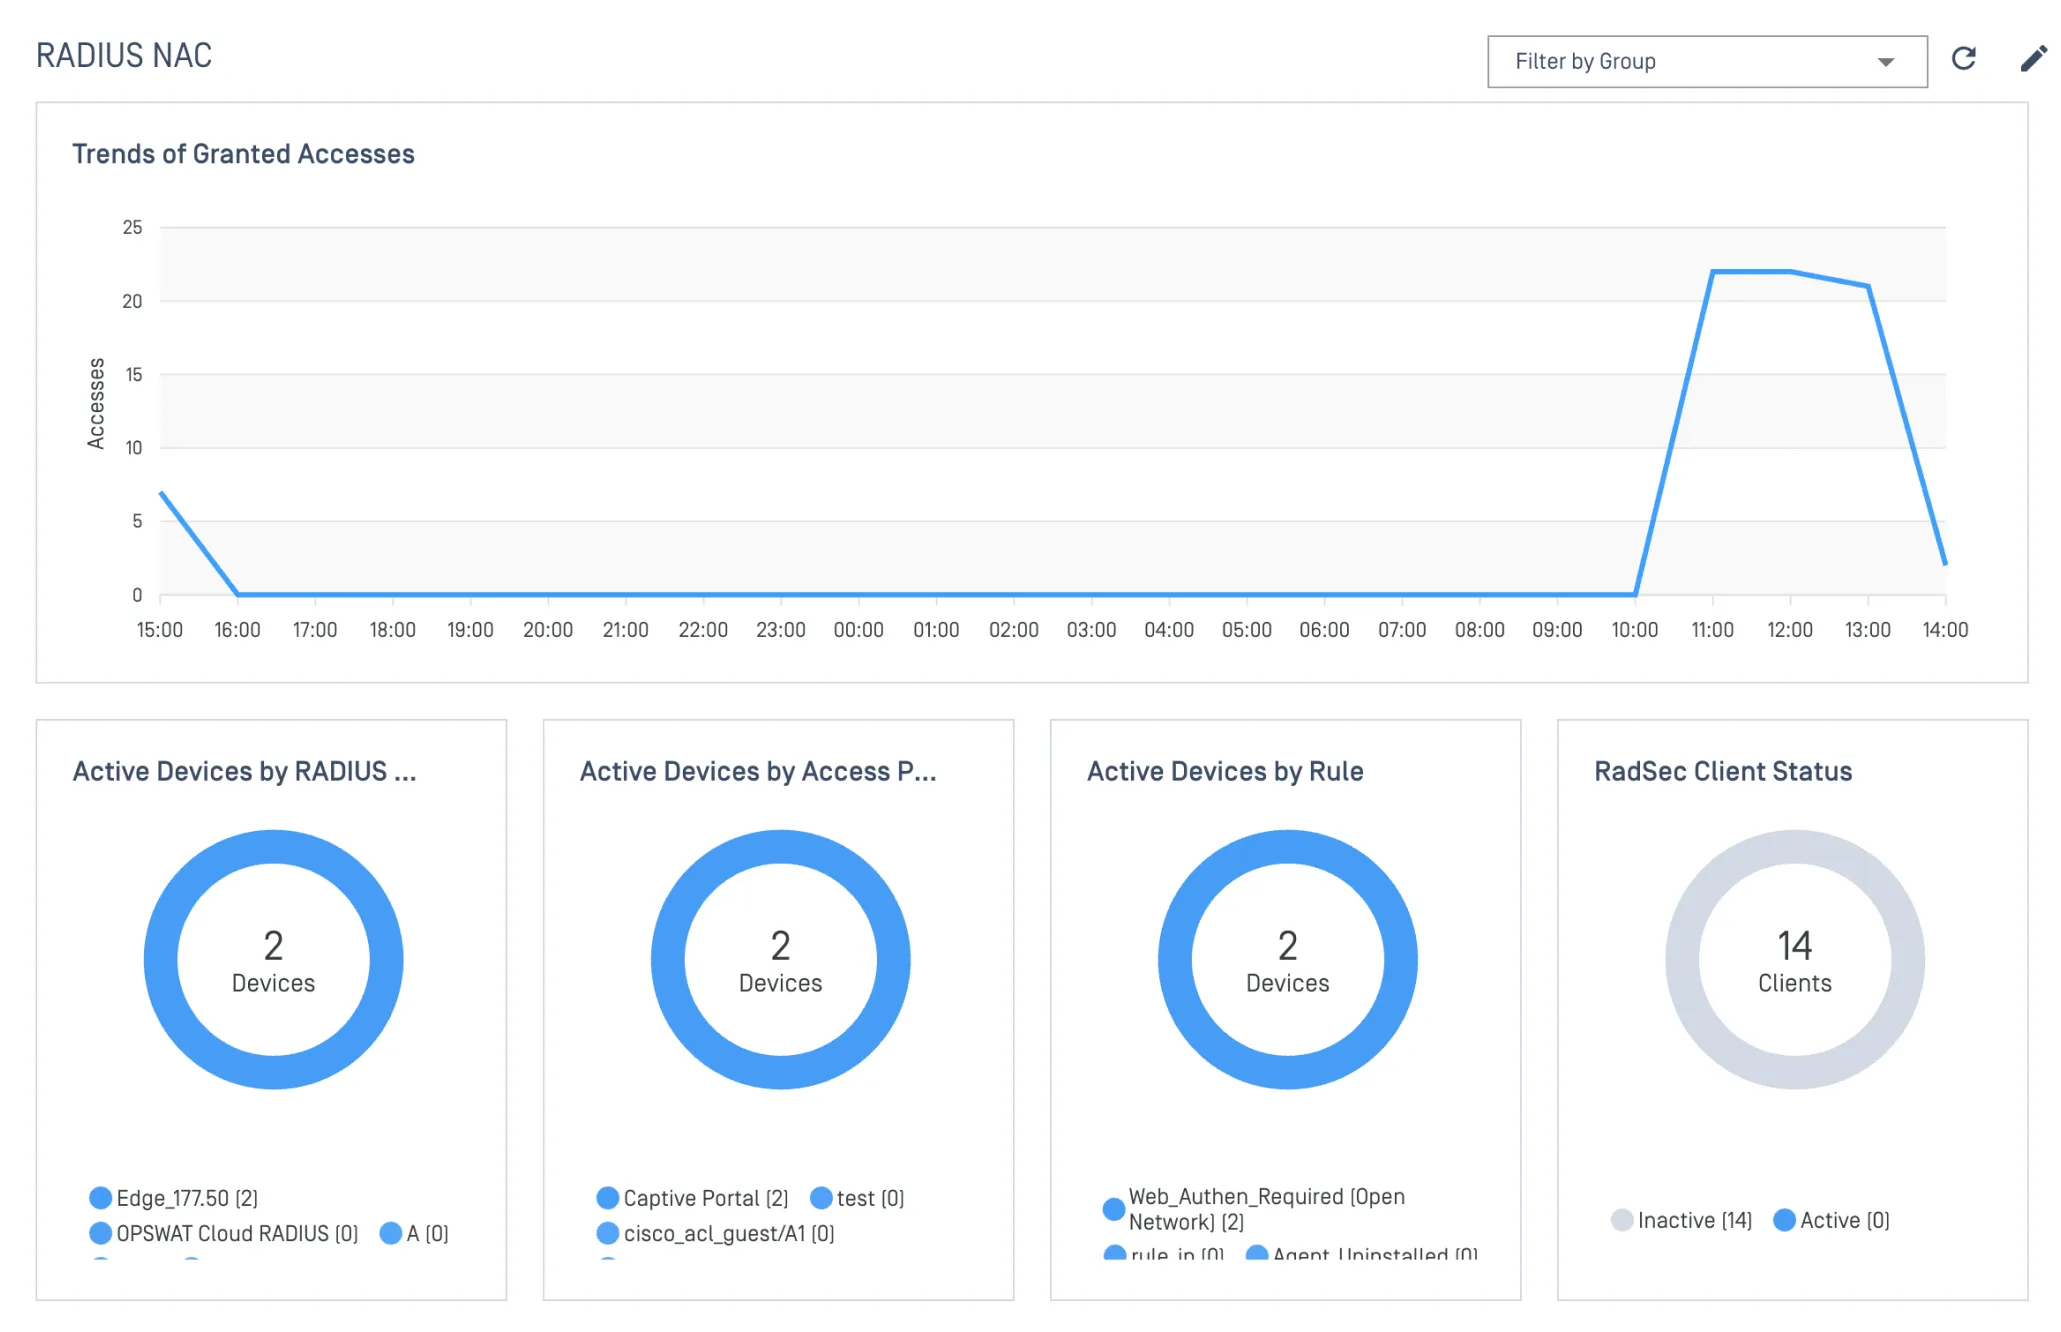
Her Cihaz İçin Otomatikleştirilmiş Network Access Control
Ağınıza erişmeye çalışan her cihazı otomatik olarak doğrulayın ve erişim ilkelerini gerçek zamanlı olarak uygulayın. Ajanlı veya ajansız cihazların profilini oluşturun, kimliğe, cihaz türüne, konuma ve güvenlik durumuna göre erişimi kontrol edin; ayrıca bulut tabanlı SaaS, hibrit veya hava boşluklu ortamlar için tamamen şirket içi olarak dağıtın.
Daha Fazla Bilgi Edinin MetaDefender NAC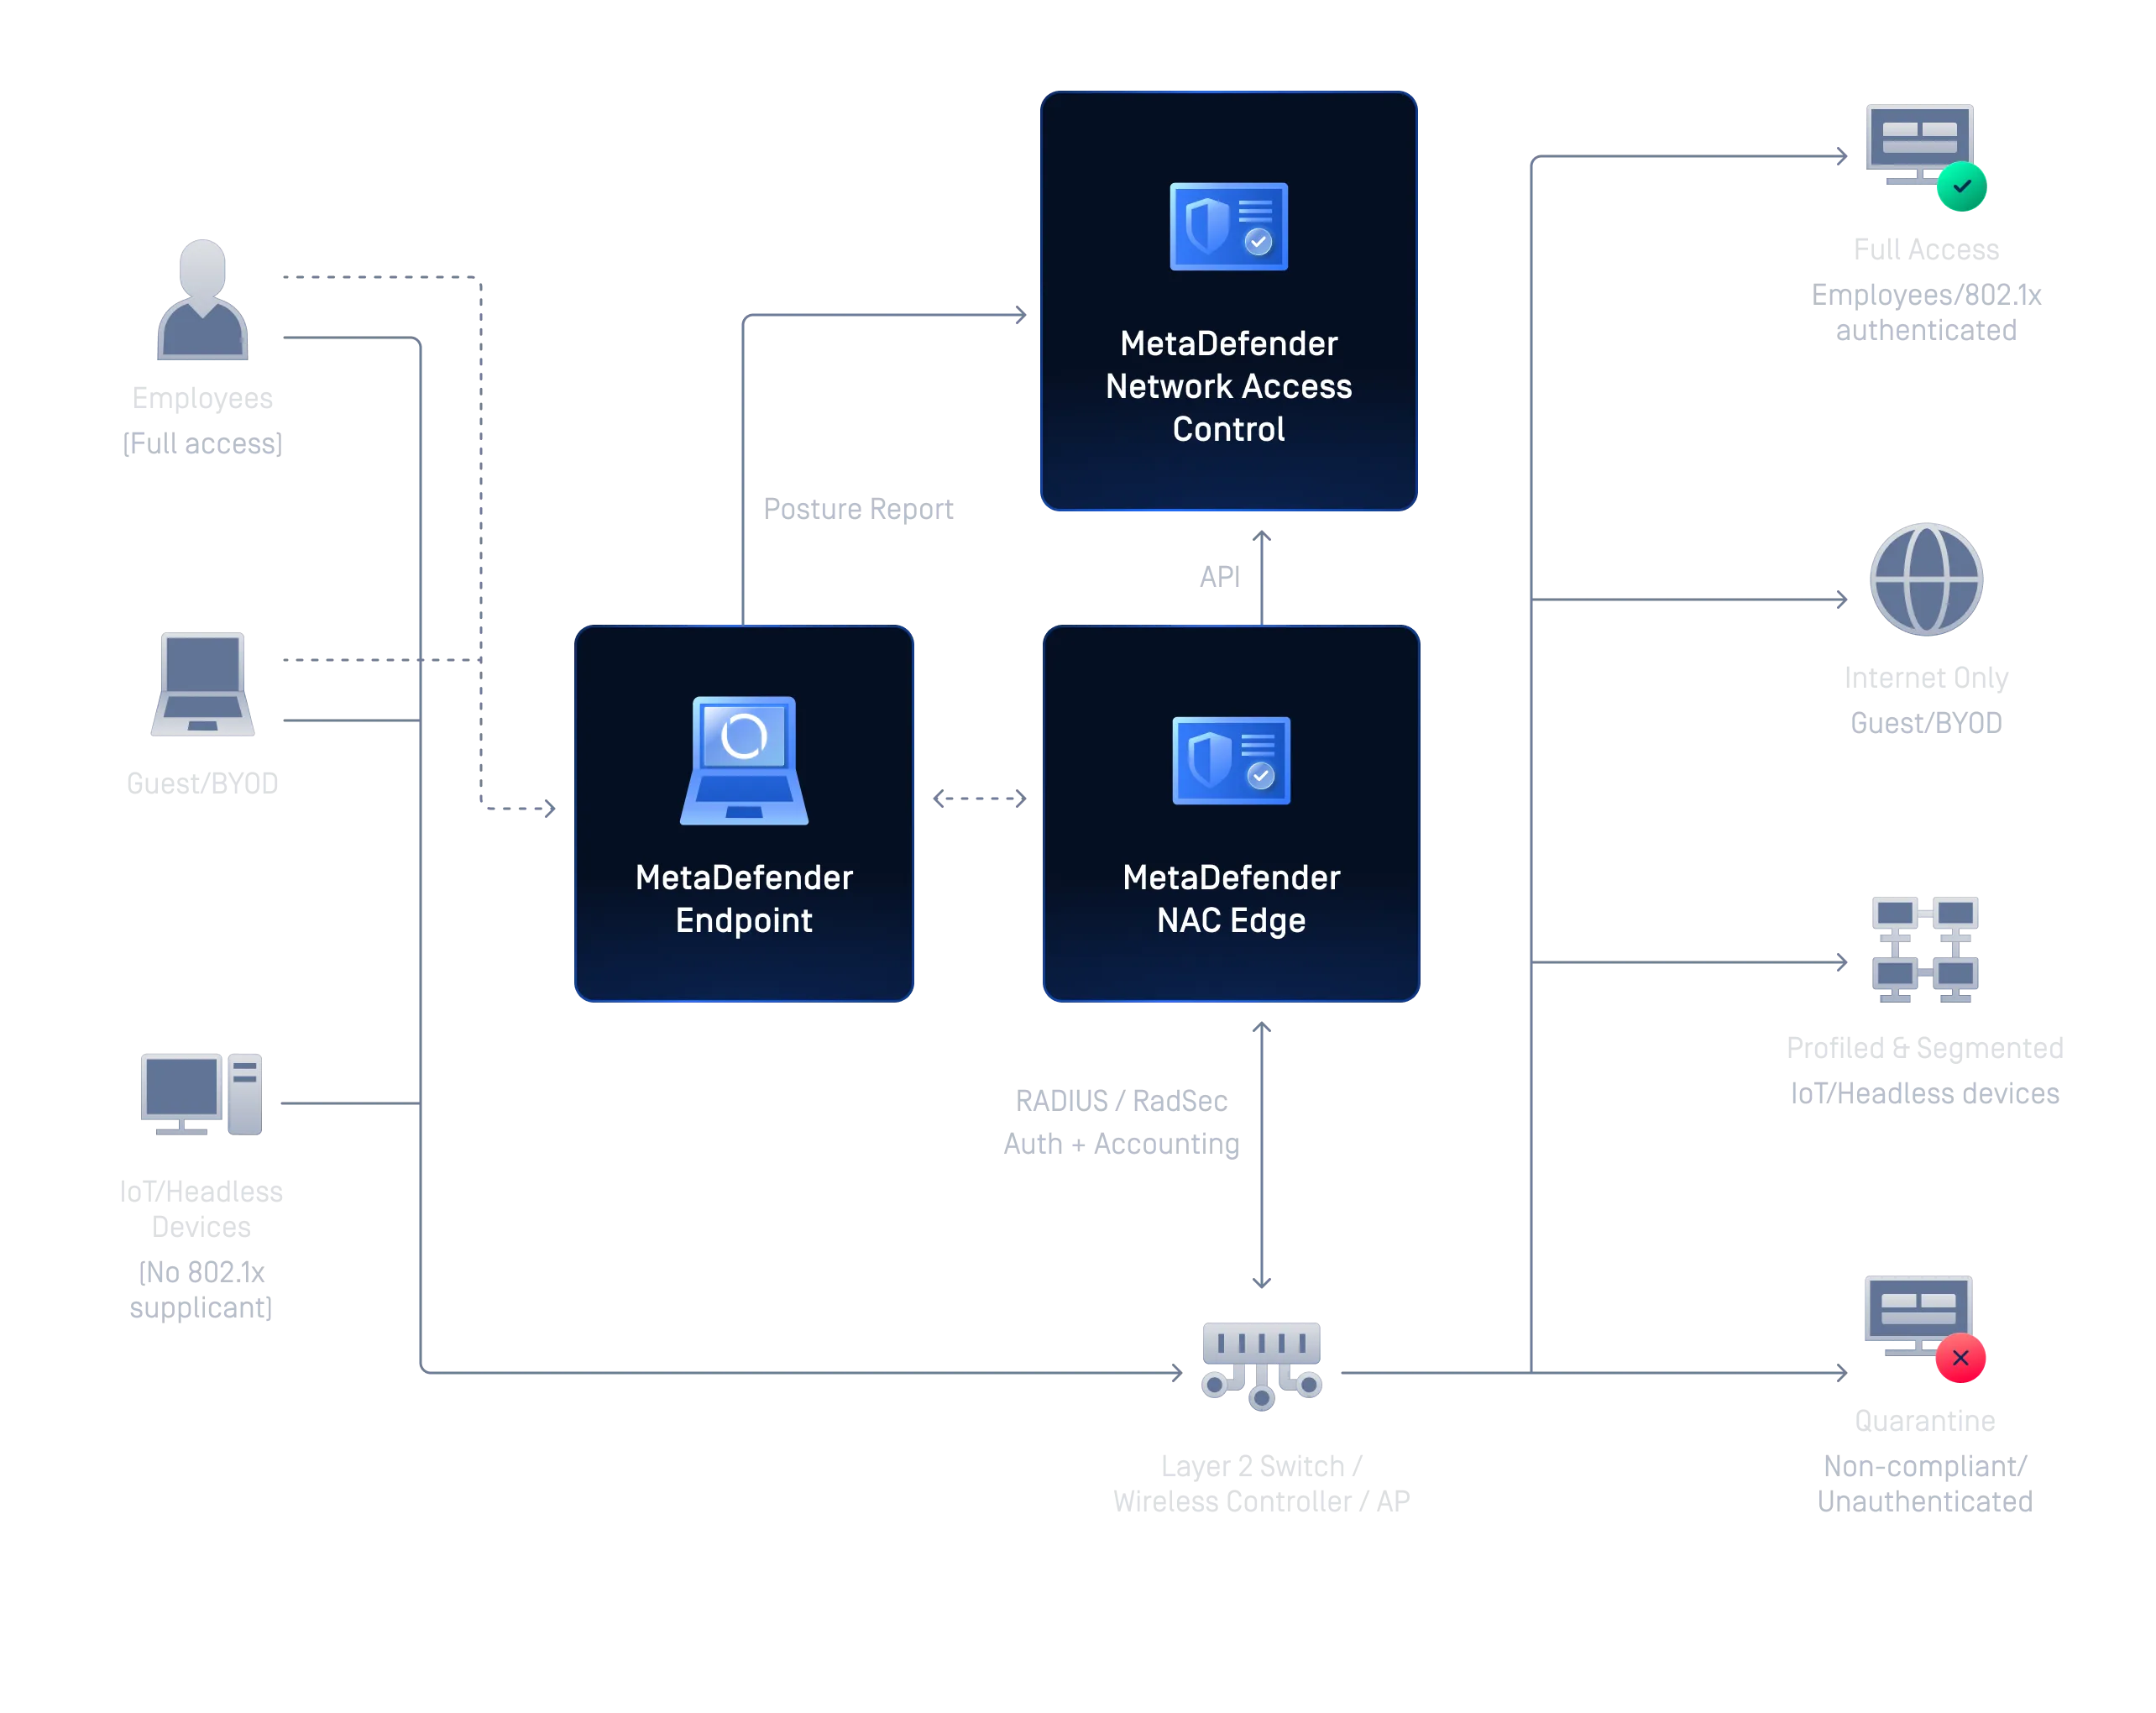
Halihazırda Kullandığınız Yığınla Uyumludur
altyapınızı değiştirmeden veya halihazırda sorunsuz çalışan sistemlerinizi yenisiyle değiştirmeden mevcut kimlik sağlayıcılarınızı, çok faktörlü kimlik doğrulama (MFA) sistemlerinizi ve sanal masaüstü altyapınızı entegre edin.
’daki düzenlemelere tabi sektörlerdeki güvenlik ekiplerinin güvendiği
OPSWAT Dünya çapında 2.100'den fazla kuruluş, kritik verilerini, varlıklarını ve ağlarını
cihaz ve dosya kaynaklı tehditlerden korumak için bu çözüme güvenmektedir.
- “Ajanlar devreye sokulduktan sonra, üretkenliği hiçbir şekilde etkilemeden, ağımıza erişmeden önce 70.000'den fazla uzak kullanıcı cihazının güvenliğini hızla doğrulayabildik.”Miroslav SklanskyBilgi Güvenliği Teknolojisi Başkanı, EPAM
- “Mükemmel bir ürün. Harika bir destek. Güvenlik durumumuzu ve karşılaşabileceğimiz olası riskleri daha güvenli ve net bir şekilde kavrayabiliyoruz.”Stephen WaltersAltyapı Müdürü, Genesis Yatırım Yönetimi
- “Üçüncü taraf tedarikçilerin sistemlerimize her gün erişimi olduğu için, tutarlı ve istisnasız bir kimlik doğrulama sistemi uygulamak bir seçenek değil, bir zorunluluktu. OPSWATteknolojisi, yalnızca kurallara uygun cihazların bulut kaynaklarımıza bağlanabilmesini sağlıyor.”Kıdemli Güvenlik Mühendisi
Secure Her Dijital Uç Noktaya Erişim
Dağınık kurumsal ekiplerin ve hassas endüstriyel ortamların pratik gereksinimlerine uyacak şekilde sıfır güven mimarinizi özelleştirin.
Secure ’daki Uzaktan Çalışan Ekibin Verimliliğini Artırın
Herhangi bir uygulamaya veya ağ kaynağına erişim izni vermeden önce, çalışanların cihazlarının gerçek zamanlı durumunu doğrulayın. Uyumluluk kontrollerinden geçemeyen cihazlar otomatik olarak engellenir veya kendi kendine düzeltme sürecine yönlendirilir.
Kritik Altyapınızı Güvenilmez Cihazlardan Koruyun
Müteahhitlerin dizüstü bilgisayarları, BYOD cihazları ve IoT ekipmanları gibi endüstriyel ve kritik altyapı tesislerinize giren her cihazın profilini oluşturun ve erişim izni verilmeden önce bu cihazları uygun ağ bölgesine atayın. Hava boşluklu tesisler için şirket içi kurulum tam olarak desteklenmektedir.
Secure Ağınıza Katılmadan Önceki Her Cihaz
Ağa erişim izni vermeden önce cihazın kimliğini, güvenlik durumunu ve uyumluluk durumunu doğrulayın. Yetkisiz veya uyumlu olmayan cihazlar otomatik olarak engellenir, karantinaya alınır veya kendi kendine düzeltme sürecine yönlendirilir; bu da tehditlerin ağa girmesini önlemeye yardımcı olur.
Mevzuata Uygunluk Denetimine Hazırlık
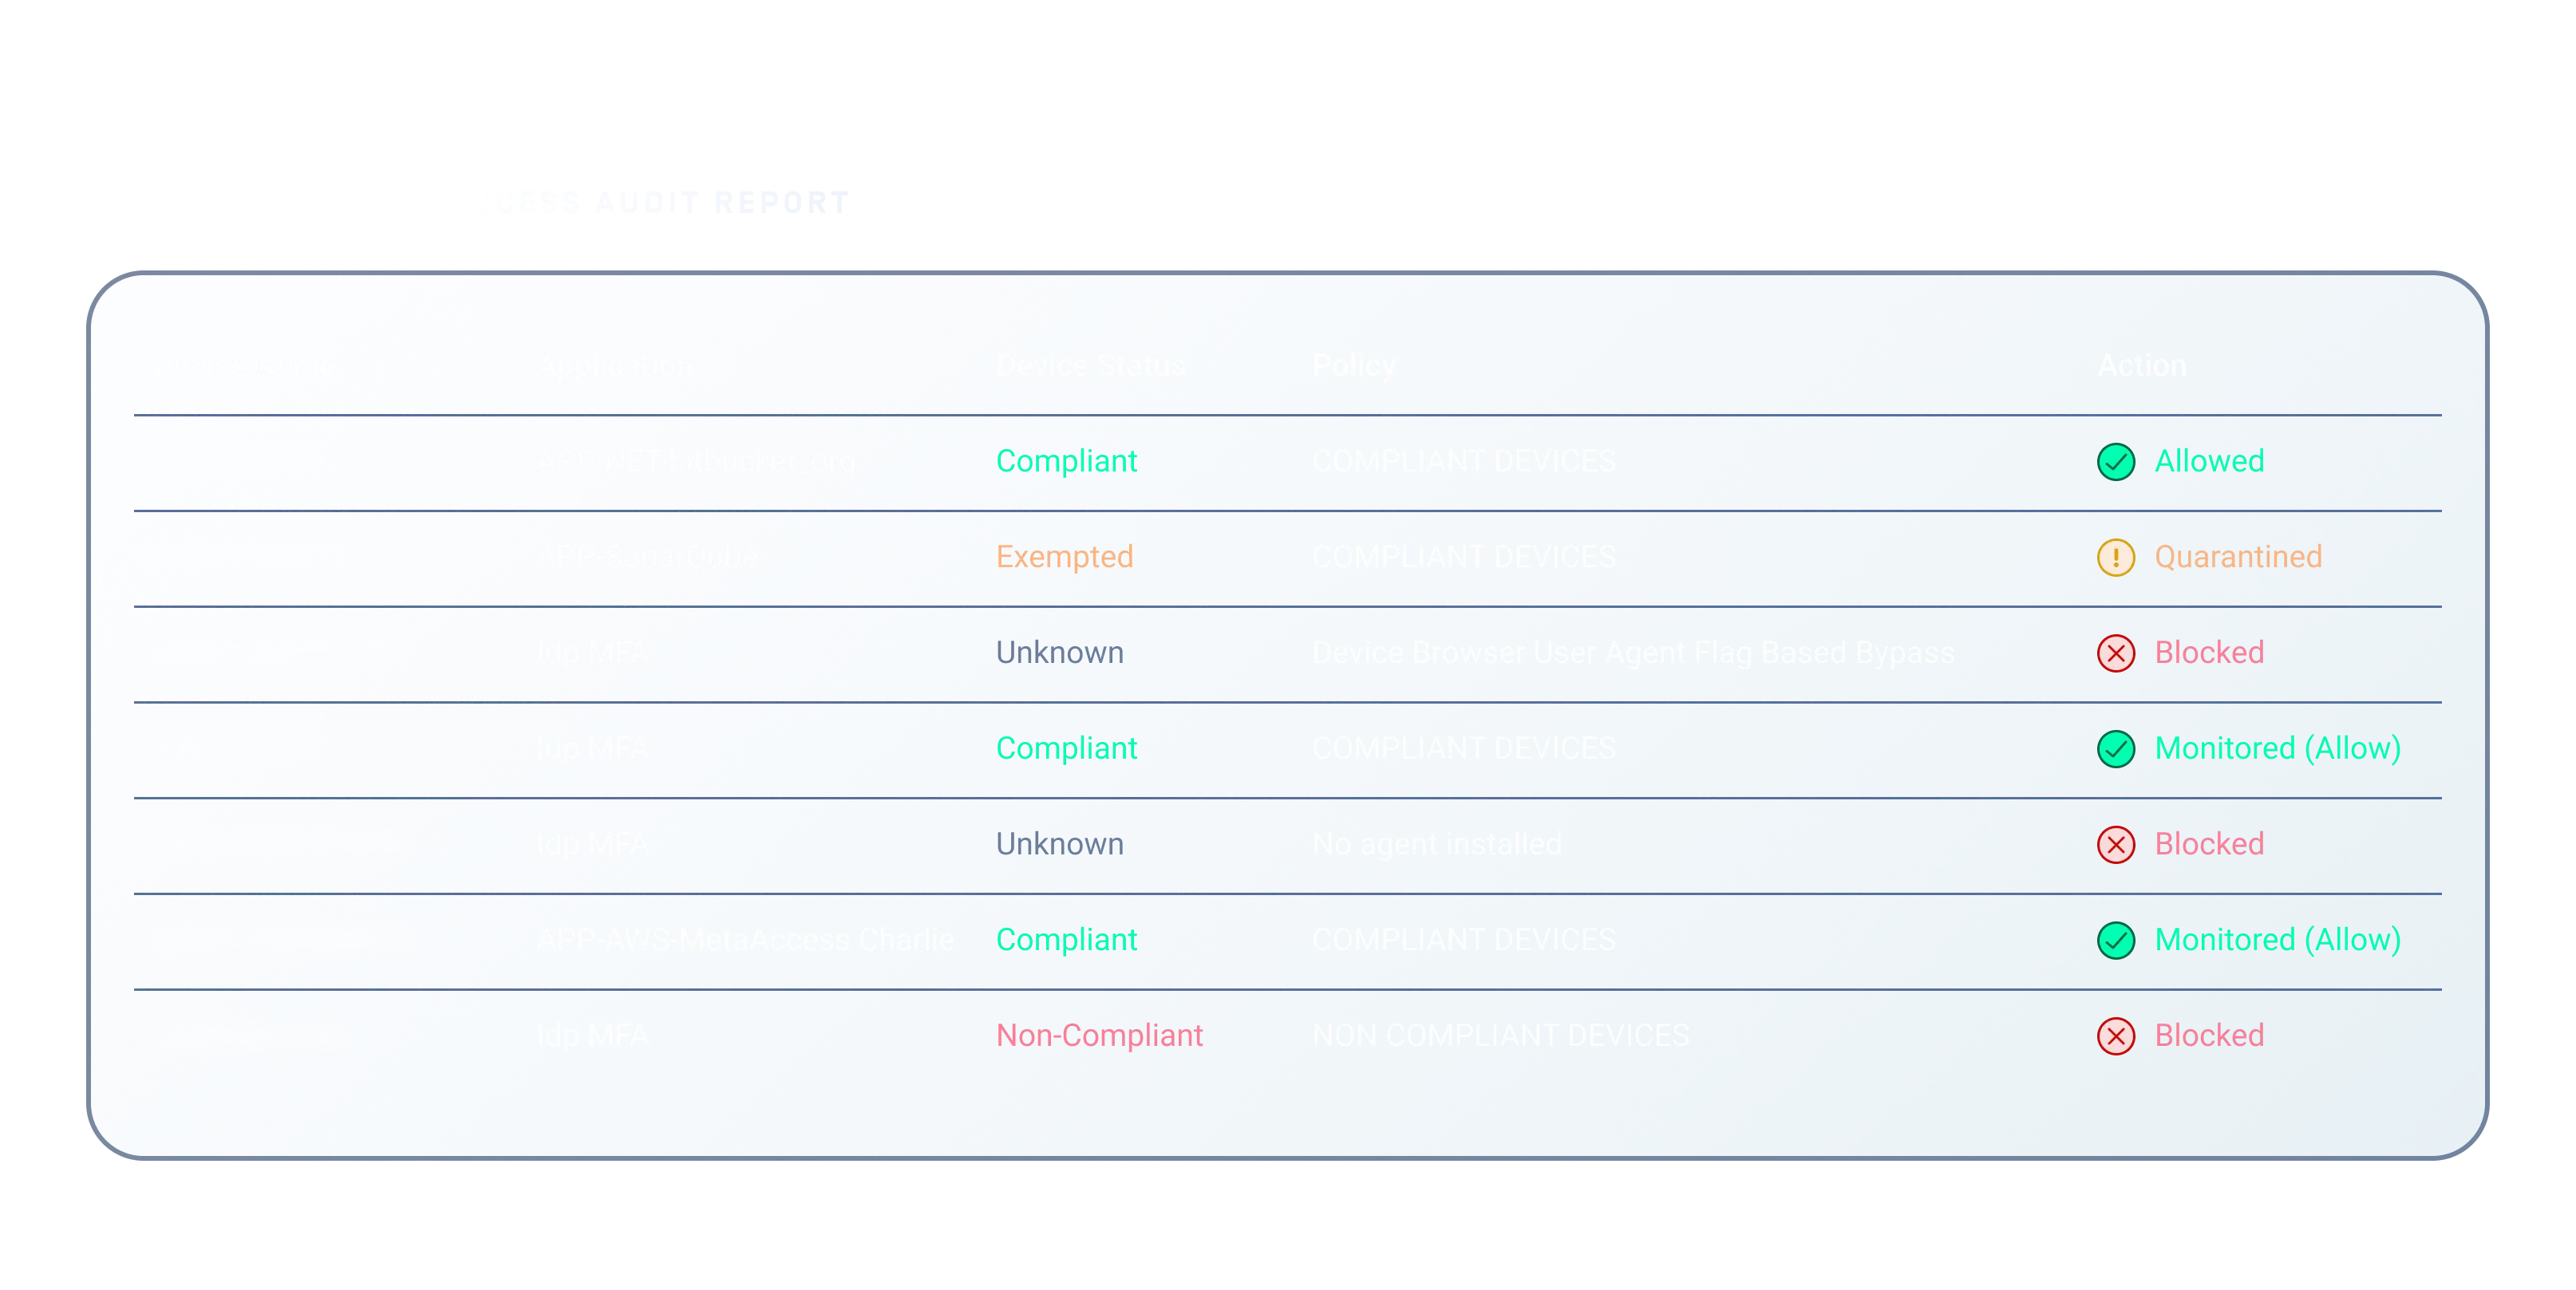
Her erişim olayı için ayrıntılı denetim izleri, güvenlik durumu raporları ve politika uygulama kayıtları tutarak, denetçilere PCI DSS, HIPAA, NIST 800-53, ISO 27001, FISMA, FedRAMP, FINRA, HITECH, SOX, CIS Kontroller, COBIT ve SANS gibi çerçevelere uygunluğu doğrulamak için tam olarak ihtiyaç duydukları bilgileri sağlayın.
Önerilen Kaynaklar
OPSWAT Central Management Veri Sayfam

My OPSWAT Central Management Belgeler

Akıllı Üretimde Cihaz İzlemeyi Şu Yolla Birleştirme: My OPSWAT Central Management

Avrupalı Yenilenebilir Enerji Üreticisi OPSWAT ile Siber Güvenliğini Yükseltiyor

My OPSWAT Central Management ile Tescilli Koda Erişimi Güvence Altına Alma: Önde Gelen Bir Oyun Geliştiricisinin Hikayesi

EPAM, My OPSWAT Central Management MetaDefender Cloud ile Secure erişim ve dosya güvenliğini sağlıyor

Ping Identity ve OPSWAT , DaVinci ve My OPSWAT Central Management ile erişim güvenliğinde OPSWAT

Omnissa, My OPSWAT Central Management ile Horizon VDI'ye erişimde güvenlik ve uyumluluğu güçlendiriyor
0 sonuç. Lütfen tekrar deneyin.
SSS
SDP SDP , kimlik ve uyumluluk kontrolleri başarıyla tamamlandıktan sonra başvuru başına erişim izni verir. Bağlantı kurulduktan sonra geniş ağ erişimi sağlayan geleneksel VPN’lerin aksine, kullanıcıları yalnızca ihtiyaç duydukları kaynaklarla sınırlandırarak saldırı yüzeyini ve yanal hareket riskini önemli ölçüde azaltır.
Bir VPN, kullanıcı oturum açtığında bağlantı sağlar; standart ZTNA ise temel bir güvenlik durumu kontrolü ekler. OPSWAT , erişimden önce ve sonrasında sürekli olarak cihazın uyumluluğunu kapsamlı bir şekilde doğrular; böylece, güvenliği ihlal edilmiş bir cihazdan yapılan geçerli bir oturum açma girişimi yine de engellenir.
My OPSWAT Central Management değişimi gerçek zamanlı olarak algılar. Politika yapılandırmasına bağlı olarak, oturumu derhal izole eder ya da kullanıcıyı otomatik, self-servis düzeltme adımları boyunca yönlendirir. Cihaz politika gerekliliklerini karşıladığında erişim otomatik olarak yeniden sağlanır; bu da yardım masasının iş yükünü azaltır ve kullanıcıların üretkenliğini korur.
Hayır. İki seçeneğiniz var: Eski VPN’inizi yeni nesil SDP erişimimizle değiştirmek ya da halihazırda kullandığınız kimlik sağlayıcı (IdP) ve çok faktörlü kimlik doğrulama (MFA) sistemlerine ek bir katman ekleyerek mevcut çözümünüzü sürdürmek.
Evet, aracı ve aracısız yöntemler aracılığıyla. Şirket içi ağ erişim kontrolü (MetaDefender NAC ) aracısızdır; ağ üzerinden cihazları tespit eder ve profilini çıkarır; daha kapsamlı uç nokta ve uzaktan denetimlerde ise, yönetilen ve BYOD cihazlar için erişimden önce hızlı bir uyumluluk denetimi gerçekleştiren, hafif ve kolayca kaldırılabilen bir aracı kullanılır.
