Bir kuruluştaki bir kullanıcının tek bir yanlış tıklaması veri ihlaline, mali kayba veya itibar kaybına yol açabileceğinden, düzenli e-posta güvenlik değerlendirmeleri bir zorunluluktur.
Ancak e-posta saldırı riskleri yerel e-posta güvenlik çözümleri kullanılarak düzenli olarak fark edilmediğinden, OPSWAT bir kuruluşun e-posta sistemindeki, girmeden önce halledilmesi gereken e-posta tehditlerini tespit etmeye yardımcı olmak için son teknoloji bir E-posta Risk Değerlendirmesi tasarladı.
OPSWAT E-posta Risk Değerlendirmesi Neleri Ortaya Çıkarır?
OPSWAT'nin ifşa edici değerlendirmeleri, pazar lideri gelişmiş tehdit önleme teknolojisi tarafından desteklenmekte ve hızlı, kapsamlı ve verimli bir yaklaşım sunmaktadır.
Bu değerlendirme, e-postalardaki tüm potansiyel zararlı verileri tespit eder ve bir kuruluşun güvenlik durumundaki eksiklikleri ele alan, aşağıdaki konuları kapsayan önemli bulguları içeren, eyleme geçirilebilir bir rapor sunar:
- Kimlik avı saldırıları
- Fidye yazılımı ve kötü amaçlı yazılım
- Güvenlik açıklarından yararlanma
- Kötü amaçlı makrolar ve gelişmiş gizli tehditler
Bu makalede, OPSWAT E-posta Risk Değerlendirmesi'nin e-posta güvenliğini en üst düzeye çıkarma konusunda ciddi olan her kuruluş için bir zorunluluk olmasının en önemli üç nedenini inceleyeceğiz.
1. Proaktif Güvenlik
Email Security Açıkları Belirleyin ve Kapatın
OPSWAT'in kapsamlı değerlendirmesi sadece tespitle ilgili değildir; proaktif güvenlikten yararlanmakla ilgilidir. Değerlendirme, e-posta sistemlerinde "radar altında" bulunan kritik güvenlik açıklarını etkili bir şekilde tespit ederek, kullanıcıya ulaşmadan önce tespit edilebilecek ve ele alınabilecek potansiyel tehdit türlerini ortaya çıkarır.
Günümüzde birçok popüler e-posta güvenlik çözümü, kimlik avı, kötü amaçlı yazılım ve diğer saldırılar için yalnızca tespit yaklaşımını benimsemektedir. Bu sınırlı reaktif yetenek, yalnızca bilinen e-posta saldırılarıyla ilgilenildiği için etkinliği azaltmaktadır.
Güvenlik Açığı 1: Algılamayı atlatan kimlik avı tehditleri
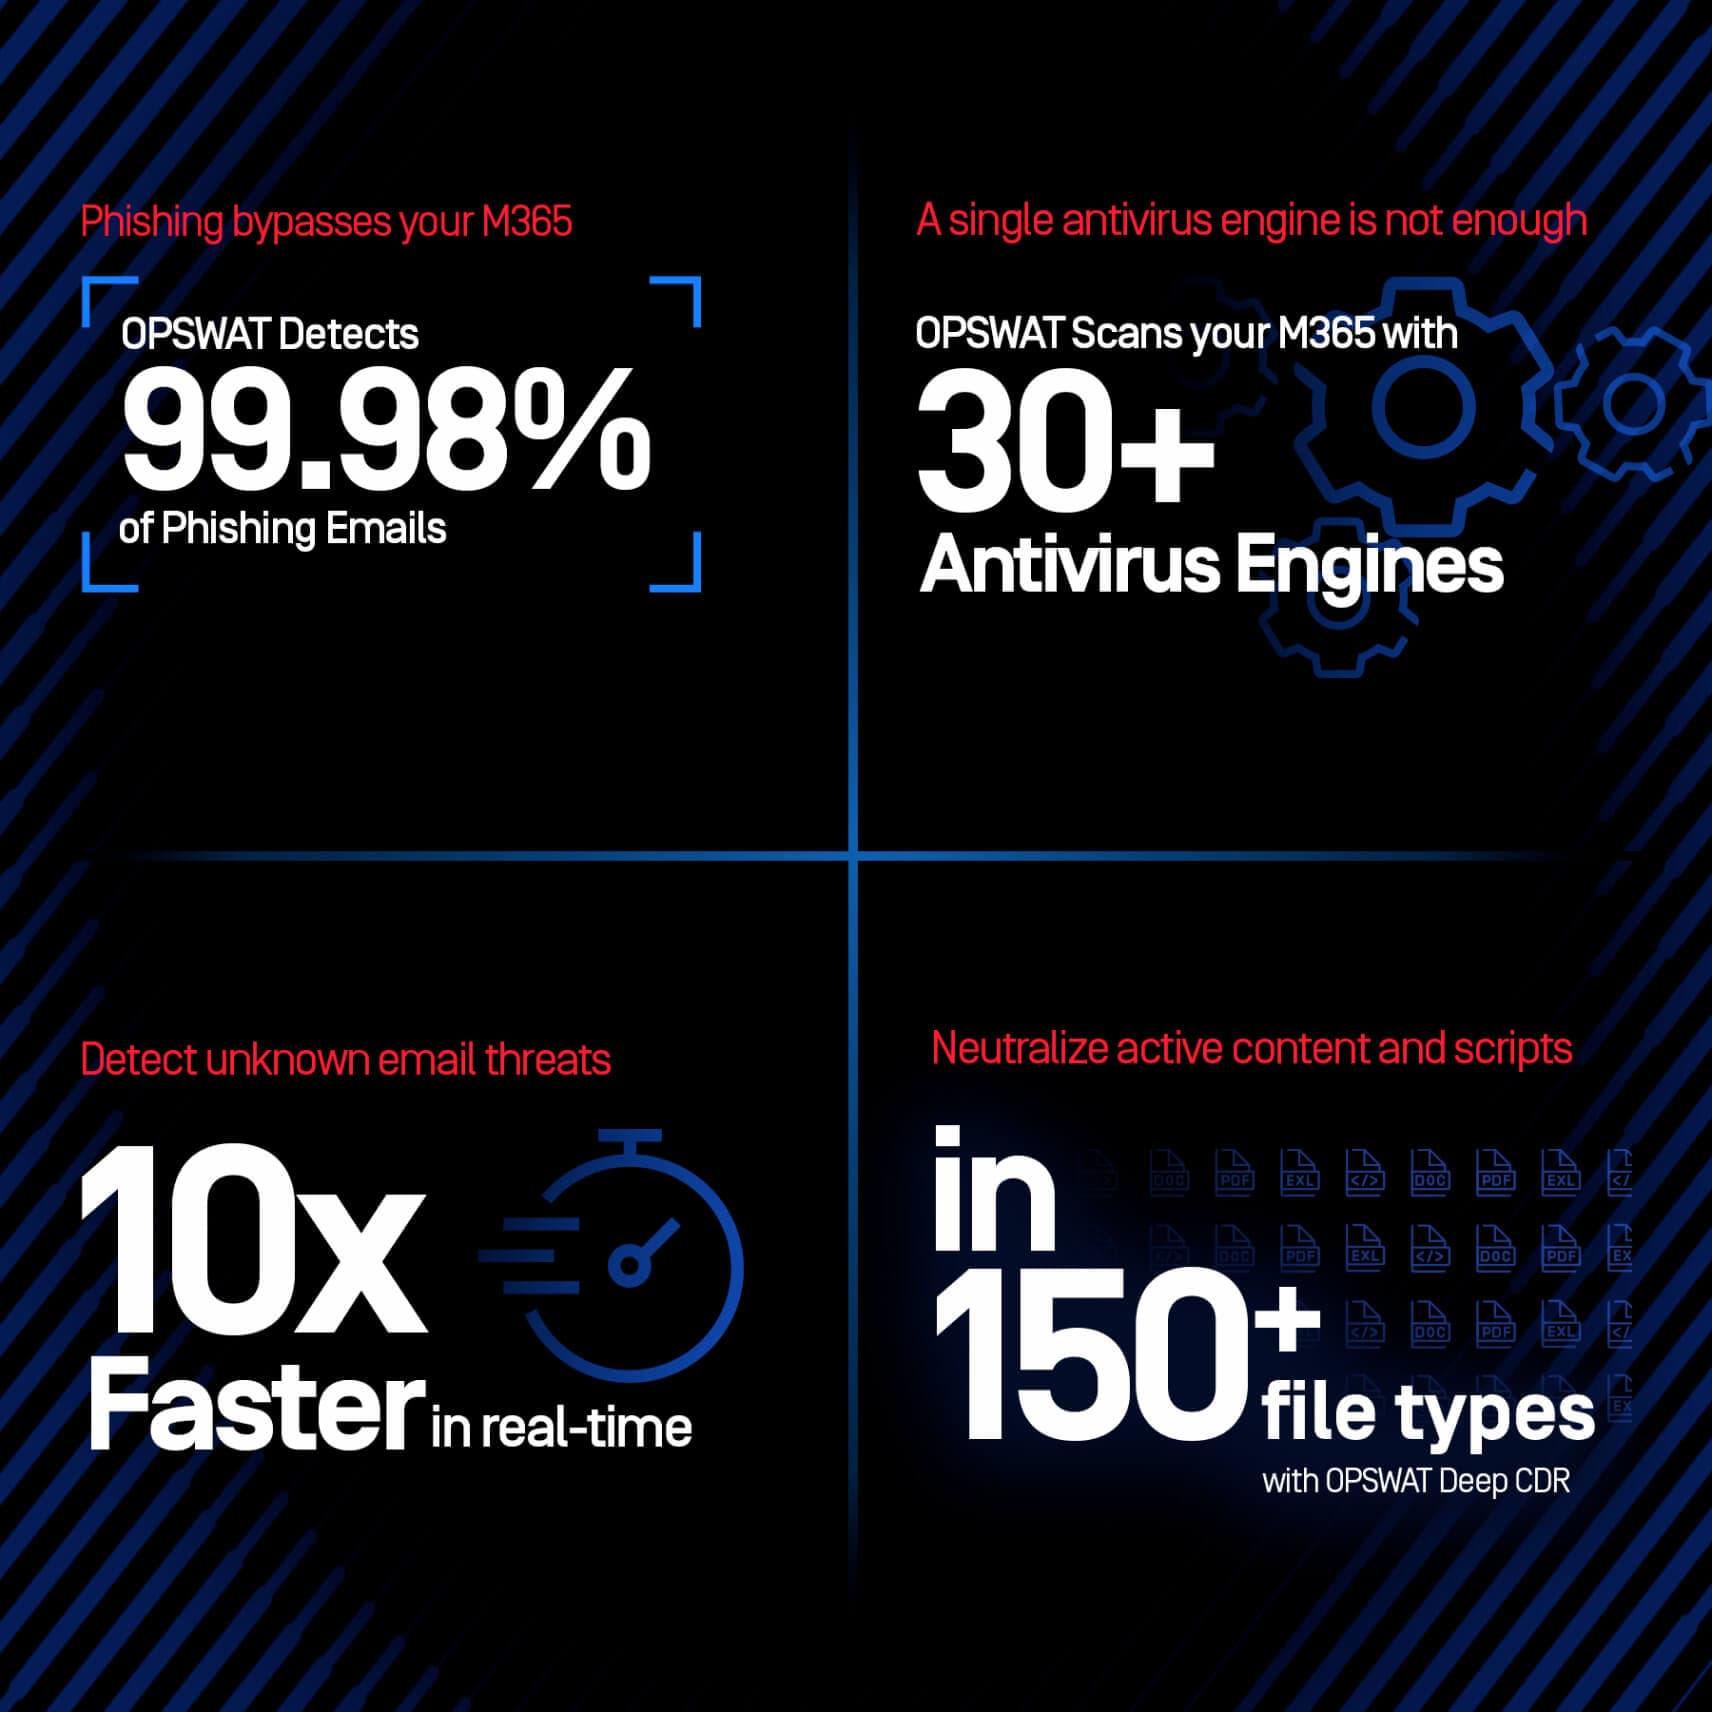
Siber düşmanlar daha da sofistike ve kaçamaklı hale geliyor. Bu durum Microsoft 365 gibi e-posta güvenlik çözümleri için önemli bir zorluk teşkil ediyor. Saldırganlar genellikle güvenilir alan adları veya URL'ler kullanarak saldırılarını izlemeyi ve etkisiz hale getirmeyi zorlaştırıyor. Ayrıca saldırganlar, başarılarını önlemek için gerçek zamanlı kimlik avı önleme uygulamasını gerektiren daha gelişmiş yöntemler kullanmaktadır.
Güvenlik Açığı 2: Algılamayı atlatan kötü amaçlı yazılım saldırıları
Kötü amaçlı yazılım saldırıları, özellikle de gelişmiş varyantlar, tek bir antivirüs motorunu zahmetsizce atlatabilir. Yalnızca tespit tabanlı mekanizmalara güvenmek, özellikle de ortalama tehdit tespit oranı %45,4 iken, bir Rus ruleti oyunu olabilir. Gelişmiş e-posta kaynaklı tehditler tek bir antivirüs motorunu kolayca atlatabildiğinden, tek bir kötü amaçlı yazılım motoruna güvenmek riskli olabilir.
2. Sorunsuz Analiz
Sıfır Kesinti: OPSWAT 'un E-posta Risk Değerlendirmesinin öne çıkan özelliklerinden biri de kesinti yaratmayan yapısıdır. Değerlendirme arka planda sorunsuz bir şekilde çalışır ve bir kuruluşun günlük e-posta işlemlerinin normal şekilde devam etmesini sağlar.
3. Maksimize Etmek için Hızlı İçgörüler Email Security
Hızlı Sonuçlar: Siber güvenlik dünyasında hız çok önemlidir. OPSWAT sadece iki hafta içinde eyleme geçirilebilir içgörüler sunar.
Uygulanabilir Öneriler: Mesele sadece güvenlik açıklarını tespit etmekle kalmaz; aynı zamanda çözümler sunmakla da ilgilidir. OPSWAT adresindeki uzmanlık ve analizler, potansiyel açıkların tespit edilmesine yardımcı olacak değerli bilgiler sağlar. Ayrıca, pratik öneriler tespit edilen sorunların hızla giderilmesine yardımcı olarak, e-posta sisteminin güvenli olmasını ve potansiyel tehditlere karşı korunmasını sağlar.
Savunmayı Güçlendirin: Hızlı içgörüler sayesinde kuruluşlar, savunmalarını güçlendirmek için derhal önlemler alabilir ve sağlam bir e-posta güvenliği duruşu sağlayabilir.
Önemli Çıkarımlar
Bakış Açısı: E-posta güvenliği sadece verileri korumakla kalmaz, aynı zamanda iş sürekliliğini de sağlar. OPSWAT adresindeki E-posta Risk Değerlendirmesi, geleneksel zihniyete meydan okuyarak, yalnızca algılama odaklı çözümlerin gözden kaçırdığı tehditleri ortaya çıkararak, reaktif ve statik bir yaklaşım yerine proaktif bir yaklaşımı savunur. Değerlendirmeden elde edilen paha biçilmez içgörüler ve önerilerle donanmış CISO, BT, siber güvenlik ve risk yöneticileri, e-posta güvenlik stratejilerini proaktif tehdit tespiti ve azaltmaya odaklanacak şekilde uyarlayabilirler.
Eylem: Tehditler ve mevcut koruyucu önlemler net bir şekilde anlaşıldıktan sonra, harekete geçme sorumluluğu kuruluşlara aittir.
OPSWAT 'un E-posta Risk Değerlendirmesi'ni uygulayarak, kuruluşlar mevcut tehditleri ortaya çıkarabilir ve e-posta iletişimlerinde maksimum güvenliği sağlayabilir.
Kuruluşunuzdaki e-posta saldırılarını tespit etmek için, bugün OPSWAT E-posta Risk Değerlendirmesi'ne kaydolun ve bilinen ve bilinmeyen tehditlere karşı savunmanızı güçlendirin.
