İlk olarak 14 Nisan 2022 tarihinde yayınlanmıştır.
Kuzey Amerika Elektrik Güvenilirliği Kurumu (NERC), Kuzey Amerika elektrik sisteminin işletilmesi için gerekli varlıkların güvenliğini sağlar
ve kritik altyapı sektörlerinde bir mükemmellik standardı ortaya koyar. Gereklilikleriyle birlikte, Elektrik Bilgi Paylaşımı
ve Analiz Merkezi (E-ISAC),siber güvenliğin NERC için önemini teyit eden bir başka siber güvenlik olgunluğu göstergesidir. Şubat ayında yayınlanan NERC’in 2021 Yıllık Raporu, enerji sektöründeki dijital dönüşümün beraberinde getirdiği artan saldırı tehdidinin gerçekliğini ortaya koymak amacıyla tedarik zinciri güvenlik açıklarına, fidye yazılımlarına ve CIP’ye dikkat çekti.
Güvenilirlik NERC için de önemlidir, öyle ki NERC ve Bölgesel Kuruluşlarından oluşan bir Elektrik Güvenilirlik Organizasyonu (ERO) Kurumsal ekibi vardır. Güvenilirlik, şiddetli hava koşulları gibi pek çok konuyu kapsarken, siber güvenlik de önemli bir rol oynamaktadır. 2015 yılında Ukrayna'nın elektrik şebekesine yapılan siber saldırı, Rusya ile devam eden çatışmalarla birlikte herkesin aklının bir köşesinde.
Bu siber güvenlik endişeleri yersiz değildir. Biden Yönetimi, bilgisayar korsanlarının uzaktan erişim sağlamasına ve dokuz federal kurumu ve yaklaşık 100 özel sektör SolarWinds müşterisini etkilemesine olanak tanıyan SolarWinds'in tedarik zinciri saldırısına karıştığı için Rusya'ya yaptırım uyguladı. NERC, E-ISAC'ın çeşitli devlet kurumlarıyla yakın bir şekilde çalıştığını ve saldırıya karşı bir endüstri tepkisini koordine etmek için bir kaplan ekibi oluşturduğunu bildirdi. Daha yakın zamanda, Log4J güvenlik açığı üçüncü taraf riskiyle ilgili endişeleri yeniden alevlendirdi.
Rusya, son iki yılda rekor seviyelere ulaşan fidye yazılımı saldırıları için de güvenli bir liman olarak görülüyor. Colonial Pipeline saldırısı ve buna bağlı olarak yaşanan kapanma elektrik sektörünü yakından etkilemiştir ve NERC, E-ISAC aracılığıyla bilgi paylaşımını artırarak savunmayı geliştirmeye odaklanmaya devam edilmesi çağrısında bulunmaktadır.
Bilgi Paylaşımı, Analiz ve Katılım ile Güvenliği Güçlendirmek
NERC'e göre, E-ISAC'ın Uzun Vadeli Stratejik Planının üç ayağı bilgi paylaşımı, analiz ve katılımdır. Bu ilkeler sektör genelinde bilgi paylaşımına yöneliktir, ancak bu paylaşıma kurum içinden başlanmalıdır. Bir güvenlik operasyon merkezi (SOC) ve bir olay müdahale (IR) ekibi geliştirmek, siber güvenlik olgunluğunu iyileştirmek için uzun bir yol kat eder, ancak en gelişmiş kuruluşlar, ilgili manuel süreçlerin çoğunu otomatikleştirmeye ve düzenlemeye yardımcı olabilecek araçlara yönelmektedir.
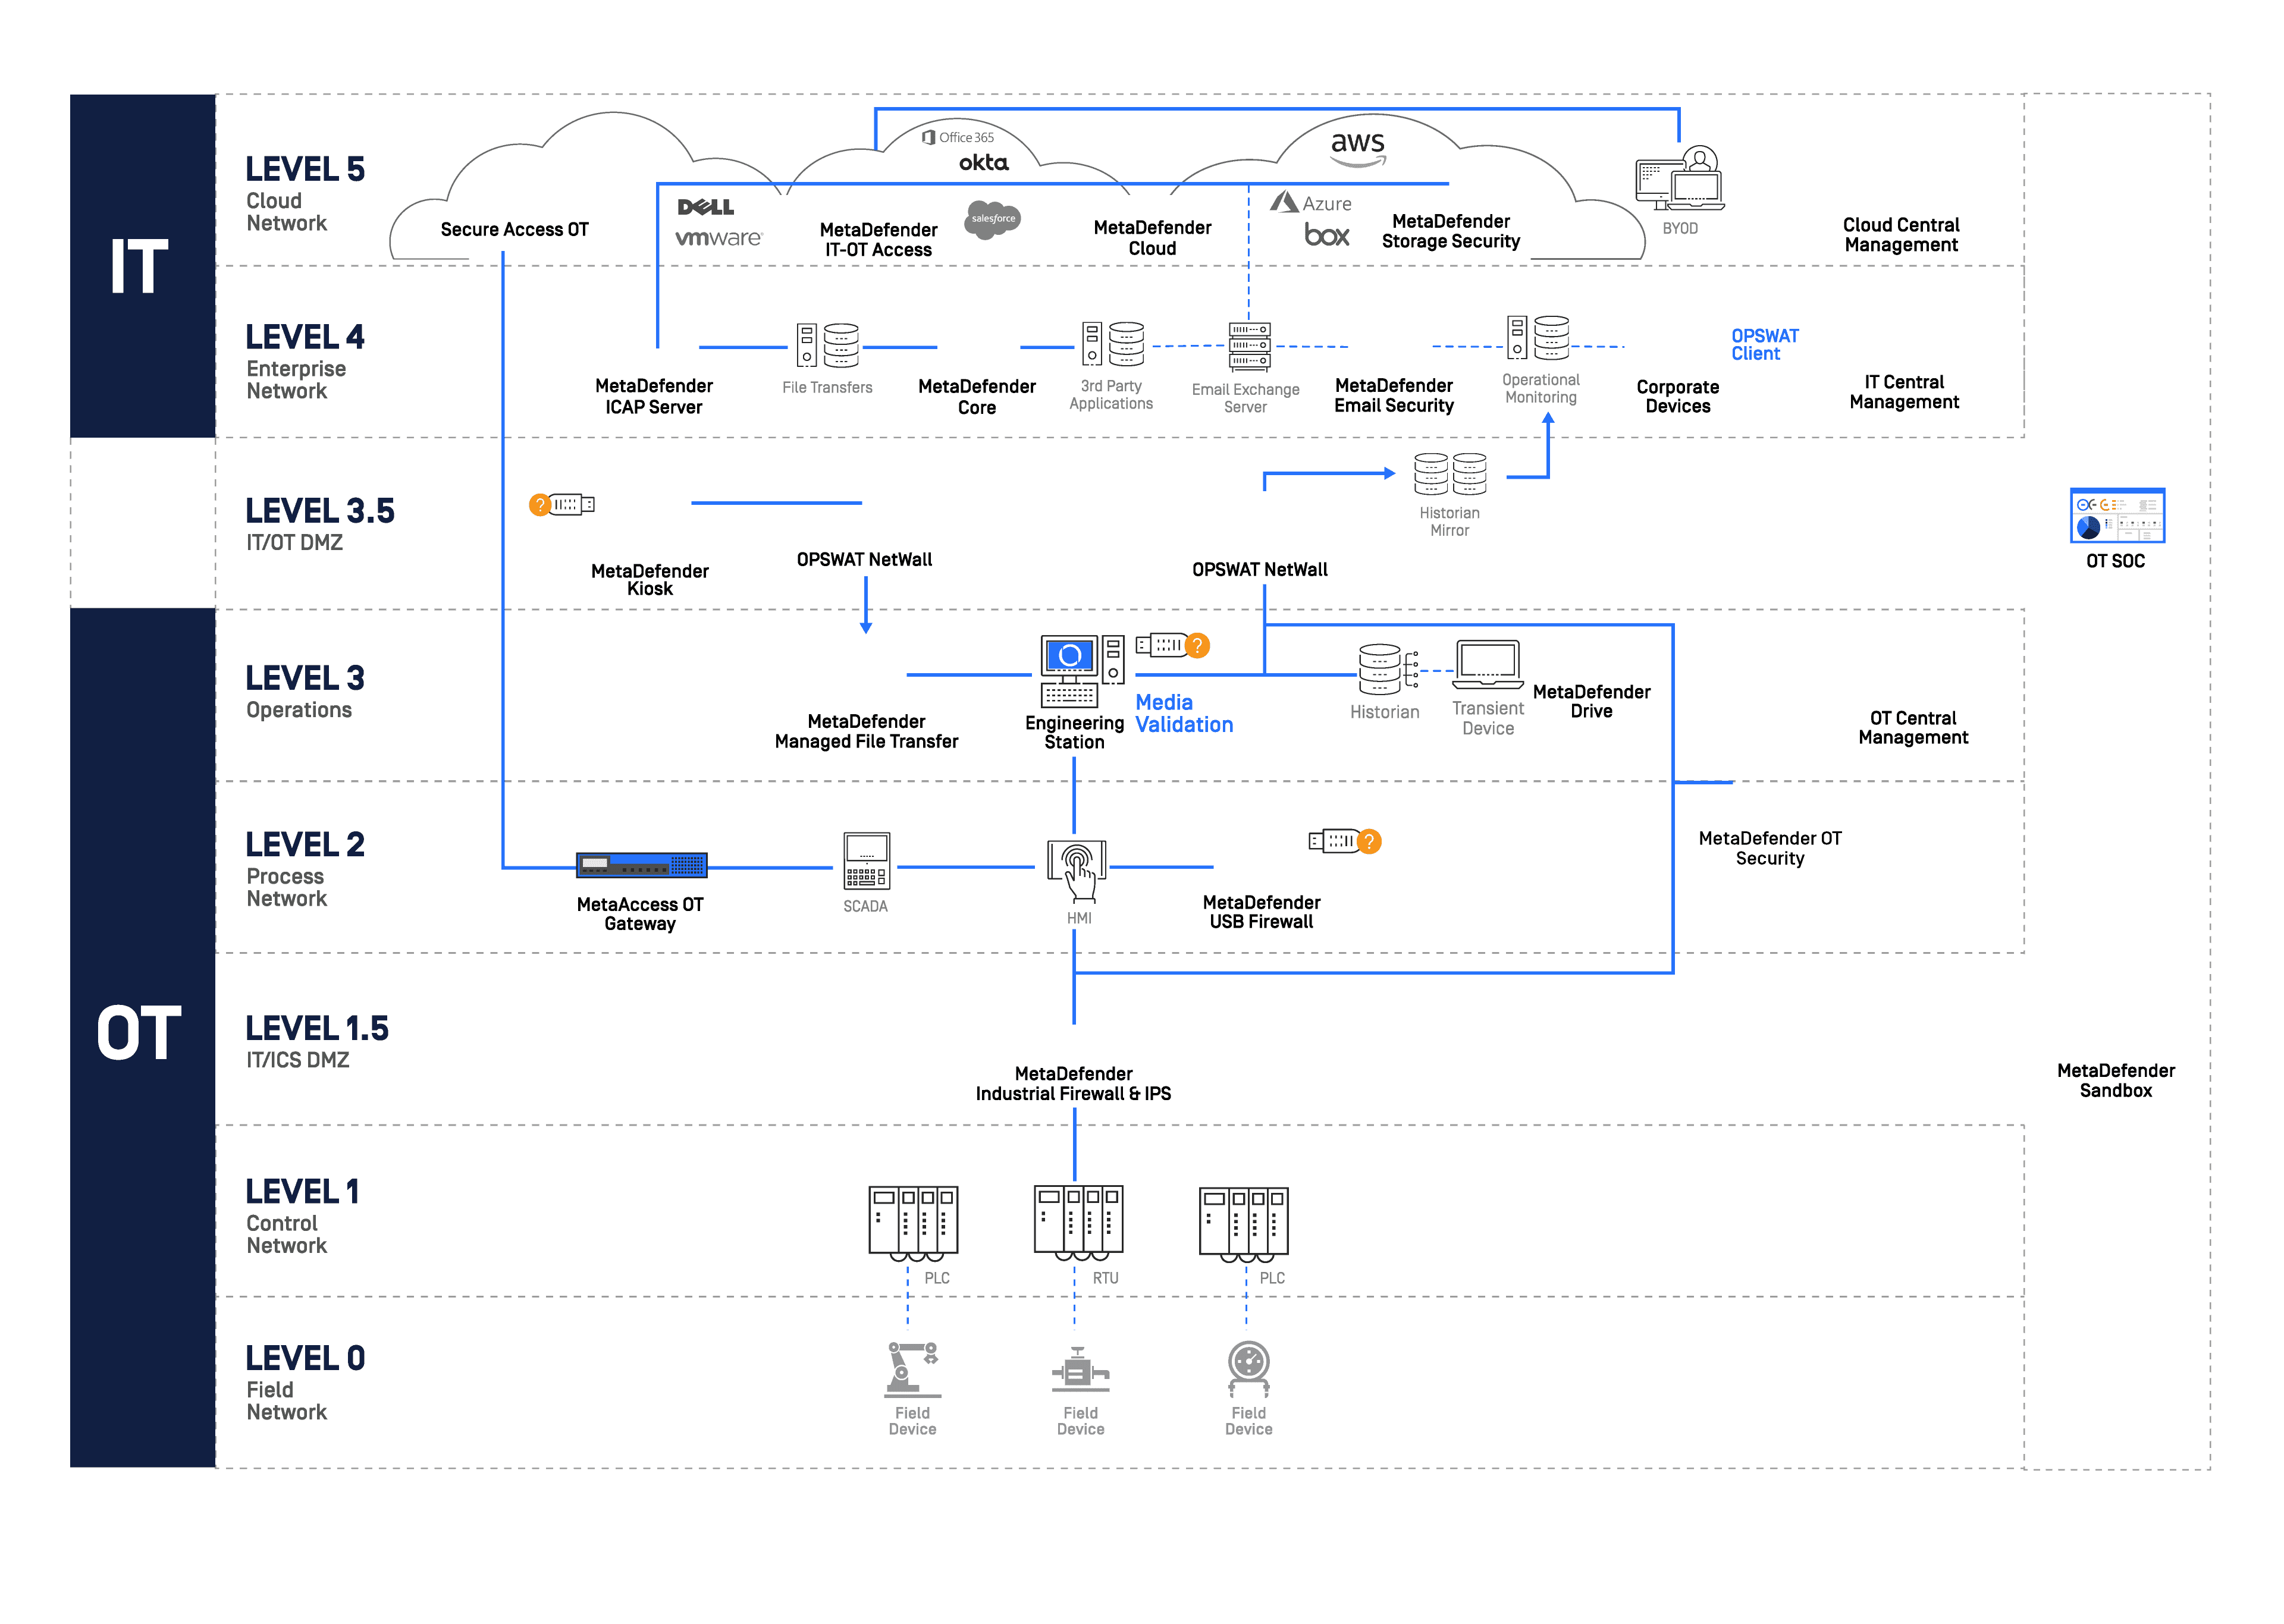
NERC ayrıca, topluca “ Supply Chain ” Standartları olarak bilinen ve 1 Ekim 2022 tarihinde yürürlüğe girecek olan üç yeni CIP gerekliliğini de onaylamıştır. Operasyonel Teknoloji (OT) ortamları genellikle BT sistemlerinden izole edildiği için geleneksel BT ortamlarına karmaşıklık kattığından, bu düzenlemeleri yönetmek zor olabilir. Hava boşluklu ağlar bile, BT ve OT ekipleri, mühendisler ve yüklenicilerin bu sistemleri taşınabilir ortamlarla çalıştırmak, bakımını yapmak, güncellemek, denetlemek ve yönetmek için ihtiyaç duydukları doğrudan fiziksel erişime karşı savunmasızdır. Zorlu olsa da, bu senaryolara bir çözüm, yüksek güvenlikli tesislere girmeden önce taşınabilir cihazları ve çıkarılabilir ortamları siber güvenlik riskleri açısından taramak iç OPSWAT’ın MetaDefender Kioskgibi bir fiziksel cihazın devreye alınması olabilir; bu cihaz, yüksek güvenlikli tesislere girmeden önce taşınabilir cihazları ve çıkarılabilir ortamları siber güvenlik riskleri açısından tarar.
Hükümet siber güvenlik ve kritik altyapı korumasına daha fazla odaklanırken, NERC'in diğer birçok kritik altyapı sektöründen bir adım önde olduğu görülüyor. Zero Trust siber güvenlikle ilgili ulusal konuşmalara girerken, görünürlük, analitik, otomasyon ve düzenleme temeliyle başlamak önemlidir.
Blog: Siber Güvenlik Uyumluluğunu Anlamak (İşletmenizi Koruyun ve Rekabet Avantajı Elde Edin)
OPSWAT OT ve Industrial Siber Güvenlik Çözümlerinin kritik ortamlarınızı korumaya nasıl yardımcı olabileceğini öğrenin ve daha fazla bilgi için siber güvenlik uzmanlarımızdan biriyle iletişime geçin.