İlk Yayın Tarihi 17 Şubat 2014.
Video dosyaları genellikle potansiyel olarak zararlı veya virüs bulaşmış dosya türleri olarak görülmez, ancak kötü amaçlı yazılımların bir video dosyasına gömülmesi veya video dosyası kılığına girmesi mümkündür. Bu yaygın yanılgı nedeniyle, ses ve video dosyaları kötü amaçlı yazılım geliştiricileri için ilgi çekici tehdit vektörleridir.
Video Dosyaları İçin Neden Endişe Duyuluyor?
- Media Oynatıcılar sıkça kullanılan yazılımlar olup, kullanıcılar genellikle bunları uzun süre kullanma eğilimindedir; bu sırada diğer işlerini yaparken oynatıcıları açık bırakırlar ve sık sık medya akışları arasında geçiş yaparlar.
- Medya oynatıcılarda pek çok güvenlik açığı tespit edilmiştir. NIST [1], 2000’den 2014’e kadar 1.200’den fazla güvenlik açığını ortaya koymuştur [2]. 2020’nin başlarında NIST, Android Media Framework’te CVE-2020-0002 adlı yeni bir yüksek ciddiyet derecesine sahip güvenlik açığını kaydetmiştir.
- Cazip video içeriği ve yüksek hızlı internet, kullanıcıları dikkat etmeden indirmeye ve paylaşmaya yönlendiriyor ve bu dosyalar nispeten zararsız olarak algılandığından, kullanıcılar kendilerine verilen dosyaları oynatma eğiliminde oluyor.
- Söz konusu dosya biçimleri ikili akışlardır ve genellikle oldukça karmaşıktır. Bunları işlemek için büyük ölçüde ayrıştırma işlemi gerekir ve oynatma hesaplamaları kolaylıkla tamsayı hatalarına yol açabilir.
- Dosya genellikle büyüktür; kullanıcıların performans etkisinden kaçınmak için tarama çözümlerini atlaması muhtemeldir.
- Nispeten zararsız olarak algılanırlar - kullanıcıların kendilerine verilen dosyaları oynatmaları muhtemeldir.
- Çok çeşitli ses oynatıcılar ve pek çok farklı kodek ile ses dosyası eklentisi bulunmaktadır; bunların hepsi genellikle güvenlik konusuna odaklanmayan kişiler tarafından yazılmıştır.
- Kullanıcılar pek çok güvenilmez kaynaktan video indiriyor ve bu videolar oldukça yüksek ayrıcalık ve öncelikle çalıştırılıyor. Örneğin, Windows Vista’da, düşük ayrıcalıklı bir Internet Explorer örneği, daha yüksek ayrıcalıklı bir Windows Media Player’da içerik çalıştırabilir.
- Videolar sıklıkla kullanıcının açık onayı olmadan çağrılır (örn. bir web sayfasına gömülü olarak) [3].
Tipik Güvenlik Açığı Vektörleri
Değiştirilmiş bir video dosyası ile medya oynatıcıyı bulanıklaştırma
Fuzzing, bir programa geçersiz, beklenmedik veya rastgele veriler sağlayarak programın beklenmedik şekilde davranmasını sağlamaya yönelik genel bir yöntemdir.
Fuzzing, derin hataları bulmak üzere tasarlanmıştır ve geliştiriciler tarafından kodun sağlamlığını garanti altına almak için kullanılır; ancak, bir geliştiricinin en iyi aracı, kullanıcıyı istismar etmek için de kullanılabilir. "Format konusunda katı" olduğu varsayılan medya oynatıcılar için, bozuk bir gerçek video dosyası, çoğu null işaretçilerin dereferanslanmasından kaynaklanan birçok hatayı ortaya çıkarabilir. Bu durum, uygunsuz bellek erişimine yol açar ve bu da belleğe yazılması amaçlanmayan bir şeyin yazılmasına olanak tanır [4]. Neyse ki, medya oynatıcılarına fuzzing uygulamak, dosya formatı hakkında derinlemesine bilgi gerektirir; aksi takdirde bozuk dosya, oynatıcı tarafından basitçe göz ardı edilir.
Video dosyasına köprüler gömme
Modern medya dosyalarına bir URL yerleştirerek daha doğrudan bir yöntem elde edilir.
Örneğin, Microsoft Advanced System Format (ASF), basit komut dosyası komutlarının çalıştırılmasına imkân tanır. Bu durumda, “URLANDEXIT” komutu belirli bir adrese ve herhangi bir URL’nin sonuna yerleştirilir. Bu kod çalıştırıldığında, kullanıcı, genellikle bir kodek kılığına girmiş ve medya dosyasını oynatmak için indirilmesini isteyen bir yürütülebilir dosyayı indirmeye yönlendirilir.
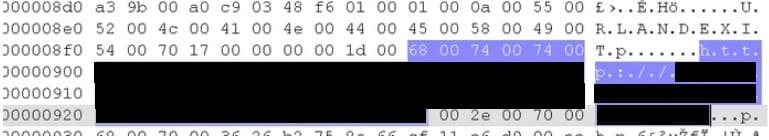
MetaDefender Cloud, OPSWAT adresindeki kötü amaçlı yazılım önleme çoklu tarama aracı, bu tür bir dosyanın örneğini sunmaktadır:
https://metadefender.opswat.com/results#!/file/c88e9ff9e59341eba97626d5beab7ebd/regular/information.
Tehdit adı "GetCodec"tir. Bu örnekte, medya oynatıcı bir truva atını indirmek üzere bir bağlantıya yönlendirilmiştir. Taranan truva atını buradan inceleyebilirsiniz.
Dosya Türü İstismarlarına Örnekler
Aşağıdaki tabloda, kullanıcıyı kötü amaçlı sitelere yönlendirerek veya hedef kullanıcıların sistemlerinde uzaktan rastgele kodlar çalıştırarak istismar edilen yaygın medya dosyası biçimleri listelenmiştir.
Dosya Biçimi | Algılama | Tanım |
Windows | Downloader-UA.b | Dijital Haklar Yönetimindeki açıklardan yararlanıyor |
Gerçek Media | W32/Realor.worm | Real Media dosyalarına kötü amaçlı sitelere bağlantı gömmek için bulaştırır |
Gerçek Media | İnsan yapımı | İstemde bulunmadan kötü amaçlı web sayfalarını başlatır |
QucikTime.mov | İnsan yapımı | Pornografik sitelere gömülü köprüler başlatır |
Adobe Flash.swf | Exploit-CVE-2007-0071 | DefineSceneAndFrameLabelData etiketindeki güvenlik açığı |
Windows.asf | W32/GetCodec.worm | Zararlı web sayfalarına bağlantılar yerleştirmek için .asf dosyalarına bulaşır |
Adobe Flash.swf | Exploit-SWF.c | AVM2 "yeni işlev" işlem kodunda güvenlik açığı |
QuickTime.mov | İnsan yapımı | Hedef kullanıcının sisteminde rastgele kod çalıştırır |
Adobe Flash.swf | Exploit-CVE-2010-2885 | ActionScript Virtual Machine 2'de Güvenlik Açığı |
Adobe Flash.swf | Exploit-CVE2010-3654 | AVM2 MultiName düğme sınıfında güvenlik açığı |
Windows .wmv | CVE-2013-3127'den Yararlanma | WMV Video Kod Çözücü Uzaktan Kod Yürütme Güvenlik Açığı |
Matroska Video .mkv | Exploit-CVE2019-14438 | VLC'deki güvenlik açığı, hedef kullanıcının sisteminde ayrıcalıklarla keyfi kod çalıştırır |
Çözümler
Artık birçok kötü amaçlı yazılım önleme yazılımı üreticisi, medya türü dosyalarının içindeki URL imzalarını tarayarak algılama özelliğini eklemiştir. OPSWAT
MetaDefender Multiscanning teknolojisi, 35'ten fazla kötü amaçlı yazılımdan koruma motorundan yararlanır ve
bilinen ve bilinmeyen tehditlerin algılanmasını önemli ölçüde iyileştirir. Deep CDR™ Teknolojisi ayrıca video ve ses dosya formatlarını da destekler ve Sıfır Günü
saldırılarının önlenmesine yardımcı olabilir. MetaDefender’nin file-based vulnerability assessment teknolojisi, medya oynatıcı
kurulum dosyalarındaki güvenlik açıklarını, bunlar yüklenmeden önce tespit edebilir.
OPSWAT Solutions yazılımınız yoksa, medya dosyalarına daha fazla dikkat etmeniz, güvenilir olmayan dosyaları açmamanız, medya oynatıcıları asla yükseltilmiş ayrıcalıklarla çalıştırmamanız ve bilinmeyen kodeklerin veya şüpheli lisansların indirilmesini kabul etmemeniz gerekir. Güvenlik açıklarından kaçınmak için medya oynatıcı yazılımınızı her zaman güncel tutun.
Referanslar
[1] Ulusal Güvenlik Açığı Veritabanı.
[2] Ölümcül Müzik: Hackerlar, Media Müzik Çalıcısındaki Güvenlik Açıklarını Kötüye Kullanıyor.
[3] David Thiel. " Media 'daki Güvenlik Açıklarını Ortaya ÇıkarmakSoftware".
.click-padding{ padding-top: 118px; }
