- Önemli Çıkarımlar
- Office 365 için Microsoft Defender, Kuruluşunuz İçin Yeterli mi?
- Microsoft Defender for Office 365 Neleri Korur?
- Microsoft 365 Güvenlik Planları Korumanızı Nasıl Değiştirir?
- Güvenli Eklerin Sınırlamaları ve Dosya Kaynaklı Kalan Riskler Nelerdir?
- Dosya Temizleme, Algılama ve Engelleme İşlemlerinden Nasıl Farklıdır?
- Microsoft 365’te Hangi Ek Dosya Güvenliği Denetimlerini Değerlendirmelisiniz?
- Microsoft 365 Dosya Güvenliği Seçeneklerini Nasıl Karşılaştırmalısınız?
- MetaDefender 'ın Microsoft 365 için Yerel Korumayı Nasıl Genişlettiği
- Risk Düzeyinize En Uygun Microsoft 365 Dosya Koruma Stratejisi Hangisidir?
- Sıkça Sorulan Sorular (SSS)
Önemli Çıkarımlar
- Tehdit hacmi, kalan riskleri yönetim kurulu düzeyinde bir endişe haline getiriyor. Microsoft her gün 100 trilyon güvenlik sinyalini işlediğini bildiriyor; saldırganların işletmeye zarar verebilmesi için tek bir başarılı dosya, bağlantı veya kimlik bilgisi yoluna ihtiyaçları var.
- Yeterlilik, evrensel bir karar değil, bir risk değerlendirmesidir. Defender for Office 365’in kuruluşunuz için yeterli olup olmadığı, lisans kademesine, yapılandırma olgunluğuna, işbirliği kapsamına ve dosya yoluyla gerçekleştirilen başarılı bir saldırının sonuçlarına bağlıdır.
- Kapsam, plana göre değişiklik gösterir. Exchange Online Protection, Plan 1 ve Plan 2, önleme, soruşturma ve otomasyon yeteneklerini kademeli olarak artırır; ancak bir plana sahip olmak, her politikanın doğru şekilde ayarlandığını garanti etmez.
- Kalan risk, belirli dosya koşullarında yoğunlaşmaktadır. Şifre korumalı dosyalar, iç içe geçmiş arşivler, hatalı biçimlendirilmiş belgeler ve tespit edilmeyi zorlaştıran sıfırıncı gün tehditleri, yerel algılama sistemlerini atlatma olasılığı daha yüksektir.
- Tespit ve engelleme, dosya temizleme işleminden farklıdır. İçerik Etkisizleştirme ve Yeniden Oluşturma (CDR) yöntemi, dosyayı sadece izin vermek ya da tamamen engellemek yerine, riskli bileşenleri kaldırır ve kullanılabilir bir dosya olarak yeniden oluşturur.
- Katmanlı bir yaklaşım, posta akışını kesintiye uğratmadan kalan güvenlik açıklarını azaltabilir. MetaDefender™ for Microsoft 365, MX kaydı değişiklikleri veya yeni donanım gerektirmeden Microsoft 365 kiracısına çoklu tarama, Deep CDR™ Teknolojisi, hızlı geçişli emülasyon tabanlı sanal ortam ve yapay zeka destekli yürütme öncesi kötü amaçlı yazılım algılama özelliklerini ekler.
Office 365 için Microsoft Defender, Kuruluşunuz İçin Yeterli mi?
Microsoft Defender for Office 365, Microsoft 365 için Microsoft’un başlıca e-posta ve işbirliği güvenlik çözümüdür; Exchange Online, Teams, SharePoint Online ve OneDrive’da kimlik avı ve kötü amaçlı yazılım koruması, Güvenli Bağlantılar ve Güvenli Ekler koruması sağlar. Kapsamın derinliği lisans kademesine, ilke yapılandırmasına ve dosya türüne bağlıdır; bu durum, bazı kuruluşlar için sıfırıncı gün ve algılama sistemlerini atlatan dosya kaynaklı tehditlere karşı bir miktar maruz kalma riskini beraberinde getirir.
Microsoft 365, kurumsal iletişim, işbirliği ve dosya paylaşımının bir araya geldiği bir platformdur; bu da onu bilgisayar korsanları için son derece cazip bir saldırı hedefi haline getirir. Microsoft şöyle bildiriyor:
- kullanıcıları kötü amaçlı yazılımlardan ve kimlik avından korumak için günde ortalama 5 milyar e-postayı tarayarak,
- her gün 4,5 milyon yeni kötü amaçlı yazılım dosyasını engelleyerek,
- ve her gün 100 trilyon güvenlik sinyalini işliyor.
Güvenlik sorumluları için asıl soru, yerel denetimlerin, kuruluşlarının e-posta, Teams, SharePoint Online ve OneDrive üzerinden dosya alışverişi yapma biçimlerine uygun, yeterince doğrulanmış bir dosya koruması sağlayıp sağlamadığıdır. Uygulamada, Microsoft Defender for Office 365’in yeterli olup olmadığı, risk toleransınıza, lisans kademenize ve kiracınız üzerinden her gün aktarılan dosya türlerine bağlıdır. Yerel koruma, Microsoft 365 müşterilerine güçlü bir güvenlik temeli sağlar; ancak bu temel, e-posta ve işbirliği iş akışları genelinde eksiksiz bir dosya güvenilirliği stratejisiyle aynı şey değildir. Bir dosya tam olarak incelenemediğinde, ilk analiz sırasında kötü niyetli davranış tespit edilemediğinde veya bir tehdit, kullanıcıların dosyaya erişim sağladıktan sonra keşfedildiğinde artık risk ortaya çıkabilir.
Kararı etkilemesi gereken faktörler:
- Lisans ve yapılandırma olgunluğu: Plan 1 veya Plan 2 özelliklerinin etkinleştirilip etkinleştirilmediği, ayarlanıp ayarlanmadığı ve doğrulanıp doğrulanmadığı.
- İşbirliği kapsamı: Microsoft Teams, SharePoint Online ve OneDrive’da gerçekleşen dosya etkinliklerinin, yalnızca e-postaya kıyasla ne kadar olduğu.
- Dosya karmaşıklığı: Şifre korumalı dosyalara, iç içe geçmiş arşivlere ve alışılmadık belge yapılarına maruz kalma.
- Uyum gereklilikleri: Düzenleyici kurumların, dosya işleme süreçlerine ilişkin belgelenmiş ve denetlenebilir kanıtlar bekleyip beklemedikleri.
- Bir başarısızlığın sonuçları: Başarılı bir dosya kaynaklı saldırının kuruluşunuza operasyonel ve mali açıdan ne kadar maliyete yol açacağı.
Yerli Koruma Ne Zaman Yeterli Olabilir?
Standart risk profillerine sahip, olgun bir Microsoft güvenlik yönetimi sistemine sahip, iyi ayarlanmış ilkelere sahip ve yüksek riskli dosya alışverişi sınırlı olan kuruluşlar, genellikle doğru şekilde yapılandırılmış bir Defender for Office 365 dağıtımından yeterli koruma elde ederler. Burada “yeterlilik”, etkinleştirilmiş lisansın yanı sıra doğrulanmış yapılandırma, aktif soruşturma ve müdahale süreçlerini de gerektirir.
Yerel Korumanın Ek Bir Katmana İhtiyaç Duyabileceği Durumlar
Yüksek riskli koşullar, yeterlilik değerlendirmesini değiştirir: düzenlemeye tabi veriler, kritik işlemler, yüksek değerli fikri mülkiyet, sık dış dosya alışverişi ve teslimat sonrası maruz kalmaya karşı düşük tolerans. Bu koşullarda bulunan kuruluşlar, genellikle yalnızca yerleşik kontrollerin sağladığından daha kapsamlı dosya incelemesine, proaktif veri temizlemeye ve daha ayrıntılı denetim kanıtlarına ihtiyaç duyar.
Microsoft Defender for Office 365 Neleri Korur?
Microsoft Defender for Office 365, e-postaları, bağlantıları, ekleri ve desteklenen işbirliği iş akışlarını korurken, uygun planlarda kimlik sahtekarlığı önleme ve güvenliği ihlal edilmiş kullanıcı uyarıları da sağlar. Her bir özelliğin kullanılabilirliği ve işleyişi, lisanslama, iş yükü desteği ve ilke yapılandırmasına bağlıdır; bu nedenle, bunların tek bir paket olarak çalıştığını varsaymak yerine, bu alanları ayrı ayrı doğrulayın.
- Güvenli Ekler: Desteklenen dosyaları, patlatma ve engelleme, izleme veya dinamik teslimat gibi karar tabanlı işlemler kullanarak değerlendirir.
- Güvenli Bağlantılar: Tıklama anında URL değerlendirmesi ve bağlantı yeniden yazma; bu işlem, ek veya dosya içeriği incelemesinden ayrıdır.
- Kimlik avı ve kimlik taklitçiliğine karşı koruma: Sosyal mühendislik ve kurumsal e-posta dolandırıcılığı (BEC) senaryolarına yönelik sahte e-posta analizi, posta kutusu analizi ve kimlik taklitçiliği algılama.
- Soruşturma ve müdahale: uyarı, otomatik soruşturma ve müdahale ile tehdit avcılığı; bu hizmetlerin kapsamı, seçilen plana ve SOC’nin mevcut personel sayısına göre değişiklik gösterir.
- Teams, SharePoint Online ve OneDrive kapsamı: Microsoft, bu iş yükleri genelinde desteklenen dosyaları korur; ancak tam davranış, lisansa, ilkeye ve dosya durumuna göre değişiklik gösterir. Teams dosyaları genellikle SharePoint Online veya OneDrive’da depolanır; bu nedenle yöneticiler, Teams’in ayrı ve tek tip bir kapsama sahip olduğunu varsaymak yerine, gerçek depolama yolunu ve ilke kapsamını doğrulamalıdır.
Microsoft 365 Güvenlik Planları Korumanızı Nasıl Değiştirir?
Exchange Online Protection, Microsoft Defender for Office 365 Plan 1 ve Plan 2, tek bir ürün içindeki aşamalı ayarlardan ziyade birbirinden farklı güvenlik temel standartlarını temsil eder. Paket içeriği ve ön koşullar değişebileceğinden, güncel özellik ve lisans bilgilerini her zaman Microsoft belgeleriyle karşılaştırarak doğrulayın.
Plan | Neler Sunuyor? |
Temel kötü amaçlı yazılım önleme, spam önleme, kimlik avı önleme, sahte kimlik koruması ile posta akışı ve karantina denetimleri | |
Tüm bulut posta kutuları için yerleşik güvenlik özelliklerine ek olarak, Güvenli Ekler, Güvenli Bağlantılar, gerçek zamanlı algılama ve kullanıcı ile etki alanı kimliği taklitine karşı koruma gibi gelişmiş kimlik avı önleme özellikleri sunar | |
Plan 1’e ek olarak tehdit soruşturma ve avlama, kampanya analizi, Otomatik Soruşturma ve Müdahale ile Saldırı Simülasyonu Eğitimi özelliklerini ekler |
Bir plana sahip olmak, tutarlı bir koruma garantisi vermez. Yapılandırma incelemesi ve kontrollü testler yoluyla, atanan lisansları, etkinleştirilmiş ilkeleri, korunan alıcıları ve iş yükü ayarlarını gerçek ortamınızla karşılaştırın. Paket halinde sunulan güvenlik çözümlerinde bile, doğru korumaların gerekli yerlerde etkin olduğu kanıtlanmalıdır.
Güvenli Eklerin Sınırlamaları ve Dosya Kaynaklı Kalan Riskler Nelerdir?
Safe Attachments özelliğinin devreye alınmasından sonra kalan risk, belirli bir dizi dosya koşulu ve teslimat zamanlamasındaki boşluklarda yoğunlaşmaktadır.
- Bilinmeyen ve sıfırıncı gün kötü amaçlı yazılımlar: Kum havuzu, itibar analizi ve makine öğrenimi sayesinde birçok bilinmeyen tehdit tespit edilebilir; ancak hiçbir algılama sistemi, daha önce görülmemiş her dosyayı yakalayacağını garanti edemez ve algılamadan kaçan kötü amaçlı yazılımlar, kesin bir kararın verilmesini geciktirebilir veya engelleyebilir.
- Silah olarak kullanılan ve hatalı biçimlendirilmiş belgeler: Etkin içerik, makrolar, gömülü nesneler ve kasıtlı olarak hatalı biçimlendirilmiş dosya yapıları, analizi zorlaştırarak, kullanıcıların dosyayla etkileşime girmeden önce gereksiz dosya bileşenlerini ortadan kaldırmayı gerektiren farklı bir zorluk yaratır.
- İç içe geçmiş dosyalar ve karmaşık arşivler: arşivlerin içinde bulunan arşivler, gömülü belgeler ve aşırı büyük ya da alışılmadık yapılar, inceleme derinliğini veya işleme sınırlarını aşabilir.
- Şifre korumalı ve şifrelenmiş dosyalar: Standart güvenlik araçları, şifre olmadan şifrelenmiş içeriği tam olarak inceleyemez; bu da engelleme, karantinaya alma, manuel inceleme veya güvenli bir şifre gönderme iş akışı arasında bir seçim yapılmasını zorunlu kılar.
- Dağıtım sonrası maruz kalma aralığı: Geriye dönük tespit ve otomatik düzeltme, kalma süresini kısaltır; ancak bu, dağıtım öncesinde riskli içeriğe erişimi engellemekten farklıdır.
- Yapılandırma eksiklikleri: Politika kapsamı, istisnalar, güvenilir gönderen kuralları ve kullanıcılar veya etki alanları arasında tutarsız ayarlar, çoğu zaman temel algılama teknolojisinden daha fazla kalıntı riski oluşturur.
“Tespit temelli e-posta güvenliği, bilinen tehditlere karşı mükemmel bir şekilde işlev görür. Ancak tek başına, Microsoft’un 2026 yılının 1. çeyreğindebelgelediği tehdit modelleri karşısında artık tek başına yeterli değildir.”
Dosya Temizleme, Algılama ve Engelleme İşlemlerinden Nasıl Farklıdır?
Kötü Amaçlı Bir Karar Sonrasında Algılama ve Engelleme İşlemleri
Karar tabanlı denetimler, içeriği sınıflandırır ve ardından ilkeye göre içeriğe izin verir, geciktirir, karantinaya alır, değiştirir veya engeller. Bu yaklaşım, her eylemin öncelikle güvenilir bir karara varılmasına bağlı olması nedeniyle, yanlış pozitifler, gecikmeli kararlar, kullanıcı erişimi ve iş kesintisi arasında bir denge kurmayı gerektirir.
İçerik Temizleme ve Yeniden Yapılandırma İşlemi Bir Dosyaya Ne Yapar?
İçerik Temizleme ve Yeniden Oluşturma (Content Disarm and Reconstruction), desteklenen bir dosyayı parçalara ayırır, kurulum politikasının gerektirdiği şekilde potansiyel olarak riskli bileşenleri kaldırır veya etkisiz hale getirir ve kullanılabilir içeriği yeniden oluşturur. Bu, her tehdidin önleneceği anlamına gelmeksizin, belirli bir kötü amaçlı yazılım ailesini tanımlamaya olan bağımlılığı azaltır. Kullanıcıların hâlâ erişmesi gereken faturalar, sözleşmeler ve iş ortakları tarafından gönderilen belgeler için, içeriği temizlemek genellikle engellemekten daha pratiktir. Güvenlik, hukuk veya uyum ekipleri, sorumluluk zinciri ve denetim amaçları doğrultusunda orijinal dosyaların kontrollü bir şekilde saklanmasını hâlâ gerektirebilir.
Microsoft 365’te Hangi Ek Dosya Güvenliği Denetimlerini Değerlendirmelisiniz?
Üretici tarafsız değerlendirmede, özellik sayısını karşılaştırmaya göre ölçülebilir inceleme derinliği, önleme sonuçları, kiracı kapsamı, denetlenebilirlik ve operasyonel etkiye öncelik verilmelidir.
- Çoklu tarama motorlu kötü amaçlı yazılım taraması: Bilinen tehdit kapsamını, tek bir tarama motorunun imzaları ve sezgisel yöntemlerinin ötesine genişletir. Satıcılardan tarama motoru sayısı, güncelleme sıklığı ve yanlış pozitif durumların nasıl ele alındığı hakkında bilgi isteyin.
- Tahmine dayalı yapay zeka ve daha kapsamlı kaçak tehdit analizi: Şüpheli veya kaçak dosyalar için makine öğrenimi ve davranış analizi; desteklenen formatlar ve işleme süresi hakkında bilgi sağlar.
- Deep CDR™ Teknolojisi: İşletmenizin fiilen kullandığı tüm dosya formatlarında dosyaları parçalara ayırır, temizler ve yeniden oluşturur; bu süreçte iş işlevselliğini korumayı amaçlar.
- Tutarlı, iş yükleri arası politika: Parçalı ve iş yüküne özgü denetimler yerine, Exchange Online, Teams, SharePoint Online ve OneDrive genelinde tek bir politika modeli.
- Şifre korumalı dosya iş akışları: Yetkili içeriklerin rutin yönetici müdahalesi olmaksızın hızlı bir şekilde denetlenip temizlenmesini sağlayan güvenli, self-servis şifre gönderimi.
- Denetim ve uyumluluk kanıtları: Dosya alımı, kararlar ve veri temizleme işlemleri için zaman damgalı kayıtlar; SIEM entegrasyonu ve veri yerleşim desteği ile birlikte.
Bu katmanların pratikte nasıl bir arada çalıştığını daha yakından incelemek için OPSWAT Academy Pulse’u keşfedin.
Microsoft 365 Dosya Güvenliği Seçeneklerini Nasıl Karşılaştırmalısınız?
Microsoft 365 dosya güvenliği seçeneklerini karşılaştırmak için temsili dosya testleri ve ölçülebilir başarı kriterleri kullanın. Alıcılar, her bir denetim mekanizmasının, şifre korumalı dosyalar, iç içe geçmiş arşivler, hatalı biçimlendirilmiş belgeler, büyük dosyalar ve işbirliği iş akışları yoluyla paylaşılan dosyalar dahil olmak üzere, kullanıcılarının paylaştığı dosyaları nasıl işlediğini doğrulamalıdır.
Değerlendirme Kriterleri | Neler Kontrol Edilmeli |
Tespit ve yanlış pozitifler | Temsili iş dosyalarıyla karşılaştırmalı testler yapın ve tedarikçinin iddialarının ötesinde kanıt isteyin |
İşleme gecikmesi | Ortalamaların gizleyebileceği uç değerler de dahil olmak üzere, dosya türü ve boyutuna göre yüksek persentil gecikme sürelerini ölçün |
Yalnızca e-posta ile gönderim mi, yoksa tüm kiracılara mı? | Korumanın Teams, SharePoint Online ve OneDrive’ı da kapsayıp kapsamadığını veya yalnızca e-postayı kapsayıp kapsamadığını doğrulayın |
Dağıtım modeli | Bu seçeneğin MX kaydı değişiklikleri, yeni donanım veya e-posta yönlendirme değişikliği gerektirip gerektirmediğini doğrulayın |
Uyumlu kesim | Politikaların uygulanabilirliğini, denetlenebilirliğini ve veri yerleşimini, kendi özel düzenleyici çerçevenize göre doğrulayın |
MetaDefender 'ın Microsoft 365 için Yerel Korumayı Nasıl Genişlettiği
Alıcılar, yeni bir güvenlik katmanı eklemeden önce şu üç soruyu derinlemesine incelemelidir:
- Dosyalar kuruma nereden girer?
- Kullanıcılar bunlara ne zaman erişebilir?
- Dosyanın incelendiğini veya temizlendiğini kanıtlayan delil nedir?
Bu yanıtlar Microsoft e-posta, Teams, SharePoint Online ve OneDrive arasında farklılık gösteriyorsa, kuruluşta bir dosya güvenilirliği açığı olabilir.
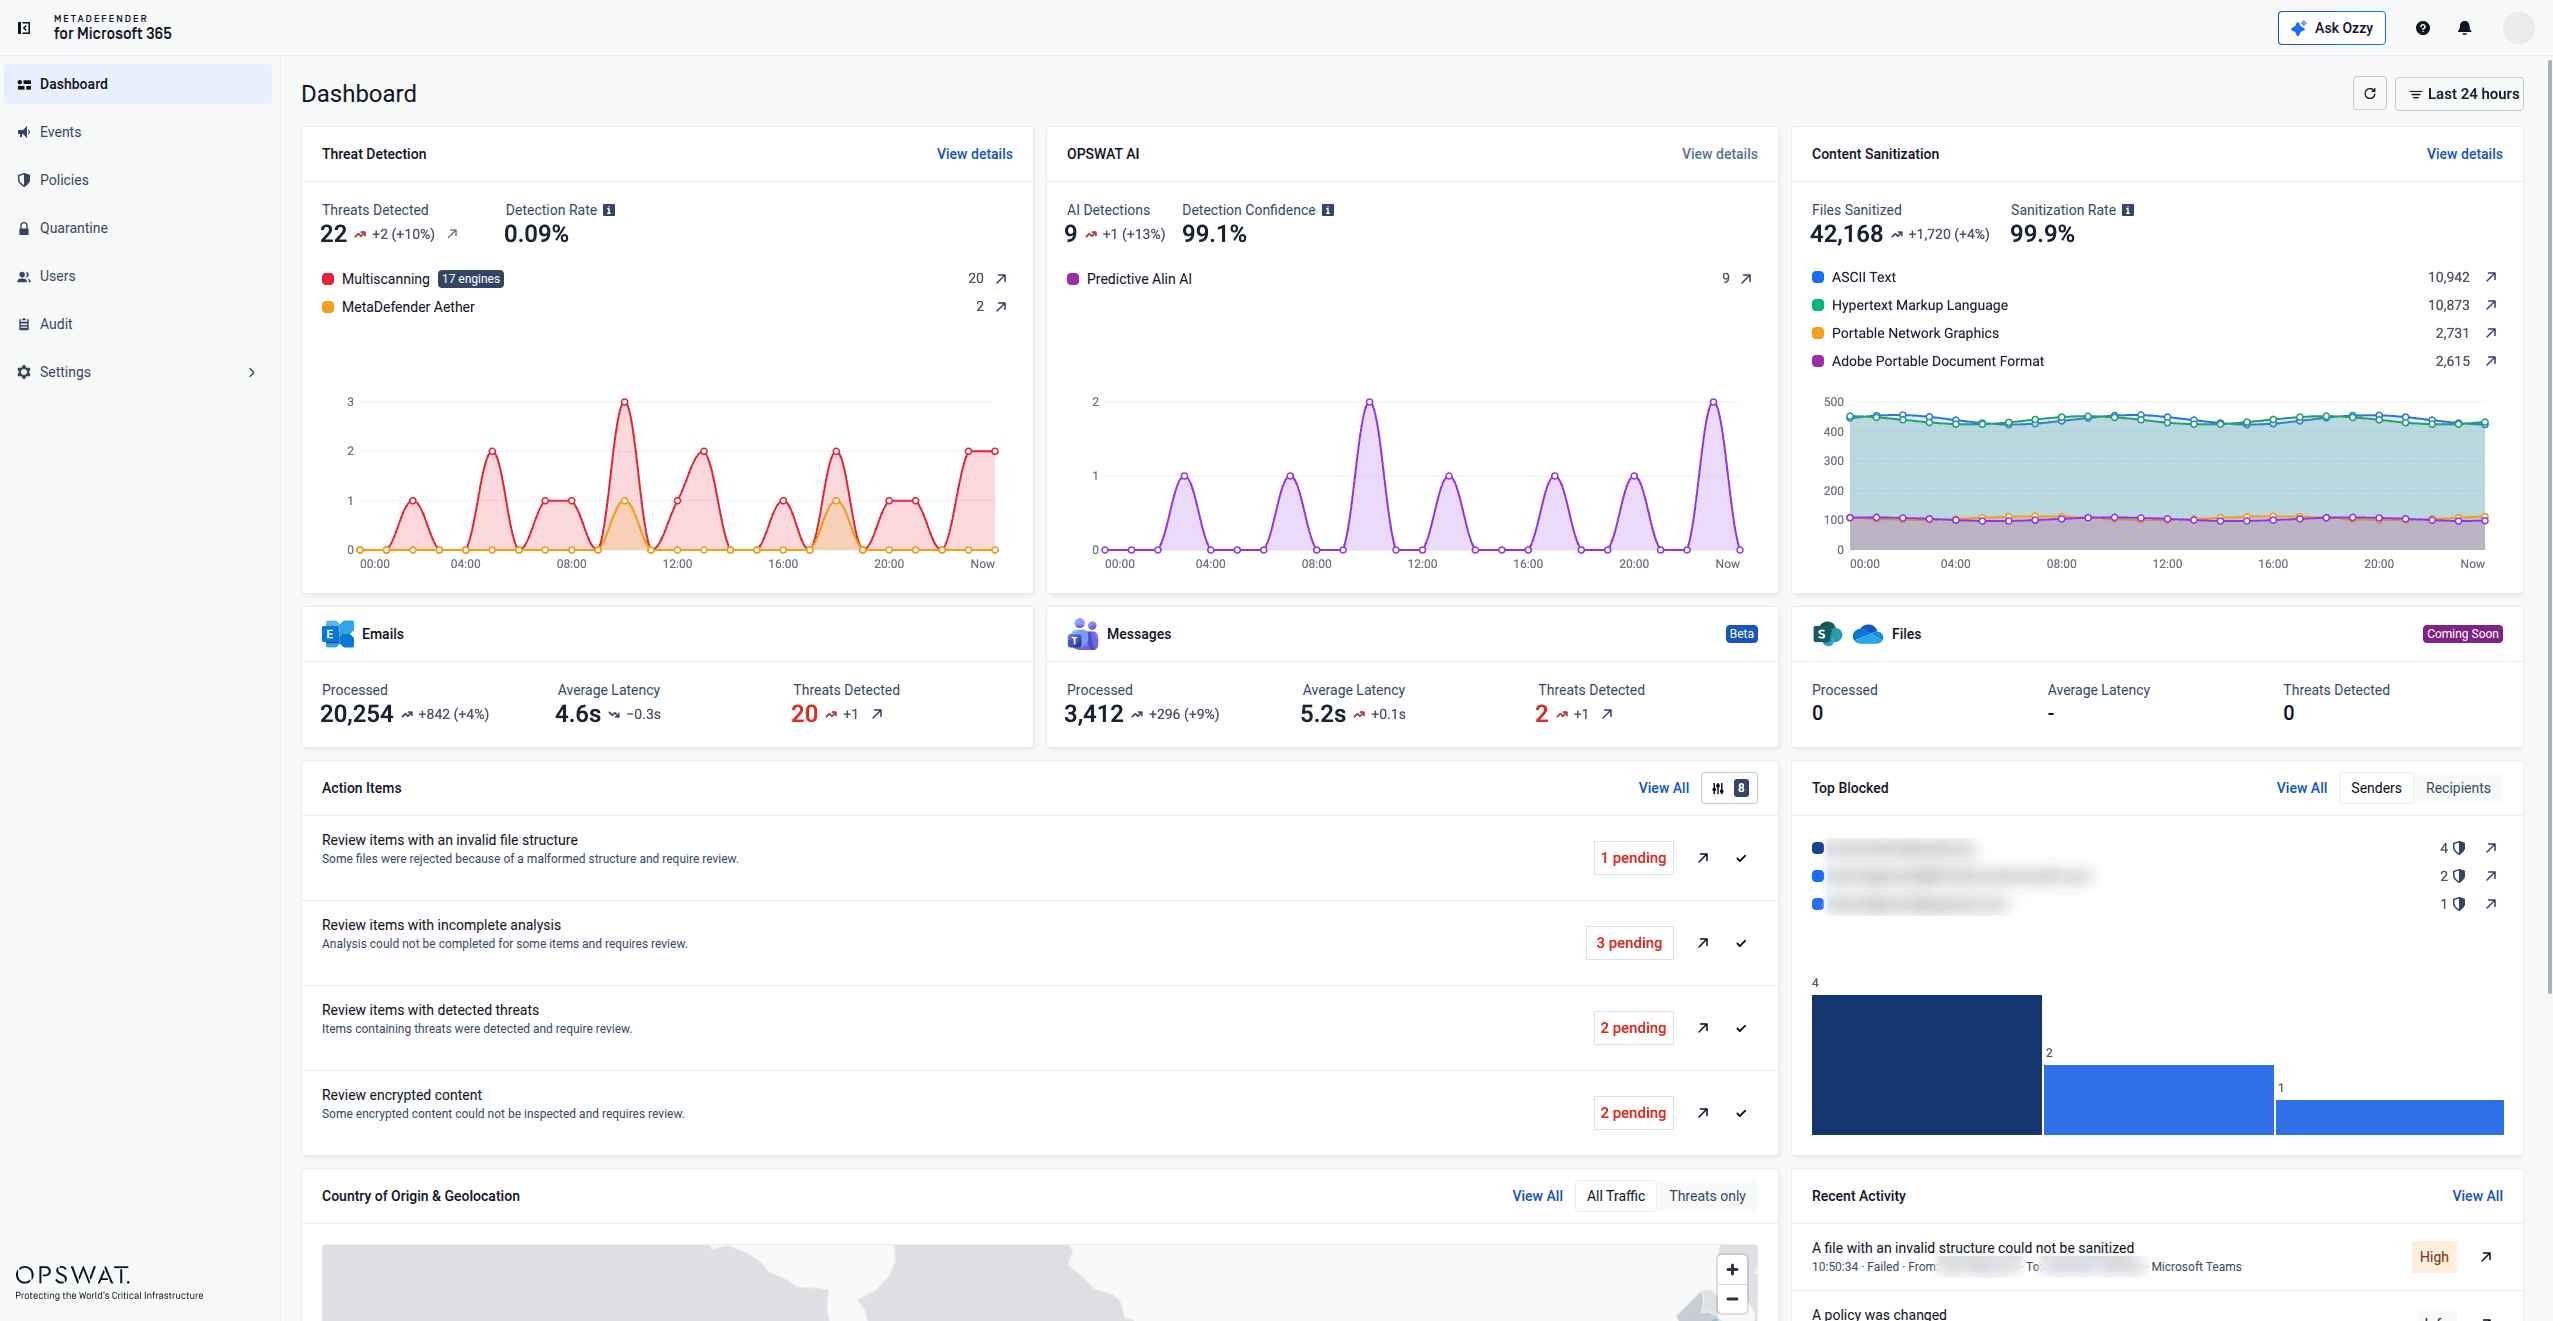
Microsoft 365 için MetaDefender™, Exchange Online ve Teams’teki dosyaları incelemek ve temizlemek iç OPSWAT ’ın sunduğu dosya tehdit önleme çözümüdür; SharePoint Online ve OneDrive kapsamının ise Ekim 2026 ortasında devreye alınması planlanmaktadır. Bu çözüm, kuruluşların işbirliği iş akışlarına giren dosyalar üzerinde daha güçlü bir denetime ihtiyaç duydukları durumlarda, daha kapsamlı dosya inceleme, temizleme ve denetim kanıtları ekleyerek Microsoft’un kendi temel özelliklerini tamamlayan, önleme odaklı bir katman olarak sunulmaktadır.
- Microsoft 365 kiracısı genelinde kapsama: Korumayı gelen kutusuyla sınırlamak yerine, Exchange Online ve Teams’te tutarlı dosya denetimi ve temizleme işlemleri uygulanır; SharePoint Online ve OneDrive kapsamı ise 2026 yılının Ekim ayı ortasında devreye girecektir.
- Metascan™ Multiscanning: Dosyaları, en fazla 17 kötü amaçlı yazılım önleme motoruyla paralel olarak tarar; imza tabanlı algılama, sezgisel analiz ve yapay zeka destekli modelleri tek bir standartlaştırılmış sonuçta birleştirir.
- Deep CDR™ Teknolojisi: Dosyaları güvenilmez olarak değerlendirir, dosya türünü ve yapısını doğrular; komut dosyaları, makrolar, gömülü nesneler ve politika dışı öğeler gibi potansiyel risk taşıyan aktif içerikleri kaldırır; ardından 200’den fazla dosya türü için temiz ve kullanılabilir içerik oluşturur.
- Predictive Alin AI ve MetaDefender Aether™: Predictive Alin AI, dosya yapısı ve davranışla bağlantılı göstergelere dayalı olarak milisaniyeler içinde yapay zeka destekli, yürütme öncesi kötü amaçlı yazılım değerlendirmeleri sunarken, MetaDefender Aether ise kaçak, sıfırıncı gün ve çok aşamalı tehditler için daha derinlemesine emülasyon tabanlı analiz sağlar.
- Şifre korumalı self-servis dosya işleme: Alıcılar, MetaDefender for Microsoft’un dosyayı otomatik olarak tarayabilmesi, temizleyebilmesi ve sanal ortamda çalıştırabilmesi için güvenli bir şekilde bir şifre girer. Herhangi bir tehdit tespit edilmezse, alıcı, rutin yönetici onayı gerekmeksizin çalışır durumda bir dosya alır.
- MX kaydı değişikliği yok, donanım gerektirmiyor: Posta yönlendirme değişikliği, yeni donanım veya gereksiz posta akışı kesintisi olmadan Microsoft 365 kiracısına kapsamlı dosya tehdit önleme özelliği ekler.
Risk Düzeyinize En Uygun Microsoft 365 Dosya Koruma Stratejisi Hangisidir?
Risk Seviyesi | Önerilen Eylem |
Standart risk | Lisansları doğrulayın, Microsoft temel ilkelerini uygulayın, istisnaları azaltın, Güvenli Ekler ve Güvenli Bağlantılar özelliğini test edin ve yanıt sorumluluğunu net bir şekilde belirleyin |
Yüksek risk | Daha geniş kapsamlı işbirliği, çoklu motorlu tarama, proaktif temizleme ve daha güçlü parola korumalı dosya yönetimi özellikleri eklenmiştir |
Düzenlenmiş | Dağıtım öncesinde ilke tabanlı inceleme, sorumluluk zinciri kanıtları ve uyumluluk kurallarına uygun raporlama şartı getirilmelidir |
Kritik altyapı | Hassas iş akışlarına giren dosyalar için öncelikle önleme odaklı yaklaşımı, politikaların sıkı bir şekilde uygulanmasını ve ayrıntılı kanıtları önceliklendirin |
Pratik bir Microsoft 365 dosya koruma değerlendirmesi, yerel denetimlerin yeterli olup olmadığına ya da ek bir koruma katmanının gerekli olup olmadığına karar vermeden önce lisans tespitini, ilke incelemesini, iş yükü eşlemesini ve temsili dosya testlerini kapsar. Kuruluşlar, her bir denetimin gerçek dünya dosya koşullarında nasıl davrandığını anlamak için en sık paylaştıkları arşiv derinliklerini, gömülü nesneleri, belge biçimlerini ve dosya boyutlarını test etmelidir.
İlgili Konular
- Beş Uyum Çerçevesi Nasıl Yeniden Tanımlıyor? Email Security
- 7 Soru Aracılığıyla Email Security Nasıl Değerlendirebilirsiniz?
- SVG aracılığıyla yayılan kötü amaçlı yazılımlar e-postaları istila ediyor. İşte bunları gerçekten engelleyen şey.
MetaDefender Microsoft 365 için, mevcut Microsoft 365 ortamınıza “öncelikle önleme odaklı” dosya denetimi ve temizleme özelliği ekler; bu özellik, yerel Defender kapsamının üzerine çok katmanlı tarama, Deep CDR™ Teknolojisi ve yapay zeka destekli analiz katmanlarını ekler. Bu yaklaşım sayesinde, güvenlik ekipleri MX kaydı değişiklikleri veya yeni donanım gerektirmeden e-posta ve işbirliği iş akışlarındaki kalıntı dosya riskini azaltabilirler.
OPSWAT 'ı kullanarak, ortamınız için Microsoft 365'e yönelik MetaDefender 'i değerlendirmeye başlayın.
Sıkça Sorulan Sorular (SSS)
Microsoft Defender for Office 365, gelişmiş kimlik avı saldırılarını, sıfırıncı gün kötü amaçlı yazılımlarını, fidye yazılımlarını ve kurumsal e-posta ele geçirme saldırılarını engellemek için yeterli mi?
Bu, lisans kademesine, yapılandırma olgunluğuna ve risk toleransınıza bağlıdır. Defender for Office 365, güçlü bir yerel temel koruma sağlar; ancak sıfırıncı gün kötü amaçlı yazılımları, algılamadan kaçan tehditler ve belirli dosya durumları hâlâ bir artık risk oluşturabilir; bu nedenle bazı kuruluşlar, ek bir denetim ve temizleme katmanı kullanarak bu riski ortadan kaldırmayı tercih eder.
Exchange Online Protection, Defender for Office 365 Plan 1 ve Plan 2 arasında güvenlik ve lisanslama açısından ne gibi farklılıklar vardır?
Exchange Online Protection, temel düzeyde kötü amaçlı yazılımdan koruma, spam önleme, kimlik avı önleme, sahte kimlik koruması ile posta akışı ve karantina denetimleri sunar. Defender for Office 365 Plan 1, Güvenli Ekler, Güvenli Bağlantılar, gerçek zamanlı algılama ve kullanıcı ile etki alanı kimlik taklidi koruması gibi gelişmiş kimlik avı önleme özelliklerini ekler. Plan 2, Plan 1’in özelliklerine ek olarak tehdit araştırma ve izleme, kampanya analizi, Otomatik Araştırma ve Müdahale ile Saldırı Simülasyonu Eğitimi özelliklerini de sunar.
Microsoft Defender for Office 365, Teams, SharePoint Online ve OneDrive üzerinden paylaşılan dosyaları tarar mı?
Microsoft, bu iş yükleri genelinde desteklenen dosyaları korur; ancak tam yetenekler lisansa, ilkeye ve dosyanın durumuna göre değişiklik gösterir. Teams dosyaları genellikle SharePoint Online veya OneDrive’da depolandığından, yöneticiler dosyanın nerede bulunduğunu, hangi ilkenin dosyayı değerlendirdiğini ve incelemenin kullanıcı erişiminden önce mi yoksa sonra mı gerçekleştirildiğini doğrulamalıdır.
Microsoft Defender for Office 365'i devreye aldıktan sonra dosya kaynaklı tehditlere karşı hangi güvenlik açıkları kalmaktadır?
En yaygın güvenlik açıkları arasında şifre korumalı ve şifrelenmiş dosyalar, çok katmanlı arşivler, hatalı biçimlendirilmiş veya kötü amaçlı hale getirilmiş belgeler ile sıfır gün tehdidine ilişkin kesin bir karar verilene kadar geçen süre yer almaktadır.
MX kayıtlarını değiştirmeden, üçüncü taraf e-posta güvenliği çözümleri Microsoft Defender for Office 365’i nasıl tamamlayabilir?
Microsoft 365 için MetaDefender ile e-posta koruması satır içi olarak uygulanır; böylece dosyalar gelen kutusuna ulaşmadan önce taranabilir ve zararlı içerikler, kullanıcılar bunlarla karşılaşmadan önce engellenebilir. Microsoft Teams koruması, API tabanlı entegrasyonu kullanarak dosyaları işbirliği iş akışlarına girerken tarar ve temizler.
