10 Kasım 2026 tarihinde, Git projesi, saldırganların özel olarak hazırlanmış bir Git deposu aracılığıyla kurbanın bilgisayarında rastgele komutlar çalıştırmasına olanak tanıyabilecek, yüksek ciddiyet derecesine sahip bir güvenlik açığı olan CVE-2026-111760 (CVSS 8.0) hakkında bilgi verdi.
Git, modern yazılım geliştirmenin temel bileşenlerinden biridir ve geliştiriciler, işletmeler ve otomatik derleme ortamları tarafından yaygın olarak kullanılmaktadır. Rutin bir depo işlemini keyfi kod çalıştırmaya dönüştürebilecek bir güvenlik açığı, özellikle geliştirme ortamları ve yazılım tedarik zincirleri açısından ciddi güvenlik endişelerine yol açmaktadır.
OPSWAT 'ın 515. Birimi tarafından yürütülen soruşturmanın başlangıcında, kamuya açık teknik bilgiler sınırlıydı. Bu güvenlik açığı şu belgede kayıt altına alınmıştır: GitHub'un Güvenlik Duyurusu'nda (GHSA-vp2w-7xxj-jvxr)belgesinde kayıt altına alınmış olsa da, CVE Programı veya Ulusal Güvenlik Açığı Veritabanı (NVD) aracılığıyla ekibin elinde henüz ayrıntılı güvenlik açığı kayıtları bulunmamaktaydı.
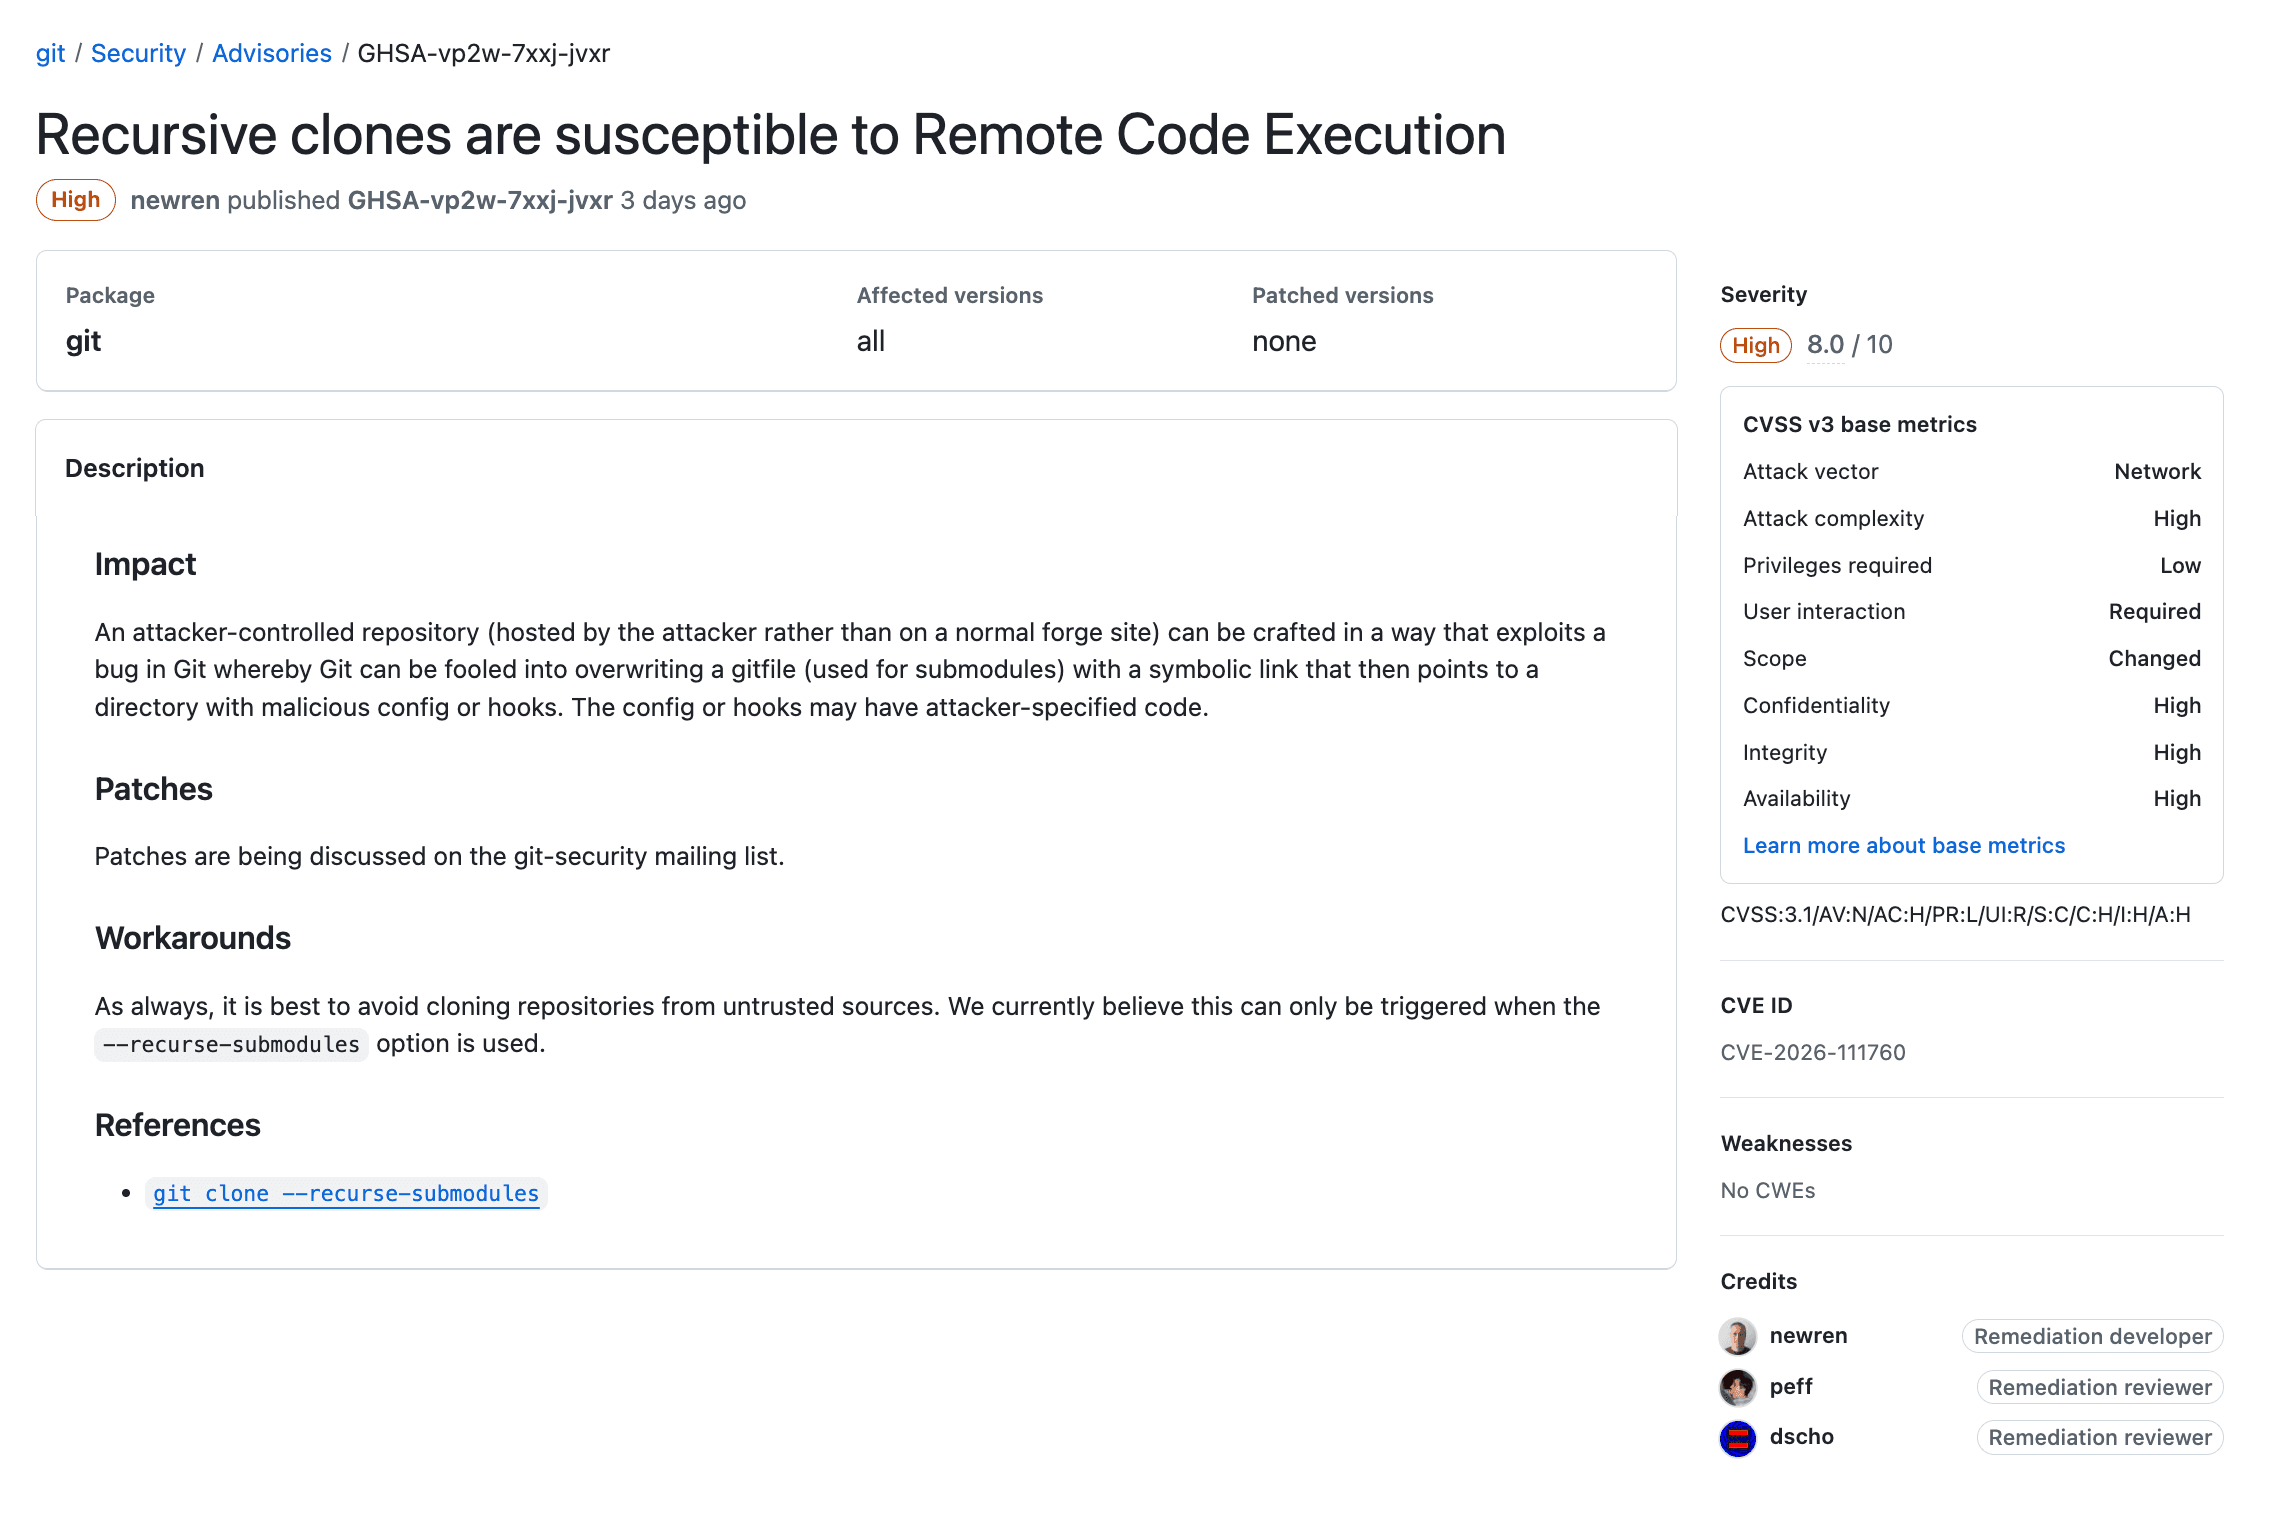
OPSWAT Unit 515, bu güvenlik açığını bağımsız olarak araştırdı, altında yatan nedeni analiz etti ve işlevsel bir Kavram Kanıtı (PoC) aracılığıyla uzaktan kod yürütme durumunu başarıyla yeniden oluşturdu. Ekip ayrıca, hem güvenlik açığı bulunan hem de yamalanmış Git sürümleri üzerinde testler gerçekleştirerek, satıcının güvenlik yamasının etkinliğini doğruladı.
Bu makale, CVE-2026-111760 hakkında genel bir teknik analiz sunmakta, PoC doğrulama sonuçlarımızı ortaya koymakta ve bu güvenlik açığının güvenlik açısından doğurduğu sonuçları ile önerilen önlemleri ele almaktadır.
CVE-2026-111760’ı Anlamak
CVE-2026-111760, Git'in depo indirme işlemleri sırasında dosya yolu uzunluklarını işleme sürecinde ortaya çıkan bir tamsayı kesme güvenlik açığıdır. Belirli koşullar altında bu güvenlik açığı, kötü niyetli bir deponun, onu işleyen sistem üzerinde rastgele komutlar çalıştırmasına olanak sağlayabilir.
Git, dosya yollarını yerel dosya sistemine yazmadan önce normalde bunları doğrular; bu doğrulama işlemleri, depo içeriğinin korumalı Git meta verilerinin üzerine yazılmasını önlemek amacıyla tasarlanmış kontroller de içerir. Ancak bu güvenlik açığı, Git’in bir dosya yolunu doğrulama şekli ile bu yolun daha sonra yazılma şekli arasında bir tutarsızlığa yol açmaktadır.
Sorunun temel nedeni, Git’in dizin işleme mekanizmasında yatmaktadır; burada dosya yol uzunlukları 64 bitlik bir değer kullanılarak hesaplanmakla birlikte 32 bitlik bir alanda (ce_namelen) saklanmaktadır. 32 bit sınırını aşan olağanüstü uzun bir yol işlenirken, saklanan uzunluk kesilebilir; bu da Git’in orijinal yolu doğrularken farklı ve daha kısa bir konuma yazmasına neden olabilir.
Bir saldırgan, bu tutarsızlığı istismar ederek bir alt modül veya bağlantılı çalışma ağacı tarafından kullanılan .git dosyasının üzerine yazabilir ve Git’i, kötü amaçlı depo yapılandırması içeren, saldırganın kontrolündeki bir dizine yönlendirebilir. Ardından gerçekleştirilecek Git işlemleri, saldırganın kontrolündeki komutları çalıştırabilir.
Bu güvenlik açığı, yaygın olarak kullanılan bir geliştirme aracındaki tamsayı kesilmesinin dosya sistemi korumalarını nasıl atlatabileceğini ve keyfi kod yürütülmesine yol açabileceğini göstermektedir.
Saldırı Senaryosu
Bir saldırgan, manipüle edilmiş dosya yolları ve alt modül referansları içeren, özel olarak hazırlanmış bir Git deposu oluşturabilir. Kurban, güvenlik açığı bulunan bir Git sürümü kullanarak özyinelemeli alt modüller etkinleştirilmiş haldeyken bu depoyu klonladığında, saldırı keyfi kod çalıştırılmasına yol açabilir.
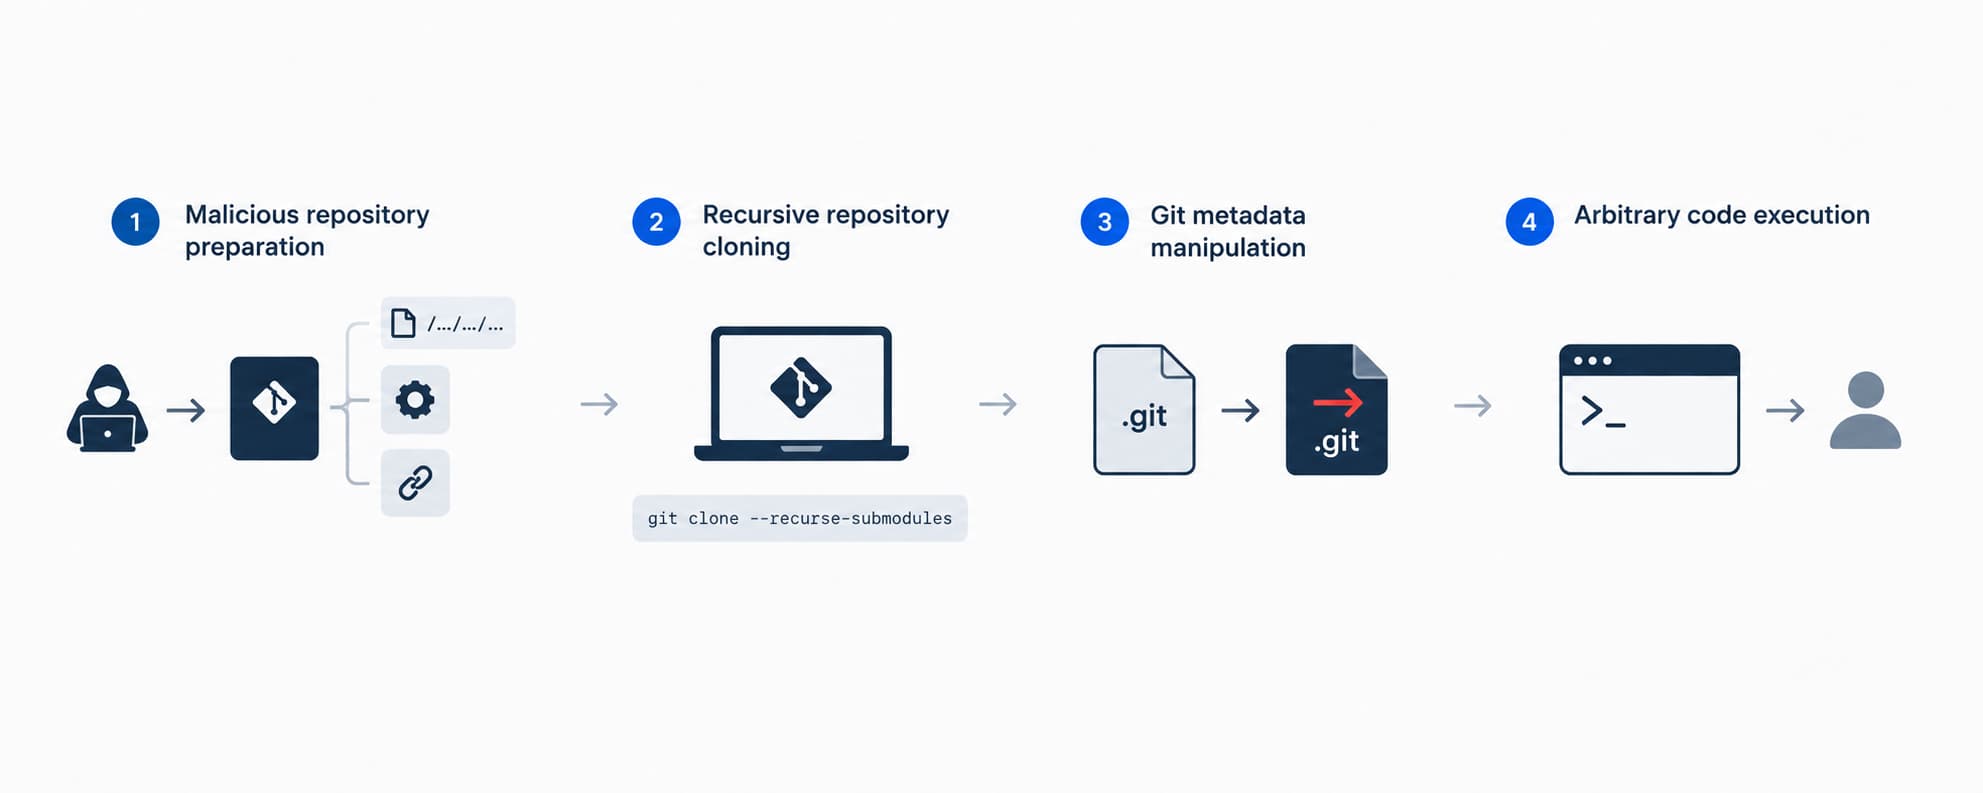
OPSWAT 'ın 515 numaralı birimiyle doğrulanmış özyinelemeli klonlama senaryosunda, saldırı dört aşamadan oluşur:
- Kötü amaçlı depo hazırlığı: Saldırgan, olağanüstü uzun bir dosya yolu, kötü amaçlı bir Git yapılandırma dizini ve özel olarak hazırlanmış bir depoya referans veren bir alt modül içeren bir depo hazırlar.
- Özyinelemeli depo klonlama: Kurban,“git clone --recurse-submodules” komutunu kullanarak saldırganın kontrolündeki depoyu klonlarve bu işlem, alt modülün indirilmesi sırasında güvenlik açığı içeren yol işleme davranışını tetikler.
- Git meta verilerinin manipülasyonu: Tamsayı kesilmesi nedeniyle Git, alt modülün .git dosyasını, depo meta verilerini kötü amaçlı bir dizine yönlendiren ve saldırganın kontrolündeki bir gitfile dosyasıyla üzerine yazar.
- Keyfi kod yürütme: Yinelemeli alt modül başlatma işlemi sırasında Git, yönlendirilmiş depo yapılandırmasını işler. Ardından, saldırganın kontrolündeki bir core.fsmonitor ayarı, kurbanın ayrıcalıklarıyla yürütülür.
Kavram Kanıtı: CVE-2026-111760'ın Yeniden Oluşturulması
OPSWAT 515 Birimi, kontrollü bir test ortamında kötü amaçlı bir Git deposu aracılığıyla uzaktan kod yürütülmesini gösteren bir Kavram Kanıtı (PoC) geliştirmiş ve doğrulamıştır.
Git 2.56.0 sürümü üzerinde yapılan testler, özenle hazırlanmış deponun özyinelemeli alt modüller etkinleştirilmiş halde klonlanmasının, kurbanın herhangi bir depo komut dosyasını manuel olarak çalıştırmasına gerek kalmaksızın, alt modülün .git dosyasını üzerine yazabileceğini ve kötü amaçlı bir Git yapılandırması aracılığıyla saldırganın kontrolündeki bir komutu çalıştırabileceğini doğruladı.
Hafifletme ve Öneriler
Git projesi, 10 Kasım 2026 tarihinde CVE-2026-111760 güvenlik açığını gideren güvenlik güncellemelerini yayınladı. Bu yama, tamsayı kesilmesinin Git’in güvenlik kontrollerini atlatmasını önlemek amacıyla ek yol uzunluğu doğrulama mekanizması getiriyor.
Bu riski azaltmak için kuruluşlar aşağıdaki önlemleri dikkate almalıdır:
- Git'i güncelleyin: Mevcut en son yamalı Git sürümüne yükseltin. Eski sürüm dallarını kullanan kuruluşlar için bu güvenlik açığı, Git 2.56.1, 2.55.1, 2.54.1, 2.53.1, 2.52.1, 2.51.3 ve 2.50.2 sürümlerinde de giderilmiştir. Geliştirme ortamları, CI/CD boru hatları ve otomatik derleme sistemlerindeki tüm Git kurulumlarının güncellendiğinden emin olun.
- Güvenilmeyen depolara karşı dikkatli olun: Güvenilmeyen kaynaklardan depoları özyinelemeli olarak klonlamaktan kaçının ve bağlantılı çalışma ağaçlarında güvenilmeyen dalları kontrol ederken dikkatli olun. Bu önlemler, güvenlik güncellemelerine duyulan ihtiyacı ortadan kaldırmaz.
- SBOM ile yazılım görünürlüğünü koruyun: Software Bill of Materials (SBOM) adresini kullanarak yazılım bileşenlerini takip edin ve potansiyel güvenlik açığı barındıran bağımlılıkları belirleyin. OPSWAT MetaDefender Yazılım bileşimi görünürlüğünü ve güvenlik açığı yönetimi çabalarını destekleyebilir.
- Tehdit istihbaratından yararlanın: OPSWAT MetaDefender Threat Intelligence yeni ortaya çıkan tehditler hakkında bilgi sahibi olun, potansiyel güvenlik ihlali göstergelerini araştırın ve güvenlik müdahale faaliyetlerini destekleyin.
Sonuç
CVE-2026-111760, yaygın olarak kullanılan geliştirme araçlarındaki güvenlik açıklarının, yazılım geliştirme ve tedarik zinciri iş akışları genelinde nasıl güvenlik risklerine yol açabileceğini ortaya koymaktadır. Belirli koşullar altında, sıradan bir Git işlemi, rastgele kod çalıştırılması için bir giriş noktası haline gelebilir.
OPSWAT 515 Birimi’nin bağımsız analizi, bu güvenlik açığından başarılı bir şekilde yararlanılması ve yamanın geçerliliğinin doğrulanması, bu güvenlik açığının pratikteki güvenlik etkilerini ortaya koymaktadır. Kuruluşlar, güvenlik güncellemelerine öncelik vermeli, geliştirme ortamları üzerinde görünürlüğü sürdürmeli ve güvenilir olmayan depoları işlerken dikkatli davranmalıdır.
