Her dosya temizleme motoru, er ya da geç, onu okuyan yazılımı bozmak üzere özel olarak hazırlanmış bir dosyayla karşılaşacaktır. OPSWAT , Deep CDR™ Teknolojisini, bu durumun sadece bir işleme mal olması ve motorun diğer her şeyi temizlemeye devam etmesi için geliştirmiştir.
Neden Ayrıştırıcılar Hedef Alınıyor?
Ayrıştırıcı, bir dosya biçimini okuyan ve ham baytlarını yazılımın işleyebileceği bir yapıya dönüştüren koddur. Her dosya biçiminin bir ayrıştırıcıya ihtiyacı vardır. PDF ve Microsoft Office gibi biçimler o kadar karmaşıktır ki, bu biçimlere yönelik ayrıştırıcılar gerçek riskler barındırır ve saldırganlar bunları istismar etmek için özel olarak dosyalar oluştururlar. Bir PDF ayrıştırıcısını çökertmek veya işlevini bozmak üzere tasarlanmış bir dosya, yaygın olarak kullanılan bir saldırı aracıdır.
Bir veri temizleme motorunun bu dosyaları parçalara ayırması, yani bunları ayrıştırması gerekir. Monolitik bir tasarımda, bu tür motorlar tek bir program olarak görülebilir; tüm ayrıştırıcıları tek bir işlemi paylaşır. Ayrıştırıcıyı çökerten tek bir hatalı PDF dosyası, beraberinde her şeyi de çökertir: arkasında kuyrukta bekleyen Word belgelerini, motorun kendisini ve motorun koruduğu iş akışlarını.
Bir ayrıştırıcının kötü geçirdiği bir günün etki alanı, tüm motoru kapsar.
Güvensizlik Üzerine Kurulmuş Bir Tasarım
Deep CDR™ Teknolojisi’nin mikro hizmet mimarisi, “güvensiz ayrıştırma” adı verilen güvenli bir tasarım modelini uygular. Bu model, sistemi birbirini kontrol eden ve otomatik olarak güven vermeyen ayrı programlara böler.
Carnegie Mellon Üniversitesi’ne bağlı SEI (Software Mühendislik Enstitüsü), bu kalıbı kendi Secure Tasarım Kalıpları rapor, aşağıdaki gibi posta sunucularını kullanarak qmail ve Postfix örnek olarak.
Deep CDR™ Teknolojisi, bu tür kalıpların ayrıştırılmasını ve karşılıklı güvensizliği üç tasarım kararı aracılığıyla uygular:
- Her ayrıştırıcı, değiştirilebilir bir işlem olarak çalışır. Motor çekirdeği, güvenilmeyen baytlara asla dokunmaz. Her ayrıştırıcı ailesi, çekirdek tarafından başlatılan ve yönetilen kendi hizmet sürecinde çalışır. Zararlı dosyayı açan süreç, tam da motorun kaybetmeyi göze alabileceği süreçtir; çünkü bu süreç, yalnızca bir isteğin iş yükünü barındırır, başka hiçbir şey içermez.
- Çekirdek, kendi işleyiş birimlerini şüpheli olarak değerlendirir. Çekirdek, hiçbir çalışanın durumuna körü körüne güvenmez. Her hizmetin hâlâ yanıt verip vermediğini düzenli olarak kontrol eder, her dosyaya bir zaman sınırı koyar ve donma veya çökme durumlarını izler. Bir hizmet yanıt vermeyi durdurduğunda, çekirdeğin izleme sistemi onu kapatır ve yenisini başlatır. Tasarım, arızaların olacağını varsayar ve bunlara karşı önlem alır.
- Hizmetler ve çekirdek arasında ortak bellek yoktur. Hizmetler, paylaşılan bellek ve paylaşılan adres alanı olmaksızın, dar, serileştirilmiş mesaj kanalları üzerinden çekirdek ile iletişim kurar. Kötü amaçlı bir dosya, ayrıştırıcının belleğine ne yaparsa yapsın, bu hasarın çekirdeğe veya diğer hizmetlere ulaşma yolu yoktur. Sınırı aşan tek şey, alıcının kendi kurallarına göre ayrıştırdığı bir mesajdır.
Bu tasarımın hangi senaryo için geliştirildiğini düşünün. Özel olarak hazırlanmış bir PDF dosyası motora ulaşır ve dosya ayrıştırılırken PDF hizmetini çökertir.
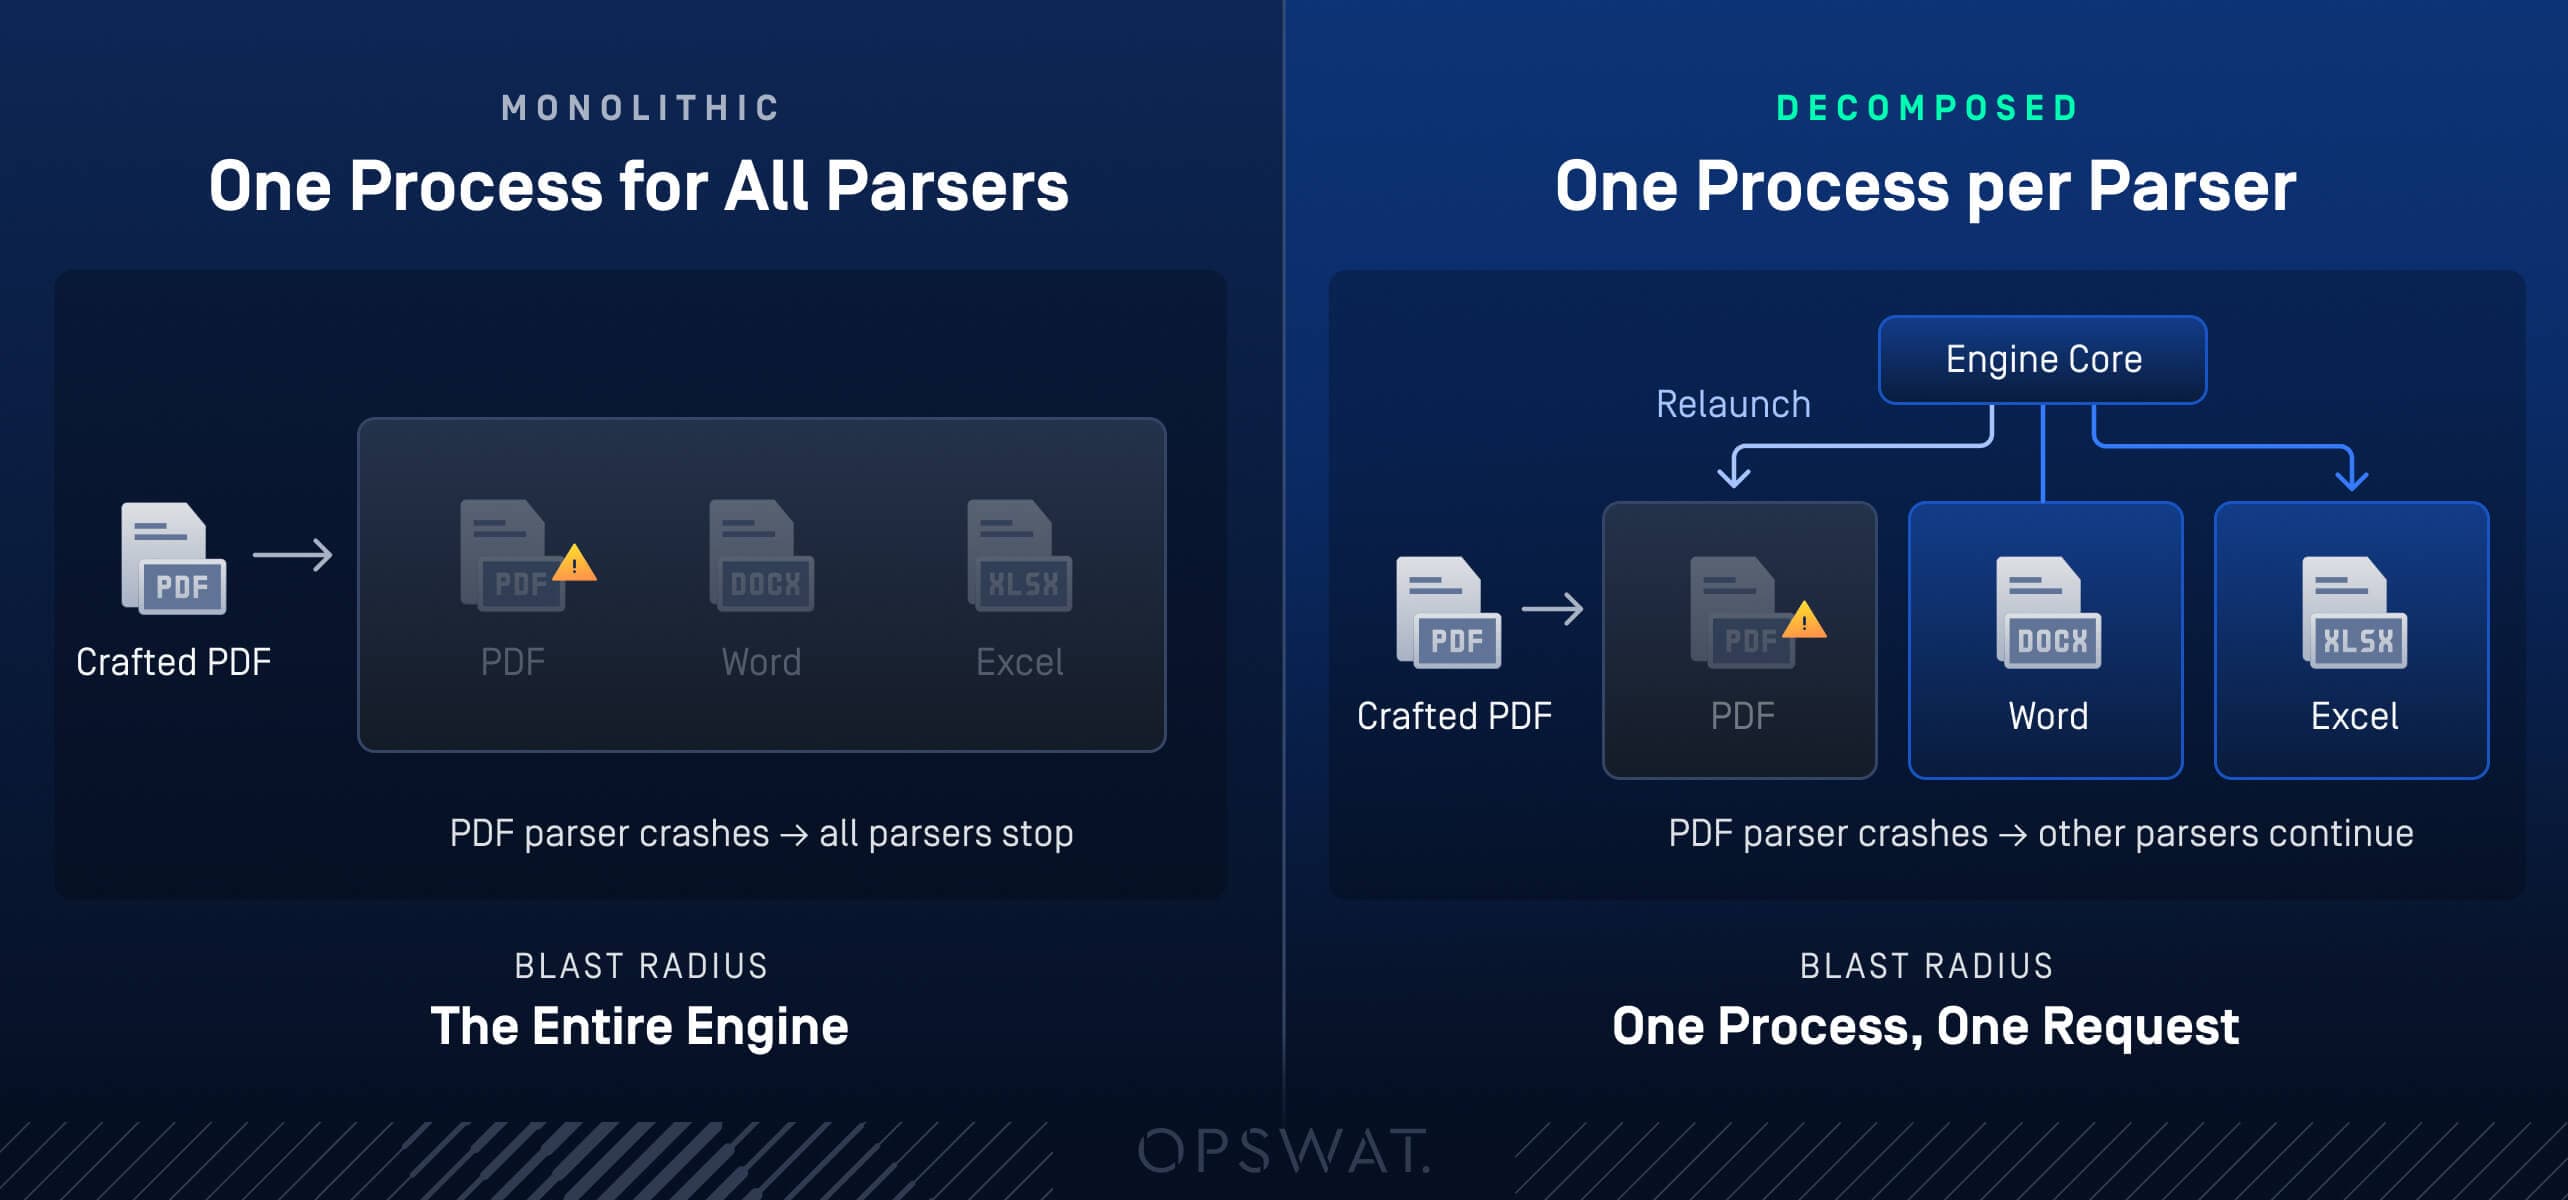
- PDF hizmet süreci tek başına son bulur. Belleği ve bu bellekte istismar yoluyla bozulan her ne varsa, onunla birlikte ortadan kaybolur
- İstek sorunsuz bir şekilde başarısız oluyor: çekirdek, işçi ile birlikte donmak veya çökmek yerine, söz konusu dosya için bir hata sonucu bildiriyor
- Flight'taki Word ve Excel belgeleri bundan hiç haberdar olmaz. Bu hizmetler farklı işlemlerde çalıştığı için temizleme işlemi kesintisiz bir şekilde devam eder
- Denetim programı (çekirdeğin izleme aracı) PDF hizmetini yeniden başlatır ve PDF temizleme işlemi devam eder
Silah olarak kullanılan bir dosyanın etki alanı, bir işlem ve bir istekten ibarettir. Monolitik senaryoda, aynı dosya işlenmekte olan tüm belgeleri durdurur.
Ders kitabı modelinin bir boyutu, motorun dışında yer alır: işlem başına ayrıcalık sınırlaması. Ayrıcalıklar, dağıtım ortamına, yani ana ürüne ve işletim sistemine aittir. Bu ayrıştırma, bir dağıtımın bu kısıtlamaları uygulayabileceği tam noktalarda işlem sınırlarını belirler; bu da güvenlik ekiplerine, en az ayrıcalık ilkesini uygulayabilecekleri net alanlar sunar.
Bunun Dosya Akışlarınız İçin Anlamı Nedir?
Saldırganlar, karşı koyan dosyalar oluşturmaya devam edecek ve bir yerlerdeki bir ayrıştırıcı da bunlarla karşılaşmaya devam edecektir. Güvensiz ayrıştırma, bu karşılaşmayı tasarım gereği atlatılabilir hale getirir. Tehlikeli işlemler, motorun kaybedebileceği süreçlerde gerçekleşir. Hiçbirine güvenmeyen bir çekirdek bu işlemleri denetler ve bozulmanın parçalar arasında bağlantı kurmasını engelleyen kanallar sağlar.
Dosya akışlarına bağlı olan ekipler için, tek bir zararlı yükleme hizmet kesintisine yol açmaz. Tek bir hatalı dosya, tek bir işlemin ve tek bir isteğin kaybedilmesine neden olur; Deep CDR™ Teknolojisi ise kesintiye uğramadan temizleme işlemini sürdürür.
Deep CDR™ Teknolojisi’nin, zararlı bir dosya geldiğinde dosya akışını nasıl kesintisiz tuttuğunu öğrenin.
Nhut Ngo, OPSWAT adresindeki Software Mühendislik Direktörüdür. Burada, Deep CDR™ Teknolojisi’nin yanı sıra MetaDefender Core™’daki diğer dosya işleme teknolojilerinin geliştirilmesinden sorumlu mühendislik ekiplerine liderlik etmektedir. Yazılım mühendisliği ve siber güvenlik alanlarında on yılı aşkın deneyime sahip olan Nhut, dosya temizleme işleminin hızlı, doğru ve kritik altyapılar için uygun hale getirilmesine odaklanmaktadır. Nhut, 2015 yılında Bilgi Bilimi alanında doktora derecesini almıştır.
