Bir Microsoft Office dosyasını temizlemek, o dosyaya karşı düzinelerce koruma işlemi uygulamak anlamına gelir. Geleneksel yaklaşımda, her bir koruma işlemi için belge tam olarak okunur ve koruma her uygulandığında aynı belge tekrar okunur.
Deep CDR™ Teknolojisi her belgeyi bir kez okur ve tüm işlemlerini bu tek geçiş sırasında gerçekleştirir. Bu yöntem, aynı temizleme sonuçlarını korurken büyük Office dosyalarının işleme süresini iki katına çıkarır.
Titizliğin Gizli Vergisi
Dezenfeksiyon, tasarım gereği kapsamlı bir şekilde gerçekleştirilir. Deep CDR™ Teknolojisi, bir Microsoft Office belgesini aynı anda düzinelerce işlem uygulayarak dezenfekte eder: dış bağlantılar, gömülü nesneler, resimler ve bunların meta verileri, akıllı etiketler ve daha fazlası. Her işlem, kendi tehdit kategorisini hedef alır ve kendi analizini ve düzenlemesini gerçekleştirir.
Modern Office dosyaları, bu titiz çalışmayı zaman alıcı ve kaynak yoğun hale getirir. Bir Word veya Excel dosyası, sıkıştırılmış bir klasördür. İçinde XMLbiçiminde yazılmış metin dosyaları bulunur. Dosyayı temizlemek için Deep CDR™ Teknolojisi'nin bu XML'i baştan sona okuması gerekir. 50 MB'lık bir dosya olarak gelen bir hesap tablosu, açıldığında yarım gigabaytlık XML içeren tek bir sayfaya dönüşebilir.
Geleneksel bir motor düzeninde, her işlem XML paketinin tamamını tarar: bağlantılar için bir geçiş, gömülü nesneler için bir geçiş, resimler için bir geçiş ve benzeri.
Uygulanan her koruma önlemiyle birlikte işleme maliyeti artar. Bu “gizli vergi”, dosya kuyruklarının uzaması ve aynı trafik hacmi için daha fazla hesaplama gücü gereksinimi şeklinde kendini gösterir. Ayrıca, sadece ayak uydurabilmek için koruma önlemlerinden ödün verme baskısı da yaratır.
Tek Aşamalı Strateji: Bir Yürüyüş, Birden Fazla İşçi
Bir ev denetimini hayal edin. Normalde elektrikçi, tesisatçı ve yangın denetçisi evi sırayla denetler ve her biri tüm odaları tek tek gezer. Peki ya hepsini aynı anda göndersek? Ev, gerekli tüm uzmanlar tarafından tek seferde denetlenmiş olur.
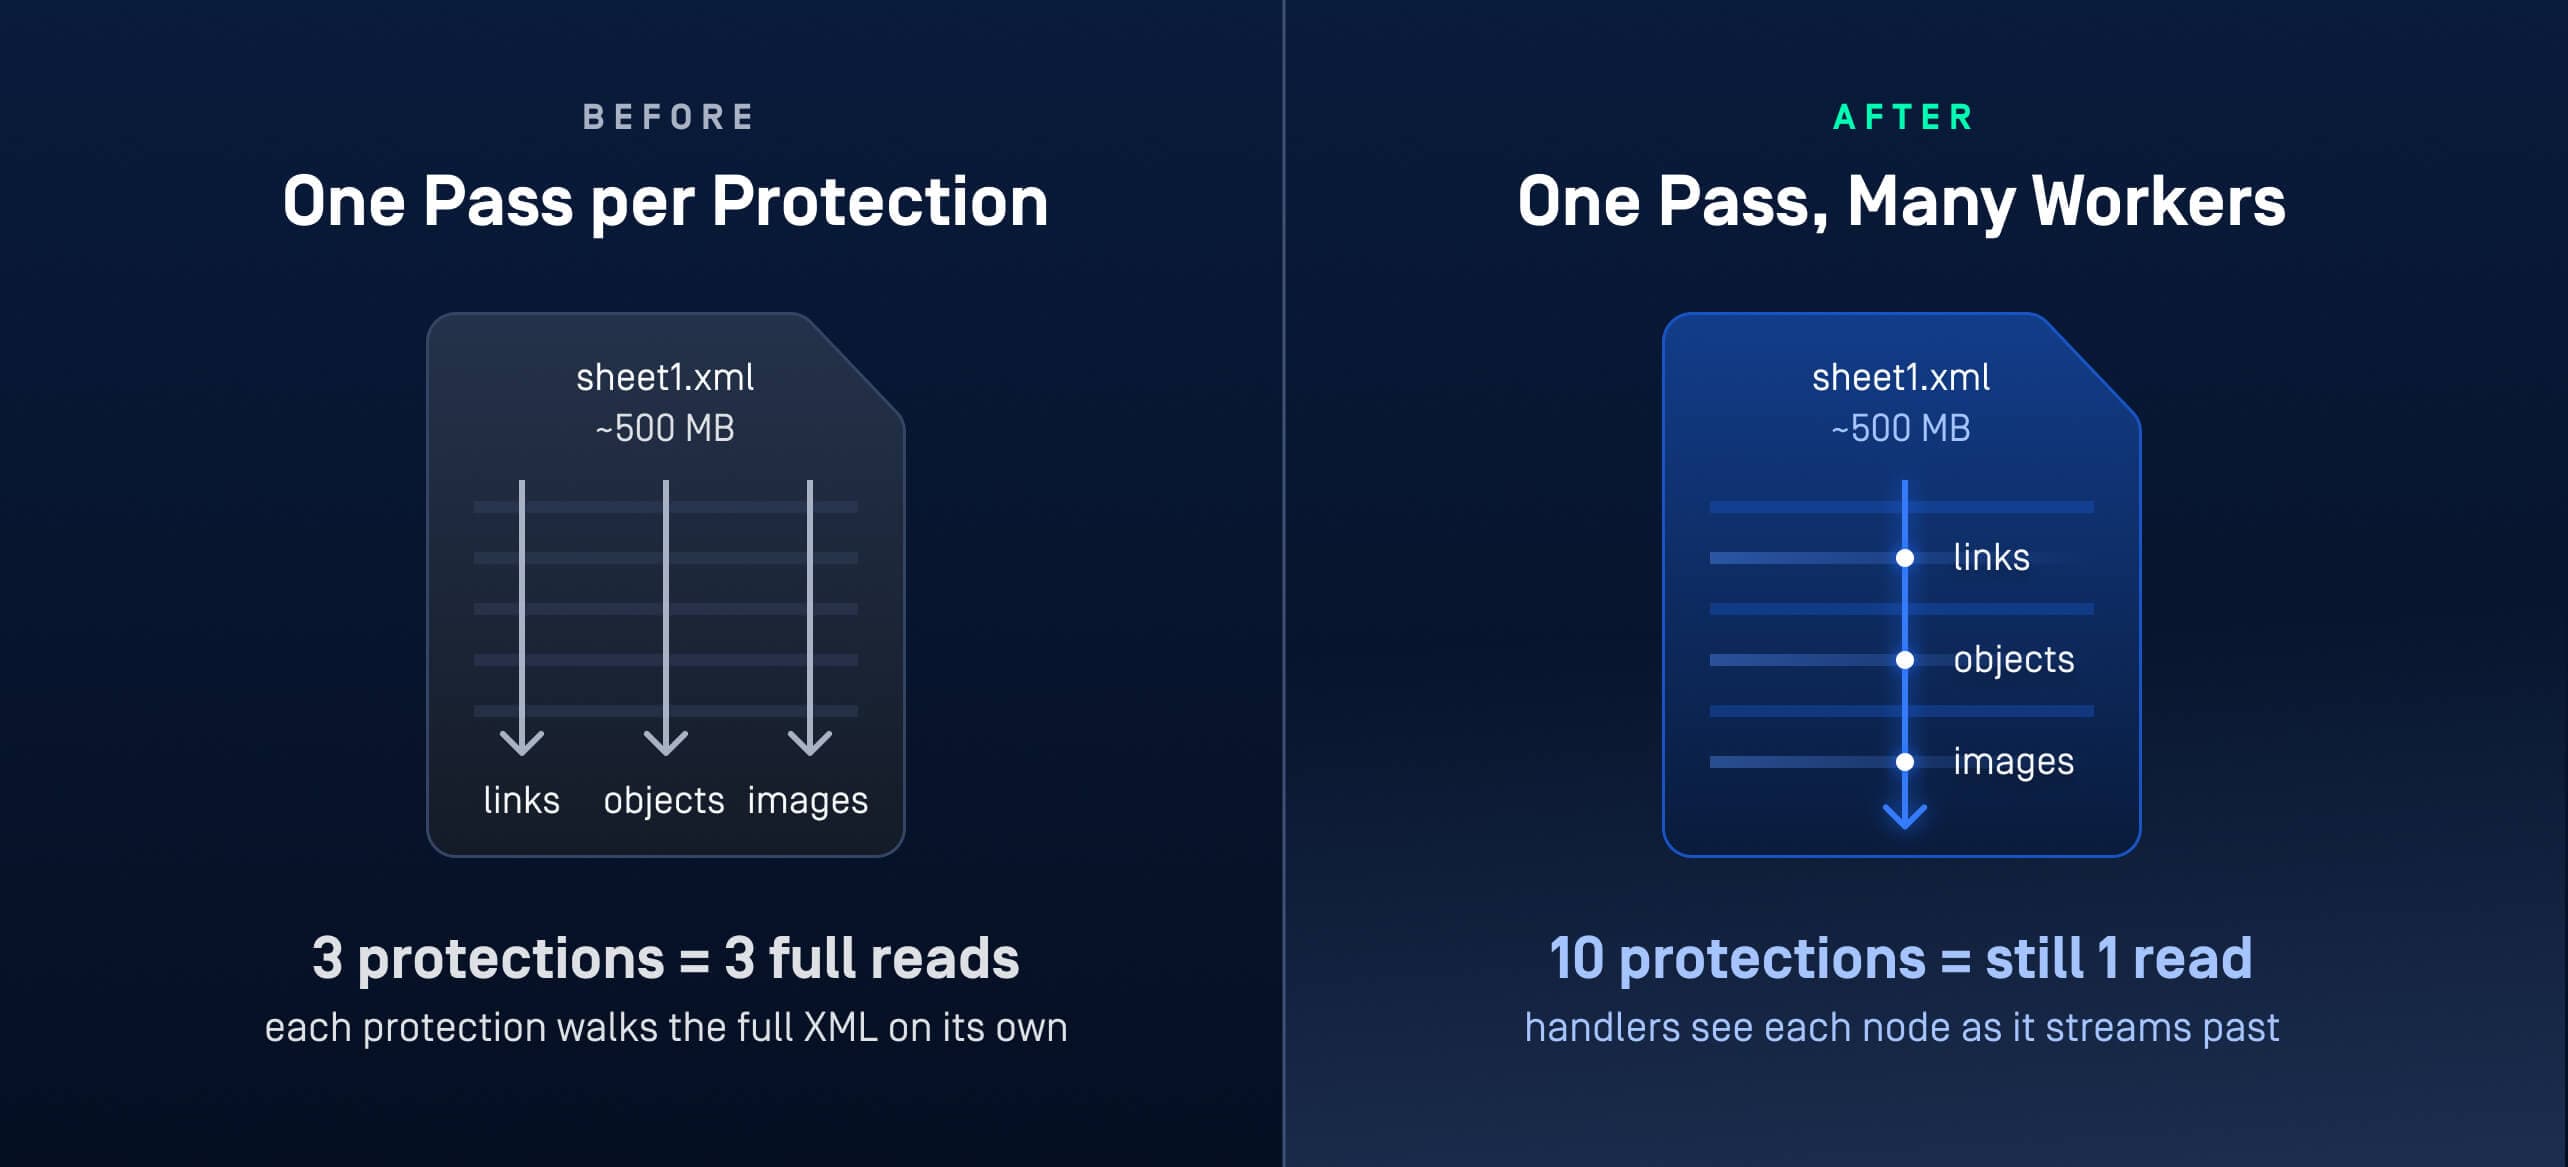
Deep CDR™ Teknolojisi’nin tek aşamalı stratejisi tam da bunu yapar. Bu strateji, üç temel ilkeyle geleneksel temizleme yaklaşımını tersine çevirir:
- Tek işleme sunucusu, tek tarama. Tek bir işleme sunucusu, belgenin her bir XML bölümünü tam olarak bir kez okur veya "tarar". Her koruma, bu tarama sürecinde eşlik eden bir işleyicidir; akış sırasında her bir XML düğümünü algılar ve anında işlevini yerine getirir. On koruma, 500 MB'lık bir sayfanın bir kez okunması ve on işçinin bunu izlemesi anlamına gelir.
- Her bir koruma, bir eklentidir. Özel bir denetleyici veya "işleyici", baştan sona tek bir konuyu ele alır: içerik XML'sindeki kullanım düğümleri, bunları tanımlayan kaynak tanımları ve depolanan eserinin kendisi. Her işleyici aynı yaşam döngüsünü izler: başlatma, her düğümü işleme, sonlandırma. Motora bir koruma eklemek, aynı tarama üzerinde bir işleyici daha kaydetmek anlamına gelir. Kapsamlılığın maliyeti, eklenen her koruma ile birlikte artık artmaz.
- Devre dışı bırakılmış korumalar asla çalıştırılmaz. Yürüyüş başlamadan önce, her bir işleyici kendi yapılandırmasının geçerli olup olmadığını kontrol eder. Politikanızın devre dışı bıraktığı bir koruma, en baştan devre dışı kalır ve düğüm başına ek iş yükü oluşturmaz. Belge bir kez okunur ve yalnızca önemli olan korumalar işleme dahil edilir.
Karşılaştırma Sonuçları Neler Gösteriyor?
Bu stratejiyi, hem özenle hazırlanmış büyük belgeler hem de gerçek dünyadan alınmış eksiksiz regresyon test takımları üzerinde, Windows ve Linux ortamlarında, uygulama öncesi ve sonrası olarak karşılaştırmalı değerlendirme yaptık.
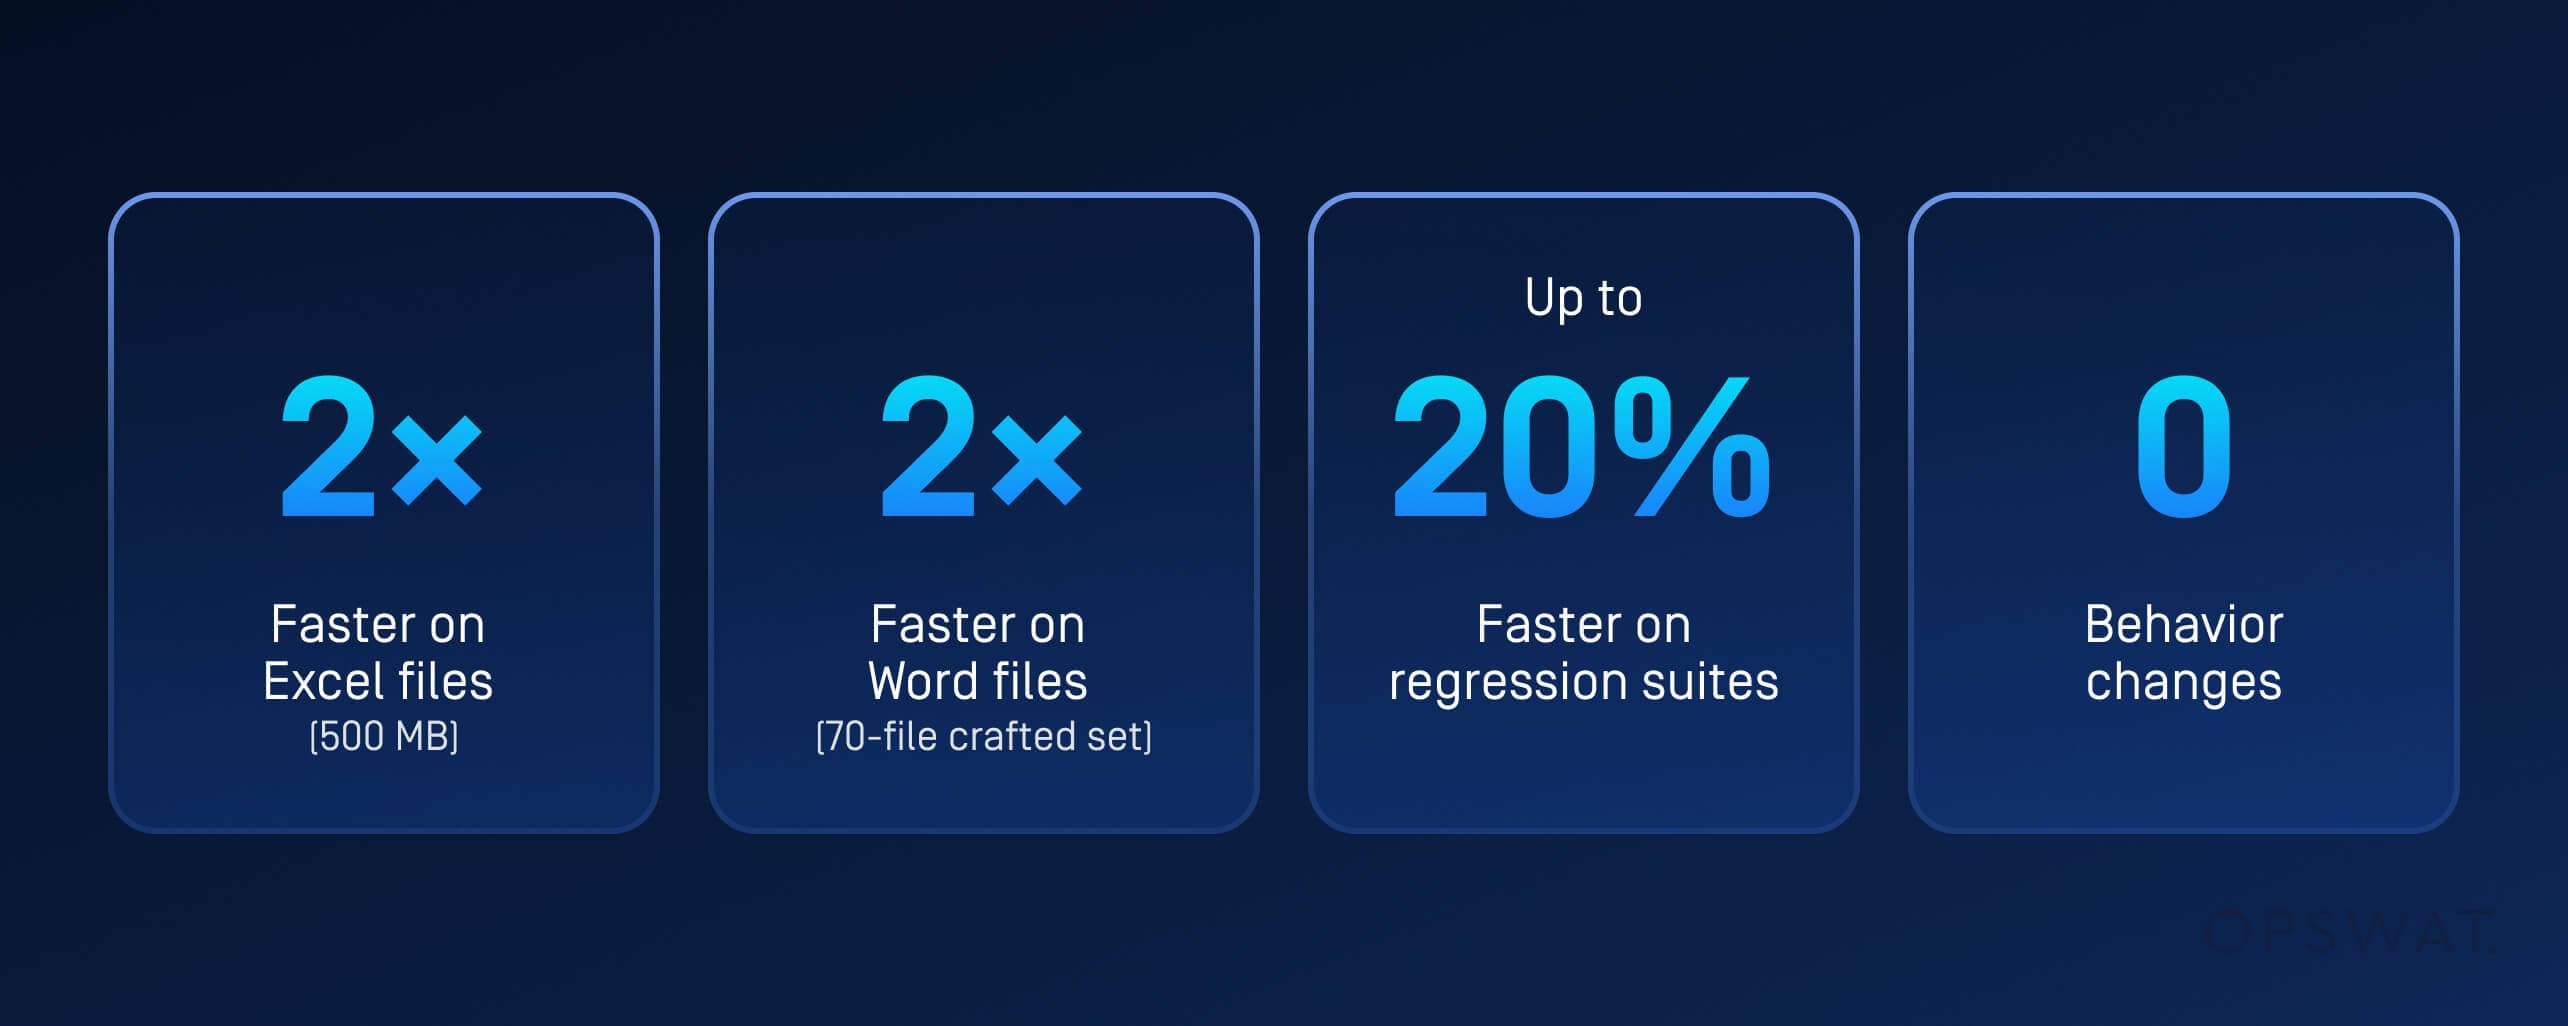
- Büyük Excel belgeleri (yaklaşık 500 MB'lık sayfa XML'i): yaklaşık 2 kat daha hızlı. Toplam işleme süresi Windows'ta %94, Linux'ta %67 oranında iyileşti ve en yoğun tek sayfalık dosyada %147 oranında iyileşme kaydedildi.
- Büyük Word belgeleri (70 dosyadan oluşan özel set): toplam çalışma süresinde yaklaşık 2 kat daha hızlı, dosya başına ortalama sürede %169'luk bir iyileşme.
- Gerçek ortam regresyon test setleri (binlerce Word, Excel ve PowerPoint dosyası): biçime ve platforma bağlı olarak yaklaşık %4 ila %20 daha hızlı. Çoğu dosya küçük olduğundan, tek seferde okuma avantajı belge boyutu arttıkça artar.
- Davranışta hiçbir değişiklik olmadı: her iki sürüm de tam regresyon testlerini aynı temizleme sonuçlarıyla tamamladı. Hız, tekrarlanan okumaların kaldırılmasından kaynaklandı ve hiçbir koruma atlanmadı.
En son sonuç en önemlisidir. Güvenlik ayarlarında, bir performans iddiası ancak koruma seviyesi sabit kaldığında anlam kazanır. Ağ geçidindeki veri işleme hızı da güvenliği destekler: Bir dosya ne kadar hızlı temizlenirse, ekipler koruma önlemlerini atlatma konusunda o kadar az baskı hissederler.
Neden Önce Office 2007 Biçimlerini Test Ettik?
Office 2007 ailesi (.docx, .xlsx ve .pptx), XML’in gizli maliyetinin yoğunlaştığı alandır. Bu üç format da aynı paket yapısını paylaştığından, tek bir ana tasarım hepsini kapsar; ayrıca, elektronik tablo ağırlıklı veri akışında, gerçek ortamda yarım gigabaytlık XML parçalarıyla karşılaşılmaktadır.
Bu strateji, maliyeti büyük ölçekli yapılandırılmış içerikte yatan her türlü biçime uygulanabilir; bu da söz konusu biçimlerin aynı yaklaşımın uygulanabileceği adaylar haline gelmesini sağlar.
Eskiden titizlik, eklenen her koruma önlemiyle birlikte artan bir maliyet gerektirirdi. Tek geçişli işleme sayesinde Deep CDR™ Teknolojisi, kaç tane koruma önlemi uygulanmış olursa olsun, belgenin tamamını tek seferde değerlendirir.
Nhut Ngo, OPSWAT adresindeki Software Mühendislik Direktörüdür. Burada, Deep CDR™ Teknolojisi’nin yanı sıra MetaDefender Core™’daki diğer dosya işleme teknolojilerinin geliştirilmesinden sorumlu mühendislik ekiplerine liderlik etmektedir. Yazılım mühendisliği ve siber güvenlik alanlarında on yılı aşkın deneyime sahip olan Nhut, dosya temizleme işleminin hızlı, doğru ve kritik altyapılar için uygun hale getirilmesine odaklanmaktadır. Nhut, 2015 yılında Bilgi Bilimi alanında doktora derecesini almıştır.
