Dağınık ortamlarda güvenlik kontrollerini yönetmek, yalnızca koruma araçlarını devreye almaktan daha fazlasını gerektirir. Kritik altyapı operatörleri, yapılandırmaları denetlemek, işlemleri izlemek ve birden fazla tesis ve sistemde tutarlı bir yönetim sağlamak için güvenilir bir yönteme ihtiyaç duyar.
Güvenlik çözümleri yönetimi, bu kontrolleri geniş ölçekte yönetmek için merkezi bir işletim modeli sunar. My OPSWAT™ Central Management , desteklenen MetaDefender™ kurulumlarına BT, OT, şirket içi ve hava boşluklu ortamlar genelinde birleşik bir yönetim katmanı sağlayarak bu yaklaşımı OPSWAT ortamlarına getirir.
- Önemli Çıkarımlar
- Dağınık Tesislerde Güvenlik Çözümlerini Yönetmenin Neden Zor Olduğu
- OPSWAT ’ın Güvenlik Çözümleri Yönetimini Nasıl Uyguladığı
- My ,OPSWAT veCentral Management sitelerinin her birinde neler yapıldığı
- Ne Zaman Kullanılmalı? My OPSWAT Central Management
- Merkezi Güvenlik Çözümleri Yönetimi, Uyumluluğu ve Dayanıklılığı Nasıl Destekler?
- İlgili Konular
- Sıkça Sorulan Sorular
Önemli Çıkarımlar
- Uzak ve dağınık tesisler, güvenlik denetimlerinin yönetilmesini zorlaştırır. Görünürlük eksiklikleri, birbirinden bağımsız araçlar ve manuel iş akışları, devreye alınmış örneklerin tutarsız yapılandırmalara veya güncel olmayan yazılımlara sahip kalmasına neden olabilir.
- Merkezi güvenlik çözümleri yönetimi, rutin yönetim işlemlerini paylaşımlı bir yönetim katmanına taşır. Ekipler, her bir konumu ayrı ayrı yönetmek zorunda kalmadan, desteklenen tüm dağıtımlar genelinde kontrol, izleme ve politika uygulamasını sürdürebilir.
- Merkezi denetim, OT güvenlik önlemlerini korumalıdır. Secure Hava boşluklu ve bölümlere ayrılmış ortamlar, tesisler arasında geniş kapsamlı, sürekli bağlantıya değil, kontrollü senkronizasyona, onaylanmış güncelleme prosedürlerine ve yerel işletim kısıtlamalarına bağlıdır.
- My OPSWAT Central Management Bu yönetim modelini desteklenen OPSWAT ürünlerine uygulayarak, yöneticilere dağıtılmış MetaDefender dağıtımları bir yerden görüntüleyebilme, yönetebilme ve denetleyebilme olanağı sunar.
Dağınık Tesislerde Güvenlik Çözümlerini Yönetmenin Neden Zor Olduğu
Dağıtık güvenlik dağıtımlarında tutarlılığı sağlamak zordur.
Bu sistemler genellikle üretim tesislerini, trafo merkezlerini, arıtma tesislerini, uzak ofisleri ve rutin fiziksel erişimin kısıtlı olduğu operasyonel ortamları kapsar.
Her bir site veya ürün örneği ayrı bir konsol üzerinden yönetildiğinde, ekibiniz neyin devreye alındığı, neyin güncel olduğu ve nelere dikkat edilmesi gerektiği konusunda kapsamlı bir genel bakıştan mahrum kalır.
Görünürlük Eksiklikleri ve Parçalanmış Denetim
Görünürlük eksiklikleri, dağıtılmış güvenlik örneklerinin tutarlı bir şekilde izlenmesini zorlaştırmaktadır. Şu rapora göre: SANS'ın 2025 ICS/OT Security i Durum Raporu'na’e göre, kuruluşların yalnızca yaklaşık %13’ü ICS/OT sistemi genelinde tam görünürlük sağladığını bildiriyor.
Uzak veya insansız tesislerde, sınırlı görünürlük nedeniyle durumların güncelliğini yitirmesi, onaylanmış referans değerlerden sapması ve raporlamanın durması, anında tespit edilemeden gerçekleşebilir.
Araçların dağınıklığı, karmaşıklığı bir kat daha artırmaktadır. IBM İş Değeri Enstitüsü’nün 2025 yılında yaptığı küresel bir ankete göre IBM İş Değeri Enstitüsü tarafından 1.000 yöneticiyle yapılan bir küresel ankette, kuruluşların ortalama 29 tedarikçiden 83 güvenlik çözümü kullandığı ortaya çıktı. Yöneticilerin yarısından fazlası (%52) karmaşıklığı güvenlik operasyonlarının önündeki en büyük engel olarak belirledi.
Her bir ek konsol, devreye alınmış bir çözümün sessizce yönetimsiz kalabileceği bir ortamdır.
Kılavuz, Site Bazında Yönetim İş Akışları
Manuel yönetim, rutin idari işleri tekrarlanan operasyonel işlere dönüştürür. Kritik altyapı işletmecilerinin araçları birçok tesise dağılmış olabilir; buna karşın, bu araçlardan sorumlu ekipler her tesise düzenli olarak fiziksel erişim sağlayamayabilir.
Her dağıtımla birlikte iş yükü artıyor:
- Yerel yöneticiler, onaylanmış temel kurallardan sapma gösteren tek seferlik istisnalar uygularlar
- Olay müdahale ekipleri, etkilenen bir örneğe hangi konsolun, sahibin ve ilkenin uygulandığını yeniden belirlemelidir
- Raporlama, genellikle ayrı sistemlerden gelen verilerin manuel olarak birleştirilmesini gerektirir
Ekibiniz, ortamı bir bütün olarak yönetmek yerine, tekrarlanan oturum açma işlemleri, raporların birleştirilmesi, yerel koordinasyon ve bazen de seyahatler yoluyla ortamı güncel tutmaktadır.
Tesisin kapladığı alan ne kadar genişlerse, bu işletme modelini sürdürmek o kadar zorlaşır.
OPSWAT ’ın Güvenlik Çözümleri Yönetimini Nasıl Uyguladığı
OPSWAT My OPSWAT™ Central Management aracılığıyla güvenlik çözümleri yönetimini uygular; bu, çözümleri için bir kontrol katmanıdır. Yöneticilere, dağıtık ortamlardaki desteklenen MetaDefender™ kurulumlarını izlemek, işletmek ve yönetmek için tek bir platform sunar. OPSWAT
Bu platform, dağıtık MetaDefender dağıtımlarına yönelik çeşitli pratik gereksinimleri karşılamaktadır:
Gereksinimler | My ,OPSWAT veCentral Management nasıl yardımcı olur? |
Merkezi envanter | Sürüm, yapılandırma, lisans durumu ve çalışma durumu dahil olmak üzere devreye alınmış örneklerin kaydını tutun. |
Hava boşluklu destek | Diğer ağlardan ayıran güvenlik önlemlerini kaldırmadan, ağ bağlantısı kesik ortamları yönetin. |
Uzaktan koordinasyon | Her bir tesisi ziyaret etmeden, desteklenen ürün güncellemelerini ve yönetim işlemlerini koordine edin. |
Yapılandırma yönetimi | Desteklenen dağıtımlar genelinde yapılandırma ilkelerini tutarlı bir şekilde uygulayın ve sürdürün. |
Ekibiniz, ortamı ayrı konsollardan bir araya getirmek yerine, neyin devreye alındığını, neyin güncel olduğunu ve nelere dikkat edilmesi gerektiğini gösteren tek bir görünüm üzerinden çalışır.
My ,OPSWAT veCentral Management sitelerinin her birinde neler yapıldığı
My OPSWAT Central Management OPSWAT MetaDefender ’in, BT, OT, şirket içi ve hava boşluklu ortamlar.
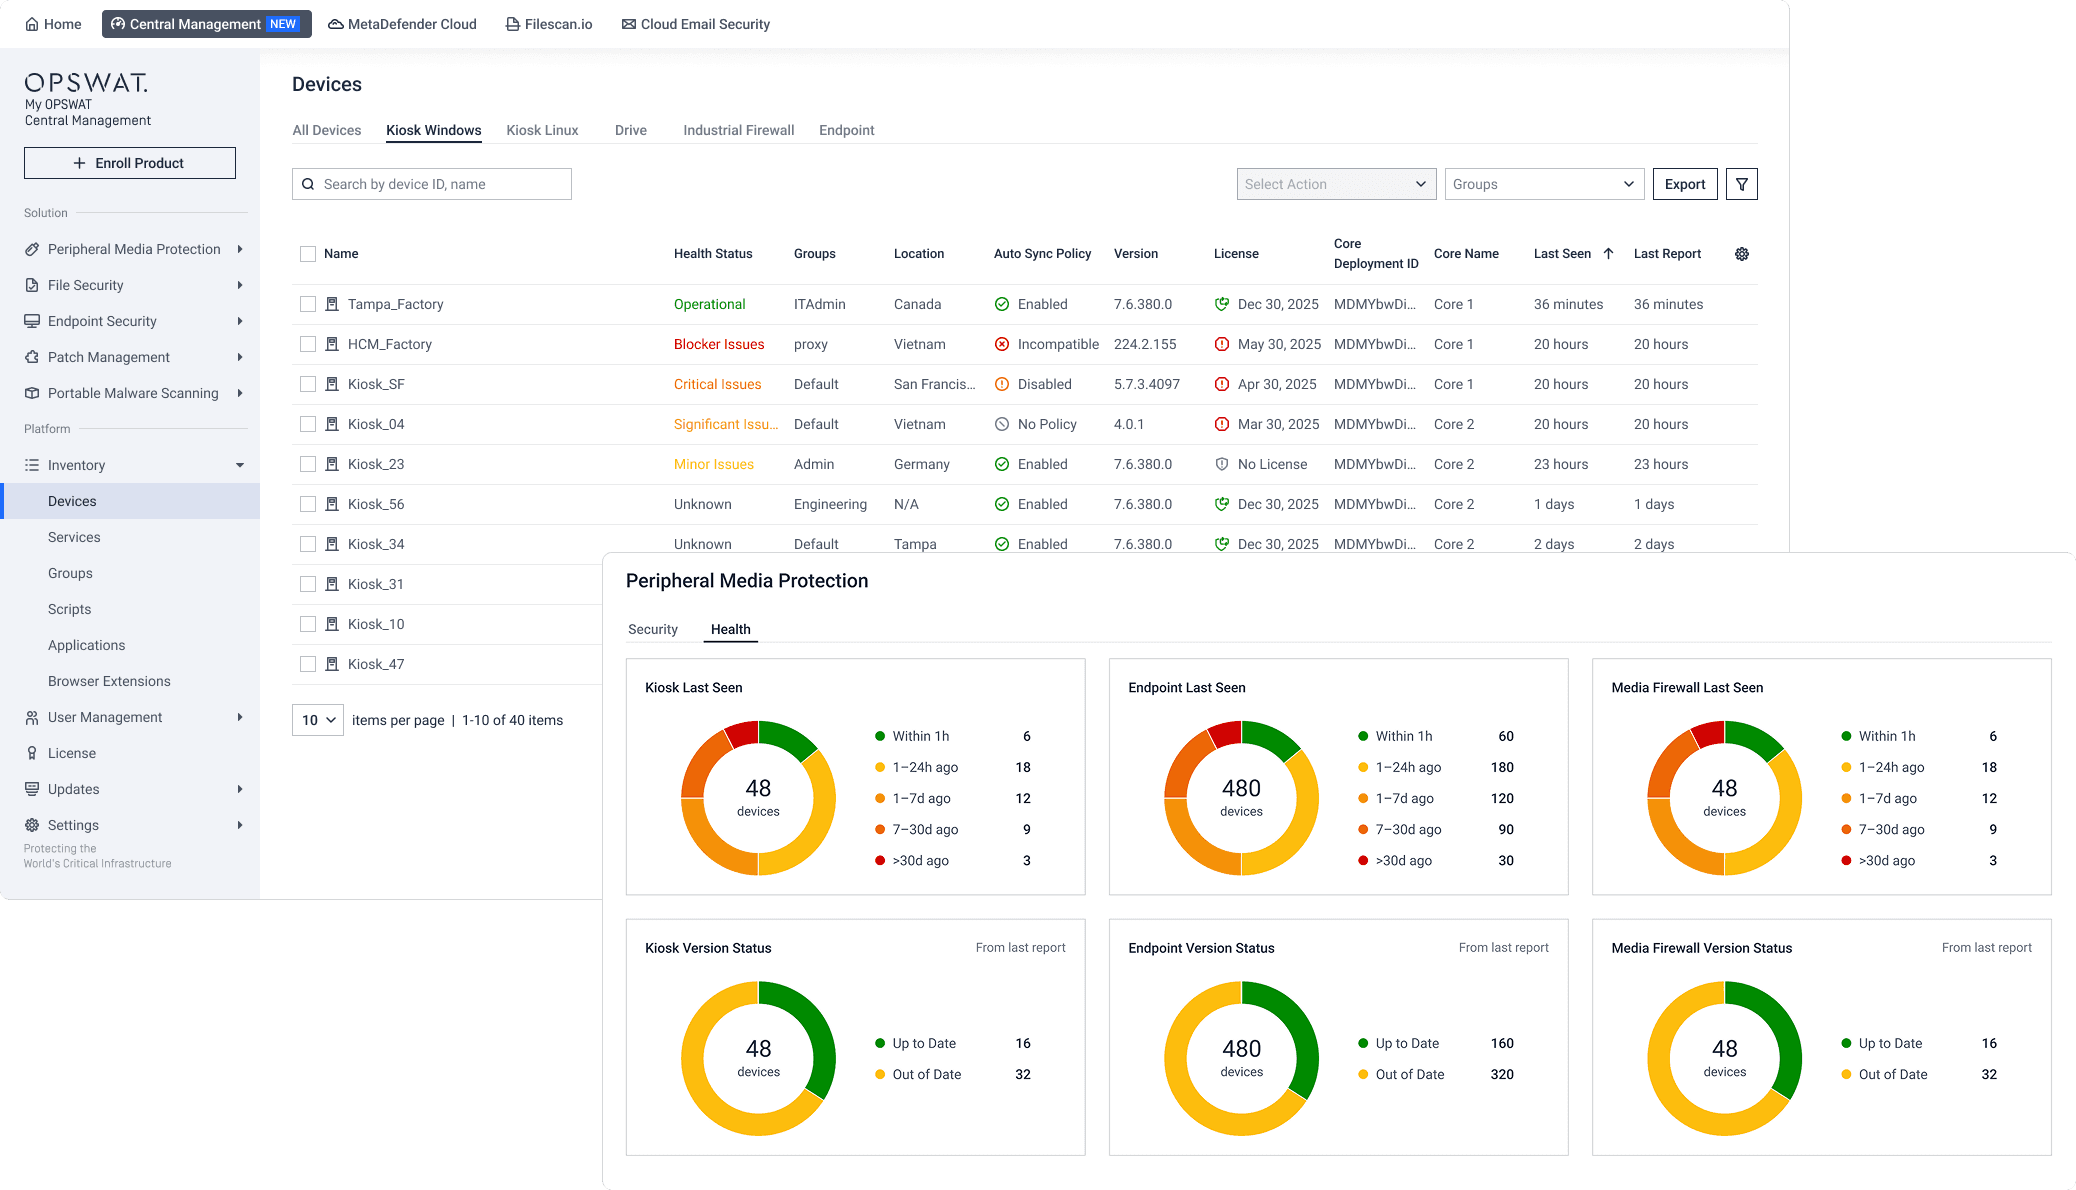
Merkezi Envanter ve Durum İzleme
Merkezi envanter ve durum izleme, sürüm, yapılandırma, lisans durumu ve en son görüldüğü durum dahil olmak üzere, devreye alınmış her bir MetaDefender örneğinin güvenilir bir kaydını tutar. Her siteden gelen durum telemetri verileri, sapmalar, hatalar ve kesintileri, bunlar olaylara dönüşmeden önce ortaya çıkarabilir.
Örneğin, Güneydoğu Asya'daki bir akıllı üretim tesisiMy 'ıOPSWAT Central Management kullanarak 450.000 fit karelik bir kampüs genelinde cihaz izlemeyi tek bir çatı altında birleştirdi ve güvenlik ekiplerine, birbirinden bağımsız izleme araçlarına güvenmek yerine üretim uç noktaları ve sistemleri hakkında birleştirilmiş bir görünüm sağladı.
Uzaktan Ürün Yönetimi
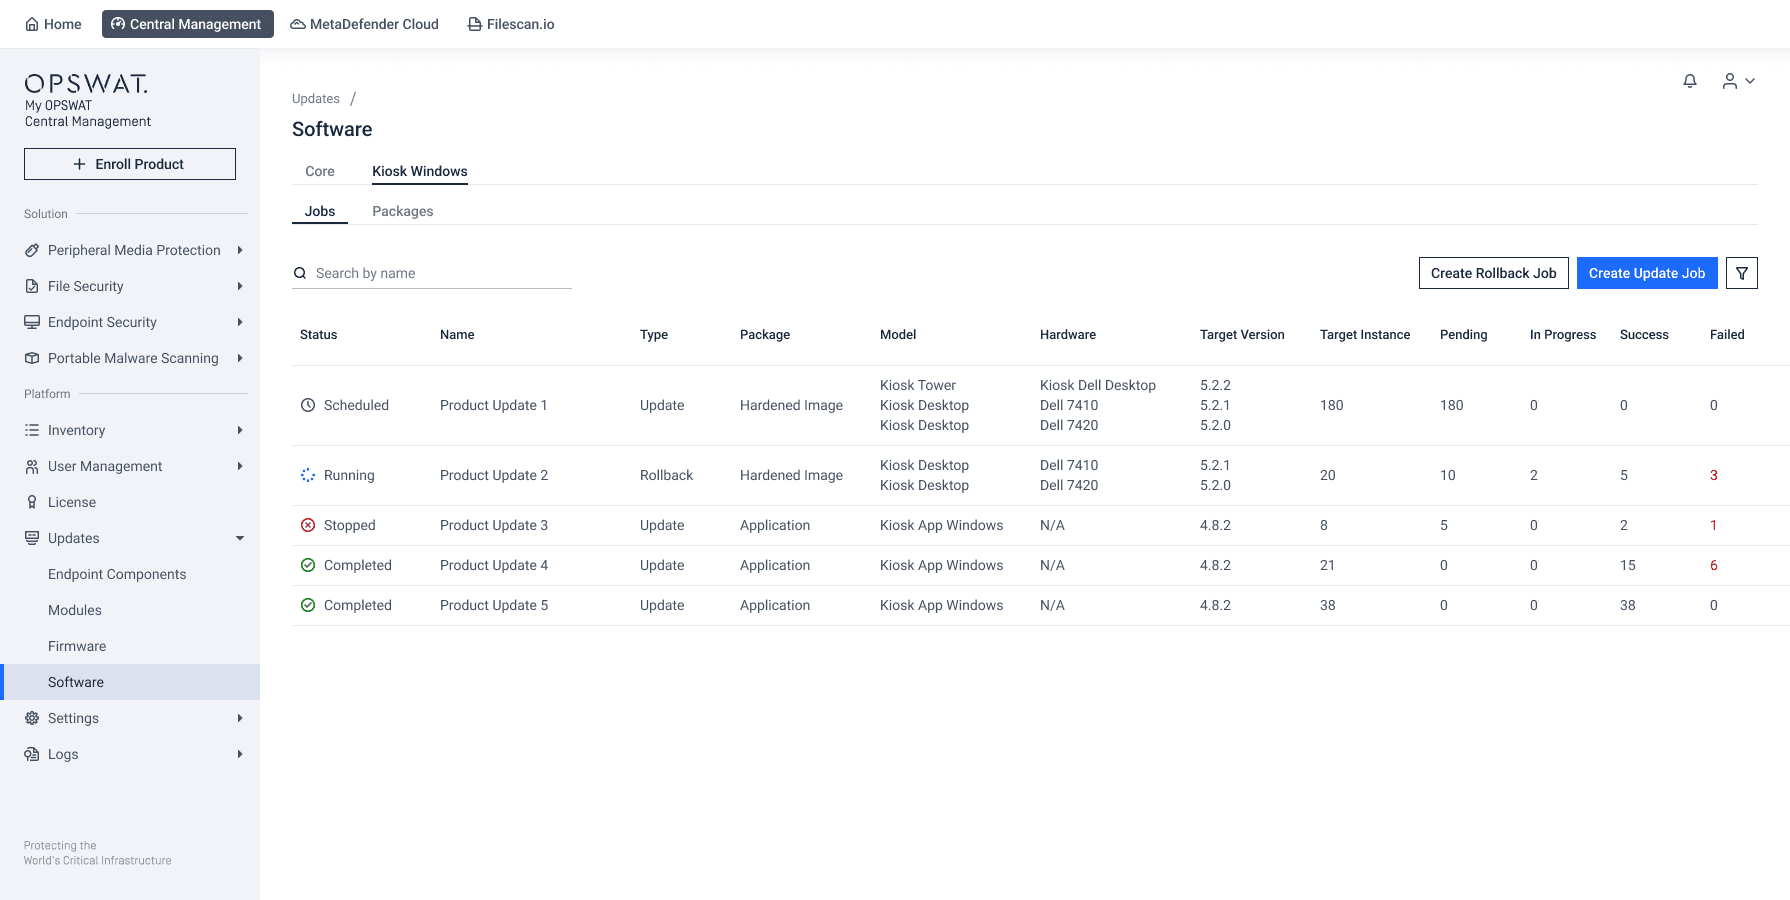
Uzaktan ürün yönetimi, güvenlik ekiplerine rutin yerel erişime bağımlı kalmadan desteklenen dağıtımları yönetme imkânı sunar. Yöneticiler, merkezi bir konsol aracılığıyla uygulama güncellemelerini koordine edebilir, günlükleri ve destek paketlerini toplayabilir, örneklerin durumunu izleyebilir ve erişilmesi zor ortamlarda dağıtım faaliyetlerini yönetebilir.
Bu iş akışlarının birleştirilmesi, her bir lokasyonda aynı idari sürecin tekrarlanması ihtiyacını azaltır. Ekipler, dağıtık bir kurulumda bakım ve sorun giderme işlemlerini koordine ederken, aynı zamanda her bir lokasyonun operasyonel gereksinimlerini de göz önünde bulundurabilirler.
Büyük Ölçekli Yapılandırma Yönetimi
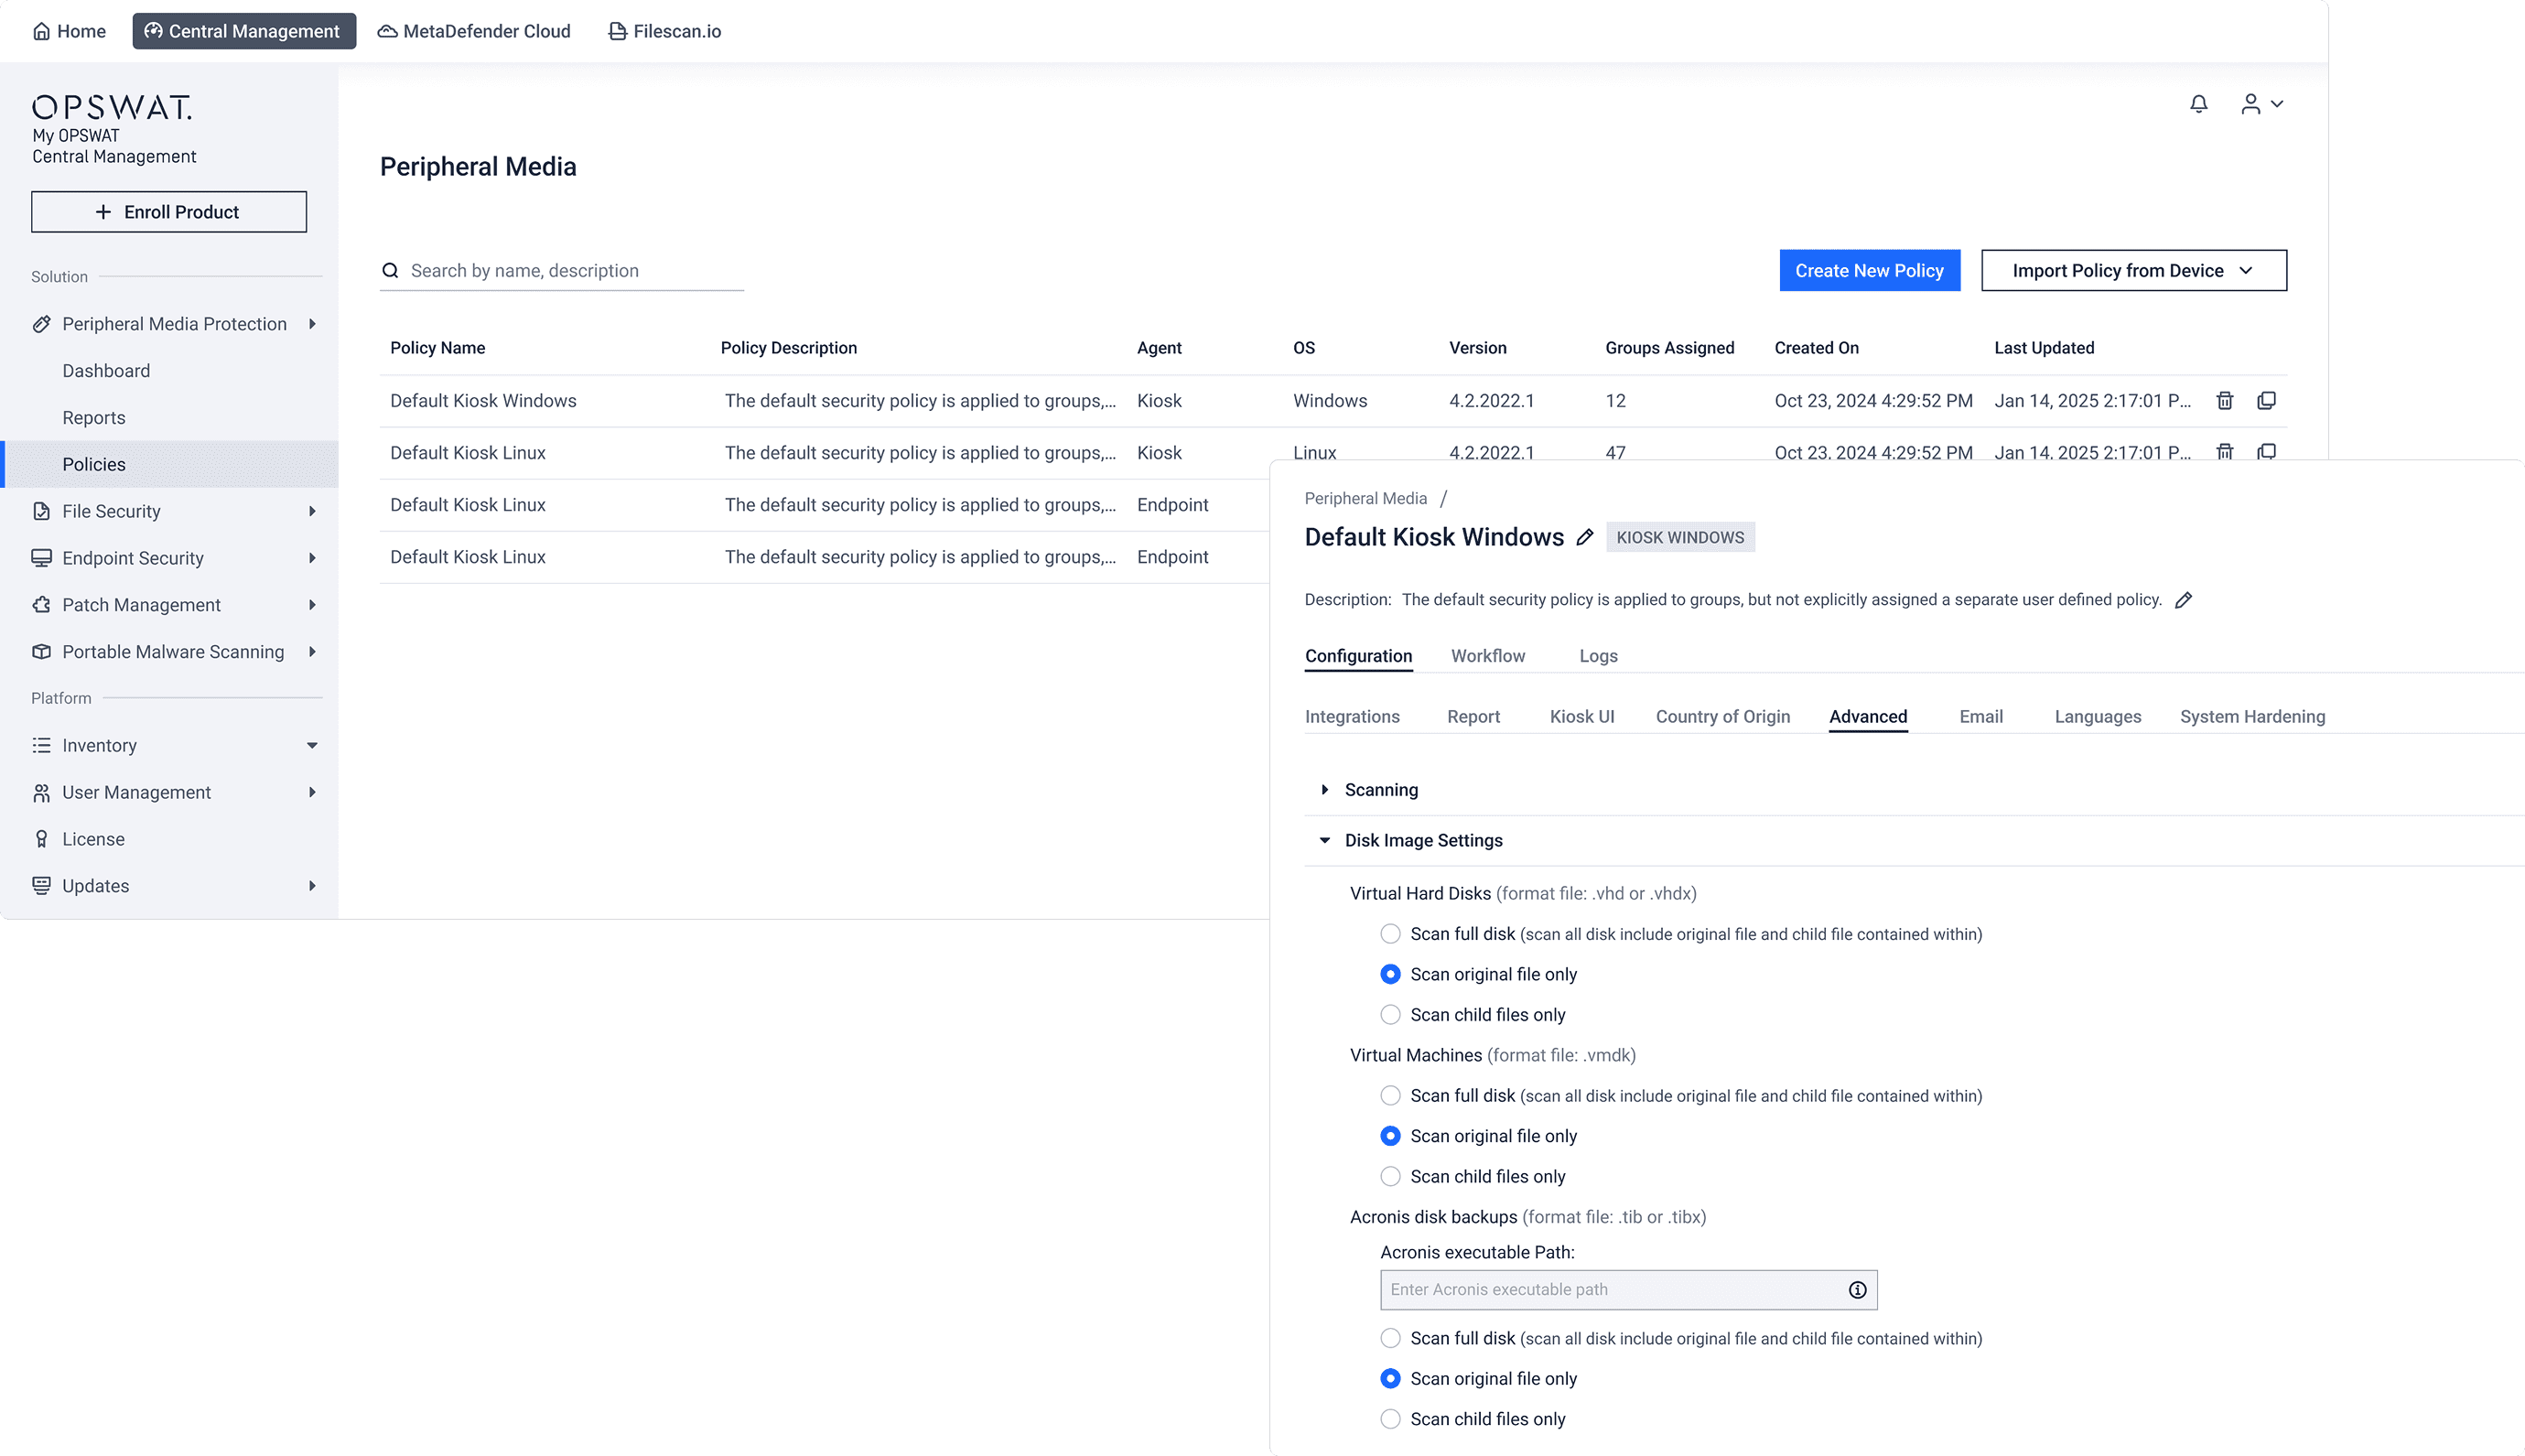
Büyük ölçekli yapılandırma yönetimi, yöneticilerin bağlı MetaDefender örnekleri genelinde güvenlik ayarlarını tek bir merkezi konsoldan. Güvenlik ekipleri, her bir dağıtım alanını tek tek manuel olarak yapılandırmak yerine, ilkeleri standartlaştırabilir, yapılandırmaları güncelleyebilir, tutarlı bir koruma sağlayabilir ve bulut, şirket içi ve izole ortamlar genelinde yapılandırma değişikliklerini koordine edebilir.
Tarama Raporlarının ve Risk Verilerinin Toparlanması
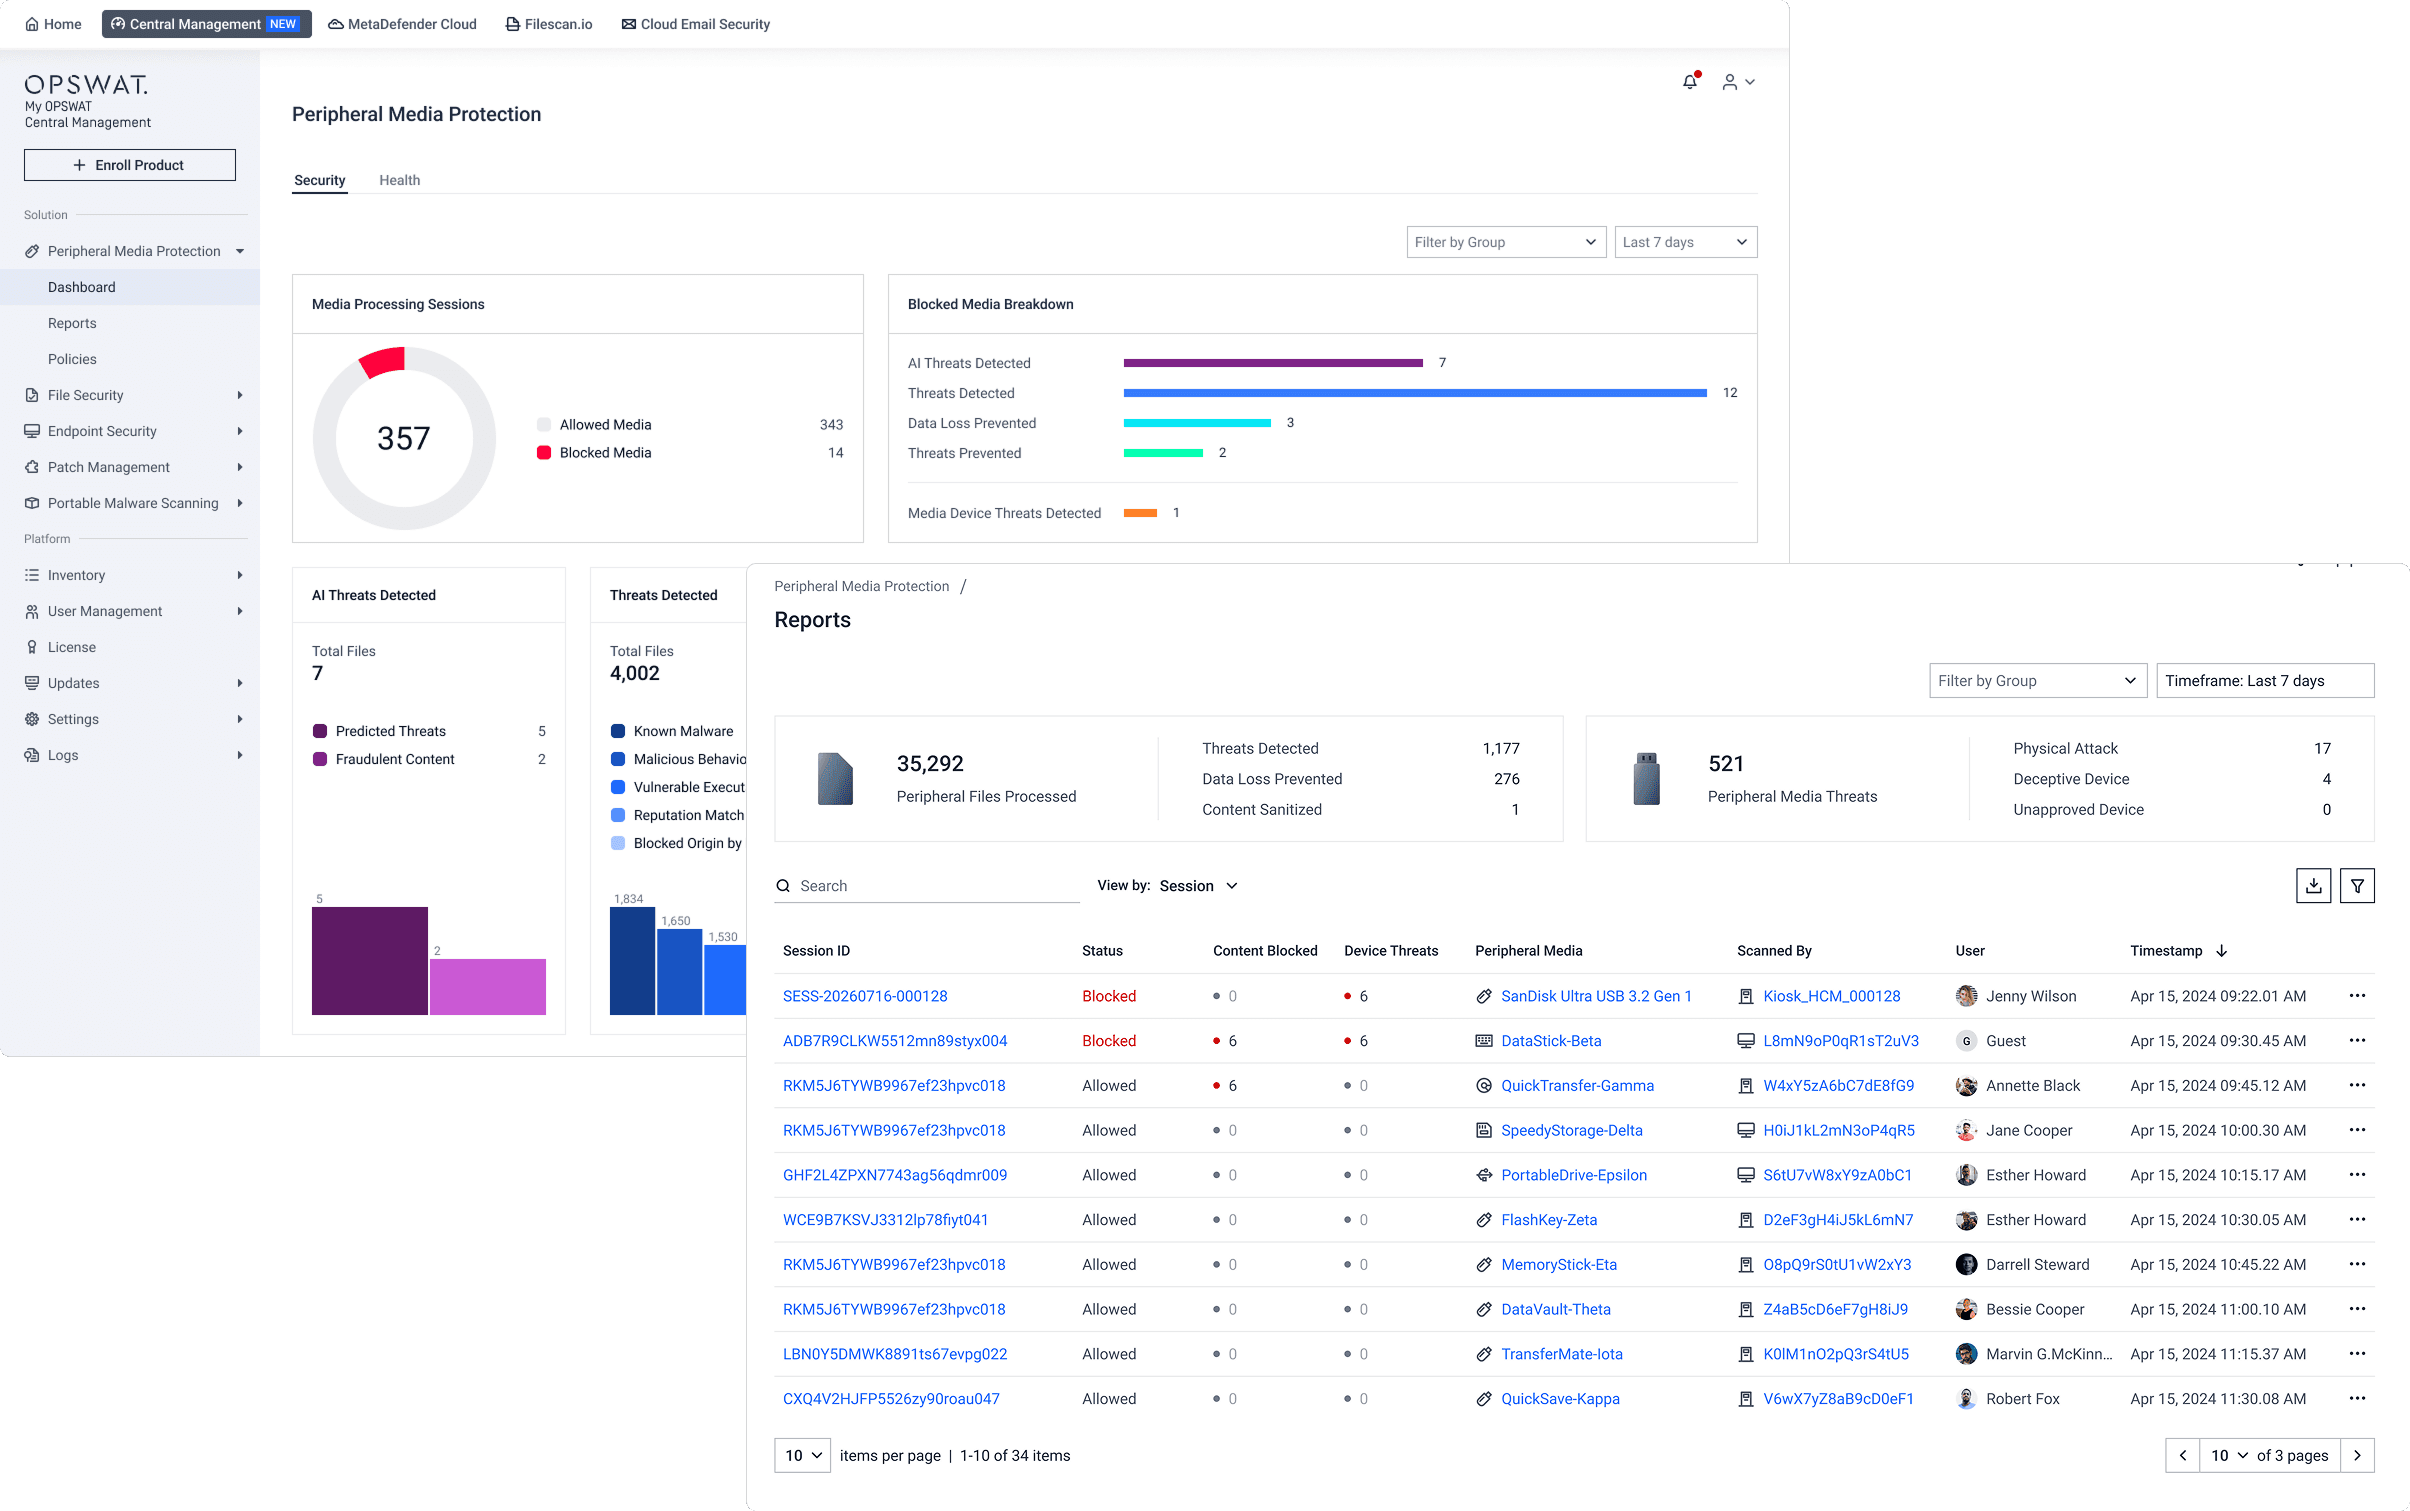
Taramaya ilişkin raporların ve risk verilerinin bir araya getirilmesi, bağlı MetaDefender ürünlerinden gelen bilgileri ortak bir operasyonel görünümde birleştirir. Güvenlik ekipleri, her bir tesisi ayrı ayrı incelemek yerine, farklı konumlar arasında algılama faaliyetlerini, politika durumlarını ve raporlanan diğer verileri karşılaştırabilir.
Siteler arası bağlam, ekiplerin algılama hacmindeki olağandışı değişiklikleri, tekrarlanan politika ihlallerini veya ek dikkat gerektiren konumları tespit etmelerine yardımcı olabilir. Tutarlı bir raporlama katmanı ayrıca, denetçilere ve güvenlik ekiplerine, farklı yerel süreçlerden oluşturulan ayrı raporlar yerine, tesisler arasında karşılaştırılabilir kanıtlar sunar.
Ne Zaman Kullanılmalı? My OPSWAT Central Management
My OPSWAT Central Management Ulaşılması zor, internet bağlantısı düzensiz veya operasyonel açıdan hassas olan tesislerde desteklenen MetaDefender dağıtımlarını yöneten kuruluşlar için tasarlanmıştır. Bu çözüm, özellikle ekipler aşağıdaki durumlarda oldukça yararlıdır:
- Denizdeki petrol platformları, trafo merkezleri veya uzak arıtma tesisleri gibi düzenli olarak ziyaret edilemeyen tesislerde düzinelerce veya yüzlerce MetaDefender örneğini işletmek .
- Olay müdahalesi sırasında , hangi örneğin şu anda çalışır durumda, güncel ve politika kurallarına uygun olduğunu gösteren tek bir görünüm bulunmadığı için konsol değiştirme işlemlerine zaman kaybediliyor .
- Güncellemeleri veya yapılandırma değişikliklerini birçok siteye aynı anda uygulamak ve her siteyi tek tek manuel olarak güncellemek yerine aşamalı uygulama ve geri alma işlemlerine ihtiyaç duymak.
- Her biri aynı merkezi envantere farklı bir veri yolu gerektiren, bağlı, aralıklı olarak bağlı ve fiziksel olarak izole edilmiş tesislerin bir karışımını yönetmek .
- OPSWAT dağıtımı kapsamında bir dosyanın izini sürmek; dosyanın sisteme nereden girdiğini, hangi OPSWAT ürünlerinin dosyayı işlediğini, her aşamada neler olduğunu ve dosyanın bu süreçte değişip değişmediğini incelemek. Bkz. Dosya Denetim İzi bloguna bakın.
Merkezi Güvenlik Çözümleri Yönetimi, Uyumluluğu ve Dayanıklılığı Nasıl Destekler?
Merkezi güvenlik çözümleri yönetimi, uyumluluk denetimlerinin ve olay soruşturmalarının dayandığı, kaynağına atfedilebilir ve zaman damgası içeren kayıtlar oluşturur. Bir platform bu denetimleri destekleyebilir, ancak bu durum otomatik olarak uyumluluğu garanti etmez.
Standartlaştırılmış raporlar, yerel yöneticilerden ekran görüntüleri, elektronik tablolar ve dışa aktarılmış günlük dosyaları talep etmek için yapılan tekrarlı taleplerin yerini alır; tutarlı veri tanımları ise denetim kanıtlarının tesisler ve bölgeler arasında karşılaştırılabilir olmasını sağlar. NIST kılavuzu veya NERC CIP gibi çerçevelerle çalışan kritik altyapı operatörleri için, devreye alınmış güvenlik çözümlerinin güvenilir bir envanteri, uyum programının geri kalan kısmının üzerine inşa edildiği temel oluşturur.
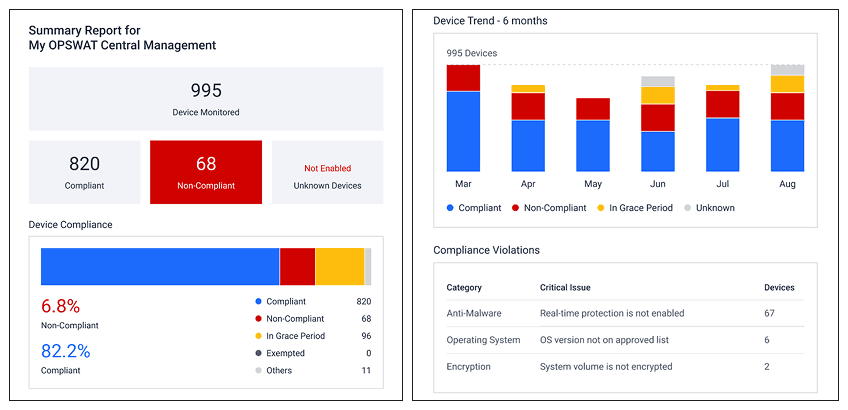
My OPSWAT Central Management Dağıtık MetaDefender dağıtımları için bu temeli oluşturarak, BT, OT ve hava boşluklu (air-gapped) tesislere envanter, durum izleme ve politika kontrolü için tek bir nokta sunar. OPSWAT uzmanlarından biriyle görüşün veya My ,OPSWAT ,Central Management çözüm sayfalarını ziyaret ederek, merkezi yönetimin güvenlik operasyonlarınızı nasıl bir üst seviyeye taşıyabileceğini öğrenin.
İlgili Konular
Merkezi güvenlik çözümleri yönetimi , ekiplere uzak lokasyonlardaki güvenlik dağıtımlarını yönetmek için gerekli bağlamı sağlar . Bir sonraki adım, bu görünürlüğün sürekli izlemeyi nasıl desteklediğini anlamaktır: değişiklikleri tespit etmek, riskli davranışları belirlemek ve saldırganların ya da yönetilmeyen faaliyetlerin fark edilmeden kalabileceği süreyi azaltmak.
Aynı güvenlik operasyonları sorununa ilişkin bu yönü daha ayrıntılı incelemek için ilgili makaleyi okuyun: Siber Güvenlikte Sürekli İzleme Nedir ve Nasıl Uygulanır.
Sıkça Sorulan Sorular
Merkezi bir güvenlik çözümleri yönetim platformu hangi özellikleri içermelidir?
En azından: kullandığınız her varlık sınıfını kapsayan güvenilir bir envanter, durum ve yapılandırma izleme, aşamalı devreye alma ve geri alma özelliklerine sahip uzaktan güncelleme yönetimi, merkezi politika uygulaması ve toplu tarama ile risk raporlaması. Platform ayrıca, idari personel sayısında orantılı bir artış olmaksızın binlerce tesise ölçeklenebilmelidir.
Merkezi güvenlik çözümleri yönetimi, çevrimdışı kalan, güncelleme işlemini tamamlayamayan veya yapılandırmadan sapan örnekleri nasıl tespit eder?
Merkezi platformlar, devreye alma sırasında yapılan kaydı, sürekli durum kontrolünü ve sağlık telemetrisini bir araya getirerek çevrimdışı kalan, güncelleme başarısızlığı yaşayan veya onaylanmış yapılandırma temelinden sapan örnekleri tespit eder. Bu, platformun halihazırda bildiği çözümler için geçerlidir; başlangıçta hiç kaydedilmemiş örnekler için geçerli değildir. Dolayısıyla, hiç kaydedilmemiş bir örneğin ortaya çıkarılması için varlık keşfi gerekir. Buradaki değer, bilinen donanım filosunda bu durumların meydana geldiği anda tespit edilmesinde yatmaktadır.
Merkezi yönetim, hava boşluklu veya aralıklı olarak bağlı tesislerde işe yarar mı?
Evet, ancak bağlantı modeli sürekli bağlı bir sitinkinden farklıdır. Hava boşluklu ve aralıklı olarak bağlanan siteler, kontrollü senkronizasyon, imzalı güncelleme paketleri ve yerel yönetim kullanır; onaylanmış bir aktarım aralığı tamamlandığında, kanıtlar ve durum merkezi konsola geri bildirilir.
Merkezi bir güvenlik çözümleri yönetim platformu, mevcut güvenlik araçlarıyla nasıl entegre edilmelidir?
Merkezi bir güvenlik çözümleri yönetim platformu, güvenlik ekibinin halihazırda kullandığı SIEM veya SOAR platformlarına kararlı varlık tanımlayıcılarını, durum bilgilerini ve politika durumunu aktarmalıdır; böylece analistler, konsol değiştirmeden uyarı önceliklendirme sürecinde ilgili sistem ve sahiplik bağlamına erişebilirler.
Merkezi güvenlik çözümleri yönetimi, uyumluluk raporlamasını nasıl destekler?
Merkezi güvenlik çözümleri yönetimi, her bir tesisten manuel olarak kanıt toplanması ihtiyacını ortadan kaldıran, kaynakları belirtilmiş ve zaman damgası içeren yapılandırma, sahiplik ve politika durumu kayıtları oluşturur. Bu kayıtlar, NIST kılavuzları ve NERC CIP gibi çerçeveler için kontrol doğrulamasını destekler; ancak uyumluluk, yine de kuruluşun kendi kontrolleri ve süreçlerine bağlıdır.
Dağınık tesisler genelinde güvenlik çözümlerinin yönetimini merkezileştirmenin ilk adımı nedir?
Öncelikle kimlik, sahiplik, yapılandırma ve durum bilgisi açısından hangi sistemin yetkili olacağını belirleyin; ardından, yönetilmeyen öğeleri tespit etmek için keşif sürecini devreye sokmadan önce bilinen örnekleri kaydedin. Öncelikle bu yetkili kaynağı belirlemek, birden fazla site bağlandığında kayıtlar arasında çakışmaların oluşmasını önler.
