Bir dosya, işleme süreci tamamlanana kadar çeşitli güvenlik ürünlerinden geçebilir. Dosya, MetaDefender™ Kiosk dağıtımından sisteme girebilir, MetaDefender™ MFT üzerinden geçebilir ve MetaDefender™ Core tarafından işlenebilir.
Bir güvenlik ekibi bu dosyayı incelediğinde, dosyanın izin verilmiş mi yoksa engellenmiş mi olduğunu bilmek, sorunun sadece bir kısmını cevaplar. Yine de olayın tam resmini bilmeleri gerekir:
- Dosya ortama nereden girdi?
- OPSWAT ’ın hangi ürünleri bu sorunu çözdü?
- Her aşamada neler oldu?
- Dosyanın kendisi bu süreçte değişti mi?
Şimdiye kadar, bu soruları yanıtlamak için her bir ürüne ait kayıtları ayrı ayrı incelemek gerekiyordu.
My ’da Dosya Denetim İzi OPSWAT™’ın Central Management ürünü, güvenlik ekiplerine OPSWAT dağıtımları genelinde bir dosyanın izlediği yolun bütünsel bir görünümünü sunar.
Her Dosyanın Yolculuğunu Tek Bir Yerden Takip Edin
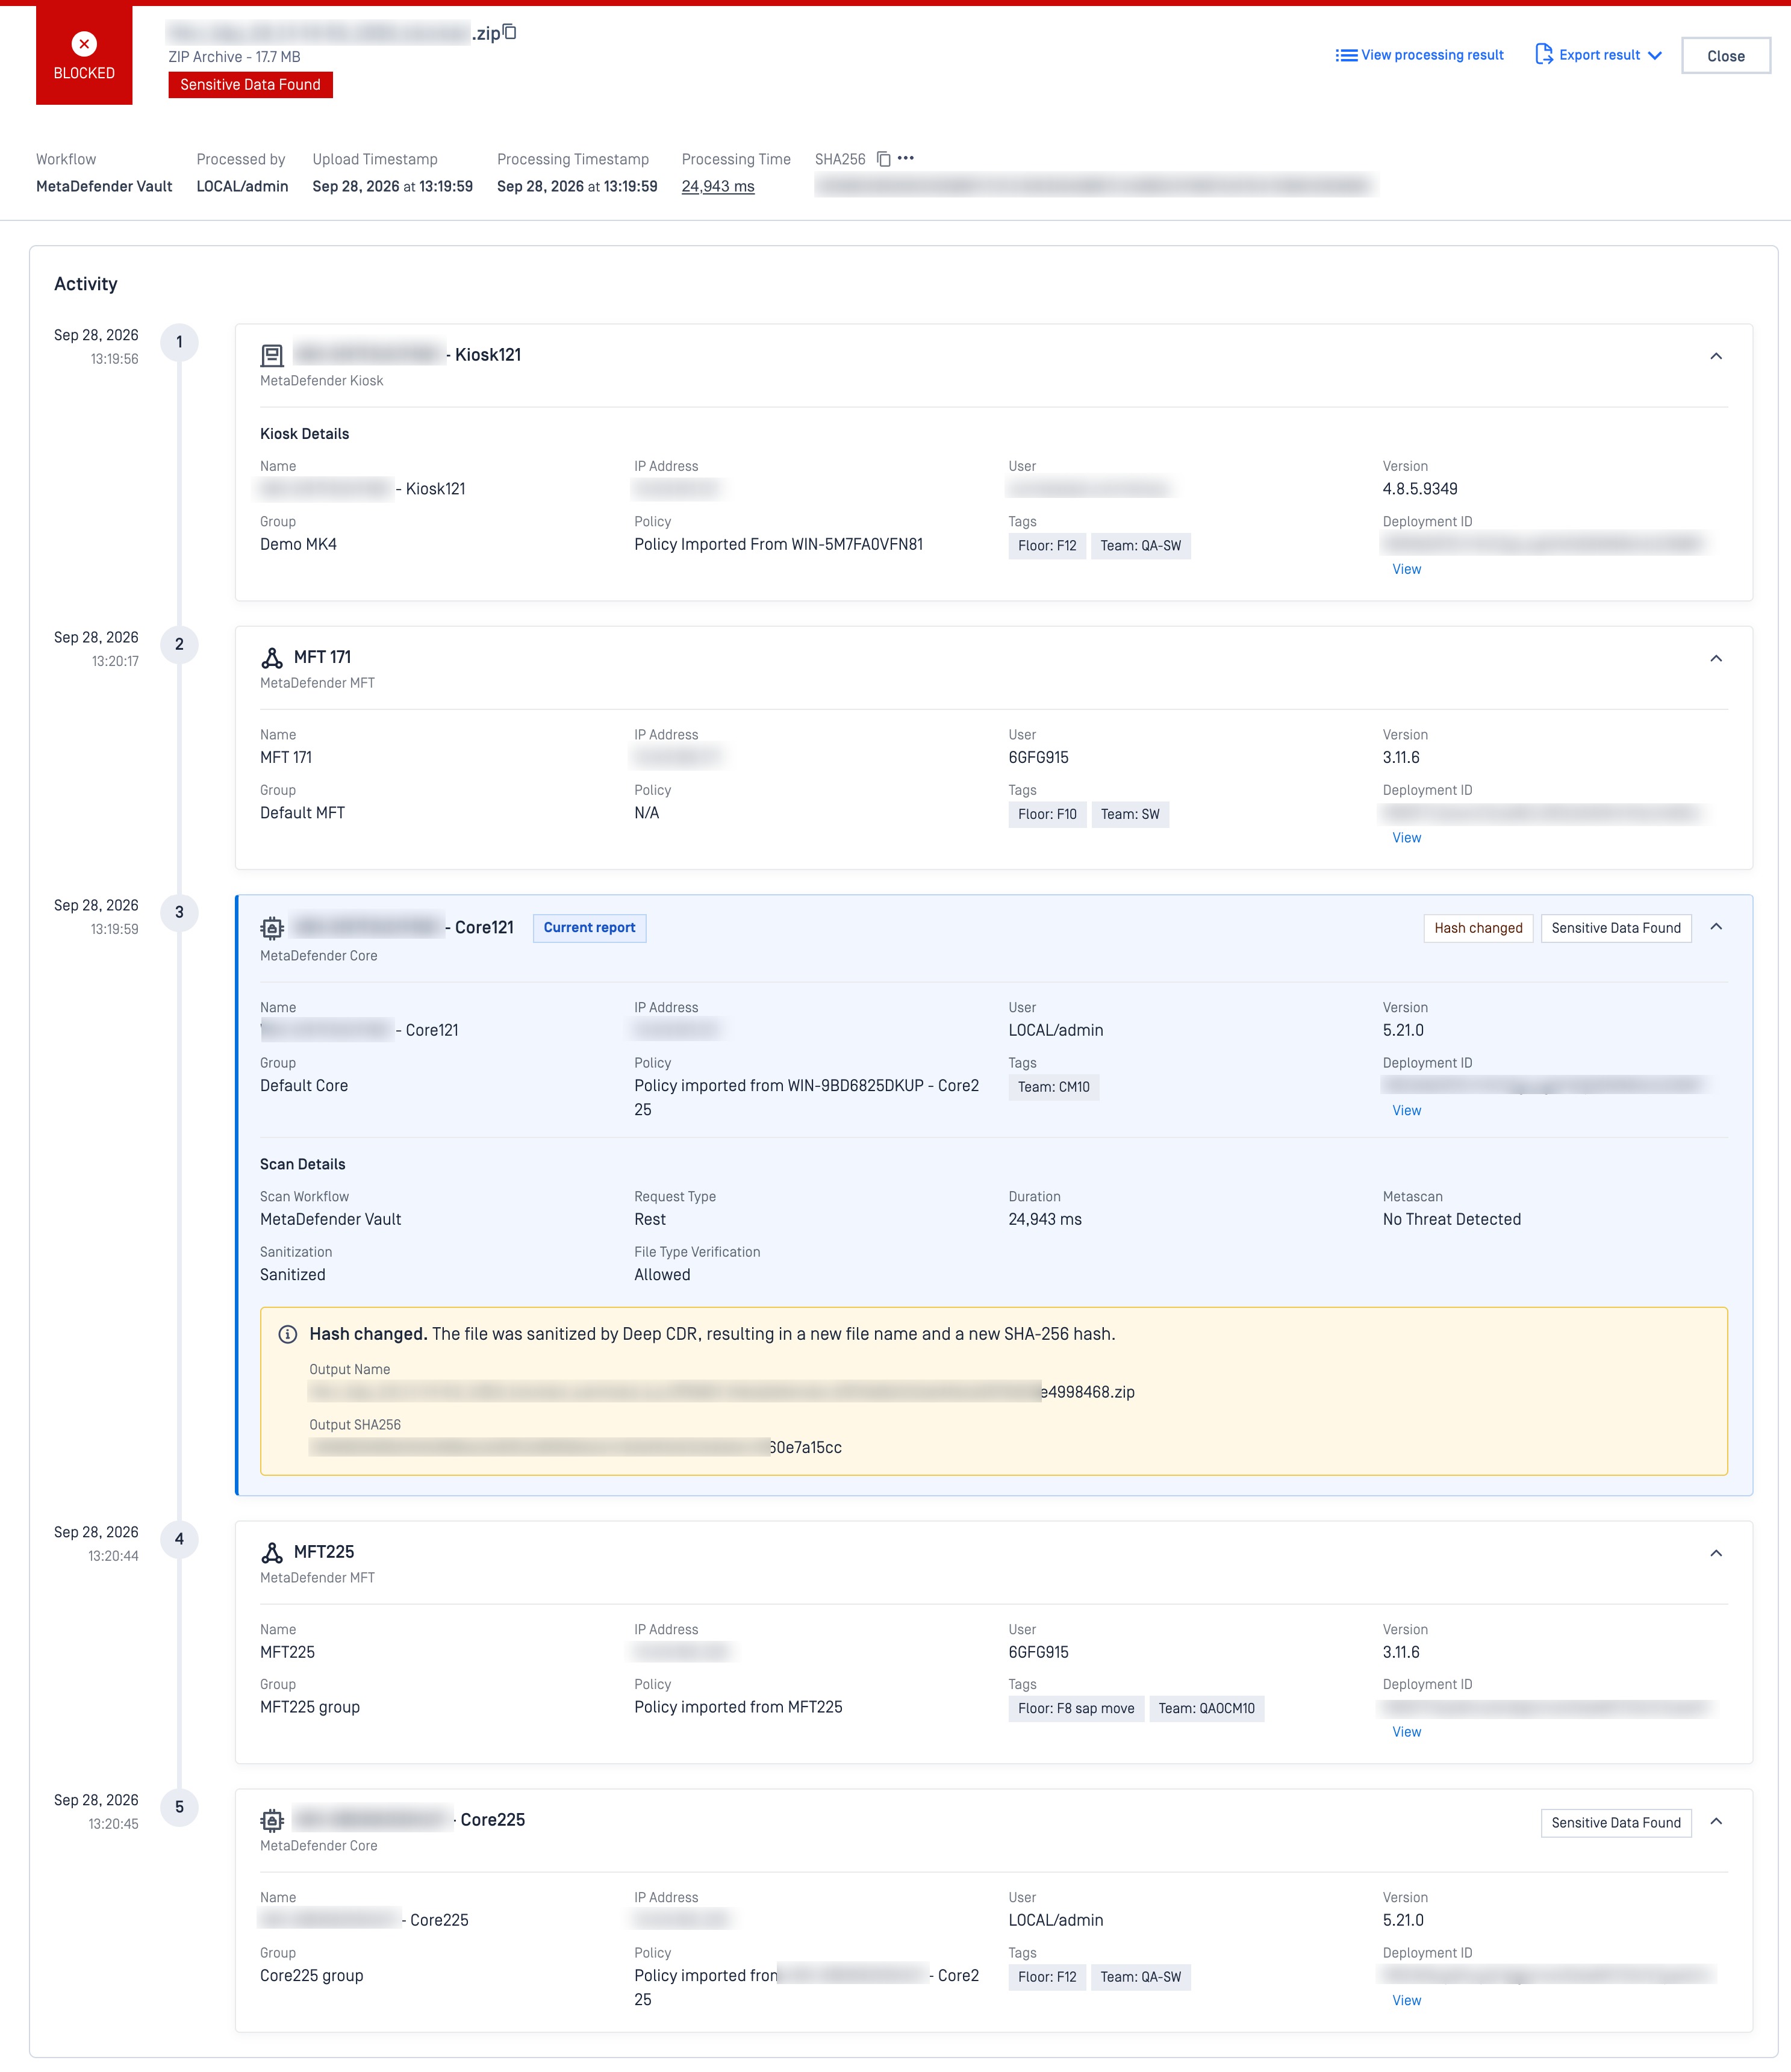
Dosya Denetim İzleri, desteklenen OPSWAT iş akışları üzerinden aktarılan dosyalar için uçtan uca izlenebilirlik sağlamak üzere tasarlanmıştır. Yöneticiler, tek bir üründen elde edilen yalıtılmış bir sonuç yerine, o dosyanın ardındaki daha kapsamlı işleme sürecini takip edebilirler.
Herhangi bir dosya için şunları görebilirsiniz:
- Giriş yapıldığı yerler, örneğin MetaDefender ,Kiosk, MetaDefender ,Endpoint veya MetaDefender Drive
- Bunu daha sonra işleyen her ürün, olayların gerçekleştiği sıraya göre; MetaDefender veManaged File Transfer adresleri üzerinden yapılan aktarımlar ile MetaDefender Core
- Dosyanın incelendiği tarama sonucu (örneğin, izin verildi veya engellendi)
- Temizleme işlemi dosyanın hash değerini veya adını değiştirdiğinde işaretlenen dosyanın bütünlük durumu
- Her adımda, örnek adı, kullanıcı, sürüm, ilke ve zaman damgası dahil olmak üzere tam bağlam
Konsollar arasında geçiş yapmak yerine, ekibiniz dosyanın yolunu tam olarak gerçekleştiği şekilde okur.
İzlediği İş Akışları
Dosya Denetim İzi, yapılandırmanıza bağlı olarak çeşitli iş akışları boyunca görünürlük sağlar; örneğin: MetaDefender Kiosk → MetaDefender MFT → MetaDefender Core veya MetaDefender Endpoint → MetaDefender Core → MetaDefender MFT → gibi daha uzun bir akışta da kullanılabilir. MetaDefender Core
Beklenen Dönüşümleri Bağlam İçinde İnceleyin
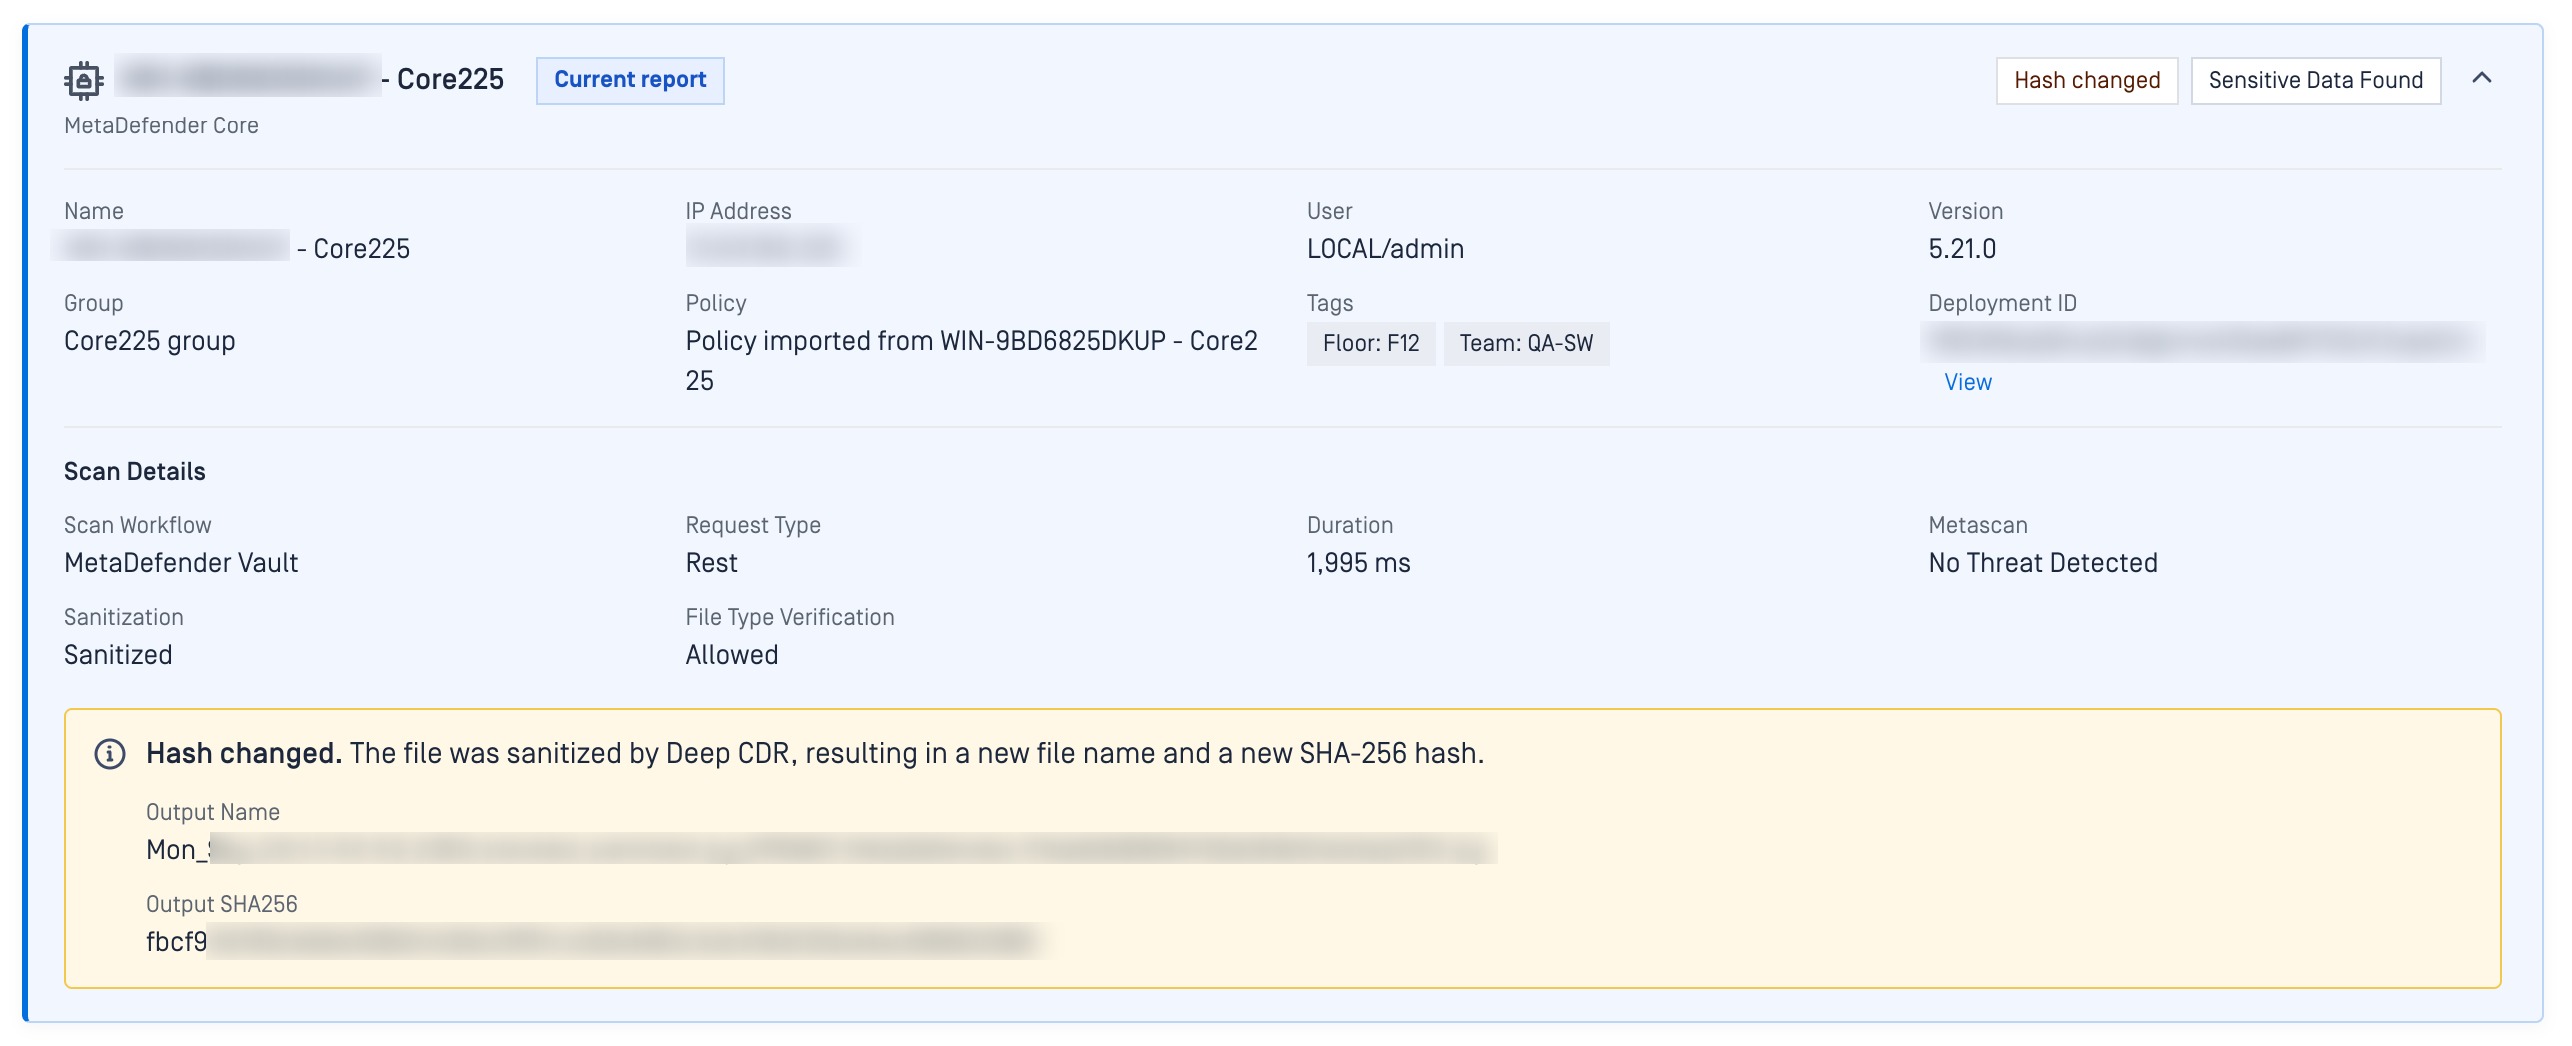
Bir dosyada bazı değişiklikler olması beklenmektedir. Örneğin, Deep CDR™ Teknolojisi bir dosyayı temizleyebilir ve yeni bir ad ile SHA-256 hash değerine sahip güvenli bir sürüm oluşturabilir.
Dosya Denetim İzi, dosyanın geçiş süreci boyunca gerçekleşen bu dönüşümü gösterir. “Beklenen hash değişti” göstergesi ve çıktı hash değeri, yöneticilere dosyanın onaylanmış bir güvenlik süreci kapsamında yeniden yazıldığını bildirir; dolayısıyla bu fark, açıklanamayan bir tutarsızlık olarak değil, beklendiği gibi yorumlanır.
Zamanın Nerede Geçirildiğini Görün: Süre Zaman Çizelgesi
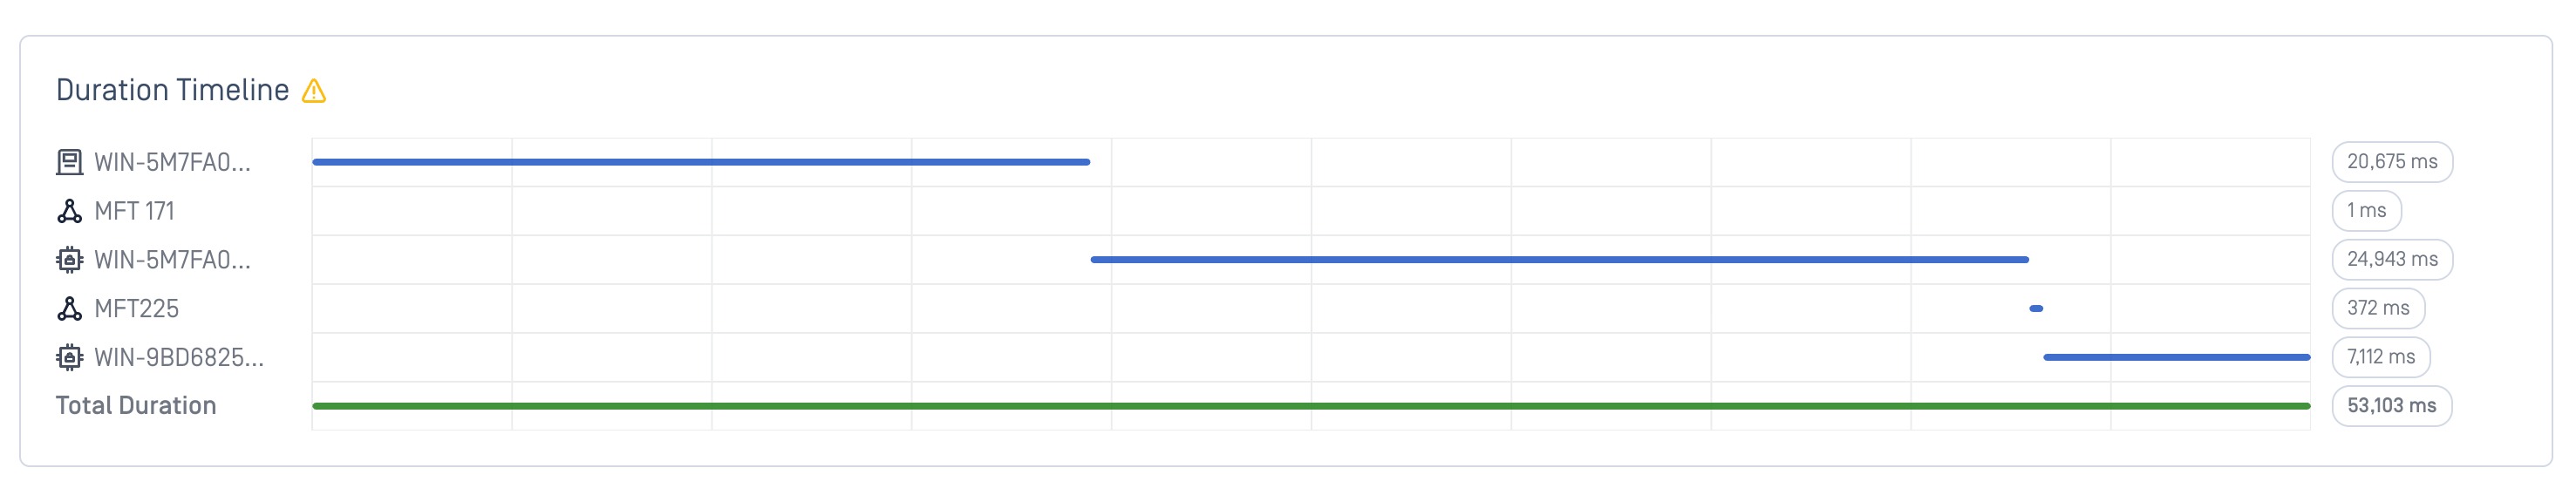
“Yol” sekmesi, bir dosyanın nereye gittiğini gösterir. “Süre Zaman Çizelgesi” ise her aşamanın ne kadar sürdüğünü gösterir.
Her adım, tüm sürecin toplam süresinin yanında, o ürünün dosyayı işlemek için ne kadar zaman harcadığını gösteren bir çubuk olarak görüntülenir. Yavaş veya olağandışı bir aşama bir bakışta göze çarpar; böylece ekibiniz her kaydı açmadan da bir darboğazı tespit edebilir.
Bu, Güvenlik Operasyonlarınız İçin Neden Önemlidir?
Olaylara daha hızlı müdahale
Bir tehdit ortaya çıktığında, ilk yapılacak iş, dosyanın daha önce hangi yollardan geçtiğini yeniden oluşturmaktır. Bu yolu ürünler arasında manuel olarak takip etmek yerine, tüm süreci tek seferde görebilirsiniz: dosyayı işleyen her ürün ve örnek ile dosyanın incelendiği yerdeki tarama sonucunu.
Güvenilir mevzuata uygunluk ve denetime hazırlık
Yasal düzenlemeler, kuruluşların dosyaların her kritik kontrol noktasında taranmış olduğunu kanıtlamalarını giderek daha fazla zorunlu kılmaktadır. Dosya Denetim İzi özelliği, özel raporlar oluşturmanıza gerek kalmadan, OPSWAT dağıtımınız genelinde güvenlik politikalarınızın uygulandığını gösteren denetlenebilir, uçtan uca kanıtlar sunar.
Güvenebileceğiniz operasyonel görünürlük
Güvenlik ekipleri şunu soracaktır: Bu çoklu ürün dağıtımı, tasarladığımız şekilde çalışıyor mu? Dosya Denetim İzleme özelliği, bunu kontrol etmenizi sağlar. Her bir dosyanın izlediği gerçek yolu görebilir ve bunun amaçladığınız iş akışıyla uyumlu olduğunu teyit edebilirsiniz; böylece varsayımları somut kanıtlara dönüştürebilirsiniz.
Ürünler arası bilgi ve bağlam
Çoğu güvenlik aracı, yalnızca kendi sistemlerinde neler olduğunu gösterir. File Audit Trail, MetaDefender Core , MetaDefender Kiosk , MetaDefender Drive , MetaDefender Endpoint ve MetaDefender Managed File Transfer adreslerindeki olayları tek bir hikâye halinde birleştirerek, ayrı günlüklerin sağlayamadığı ürünler arası bağlam bilgisini size sunar.
Güvenlik operasyonlarınızı güçlendirmeye hazır mısınız?
My OPSWAT™ Central Management , OPSWAT çözümleri için merkezi yönetim ve kontrol katmanıdır; yöneticilere, dağıtık BT ve OT ortamlarındaki dağıtımları tek bir yerden görüntüleme, işletme ve yönetme imkânı sunar.
Dosya Denetim İzi, bu görünürlüğü tek tek dosyalara kadar genişletir. Ekibiniz artık farklı konsollarda bir dosyayı aramak zorunda kalmaz ve dosyanın tüm yolculuğunu, gerçekleştiği sırayla tek bir görünümde inceleyebilir.
OPSWAT uzmanıyla sohbet edin veya My OPSWAT™ Central Management çözüm sayfasını ziyaret edin sayfasını ziyaret ederek daha fazla bilgi edinebilirsiniz.

