Önemli nokta: MetaDefender™ Aether, MetaDefender™ Cloud’ın sanal ortamını, itibar değerlendirmesi, yapay zeka destekli statik analiz, dinamik analiz, tehdit puanlaması ve tehdit avcılığını bir araya getiren beş katmanlı bir algılama sürecine genişletiyor. Bu entegrasyon, kötü amaçlı dosyalar ve kampanyalar hakkında daha kapsamlı içgörüler, risk puanlamasına dayalı kararlar ve daha geniş bir bağlam sunuyor.
1 Ekim’den itibaren MetaDefender™ Aether, MetaDefender™ Cloud ile tam olarak entegre edilecektir; bu entegrasyon, virüs bulaşmış bir dosya sanal ortam tarafından tespit edildiğinde, dosya hakkında daha kapsamlı içgörüler ve istihbarat sağlar.
Artık sanal ortam oluşturma aşaması, itibar bağlamını, yürütme öncesi analizi, puanlanmış bir değerlendirme sonucunu ve bununla ilgili kampanya düzeyinde istihbaratı da içeriyor.
MetaDefender 'ın Aether'i nedir?
MetaDefender Aether, OPSWATadresinde yer alan, bilinen, bilinmeyen, tespit edilmeye karşı dirençli ve sıfırıncı gün dosya tabanlı tehditleri yakalamak üzere tasarlanmış, yapay zeka destekli bir kötü amaçlı yazılım tespit çözümüdür. MetaDefender Aether, Tehdit İtibarı, Öngörücü Yapay Zeka, Adaptive Sandbox , Tehdit Puanlaması ve makine öğrenimi destekli Tehdit Avcılığı özelliklerini tek bir değerlendirme altında birleştirerek, SOC ekiplerinin daha hızlı harekete geçmelerini, gereksiz uyarıları önlemelerini ve farklı ortamlarda kaynaklarını öncelikli bir şekilde kullanmalarını sağlar.
MetaDefender Aether, tehdit avcıları ve SOC ekipleri için daha kapsamlı içgörüler ve ek bağlam sunuyor
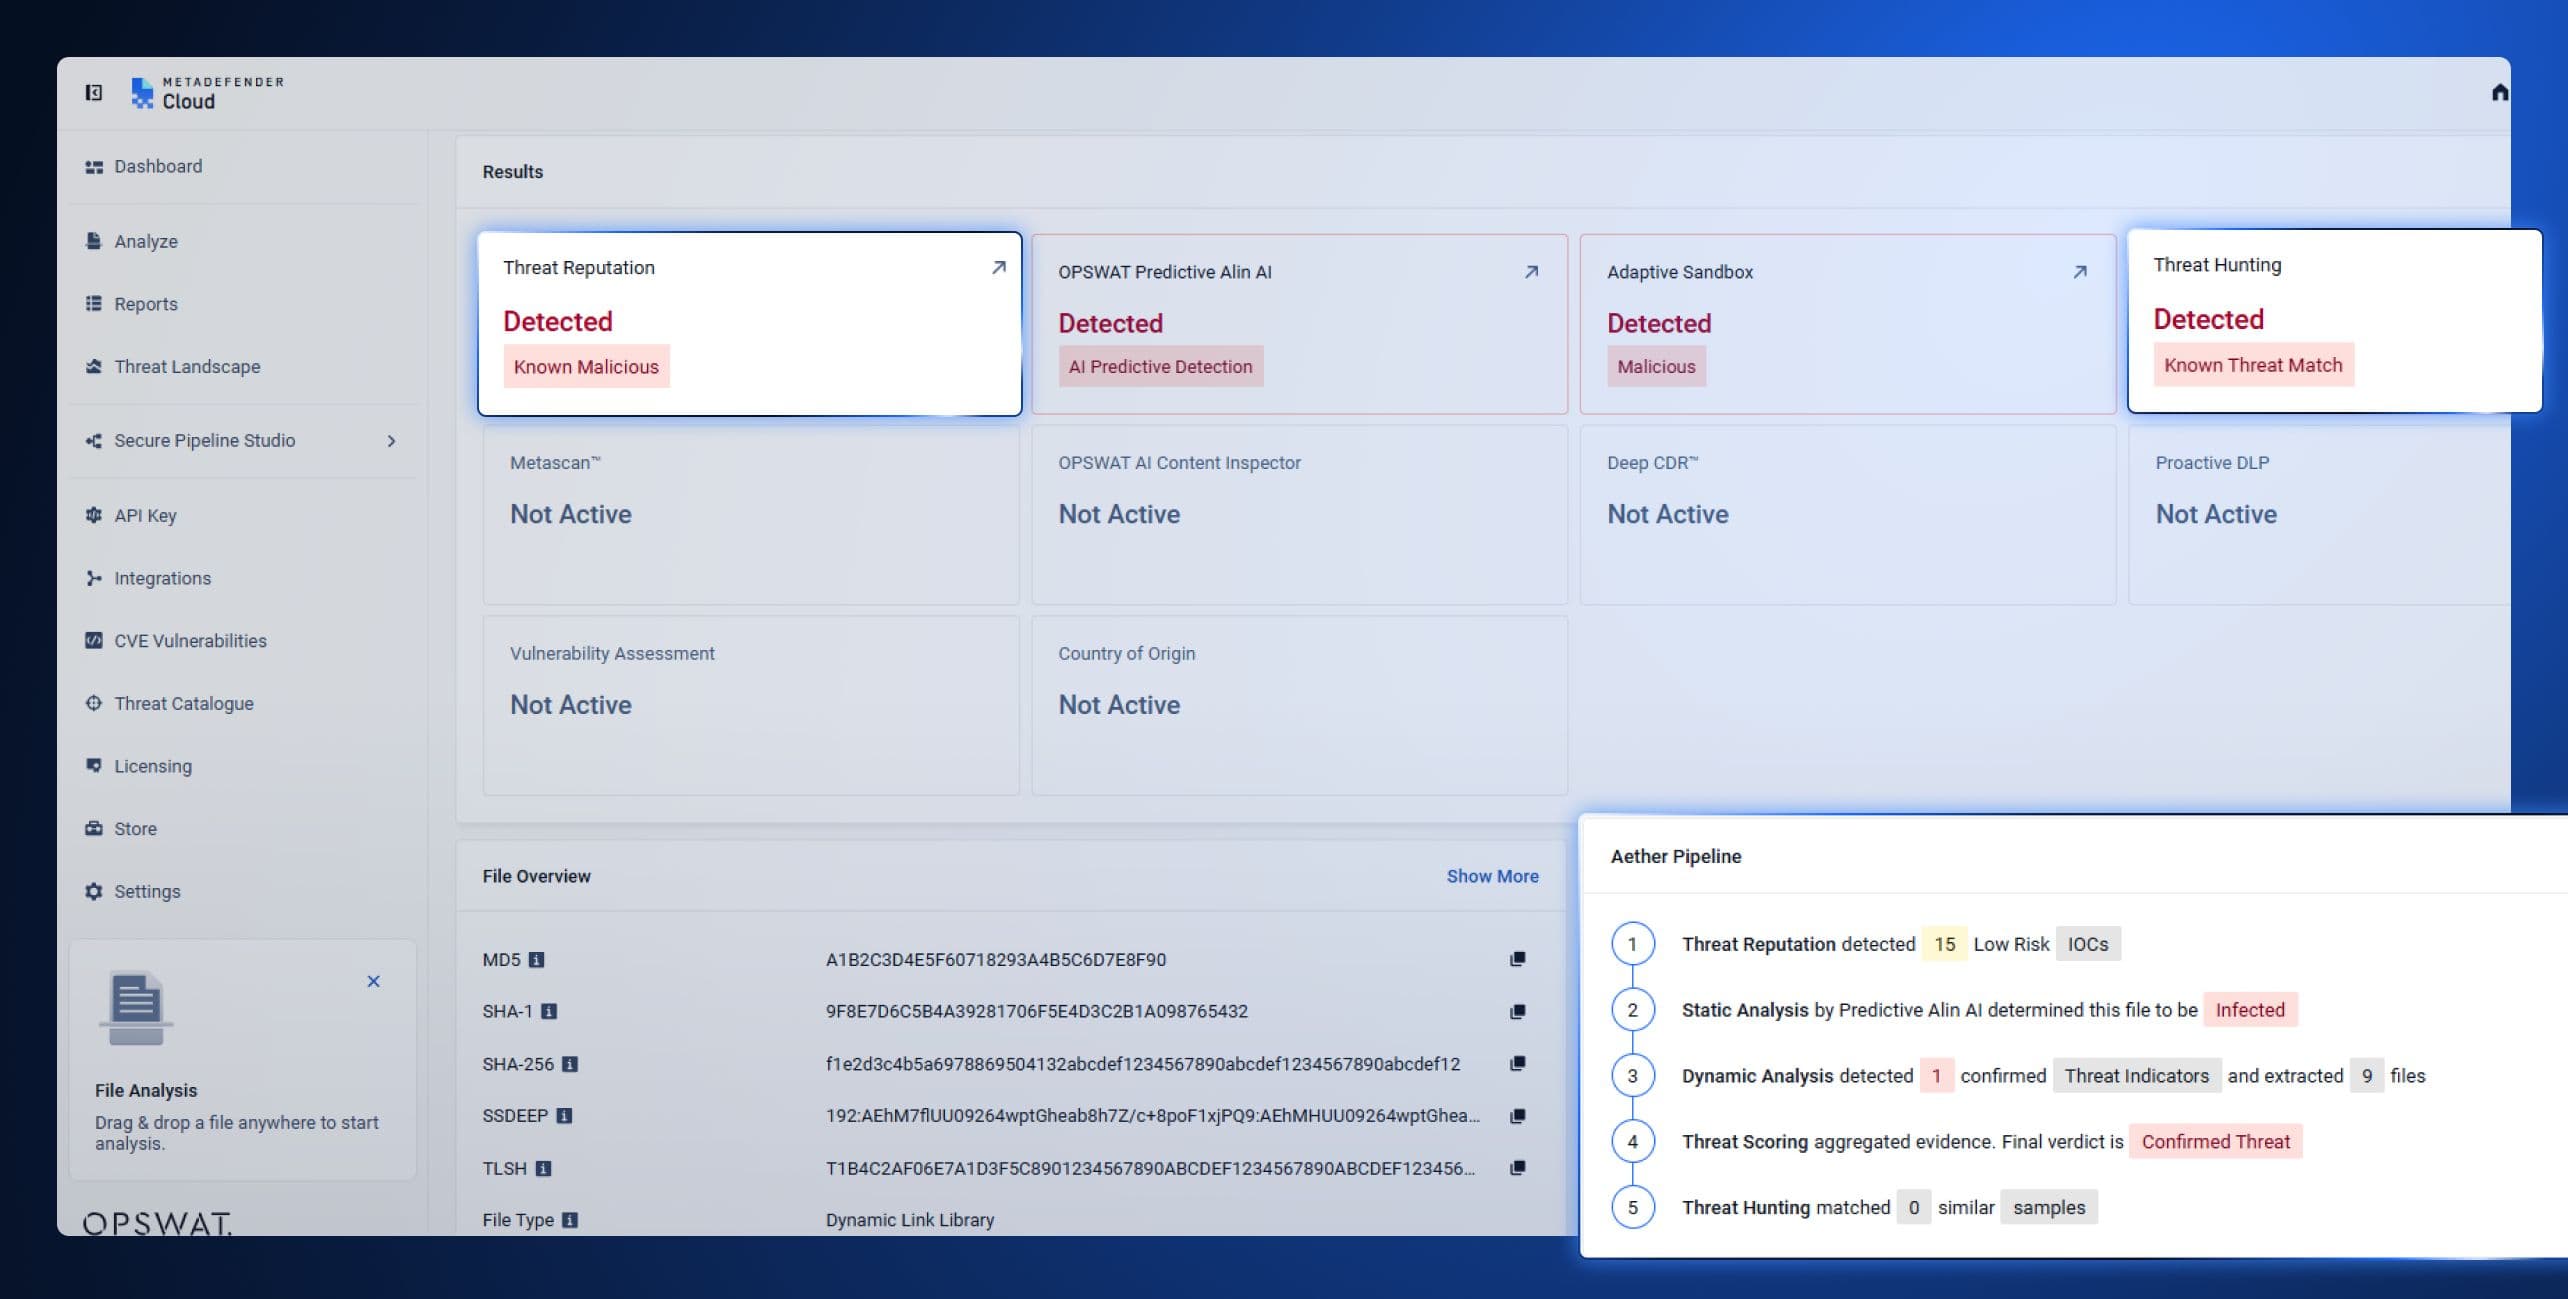
MetaDefender 'ın Aether entegrasyonu sayesinde, sanal ortamda gerçekleştirilen patlatma işlemleri MetaDefender adresinde sonuçlandırılır.Cloud adresindeki hizmetler, MetaDefender adresindeki Aether'in beş katmanlı iş akışından elde edilen atıf bilgilerine dayalı tehdit itibar analizi, yürütme öncesi tahmin, tehdit puanlaması ve tehdit avcılığı özellikleriyle zenginleştirilmiştir.
MetaDefender ’a (Cloud ) gönderilen her dosya artık bu iş akışından geçiyor ve sonuç olarak, bir analistin elle bir araya getirmesi gereken beş ayrı rapor yerine tek bir konsolide değerlendirme ortaya çıkıyor. MetaDefender Aether’in analize kattığı değerler şunlardır:
Katman | Eylem | Sonuç |
1. Tehdit İtibarı | Dosyaları, URL’leri, IP adreslerini ve alan adlarını, çevrimiçi veya çevrimdışı olarak sürekli güncellenen itibar verileriyle karşılaştırır | Yeniden kullanılan kötü amaçlı yazılımları ve bilinen saldırgan altyapılarını, bunlar üzerinde daha derinlemesine bir analiz yapılmadan önce tespit eder; saldırganları göstergeleri daha hızlı ortadan kaldırmaya zorlar. |
2. Statik Analiz | Predictive Alin AI, dosyaları çalıştırılmadan önce, herhangi bir inceleme yapmadan analiz eder. Dosya yapısını, gömülü nesneleri, komut dosyalarını ve yük özelliklerini inceleyerek, imza veya tetikleme gerektirmeden milisaniyeler içinde kötü niyetli amaçları tespit eder. | Daha önce hiç görülmemiş kötü amaçlı yazılımları ve her enfeksiyonda mutasyona uğrayan kötü amaçlı yazılımları tespit eder. |
3. Dinamik Analiz | Talimat düzeyinde emülasyon kullanarak kaçamak kod yollarının çalıştırılmasını sağlar; davranış günlüklerini, kayıt defteri değişikliklerini, bırakılan dosyaları, işlem enjeksiyonunu, C2 geri çağrılarını ve analiz önleme tekniklerini ortaya çıkarır | İtibar ve statik kontroller tek başlarına sağlayamadığı derin davranışsal kanıtları sunar. Analistlerin saldırıları belgelemelerine ve tehdit istihbaratını zenginleştirmelerine yardımcı olur. |
4. Tehdit Puanlaması | İtibar, statik ve dinamik analizlerden elde edilen kanıtları – yürütme akışı, kod gizleme, kalıcılık teknikleri ve MITRE ATT&CK / Kötü Amaçlı Yazılım Davranış Kataloğu eşlemeleri dahil olmak üzere – tek bir güvenilirlik temelli risk puanında birleştirir | Ayrı çıktıları, bir analistin hemen harekete geçebileceği tek bir öncelikli sonuca dönüştürür. Gerçek zamanlı ciddiyet puanları, kaynak tasarrufu sağlar ve gereksiz uyarıları azaltır. |
5. Tehdit Avcılığı | ML destekli benzerlik araması ve Tehdit Modeli Korelasyonu, bilinmeyen bir örneği bilinen kötü amaçlı yazılım aileleriyle, altyapısıyla, taktikleriyle ve ilgili varyantlarla ilişkilendirir | Algılama sürecini, tek bir işaretlenmiş dosyadan kampanya düzeyinde istihbarata taşır. Kötü amaçlı yazılım türlerini ortaya çıkararak saldırganları araçlarını, altyapılarını ve yöntemlerini yeniden gözden geçirmeye zorlar |
MetaDefender Cloud kullanıcıları için bunun anlamı nedir?
Aether, müşterilerin hem kullanıcı arayüzü (UI) kontrol panelinden hem de API adresi üzerinden doğrudan kullanabilecekleri yeni bir iş akışı sunuyor. Dosyalar her iki arayüz üzerinden de gönderilebilir; bu sırada sanal ortam, her zamanki gibi test işlemlerini yürütmeye devam eder. Arka planda ise bu iş akışı, analizin ortaya koyduğu bulgulara ve bu sonuçların nasıl sunulduğuna ilişkin değişiklikler getiriyor.
Risk Puanlamalı Karar / Ham Çıktı Yerine Dosya
Sandbox bir dosyayı işaretlediğinde, Tehdit Puanlama katmanı bu dosyayı itibar bilgisi ve statik bulgularla ilişkilendirerek güven düzeyine dayalı tek bir risk puanı oluşturur. Analist, elle yorumlaması gereken ham sandbox çıktısı yerine puanlanmış bir sonuç alır.
Kampanya Düzeyinde Analizler
Tehdit Avcılığı, işaretlenen dosyayı karşılaştırmalı analiz yoluyla bilinen kötü amaçlı yazılım aileleri, altyapıları ve kampanyalarıyla ilişkilendirir. Eskiden “bu dosya zararlıdır” şeklinde sonuçlanan bir tespit, artık “bu dosya şu aileye aittir, şu araçları kullanır ve şu faaliyet modeliyle eşleşir” şeklinde daha kapsamlı bir sonuca ulaşır.
Analistlerin Aldıkları Ücretler
İş akışı, hem statik hem de çalışma zamanı göstergeleriyle desteklenen, güvenilirlik temelli bir risk puanı içeren konsolide bir değerlendirme sunar. Bu değerlendirme, MITRE ATT&CK ve Kötü Amaçlı Yazılım Davranış Kataloğu eşlemelerini, açılmış yükleri ve çıkarılmış kötü amaçlı yazılım yapılandırmalarını içerir. İşaretlenmiş bir dosyayı inceleyen bir analist, sadece bir sayı değil, puanın kendisiyle birlikte bu puanın ardındaki gerekçeyi de görür.
Bunların hiçbiri ayrı bir araç veya ikinci bir oturum açma gerektirmez. Analistlerin halihazırda kullandığı MetaDefender Cloud adresindeki aynı kontrol panelinde görüntülenir.
Entegrasyon ve Ekosistem
Bu entegrasyon, platformun içine entegre edilmiştir. MetaDefender Cloud adresindeki dosyalar, hash değerleri ve URL’ler için genel API’leri, dosya, URL, IP ve etki alanı gönderimleri için harici REST API’leri ve API adresi veya olay dışa aktarımı yoluyla SIEM ve günlük kaydı platformlarına doğrudan bağlantıları desteklemektedir. CI/CD araçlarına, depolara, SDK’lara ve eklentilere entegre edilebilir ve otomatik yanıt için SOAR orkestrasyon platformlarıyla birlikte çalışır.
Erişim Modeli
MetaDefender Aether’e tam erişim, paket etkinleştirme sürecinin bir parçası olarak bir OPSWAT temsilcisi tarafından sağlanır.
Etkin hale geldiğinde öğrenilmesi gereken ayrı bir arayüz yoktur. Kararlar, risk puanları ve IOC’ler, müşterilerin dosya göndermek ve incelemek için halihazırda kullandıkları MetaDefender Cloud kontrol panelinde doğrudan görüntülenir.
Sandbox 'ın Tespitine Bağlam Katmak
MetaDefender Cloud'nin sanal ortamı, statik araçların gözden kaçırdığı unsurları her zaman tespit edebilmiştir. MetaDefender Aether ise ek bir bağlam sunar: dosyanın daha önce tespit edilmiş bir öğeyle bağlantılı olup olmadığını, tespit sonucuna ne kadar güvenilebileceğini ve dosyanın hangi aileye veya kampanyaya ait olduğunu belirleme imkânı sağlar.
MetaDefender 'da sıfırıncı gün saldırılarının tespitini keşfedin:Cloud. Dosyaları taramak ve itibar ile sanal ortam analizlerinin nasıl çalıştığını görmek için metadefender.com adresinden ücretsiz bir Community hesabı oluşturun.
MetaDefender Aether’in beş katmanlı algılama iş akışına tam erişim için satış ekibiyle iletişime geçin.
Ek Kaynaklar
MetaDefender Cloud için Aether (ürün sayfası)
MetaDefender Aether (ürün sayfası)
MetaDefender Cloud için Aether - Çözüm Özeti (PDF)
MetaDefender Aether - Çözüm Özeti (PDF)
SSS: MetaDefender Aether Entegrasyonu ile MetaDefender Cloud
MetaDefender™ Aether nedir?
MetaDefender™ Aether, OPSWAT adresinde yer alan, yapay zeka destekli bir kötü amaçlı yazılım algılama ve sanal ortam çözümüdür. Bu çözüm, Tehdit İtibarı, Öngörücü Yapay Zeka, Adaptive Sandbox , Tehdit Puanlaması ve makine öğrenimi destekli Tehdit Avcılığı özelliklerini tek bir değerlendirme altında birleştirir. Bilinen, bilinmeyen, algılamadan kaçan ve sıfırıncı gün dosya tabanlı tehditleri tespit etmek üzere tasarlanmıştır.
MetaDefender™ Aether, MetaDefender™ Cloud ’ın sanal ortam teknolojisini nasıl geliştirir?
MetaDefender™ Aether, her bir sanal ortam tetiklemesine ilişkin itibar bağlamı, yürütme öncesi tahmin, risk puanlaması ve kampanya düzeyinde atıf bilgileri sağlar. Analistler, manuel olarak bir araya getirmeleri gereken beş ayrı rapor yerine, MITRE ATT&CK eşlemeleri ve çıkarılmış kötü amaçlı yazılım yapılandırmaları içeren, tek bir konsolide ve risk puanlamalı sonuç alır.
Beş algılama katmanı nelerdir?
Bu süreç, Tehdit İtibarı (bilinen göstergelere göre yapılan kontroller), Statik Analiz (çalıştırma öncesi yapay zeka tahmini), Dinamik Analiz (kaçak kodların sanal ortamda simülasyonu), Tehdit Puanlaması (tüm kanıtları tek bir güvenilirlik puanında birleştirir) ve Tehdit Avcılığı (örnekleri bilinen kötü amaçlı yazılım aileleri ve kampanyalarıyla ilişkilendirir) aşamalarından oluşur. Her katman, nihai karara farklı türde bir kanıt ekler.
MetaDefender™ Aether, mevcut API’ler, SIEM ve SOAR iş akışlarıyla entegre oluyor mu?
Evet. MetaDefender Cloud adresindeki genel API’leri, dosya/URL/IP/alan adı gönderimleri için harici REST API’leri, SIEM ve günlük kaydı entegrasyonlarını, CI/CD araçlarını ve otomatik müdahale için SOAR platformlarını destekler; bunların tümü mevcut kontrol paneli içinde yer alır.
MetaDefender™ Aether, Ücretsiz ve/veya Topluluk sürümlerinde mevcut mu?
Ücretsiz bir Community hesabı, itibar ve sanal ortam analizini içeren temel dosya tarama özelliği sunar. Beş katmanlı iş akışının tamamına tam erişim için, OPSWAT adresinden bir satış temsilcisi aracılığıyla paketin etkinleştirilmesi gerekir.