MetaDefender ’ınEndpoint adresindeki her güncelleme, güvenlik ekiplerinin kritik altyapıyı korumasına yardımcı olur ve operasyonların daha verimli yürütülmesini sağlar. Bu sürüm, Windows (v7.6.2609), macOS (v10.4.2609) ve Linux (v15.6.2609) platformlarını içermektedir. Yöneticilere, Peripheral Media Protection'ın sahada nasıl tepki vereceği konusunda daha fazla kontrol sağlar, tamamen izole edilmiş ortamlarda yerleşik kötü amaçlı yazılımdan koruma motoru tanım güncellemeleri sunar ve dosya denetim izi üzerindeki görünürlüğü artırır.
MetaDefender Endpoint'teki Yenilikler
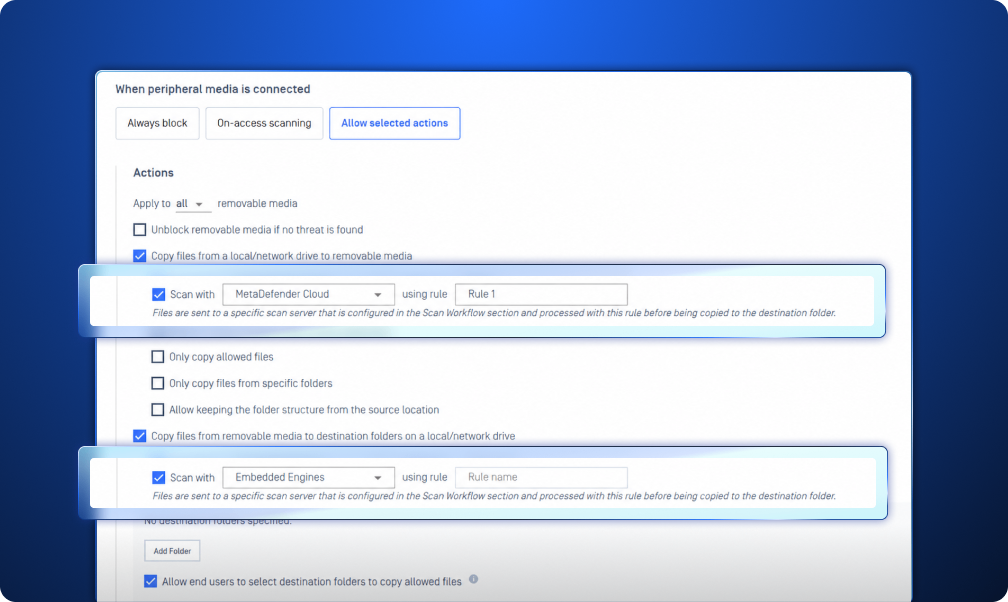
Media ’in Çevresel Koruması için Yapılandırılabilir Yön Bazlı Kurallar
Harici ortamlar her iki yönde de risk oluşturur. Veriler, çıkarılabilir ortamlardan bir uç noktaya girebilir ve hassas dosyalar uç noktadan harici ortamlara aktarılabilir. Bu sürüm, MetaDefender Endpoint yöneticilerinin Peripheral Media Protection’da yöne özgü tarama iş akışlarını yapılandırmasına olanak tanıyarak, kritik uç noktaları potansiyel olarak zararlı dosyalardan korurken, aynı zamanda çıkarılabilir ortamlara ve bu ortamlardan taşınan veriler üzerinde ek bir kontrol katmanı sağlar.
Hava Boşluğu Olan Ortamlarda Yerleşik Kötü Amaçlı Yazılım Önleme Motoru Tanımlarını Güncelleme
Tamamen hava boşluklu ortamlarda faaliyet gösteren güvenlik ekipleri artık internet bağlantısına ihtiyaç duymadan gömülü kötü amaçlı yazılım önleme motoru tanımlarını kurabilir ve güncelleyebilir; bu sayede kuruluşlar, kritik uç noktaları dış ağlardan ayrı tutarken koruma düzeylerini sürdürebilir. Bu durum, yöneticilere kontrollü ortamlarında daha fazla kontrol ve esneklik sağlar ve hassas veya kritik sistemlerin gerektirdiği izolasyondan ödün vermeden korumanın sürdürülmesine yardımcı olur.
Yöneticiler İçin Özel Tarama Üzerinde Daha Fazla Kontrol
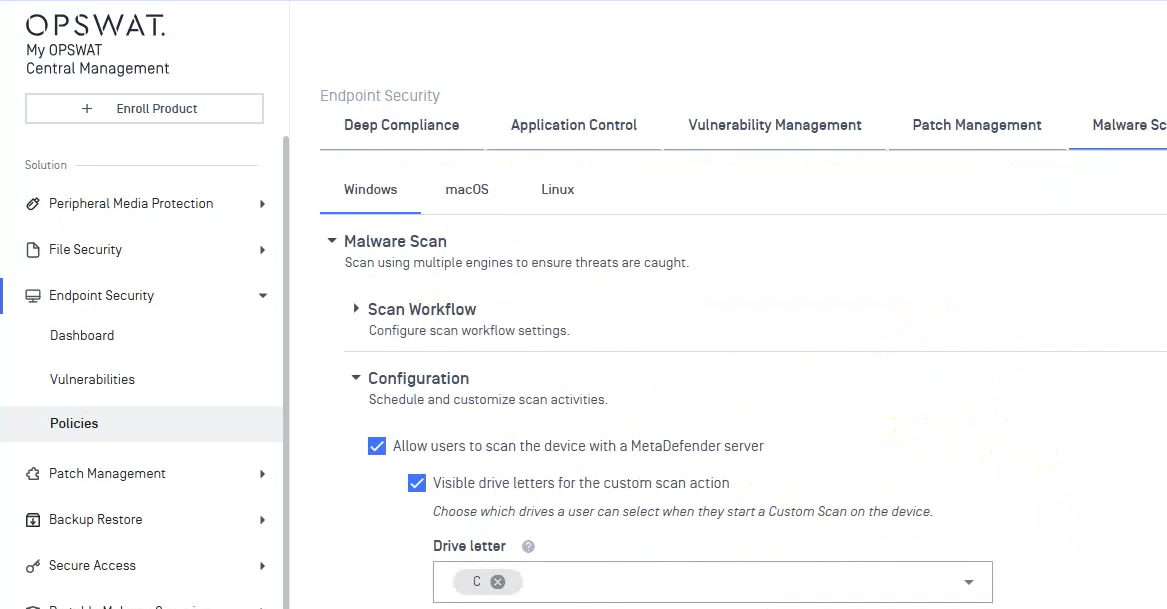
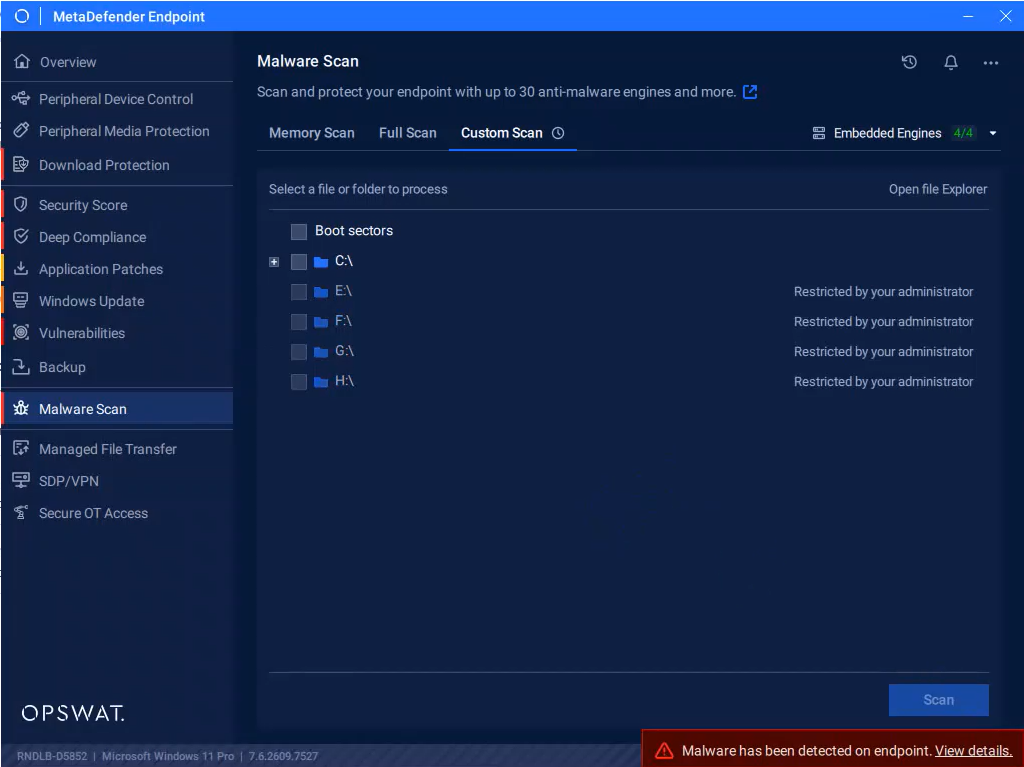
Yöneticiler artık, kullanıcıların Malware Scan aracılığıyla Özel Tarama çalıştırırken hangi yerel sürücüleri görebileceğini ve seçebileceğini kontrol edebilir. Bu, tarama deneyimi üzerinde daha ayrıntılı bir kontrol sağlar ve kuruluşların, kullanıcıların erişebileceği tarama konumlarını güvenlik politikalarıyla uyumlu hale getirmelerine yardımcı olur. Görünürlüğü uygun sürücülerle sınırlamak, yöneticilerin kullanıcı deneyimini basitleştirirken, kullanıcıların amaçlanan kapsamın dışındaki konumlara erişme veya bu konumları tarama riskini azaltır.
OPSWAT Ekosisteminde Dosya Denetim İzlerini Genişletin
MetaDefender Endpoint Artık, ürün tarafından ilk kez taranan dosyalar için dosya denetim izlerini desteklemekte ve bu sayede OPSWAT ürünleri genelinde bir dosyanın izlediği yolun daha kapsamlı bir şekilde görüntülenmesine katkıda bulunmaktadır.
Her taramayı münferit bir güvenlik olayı olarak ele almak yerine, bu özellik OPSWAT ekosisteminde dosya hareketlerinin daha kapsamlı bir şekilde izlenebilirliğine katkıda bulunur. Güvenlik ekipleri bu bilgileri, bir dosyanın nerede tarandığını ve farklı güvenlik kontrollerinden nasıl geçtiğini daha iyi anlamak için kullanabilir; bu da dosyaları ve güvenlik olaylarını araştırırken daha kapsamlı bir bağlam sağlanmasına yardımcı olur.
Şüpheli Yanlış Pozitif Sonuçları Kötü Amaçlı Yazılım Taramasından Doğrudan Bildirin
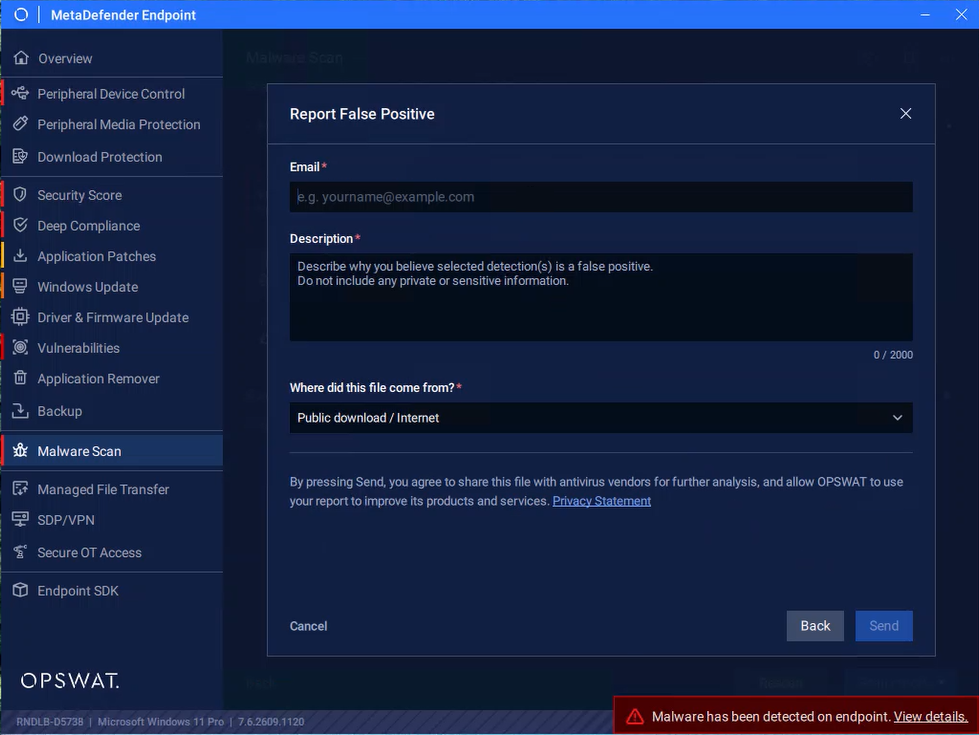
Meşru bir dosya yanlışlıkla zararlı olarak tanımlandığında, bağlam bilgisinin hızlı bir şekilde sağlanması inceleme sürecini hızlandırmaya yardımcı olur. Kullanıcılar artık, gerekçe ve dosyanın kaynağını da ekleyerek, yanlış pozitif olduğu düşünülen dosyaları doğrudan Kötü Amaçlı Yazılım Tarama arayüzünden bildirebilirler.
Tespit anında bu bağlamı kaydederek, güvenlik ekipleri ayrı bir iş akışına gerek kalmadan soruşturma için daha ilgili bilgiler elde edebilir. Bu sayede, şüpheli yanlış pozitiflerin raporlanması kolaylaşırken, süreç orijinal tarama olayıyla yakından bağlantılı kalır.
MetaDefender Endpoint Validation'daki Yenilikler
Linux İzin Listesi'ne Güvenilir Aygıtları Ekleme
MetaDefender ’ınEndpoint Linux için Doğrulama özelliğindeki yeni geliştirme sayesinde, kullanıcılar artık belirli çevre birimlerini üretici, ürün kimliği veya örnek yoluna göre izin listesine ekleyerek bunları doğrulama sürecinden muaf tutabilirler. Her değişiklik, güvenlik sorusu tabanlı kod veya yönetici şifre onayı ile korunur; bu da yalnızca yetkili kullanıcıların listeyi değiştirebilmesini sağlar.
Yöneticiler ayrıca gerektiğinde izin listesini sıfırlayabilirler. Onaylandıktan sonra, listeye eklenen cihazlar engelleme ve doğrulama işlemlerini atlar; bu sayede, mevcut iş akışlarını kesintiye uğratmadan güvenilir çevre birimlerini sisteme dahil etmek için kontrollü bir yol sağlanır.
Bir Üst Düzeyde Endpoint Çözümü
Dünya çapındaki kuruluşların, kurumların ve varlıkların kritik uç noktaları korumak için neden MetaDefender Endpoint 'e güvendiğini keşfedin. Daha fazlasını öğrenmek için bugün bir uzmanla konuşun.

