Finans kurumlarına yönelik siber tehditlerin giderek daha karmaşık hale geldiği bir sır değil. IMF’nin 2024 tarihli bir raporunda, siber olaylardan kaynaklanan kayıpların 2017’den bu yana dört katına çıkarak 2,5 milyar dolara yükseldiği ortaya kondu.
Kritik BT sistemlerini korumak için siber savunmaların geleneksel güvenlik önlemlerinin ötesine geçmesi çok önemlidir. Kritik BT sistemlerini siber tehditlerden korumak için uygun ağ segmentasyonu şarttır ve veri diyotları diğer ağ güvenliği çözümlerinden daha fazla güvenlik sunar.
Başlangıçta askeri ve savunma sistemleri için geliştirilen veri diyotları, veri bütünlüğünün, gizliliğinin ve düzenlemelere uyumun en önemli olduğu finans sektöründe de yeni bir önem kazanıyor.
Veri Diyotları Nedir ve Neden?
Optik veri diyotu, iki ağ arasında tek yönlü veri akışını zorunlu kılan donanım destekli bir ağ güvenlik cihazıdır. Bir güvenlik duvarı veya yazılım tabanlı güvenlik sisteminin aksine, bir veri diyotu, verilerin yalnızca bir yönde seyahat edebilmesini sağlamak için tasarlanmıştır ve kritik BT altyapısına geri yayılan uzaktan istismar riskini ortadan kaldırır.
Veri diyotunun tek yönlü güvenlik politikası donanımda uygulanır ve tehlikeye atılamaz. Tek yönlü bir iletişim yolu oluşturarak, veri diyotları kritik veri aktarımını sağlarken yüksek değerli varlıkları daha az güvenli ortamlardan ayırır.
Veri diyotunun ikinci ve eşit derecede önemli bir güvenlik faydası, kaynak ve hedef ağlar arasında uyguladığı protokol kesintisidir.
Veri diyotları başlangıçta, kaynak ve hedef arasında tam ağ gizliliğinin korunmasını içeren Savunma Bakanlığı çapraz etki alanı iletişim gereksinimlerini karşılamak için tasarlanmıştır. Ağlar arasında TCP veya UDP bağlantısı açan bir güvenlik duvarının aksine, Veri Diyotları yalnızca veri yükünü aktarır. Diyotun kaynak tarafındaki proxy yazılımı, veri paketi başlığındaki yönlendirilebilir bilgileri çıkarır ve diyotun hedef tarafına yalnızca yükü aktarır.
Hedef taraftaki yazılım veri paketini yeniden oluşturur ve ayrı bir sağlama yoluyla paketi doğru uç noktaya yönlendirir.
Sınıflandırılmış ağları, nükleer enerji üretim altyapısını ve diğer birçok kritik sistemi güvence altına almak için yaygın olarak kullanılan veri diyotları, ağ segmentasyon stratejisini sağlamlaştırır ve ağlar arası etki alanı iletişimlerini güvence altına alır.
Finansal Hizmetlerde Kullanım Örnekleri
Diğer sektörlerde olduğu gibi, finansal hizmetler şirketleri de iş süreçlerini desteklemek üzere karmaşık bir BT altyapısı geliştirmiştir; bu süreçler, farklı departmanlar arasında olduğu kadar dış ortaklar ve tedarikçilerle de veri paylaşımını içermektedir. Çoğu zaman veri paylaşımı tek yönlüdür, ancak verileri taşıyan ağ altyapısı çift yönlüdür ve bu da kuruluş için potansiyel tehdit vektörlerine yol açmaktadır.
Veri diyotlarının verileri güvenli bir şekilde paylaşmak için kullanılabileceği birçok örnek vardır:
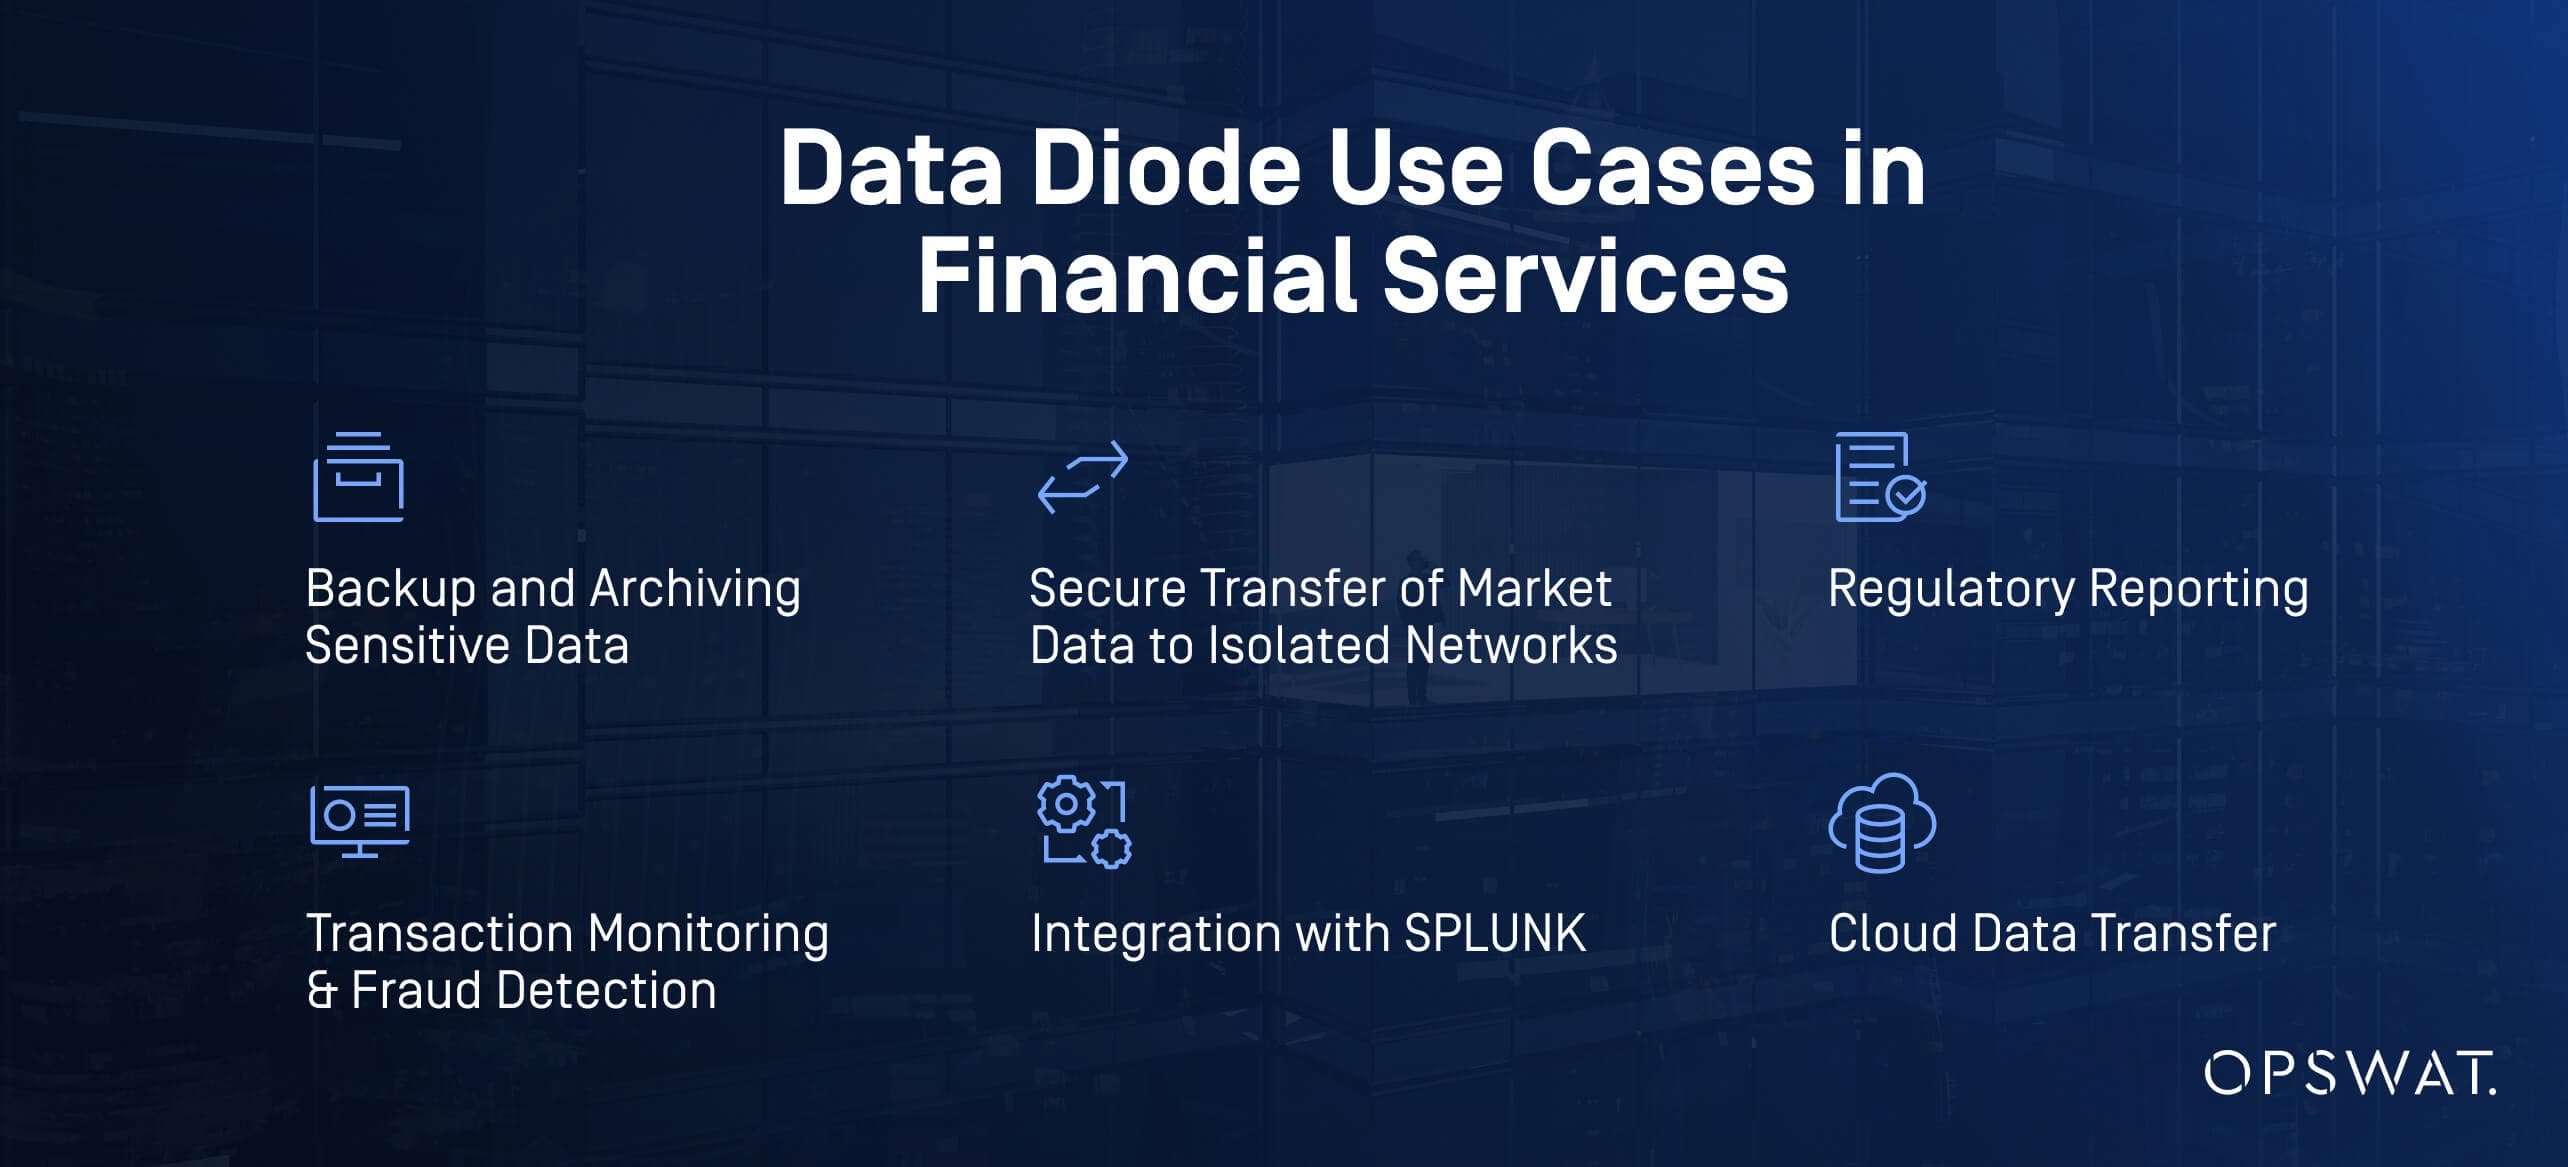
1. Hassas Verileri Yedekleme ve Arşivleme
Finans kuruluşları, sistem arızası durumunda iş sürekliliğini sağlamak amacıyla operasyonel sistemlerindeki verileri arşiv tesislerine yedeklerler.
Veri Diyotları dosyaları aktarabilir, veritabanlarını çoğaltabilir ve sistem olay bilgilerini bir arşiv tesisine taşıyabilir ve ayrıca elde edilen tesisten güvenli bir şekilde veri alabilir.
2. Piyasa Verilerinin İzole Ağlara Secure
Alım satım ortamları, Bloomberg, Reuters ve diğer kaynaklardan gelen gerçek zamanlı piyasa veri akışlarına dayanır. Bu veriler, genellikle izole edilmiş alım satım ortamlarına tek yönlü olarak aktarılır.
Veri Diyotları ağ sınırında uygulanabilir, gerçek zamanlı video ve diğer haber akışlarını minimum gecikmeyle ve ters iletişim kanalı açmadan aktarabilir.
3. Düzenleyici Raporlama
Finans şirketleri, düzenleyici kurumlara güvenli ortamlardan uyum raporları sunar. Bu, genellikle çift yönlü bir ağ üzerinden gönderilen tek yönlü bir veri aktarımdır.
Veri diyotları, hassas düzenleyici verilerin kaynak ortamının bütünlüğünü riske atmadan iletilmesini sağlayarak dosyaları otomatik olarak uygun hedefe göndermek üzere sağlanabilir.
4. İşlem İzleme ve Dolandırıcılık Tespiti
Dolandırıcılık tespit sistemleri ve birimleri, güvenliğinin ihlal edilmesini önlemek amacıyla diğer bankacılık sistemlerinden izole edilmelidir. Bankacılık sistemlerinden gelen işlem günlükleri, dolandırıcılık tespit sistemine güvenli bir şekilde aktarılmalıdır.
Diodes, işlem kayıtlarını yüksek verim ve düşük gecikmeyle dolandırıcılık tespit sistemlerine aktarabilir, gerekli ağ segmentasyonunu koruyabilir ve gerçek zamanlı anormallik tespitini destekleyebilir.
5. SPLUNK ile Entegrasyon
Finansal kuruluşlar, büyük hacimli güvenlik ve operasyonel verileri izlemek, analiz etmek ve görselleştirmek için SPLUNK'a güvenir. Günlükler son derece hassas ortamlardan kaynaklandığında, bu bilgilerin risk oluşturmadan dışarı aktarılabilmesini sağlamak kritik önem taşır. Veri diyotları, günlük verilerinin SPLUNK ortamlarına güvenli tek yönlü iletilmesini sağlayarak, kritik sistemler ve analiz platformları arasında sıkı segmentasyonu korurken gerçek zamanlı görünürlük ve uyumluluk raporlamasını destekler.
6. Cloud Veri Transferi
Finans kuruluşları, iç ağlarının güvenliğini tehlikeye atmadan, verileri işleme, analiz veya depolama için bulut platformlarına kopyalamak amacıyla veri diyotlarını kullanabilirler.
Finansal Hizmetlerin Secure Sağlamak
Şirketler artan siber tehditler ve düzenleyici baskılarla karşı karşıya kaldıkça, veri diyotları kritik öneme sahip sistemleri korumak için oldukça uygun maliyetli, sağlam bir çözüm sunar. Fiziksel tek yönlü veri akışlarını zorunlu kılarak, yazılım tabanlı çözümlerin tek başına sağlayamayacağı bir güvence düzeyi sağlarlar.
OPSWAT MetaDefender Optical Diode gibi veri diyotlarının, finansal hizmet altyapısında güvenli tek yönlü veri aktarımı sağlamak, hassas dahili sistemleri harici ağlardan izole etmek ve giden işlem güncellemelerine ve raporlamaya izin vermek için nasıl kullanılabileceğini keşfedin.
Değerli bilgilerinizi ve ağ altyapınızı siber tehditlerden ve veri ihlallerinden nasıl koruyabileceğimizi keşfedin.