Email Security 20 yılı aşkın kritik altyapı uzmanlığı üzerine kurulmuştur
Kullanıcıları kimlik avı, kötü amaçlı yazılım veya sıfırıncı gün tehditlerine maruz bırakmadan önce, zararlı e-postaları, ekleri ve bağlantıları inceleyin, temizleyin ve kontrol edin.
- Esnek Dağıtım
- Önlem Öncelikli Güvenlik
- Derin Dosya Güvenliği
OPSWAT 'ın Güvendiği Kişiler
























'e Yönelik Saldırılar: Geleneksel Yöntemleri Atlatmak Email Security

Hükümet
Hükümet ve kamu sektörü kuruluşları, temel hizmetleri koordine etmek için e-postaya güvenmektedir. Gözden kaçan bir tehdit, kötü amaçlı yazılımların çalıştırılmasına, kimlik bilgilerinin çalınmasına, operasyonel aksaklıklara ve halkın güveninin sarsılmasına yol açabilir.

Savunma
Askeri, savunma ve havacılık ekipleri, “gizli”, “çok gizli” ve “son derece gizli” ortamlarda hassas e-postalar ve ekler paylaşmaktadır; bu ortamlarda, tek bir yanlış yönetilen veya kötü niyetli ek, gizlilik sınıflandırma sınırlarını aşabilir, paylaşım politikasını ihlal edebilir ve görev verilerini tehlikeye atabilir.

Bankacılık
Bankacılık, finans hizmetleri ve sigorta şirketleri, müşteri dosyalarını, ödeme onaylarını ve operasyonel iletişimi yürütmek için e-posta ve işbirliği kanallarına güvenmektedir. Saldırganlar, kimlik bilgilerini çalmak ve kötü amaçlı yazılım yaymak amacıyla meşru görünen mesajlar ve dosyalar kullanarak operasyonel aksaklıklara neden olmaktadır.

Üretim
Üretim tesisleri, siparişler, tedarikçi dosyaları, mühendislik verileri ve üretim iş akışları için e-postaya güvenmektedir. E-posta yoluyla sisteme sızan kimlik avı saldırıları veya kötü amaçlı yazılımlar, sistemleri durdurabilir, üretim hatlarını aksatabilir, teslimatları geciktirebilir ve maddi kayıplara yol açabilir.
Enerji
Enerji ve kamu hizmetleri kuruluşları, bakım kayıtları, operasyonel raporlar ve yasal gerekliliklere ilişkin kanıtlar için e-postaya güvenmektedir. Kötü amaçlı bir dosya, sistem dayanıklılığını, kesintisiz çalışma süresini ve mevzuata uygunluk hazırlığını olumsuz etkileyebilir.
MetaDefender™ ile E-posta Kaynaklı Tehditleri Önleyin Email Security Kullanıcılar Maruz Kalmadan Önce
Deep CDR™ Teknolojisi, Metascan™ Multiscanning, MetaDefender Aether™, Proactive DLP™ ve kimlik avı önleme özelliklerini bir araya getirerek e-posta yoluyla gelen tehditlere maruz kalma riskini azaltın.
Hükümet ve Kamu Sektörü
Microsoft 365, şirket içi ve hava boşluklu ortamlarda kamu ve kamu sektörü iletişimleri için çok katmanlı e-posta koruması sayesinde riskleri azaltın, operasyonel etkileri sınırlayın ve temel hizmetlerin kesintisiz çalışmasını sağlayın.
Askeriye, Savunma ve Havacılık ve Uzay
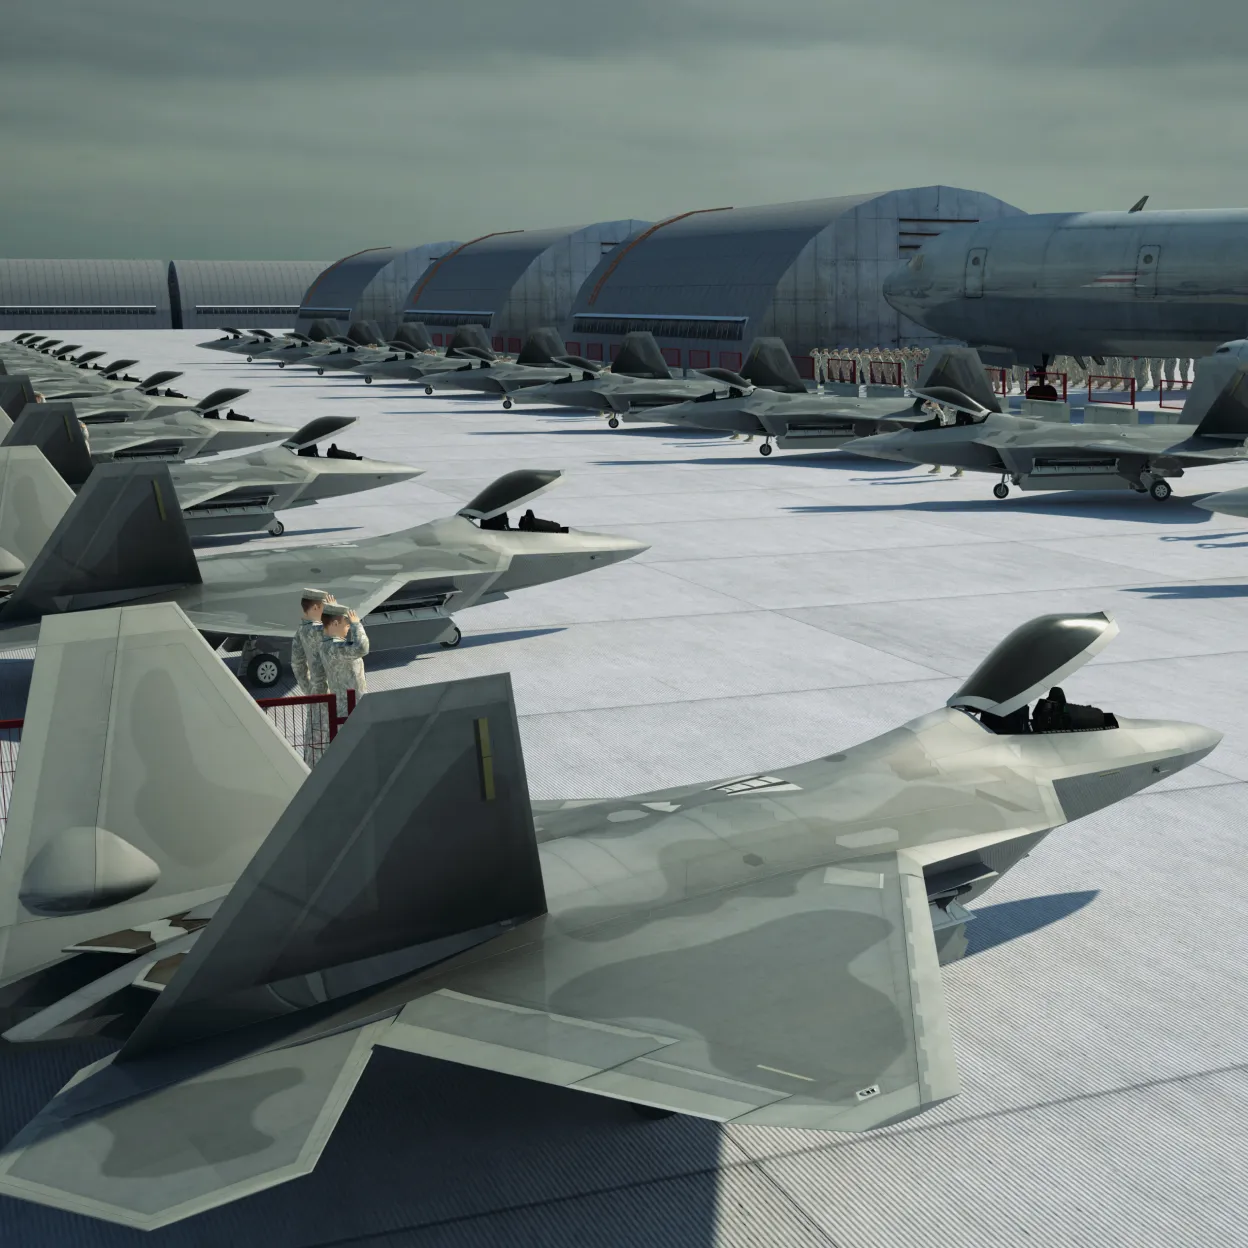
Sınıflandırmaya duyarlı denetim, ilkeye dayalı yayınlama ve eklerin temizlenmesi özellikleriyle resmi, gizli ve çok gizli ortamlar arasında neyin dolaştığını kontrol edin.
Bankacılık, Finansal Hizmetler ve Sigortacılık
Müşteri dosyaları, ödeme onayları ve finansal işlemlerin ardındaki iletişimleri, kimlik bilgilerinin çalınması, kötü amaçlı yazılım, kimlik avı ve hassas veri kaybına karşı koruyun.
Üretim
Endüstriyel ekipman, havacılık ve savunma kuruluşlarında e-posta yoluyla gelen tehditlerin siparişleri, üretim sistemlerini veya tesis operasyonlarını aksatmadan önce kimlik avını önleyin ve kötü amaçlı yazılımları tespit edin; böylece arıza sürelerini, teslimat gecikmelerini ve mali kayıpları azaltmaya yardımcı olun.
Enerji ve Kamu Hizmetleri
Elektrik dağıtım şirketleri, petrol ve gaz, nükleer enerji ve yenilenebilir enerji sektörlerindeki bakım kayıtlarını, mevzuata uygun kanıtları ve iletişim kayıtlarını, hem bulut hem de şirket içi ortamlarda koruyun.
Kullanım Durumları
Phishing Saldırılarını Gelen Kutusuna Ulaşmadan Önleyin
Kullanıcılar bunlarla etkileşime girmeden önce kimlik avı girişimlerini, zararlı URL’leri, sahte alan adlarını ve sosyal mühendislik içeren mesajları tespit ederek, kimlik bilgilerinin ele geçirilmesini, hesap ele geçirilmesini ve iş kesintilerini azaltmaya yardımcı olur.
Kötü Amaçlı Yazılımları ve Sıfırıncı Gün Tehditlerini Önleyin
E-posta eklerini kötü amaçlı yazılım ve sıfırıncı gün tehditleri açısından analiz edip temizleyerek, zararlı içerik kullanıcılara veya iş açısından kritik sistemlere ulaşmadan önce maruz kalma riskini azaltmaya yardımcı olur.
Olası Zararlı Ekleri Etkisiz Hale Getirme
Deep CDR™ Teknolojisini kullanarak, parola korumalı dosyalar da dahil olmak üzere ekleri inceleyin, yeniden oluşturun ve temizleyin; böylece ekipler, iş açısından kritik belgeleri kullanmaya devam ederken, dosyalar yoluyla yayılan kötü amaçlı yazılım riskini azaltabilirler. Şüpheli, temizlenemeyen veya politika açısından hassas dosyaları, yürütme öncesi tahmin ve emülasyona dayalı davranış analizi için MetaDefender Aether’e iletin.
Uyumluluğu Sağlayın ve Hassas Verileri Koruyun
Gelen ve giden e-postalarda DLP, politika uygulaması ve içerik denetimlerini devreye sokarak mevzuata uyumu destekleyin, veri sızıntısını azaltın ve delil toplama sürecini kolaylaştırın.
Operasyonel Ortamlarda E-posta Kaynaklı Riskleri Azaltın
Yasal düzenlemelere tabi ve faaliyette olan kuruluşların, üretim sürekliliğini, çalışma süresini, temel hizmetleri, uyumluluk hazırlığını veya OT ve ICS ortamlarını etkileyebilecek e-posta kaynaklı tehditlere karşı maruz kalma riskini azaltmalarına yardımcı olun.
- Kimlik Avı Koruması

Phishing Saldırılarını Gelen Kutusuna Ulaşmadan Önleyin
Kullanıcılar bunlarla etkileşime girmeden önce kimlik avı girişimlerini, zararlı URL’leri, sahte alan adlarını ve sosyal mühendislik içeren mesajları tespit ederek, kimlik bilgilerinin ele geçirilmesini, hesap ele geçirilmesini ve iş kesintilerini azaltmaya yardımcı olur.
- Kötü Amaçlı Yazılım Önleme
Kötü Amaçlı Yazılımları ve Sıfırıncı Gün Tehditlerini Önleyin
E-posta eklerini kötü amaçlı yazılım ve sıfırıncı gün tehditleri açısından analiz edip temizleyerek, zararlı içerik kullanıcılara veya iş açısından kritik sistemlere ulaşmadan önce maruz kalma riskini azaltmaya yardımcı olur.
- Ek Güvenliği
Olası Zararlı Ekleri Etkisiz Hale Getirme
Deep CDR™ Teknolojisini kullanarak, parola korumalı dosyalar da dahil olmak üzere ekleri inceleyin, yeniden oluşturun ve temizleyin; böylece ekipler, iş açısından kritik belgeleri kullanmaya devam ederken, dosyalar yoluyla yayılan kötü amaçlı yazılım riskini azaltabilirler. Şüpheli, temizlenemeyen veya politika açısından hassas dosyaları, yürütme öncesi tahmin ve emülasyona dayalı davranış analizi için MetaDefender Aether’e iletin.
- Veri Koruma
Uyumluluğu Sağlayın ve Hassas Verileri Koruyun
Gelen ve giden e-postalarda DLP, politika uygulaması ve içerik denetimlerini devreye sokarak mevzuata uyumu destekleyin, veri sızıntısını azaltın ve delil toplama sürecini kolaylaştırın.
- Kritik Altyapı
Operasyonel Ortamlarda E-posta Kaynaklı Riskleri Azaltın
Yasal düzenlemelere tabi ve faaliyette olan kuruluşların, üretim sürekliliğini, çalışma süresini, temel hizmetleri, uyumluluk hazırlığını veya OT ve ICS ortamlarını etkileyebilecek e-posta kaynaklı tehditlere karşı maruz kalma riskini azaltmalarına yardımcı olun.
’ın Önleyici E-posta Denetimleri ile Uyumluluk Çalışmalarını Destekleyin
MetaDefender Email Security Gelen ve giden iletişimlerde DLP, ek dosyaların temizlenmesi, kötü amaçlı yazılım algılama, politika uygulaması, raporlama ve kuruluşların denetçilere kanıt olarak sunabilecekleri günlük kayıtları dahil olmak üzere önleyici e-posta denetimleri sunarak uyumluluk gerekliliklerinin karşılanmasına yardımcı olur.
Tehditleri Durdurmak Pazar Lideri Teknoloji ile Başlar
OPSWAT'ın kanıtlanmış, dünya çapında güvenilir, ödüllü ve pazar lideri teknolojisi, dosya kaynaklı kötü amaçlı yazılımların kritik ortamlarınıza girmesini ve yayılmasını önler.
Sınırda Yapay Zeka Destekli Sıfırıncı Gün Tahmini
- Yürütme Öncesi Algılama ve Engelleme
- Kurumsal Dosya İş Akışları Üzerinde Eğitilmiş ML Modeli
Daha Fazla Motor Bir Motordan Daha İyidir
- Kötü amaçlı yazılımların neredeyse %100'ünü tespit eder
- 30'dan fazla lider AV motoru ile aynı anda tarama yapar
Başkalarının Gözden Kaçırdığı Tehditleri Durdurun
- 200'den fazla dosya formatını destekler
- Çok seviyeli iç içe arşivleri özyinelemeli olarak sterilize eder
- Güvenli ve kullanılabilir dosyaları yeniden oluşturma
Hassas Veri Kaybını Önleme
- Yapılandırılmamış metinleri önceden tanımlanmış kategorilere yerleştirmek ve sınıflandırmak için yapay zeka destekli modellerden yararlanma
- 125'ten fazla dosya türünde PII, PHI, PCI gibi tespit edilen hassas bilgileri otomatik olarak sansürleyin
- Görüntülerde Optik Karakter Tanıma (OCR) desteği
Gelişmiş Emülasyon Tabanlı Sandboxing ile Kaçamak Kötü Amaçlı Yazılımları Tespit Edin
- Dosyaları yüksek hızda analiz edin
- Kaçınma önleyici sandbox motoru IOC'leri ayıklar
- Sıfırıncı gün tehditlerini belirleme
- API veya yerel entegrasyon yoluyla derin kötü amaçlı yazılım sınıflandırmasını etkinleştirin
Entegrasyonlar
MetaDefender Email Security Temel platformlar ve çözümler arasında önemli entegrasyonlar sayesinde mevcut bulut, şirket içi ve hibrit e-posta ortamlarına uyum sağlar. Bu sayede ekipler, güvenlik mimarisini yeniden tasarlamaya gerek kalmadan mevcut e-posta akışları etrafında e-posta koruması kurabilir, görünürlüğü merkezileştirebilir, ilkeleri uygulayabilir ve izleme işlemlerini destekleyebilir.
Proven Email Security Outcomes
in High-Risk Sectors

- "Deep CDR™ Teknolojisini e-posta kanalına uyguladığımız için, [banka] e-posta kanalından gelen kötü amaçlı yazılımların neredeyse %95 oranında azaldığını güvenle söyleyebiliyor."Lambert LinBilgi Güvenliği Danışmanı
- "OPSWAT kötü amaçlı yazılım içerebilecek dosyaların ağa girmesini önlememize yardımcı oluyor."Tobias MüllerLuzerner Psychiatrie AG'de Teknik Mühendislik Ekip Lideri
- “Bu değerlendirme sürecinde, OPSWATadresindeki MetaDefender Email Security , Multiscanning teknolojisi, sorunsuz entegrasyon yetenekleri ve mükemmel kullanıcı deneyimi sayesinde ideal çözüm olarak öne çıktı.”Guy ElmalemBT ve Siber Altyapı Yöneticisi
Uygulama Süreci
İhtiyaçlarınızı Belirleyin
Öncelikle, bulut, şirket içi veya hava boşluklu ortamlarda korumanız gereken e-posta akışlarını, kullanıcıları, hassas verileri, tehdit senaryolarını ve uyumluluk yükümlülüklerini belirleyin.
Dağıtımınızı Seçin
Çalışma ortamınıza uygun modeli seçin: Bulut koruması için MetaDefender™ for Microsoft 365 veya SMTP tabanlı, şirket içi ya da izole ortamlar için MetaDefender™ Email Gateway Security .
Ortamınızı Bağlayın
Çözümü e-posta akışınız, raporlama ve güvenlik operasyonları iş akışlarınızla entegre edin; böylece ekipler politikaları uygulayabilir, karantinaya alınan içeriği inceleyebilir ve denetime hazır bir görünürlük sağlayabilir.
Doğrulama ve Uygulamaya Koyma
Politikaların, algılama süreçlerinin ve raporlamanın gereksinimlerinizi karşıladığını doğrulayın; ardından, e-posta güvenliğinin operasyonel ihtiyaçlarla uyumlu kalmasını sağlamak için sorumluluk dağılımını belirleyin ve gözden geçirme döngülerini oluşturun.
Önerilen Kaynaklar

MetaDefender for Microsoft 365

Satın Almadan Önce: Email Security 7 Email Security

Email Security Uyum

Email Security Bankacılık, Finansal Hizmetler ve Sigorta Şirketleri için

Email Security: Alıcı İçin Kontrol Listesi

Email Security Savunma için
0 sonuç. Lütfen tekrar deneyin.
SSS
MetaDefender Email Security Bu çözüm, e-postalar aracılığıyla müşteri dosyaları, vatandaş hizmetleri, tedarikçi belgeleri, operasyonel onaylar veya uyumluluk kanıtlarının aktarıldığı, düzenlemelere tabi ve operasyonel açıdan hassas sektörler için tasarlanmıştır. Öncelikli sektörler arasında kamu ve kamu sektörü, askeriye, savunma ve havacılık, bankacılık ve sigortacılık, imalat ile enerji ve kamu hizmetleri yer almaktadır.
OPSWAT Kullanıcılar e-posta içeriğiyle etkileşime girmeden önce bu içeriği inceleyerek, temizleyerek ve kontrol ederek, kimlik avı, kimlik bilgilerinin ele geçirilmesi, fidye yazılımı, kötü amaçlı yazılım, sıfırıncı gün tehditleri, zararlı URL’ler, şüpheli ekler, şifrelenmiş dosyalar ve hassas veri kaybına maruz kalma riskini azaltmaya yardımcı olur.
Bu, kötü niyetli mesajların, bağlantıların ve eklerin, kullanıcılar bunlarla etkileşime girmeden önce taranması, temizlenmesi veya kontrol edilmesi anlamına gelir; böylece teslimattan sonra yapılan tespitlere, kullanıcı bildirimlerine ve düzeltme işlemlerine olan bağımlılık azalır.
MetaDefender Email Security Ekiplerin, DORA, NIS2, PCI DSS, GDPR ve ISO/IEC 27001 gibi çerçeveleri desteklemek amacıyla gelen ve giden e-postalarda önleyici denetimler, veri sızıntısı önleme (DLP), kötü amaçlı yazılım algılama, ek dosyaların temizlenmesi, politika uygulaması, raporlama, karantina geçmişi ve denetime hazır günlükleri uygulamasına yardımcı olur.
Evet. Microsoft 365 için MetaDefender , MX kaydı değişiklikleri gerektirmeden Microsoft 365 ortamlarını korurken, MetaDefender Email Gateway Security ise posta akışı, veri yönetimi veya altyapı yalıtımı üzerinde daha fazla kontrol gerektiren SMTP tabanlı, şirket içi ve hava boşluklu ortamları destekler.
OPSWAT Bilinen kötü amaçlı yazılımları tespit etmek için Metascan Multiscanning ’i, desteklenen iş belgelerini temizlemek için Deep CDR™ Teknolojisini ve daha derinlemesine inceleme gerektiren şüpheli, bilinmeyen veya tespit edilmeye karşı dirençli dosyaları analiz etmek için MetaDefender Aether’i bir araya getirir.
DLP ve politika denetimleri, e-postaları ve ekleri hassas veya düzenlemelere tabi içerik açısından inceleyerek, kuruluşların müşteri verileri, vatandaş bilgileri, hasta kayıtları, finansal veriler, operasyonel belgeler ve fikri mülkiyetin kazara veya kasıtlı olarak ifşa edilmesini azaltmalarına yardımcı olur.
Tehdit İtibarı ve Predictive Alin AI, daha derinlemesine dinamik analiz gerekmeden önce erken kararlar alınmasını sağlar. Yalnızca şüpheli veya çözülmemiş dosyaların Adaptive Sandbox analizine tabi tutulması gerekir; bu da, daha kapsamlı sıfırıncı gün korumasını sürdürürken iş hacminin korunmasına yardımcı olur. MetaDefender Aether, Predictive Alin AI’yı özellikle Adaptive Sandbox , özellikle yüksek güvenilirlikte kararları daha erken alabilmek ve gereksiz sanal ortam talebini azaltmak amacıyla yerleştirir.
