OPSWAT , kritik altyapıyı OPSWAT ; ancak bu koruma, hükümetlerin “kritik altyapı” olarak tanımladıkları unsurlarla sınırlı değildir, sizin kritik olarak değerlendirdiğiniz unsurları da kapsar.
Bu altyapının merkezinde, güvenli, istikrarlı ve kesintisiz bir işleyişi sağlayan kritik veriler yer almaktadır.
Industrial Sistemleri (ICS) ve Operasyonel Teknoloji (OT) ortamlarında bu veriler, işletmenin temel işlevlerini ve süreçlerini yansıtmaktadır. Ancak bir siber olay meydana geldiğinde, öncelikli hedeflerden biri olayın yayılmasını önlemektir.
İzolasyon İkilemi
Saldırıyı sınırlamanın ilk adımı, etkilenen sistemleri izole etmek ve saldırının yayılmasına yol açabilecek bağlantı yollarını kesmektir. Örneğin, CISA’nın (Siber Güvenlik ve Altyapı Güvenliği Ajansı) fidye yazılımına müdahaleye ilişkin kılavuzunda, etkilenen sistemlerin derhal izole edilmesi ve mümkün olduğunda cihazların bağlantısının kesilmesi açıkça belirtilmektedir(1). Bu sağlam bir tavsiyedir; ancak endüstriyel ortamlarda operasyonel bir ikilem yaratabilir:
Güvenlik için Ayrılık Gerekiyor | Operasyonlarda Şeffaflık Gerekiyor |
|---|---|
Yanlara doğru hareketi durdur | Sistemler hâlâ güvenli bir şekilde çalışıyor mu? |
Emir-kontrol sistemine son verin | Sistemler kararlı mı, yoksa tolerans sınırlarının dışına mı çıkıyor? |
Yayılmasını önlemek | İşleri durdurmalı mıyız, yoksa herhangi bir aksaklık yaşamadan faaliyetlerimize devam edebilir miyiz? |
Optik diyotlar, şüpheye yer bırakmaz
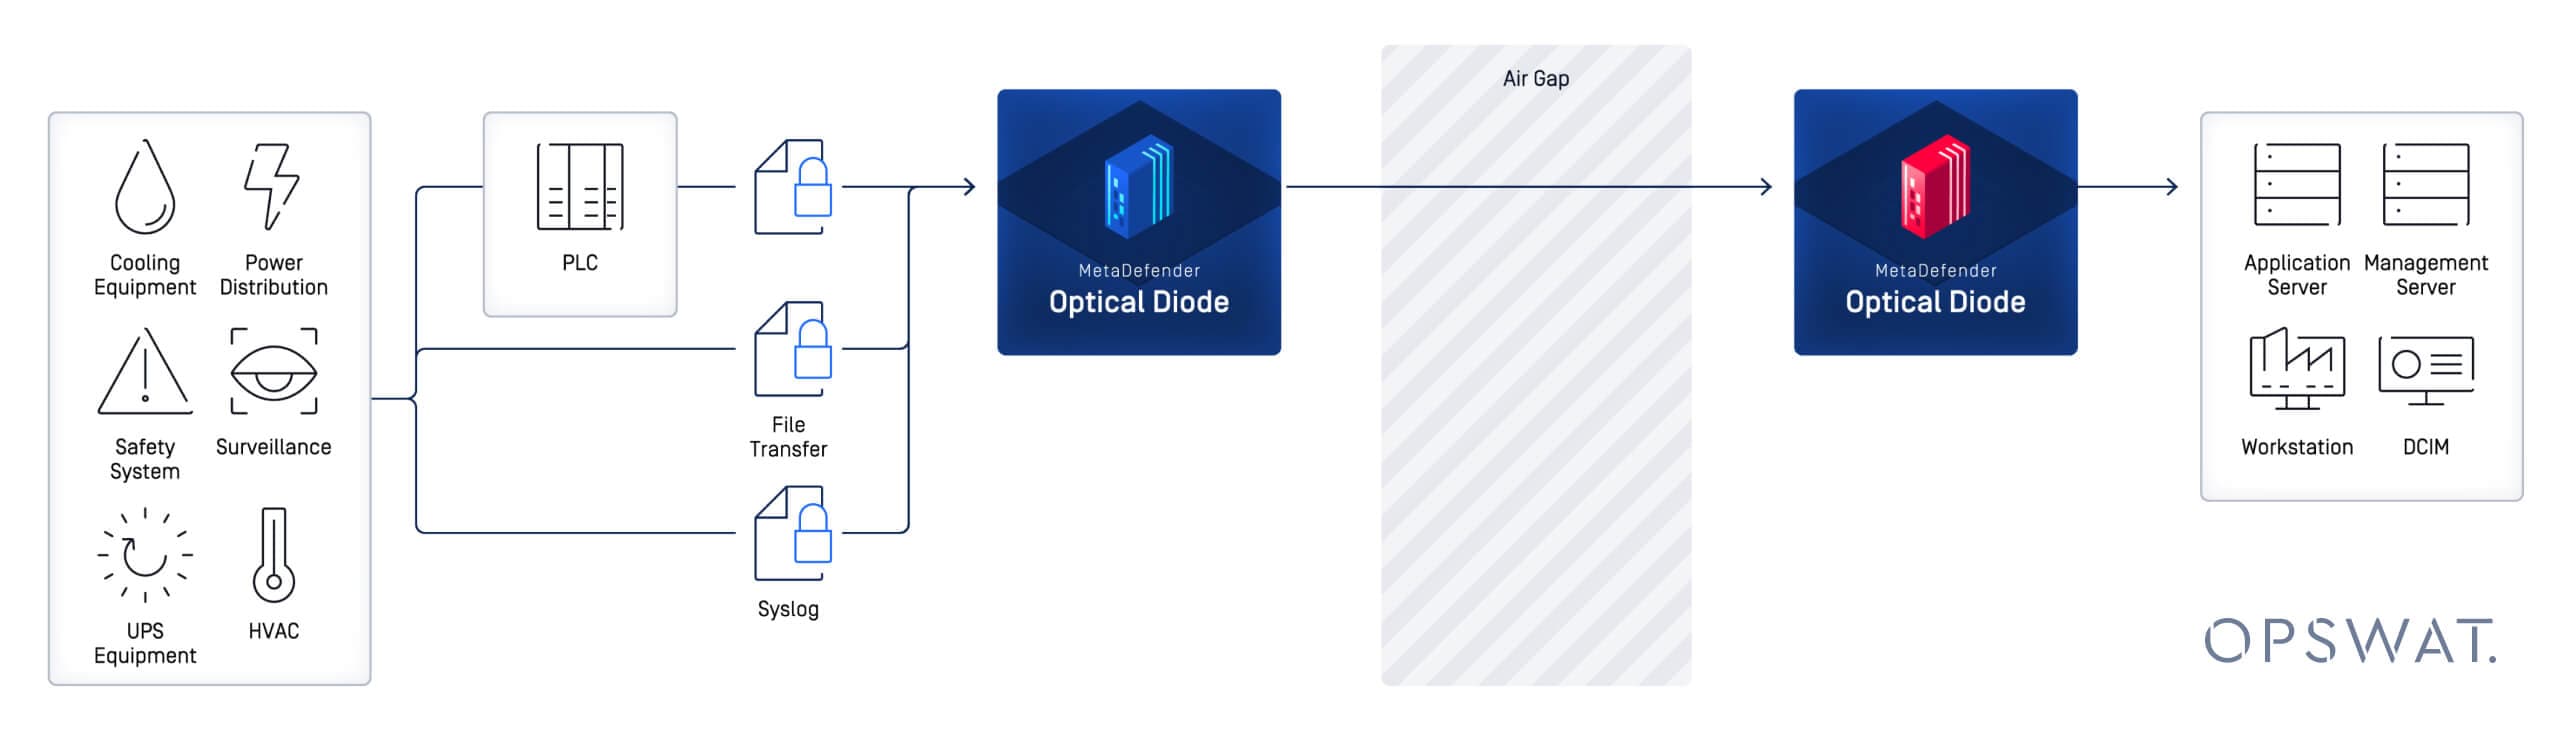
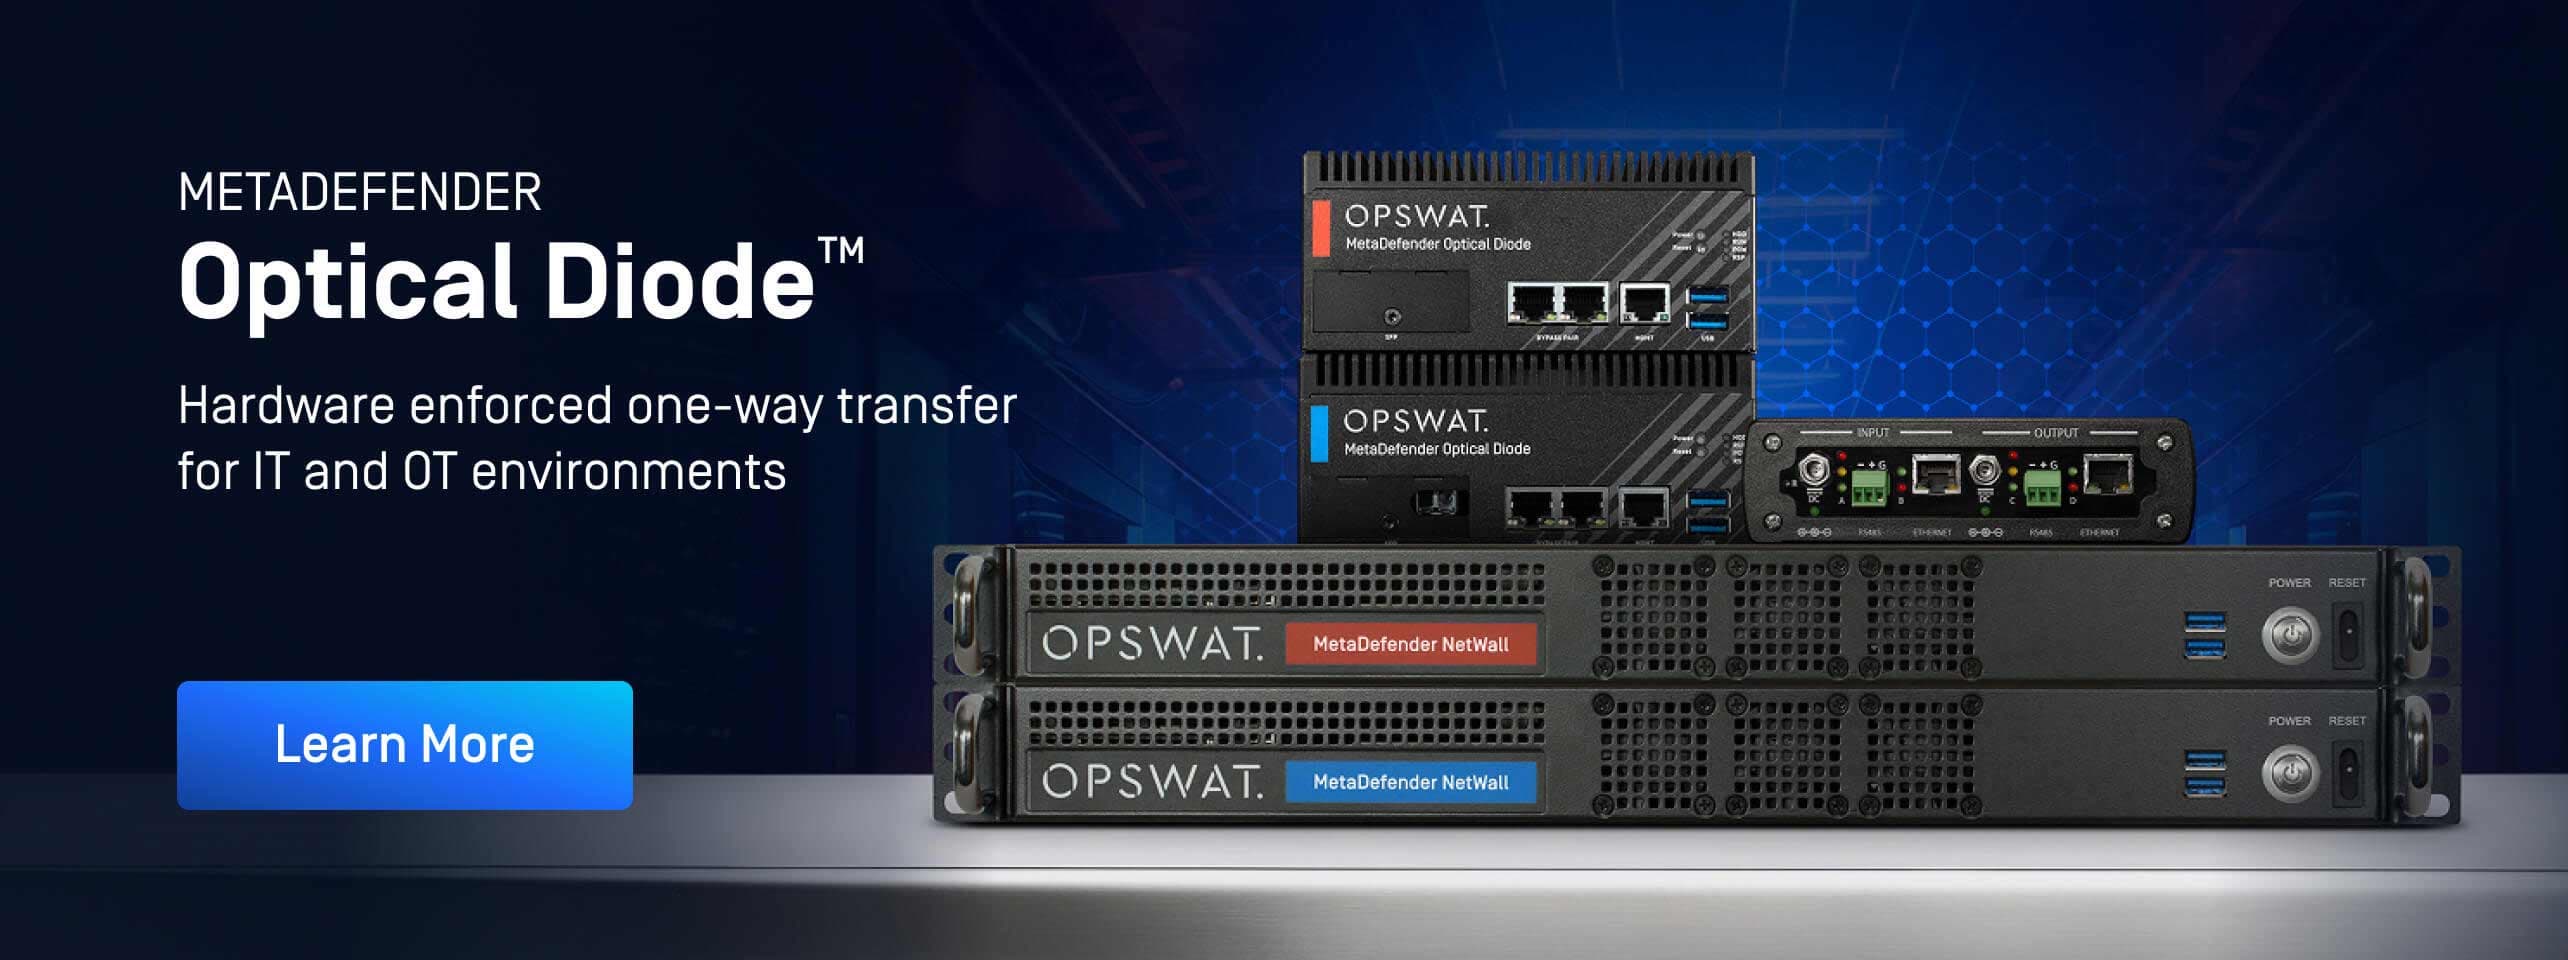
Optik veri diyotu, kuruluşların güvenlik duvarları, VPN'ler, uzaktan erişim ve güven ilişkileri gibi çift yönlü iletişim kanallarını kapatmasına olanak tanırken, kritik telemetri verilerinin dışarıya akışını sürdürür. Bu yöntem, süreç farkındalığı, artırılmış güvenlik ve gerçek zamanlı verilerle daha iyi karar alma için bir mekanizma sağlar.
Core
Kapsama sürecinde BT ile OT arasındaki "kapıyı" kapatsanız bile, salt okunur proses verilerinin OT ortamından dışarı çıkabilmesi için bir "posta deliği" bırakabilirsiniz – hem de geri dönüş için herhangi bir ağ yolu sağlamadan.
Olay müdahalesinin (IR) bir parçası olarak uygulanan sınırlama, NIST’in uzun süredir geçerli olan OT güvenlik kılavuzlarıyla uyumludur. NIST, güvenlik duvarına alternatif olarak, yalnızca tek yönde yetkili ve yapılandırılmış iletişime izin veren tek yönlü bir ağ geçidi/veri diyotunun kullanılabileceğini belirtmektedir(2).
Her Şey Karanlığa Büründüğünde Ne Olur?
Otomasyon ve altyapı olmadan üretim nasıl yürütülebilir? “Bağlantıyı keserek yayılmayı önleme” yaklaşımının sıkça örnek gösterilen bir vakası, Norsk Hydro’nun 2019’daki fidye yazılımı saldırısıdır; bu olayda şirket, virüsün yayılmasını engellemek için ağ erişimini kesmiş ve bir süreliğine manuel süreçlere geri dönmüştür. LockerGoga fidye yazılımı, şirketin bazı alüminyum işleme tesislerini en çok etkilemiş ve bunun mali etkisi 71 milyon doların üzerine çıkmıştır. Eski kağıt tabanlı sistemi bilen emekli tesis personeli, üretimin devam etmesini sağlamak için gönüllü olarak tesislerine geri dönmüştür(3).
Bu örnek, olay müdahalesi (IR) sırasında otomatikleştirilmiş süreçler için dijital bağlantının ve merkezi görünürlüğün yitirilmesinin operasyonel ve mali maliyetlerini ortaya koyduğu için incelenmeye değer. Bu doğru bir karardı.
Sınırlama Özelliği ile Karar Seviyesi Görünürlüğü
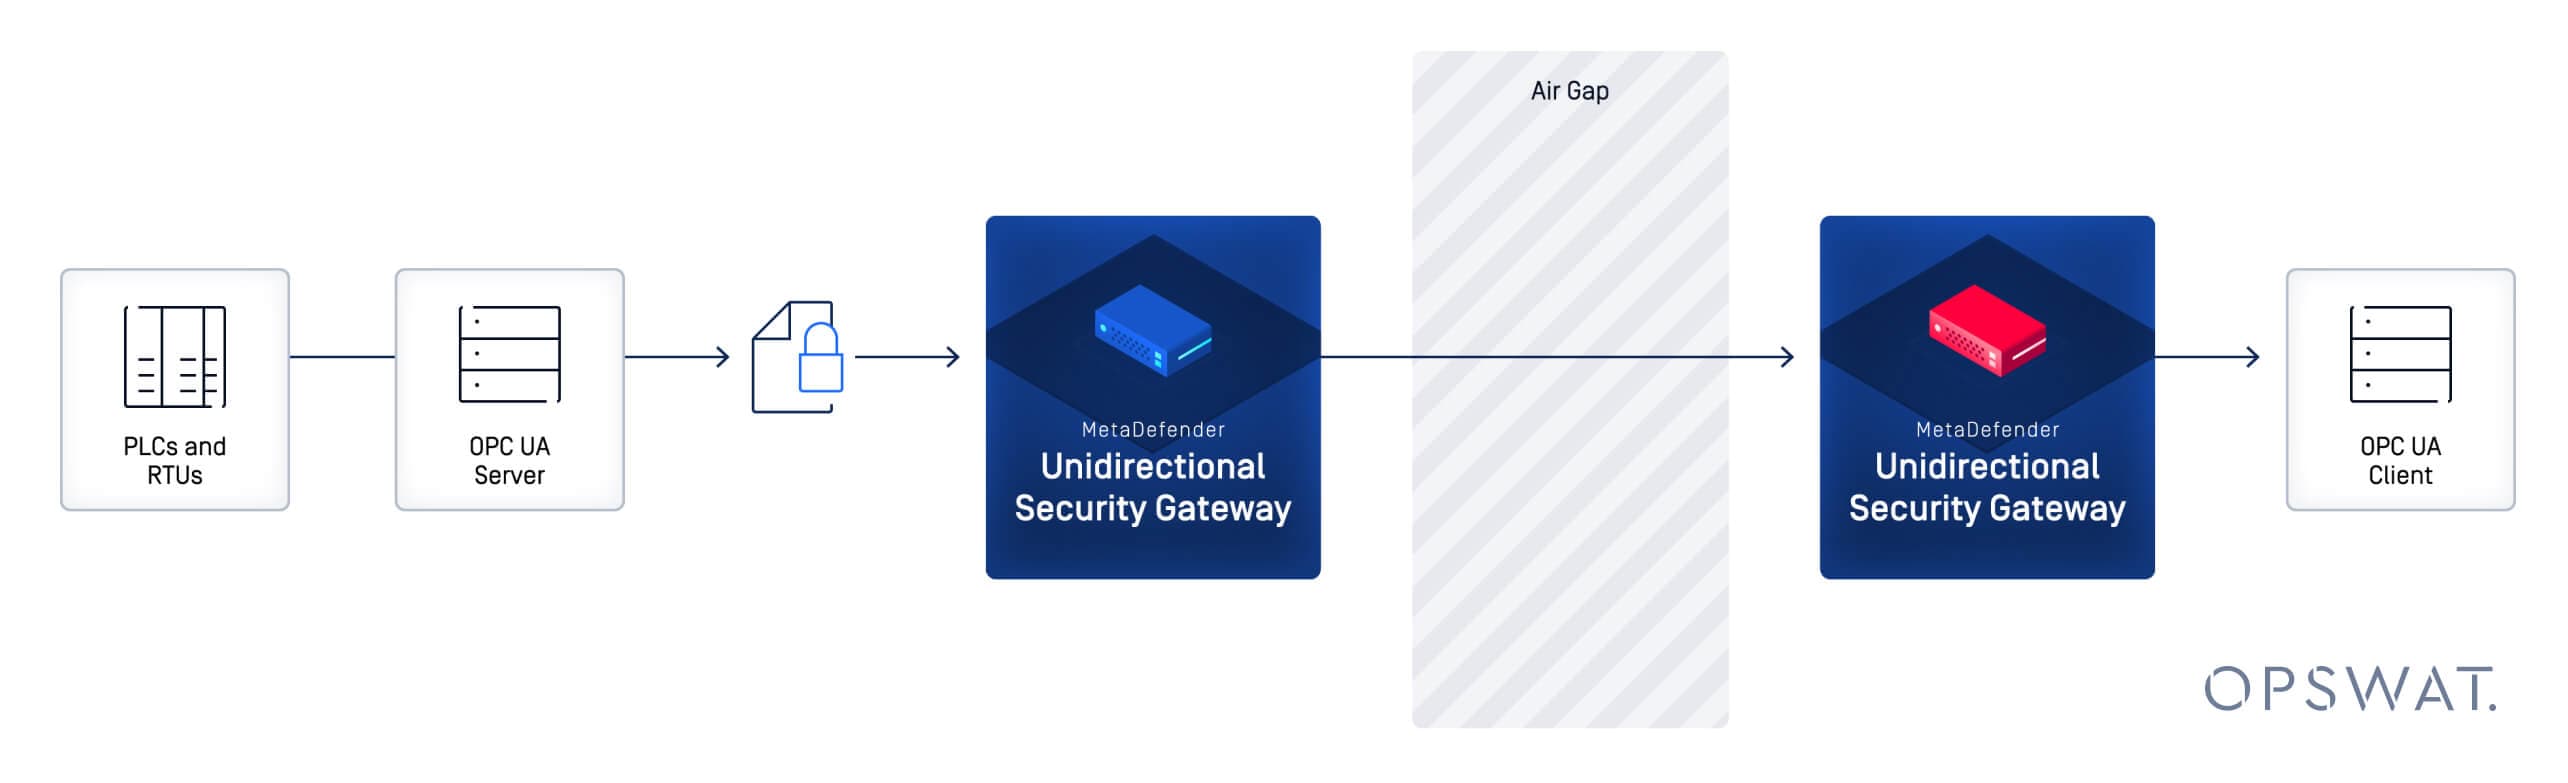
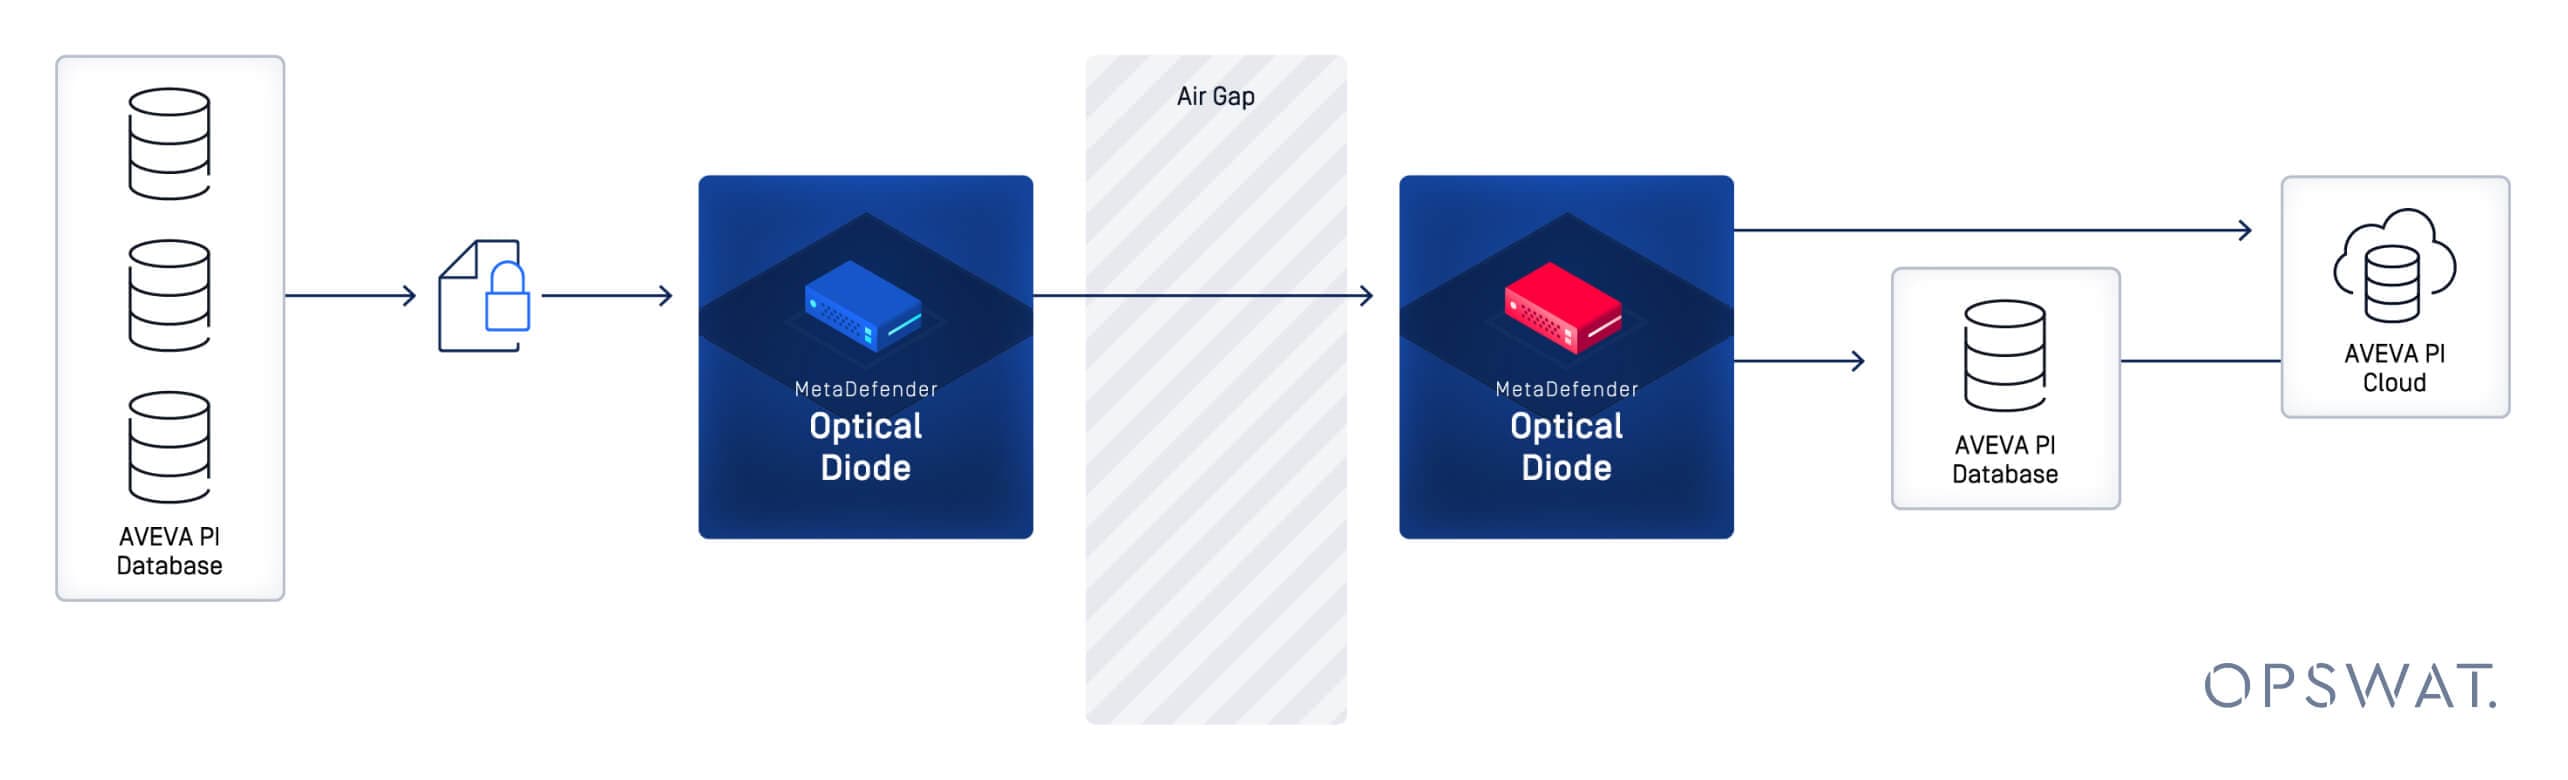
Birçok endüstriyel kuruluşta, süreç görünürlüğü aşağıdakiler gibi OT kaynaklarından gelen verilere bağlıdır:
- OPC UA Sunucuları (gerçek zamanlı değerler, alarmlar, bağlamsal veriler)
- Tarihçiler AVEVA PI'yi beğeniyor (zaman serisi + olaylar + Varlık Çerçevesi bağlamı)
Kapsama sürecinde, OT telemetri verilerinin kurumsal araçlara bağlanmasını önlemek için güvenlik duvarlarını ve kuralları devre dışı bırakmak ya da uzaktan erişimi engellemek yaygın bir uygulamadır. Diyot mimarisi bu arıza durumunu değiştirir:
- Gelen trafiğe yönelik riskleri önlemek için güvenlik duvarı/sunucu yönlendirmelerini devre dışı bırakabilirsiniz.
- Durum farkındalığını korumak ve olayların gerçek zamanlı olarak daha hızlı önceliklendirilmesini sağlamak için tek yönlü telemetri verilerini almaya devam edebilirsiniz.
- Tehdit tespiti için ağ trafiği görünürlüğüne dayanan başka görünürlük araçları kullanıyorsanız, bu verilerin bir diyot üzerinden akışını sağlayabilirsiniz
Örnek Senaryo
Fidye yazılımı kurumsal ağda etkinleşir. Olay müdahale ekibi, OT altyapısının etkilenmesini önlemek için BT ve OT arasındaki trafiği izole eder ve devre dışı bırakır.
Merkezi ekipler, “güvenli mi? Kararlı mı?” gibi sorulara yanıt veren ve ortamın durumuna ilişkin görünürlük sağlayan OT gösterge panellerine ve geçmiş verileri gösteren ekranlara erişimlerini kaybederler.
Bir diyot aracılığıyla OT, SOC/operasyon yönetimi ekibinin temel eğilimleri, alarmları ve güvenlik verilerini görebileceği bir alıcı ağına salt okunur telemetri verilerini aktarmaya devam eder – bu süreçte OT ortamına geri herhangi bir kontrol iletişimi gerçekleşmez.
Bir diode, “fidye yazılımı sorununu tamamen ortadan kaldırmaz” (Coredaki önleyici teknolojilere göz atın). Ancak, yüksek riskli bölgelerden gelen ağ erişimini engelleyerek etki alanını daraltırken, operasyonel görünürlüğü asgari düzeyde korur.
Gönderilecek Pratik Veriler
Operasyonel etkinliği sürdürmek için, IR planınızın planlama aşamasında bir Kriz Görünürlük Veri Seti tanımlayın. Aşağıdaki türden verileri dahil edin:
- Güvenlik açısından kritik proses değerleri (Basınç, sıcaklık, seviye, kilitleme sistemleri)
- Mod/Durum göstergeleri (otomatik/manuel, izinli, devre dışı kalma)
- Alarm özetleri (sayımlar + en sık görülen alarmlar)
- Ağ durum telemetrisi (kritik anahtarlar/yönlendiriciler, cihaz/bağlantı noktası durumu, Historian durum verileri)
- Asgari Bağlam (ekiplerin hızlı bir şekilde anlayabilmesi için varlık adları/birimleri)
Referanslar
1. CISA. https://www.cisa.gov/ransomware-response-checklist; CISA. [Çevrimiçi]
2. NIST. SP800-82r3. NIST. [Çevrimiçi] https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-82r3.pdf.
3. Briggs, Bill. Hackerlar, Norsk Hydro’ya fidye yazılımı saldırısı düzenledi. Şirket, şeffaf bir yaklaşımla karşılık verdi. Microsoft.com. [Çevrimiçi] 16 Aralık 2019. https://news.microsoft.com/source/features/digital-transformation/hackers-hit-norsk-hydro-ransomware-company-responded-transparency/.