Modern operasyonel teknoloji (OT) ortamlarında, kurumsal BT sistemlerine, bulut platformlarına, güvenlik izleme sistemlerine ve analiz uygulamalarına veri gönderme ihtiyacı giderek artmaktadır. Bu veriler arasında telemetri verileri, günlükler, uyarılar, operasyonel ölçümler ve HTTP, HTTPS veya API’ler aracılığıyla iletilen uygulama verileri yer alabilir.
Ancak burada temel bir ağ sorunu söz konusudur: HTTP ve HTTPS geleneksel olarak çift yönlü iletişim için tasarlanmışken, veri diyotu verinin yalnızca tek yönde akışına izin verecek şekilde tasarlanmıştır.
Peki, kuruluşlar korunan bir OT ağına geri dönüş yolu oluşturmadan HTTPS ve API tabanlı entegrasyonları nasıl güvenli bir şekilde kullanabilirler?
Cevap, uygulama düzeyinde veri aktarımı ile ağ düzeyinde iletişim arasındaki farkı anlamakta yatmaktadır.
MetaDefender™ Optical Diode ve MetaDefender™ Optical Diode Fend, donanım tarafından desteklenen tek yönlü veri akışı ve protokole duyarlı aktarım mekanizmalarını kullanarak, geleneksel çift yönlü bir ağ bağlantısı oluşturmadan verilerin güvenlik sınırları arasında aktarılmasını sağlar.
HTTPS, Veri Diyotu İçin Neden Zorluk Teşkil Ediyor?
HTTPS, TLS üzerinden çalışan HTTP'dir. Geleneksel bir HTTPS bağlantısında, bir istemci sunucuya bir istek gönderir ve sunucu da buna bir yanıt gönderir.
Ağ düzeyinde bu, çift yönlü iletişim gerektirir. TCP protokolü, her iki yönde de bir el sıkışma işlemi ve sürekli kontrol trafiği gerektirir. Dolayısıyla, geleneksel bir HTTPS oturumu, sanki diyot geleneksel bir güvenlik duvarı veya yönlendiriciymiş gibi, fiziksel olarak tek yönlü bir veri diyotu üzerinden basitçe yönlendirilemez.
Bu, önemli bir ayrım ortaya koyar:
Bir veri diyotu, normal bir “iki yönlü” HTTPS bağlantısını “tek yönlü” hale getirmez. Bunun yerine, geleneksel uçtan uca iletişim modelini bozarak HTTPS tabanlı veri aktarımını mümkün kılar.
Bu protokol ihlali, veri diyot mimarisinin temel bir özelliğidir. Bu mimari, bir güvenlik bölgesinden diğerine yönlendirilebilir bir ağ bağlantısı kurmak yerine, hedeflenen verileri sınırın ötesine aktarır ve hedef tarafta uygun iletişimi yeniden oluşturur.
API 'a yapılan bir çağrı ne olur?
Basit bir OT-IT kullanım örneğini ele alalım.
Bir endüstriyel uygulama bir sıcaklık ölçümü elde eder ve bunu HTTPS kullanarak bir bulut analiz platformuna göndermesi gerekir: API: OT uygulaması → HTTPS/API → bulut platformu
Geleneksel bir ağda, OT uygulaması hedef ile bir ağ bağlantısı kurar, bir HTTP isteği gönderir ve bir HTTP yanıtı alır.
Veri diyodu kullanıldığında mimari farklıdır.
Tipik bir tek yönlü uygulama kavramsal olarak şu şekilde ele alınabilir: OT uygulaması → kaynak tarafı konektörü/proxy → tek yönlü optik aktarım → hedef tarafı konektörü → IT/bulut uygulaması
Buradaki kilit nokta, bu iki ağın geleneksel bir çift yönlü bağlantıya sahip olmamasıdır.
Kaynak tarafındaki bileşen, OT ortamından verileri alır. Veriler daha sonra donanım tarafından zorunlu kılınan tek yönlü sınır üzerinden aktarılır. Hedef tarafta ise, alıcı bileşen verileri yeniden oluşturur veya hedeflenen uygulamaya iletir.
Bu yaklaşım, kuruluşların uygulama verilerinin aktarımı sırasında anlamsal bütünlüğü korumasını sağlarken, geri dönüş ağ yolunu ortadan kaldırır.
Protokol Arasının Rolü
Protokol ayrımı, tek yönlü uygulama entegrasyonunu pratik kılan unsurdur.
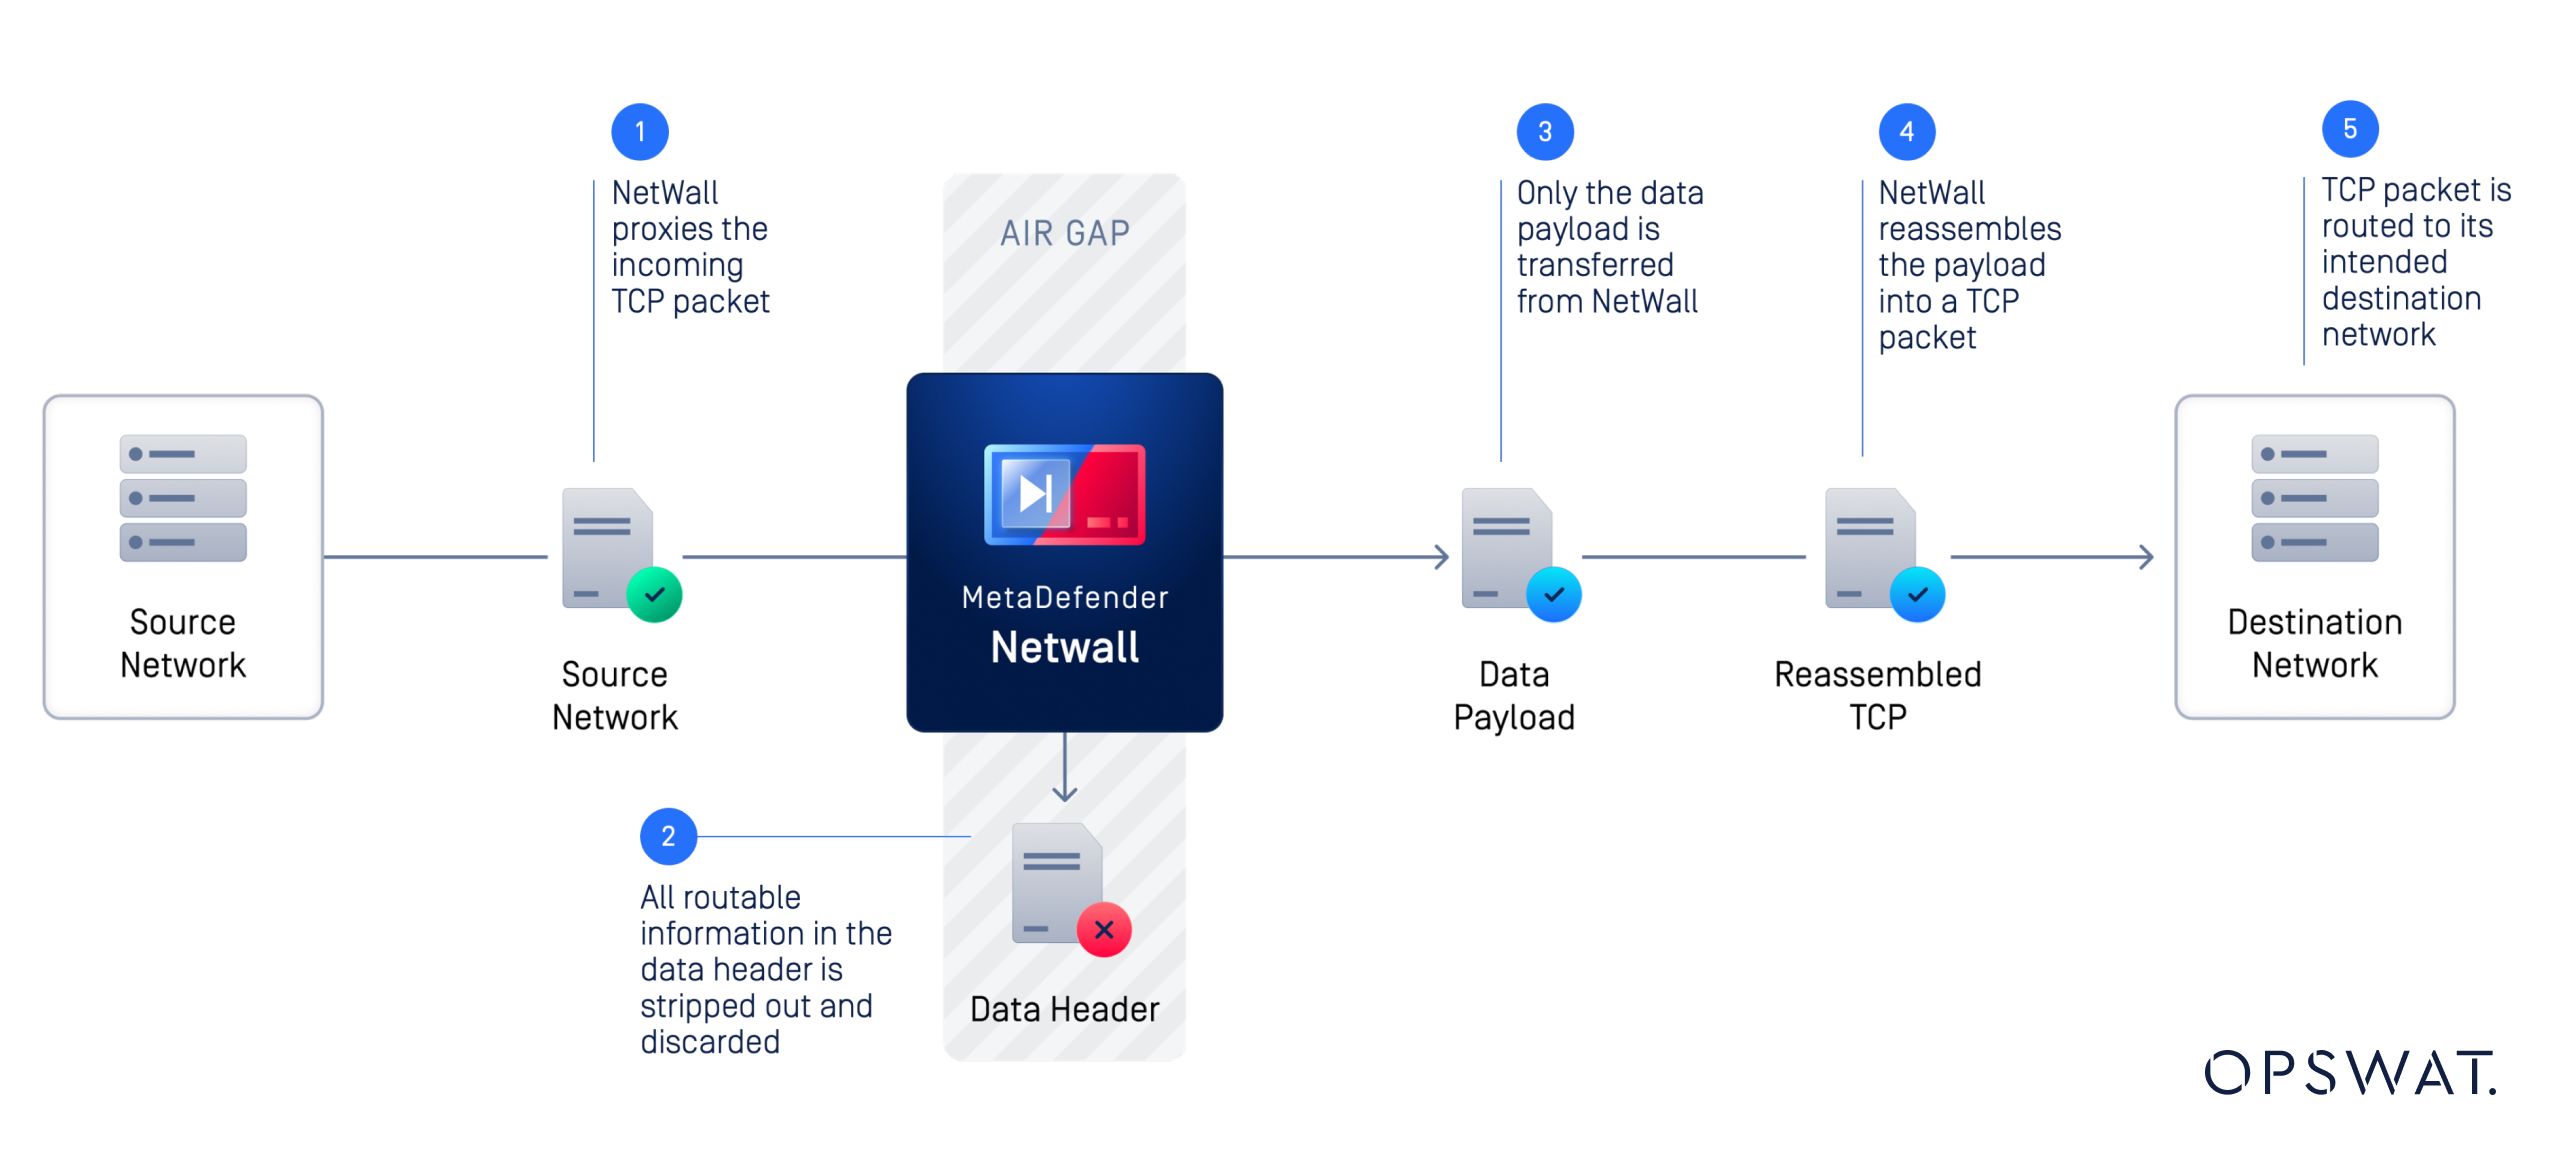
Veri diyotu, paketlerin uçtan uca yönlendirilebilir bir oturumun parçası olarak güvenlik sınırını geçmesine izin vermek yerine, iletişimi iki ağ etki alanına ayırır.
Örneğin:
- Bir OT sistemi telemetri verisi üretir.
- Telemetri verilerini kaynak tarafındaki bir hizmet alır.
- İlgili veri yükü, tek yönlü aktarım için hazırlanmıştır.
- Yük, optik izolasyon sınırını aşıyor.
- Aktarılan verileri hedef tarafındaki bir hizmet alır.
- Hedef taraf, verileri kurumsal, izleme, analiz veya bulut uygulamasına iletir.
Ağlar, aralarında yararlı bilgilerin dolaşabilmesine rağmen birbirinden ayrı kalmaktadır.
Bu, iki ağ arasında HTTPS trafiğine izin veren bir güvenlik duvarı kuralını yapılandırmaktan temelde farklıdır. Bir güvenlik duvarı, ilke izin verdiği durumlarda çift yönlü TCP iletişimine izin verebilir. Veri diyotu ise, bu geri dönüş yolunu donanım düzeyinde engellemek üzere özel olarak tasarlanmıştır.
Bir Veri Diyotu HTTPS’yi Destekleyebilir mi?
Evet, MetaDefender ,Optical Diode ve Fend 50 serisi modeller, endüstriyel ve BT protokollerinin yanı sıra HTTP ve HTTPS’yi de desteklemektedir.
Bunun için, diyotun her iki tarafına da sırasıyla kaynak ve hedef ile bağımsız bir TLS bağlantısını sonlandırmak ve başlatmak için gerekli sertifikalar ve anahtarlar sağlanmalıdır.
Peki ya REST API’leri?
REST API’leri genellikle HTTP veya HTTPS üzerinden uygulanır ve OT verilerini aşağıdakilerle entegre etmek için giderek daha fazla kullanılmaktadır:
- Cloud analitik platformları
- SIEM ve güvenlik izleme platformları
- Kurumsal gösterge panelleri
- Veri tarihçileri
- Kestirimci bakım uygulamaları
- Merkezi günlük kaydı sistemleri
- Biletleme ve iş akışı sistemleri
Geleneksel bir REST API etkileşimi genellikle şu şekildedir: İstemci → HTTP/S POST veya PUT → API sunucusu → HTTP yanıtı
Bu durumlarda, uygulama katmanı yanıtı normal uygulama iletişiminin bir parçasıdır. İstemci, yanıt gövdesinde bir HTTP 200 durum kodu ve muhtemelen özel bir mesaj bekler.
Tek yönlü bir mimaride, diyotun giriş tarafı bu yanıtı sanki nihai hedeften geliyormuş gibi aracılık edebilir. Başarılı bir PUT/POST işlemi için özel bir yanıt gövdesi biliniyor ve tekrarlanabiliyorsa, bu da aracılık edilebilir.
Örneğin, bir OT izleme sisteminin aşağıdakileri göndermesi gerekebilir:
POST /api/v1/telemetry
içinde şunları barındıran bir yük ile:
{"temperature":72,"pressure":101.3,"status":"normal"}
Mimari amaç, OT ile IT arasında kalıcı bir çift yönlü API oturumu kurmak değildir. Bunun yerine, veriler diyot aracılığıyla dışarıya aktarılır ve hedef taraftaki uygulamaya iletilir.
Diyotun giriş tarafı, POST isteğini aldığında, yükü optik izolasyondan geçirmeden önce istemciye 200 OK durum kodunu döndürür ve ardından hedef sunucuya bağlanarak mesajı başka bir POST /api/v1/telemetry isteğiyle iletir,
Bu durum, tek yönlü mimarileri, temel iş gereksiniminin dışa yönelik veri yayınlaması olduğu telemetri, olay, günlük ve izleme API’leri için özellikle kullanışlı hale getirir.
API ’a Tek Yönlü Bağlantının Neden Önemli Olduğu OT Security
Şifreleme, verilerin aktarım sırasında gizliliğini korumaya yardımcı olsa da, kötü niyetli verilerin gönderilmesini veya alınmasını engellemez. Veri diyotu ise farklı bir sorunu ele alır: iletişim yönü.
Bir işletme veya bulut ortamının güvenliği ihlal edilirse, ağ mimarisine ve güvenlik kontrollerine bağlı olarak, geleneksel bir çift yönlü bağlantı saldırgana OT ortamına ulaşma yolu sağlayabilir.
Donanım tarafından uygulanan bir veri diyotu, bu geri dönüş yolunu ortadan kaldırır. Böylelikle, OT verileri, harici sistemlerin trafiği tekrar korunan ağa geri göndermesi için yönlendirilebilir bir yol oluşturmadan korunan ağdan çıkabilir.
Kritik altyapı söz konusu olduğunda, bu ayrım büyük önem taşıyabilir. Veri diyotları, fiziksel ağ ayrımını korurken operasyonel bilgileri izleme ve kurumsal sistemlere aktarmak için kullanılır.
OT ağ güvenliğinizi güçlendirmek mi istiyorsunuz?
OPSWAT’ın MetaDefender ,Optical Diode ve Fend çözümlerinin, kritik ağ sınırları arasında güvenli ve donanım destekli tek yönlü veri aktarımını nasıl mümkün kıldığını keşfedin. OT mimariniz ve veri aktarım gereksinimleriniz hakkında görüşmek üzere uzmanlarımızla iletişime geçin.
Modern OT Ortamları için Tek Yönlü Veri Akışlarının Tasarımı
Bir OT-IT mimarisi tasarlarken, uygulama protokolünden ziyade gerçek iletişim gereksiniminden yola çıkmak önemlidir.
Üç soru sorun:
1. OT ortamından hangi verilerin dışarı aktarılması gerekiyor?
BT, bulut veya izleme sistemlerine iletilmesi gereken telemetri verilerini, günlükleri, uyarıları, dosyaları, işlem verilerini veya diğer bilgileri belirleyin.
2. Hedef gerçekten veri geri göndermek zorunda mı?
Temel iş gereksinimi sadece bilgileri dışarıya yayınlamak olsa da, birçok entegrasyonun “bağlantı” gerektirdiği belirtilir. Geri dönen veriler sadece bir alım onayı ya da işlemin başarıyla tamamlandığına dair bir bildirim ise, tek yönlü bir mimari bu yanıtları aracılık edebilir ve gereksiz bir ağ yolunu ortadan kaldırabilir.
3. Protokol sınırı nerede belirlenmelidir?
TCP, HTTPS ve REST API’leri gibi protokoller, belirli çift yönlü davranışları varsayar. Bu nedenle, bir veri diyot mimarisinde oturumların nerede sona erdiği, verilerin sınırdan nasıl aktarıldığı ve hedef taraftaki uygulamanın bu verileri nasıl aldığı tanımlanmalıdır.
Bu uygulama odaklı yaklaşım, kuruluşların ağ izolasyonu ile uygulama entegrasyonunu birbirini dışlayan gereklilikler olarak görmeden OT bağlantısını modernize etmelerine yardımcı olur.
Sıkça Sorulan Sorular
- Bir veri diyotu HTTPS trafiğini iletebilir mi?
Evet. MetaDefender Optical Diode ve MetaDefender Fend, HTTP/HTTPS tabanlı veri aktarımını destekler; ancak HTTPS, fiziksel olarak tek yönlü bir sınır üzerinden geleneksel çift yönlü uçtan uca bir oturum olarak çalışamaz. Diyot, her iki tarafta da ayrı bir şifreli oturumu sonlandırır ve ardından başlatır; bu nedenle, bu oturumları yönetmek için diyota anahtarlar ve sertifikalar sağlanmalıdır. - API’ler bir veri diyotu üzerinden çalışabilir mi?
Evet. API tabanlı veri aktarımı, mimari PUT/POST tek yönlü iletişim temelinde tasarlandığında bir veri diyotu üzerinden gerçekleştirilebilir. Burada kilit nokta, diyot üzerinden çift yönlü bir API oturumu gerektirmekten kaçınmak ve bunun yerine gerekli uygulama verilerini aktarmak için kaynak ve hedef tarafındaki mekanizmaları kullanmaktır. - Veri diyotu, HTTPS şifrelemesinin yerini alır mı?
Hayır. Bunlar farklı güvenlik sorunlarını çözer. HTTPS, uygulama trafiği için şifreleme ve kimlik doğrulama sağlarken, veri diyotu ağ iletişiminin yönü üzerinde donanım düzeyinde kontrol sağlar. - Güvenlik duvarı ile veri diyotu arasındaki fark nedir?
Güvenlik duvarı, yazılım tabanlı güvenlik kuralları kullanarak trafiği denetler ve çift yönlü iletişime izin verebilir. Veri diyotu ise tek yönlü iletişimi fiziksel olarak sağlar ve tasarım gereği geri dönüş ağ yolunu engeller. - OT-IT iletişimi için neden veri diyotu kullanılmalı?
Veri diyotu, kuruluşların operasyonel verileri, telemetri verilerini, günlükleri ve diğer bilgileri kurumsal veya bulut sistemleriyle paylaşmalarına olanak tanırken, bu ağlardan fiziksel ayrımı korur. Bu da çift yönlü bağlantıdan kaynaklanan saldırı yüzeyini azaltır. - MetaDefender nedir?Optical Diode?
MetaDefender Optical Diode , ağlar arasında güvenli tek yönlü veri aktarımı sağlamak üzere tasarlanmış, donanım destekli bir optik veri diyotudur. HTTP ve HTTPS gibi BT protokollerinin yanı sıra desteklenen diğer protokolleri ve kullanım senaryolarını da destekleyebilir. - MetaDefender Optical Diode Fend nedir?
MetaDefender Optical Diode Fend, BT ve OT ortamları arasında güvenli tek yönlü veri aktarımı için tasarlanmış bir veri diyot çözümüdür. Modele ve kurulum şekline bağlı olarak, BT ve endüstriyel protokolleri destekler ve izole edilmiş OT ağlarını, operasyonel verilere erişim gerektiren sistemlere bağlamaya yardımcı olabilir.
OT veri akışlarınızı Secure adresine yönlendirmeniz mi gerekiyor?
Modern OT ortamları, kritik ağlara geri dönüş yolu oluşturmaya gerek kalmadan kurumsal, bulut ve analitik sistemlere erişim gerektirir.
OPSWAT ile iletişime geçerek, MetaDefender ,Optical Diode ve Fend’in OT ortamınız için güvenli, donanımla desteklenen tek yönlü veri akışları tasarlamanıza nasıl yardımcı olabileceğini öğrenin.