- Secure Aktarımının Geleceği Hakkında Bilmeniz Gerekenler
- Yapay Zeka, Managed File Transfer Tehdit Algılamayı Nasıl Dönüştürüyor?
- Kuantum Bilişim, Kurumsal Dosya Aktarımlarının Güvenliği İçin Ne Anlama Geliyor?
- Kuantum Güvenli Şifreleme ve Kuantum Anahtar Dağıtımı, Yeni Nesil Dosya Aktarım Güvenliğini Nasıl Şekillendiriyor?
- Yapay Zeka ve Kuantum Tehditlerinin Hakim Olduğu Çağda Secure Aktarımı İçin Neden Sıfır Güven Yaklaşımı Hayati Önem Taşıyor?
- CISO'lar, Yapay Zeka ve Kuantum Tehditlerine Managed File Transfer Geleceğe Hazır Hale Nasıl Getirebilir?
- Kuantum Güvenli ve Yapay Zeka Destekli Dosya Aktarım Çözümlerini Benimsemek İçin Önemli Olan Uyumluluk ve Mevzuat Hususları Nelerdir?
- SSS
- Kuruluşunuz, Secure aktarımlarının geleceğine hazır mı?
Secure Aktarımının Geleceği Hakkında Bilmeniz Gerekenler
Secure Dosya aktarımı, açık anahtar şifrelemenin ortaya çıkmasından bu yana en köklü teknolojik dönüşümlerden birini yaşıyor. Yapay zeka, siber saldırıların hızını ve karmaşıklığını artırırken, kuantum bilişim ise yaygın olarak kullanılan şifreleme sistemlerini kırmaya hazırlanıyor; bu nedenle CISO’lar, aktarım halindeki verileri nasıl koruyacaklarını yeniden düşünmek zorundadır.
2010’ların ortalarına kadar, güvenlik uzmanları RSA ve AES kullanılarak yapılan şifreli dosya aktarımlarının, bilinen tüm saldırı vektörlerine karşı doğası gereği güvenli olduğu varsayımıyla hareket ediyorlardı. Bu varsayım, kuantum bilişim ve yapay zeka kaynaklı tehditlerin hakim olduğu günümüzde artık geçerli değildir.
Saldırganlar, yapay zeka destekli kötü amaçlı yazılımları, davranış taklidini ve otomatik kimlik bilgisi saldırılarını birer silah olarak kullanıyor. Öte yandan, devlet destekli aktörler, kuantum bilişim olgunluğa ulaştığında şifreli verileri deşifre etmek amacıyla şimdiden bu verileri topluyor; bu durum, “şimdi topla, sonra deşifre et” tehdidi olarak biliniyor.
Yapay zeka, kuantum bilişim ve giderek daha da dağıtık hale gelen mimarilerin bir araya gelmesi, güvenli dosya aktarımını CISO’lar için stratejik bir öncelik haline getirmiştir. Gartner’ın 2024 CISO Anketi’ne göre, güvenlik liderlerinin %68’i kuantuma dayanıklı dosya aktarımını önümüzdeki 24 ay için en önemli üç altyapı önceliğinden biri olarak belirlemiştir. Şu anda harekete geçenler, veri alışveriş ortamlarını geleceğe hazır hale getirebilirler.
Geleneksel Dosya Aktarım Güvenliği Neden Artık Yeterli Değil?
1990'lardan bu yana, güvenli dosya aktarımı büyük ölçüde RSA (1977'de tanıtıldı) ve ECC (Eliptik Eğri Şifreleme, 2000'lerin başında standartlaştırıldı) gibi şifreleme algoritmalarına, çevre tabanlı kimlik doğrulamaya ve statik güven modellerine dayanmaktadır.
Bir zamanlar kırılamaz olduğu düşünülen eski şifreleme algoritmaları, artık Shor algoritması gibi kuantum algoritmalarına karşı savunmasızdır. Statik kimlik bilgilerine dayanan kimlik doğrulama yöntemleri, yapay zeka destekli kimlik bilgisi doldurma veya sentetik kimlik saldırıları yoluyla atlatılabilir. Merkezi ağlar için tasarlanmış çevre tabanlı modeller, çoklu bulut ve uzaktan çalışma ortamlarında anlamlı bir koruma sağlamamaktadır.
Tehdit aktörleri sürekli gelişmeye devam ettikçe, CISO’lar artık geleneksel “ MFT ” varsayımlarına güvenemezler. Güvenlik ihlali olasılığını göz önünde bulunduran, sürekli doğrulama yapan ve şifreleme standartları değiştiğinde bile dayanıklılığını koruyan mimarilere geçmeleri gerekir.
AI, Kuantum ve Sıfır Güven, Dosya Aktarımlarını Nasıl Yeniden Şekillendiriyor?
Yapay zeka, hem saldırı hem de savunma yeteneklerini kökten değiştiriyor. Yapay zeka, gerçek zamanlı anomali tespiti, içerik sınıflandırması ve öngörücü tehdit puanlamasını mümkün kılarak dosya düzeyinde incelemeyi önemli ölçüde geliştiriyor. Buna karşılık, saldırganlar yapay zekayı kötü amaçlı yazılımları gizlemek, polimorfik yükler oluşturmak ve kullanıcı davranışını taklit etmek için kullanıyor.
Kuantum bilişim, ikinci ve daha önemli bir dönüşümü beraberinde getiriyor. Kuantum bilgisayarlar yaklaşık 4.000 kararlı mantıksal kubit seviyesine ulaştığında (araştırmacıların tahminlerine göre bu eşik 10-15 yıl içinde aşılabilir), Shor algoritmasını kullanarak 2048 bitlik RSA ve 256 bitlik ECC şifrelemelerini kırabilecekler. Kuantum sonrası (kuantum güvenli) kriptografi ve QKD (kuantum anahtar dağıtımı), gerekli olan evrimsel adımı temsil ediyor.
Zero Trust, dosya aktarım iş akışları genelinde sürekli doğrulama, en az ayrıcalıklı erişim ve mikro segmentasyonu uygulayarak bu unsurları birbirine bağlar. Bu, hem yapay zeka kaynaklı hem de kuantum teknolojisiyle desteklenen tehditlere karşı koymak için gerekli olan mimari omurgadır.
Yapay Zeka, Managed File Transfer Tehdit Algılamayı Nasıl Dönüştürüyor?
Yapay zeka, daha kapsamlı görünürlük, daha hızlı tepki süreleri ve karmaşık saldırıların çok daha doğru bir şekilde tespit edilmesini sağlayarak, MFT ortamlarında tehdit tespitinde devrim yaratmaktadır. Geleneksel araçlar statik imzalar kullanırken, yapay zeka davranışları, içerik yapısını ve ortamlar arası örüntüleri analiz ederek anormallikleri tespit eder.
CISO'lar için yapay zeka, somut operasyonel avantajlar sağlar:
- Anormal dosya davranışlarının gerçek zamanlı olarak tanımlanması
- Teslimattan önce dosya aktarım riskini değerlendirmek için tahmini tehdit puanlaması
- Düzenlenmiş iş akışlarında maruz kalmayı azaltan içerik sınıflandırması
- Kötü amaçlı aktarımları izole eden, karantinaya alan veya engelleyen otomatik yanıt eylemleri
- Çevre izleme sistemlerinin yetersiz kaldığı hibrit ve çoklu bulut ortamlarında görünürlük
Dosya aktarım tehditlerini tespit etmek için en son AI teknikleri nelerdir?
MFT larında yapay zeka destekli tehdit algılama artık üç temel kategoriyi içermektedir:
- ML (Makine Öğrenimi) – Bilinen dosya aktarım referans değerlerinden sapmaları tespit eder ve olağandışı dosya boyutları, aktarım süreleri veya hedef konumlar gibi anormallikleri işaretler.
- Davranışsal Analitik – İçeriden gelen tehditleri, ele geçirilmiş hesapları ve şüpheli iş akışlarını tespit etmek amacıyla kullanıcı, sistem ve dosya davranışlarını zaman içinde izler.
- Derin Öğrenme Modelleri – Belgeler, medya dosyaları, sıkıştırılmış arşivler veya şifrelenmiş yüklerin içinde gizlenmiş, antivirüs motorlarından kaçmak üzere tasarlanmış olanlar da dahil olmak üzere karmaşık kötü amaçlı yazılım kalıplarını tespit eder.
SANS Enstitüsü'nün 2024 yılında yaptığı bir araştırmaya göre, AI tabanlı algılama sistemleri, bilinmeyen veya polimorfik tehditleri analiz ederken, imza tabanlı algılama yöntemlerine kıyasla doğruluğu %43 oranında artırarak yanlış negatif sonuçları %28'den %16'ya düşürdü.
AI destekli güvenlik araçları, Managed File Transfer nasıl entegre edilebilir?
AI ile geliştirilmiş dosya aktarım çözümlerini değerlendiren CISO'lar, AI'nın iş akışının her aşamasına entegre edildiğinden emin olmalıdır:
- ML tabanlı tehdit puanlaması kullanarak transfer öncesi tarama
- SIEM/SOAR ile entegre gerçek zamanlı davranış izleme
- Gizli veya gelişmekte olan tehditleri tespit etmek için transfer sonrası doğrulama
- Risk sinyallerine göre uyum sağlayan politika otomasyonu
- Erişim kontrol kararlarını geliştirmek için sıfır güven kimlik sinyalleri
En iyi entegrasyon uygulamaları şunlardır:
- Yerleşik AI veya yerel entegrasyon seçeneklerine sahip MFT seçme
- API'lerin otomasyon, davranışsal telemetri ve güvenlik olayı korelasyonunu desteklemesini sağlamak
- AI araçlarını IAM, DLP ve SIEM ekosistemleriyle uyumlu hale getirme
Yapay Zeka,Cloud Hibrit Ortamlarda Secure Aktarımlarının Secure Nasıl Sağlar?
Cloud geleneksel izlemeyi karmaşıklaştırır, ancak yapay zeka ölçeklenebilir bir çözüm sunar. Modern yapay zeka destekli analitik:
- Bulut kiracıları arasında anormal dosya hareketlerini tespit edin
- Güvenliği ihlal edilmiş API anahtarlarını veya hizmet hesaplarını tespit edin
- Bulut kaynakları arasında yanal hareketi izleyin
- Kullanıcı davranışına ve cihaz kimliğine dayalı bağlamsal erişim politikalarını uygulayın
- Dağınık sistemler genelinde gerçek zamanlı içgörüler sağlayarak uyumluluk günlüğü tutma sürecini geliştirin
MetaDefender Managed File Transfer™ (MFT), dosya alışverişi iş akışlarına akıllı özellikler ve Sıfır Güven denetimleri entegre ederek, karmaşık çoklu bulut mimarileri arasında güvenli ve mevzuata uygun dosya aktarımını destekler.
Kuantum Bilişim, Kurumsal Dosya Aktarımlarının Güvenliği İçin Ne Anlama Geliyor?
Kuantum bilişim, son on yıllardaki en büyük kriptografik devrimdir. Henüz gelişme aşamasında olsalar da, kuantum sistemleri er ya da geç günümüzde güvenli dosya aktarımının temelini oluşturan asimetrik kriptografiyi aşacaktır.
Pratik kuantum saldırılarının gerçekleşmesine henüz yıllar kalsa bile, siber tehdit aktörleri şimdiden gelecekte şifreleri kırmak üzere şifrelenmiş verileri topluyor. ABD Ulusal Güvenlik Ajansı (NSA) ve Birleşik Krallık Ulusal Siber Güvenlik Merkezi (NCSC), şifrelenmiş iletişim ve dosya aktarımlarını hedef alan, “şimdi topla, sonra şifresini kır” kampanyaları yürüten devlet destekli aktörler hakkında kamuoyuna uyarılar yayınladı. Günümüzde güvenlik açığı bulunan şifreleme yöntemleri kullanılarak aktarılan tüm hassas veriler, uzun vadeli bir risk altındadır.
Kuantum tehditleri, erken hazırlık yapmayı zorunlu kılar.
Kuantum bilişim, kurumsal dosya aktarım güvenliğini ne kadar sürede etkileyecek?
Tahminler farklılık gösterse de, NIST, Global Risk Institute ve IBM ile Google’dan önde gelen kuantum bilişim araştırmacıları, birkaç önemli aşama konusunda hemfikirdir:
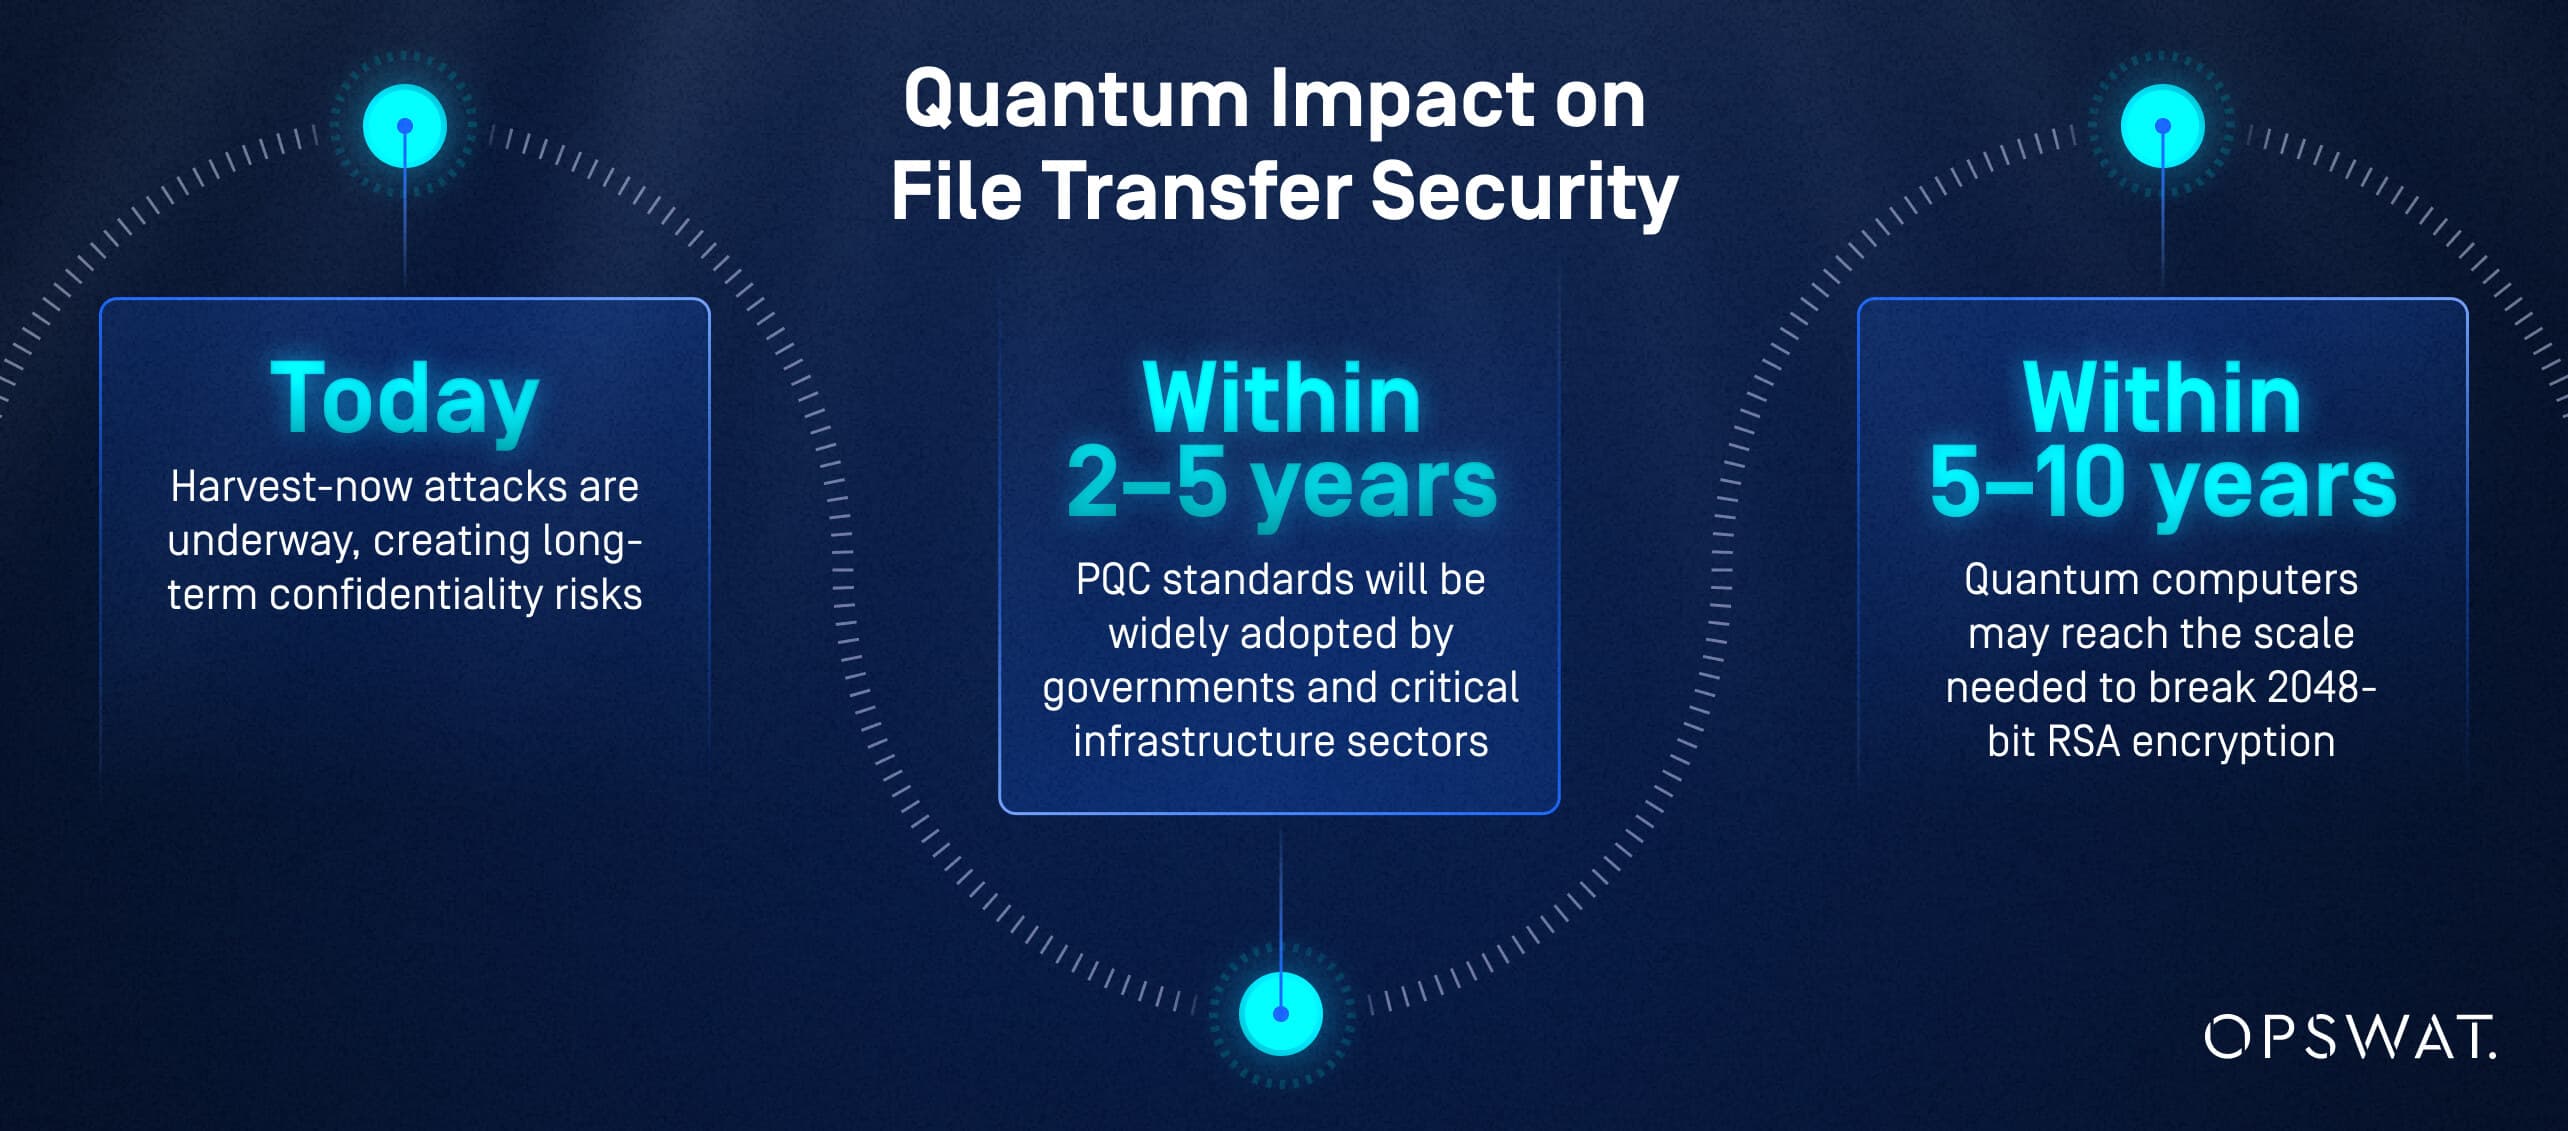
- Bugün: Harvest-now saldırıları devam etmekte ve uzun vadeli gizlilik riskleri yaratmaktadır.
- 2-5 yıl içinde: PQC standartları hükümetler ve kritik altyapı sektörleri tarafından yaygın olarak benimsenmiş olacaktır.
- 5-10 yıl içinde: Kuantum bilgisayarlar, 2048 bit RSA şifrelemesini kırmak için gereken ölçeğe ulaşabilir.
CISOs uzak zaman çizelgelerine güvenemez; geçiş planlaması şimdi başlamalıdır.
Geleneksel dosya aktarım şifrelemesinin kuantum saldırılara karşı Core nelerdir?
Kuantum algoritmaları doğrudan tehdit oluşturmaktadır:
- RSA şifreleme (faktörleştirme güvenlik açığı)
- Eliptik Eğri Şifreleme (ECC) (ayrık logaritma güvenlik açığı)
- Diffie–Hellman anahtar değişimi
- RSA/ECC tabanlı anahtar müzakeresinden yararlanan TLS protokolleri
Bugün bu algoritmalar kullanılarak aktarılan şifrelenmiş dosyalar geriye dönük olarak şifresi çözülebilir ve bu da düzenlemelere tabi, gizli veya özel bilgilerin açığa çıkmasına yol açabilir.
Kuruluşlar Kuantum Tabanlı Tehditlere Maruz Kalma Durumlarını Nasıl Değerlendirebilir?
CISO liderliğinde yapılan pratik bir değerlendirme şunları içerir:
- RSA/ECC’ye dayanan tüm dosya aktarım iş akışlarının envanterini tutmak
- Sağlık, finans veya resmi kayıtlar gibi uzun süreli verilerin belirlenmesi
- Kuantum hazırlığı için ortak ekosistemlerini değerlendirme
- MFT , API ve TLS uç noktaları içindeki şifreleme bağımlılıklarını değerlendirme
- Hassas iş yükleri için "şimdi topla, sonra şifre çöz" riskini modelleme
Kuantum Güvenli Şifreleme ve Kuantum Anahtar Dağıtımı, Yeni Nesil Dosya Aktarım Güvenliğini Nasıl Şekillendiriyor?
Kuantum-güvenli şifreleme ve QKD, güvenli dosya aktarımının geleceğe dönük olarak güvence altına alınmasını sağlayan temel teknolojilerdir. Bu teknolojiler, kuantum yeteneklerine sahip saldırganların varlığında bile uzun vadeli gizliliği garanti eder.
Managed File Transfer için Önde Gelen Post-Kuantum Şifreleme Standartları Nelerdir?
NIST (ABD Ulusal Standartlar ve Teknoloji Enstitüsü) ve ETSI (Avrupa Telekomünikasyon Standartları Enstitüsü), küresel PQC standardizasyonuna öncülük etmektedir.
Önde gelen algoritmalar şunlardır:
- CRYSTALS-Kyber (ana tesis)
- CRYSTALS-Dilithium (dijital imzalar)
- SPHINCS+ (hash tabanlı imzalar)
- Falcon (kafes tabanlı imzalar)
Bu algoritmalar, kurumsal dosya aktarımı iş yükleri için uygun performansı korurken kuantum saldırılarına karşı direnç gösterecek şekilde tasarlanmıştır.
Dosya aktarımlarının güvenliğini sağlamak için kuantum anahtar dağıtımı ile post-kuantum kriptografi arasında ne gibi farklar vardır?
QKD (Kuantum Anahtar Dağıtımı):
- Anahtar değişimlerini güvenli hale getirmek için kuantum fiziğini kullanır
- Gerçek zamanlı olarak dinlemeyi algılar
- Özel donanım ve fiber optik altyapı gerektirir
PQC (Post-Kuantum Kriptografi):
- Mevcut donanım üzerinde çalışır
- Büyük ölçekte dağıtımı daha kolaydır
- Pratikliği MFT kurumsal MFT için baskın standart haline gelecektir.
Küresel kuruluşlar için PQC’nin benimsenmesi muhtemelen QKD’den önce gerçekleşecektir; ancak her ikisi de yüksek güvenlikli ortamlarda bir arada var olabilir.
Kurumsal Dosya Paylaşımında Kuantum Güvenli Şifrelemeyi Benimseme Zaman Çizelgesi Nedir?
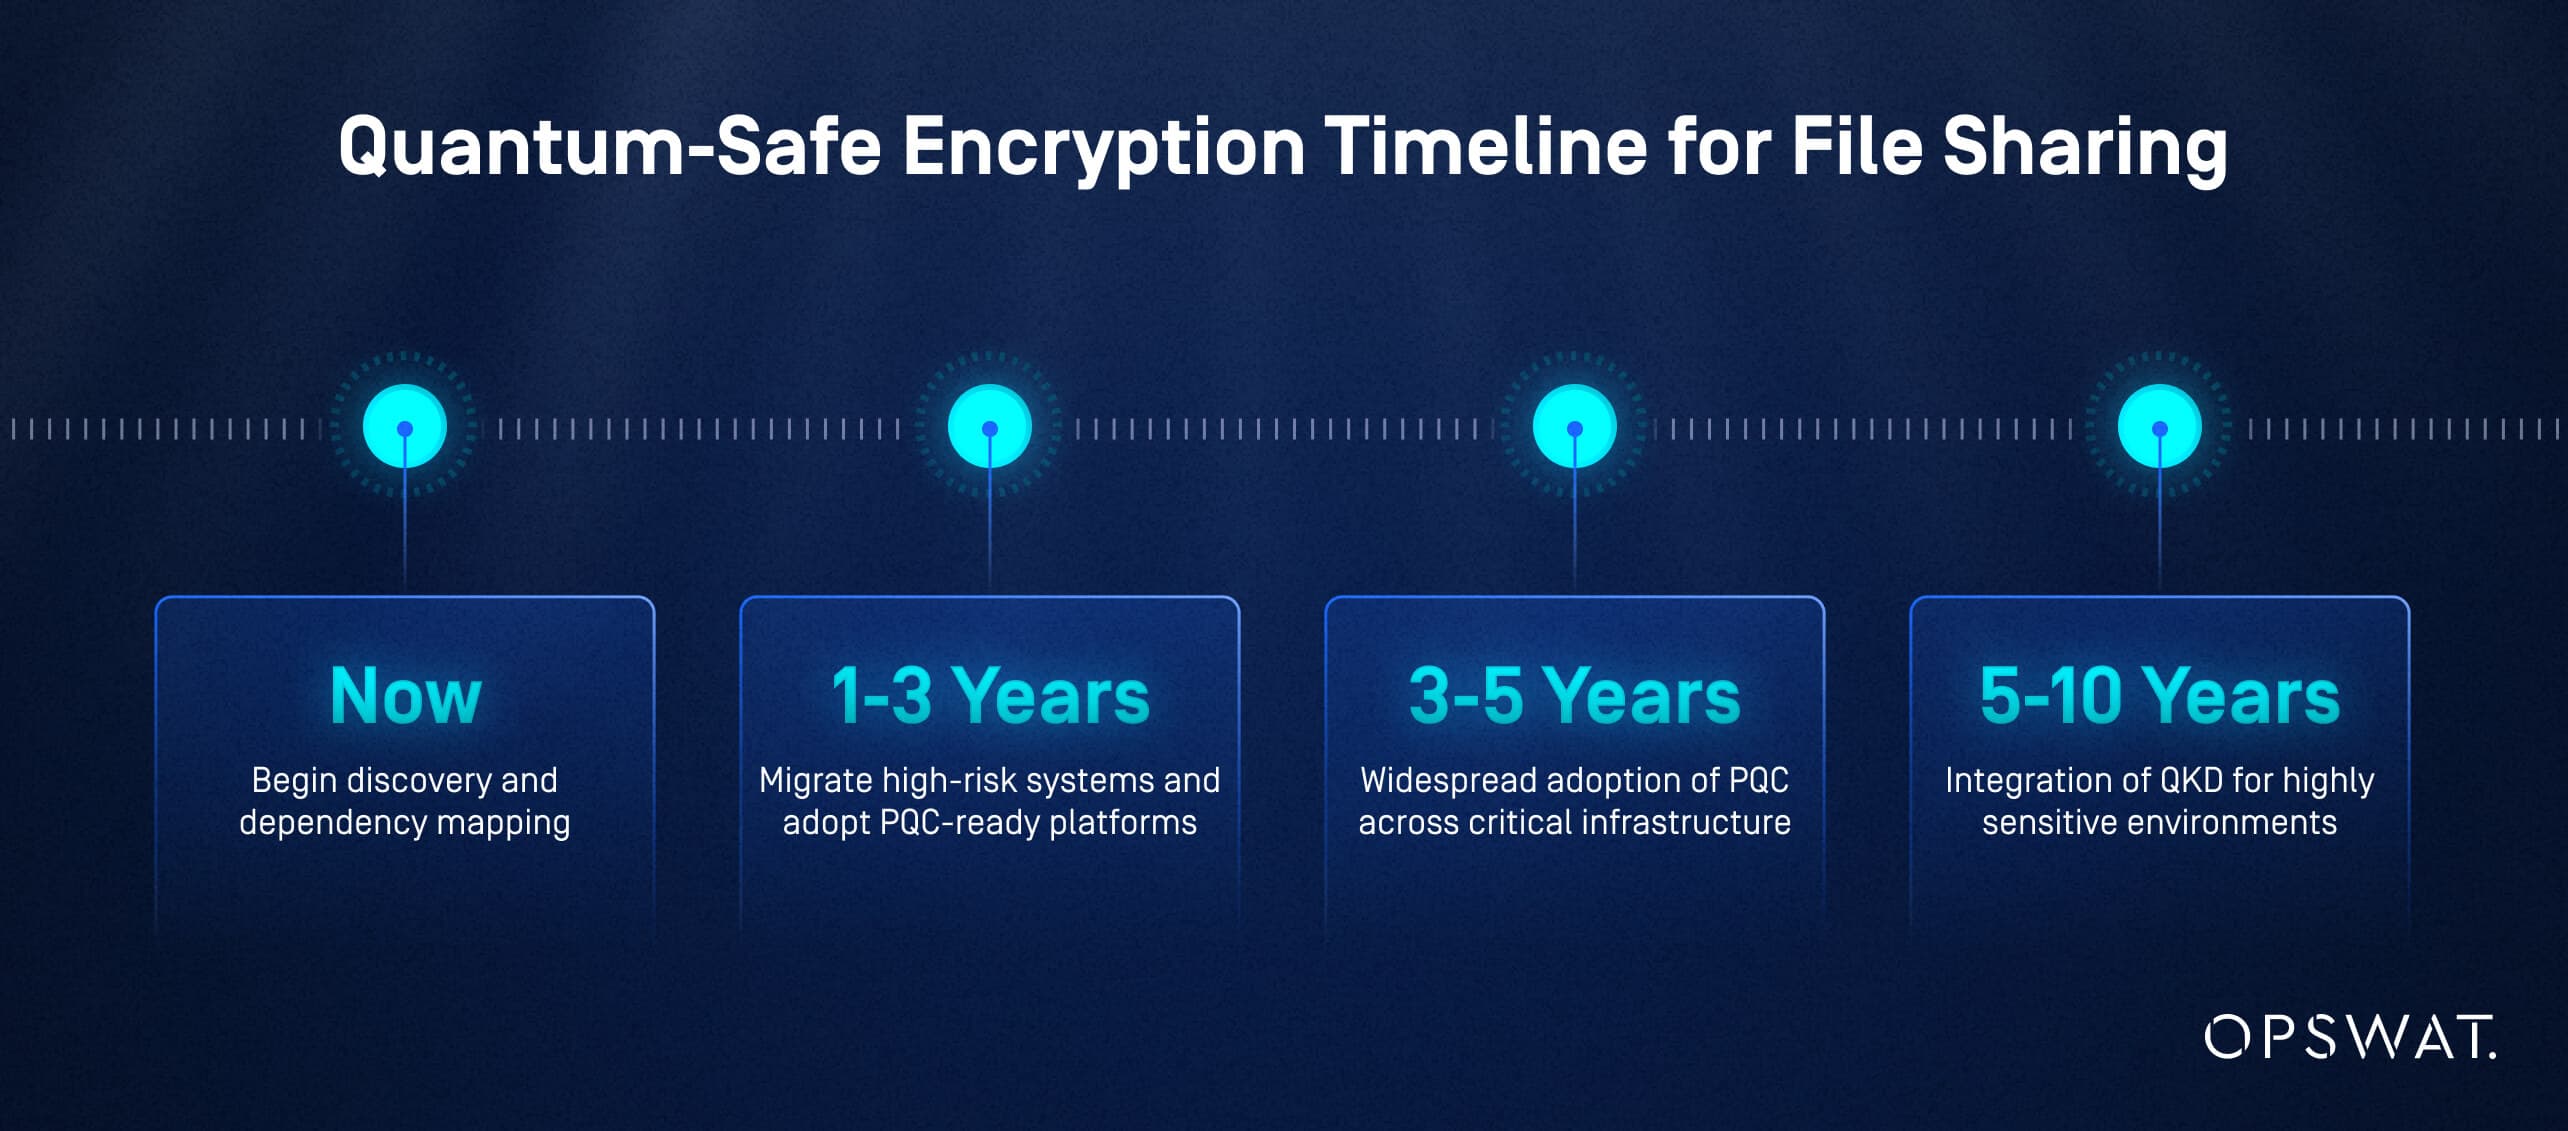
NIST’in kuantum sonrası kriptografi yol haritası ve önceki kriptografik geçişlerde gözlemlenen sektördeki benimseme eğilimleri temel alınarak hazırlanan stratejik zaman çizelgesi şunları içermektedir:
- Şimdi: Keşif ve bağımlılık haritalandırmasına başlayın
- 1–3 yıl: Yüksek riskli sistemleri taşıyın ve PQC uyumlu platformları benimseyin
- 3–5 yıl: Kritik altyapılarda PQC'nin yaygın olarak benimsenmesi
- 5–10 yıl: Son derece hassas ortamlar için QKD entegrasyonu
Yapay Zeka ve Kuantum Tehditlerinin Hakim Olduğu Çağda Secure Aktarımı İçin Neden Sıfır Güven Yaklaşımı Hayati Önem Taşıyor?
Zero Trust, yapay zeka destekli tehditlere, kuantum destekli şifre çözme işlemlerine ve giderek yaygınlaşan dağıtık ağlara karşı koyabilecek kadar esnek ve sağlam tek güvenlik mimarisidir.
Zero Trust, örtük güveni ortadan kaldırarak ve her erişim talebini doğrulayarak, şifreleme kırılsa veya kimlik bilgileri ele geçirilse bile saldırganların serbestçe hareket edememesini ve hassas verileri dışarı sızdıramamasını sağlar.
Dosya aktarımında kuantum ve yapay zeka kaynaklı tehditleri ele almak için sıfır güven yaklaşımı nasıl gelişiyor?
Sıfır Güven modelleri artık şunları içermektedir:
- AI tarafından bilgilendirilen sürekli risk puanlama
- Gerçek zamanlı kimlik ve cihaz güvenilirliği değerlendirmeleri
- Kuantum sonrası protokolleri desteklemek için şifreleme çevikliği
- Hibrit ve çoklu bulut dosya aktarım ortamlarında mikro segmentasyon
- Bütünlüğü doğrulamak ve gizli tehditleri tespit etmek için dosya düzeyinde inceleme
Bu iyileştirmeler, yapay zeka destekli kötü amaçlı yazılımların geleneksel denetimleri atlattığı veya kuantum tehditlerinin mevcut şifreleme sistemlerini zayıflattığı senaryolarda bile sistemin dayanıklılığını garanti altına almaktadır.
Managed File Transfer Sıfır Güveni Uygulamak İçin Pratik Adımlar Nelerdir?
CISOs, aşamalı bir yaklaşım MFT için Sıfır Güven modelini benimseyebilir:
- Tüm dosya aktarım varlıklarını (kullanıcılar, sistemler, iş akışları, ortaklar) haritalandırın.
- En az ayrıcalıklı erişim ve koşullu ilkeleri uygulayın.
- Kimlik, cihaz ve dosya düzeyindeki sinyalleri kullanarak sürekli doğrulama uygulayın.
- Yanal hareketi sınırlamak için dosya aktarım ortamlarını bölümlere ayırın.
- Yapay zeka destekli inceleme ve CDR dahil olmak üzere gelişmiş tehdit önleme çözümlerini entegre edin.
- Politika uygulamasını otomatikleştirin ve davranışları sürekli olarak izleyin.
Başarı için üst yönetimin desteği, sıkı bir IAM entegrasyonu ve Sıfır Güven (Zero Trust) yaklaşımı için tasarlanmış modern bir MFT platformu gereklidir.
Sıfır Güven, Dosya Aktarım İşlemlerinde Uyumluluk ve Dayanıklılığı Nasıl İyileştirir?
Zero Trust, aşağıdakileri sağlayarak uyumluluğu önemli ölçüde güçlendirir:
- Net, değiştirilemez denetim izleri
- Zorunlu veri yönetimi kontrolleri
- Belgelenmiş erişim kısıtlamaları
- Adaptive kimlik doğrulama
- GDPR, HIPAA, PCI DSS, SOX gibi çerçevelerle güçlü uyum
Sürekli doğrulama ve derin görünürlük sayesinde, kuruluşlar ihlallere, yanlış yapılandırmalara, içeriden gelen tehditlere ve denetim zorluklarına karşı daha dayanıklı hale gelir.
CISO'lar, Yapay Zeka ve Kuantum Tehditlerine Managed File Transfer Geleceğe Hazır Hale Nasıl Getirebilir?
CISOs, tehditler geliştikçe dosya aktarım ortamlarının güvenliğini sağlamak için stratejik planlamayı teknoloji modernizasyonu ile birleştirmelidir. Geleceğe hazır olmak için yapay zeka odaklı içgörüler, kuantum sonrası kriptografi ve Sıfır Güven mimarisine yatırım yapmak gerekir.
Kuantum saldırılarına dayanıklı dosya aktarım mimarilerine geçiş için atılması gereken somut adımlar nelerdir?
Gelecekte de geçerliliğini koruyacak bir geçiş stratejisi şunları içerir:
- Değerlendirme – Şifreleme bağımlılıklarını, verilerin uzun vadeli hassasiyetini ve kuantum risklerini değerlendirin.
- Önceliklendirme – Yüksek riskli veya uzun süre saklanan dosya iş akışlarını belirleyin.
- PQC Hazırlığı – Çevik kriptografiyi destekleyen MFT platformlarını seçin.
- Pilot uygulama – PQC uygulamalarını düşük riskli ortamlarda test etmek.
- Tam ölçekli uygulama – İş akışlarını ve iş ortaklarını kuantum-güvenli protokollere geçirin.
- Sürekli doğrulama – Standartlardaki güncellemeleri takip edin ve kripto esnekliğini koruyun.
Dosya aktarımında kuantum tabanlı tehditleri tespit etmek ve azaltmak için yapay zeka nasıl kullanılabilir?
AI, kuantum çağında güvenliği şu şekilde artırır:
- Kuantum tabanlı saldırılarla bağlantılı anormalliklerin izlenmesi
- Hangi varlıkların uzun vadeli kriptografik riskle karşı karşıya olduğunu tahmin etmek
- Aktarım sonrası dosya bütünlüğünü doğrulama
- Şu anda hasat kampanyalarının göstergesi olan olağandışı erişim modellerini tespit etme
- Karantina ve izolasyon iş akışlarını otomatikleştirme
OPSWAT’nin yapay zeka tabanlı tehdit algılama araçları, tehdit istihbaratını dosya paylaşım iş akışlarına doğrudan entegre ederek bu modeli güçlendirir.
Quantum ve AI kaynaklı siber tehditlere karşı Managed File Transfer hazırlamak için en iyi uygulamalar nelerdir?
CISO'lar aşağıdaki en iyi uygulamaları benimsemelidir:
- Algoritmaları hızla değiştirmek için kripto esnekliğini hayata geçirin
- Tüm dosya aktarım iş akışlarında Sıfır Güven ilkelerini uygulayın
- AI destekli anomali tespiti ve risk puanlaması uygulayın
- Güvenlik açığı bulunan eski protokollere olan bağımlılığı azaltın
- PQC hazırlığı için iş ortağı ekosistemlerini doğrulayın
- Uyum raporlaması için belge kuantumu ve yapay zeka risk yönetimi
- CDR ve çoklu tarama motorlu kötü amaçlı yazılım önleme taraması gibi dosya düzeyinde tehdit önleme özelliklerini entegre edin
Kuantum Güvenli ve Yapay Zeka Destekli Dosya Aktarım Çözümlerini Benimsemek İçin Önemli Olan Uyumluluk ve Mevzuat Hususları Nelerdir?
Kuantum tehditleri, yapay zeka riskleri ve gelişmiş veri koruma gereksinimlerini hesaba katmak için düzenlemeler hızla gelişmektedir. CISO'lar, dosya aktarım modernizasyon çabalarının bu değişen beklentilerle uyumlu olmasını sağlamalıdır.
Kuantum Güvenli Dosya Aktarımı için Temel Uyumluluk Standartları Nelerdir?
Temel standartlar ve kılavuzlar şunlardan alınmıştır:
- NIST PQC kılavuzları (Kyber, Dilithium, SPHINCS+)
- QKD ve PQC için ETSI standartları
- Kripto çevikliği ve algoritma güncellemeleri için bölgesel görevler
- Kuantum hazırlığı konusunda ABD yürütme emirleri ve federal kılavuzlar
Bu standartlar algoritma geçişleri, anahtar yönetimi güncellemeleri, denetim belgeleri ve uzun vadeli gizlilik garantilerini vurgulamaktadır.
Kuruluşlar, kuantum güvenli ve yapay zeka destekli dosya aktarım güvenliğini nasıl belgelemeli ve raporlamalıdır?
En iyi uygulamalar şunlardır:
- Kriptografik envanterlerin bakımı
- Algoritma geçişleri ve temel yaşam döngüsü yönetiminin belgelenmesi
- AI destekli algılama olaylarını ve yanıt eylemlerini kaydetme
- Sıfır Güven iş akışlarında erişim kontrol kararlarını yakalama
- GDPR, CCPA, HIPAA ve SOX ile uyumlu uyumluluk raporları oluşturma
OPSWAT’nin uyumluluk gereksinimlerine uygun günlük kaydı ve raporlama özellikleri, güvenlik ekiplerinin üzerindeki yükü büyük ölçüde azaltır.
Kuantum ve yapay zeka teknolojilerinin veri gizliliği ve sınır ötesi aktarımlar için etkileri nelerdir?
Kuantum ve yapay zeka, yeni gizlilik hususları ortaya çıkarmaktadır:
- PQC, hassas ihracatlar için uzun vadeli gizlilik sağlar.
- AI denetimi, veri işleme konusunda yargı yetkisiyle ilgili endişeleri gündeme getiriyor
- Veri egemenliği yasaları (GDPR, CCPA, APAC düzenlemeleri) kriptografik şeffaflık gerektirir.
- Sınır ötesi aktarımlar, verilerin kaynak ortamdan ayrıldıktan sonra da kuantum-güvenli koruma önlemlerinin devam edeceğinin garanti edilmesini gerektirir
CISOs, dosya aktarım sistemlerinin şifreleme dayanıklılığını kanıtlayabilmesini ve düzenleyici sınırlar içinde yapay zekayı sorumlu bir şekilde uygulayabilmesini sağlamalıdır.
SSS
MFT için önde gelen post-kuantum kriptografi standartları nelerdir?
Kyber ve Dilithium gibi NIST onaylı algoritmalar, gelecekteki PQC benimsenmesinin temelini oluşturmaktadır.
AI destekli araçlar MFT nasıl entegre edilebilir?
Davranış analizi, anomali tespiti ve SIEM/IAM entegrasyonu ile otomatik tehdit puanlaması yoluyla.
Kurumsal MFT'de PQC'nin benimsenmesi için yol haritası nedir?
Değerlendirmeye şimdi başlayın, 1-3 yıl içinde PQC'yi deneme aşamasına geçirin, 3-5 yıl içinde tam olarak benimseyin.
Şimdi topla, sonra şifresini kır saldırılarının riski nedir?
Saldırganlar bugün şifrelenmiş dosyaları ele geçirebilir ve kuantum bilgisayarlar olgunlaştığında bunları şifresini çözebilir.
QKD, PQC ile karşılaştırıldığında nasıldır?
QKD benzersiz bir güvenlik sunar ancak özel donanım gerektirir; PQC ise büyük ölçekli uygulamalar için daha pratiktir.
İşletmeler yapay zeka ve kuantum tehditlerine nasıl hazırlanmalıdır?
Sıfır Güven uygulayın, kripto çevikliğini benimseyin, yapay zeka tabanlı algılama sistemleri kullanın ve eski protokolleri modernize edin.
Kuruluşunuz, Secure aktarımlarının geleceğine hazır mı?
Yapay zeka ve kuantum hesaplama, güvenli dosya aktarımının temellerini yeniden şekillendiriyor. CISO’lar için bu değişiklikler hem risk hem de fırsat teşkil ediyor. Yapay zeka destekli analitik çözümleri benimseyerek, kuantum-güvenli şifreleme için planlama yaparak ve Sıfır Güven mimarisini entegre ederek şimdiden modernizasyona geçenler, yeni nesil siber tehditlere karşı dayanıklı, geleceğe hazır veri alışverişi ekosistemleri oluşturacaklar.
OPSWAT Metadefender Managed File Transfer ( MFT) üzerinden, hem işletmeleri hem de kritik altyapıları koruyan Sıfır Güven, yapay zeka destekli ve kuantum teknolojisine hazır güvenli dosya aktarım özellikleri sunarak bu dönüşüme öncülük etmektedir.
MFT için önde gelen post-kuantum kriptografi standartları nelerdir?
Kyber ve Dilithium gibi NIST onaylı algoritmalar, gelecekteki PQC benimsenmesinin temelini oluşturmaktadır.
AI destekli araçlar MFT nasıl entegre edilebilir?
Davranış analizi, anomali tespiti ve SIEM/IAM entegrasyonu ile otomatik tehdit puanlaması yoluyla.
Kurumsal MFT'de PQC'nin benimsenmesi için yol haritası nedir?
Değerlendirmeye şimdi başlayın, 1-3 yıl içinde PQC'yi deneme aşamasına geçirin, 3-5 yıl içinde tam olarak benimseyin.
Şimdi topla, sonra şifresini kır saldırılarının riski nedir?
Saldırganlar bugün şifrelenmiş dosyaları ele geçirebilir ve kuantum bilgisayarlar olgunlaştığında bunları şifresini çözebilir.
QKD, PQC ile karşılaştırıldığında nasıldır?
QKD benzersiz bir güvenlik sunar ancak özel donanım gerektirir; PQC ise büyük ölçekli uygulamalar için daha pratiktir.
İşletmeler yapay zeka ve kuantum tehditlerine nasıl hazırlanmalıdır?
Sıfır Güven uygulayın, kripto çevikliğini benimseyin, yapay zeka tabanlı algılama sistemleri kullanın ve eski protokolleri modernize edin.
