Yönetilen dosya aktarımı (MFT), bir kuruluş içinde ve harici ağlar arasında dosya aktarımını otomatikleştiren, güvenliğini sağlayan ve izleyen merkezi bir platformdur. Güvenli bir MFT , aktarım halindeki ve depolanan verileri korumak için şifreleme, erişim denetimleri ve denetim günlüğü özelliklerini kullanır; bu sayede, söz konusu güvenlik önlemlerini garanti edemeyen geçici yöntemlerin (e-posta, FTP, tüketiciye yönelik dosya paylaşım araçları) yerini alır.
Önemli Çıkarımlar
- MFT Geçici dosya aktarımlarının yerine, kurallara bağlı bir platform getirir. Şifreleme , erişim denetimleri, otomasyon ve denetim günlüğü, yalnızca birinin güvenliğini sağlamayı hatırladığı aktarımlar için değil, her aktarım için geçerlidir.
- Dosya tabanlı saldırılar, gerçek ve giderek artan bir saldırı noktasıdır. 2026 SonicWall Cyber Protect Raporu’na göre , ciddi ve eyleme geçirilebilir istismar girişimleri 2025 yılında %20,8 oranında artış göstermiştir.
- Dağıtım modeli, bir formalite değil, gerçek bir ödünleşmedir. Yerinde , hibrit bulut ve bulut tabanlı MFT modelleri, kontrol, ölçeklenebilirlik ve düzenlemelere tabi veya izole ortamlara uygunluk açısından birbirinden farklılık gösterir.
- Güvenli bir MFT çözümü dört temel unsura dayanır. Çok katmanlı güvenlik, ilkeye dayalı uygulama, merkezi görünürlük ve veri güvenliği uyumluluğunun hepsinin bir arada bulunması gerekir.
- MFT ve SFTP farklı sorunları çözer. SFTP , veri aktarımını şifreler; MFT ise bunun üzerine otomasyon, kötü amaçlı yazılım taraması, denetim günlüğü ve merkezi politika kontrolü özelliklerini ekler.
- Managed File Transfer (MFT) Açıklaması
- Secure BirMFT Siber Güvenlik Açısından Neden HayatiMFT
- Şirket İçi vs Hibrit Cloud vs Cloud MFT Dağıtımı
- Ne Tür Kuruluşların Secure BirMFT İhtiyacı Vardır?
- Yaygın MFT Kullanım Örnekleri
- Secure BirMFT 4 Temel Unsuru
- Bir kuruluş ne zaman Secure birMFT uygulamasını devreye almalıdır?
- Secure BirMFT’nin 4 Avantajı
- Secure Managed File Transfer Nasıl Uygulanır?
- Secure Aktarım Stratejinizi Güçlendirme
- SSS
Managed File Transfer (MFT) Açıklaması
Managed File Transfer bir kuruluş içinde ve harici ağlar arasında veri akışını otomatikleştirmek, güvenliğini sağlamak ve izlemek üzere tasarlanmış merkezi bir yazılım çözümüdür. Hassas veriler için merkezi dosya aktarım yönetimi sağlar ve bu verileri aktarım sırasında ve depolandıkları sırada korumak amacıyla şifreleme, erişim denetimleri, otomasyon ve denetim günlüğü özelliklerini kullanır. Bu sayede kuruluşlar, geçici çözüm yöntemlerine başvurmadan büyük hacimli hassas dosyaları güvenli bir şekilde aktarabilirler.
OPSWATMetaDefender™ Managed File Transfer (MFT) çözümü, bu yaklaşımı hem BT hem de OT ortamlarında uygulayarak şifreleme, kötü amaçlı yazılım taraması ve merkezi politika kontrolünü tek bir platformda bir araya getirir.
Secure BirMFT Siber Güvenlik Açısından Neden HayatiMFT
2026 SonicWall Cyber Protect Raporu’na göre, ciddi ve eyleme geçirilebilir istismar girişimleri 2025 yılında %20,8 oranında artış gösterdi ve dosya tabanlı saldırılar hâlâ yaygın bir giriş yöntemi olmaya devam ediyor. Yönetilmeyen dosya aktarımları, veri sızıntılarına, kötü amaçlı yazılım sızmalarına, uyumluluk ihlallerine ve iş akışı kesintilerine yol açabilir. Uygun denetim olmaksızın aktarılan her dosya, hassas verilerin ele geçirilmesi veya değiştirilmesi riskini artırır.
Güvenli bir MFT çözümü bu riskleri şu şekilde ele alır:
- Geliştirilmiş güvenlik: Hassas verilerin korunmasını sağlamak için sıkı erişim denetimleri uygular , aktarım halindeki ve depolanan dosyaları şifreler ve kötü amaçlı yazılım veya gizli tehditlere karşı tarama yapar.
- Görsel düzenleme: Dosya aktarım iş akışındaki her adımın görselleştirilmesini sağlar ; böylece yöneticiler, her dosya aktarımının kurumsal ve yasal gereklilikleri karşıladığını doğrulayabilir.
- Operasyonel verimlilik: Rutin aktarımları otomatikleştirir , insan hatalarını azaltır ve ekipleri yavaş manuel süreçlerden kurtarır.
- Mevzuata uygunluk ve yönetişim: GDPR, HIPAA, SOX ve ISO 27001 standartlarına uyumun sağlanmasına yardımcı olmak üzere ayrıntılı denetim günlükleri, role dayalı erişim kontrolleri ve veri kaybını önleme özellikleri sunar .
MFT ayrıca çalışanların dosya paylaşımı için onaylanmamış araçlara başvurduğu gölge BT riskini de azaltır. Tüm dosya transferlerinin merkezileştirilmesi ve denetlenmesi hem güvenliğin hem de operasyonel güvenin korunmasına yardımcı olur. Çoğu MFT platformu şirket içi, bulut ve hibrit bulut dağıtımlarını destekleyerek kurumlara esneklik sağlarken hassas verilerin kontrolünü de ellerinde tutar.
Modern MFT 'yi güvenli, esnek dosya aktarımları için gerekli kılan özellikleri keşfetmek için aşağıdaki e-kitabımızı indirin.
Şirket İçi vs Hibrit Cloud vs Cloud MFT Dağıtımı
Yönetilen dosya aktarım çözümlerini değerlendirirken, üç ana dağıtım yaklaşımını karşılaştırın: bulut tabanlı, şirket içi ve hibrit bulut. Her birinin güçlü ve zayıf yönleri vardır ve doğru seçim verilerinizin hassasiyetine, yasal gerekliliklere ve operasyonel ihtiyaçlara bağlıdır.
Her büyüklükteki kuruluş her gün dahili ekiplerle, harici ortaklarla ve bağlı sistemlerle büyük hacimlerde dosya alışverişi yapmaktadır. Managed File Transfer MFT) çözümleri, bu aktarımlar sırasında hassas bilgileri korurken operasyonel verimliliği ve mevzuata uygunluğu da destekler.
Her büyüklükteki kuruluş her gün dahili ekiplerle, harici ortaklarla ve bağlı sistemlerle büyük hacimlerde dosya alışverişi yapmaktadır. Managed File Transfer MFT) çözümleri, bu aktarımlar sırasında hassas bilgileri korurken operasyonel verimliliği ve mevzuata uygunluğu da destekler.
1. Şirket İçi MFT Dağıtımı
MFT 'ın şirket içi dağıtımı, tüm dosya aktarım işlemlerini kuruluşunuzun altyapısı içinde tutar. Bu seçenek maksimum kontrol sağlar ve hassas verilerin yerel ağlarda kalması gerektiğinde veya internet erişiminin sınırlı olduğu durumlarda sıklıkla tercih edilir. Şirket içi dağıtımlar, yüksek güvenlik gereksinimlerini karşılamak üzere dosya aktarımlarının harici ağlardan izole edildiği tam bir “air-gap” yapıya da sahip olabilir (özellikle OT ve kritik altyapı ortamlarında).
2. Hibrit Cloud MFT Dağıtımı
Hibrit bulut MFT , müşteri tarafından yönetilen bulut kaynaklarını yerel şirket içi bileşenlerle birleştirir. Bu yaklaşım esneklik sağlar ve bulut ölçeklenebilirliğini desteklerken kritik aktarımların tamamen kontrolünüz altında kalmasını sağlar. Hibrit bulut dağıtımları, hem çevikliğe hem de sıkı veri yönetimine ihtiyaç duyan kuruluşlar arasında popülerdir.
3. Cloud MFT DağıtımıSoftware Hizmet OlarakSoftware )
Cloud MFT çözümleri bir abonelik hizmeti olarak sunulur. Bu çözümlerin dağıtımı hızlıdır ve yerel altyapıya ihtiyaç duymadan kolayca ölçeklendirilebilirler. Ancak hassas dosyaların satıcı kontrolündeki bir bulutta depolanması veya işlenmesi, yasal düzenleme ve veri ikamet zorluklarını beraberinde getirebilir. Bu model, dosya akışları üzerinde sıkı kontrolün sürdürülmesinin zorunlu olduğu kritik altyapı endüstrileri gibi yüksek düzeyde düzenlemeye tabi endüstriler veya hava boşluklu ve OT ortamları için genellikle uygun değildir.
Birçok kuruluş, bulut hizmetlerinin kolaylığını yerel altyapının kontrolüyle birleştirmek için hibrit bulut dağıtımlarını tercih etmektedir. OPSWAT , müşteri MFT tamamen bulut tabanlı veya SaaS MFT OPSWAT . Bunun yerine, hibrit bulut dağıtımları müşteri tarafından yönetilir ve hassas veriler üzerinde tam kontrol sahibi olmanızı sağlarken, MetaDefender Managed File Transfer MFT) çözümünü özel veya genel bulutunuzda (AWS, Azure, GCP) çalıştırmanıza olanak tanır.
Artık temel dağıtım seçeneklerini öğrendiğinize göre, MFT adresinin dosyalarınızı tam olarak koruyabildiğinden emin olmanın zamanı geldi. Her güvenli MFT çözümünün sahip olması gereken sekiz güvenlik özelliğini öğrenmek için bu web seminerini izleyin.
3. Cloud MFT DağıtımıSoftware Hizmet OlarakSoftware )
Cloud MFT çözümleri bir abonelik hizmeti olarak sunulur. Bu çözümlerin dağıtımı hızlıdır ve yerel altyapıya ihtiyaç duymadan kolayca ölçeklendirilebilirler. Ancak hassas dosyaların satıcı kontrolündeki bir bulutta depolanması veya işlenmesi, yasal düzenleme ve veri ikamet zorluklarını beraberinde getirebilir. Bu model, dosya akışları üzerinde sıkı kontrolün sürdürülmesinin zorunlu olduğu kritik altyapı endüstrileri gibi yüksek düzeyde düzenlemeye tabi endüstriler veya hava boşluklu ve OT ortamları için genellikle uygun değildir.
Birçok kuruluş, bulut hizmetlerinin kolaylığını yerel altyapının kontrolüyle birleştirmek için hibrit bulut dağıtımlarını tercih etmektedir. OPSWAT , müşteri MFT tamamen bulut tabanlı veya SaaS MFT OPSWAT . Bunun yerine, hibrit bulut dağıtımları müşteri tarafından yönetilir ve hassas veriler üzerinde tam kontrol sahibi olmanızı sağlarken, MetaDefender Managed File Transfer MFT) çözümünü özel veya genel bulutunuzda (AWS, Azure, GCP) çalıştırmanıza olanak tanır.
Artık temel dağıtım seçeneklerini bildiğinize göre, MFT 'nizin dosyalarınızı tam olarak koruyabildiğinden emin olmanın zamanı geldi. Her güvenli MFT çözümünün sahip olması gereken sekiz güvenlik özelliğini öğrenmek için bu web seminerini izleyin.
Ne Tür Kuruluşların Secure BirMFT İhtiyacı Vardır?
Dosya aktarımlarında veri güvenliği, uyumluluk veya iş akışı zorluklarıyla karşılaşan tüm işletmeler, yönetilen bir yaklaşımla kontrolü ve verimliliği artırabilir.
Kilit sektörler şunlardır:
- Finansal kurumlar: SOX ve PCI-DSS gibi standartlara ve yerel finansal gözetim çerçevelerine uyum sağlarken bankacılık, ödemeler ve ticaret sistemlerindeki kişisel ve işlemsel verileri koruyun.
- Sağlık hizmeti sağlayıcıları: Veri gizliliği ve bütünlüğünü sıkı bir şekilde korurken hasta verilerinin dahili sistemler, bulut ortamları ve harici iş ortakları arasında HIPAA uyumlu aktarımını sağlayın.
- Kamu kurumları: Gizli bilgilerin bakanlıklar, uzak ofisler ve dış yükleniciler arasında Secure ve dosya tabanlı siber saldırılara karşı koruma sağlayın.
- Enerji ve kamu hizmetleri şirketleri: Elektrik üretimi ve dağıtımı için Secure akışları Secure , NERC CIP ve diğer yasal gereklilikleri yerine getirin ve OT ile IT ağlarını hedef alan sıfırıncı gün saldırıları ile dosya yoluyla gerçekleştirilen saldırılara karşı koruma sağlayın.
- Hukuk ve profesyonel hizmetler: Hassas müşteri dosyalarını koruyun, veri sızıntılarını önleyin ve yüksek profilli yasal konular ve işlemler için gizliliği koruyun.
- Otomotiv ve endüstriyel üretim: Üretim ve OT ortamlarını dosya kaynaklı tehditlerden koruyun, ziyaretçi dosya işlemlerini güvenli hale getirin ve küresel tesisler arasında dosya aktarımlarını kolaylaştırın.
- Küresel otomotiv ve endüstriyel faaliyetler: Secure ve OT dosya akışlarınınSecure , üretim hatlarını yükleniciler kaynaklı tehditlere karşı koruyun ve tam görünürlük ve kontrol ile otomatik, büyük ölçekli dosya aktarımını mümkün kılın.
- Büyük işletmeler: Gölge BT veya geçici aktarımların operasyonel riskini azaltmak için departmanlar ve harici iş ortakları arasında güvenli veri alışverişini kolaylaştırın.
Yaygın MFT Kullanım Örnekleri
- Dahili transferler: Verileri departmanlar, uygulamalar ve dahili sistemler arasında güvenli bir şekilde taşıyın
- Harici transferler: Uyumluluğu korurken ortaklarla, satıcılarla ve düzenleyicilerle dosya alışverişi yapın
- Ağlar arası veya çoklu site transferleri: Şubeler veya dağıtılmış konumlar arasında dosyaları güvenle gönderin ve alın
- Makineden makineye otomatik aktarımlar: Manuel adımları ortadan kaldırın, hataya açık geçici paylaşımları azaltın ve yinelenen iş akışlarını kolaylaştırın
Secure BirMFT 4 Temel Unsuru
Güvenilir bir Managed File Transfer (MFT) çözümü, dosya aktarımından daha fazlasını sunar. Her bir dosya aktarımını aktif olarak korur, doğrular ve yönetir. OPSWAT adresindeki MetaDefender Managed File Transfer (MFT) çözümü, bunu dört temel unsurla gerçekleştirir:
1. Çok Katmanlı Güvenlik
Her dosya, çalışma ortamınıza ulaşmadan önce "güvenli" olarak doğrulanmalıdır. MetaDefender Managed File Transfer MFT), Metascan™ Multiscanning 30'dan fazla kötü amaçlı yazılımdan koruma motoru, gizli tehditleri ortadan kaldırmak için Deep CDR™ Teknolojisi, sıfırıncı gün saldırılarını tespit etmek için emülasyon tabanlı MetaDefender ve file-based vulnerability assessment ile birleştirerek riskli yürütülebilir dosyaları ve yükleyicileri yakalar.
E-kitabı indirin: Secure Aktarımlarının Secure İçin MFT Sahip Olması Gereken 8 Temel MFT
2. İlke Tabanlı Dosya Aktarımı Uygulaması
Dosya aktarımları katı ve otomatik kurallara göre gerçekleştirildiğinde, güvenlik ve verimlilik birbirini tamamlar. İlke tabanlı iş akışları otomatik olarak çalışır ve dosyaları türüne, kaynağına veya güvenlik durumuna göre aktarır. Yetkili onayları ile MFT-to-MFT yönlendirmeleri, hassas ortamlara yalnızca doğrulanmış ve temizlenmiş dosyaların girmesini sağlar.
3. Merkezi Görünürlük ve Kontrol
Zincir-i-mülkiyetin korunması ve uyumluluğun kolaylaştırılması için entegrasyon. MetaDefender Managed File Transfer (MFT)’nin Visual Orchestration özelliği, MFT-to-MFT ve ağlar arası aktarımlar için bağlantı durumunu, yönünü ve uygulanan ilkeleri gösteren net, sürükle-bırak tarzında bir görünüm sunar. CISO düzeyinde önleme kanıtı için Dosya Güvenliği Panosu ve BT operasyonları için Sistem Panosu, sistem sağlığı, hacim ve kapasiteye ilişkin görünürlüğü artırır. Bu görsel yaklaşım, karmaşık iş akışlarını basitleştirir ve SFTP, SMB, FTPS, SharePoint On-Prem ve SharePoint Online genelinde politika uygulamasını tutarlı bir şekilde sağlar. Gerçek zamanlı panolar, birleştirilmiş denetim günlükleri ve SIEM sayesinde dosya akışlarınız üzerinde tam denetim elde edersiniz.
4. Veri Güvenliği Uyumluluğu
OPSWAT MetaDefender 'ın ( ) hizmeti, sıkı erişim politikaları uygular; böylece yalnızca yetkili kullanıcılar ve güvenilir ağlar dosyalarınızla etkileşime girebilir. Uçtan uca şifreleme (aktarım sırasında TLS 1.2/1.3 ve depolamada AES-256), RBAC (rol tabanlı erişim kontrolü), MFA, SSO entegrasyonu ve IP tabanlı kısıtlamalar, Sıfır Güven yaklaşımını sürdürmek için bir arada çalışır.Managed File Transfer MFT
Bir kuruluş ne zaman Secure birMFT uygulamasını devreye almalıdır?
Kuruluşunuz bu zorluklardan herhangi biriyle karşı karşıyaysa güvenlik öncelikli bir MFT çözümü uygulamayı düşünün:
Veri Güvenliği Endişeleri
Bir kuruluş dosya aktarımları sırasında verilerinin güvenliğinden endişe ediyorsa, güvenli bir MFT çözümü uygulamak hassas bilgileri korumak için gerekli savunma önlemlerini sağlayabilir. Aktarım sırasında verilerinizi nasıl koruyabileceğinizi buradan okuyabilirsiniz.
Artan Dosya Aktarım Hacmi
Kuruluşlar büyüdükçe dosya aktarımlarının hacmi de artar. Bir MFT çözümü uygulamak, bu aktarımların güvenli ve verimli bir şekilde yönetilmesini sağlayarak veri ihlali riskini ve operasyonel verimsizlikleri azaltır.
Webinar’ı izleyin: Secure risk altında mı? MFT ’nizin sahip olması MFT 8 güvenlik özelliği
Mevzuata Uygunluk Gereklilikleri
GDPR, HIPAA ve SOX gibi düzenleyici standartlara uyması gereken kuruluşlar, uyumluluğu sağlamak için bir MFT çözümü uygulamalıdır. MFT çözümleri, bu standartları karşılamak için gerekli denetim izlerini, veri koruma kontrollerini ve uyumluluk raporlamasını sağlar.
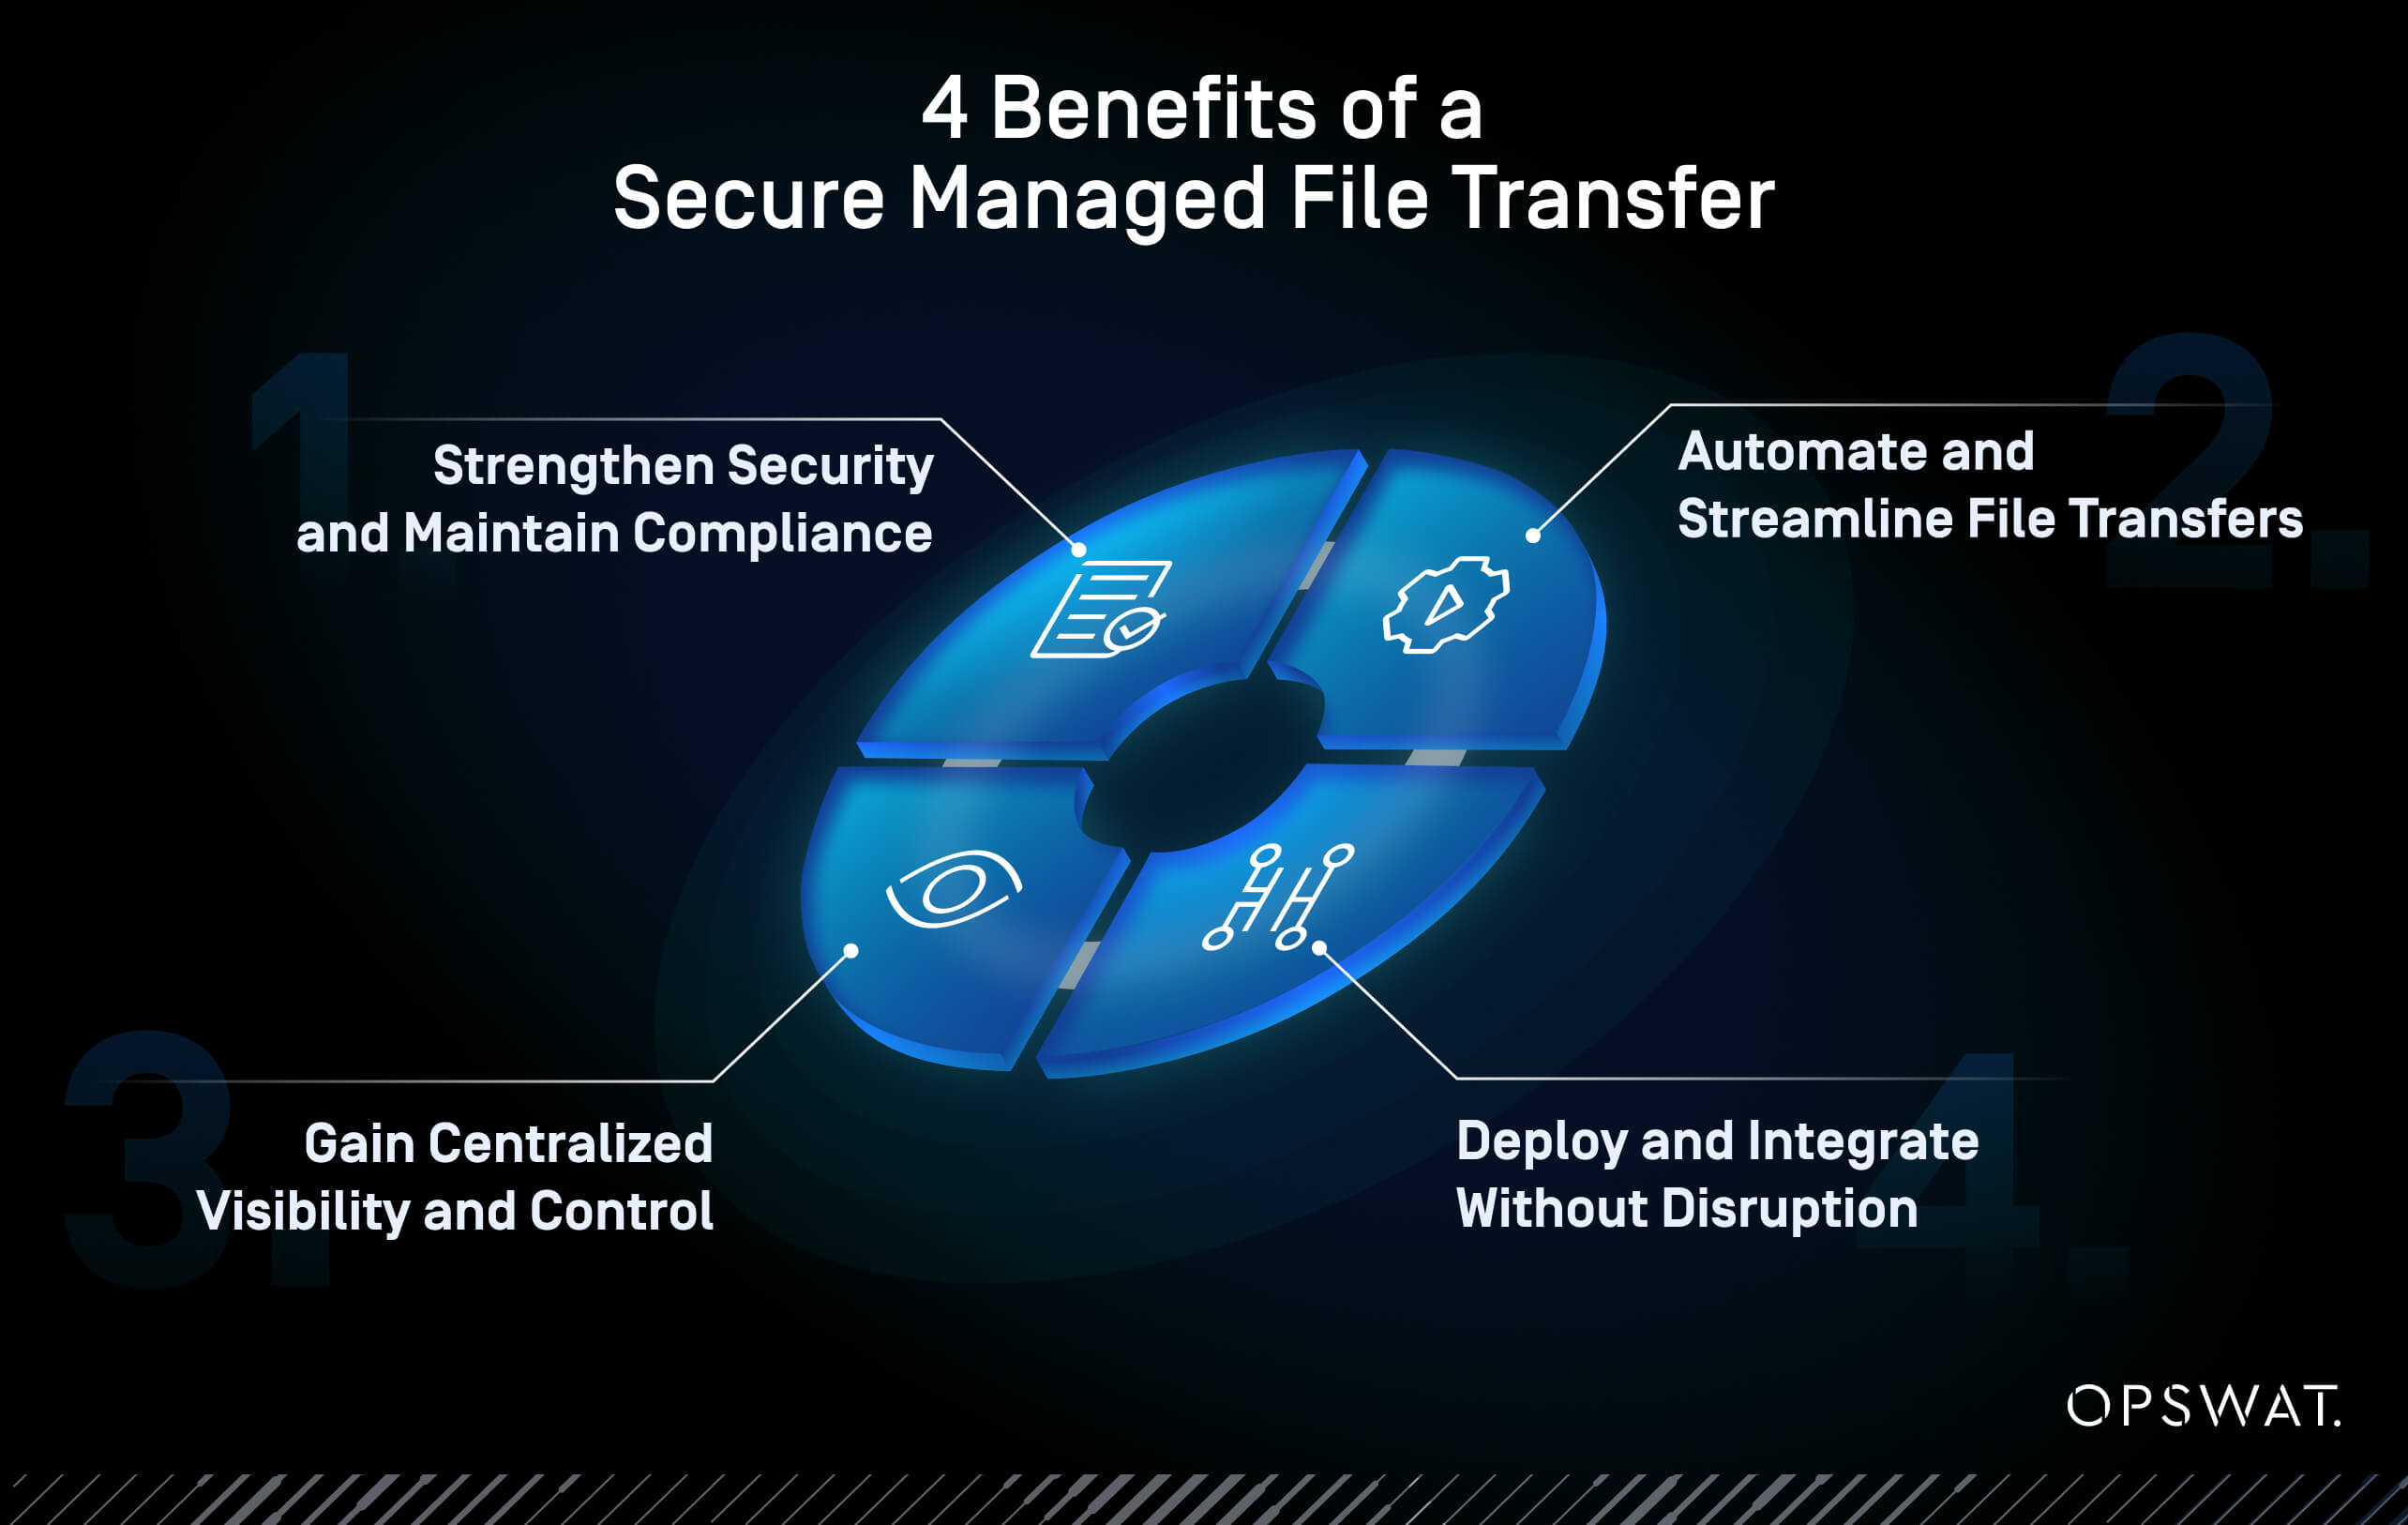
Secure BirMFT’nin 4 Avantajı
Kuruluşunuz hassas veya yüksek hacimli dosya aktarımları gerçekleştiriyorsa, güvenli bir Managed File Transfer MFT) çözümü benimsemek kuruluşunuzun siber güvenlik duruşunu güçlendirebilir, işlemleri basitleştirebilir ve güvenle uyumluluk sağlayabilir. İşte doğru yaklaşımın gerçek bir fark yarattığı dört alan:
1. Güvenliği Güçlendirin ve Uyumluluğu Koruyun
Şifreleme, gelişmiş kötü amaçlı yazılım taraması, Deep CDR™ Teknolojisi ve sağlama toplamı doğrulaması dahil olmak üzere çok katmanlı güvenlik ile her dosya aktarımını koruyun. Bu önlemler, tehditlerin kritik sistemlere ulaşmasını önler ve denetim günlükleri ve politika tabanlı kontroller aracılığıyla düzenlemelere uyumu basitleştirir.
2. Dosya Aktarımlarını Otomatikleştirin ve Kolaylaştırın
Tekrarlayan, hataya açık süreçleri ilke tabanlı otomasyonla değiştirin. Mantık odaklı yönlendirme, zamanlanmış işler ve görsel dosya düzenleme, manuel çabayı azaltır, gecikmeleri ortadan kaldırır ve hassas dosyaların sürekli BT müdahalesi olmadan güvenli bir şekilde hareket etmesini sağlar.
3. Merkezi Görünürlük ve Kontrol Kazanın
Dosya etkinliğinin tek ve net bir görünümü, operasyonlarınızda size güven verir. Birleşik gösterge panoları ve denetim günlükleri aktarımları izlemenize, sorunları tespit etmenize ve erişim politikalarını uygulamanıza yardımcı olur. Bu, daha hızlı olay müdahalesini ve daha kolay raporlamayı destekler.
4. Kesinti Olmadan Dağıtın ve Entegre Edin
MFT 'yi şirket içinde, hibrit ortamlarda ve hatta hava boşluklu ağlarda işlerinizi kesintiye uğratmadan uygulayın. SFTP, SMB ve SharePoint Online ile yerel entegrasyon, güvenli dosya akışlarının mevcut altyapınızı karmaşıklaştırmak yerine tamamlamasını sağlar.
Secure MFT’nizi Güçlendirme
Managed File Transfer , kuruluşunuzun veri taşıma şeklini güvenli hale getirmenin ve kolaylaştırmanın pratik bir yoludur. Aktarımları otomatikleştirerek, şifrelemeyi zorunlu kılarak ve denetim izlerini koruyarak MFT riski azaltır, uyumluluğu destekler ve verimliliği artırır.
Gerçekten esnek bir dosya aktarım stratejisi oluşturmak için, ilke tabanlı otomasyonu çok katmanlı tehdit denetimi ve merkezi görünürlük ile birleştirin. Hibrit bir bulut veya şirket içi MFT çözümü dağıtarak, hassas dosyalar üzerinde tam kontrol sağlarken satıcı tarafından barındırılan bulut platformlarının getirdiği riski azaltırsınız.
Doğru MFT çözümünü seçmek, hem güvenliği hem de verimliliği önemli ölçüde artırmak için bir fırsattır. Kuruluşunuz için en iyi seçimi yapmak üzere modern, güvenli bir MFT çözümünün sahip olması gereken sekiz özelliği keşfederek işe başlayın.
- E-kitabı indirin: Secure Aktarımlarının Secure İçin Olmazsa Olmaz 8 MFT
- Webinar’ı izleyin: Secure Risk AltındaSecure ? MFT nizin Sahip Olması MFT 8 Güvenlik Özelliği
- Bir Uzmanla Konuşun: OPSWAT'ın yönetilen dosya aktarımıMFT) çözümünün IT-OT ortamlarındaki kritik veri akışlarını nasıl koruduğunu öğrenin
Kuruluşlar bu dört sütunu bir araya getirerek dosya aktarımı yaşam döngüsünün her adımını güvence altına alır. Bu, veri ihlali riskini azaltır, mevzuata uygunluğu destekler ve kritik operasyonların devam etmesini sağlayan verileri korur.
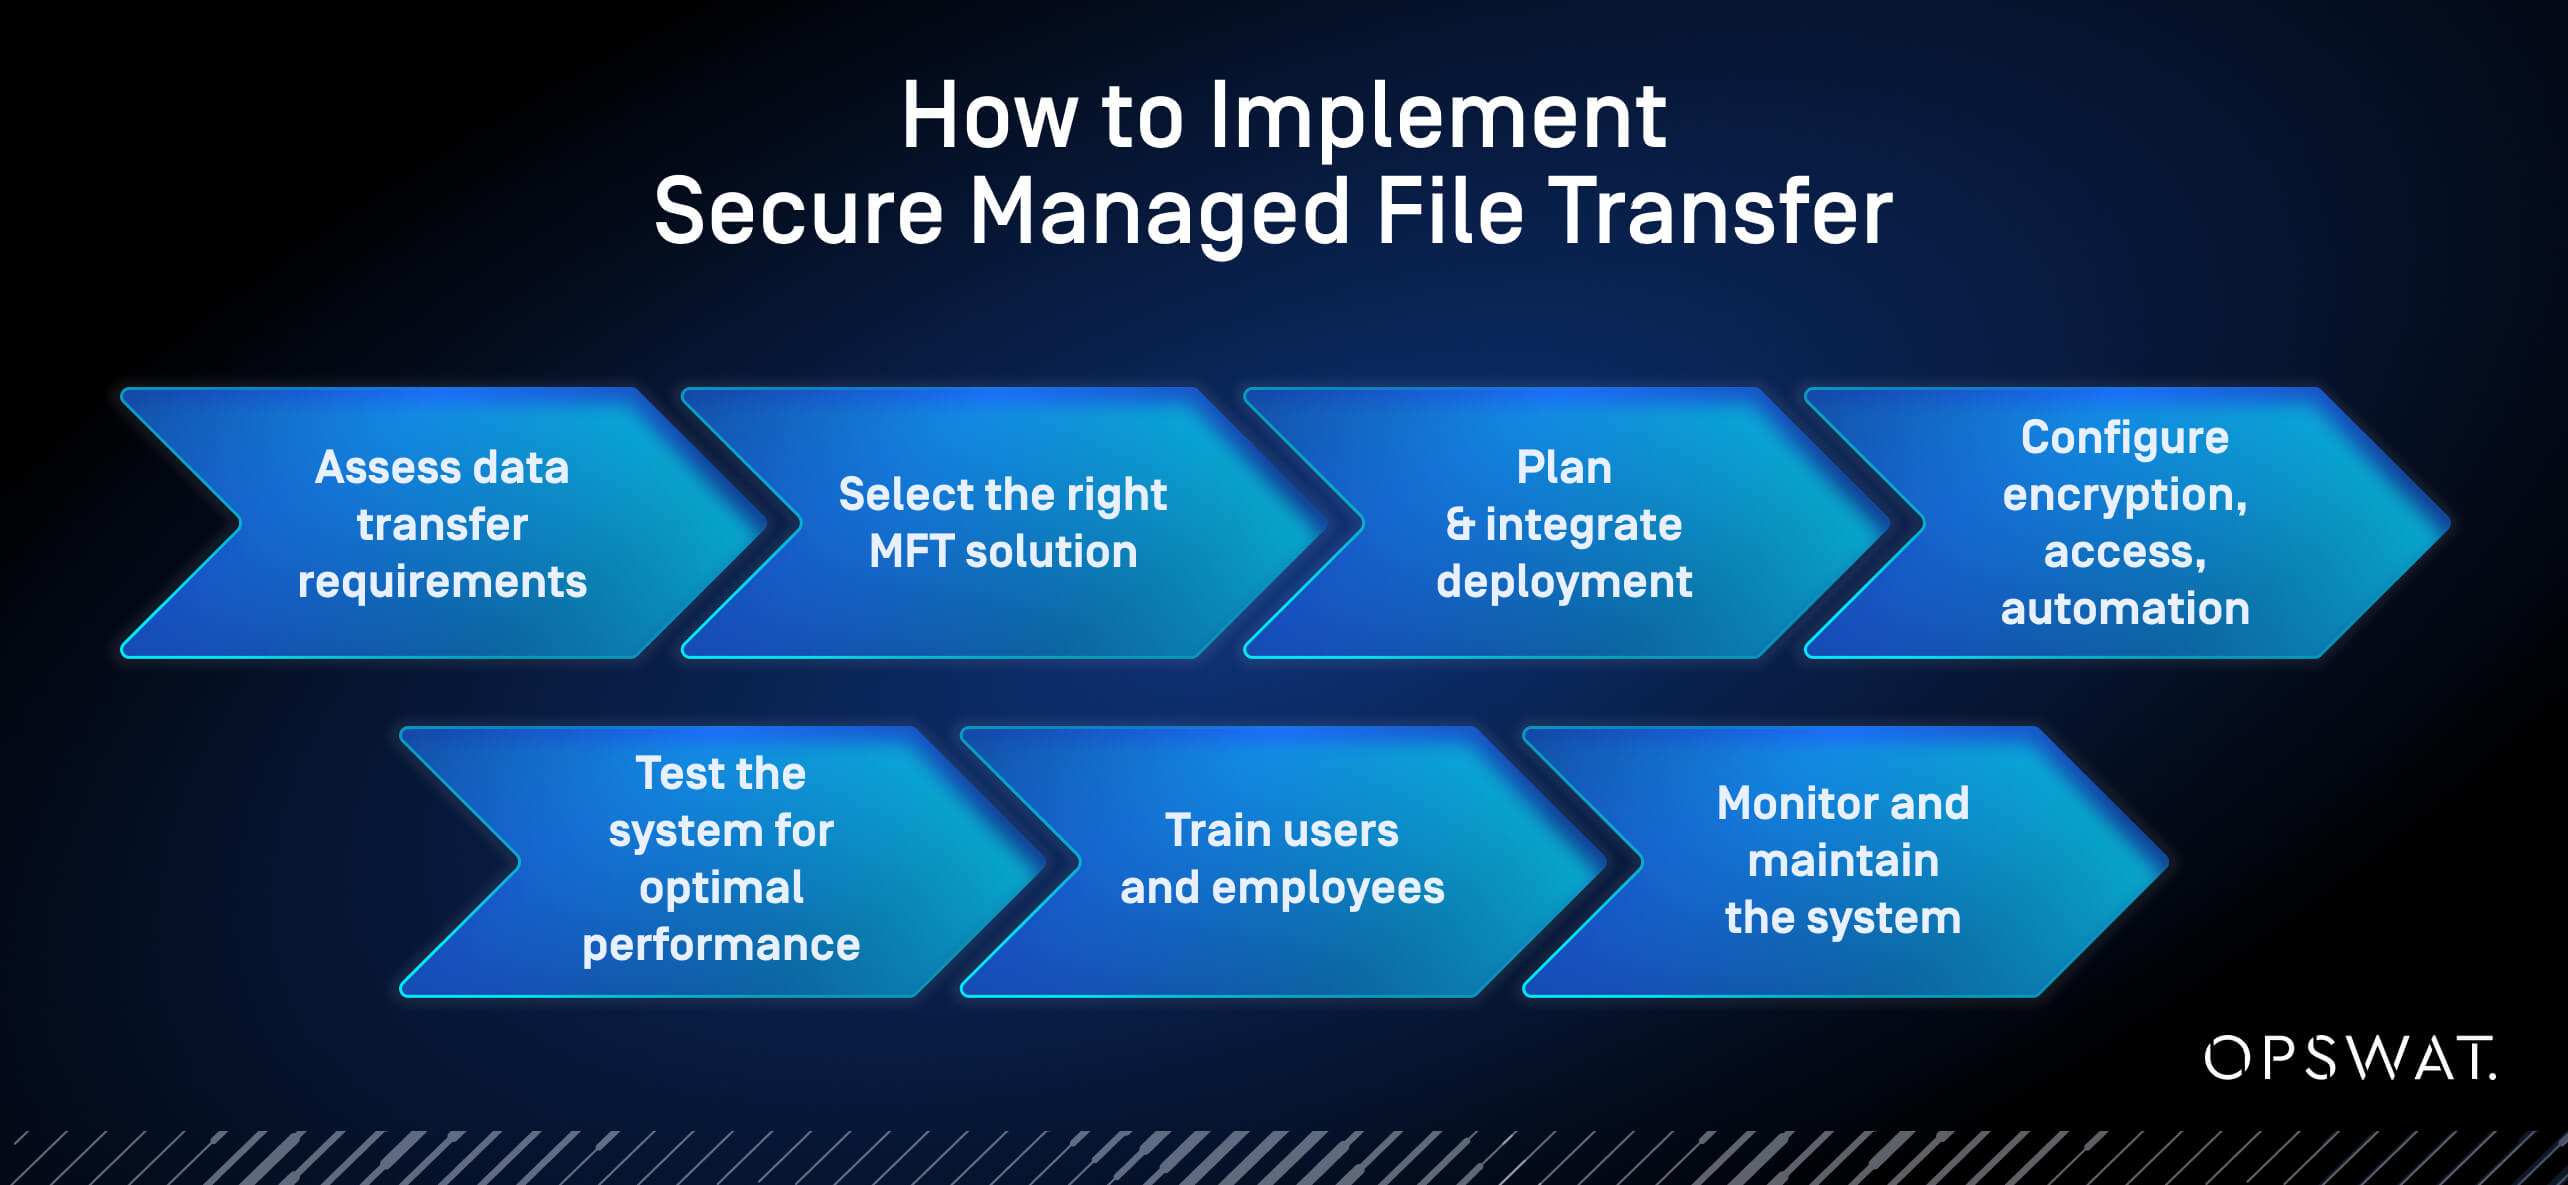
Secure MFT Nasıl Uygulanır?
Güvenli bir MFT çözümünün uygulanması, tekrarlanabilir bir süreç izler. İlk iki adımı atlayarak doğrudan devreye almaya acele etmek, MFT uygulamasının bir yıl içinde durma noktasına gelmesinin veya yeniden kurulmasının en yaygın nedenidir.
- Değerlendirme: Mevcut dosya aktarım iş akışlarını haritalandırın , hassas veri akışlarını belirleyin ve her bir iş akışına uygulanacak yasal gereklilikleri (GDPR, HIPAA, SOX ve benzeri) belgelendirin.
- Seç: Bir dağıtım modeli (şirket içi, hibrit bulut veya bulut tabanlı) ve güvenlik özellikleri şu dört temel unsura uyan bir çözüm seçin : çok katmanlı güvenlik, ilkeye dayalı uygulama, merkezi görünürlük ve veri güvenliği uyumluluğu.
- Devreye Alma: Canlı trafiği taşıma işlemine başlamadan önce şifreleme, erişim denetimleri ve ilke tabanlı yönlendirme ayarlarını yapılandırın . Tam geçiş öncesinde bütünlüğü doğrulamak ve eksiklikleri tespit etmek amacıyla, geçiş sürecinde yeni ve eski iş akışlarını paralel olarak çalıştırın.
- İzleme: Merkezi kontrol panellerini ve denetim günlüklerini kullanarak aktarım hacmini, politika ihlallerini ve anormallikleri sürekli olarak takip edin. Uygulama, tek seferlik bir proje değildir; iş akışları değiştikçe politikalar ve entegrasyonların periyodik olarak gözden geçirilmesi gerekir.
Secure MFT Nasıl Uygulanır?
SSS
Managed File Transfer MFT) nedir?
Managed File Transferkuruluşlar, iş ortakları ve uç noktalar içinde ve arasında dosya hareketini otomatikleştiren ve yöneten güvenli, merkezi bir platformdur. Geleneksel FTP veya bulut paylaşım araçlarının aksine uçtan uca şifreleme, politika uygulama ve görünürlük sağlar.
MFT vs SFTP nedir?
- MFT dosya aktarımlarını otomatikleştiren, politikaları uygulayan ve HIPAA ve GDPR gibi düzenlemelerle uyumluluğu destekleyen güvenli, merkezi bir çözümdür. Uçtan uca şifreleme, kötü amaçlı yazılım taraması, denetim kaydı, iş akışı otomasyonu ve merkezi gözetim gibi gelişmiş özellikler içerir.
- Buna karşılık SFTP (Secure Aktarım Protokolü), aktarım sırasında dosyaları şifreleyen temel bir protokoldür; ancak otomasyon, ölçeklenebilirlik, merkezi kontrol ve uyumluluk desteği sunmamaktadır. SFTP, basit ihtiyaçları olan küçük işletmeler için uygun olabilir; ancak karmaşık, yüksek güvenlik gerektiren ortamlarda riskler doğurur. SFTP kullanımının riskleri hakkında buradan bilgi edinebilirsiniz.
MFT hangi dosya tabanlı saldırılara karşı koruma sağlar?
MFT , PDF'lere veya elektronik tablolara gizlenmiş kötü amaçlı yazılımlar, dosya yüklemeleri yoluyla gönderilen fidye yazılımları ve aktarım sırasında tahrif edilmiş yamalar gibi tehditleri önlemeye yardımcı olur. Özellikle OT ve hava boşluklu sistemlerde Multiscanning, CDR, sandboxing ve güvenlik açığı değerlendirmelerini kullanarak gelişmiş saldırılara karşı savunma sağlar.
MFT , aktarılan ve bekleyen verileri nasıl korur?
Güvenli bir MFT çözümü, dosyaların aktarım sırasında şifrelenmesini ve günlük kaydı ve doğrulama ile bütünlük açısından doğrulanmasını sağlar. Bu sayede yetkisiz erişim, tahrifat ve gözetim zinciri kaybı önlenir.
MFT uyumluluk konusunda nasıl yardımcı olur?
MFT platformları, GDPR, PCI-DSS, FISMA, HIPAA, NIST ve NIS2 gibi çerçeveler için denetim izleri, değişmez günlük kaydı, erişim kontrolleri ve politika uygulaması sağlayarak uyumluluğu destekler. Yönetişimi merkezileştirerek departmanlar ve iş ortakları arasında izlenebilir, politika uyumlu dosya paylaşımına olanak tanırlar.
MFT için bazı yaygın kullanım durumları nelerdir?
- Dahili transferler: Dosyaların departmanlar, sistemler veya uygulamalar arasında güvenli bir şekilde taşınması
- Harici transferler: Uyumluluğu korurken ortaklarla, satıcılarla veya düzenleyicilerle dosya alışverişi
- Çoklu site veya ağlar arası transferler: Şubeler veya dağıtılmış konumlar arasında güvenli bir şekilde dosya gönderme ve alma
- Makineden makineye otomatik transferler: Hataları azaltmak ve yinelenen iş akışlarını kolaylaştırmak için manuel adımları ortadan kaldırma
MetaDefender Managed File Transfer MFT) neyi farklı kılar?
MetaDefender Managed File Transfer (MFT) dosyayı güvence altına alırken, diğer eski MFT çözümleri veya dosya aktarım araçları yalnızca aktarımın güvenliğini sağlayabilir. MetaDefender Managed File Transfer (MFT) erişimden önce her dosyayı inceler ve temizler, güvenli aktarımları otomatikleştirir, rol tabanlı denetimler sağlar ve ağlar genelinde gerçek zamanlı izleme sunar. Visual Orchestration Editor, BT ve OT ekiplerine tüm protokoller ve hedefler arasında gerçekleşen her dosya hareketini yönetmek, otomatikleştirmek ve güvenliğini sağlamak için tek bir sezgisel görünüm sunar. MetaDefender Managed File Transfer (MFT), kritik dosya akışlarının güvenliğini sağlarken, uyumluluğu basitleştirir ve operasyonel verimliliği artırır.