Anahtar çıkarım
MetaDefender Core MetaDefender ve , aynı dosya güvenlik teknolojisini kullanır; tek fark, dağıtım şekilleridir: biri kendi altyapınız içinde, diğeri ise yönetilen bir SaaS hizmeti olarak sunulur. Doğru seçim, hangi ürünün “daha iyi” olduğuna değil, uyumluluk yükümlülüklerinize, ölçeklendirme ihtiyaçlarınıza ve altyapı yönetimi için ayırabileceğiniz kaynaklara bağlıdır.Cloud OPSWAT
Gartner, dünya çapında son kullanıcıların genel bulut hizmetlerine yönelik harcamalarının 2027 yılında 1 trilyon doları aşacağını öngörürken, bulut bilişimin 2028 yılına kadar çoğu kuruluş için bir iş gerekliliği haline gelmesi bekleniyor. Bunun nedenleri genellikle ölçeklenebilirlik ve çevikliktir.
Ancak bu mantık özellikle güvenlik alanına uygulandığında, pek çok ekip geçiş yapma konusunda tereddüt ediyor. Dosya güvenliğini başka birinin altyapısına devretmek, ya yönetişim ve kontrolü başkasına devretmek ya da yeni saldırı vektörleri yaratmak gibi algılanabilir. İşte bu tereddüt, bulut dosya güvenliğinin, diğer her şeyin buluta taşındığı için varsayılmak yerine, kendi şartları çerçevesinde savunulması gerektiğinin tam da nedenidir.
Bu makale, MetaDefender™ Core ile MetaDefender™ Cloud ürünlerini karşılaştırarak, kuruluşunuza en uygun olanı seçmenize yardımcı olmayı amaçlamaktadır.
MetaDefender Core ile MetaDefender Cloud arasındaki fark nedir?
MetaDefender Core kendi altyapınızın içinde tamamen kurulup yönetilen bir şirket içi dosya güvenliği platformudur. Halihazırda SaaS öncelikli bir yığın kullanan kuruluşlar için, MetaDefender Cloud adresinden sunulan SaaS dosya güvenliği, bu modeli genişletir; aynı dosya güvenliği teknolojisi, OPSWAT tarafından barındırılan ve bakımı yapılan, yönetilen bir SaaS hizmeti olarak sunulur.
Değerlendirme | MetaDefender Core | MetaDefender Cloud |
Dağıtım | Müşteri tarafından yönetilen | SaaS |
Altyapı yönetimi | Sen | OPSWAT |
Altyapı kontrolü | Tam ve doğrudan kontrol | Yönetilen hizmet |
Ölçeklendirme | Sen planla | Cloud-tabanlı, isteğe bağlı |
Coğrafi kapsama alanı | Nereye kurarsanız kurun | OPSWAT ’ın çeşitli bölgeleri (ABD, Almanya, Kanada, Avustralya, Japonya, Hindistan, Singapur, İsrail) |
API entegrasyon | Desteklenen | Bunun için tasarlandı |
İçin en iyisi | Kontrollü, izole edilmiş, egemenlik açısından kilitlenmiş ortamlar | SaaS, dağıtık, bulut öncelikli operasyonlar |
Hangi Dağıtım Modeli İşletme Modelinize Uygun?
Doğru dağıtım modeli, kuruluşunuzun altyapı üzerinde ne kadar doğrudan kontrole ihtiyaç duyduğuna bağlıdır.
MetaDefender Core şu durumlarda mantıklıdır:
- Tamamen sizin kontrolünüz altındaki altyapı; çünkü bazı kuruluşlar, kendilerine ait olmayan altyapıya güvenemezler.
- Kendi ortamınızda, hava boşluklu veya izole ağlar da dahil olmak üzere kurulum; bu ağlar, tasarım gereği harici bir hizmete hiçbir şekilde erişemez.
- Sıkı iç politikalar tarafından belirlenen bir ağ mimarisi; bu politikalara uymak için belirli sistemlerin belirli konumlarda bulunması gerekir.
- Operasyonel altyapının sorumluluğunu üstlenmek; bazı ekipler, iç denetim veya operasyonel gereklilikleri karşılamak için bu düzeyde bir doğrudan kontrol gerektirir.
- "Bu, kesinlikle şirket içinde kalmalıdır" diyen yasal düzenlemelere veya egemenlik gerekliliklerine uymak için. Bazı sektörlerde ve yargı bölgelerinde bu, yasal bir şarttır. Genellikle kritik altyapı veya devlet kurumları için geçerlidir; bu tür kurumlarda bu düzeyde bir kontrol genellikle tartışmaya açık değildir.
MetaDefender Cloud, öte yandan, dosya güvenliğini kendi başlarına işletmek yerine yönetilen bir hizmet olarak devreye almayı tercih eden ve yasal olarak bunu yapabilen kuruluşlar için uygundur. Bu, yama uygulama, güncelleme ve altyapı işlemlerinin sizin sorumluluğunuz yerine OPSWAT'un sorumluluğu altında olduğu anlamına gelir.
- ABD, Almanya, Kanada, Avustralya, Japonya, Hindistan, Singapur ve İsrail dahil olmak üzere birçok bölgede hizmet vermektedir; dolayısıyla, küresel ölçekte faaliyet gösteriyorsanız, veri işlemeyi bölge içinde ve belirli sınırlar içinde tutma seçeneklerine sahipsiniz.
- Bu, SaaS öncelikli bir stratejiyle doğal bir şekilde uyum sağlar. Kuruluşunuz diğer işlemlerin çoğunda halihazırda SaaS’a güveniyorsa, MetaDefender Cloud adresini eklemek aynı modeli genişletir.
Core ile Cloud arasında altyapı yönetimi nasıl değişiyor?
MetaDefender Core ile altyapı yönetimi (sunucuların devreye alınması, güncellemelerin uygulanması, çalışma süresinin izlenmesi ve kapasite planlaması) ekibinizin sorumluluğundadır. MetaDefender Cloud ile OPSWAT , altta yatan SaaS altyapısını, bakımını ve hizmet güncellemelerini yönetir.
Altyapı Yönetimi Politikaları Etkiler mi?
Politikalarınız, entegrasyonlarınız, iş akışlarınız, olay müdahalesi ve veri koruma kararlarınız; bunların hepsi hâlâ kuruluşunuzun sorumluluğundadır. Kısacası, MetaDefender Core adresinde, politika kararlarından altyapı yönetimine kadar her şey sizin sorumluluğunuz altındadır. MetaDefender Cloud adresinde ise, OPSWAT altyapıyı yönetir, ancak kuralları belirleyen sizsiniz.
Ekibiniz iş gününü yama uygulamak ve kapasite planlaması yapmak yerine daha iyi algılama ilkeleri tasarlamaya ayırmayı tercih ediyorsa, MetaDefender Cloud adresine geçiş yapmak mantıklıdır. Ekibinizin uyumluluk nedenleriyle her şeyi şirket içinde tutması gerekiyorsa, MetaDefender Core adresi bu seçeneği mümkün kılar.
MetaDefender Cloud , dosya işleme talebindeki artışla nasıl başa çıkıyor?
Müşteri sayınız arttıkça, yeni bir uygulama piyasaya sürdükçe veya yeni bir bölgeye genişledikçe, dosya işleme hacmi nadiren sabit kalır. Normalde günde 1.000 dosyayı işleyen yükleme portalının birdenbire 50.000 dosyayı işlemesi gereken bir durumla karşı karşıya kalmak istemezsiniz.
MetaDefender (Core) ile ölçeklendirme, ekibinizin talebi önceden tahmin edip gerekli kaynakları ayırması anlamına gelir. MetaDefender (Cloud) ile ise tüketim modeli kullanıma göre ölçeklenir; böylece ihtiyaç duyulmadan önce altyapı satın almanız gerekmez.
Bu durum özellikle şu gruplar için önem arz eder:
- Öngörülemez bir gelişim eğrisine sahip, hızla büyüyen işletmeler
- Değişken veya ani artışlar gösteren iş yüklerine sahip kuruluşlar
- Trafiği dalgalanan, müşterilere yönelik dosya yükleme portalları
- Bölgeler veya iş birimleri ekleyen dağıtık organizasyonlar
- Kendi ürünlerine dosya güvenliği özelliğini entegre eden SaaS sağlayıcıları
MetaDefender (Cloud ) ile MetaDefender (Core) aynı güvenlik teknolojisini kullanıyor mu?
Evet. Kuruluşunuz ister MetaDefender Core ister MetaDefender Cloud kullanıyor olsun, koruma aynı teknoloji yığını üzerine kurulmuştur.
- Metascan™ Multiscanning: Hiçbir tek bir kötü amaçlı yazılım önleme motoru her şeyi yakalayamaz; her üreticinin algılama mantığında, diğerlerinde bulunmayan kör noktalar vardır. Metascan, dosyaları birden fazla motordan paralel olarak geçirir; böylece bir tehdidin tüm motorlardan kaçma olasılığı önemli ölçüde azalır ve herhangi bir tek başına çalışan antivirüs ürününün sunabileceğinden çok daha yüksek algılama oranları elde edersiniz.
- Deep CDR™ Teknolojisi: Bazı tehditler, makro veya istismar edilmiş bir PDF nesnesi gibi, aslen meşru bir dosyanın içine gömülmüş kötü amaçlı kodlar olabilir. Deep CDR™ Teknolojisi, her dosyayı yalnızca güvenli olduğu bilinen bileşenleri kullanarak parçalara ayırıp yeniden oluşturarak algılama sorununu tamamen ortadan kaldırır. Kullanıcıya ulaşan dosya, yapısı gereği temizdir.
- Proactive DLP™: Bir dosya, bir müşterinin sosyal güvenlik numarası, ödeme kartı numarası veya korunan sağlık bilgileri gibi bulunmaması gereken bilgiler içeriyorsa, temiz bir dosya olsa bile bir uyumluluk ihlali oluşturabilir. Proactive DLP , dosya içeriklerini hassas veri kalıpları açısından tarar ve bu verileri ortamınızdan çıkmadan önce sansürleyebilir veya engelleyebilir; böylece, kötü amaçlı yazılım taramalarının tespit etmek üzere tasarlanmadığı bir sızıntı noktasını ortadan kaldırır.
- MetaDefender Aether: Tehdit İtibarı, Öngörücü Yapay Zeka, Adaptive Sandbox , Tehdit Puanlaması ve makine öğrenimi destekli Tehdit Avcılığı özelliklerini bir araya getirerek bilinen, bilinmeyen ve tespit edilmeye karşı dirençli kötü amaçlı yazılımları tespit eder. Sonuçları tek bir değerlendirme altında merkezileştirerek, SOC ekiplerinin daha hızlı müdahale etmesine, gereksiz uyarıların azaltılmasına ve SIEM/SOAR ile tehdit avcılığı iş akışlarının güçlendirilmesine yardımcı olur.
- Predictive ALIN AI: Yalnızca kataloglanmış tehditleri tespit eden imza tabanlı algılamadan farklı olarak, Predictive ALIN AI, kötü amaçlı dosyaların davranışlarını ve yapısını tanımak üzere eğitilmiştir; bu sayede dosyayı taramaya gerek kalmadan bulaşmayı öngörür.
- AI Content Inspector: Dijital iş akışlarında yapay zeka tarafından üretilen ve yapay zeka ile değiştirilen içeriklerin giderek yaygınlaşmasıyla birlikte, AI Content Inspector bu yeni ortaya çıkan içerik kategorisine ilişkin görünürlük sağlar. Dosyaları, görselleri ve belgeleri analiz ederek yapay zeka tarafından üretilen içeriğin tespit edilmesine yardımcı olur ve kuruluşların kendi ortamlarında dolaşan içeriğin kaynağını ve niteliğini daha iyi anlamalarını sağlar.
Cloud ayrıca, yalnızca paylaşımlı altyapı modelinde anlam kazanan özellikler sunar:
- Özel güvenlik iş akışları: Bir hastanenin dosya kabul gereklilikleri ile bir bankanınkiler aynı değildir; her ikisini de aynı iş akışına zorlamak, dosyaların aşırı veya yetersiz şekilde korunmasına yol açabilir. Özel iş akışları özelliği, hangi teknolojilerin hangi sırayla ve hangi koşullar altında çalışacağını tam olarak yapılandırmanıza olanak tanır.
- özel tarama ve işleme; böylece dosya verileriniz farklı kiracılar arasında paylaşılmaz
- denetim sırasında bir dosyaya tam olarak ne olduğunu görmek için işlenmiş nesne bilgilerine ilişkin görünürlük
- temizlenmiş dosyalara geçici erişim; temizlenmiş çıktılar, süresiz olarak depolanmadan geri alınabilir
- BYOK, temizlenmiş dosyalarınızı korumak için kullanılan şifreleme anahtarları üzerinde kontrol sahibi olmanızı sağlarken, altta yatan altyapı OPSWAT tarafından yönetilmeye devam eder.
Cloud ’e Geçiş Yapmadan Önce Kurumsal ve Dağıtık Yapılı Kuruluşlar Neleri Göz Önünde Bulunmalıdır?
Kurumsal ölçekte bir SaaS güvenlik platformunun benimsenmesi, özellik karşılaştırma tablosunda yer almayan ek hususların dikkate alınmasını gerektirir.
Ekipler ve İş Birimleri Arasında Merkezi Yönetişim
Dosya güvenliği departmanlar genelinde uygulandığında, politikalar birbirinden sapma gösterir: Bir ekip bir olayın ardından DLP kurallarını sıkılaştırırken, bir diğeri tarama yapılandırmasını hiç güncellemez. Merkezi yönetişim, tek bir politika çerçevesinin her yerde geçerli olması anlamına gelir; böylece üst yönetimde alınan bir güvenlik kararı, dosyaların kuruma girdiği her noktaya yayılır.
Mevcut Organizasyonel Yapılarla Uyum
Bir güvenlik platformu, organizasyon yapısıyla uyumlu çalışmalıdır; iş birimi, bölge veya ürün grubu gibi. Rol tabanlı erişim veya politika sahipliği, raporlama hiyerarşileri ve operasyonel sınırlarla uyumlu olmalıdır.
SIEM Entegrasyonu
Ayrı bir konsolda izole halde kalan dosya güvenliği olayları, SOC’nizin bağlam içinde asla göremeyeceği olaylardır. Dosya kaynaklı tehditler, tarama sonuçları, tehdit tespitleri ve politika eylemlerinin mevcut SIEM sisteminize aktarılması yoluyla telemetri verilerinizin geri kalanıyla ilişkilendirilmelidir.
Bölgesel Kullanılabilirlik ve Gecikme Süresi
Kullanım arttıkça performansın öngörülebilir kalmasını sağlamak için kuruluşlar, dosyaları oluşturuldukları yere yakın bir bölgede işlemelidir; aksi takdirde gecikmeler ortaya çıkabilir ve bu sorun, özellikle büyük işletmelerde ölçek büyüdükçe daha da ciddi hale gelir.
Veri Bulundurma Kuralları
Bazı sektörler, veri yerleşim yasaları uyarınca yasal olarak bağlanmıştır ve belirli verilerin sınırları aşmamasını sağlamakla yükümlüdür. Bir dosyanın fiziksel olarak nerede işlendiği, bir dağıtımın yasalara uygun olup olmadığını belirler.
Tutarlı Kontroller
Güvenlik politikaları, tüm iş birimlerinde tutarlı bir şekilde uygulanıp yürürlüğe konulduğunda en etkili hale gelir ve bu sayede, güncel olmayan veya tutarsız denetimlerin yol açtığı boşluklar azaltılır.
MetaDefender Cloud Birden fazla ekip, uygulama ve bölgede tutarlı dosya güvenliği denetimleri uygular; işleme işlemleri ABD, Almanya, Kanada, Avustralya, Japonya, Hindistan, Singapur ve İsrail’de gerçekleştirilebilir. Uygulamada, birçok tesise yayılmış şirket içi altyapı ile bu tutarlılığı sağlamak, her yerde aynı kuralları uygulayan tek bir yönetilen hizmetle sağlamak kadar kolay olmayabilir.
Uyumluluk açısından, MetaDefender Cloud , hassas verileri ortamınızdan çıkmadan önce çok çeşitli dosya türleri genelinde tespit edip kontrol ederek HIPAA, PCI DSS ve GDPR gibi düzenlemelere uyum sağlar. MetaDefender Cloud ’ın uyumluluk ve sertifikasyon bilgilerini buradan inceleyebilirsiniz.
API-Tabanlı Dosya Güvenliği Nasıl Çalışır?
API-tabanlı dosya güvenliği, birisinin ayrı bir adım olarak başlatması gereken bir işlem yerine, dosyaların sistemlerinize girdiği anda taranması ve temizlenmesi yoluyla çalışır.
MetaDefender Cloud API dosya tarama özelliği, kötü amaçlı yazılım taramasını doğrudan uygulamanıza entegre etmenizi sağlar. Dosya, uygulamaya ulaştığında taranır ve temizlenir; ardından bir politika kararı uygulanır ve uygulama çalışmaya devam eder. Dosya güvenliği için taramanın başlatılması amacıyla kimsenin herhangi bir şeye tıklaması gerekmez. API
Uygulamada bu, şu şekilde ortaya çıkar:
- Müşteriye açık yükleme portalları; bu portallarda, müşterinin yüklediği her dosya, sistemlerinize ulaşmadan önce kontrol edilmelidir.
- SaaS uygulamaları; bu uygulamalarda dosya yönetimi genellikle ürün deneyiminin kendisinin temelini oluşturur.
- Cloud depolama iş akışları; dosyalar bir depolama havuzuna veya sürücüye gelir gelmez, temsilciler veya çalışanlar tarafından alınmadan önce bunları yakalama.
- Taranmış veya gönderilmiş bir dosyanın, öncelikle kimse tarafından incelenmeden doğrudan bir iş sürecine aktarıldığı belge işleme sistemleri.
- Kişiler, ekipler ve dış ortaklar arasında dosyaların hızla aktarıldığı işbirliği platformları.
Bulut tabanlı bir ürün geliştiriyorsanız, aradığınız model budur. Birisi bir kontrol yaptığında ya da belirli aralıklarla gerçekleştirilen güvenlik değil, uygulamanızın hızında, işlem sırasında gerçekleşen güvenlik. Teknik sayfadaki en güncel “ API ” belgelerine göz atın.
Kuruluşlar Güvenlik Kapasitesini Gerçek Talebe Nasıl Uyum Sağlayabilir?
Kuruluşlar, ilk günden itibaren sabit bir maksimum kapasite ayırmak yerine, kullanımdaki değişikliklere göre bulut tabanlı kötü amaçlı yazılım tarama kaynaklarını artırıp azaltarak kapasiteyi talebe göre uyumlu hale getirir.
Bunun size pratikte ne gibi faydalar sağladığı:
- Kullandığınız kaynaklara dayalı bulut tabanlı kötü amaçlı yazılım tarama kapasitesi.
- İş yükleri arasında net bir ayrım sağlanır; böylece bir uygulamanın büyümesi, başka bir uygulamanın performans düşüklüğüne neden olmaz.
- Her yeni kullanım senaryosu eklediğinizde yeniden düzenlemeye gerek duymayan bir mimari.
- Diğer iş yüklerine hiç dokunmadan tek bir iş yükünü ölçeklendirme yeteneği.
- Hangi sürecin hangi kaynakları tükettiğine dair net bir görünürlük.
Dosya güvenliği genellikle tek başına alınan bir karar değildir. Bu, tüm yığın genelinde “önce bulut” altyapısına doğru yapılan daha geniş çaplı bir dönüşümün bir parçası olma eğilimindedir. Dosya güvenliğini MetaDefender Cloud adresine taşıyan şirketler, genellikle paralel olarak birden fazla değişiklik yaparlar. Bunlar:
- ekibinin doğrudan bakımını üstlenmesi gereken altyapı miktarını azaltmak.
- Güvenliği kendileri yönetmek yerine, “hizmet olarak güvenlik” modelini standart hale getirmek.
- mimariyi basitleştirmek ve şirket içinde kalması gerekmeyen altyapıyı ortadan kaldırmak.
- tasarım gereği farklı bölgelere dağıtılmış uygulamaları desteklemek.
- güvenlik operasyonlarını otomatikleştirilmiş, API odaklı iş akışlarına geçirmek.
- bulut tabanlı uygulamaları daha hızlı geliştirmek ve kullanıma sunmak.
Eğer yığınınızın geri kalanı yukarıdaki değişiklikleri değerlendiriyorsa, dosya güvenliği şirket içinde kalmamalıdır. Bunu Cloud adresine taşımak genellikle mantıklı bir adımdır.
MetaDefender Cloud Ne Zaman Mantıklıdır, Ne Zaman Değildir?
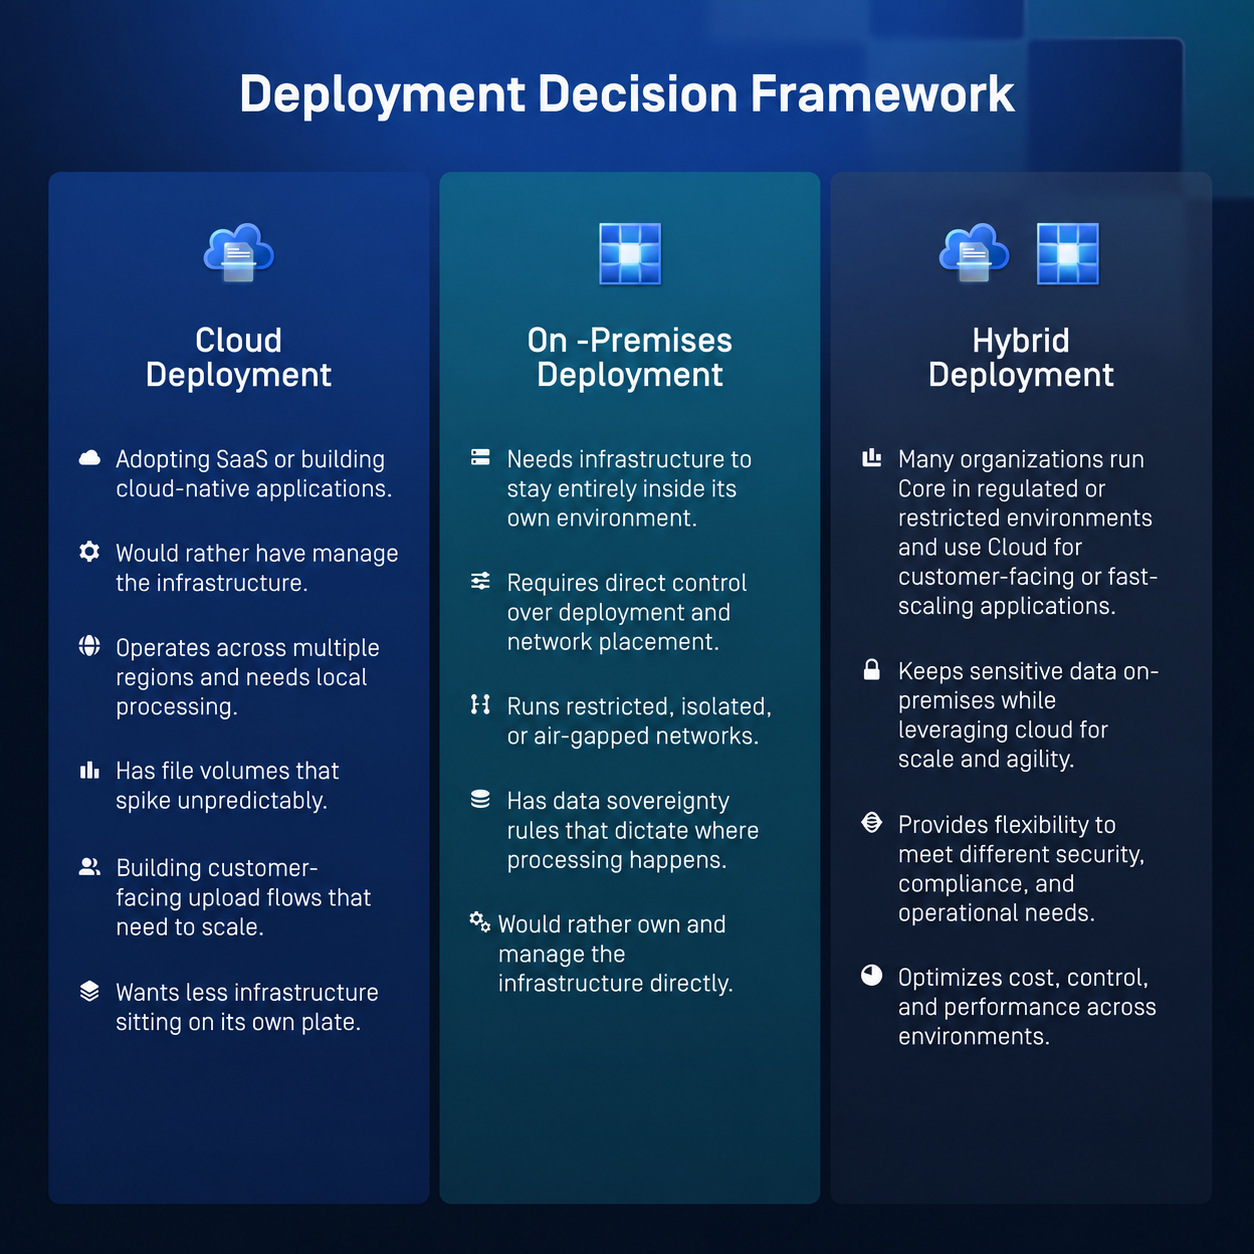
Aynı Teknoloji, İki Farklı Uygulama Yöntemi
Bu, iki seçenek arasında, sadece birini diğerine göre öne çıkarmak amacıyla yapılan zorlu bir karşılaştırma değildir. MetaDefender Core ve MetaDefender Cloud , aynı OPSWAT teknolojilerini kullanır; ancak bu teknolojiler iki farklı ihtiyaca göre uyarlanmıştır:
- MetaDefender Core Altyapıyı kendi kontrolünüz altında tutmanız gerektiğinde.
- MetaDefender Cloud Altyapı yönetimini devretmeyi ve API üzerinden güvenlik hizmetlerinden yararlanmayı tercih ettiğiniz durumlar için.
Mimari yapınızı, uyum yükümlülüklerinizi, büyüme eğiliminizi ve altyapı yönetimi konusundaki istek düzeyinizi değerlendirin; o zaman “hangisi” sorusunun cevabı büyük ölçüde kendiliğinden ortaya çıkacaktır.
Eğer böyle olmazsa, biz de bunun için buradayız. Bizimle iletişime geçin; uzmanlarımızdan biri, sizin özel ortamınıza göre karar verme sürecinde size yol gösterecektir.
Sık Sorulan Sorular: MetaDefender Core ile karşılaştırıldığında MetaDefender Cloud
MetaDefender Core ile MetaDefender Cloud arasındaki fark nedir?
Temel fark, dağıtım biçimindedir: MetaDefender Cloud , OPSWAT tarafından barındırılan yönetilen bir SaaS hizmetiyken, MetaDefender Core tamamen kendi altyapınız içinde dağıtılır ve işletilir. Her ikisi de aynı temel dosya güvenliği teknoloji yığını üzerinde çalışır; bu nedenle seçim, hangisinin daha güçlü koruma sağladığına değil, kuruluşunuzun ne kadar altyapı kontrolüne ihtiyaç duyduğuna bağlıdır.
MetaDefender (Cloud ) adresi, MetaDefender (Core) adresinin yerini mi alıyor?
No. MetaDefender Cloud , altyapı ihtiyaçları SaaS ve bulut tabanlı operasyonlara doğru kaymış kuruluşlar için farklı bir dağıtım modelidir. OPSWAT , şirket içi veya hava boşluklu dağıtım gerektiren kuruluşlar için MetaDefender Core ürününü desteklemeye ve geliştirmeye devam etmektedir.
Dosya taramayı buluta taşımalı mıyız?
Bu, kurulumunuza bağlıdır. SaaS odaklı, çok bölgeli bir yapıya sahipseniz, değişken hacimlerle uğraşıyorsanız vey API-tabanlı bir entegrasyon istiyorsanız, MetaDefender Cloud sizin için daha uygun olacaktır. Egemenlik kurallarınız varsa veya hava boşluklu ağlarınız varsa, MetaDefender Core muhtemelen aradığınız çözümdür.
Cloud ’ın Dosya Güvenliği özelliği kurumsal kullanıma uygun mu?
Evet. MetaDefender Cloud , merkezi yönetişim, SIEM entegrasyonu, çoklu bölge kullanılabilirliği ve ekipler ile iş birimleri arasında tutarlı denetimler sunar. Belirli uyumluluk gereksinimlerini OPSWAT adresindeki belgelerle karşılaştırarak doğrulayabilirsiniz.
MetaDefender Cloud , uygulamalara yüklenen dosyaları tarayabilir mi?
Evet. MetaDefender Cloud adresindeki API hizmeti, uygulamaların dosya yükleme sırasında tarama için dosya göndermesine olanak tanır; böylece bir dosya, uygulamaya veya depolama alanına kabul edilmeden önce incelenir ve temizlenir. Bu özellik, müşterilere yönelik yükleme portalları, SaaS uygulamaları ve bulut depolama hizmetleri için de geçerlidir.
MetaDefender Cloud , Multiscanning ve CDR formatlarını destekliyor mu?
Evet. MetaDefender Cloud adresinde, MetaDefender Core adresinde sunulan Metascan™ Multiscanning ve Deep CDR™ Teknolojisi teknolojilerinin aynısı sunulmaktadır. Hangi dağıtım modelini kullanırsanız kullanın, dosyalar birden fazla kötü amaçlı yazılım önleme motoru tarafından taranır ve içerik etkisizleştirme ve yeniden yapılandırma yoluyla temizlenir.
SaaS ortamlarında dosya güvenliğini nasıl genişletebiliriz?
MetaDefender Cloud'nin kullanım modeli, uygulama talebinize göre ölçeklenebilir. Özel API havuzları ayrıca, tek tek iş yüklerini bağımsız olarak ölçeklendirmenize olanak tanır.
Dosya güvenliği API’ler aracılığıyla nasıl entegre edilebilir?
MetaDefender Cloud REST aracılığıyla tarama, temizleme ve politika kararlarını sunar API; bir dosya gönderin, sonuçları alın, kararı uygulayın ve işinize devam edin.
Yükleme portalları, bulut depolama, belge sistemleri ve CI/CD boru hatları için de kullanılabilir.
Hem MetaDefender Core hem de MetaDefender Cloud adreslerini kullanabilir miyiz?
Kesinlikle. MetaDefender Core , sıkı denetime tabi ortamlar için; MetaDefender Cloud ise müşteriye yönelik veya hızla ölçeklendirilen uygulamalar için.
MetaDefender (Cloud ) ile MetaDefender (Core) arasında güvenlik teknolojisi açısından bir fark var mı?
Hayır. Aynı OPSWAT teknoloji yığını (Metascan Multiscanning, Deep CDR™ Teknolojisi, Proactive DLP, Öngörücü Yapay Zeka) üzerinde çalışır; buna ek olarak özel tarama ve BYOK gibi SaaS’a özgü bazı ek özellikler de sunar.
Dosya güvenliğini neden buluta taşımalıyız?
Kuruluşlar, talep doğrultusunda korumayı ölçeklendirmek için kendileri uygun altyapıyı kurmaya gerek kalmadan dosya güvenliğini buluta taşıyor ve API’ler aracılığıyla tarama işlevini doğrudan uygulamalara entegre ediyor. Bu yaklaşım, sistemlerinin geri kalanında halihazırda SaaS’a güvenen kuruluşlar için de doğal bir seçim oluyor.
Bir kuruluş ne zaman MetaDefender Core adresini saklamalıdır?
Bir kuruluş, altyapısının tamamen kendi ortamı içinde kalması gerektiğinde (örneğin, hava boşluklu ağlar, katı veri egemenliği gereklilikleri veya kendi sistemleri dışında işleme yapılmasına izin vermeyen yasal yükümlülükler gibi durumlarda) MetaDefender Core adresini kullanmalıdır. Bu durum, altyapı kontrolünün isteğe bağlı olmadığı kritik altyapılar, devlet kurumları ve diğer sıkı denetime tabi ortamlar için özellikle geçerlidir.