Dosyalardan Daha Fazlasını Güvence Altına Alma
Günümüzde siber saldırılar dosyada durmuyor. Saldırganlar geleneksel savunmaları aşmak için gizli altyapılardan, tehlikeye atılmış satıcılardan ve hızla değişen etki alanlarından faydalanıyor. Bununla mücadele etmek için güvenliğin katmanlara ihtiyacı var - sadece araç katmanlarına değil, istihbarat katmanlarına da.
Bugün, kapsamlı tehdit önleme stratejilerinde birleştirici unsur görevi gören yeni bir motor olan MetaDefender InSights Threat Intelligence ’i gururla tanıtıyoruz. MetaDefender Core kapsamlı tehdit önleme stratejilerinde bağlantı noktası görevi görüyor. Seçilmiş, gerçek zamanlı tehdit istihbaratını MetaDefender Core ’ın sektör lideri Deep CDR™ Teknolojisi ve Adaptive Sandbox teknolojileriyle birleştirerek, tehditleri henüz gerçekleştirilmeden, gizli kalırken ve kaynağında engelleyen gerçek anlamda çok katmanlı bir savunma sağlıyoruz.
InSights Threat Intelligence Eklemek Savunmanızı Nasıl Dönüştürür?
MetaDefender Core , Deep CDR™ Teknolojisi (zararlı kodların temizlenmesi) ve Adaptive Sandbox davranış analizi) ile dosya güvenliği konusundaCore bir standart oluşturuyor. Artık InSights Threat Intelligence , buna hayati öneme sahip üçüncü bir katman Threat Intelligence : Zararlı IP/Etki Alanı engelleme.
Nasıl Çalışır
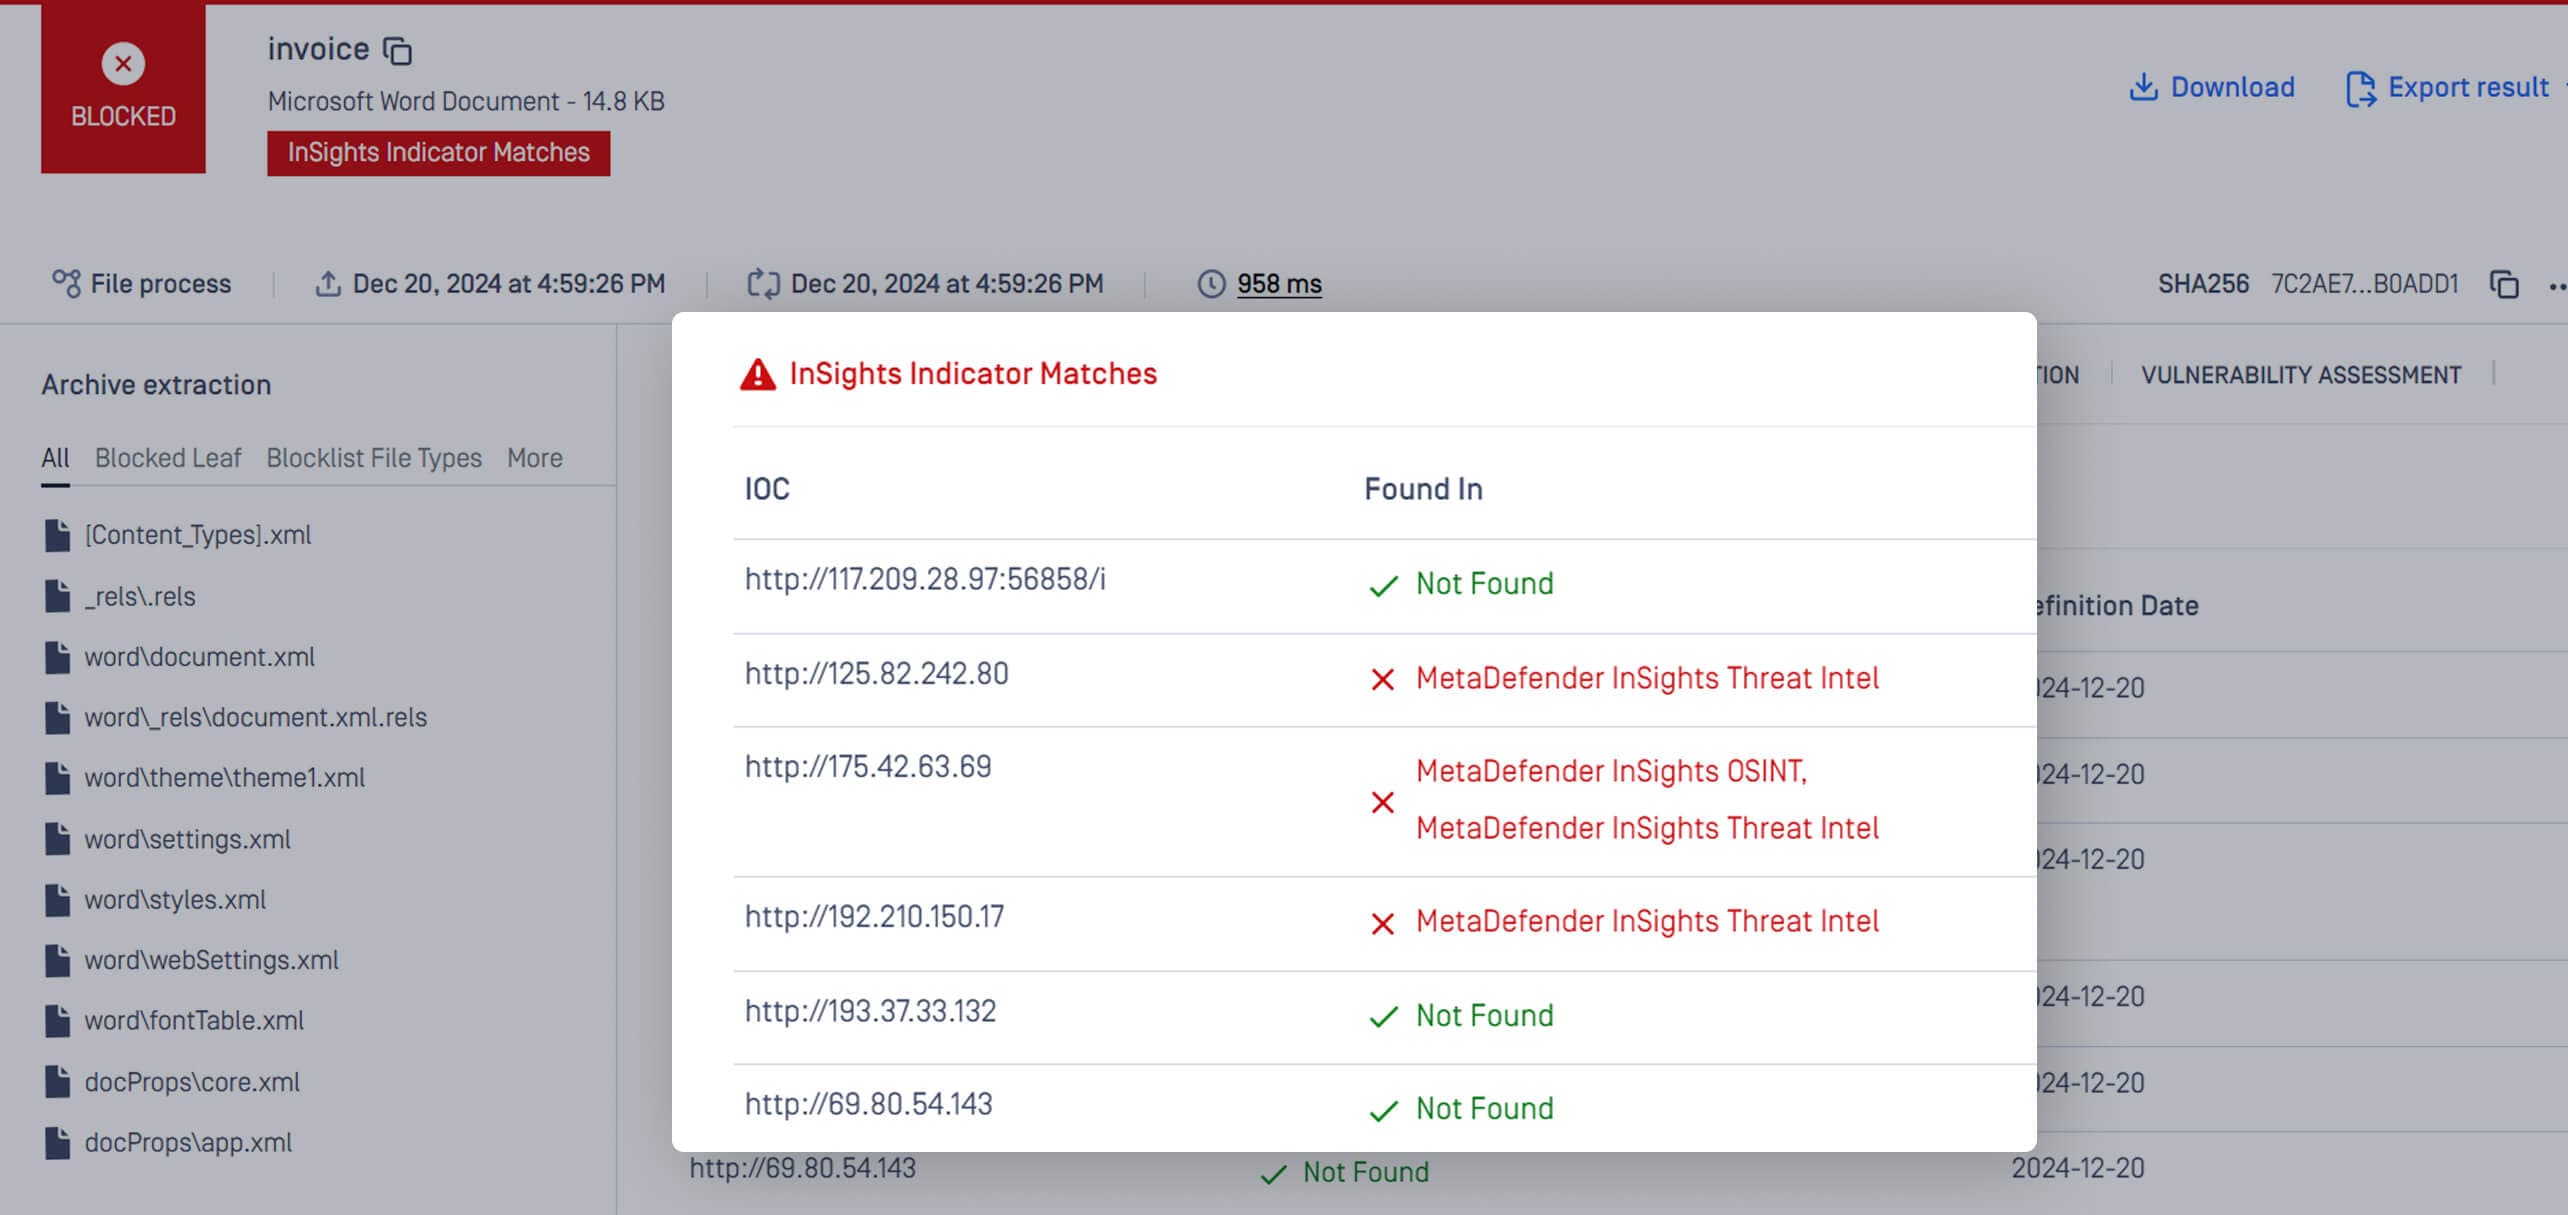
InSights Threat Intelligence , belgeleri milisaniyeler içinde gizli kötü amaçlı etki alanları ve IP'ler için tarar. IoC'leri (uzlaşma göstergeleri) yüzlerce güvenilir kaynaktan veri toplayan küresel bir akışla çapraz referanslayarak düşmanca taktiklerin önüne geçmenizi sağlar. Bir tehdit tespit edildiğinde, dosyalar giriş noktasında engellenerek saldırılar kaynağında durdurulur.
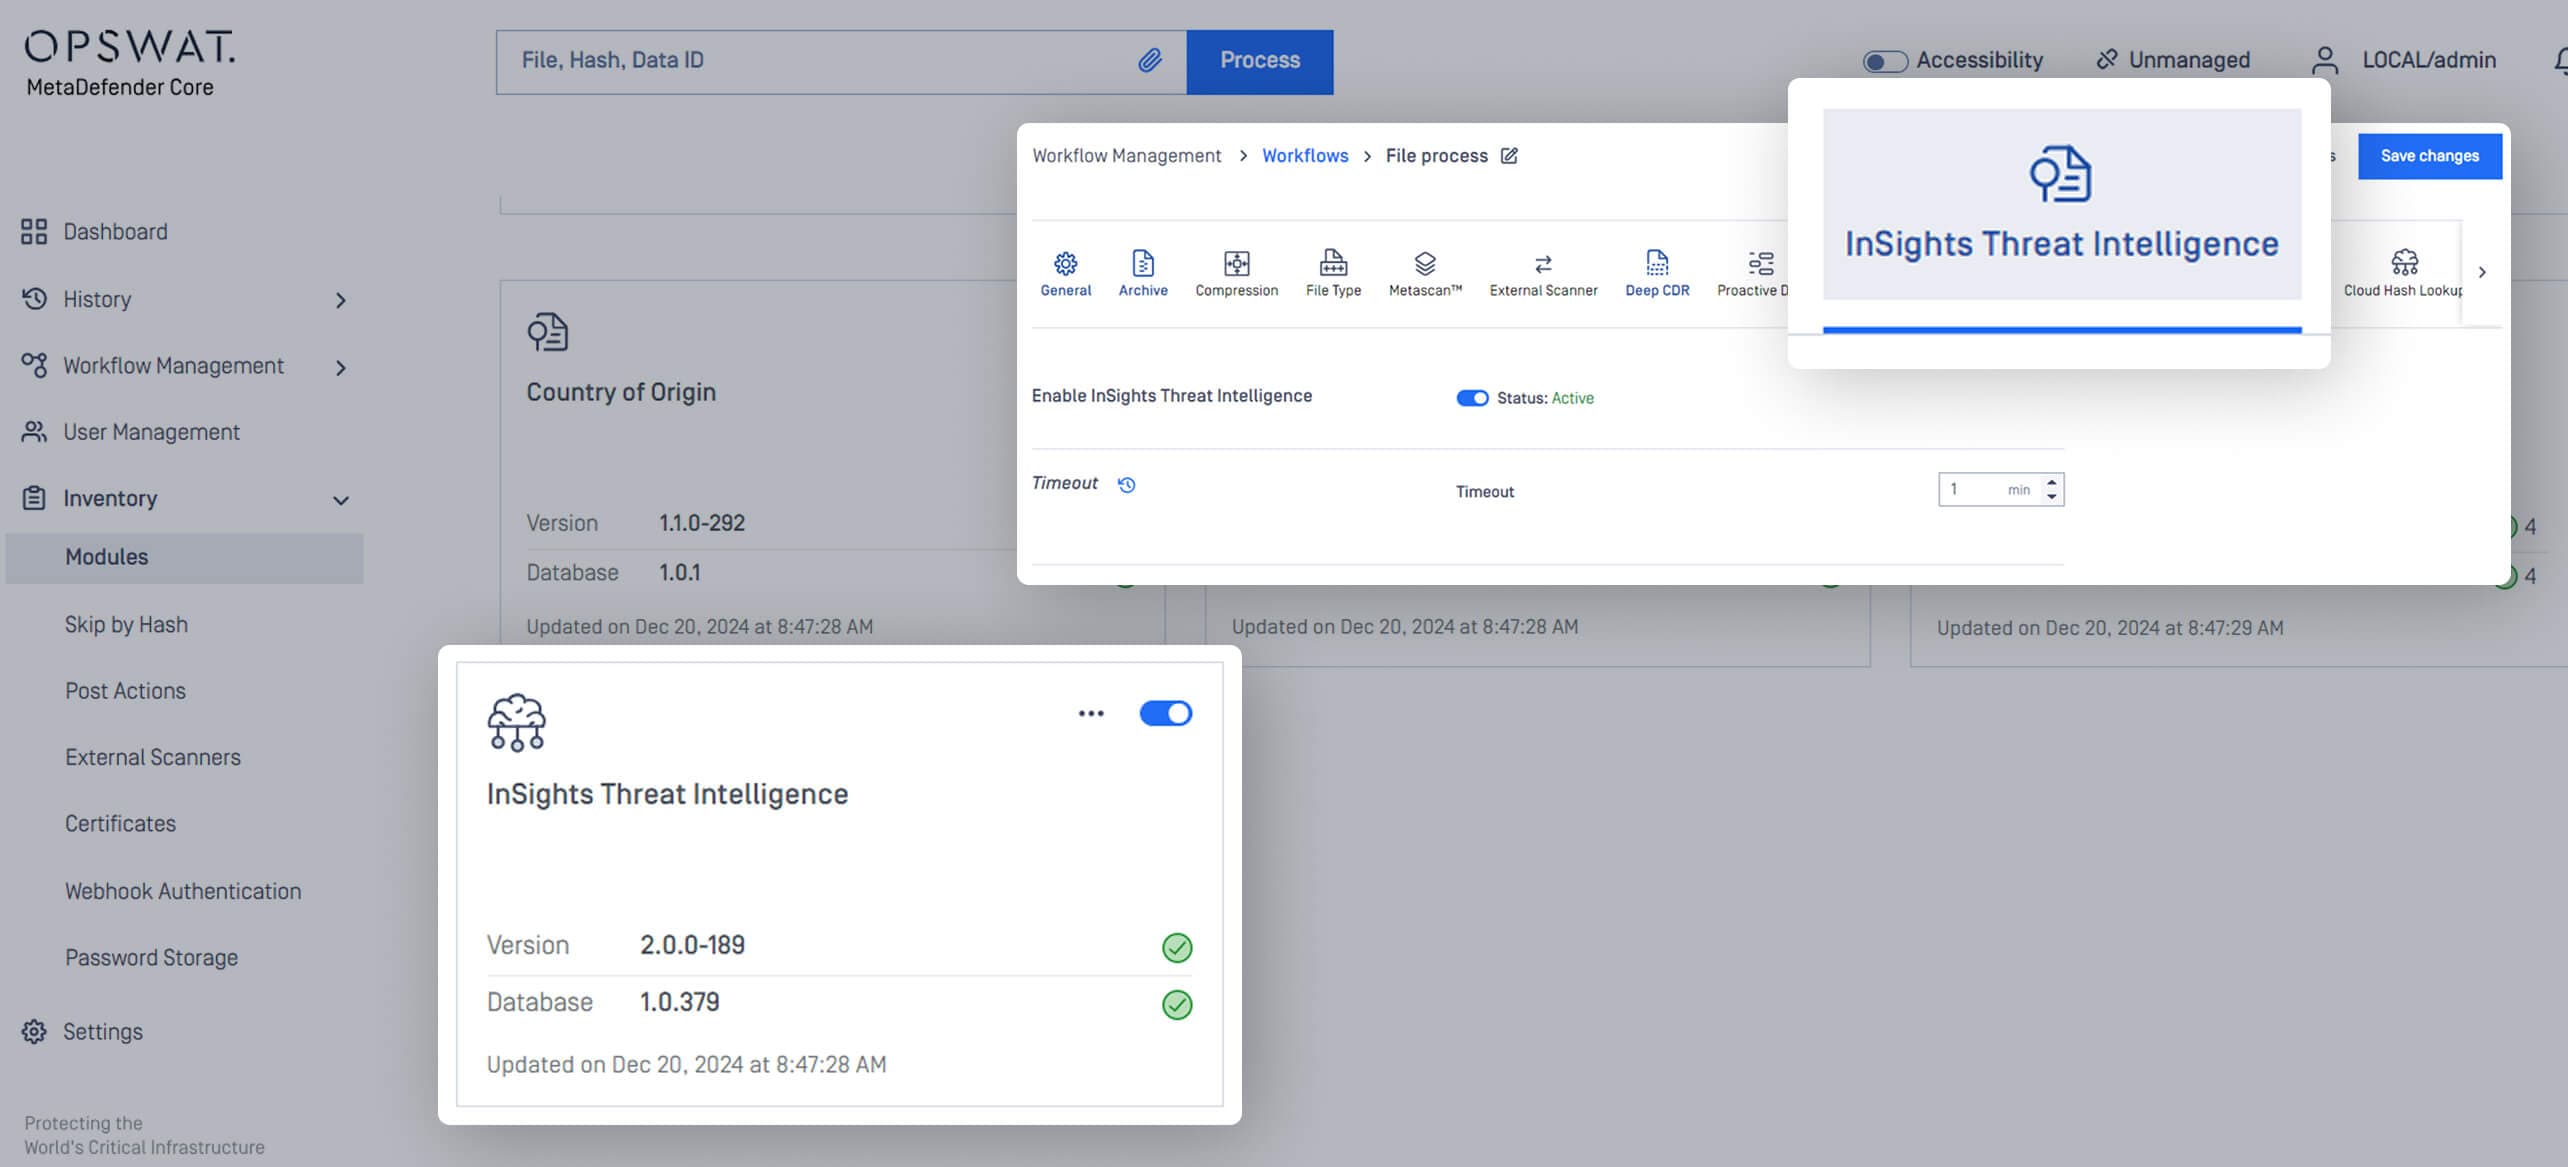
MetaDefender Core'da InSights Threat Intelligence Engine'i yapılandırma
Kötü Amaçlı IP'ler/Alan Adları ile Dosya İşleme
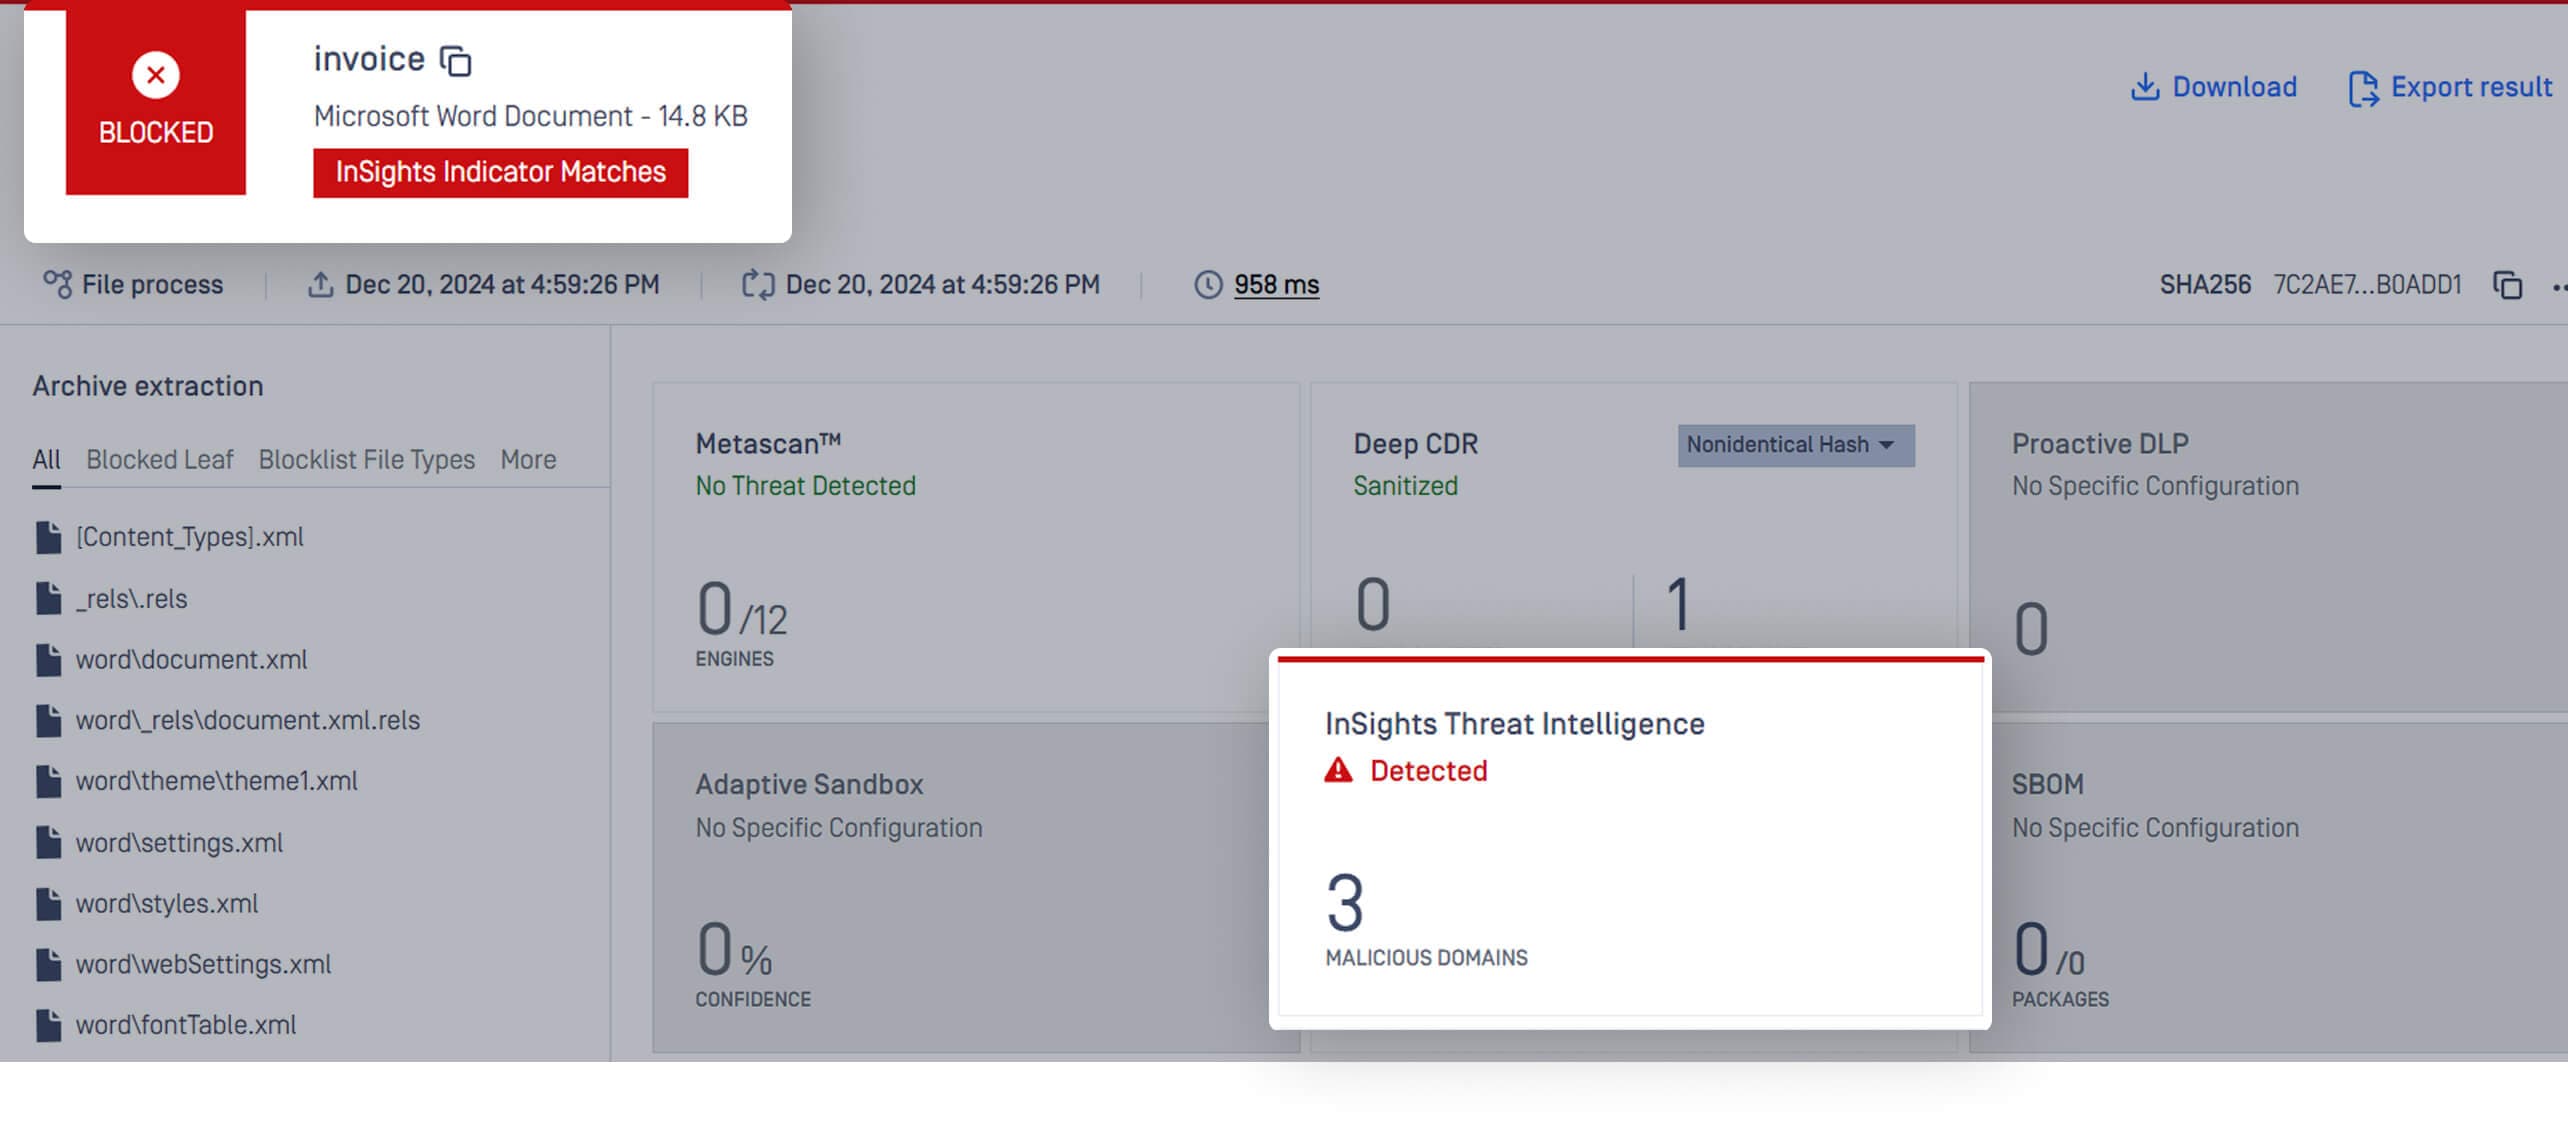
Tarama Sonucunda IOC'lerin Listesini Sağlayın
Temel Özellikler
Dosya sterilizasyonundan sonra bile belgelere gömülü kötü amaçlı etki alanlarını, IP'leri ve bağlantıları belirleyin.
Yüksek riskli dosyaları kullanıcılara veya kritik sistemlere ulaşmadan önce otomatik olarak karantinaya alın.
Deep CDR™ Teknolojisi ve Adaptive Sandbox tehditSandbox birleştirerek riskleri önceliklendirin ve yanlış pozitif sonuçları azaltın.
Dinamik olarak güncellenen istihbarat beslemeleri ile ortaya çıkan düşman altyapısını takip edin.
Manuel veya programlı tehdit güncellemeleriyle izole ağlarda güvenli bir şekilde çalışarak çevrimdışı kritik altyapıyı gelişen tehditlerden koruyun.
InSights Threat Intelligence Neden Ayrılıyor?
Geleneksel araçlar teslimat sonrası tespite odaklanırken, InSights Threat Intelligence kurumların şunları yapmasını sağlar:
Saldırıların arkasındaki altyapıyı hedef alarak sıfırıncı gün açıklarını ve kimlik avı kampanyalarını engelleyin.
SOC ekiplerini serbest bırakmak için tehdit avcılığı ve düşük değerli incelemeler gibi manuel süreçleri otomatikleştirin.
Canlı istihbarat güncellemeleri ile dönen alan/IP'lerden ve yeni ortaya çıkan istismar kitlerinden bir adım önde olun.
Üçüncü taraf dosyalarını ve satıcı iletişimlerini denetleyerek NIST, CISA ve sektörel zorunluluklara uyum sağlayın.
Bugün Başlayın
InSights Threat Intelligence yalnızca kötü amaçlı içeriği etkisiz hale getirmekle ilgili değildir, aynı zamanda düşmanın oyun kitabını parçalamakla da ilgilidir. İster karmaşık güvenlik operasyonlarını yönetiyor ister küçük bir ağı savunuyor olun, InSights Threat Intelligence İstihbaratı size bilinçli kararlar verme ve hızlı bir şekilde yanıt verme olanağı sağlar.