Bir OT (Operasyonel Teknoloji) veya ICS (Industrial Kontrol Sistemi) ağını internetten izole etmek, mevcut en etkili önlemlerden biridir. Bu izolasyon, sistemlerin yamaları dağıtan ağlardan kasıtlı olarak koparıldığı durumlarda, sistemlere yama uygulanmasını zorlaştırır.
2025 yılında rekor sayıda yeni CVE (Yaygın Güvenlik Açıkları ve Tehlike Noktaları) açıklandı; 48.000'den fazlave bunların yaklaşık %40'ı kritik veya yüksek ciddiyet derecesindeydi. Sonuç olarak, OT ve ICS ortamlarına yönelik sektör araştırmaları, çoğu kuruluşun bu sistemlere düzenli aralıklarla yama uygulamadığını ortaya koydu, bunun başlıca nedeni ise planlanmamış kesintilere ilişkin endişelerdir.
İzole Ağlarda Yama Uygulamalarının Neden Başarısız Olduğu
Hava boşluklu ve izole ağlar, internete rutin bir bağlantı yolu bulunmayacak şekilde kurulur. Bu da, bir satıcının güncelleme hizmetine bağlanarak yapılan standart yama uygulama yönteminin kullanılamayacağı anlamına gelir. Kuruluşlar genellikle bu sorunu, güncelleme dosyalarını çıkarılabilir ortamlara aktarıp sınırın ötesine elle taşıyarak aşarlar.
Bu manuel yaklaşım, kendine özgü bir risk barındırır. Bu yaklaşım, her adımın bir kişi tarafından doğru ve zamanında tamamlanmasına bağlıdır; ayrıca, çıkarılabilir depolama ortamları, kötü amaçlı yazılımların korumalı bir ortama sızması için iyi bilinen bir yoldur.
Sürekli operasyonel baskı altında olan kritik sistemler, genellikle plansız kesintilere tahammül edemez ve birçok OT bileşeni, yamaların test edilmesinin zor olduğu veya hiç bulunmadığı eski, üreticiye özgü platformlarda çalışır. Açıklanan güvenlik açıklarının artan sayısı da eklenince, araştırmaların çoğu OT kuruluşunun düzenli bir program dahilinde yama uygulamadığını ortaya koymasının nedenlerinden biri de budur.
Kritik Ağlarda Yama Uygulamalarına İlişkin Giderek Sıkılaşan Düzenleme Beklentileri
NERC (Kuzey Amerika Elektrik Güvenilirliği Kurumu) CIP-007 , toplu elektrik sistemi siber varlıkları için belgelenmiş bir yama yönetimi programı gerektirir. IEC (Uluslararası Elektroteknik Komisyonu) 62443-2-3 ve 62443-4-1 standartları, endüstriyel otomasyon ve kontrol sistemleri için yama ve güvenlik açığı yönetimi beklentilerini ve NIS2 (AB'nin ikinci Ağ ve Bilgi Güvenliği Direktifi) ve NIST (Ulusal Standartlar ve Teknoloji Enstitüsü) SP 800-40 gibi çerçeveler, kuruluşların sistemlere yamaların ne zaman ve nasıl uygulandığını kanıtlamalarını giderek daha fazla beklemektedir.
Hardware-Zorunlu Tek Yönlü Veri Akışı
Veri diyotu, iki ağ arasında verilerin yalnızca tek bir fiziksel yönde aktarılmasını sağlayan, donanım düzeyinde uygulanan bir güvenlik cihazıdır. MetaDefender Optical Diode 1U raf tipi cihaz, DIN rayı ve kompakt Fend (XE/SE/CE) form faktörlerinde sunulmaktadır. Gerçek bir protokol kesintisi yoluyla bu tek yönlü akışı sağlamak için optik mimari kullanır. Her iki taraftaki yazılım davranışından bağımsız olarak, kaynak ağa geri yönlendirilebilir bir bağlantı yoktur. Klasör ve dosya aktarımı, SMB/CIFS ve WSUS tabanlı yama ve antivirüs tanım güncellemeleri dahil olmak üzere, yama dağıtımının dayandığı birçok protokolü yerel olarak destekler.
Bağlantı yalnızca tek yönlü veri aktarımını desteklediğinden, onay mesajlarına dayanan standart çift yönlü ağ protokolleri bu bağlantıdan değiştirilmeden geçemez. Proxy sunucuları veya diode üzerinde protokol dönüştürme, genellikle sıradan dosya aktarım ve yama dağıtım protokollerini, sınırın ötesine yeni bir yol oluşturmadan tek yönlü bir veri akışına dönüştürmek ve tekrar geri dönüştürmek için kullanılır.
Birçok güvenlik açığı, zarar vermek için iki yönlü bir oturum gerektirmez. İzin verilen yönde tek bir dosya aktarımı bile yeterli olabilir. Bu sorunu çözmek için OPSWAT , yama ve güncelleme dağıtımı gibi durumlar için içerik denetimi ile birleştirilmiş aynı tek yönlü donanım aktarımını sunan MetaDefender Diode X ürününü sunmaktadır.
Diyota İçerik Doğrulama Özelliği Ekleme
Yama altyapısının kendisi otomatik olarak güvenilir değildir. Örneğin, WSUS, Microsoft'un çevrimdışı ağlara yama uygulamak için önerdiği bir araçtır; ancak varsayılan olarak dışa aktardığı güncelleme meta verilerini dijital olarak imzalamaz. Yalnızca güncelleme paketlerinin kendisi imzalanır. Güvenlik araştırmacıları, WSUSpect (2015) ve WSUSpendu (2017)gibi araçlarla bu güvenlik açığını ortaya koydular; bu araçlar, WSUS meta verilerini değiştirerek bir istemcinin, rutin bir güncelleme kisvesi altında saldırganın seçtiği, Microsoft tarafından imzalanmış bir yürütülebilir dosyayı yüklemesini sağladı. Yürütülebilir dosyanın kendisi geçerli bir imzaya sahip olduğu için, yalnızca imza kontrolüyle bu durum tespit edilemedi.
MetaDefender Diode X , MetaDefender™ Core ile aynı donanım destekli, yönlendirilemeyen tek yönlü aktarım özelliğini birleştirir. Yama dağıtımı açısından bu, sınırdan geçen her dosyanın şu özelliklere sahip olabileceği anlamına gelir:
- Bilinen kötü amaçlı yazılımların tespitini güçlendirmek amacıyla Metascan™ Multiscanning üzerinden en fazla on adet kötü amaçlı yazılım önleme motoruyla taranmıştır
- Aşağıdakilerle yükleyiciler, ikili dosyalar ve uygulamalardaki güvenlik açıkları açısından değerlendirilmiştir: File-Based Vulnerability Assessment
- Dosyaların içindeki tehditleri sadece işaretlemekle kalmayıp, bunları ortadan kaldıran Deep CDR™ Teknolojisi ile temizlenmiştir
- Sıfırıncı gün ve daha önce görülmemiş tehditlerin tespit edilmesine yardımcı olmak amacıyla, bilinen güvenlik ihlali göstergeleri açısından tehdit istihbaratıyla karşılaştırıldı
- Paketin güncelleme kanalının beklentilerine uygun olduğunu doğrulamak amacıyla, dosya türü ve şema uygunluk kontrolleri de dahil olmak üzere yapısal doğrulama yapılmıştır
Diyot Tabanlı Yama Dağıtımı için Katmanlı Bir Mimari
İnternete bağlı bir güncelleme deposundan Windows, Linux veya OEM/ICS satıcı yamalarını korumalı bir ağa iletmesi gereken kuruluşlar için. MetaDefender Diode X, her bir yama dosyasını MetaDefender Core ile tarayabilir, değerlendirebilir ve temizleyebilir; ardından yalnızca doğrulanmış dosyayı, donanımla desteklenen, yönlendirilemeyen optik bağlantısı üzerinden aktarabilir. Telemetri, ekran görüntüleri ve günlük iletimi gibi dosya düzeyinde inceleme gerektirmeyen daha basit tek yönlü aktarımlar için, aynı donanım altyapısı ayrı olarak MetaDefender Optical Diode adresinden temin edilebilir.
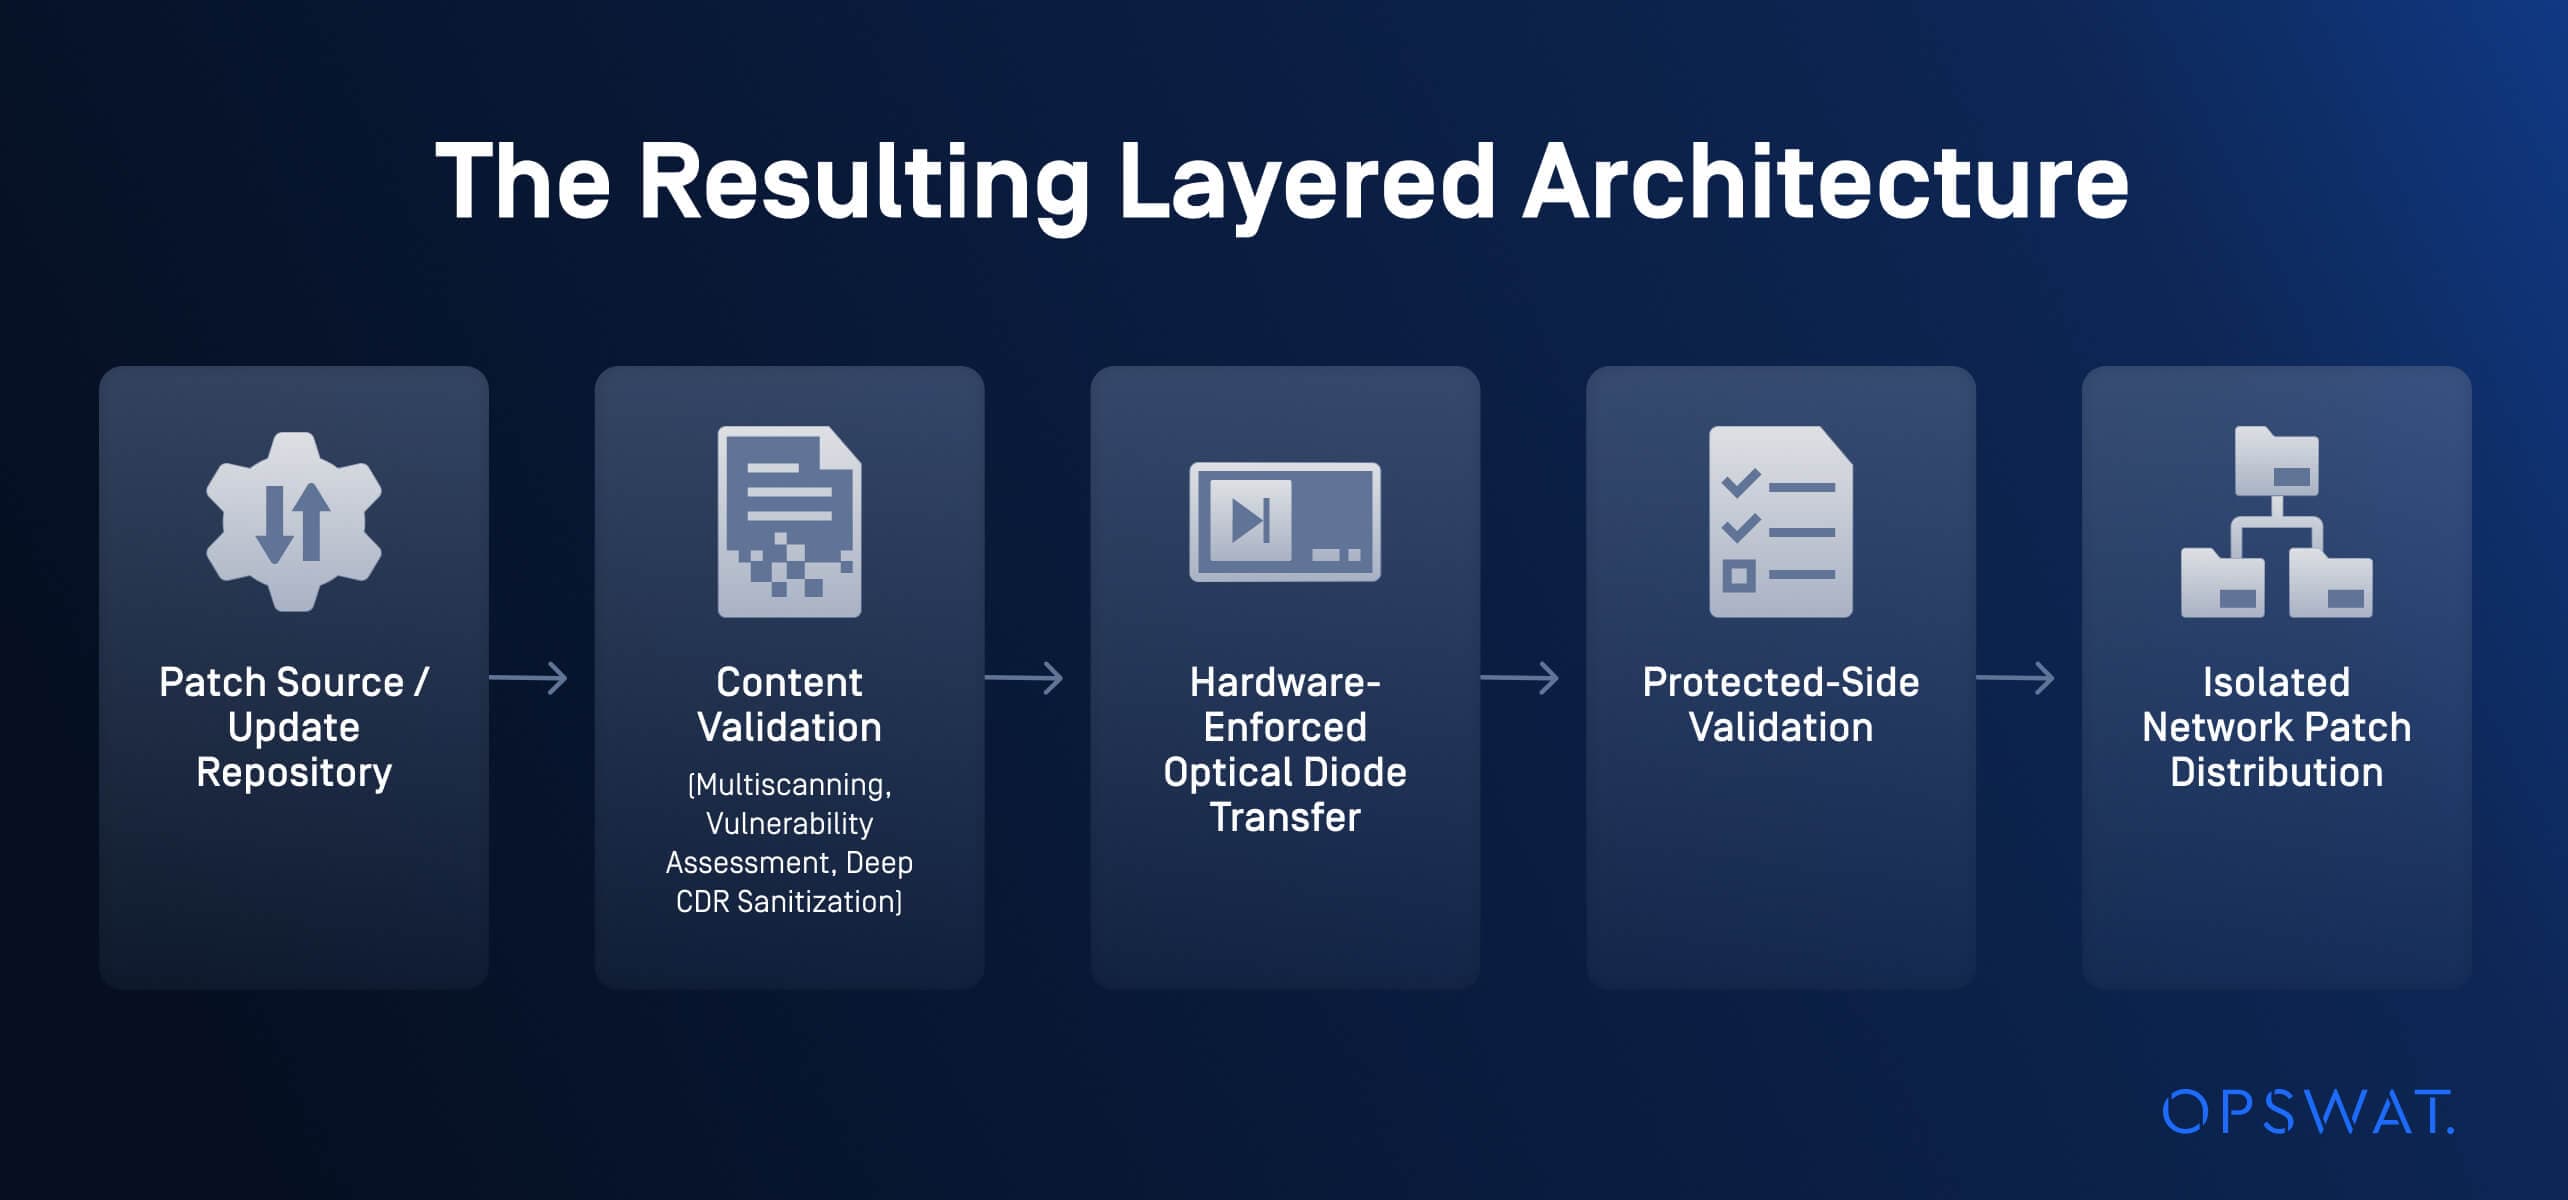
Diyotun her iki tarafında da doğrulama yapılması önemlidir. Alt taraf kontrolü, açıkça hatalı dosyaların sınıra ulaşmasını engeller; üst taraf kontrolü ise, korunan ağın yama dağıtım sürecine aktarılmadan önce, fiilen ulaşan verilerin bütünlüğünü doğrular. Her iki tarafta da her adımın sonucunun günlüğe kaydedilmesi, ortama hem ağ kontrolünü hem de dosyayı kapsayan bir kayıt sağlar. Bu, kuruluşun süreci bir denetçiye veya akreditasyon kurumuna göstermesi gerektiğinde yararlıdır.
Kritik Altyapı Sektörlerinde Uygulamalar
Hardware-İçerik doğrulamalı zorunlu tek yönlü veri akışı, çeşitli güvenli yama dağıtım senaryolarını destekleyebilir:
- Enerji ve kamu hizmetleri: Daha kapsamlı bir yama yönetimi stratejisinin bir parçası olarak, internet bağlantısını bu ağlara genişletmeden, trafo merkezleri, enerji üretim tesisleri ve su/atık su kontrol ağlarına doğrulanmış Windows, Linux ve OEM/ICS satıcı yamalarını dağıtın
- Üretim ve endüstriyel OT: İlaç ve biyoteknoloji üretim ortamlarında olduğu gibi, mühendislik iş istasyonlarını ve kontrol sistemi yazılımlarını güncel tutun
- Kamu ve savunma: Akreditasyon için gerekli olan tek yönlü sınırlamayı koruyarak, gizli veya görev sistemlerine tedarikçilerin güvenlik güncellemelerini uygulayın
- Düzenlemeye tabi kritik altyapı işletmecileri: NERC CIP, IEC 62443 ve NIS2 gibi çerçeveler kapsamında kanıt gerekliliklerini karşılayan, tekrarlanabilir ve denetlenebilir bir yama dağıtım süreci oluşturun
- Ayrılmış ve hava boşluklu ağ: Yama ve güncelleme içeriği için, geçici olarak çıkarılabilir ortamlar üzerinden yapılan güncelleme aktarımlarının yerine , kontrollü, kayıt altına alınan ve donanım tarafından zorunlu kılınan bir yol kullanın
MetaDefender ,Optical Diode ve MetaDefender Diode X çözümlerinin, hava boşluklu ve OT ağlarınızda yama yönetiminin güvenliğini sağlamak amacıyla içerik denetimi ile donanım düzeyinde tek yönlü veri aktarımı nasıl sağladığını öğrenmek için bugün bir uzmanla görüşün.