New Jersey’nin Somerset kentinde bulunan sağlık yazılımı tedarikçisi CareCloud, Mart 2026’da EHR (Elektronik Sağlık Kaydı) ortamlarından birine yönelik bir saldırı yaşandığını doğruladı. Saldırı, 3,7 milyondan fazla kişiyi etkiledi. HHS (Sağlık ve İnsan Hizmetleri Bakanlığı) Sivil Haklar Ofisi’nin veri ihlali portalı bu olayı yılın en büyük sağlık veri ihlalleri arasında listeliyor. Bu sıralama HIPAA Journal’dan (Ağustos 2026)'dan alınmıştır. Adli araştırmacılar, yetkisiz erişimin yaklaşık altı günlük bir zaman aralığında gerçekleştiğini belirlemiş ve saldırgan, bu süre içinde veritabanlarından veri sızdırdığını iddia etmiştir.
Sadece altı günlük erişim, milyonlarca eksiksiz hasta kimliği elde edilmesini sağladı.
Kalma süresi ile hasar arasındaki bu fark, üzerinde durulması gereken kısımdır. Erişim kontrolleri, bir saldırganın ne kadar süreyle kalacağını belirler. Saldırganın eriştiği dosyaların içeriği ise bu ziyaretin ne kadar değerli olacağını belirler; Proactive DLP™, saldırgan henüz o aşamaya gelmeden bu değişkeni değiştirmek üzere tasarlanmıştır.
Saldırganın Ulaştığı Nokta
CareCloud, söz konusu veri kategorilerini doğruladı; bu kategorilerin bir araya gelmesi, herhangi bir tek bir alandan daha önemlidir. Etkilenen kayıtlar, aşağıdakilerin bir karışımını içeriyordu:
- İsimler ve ev adresleri
- Doğum tarihleri
- Sosyal Güvenlik numaraları
- Ehliyet ve diğer resmi kimlik numaraları
- Mali hesap numaraları
- Kredi ve banka kartı numaraları
- Tıbbi bilgiler ve sağlık sigortası ayrıntıları
Çalınan bir kart numarasının geçerlilik süresi dolabilir. Ancak doğum tarihi, Sosyal Güvenlik numarası ve teşhis bilgilerinin bir arada bulunması durumunda bu durum geçerli değildir. Bu veri sızıntısındaki her bir kayıt, kredi açmak ve sahte taleplerde bulunmak için yeterli bilgiyi içeriyordu. Ayrıca, hastaya veya sağlık hizmeti sağlayıcısına yönelik bir sonraki saldırı için ikna edici bir bahane oluşturmaya yetecek kadar bilgi de içeriyordu.
Bu değerin hiçbir kısmı, bir saldırganın bulduğu şeyi fark etmesine bağlı değildir: Dosya depolama alanına ulaşmadan önce bu alanları karma hale getiren veya gizleyen bir politika, dosyayı nihayetinde kim okursa okusun, bu değeri ortadan kaldırır.
Satıcı Katmanı Hasarı Odaklıyor
CareCloud, HIPAA kapsamında bir iş ortağı olarak faaliyet göstermekte ve 45.000'den fazla sağlık hizmeti sağlayıcısıyla çalışmaktadır. İşte bu şekilde, tek bir güvenlik ihlali yaşayan ortam, söz konusu ortamı kontrol etmeyen binlerce kapsama dahil kuruluşun hastalarına ulaşmış oldu.
Bu hizmet sağlayıcıların her biri, hastalarına hâlâ bir veri ihlali bildirimi yapmakla yükümlüdür ve hâlâ itibar kaybının bedelini ödemektedir. Tedarikçilerin yoğunlaşması, tek bir güvenlik ihlalini ortak bir sorumluluk haline getirir; bu nedenle, kapsama dahil bir kuruluş adına işlenen veriler, o kuruluşun kendi bünyesinde tutulan verilerle aynı düzeyde incelemeye tabi tutulmalıdır. IBM’in 2026 Raporu’na göre , sağlık sektöründeki ortalama veri ihlali maliyeti 6,64 milyon dolar olarak belirlenmiştir ; bu rakam, on üçüncü yıl üst üste tüm sektörler arasında en yüksek seviyededir. ABD’de ise tüm sektörler genelinde ortalama maliyet 11,5 milyon dolardır. Her iki rakam da, tek bir olayın hizmet sağlayıcı ağı genelinde nasıl yayıldığını hesaba katmamaktadır.
Hassas Hasta Verilerinin Gerçekte Nerede Bulunduğu
Sağlık hizmetleri alanındaki veri ihlallerine ilişkin tartışmalar genellikle veritabanı kayıtlarına odaklanma eğilimindedir. Uygulamada ise Korunan Sağlık Bilgileri (PHI), dosyalarda birikir. Buna örnek olarak taranmış kayıt formları, fotoğrafı çekilip PDF olarak eklenmiş sigorta kartları, tazminat taleplerine ilişkin belgeler, dışa aktarılmış elektronik tablolar, DICOM (Tıpta Dijital Görüntüleme ve İletişim) tetkikleri ve bir muayenehane ile faturalandırma hizmet sağlayıcısı arasında gönderilen e-posta ekleri sayılabilir.
Bu dosyaların envanterini çıkarmak, bir veritabanı sütununa kıyasla daha zordur ve verileri, metin aramasının asla ulaşamayacağı yerlerde saklarlar:
- Tanımlayıcı bilgilerin yalnızca pikseller halinde bulunduğu taranmış ve fotoğraflanmış belgeler
- Microsoft Office dosyaları içindeki kırpılmış görüntüler; bu görüntülerde, yazarın sildiğini sandığı alan korunmaktadır
- Gözden geçiren kişiden verileri gizlemek amacıyla kullanılan, görünmez veya çok küçük metin
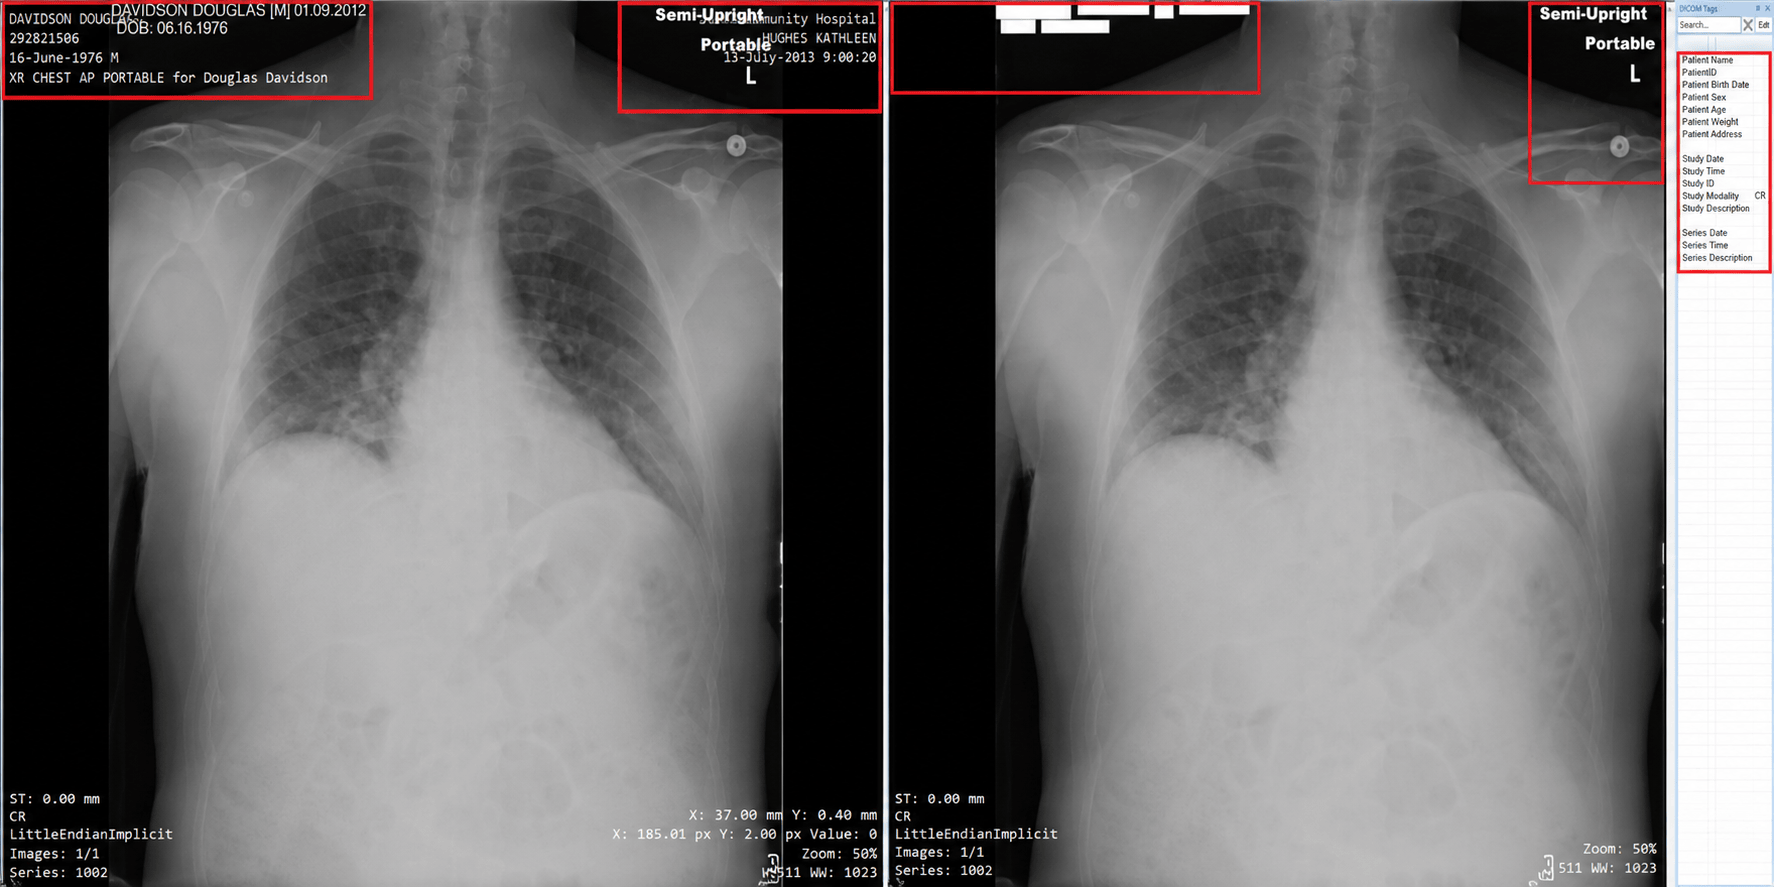
- Görüntünün yanında hasta, hekim ve kurum bilgilerini içeren DICOM başlıkları ve sabitlenmiş açıklamalar
- Yazar, GPS koordinatları ve revizyon geçmişi gibi dosya meta verileri
Tanımlayıcılarını okunabilir biçimde saklayan bir dosyanın her bir kopyası, dosyanın bulunduğu depolama alanına erişimi olan herkesin kullanabileceği ayrı bir kayıttır.
Proactive DLP™, Bir Veri İhlalinin Açığa Çıkarabileceği Bilgileri Sınırlar
Proactive DLP™ Teknolojisi, dosyaların aktarıldığı noktalarda dosya içeriğini inceler ve bulgularına göre bir politika eylemi uygular. 125’ten fazla dosya türünü kapsar ve özyinelemeli olarak inceleme yapar; böylece arşivler, gömülü nesneler ve iç içe geçmiş katmanlar atlanmak yerine incelenir.
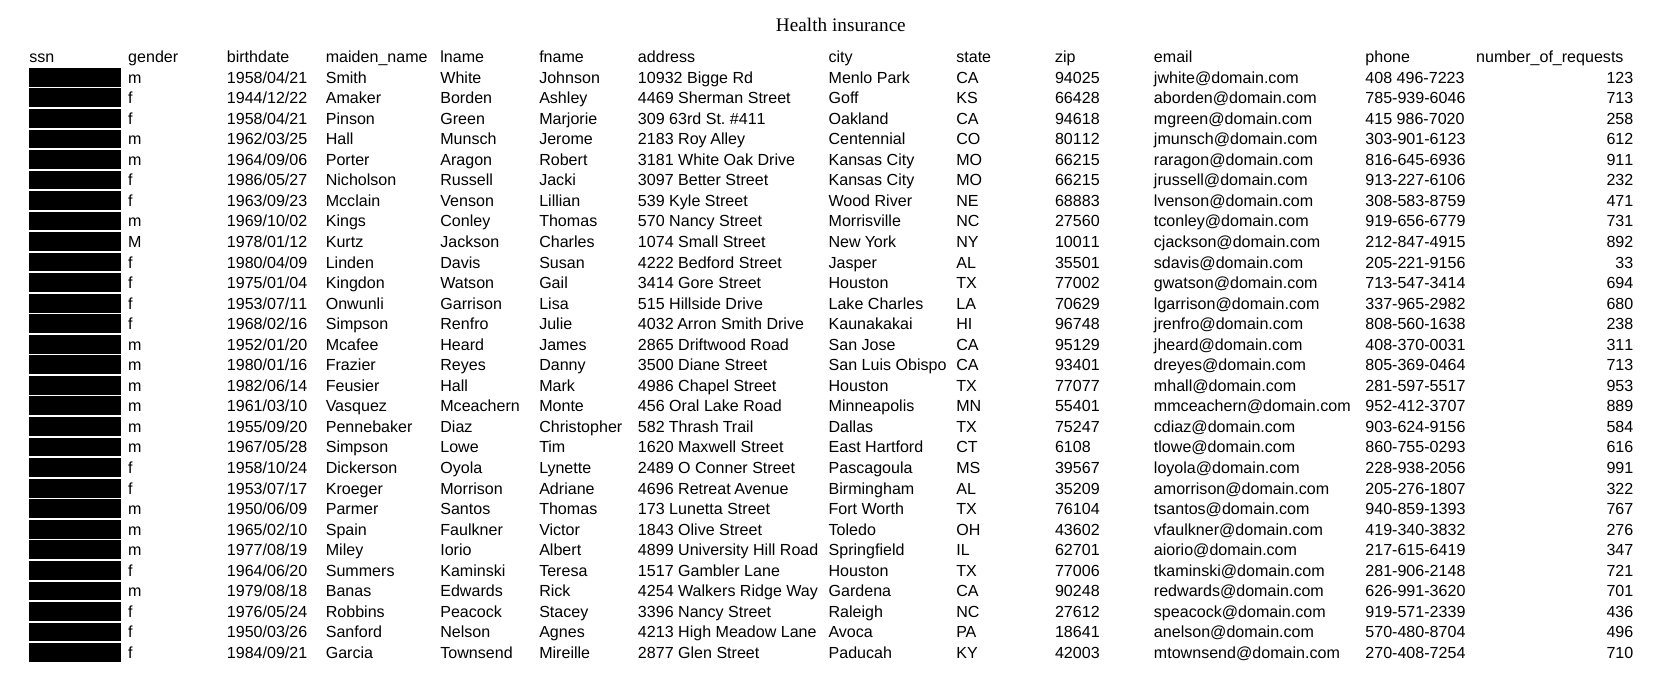
Algılama, CareCloud’un bildirdiği kategorilerle büyük ölçüde örtüşmektedir. Yerleşik ve yapay zeka tabanlı algılayıcılar, Sosyal Güvenlik numaralarını, kredi kartı numaralarını, ehliyet numaralarını, ulusal kimlik numaralarını, pasaport numaralarını ve doğum tarihlerini kapsar. Kapsam, kişisel isimleri, telefon numaralarını, yaygın tıbbi durumları, kan grubunu, ulusal ilaç kodlarını ve düzenli ifadelerle tanımlanan özel kalıpları da içerir. OCR, bu kapsamı aranabilir olmayan PDF’lere ve görüntü dosyalarına da genişletir. Taranmış bir sigorta formu, bir metin belgesi ile aynı şekilde okunur.
İçerik belirlendikten sonra, bu içeriğe ne olacağına ilişkin karar politika tarafından belirlenir:
- Kırpma ve değiştirme işlemleri, PDF, Word, Excel, PowerPoint, CSV ve OCR ile işlenmiş görüntüler dahil olmak üzere çeşitli formatlarda, belgenin yapısını ve okunabilirliğini korurken tanımlayıcı bilgileri gizler
- Hash işlemi, bir tanımlayıcıyı SHA-256, SHA-384 veya SHA-512 kullanarak geri dönüşü olmayan bir değerle değiştirir; bu sayede, canlı tanımlayıcılar değiştirilmeden analizlerin ve üçüncü taraflarla paylaşımın devam etmesini sağlar
- DICOM anonimleştirme işlemi, başlıktan hasta, muayene ve hekim verilerini çıkarır ve isteğe bağlı olarak görüntüye kazınmış açıklamaları da siler; bu işlem, HIPAA Güvenli Liman hükmüne dayalı bir varsayılan yapılandırma ile gerçekleştirilir
- Meta verilerin silinmesi, resimlerden, Office dosyalarından ve PDF’lerden yazar, GPS ve sürüm alanlarını temizler
- “Kırpılan alanların kaldırılması ” işlevi, Microsoft Office dosyalarındaki gizli görüntü bölgelerini kalıcı olarak siler
- Etiketleme ve sınıflandırma, algılama sonucunu dosyanın içine yerleştirir ve böylece bir SIEM (Güvenlik Bilgisi ve Olay Yönetimi) veya belge yönetim sistemine harekete geçmesi için bir dayanak sağlar
- Engelleme, ilke içeriğin taşınmasına izin vermediğinde dosyayı tamamen durdurur
Proactive DLP™ Teknolojisi, MetaDefender Core™, MetaDefender ICAP Server , MetaDefender Email Security , MetaDefender Kiosk ve MetaDefender Managed File Transfer içinde çalışır. Bu çözümler bir araya gelerek web yüklemeleri, e-posta, çıkarılabilir ortamlar ve dosya aktarım iş akışlarında kuralların uygulanmasını sağlar.
Hâlâ Kontrol Edebileceğiniz Değişken
Saldırı zaman çizelgesi saldırgan tarafından belirlenir. Bu zaman çizelgesinin sonunda bekleyen verilerin okunabilirliği, saldırı başlamadan önce belirlenen bir politika uyarınca belirlenir. Sosyal Güvenlik numarası karma hale getirilmiş ve taranmış ekleri sansürlenmiş bir hasta kaydı, bozulmadan saklanan aynı kayda kıyasla maddi açıdan çok daha az bir kayıp teşkil eder.
Sağlık kuruluşları ve onlara hizmet veren tedarikçiler için bu, kimlik bilgilerinin gizlenmesini raporlama aşamasında yapılan bir temizlik işlemi olarak değil, veri alımı ve aktarım sürecinde bir kontrol mekanizması olarak ele almak anlamına gelir. Her sistemin gerçekten hangi tanımlayıcılara ihtiyaç duyduğuna karar verin, ardından bu kararı sisteme giren her dosyaya uygulayın. Bu açığı kapatmak isteyen ekipler, Proactive DLP™ Teknolojisi’nin veriler depolama alanından çıkmadan önce redaksiyon, karma oluşturma ve anonimleştirme işlemlerini nasıl uyguladığını inceleyerek işe başlayabilirler.

